ISMS Software
für ISO 27001
Complaica unterstützt Einführung, Betrieb und kontinuierliche Verbesserung eines Informationssicherheits-Managementsystems (ISMS) nach ISO/IEC 27001:2022. Assets, Risiken, Controls/Maßnahmen und Nachweise werden zentral gepflegt und Audits systematisch vorbereitet — mit KI-Integration.
- 01ISO 27001 vom Scope bis zum Audit — in einem Datenbestand
- 02Geführter Aufbau und Betrieb des ISMS
- 03Risiken, Controls und Nachweise zentral verwaltet
- 04KI-Integration (MCP) plus Expertenberatung — Co-Intelligence
- 05Fertige Inhalte für ISO/IEC 27001 (ISMS), Annex A / ISO/IEC 27002 (Controls) und ISO/IEC 27005 (Risikomanagement)
ISO 27001 mit Complaica umsetzen und verwalten
Funktionen, mit denen die Complaica ISMS Software den Weg von den Anforderungen der ISO/IEC 27001:2022 bis zum Auditnachweis abdeckt.
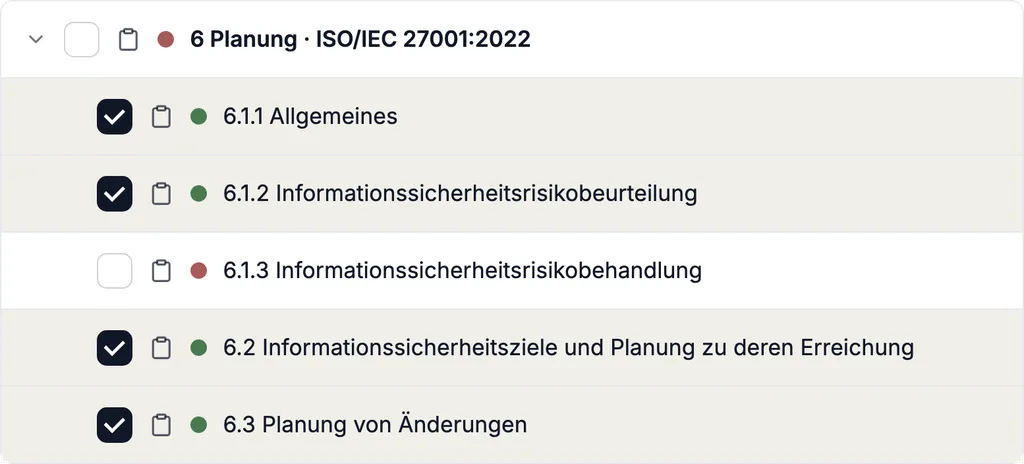
- 01Anforderungen der ISO/IEC 27001:2022 bewerten — Umsetzungsgrad je Anforderung, kumuliert bis zur obersten Ebene
- 02Die 93 Controls aus Annex A der ISO/IEC 27001:2022 auswählen, bewerten und mit Anforderungen, Assets und Risiken verknüpfen — mit Umsetzungshinweisen aus ISO/IEC 27002:2022
- 03ISMS-Scope und Asset-Struktur abbilden — Organisation, Geschäftsprozesse, Systeme und ihre Abhängigkeiten
- 04Risiken je Asset identifizieren und in konfigurierbaren Risikomatrizen bewerten
- 05Risikobehandlung planen — Behandlungsoption, Maßnahmen und Restrisiko nachvollziehbar dokumentiert
- 06Maßnahmen mit Verantwortlichen, Fristen und Status verfolgen
- 07Nachweise am jeweiligen Objekt ablegen — Dokumente, Links und Bewertungen mit Autor und Datum
- 08Statement of Applicability (SoA) auf Basis der Anforderungen, Risikobehandlung und Controls erstellen und aktuell halten
- 09Berichte und Dashboards für Management-Review und Auditvorbereitung
- 10Integration mit Microsoft Azure, SAP, Jira und weiteren Systemen; Outlook-, Tabellen-, Matrix- und Graph-Ansichten, Import und Export von und zu Excel
- 11KI-Integration (MCP) für Fragen zu ISO 27001, Anforderungen und Controls sowie zur Bedienung
Complaica ISMS-Module für ISO 27001
Module, ein verbundener Datenbestand: Organisation, Assets, Anforderungen, Risiken, Berichte, Aufgaben und Integrationen arbeiten auf denselben Objekten.
01 / 07 · Organisationsmanagement
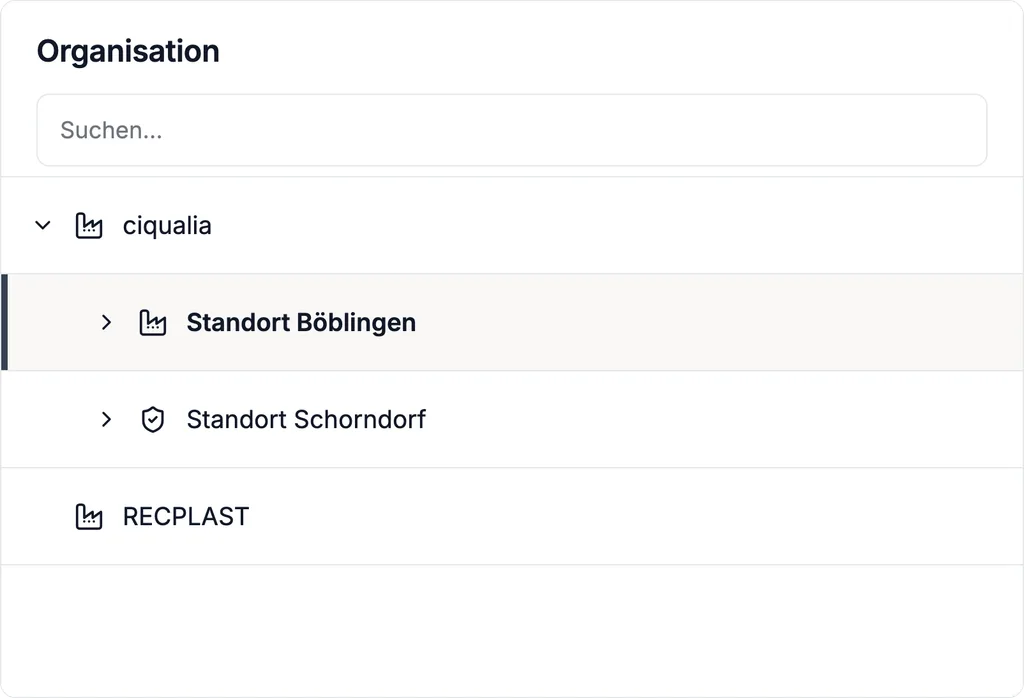
Organisation, Standorte und ISMS-Scope
Bilden Sie Ihre Organisation als Baum ab — Gesellschaften, Standorte, Abteilungen, Einheiten — und legen Sie fest, welche Teile zum Scope des ISMS gehören. Verantwortlichkeiten werden je Einheit und je Objekt vergeben; Zugriffsrechte folgen derselben Struktur.
02 / 07 · Asset-Strukturanalyse
Assets, Abhängigkeiten und Geschäftsprozesse
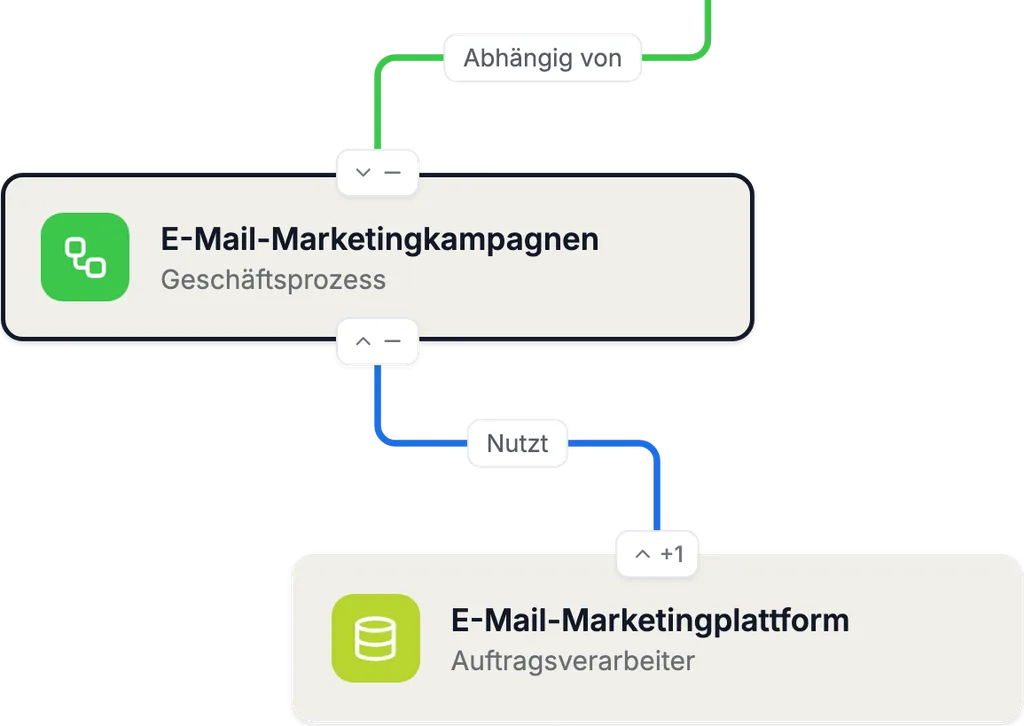
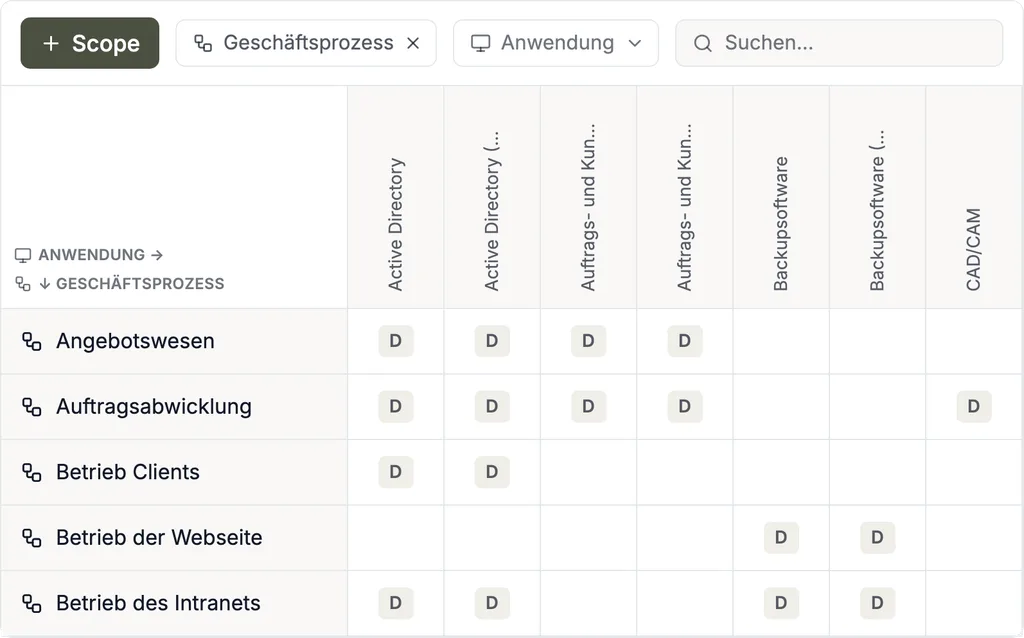
Erfassen Sie Assets — Anwendungen, Systeme, Daten, Standorte, Dienstleister — mit Typ und weiteren Attributen, und verknüpfen Sie sie mit den Geschäftsprozessen, die von ihnen abhängen. Assets lassen sich aus Asset Management, CMDBs, Microsoft Azure und anderen Quellen importieren.
Abhängigkeitsgraphen und -matrizen sind die Grundlage für Schutzbedarf und Risikoanalyse: Der Schutzbedarf vererbt sich entlang der Abhängigkeiten, ein Risiko wird dem Asset zugeordnet, das es betrifft.
03 / 07 · Compliance-Management
Anforderungen, Annex-A-Controls, Umsetzungsstatus, SoA
Bewerten Sie die Anforderungen der ISO/IEC 27001:2022 und die 93 Controls aus Annex A der Norm — mit Umsetzungshinweisen aus ISO/IEC 27002:2022 — auf Ihrem Asset-Baum. Jedes Control erhält einen Umsetzungsstatus, eine Begründung und Nachweise; der Status kumuliert bottom-up bis zur Organisation.
Das Statement of Applicability (SoA) entsteht auf Basis der Anforderungen und Controls. Eigene Anforderungskataloge und weitere Normen werden auf demselben Modell bewertet — dieselben Assets, dieselben Nachweise.
04 / 07 · Risikomanagement
Risikoanalyse, Risikobewertung und Risikobehandlung
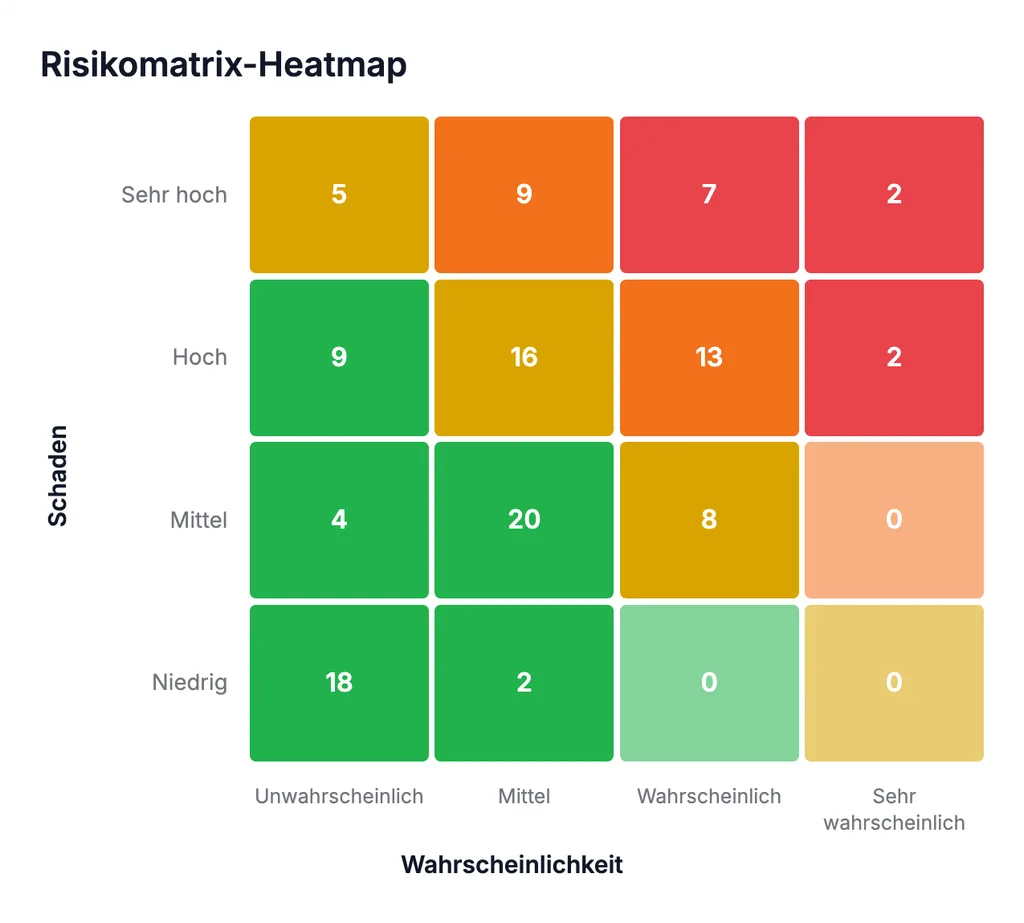
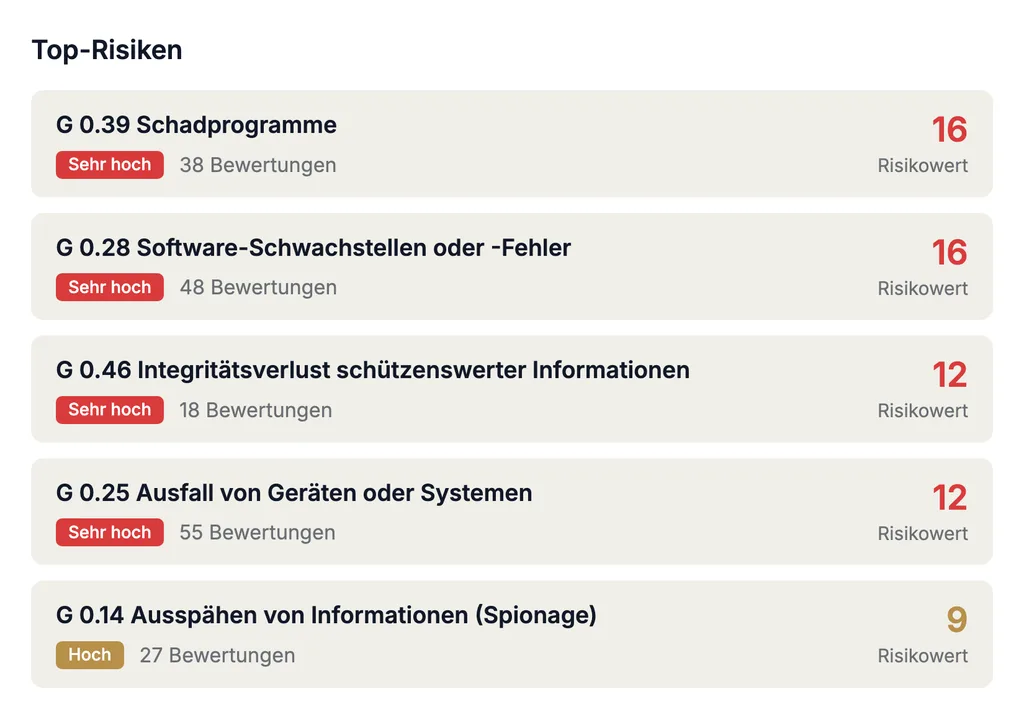
Identifizieren Sie Gefährdungen je Asset — aus Standard- oder eigenen Bedrohungskatalogen — und bewerten Sie Eintrittswahrscheinlichkeit und Schadenshöhe in einer konfigurierbaren Risikomatrix. Für jedes Risiko wird die Behandlungsoption festgelegt, mit Controls und Maßnahmen verknüpft und das Restrisiko über die Zeit verfolgt. Complaica unterstützt Risikoidentifikation, -analyse, -bewertung und -behandlung als strukturierten Prozess, wie ihn ISO/IEC 27005 für die Informationssicherheit beschreibt.
05 / 07 · Berichterstattung & Datenanalyse
Berichte für Management, Risikobehandlung und Audit
Erzeugen Sie Statement of Applicability, Risikobehandlungsplan, Umsetzungsstatus und Risikoberichte aus Ihren eigenen Daten — als Berichtsvorlage je Norm oder als benutzerdefinierten Bericht. Dashboards zeigen dem Management den Stand des ISMS; die Verteilung übernehmen die Complaica-Teams-Integration sowie der Mail Bot, und externe BI- und Datenanalyse-Tools lesen die Daten über REST API oder Data Marts.
06 / 07 · Aufgabenmanagement & Zusammenarbeit
Maßnahmen, Verantwortliche und Fristen
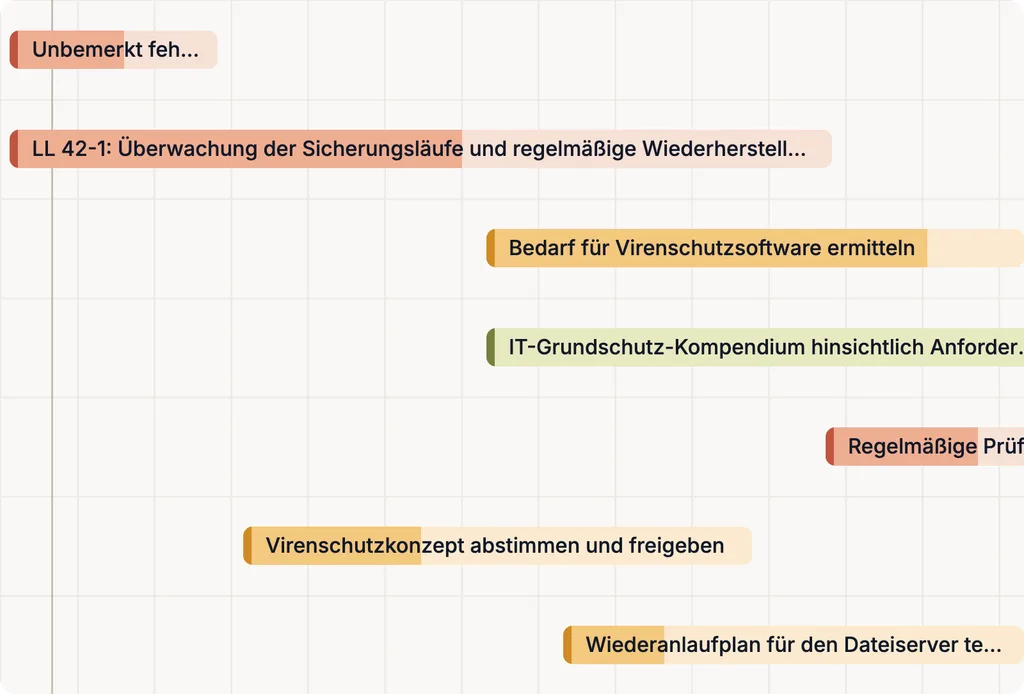
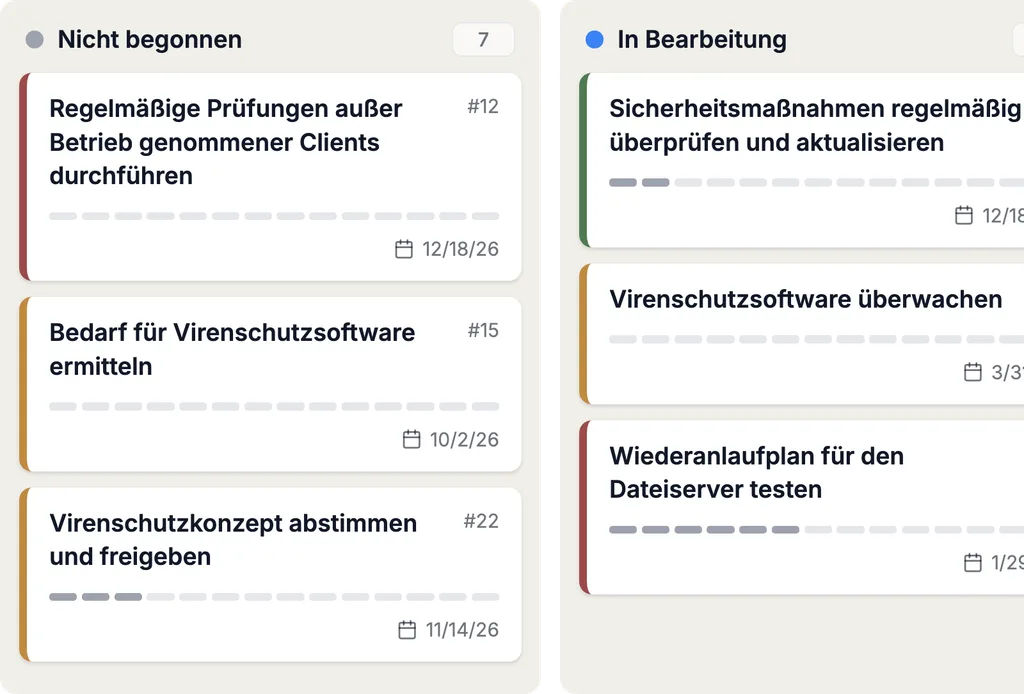
Maßnahmen und Aufgaben tragen Verantwortliche, Fristen und Status; jede Statusänderung wird mit Autor und Datum festgehalten. Interne und externe Beteiligte — etwa Auditoren oder Dienstleister — arbeiten im selben System: Der Zugriff auf einzelne Assets und Dokumente wird je Objekt und per Link vergeben.
07 / 07 · Integrationen & Automatisierung
Complaica-Integrationen
Über die REST API bindet Complaica Asset-Management- und CMDB-Systeme an — Microsoft Azure, i-doit, GLPI, FNT Command und weitere — und hält den Asset-Bestand im ISMS mit der Realität im Gleichschritt. Jira, Microsoft Planner u. a. können als Aufgabensystem angebunden werden.
Anwendungsdaten stehen über voreingestellte Data Marts bzw. REST API oder MCP für externe Analyse- und Reporting-Systeme bereit.
Complaica ISO 27001 Tool: vom Risiko bis zum Audit
Ein verbundener Datenbestand: Jedes Objekt verweist auf das nächste — vom Geschäftsprozess und Asset bis zum Auditnachweis.
- 01
Assets
Prozesse, Systeme und Daten im ISMS-Scope, mit ihren Abhängigkeiten.
- 02
Risiken
Gefährdungen je Asset identifizieren und in der Risikomatrix bewerten — orientiert an ISO/IEC 27005.
- 03
Risikobehandlung
Behandlungsoption festlegen — vermeiden, mindern, übertragen, akzeptieren — und Restrisiko dokumentieren.
- 04
Annex-A-Controls
Relevante Controls auswählen, bewerten und mit Risiken, Assets und Maßnahmen verknüpfen.
- 05
Maßnahmen
Umsetzung mit Verantwortlichen, Fristen und Status verfolgen.
- 06
Nachweise
Dokumente und Bewertungen am Objekt ablegen, mit Autor und Datum.
- 07
SoAStatement of Applicability
Anwendbarkeit der Annex-A-Controls begründen und ihren Umsetzungsstatus dokumentieren.
- 08
Audit
Berichte und Nachweise für internes Audit, Zertifizierungsaudit und Überwachungsaudits.
Warum Complaica als ISO 27001 ISMS Software?
Sechs Gründe, aus denen Organisationen ihr ISMS mit Complaica aufbauen und betreiben.
Software plus Expertenberatung
ISMS Software und Beratung aus einer Hand: Unsere Compliance-Experten begleiten Aufbau, Betrieb und Auditvorbereitung — so weit, wie Sie es brauchen.
ISO 27001 einsatzbereit — mit 27002 und 27005
Die Anforderungen der ISO/IEC 27001:2022 für das ISMS, die 93 Annex-A-Controls mit Umsetzungshinweisen aus ISO/IEC 27002:2022, ein Risikomanagementprozess orientiert an ISO/IEC 27005 sowie Berichtsvorlagen und Leitfäden sind vorbereitet. Sie beginnen nicht bei null.
Ein verbundener Datenbestand statt Excel, PowerPoint und Shared-Folders
Assets, Risiken, Controls, Maßnahmen und Nachweise bleiben in einem Datenmodell verbunden — statt über Tabellen, Präsentationen und geteilte Ordner verstreut und von Hand konsistent gehalten zu werden.
Integrationen, API und Reporting
CMDB- und Asset-Management-Systeme, Jira, SAP und Microsoft Azure über die REST API; Berichte, Dashboards, KI und Data Marts für Management und Auditoren.
Vom Erstaudit bis zur Rezertifizierung
Ein Datenbestand für Erstzertifizierung, Überwachungsaudits und Rezertifizierung: Der Stand des ISMS bleibt zwischen den Audits aktuell, nichts wird neu aufgebaut.
Optimieren Sie Compliance-Aufgaben mit KI-Assistenz
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zu ISO/IEC 27001 und 27002, erklärt Anforderungen und Controls, hilft bei Maßnahmen und Aufgaben und findet Antworten in Ihren eigenen Richtlinien und Dokumenten. Sie unterstützt die Arbeit im ISMS — Bewertung und Entscheidung bleiben bei Ihnen.
- 01Fragen zu ISO/IEC 27001 und ISO/IEC 27002 beantworten
- 02Anforderungen und Annex-A-Controls erklären — was gefordert ist und was als Nachweis taugt
- 03Maßnahmen und Aufgaben vorschlagen, formulieren und zuordnen
- 04Ihre Richtlinien, Verfahren und Dokumente auswerten und Fragen dazu beantworten
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
Kundenstimmen zum ISO 27001 ISMS mit Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Informationssicherheit as a Service
Beratung entlang des ISO 27001-Lebenszyklus — von der Gap-Analyse bis zur Auditvorbereitung, im Umfang, den Sie brauchen.
- Gap-Analyse und Vorbereitung
Abgleich Ihres Ist-Zustands mit den Anforderungen der ISO/IEC 27001:2022 und den Annex-A-Controls. Ergebnis: eine priorisierte Lückenliste und ein Umsetzungsplan.
- Aufbau und Einführung des ISMS
Scope, Organisation, Asset-Struktur und Rollen werden in Complaica angelegt. Sie erhalten ein lauffähiges ISMS mit den Prozessen, die die Norm verlangt.
- Risikomanagement und Maßnahmenplanung
Risikomethodik und Risikomatrix mit Bezug auf ISO/IEC 27005 festlegen, Risiken identifizieren, analysieren und bewerten, Behandlungsoptionen wählen und den Risikobehandlungsplan ableiten.
- Richtlinien und dokumentierte Informationen
Erstellung, Review und Pflege von Informationssicherheitsrichtlinien, Verfahren und den dokumentierten Informationen, die ISO 27001 fordert.
- Interne Audits und Auditvorbereitung
Interne Audits nach Kapitel 9.2, Management-Review und die Vorbereitung auf das Zertifizierungsaudit — inklusive der Nachweise, die der Auditor sehen will.
- Externer Informationssicherheitsbeauftragter
Ein Ansprechpartner für Ihr ISMS auf Zeit oder dauerhaft — für Organisationen ohne eigene Rolle dafür.
Andere unterstützte Standards
ISO 27001 ist selten die einzige Norm, die für eine Organisation gilt. In Complaica nutzen die Anforderungen weiterer Standards dieselben Assets, Risiken, Maßnahmen und Nachweise: Was für ISO 27001 dokumentiert ist, zählt auch für NIS2, DORA, TISAX, IT-Grundschutz oder die DSGVO. Doppelte Pflege entfällt.
Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich jederzeit ergänzen.
Häufige Fragen
Was ist ISO 27001?
ISO/IEC 27001 ist die international anerkannte Norm für Informationssicherheits-Managementsysteme (ISMS). Sie legt fest, wie eine Organisation Informationssicherheit systematisch plant, umsetzt, überwacht und verbessert — mit der Risikobewertung als Kern und den 93 Controls aus Anhang A als Maßnahmenkatalog; Umsetzungshinweise dazu gibt ISO/IEC 27002:2022. Die aktuelle Fassung ist ISO/IEC 27001:2022.
Was ist eine ISMS Software?
Eine ISMS Software bildet die Bestandteile eines Informationssicherheits-Managementsystems in einem Datenmodell ab — Scope, Assets, Anforderungen, Risiken, Controls und Nachweise — und verknüpft sie miteinander. Statt Tabellen und Dokumente von Hand konsistent zu halten, pflegen Sie jedes Objekt einmal, und Berichte wie das Statement of Applicability entstehen aus den Daten.
Welche Funktionen sollte eine ISO 27001 Software bieten?
Mindestens: die Anforderungen der ISO/IEC 27001:2022 und die Annex-A-Controls mit Umsetzungsstatus, eine Asset-Struktur mit Abhängigkeiten, Risikoanalyse und Risikobehandlung mit konfigurierbarer Risikomatrix, Maßnahmen mit Verantwortlichen und Fristen, Nachweise am Objekt, das Statement of Applicability, Berichte für Management-Review und Audit — und Schnittstellen zu den Systemen, in denen Ihre Assets und Aufgaben schon liegen.
Unterstützt Complaica ISO/IEC 27001:2022 und ISO/IEC 27002?
Ja. Die Anforderungen der ISO/IEC 27001:2022 und die 93 Controls aus Annex A der Norm sind als Katalog enthalten — mit Umsetzungshinweisen aus ISO/IEC 27002:2022 — und werden auf Ihrem Asset-Baum bewertet. Erscheint eine neue Normversion, wird der Katalog aktualisiert; vorhandene Bewertungen und Nachweise wandern mit.
Unterstützt Complaica die Erstellung und Pflege einer Statement of Applicability (SoA)?
Ja. Die SoA entsteht auf Basis der Anforderungen und Controls: Für jedes Control werden Anwendbarkeit, Begründung und Umsetzungsstatus dokumentiert, und der Bericht wird daraus erzeugt — beim Erstaudit wie vor jedem Überwachungsaudit, ohne die Erklärung neu zu schreiben.
Wie unterstützt Complaica das ISO-27001-Risikomanagement?
Gefährdungen werden je Asset identifiziert — aus Standard- oder eigenen Bedrohungskatalogen — und in einer konfigurierbaren Risikomatrix bewertet. Für jedes Risiko werden Behandlungsoption und Maßnahmen festgelegt; Brutto- und Restrisiko lassen sich über die Zeit verfolgen, und der Risikobehandlungsplan wird als Bericht erzeugt.
Unterstützt Complaica Risikomanagement nach ISO/IEC 27005?
Ja — als Leitfaden, nicht als Zertifizierungsnorm: ISO/IEC 27005 beschreibt den Prozess des Informationssicherheits-Risikomanagements, den ISO/IEC 27001 fordert. Complaica bildet diesen Prozess ab: Risiken werden je Asset identifiziert, analysiert und bewertet, für jedes Risiko werden Behandlungsoption, Controls und Maßnahmen festgelegt, und das Restrisiko bleibt mit Asset, Risiko und Nachweisen verknüpft. Eine Zertifizierung nach ISO/IEC 27005 gibt es nicht; die Ergebnisse fließen in Risikobehandlungsplan und SoA für das ISO 27001-Audit ein.
Kann ein bestehendes ISMS aus Excel oder anderen Systemen übernommen werden?
Ja. Complaica importiert und exportiert Daten von und nach Excel, über die REST API und aus anderen ISMS-Tools; die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet. So bewerten Sie das Tool an Ihrem eigenen Datenbestand statt an Demo-Daten.
Kann Complaica mehrere Standards gleichzeitig verwalten?
Ja. TISAX, BSI IT-Grundschutz, NIS2, DSGVO, ISO 22301 und weitere Normen werden auf demselben Scope-Modell bewertet und nutzen dieselben Assets, Risiken, Maßnahmen und Nachweise. Was für ISO 27001 dokumentiert ist, zählt für die anderen Standards mit.
Ist Complaica als SaaS und On-Premises verfügbar?
Ja, beides. Die SaaS-Variante wird in Deutschland gehostet; On-Premises betreiben Sie Complaica in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
Welche Systeme können mit Complaica integriert werden?
Über die REST API Asset-Management- und CMDB-Systeme wie i-doit, GLPI, FNT Command u. a. sowie Jira, SAP und Microsoft Azure. Anwendungsdaten stehen über Data Marts für externe Analyse- und Reporting-Systeme bereit, und über MCP lässt sich ein KI-Assistent anbinden.
Wie unterstützt Complaica bei Audits, Überwachungsaudits und Rezertifizierung?
Die Nachweise liegen am Objekt, das sie belegen, und die Berichte — SoA, Risikobehandlungsplan, Umsetzungsstatus — werden aus dem aktuellen Datenbestand erzeugt. Dashboards zeigen den Stand vor dem Audit, externen Auditoren kann gezielter Zugriff gegeben werden. Weil derselbe Datenbestand weiterläuft, werden Überwachungsaudits und die Rezertifizierung nach drei Jahren aus dem laufenden Betrieb heraus vorbereitet. Die Zertifizierung selbst nimmt eine unabhängige Zertifizierungsstelle vor.
Für wen ist die ISO 27001-Zertifizierung geeignet?
Für jede Organisation, die vertrauliche Informationen verarbeitet und das gegenüber Kunden, Partnern oder Aufsichtsbehörden nachweisen will — unabhängig von Größe und Branche. Besonders verbreitet ist sie bei IT- und Cloud-Dienstleistern, Zulieferern regulierter Branchen, Betreibern kritischer Infrastrukturen und Unternehmen, die NIS2 oder TISAX gegenüberstehen: Ein ISMS nach ISO 27001 deckt einen großen Teil dieser Anforderungen mit ab.
Ist die ISO 27001-Zertifizierung verpflichtend?
Gesetzlich vorgeschrieben ist sie nicht. Verpflichtend wird sie in der Praxis über Verträge und Ausschreibungen — viele Kunden verlangen das Zertifikat als Nachweis — sowie indirekt über Regularien wie NIS2, KRITIS oder DORA, die ein ISMS fordern; ISO 27001 ist der übliche Weg, dieses ISMS nachweisbar zu betreiben.
Wie viel kostet eine ISO 27001-Zertifizierung?
Die Kosten setzen sich aus drei Teilen zusammen: dem Aufwand für Aufbau und Betrieb des ISMS (interne Zeit, Beratung, Software), dem Zertifizierungsaudit durch eine akkreditierte Stelle und den jährlichen Überwachungsaudits. Sie hängen vor allem von der Größe des Scopes, der Zahl der Standorte und dem Reifegrad Ihrer bestehenden Prozesse ab. Complaica senkt den ersten Teil: Die vorbereiteten Inhalte, die aus den Daten erzeugten Nachweise und die KI-Integration sparen den Großteil der Dokumentationsarbeit. Eine Preisliste schicken wir Ihnen auf Anfrage zu.
Wie lange dauert es, die ISO 27001-Zertifizierung zu erhalten?
Typisch sind drei bis zwölf Monate vom Start bis zum Zertifikat — je nach Scope, vorhandener Dokumentation und verfügbaren Ressourcen. Mit vorbereiteten Inhalten und Beratung liegen kleinere Organisationen am unteren Ende. Das Zertifikat gilt drei Jahre, mit jährlichen Überwachungsaudits und anschließender Rezertifizierung — Complaica hält den Datenbestand dafür durchgehend aktuell.
ISO 27001 mit Complaica starten
Complaica testen, eine Demo anfragen oder über Ihr bestehendes ISMS und eine Migration sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.