Software ISMS
pro ISO 27001
Complaica podporuje zavedení, provoz a neustálé zlepšování systému řízení bezpečnosti informací (ISMS) podle ISO/IEC 27001:2022. Aktiva, rizika, opatření a důkazy jsou spravovány centrálně a audity připravovány systematicky — s integrací AI.
- 01ISO 27001 od rozsahu po audit — v jedné datové základně
- 02Vedené vybudování a provoz ISMS
- 03Rizika, opatření a důkazy spravované centrálně
- 04Integrace AI (MCP) plus odborné poradenství — Co-Intelligence
- 05Hotový obsah pro ISO/IEC 27001 (ISMS), přílohu A / ISO/IEC 27002 (opatření) a ISO/IEC 27005 (řízení rizik)
Zavedení a správa ISO 27001 s Complaica
Funkce, jimiž software ISMS Complaica pokrývá cestu od požadavků ISO/IEC 27001:2022 až po auditní důkaz.
- 01Posouzení požadavků ISO/IEC 27001:2022 — míra zavedení pro každý požadavek, kumulovaná až na nejvyšší úroveň
- 02Výběr a posouzení 93 opatření z přílohy A ISO/IEC 27001:2022 a jejich propojení s požadavky, aktivy a riziky — s pokyny k implementaci z ISO/IEC 27002:2022
- 03Zmapování rozsahu ISMS a struktury aktiv — organizace, obchodní procesy, systémy a jejich závislosti
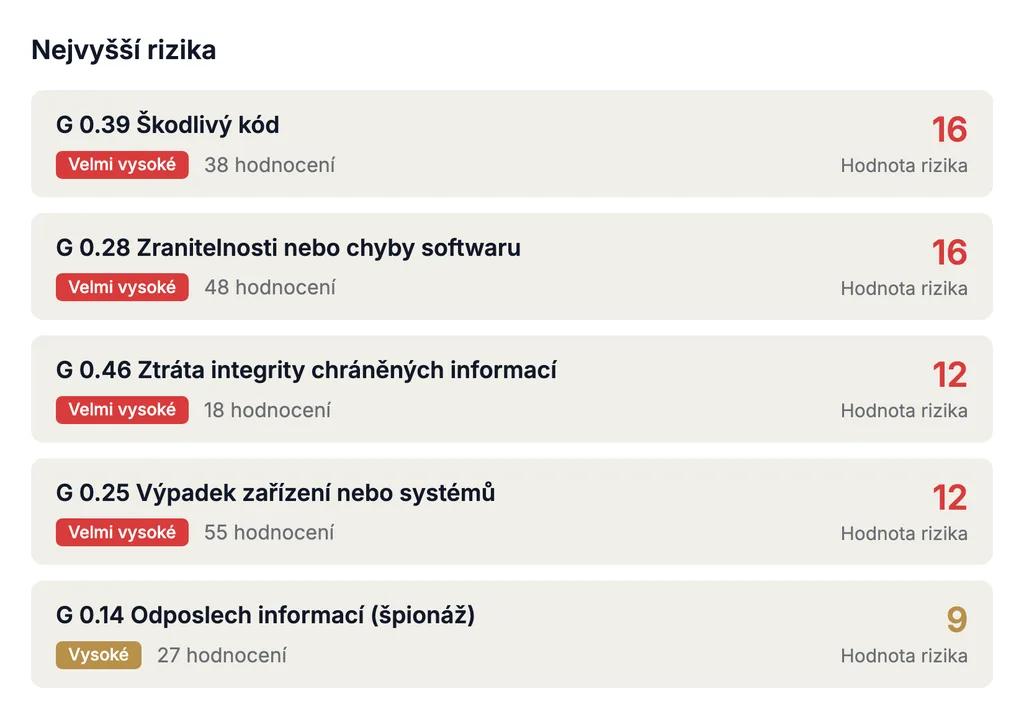
- 04Identifikace rizik pro každé aktivum a jejich hodnocení v konfigurovatelných maticích rizik
- 05Plánování ošetření rizik — varianta ošetření, opatření a zbytkové riziko dohledatelně zdokumentované
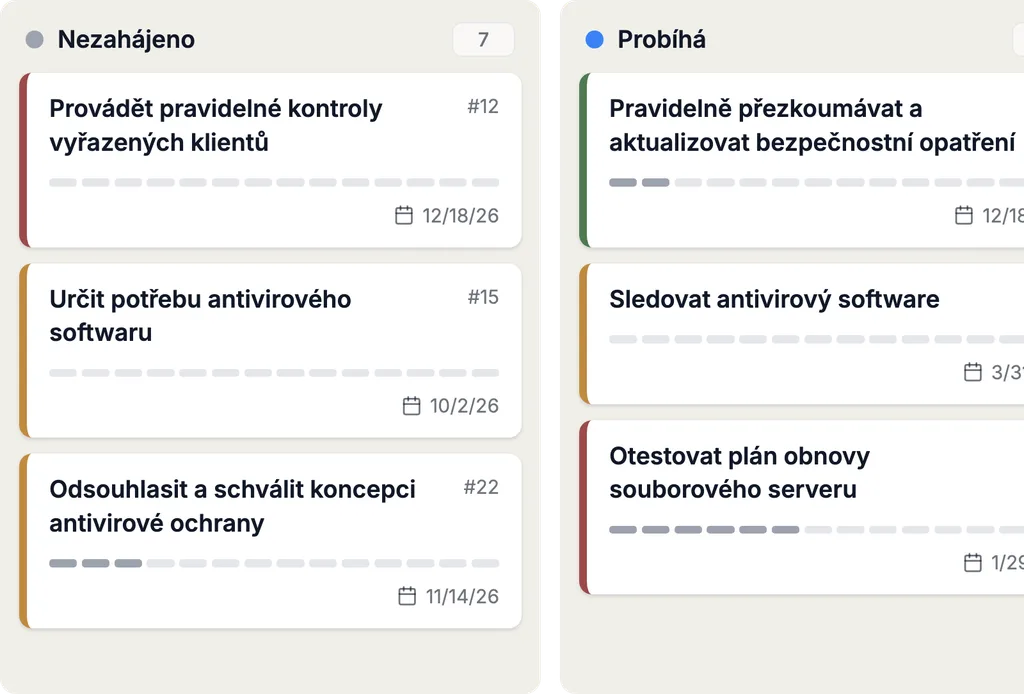
- 06Sledování opatření s odpovědnými osobami, termíny a stavem
- 07Ukládání důkazů u příslušného objektu — dokumenty, odkazy a hodnocení s autorem a datem
- 08Vytvoření Prohlášení o aplikovatelnosti (SoA) na základě požadavků, ošetření rizik a opatření a jeho udržování v aktuálním stavu
- 09Reporty a dashboardy pro přezkoumání vedením a přípravu na audit
- 10Integrace s Microsoft Azure, SAP, Jira a dalšími systémy; přehledové, tabulkové, maticové a grafové pohledy, import a export z Excelu a do Excelu
- 11Integrace AI (MCP) pro dotazy k ISO 27001, požadavkům a opatřením i k obsluze nástroje
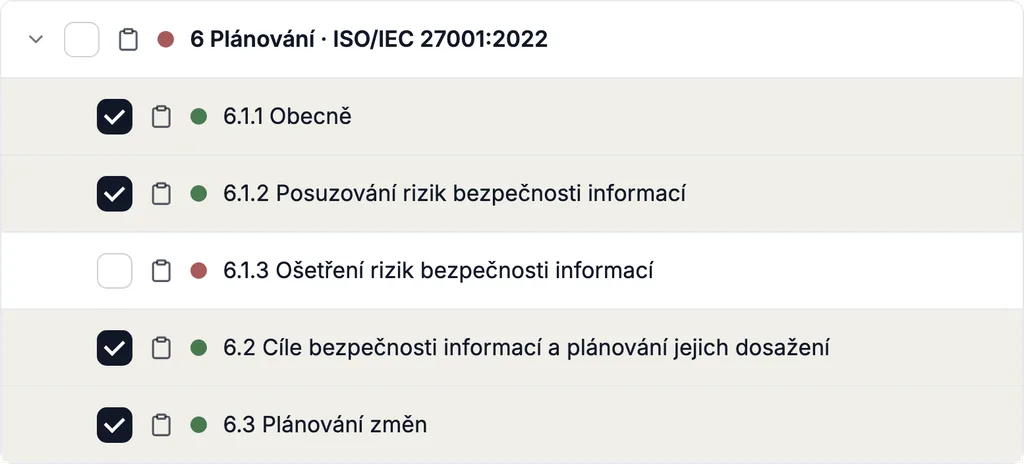
Moduly ISMS Complaica pro ISO 27001
Moduly, jedna propojená datová základna: organizace, aktiva, požadavky, rizika, reporty, úkoly a integrace pracují nad stejnými objekty.
01 / 07 · Řízení organizace
Organizace, lokality a rozsah ISMS
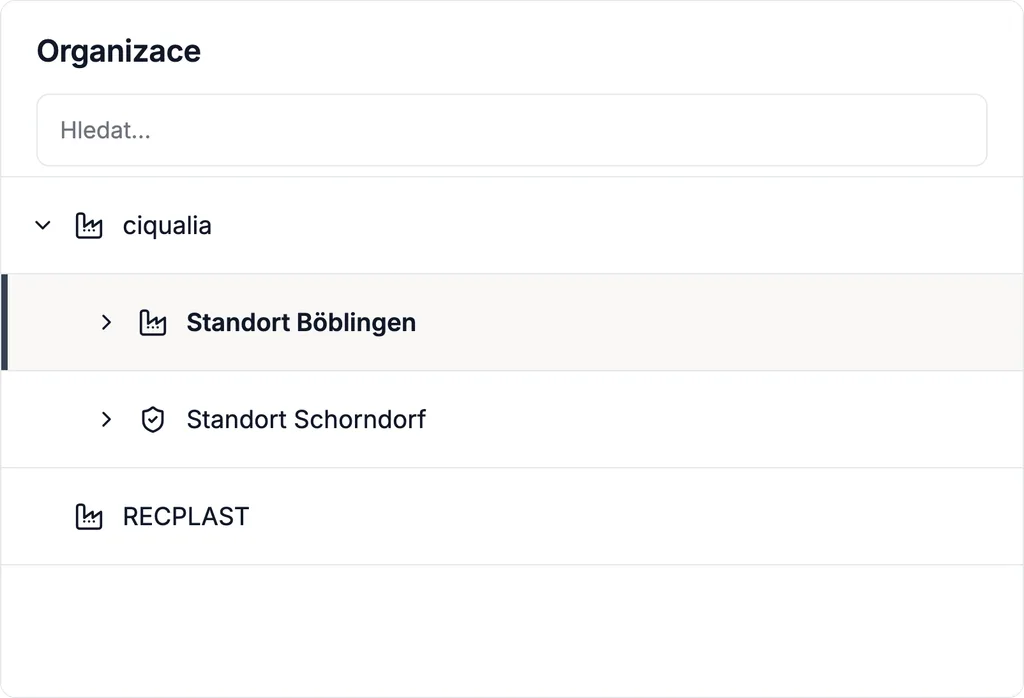
Zmapujte svou organizaci jako strom — společnosti, lokality, oddělení, útvary — a určete, které části patří do rozsahu ISMS. Odpovědnosti se přidělují za útvar a za objekt; přístupová práva sledují stejnou strukturu.
02 / 07 · Analýza struktury aktiv
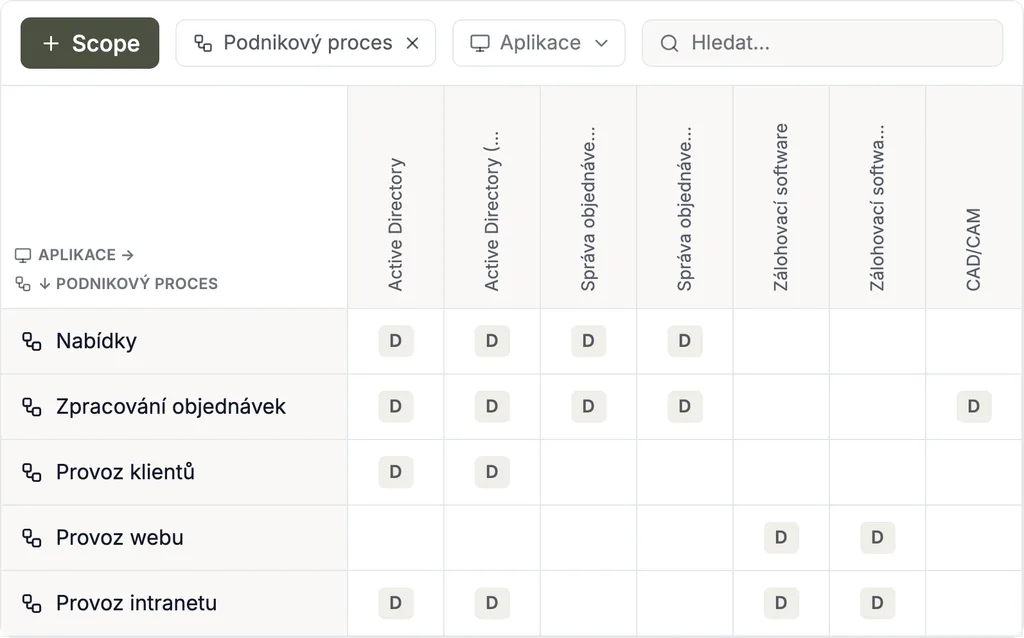
Aktiva, závislosti a obchodní procesy
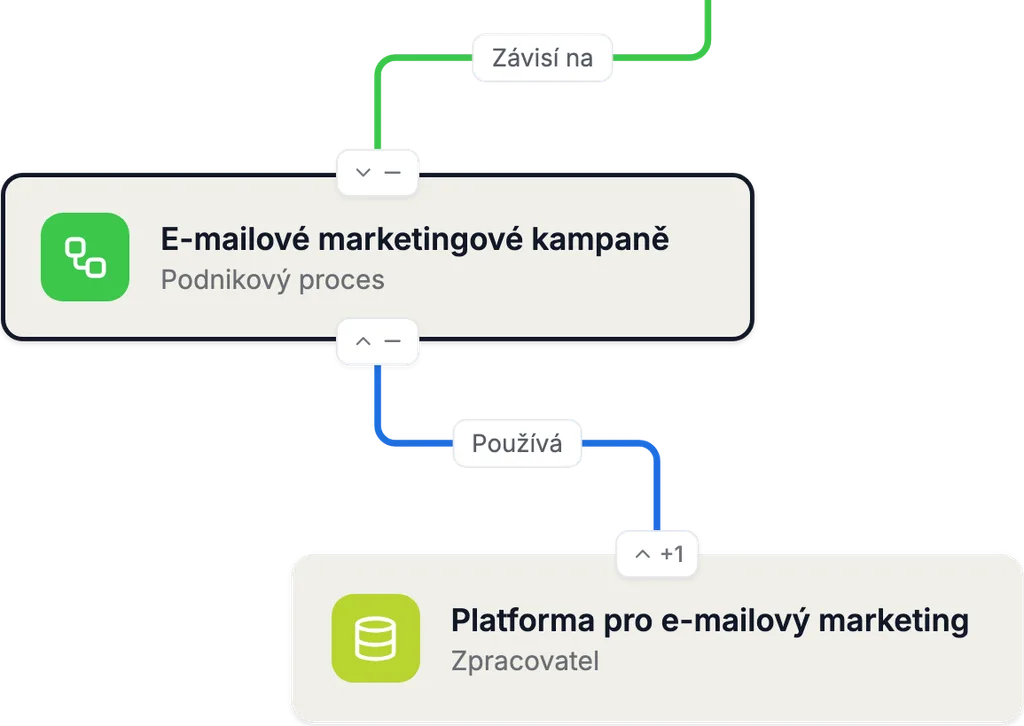
Evidujte aktiva — aplikace, systémy, data, lokality, dodavatele — s typem a dalšími atributy a propojte je s obchodními procesy, které na nich závisejí. Aktiva lze importovat ze správy aktiv, CMDB, Microsoft Azure a dalších zdrojů.
Grafy a matice závislostí jsou základem pro potřebu ochrany a analýzu rizik: potřeba ochrany se dědí podél závislostí a riziko se přiřazuje aktivu, kterého se týká.
03 / 07 · Řízení compliance
Požadavky, opatření z přílohy A, stav zavedení, SoA
Posuďte požadavky ISO/IEC 27001:2022 a 93 opatření z přílohy A normy — s pokyny k implementaci z ISO/IEC 27002:2022 — na svém stromu aktiv. Každé opatření dostane stav zavedení, zdůvodnění a důkazy; stav se kumuluje zdola nahoru až na organizaci.
Prohlášení o aplikovatelnosti (SoA) vzniká na základě požadavků a opatření. Vlastní katalogy požadavků a další normy se posuzují na stejném modelu — stejná aktiva, stejné důkazy.
04 / 07 · Řízení rizik
Analýza, hodnocení a ošetření rizik
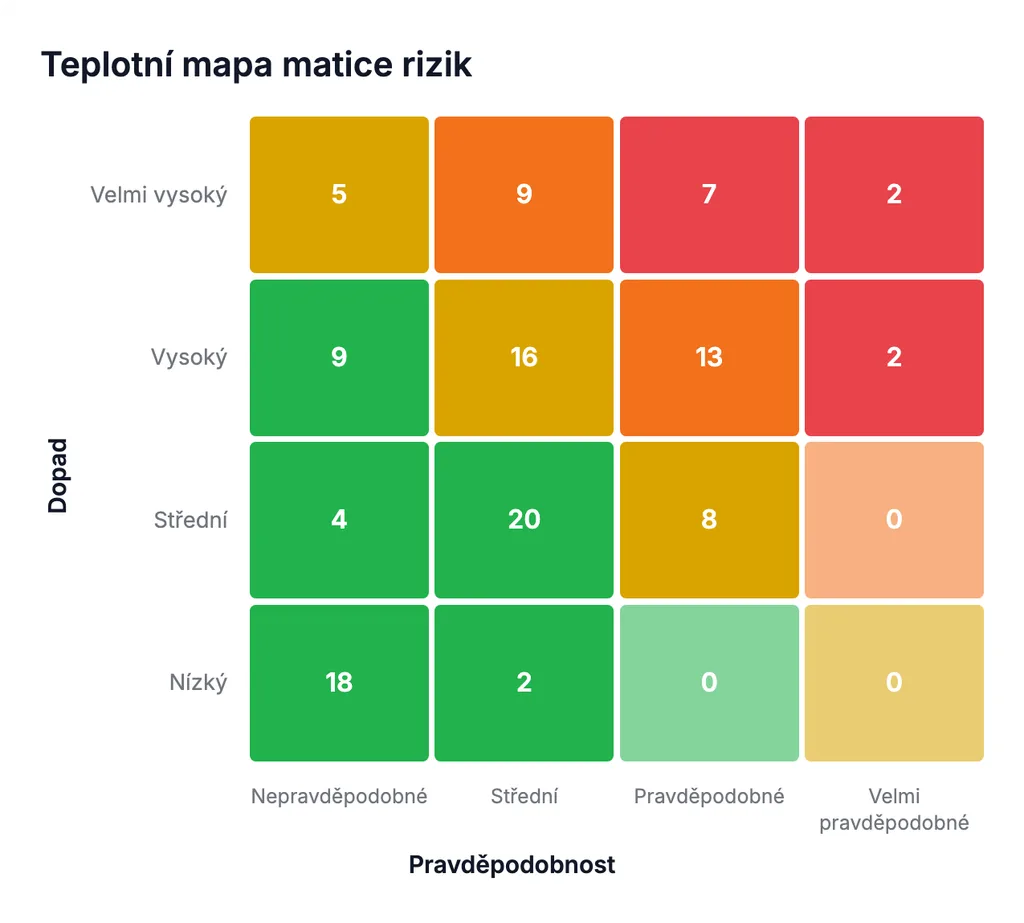
Identifikujte hrozby pro každé aktivum — ze standardních nebo vlastních katalogů hrozeb — a hodnoťte pravděpodobnost a dopad v konfigurovatelné matici rizik. Pro každé riziko se stanoví varianta ošetření, propojí se s opatřeními a zbytkové riziko se sleduje v čase. Complaica podporuje identifikaci, analýzu, hodnocení a ošetření rizik jako strukturovaný proces, jak jej pro bezpečnost informací popisuje ISO/IEC 27005.
05 / 07 · Reporting a analýza dat
Reporty pro vedení, ošetření rizik a audit
Generujte Prohlášení o aplikovatelnosti, plán ošetření rizik, stav zavedení a reporty rizik z vlastních dat — jako šablonu reportu pro normu nebo jako vlastní report. Dashboardy ukazují vedení stav ISMS; distribuci zajišťují integrace Complaica s Teams a mailový bot a externí nástroje BI a analýzy dat čtou data přes REST API nebo data marty.
06 / 07 · Řízení úkolů a spolupráce
Opatření, odpovědné osoby a termíny
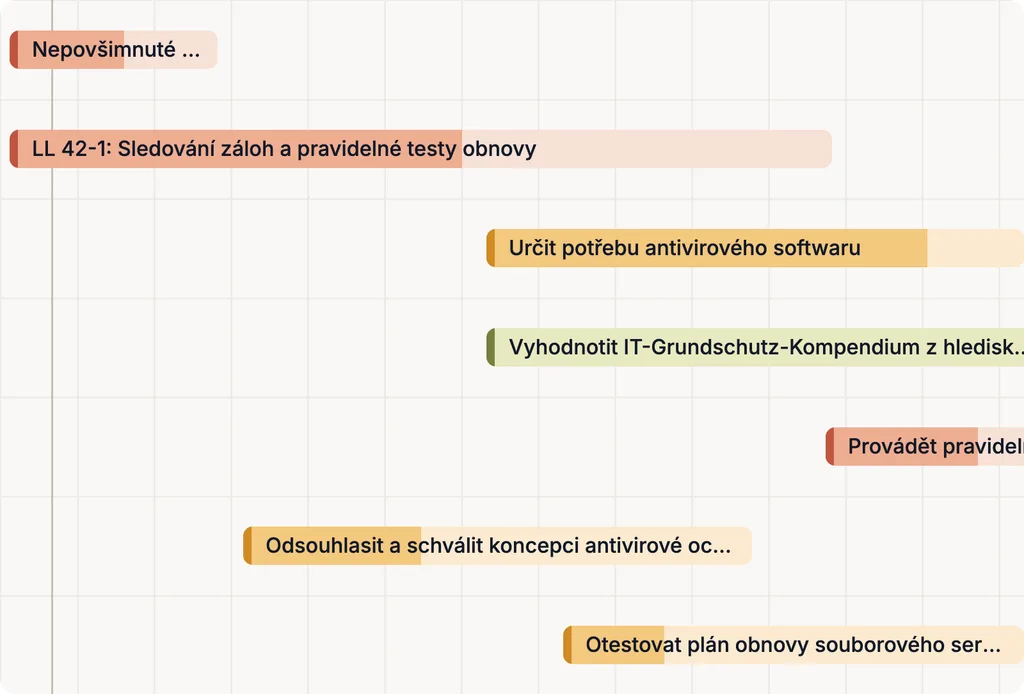
Opatření a úkoly mají odpovědné osoby, termíny a stav; každá změna stavu se zaznamená s autorem a datem. Interní i externí účastníci — například auditoři nebo dodavatelé — pracují ve stejném systému: přístup k jednotlivým aktivům a dokumentům se uděluje za objekt a přes odkaz.
07 / 07 · Integrace a automatizace
Integrace Complaica
Přes REST API Complaica napojuje systémy správy aktiv a CMDB — Microsoft Azure, i-doit, GLPI, FNT Command a další — a udržuje evidenci aktiv v ISMS v souladu se skutečností. Jira, Microsoft Planner a další lze napojit jako systémy úkolů.
Aplikační data jsou k dispozici přes předpřipravené data marty, REST API nebo MCP pro externí analytické a reportovací systémy.
Nástroj ISO 27001 Complaica: od rizika po audit
Jedna propojená datová základna: každý objekt odkazuje na další — od obchodního procesu a aktiva až po auditní důkaz.
- 01
Aktiva
Procesy, systémy a data v rozsahu ISMS, s jejich závislostmi.
- 02
Rizika
Identifikace hrozeb pro každé aktivum a jejich hodnocení v matici rizik — orientované na ISO/IEC 27005.
- 03
Ošetření rizik
Stanovení varianty ošetření — vyhnout se, snížit, přenést, akceptovat — a zdokumentování zbytkového rizika.
- 04
Opatření z přílohy A
Výběr a posouzení relevantních opatření a jejich propojení s riziky, aktivy a úkoly.
- 05
Úkoly
Sledování zavedení s odpovědnými osobami, termíny a stavem.
- 06
Důkazy
Ukládání dokumentů a hodnocení u objektu, s autorem a datem.
- 07
SoAProhlášení o aplikovatelnosti
Zdůvodnění aplikovatelnosti opatření z přílohy A a zdokumentování stavu jejich zavedení.
- 08
Audit
Reporty a důkazy pro interní audit, certifikační audit a dozorové audity.
Proč Complaica jako software ISMS pro ISO 27001?
Šest důvodů, proč organizace budují a provozují svůj ISMS s Complaica.
Software plus odborné poradenství
Software ISMS a poradenství z jednoho zdroje: naši experti na compliance provázejí vybudováním, provozem a přípravou na audit — v rozsahu, jaký potřebujete.
ISO 27001 připravena k použití — s 27002 a 27005
Požadavky ISO/IEC 27001:2022 na ISMS, 93 opatření z přílohy A s pokyny k implementaci z ISO/IEC 27002:2022, proces řízení rizik orientovaný na ISO/IEC 27005, šablony reportů a příručky jsou připraveny. Nezačínáte od nuly.
Jedna propojená datová základna místo Excelu, PowerPointu a sdílených složek
Aktiva, rizika, opatření, úkoly a důkazy zůstávají propojeny v jednom datovém modelu — místo rozptýlení po tabulkách, prezentacích a sdílených složkách, jejichž konzistenci hlídá někdo ručně.
Integrace, API a reporting
Systémy CMDB a správy aktiv, Jira, SAP a Microsoft Azure přes REST API; reporty, dashboardy, AI a data marty pro vedení a auditory.
Od prvního auditu po recertifikaci
Jedna datová základna pro počáteční certifikaci, dozorové audity a recertifikaci: stav ISMS zůstává mezi audity aktuální, nic se nebuduje znovu.
Optimalizujte úkoly compliance s asistencí AI
Díky volitelné integraci AI (MCP) Complaica odpovídá na dotazy k ISO/IEC 27001 a 27002, vysvětluje požadavky a opatření, pomáhá s opatřeními a úkoly a nachází odpovědi ve vašich vlastních směrnicích a dokumentech. Podporuje práci v ISMS — hodnocení a rozhodnutí zůstávají na vás.
- 01Odpovídání na dotazy k ISO/IEC 27001 a ISO/IEC 27002
- 02Vysvětlení požadavků a opatření z přílohy A — co se vyžaduje a co obstojí jako důkaz
- 03Navrhování, formulace a přiřazování opatření a úkolů
- 04Analýza vašich směrnic, postupů a dokumentů a odpovídání na dotazy k nim
- 05Vysvětlení obsluhy Complaica — která funkce k čemu
Reference zákazníků k ISMS ISO 27001 s Complaica
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Bezpečnost informací jako služba
Poradenství podél celého životního cyklu ISO 27001 — od gap analýzy po přípravu na audit, v rozsahu, jaký potřebujete.
- Gap analýza a příprava
Porovnání vašeho současného stavu s požadavky ISO/IEC 27001:2022 a opatřeními z přílohy A. Výsledek: prioritizovaný seznam mezer a plán zavedení.
- Vybudování a zavedení ISMS
Rozsah, organizace, struktura aktiv a role se založí v Complaica. Získáte funkční ISMS s procesy, které norma vyžaduje.
- Řízení rizik a plánování opatření
Stanovení metodiky rizik a matice rizik s odkazem na ISO/IEC 27005, identifikace, analýza a hodnocení rizik, volba variant ošetření a odvození plánu ošetření rizik.
- Směrnice a dokumentované informace
Vytvoření, přezkoumání a údržba směrnic bezpečnosti informací, postupů a dokumentovaných informací, které ISO 27001 vyžaduje.
- Interní audity a příprava na audit
Interní audity podle kapitoly 9.2, přezkoumání vedením a příprava na certifikační audit — včetně důkazů, které chce auditor vidět.
- Externí manažer bezpečnosti informací
Kontaktní osoba pro váš ISMS, dočasně nebo trvale — pro organizace bez vlastní role pro tuto oblast.
Další podporované normy
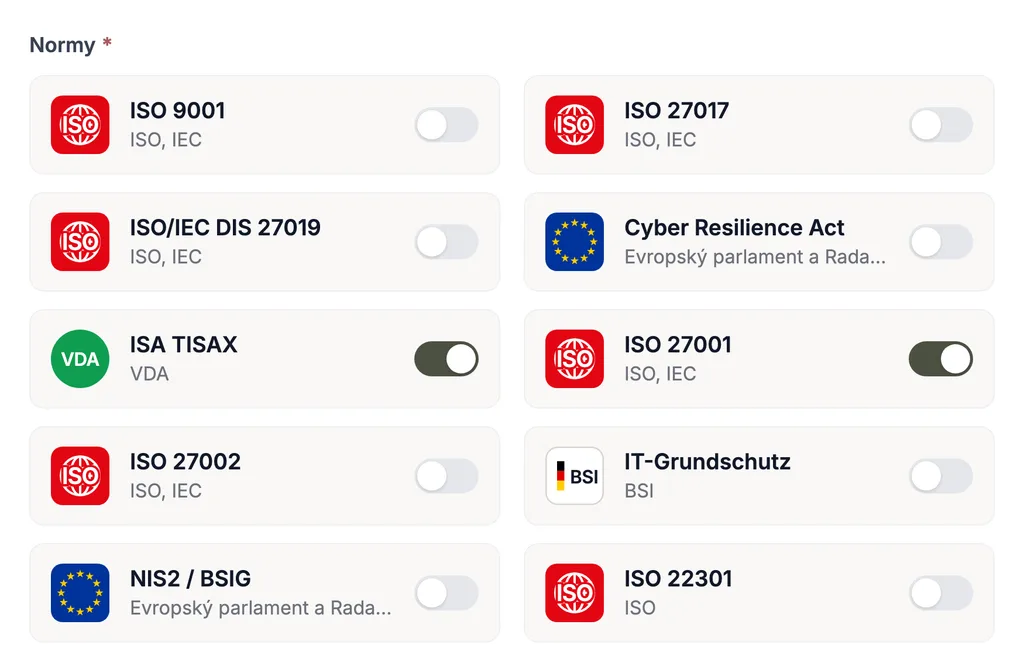
ISO 27001 je zřídka jedinou normou, která pro organizaci platí. V Complaica používají požadavky dalších norem stejná aktiva, rizika, opatření a důkazy: co je zdokumentováno pro ISO 27001, platí i pro NIS2, DORA, TISAX, IT-Grundschutz nebo GDPR. Žádná dvojí údržba.
Každá norma se dodává se svým katalogem požadavků; vlastní katalogy lze doplnit kdykoli.
Časté dotazy
Co je ISO 27001?
ISO/IEC 27001 je mezinárodně uznávaná norma pro systémy řízení bezpečnosti informací (ISMS). Stanoví, jak organizace systematicky plánuje, zavádí, monitoruje a zlepšuje bezpečnost informací — s hodnocením rizik jako jádrem a 93 opatřeními z přílohy A jako katalogem opatření; pokyny k jejich implementaci dává ISO/IEC 27002:2022. Aktuální vydání je ISO/IEC 27001:2022.
Co je software ISMS?
Software ISMS zobrazuje součásti systému řízení bezpečnosti informací v jednom datovém modelu — rozsah, aktiva, požadavky, rizika, opatření a důkazy — a propojuje je navzájem. Místo ručního udržování konzistence tabulek a dokumentů spravujete každý objekt jednou a reporty, jako je Prohlášení o aplikovatelnosti, vznikají z dat.
Jaké funkce by měl software pro ISO 27001 nabízet?
Přinejmenším: požadavky ISO/IEC 27001:2022 a opatření z přílohy A se stavem zavedení, strukturu aktiv se závislostmi, analýzu a ošetření rizik s konfigurovatelnou maticí rizik, opatření s odpovědnými osobami a termíny, důkazy u objektu, Prohlášení o aplikovatelnosti, reporty pro přezkoumání vedením a audit — a rozhraní na systémy, ve kterých už vaše aktiva a úkoly jsou.
Podporuje Complaica ISO/IEC 27001:2022 a ISO/IEC 27002?
Ano. Požadavky ISO/IEC 27001:2022 a 93 opatření z přílohy A normy jsou obsaženy jako katalog — s pokyny k implementaci z ISO/IEC 27002:2022 — a posuzují se na vašem stromu aktiv. Vyjde-li nové vydání normy, katalog se aktualizuje; stávající hodnocení a důkazy se přenesou s ním.
Podporuje Complaica vytvoření a údržbu Prohlášení o aplikovatelnosti (SoA)?
Ano. SoA vzniká na základě požadavků a opatření: pro každé opatření se zdokumentuje aplikovatelnost, zdůvodnění a stav zavedení a report se z toho vygeneruje — při počátečním auditu i před každým dozorovým auditem, bez přepisování prohlášení.
Jak Complaica podporuje řízení rizik podle ISO 27001?
Hrozby se identifikují pro každé aktivum — ze standardních nebo vlastních katalogů hrozeb — a hodnotí v konfigurovatelné matici rizik. Pro každé riziko se stanoví varianta ošetření a opatření; hrubé a zbytkové riziko lze sledovat v čase a plán ošetření rizik se generuje jako report.
Podporuje Complaica řízení rizik podle ISO/IEC 27005?
Ano — jako vodítko, ne jako certifikační normu: ISO/IEC 27005 popisuje proces řízení rizik bezpečnosti informací, který ISO/IEC 27001 vyžaduje. Complaica tento proces zobrazuje: rizika se identifikují, analyzují a hodnotí pro každé aktivum, pro každé riziko se stanoví varianta ošetření a opatření a zbytkové riziko zůstává propojeno s aktivem, rizikem a důkazy. Certifikace podle ISO/IEC 27005 neexistuje; výsledky se promítají do plánu ošetření rizik a SoA pro audit ISO 27001.
Lze stávající ISMS převzít z Excelu nebo jiných systémů?
Ano. Complaica importuje a exportuje data z Excelu a do Excelu, přes REST API a z jiných nástrojů ISMS; migrace vašich dat je bezplatná a provázejí ji naši specialisté. Nástroj tak hodnotíte na vlastní datové základně místo na demo datech.
Může Complaica spravovat více norem najednou?
Ano. TISAX, BSI IT-Grundschutz, NIS2, GDPR, ISO 22301 a další normy se posuzují na stejném modelu rozsahu a využívají stejná aktiva, rizika, opatření a důkazy. Co je zdokumentováno pro ISO 27001, platí i pro ostatní normy.
Je Complaica k dispozici jako SaaS i on-premises?
Ano, obojí. Varianta SaaS je hostována v Německu; on-premises provozujete Complaica ve vlastní infrastruktuře. Licence stojí v obou případech stejně.
Jaké systémy lze s Complaica integrovat?
Přes REST API systémy správy aktiv a CMDB jako i-doit, GLPI, FNT Command a další a také Jira, SAP a Microsoft Azure. Aplikační data jsou k dispozici přes data marty pro externí analytické a reportovací systémy a přes MCP lze napojit asistenta AI.
Jak Complaica podporuje audity, dozorové audity a recertifikaci?
Důkazy jsou uloženy u objektu, který dokládají, a reporty — SoA, plán ošetření rizik, stav zavedení — se generují z aktuální datové základny. Dashboardy ukazují stav před auditem a externím auditorům lze udělit cílený přístup. Protože stejná datová základna běží dál, dozorové audity a recertifikace po třech letech se připravují z běžného provozu. Samotnou certifikaci provádí nezávislý certifikační orgán.
Pro koho je certifikace ISO 27001 vhodná?
Pro každou organizaci, která zpracovává důvěrné informace a chce to prokázat zákazníkům, partnerům nebo dozorovým orgánům — bez ohledu na velikost a obor. Zvlášť rozšířená je u poskytovatelů IT a cloudových služeb, dodavatelů regulovaných odvětví, provozovatelů kritické infrastruktury a firem, na které dopadá NIS2 nebo TISAX: ISMS podle ISO 27001 pokrývá i velkou část těchto požadavků.
Je certifikace ISO 27001 povinná?
Zákon ji nevyžaduje. V praxi se stává povinnou přes smlouvy a výběrová řízení — mnoho zákazníků vyžaduje certifikát jako doklad — a nepřímo přes regulace jako NIS2, KRITIS nebo DORA, které vyžadují ISMS; ISO 27001 je obvyklá cesta, jak tento ISMS prokazatelně provozovat.
Kolik stojí certifikace ISO 27001?
Náklady se skládají ze tří částí: úsilí na vybudování a provoz ISMS (interní čas, poradenství, software), certifikačního auditu akreditovaným orgánem a ročních dozorových auditů. Závisí především na velikosti rozsahu, počtu lokalit a vyspělosti vašich stávajících procesů. Complaica snižuje první část: připravený obsah, důkazy generované z dat a integrace AI ušetří většinu dokumentační práce. Ceník vám zašleme na vyžádání.
Jak dlouho trvá získání certifikace ISO 27001?
Typicky tři až dvanáct měsíců od startu po certifikát — podle rozsahu, stávající dokumentace a dostupných zdrojů. S připraveným obsahem a poradenstvím se menší organizace pohybují na dolní hranici. Certifikát platí tři roky, s ročními dozorovými audity a následnou recertifikací — Complaica udržuje datovou základnu po celou dobu aktuální.
Začněte s ISO 27001 s Complaica
Vyzkoušet Complaica, vyžádat demo nebo probrat váš stávající ISMS a migraci — napište nám.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.