TISAX Software
für Self-Assessment und ISMS
Bereiten Sie Ihr TISAX-Assessment mit Complaica strukturiert vor. Bewerten Sie die Anforderungen des VDA ISA, erkennen Sie Lücken und verwalten Sie Maßnahmen und Nachweise zentral. Informationssicherheit, Prototypenschutz und Datenschutz sind in einem ISMS verbunden — mit TISAX-Beratung nach Bedarf.
- 01VDA ISA vollständig abgebildet: Informationssicherheit, Prototypenschutz, Datenschutz
- 02TISAX Self-Assessment Software: Reifegrade bewerten, Lücken erkennen, Maßnahmenplan ableiten
- 03TISAX-Nachweise verwalten — zentral und den Anforderungen zugeordnet
- 04TISAX-Beratung von der Gap-Analyse bis zum Follow-up
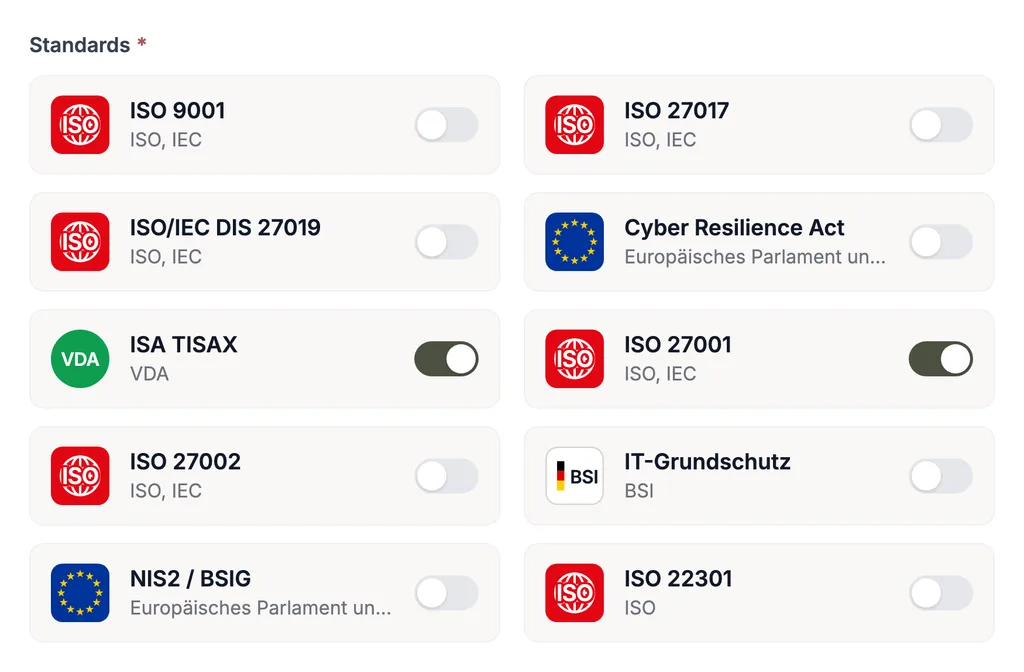
- 05Ein ISMS für TISAX, ISO 27001, NIS2, IT-Grundschutz und weitere Standards
TISAX-Assessment vorbereiten: Anforderungen, Maßnahmen und Nachweise
Funktionen, mit denen die Complaica TISAX Software die Vorbereitung auf das Assessment abdeckt — vom VDA ISA Self-Assessment über die Gap-Analyse und den Maßnahmenplan bis zu den Nachweisen, die der Prüfdienstleister sehen will.
- 01Vollständiger VDA ISA-Katalog: Informationssicherheit, Prototypenschutz und Datenschutz als Module mit allen Control-Fragen
- 02Reifegrad 0–5 je Control-Frage bewerten — mit Zielreifegrad, Ergebnis je Kapitel und Ergebnis mit Kürzung auf Zielreifegrad, wie im ISA
- 03Muss- und Soll-Anforderungen sowie die Zusatzanforderungen für hohen und sehr hohen Schutzbedarf je Control-Frage getrennt bewerten
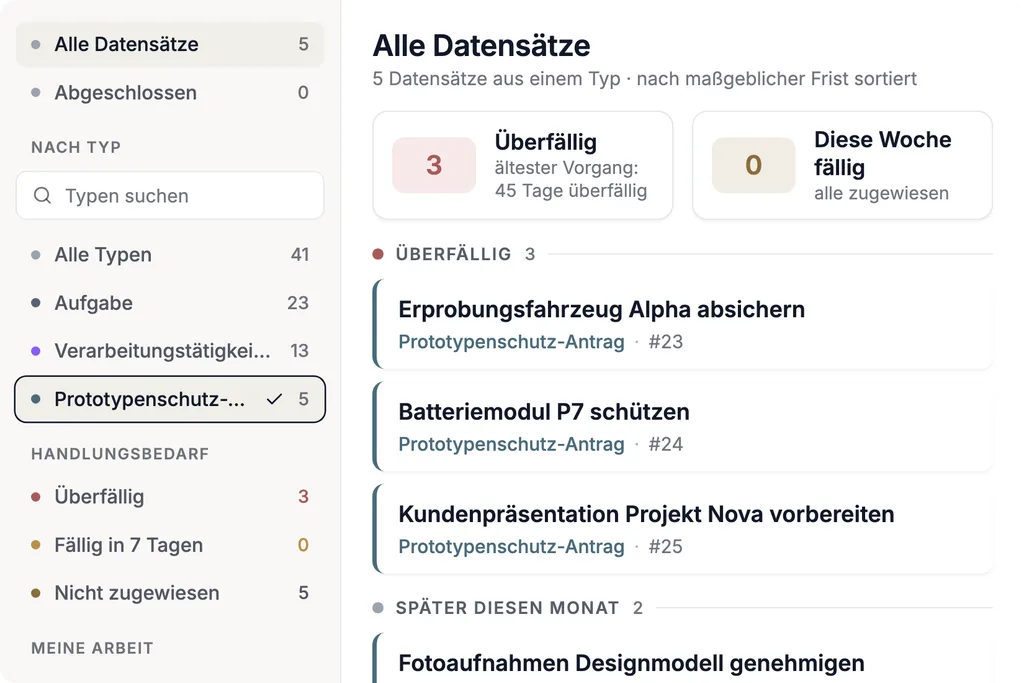
- 04Kritikalität und Umsetzungsstatus jeder Anforderung auf einen Blick — mit Verantwortlichen, Dokumenten, Aufgaben und Notizen
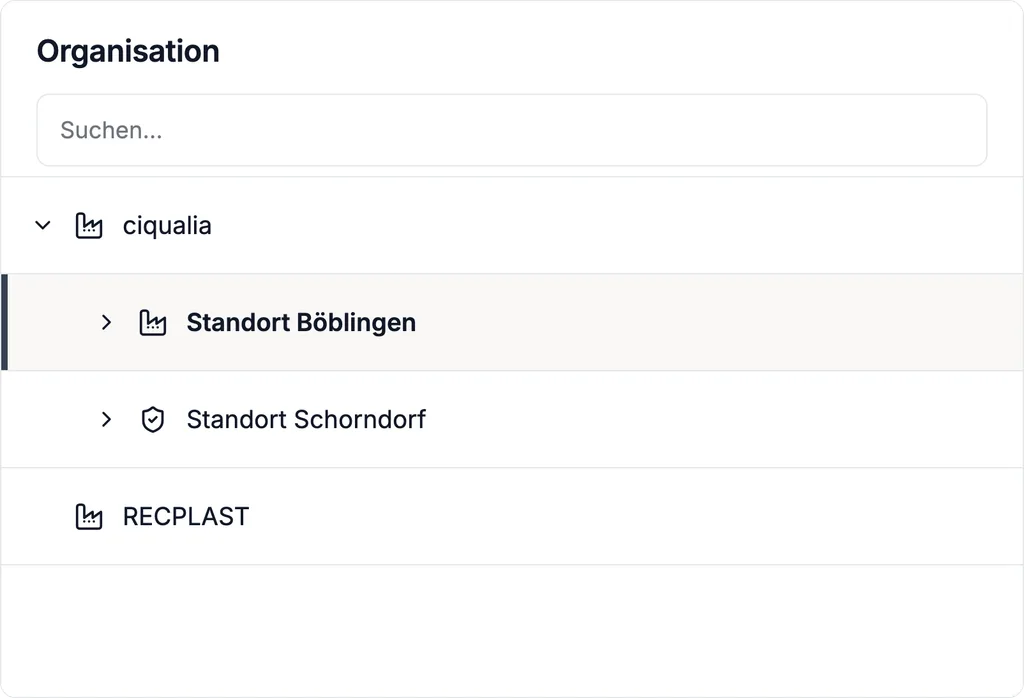
- 05Assessment-Scope je Standort abbilden — Organisation, Standorte, Geschäftsprozesse, Systeme und ihre Abhängigkeiten
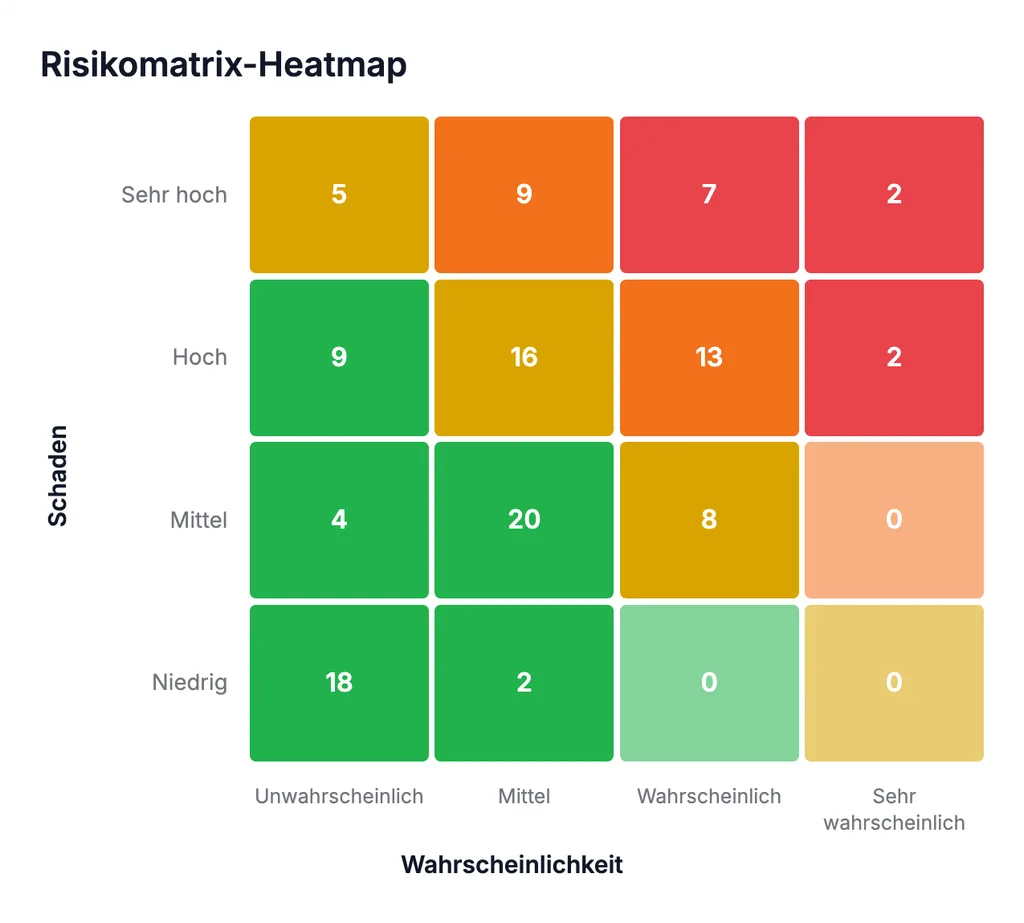
- 06Risiken je Asset identifizieren und in konfigurierbaren Risikomatrizen bewerten
- 07Maßnahmen mit Verantwortlichen, Fristen und Status verfolgen — als Grundlage für Maßnahmenplan und Follow-up
- 08Nachweise am jeweiligen Objekt ablegen — Dokumente, Links und Bewertungen mit Autor und Datum, so wie der Prüfdienstleister sie sehen will
- 09PDCA-Zyklus: Self-Assessment, Maßnahmen, Wirksamkeitsprüfung und Verbesserung in einem Datenbestand — auch nach dem Label
- 10Berichte und Dashboards für Management und Assessment-Vorbereitung — Excel-ähnliche Reifegrad-Ansichten
- 11Integration mit Microsoft Azure, SAP, Jira und weiteren Systemen; Import und Export von und zu Excel
- 12KI-Integration (MCP) für Fragen zu VDA ISA, Control-Fragen und Reifegraden sowie zur Bedienung
VDA ISA Self-Assessment: Reifegrade und Lücken im Überblick
Der VDA ISA ist eine Excel-Datei. Complaica zeigt die Reifegrade je Kapitel genauso — und dazu, wo Lücken zum Zielreifegrad liegen — auf einem verbundenen Datenbestand statt in Zellen.
Die grüne Linie markiert den Zielreifegrad je Kapitel. Zur Vorbereitung auf das TISAX-Assessment sollten Ihre Reifegrade — die blauen Balken — auf oder über dieser Linie liegen.
Das Ergebnis mit Kürzung auf Zielreifegrad zeigt den Fortschritt: Werte über dem Zielreifegrad werden auf 3 gekürzt — so, wie der ISA selbst rechnet —, ein Kapitel mit Reifegrad 5 gleicht kein anderes mit Reifegrad 1 aus. Ein Wert nahe 3,0 ist ein Anhaltspunkt, kein Nachweis der Bereitschaft: Bereit ist, wer jede anwendbare Anforderung erfüllt und mit Nachweisen belegen kann.
Für das TISAX-Label füllen Sie das Self-Assessment auf Basis des ISA aus: Für jede Control-Frage in den Katalogen Informationssicherheit, Prototypenschutz und Datenschutz legen Sie fest, welchen Reifegrad Ihr ISMS erreicht. Complaica bewertet den Reifegrad je Control-Frage und rechnet Unterkapitel, Kapitel und Gesamtergebnis daraus hoch.
Vom VDA ISA in Excel zum zentralen ISMS
Das Self-Assessment lässt sich in der ISA-Datei führen — bis Verantwortliche, Fristen, Nachweise und ein zweiter Standard dazukommen. Vier Punkte, an denen Complaica die Arbeit anders organisiert.
| VDA ISA in Excel | Complaica | |
|---|---|---|
| Übernahme bestehender Bewertungen | Die Bewertungen liegen in der Datei; eine neue ISA-Version heißt neu übertragen. | Import von und Export nach Excel; die Übernahme bestehender Daten begleiten unsere Spezialisten. Bei einer neuen Katalogversion bleiben Bewertungen und Nachweise erhalten. |
| Verantwortliche, Fristen und Maßnahmen | Namen und Termine in Spalten, von Hand aktuell gehalten. | Maßnahmen mit Verantwortlichen, Fristen und Status; jede Statusänderung wird mit Autor und Datum festgehalten — die Grundlage für Maßnahmenplan und Follow-up. |
| Zuordnung von Nachweisen zu Anforderungen | Verweise auf Dateien in geteilten Ordnern. | Dokumente, Links und Bewertungen liegen am Objekt und sind der Control-Frage zugeordnet — so, wie der Prüfdienstleister sie sehen will. |
| Gemeinsame Daten für mehrere Standards | Eine Datei je Standard, Doppelpflege zwischen ihnen. | Dieselben Assets, Risiken, Maßnahmen und Nachweise für TISAX, ISO 27001, NIS2 oder IT-Grundschutz — soweit inhaltlich passend. |
Complaica ISMS-Module für TISAX
Sieben Module, ein verbundener Datenbestand: Organisation, Assets, ISA-Katalog, Risiken, Berichte, Aufgaben und Integrationen arbeiten auf denselben Objekten.
01 / 07 · Organisationsmanagement
Organisation, Standorte und Assessment-Scope
TISAX wird je Standort geprüft. Bilden Sie Ihre Organisation als Baum ab — Gesellschaften, Standorte, Abteilungen, Einheiten — und legen Sie fest, welche Standorte und Einheiten zum Assessment-Scope gehören. Verantwortlichkeiten werden je Einheit und je Objekt vergeben; Zugriffsrechte folgen derselben Struktur.
02 / 07 · Asset-Strukturanalyse
Assets, Abhängigkeiten und Geschäftsprozesse
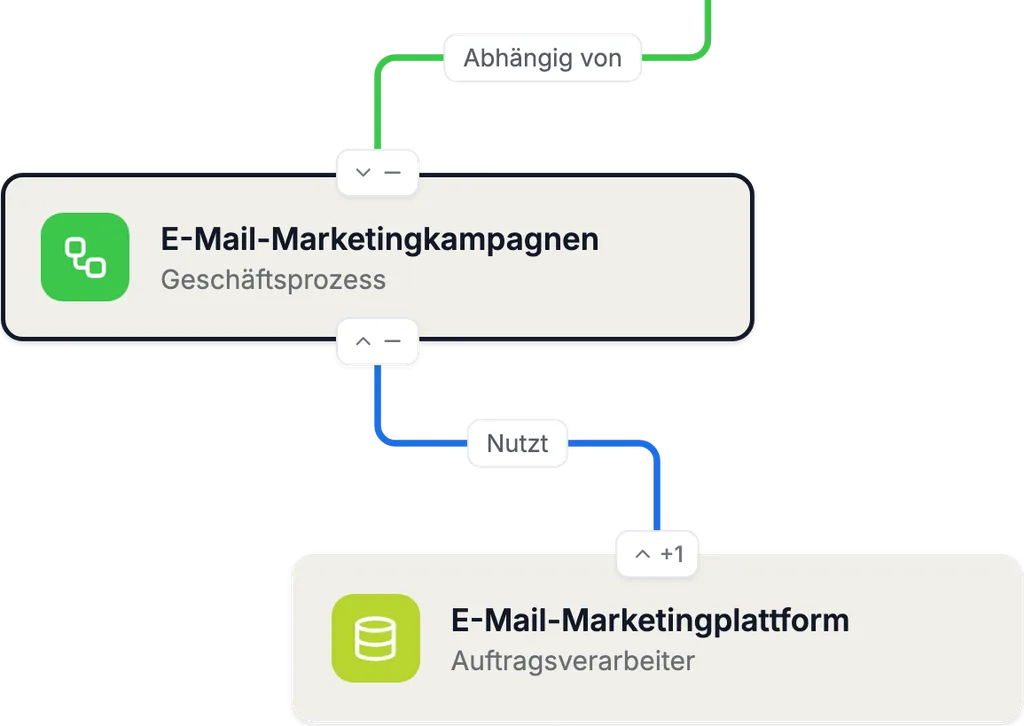
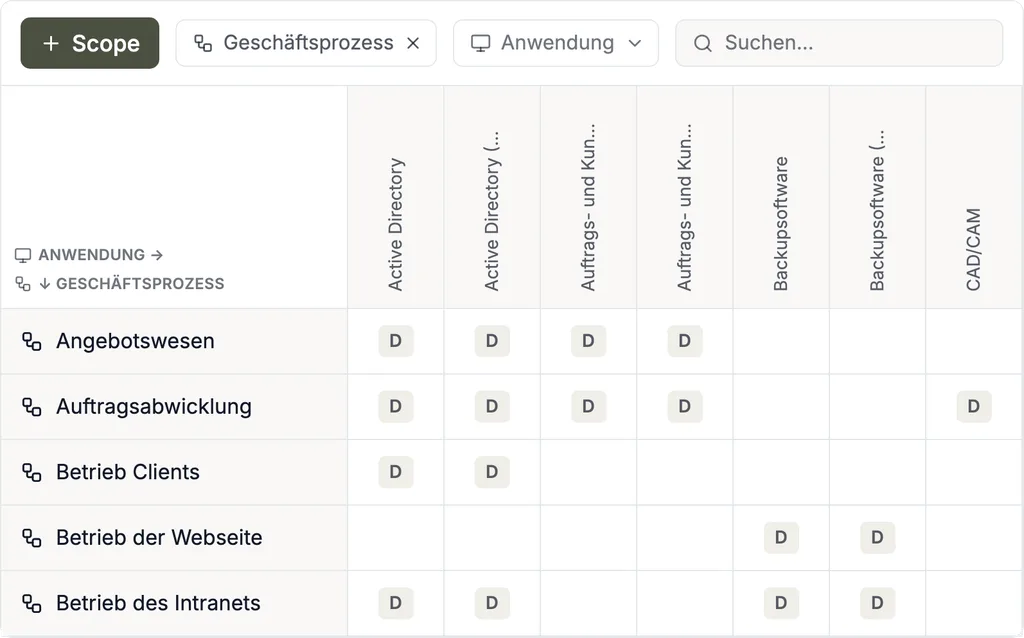
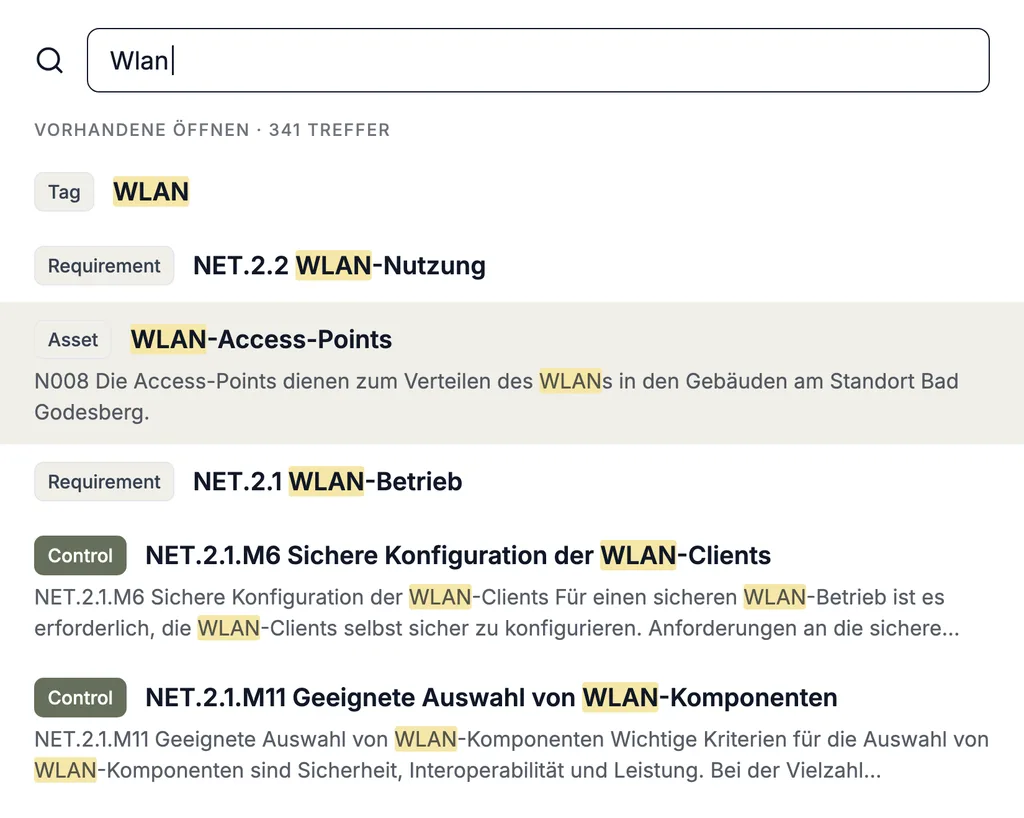
Erfassen Sie Assets — Anwendungen, Systeme, Daten, Standorte, Dienstleister — mit Typ und weiteren Attributen, und verknüpfen Sie sie mit den Geschäftsprozessen, die von ihnen abhängen. Assets lassen sich aus Asset Management, CMDBs, Microsoft Azure und anderen Quellen importieren.
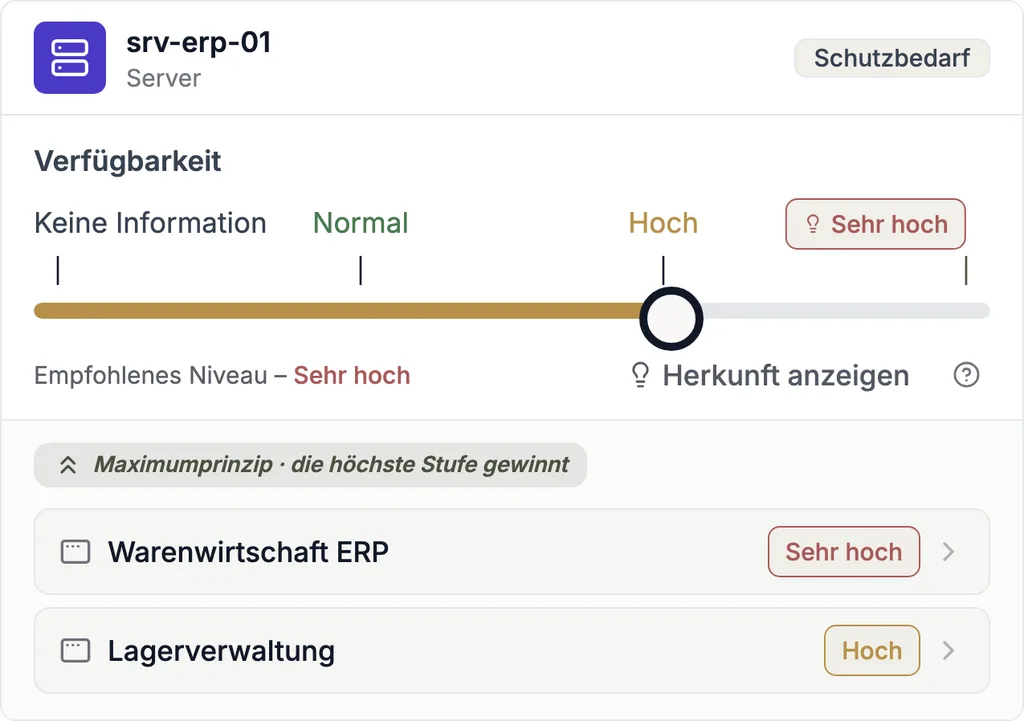
Abhängigkeitsgraphen und -matrizen sind die Grundlage für Schutzbedarf und Risikoanalyse: Der Schutzbedarf — normal, hoch, sehr hoch — vererbt sich entlang der Abhängigkeiten, ein Risiko wird dem Asset zugeordnet, das es betrifft.
03 / 07 · Compliance-Management
VDA ISA-Katalog, Reifegrade und Zielreifegrad
Bewerten Sie jede Control-Frage des VDA ISA — Informationssicherheit, Prototypenschutz und Datenschutz — mit einem Reifegrad von 0 bis 5 auf Ihrem Asset-Baum. Muss- und Soll-Anforderungen sowie die Zusatzanforderungen für hohen und sehr hohen Schutzbedarf werden getrennt bewertet; der Reifegrad kumuliert zu Unterkapitel, Kapitel und Gesamtergebnis mit Kürzung auf Zielreifegrad.
Eigene Anforderungskataloge und weitere Normen werden auf demselben Modell bewertet — dieselben Assets, dieselben Nachweise. Was für ISO 27001 dokumentiert ist, kann — soweit inhaltlich passend — für den ISA genutzt werden.
04 / 07 · Risikomanagement
Risikoanalyse, Risikobewertung und Risikobehandlung
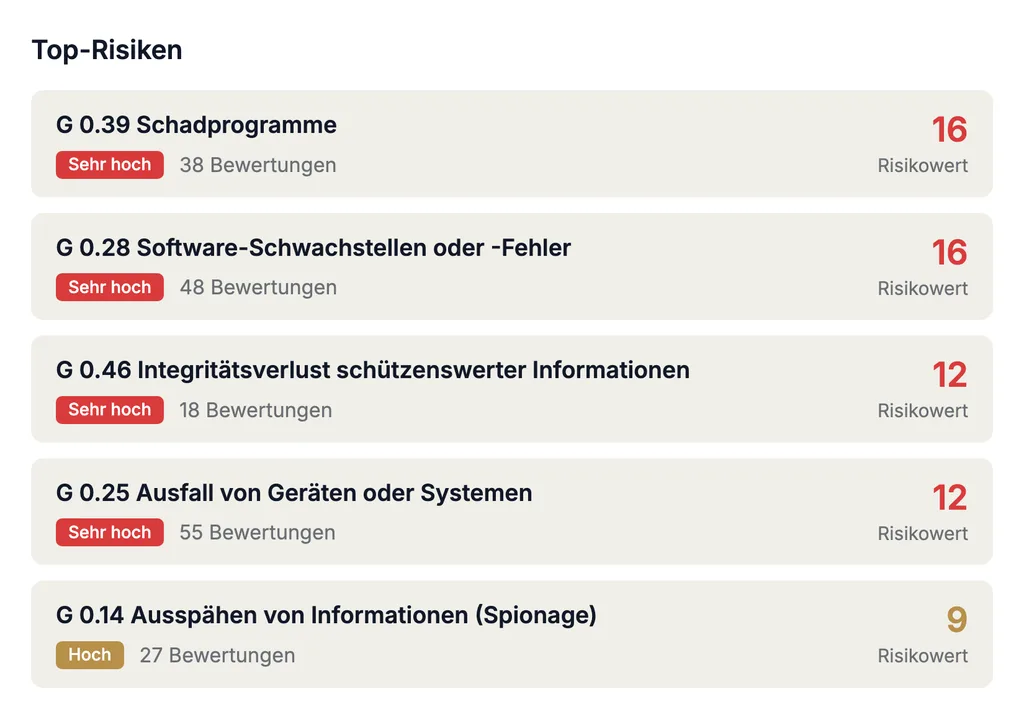
Der ISA verlangt ein Informationssicherheits-Risikomanagement: Identifizieren Sie Gefährdungen je Asset — aus Standard- oder eigenen Bedrohungskatalogen — und bewerten Sie Eintrittswahrscheinlichkeit und Schadenshöhe in einer konfigurierbaren Risikomatrix. Für jedes Risiko wird die Behandlungsoption festgelegt, mit Control-Fragen und Maßnahmen verknüpft und das Restrisiko über die Zeit verfolgt.
05 / 07 · Berichterstattung & Datenanalyse
Berichte für Management, Self-Assessment und Maßnahmenplan
Erzeugen Sie Reifegrad-Berichte je Kapitel und Control-Frage, den Maßnahmenplan für Abweichungen und Risikoberichte aus Ihren eigenen Daten — als Berichtsvorlage oder als benutzerdefinierten Bericht. Dashboards zeigen dem Management den Stand vor dem Assessment; die Verteilung übernehmen die Complaica-Teams-Integration sowie der Mail Bot, und externe BI- und Datenanalyse-Tools lesen die Daten über REST API oder Data Marts.
06 / 07 · Aufgabenmanagement & Zusammenarbeit
Maßnahmen, Verantwortliche und Fristen
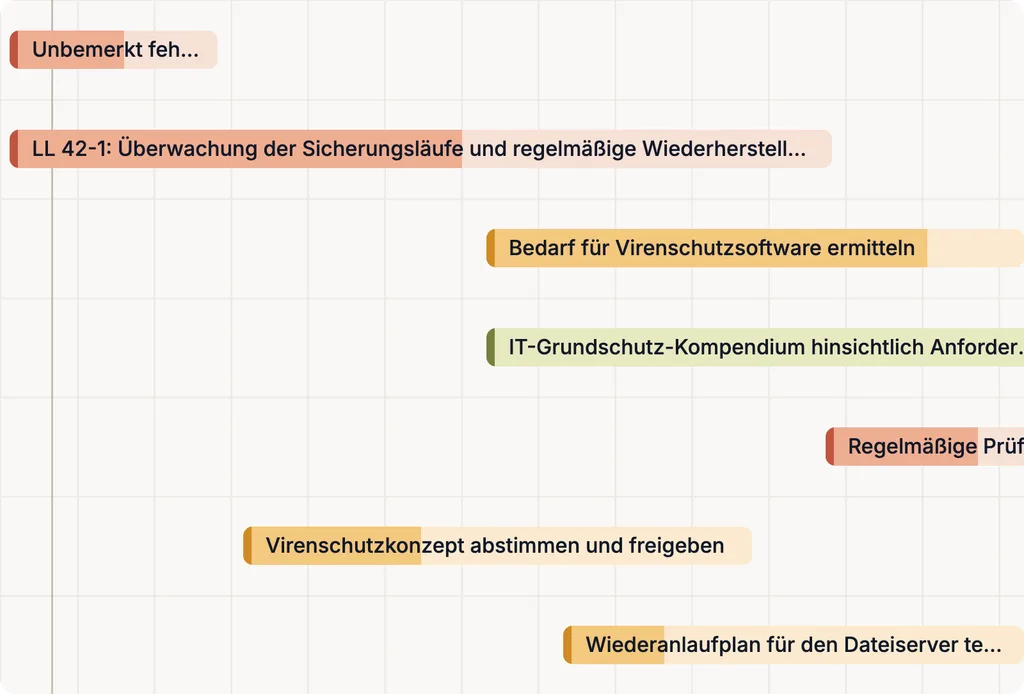
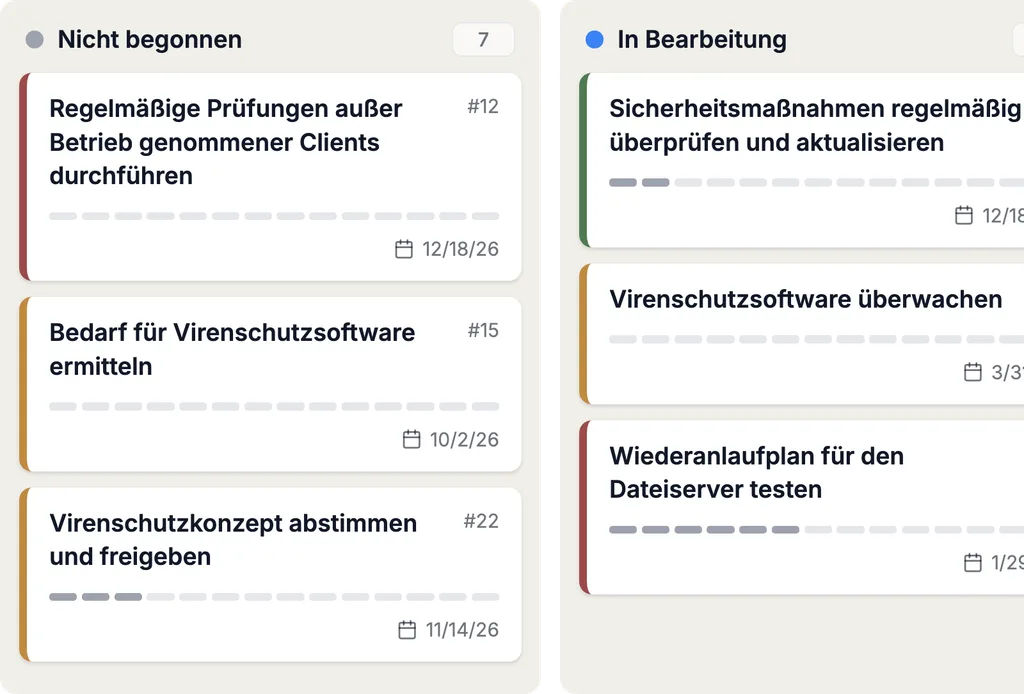
Maßnahmen und Aufgaben tragen Verantwortliche, Fristen und Status; jede Statusänderung wird mit Autor und Datum festgehalten. Interne und externe Beteiligte — etwa der Prüfdienstleister oder Dienstleister im Scope — arbeiten im selben System: Der Zugriff auf einzelne Assets und Dokumente wird je Objekt und per Link vergeben.
07 / 07 · Integrationen & Automatisierung
Complaica-Integrationen
Über die REST API bindet Complaica Asset-Management- und CMDB-Systeme an — Microsoft Azure, i-doit, GLPI, FNT Command und weitere — und hält den Asset-Bestand im ISMS mit der Realität im Gleichschritt. Jira, Microsoft Planner u. a. können als Aufgabensystem angebunden werden.
Anwendungsdaten stehen über voreingestellte Data Marts bzw. REST API oder MCP für externe Analyse- und Reporting-Systeme bereit.
So funktioniert das TISAX-Assessment
TISAX (Trusted Information Security Assessment Exchange) ist der Prüf- und Austauschmechanismus der Automobilindustrie für Informationssicherheit, betrieben von der ENX Association. Grundlage ist der VDA ISA (Information Security Assessment), der wesentliche Anforderungen der ISO/IEC 27001 aufnimmt und um branchenspezifische Kriterien ergänzt — etwa den Prototypenschutz.
Die Ergebnisse werden über die TISAX-Plattform der ENX geteilt: Ein Teilnehmer wählt einen zugelassenen Prüfdienstleister, lässt sich einmal prüfen und gibt das Ergebnis für die Partner frei, die es sehen sollen. Alle Teilnehmer erkennen das standardisierte Ergebnis an — ein Assessment statt mehrerer Audits durch verschiedene Kunden.
Assessment Level, Schutzbedarf und Prüfziele
Assessment Level 1
Normaler Schutzbedarf · Selbsteinschätzung
In TISAX nicht verwendet, aber als Self-Assessment für interne Zwecke sinnvoll. Ein Prüfer stellt nur fest, dass ein ausgefülltes Self-Assessment vorliegt, prüft dessen Inhalt aber nicht. Ein Partner kann eine Selbsteinschätzung auch außerhalb von TISAX anfordern.
Assessment Level 2
Hoher Schutzbedarf · Plausibilitätsprüfung
Der Prüfdienstleister prüft Ihr Self-Assessment auf Plausibilität, sieht Nachweise ein und führt ein Interview mit den Verantwortlichen — in der Regel per Webkonferenz, eine Begehung vor Ort auf Wunsch.
Prüfziele u. a.: Vertraulich, Hohe Verfügbarkeit, Testfahrzeuge, Veranstaltungen und Shootings, Datenschutz
Assessment Level 3
Sehr hoher Schutzbedarf · Prüfung vor Ort
Der Prüfdienstleister prüft die Umsetzung umfassend: Dokumente und Nachweise, geplante Interviews mit Prozessverantwortlichen, Begehung der Standorte, Beobachtung der Prozesse und ungeplante Interviews mit Beteiligten. Die Anwesenheit vor Ort ist Pflicht.
Prüfziele u. a.: Streng vertraulich, Sehr hohe Verfügbarkeit, Prototypenteile und -komponenten, Prototypenfahrzeuge, Datenschutz mit besonderen Kategorien personenbezogener Daten
ISA 2027: was sich ändert
Die ENX hat den VDA ISA 2027 veröffentlicht. Maßgeblich für die Katalogversion ist das Datum, an dem das Assessment beauftragt wird — nicht die Registrierung des Scopes und nicht das Kick-off.
- Ab 2027 beauftragte Assessments
Assessments, die im Jahr 2027 beauftragt werden, laufen nach ISA 2027. Vor dem 1. Januar 2027 beauftragte Assessments können weiterhin nach ISA 6 durchgeführt werden.
- Letzter Termin für ISA 6
Ein Erstassessment nach ISA 6 kann nach Angaben der ENX letztmals im März 2027 eröffnet werden. ENX stellt eine Redline-Fassung bereit, die ISA 6.0 und ISA 2027 vergleicht.
- Katalog in Complaica
Complaica aktualisiert seine Kataloge mit neuen Normversionen; bestehende Bewertungen und Nachweise bleiben erhalten. Den Stand der Umsetzung von ISA 2027 nennen wir Ihnen auf Anfrage.
Stand der ENX-Angaben: 7. Oktober 2026
Fünf Schritte zum TISAX-Label
Vom ersten Blick in den ISA bis zum geteilten Ergebnis — und was Complaica in jedem Schritt übernimmt.
- 01
Kennenlernen
Den VDA ISA und seine Control-Fragen kennenlernen: Welche Prüfziele verlangen Ihre Kunden, welcher Schutzbedarf gilt, welche Standorte gehören zum Scope. In Complaica liegt der Katalog mit Erläuterungen bereit.
- 02
Vorbereiten
Als Teilnehmer im ENX-Portal registrieren, Prüfziele und Scope festlegen, Prüfdienstleister wählen. Das Self-Assessment nach ISA in Complaica zeigt Reifegrade und Lücken, bevor der Prüfer sie sieht.
- 03
Prüfen lassenAssessment Level 2 oder 3
Je nach Prüfziel prüft der Prüfdienstleister per Webkonferenz (AL 2) oder vor Ort (AL 3): Dokumentenprüfung, Interviews, Klärung möglicher Abweichungen. Nachweise und Berichte kommen aus Complaica.
- 04
Ergebnis teilen
Der Prüfdienstleister stellt den TISAX-Bericht in die ENX-Plattform ein; Sie entscheiden, welche Teilnehmer das Ergebnis sehen. Das Label gilt drei Jahre.
- 05
VerbessernMaßnahmenplan und Follow-up
Für Abweichungen wird ein Maßnahmenplan (Corrective Action Plan) beim Prüfdienstleister eingereicht und im Follow-up geprüft — erst damit ist der Bericht vollständig. Maßnahmen, Fristen und Nachweise dafür laufen in Complaica weiter.
Warum TISAX umsetzen?
Was ein TISAX-Label Zulieferern und Dienstleistern der Automobilindustrie bringt.
- 01Glaubwürdigkeit als vertrauenswürdiger Partner für OEMs und Zulieferer — das Label ist die gemeinsame Sprache der Branche
- 02Ein Assessment statt vieler: Das geteilte Ergebnis ersetzt wiederholte Informationssicherheits-Audits durch einzelne Kunden — und spart Zeit und Budget
- 03Risiken mindern durch ein wirksames Risikomanagement, wie der ISA es verlangt
- 04Neue Aufträge: Viele OEMs setzen das Label für die Zusammenarbeit voraus
- 05Ein einheitlicher Standard für Informationssicherheit, abgestimmt auf die Anforderungen der Automobilindustrie — inklusive Prototypenschutz
- 06Den Reifegrad der eigenen Informationssicherheits-Controls messen und vergleichbar machen
- 07Mehr Bewusstsein für Informationssicherheit bei den Mitarbeitenden
Warum Complaica als TISAX Software?
Sechs Gründe, aus denen Automobilzulieferer ihr TISAX-Assessment mit Complaica vorbereiten.
TISAX-Beratung aus einer Hand
Unsere TISAX-Berater begleiten die gesamte Umsetzung — von der Gap-Analyse über das Self-Assessment bis zum Follow-up — und führen Sie durch alle Funktionen des Produkts.
Eine Lösung für mehrere Standards
ISO 27001, NIS2, IT-Grundschutz oder Datenschutz-Management werden im selben System geführt: gemeinsame Assets, Risiken und Nachweise, sichtbare Abhängigkeiten und ein Status für alles.
Granulare Darstellung der TISAX-Anforderungen
Jede Control-Frage wird einzeln bewertet — Muss, Soll und Zusatzanforderungen für hohen und sehr hohen Schutzbedarf getrennt. Das macht die Bewertung transparenter und die Entscheidung über den Reifegrad leichter.
PDCA-Zyklus inklusive
Das Tool unterstützt Plan-Do-Check-Act: Es hilft nicht nur bis zum Label, sondern verbessert das ISMS laufend — und bereitet so die Erneuerung nach drei Jahren vor.
Vollständiger VDA ISA-Katalog
Die Control-Fragen der Kataloge Informationssicherheit, Datenschutz und Prototypenschutz sind als Module enthalten; jede Anforderung wird mit einem Reifegrad bewertet. Erscheint eine neue ISA-Version, wird der Katalog aktualisiert.
Kritikalität und Umsetzungsstatus auf einen Blick
Umgesetzte Anforderungen sind markiert und zeigen Verantwortliche, Dokumente, Aufgaben und Notizen. Anforderungen werden über Aufgaben oder einzelne Controls erfüllt — oder per Self-Assessment bewertet.
Optimieren Sie Compliance-Aufgaben mit KI-Assistenz
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zum VDA ISA, erklärt Control-Fragen und Reifegrade, hilft bei Maßnahmen und Aufgaben und findet Antworten in Ihren eigenen Richtlinien und Dokumenten. Sie unterstützt die Arbeit am Assessment — Bewertung und Entscheidung bleiben bei Ihnen.
- 01Fragen zu TISAX und VDA ISA beantworten
- 02Control-Fragen und Reifegrade erklären — was gefordert ist und was als Nachweis taugt
- 03Maßnahmen und Aufgaben vorschlagen, formulieren und zuordnen
- 04Ihre Richtlinien, Verfahren und Dokumente auswerten und Fragen dazu beantworten
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
Kundenstimmen zum ISMS mit Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
TISAX-Beratung
Beratung entlang des TISAX-Prozesses — von der Gap-Analyse bis zum Follow-up, im Umfang, den Sie brauchen.
- Gap-Analyse und Readiness-Check
Abgleich Ihres Ist-Zustands mit den Control-Fragen des VDA ISA für Ihre Prüfziele. Ergebnis: Reifegrade je Kapitel, eine priorisierte Lückenliste und ein Umsetzungsplan.
- Aufbau und Einführung des ISMS
Scope je Standort, Organisation, Asset-Struktur und Rollen werden in Complaica angelegt. Sie erhalten ein lauffähiges ISMS, das die Anforderungen des ISA abdeckt.
- Self-Assessment und Nachweise
Begleitung beim Self-Assessment nach ISA — Reifegrade begründen, Nachweise zuordnen, Lücken schließen — bis das Ergebnis mit Kürzung auf Zielreifegrad trägt.
- Prototypenschutz und Datenschutz
Die Zusatzkataloge für Prototypenteile, Fahrzeuge und Veranstaltungen sowie für personenbezogene Daten nach Art. 28 DSGVO — organisatorisch und physisch umgesetzt.
- Vorbereitung auf Assessment und Follow-up
Interviews und Begehung vorbereiten, Dokumente und Nachweise so bereitstellen, wie der Prüfdienstleister sie sehen will, Maßnahmenplan für Abweichungen aufsetzen.
- Externer Informationssicherheitsbeauftragter
Ein Ansprechpartner für Ihr ISMS auf Zeit oder dauerhaft — für Organisationen ohne eigene Rolle dafür.
SaaS oder On-Premises
Complaica läuft dort, wo Ihre Organisation es braucht — die Lizenz kostet in beiden Fällen dasselbe.
- SaaS, gehostet in Deutschland
Die SaaS-Variante wird in Deutschland betrieben; Sie arbeiten im Browser, ohne eigene Infrastruktur.
- On-Premises in Ihrer Infrastruktur
Sie betreiben Complaica in Ihrer eigenen Umgebung — für Organisationen, deren Daten das Haus nicht verlassen dürfen.
- Bestehende Daten übernehmen
Import und Export von und nach Excel sowie über die REST API; die Übernahme Ihrer Daten begleiten unsere Spezialisten kostenlos.
TISAX und ISO 27001 gemeinsam managen
TISAX ist selten der einzige Standard, der für einen Zulieferer gilt. In Complaica nutzen die Anforderungen weiterer Standards dieselben Assets, Risiken, Maßnahmen und Nachweise: Was für den VDA ISA dokumentiert ist, kann — soweit inhaltlich passend — für ein ISMS nach ISO 27001, für NIS2, IT-Grundschutz oder das Datenschutz-Management nach DSGVO genutzt werden. Doppelte Pflege entfällt.
Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich jederzeit ergänzen.
Häufige Fragen zu TISAX Software
Was ist TISAX?
TISAX (Trusted Information Security Assessment Exchange) ist der Prüf- und Austauschmechanismus für Informationssicherheit in der Automobilindustrie — entwickelt vom Verband der Automobilindustrie (VDA), betrieben von der ENX Association. Ein Teilnehmer lässt sich einmal von einem zugelassenen Prüfdienstleister nach dem VDA ISA prüfen und teilt das Ergebnis über die ENX-Plattform mit den Partnern seiner Wahl. TISAX ist eine eingetragene Marke der ENX Association.
Was ist der VDA ISA?
Der VDA ISA (Information Security Assessment) ist der Anforderungskatalog, nach dem TISAX-Assessments durchgeführt werden. Er besteht aus den Katalogen Informationssicherheit (Kapitel 1–7: Richtlinien und Organisation, Personal, physische Sicherheit, Identitäts- und Zugriffsverwaltung, IT-Sicherheit/Cybersicherheit, Lieferantenbeziehungen, Compliance), Prototypenschutz (Kapitel 8) und Datenschutz (Kapitel 9). Jede Control-Frage wird mit einem Reifegrad von 0 bis 5 bewertet; der Zielreifegrad liegt in der Regel bei 3. Aktuell gilt ISA 6; Assessments, die ab 2027 bestellt werden, laufen nach ISA 2027.
Was ist eine TISAX Software?
Eine TISAX Software bildet den VDA ISA als Katalog ab und verbindet ihn mit den Bestandteilen Ihres ISMS — Scope, Standorte, Assets, Risiken, Maßnahmen und Nachweise. Statt die ISA-Excel-Datei von Hand zu pflegen, bewerten Sie jede Control-Frage einmal am Objekt, und Reifegrade je Kapitel, das Ergebnis mit Kürzung auf Zielreifegrad und der Maßnahmenplan entstehen aus den Daten.
Welche Assessment Level gibt es bei TISAX?
Drei. Assessment Level 1 ist eine Selbsteinschätzung ohne inhaltliche Prüfung und wird in TISAX nicht verwendet. Bei Assessment Level 2 (hoher Schutzbedarf) prüft der Prüfdienstleister das Self-Assessment auf Plausibilität, sieht Nachweise ein und führt ein Interview — in der Regel per Webkonferenz. Bei Assessment Level 3 (sehr hoher Schutzbedarf) prüft er vor Ort: Dokumente, geplante und ungeplante Interviews, Begehung und Beobachtung der Prozesse.
Was sind TISAX-Prüfziele?
Prüfziele (Assessment Objectives) legen fest, was geprüft wird und auf welchem Assessment Level. Sie decken Informationssicherheit (Vertraulichkeit und Verfügbarkeit in je zwei Stufen), Prototypenschutz (Prototypenteile und -komponenten, Prototypenfahrzeuge, Testfahrzeuge, Veranstaltungen und Shootings) und Datenschutz (nach Art. 28 DSGVO, mit oder ohne besondere Kategorien personenbezogener Daten) ab. Welche Prüfziele Sie brauchen, geben in der Regel Ihre Kunden vor.
Ist TISAX eine Zertifizierung?
Formal nicht: TISAX vergibt kein Zertifikat, sondern ein TISAX-Label je Prüfziel, das der Prüfdienstleister nach bestandenem Assessment in die ENX-Plattform einstellt. In der Praxis wird dennoch oft von „TISAX-Zertifizierung“ gesprochen. Das Label gilt drei Jahre; danach ist ein neues Assessment nötig.
Wie läuft ein TISAX-Assessment ab?
Registrierung als Teilnehmer im ENX-Portal mit Prüfzielen und Scope (Standorten); Auswahl eines Prüfdienstleisters; Self-Assessment nach ISA; Assessment auf Level 2 oder 3; bei Abweichungen Maßnahmenplan (Corrective Action Plan) und Follow-up; Bericht in der ENX-Plattform, den Sie für Partner freigeben. Mit Complaica kommen Self-Assessment, Nachweise und Maßnahmenplan aus einem Datenbestand.
Wie unterstützt Complaica das TISAX Self-Assessment?
Der VDA ISA ist vollständig als Katalog enthalten. Sie bewerten jede Control-Frage mit einem Reifegrad auf Ihrem Asset-Baum — Muss-, Soll- und Zusatzanforderungen getrennt — und hinterlegen Nachweise und Maßnahmen am Objekt. Dashboards zeigen Reifegrade je Kapitel gegen den Zielreifegrad und das Ergebnis mit Kürzung, so wie der ISA rechnet.
Was bedeuten Zielreifegrad und „Ergebnis mit Kürzung“?
Der ISA gibt für jede Control-Frage einen Zielreifegrad vor, in der Regel 3. Beim „Ergebnis mit Kürzung auf Zielreifegrad“ werden Reifegrade über dem Ziel auf das Ziel gekürzt, bevor der Durchschnitt gebildet wird: Ein Kapitel mit Reifegrad 5 gleicht kein anderes mit Reifegrad 1 aus. Der Wert zeigt den Fortschritt — bereit für das Assessment ist, wer jede anwendbare Anforderung erfüllt und mit Nachweisen belegen kann, nicht wer eine Zahl erreicht.
Wie verhält sich TISAX zu ISO 27001?
Der VDA ISA übernimmt wesentliche Anforderungen der ISO/IEC 27001 und ergänzt branchenspezifische — Prototypenschutz, Datenschutz, Lieferantenbeziehungen in der Automobilkette. Ein ISMS nach ISO 27001 ist eine gute Grundlage, ersetzt das TISAX-Assessment aber nicht; umgekehrt kann ISO 27001-Dokumentation — soweit inhaltlich passend — für den ISA genutzt werden. In Complaica werden beide auf demselben Datenbestand geführt.
Unterstützt Complaica Prototypenschutz und Datenschutz nach ISA?
Ja. Die Kataloge Prototypenschutz — physische und organisatorische Anforderungen, Umgang mit Fahrzeugen, Komponenten und Bauteilen, Versuchsfahrzeuge, Veranstaltungen und Shootings — und Datenschutz sind als eigene Module enthalten und werden wie die Informationssicherheit je Control-Frage mit einem Reifegrad bewertet.
Kann ein bestehendes Self-Assessment aus Excel übernommen werden?
Ja. Complaica importiert und exportiert Daten von und nach Excel und über die REST API; die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet. So bewerten Sie das Tool an Ihrem eigenen Stand statt an Demo-Daten.
Kann Complaica mehrere Standards gleichzeitig verwalten?
Ja. ISO 27001, NIS2, IT-Grundschutz, DSGVO, ISO 22301 und weitere Normen werden auf demselben Modell bewertet und nutzen dieselben Assets, Risiken, Maßnahmen und Nachweise. Was für TISAX dokumentiert ist, kann für die anderen Standards genutzt werden, soweit es inhaltlich passt.
Wie lange dauert es bis zum TISAX-Label?
Typisch sind drei bis zwölf Monate vom Start bis zum Label — je nach Prüfzielen, Zahl der Standorte, vorhandenem ISMS und Ressourcen; dazu kommen Wartezeiten für Registrierung und Prüftermin. Bleiben Abweichungen, folgen Maßnahmenplan und Follow-up innerhalb der Frist, die die ENX dafür setzt. Das Label gilt drei Jahre.
Was kostet TISAX?
Drei Teile: die Teilnahmegebühr der ENX für Registrierung und Plattform, das Assessment durch den Prüfdienstleister — abhängig von Assessment Level, Prüfzielen und Zahl der Standorte — und der Aufwand für Aufbau und Betrieb des ISMS (interne Zeit, Beratung, Software). Complaica senkt den dritten Teil: Der vorbereitete Katalog, die am Objekt zugeordneten Nachweise und die KI-Integration reduzieren die manuelle Dokumentationsarbeit. Eine Preisliste schicken wir Ihnen auf Anfrage zu.
Für wen ist TISAX relevant?
Für Zulieferer, Entwicklungs- und Engineering-Dienstleister, IT-Dienstleister, Agenturen und alle, die mit vertraulichen Informationen, Prototypen oder personenbezogenen Daten von Herstellern und Tier-1-Zulieferern umgehen. In der Regel verlangt der Kunde das Label mit bestimmten Prüfzielen als Voraussetzung für die Zusammenarbeit.
Was ändert sich mit ISA 2027?
Die ENX hat den VDA ISA 2027 veröffentlicht; er ist Grundlage der TISAX-Assessments, die im Jahr 2027 beauftragt werden — maßgeblich ist das Datum der Beauftragung, nicht die Registrierung des Scopes. Vor dem 1. Januar 2027 beauftragte Assessments laufen weiter nach ISA 6; ein Erstassessment nach ISA 6 kann letztmals im März 2027 eröffnet werden (ENX, Stand 7. Oktober 2026). Complaica aktualisiert seine Kataloge mit neuen Normversionen, bestehende Bewertungen und Nachweise bleiben erhalten; den Stand der Umsetzung von ISA 2027 nennen wir Ihnen auf Anfrage.
Quellen Referenzen und Rechtsgrundlagen
5 Quellen · TISAX, VDA ISA, TISAX-Teilnehmerhandbuch, ISO/IEC 27001, … Anzeigen Ausblenden
Normen & Standards
Leitlinien & Behördenpublikationen
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
TISAX mit Complaica starten
Complaica testen, eine Demo anfragen oder über Ihr bestehendes Self-Assessment und eine Migration sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.