Oprogramowanie ISMS
dla ISO 27001
Complaica wspiera wdrożenie, utrzymanie i ciągłe doskonalenie systemu zarządzania bezpieczeństwem informacji (ISMS) zgodnie z ISO/IEC 27001:2022. Aktywa, ryzyka, zabezpieczenia/środki i dowody są utrzymywane centralnie, a audyty przygotowywane systematycznie — z integracją AI.
- 01ISO 27001 od zakresu do audytu — w jednym zbiorze danych
- 02Prowadzone wdrożenie i utrzymanie ISMS
- 03Ryzyka, zabezpieczenia i dowody zarządzane centralnie
- 04Integracja AI (MCP) plus doradztwo ekspertów — Co-Intelligence
- 05Gotowe treści dla ISO/IEC 27001 (ISMS), załącznika A / ISO/IEC 27002 (zabezpieczenia) i ISO/IEC 27005 (zarządzanie ryzykiem)
Wdrażanie i zarządzanie ISO 27001 z Complaica
Funkcje, którymi oprogramowanie ISMS Complaica pokrywa drogę od wymagań ISO/IEC 27001:2022 do dowodu audytowego.
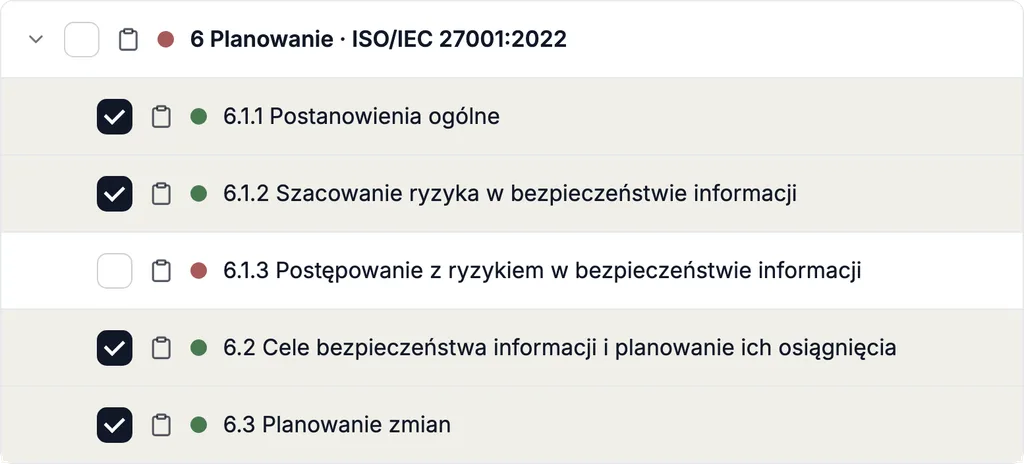
- 01Ocena wymagań ISO/IEC 27001:2022 — stopień wdrożenia dla każdego wymagania, kumulowany do najwyższego poziomu
- 02Wybór i ocena 93 zabezpieczeń z załącznika A ISO/IEC 27001:2022 oraz powiązanie ich z wymaganiami, aktywami i ryzykami — ze wskazówkami wdrożeniowymi z ISO/IEC 27002:2022
- 03Odwzorowanie zakresu ISMS i struktury aktywów — organizacja, procesy biznesowe, systemy i ich zależności
- 04Identyfikacja ryzyk dla każdego aktywu i ich ocena w konfigurowalnych macierzach ryzyka
- 05Planowanie postępowania z ryzykiem — opcja postępowania, środki i ryzyko szczątkowe udokumentowane w sposób możliwy do prześledzenia
- 06Śledzenie środków z osobami odpowiedzialnymi, terminami i statusem
- 07Przechowywanie dowodów przy właściwym obiekcie — dokumenty, linki i oceny z autorem i datą
- 08Tworzenie deklaracji stosowania (SoA) na podstawie wymagań, postępowania z ryzykiem i zabezpieczeń oraz utrzymywanie jej w aktualności
- 09Raporty i pulpity do przeglądu zarządzania i przygotowania do audytu
- 10Integracja z Microsoft Azure, SAP, Jira i innymi systemami; widoki przeglądu, tabeli, macierzy i grafu, import i eksport z Excela i do Excela
- 11Integracja AI (MCP) do pytań o ISO 27001, wymagania i zabezpieczenia oraz o obsługę narzędzia
Moduły ISMS Complaica dla ISO 27001
Moduły, jeden powiązany zbiór danych: organizacja, aktywa, wymagania, ryzyka, raporty, zadania i integracje pracują na tych samych obiektach.
01 / 07 · Zarządzanie organizacją
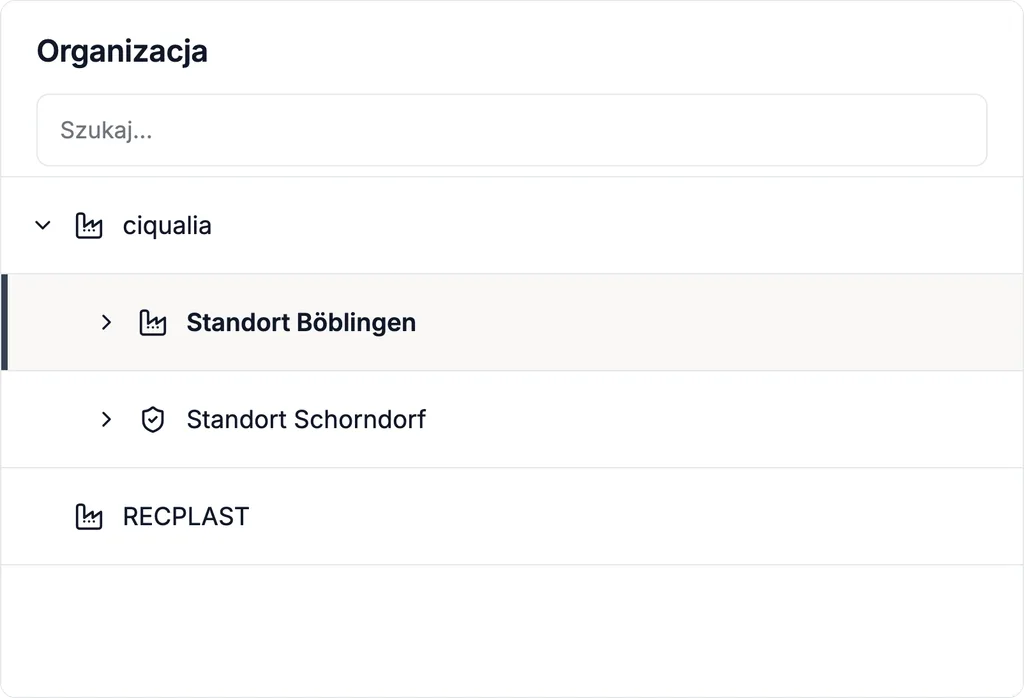
Organizacja, lokalizacje i zakres ISMS
Odwzoruj organizację jako drzewo — spółki, lokalizacje, działy, jednostki — i określ, które części należą do zakresu ISMS. Odpowiedzialności przypisuje się dla każdej jednostki i każdego obiektu; prawa dostępu podążają za tą samą strukturą.
02 / 07 · Analiza struktury aktywów
Aktywa, zależności i procesy biznesowe
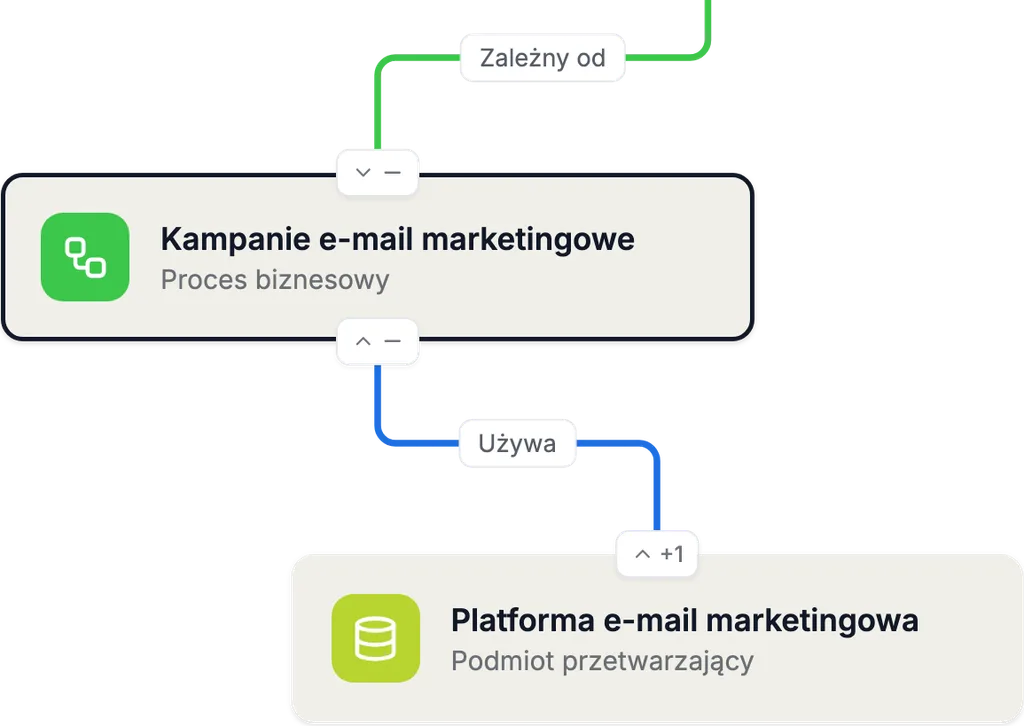
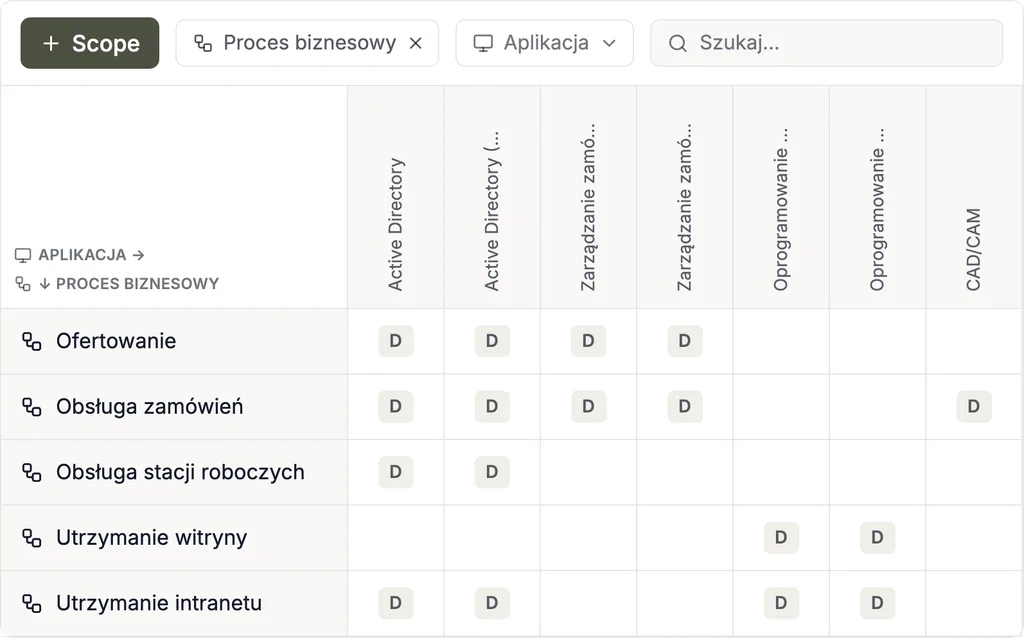
Rejestruj aktywa — aplikacje, systemy, dane, lokalizacje, dostawców — z typem i innymi atrybutami i powiąż je z procesami biznesowymi, które od nich zależą. Aktywa można importować z zarządzania aktywami, CMDB, Microsoft Azure i innych źródeł.
Grafy i macierze zależności są podstawą potrzeb ochrony i analizy ryzyka: potrzeba ochrony dziedziczy się wzdłuż zależności, a ryzyko jest przypisywane do aktywu, którego dotyczy.
03 / 07 · Zarządzanie zgodnością
Wymagania, zabezpieczenia z załącznika A, status wdrożenia, SoA
Oceń wymagania ISO/IEC 27001:2022 i 93 zabezpieczenia z załącznika A normy — ze wskazówkami wdrożeniowymi z ISO/IEC 27002:2022 — na swoim drzewie aktywów. Każde zabezpieczenie otrzymuje status wdrożenia, uzasadnienie i dowody; status kumuluje się od dołu do góry aż do organizacji.
Deklaracja stosowania (SoA) powstaje na podstawie wymagań i zabezpieczeń. Własne katalogi wymagań i inne normy ocenia się na tym samym modelu — te same aktywa, te same dowody.
04 / 07 · Zarządzanie ryzykiem
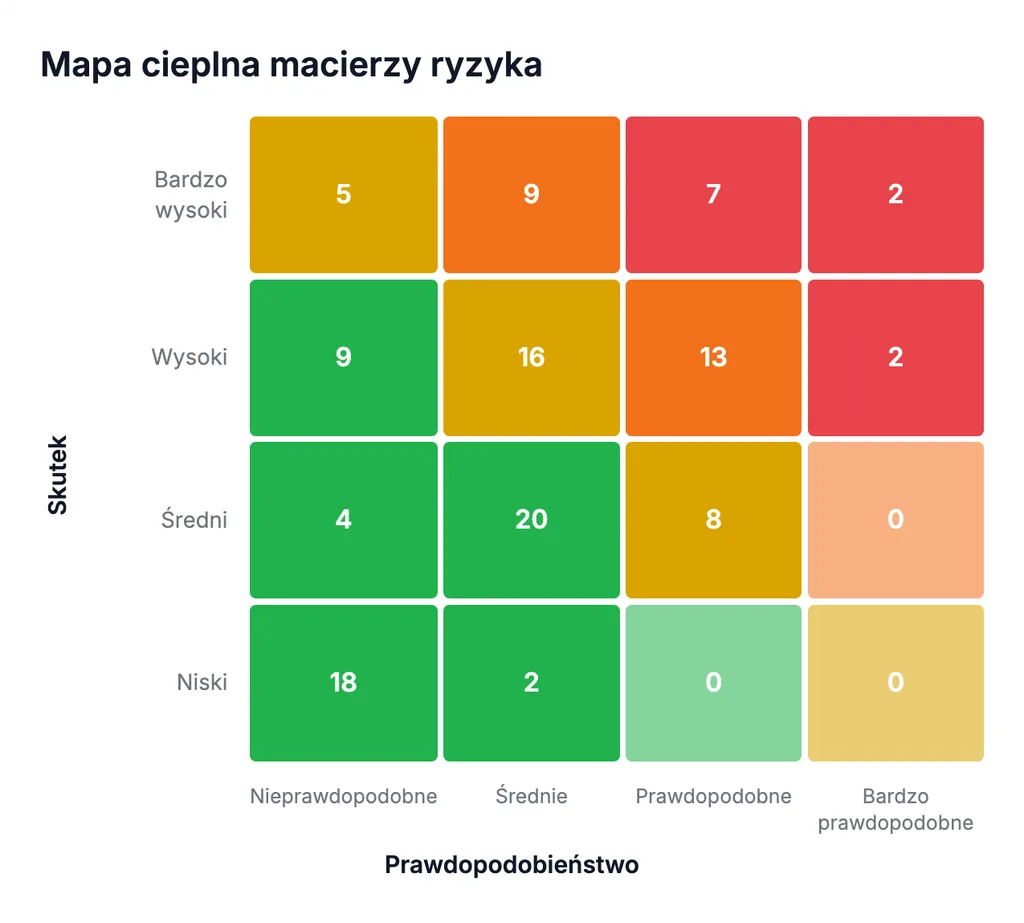
Analiza, ocena i postępowanie z ryzykiem
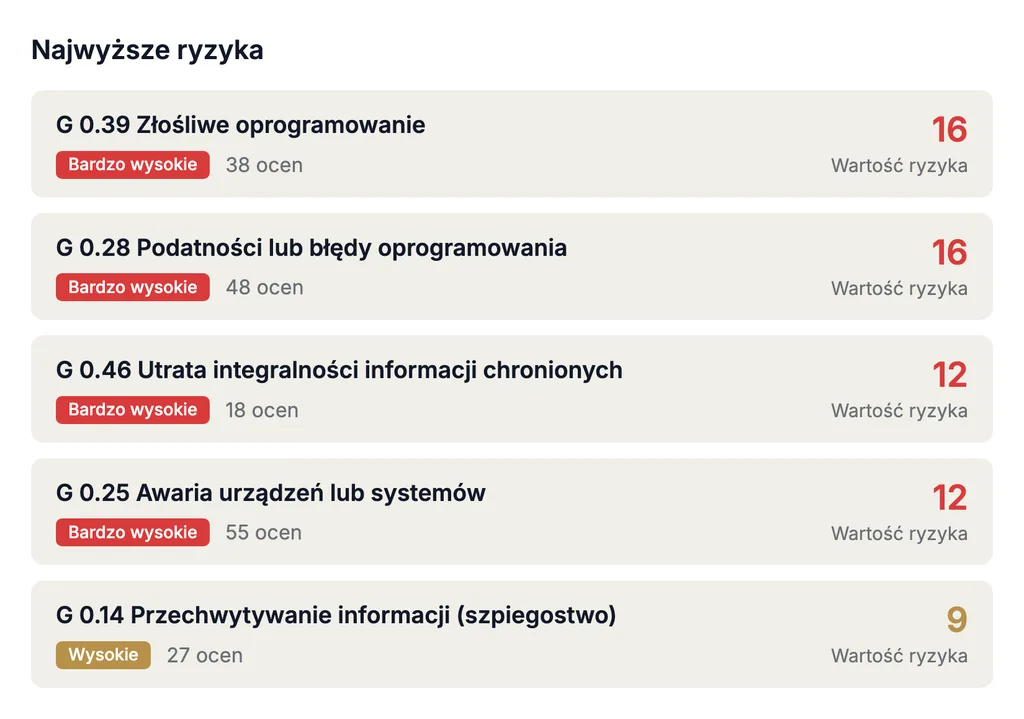
Identyfikuj zagrożenia dla każdego aktywu — ze standardowych lub własnych katalogów zagrożeń — i oceniaj prawdopodobieństwo oraz skutek w konfigurowalnej macierzy ryzyka. Dla każdego ryzyka ustala się opcję postępowania, wiąże je z zabezpieczeniami i środkami, a ryzyko szczątkowe śledzi w czasie. Complaica wspiera identyfikację, analizę, ocenę i postępowanie z ryzykiem jako ustrukturyzowany proces, jaki ISO/IEC 27005 opisuje dla bezpieczeństwa informacji.
05 / 07 · Raportowanie i analiza danych
Raporty dla kierownictwa, postępowania z ryzykiem i audytu
Generuj deklarację stosowania, plan postępowania z ryzykiem, status wdrożenia i raporty ryzyka z własnych danych — jako szablon raportu dla normy lub jako raport niestandardowy. Pulpity pokazują kierownictwu stan ISMS; dystrybucję zapewniają integracja Complaica z Teams oraz bot pocztowy, a zewnętrzne narzędzia BI i analityczne czytają dane przez REST API lub data marty.
06 / 07 · Zarządzanie zadaniami i współpraca
Środki, osoby odpowiedzialne i terminy
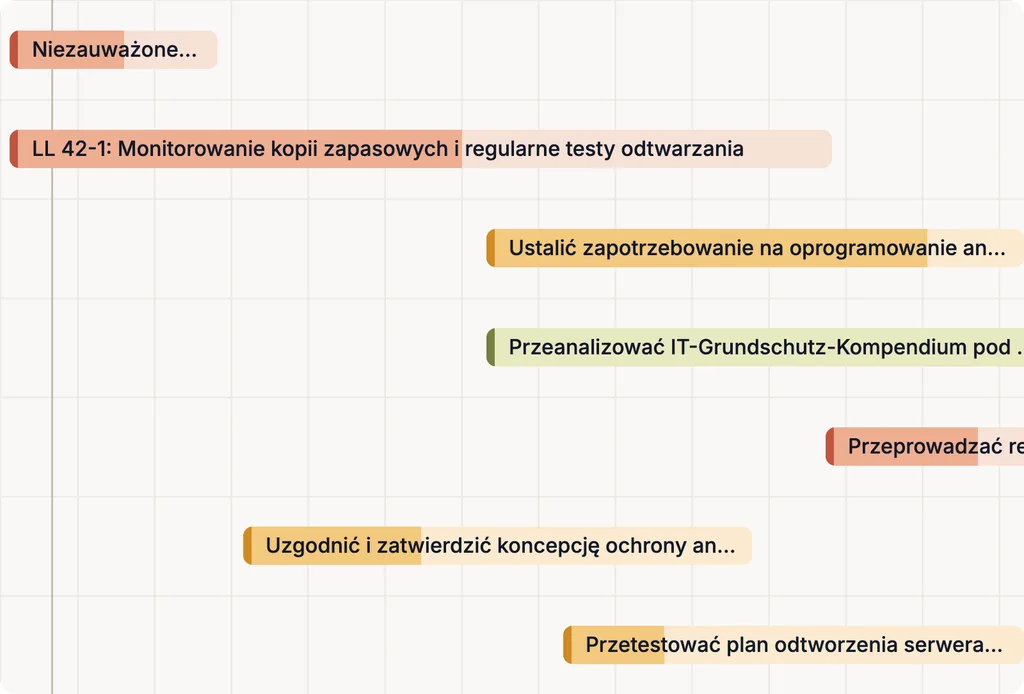
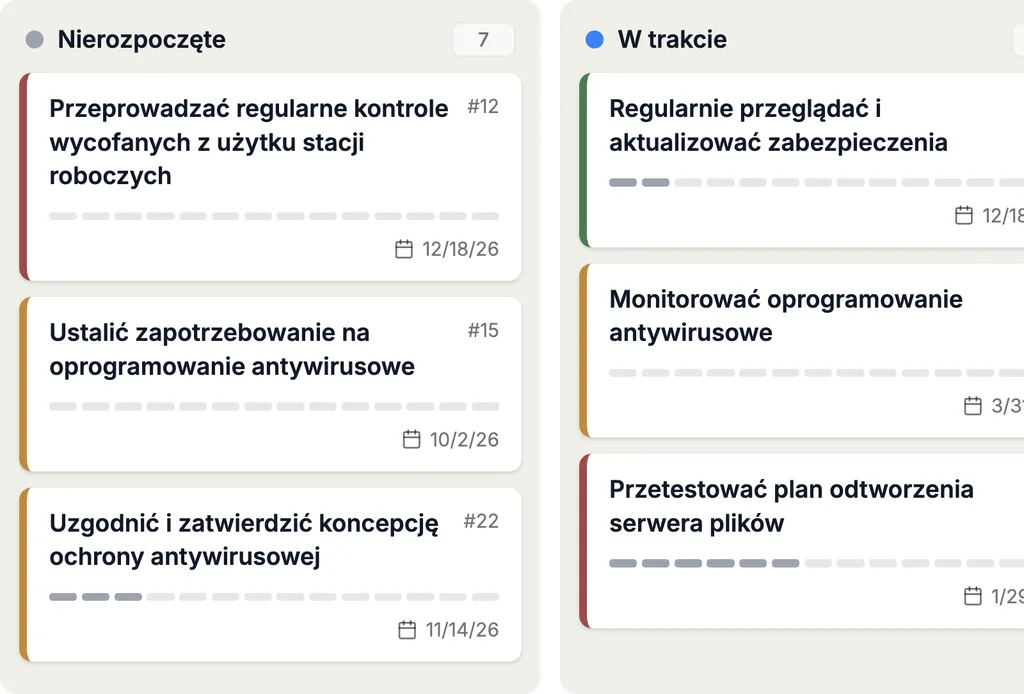
Środki i zadania mają osoby odpowiedzialne, terminy i status; każda zmiana statusu jest zapisywana z autorem i datą. Uczestnicy wewnętrzni i zewnętrzni — na przykład audytorzy lub dostawcy — pracują w tym samym systemie: dostęp do poszczególnych aktywów i dokumentów przyznaje się dla każdego obiektu i przez link.
07 / 07 · Integracje i automatyzacja
Integracje Complaica
Przez REST API Complaica łączy systemy zarządzania aktywami i CMDB — Microsoft Azure, i-doit, GLPI, FNT Command i inne — i utrzymuje inwentarz aktywów w ISMS w zgodzie z rzeczywistością. Jira, Microsoft Planner i inne można podłączyć jako systemy zadań.
Dane aplikacji są dostępne przez predefiniowane data marty, REST API lub MCP dla zewnętrznych systemów analitycznych i raportowych.
Narzędzie ISO 27001 Complaica: od ryzyka do audytu
Jeden powiązany zbiór danych: każdy obiekt wskazuje na następny — od procesu biznesowego i aktywu do dowodu audytowego.
- 01
Aktywa
Procesy, systemy i dane w zakresie ISMS, z ich zależnościami.
- 02
Ryzyka
Identyfikacja zagrożeń dla każdego aktywu i ich ocena w macierzy ryzyka — zorientowana na ISO/IEC 27005.
- 03
Postępowanie z ryzykiem
Ustalenie opcji postępowania — unikanie, ograniczanie, przeniesienie, akceptacja — i udokumentowanie ryzyka szczątkowego.
- 04
Zabezpieczenia z załącznika A
Wybór i ocena właściwych zabezpieczeń oraz powiązanie ich z ryzykami, aktywami i środkami.
- 05
Środki
Śledzenie wdrożenia z osobami odpowiedzialnymi, terminami i statusem.
- 06
Dowody
Przechowywanie dokumentów i ocen przy obiekcie, z autorem i datą.
- 07
SoADeklaracja stosowania
Uzasadnienie stosowalności zabezpieczeń z załącznika A i udokumentowanie ich statusu wdrożenia.
- 08
Audyt
Raporty i dowody do audytu wewnętrznego, audytu certyfikacyjnego i audytów nadzoru.
Dlaczego Complaica jako oprogramowanie ISMS dla ISO 27001?
Sześć powodów, dla których organizacje budują i utrzymują swój ISMS w Complaica.
Oprogramowanie plus doradztwo ekspertów
Oprogramowanie ISMS i doradztwo z jednego źródła: nasi eksperci ds. compliance towarzyszą wdrożeniu, utrzymaniu i przygotowaniu do audytu — w takim zakresie, jakiego potrzebujesz.
ISO 27001 gotowa do użycia — z 27002 i 27005
Wymagania ISO/IEC 27001:2022 dla ISMS, 93 zabezpieczenia z załącznika A ze wskazówkami wdrożeniowymi z ISO/IEC 27002:2022, proces zarządzania ryzykiem zorientowany na ISO/IEC 27005, szablony raportów i przewodniki są przygotowane. Nie zaczynasz od zera.
Jeden powiązany zbiór danych zamiast Excela, PowerPointa i folderów współdzielonych
Aktywa, ryzyka, zabezpieczenia, środki i dowody pozostają powiązane w jednym modelu danych — zamiast rozproszone po arkuszach, prezentacjach i folderach współdzielonych utrzymywanych ręcznie w spójności.
Integracje, API i raportowanie
Systemy CMDB i zarządzania aktywami, Jira, SAP i Microsoft Azure przez REST API; raporty, pulpity, AI i data marty dla kierownictwa i audytorów.
Od pierwszego audytu do recertyfikacji
Jeden zbiór danych dla certyfikacji początkowej, audytów nadzoru i recertyfikacji: stan ISMS pozostaje aktualny między audytami, nic nie jest budowane od nowa.
Optymalizuj zadania compliance z asystą AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o ISO/IEC 27001 i 27002, objaśnia wymagania i zabezpieczenia, pomaga przy środkach i zadaniach oraz znajduje odpowiedzi w Twoich własnych politykach i dokumentach. Wspiera pracę w ISMS — ocena i decyzja pozostają po Twojej stronie.
- 01Odpowiadanie na pytania o ISO/IEC 27001 i ISO/IEC 27002
- 02Objaśnianie wymagań i zabezpieczeń z załącznika A — co jest wymagane i co stanowi dowód
- 03Proponowanie, formułowanie i przypisywanie środków i zadań
- 04Analiza Twoich polityk, procedur i dokumentów oraz odpowiadanie na pytania o nie
- 05Objaśnianie obsługi Complaica — która funkcja do czego
Opinie klientów o ISMS ISO 27001 z Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Bezpieczeństwo informacji jako usługa
Doradztwo wzdłuż całego cyklu życia ISO 27001 — od analizy luk do przygotowania do audytu, w takim zakresie, jakiego potrzebujesz.
- Analiza luk i przygotowanie
Porównanie Twojego stanu obecnego z wymaganiami ISO/IEC 27001:2022 i zabezpieczeniami z załącznika A. Wynik: spriorytetyzowana lista luk i plan wdrożenia.
- Budowa i wdrożenie ISMS
Zakres, organizacja, struktura aktywów i role są zakładane w Complaica. Otrzymujesz działający ISMS z procesami, których wymaga norma.
- Zarządzanie ryzykiem i planowanie środków
Ustalenie metodyki ryzyka i macierzy ryzyka w odniesieniu do ISO/IEC 27005, identyfikacja, analiza i ocena ryzyk, wybór opcji postępowania i wyprowadzenie planu postępowania z ryzykiem.
- Polityki i udokumentowane informacje
Opracowanie, przegląd i utrzymanie polityk bezpieczeństwa informacji, procedur i udokumentowanych informacji wymaganych przez ISO 27001.
- Audyty wewnętrzne i przygotowanie do audytu
Audyty wewnętrzne zgodnie z rozdziałem 9.2, przegląd zarządzania i przygotowanie do audytu certyfikacyjnego — łącznie z dowodami, które chce zobaczyć audytor.
- Zewnętrzny pełnomocnik ds. bezpieczeństwa informacji
Osoba kontaktowa dla Twojego ISMS, czasowo lub na stałe — dla organizacji bez własnej roli w tym zakresie.
Inne obsługiwane normy
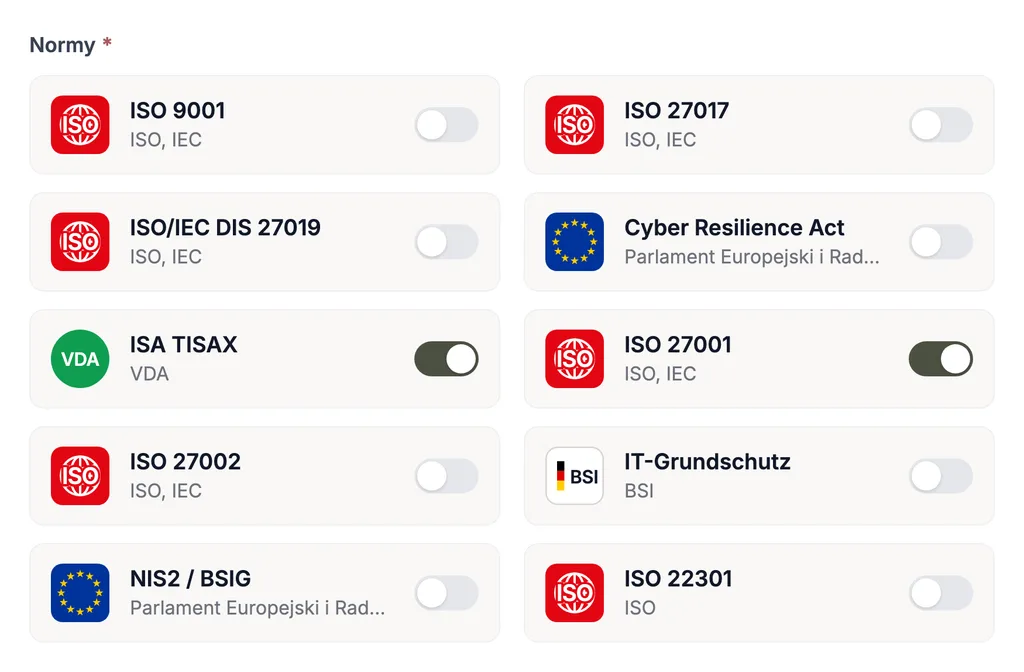
ISO 27001 rzadko jest jedyną normą obowiązującą organizację. W Complaica wymagania innych norm korzystają z tych samych aktywów, ryzyk, środków i dowodów: to, co udokumentowano dla ISO 27001, liczy się także dla NIS2, DORA, TISAX, IT-Grundschutz czy RODO. Bez podwójnego utrzymania.
Każda norma jest dostarczana ze swoim katalogiem wymagań; własne katalogi można dodać w każdej chwili.
Najczęstsze pytania
Czym jest ISO 27001?
ISO/IEC 27001 to uznana międzynarodowo norma dla systemów zarządzania bezpieczeństwem informacji (ISMS). Określa, jak organizacja systematycznie planuje, wdraża, monitoruje i doskonali bezpieczeństwo informacji — z oceną ryzyka jako rdzeniem i 93 zabezpieczeniami z załącznika A jako katalogiem środków; wskazówki wdrożeniowe do nich daje ISO/IEC 27002:2022. Aktualne wydanie to ISO/IEC 27001:2022.
Czym jest oprogramowanie ISMS?
Oprogramowanie ISMS odwzorowuje składniki systemu zarządzania bezpieczeństwem informacji w jednym modelu danych — zakres, aktywa, wymagania, ryzyka, zabezpieczenia i dowody — i wiąże je ze sobą. Zamiast ręcznie utrzymywać spójność arkuszy i dokumentów, utrzymujesz każdy obiekt raz, a raporty takie jak deklaracja stosowania powstają z danych.
Jakie funkcje powinno oferować oprogramowanie ISO 27001?
Co najmniej: wymagania ISO/IEC 27001:2022 i zabezpieczenia z załącznika A ze statusem wdrożenia, strukturę aktywów z zależnościami, analizę i postępowanie z ryzykiem z konfigurowalną macierzą ryzyka, środki z osobami odpowiedzialnymi i terminami, dowody przy obiekcie, deklarację stosowania, raporty do przeglądu zarządzania i audytu — oraz interfejsy do systemów, w których Twoje aktywa i zadania już się znajdują.
Czy Complaica obsługuje ISO/IEC 27001:2022 i ISO/IEC 27002?
Tak. Wymagania ISO/IEC 27001:2022 i 93 zabezpieczenia z załącznika A normy są zawarte jako katalog — ze wskazówkami wdrożeniowymi z ISO/IEC 27002:2022 — i oceniane na Twoim drzewie aktywów. Gdy pojawi się nowe wydanie normy, katalog jest aktualizowany; istniejące oceny i dowody przenoszą się razem z nim.
Czy Complaica wspiera tworzenie i utrzymanie deklaracji stosowania (SoA)?
Tak. SoA powstaje na podstawie wymagań i zabezpieczeń: dla każdego zabezpieczenia dokumentuje się stosowalność, uzasadnienie i status wdrożenia, a raport jest z tego generowany — przy audycie początkowym i przed każdym audytem nadzoru, bez pisania deklaracji od nowa.
Jak Complaica wspiera zarządzanie ryzykiem ISO 27001?
Zagrożenia identyfikuje się dla każdego aktywu — ze standardowych lub własnych katalogów zagrożeń — i ocenia w konfigurowalnej macierzy ryzyka. Dla każdego ryzyka ustala się opcję postępowania i środki; ryzyko brutto i szczątkowe można śledzić w czasie, a plan postępowania z ryzykiem jest generowany jako raport.
Czy Complaica wspiera zarządzanie ryzykiem zgodnie z ISO/IEC 27005?
Tak — jako przewodnik, nie normę certyfikacyjną: ISO/IEC 27005 opisuje proces zarządzania ryzykiem bezpieczeństwa informacji, którego wymaga ISO/IEC 27001. Complaica odwzorowuje ten proces: ryzyka identyfikuje się, analizuje i ocenia dla każdego aktywu, dla każdego ryzyka ustala się opcję postępowania, zabezpieczenia i środki, a ryzyko szczątkowe pozostaje powiązane z aktywem, ryzykiem i dowodami. Certyfikacja według ISO/IEC 27005 nie istnieje; wyniki zasilają plan postępowania z ryzykiem i SoA do audytu ISO 27001.
Czy istniejący ISMS można przenieść z Excela lub innych systemów?
Tak. Complaica importuje i eksportuje dane z Excela i do Excela, przez REST API oraz z innych narzędzi ISMS; migracja Twoich danych jest bezpłatna i prowadzona przez naszych specjalistów. Dzięki temu oceniasz narzędzie na własnym zbiorze danych, a nie na danych demonstracyjnych.
Czy Complaica może zarządzać kilkoma normami jednocześnie?
Tak. TISAX, BSI IT-Grundschutz, NIS2, RODO, ISO 22301 i inne normy ocenia się na tym samym modelu zakresu, korzystając z tych samych aktywów, ryzyk, środków i dowodów. To, co udokumentowano dla ISO 27001, liczy się także dla pozostałych norm.
Czy Complaica jest dostępna jako SaaS i on-premises?
Tak, w obu wariantach. Wariant SaaS jest hostowany w Niemczech; on-premises uruchamiasz Complaica we własnej infrastrukturze. Licencja kosztuje tyle samo w obu przypadkach.
Jakie systemy można zintegrować z Complaica?
Przez REST API systemy zarządzania aktywami i CMDB, takie jak i-doit, GLPI, FNT Command i inne, a także Jira, SAP i Microsoft Azure. Dane aplikacji są dostępne przez data marty dla zewnętrznych systemów analitycznych i raportowych, a przez MCP można podłączyć asystenta AI.
Jak Complaica wspiera audyty, audyty nadzoru i recertyfikację?
Dowody znajdują się przy obiekcie, który potwierdzają, a raporty — SoA, plan postępowania z ryzykiem, status wdrożenia — są generowane z aktualnego zbioru danych. Pulpity pokazują stan przed audytem, a audytorom zewnętrznym można przyznać ukierunkowany dostęp. Ponieważ ten sam zbiór danych pracuje dalej, audyty nadzoru i recertyfikacja po trzech latach są przygotowywane z bieżącej pracy. Samą certyfikację przeprowadza niezależna jednostka certyfikująca.
Dla kogo jest certyfikacja ISO 27001?
Dla każdej organizacji, która przetwarza informacje poufne i chce to wykazać klientom, partnerom lub organom nadzoru — niezależnie od wielkości i branży. Jest szczególnie rozpowszechniona wśród dostawców usług IT i chmurowych, dostawców branż regulowanych, operatorów infrastruktury krytycznej i firm objętych NIS2 lub TISAX: ISMS zgodny z ISO 27001 pokrywa także dużą część tych wymagań.
Czy certyfikacja ISO 27001 jest obowiązkowa?
Prawo jej nie nakazuje. W praktyce staje się obowiązkowa poprzez umowy i przetargi — wielu klientów wymaga certyfikatu jako dowodu — oraz pośrednio poprzez regulacje takie jak NIS2, KRITIS czy DORA, które wymagają ISMS; ISO 27001 to zwyczajowa droga, by prowadzić ten ISMS w sposób wykazywalny.
Ile kosztuje certyfikacja ISO 27001?
Koszty składają się z trzech części: nakładu na budowę i utrzymanie ISMS (czas wewnętrzny, doradztwo, oprogramowanie), audytu certyfikacyjnego przez akredytowaną jednostkę i corocznych audytów nadzoru. Zależą przede wszystkim od wielkości zakresu, liczby lokalizacji i dojrzałości istniejących procesów. Complaica obniża pierwszą część: przygotowane treści, dowody generowane z danych i integracja AI oszczędzają większość pracy dokumentacyjnej. Cennik wyślemy na życzenie.
Ile trwa uzyskanie certyfikacji ISO 27001?
Zwykle od trzech do dwunastu miesięcy od startu do certyfikatu — zależnie od zakresu, istniejącej dokumentacji i dostępnych zasobów. Z przygotowanymi treściami i doradztwem mniejsze organizacje mieszczą się w dolnej granicy. Certyfikat jest ważny trzy lata, z corocznymi audytami nadzoru i następującą po nich recertyfikacją — Complaica utrzymuje zbiór danych w aktualności przez cały ten czas.
Zacznij ISO 27001 z Complaica
Przetestować Complaica, poprosić o demo albo porozmawiać o istniejącym ISMS i migracji — napisz do nas.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.