Auditmanagement-Software
für interne Audits
Für Auditoren sowie QM-, ISMS- und Compliance-Teams, die interne Audits und Lieferantenaudits durchführen. Planen Sie Audits, dokumentieren Sie Feststellungen und verfolgen Sie Maßnahmen bis zum Abschluss — Auditberichte und Managementbewertung entstehen aus denselben Daten statt aus Tabellen.
- 01Auditplanung: Auditprogramme und Audits mit Umfang, Kriterien und Zeitplan
- 02Auditsitzungen: jede Anforderung konform, teilweise, nicht konform oder nicht anwendbar bewerten
- 03Maßnahmenverfolgung: Nichtkonformitäten und Beobachtungen an der Anforderung, Maßnahmen mit Verantwortlichen und Fristen
- 04Auditberichte und Managementbewertung aus denselben Daten
Der Ablauf folgt dem Leitfaden ISO 19011:2026 für Audits von Managementsystemen — für ISO 9001, ISO 27001, NIS2 und weitere Normen.
Warum Complaica als Auditmanagement-Software
Was Auditoren und Verantwortliche gewinnen, wenn Audits nicht mehr in Tabellen laufen.
Audits an den Anforderungen
Bewertungen, Feststellungen und Nachweise hängen an der Anforderung der Norm und an den Objekten, die sie betrifft — nicht in einer Tabelle neben dem System.
Nachweise am Objekt
Dokumente und Nachweise liegen an dem Prozess, System oder Standort, den sie belegen; der Auditor findet sie dort, wo er prüft. Wie Complaica diese Nachweise verkettet und mit eIDAS-Zeitstempeln absichert, zeigt die Seite zum Evidence Management.
Maßnahmen bis zum Abschluss
Aus einer Nichtkonformität wird eine Maßnahme mit Verantwortlichen, Frist und Status; jede Statusänderung wird mit Autor und Datum festgehalten.
Zusammenarbeit im selben System
Interne und externe Beteiligte — Auditoren, Prozessverantwortliche, Lieferanten — arbeiten im selben System; der Zugriff wird je Objekt und per Link vergeben.
SaaS oder On-Premises
Gehostet in Deutschland oder in Ihrer eigenen Infrastruktur — die Lizenz kostet in beiden Fällen dasselbe.
Software für interne Audits: das Auditmodul Schritt für Schritt
So führen Sie interne Audits in Complaica durch — vom Auditprogramm bis zur Managementbewertung.
- Umfang festlegen
- Auditoren benennen
- Anforderungen vorbereiten
- Bewerten
- Feststellungen registrieren
- Maßnahmen zuweisen
- Ergebnis prüfen
- Bericht und Managementbewertung
01 / 07 · Auditprogramm
Auditprogramme planen
Legen Sie Auditprogramme für einen Zeitraum an — etwa das Jahresprogramm 2027 — mit Zielen, Umfang, Auditkriterien und Zeitplan. Interne Audits, Lieferantenaudits und kombinierte Audits stehen im selben Baum, jedes mit seinen Sitzungen und Feststellungen. Auditoren und Verantwortliche benennen Sie je Audit; externe Auditoren erhalten Zugriff je Objekt und per Link.
ISO 19011 empfiehlt, Ressourcen dorthin zu lenken, wo Risiken hoch und die Leistung niedrig ist. Erfüllungsgrad und Risikobewertung in Complaica zeigen, wo das ist.
02 / 07 · Auditplan und Sitzungen
Auditsitzungen durchführen
Teilen Sie ein Audit in Sitzungen — je Prozess, Standort, Kapitel oder Interviewtermin. In der Sitzung bewerten Auditoren jede Anforderung als konform, teilweise, nicht konform oder nicht anwendbar; der Fortschritt der Sitzung ist jederzeit sichtbar. Die Anforderungen kommen aus dem Katalog der Norm; Dokumente und Nachweise liegen bereits an den Objekten.
Sitzungen finden vor Ort, remote oder gemischt statt — ISO 19011:2026 gibt dafür erweiterte Hinweise.
03 / 07 · Feststellungen
Feststellungen und Nichtkonformitäten registrieren
Aus der Sitzung heraus erstellen Sie eine Feststellung direkt an der Anforderung: Nichtkonformität oder Beobachtung, mit Status, Schweregrad, Nachweisen und Verantwortlichen. Alle Feststellungen eines Audits und eines Programms stehen in einer filterbaren Liste.
04 / 07 · Maßnahmen
Korrektur- und Vorbeugemaßnahmen
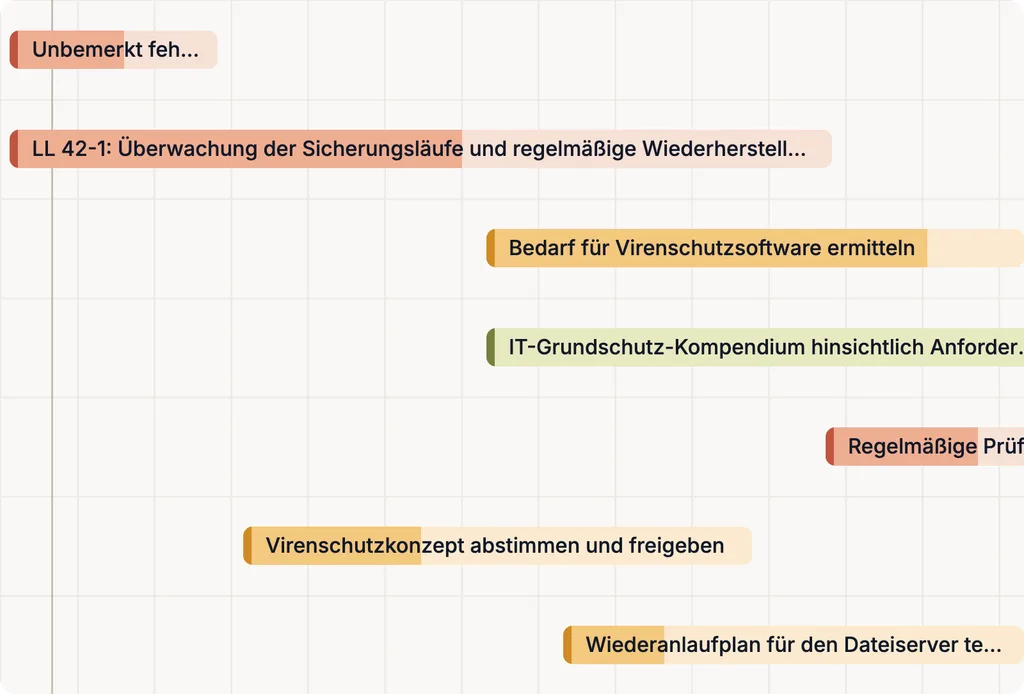
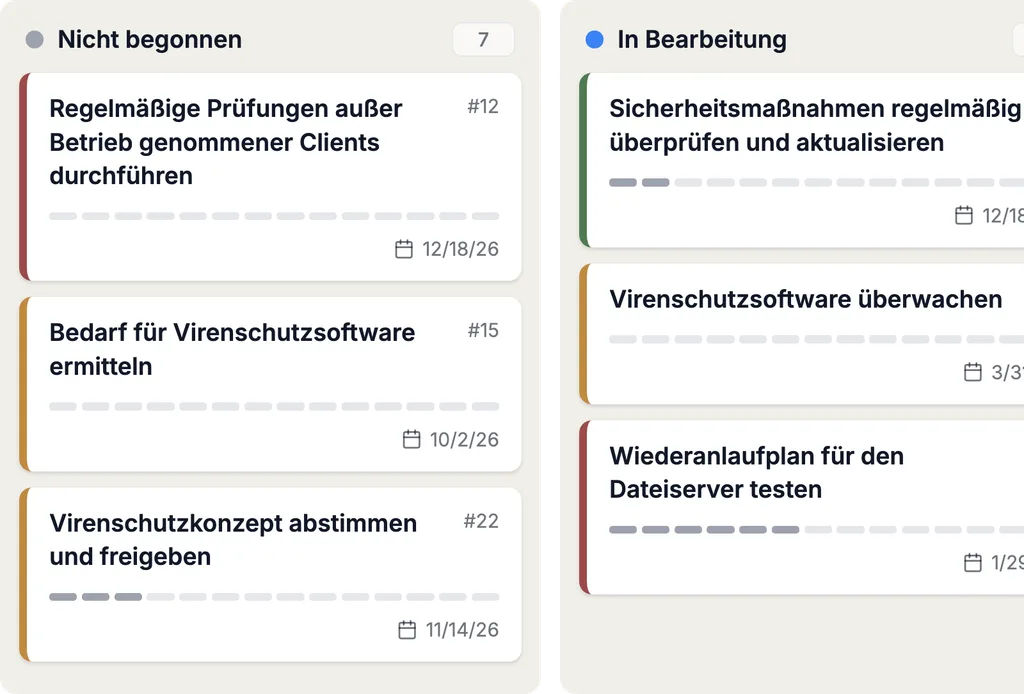
Nichtkonformitäten werden zu Maßnahmen mit Verantwortlichen, Fristen und Status — Korrektur, Korrekturmaßnahme und, wo eine Norm sie verlangt, Vorbeugemaßnahme. Den Workflow legen Sie selbst fest — etwa, dass eine Maßnahme erst nach der Prüfung geschlossen wird; jede Statusänderung wird mit Autor und Datum festgehalten. Im Folgeaudit bleibt die frühere Bewertung an der Anforderung sichtbar.
05 / 07 · Auditberichte
Auditberichte erstellen
Der Auditbericht fasst Ziele, Umfang, Kriterien, Feststellungen und Schlussfolgerungen eines Audits zusammen und durchläuft seinen Status bis zur Herausgabe. Auditprogramm, Audit und auditierte Standards sind am Bericht hinterlegt.
06 / 07 · Managementbewertung
Managementbewertung
Auditergebnisse, offene Nichtkonformitäten und der Stand der Korrekturmaßnahmen gehen als Eingaben in die Managementbewertung, wie ISO 9001 und ISO 27001 sie in Kapitel 9.3 verlangen. Schlussfolgerungen und beschlossene Aktivitäten werden an der Bewertung festgehalten, ihr Verlauf bleibt nachvollziehbar.
07 / 07 · Aufzeichnungen
Auditaufzeichnungen und Audit-Bereitschaft
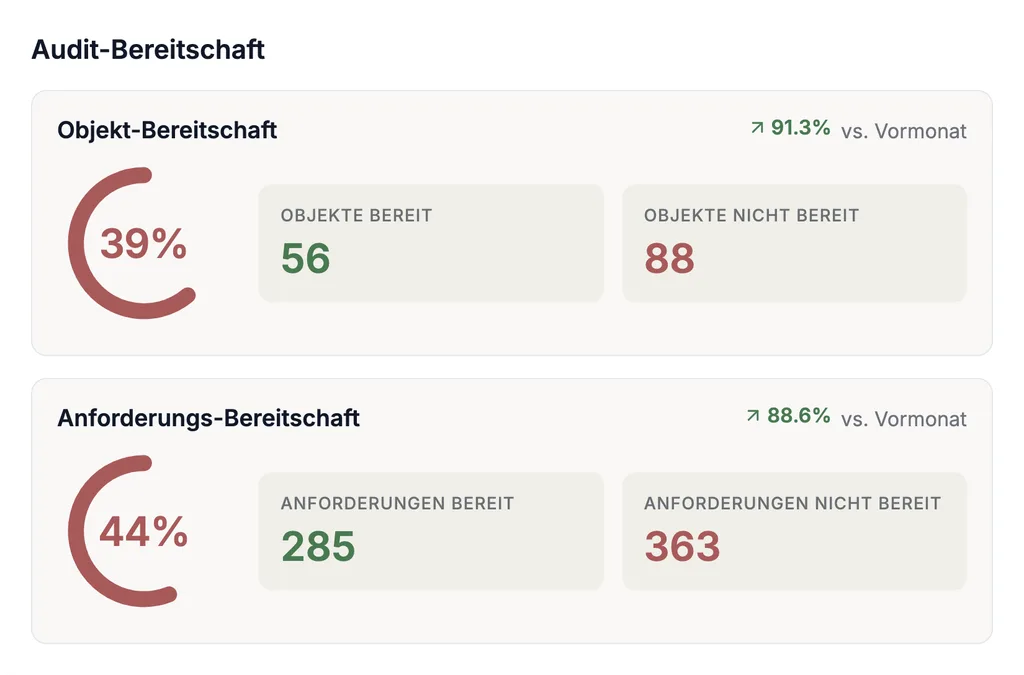
ISO 19011 empfiehlt, auditbezogene Aufzeichnungen zu führen (Abschnitt 5.5.7): zum Programm, zu jedem Audit, zu Feststellungen und Maßnahmen. In Complaica liegen sie an den Objekten und Anforderungen; Dashboards zeigen vor dem nächsten internen oder externen Audit, wie weit Objekte und Anforderungen bereit sind.
Von Excel-Checklisten zur Auditmanagement-Software
Audits lassen sich mit Checklisten in Excel und Berichten in Word führen — bis Feststellungen aus mehreren Audits, Maßnahmen mit Fristen und eine zweite Norm zusammenkommen. Fünf Punkte, an denen Complaica die Arbeit anders organisiert.
| Excel und Word | Complaica | |
|---|---|---|
| Auditprogramm | Ein Jahresplan als Tabelle, Termine im Kalender. | Programme mit ihren Audits, Sitzungen und Feststellungen in einem Baum; Status und Fortschritt je Audit. |
| Checklisten | Fragen für jedes Audit neu kopiert, Bewertungen in Zellen. | Die Anforderungen kommen aus dem Katalog der Norm; die Bewertung bleibt an der Anforderung und ist im nächsten Audit sichtbar. |
| Feststellungen und Maßnahmen | Eine Maßnahmenliste, von Hand nachverfolgt. | Feststellungen werden zu Maßnahmen mit Verantwortlichen, Fristen, Status und Wirksamkeitsprüfung. |
| Auditberichte | Ein Word-Dokument je Audit, aus der Tabelle abgeschrieben. | Der Bericht stützt sich auf die Daten des Audits und durchläuft seinen Status bis zur Herausgabe. |
| Mehrere Normen | Eine Checkliste je Norm, Doppelpflege. | Kombinierte Audits über ISO 9001, ISO 27001, NIS2 oder die DSGVO auf denselben Objekten. |
Auditarten und mehrere Normen
Interne Audits, Lieferantenaudits und die Vorbereitung auf das Zertifizierungsaudit laufen in denselben Auditprogrammen — für jede Norm, die Sie in Complaica führen.
Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich jederzeit ergänzen.
- Interne Audits (erste Partei)
Die Organisation auditiert sich selbst — wie ISO 9001, ISO 27001 und die anderen Managementsystemnormen es in Kapitel 9.2 verlangen.
- Lieferantenaudits (zweite Partei)
Audits bei externen Anbietern; Lieferanten sind in Complaica Objekte mit ihren Prozessen, Risiken und Feststellungen.
- Zertifizierungsaudits (dritte Partei)
Die Zertifizierungsstelle auditiert nach ISO/IEC 17021-1. Complaica stellt Nachweise, Berichte und den Stand der Maßnahmen dafür bereit.
- Kombinierte Audits
Zwei oder mehr Managementsysteme in einem Audit, etwa ISO 9001 und ISO 27001; am Auditbericht stehen die auditierten Standards.
SaaS oder On-Premises
Complaica läuft dort, wo Ihre Organisation es braucht — die Lizenz kostet in beiden Fällen dasselbe.
- SaaS, gehostet in Deutschland
Die SaaS-Variante wird in Deutschland betrieben; Sie arbeiten im Browser, ohne eigene Infrastruktur.
- On-Premises in Ihrer Infrastruktur
Sie betreiben Complaica in Ihrer eigenen Umgebung — für Organisationen, deren Daten das Haus nicht verlassen dürfen.
- Bestehende Daten übernehmen
Import und Export von und nach Excel sowie über die REST API; die Übernahme Ihrer Daten begleiten unsere Spezialisten kostenlos.
Audit-Beratung nach ISO 19011
Beratung entlang des Auditprozesses — vom Auditprogramm bis zur Managementbewertung, im Umfang, den Sie brauchen.
- Auditprogramm aufsetzen
Ziele, Risiken, Umfang und Zeitplan des Programms festlegen und in Complaica anlegen.
- Interne Audits
Interne Audits nach ISO 19011 durchführen oder begleiten — für ISO 9001, ISO 27001, NIS2 und weitere Normen.
- Lieferantenaudits
Audits bei externen Anbietern planen und durchführen, Feststellungen und Maßnahmen mit dem Lieferanten verfolgen.
- Vorbereitung auf die Zertifizierung
Nachweise, Berichte und offene Maßnahmen so bereitstellen, wie die Zertifizierungsstelle sie sehen will.
- Managementbewertung
Eingaben aus Audits und Maßnahmen aufbereiten und die Managementbewertung begleiten.
Kundenstimmen zu Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Optimieren Sie Compliance-Aufgaben mit KI-Assistenz
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zu ISO 19011 und zu den auditierten Normen, schlägt Prüffragen vor, formuliert Feststellungen und Korrekturmaßnahmen und fasst Auditergebnisse zusammen. Bewertung und Entscheidung bleiben bei den Auditoren.
- 01Fragen zu ISO 19011 und zur Ausgabe 2026 beantworten
- 02Prüffragen zu einer Anforderung vorschlagen
- 03Feststellungen und Korrekturmaßnahmen formulieren und zuordnen
- 04Die Ergebnisse eines Audits für Bericht und Managementbewertung zusammenfassen
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
ISO 19011 kurz erklärt
ISO 19011 ist der internationale Leitfaden zur Auditierung von Managementsystemen — Empfehlungen, keine Anforderungsnorm; zertifiziert wird nach ihr nicht. Die vierte Ausgabe ist im Mai 2026 erschienen und erweitert vor allem die Hinweise zu Remote-Auditmethoden (aus ISO/IEC TS 17012) und zu virtuellen Standorten im Anhang A.
- 4 Grundsätze der Auditierung
Integrität, sachliche Darstellung, berufliche Sorgfalt, Vertraulichkeit, Unabhängigkeit, ein auf Nachweisen beruhender und ein risikobasierter Ansatz.
- 5 Management eines Auditprogramms
Ziele, Risiken und Chancen, Umfang, Ressourcen und Aufzeichnungen des Programms; Überwachung und Verbesserung.
- 6 Durchführung eines Audits
Vorbereiten, durchführen, Feststellungen und Schlussfolgerungen, Bericht, Abschluss und Nachverfolgung.
- 7 Kompetenz von Auditoren
Verhalten, Wissen und Fertigkeiten von Auditoren und Auditleitern sowie ihre Bewertung.
- Anhang A
Zusätzliche Hinweise für Auditoren, unter anderem zu Remote-Auditmethoden und virtuellen Standorten.
Stand der ISO-Angaben: 25. Oktober 2026
Häufige Fragen zu Auditmanagement-Software
Was ist Auditmanagement-Software?
Auditmanagement-Software führt den Auditprozess in einem System: Auditplanung in Programmen und Audits, Bewertungen je Anforderung in Auditsitzungen, Feststellungen, Maßnahmenverfolgung, Auditberichte und die Managementbewertung. Statt Checklisten, Maßnahmenlisten und Berichte getrennt zu pflegen, arbeiten Auditoren und Verantwortliche auf einem Datenbestand.
Für wen ist Complaica als Software für interne Audits gedacht?
Für Auditoren von Managementsystemen sowie QM-, ISMS- und Compliance-Teams, die interne Audits und Lieferantenaudits nach ISO 9001, ISO 27001, NIS2, TISAX, Grundschutz++ oder eigenen Vorgaben führen.
Wie läuft ein internes Audit in Complaica ab?
Sie legen das Audit im Auditprogramm mit Umfang und Kriterien an, teilen es in Sitzungen, bewerten jede Anforderung, erstellen Feststellungen an der Anforderung und legen zu Nichtkonformitäten Maßnahmen an. Der Auditbericht durchläuft seinen Status bis zur Herausgabe; die Ergebnisse gehen in die Managementbewertung ein.
Wie werden Feststellungen und Maßnahmen verfolgt?
Feststellungen — Nichtkonformitäten und Beobachtungen — stehen mit Status und Schweregrad in einer filterbaren Liste je Audit und Programm. Maßnahmen tragen Verantwortliche, Fristen und Status und erscheinen im Zeitplan und auf dem Board; jede Statusänderung wird mit Autor und Datum festgehalten.
Können externe Auditoren in Complaica arbeiten?
Ja. Interne und externe Beteiligte — Auditoren, Lieferanten, Berater — arbeiten im selben System; der Zugriff wird je Objekt und per Link vergeben.
Lassen sich Audits für mehrere Normen führen?
Ja. Ein Auditprogramm kann Audits zu verschiedenen Normen enthalten, und am Auditbericht stehen die auditierten Standards. Kombinierte Audits zweier Managementsysteme — etwa ISO 9001 und ISO 27001 — beschreibt auch ISO 19011.
Wie hängen internes Audit und Managementbewertung zusammen?
ISO 9001 und ISO 27001 verlangen in Kapitel 9.3, dass die Ergebnisse von Audits in die Managementbewertung eingehen. In Complaica stehen Auditberichte, offene Nichtkonformitäten und der Stand der Maßnahmen dafür bereit; Schlussfolgerungen und Aktivitäten werden an der Bewertung festgehalten.
Was ist ISO 19011, und ist sie zertifizierbar?
ISO 19011 ist der internationale Leitfaden zur Auditierung von Managementsystemen: Grundsätze, Management eines Auditprogramms, Durchführung von Audits und Kompetenz der Auditoren. Er gibt Empfehlungen und ist nicht zertifizierbar; zertifiziert wird das Managementsystem, etwa nach ISO 9001 oder ISO 27001. Auch Complaica ist nicht „nach ISO 19011 zertifiziert“ — die Software unterstützt die Abläufe, die der Leitfaden beschreibt.
Was ist neu in ISO 19011:2026?
Die vierte Ausgabe vom Mai 2026 ersetzt ISO 19011:2018. Die wichtigsten Änderungen: erweiterte Hinweise zu Remote-Auditmethoden, übernommen aus ISO/IEC TS 17012, und ein erweiterter Anhang A zu Remote-Auditmethoden und virtuellen Standorten. Die Begriffe stützen sich auf ISO 9000:2026.
Können bestehende Audit-Checklisten übernommen werden?
Ja. Complaica importiert und exportiert Daten von und nach Excel und über die REST API; Dokumente werden am Objekt abgelegt. Die Übernahme Ihrer Daten begleiten unsere Spezialisten kostenlos.
Gibt es Complaica als SaaS oder On-Premises?
Beides. Die SaaS-Variante wird in Deutschland gehostet; On-Premises betreiben Sie Complaica in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
Quellen Referenzen und Rechtsgrundlagen
3 Quellen · ISO 19011, ISO 9001, ISO/IEC 27001 Anzeigen Ausblenden
Normen & Standards
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
Auditmanagement mit Complaica
Fordern Sie eine Demo oder die Preisliste an — oder sprechen Sie mit uns über Ihr Auditprogramm und die Übernahme bestehender Checklisten.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.