Logiciel ISMS
pour ISO 27001
Complaica accompagne la mise en place, l’exploitation et l’amélioration continue d’un système de management de la sécurité de l’information (ISMS) selon ISO/IEC 27001:2022. Actifs, risques, mesures de sécurité et preuves sont gérés de façon centralisée et les audits préparés méthodiquement — avec intégration de l’IA.
- 01ISO 27001 du périmètre à l’audit — dans un seul jeu de données
- 02Mise en place et exploitation guidées de l’ISMS
- 03Risques, mesures de sécurité et preuves gérés de façon centralisée
- 04Intégration de l’IA (MCP) et conseil d’experts — Co-Intelligence
- 05Contenus prêts à l’emploi pour ISO/IEC 27001 (ISMS), annexe A / ISO/IEC 27002 (mesures) et ISO/IEC 27005 (gestion des risques)
Mettre en œuvre et gérer ISO 27001 avec Complaica
Les fonctions avec lesquelles le logiciel ISMS Complaica couvre le chemin des exigences d’ISO/IEC 27001:2022 jusqu’à la preuve d’audit.
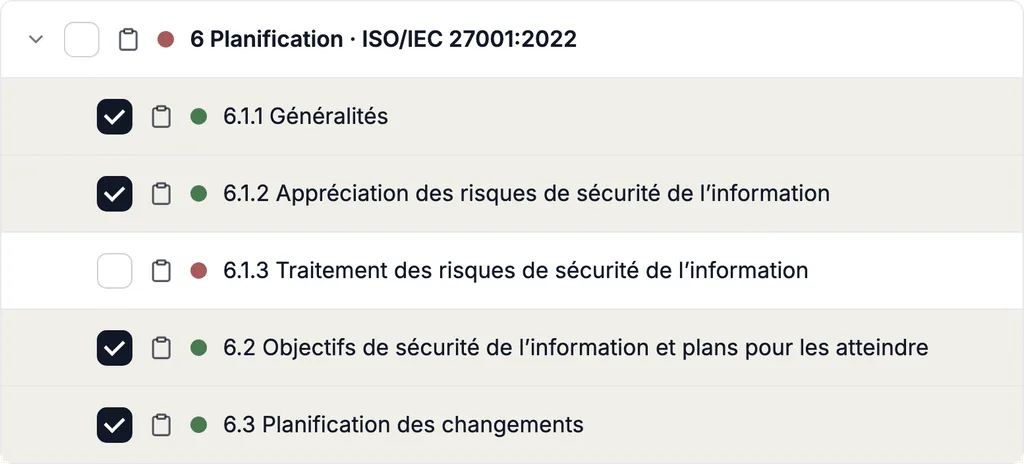
- 01Évaluer les exigences d’ISO/IEC 27001:2022 — degré de mise en œuvre par exigence, cumulé jusqu’au niveau supérieur
- 02Sélectionner et évaluer les 93 mesures de l’annexe A d’ISO/IEC 27001:2022 et les relier aux exigences, actifs et risques — avec les recommandations de mise en œuvre d’ISO/IEC 27002:2022
- 03Représenter le périmètre de l’ISMS et la structure des actifs — organisation, processus métier, systèmes et leurs dépendances
- 04Identifier les risques par actif et les évaluer dans des matrices de risques configurables
- 05Planifier le traitement des risques — option de traitement, actions et risque résiduel documentés de façon traçable
- 06Suivre les actions avec responsables, échéances et statut
- 07Déposer les preuves sur l’objet concerné — documents, liens et évaluations avec auteur et date
- 08Établir la déclaration d’applicabilité (SoA) sur la base des exigences, du traitement des risques et des mesures, et la tenir à jour
- 09Rapports et tableaux de bord pour la revue de direction et la préparation des audits
- 10Intégration avec Microsoft Azure, SAP, Jira et d’autres systèmes ; vues synthèse, tableau, matrice et graphe, import et export depuis et vers Excel
- 11Intégration de l’IA (MCP) pour les questions sur ISO 27001, les exigences et les mesures, et sur l’utilisation de l’outil
Modules ISMS Complaica pour ISO 27001
Des modules, un seul jeu de données relié : organisation, actifs, exigences, risques, rapports, tâches et intégrations travaillent sur les mêmes objets.
01 / 07 · Gestion de l’organisation
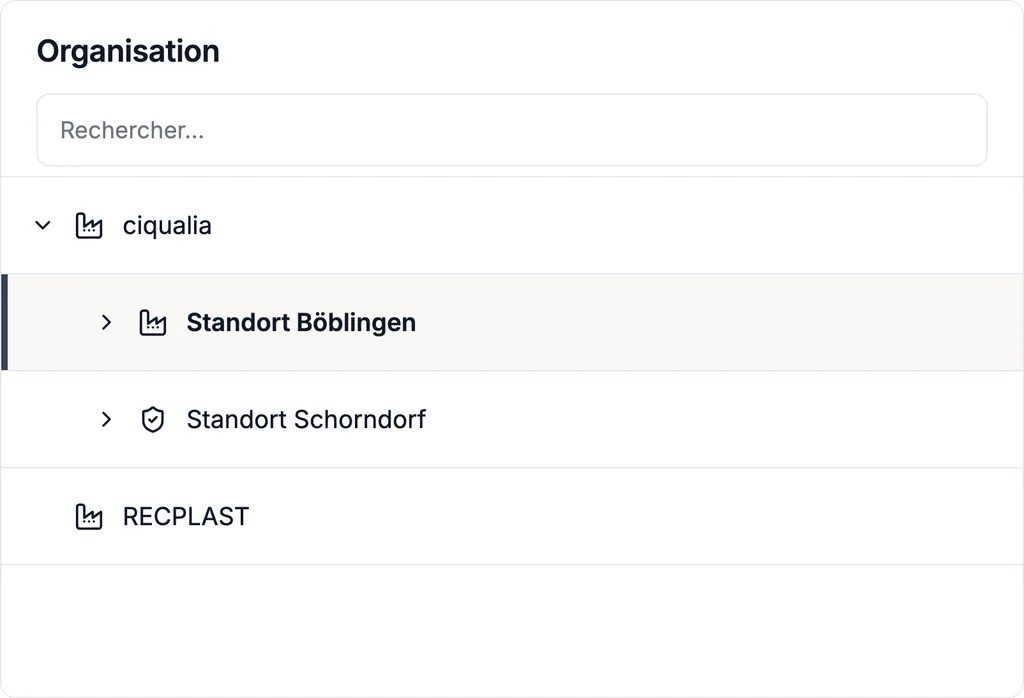
Organisation, sites et périmètre de l’ISMS
Représentez votre organisation sous forme d’arborescence — entités, sites, services, unités — et définissez quelles parties relèvent du périmètre de l’ISMS. Les responsabilités sont attribuées par unité et par objet ; les droits d’accès suivent la même structure.
02 / 07 · Analyse de la structure des actifs
Actifs, dépendances et processus métier
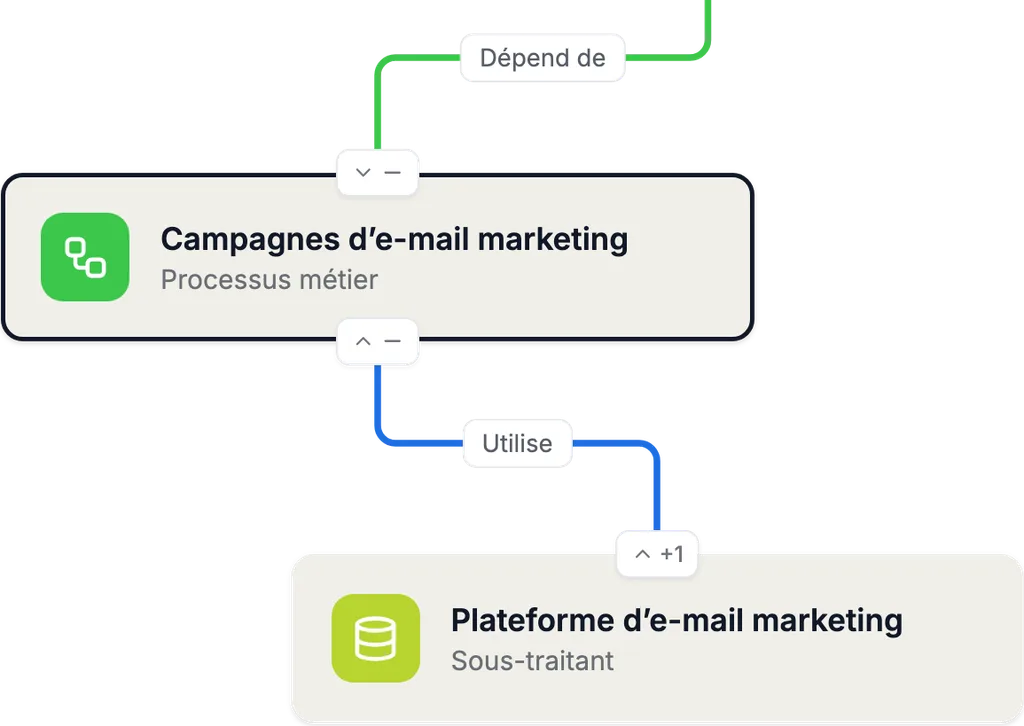
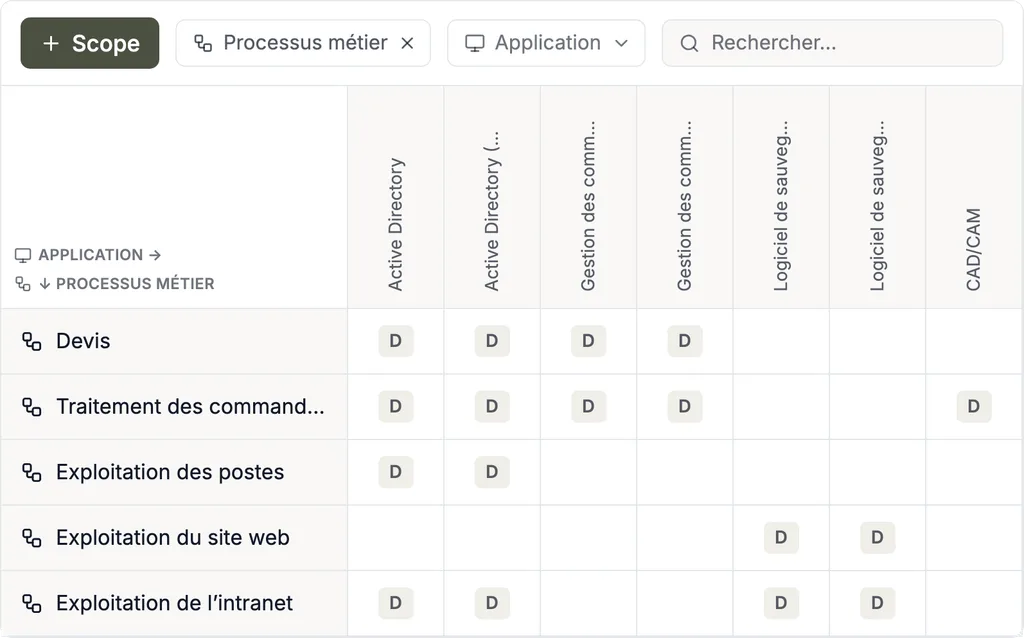
Recensez les actifs — applications, systèmes, données, sites, prestataires — avec type et autres attributs, et reliez-les aux processus métier qui en dépendent. Les actifs peuvent être importés depuis la gestion des actifs, des CMDB, Microsoft Azure et d’autres sources.
Les graphes et matrices de dépendances sont la base des besoins de protection et de l’analyse des risques : le besoin de protection se transmet le long des dépendances, un risque est rattaché à l’actif qu’il concerne.
03 / 07 · Gestion de la conformité
Exigences, mesures de l’annexe A, statut de mise en œuvre, SoA
Évaluez les exigences d’ISO/IEC 27001:2022 et les 93 mesures de l’annexe A de la norme — avec les recommandations de mise en œuvre d’ISO/IEC 27002:2022 — sur votre arborescence d’actifs. Chaque mesure reçoit un statut de mise en œuvre, une justification et des preuves ; le statut se cumule de bas en haut jusqu’à l’organisation.
La déclaration d’applicabilité (SoA) est établie sur la base des exigences et des mesures. Vos propres catalogues d’exigences et d’autres normes sont évalués sur le même modèle — les mêmes actifs, les mêmes preuves.
04 / 07 · Gestion des risques
Analyse, évaluation et traitement des risques
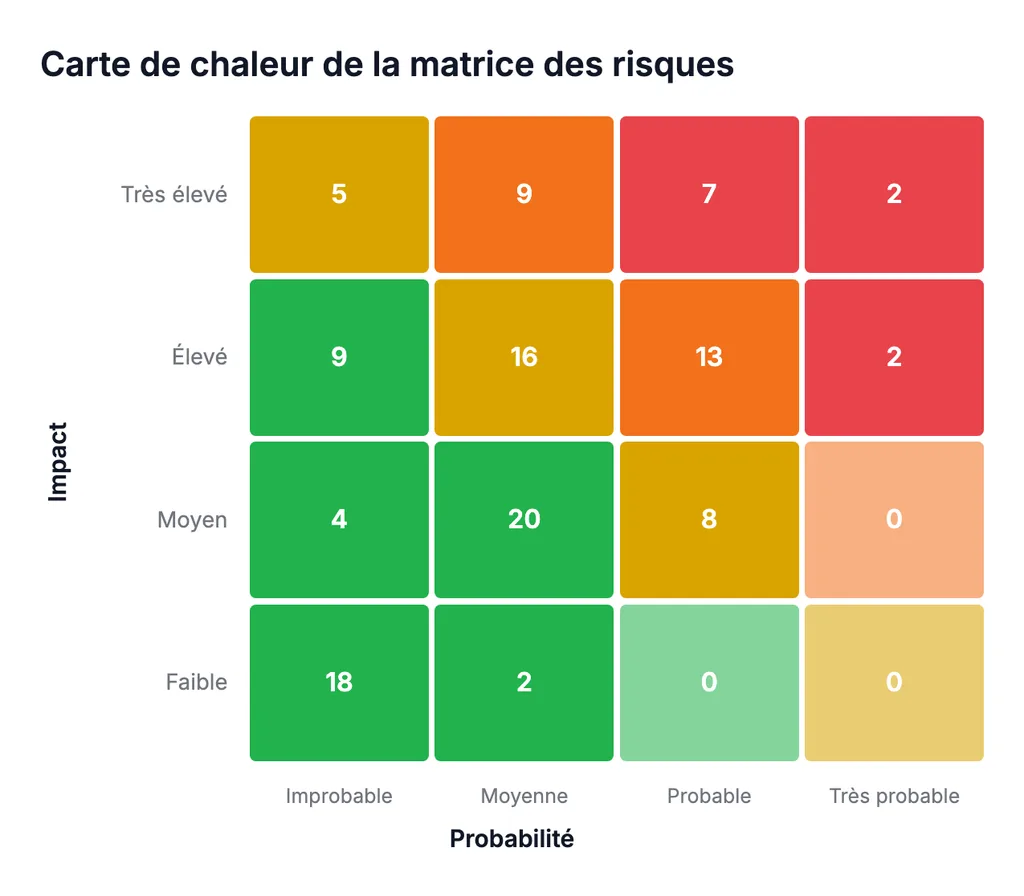
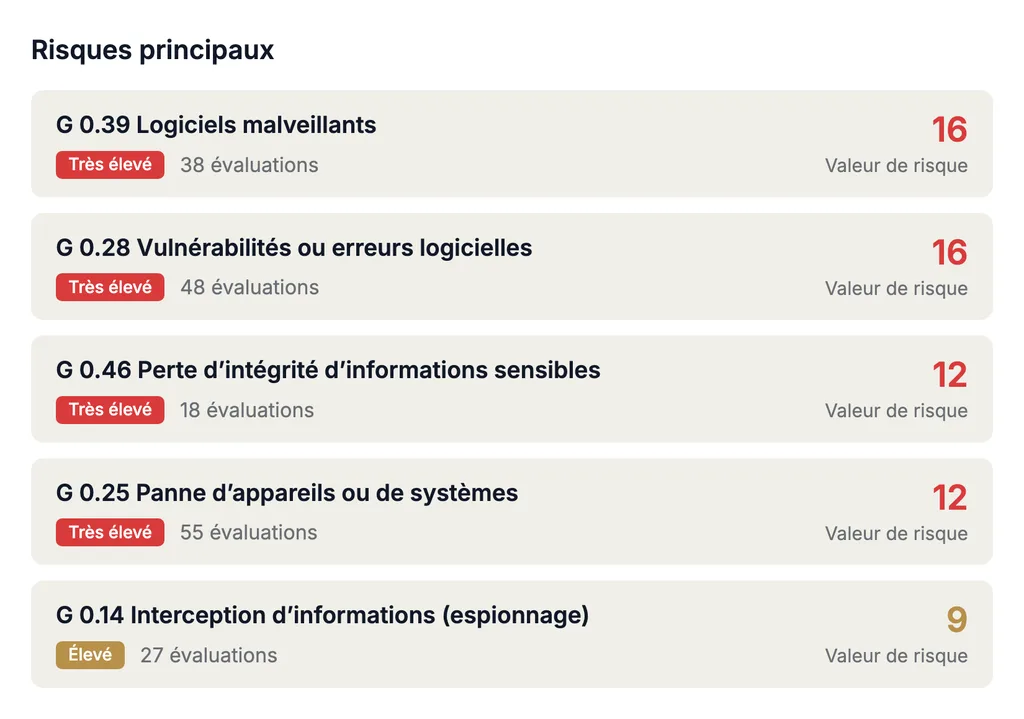
Identifiez les menaces par actif — à partir de catalogues standard ou des vôtres — et évaluez vraisemblance et impact dans une matrice de risques configurable. Pour chaque risque, l’option de traitement est fixée, reliée aux mesures et aux actions, et le risque résiduel est suivi dans le temps. Complaica soutient l’identification, l’analyse, l’évaluation et le traitement des risques comme le processus structuré qu’ISO/IEC 27005 décrit pour la sécurité de l’information.
05 / 07 · Reporting et analyse de données
Rapports pour la direction, le traitement des risques et l’audit
Générez la déclaration d’applicabilité, le plan de traitement des risques, le statut de mise en œuvre et les rapports de risques à partir de vos propres données — comme modèle de rapport par norme ou comme rapport personnalisé. Les tableaux de bord montrent à la direction l’état de l’ISMS ; la diffusion est assurée par l’intégration Teams et le mail bot de Complaica, et les outils externes de BI et d’analyse lisent les données via l’API REST ou des data marts.
06 / 07 · Gestion des tâches et collaboration
Actions, responsables et échéances
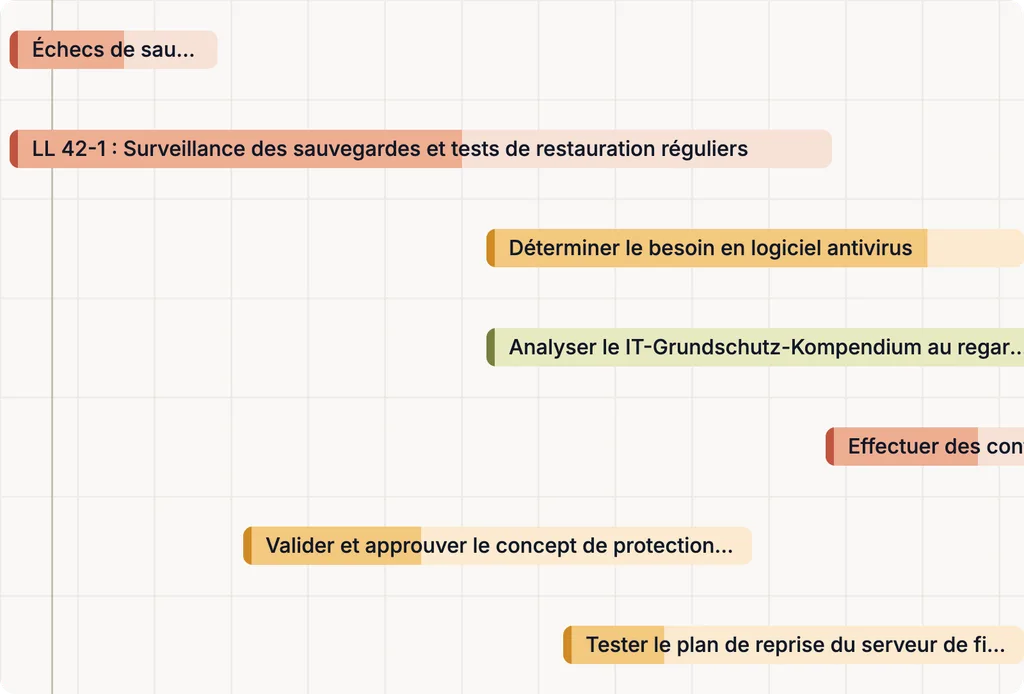
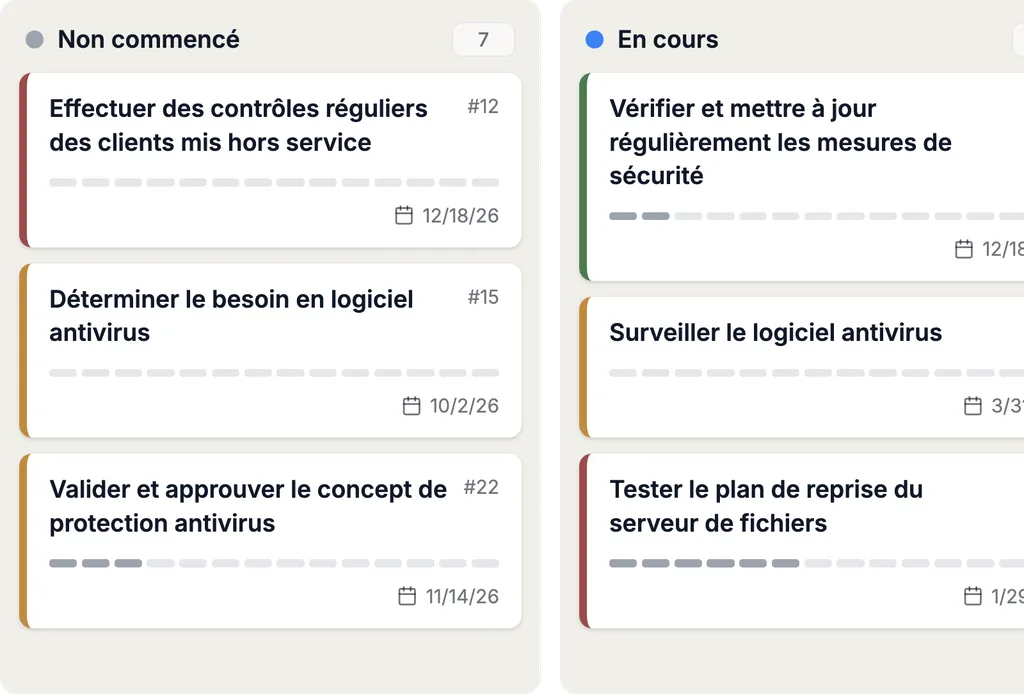
Les actions et les tâches portent responsables, échéances et statut ; chaque changement de statut est consigné avec auteur et date. Les participants internes et externes — auditeurs ou prestataires, par exemple — travaillent dans le même système : l’accès à certains actifs et documents est accordé par objet et par lien.
07 / 07 · Intégrations et automatisation
Intégrations Complaica
Via l’API REST, Complaica relie les systèmes de gestion des actifs et les CMDB — Microsoft Azure, i-doit, GLPI, FNT Command et d’autres — et maintient l’inventaire des actifs de l’ISMS en phase avec la réalité. Jira, Microsoft Planner et d’autres peuvent être connectés comme systèmes de tâches.
Les données de l’application sont disponibles via des data marts prédéfinis, l’API REST ou MCP pour les systèmes externes d’analyse et de reporting.
Outil ISO 27001 Complaica : du risque à l’audit
Un seul jeu de données relié : chaque objet renvoie au suivant — du processus métier et de l’actif jusqu’à la preuve d’audit.
- 01
Actifs
Processus, systèmes et données du périmètre de l’ISMS, avec leurs dépendances.
- 02
Risques
Identifier les menaces par actif et les évaluer dans la matrice de risques — aligné sur ISO/IEC 27005.
- 03
Traitement des risques
Fixer l’option de traitement — éviter, réduire, transférer, accepter — et documenter le risque résiduel.
- 04
Mesures de l’annexe A
Sélectionner et évaluer les mesures pertinentes et les relier aux risques, actifs et actions.
- 05
Actions
Suivre la mise en œuvre avec responsables, échéances et statut.
- 06
Preuves
Déposer documents et évaluations sur l’objet, avec auteur et date.
- 07
SoADéclaration d’applicabilité
Justifier l’applicabilité des mesures de l’annexe A et documenter leur statut de mise en œuvre.
- 08
Audit
Rapports et preuves pour l’audit interne, l’audit de certification et les audits de surveillance.
Pourquoi Complaica comme logiciel ISMS pour ISO 27001 ?
Six raisons pour lesquelles des organisations construisent et exploitent leur ISMS avec Complaica.
Logiciel et conseil d’experts
Logiciel ISMS et conseil d’une seule source : nos experts compliance accompagnent la mise en place, l’exploitation et la préparation de l’audit — aussi loin que vous en avez besoin.
ISO 27001 prête à l’emploi — avec 27002 et 27005
Les exigences d’ISO/IEC 27001:2022 pour l’ISMS, les 93 mesures de l’annexe A avec les recommandations de mise en œuvre d’ISO/IEC 27002:2022, un processus de gestion des risques aligné sur ISO/IEC 27005, des modèles de rapports et des guides sont préparés. Vous ne partez pas de zéro.
Un jeu de données relié plutôt qu’Excel, PowerPoint et des dossiers partagés
Actifs, risques, mesures de sécurité, actions et preuves restent reliés dans un seul modèle de données — au lieu d’être dispersés dans des tableurs, des présentations et des dossiers partagés maintenus à la main.
Intégrations, API et reporting
Systèmes CMDB et de gestion des actifs, Jira, SAP et Microsoft Azure via l’API REST ; rapports, tableaux de bord, IA et data marts pour la direction et les auditeurs.
Du premier audit à la recertification
Un seul jeu de données pour la certification initiale, les audits de surveillance et la recertification : l’état de l’ISMS reste à jour entre les audits, rien n’est reconstruit.
Optimisez vos tâches de conformité avec l’assistance de l’IA
Grâce à l’intégration optionnelle de l’IA (MCP), Complaica répond aux questions sur ISO/IEC 27001 et 27002, explique les exigences et les mesures, aide pour les actions et les tâches et trouve des réponses dans vos propres politiques et documents. Elle soutient le travail dans l’ISMS — l’évaluation et la décision restent les vôtres.
- 01Répondre aux questions sur ISO/IEC 27001 et ISO/IEC 27002
- 02Expliquer les exigences et les mesures de l’annexe A — ce qui est exigé et ce qui vaut comme preuve
- 03Proposer, formuler et attribuer des actions et des tâches
- 04Analyser vos politiques, procédures et documents et répondre aux questions à leur sujet
- 05Expliquer l’utilisation de Complaica — quelle fonction pour quoi
Témoignages clients sur l’ISMS ISO 27001 avec Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Sécurité de l’information as a Service
Du conseil tout au long du cycle de vie ISO 27001 — de l’analyse d’écarts à la préparation de l’audit, dans la mesure dont vous avez besoin.
- Analyse d’écarts et préparation
Comparaison de votre situation actuelle avec les exigences d’ISO/IEC 27001:2022 et les mesures de l’annexe A. Résultat : une liste d’écarts priorisée et un plan de mise en œuvre.
- Construction et mise en place de l’ISMS
Périmètre, organisation, structure des actifs et rôles sont créés dans Complaica. Vous obtenez un ISMS opérationnel avec les processus que la norme exige.
- Gestion des risques et planification des actions
Définir la méthodologie et la matrice de risques en référence à ISO/IEC 27005, identifier, analyser et évaluer les risques, choisir les options de traitement et en déduire le plan de traitement des risques.
- Politiques et informations documentées
Rédaction, revue et maintenance des politiques de sécurité de l’information, des procédures et des informations documentées qu’exige ISO 27001.
- Audits internes et préparation des audits
Audits internes selon le chapitre 9.2, revue de direction et préparation de l’audit de certification — y compris les preuves que l’auditeur veut voir.
- Responsable externe de la sécurité de l’information
Un interlocuteur pour votre ISMS, temporaire ou permanent — pour les organisations qui n’ont pas de rôle dédié.
Autres normes prises en charge
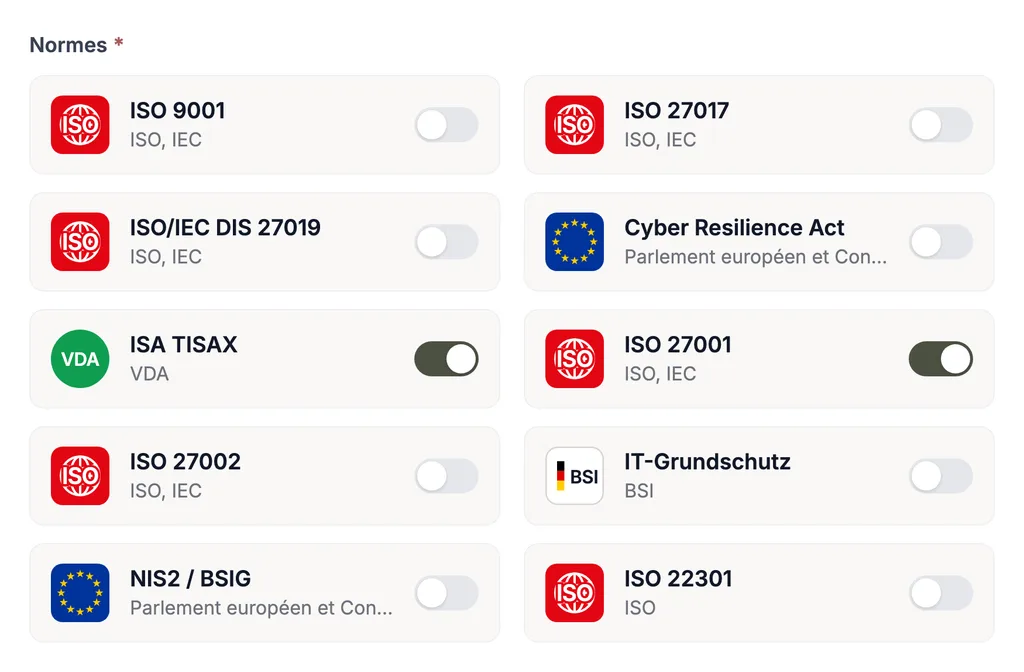
ISO 27001 est rarement la seule norme qui s’applique à une organisation. Dans Complaica, les exigences d’autres normes utilisent les mêmes actifs, risques, actions et preuves : ce qui est documenté pour ISO 27001 compte aussi pour NIS2, DORA, TISAX, IT-Grundschutz ou le RGPD. Plus de double maintenance.
Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues s’ajoutent à tout moment.
Questions fréquentes
Qu’est-ce qu’ISO 27001 ?
ISO/IEC 27001 est la norme internationalement reconnue pour les systèmes de management de la sécurité de l’information (ISMS). Elle définit comment une organisation planifie, met en œuvre, surveille et améliore méthodiquement la sécurité de l’information — avec l’appréciation des risques en son cœur et les 93 mesures de l’annexe A comme catalogue ; ISO/IEC 27002:2022 en donne les recommandations de mise en œuvre. L’édition en vigueur est ISO/IEC 27001:2022.
Qu’est-ce qu’un logiciel ISMS ?
Un logiciel ISMS représente les composants d’un système de management de la sécurité de l’information dans un seul modèle de données — périmètre, actifs, exigences, risques, mesures et preuves — et les relie entre eux. Au lieu de maintenir à la main la cohérence de tableurs et de documents, vous gérez chaque objet une seule fois, et les rapports comme la déclaration d’applicabilité sont générés à partir des données.
Quelles fonctions un logiciel ISO 27001 doit-il offrir ?
Au minimum : les exigences d’ISO/IEC 27001:2022 et les mesures de l’annexe A avec statut de mise en œuvre, une structure d’actifs avec dépendances, l’analyse et le traitement des risques avec matrice configurable, des actions avec responsables et échéances, des preuves sur l’objet, la déclaration d’applicabilité, des rapports pour la revue de direction et l’audit — et des interfaces avec les systèmes où vos actifs et tâches se trouvent déjà.
Complaica prend-il en charge ISO/IEC 27001:2022 et ISO/IEC 27002 ?
Oui. Les exigences d’ISO/IEC 27001:2022 et les 93 mesures de l’annexe A de la norme sont incluses sous forme de catalogue — avec les recommandations de mise en œuvre d’ISO/IEC 27002:2022 — et évaluées sur votre arborescence d’actifs. Quand une nouvelle édition paraît, le catalogue est mis à jour ; les évaluations et preuves existantes migrent avec lui.
Complaica permet-il de créer et de maintenir une déclaration d’applicabilité (SoA) ?
Oui. La SoA est établie sur la base des exigences et des mesures : pour chaque mesure, applicabilité, justification et statut de mise en œuvre sont documentés, et le rapport en est généré — lors de l’audit initial comme avant chaque audit de surveillance, sans réécrire la déclaration.
Comment Complaica soutient-il la gestion des risques ISO 27001 ?
Les menaces sont identifiées par actif — à partir de catalogues standard ou des vôtres — et évaluées dans une matrice de risques configurable. Pour chaque risque, l’option de traitement et les actions sont fixées ; le risque brut et le risque résiduel peuvent être suivis dans le temps, et le plan de traitement des risques est généré sous forme de rapport.
Complaica soutient-il la gestion des risques selon ISO/IEC 27005 ?
Oui — comme guide, pas comme norme de certification : ISO/IEC 27005 décrit le processus de gestion des risques de sécurité de l’information qu’exige ISO/IEC 27001. Complaica reproduit ce processus : les risques sont identifiés, analysés et évalués par actif, pour chaque risque l’option de traitement, les mesures et les actions sont fixées, et le risque résiduel reste relié à l’actif, au risque et aux preuves. Il n’existe pas de certification ISO/IEC 27005 ; les résultats alimentent le plan de traitement des risques et la SoA pour l’audit ISO 27001.
Un ISMS existant peut-il être repris depuis Excel ou d’autres systèmes ?
Oui. Complaica importe et exporte des données depuis et vers Excel, via l’API REST et depuis d’autres outils ISMS ; la migration de vos données est gratuite et accompagnée par nos spécialistes. Vous évaluez ainsi l’outil sur votre propre jeu de données plutôt que sur des données de démonstration.
Complaica peut-il gérer plusieurs normes à la fois ?
Oui. TISAX, BSI IT-Grundschutz, NIS2, RGPD, ISO 22301 et d’autres normes sont évaluées sur le même modèle de périmètre et utilisent les mêmes actifs, risques, actions et preuves. Ce qui est documenté pour ISO 27001 compte aussi pour les autres normes.
Complaica est-il disponible en SaaS et on-premises ?
Oui, les deux. La variante SaaS est hébergée en Allemagne ; on-premises, vous exploitez Complaica dans votre propre infrastructure. La licence coûte le même prix dans les deux cas.
Quels systèmes peuvent être intégrés à Complaica ?
Via l’API REST, des systèmes de gestion des actifs et des CMDB comme i-doit, GLPI, FNT Command et d’autres, ainsi que Jira, SAP et Microsoft Azure. Les données de l’application sont disponibles via des data marts pour les systèmes externes d’analyse et de reporting, et un assistant IA peut être connecté via MCP.
Comment Complaica aide-t-il pour les audits, les audits de surveillance et la recertification ?
Les preuves sont rattachées à l’objet qu’elles attestent, et les rapports — SoA, plan de traitement des risques, statut de mise en œuvre — sont générés à partir du jeu de données courant. Les tableaux de bord montrent l’état avant l’audit, et les auditeurs externes peuvent recevoir un accès ciblé. Comme le même jeu de données continue de vivre, les audits de surveillance et la recertification au bout de trois ans se préparent depuis l’exploitation courante. La certification elle-même est réalisée par un organisme de certification indépendant.
À qui s’adresse la certification ISO 27001 ?
À toute organisation qui traite des informations confidentielles et veut le prouver à ses clients, partenaires ou autorités — quels que soient sa taille et son secteur. Elle est particulièrement répandue chez les prestataires IT et cloud, les fournisseurs de secteurs réglementés, les opérateurs d’infrastructures critiques et les entreprises concernées par NIS2 ou TISAX : un ISMS selon ISO 27001 couvre aussi une grande partie de ces exigences.
La certification ISO 27001 est-elle obligatoire ?
Elle n’est pas imposée par la loi. Dans la pratique, elle le devient par les contrats et les appels d’offres — de nombreux clients exigent le certificat comme preuve — et indirectement par des réglementations comme NIS2, KRITIS ou DORA qui exigent un ISMS ; ISO 27001 est la voie habituelle pour exploiter cet ISMS de façon démontrable.
Combien coûte une certification ISO 27001 ?
Les coûts se composent de trois parties : l’effort de construction et d’exploitation de l’ISMS (temps interne, conseil, logiciel), l’audit de certification par un organisme accrédité et les audits de surveillance annuels. Ils dépendent surtout de la taille du périmètre, du nombre de sites et de la maturité de vos processus existants. Complaica réduit la première partie : les contenus préparés, les preuves générées à partir des données et l’intégration de l’IA épargnent l’essentiel du travail de documentation. Nous vous envoyons une liste des prix sur demande.
Combien de temps faut-il pour obtenir la certification ISO 27001 ?
Comptez généralement de trois à douze mois du démarrage au certificat — selon le périmètre, la documentation existante et les ressources disponibles. Avec des contenus préparés et du conseil, les petites organisations se situent dans le bas de la fourchette. Le certificat est valable trois ans, avec des audits de surveillance annuels puis une recertification — Complaica maintient le jeu de données à jour pendant toute cette période.
Démarrer ISO 27001 avec Complaica
Tester Complaica, demander une démo ou parler de votre ISMS existant et d’une migration — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.