Software ISMS
para ISO 27001
Complaica apoya la implantación, la operación y la mejora continua de un sistema de gestión de la seguridad de la información (ISMS) según ISO/IEC 27001:2022. Activos, riesgos, controles/medidas y evidencias se mantienen de forma centralizada y las auditorías se preparan de manera sistemática — con integración de IA.
- 01ISO 27001 del alcance a la auditoría — en un solo conjunto de datos
- 02Implantación y operación guiadas del ISMS
- 03Riesgos, controles y evidencias gestionados de forma centralizada
- 04Integración de IA (MCP) más consultoría experta — Co-Intelligence
- 05Contenido listo para ISO/IEC 27001 (ISMS), Anexo A / ISO/IEC 27002 (controles) e ISO/IEC 27005 (gestión de riesgos)
Implantar y gestionar ISO 27001 con Complaica
Funciones con las que el software ISMS de Complaica cubre el camino desde los requisitos de ISO/IEC 27001:2022 hasta la evidencia de auditoría.
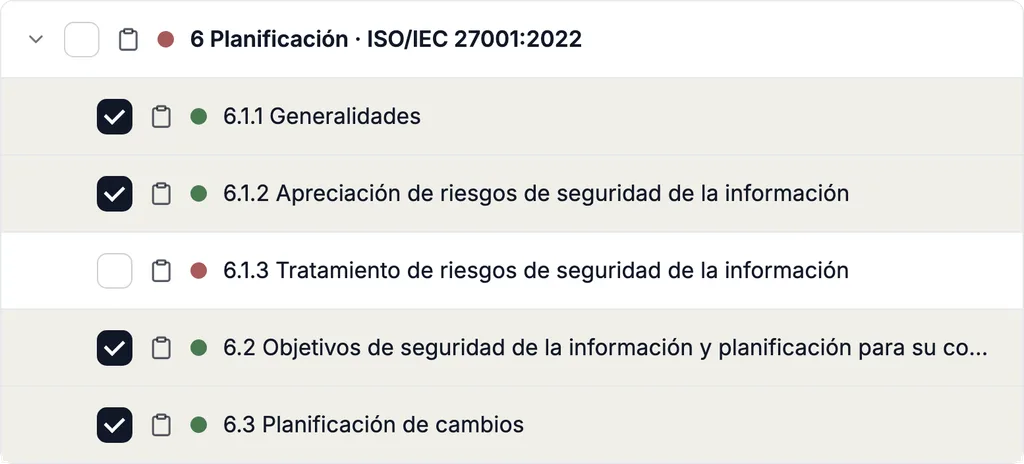
- 01Evaluar los requisitos de ISO/IEC 27001:2022 — grado de implementación por requisito, acumulado hasta el nivel superior
- 02Seleccionar y evaluar los 93 controles del Anexo A de ISO/IEC 27001:2022 y vincularlos con requisitos, activos y riesgos — con la guía de implementación de ISO/IEC 27002:2022
- 03Representar el alcance del ISMS y la estructura de activos — organización, procesos de negocio, sistemas y sus dependencias
- 04Identificar riesgos por activo y evaluarlos en matrices de riesgo configurables
- 05Planificar el tratamiento de riesgos — opción de tratamiento, medidas y riesgo residual documentados de forma trazable
- 06Seguir las medidas con responsables, plazos y estado
- 07Guardar las evidencias en el objeto correspondiente — documentos, enlaces y evaluaciones con autor y fecha
- 08Crear la Declaración de aplicabilidad (SoA) sobre la base de requisitos, tratamiento de riesgos y controles, y mantenerla actualizada
- 09Informes y cuadros de mando para la revisión por la dirección y la preparación de auditorías
- 10Integración con Microsoft Azure, SAP, Jira y otros sistemas; vistas de resumen, tabla, matriz y grafo, importación y exportación desde y hacia Excel
- 11Integración de IA (MCP) para preguntas sobre ISO 27001, requisitos y controles, y sobre el manejo de la herramienta
Módulos ISMS de Complaica para ISO 27001
Módulos, un conjunto de datos conectado: organización, activos, requisitos, riesgos, informes, tareas e integraciones trabajan sobre los mismos objetos.
01 / 07 · Gestión de la organización
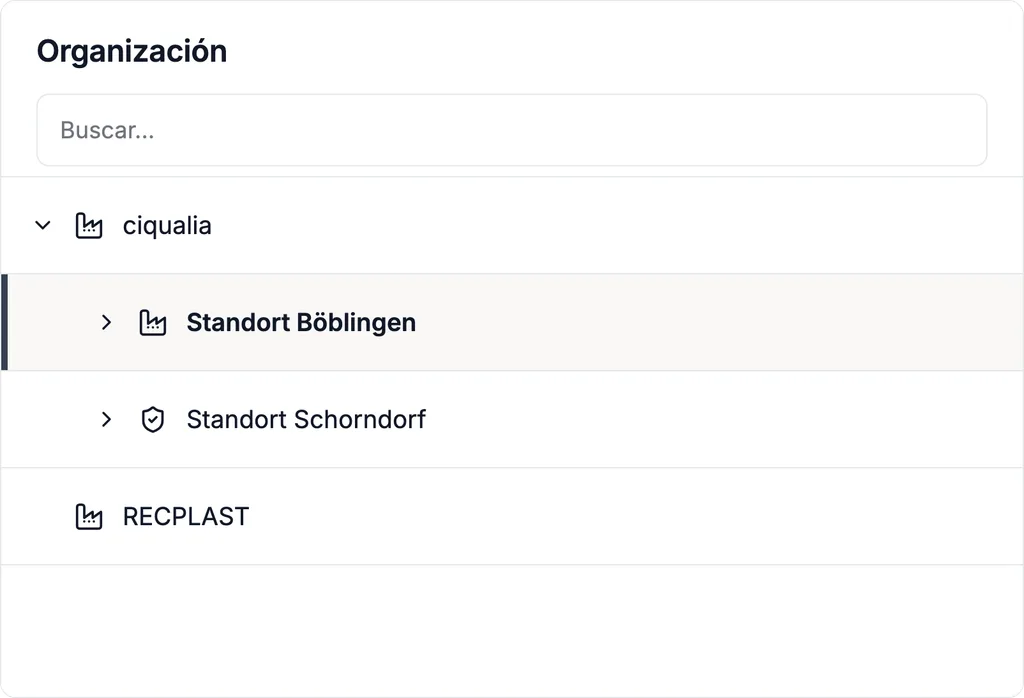
Organización, sedes y alcance del ISMS
Represente su organización como un árbol — sociedades, sedes, departamentos, unidades — y defina qué partes pertenecen al alcance del ISMS. Las responsabilidades se asignan por unidad y por objeto; los derechos de acceso siguen la misma estructura.
02 / 07 · Análisis de la estructura de activos
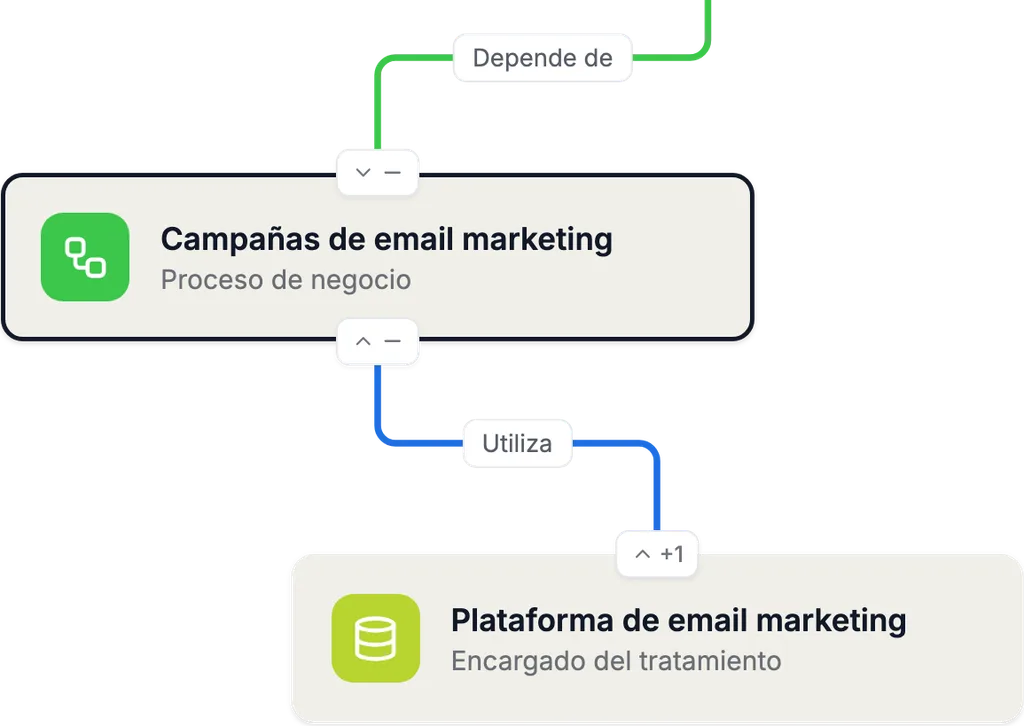
Activos, dependencias y procesos de negocio
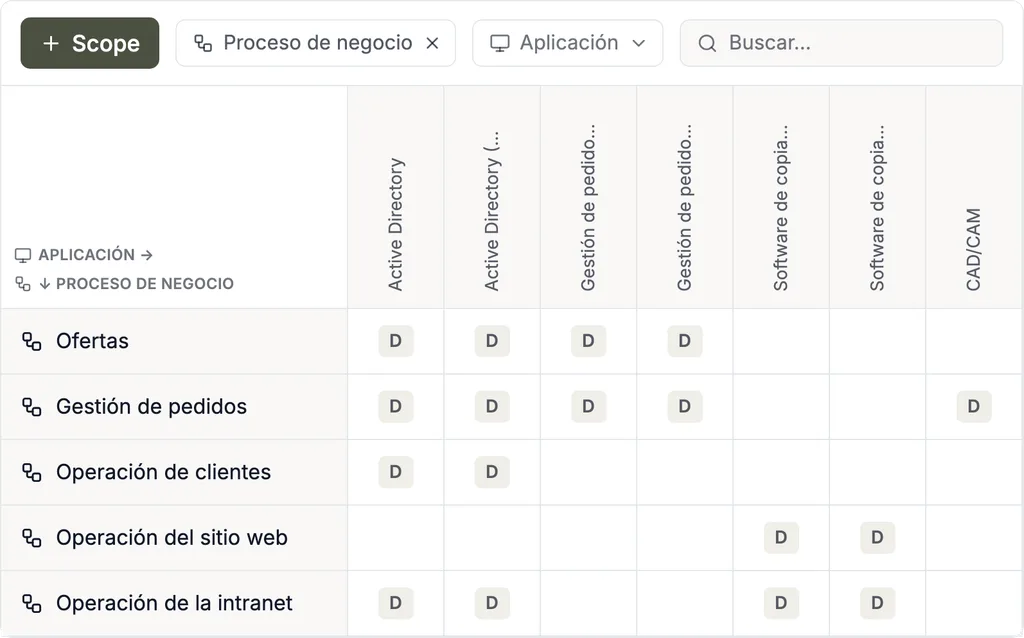
Registre activos — aplicaciones, sistemas, datos, sedes, proveedores — con tipo y otros atributos, y vincúlelos con los procesos de negocio que dependen de ellos. Los activos pueden importarse desde gestión de activos, CMDB, Microsoft Azure y otras fuentes.
Los grafos y matrices de dependencias son la base de las necesidades de protección y del análisis de riesgos: la necesidad de protección se hereda a lo largo de las dependencias y el riesgo se asigna al activo al que afecta.
03 / 07 · Gestión de compliance
Requisitos, controles del Anexo A, estado de implementación, SoA
Evalúe los requisitos de ISO/IEC 27001:2022 y los 93 controles del Anexo A de la norma — con la guía de implementación de ISO/IEC 27002:2022 — sobre su árbol de activos. Cada control recibe un estado de implementación, una justificación y evidencias; el estado se acumula de abajo arriba hasta la organización.
La Declaración de aplicabilidad (SoA) se elabora sobre la base de los requisitos y los controles. Los catálogos de requisitos propios y otras normas se evalúan sobre el mismo modelo — los mismos activos, las mismas evidencias.
04 / 07 · Gestión de riesgos
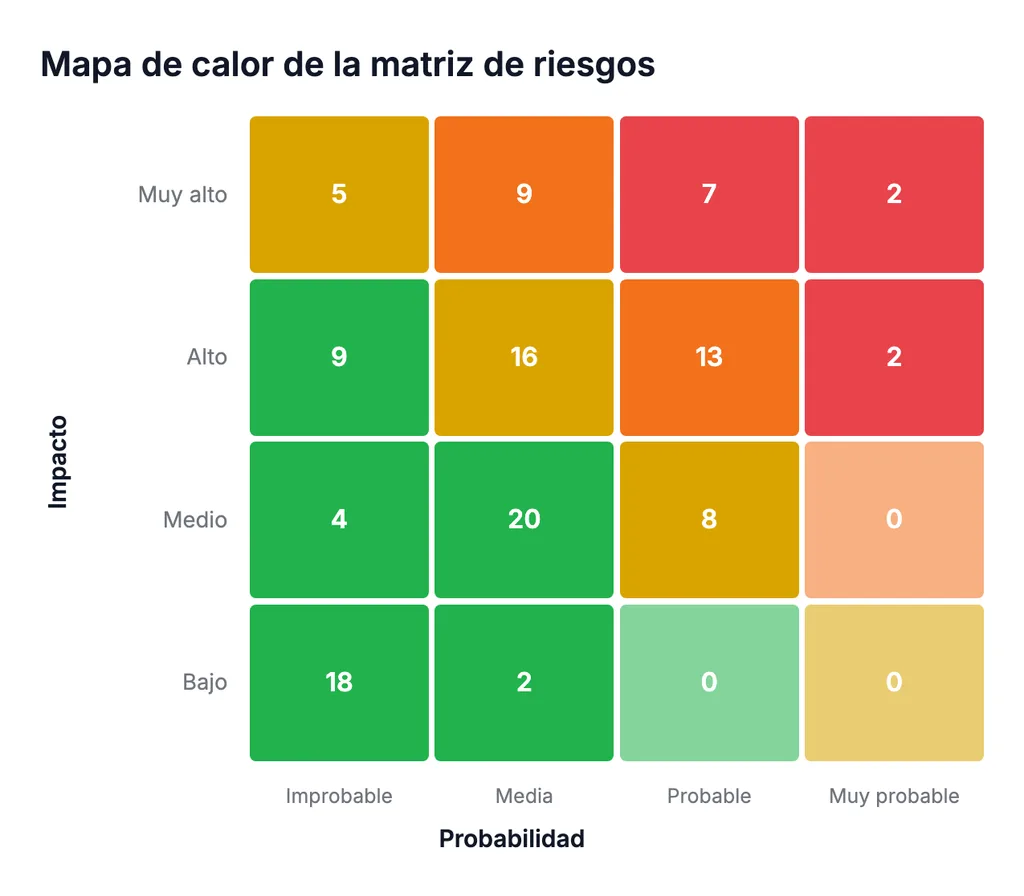
Análisis, evaluación y tratamiento de riesgos
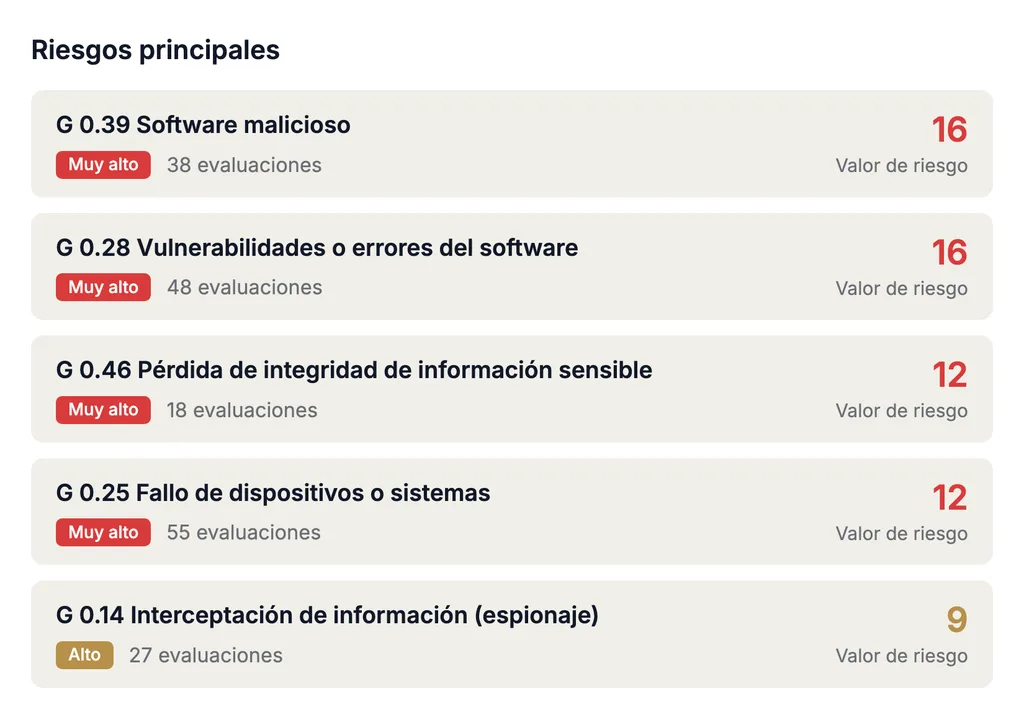
Identifique amenazas por activo — de catálogos estándar o propios — y evalúe probabilidad e impacto en una matriz de riesgo configurable. Para cada riesgo se fija la opción de tratamiento, se vincula con controles y medidas y se sigue el riesgo residual a lo largo del tiempo. Complaica apoya la identificación, el análisis, la evaluación y el tratamiento de riesgos como el proceso estructurado que ISO/IEC 27005 describe para la seguridad de la información.
05 / 07 · Informes y análisis de datos
Informes para la dirección, el tratamiento de riesgos y la auditoría
Genere la Declaración de aplicabilidad, el plan de tratamiento de riesgos, el estado de implementación e informes de riesgos a partir de sus propios datos — como plantilla de informe por norma o como informe personalizado. Los cuadros de mando muestran a la dirección el estado del ISMS; la distribución corre a cargo de la integración con Teams y el bot de correo de Complaica, y las herramientas externas de BI y análisis leen los datos a través de la REST API o de data marts.
06 / 07 · Gestión de tareas y colaboración
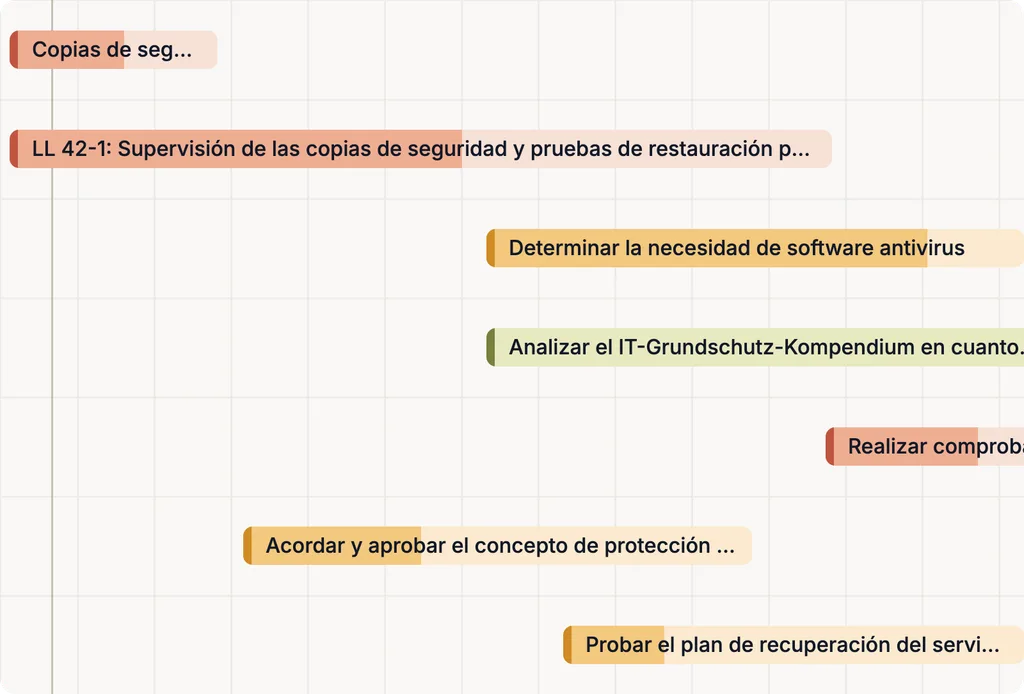
Medidas, responsables y plazos
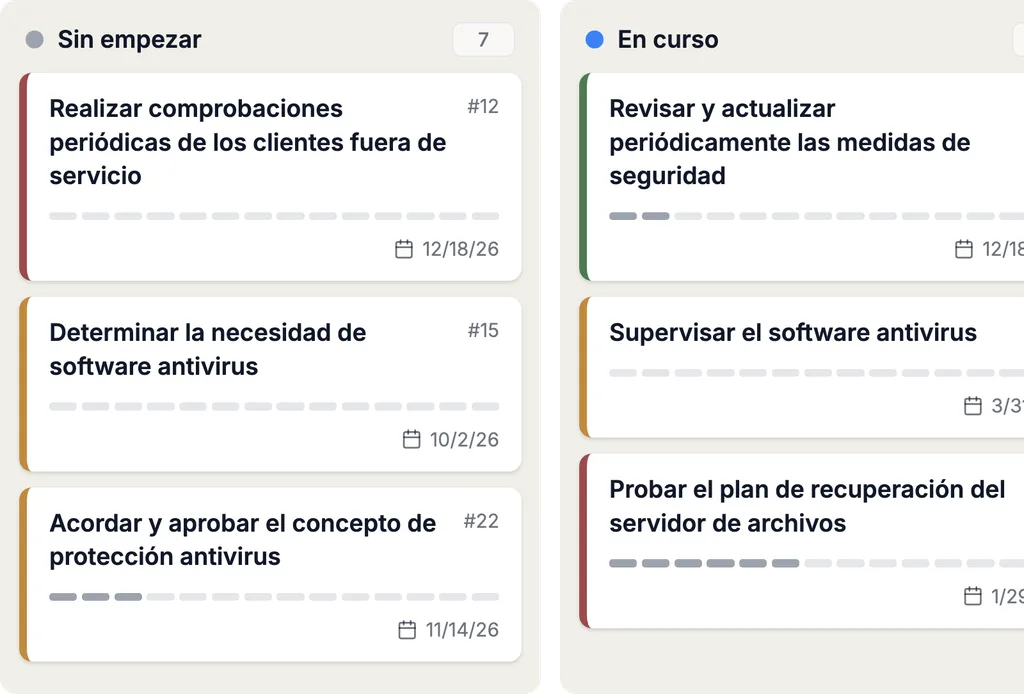
Las medidas y tareas llevan responsables, plazos y estado; cada cambio de estado queda registrado con autor y fecha. Participantes internos y externos — auditores o proveedores, por ejemplo — trabajan en el mismo sistema: el acceso a activos y documentos concretos se concede por objeto y mediante enlace.
07 / 07 · Integraciones y automatización
Integraciones de Complaica
A través de la REST API, Complaica conecta sistemas de gestión de activos y CMDB — Microsoft Azure, i-doit, GLPI, FNT Command y otros — y mantiene el inventario de activos del ISMS al día con la realidad. Jira, Microsoft Planner y otros pueden conectarse como sistemas de tareas.
Los datos de la aplicación están disponibles a través de data marts predefinidos, la REST API o MCP para sistemas externos de análisis e informes.
Herramienta ISO 27001 de Complaica: del riesgo a la auditoría
Un conjunto de datos conectado: cada objeto remite al siguiente — del proceso de negocio y el activo hasta la evidencia de auditoría.
- 01
Activos
Procesos, sistemas y datos en el alcance del ISMS, con sus dependencias.
- 02
Riesgos
Identificar amenazas por activo y evaluarlas en la matriz de riesgo — orientado a ISO/IEC 27005.
- 03
Tratamiento de riesgos
Fijar la opción de tratamiento — evitar, reducir, transferir, aceptar — y documentar el riesgo residual.
- 04
Controles del Anexo A
Seleccionar y evaluar los controles relevantes y vincularlos con riesgos, activos y medidas.
- 05
Medidas
Seguir la implementación con responsables, plazos y estado.
- 06
Evidencias
Guardar documentos y evaluaciones en el objeto, con autor y fecha.
- 07
SoADeclaración de aplicabilidad
Justificar la aplicabilidad de los controles del Anexo A y documentar su estado de implementación.
- 08
Auditoría
Informes y evidencias para la auditoría interna, la auditoría de certificación y las de seguimiento.
¿Por qué Complaica como software ISMS para ISO 27001?
Seis razones por las que las organizaciones construyen y operan su ISMS con Complaica.
Software más consultoría experta
Software ISMS y consultoría de una sola fuente: nuestros expertos en compliance acompañan la implantación, la operación y la preparación de la auditoría — hasta donde usted lo necesite.
ISO 27001 lista para usar — con 27002 y 27005
Los requisitos de ISO/IEC 27001:2022 para el ISMS, los 93 controles del Anexo A con la guía de implementación de ISO/IEC 27002:2022, un proceso de gestión de riesgos orientado a ISO/IEC 27005, plantillas de informes y guías están preparados. No empieza desde cero.
Un conjunto de datos conectado en lugar de Excel, PowerPoint y carpetas compartidas
Activos, riesgos, controles, medidas y evidencias permanecen conectados en un modelo de datos — en lugar de dispersarse en hojas de cálculo, presentaciones y carpetas compartidas mantenidas a mano.
Integraciones, API e informes
Sistemas CMDB y de gestión de activos, Jira, SAP y Microsoft Azure a través de la REST API; informes, cuadros de mando, IA y data marts para la dirección y los auditores.
De la primera auditoría a la recertificación
Un conjunto de datos para la certificación inicial, las auditorías de seguimiento y la recertificación: el estado del ISMS se mantiene actualizado entre auditorías, nada se reconstruye.
Optimice las tareas de compliance con asistencia de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre ISO/IEC 27001 y 27002, explica requisitos y controles, ayuda con medidas y tareas y encuentra respuestas en sus propias políticas y documentos. Apoya el trabajo en el ISMS — la evaluación y la decisión siguen siendo suyas.
- 01Responder preguntas sobre ISO/IEC 27001 e ISO/IEC 27002
- 02Explicar requisitos y controles del Anexo A — qué se exige y qué sirve como evidencia
- 03Proponer, formular y asignar medidas y tareas
- 04Analizar sus políticas, procedimientos y documentos y responder preguntas sobre ellos
- 05Explicar el manejo de Complaica — qué función para qué
Opiniones de clientes sobre el ISMS ISO 27001 con Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Seguridad de la información como servicio
Consultoría a lo largo del ciclo de vida ISO 27001 — del análisis de brechas a la preparación de la auditoría, en la medida que necesite.
- Análisis de brechas y preparación
Comparación de su situación actual con los requisitos de ISO/IEC 27001:2022 y los controles del Anexo A. Resultado: una lista de brechas priorizada y un plan de implementación.
- Construcción e implantación del ISMS
Alcance, organización, estructura de activos y roles se configuran en Complaica. Obtiene un ISMS operativo con los procesos que exige la norma.
- Gestión de riesgos y planificación de medidas
Definir la metodología y la matriz de riesgo con referencia a ISO/IEC 27005, identificar, analizar y evaluar riesgos, elegir opciones de tratamiento y derivar el plan de tratamiento de riesgos.
- Políticas e información documentada
Elaboración, revisión y mantenimiento de políticas de seguridad de la información, procedimientos y la información documentada que exige ISO 27001.
- Auditorías internas y preparación de auditorías
Auditorías internas según el capítulo 9.2, revisión por la dirección y preparación de la auditoría de certificación — incluidas las evidencias que el auditor quiere ver.
- Responsable externo de seguridad de la información
Un interlocutor para su ISMS, temporal o permanente — para organizaciones sin un rol propio para ello.
Otras normas compatibles
ISO 27001 rara vez es la única norma que aplica a una organización. En Complaica los requisitos de otras normas utilizan los mismos activos, riesgos, medidas y evidencias: lo que está documentado para ISO 27001 cuenta también para NIS2, DORA, TISAX, IT-Grundschutz o el RGPD. Sin mantenimiento duplicado.
Cada norma se entrega con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento.
Preguntas frecuentes
¿Qué es ISO 27001?
ISO/IEC 27001 es la norma internacionalmente reconocida para sistemas de gestión de la seguridad de la información (ISMS). Define cómo una organización planifica, implanta, supervisa y mejora sistemáticamente la seguridad de la información — con la evaluación de riesgos como núcleo y los 93 controles del Anexo A como catálogo de medidas; ISO/IEC 27002:2022 ofrece la guía de implementación. La edición vigente es ISO/IEC 27001:2022.
¿Qué es un software ISMS?
Un software ISMS representa los componentes de un sistema de gestión de la seguridad de la información en un modelo de datos — alcance, activos, requisitos, riesgos, controles y evidencias — y los vincula entre sí. En lugar de mantener a mano la coherencia de hojas de cálculo y documentos, cada objeto se mantiene una sola vez y los informes, como la Declaración de aplicabilidad, se generan a partir de los datos.
¿Qué funciones debería ofrecer un software ISO 27001?
Como mínimo: los requisitos de ISO/IEC 27001:2022 y los controles del Anexo A con estado de implementación, una estructura de activos con dependencias, análisis y tratamiento de riesgos con matriz configurable, medidas con responsables y plazos, evidencias en el objeto, la Declaración de aplicabilidad, informes para la revisión por la dirección y la auditoría — e interfaces con los sistemas donde ya residen sus activos y tareas.
¿Complaica es compatible con ISO/IEC 27001:2022 e ISO/IEC 27002?
Sí. Los requisitos de ISO/IEC 27001:2022 y los 93 controles del Anexo A de la norma están incluidos como catálogo — con la guía de implementación de ISO/IEC 27002:2022 — y se evalúan sobre su árbol de activos. Cuando aparece una nueva versión de la norma, el catálogo se actualiza; las evaluaciones y evidencias existentes migran con él.
¿Complaica permite crear y mantener una Declaración de aplicabilidad (SoA)?
Sí. La SoA se elabora sobre la base de los requisitos y los controles: para cada control se documentan aplicabilidad, justificación y estado de implementación, y el informe se genera a partir de ello — en la auditoría inicial y antes de cada auditoría de seguimiento, sin reescribir la declaración.
¿Cómo apoya Complaica la gestión de riesgos ISO 27001?
Las amenazas se identifican por activo — de catálogos estándar o propios — y se evalúan en una matriz de riesgo configurable. Para cada riesgo se fijan la opción de tratamiento y las medidas; el riesgo bruto y el residual pueden seguirse a lo largo del tiempo, y el plan de tratamiento de riesgos se genera como informe.
¿Complaica apoya la gestión de riesgos según ISO/IEC 27005?
Sí — como guía, no como norma de certificación: ISO/IEC 27005 describe el proceso de gestión de riesgos de seguridad de la información que exige ISO/IEC 27001. Complaica reproduce ese proceso: los riesgos se identifican, analizan y evalúan por activo, para cada riesgo se fijan la opción de tratamiento, los controles y las medidas, y el riesgo residual queda vinculado al activo, al riesgo y a las evidencias. No existe una certificación según ISO/IEC 27005; los resultados alimentan el plan de tratamiento de riesgos y la SoA para la auditoría ISO 27001.
¿Se puede migrar un ISMS existente desde Excel u otros sistemas?
Sí. Complaica importa y exporta datos desde y hacia Excel, a través de la REST API y desde otras herramientas ISMS; la migración de sus datos es gratuita y la acompañan nuestros especialistas. Así evalúa la herramienta con su propio conjunto de datos en lugar de con datos de demostración.
¿Puede Complaica gestionar varias normas a la vez?
Sí. TISAX, BSI IT-Grundschutz, NIS2, RGPD, ISO 22301 y otras normas se evalúan sobre el mismo modelo de alcance y utilizan los mismos activos, riesgos, medidas y evidencias. Lo documentado para ISO 27001 cuenta también para las demás normas.
¿Complaica está disponible como SaaS y on-premises?
Sí, ambas. La variante SaaS se aloja en Alemania; on-premises opera Complaica en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
¿Qué sistemas pueden integrarse con Complaica?
A través de la REST API, sistemas de gestión de activos y CMDB como i-doit, GLPI, FNT Command y otros, así como Jira, SAP y Microsoft Azure. Los datos de la aplicación están disponibles mediante data marts para sistemas externos de análisis e informes, y a través de MCP puede conectarse un asistente de IA.
¿Cómo apoya Complaica las auditorías, las auditorías de seguimiento y la recertificación?
Las evidencias residen en el objeto que acreditan, y los informes — SoA, plan de tratamiento de riesgos, estado de implementación — se generan a partir del conjunto de datos actual. Los cuadros de mando muestran el estado antes de la auditoría y los auditores externos pueden recibir un acceso específico. Como el mismo conjunto de datos sigue en uso, las auditorías de seguimiento y la recertificación a los tres años se preparan desde la operación diaria. La certificación en sí la realiza un organismo de certificación independiente.
¿Para quién es adecuada la certificación ISO 27001?
Para cualquier organización que trate información confidencial y quiera demostrarlo ante clientes, socios o autoridades — con independencia del tamaño y el sector. Es especialmente habitual en proveedores de servicios TI y cloud, proveedores de sectores regulados, operadores de infraestructuras críticas y empresas afectadas por NIS2 o TISAX: un ISMS según ISO 27001 cubre también gran parte de esos requisitos.
¿Es obligatoria la certificación ISO 27001?
No está exigida por ley. En la práctica se vuelve obligatoria a través de contratos y licitaciones — muchos clientes exigen el certificado como prueba — e indirectamente por regulaciones como NIS2, KRITIS o DORA, que exigen un ISMS; ISO 27001 es la vía habitual para operar ese ISMS de forma demostrable.
¿Cuánto cuesta una certificación ISO 27001?
Los costes se componen de tres partes: el esfuerzo de construir y operar el ISMS (tiempo interno, consultoría, software), la auditoría de certificación por un organismo acreditado y las auditorías de seguimiento anuales. Dependen sobre todo del tamaño del alcance, del número de sedes y de la madurez de sus procesos. Complaica reduce la primera parte: el contenido preparado, las evidencias generadas a partir de los datos y la integración de IA ahorran la mayor parte del trabajo de documentación. Le enviamos una lista de precios a petición.
¿Cuánto se tarda en obtener la certificación ISO 27001?
Lo habitual son de tres a doce meses desde el inicio hasta el certificado — según el alcance, la documentación existente y los recursos disponibles. Con contenido preparado y consultoría, las organizaciones pequeñas se sitúan en el extremo inferior. El certificado es válido tres años, con auditorías de seguimiento anuales y recertificación posterior — Complaica mantiene el conjunto de datos actualizado durante todo ese tiempo.
Empiece ISO 27001 con Complaica
Probar Complaica, solicitar una demo o hablar de su ISMS actual y de una migración — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.