ISMS-software
voor ISO 27001
Complaica ondersteunt de invoering, het beheer en de continue verbetering van een managementsysteem voor informatiebeveiliging (ISMS) volgens ISO/IEC 27001:2022. Assets, risico’s, controls/maatregelen en bewijzen worden centraal bijgehouden en audits systematisch voorbereid — met AI-integratie.
- 01ISO 27001 van scope tot audit — in één dataset
- 02Begeleide opbouw en beheer van het ISMS
- 03Risico’s, controls en bewijzen centraal beheerd
- 04AI-integratie (MCP) plus deskundig advies — Co-Intelligence
- 05Kant-en-klare inhoud voor ISO/IEC 27001 (ISMS), Annex A / ISO/IEC 27002 (controls) en ISO/IEC 27005 (risicomanagement)
ISO 27001 met Complaica implementeren en beheren
Functies waarmee de Complaica ISMS-software de weg van de eisen van ISO/IEC 27001:2022 tot het auditbewijs afdekt.
- 01Eisen van ISO/IEC 27001:2022 beoordelen — implementatiegraad per eis, gecumuleerd tot het hoogste niveau
- 02De 93 Annex A-controls van ISO/IEC 27001:2022 selecteren, beoordelen en koppelen aan eisen, assets en risico’s — met implementatierichtlijnen uit ISO/IEC 27002:2022
- 03ISMS-scope en assetstructuur in kaart brengen — organisatie, bedrijfsprocessen, systemen en hun afhankelijkheden
- 04Risico’s per asset identificeren en beoordelen in configureerbare risicomatrices
- 05Risicobehandeling plannen — behandeloptie, maatregelen en restrisico traceerbaar gedocumenteerd
- 06Maatregelen volgen met verantwoordelijken, deadlines en status
- 07Bewijzen bij het betreffende object opslaan — documenten, links en beoordelingen met auteur en datum
- 08Verklaring van toepasselijkheid (SoA) op basis van eisen, risicobehandeling en controls opstellen en actueel houden
- 09Rapporten en dashboards voor de directiebeoordeling en de auditvoorbereiding
- 10Integratie met Microsoft Azure, SAP, Jira en andere systemen; overzichts-, tabel-, matrix- en graafweergaven, import en export van en naar Excel
- 11AI-integratie (MCP) voor vragen over ISO 27001, eisen en controls en over het gebruik van de tool
Complaica ISMS-modules voor ISO 27001
Modules, één verbonden dataset: organisatie, assets, eisen, risico’s, rapporten, taken en integraties werken op dezelfde objecten.
01 / 07 · Organisatiebeheer
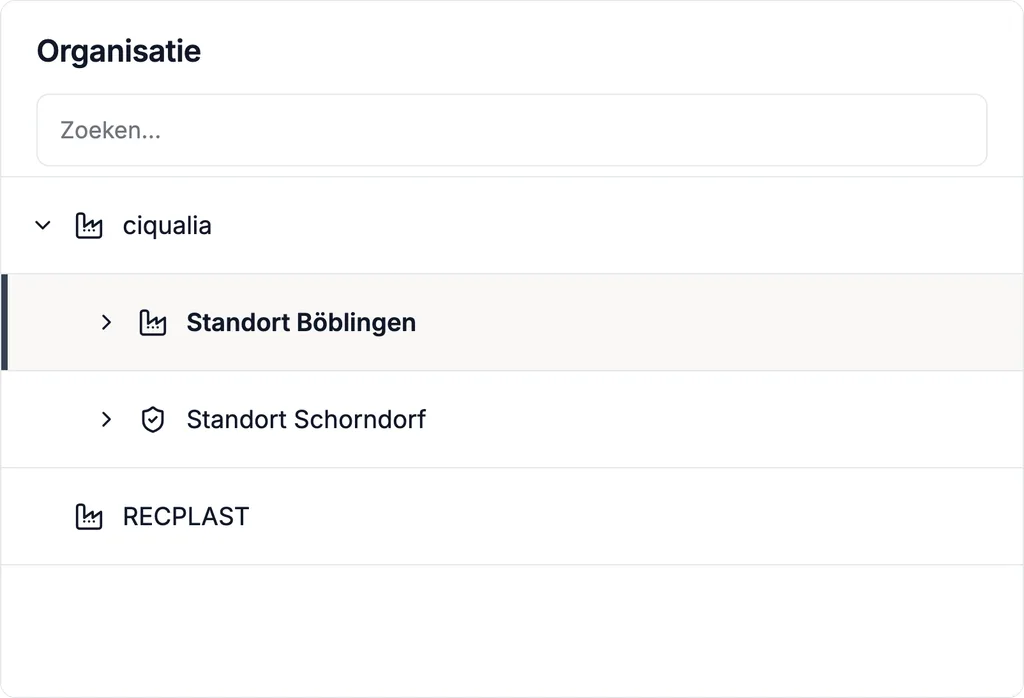
Organisatie, locaties en ISMS-scope
Breng uw organisatie als boom in kaart — entiteiten, locaties, afdelingen, eenheden — en leg vast welke delen tot de scope van het ISMS behoren. Verantwoordelijkheden worden per eenheid en per object toegewezen; toegangsrechten volgen dezelfde structuur.
02 / 07 · Assetstructuuranalyse
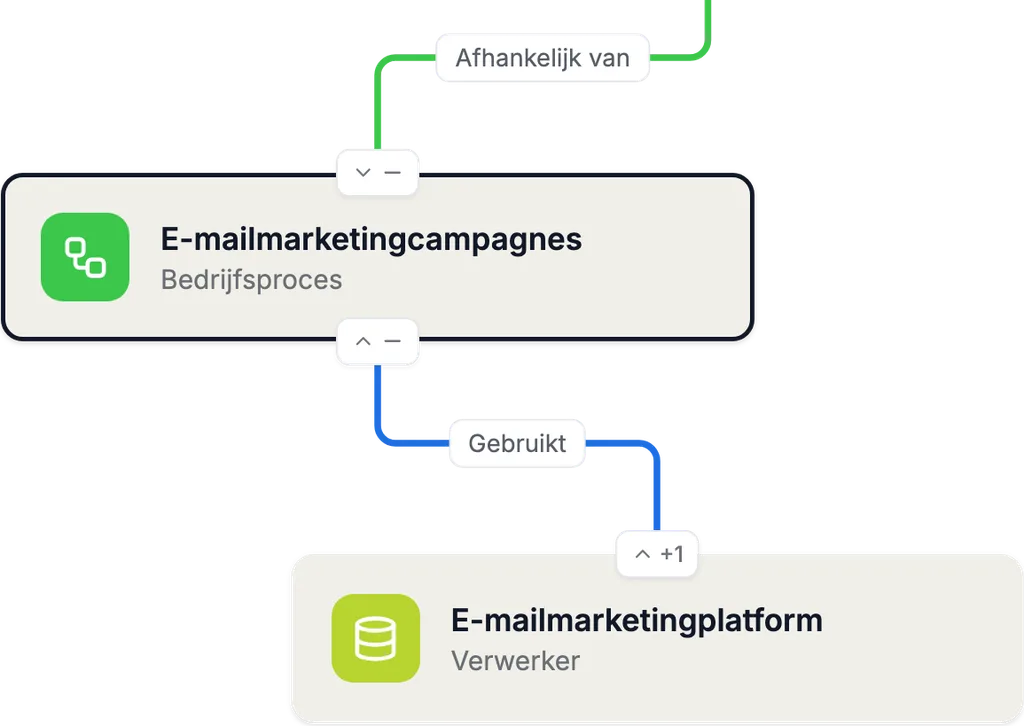
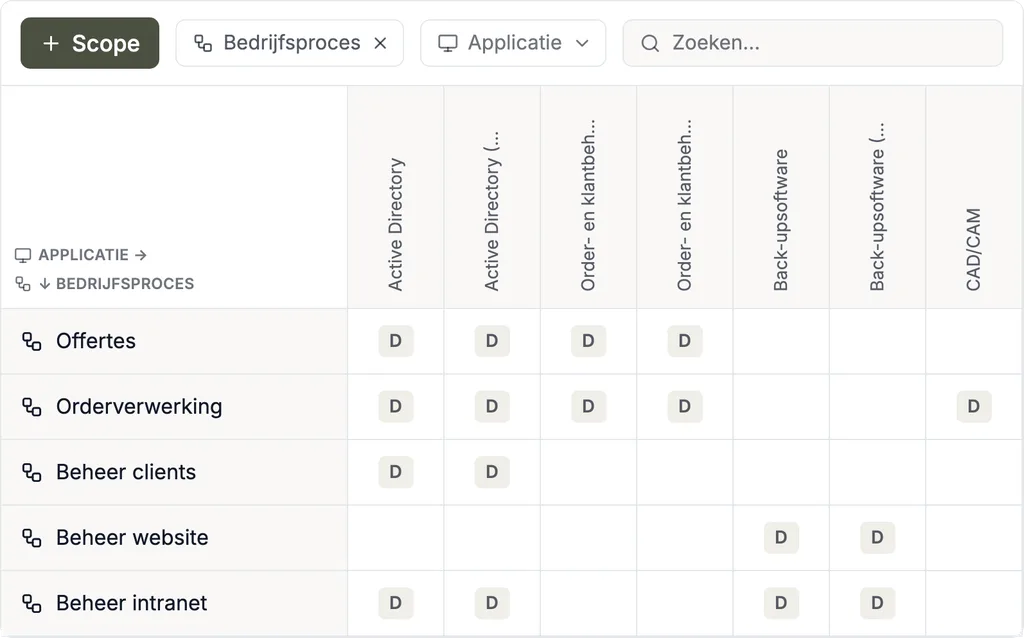
Assets, afhankelijkheden en bedrijfsprocessen
Registreer assets — applicaties, systemen, gegevens, locaties, leveranciers — met type en andere attributen, en koppel ze aan de bedrijfsprocessen die ervan afhangen. Assets kunnen uit assetmanagement, CMDB’s, Microsoft Azure en andere bronnen worden geïmporteerd.
Afhankelijkheidsgrafen en -matrices zijn de basis voor beschermingsbehoefte en risicoanalyse: de beschermingsbehoefte erft langs de afhankelijkheden, een risico wordt toegewezen aan de asset die het betreft.
03 / 07 · Compliancebeheer
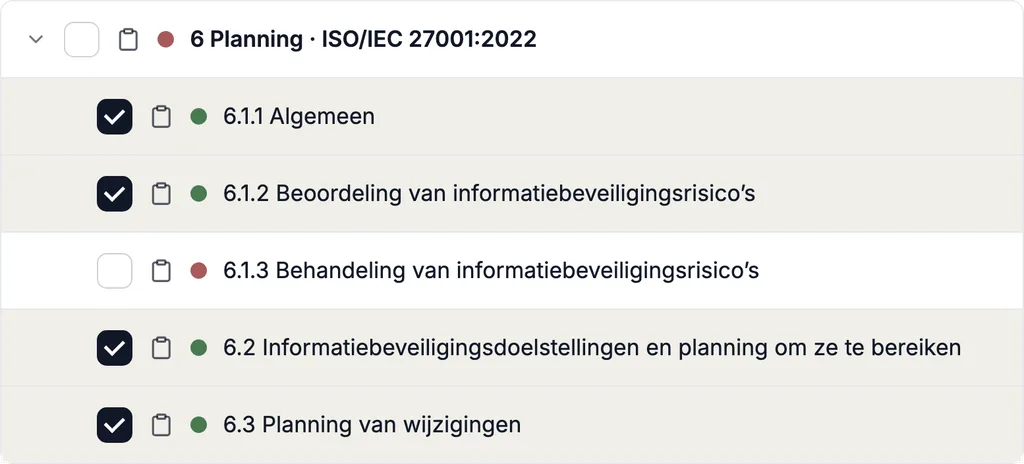
Eisen, Annex A-controls, implementatiestatus, SoA
Beoordeel de eisen van ISO/IEC 27001:2022 en de 93 Annex A-controls van de norm — met implementatierichtlijnen uit ISO/IEC 27002:2022 — op uw assetboom. Elke control krijgt een implementatiestatus, een onderbouwing en bewijzen; de status cumuleert bottom-up tot de organisatie.
De verklaring van toepasselijkheid (SoA) ontstaat op basis van de eisen en controls. Eigen eisencatalogi en andere normen worden op hetzelfde model beoordeeld — dezelfde assets, dezelfde bewijzen.
04 / 07 · Risicomanagement
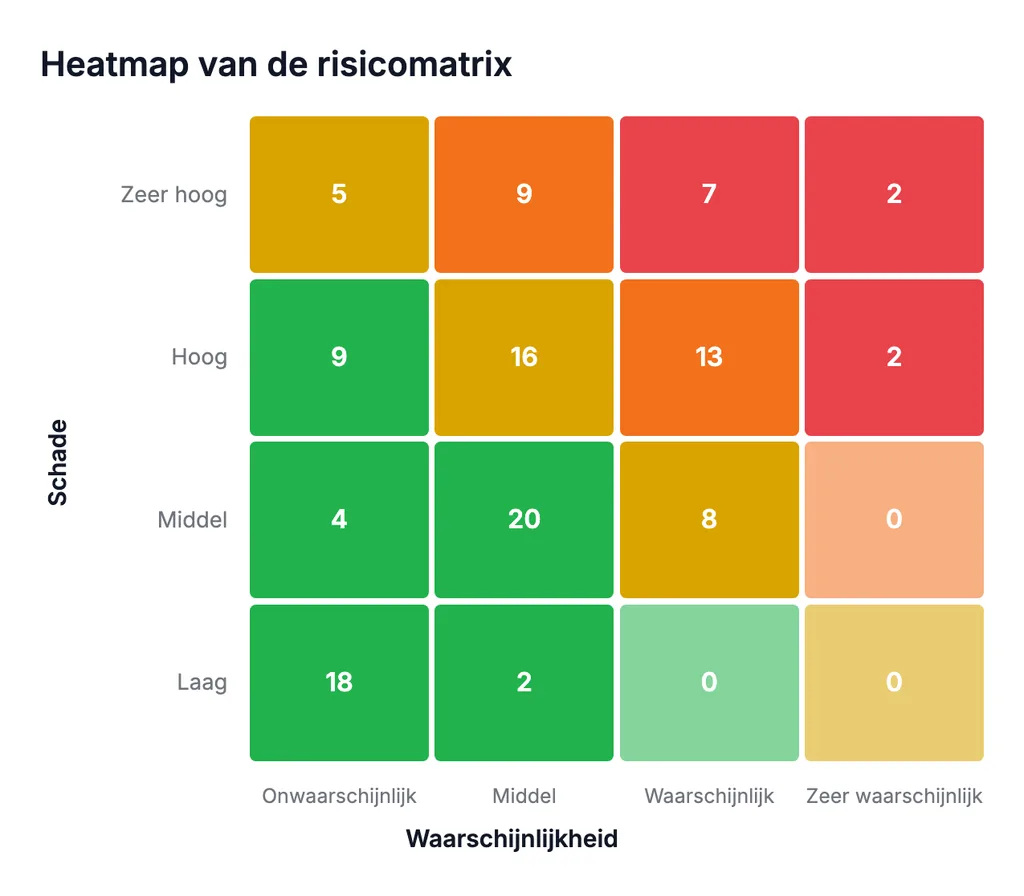
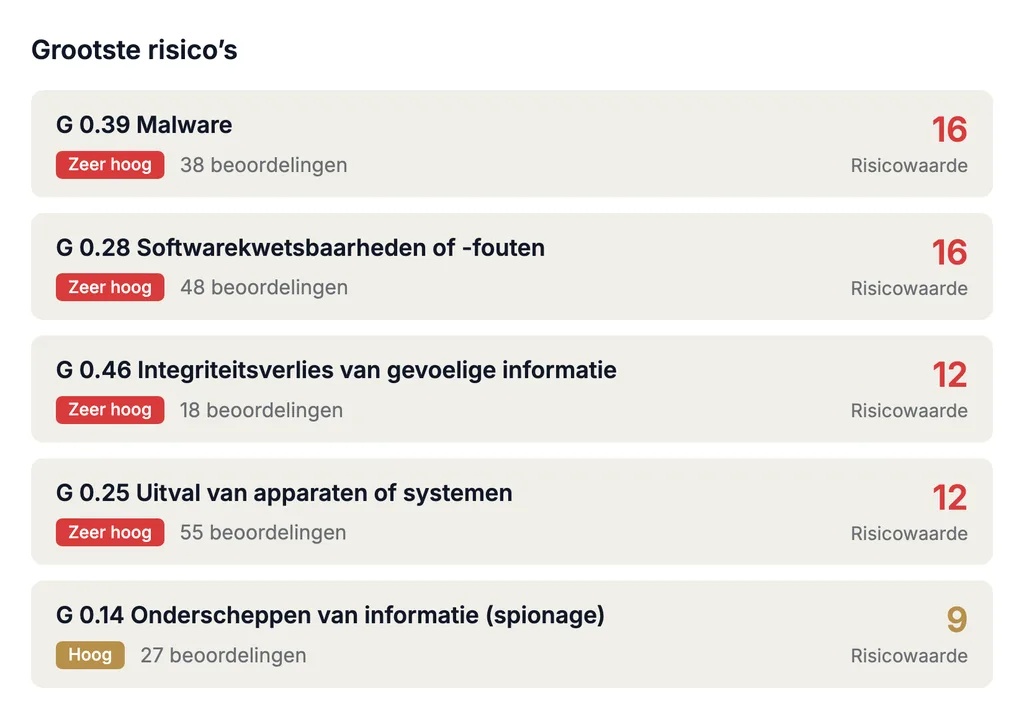
Risicoanalyse, risicobeoordeling en risicobehandeling
Identificeer bedreigingen per asset — uit standaard- of eigen dreigingscatalogi — en beoordeel waarschijnlijkheid en impact in een configureerbare risicomatrix. Voor elk risico wordt de behandeloptie vastgelegd, gekoppeld aan controls en maatregelen, en het restrisico in de tijd gevolgd. Complaica ondersteunt risico-identificatie, -analyse, -beoordeling en -behandeling als het gestructureerde proces dat ISO/IEC 27005 voor informatiebeveiliging beschrijft.
05 / 07 · Rapportage & data-analyse
Rapporten voor management, risicobehandeling en audit
Genereer de verklaring van toepasselijkheid, het risicobehandelplan, de implementatiestatus en risicorapporten uit uw eigen gegevens — als rapportsjabloon per norm of als eigen rapport. Dashboards tonen het management de stand van het ISMS; de verspreiding verzorgen de Complaica Teams-integratie en de mailbot, en externe BI- en analysetools lezen de gegevens via de REST API of data marts.
06 / 07 · Taakbeheer & samenwerking
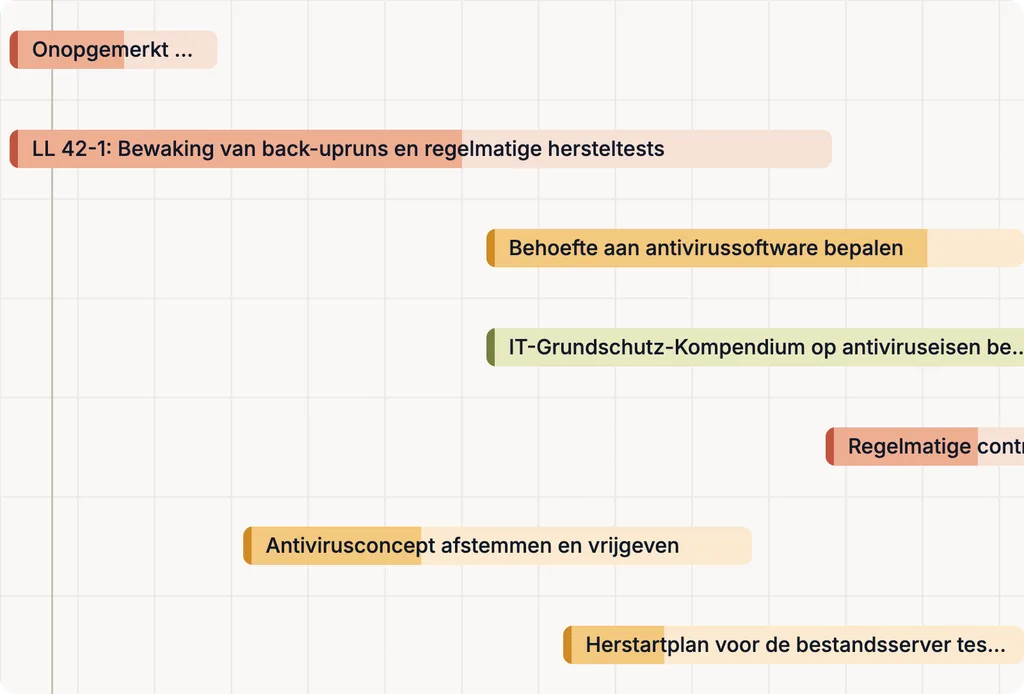
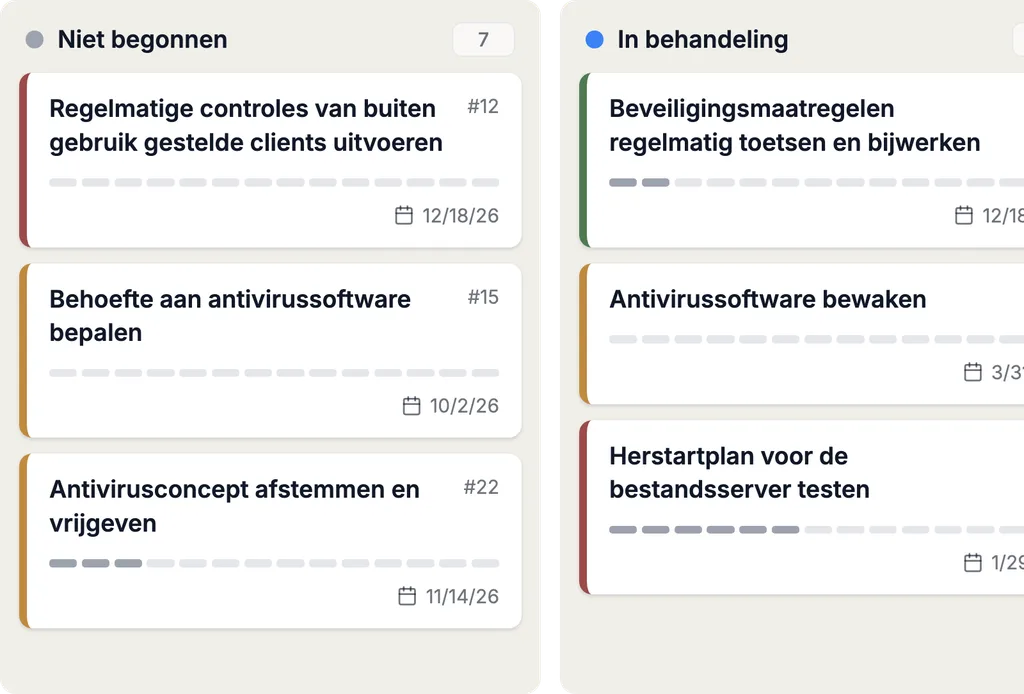
Maatregelen, verantwoordelijken en deadlines
Maatregelen en taken dragen verantwoordelijken, deadlines en status; elke statuswijziging wordt met auteur en datum vastgelegd. Interne en externe betrokkenen — bijvoorbeeld auditors of leveranciers — werken in hetzelfde systeem: toegang tot afzonderlijke assets en documenten wordt per object en via een link verleend.
07 / 07 · Integraties & automatisering
Complaica-integraties
Via de REST API koppelt Complaica assetmanagement- en CMDB-systemen — Microsoft Azure, i-doit, GLPI, FNT Command en andere — en houdt het assetbestand in het ISMS gelijk met de werkelijkheid. Jira, Microsoft Planner en andere kunnen als taaksysteem worden gekoppeld.
Applicatiegegevens zijn via vooraf ingestelde data marts, de REST API of MCP beschikbaar voor externe analyse- en rapportagesystemen.
Complaica ISO 27001-tool: van risico tot audit
Eén verbonden dataset: elk object verwijst naar het volgende — van bedrijfsproces en asset tot het auditbewijs.
- 01
Assets
Processen, systemen en gegevens in de ISMS-scope, met hun afhankelijkheden.
- 02
Risico’s
Bedreigingen per asset identificeren en in de risicomatrix beoordelen — gericht op ISO/IEC 27005.
- 03
Risicobehandeling
Behandeloptie vastleggen — vermijden, verminderen, overdragen, accepteren — en restrisico documenteren.
- 04
Annex A-controls
Relevante controls selecteren, beoordelen en koppelen aan risico’s, assets en maatregelen.
- 05
Maatregelen
Implementatie volgen met verantwoordelijken, deadlines en status.
- 06
Bewijzen
Documenten en beoordelingen bij het object opslaan, met auteur en datum.
- 07
SoAVerklaring van toepasselijkheid
De toepasselijkheid van de Annex A-controls onderbouwen en hun implementatiestatus documenteren.
- 08
Audit
Rapporten en bewijzen voor interne audit, certificeringsaudit en controle-audits.
Waarom Complaica als ISO 27001 ISMS-software?
Zes redenen waarom organisaties hun ISMS met Complaica opbouwen en beheren.
Software plus deskundig advies
ISMS-software en advies uit één hand: onze compliance-experts begeleiden opbouw, beheer en auditvoorbereiding — zo ver als u het nodig hebt.
ISO 27001 direct inzetbaar — met 27002 en 27005
De eisen van ISO/IEC 27001:2022 voor het ISMS, de 93 Annex A-controls met implementatierichtlijnen uit ISO/IEC 27002:2022, een risicomanagementproces gericht op ISO/IEC 27005, rapportsjablonen en handleidingen zijn voorbereid. U begint niet bij nul.
Eén verbonden dataset in plaats van Excel, PowerPoint en gedeelde mappen
Assets, risico’s, controls, maatregelen en bewijzen blijven in één datamodel verbonden — in plaats van verspreid over spreadsheets, presentaties en gedeelde mappen die met de hand consistent gehouden worden.
Integraties, API en rapportage
CMDB- en assetmanagementsystemen, Jira, SAP en Microsoft Azure via de REST API; rapporten, dashboards, AI en data marts voor management en auditors.
Van de eerste audit tot hercertificering
Eén dataset voor de eerste certificering, de controle-audits en de hercertificering: de stand van het ISMS blijft tussen de audits actueel, niets wordt opnieuw opgebouwd.
Optimaliseer compliancetaken met AI-assistentie
Met de optionele AI-integratie (MCP) beantwoordt Complaica vragen over ISO/IEC 27001 en 27002, legt eisen en controls uit, helpt bij maatregelen en taken en vindt antwoorden in uw eigen beleid en documenten. Ze ondersteunt het werk in het ISMS — beoordeling en beslissing blijven bij u.
- 01Vragen over ISO/IEC 27001 en ISO/IEC 27002 beantwoorden
- 02Eisen en Annex A-controls uitleggen — wat vereist is en wat als bewijs geldt
- 03Maatregelen en taken voorstellen, formuleren en toewijzen
- 04Uw beleid, procedures en documenten analyseren en vragen daarover beantwoorden
- 05Het gebruik van Complaica uitleggen — welke functie waarvoor
Klantstemmen over het ISO 27001 ISMS met Complaica
„We kunnen alles wat we nodig hebben in één tool doen”
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen. Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
Meer …Minder
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen.
Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
„Het geoptimaliseerde complianceproces”
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken. In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund. Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
Meer …Minder
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken.
In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund.
Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
„De begeleide aanpak was voor ons doorslaggevend”
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen. Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt. Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Meer …Minder
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen.
Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt.
Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Informatiebeveiliging as a Service
Advies langs de hele ISO 27001-levenscyclus — van gap-analyse tot auditvoorbereiding, in de omvang die u nodig hebt.
- Gap-analyse en voorbereiding
Vergelijking van uw huidige situatie met de eisen van ISO/IEC 27001:2022 en de Annex A-controls. Resultaat: een geprioriteerde lijst van gaps en een implementatieplan.
- Opbouw en invoering van het ISMS
Scope, organisatie, assetstructuur en rollen worden in Complaica aangelegd. U krijgt een werkend ISMS met de processen die de norm vereist.
- Risicomanagement en maatregelenplanning
Risicomethodiek en risicomatrix met verwijzing naar ISO/IEC 27005 vastleggen, risico’s identificeren, analyseren en beoordelen, behandelopties kiezen en het risicobehandelplan afleiden.
- Beleid en gedocumenteerde informatie
Opstellen, beoordelen en onderhouden van informatiebeveiligingsbeleid, procedures en de gedocumenteerde informatie die ISO 27001 vereist.
- Interne audits en auditvoorbereiding
Interne audits volgens hoofdstuk 9.2, directiebeoordeling en de voorbereiding op de certificeringsaudit — inclusief de bewijzen die de auditor wil zien.
- Externe informatiebeveiligingsfunctionaris
Een aanspreekpunt voor uw ISMS, tijdelijk of permanent — voor organisaties zonder eigen rol daarvoor.
Andere ondersteunde normen
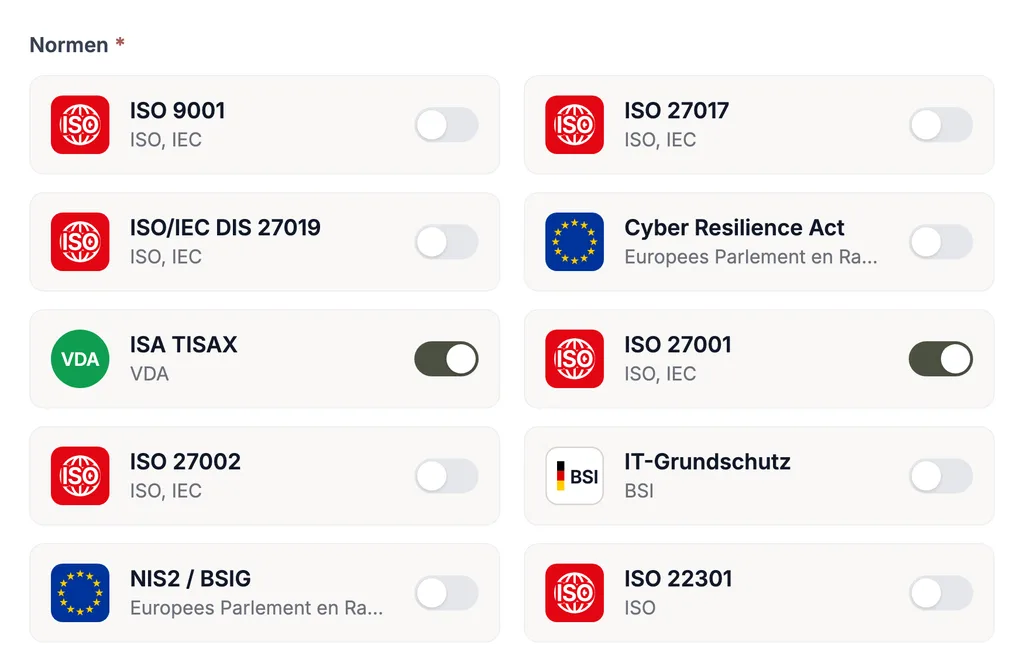
ISO 27001 is zelden de enige norm die voor een organisatie geldt. In Complaica gebruiken de eisen van andere normen dezelfde assets, risico’s, maatregelen en bewijzen: wat voor ISO 27001 is gedocumenteerd, telt ook voor NIS2, DORA, TISAX, IT-Grundschutz of de AVG. Geen dubbel onderhoud.
Elke norm wordt met haar eisencatalogus geleverd; eigen catalogi zijn op elk moment toe te voegen.
Veelgestelde vragen
Wat is ISO 27001?
ISO/IEC 27001 is de internationaal erkende norm voor managementsystemen voor informatiebeveiliging (ISMS). Ze legt vast hoe een organisatie informatiebeveiliging systematisch plant, implementeert, bewaakt en verbetert — met de risicobeoordeling als kern en de 93 controls van Annex A als maatregelencatalogus; ISO/IEC 27002:2022 geeft daarvoor implementatierichtlijnen. De actuele versie is ISO/IEC 27001:2022.
Wat is ISMS-software?
ISMS-software brengt de onderdelen van een managementsysteem voor informatiebeveiliging in één datamodel onder — scope, assets, eisen, risico’s, controls en bewijzen — en verbindt ze met elkaar. In plaats van spreadsheets en documenten met de hand consistent te houden, onderhoudt u elk object één keer, en rapporten zoals de verklaring van toepasselijkheid ontstaan uit de gegevens.
Welke functies moet ISO 27001-software bieden?
Minstens: de eisen van ISO/IEC 27001:2022 en de Annex A-controls met implementatiestatus, een assetstructuur met afhankelijkheden, risicoanalyse en risicobehandeling met configureerbare risicomatrix, maatregelen met verantwoordelijken en deadlines, bewijzen bij het object, de verklaring van toepasselijkheid, rapporten voor directiebeoordeling en audit — en koppelingen met de systemen waarin uw assets en taken al staan.
Ondersteunt Complaica ISO/IEC 27001:2022 en ISO/IEC 27002?
Ja. De eisen van ISO/IEC 27001:2022 en de 93 Annex A-controls van de norm zijn als catalogus opgenomen — met implementatierichtlijnen uit ISO/IEC 27002:2022 — en worden op uw assetboom beoordeeld. Verschijnt een nieuwe normversie, dan wordt de catalogus bijgewerkt; bestaande beoordelingen en bewijzen verhuizen mee.
Ondersteunt Complaica het opstellen en onderhouden van een verklaring van toepasselijkheid (SoA)?
Ja. De SoA ontstaat op basis van de eisen en controls: voor elke control worden toepasselijkheid, onderbouwing en implementatiestatus gedocumenteerd, en het rapport wordt daaruit gegenereerd — bij de eerste audit en vóór elke controle-audit, zonder de verklaring opnieuw te schrijven.
Hoe ondersteunt Complaica het ISO 27001-risicomanagement?
Bedreigingen worden per asset geïdentificeerd — uit standaard- of eigen dreigingscatalogi — en in een configureerbare risicomatrix beoordeeld. Voor elk risico worden behandeloptie en maatregelen vastgelegd; bruto- en restrisico zijn in de tijd te volgen, en het risicobehandelplan wordt als rapport gegenereerd.
Ondersteunt Complaica risicomanagement volgens ISO/IEC 27005?
Ja — als leidraad, niet als certificeringsnorm: ISO/IEC 27005 beschrijft het proces van informatiebeveiligingsrisicomanagement dat ISO/IEC 27001 vereist. Complaica beeldt dat proces af: risico’s worden per asset geïdentificeerd, geanalyseerd en beoordeeld, voor elk risico worden behandeloptie, controls en maatregelen vastgelegd, en het restrisico blijft verbonden met asset, risico en bewijzen. Een certificering volgens ISO/IEC 27005 bestaat niet; de resultaten vloeien in het risicobehandelplan en de SoA voor de ISO 27001-audit.
Kan een bestaand ISMS uit Excel of andere systemen worden overgenomen?
Ja. Complaica importeert en exporteert gegevens van en naar Excel, via de REST API en uit andere ISMS-tools; de migratie van uw gegevens is gratis en wordt door onze specialisten begeleid. Zo beoordeelt u de tool op uw eigen dataset in plaats van op demogegevens.
Kan Complaica meerdere normen tegelijk beheren?
Ja. TISAX, BSI IT-Grundschutz, NIS2, AVG, ISO 22301 en andere normen worden op hetzelfde scopemodel beoordeeld en gebruiken dezelfde assets, risico’s, maatregelen en bewijzen. Wat voor ISO 27001 is gedocumenteerd, telt ook voor de andere normen.
Is Complaica als SaaS en on-premises beschikbaar?
Ja, allebei. De SaaS-variant wordt in Duitsland gehost; on-premises draait u Complaica in uw eigen infrastructuur. De licentie kost in beide gevallen hetzelfde.
Welke systemen kunnen met Complaica worden geïntegreerd?
Via de REST API assetmanagement- en CMDB-systemen zoals i-doit, GLPI, FNT Command en andere, evenals Jira, SAP en Microsoft Azure. Applicatiegegevens zijn via data marts beschikbaar voor externe analyse- en rapportagesystemen, en via MCP kan een AI-assistent worden gekoppeld.
Hoe ondersteunt Complaica bij audits, controle-audits en hercertificering?
De bewijzen staan bij het object dat ze staven, en de rapporten — SoA, risicobehandelplan, implementatiestatus — worden uit de actuele dataset gegenereerd. Dashboards tonen de stand vóór de audit, en externe auditors kunnen gerichte toegang krijgen. Omdat dezelfde dataset doorloopt, worden controle-audits en de hercertificering na drie jaar vanuit de lopende werking voorbereid. De certificering zelf wordt door een onafhankelijke certificerende instelling uitgevoerd.
Voor wie is ISO 27001-certificering geschikt?
Voor elke organisatie die vertrouwelijke informatie verwerkt en dat tegenover klanten, partners of toezichthouders wil aantonen — ongeacht omvang en sector. Ze komt vooral voor bij IT- en clouddienstverleners, toeleveranciers van gereguleerde sectoren, exploitanten van kritieke infrastructuur en bedrijven die met NIS2 of TISAX te maken hebben: een ISMS volgens ISO 27001 dekt een groot deel van die eisen mee af.
Is ISO 27001-certificering verplicht?
Wettelijk voorgeschreven is ze niet. In de praktijk wordt ze verplicht via contracten en aanbestedingen — veel klanten eisen het certificaat als bewijs — en indirect via regelgeving zoals NIS2, KRITIS of DORA, die een ISMS vereist; ISO 27001 is de gebruikelijke weg om dat ISMS aantoonbaar te beheren.
Wat kost een ISO 27001-certificering?
De kosten bestaan uit drie delen: de inspanning voor opbouw en beheer van het ISMS (interne tijd, advies, software), de certificeringsaudit door een geaccrediteerde instelling en de jaarlijkse controle-audits. Ze hangen vooral af van de omvang van de scope, het aantal locaties en de volwassenheid van uw bestaande processen. Complaica verlaagt het eerste deel: de voorbereide inhoud, de uit de gegevens gegenereerde bewijzen en de AI-integratie besparen het grootste deel van het documentatiewerk. Een prijslijst sturen we u op aanvraag.
Hoe lang duurt het om de ISO 27001-certificering te behalen?
Gebruikelijk is drie tot twaalf maanden van start tot certificaat — afhankelijk van scope, bestaande documentatie en beschikbare capaciteit. Met voorbereide inhoud en advies zitten kleinere organisaties aan de onderkant. Het certificaat is drie jaar geldig, met jaarlijkse controle-audits en aansluitend hercertificering — Complaica houdt de dataset daarvoor doorlopend actueel.
ISO 27001 met Complaica starten
Complaica testen, een demo aanvragen of over uw bestaande ISMS en een migratie praten — schrijf ons.
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.