IT-Grundschutz Software
für Ihr ISMS
Complaica ist IT-Grundschutz Software für Aufbau, Betrieb und kontinuierliche Verbesserung eines ISMS nach BSI IT-Grundschutz — mit allen Schritten der Methodik: Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, IT-Grundschutz-Check, Risikoanalyse und Realisierungsplanung. Das Kompendium wird regelmäßig aktualisiert, die Migration auf Grundschutz++ ist vorbereitet.
- 01IT-Grundschutz Tool für alle Schritte der Methodik — in einem Datenbestand
- 02Basis-, Standard- und Kern-Absicherung nach BSI-Standard 200-2
- 03IT-Grundschutz-Kompendium als Katalog, regelmäßig aktualisiert
- 04Bereit für die Migration auf Grundschutz++
- 05KI-Integration (MCP) plus Expertenberatung — Co-Intelligence
BSI IT-Grundschutz mit Complaica umsetzen und verwalten
Der Funktionsumfang der IT-Grundschutz Software im Überblick: vom Informationsverbund bis zum Auditnachweis, Schritt für Schritt nach BSI-Standard 200-2.
- 01Informationsverbund und Geltungsbereich abbilden — Institution, Standorte und Geschäftsprozesse
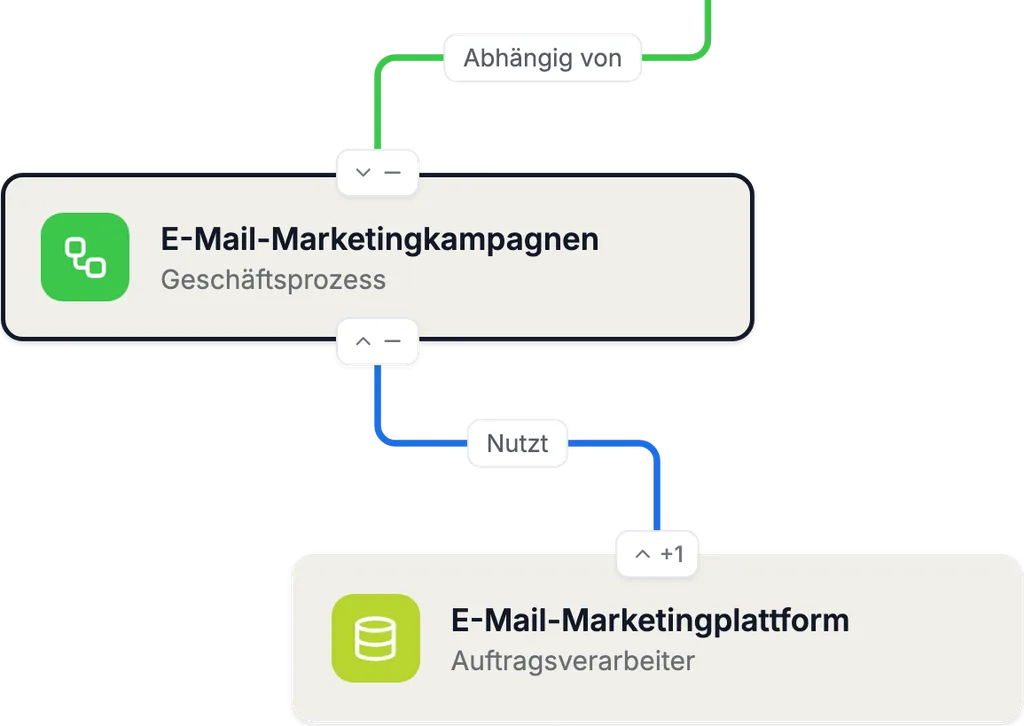
- 02Strukturanalyse: Zielobjekte erfassen, gruppieren und ihre Abhängigkeiten als Graph und Matrix darstellen
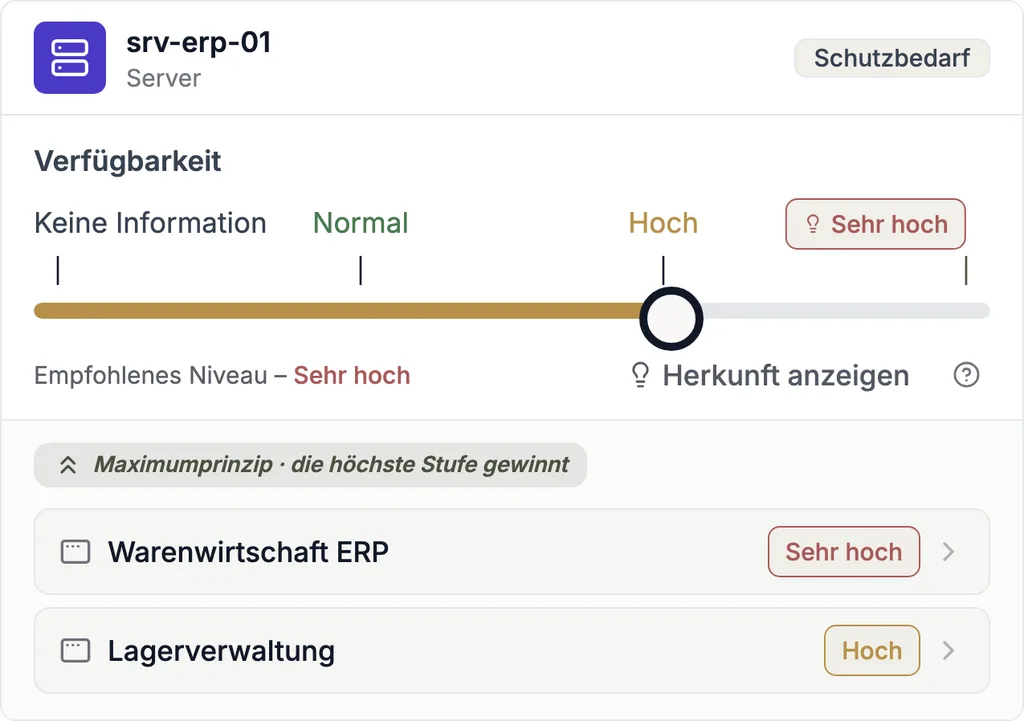
- 03Schutzbedarfsfeststellung für Vertraulichkeit, Integrität und Verfügbarkeit — mit Vererbung nach dem Maximumprinzip
- 04Modellierung: Bausteine des IT-Grundschutz-Kompendiums den Zielobjekten zuordnen
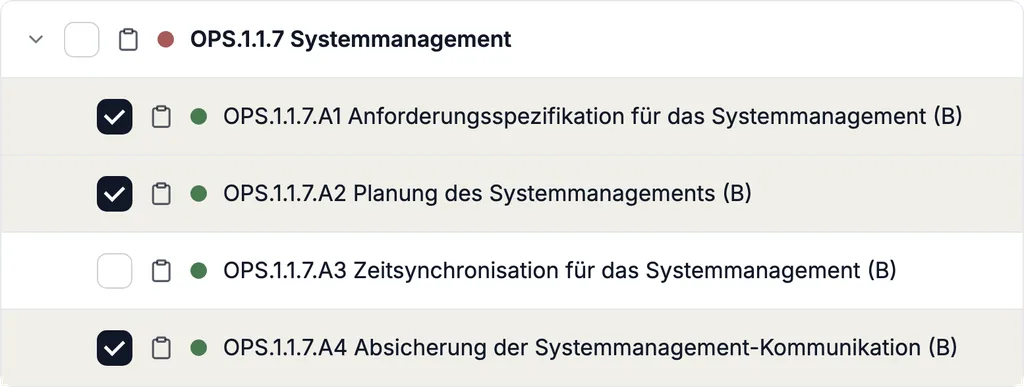
- 05IT-Grundschutz-Check: Umsetzungsstatus je Anforderung bewerten, kumuliert bis zum Informationsverbund
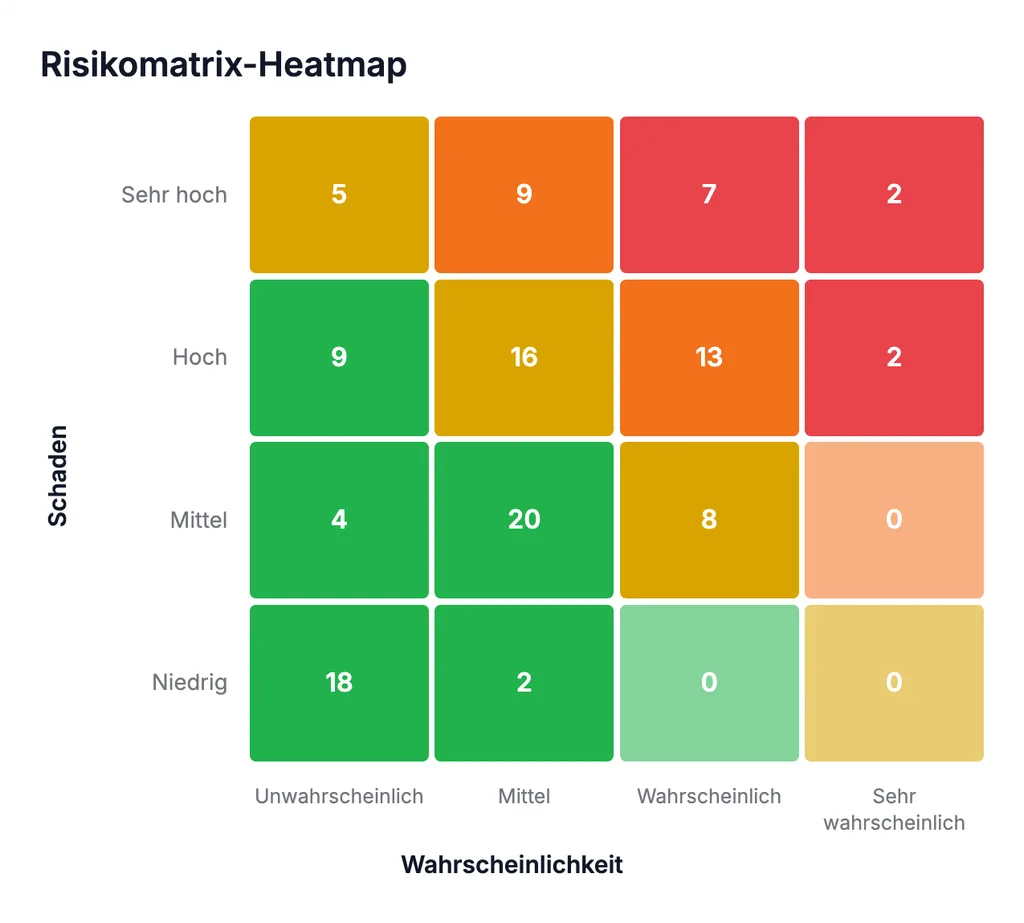
- 06Risikoanalyse nach BSI-Standard 200-3 mit elementaren Gefährdungen und konfigurierbaren Risikomatrizen
- 07Realisierungsplan: Maßnahmen mit Verantwortlichen, Fristen und Status verfolgen
- 08Nachweise am jeweiligen Objekt ablegen — Dokumente, Links und Bewertungen mit Autor und Datum
- 09Referenzdokumente A.1 bis A.6, Berichte und Dashboards für Management und Audit
- 10Regelmäßige Updates des IT-Grundschutz-Kompendiums; Grundschutz++ als Katalog für die Migration
- 11Integration mit Microsoft Azure, SAP, Jira und weiteren Systemen; Import und Export von und zu Excel
- 12KI-Integration (MCP) für Fragen zu IT-Grundschutz, Bausteinen und Anforderungen sowie zur Bedienung
ISMS Software für IT-Grundschutz: Module und Funktionen
Sieben Module der ISMS Software, ein verbundener Datenbestand: Informationsverbund, Zielobjekte, Schutzbedarf, Bausteine, Risiken, Berichte, Aufgaben und Integrationen arbeiten auf denselben Objekten.
01 / 07 · Organisationsmanagement
Institution, Standorte und Informationsverbund
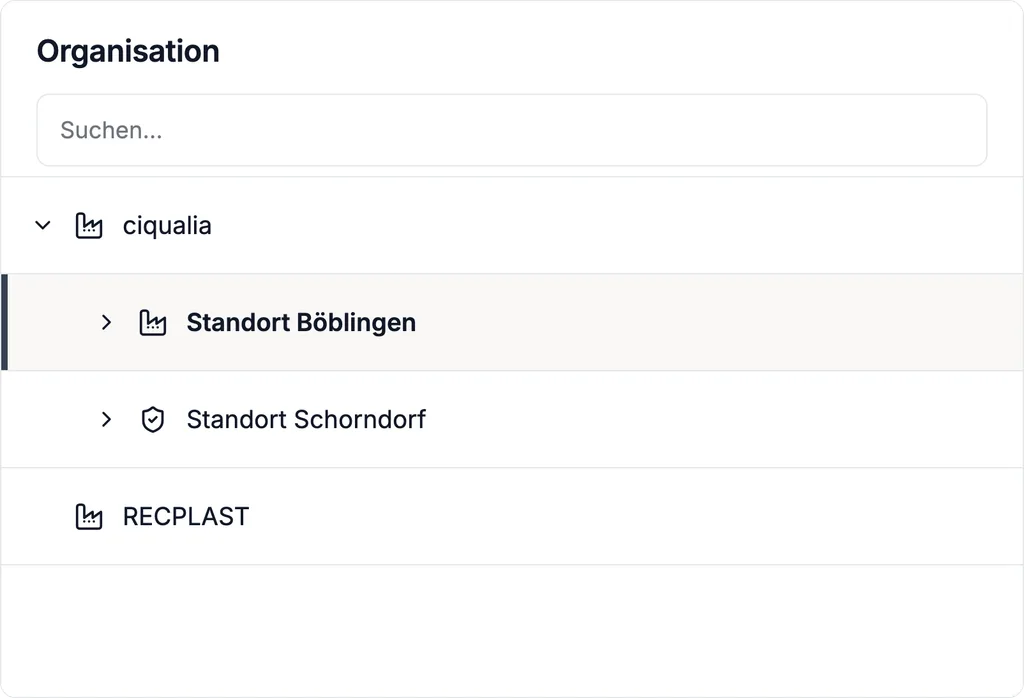
Bilden Sie Ihre Institution als Baum ab — Gesellschaften, Standorte, Abteilungen, Einheiten — und legen Sie den Geltungsbereich fest: welche Teile den Informationsverbund bilden. Verantwortlichkeiten werden je Einheit und je Objekt vergeben; Zugriffsrechte folgen derselben Struktur.
02 / 07 · Strukturanalyse & Schutzbedarf
Strukturanalyse und Schutzbedarfsfeststellung
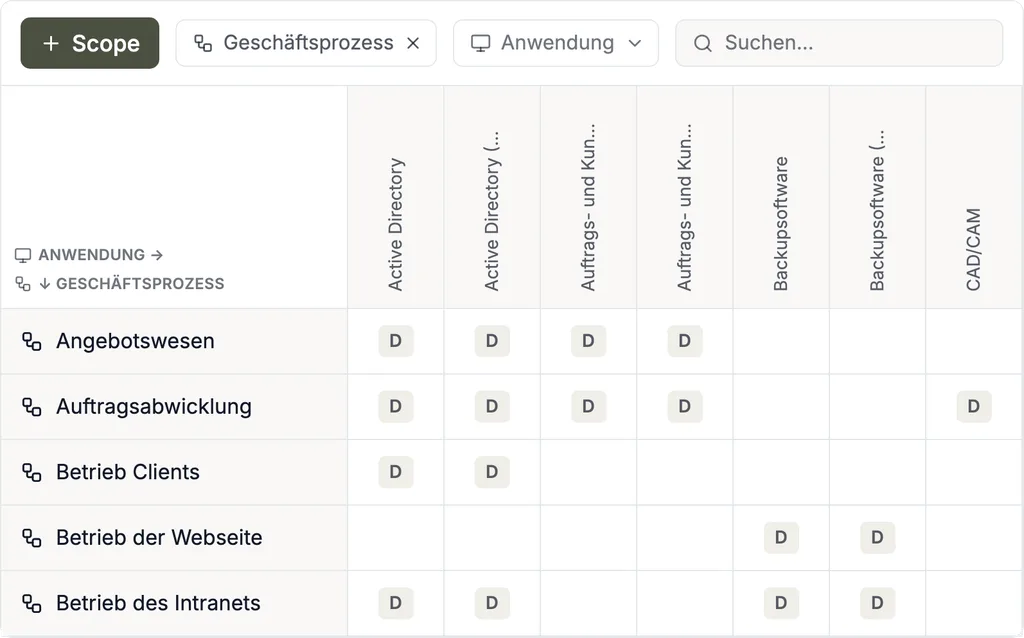
Erfassen Sie die Zielobjekte des Informationsverbunds — Geschäftsprozesse, Anwendungen, IT-Systeme, Netze, Räume und Dienstleister — mit Typ und weiteren Attributen, fassen Sie gleichartige Objekte zu Gruppen zusammen und verknüpfen Sie sie entlang ihrer Abhängigkeiten. Zielobjekte lassen sich aus Asset Management, CMDBs, Microsoft Azure und anderen Quellen importieren.
Der Schutzbedarf wird je Zielobjekt für Vertraulichkeit, Integrität und Verfügbarkeit festgestellt — normal, hoch oder sehr hoch — und vererbt sich entlang der Abhängigkeiten nach dem Maximumprinzip. Die Herkunft jeder Einstufung bleibt nachvollziehbar.
03 / 07 · Compliance-Management
Modellierung und IT-Grundschutz-Check
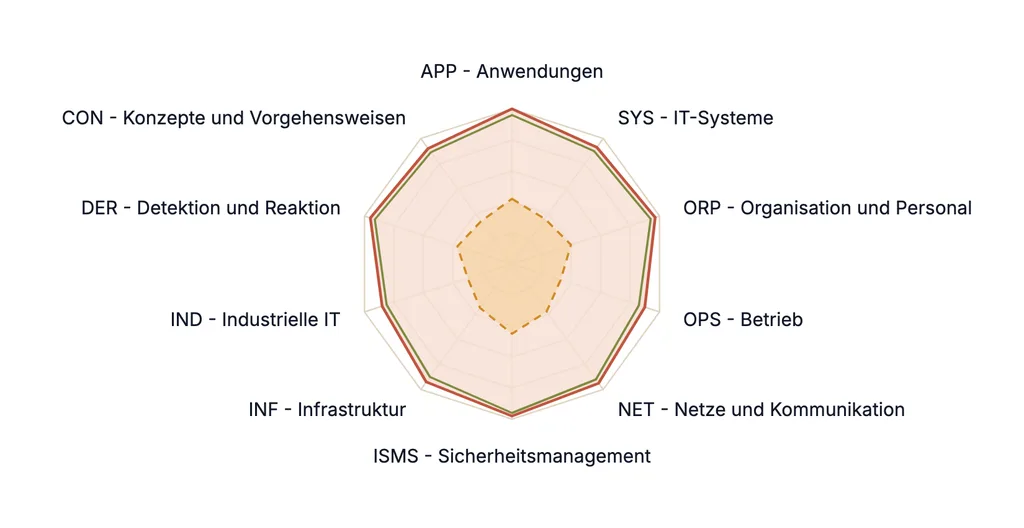
Ordnen Sie den Zielobjekten die Bausteine des IT-Grundschutz-Kompendiums zu — aus allen zehn Schichten, von ISMS und ORP bis NET und INF. Im IT-Grundschutz-Check erhält jede Anforderung einen Umsetzungsstatus, eine Begründung und Nachweise; der Status kumuliert bottom-up bis zum Informationsverbund.
Basis-Anforderungen, Standard-Anforderungen und Anforderungen bei erhöhtem Schutzbedarf sind getrennt auswertbar — so lässt sich mit der Basis-Absicherung beginnen und zur Standard-Absicherung ausbauen. Eigene Bausteine und weitere Normen werden auf demselben Modell bewertet.
04 / 07 · Risikomanagement
Risikoanalyse nach BSI-Standard 200-3
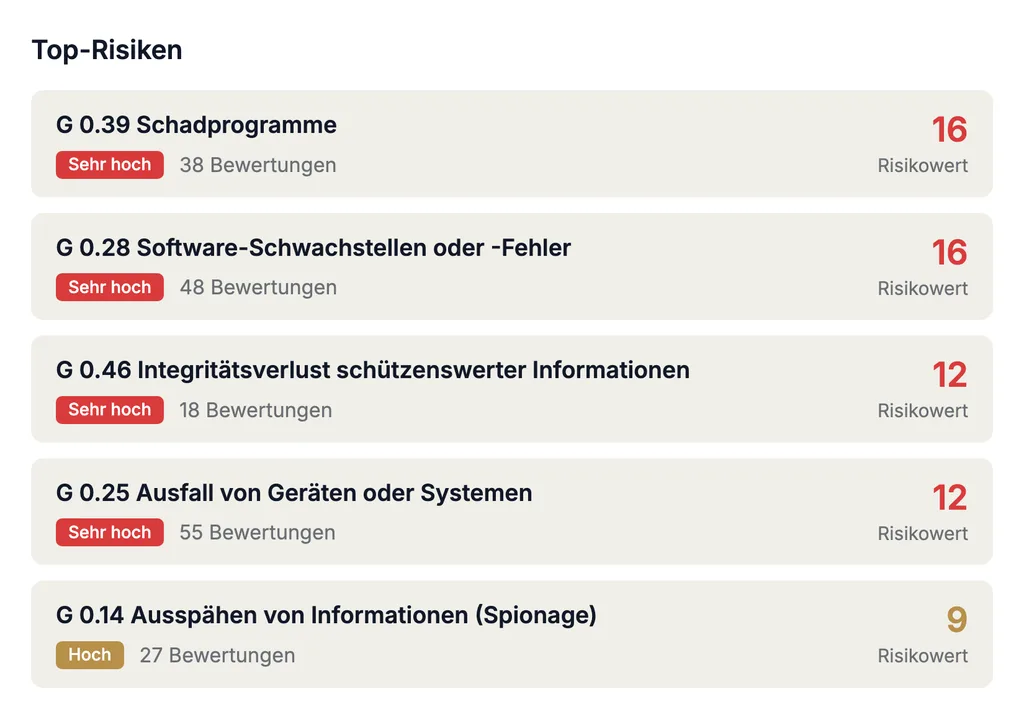
Für Zielobjekte mit hohem oder sehr hohem Schutzbedarf — und für solche, die sich mit den Bausteinen nicht hinreichend modellieren lassen — ermitteln Sie Gefährdungen aus den elementaren Gefährdungen des Kompendiums oder aus eigenen Katalogen und bewerten Eintrittshäufigkeit und Schadenshöhe in einer konfigurierbaren Risikomatrix. Für jedes Risiko wird die Behandlungsoption festgelegt, mit Anforderungen und Maßnahmen verknüpft und das Restrisiko über die Zeit verfolgt.
05 / 07 · Berichterstattung & Datenanalyse
Referenzdokumente und Berichte für Management und Audit
Erzeugen Sie die Referenzdokumente A.1 bis A.6 — Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, IT-Grundschutz-Check, Risikoanalyse und Realisierungsplan — aus Ihren eigenen Daten. Dashboards zeigen dem Management den Stand des ISMS; die Verteilung übernehmen die Complaica-Teams-Integration sowie der Mail Bot, und externe BI- und Datenanalyse-Tools lesen die Daten über REST API oder Data Marts.
06 / 07 · Aufgabenmanagement & Zusammenarbeit
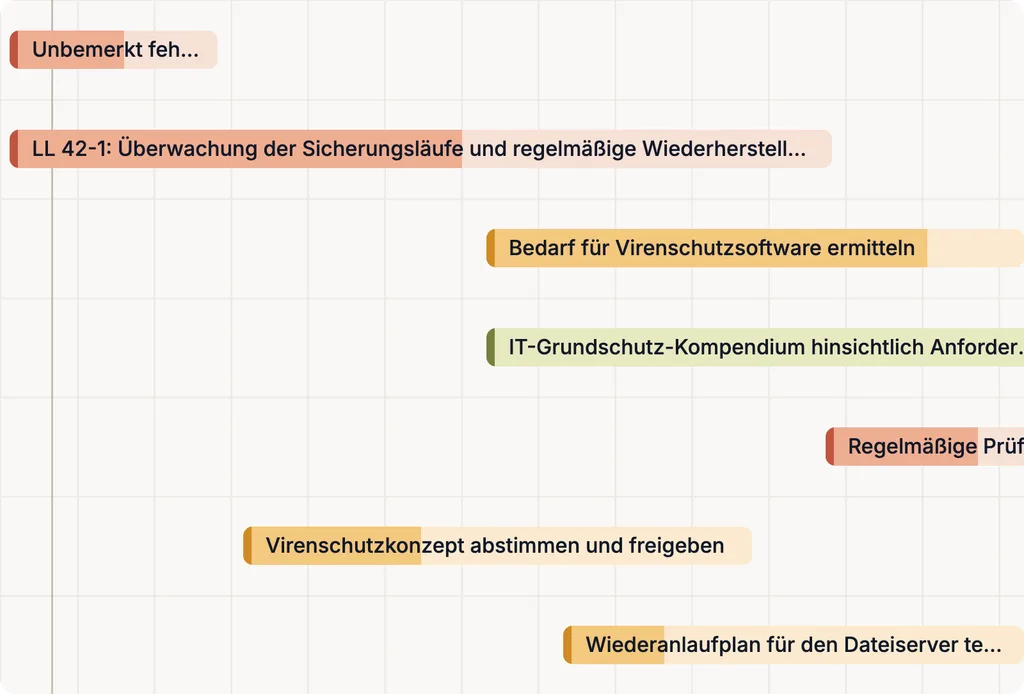
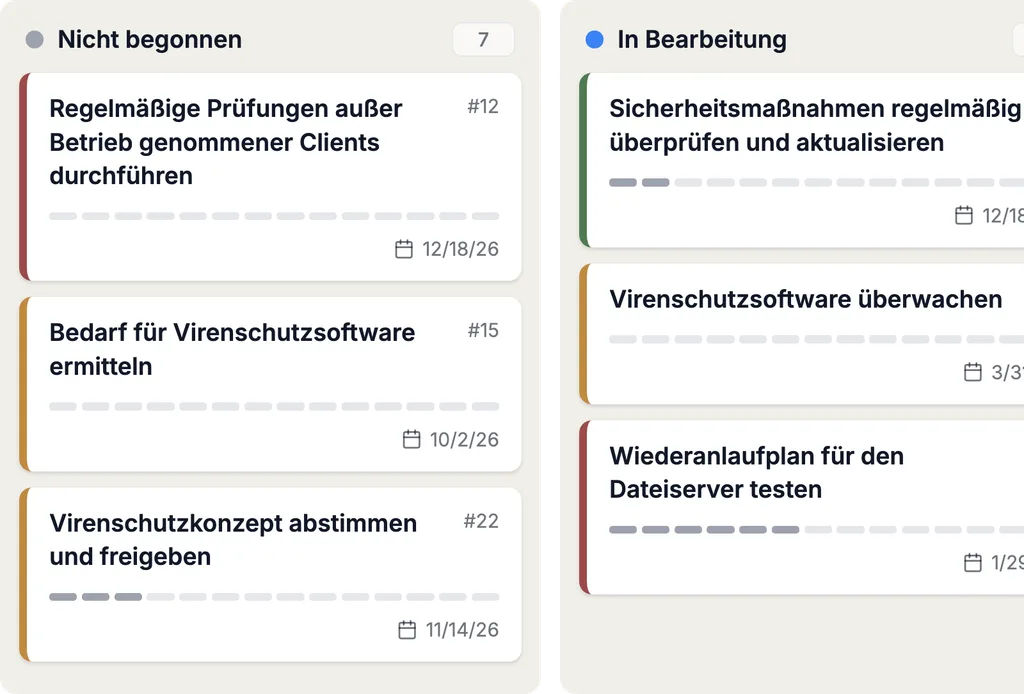
Realisierungsplan: Maßnahmen und Fristen
Aus offenen Anforderungen und behandelten Risiken entsteht der Realisierungsplan: Maßnahmen und Aufgaben tragen Verantwortliche, Fristen und Status; jede Statusänderung wird mit Autor und Datum festgehalten. Interne und externe Beteiligte — etwa Auditoren oder Dienstleister — arbeiten im selben System: Der Zugriff auf einzelne Zielobjekte und Dokumente wird je Objekt und per Link vergeben.
07 / 07 · Integrationen & Automatisierung
Complaica-Integrationen
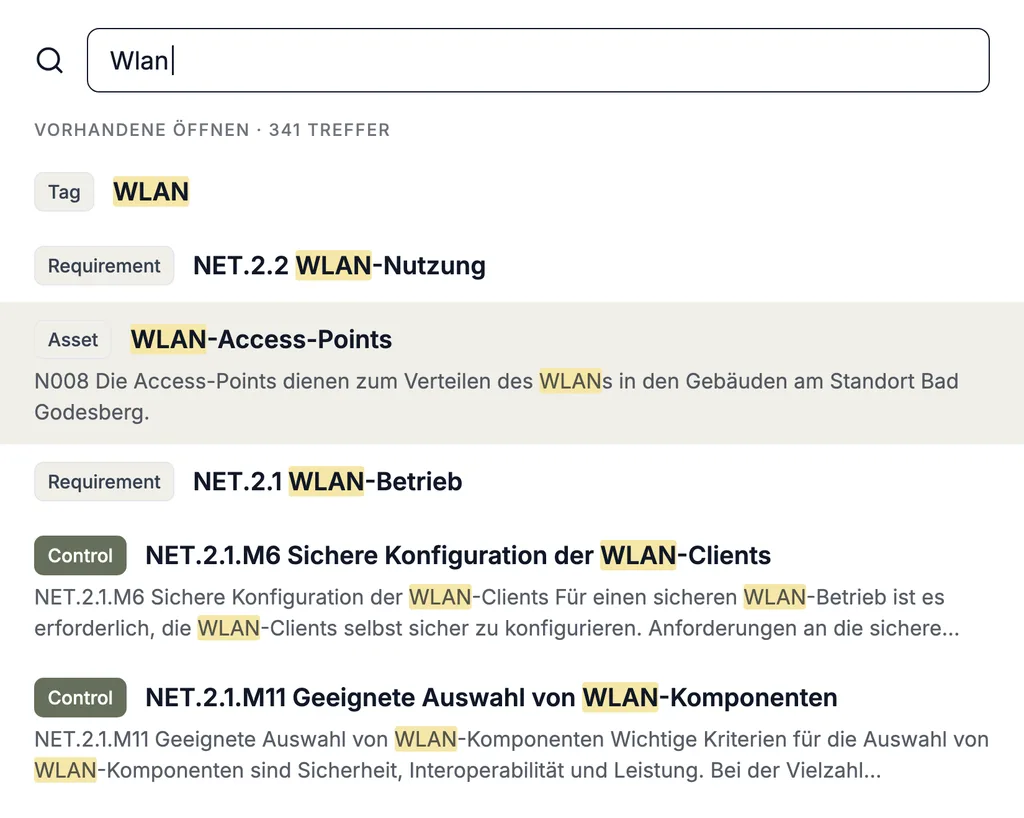
Über die REST API bindet Complaica Asset-Management- und CMDB-Systeme an — Microsoft Azure, i-doit, GLPI, FNT Command und weitere — und hält die Strukturanalyse mit der Realität im Gleichschritt. Jira, Microsoft Planner u. a. können als Aufgabensystem angebunden werden.
Anwendungsdaten stehen über voreingestellte Data Marts bzw. REST API oder MCP für externe Analyse- und Reporting-Systeme bereit.
IT-Grundschutz Tool: alle Schritte der Methodik
Als IT-Grundschutz Tool unterstützt Complaica jeden Schritt der IT-Grundschutz-Methodik nach BSI-Standard 200-2 — vom Informationsverbund bis zum Audit. Jeder Schritt arbeitet auf den Ergebnissen des vorherigen, in einem verbundenen Datenbestand.
- 01
Informationsverbund
Geltungsbereich
Institution, Standorte und Geschäftsprozesse festlegen, für die das Sicherheitskonzept gilt.
- 02
Strukturanalyse
Anwendungen, IT-Systeme, Netze und Räume erfassen, gruppieren und mit den Prozessen verknüpfen.
- 03
Schutzbedarfsfeststellung
Vertraulichkeit, Integrität und Verfügbarkeit je Zielobjekt einstufen; der Schutzbedarf vererbt sich.
- 04
Modellierung
Bausteine des IT-Grundschutz-Kompendiums den Zielobjekten zuordnen.
- 05
IT-Grundschutz-Check
Soll-Ist-Vergleich
Umsetzungsstatus jeder Anforderung bewerten — mit Begründung und Nachweis.
- 06
Risikoanalyse
BSI-Standard 200-3
Bei erhöhtem Schutzbedarf Gefährdungen ermitteln, Risiken bewerten und behandeln.
- 07
Realisierungsplanung
Maßnahmen konsolidieren, priorisieren und mit Verantwortlichen und Fristen umsetzen.
- 08
Audit
Aufrechterhaltung und Verbesserung
Referenzdokumente A.1 bis A.6 und Nachweise für internes Audit und Zertifizierungsaudit.
IT-Grundschutz-Kompendium und Migration auf Grundschutz++
Das Regelwerk entwickelt sich weiter, Ihr ISMS bleibt bestehen: Complaica hält das IT-Grundschutz-Kompendium aktuell und führt Grundschutz++ als Katalog — die Migration findet auf dem vorhandenen Datenbestand statt.
- Regelmäßige Updates des Kompendiums
Das IT-Grundschutz-Kompendium ist mit Bausteinen, Anforderungen und elementaren Gefährdungen als Katalog enthalten. Neue Editionen und Korrekturen des BSI werden regelmäßig als Katalog-Update bereitgestellt.
- Bewertungen bleiben erhalten
Bei einem Update bleiben vorhandene Bewertungen, Maßnahmen und Nachweise bestehen. Neu bewertet wird, was sich geändert hat — nicht der ganze Informationsverbund.
- Grundschutz++ als Katalog
Das BSI entwickelt den IT-Grundschutz zum Grundschutz++ weiter: ein prozessorientiertes Regelwerk in maschinenlesbarem Format, dessen Anwenderkatalog das Kompendium ablöst. Complaica unterstützt Grundschutz++ bereits.
- Migration ohne Neuaufbau
Informationsverbund, Zielobjekte, Schutzbedarf, Risiken, Maßnahmen und Nachweise bleiben bei der Migration bestehen; die Anforderungen des Grundschutz++ werden auf denselben Objekten bewertet. Im Übergang lassen sich beide Regelwerke parallel führen.
- Zeit für einen geordneten Übergang
Der Meilensteinplan des BSI (Stand September 2026) nennt den 1. Januar 2027 für den Beginn der Zertifizierbarkeit des Grundschutz++ und den 30. November 2031 für das Ende der Zertifizierbarkeit des IT-Grundschutz.
Warum Complaica als IT-Grundschutz Software?
Sechs Gründe, aus denen Organisationen ihr ISMS nach IT-Grundschutz mit Complaica aufbauen und betreiben.
Software plus Expertenberatung
ISMS Software und Beratung aus einer Hand: Unsere Compliance-Experten begleiten Aufbau, Betrieb und Auditvorbereitung — so weit, wie Sie es brauchen.
IT-Grundschutz einsatzbereit — Kompendium und BSI-Standards
Die Bausteine des IT-Grundschutz-Kompendiums mit ihren Anforderungen und elementaren Gefährdungen, die Schritte der Methodik nach BSI-Standard 200-2, die Risikoanalyse nach BSI-Standard 200-3 sowie Berichtsvorlagen für die Referenzdokumente sind vorbereitet. Sie beginnen nicht bei null.
Ein verbundener Datenbestand statt Excel, PowerPoint und Shared-Folders
Zielobjekte, Schutzbedarf, Bausteine, Risiken, Maßnahmen und Nachweise bleiben in einem Datenmodell verbunden — statt über Tabellen, Präsentationen und geteilte Ordner verstreut und von Hand konsistent gehalten zu werden.
Kompendium-Updates und Grundschutz++ inklusive
Katalog-Updates halten das Kompendium aktuell, und Grundschutz++ wird auf demselben Datenbestand bewertet — die Migration ist ein Übergang, kein Neuaufbau.
Vom Erstaudit bis zur Rezertifizierung
Ein Datenbestand für Erstzertifizierung, Überwachungsaudits und Rezertifizierung: Der Stand des ISMS bleibt zwischen den Audits aktuell, nichts wird neu aufgebaut.
IT-Grundschutz mit KI-Unterstützung
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zum IT-Grundschutz, erklärt Bausteine und Anforderungen, hilft bei Maßnahmen und Aufgaben und findet Antworten in Ihren eigenen Richtlinien und Dokumenten. Sie unterstützt die Arbeit im ISMS — Bewertung und Entscheidung bleiben bei Ihnen.
- 01Fragen zur IT-Grundschutz-Methodik und zum Kompendium beantworten
- 02Bausteine und Anforderungen erklären — was gefordert ist und was als Nachweis taugt
- 03Maßnahmen und Aufgaben vorschlagen, formulieren und zuordnen
- 04Ihre Richtlinien, Verfahren und Dokumente auswerten und Fragen dazu beantworten
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
Kundenstimmen zum ISMS mit Complaica
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
IT-Grundschutz Beratung
Informationssicherheit als Service: Beratung entlang der IT-Grundschutz-Methodik — von der Gap-Analyse bis zur Auditvorbereitung und zur Migration auf Grundschutz++, im Umfang, den Sie brauchen.
- Gap-Analyse und Vorbereitung
Abgleich Ihres Ist-Zustands mit den Anforderungen des IT-Grundschutz-Kompendiums. Ergebnis: eine priorisierte Lückenliste und ein Umsetzungsplan.
- Aufbau und Einführung des ISMS
Sicherheitsorganisation, Leitlinie, Geltungsbereich und Rollen nach BSI-Standard 200-1 und 200-2 — mit der Vorgehensweise, die zu Ihnen passt: Basis-, Standard- oder Kern-Absicherung.
- Strukturanalyse, Schutzbedarf und Modellierung
Der Informationsverbund wird in Complaica angelegt: Zielobjekte erfasst und gruppiert, der Schutzbedarf festgestellt, die Bausteine zugeordnet.
- Risikoanalyse und Maßnahmenplanung
Risikoanalyse nach BSI-Standard 200-3 für Zielobjekte mit erhöhtem Schutzbedarf, Behandlungsoptionen wählen und den Realisierungsplan ableiten.
- Audits und Auditvorbereitung
Interne Audits, Management-Bewertung und die Vorbereitung auf das Zertifizierungsaudit — mit den Referenzdokumenten, die der Auditor sehen will.
- Migration auf Grundschutz++
Planung und Begleitung des Übergangs vom IT-Grundschutz-Kompendium auf Grundschutz++, auf Ihrem bestehenden Datenbestand.
- Externer Informationssicherheitsbeauftragter
Ein Ansprechpartner für Ihr ISMS auf Zeit oder dauerhaft — für Organisationen ohne eigene Rolle dafür.
IT-Grundschutz und weitere Standards
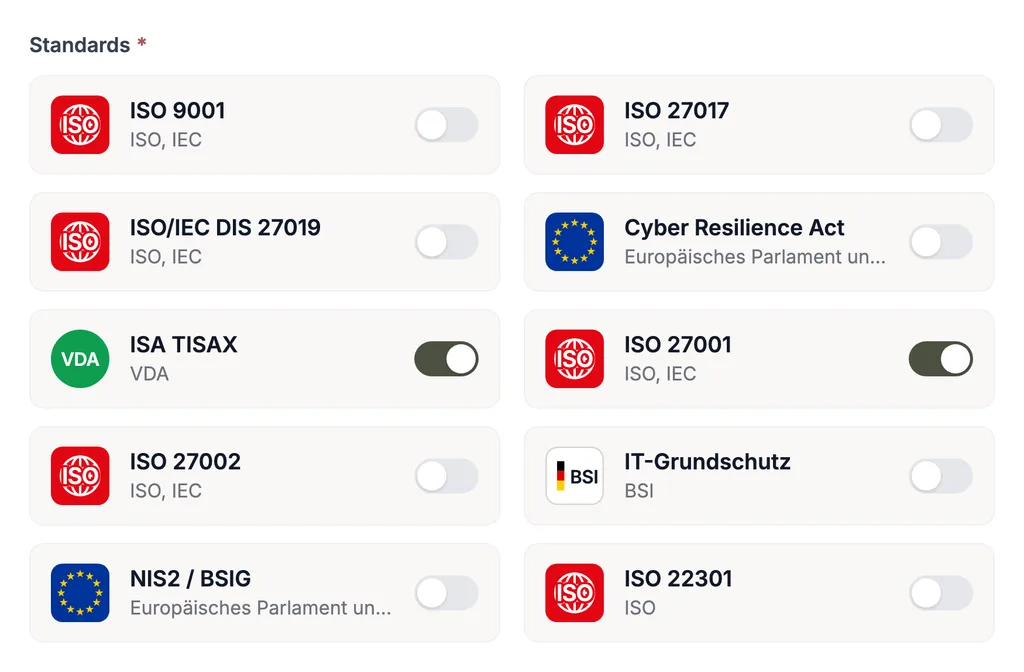
IT-Grundschutz ist selten das einzige Regelwerk, das für eine Organisation gilt. In Complaica nutzen die Anforderungen weiterer Standards dieselben Zielobjekte, Risiken, Maßnahmen und Nachweise: Was für IT-Grundschutz dokumentiert ist, zählt auch für ein ISMS nach ISO 27001, für NIS2, DORA, TISAX oder das Datenschutz-Management nach DSGVO. Doppelte Pflege entfällt.
Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich jederzeit ergänzen. Alle Bereiche zeigt die GRC-Plattform Complaica.
Häufige Fragen zu IT-Grundschutz Software
Was ist BSI IT-Grundschutz?
IT-Grundschutz ist die Methodik des Bundesamts für Sicherheit in der Informationstechnik (BSI) für den Aufbau und Betrieb eines Informationssicherheits-Managementsystems (ISMS). Er besteht aus den BSI-Standards — 200-1 für das Managementsystem, 200-2 für die Methodik, 200-3 für die Risikoanalyse — und dem IT-Grundschutz-Kompendium, dessen Bausteine in zehn Schichten die Anforderungen und die elementaren Gefährdungen zu jedem Thema beschreiben.
Was ist eine IT-Grundschutz Software?
Eine IT-Grundschutz Software ist eine ISMS Software, die die Methodik des BSI in einem Datenmodell abbildet: Informationsverbund, Zielobjekte, Schutzbedarf, Bausteine, Anforderungen, Risiken, Maßnahmen und Nachweise sind miteinander verknüpft. Statt Tabellen und Dokumente von Hand konsistent zu halten, pflegen Sie jedes Objekt einmal, und Berichte wie die Referenzdokumente entstehen aus den Daten.
Welches Tool unterstützt BSI IT-Grundschutz?
Geeignet ist ein IT-Grundschutz Tool, das das IT-Grundschutz-Kompendium als Katalog mitbringt und alle Schritte der Methodik nach BSI-Standard 200-2 abbildet. Complaica ist ein solches Tool: Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, IT-Grundschutz-Check, Risikoanalyse und Realisierungsplanung arbeiten auf einem Datenbestand, als SaaS oder On-Premises.
Welche Schritte der IT-Grundschutz-Methodik unterstützt Complaica?
Alle Schritte nach BSI-Standard 200-2: die Festlegung des Informationsverbunds, die Strukturanalyse, die Schutzbedarfsfeststellung, die Modellierung mit den Bausteinen des Kompendiums, den IT-Grundschutz-Check, die Risikoanalyse nach BSI-Standard 200-3, die Realisierungsplanung sowie Aufrechterhaltung, Audit und kontinuierliche Verbesserung. Jeder Schritt arbeitet auf den Ergebnissen des vorherigen, in einem Datenbestand.
Unterstützt Complaica BSI-Standard 200-1, 200-2 und 200-3?
Ja. Complaica setzt die BSI-Standards 200-1 (Managementsysteme für Informationssicherheit), 200-2 (IT-Grundschutz-Methodik) und 200-3 (Risikoanalyse auf der Basis von IT-Grundschutz) um. Die Schritte der Methodik und die Risikoanalyse sind als Arbeitsabläufe in der Software abgebildet, das IT-Grundschutz-Kompendium ist als Katalog enthalten.
Unterstützt Complaica Basis-, Standard- und Kern-Absicherung?
Ja. Der BSI-Standard 200-2 kennt drei Vorgehensweisen: Die Basis-Absicherung ist der Einstieg in ein ISMS, die Kern-Absicherung betrachtet zunächst einen kleinen, besonders wichtigen Teil des Informationsverbunds, und mit der Standard-Absicherung wird ein vollständiger Sicherheitsprozess umgesetzt. In Complaica sind Basis-Anforderungen, Standard-Anforderungen und Anforderungen bei erhöhtem Schutzbedarf getrennt auswertbar, sodass Sie mit einer Vorgehensweise beginnen und später ausbauen können.
Wie funktioniert die Strukturanalyse in Complaica?
Zielobjekte — Geschäftsprozesse, Anwendungen, IT-Systeme, Netze, Räume — werden erfasst oder aus Asset Management, CMDBs und Microsoft Azure importiert, zu Gruppen zusammengefasst und entlang ihrer Abhängigkeiten verknüpft. Abhängigkeitsgraph und Abhängigkeitsmatrix zeigen die Struktur des Informationsverbunds; die Strukturanalyse steht als Referenzdokument A.1 bereit.
Wie funktioniert die Schutzbedarfsfeststellung in Complaica?
Der Schutzbedarf wird je Zielobjekt für Vertraulichkeit, Integrität und Verfügbarkeit festgestellt — normal, hoch oder sehr hoch. Entlang der Abhängigkeiten vererbt er sich nach dem Maximumprinzip; die Herkunft jeder Einstufung lässt sich anzeigen.
Wie funktionieren Modellierung und IT-Grundschutz-Check in Complaica?
In der Modellierung werden den Zielobjekten die passenden Bausteine des IT-Grundschutz-Kompendiums zugeordnet. Im IT-Grundschutz-Check, dem Soll-Ist-Vergleich, bewerten Sie den Umsetzungsstatus jeder Anforderung, begründen ihn und legen Nachweise ab. Der Status kumuliert vom einzelnen Zielobjekt bis zum Informationsverbund, offene Anforderungen gehen in den Realisierungsplan ein.
Unterstützt Complaica die Risikoanalyse nach BSI-Standard 200-3?
Ja. Für Zielobjekte mit hohem oder sehr hohem Schutzbedarf und für solche, die sich mit den Bausteinen nicht hinreichend modellieren lassen, werden Gefährdungen ermittelt — aus den elementaren Gefährdungen des Kompendiums oder aus eigenen Katalogen — und in einer konfigurierbaren Risikomatrix bewertet. Für jedes Risiko werden Behandlungsoption und Maßnahmen festgelegt; das Restrisiko lässt sich über die Zeit verfolgen.
Erzeugt Complaica die Referenzdokumente A.1 bis A.6?
Ja. Strukturanalyse (A.1), Schutzbedarfsfeststellung (A.2), Modellierung (A.3), Ergebnis des IT-Grundschutz-Checks (A.4), Risikoanalyse (A.5) und Realisierungsplan (A.6) werden als Berichte aus dem aktuellen Datenbestand erzeugt — beim Erstaudit wie vor jedem Überwachungsaudit, ohne die Dokumente neu zu schreiben.
Unterstützt Complaica das IT-Grundschutz-Kompendium?
Ja. Das IT-Grundschutz-Kompendium ist mit seinen Bausteinen, Anforderungen und elementaren Gefährdungen als Katalog enthalten. Veröffentlicht das BSI eine neue Edition oder Korrekturen, wird der Katalog aktualisiert und als Update bereitgestellt; vorhandene Bewertungen, Maßnahmen und Nachweise bleiben erhalten.
Was ist Grundschutz++?
Grundschutz++ ist die Neuentwicklung des Grundschutzes durch das BSI: ein vollständig prozessorientiertes Regelwerk, dessen Anforderungen in einem maschinenlesbaren Format vorliegen und sich dadurch von Tools auswerten lassen. Der Anwenderkatalog Grundschutz++ löst das IT-Grundschutz-Kompendium ab.
Unterstützt Complaica Grundschutz++?
Ja. Complaica ist eines der ersten Tools mit Unterstützung für BSI Grundschutz++. Die Anforderungen des Grundschutz++ werden als Katalog geführt und auf demselben Datenbestand bewertet wie der IT-Grundschutz.
Wie funktioniert die Migration auf Grundschutz++?
Die Migration findet auf dem vorhandenen Datenbestand statt: Informationsverbund, Zielobjekte, Schutzbedarf, Risiken, Maßnahmen und Nachweise bleiben bestehen, und die Anforderungen des Grundschutz++ werden auf denselben Objekten bewertet. Im Übergang lassen sich beide Regelwerke parallel führen. Auf Wunsch begleiten unsere Berater die Migration.
Wie lange ist der IT-Grundschutz noch zertifizierbar?
Nach dem Meilensteinplan des BSI (Stand September 2026) können ab dem 1. Januar 2027 Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ gestellt werden; die Zertifizierbarkeit des IT-Grundschutz endet am 30. November 2031. Das BSI passt den Plan laufend an — maßgeblich ist der Stand auf der Website des BSI.
Was ist der Unterschied zwischen IT-Grundschutz und ISO 27001?
ISO/IEC 27001 beschreibt, was ein ISMS leisten muss, und überlässt die Ausgestaltung der Organisation. IT-Grundschutz gibt dazu eine konkrete Methodik und mit den Bausteinen des Kompendiums detaillierte Anforderungen vor. Beides lässt sich verbinden: Die Standard-Absicherung ist kompatibel zur ISO 27001-Zertifizierung, das Zertifikat heißt dann „ISO 27001 auf der Basis von IT-Grundschutz“. In Complaica laufen beide auf demselben Datenbestand.
Kann ein bestehendes ISMS aus Excel oder anderen Systemen übernommen werden?
Ja. Complaica importiert und exportiert Daten von und nach Excel, über die REST API und aus anderen ISMS-Tools; die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet. So bewerten Sie das Tool an Ihrem eigenen Datenbestand statt an Demo-Daten.
Kann Complaica mehrere Standards gleichzeitig verwalten?
Ja. ISO 27001, NIS2, TISAX, DSGVO, ISO 22301 und weitere Normen werden auf demselben Modell bewertet und nutzen dieselben Zielobjekte, Risiken, Maßnahmen und Nachweise. Was für IT-Grundschutz dokumentiert ist, zählt für die anderen Standards mit.
Ist Complaica als SaaS und On-Premises verfügbar?
Ja, beides. Die SaaS-Variante wird in Deutschland gehostet; On-Premises betreiben Sie Complaica in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
Wie unterstützt Complaica bei IT-Grundschutz-Audit und Zertifizierung?
Die Nachweise liegen am Objekt, das sie belegen, und die Referenzdokumente werden aus dem aktuellen Datenbestand erzeugt. Dashboards zeigen den Stand vor dem Audit, externen Auditoren kann gezielter Zugriff gegeben werden. Weil derselbe Datenbestand weiterläuft, werden Überwachungsaudits und die Rezertifizierung aus dem laufenden Betrieb heraus vorbereitet. Die Zertifizierung selbst nimmt das BSI auf Grundlage des Audits eines zertifizierten Auditors vor.
IT-Grundschutz mit Complaica starten
Die IT-Grundschutz Software testen, eine Demo anfragen oder über Ihr bestehendes ISMS und die Migration auf Grundschutz++ sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.