ISO 27001 Checkliste oder Cheat Sheet — die Zertifizierung auf einen Blick
Im Zertifizierungsaudit wird geprüft, ob Ihr ISMS die Kapitel 4 bis 10 der ISO/IEC 27001 erfüllt und ob die Controls aus Annex A begründet ausgewählt sind. Dieses Cheat Sheet fasst zusammen, worauf es ankommt — Kapitel für Kapitel, mit den Prüffragen, den Dokumenten, die vorliegen müssen, und dem Ablauf des Audits.
ISO/IEC 27001 ist die international anerkannte Norm für Informationssicherheits-Managementsysteme (ISMS). Ein Zertifikat nach dieser Norm belegt, dass eine unabhängige Stelle geprüft hat, wie eine Organisation ihre Informationssicherheit plant, umsetzt, überwacht und verbessert — und es ist der Nachweis, nach dem Kunden, Ausschreibungen und Partner am häufigsten fragen.
Bevor der Auditor kommt, sollte die Organisation selbst wissen, wo sie steht. Dafür ist dieses ISO 27001 Cheat Sheet da: Es stellt das Wesentliche der Norm auf einer Seite zusammen. Der Beitrag nennt die Prüffragen zu jedem Kapitel und die Dokumente, die vorliegen müssen, und beschreibt, wie Sie das Ergebnis auswerten und wie das Zertifizierungsaudit abläuft.
ISO 27001 Checkliste oder Cheat Sheet?
Eine Checkliste hakt man Punkt für Punkt ab. Ein Cheat Sheet — ein Spickzettel — stellt zusammen, was man zu einem Thema parat haben muss. Dieses tut es für die Zertifizierung nach ISO 27001: Es übersetzt die Anforderungen der Norm in Prüffragen, die sich mit „erfüllt“, „teilweise“ oder „nicht erfüllt“ beantworten lassen — und mit einem Nachweis belegen. Wer sie durchgeht, erhält eine Gap-Analyse: die Liste dessen, was zwischen dem heutigen Stand und der Zertifizierungsreife noch fehlt.
Zwei Dinge ersetzt es nicht. Das eine ist die Norm selbst: Geprüft wird gegen den Wortlaut der ISO/IEC 27001:2022, nicht gegen eine Zusammenfassung. Das andere ist das interne Audit, das die Norm in Kapitel 9.2 verlangt: Die Prüffragen können seine Grundlage sein, aber ein internes Audit braucht ein Programm, unparteiische Auditoren und einen Bericht.
Was im Zertifizierungsaudit geprüft wird
Die Norm hat zwei Teile. Die Kapitel 4 bis 10 beschreiben das Managementsystem. Sie gelten vollständig: Wer Konformität mit der Norm erklärt, kann keine dieser Anforderungen ausschließen. Annex A nennt 93 Controls in vier Themenbereichen. Welche davon angewendet werden, ergibt sich aus der Risikobehandlung und steht in der Erklärung zur Anwendbarkeit (Statement of Applicability, SoA).
| Kapitel | Worum es geht | Zentrale Nachweise |
|---|---|---|
| 4 Kontext der Organisation | Umfeld, interessierte Parteien, Anwendungsbereich | Dokumentierter Anwendungsbereich (Scope) des ISMS |
| 5 Führung | Verpflichtung der obersten Leitung, Leitlinie, Rollen | Informationssicherheitsleitlinie |
| 6 Planung | Risikobeurteilung, Risikobehandlung, Ziele, Änderungen | Risikoprozesse, SoA, Risikobehandlungsplan, Informationssicherheitsziele |
| 7 Unterstützung | Ressourcen, Kompetenz, Bewusstsein, Kommunikation, Dokumente | Kompetenznachweise, gelenkte Dokumente |
| 8 Betrieb | Steuerung der Prozesse, Durchführung von Risikobeurteilung und Risikobehandlung | Ergebnisse der Risikobeurteilungen und der Risikobehandlung |
| 9 Bewertung der Leistung | Überwachung und Messung, internes Audit, Managementbewertung | Messergebnisse, Auditprogramm und Auditberichte, Ergebnisse der Managementbewertung |
| 10 Verbesserung | Fortlaufende Verbesserung, Nichtkonformitäten, Korrekturmaßnahmen | Aufzeichnungen zu Nichtkonformitäten und Korrekturmaßnahmen |
ISO 27001 Cheat Sheet: die sieben Kapitel
Die Fragen folgen der Fassung ISO/IEC 27001:2022 einschließlich der Änderung Amd 1:2024. Zu jeder Frage gehört ein Nachweis — ein Dokument, ein Eintrag, ein Protokoll. Eine Antwort ohne Nachweis zählt im Audit nicht.
Kapitel 4: Kontext der Organisation
Das ISMS beginnt mit der Frage, wofür es gilt. Die Organisation bestimmt die externen und internen Themen, die ihre Informationssicherheit beeinflussen — Gesetze, Verträge, Markt und Technologie auf der einen Seite, Struktur, Ressourcen und Kultur auf der anderen —, und leitet daraus den Anwendungsbereich ab.
- Sind die externen und internen Themen bestimmt, die für den Zweck der Organisation und für ihr ISMS relevant sind?
- Ist geprüft, ob der Klimawandel ein relevantes Thema ist? Seit der Änderung Amd 1:2024 verlangt die Norm diese Prüfung ausdrücklich.
- Sind die interessierten Parteien bekannt — Kunden, Behörden, Eigentümer, Beschäftigte, Lieferanten — und ihre Anforderungen, einschließlich der gesetzlichen, regulatorischen und vertraglichen?
- Ist festgelegt, welche dieser Anforderungen durch das ISMS erfüllt werden?
- Ist der Anwendungsbereich dokumentiert — mit Standorten, Organisationseinheiten und Prozessen sowie den Schnittstellen und Abhängigkeiten zu dem, was andere Organisationen leisten?
- Sind die Prozesse des ISMS und ihre Wechselwirkungen festgelegt?
Kapitel 5: Führung
Ein ISMS, das die oberste Leitung nicht trägt, besteht kein Audit: Auditoren sprechen mit der Geschäftsleitung und fragen sie nach Zielen, Ressourcen und Ergebnissen. Die Aufgaben im ISMS lassen sich delegieren, die Verantwortung dafür nicht.
- Sind Informationssicherheitsleitlinie und Informationssicherheitsziele festgelegt und mit der strategischen Ausrichtung der Organisation vereinbar?
- Sind die Anforderungen des ISMS in die Geschäftsprozesse integriert, und stehen die nötigen Ressourcen bereit?
- Enthält die Leitlinie die Verpflichtung, die geltenden Anforderungen zu erfüllen und das ISMS fortlaufend zu verbessern?
- Ist die Leitlinie dokumentiert, in der Organisation bekannt gemacht und — soweit angemessen — für interessierte Parteien verfügbar?
- Sind Verantwortlichkeiten und Befugnisse für die Rollen der Informationssicherheit zugewiesen und bekannt gemacht?
- Ist geregelt, wer der obersten Leitung über die Leistung des ISMS berichtet?
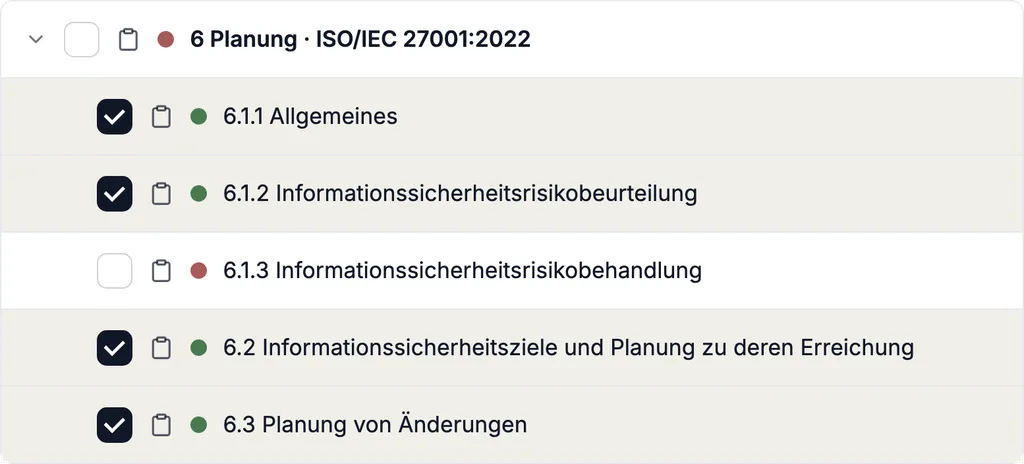
Kapitel 6: Planung
Das Herzstück der Norm. Die Risikobeurteilung bestimmt, welche Controls nötig sind — nicht umgekehrt. Ihr Verfahren muss so beschrieben sein, dass wiederholte Beurteilungen zu konsistenten, gültigen und vergleichbaren Ergebnissen führen.
- Risikobeurteilung. Gibt es ein dokumentiertes Verfahren mit Kriterien für die Risikoakzeptanz? Sind die Risiken für Vertraulichkeit, Integrität und Verfügbarkeit identifiziert, analysiert und priorisiert — und hat jedes Risiko einen Risikoeigentümer?
- Risikobehandlung. Ist für jedes Risiko eine Behandlungsoption gewählt? Sind die nötigen Controls bestimmt und mit Annex A abgeglichen, damit keines übersehen wird? Haben die Risikoeigentümer den Risikobehandlungsplan genehmigt und die Restrisiken akzeptiert?
- Erklärung zur Anwendbarkeit (SoA). Nennt sie die notwendigen Controls, die Begründung für ihre Aufnahme, ihren Umsetzungsstand und die Begründung für jeden Ausschluss eines Controls aus Annex A?
- Informationssicherheitsziele. Sind die Ziele messbar, soweit praktikabel, und werden sie überwacht? Ist geplant, was getan wird, von wem, mit welchen Ressourcen, bis wann — und wie das Ergebnis bewertet wird?
- Planung von Änderungen. Werden Änderungen am ISMS geplant durchgeführt? Diese Anforderung ist mit der Fassung 2022 hinzugekommen.
Kapitel 7: Unterstützung
Was das ISMS braucht, um zu arbeiten: Menschen, Wissen, Kommunikation und gelenkte Dokumente.
- Ressourcen. Sind die Ressourcen bestimmt und bereitgestellt, die Aufbau, Betrieb und Verbesserung des ISMS brauchen?
- Kompetenz. Ist festgelegt, welche Kompetenz die Personen brauchen, deren Arbeit die Informationssicherheit beeinflusst — und ist sie nachgewiesen, etwa durch Ausbildung, Schulung oder Erfahrung?
- Bewusstsein. Kennen die Beschäftigten die Leitlinie, ihren eigenen Beitrag zum ISMS und die Folgen, wenn Anforderungen nicht eingehalten werden?
- Kommunikation. Ist festgelegt, worüber, wann, mit wem und wie intern und extern kommuniziert wird?
- Dokumentierte Information. Werden Dokumente gekennzeichnet, geprüft und freigegeben? Sind sie dort verfügbar, wo sie gebraucht werden, und vor Verlust der Vertraulichkeit, unsachgemäßem Gebrauch und Verlust der Integrität geschützt?
Kapitel 8: Betrieb
Kapitel 6 plant, Kapitel 8 führt aus. Hier will der Auditor sehen, dass die Verfahren nicht nur beschrieben sind, sondern angewendet werden.
- Sind die Prozesse geplant, umgesetzt und gesteuert, mit denen die Anforderungen erfüllt werden — mit Kriterien und mit dem Nachweis, dass sie wie geplant ablaufen?
- Werden geplante Änderungen gesteuert und die Folgen unbeabsichtigter Änderungen geprüft?
- Werden extern bereitgestellte Prozesse, Produkte und Dienstleistungen gesteuert, die für das ISMS relevant sind?
- Werden Risikobeurteilungen in geplanten Abständen wiederholt — und immer dann, wenn sich Wesentliches ändert? Sind die Ergebnisse dokumentiert?
- Ist der Risikobehandlungsplan umgesetzt und das Ergebnis dokumentiert?
Kapitel 9: Bewertung der Leistung
Drei Instrumente zeigen, ob das ISMS wirkt: Überwachung und Messung, das interne Audit und die Managementbewertung. Das externe Audit der Zertifizierungsstelle gehört nicht dazu — es setzt voraus, dass die Organisation sich zuvor selbst geprüft hat.
- Ist festgelegt, was überwacht und gemessen wird, mit welchen Methoden, wann und von wem — und wer die Ergebnisse auswertet?
- Gibt es ein Auditprogramm, das Häufigkeit, Methoden, Verantwortlichkeiten und Berichterstattung festlegt?
- Sind die internen Auditoren so ausgewählt, dass Objektivität und Unparteilichkeit gewahrt sind — prüft also niemand die eigene Arbeit?
- Werden die Auditergebnisse der zuständigen Leitung berichtet?
- Bewertet die oberste Leitung das ISMS in geplanten Abständen — und behandelt sie dabei, was die Norm vorgibt: den Stand der Maßnahmen aus früheren Managementbewertungen, Veränderungen im Umfeld und bei den Anforderungen interessierter Parteien, Nichtkonformitäten, Mess- und Auditergebnisse, die Ergebnisse der Risikobeurteilung und den Stand des Risikobehandlungsplans?
- Sind die Ergebnisse der Managementbewertung dokumentiert — mit den Entscheidungen zu Verbesserungen und zu Änderungen am ISMS?
Kapitel 10: Verbesserung
Abweichungen kommen in jedem ISMS vor. Geprüft wird nicht, ob es welche gab, sondern wie die Organisation mit ihnen umgeht: ob sie die Ursache sucht, statt nur den Einzelfall zu beheben.
- Wird auf eine Nichtkonformität reagiert — wird sie korrigiert, und werden ihre Folgen behandelt?
- Wird die Ursache ermittelt und geprüft, ob ähnliche Nichtkonformitäten bestehen oder auftreten könnten?
- Werden Korrekturmaßnahmen umgesetzt und auf ihre Wirksamkeit geprüft?
- Sind Nichtkonformitäten, Maßnahmen und Ergebnisse dokumentiert?
- Werden Eignung, Angemessenheit und Wirksamkeit des ISMS fortlaufend verbessert?
Annex A: 93 Controls und die Erklärung zur Anwendbarkeit
Annex A ist keine Liste zum Abarbeiten. Er ist ein Katalog möglicher Controls, mit dem die Organisation ihre Risikobehandlung abgleicht. Die Fassung 2022 ordnet 93 Controls in vier Themenbereiche; Umsetzungshinweise zu jedem Control gibt ISO/IEC 27002:2022.
| Themenbereich | Anzahl | Beispiele |
|---|---|---|
| A.5 Organisatorische Controls | 37 | Leitlinien, Lieferantenbeziehungen, Umgang mit Sicherheitsvorfällen, Nutzung von Cloud-Diensten |
| A.6 Personenbezogene Controls | 8 | Sicherheitsüberprüfung, Schulung und Sensibilisierung, Remote-Arbeit |
| A.7 Physische Controls | 14 | Zutrittssteuerung, Schutz von Geräten, sichere Entsorgung |
| A.8 Technologische Controls | 34 | Privilegierte Zugriffsrechte, Schwachstellenmanagement, Datensicherung, Protokollierung, sichere Entwicklung |
Die Prüffragen zu Annex A:
- Ist jedes der 93 Controls bewertet — als anwendbar oder als ausgeschlossen, in beiden Fällen mit Begründung?
- Lässt sich jedes anwendbare Control auf ein Risiko, eine gesetzliche oder eine vertragliche Anforderung zurückführen?
- Hat jedes anwendbare Control einen Umsetzungsstand, einen Verantwortlichen und einen Nachweis?
- Sind auch Controls berücksichtigt, die nicht in Annex A stehen, aber für Ihre Risiken nötig sind? Der Katalog ist nicht abschließend.
- Stimmt die SoA mit dem Risikobehandlungsplan überein — und mit dem, was tatsächlich umgesetzt ist?
Pflichtdokumente: Was vorliegen muss
An diesen Stellen verlangt die Norm ausdrücklich dokumentierte Information. Fehlt eines dieser Dokumente, ist das im Audit eine Nichtkonformität:
- Anwendungsbereich des ISMS (4.3)
- Informationssicherheitsleitlinie (5.2)
- Prozess der Risikobeurteilung (6.1.2)
- Prozess der Risikobehandlung mit Risikobehandlungsplan (6.1.3)
- Erklärung zur Anwendbarkeit (6.1.3)
- Informationssicherheitsziele (6.2)
- Nachweise der Kompetenz (7.2)
- Nachweise, dass die Prozesse wie geplant durchgeführt wurden (8.1)
- Ergebnisse der Risikobeurteilungen (8.2)
- Ergebnisse der Risikobehandlung (8.3)
- Ergebnisse von Überwachung und Messung (9.1)
- Auditprogramm und Auditergebnisse (9.2)
- Ergebnisse der Managementbewertung (9.3)
- Nichtkonformitäten, Korrekturmaßnahmen und ihre Ergebnisse (10.2)
Hinzu kommt, was die Organisation selbst als notwendig für die Wirksamkeit ihres ISMS bestimmt (7.5.1), und was die angewendeten Controls aus Annex A verlangen — etwa ein Inventar der Informationen und Werte, Regeln für die zulässige Nutzung oder Verfahren für den Umgang mit Sicherheitsvorfällen.
So werten Sie die Antworten aus
Häkchen allein sagen wenig. Aussagekräftig werden die Antworten erst, wenn jede bewertet, belegt und in eine Maßnahme übersetzt ist:
- Bewerten. Jede Frage erhält einen Status: erfüllt, teilweise erfüllt oder nicht erfüllt. „Nicht anwendbar“ gibt es nur bei den Controls aus Annex A — und nur mit Begründung.
- Belegen. Zu jeder Antwort „erfüllt“ gehört der Nachweis. Wer ihn nicht findet, stuft die Antwort herab.
- Gewichten. Lücken in den Kapiteln 4 bis 10 und fehlende Pflichtdokumente kommen zuerst: Sie gefährden das Zertifikat unmittelbar. Bei den Controls entscheidet die Höhe des Risikos, das sie behandeln.
- Planen. Aus jeder Lücke wird eine Maßnahme mit einem Verantwortlichen und einem Termin.
- Wiederholen. Nach der Umsetzung wird neu bewertet. Den Abschluss bilden das interne Audit und die Managementbewertung.
Beim ersten Mal ist das Ergebnis schwer zu deuten: Ob eine Anforderung teilweise oder nicht erfüllt ist, hängt davon ab, was ein Auditor als Nachweis akzeptiert. Hier hilft der Blick von außen — von jemandem, der Audits kennt.
Vom Cheat Sheet zum Zertifikat: der Ablauf des Audits
Das Zertifikat stellt eine Zertifizierungsstelle aus. Anerkannt wird es in der Regel nur, wenn diese Stelle akkreditiert ist — in Deutschland durch die Deutsche Akkreditierungsstelle (DAkkS). Das Erstaudit hat zwei Stufen, danach beginnt ein Zyklus von drei Jahren:
- Stufe 1. Der Auditor prüft die Dokumentation und die Bereitschaft für das Audit: Anwendungsbereich, Risikobeurteilung, SoA — und ob interne Audits und Managementbewertung geplant und durchgeführt werden. Das Ergebnis nennt die Punkte, die bis zur zweiten Stufe zu klären sind.
- Stufe 2. Der Auditor prüft Umsetzung und Wirksamkeit: Er spricht mit Leitung und Beschäftigten, sieht Nachweise ein und gleicht ab, ob gelebt wird, was dokumentiert ist.
- Abweichungen. Wesentliche Nichtkonformitäten müssen behoben sein, bevor das Zertifikat erteilt wird. Für geringfügige genügt in der Regel ein Plan mit Korrekturmaßnahmen.
- Zertifikat. Es gilt drei Jahre.
- Überwachungsaudits. Mindestens einmal im Jahr prüft die Zertifizierungsstelle in Stichproben, ob das ISMS weiter betrieben und verbessert wird.
- Rezertifizierung. Vor Ablauf der drei Jahre wird das gesamte ISMS erneut auditiert.
Vom Projektstart bis zum Zertifikat vergehen typischerweise drei bis zwölf Monate — je nach Anwendungsbereich, vorhandener Dokumentation und verfügbaren Ressourcen.
Zertifiziert wird nur noch nach ISO/IEC 27001:2022. Die Übergangsfrist für Zertifikate nach der Fassung von 2013 endete am 31. Oktober 2025; ältere Checklisten mit 114 Controls in 14 Bereichen sind überholt.
Häufige Schwachstellen vor dem Audit
- Ein Anwendungsbereich, der nicht zum Geschäft passt. Ist er zu weit gefasst, wird das Projekt unbeherrschbar. Ist er zu eng, fragt der Kunde, warum der Dienst, den er nutzt, nicht im Zertifikat steht.
- Eine Risikobeurteilung, die niemand wiederholen kann. Ohne festgelegte Kriterien kommen zwei Personen beim selben Risiko zu zwei Ergebnissen.
- Eine SoA ohne Begründungen. „Nicht anwendbar“ ist eine Aussage, die der Auditor prüft — etwa wenn die sichere Entwicklung ausgeschlossen ist, das Unternehmen aber Software entwickelt.
- Internes Audit und Managementbewertung fehlen. Zertifizierungsstellen erwarten in der Regel, dass beides vor der zweiten Stufe stattgefunden hat. Ein Termin im Kalender genügt nicht.
- Dokumente, die niemand kennt. Eine Richtlinie, nach der keiner arbeitet, fällt im Gespräch mit den Beschäftigten auf.
- Nachweise, die erst für das Audit entstehen. Ein ISMS wird über Monate betrieben. Protokolle, die alle dasselbe Datum tragen, zeigen das Gegenteil.
Was die ISO 27001-Zertifizierung bringt
Gesetzlich vorgeschrieben ist die Zertifizierung nicht. In der Praxis verlangen sie Verträge und Ausschreibungen. Und wer unter NIS2 fällt, kann das, was für ISO 27001 dokumentiert ist, für die entsprechenden Anforderungen nutzen — soweit es inhaltlich passt.
- Risiken kennen statt vermuten. Die Risikobeurteilung zeigt, wo ein Angriff oder Ausfall am meisten schaden würde — und wohin das Budget zuerst gehört.
- Informationen in jeder Form schützen. Das ISMS gilt für Papier, eigene Systeme und die Cloud: für Finanzdaten, geistiges Eigentum, Personaldaten und das, was Kunden Ihnen anvertraut haben.
- Zuständigkeiten klären. Rollen, Verfahren und Meldewege stehen fest, bevor ein Vorfall eintritt.
- Vertrauen belegen. Ein Zertifikat beantwortet viele Fragen aus den Sicherheitsfragebögen von Kunden und Partnern mit einem einzigen Dokument.
- Geld gezielt einsetzen. Maßnahmen folgen dem Risiko. Ausgaben für Schutz, der kein Risiko senkt, fallen auf.
Ein Zertifikat verhindert keinen Angriff. Es belegt, dass die Organisation ihre Risiken kennt, behandelt und die Wirksamkeit ihrer Maßnahmen prüft — und das senkt die Wahrscheinlichkeit eines Vorfalls und begrenzt seine Folgen.
ISO 27001 mit Complaica vorbereiten
Prüffragen in einer Tabelle sind einmal beantwortet. Bis zum Audit ändern sich Assets, Risiken und Maßnahmen — die Tabelle nicht. Complaica ist eine ISMS Software für ISO 27001, in der aus den Antworten der laufende Stand des ISMS wird:
- Anforderungen und Controls als Katalog. Die Anforderungen der ISO/IEC 27001:2022 und die 93 Controls aus Annex A sind enthalten, mit Umsetzungshinweisen aus ISO/IEC 27002:2022. Jedes Control erhält einen Umsetzungsstatus, eine Begründung und Nachweise.
- Risikomanagement. Risiken je Asset in einer konfigurierbaren Risikomatrix, mit Behandlungsoption, Maßnahmen und Restrisiko — orientiert an ISO/IEC 27005.
- SoA und Risikobehandlungsplan als Bericht. Beide werden aus dem aktuellen Datenbestand erzeugt — beim Erstaudit wie vor jedem Überwachungsaudit.
- Maßnahmen mit Verantwortlichen und Fristen. Jede Statusänderung wird mit Autor und Datum festgehalten.
- Nachweise am Objekt. Dokumente, Links und Bewertungen liegen dort, wo sie etwas belegen.
- KI-Integration (MCP). Für Fragen zu Anforderungen und Controls. Bewertung und Entscheidung bleiben bei Ihnen.
- Weitere Regelwerke auf demselben Datenbestand. NIS2, TISAX, BSI IT-Grundschutz oder die DSGVO nutzen dieselben Assets, Risiken und Nachweise.
Die Complaica ISMS Software für ISO 27001 kennenlernen
Dazu kommt Beratung, so weit Sie sie brauchen: Gap-Analyse, Aufbau des ISMS, Risikomanagement, Richtlinien, interne Audits und die Vorbereitung auf das Zertifizierungsaudit. Die Zertifizierung selbst nimmt eine unabhängige Zertifizierungsstelle vor.
Sie möchten wissen, wo Ihr ISMS steht? Fragen Sie den kostenlosen 20-Minuten-Checkup an.
Fazit
Ein ISO 27001 Cheat Sheet macht aus der Norm eine Seite, die sich überblicken lässt, und aus den Antworten auf die Prüffragen einen Plan. Seinen Wert hat es, wenn jede Antwort belegt ist, jede Lücke einen Verantwortlichen und einen Termin hat und die Bewertung wiederholt wird. Beginnen Sie mit Anwendungsbereich und Risikobeurteilung — aus ihnen folgt alles Weitere —, und planen Sie internes Audit und Managementbewertung so, dass beide vor dem Zertifizierungsaudit abgeschlossen sind.
Was halten Sie davon?
Schreiben Sie uns — was davon trifft auf Sie zu?
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.