DSGVO-Software für Ihr
Datenschutzmanagement
Complaica ist eine Datenschutzmanagement-Software für Unternehmen und Datenschutzbeauftragte. Verwalten Sie Verarbeitungstätigkeiten, Datenschutz-Folgenabschätzungen, Betroffenenanfragen und Datenschutzvorfälle zentral — mit klaren Verantwortlichkeiten, Fristen und nachvollziehbaren Nachweisen.
Verbinden Sie Ihr Datenschutzmanagementsystem (DSMS) mit Ihrem ISMS und nutzen Sie gemeinsame Assets, Risiken und Maßnahmen.
- 01Zehn typische Datenschutz-Aktivitäten als Vorgänge — von der Verarbeitungstätigkeit bis zur Verpflichtungserklärung
- 02Verzeichnis von Verarbeitungstätigkeiten (Art. 30) und DSFA-Bericht (Art. 35) aus Ihren Daten
- 03Fristen am Vorgang: Antwort auf Betroffenenanfragen binnen eines Monats, Meldung von Datenschutzvorfällen möglichst binnen 72 Stunden
- 04Bestehende Verzeichnisse aus Excel übernehmen — als SaaS oder On-Premises
- 05Auf Wunsch zusätzlich: Datenschutz-Beratung und externer Datenschutzbeauftragter
Datenschutzmanagement-Software für VVT, DSFA und Betroffenenrechte
Was die Complaica Datenschutzsoftware im Alltag abdeckt — vom Verzeichnis der Verarbeitungstätigkeiten bis zum Nachweis gegenüber der Aufsichtsbehörde.
- 01Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 — Zwecke, Datenkategorien, Betroffene, Empfänger, Löschfristen und TOM, verknüpft mit Prozessen, Systemen und Dienstleistern
- 02Löschkonzept je Verarbeitungstätigkeit — Löschregeln mit Startzeitpunkt und Frist, Löscheinheiten je System, aus dem Standardkatalog oder selbst angelegt
- 03Schwellwertanalyse und Datenschutz-Folgenabschätzung nach Art. 35 mit Risikomatrix, Maßnahmen und Bericht
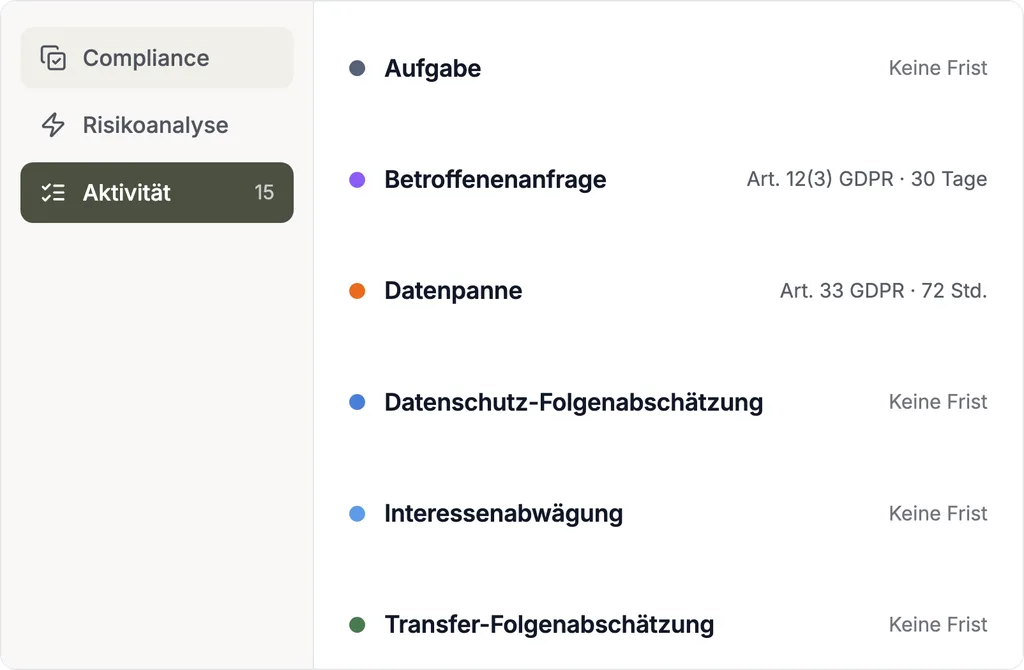
- 04Betroffenenanfragen, Beschwerden und Datenschutzvorfälle als Vorgänge mit Workflow, Verantwortlichen und gesetzlicher Frist
- 05Einwilligungen, Interessenabwägungen, Transfer-Impact-Assessments und Verpflichtungserklärungen nachvollziehbar dokumentiert
- 06Anforderungen der DSGVO, des BDSG und eigener Richtlinien je Objekt bewerten — mit Umsetzungsstatus und Kritikalität
- 07Protokoll jeder Änderung: wer wann was geändert hat, mit Dokumenten und Entscheidungen am Objekt
- 08Berichte und Dashboards für Datenschutzbeauftragte und Geschäftsleitung — offene Vorgänge, fällige Fristen, Erfüllungsgrad je Norm
- 09Zusammenarbeit mit Fachabteilungen und externen Beteiligten — Zugriff je Objekt und per Link
Zehn Datenschutz-Aktivitäten mit Workflow, Frist und Nachweis
Datenschutzmanagement besteht aus wiederkehrenden Vorgängen. Complaica führt jeden davon als eigene Vorgangsart — mit dem Workflow, der Frist und dem Nachweis, die die DSGVO dafür vorsieht.
Jeder Vorgang hängt an dem Objekt, das er betrifft — der Verarbeitungstätigkeit, dem System, dem Dienstleister, der Person —, trägt Verantwortliche, Dokumente und Aufgaben und protokolliert jede Statusänderung mit Autor und Datum. Die Statuskette unten ist der Workflow, wie er in der Software hinterlegt ist. Weitere Vorgangsarten — Auftragsverarbeiter-Prüfung, Sicherheitsvorfall, Lesson Learned — sind ebenso enthalten; das Datenmodell lässt sich an Ihre Abläufe anpassen.
- VT
Verarbeitungstätigkeit
Jede Verarbeitung personenbezogener Daten als Vorgang mit Zweck, Datenkategorien, Betroffenen, Empfängern, Rechtsgrundlage, Löschfristen und TOM — verknüpft mit den Prozessen, Systemen und Dienstleistern, die sie tragen. Aus den freigegebenen Vorgängen entsteht das Verzeichnis der Verarbeitungstätigkeiten.
Workflow- Entwurf
- In Prüfung
- Freigegeben
- Überprüfung fällig
- Eingestellt
- BANF
Betroffenenanfrage
Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit, Widerspruch: Jede Anfrage wird mit Eingangsdatum, Identitätsprüfung, Verantwortlichem und Frist geführt; die Antwort, eine Fristverlängerung samt Begründung und die Nachweise liegen am Vorgang.
Workflow- Eingegangen
- Identitätsprüfung
- In Bearbeitung
- Beantwortet
- Abgelehnt
- Abgeschlossen
- BES
Beschwerde
Beschwerden Betroffener — direkt oder über die Aufsichtsbehörde — mit Stellungnahme, Schriftwechsel und Ergebnis. Läuft ein Rechtsmittel, bleibt der Vorgang offen, bis es entschieden ist.
Workflow- Eingegangen
- In Prüfung
- Stellungnahme erstellt
- Bei Aufsichtsbehörde
- Abgeschlossen
- Rechtsmittel läuft
- DSVF
Datenschutzvorfall
Vom Entdecken über die Risikobewertung bis zur Entscheidung, ob die Aufsichtsbehörde zu informieren ist — es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für die Betroffenen — und ob bei hohem Risiko die Betroffenen unverzüglich zu benachrichtigen sind. Jeder Schritt wird mit Datum dokumentiert, auch der nicht meldepflichtige Vorfall (Art. 33 Abs. 5).
Workflow- Entdeckt
- In Bewertung
- Eingestuft
- Keine Meldepflicht
- An Behörde gemeldet (Art. 33)
- Behörde benachrichtigt
- Betroffenen-Prüfung (Art. 34)
- Ausnahme Art. 34(3)
- Betroffene informiert (Art. 34)
- Behebung läuft
- Abgeschlossen
- SWA
Schwellwertanalyse
Die Vorprüfung je Verarbeitungstätigkeit: Hat sie voraussichtlich ein hohes Risiko für die Betroffenen zur Folge — nach den Fallgruppen des Art. 35 Abs. 3 und den Listen der Aufsichtsbehörden? Das Ergebnis entscheidet und begründet, ob eine DSFA folgt.
Workflow- Entwurf
- In Prüfung
- Freigegeben
- Abgelöst
- DSFA
Datenschutz-Folgenabschätzung
Beschreibung der Verarbeitung, Notwendigkeit und Verhältnismäßigkeit, Risiken für die Betroffenen und Abhilfemaßnahmen — mit Risikomatrix, verknüpften TOM und dem Bericht für die Akte oder die vorherige Konsultation der Aufsichtsbehörde.
Workflow- Schwellwertanalyse
- DSFA erforderlich
- Nicht erforderlich
- In Bearbeitung
- Abgeschlossen
- TIA
Transfer-Impact-Assessment
Für jede Übermittlung in ein Drittland: Empfänger, Übermittlungsinstrument — Angemessenheitsbeschluss, Standardvertragsklauseln, verbindliche interne Vorschriften —, Rechtslage im Zielland und zusätzliche Maßnahmen. Das Ergebnis trägt eine Wiedervorlage, denn die Rechtslage ändert sich.
Workflow- Entwurf
- In Prüfung
- Verabschiedet — zulässig
- Verabschiedet — mit Auflagen
- Unzulässig
- Wiedervorlage fällig
- Überholt
- EINW
Einwilligung
Einwilligungen mit Zweck, Wortlaut, Datum, Betroffenem und Kanal — so, dass Sie sie nachweisen können, wie Art. 7 Abs. 1 verlangt. Ein Widerruf ändert den Status, und die Verarbeitung, die darauf beruht, sieht es.
Workflow- Aktiv
- Widerrufen
- Abgelaufen
- IAB
Interessenabwägung
Der dreistufige Test für das berechtigte Interesse: Interesse, Erforderlichkeit, Abwägung mit den Interessen und Grundrechten der Betroffenen — dokumentiert und mit der Verarbeitungstätigkeit verknüpft, die sich darauf stützt.
Workflow- Entwurf
- In Prüfung
- Abgeschlossen
- VE
Verpflichtungserklärung
Die schriftliche Verpflichtung auf Vertraulichkeit und auf die Verarbeitung nur nach Weisung — der übliche Nachweis zu Art. 29 und Art. 32 Abs. 4; bei Auftragsverarbeitern verlangt Art. 28 Abs. 3 lit. b die Verpflichtung zur Vertraulichkeit. Pro Person mit Status, Datum und Dokument.
Workflow- Offen
- Versandt
- Unterzeichnet
- Verweigert
- Abgelaufen
- Gegenstandslos
Löschkonzept: Löschregeln und Löscheinheiten je Verarbeitungstätigkeit
Personenbezogene Daten dürfen nur so lange gespeichert werden, wie es für ihre Zwecke erforderlich ist (Art. 5 Abs. 1 lit. e DSGVO), und das Verzeichnis nennt, wenn möglich, die vorgesehenen Löschfristen (Art. 30 Abs. 1 lit. f). Das Löschkonzept macht daraus Regeln, die sich umsetzen und nachweisen lassen.
Wie ein Löschkonzept aufgebaut wird, beschreibt DIN EN ISO/IEC 27555 — die Nachfolgerin der DIN 66398, deren Methode sie übernimmt. In Complaica hat jede Verarbeitungstätigkeit einen eigenen Reiter „Löschkonzept“.
- 01Je Zeile eine Datenart und eine Betroffenengruppe — etwa „Fachliche Protokolldaten“ und „Mitarbeiter von Geschäftspartnern“ — mit der Löschregel und der Löscheinheit, die für sie gelten
- 02Löschregeln (LR) mit Startzeitpunkt, auslösendem Ereignis und Frist — zum Beispiel sechs Monate nach Zugang der Absage beim Bewerber
- 03Löscheinheiten (LE) beschreiben, wo und wie gelöscht wird: System, Bezugsobjekt, Granularität und ob selektiv gelöscht werden kann
- 04Löschregeln und Löscheinheiten aus dem Standardkatalog übernehmen oder selbst anlegen und per Drag-and-drop ordnen
Sechs Module, ein Datenbestand
Organisation, Assets, Anforderungen, Risiken, Berichte und Vorgänge arbeiten auf denselben Objekten — eine Änderung ist überall sichtbar, wo das Objekt vorkommt.
01 / 06 · Organisationsmanagement
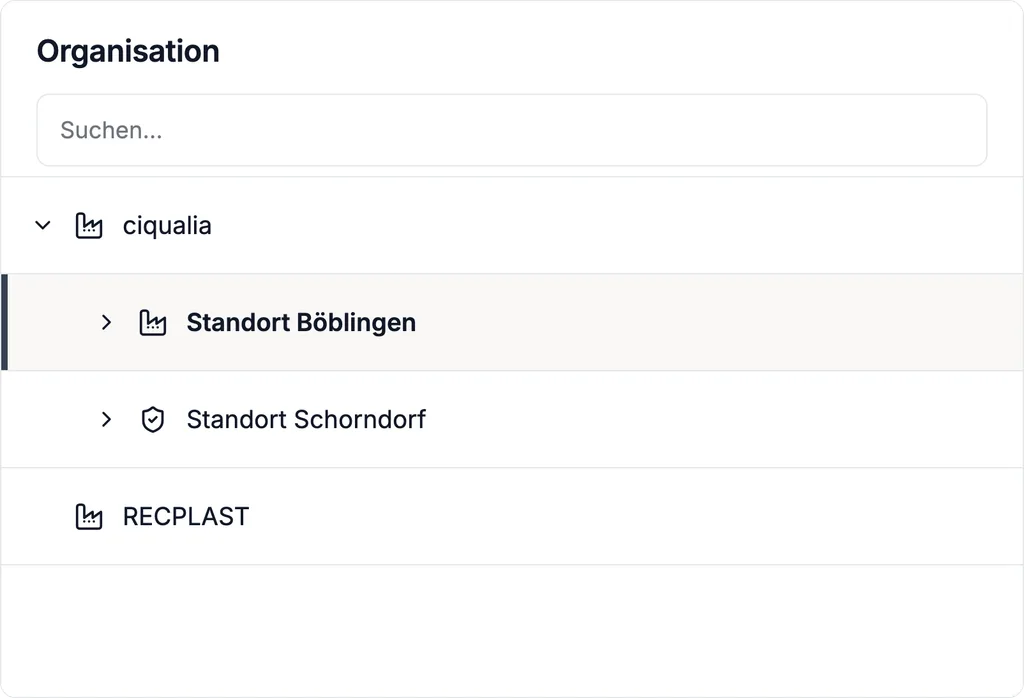
Verantwortliche, Auftragsverarbeiter und Standorte
Bilden Sie Ihre Organisation als Baum ab — Gesellschaften, Standorte, Abteilungen, Rollen — und legen Sie fest, wer Verantwortlicher, gemeinsam Verantwortlicher oder Auftragsverarbeiter ist. Rechte werden je Einheit und je Objekt vergeben.
02 / 06 · Asset-Strukturanalyse
Prozesse, Systeme, Datenkategorien und Empfänger
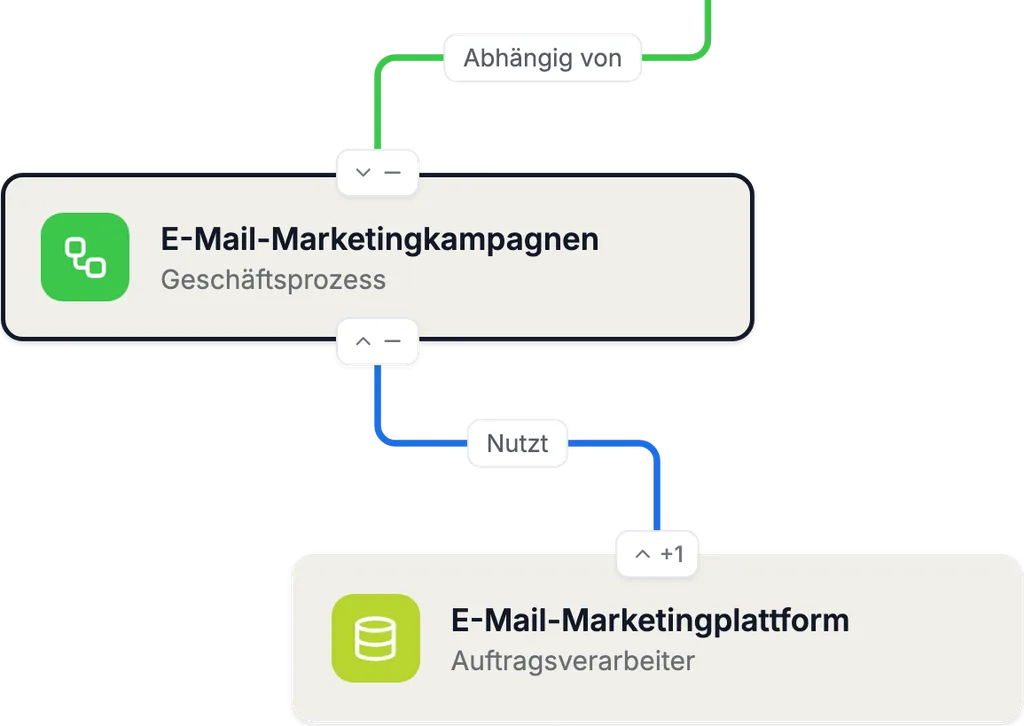
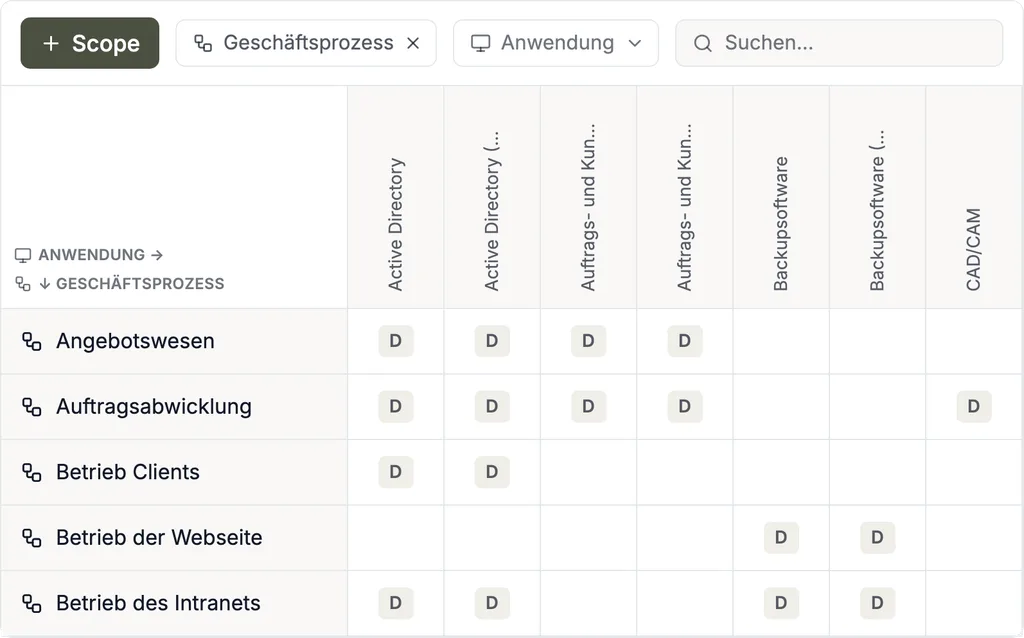
Geschäftsprozesse, Anwendungen, Systeme, Kategorien personenbezogener Daten, Betroffenengruppen, Auftragsverarbeiter und Empfänger sind Assets mit Attributen, verknüpft mit den Verarbeitungstätigkeiten, die auf ihnen laufen.
Abhängigkeitsgraphen und -matrizen zeigen, welche Verarbeitung welches System nutzt und welcher Dienstleister welche Daten sieht — und damit, wen ein Vorfall betrifft.
03 / 06 · Compliance-Management
DSGVO, BDSG und eigene Richtlinien je Objekt
Bewerten Sie die Anforderungen der DSGVO (Art. 5–49), des BDSG und Ihrer eigenen Richtlinien je Verarbeitungstätigkeit, System oder Einheit — mit Umsetzungsgrad, Kritikalität, Verantwortlichen und Nachweisen. Die Bewertung kumuliert über den Baum zum Erfüllungsgrad je Norm.
04 / 06 · Risikomanagement
Risiken für die Betroffenen
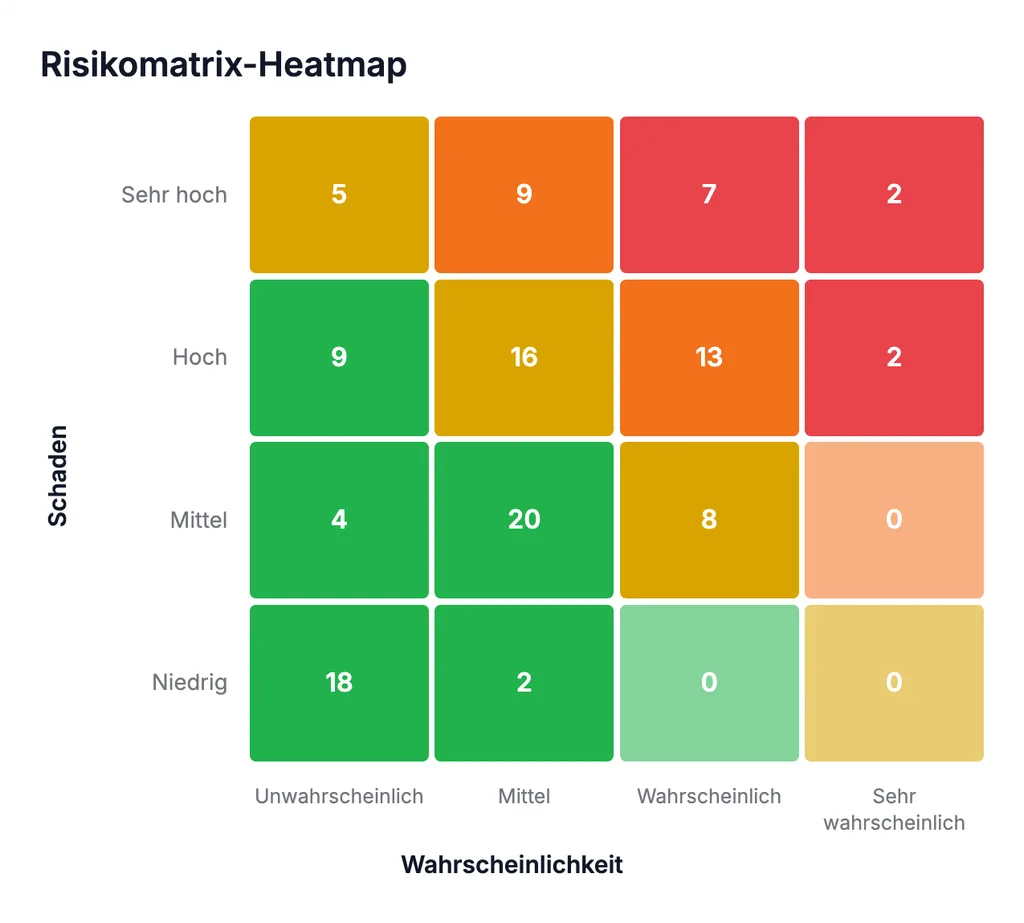
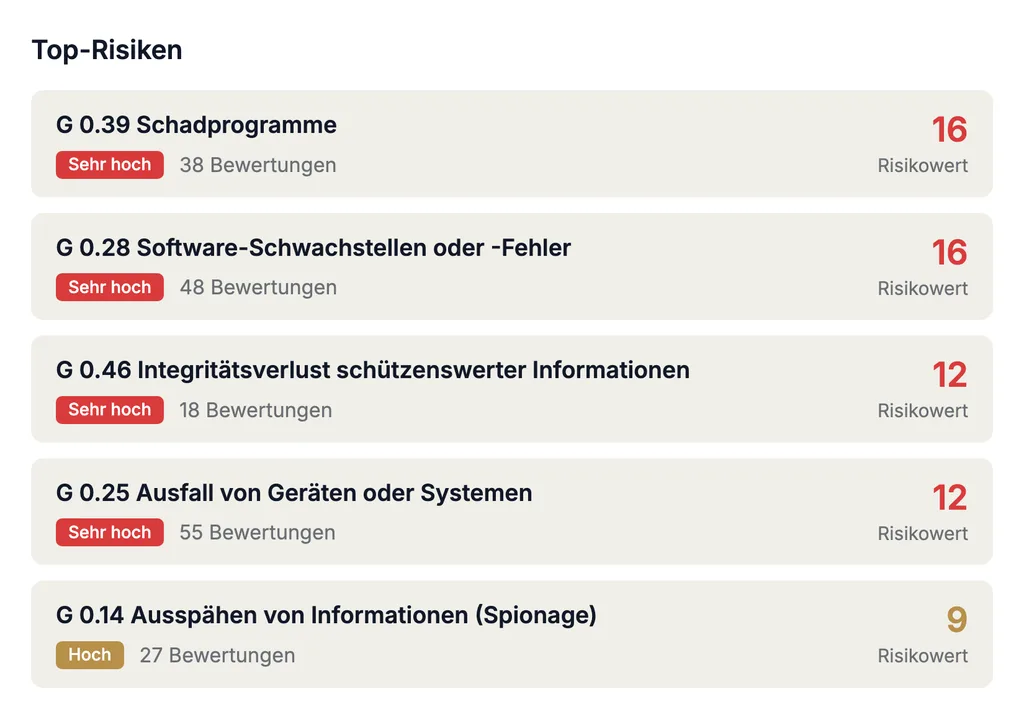
Die DSGVO bewertet Risiken aus Sicht der Betroffenen. Identifizieren Sie Gefährdungen je Verarbeitungstätigkeit, bewerten Sie Eintrittswahrscheinlichkeit und Schwere in einer konfigurierbaren Risikomatrix und verfolgen Sie Maßnahmen und Restrisiko über die Zeit. Schwellwertanalyse und DSFA greifen auf dieselben Risiken zu.
05 / 06 · Berichterstattung & Datenanalyse
Verzeichnis, DSFA-Bericht und Dashboards
Das Verzeichnis von Verarbeitungstätigkeiten, DSFA-Berichte, die Dokumentation von Datenschutzvorfällen und Übersichten über offene Vorgänge entstehen aus Ihren eigenen Daten — als Berichtsvorlage oder benutzerdefinierter Bericht. Die Verteilung übernehmen die Teams-Integration und der Mail Bot.
06 / 06 · Aufgabenmanagement & Zusammenarbeit
Vorgänge, Verantwortliche und Fristen
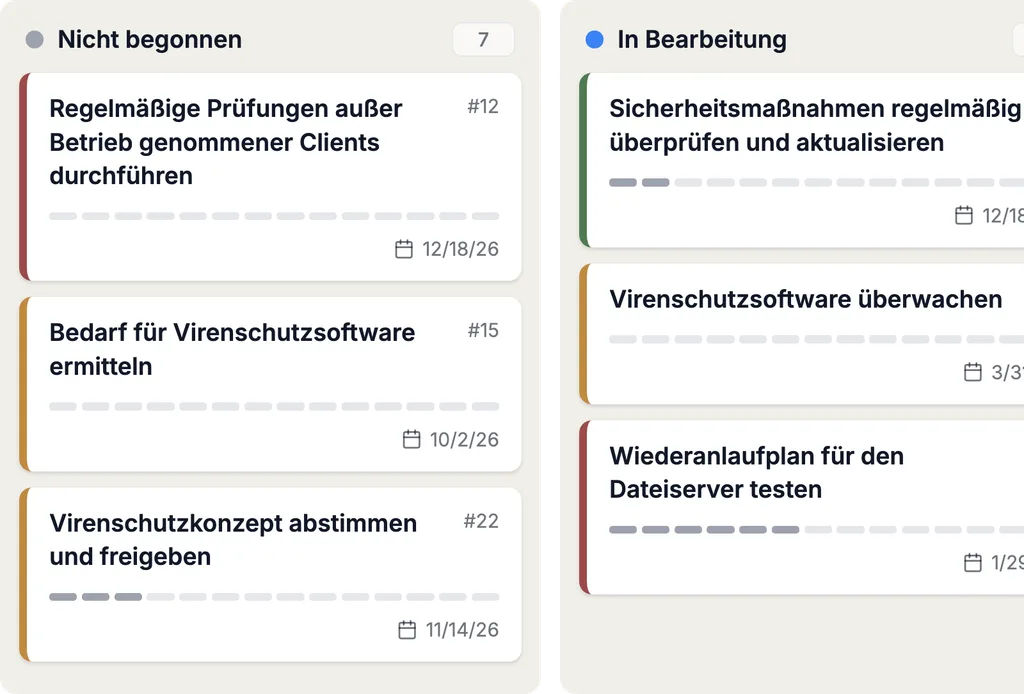
Vorgänge und Aufgaben tragen Verantwortliche, Fristen und Status; jede Änderung wird mit Autor und Datum festgehalten. Fachabteilungen, Datenschutzbeauftragter und externe Beteiligte arbeiten im selben System.
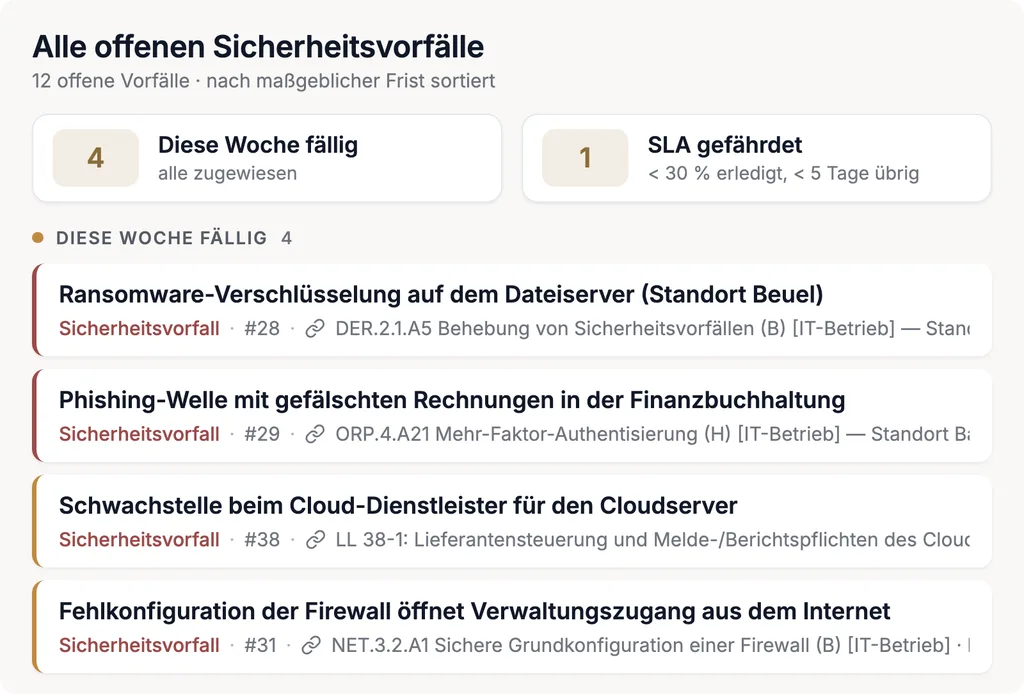
DSMS und ISMS auf einer Plattform
Datenschutz und Informationssicherheit greifen auf dieselben Systeme, Dienstleister und Risiken zu. In Complaica teilen Ihr Datenschutzmanagementsystem (DSMS) und Ihr ISMS Assets, Risiken, Maßnahmen und Nachweise: Die technischen und organisatorischen Maßnahmen nach Art. 32 lassen sich — soweit inhaltlich passend — aus dem ISMS nach ISO 27001 oder dem IT-Grundschutz übernehmen, ein Sicherheitsvorfall kann zum Datenschutzvorfall werden, und NIS2 oder das Datenschutz-Kapitel von TISAX werden auf demselben Datenbestand bewertet.
Vorlagen, Kataloge und ein vorbereitetes Organisationsmodell für den Start liefert das Data Protection Kit. Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich ergänzen.
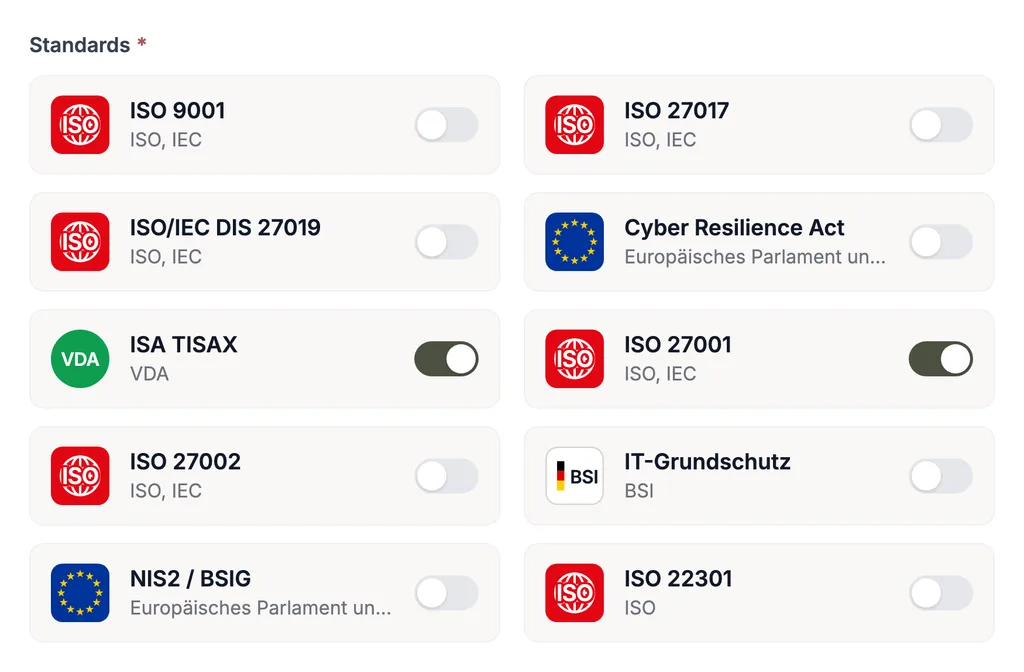
Bestehende Datenschutzdokumentation übernehmen
Sie beginnen nicht bei null: Ihr bisheriges Verzeichnis, Ihre Systemlisten und Dienstleisterübersichten lassen sich übernehmen.
- 01Import und Export von und zu Excel — etwa Ihr bestehendes Verzeichnis von Verarbeitungstätigkeiten
- 02Anbindung von CMDB- und Asset-Management-Systemen wie Microsoft Azure, i-doit, GLPI oder FNT Command über die REST API
- 03Jira, Microsoft Planner u. a. als Aufgabensystem
- 04Data Marts, REST API und MCP für externe Analyse- und Reporting-Systeme
- 05Die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet
SaaS oder On-Premises: Complaica passend betreiben
Complaica gibt es in zwei Betriebsarten. Die Lizenz kostet in beiden Fällen dasselbe.
- SaaS
Complaica wird für Sie betrieben; die SaaS-Variante wird in Deutschland gehostet.
- On-Premises
Sie betreiben Complaica in Ihrer eigenen Infrastruktur.
- KI-Integration nach Wahl
Die KI-Integration ist optional und verbindet sich über MCP mit ChatGPT, Claude oder einem lokal gehosteten KI-Dienst.
Was die DSGVO verlangt — und welcher Vorgang es abbildet
Die Datenschutz-Grundverordnung (Verordnung (EU) 2016/679) gilt seit dem 25. Mai 2018 unmittelbar in allen Mitgliedstaaten. Sie erfasst Verarbeitungen im Rahmen einer Niederlassung in der EU und — unter den Voraussetzungen des Art. 3 Abs. 2 — auch Verantwortliche außerhalb der EU, die Personen in der Union Waren oder Dienstleistungen anbieten oder ihr Verhalten beobachten. Das deutsche BDSG ergänzt sie, etwa bei der Benennung des Datenschutzbeauftragten.
Kern ist die Rechenschaftspflicht nach Art. 5 Abs. 2: Der Verantwortliche ist für die Einhaltung der Grundsätze verantwortlich und muss sie nachweisen können. Complaica bildet die Pflichten als Vorgänge mit Workflow und Nachweis ab — die rechtliche Bewertung bleibt bei Ihnen und Ihrem Datenschutzbeauftragten.
Sechs Pflichtengruppen und ihre Vorgangsarten
Verzeichnis und Rechenschaft
Art. 5 Abs. 2, Art. 24, Art. 30
Verantwortliche und Auftragsverarbeiter führen ein Verzeichnis der Verarbeitungstätigkeiten und stellen es der Aufsichtsbehörde auf Anfrage zur Verfügung. Die Ausnahme für weniger als 250 Beschäftigte entfällt, wenn die Verarbeitung ein Risiko birgt, nicht nur gelegentlich erfolgt oder besondere Kategorien (Art. 9) oder Daten über Straftaten (Art. 10) umfasst.
In Complaica: VT · Bericht nach Art. 30
Rechtsgrundlage je Verarbeitung
Art. 6, Art. 7, Art. 9
Keine Verarbeitung ohne Rechtsgrundlage: Einwilligung, Vertrag, rechtliche Verpflichtung, lebenswichtige Interessen, öffentliche Aufgabe oder berechtigtes Interesse — Letzteres nach dokumentierter Abwägung. Besondere Kategorien brauchen zusätzlich eine Ausnahme nach Art. 9 Abs. 2.
In Complaica: EINW · IAB
Betroffenenrechte
Art. 12–22, Art. 77
Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit und Widerspruch — zu beantworten unverzüglich, spätestens innerhalb eines Monats; bei komplexen oder vielen Anträgen um zwei Monate verlängerbar. Jede betroffene Person kann sich außerdem bei der Aufsichtsbehörde beschweren.
In Complaica: BANF · BES
Sicherheit und Vorfälle
Art. 28, Art. 29, Art. 32–34
Dem Risiko angemessene technische und organisatorische Maßnahmen; Personen mit Datenzugriff verarbeiten nur nach Weisung; Auftragsverarbeiter werden vertraglich gebunden. Eine Verletzung des Schutzes personenbezogener Daten wird unverzüglich und möglichst binnen 72 Stunden gemeldet, sofern sie voraussichtlich zu einem Risiko führt — und in jedem Fall dokumentiert.
In Complaica: DSVF · VE · TOM · Auftragsverarbeiter-Prüfung
Risiko und Folgenabschätzung
Art. 35, Art. 36
Hat eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Betroffenen zur Folge, wird vorab eine Datenschutz-Folgenabschätzung durchgeführt. Ergibt sie ein hohes Risiko, das ohne eindämmende Maßnahmen bestünde, wird die Aufsichtsbehörde vor der Verarbeitung konsultiert.
In Complaica: SWA · DSFA
Übermittlung in Drittländer
Art. 44–49
Personenbezogene Daten verlassen die EU nur auf einer Grundlage des Kapitels V: Angemessenheitsbeschluss, geeignete Garantien wie die Standardvertragsklauseln der Kommission oder verbindliche interne Vorschriften — seit dem Urteil Schrems II (C-311/18) mit einer Prüfung der Rechtslage im Zielland.
In Complaica: TIA
In fünf Schritten zum laufenden DSMS
Wie die Einführung mit Complaica abläuft — von der Übernahme Ihres Bestands bis zum Nachweis.
- 01
ÜbernehmenBestand und Struktur
Vorhandenes Verzeichnis, Systemlisten und Dienstleister aus Excel oder angebundenen Systemen übernehmen; das Data Protection Kit liefert die Ausgangsstruktur.
- 02
VerknüpfenVerarbeitungen und Assets
Jede Verarbeitungstätigkeit mit Prozessen, Systemen, Datenkategorien und Empfängern verbinden — die Grundlage für Verzeichnis und Risikoanalyse.
- 03
BewertenSchwellwertanalyse und DSFA
Je Verarbeitung klären, ob eine DSFA nötig ist, und Risiken mit Maßnahmen hinterlegen; die TOM kommen, soweit passend, aus dem ISMS.
- 04
BetreibenAnfragen, Vorfälle, Einwilligungen
Laufende Vorgänge mit Workflow, Frist und Verantwortlichem führen; das Dashboard zeigt, was fällig ist.
- 05
NachweisenBerichte und Überprüfung
Verzeichnis, DSFA-Berichte und Vorfalldokumentation aus den Daten erzeugen und regelmäßig überprüfen.
Warum Complaica als Datenschutzsoftware?
Sechs Gründe, aus denen Verantwortliche und Datenschutzbeauftragte ihr DSMS mit Complaica führen.
Workflows statt E-Mail und Excel
Jede Datenschutz-Aktivität läuft als Vorgang mit Status, Frist und Verantwortlichem — statt in Postfächern und Tabellen, die sich kaum gleichzeitig aktuell halten lassen.
Nachvollziehbar bis ins Detail
Jede Änderung wird mit Autor und Datum protokolliert; Dokumente, Bewertungen und Entscheidungen liegen am Objekt, auf das sie sich beziehen.
Startklar mit dem Data Protection Kit
Das Data Protection Kit bringt eine typische Organisationsstruktur, die Verzeichnisvorlage nach Art. 30, DSFA-Bewertung und -Bericht sowie Gefährdungs- und Maßnahmenkataloge mit.
Anpassbar an Ihre Organisation
Das Datenmodell wird auf Ihre Abläufe zugeschnitten; weitere Normen und interne Anforderungskataloge lassen sich ergänzen.
Zusammenarbeit mit Externen
Fachabteilungen, Auftragsverarbeiter, Anwälte oder Prüfer arbeiten im selben System — der Zugriff wird je Objekt und per Link vergeben.
Kritikalität und Umsetzungsstatus auf einen Blick
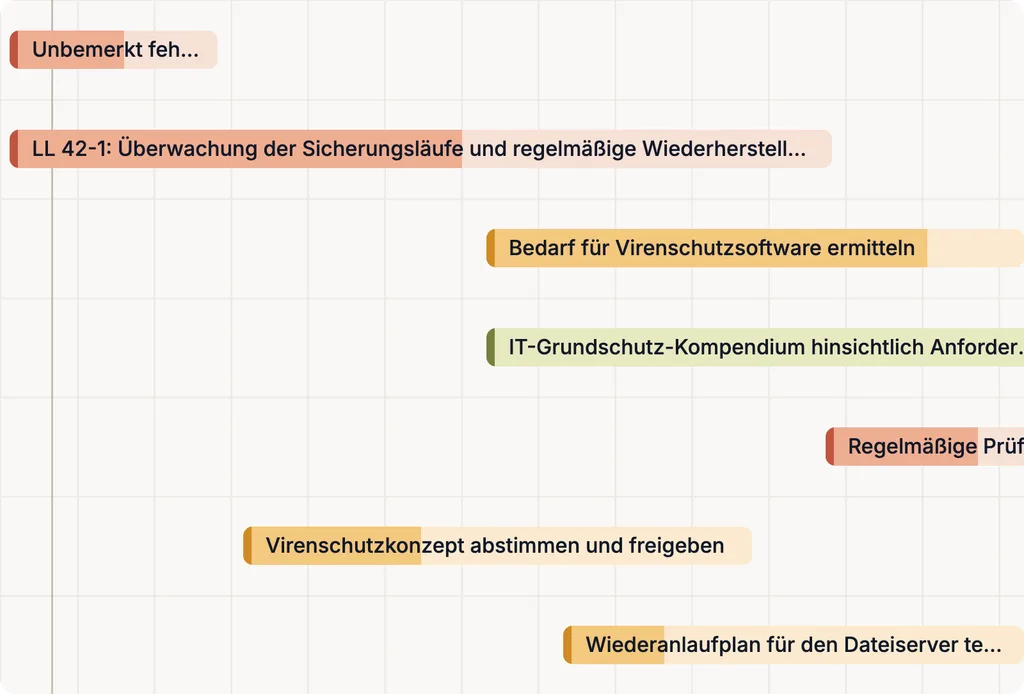
Umgesetzte Anforderungen sind markiert und zeigen Verantwortliche, Dokumente, Vorgänge und Notizen. Anforderungen werden über Vorgänge, Aufgaben oder einzelne Controls erfüllt — oder per Self-Assessment bewertet.
Optimieren Sie Datenschutz-Aufgaben mit KI-Assistenz
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zur DSGVO, erklärt Anforderungen und Vorgangsarten, hilft beim Anlegen von Verarbeitungstätigkeiten und Vorgängen und findet Antworten in Ihren eigenen Richtlinien und Verträgen. Sie unterstützt die Arbeit am DSMS — Bewertung und Entscheidung bleiben bei Ihnen und Ihrem Datenschutzbeauftragten.
- 01Fragen zur DSGVO, zum BDSG und zu Fristen beantworten
- 02Anforderungen und Vorgangsarten erklären — was gefordert ist und was als Nachweis taugt
- 03Verarbeitungstätigkeiten, Vorgänge und Maßnahmen vorschlagen, formulieren und zuordnen
- 04Ihre Richtlinien, Auftragsverarbeitungsverträge und Dokumente auswerten und Fragen dazu beantworten
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
Kundenstimmen zu Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Zusätzlich: Datenschutz-Beratung und externer Datenschutzbeauftragter
Die Software steht für sich. Wenn Sie Unterstützung möchten, begleiten unsere Datenschutzexperten Sie zusätzlich — von der Gap-Analyse bis zur Rolle des externen Datenschutzbeauftragten.
- Gap-Analyse und Datenschutz-Audit
Abgleich Ihres Ist-Zustands mit den Anforderungen der DSGVO und des BDSG. Ergebnis: Erfüllungsgrad je Artikel, eine priorisierte Lückenliste und ein Umsetzungsplan.
- Aufbau des DSMS und des Verzeichnisses
Organisation, Rollen, Prozesse, Systeme und Verarbeitungstätigkeiten werden in Complaica angelegt. Sie erhalten ein lauffähiges DSMS mit einem Verzeichnis nach Art. 30.
- Schwellwertanalyse und DSFA
Begleitung bei der Vorprüfung Ihrer Verarbeitungen und bei der Datenschutz-Folgenabschätzung für die risikoreichen — Risiken benennen, Maßnahmen zuordnen, Bericht erstellen.
- Auftragsverarbeitung und Drittlandtransfer
Auftragsverarbeitungsverträge nach Art. 28 prüfen, Standardvertragsklauseln einsetzen, Transfer-Impact-Assessments durchführen.
- Schulung und Verpflichtung der Mitarbeitenden
Schulungen zu Datenschutz und Datensicherheit, Verpflichtungserklärungen und Anweisungen für die Fachabteilungen — damit Anfragen und Vorfälle erkannt und weitergegeben werden.
- Externer Datenschutzbeauftragter
Unsere Datenschutzexperten übernehmen die Rolle nach Art. 37 DSGVO und § 38 BDSG — als Ansprechpartner für Aufsichtsbehörde, Betroffene und Geschäftsleitung, auf Zeit oder dauerhaft.
Häufige Fragen zur DSGVO-Software
Was ist die DSGVO?
Die Datenschutz-Grundverordnung (Verordnung (EU) 2016/679, englisch GDPR) ist das Datenschutzrecht der Europäischen Union. Sie gilt seit dem 25. Mai 2018 unmittelbar in allen Mitgliedstaaten und regelt, unter welchen Bedingungen personenbezogene Daten verarbeitet werden dürfen, welche Rechte die Betroffenen haben und welche Pflichten Verantwortliche und Auftragsverarbeiter treffen. In Deutschland ergänzt sie das Bundesdatenschutzgesetz (BDSG).
Was ist ein Datenschutzmanagementsystem (DSMS)?
Ein Datenschutzmanagementsystem (DSMS, englisch Data Protection Management System) ist die Gesamtheit der Regelungen, Prozesse, Rollen und Nachweise, mit denen eine Organisation die DSGVO einhält und das belegen kann. Es umfasst das Verzeichnis der Verarbeitungstätigkeiten, die Rechtsgrundlagen, die technischen und organisatorischen Maßnahmen, die Behandlung von Anfragen und Vorfällen sowie die regelmäßige Überprüfung.
Was ist eine DSGVO-Software?
Eine DSGVO-Software bildet die Anforderungen der Verordnung als Katalog ab und verbindet sie mit dem, worauf sie sich beziehen — Verarbeitungstätigkeiten, Systeme, Datenkategorien, Dienstleister, Personen. Die wiederkehrenden Aktivitäten laufen als Vorgänge mit Workflow und Frist, und Verzeichnis, DSFA-Bericht und Vorfalldokumentation entstehen aus den Daten statt in Tabellen.
Was ist der Unterschied zum Data Protection Kit?
Das Data Protection Kit ist der vorbereitete Startbestand der Complaica DSMS-Software: typische Organisationsstruktur, Verzeichnisvorlage nach Art. 30, DSFA-Bewertung und -Bericht sowie Gefährdungs- und Maßnahmenkataloge. Diese Seite beschreibt die Funktionen und Abläufe der DSGVO-Software; die Inhalte des Kits stellt die Seite zur DSMS-Software vor.
Welche Datenschutz-Aktivitäten unterstützt Complaica?
Zehn Vorgangsarten mit eigenem Workflow: Verarbeitungstätigkeit (VT), Betroffenenanfrage (BANF), Beschwerde (BES), Datenschutzvorfall (DSVF), Schwellwertanalyse (SWA), Datenschutz-Folgenabschätzung (DSFA), Transfer-Impact-Assessment (TIA), Einwilligung (EINW), Interessenabwägung (IAB) und Verpflichtungserklärung (VE). Dazu Auftragsverarbeiter-Prüfung, Sicherheitsvorfall und Lesson Learned.
Wie lange darf die Antwort auf eine Betroffenenanfrage dauern?
Nach Art. 12 Abs. 3 DSGVO unverzüglich, in jedem Fall aber innerhalb eines Monats nach Eingang des Antrags. Wenn es unter Berücksichtigung der Komplexität und der Anzahl von Anträgen erforderlich ist, kann die Frist um weitere zwei Monate verlängert werden; die betroffene Person ist innerhalb des ersten Monats darüber und über die Gründe zu unterrichten. In Complaica trägt jede Anfrage ihre Frist, und das Dashboard zeigt, was fällig ist.
Wann muss ein Datenschutzvorfall gemeldet werden?
Nach Art. 33 Abs. 1 DSGVO meldet der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt wurde, der zuständigen Aufsichtsbehörde — es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. Erfolgt die Meldung nicht binnen 72 Stunden, ist eine Begründung für die Verzögerung beizufügen. Ein Auftragsverarbeiter meldet die Verletzung dem Verantwortlichen unverzüglich. Bei voraussichtlich hohem Risiko sind nach Art. 34 auch die Betroffenen unverzüglich zu benachrichtigen. Dokumentiert wird nach Art. 33 Abs. 5 jede Verletzung.
Wann ist eine Datenschutz-Folgenabschätzung nötig?
Nach Art. 35 DSGVO, wenn eine Verarbeitung — insbesondere bei neuen Technologien — voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Art. 35 Abs. 3 nennt insbesondere die systematische und umfassende Bewertung persönlicher Aspekte einschließlich Profiling als Grundlage für Entscheidungen mit Rechtswirkung, die umfangreiche Verarbeitung besonderer Kategorien oder von Daten über Straftaten und die systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche; die Aufsichtsbehörden veröffentlichen Listen nach Art. 35 Abs. 4. Ob eine DSFA nötig ist, klärt in Complaica die Schwellwertanalyse je Verarbeitungstätigkeit.
Was ist ein Transfer-Impact-Assessment (TIA)?
Die Prüfung, ob eine Übermittlung personenbezogener Daten in ein Drittland zulässig ist: welches Instrument des Kapitels V greift — Angemessenheitsbeschluss, Standardvertragsklauseln, verbindliche interne Vorschriften —, ob das Recht des Ziellandes den Schutz beeinträchtigt und welche zusätzlichen Maßnahmen nötig sind. Der Europäische Gerichtshof hat diese Prüfung im Urteil Schrems II (C-311/18) verlangt. In Complaica ist das TIA eine Vorgangsart mit Wiedervorlage.
Wie weise ich eine Einwilligung nach?
Nach Art. 7 Abs. 1 DSGVO muss der Verantwortliche nachweisen können, dass die betroffene Person eingewilligt hat. Nach Art. 7 Abs. 3 kann sie jederzeit widerrufen werden, und der Widerruf muss so einfach sein wie die Erteilung. Complaica führt Einwilligungen als Vorgänge mit den Status Aktiv, Widerrufen und Abgelaufen, verknüpft mit der Verarbeitungstätigkeit, die sich darauf stützt.
Was ist eine Interessenabwägung?
Die Prüfung, ob eine Verarbeitung auf das berechtigte Interesse nach Art. 6 Abs. 1 lit. f DSGVO gestützt werden kann: Besteht ein berechtigtes Interesse, ist die Verarbeitung dafür erforderlich, und überwiegen nicht die Interessen oder Grundrechte der betroffenen Person? Das Ergebnis wird dokumentiert — in Complaica als Vorgang, der an der Verarbeitungstätigkeit hängt.
Wofür ist die Verpflichtungserklärung?
Personen, die dem Verantwortlichen oder dem Auftragsverarbeiter unterstellt sind und Zugang zu personenbezogenen Daten haben, dürfen diese nur auf Weisung verarbeiten (Art. 29, Art. 32 Abs. 4); Beschäftigte von Auftragsverarbeitern müssen nach Art. 28 Abs. 3 lit. b zur Vertraulichkeit verpflichtet sein. Die schriftliche Verpflichtungserklärung ist der übliche Nachweis dafür. Complaica führt sie pro Person: versandt, unterzeichnet, abgelaufen oder verweigert, mit Dokument und Datum.
Was gehört in ein Löschkonzept?
Ein Löschkonzept legt fest, wann welche personenbezogenen Daten gelöscht werden und wie. Datenarten werden Löschregeln zugeordnet — mit Startzeitpunkt und Frist, abgeleitet aus dem Zweck und aus gesetzlichen Aufbewahrungspflichten —, und Löscheinheiten beschreiben, in welchem System und in welcher Granularität gelöscht wird. Die Methode beschreibt DIN EN ISO/IEC 27555:2025-09, die im September 2025 die DIN 66398 ersetzt hat. In der DSGVO stehen dahinter die Speicherbegrenzung (Art. 5 Abs. 1 lit. e), das Recht auf Löschung (Art. 17) und die Löschfristen im Verzeichnis (Art. 30 Abs. 1 lit. f).
Wer muss ein Verzeichnis von Verarbeitungstätigkeiten führen?
Nach Art. 30 DSGVO jeder Verantwortliche und jeder Auftragsverarbeiter. Art. 30 Abs. 5 nimmt Unternehmen und Einrichtungen mit weniger als 250 Mitarbeitern aus — aber nicht, wenn ihre Verarbeitung ein Risiko für die Rechte und Freiheiten der Betroffenen birgt, nicht nur gelegentlich erfolgt oder besondere Datenkategorien nach Art. 9 Abs. 1 oder Daten über strafrechtliche Verurteilungen und Straftaten nach Art. 10 einschließt. In Complaica entsteht das Verzeichnis aus den freigegebenen Verarbeitungstätigkeiten als Bericht.
Was ergänzt das BDSG?
Das Bundesdatenschutzgesetz nutzt die Öffnungsklauseln der DSGVO. Unter anderem verpflichtet § 38 BDSG zur Benennung eines Datenschutzbeauftragten, wenn in der Regel mindestens zwanzig Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind oder Verarbeitungen vorgenommen werden, die einer Datenschutz-Folgenabschätzung unterliegen. In Complaica wird das BDSG als eigener Anforderungskatalog neben der DSGVO bewertet.
Bieten Sie einen externen Datenschutzbeauftragten an?
Ja, als zusätzliche Leistung. Unsere Datenschutzexperten übernehmen die Rolle nach Art. 37 DSGVO und § 38 BDSG — als Ansprechpartner für Aufsichtsbehörde, Betroffene und Geschäftsleitung, mit Complaica als Arbeitsmittel. Daneben beraten wir bei Gap-Analyse, Verzeichnis, DSFA, Auftragsverarbeitung und Schulung.
Quellen Referenzen und Rechtsgrundlagen
6 Quellen · DSGVO, BDSG, DIN EN ISO/IEC 27555, WP 248, … Anzeigen Ausblenden
Rechtsgrundlagen
Normen & Standards
Leitlinien & Behördenpublikationen
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
DSGVO mit Complaica starten
Trial-Konto anfragen und Complaica selbst testen, die Preisliste erhalten oder über die Übernahme Ihres bestehenden Verzeichnisses sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.