ISMS-programvare
for ISO 27001
Complaica støtter innføring, drift og kontinuerlig forbedring av et styringssystem for informasjonssikkerhet (ISMS) etter ISO/IEC 27001:2022. Aktiva, risikoer, kontroller/tiltak og bevis vedlikeholdes sentralt, og revisjoner forberedes systematisk — med KI-integrasjon.
- 01ISO 27001 fra omfang til revisjon — i ett datasett
- 02Veiledet oppbygging og drift av ISMS-et
- 03Risikoer, kontroller og bevis forvaltet sentralt
- 04KI-integrasjon (MCP) pluss ekspertrådgivning — Co-Intelligence
- 05Ferdig innhold for ISO/IEC 27001 (ISMS), Annex A / ISO/IEC 27002 (kontroller) og ISO/IEC 27005 (risikostyring)
Innføre og forvalte ISO 27001 med Complaica
Funksjoner som Complaica ISMS-programvaren dekker veien fra kravene i ISO/IEC 27001:2022 til revisjonsbeviset med.
- 01Vurdere kravene i ISO/IEC 27001:2022 — gjennomføringsgrad per krav, akkumulert opp til øverste nivå
- 02Velge og vurdere de 93 Annex A-kontrollene i ISO/IEC 27001:2022 og koble dem til krav, aktiva og risikoer — med gjennomføringsveiledning fra ISO/IEC 27002:2022
- 03Kartlegge ISMS-omfang og aktivastruktur — organisasjon, forretningsprosesser, systemer og avhengighetene deres
- 04Identifisere risikoer per aktivum og vurdere dem i konfigurerbare risikomatriser
- 05Planlegge risikohåndtering — håndteringsalternativ, tiltak og restrisiko dokumentert sporbart
- 06Følge opp tiltak med ansvarlige, frister og status
- 07Lagre bevis på det aktuelle objektet — dokumenter, lenker og vurderinger med forfatter og dato
- 08Opprette erklæringen om anvendelighet (SoA) på grunnlag av krav, risikohåndtering og kontroller, og holde den oppdatert
- 09Rapporter og dashbord for ledelsens gjennomgang og revisjonsforberedelse
- 10Integrasjon med Microsoft Azure, SAP, Jira og andre systemer; oversikts-, tabell-, matrise- og grafvisninger, import og eksport fra og til Excel
- 11KI-integrasjon (MCP) for spørsmål om ISO 27001, krav og kontroller og om bruken av verktøyet
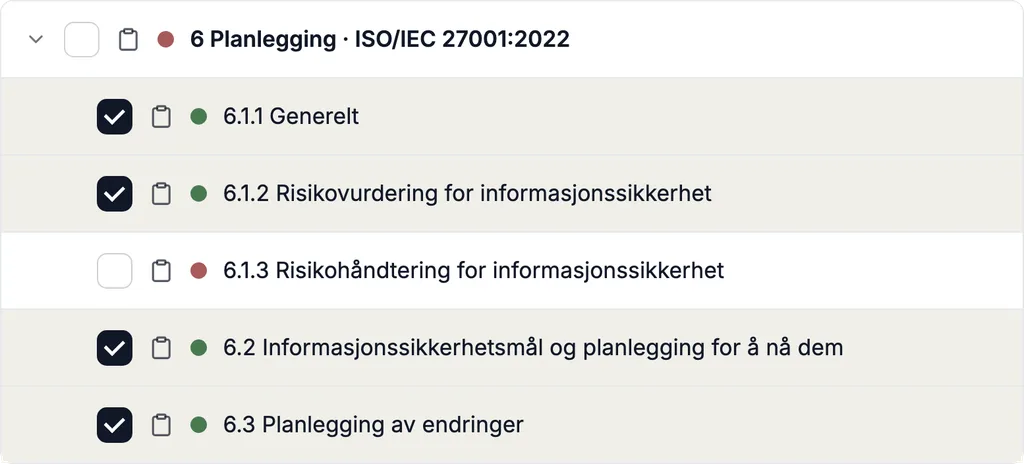
Complaica ISMS-moduler for ISO 27001
Moduler, ett sammenkoblet datasett: organisasjon, aktiva, krav, risikoer, rapporter, oppgaver og integrasjoner arbeider på de samme objektene.
01 / 07 · Organisasjonsstyring
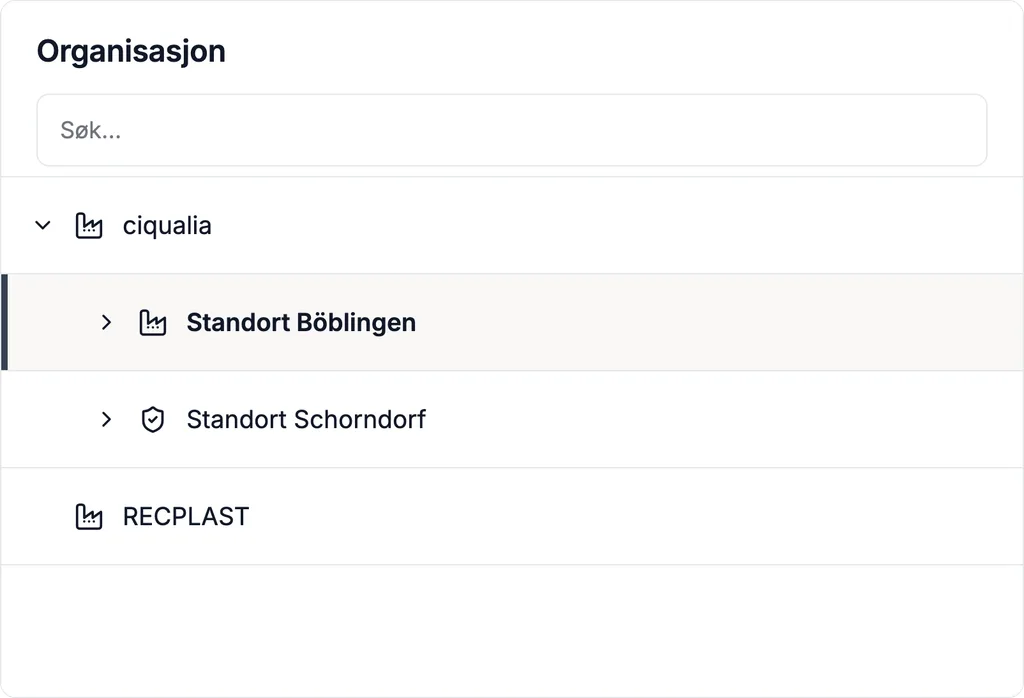
Organisasjon, lokasjoner og ISMS-omfang
Kartlegg organisasjonen som et tre — selskaper, lokasjoner, avdelinger, enheter — og fastsett hvilke deler som inngår i ISMS-omfanget. Ansvar tildeles per enhet og per objekt; tilgangsrettigheter følger samme struktur.
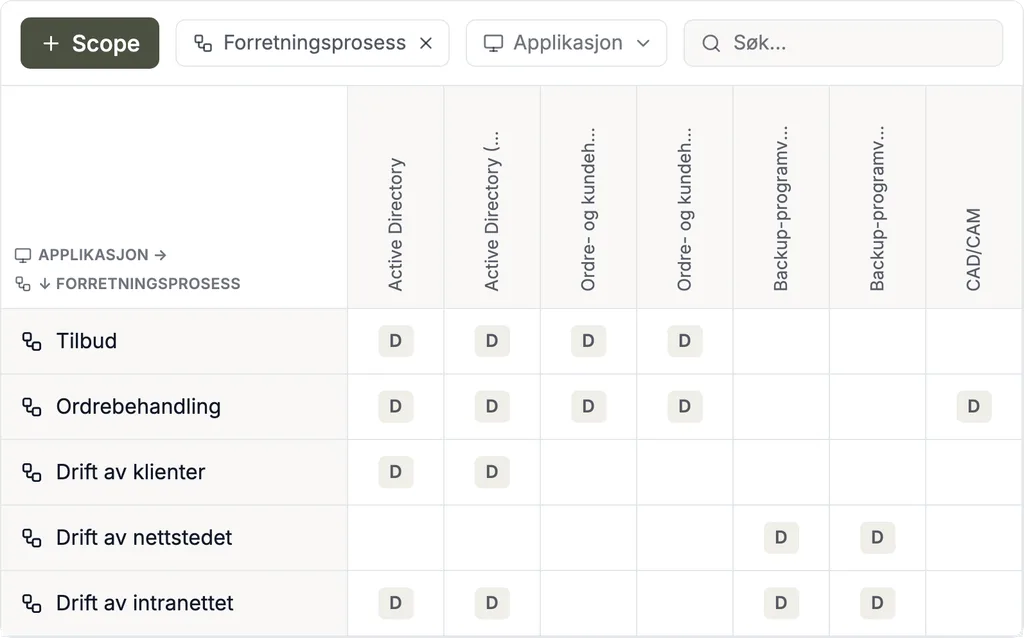
02 / 07 · Aktivastrukturanalyse
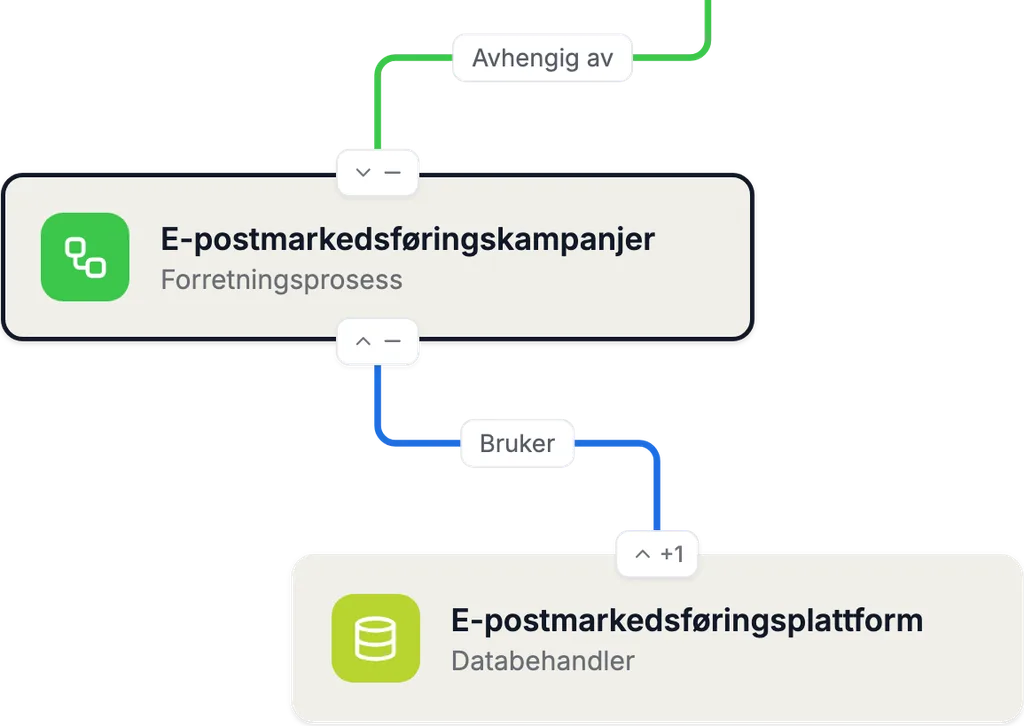
Aktiva, avhengigheter og forretningsprosesser
Registrer aktiva — applikasjoner, systemer, data, lokasjoner, leverandører — med type og andre attributter, og koble dem til forretningsprosessene som avhenger av dem. Aktiva kan importeres fra aktivaforvaltning, CMDB-er, Microsoft Azure og andre kilder.
Avhengighetsgrafer og -matriser er grunnlaget for beskyttelsesbehov og risikoanalyse: beskyttelsesbehovet arves langs avhengighetene, og en risiko knyttes til aktivumet den gjelder.
03 / 07 · Compliance-styring
Krav, Annex A-kontroller, gjennomføringsstatus, SoA
Vurder kravene i ISO/IEC 27001:2022 og de 93 Annex A-kontrollene i standarden — med gjennomføringsveiledning fra ISO/IEC 27002:2022 — på aktivatreet ditt. Hver kontroll får en gjennomføringsstatus, en begrunnelse og bevis; statusen akkumuleres nedenfra og opp til organisasjonen.
Erklæringen om anvendelighet (SoA) oppstår på grunnlag av kravene og kontrollene. Egne kravkataloger og flere standarder vurderes på samme modell — de samme aktivaene, de samme bevisene.
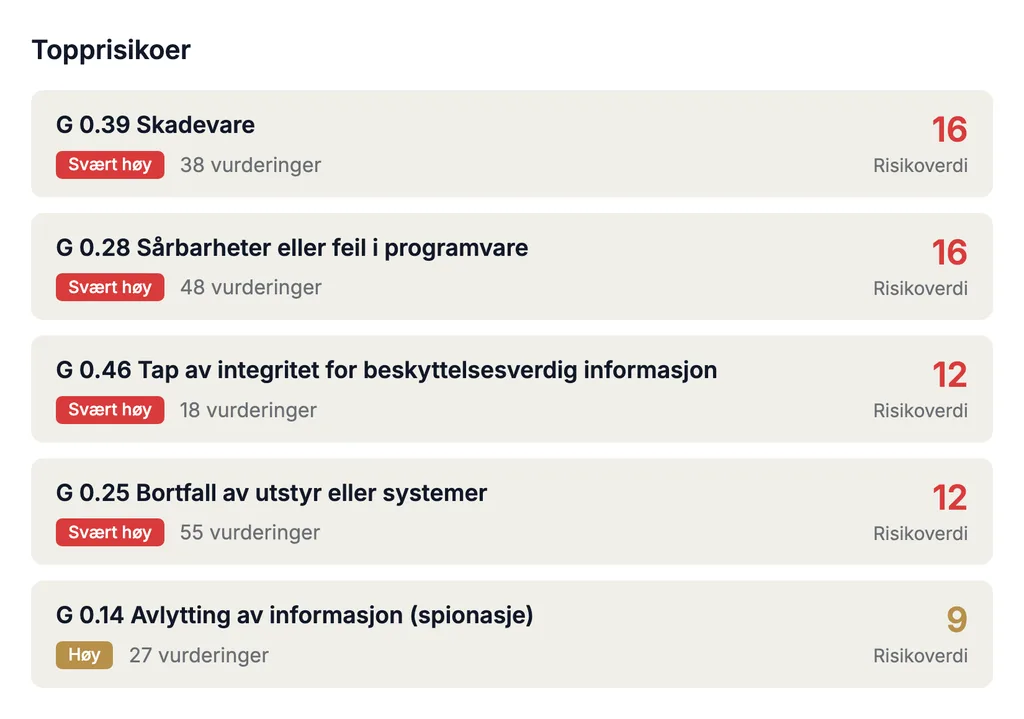
04 / 07 · Risikostyring
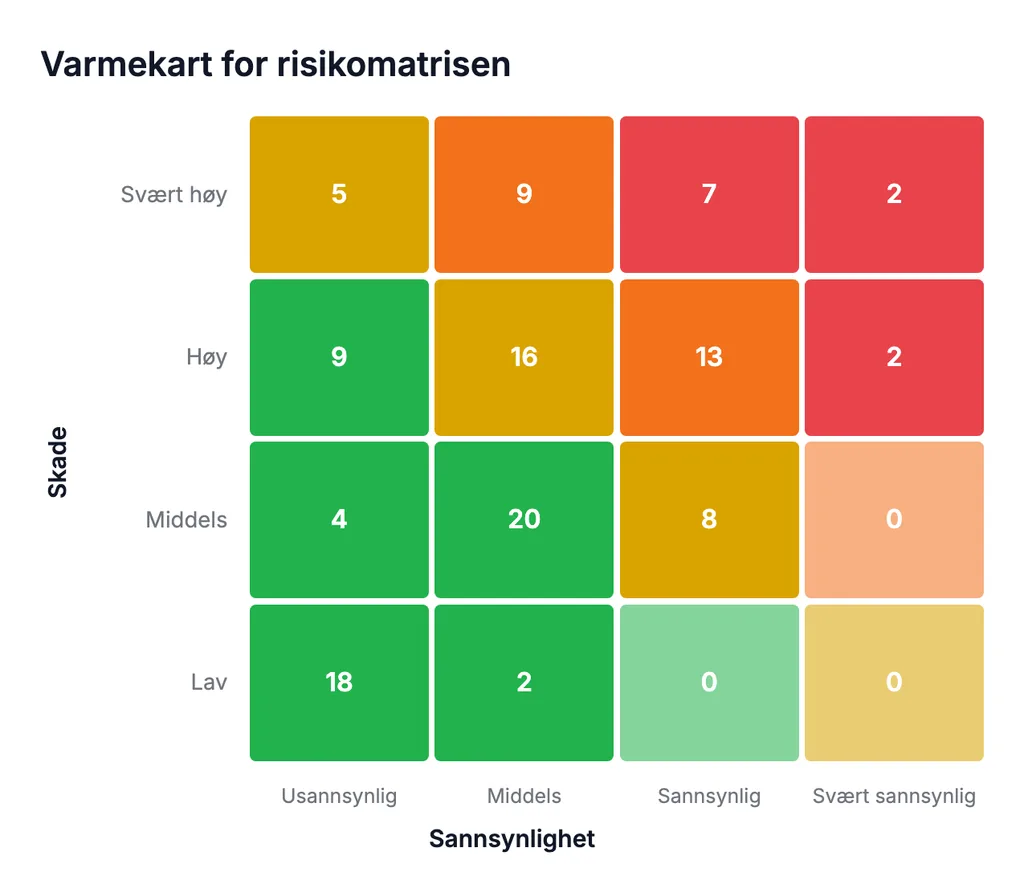
Risikoanalyse, risikovurdering og risikohåndtering
Identifiser trusler per aktivum — fra standard- eller egne trusselkataloger — og vurder sannsynlighet og konsekvens i en konfigurerbar risikomatrise. For hver risiko fastsettes håndteringsalternativet, kobles til kontroller og tiltak, og restrisikoen følges over tid. Complaica støtter risikoidentifisering, -analyse, -evaluering og -håndtering som den strukturerte prosessen ISO/IEC 27005 beskriver for informasjonssikkerhet.
05 / 07 · Rapportering og dataanalyse
Rapporter for ledelse, risikohåndtering og revisjon
Generer erklæringen om anvendelighet, risikohåndteringsplanen, gjennomføringsstatus og risikorapporter fra dine egne data — som rapportmal per standard eller som egendefinert rapport. Dashbord viser ledelsen status for ISMS-et; distribusjonen tar Complaicas Teams-integrasjon og e-postboten seg av, og eksterne BI- og analyseverktøy leser dataene via REST API eller data marts.
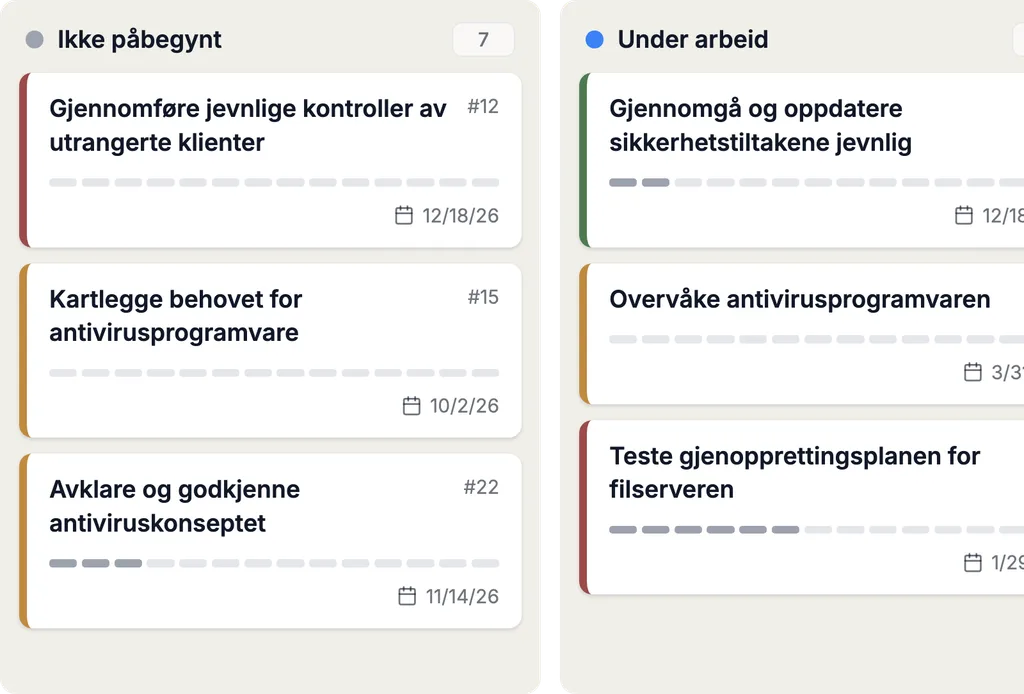
06 / 07 · Oppgavestyring og samarbeid
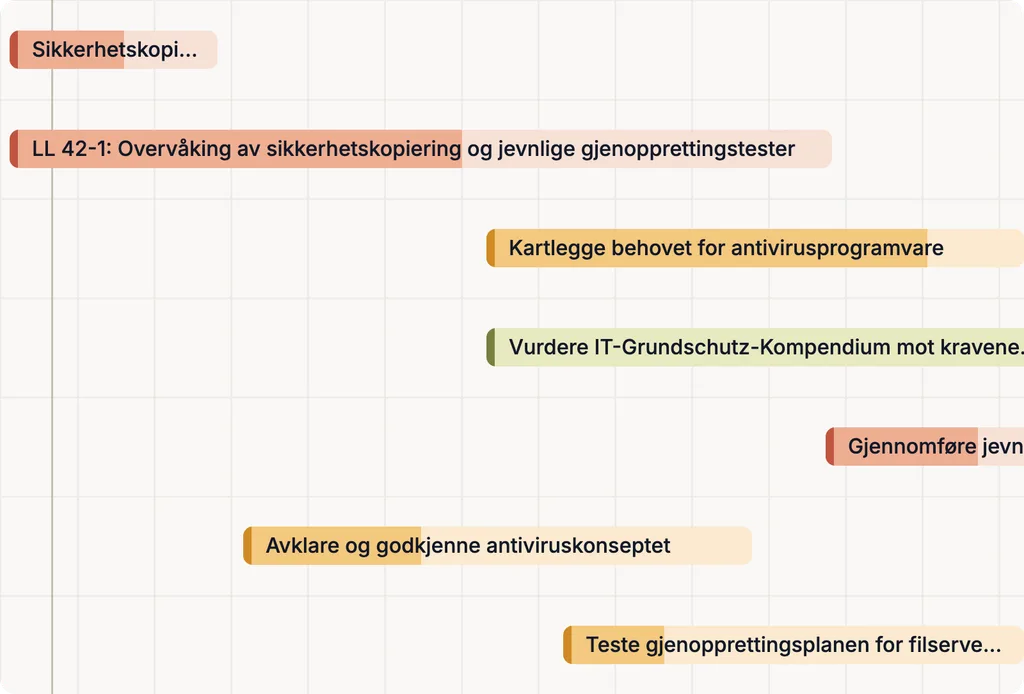
Tiltak, ansvarlige og frister
Tiltak og oppgaver har ansvarlige, frister og status; hver statusendring registreres med forfatter og dato. Interne og eksterne deltakere — for eksempel revisorer eller leverandører — arbeider i samme system: tilgang til enkeltaktiva og dokumenter gis per objekt og via lenke.
07 / 07 · Integrasjoner og automatisering
Complaica-integrasjoner
Via REST API kobler Complaica til aktivaforvaltnings- og CMDB-systemer — Microsoft Azure, i-doit, GLPI, FNT Command og andre — og holder aktivabeholdningen i ISMS-et i takt med virkeligheten. Jira, Microsoft Planner og andre kan kobles til som oppgavesystemer.
Applikasjonsdata er tilgjengelige via forhåndsdefinerte data marts, REST API eller MCP for eksterne analyse- og rapporteringssystemer.
Complaica ISO 27001-verktøy: fra risiko til revisjon
Ett sammenkoblet datasett: hvert objekt peker til det neste — fra forretningsprosess og aktivum til revisjonsbeviset.
- 01
Aktiva
Prosesser, systemer og data i ISMS-omfanget, med avhengighetene deres.
- 02
Risikoer
Identifisere trusler per aktivum og vurdere dem i risikomatrisen — orientert mot ISO/IEC 27005.
- 03
Risikohåndtering
Fastsette håndteringsalternativ — unngå, redusere, overføre, akseptere — og dokumentere restrisiko.
- 04
Annex A-kontroller
Velge og vurdere relevante kontroller og koble dem til risikoer, aktiva og tiltak.
- 05
Tiltak
Følge opp gjennomføringen med ansvarlige, frister og status.
- 06
Bevis
Lagre dokumenter og vurderinger på objektet, med forfatter og dato.
- 07
SoAErklæring om anvendelighet
Begrunne anvendeligheten av Annex A-kontrollene og dokumentere gjennomføringsstatusen.
- 08
Revisjon
Rapporter og bevis for internrevisjon, sertifiseringsrevisjon og oppfølgingsrevisjoner.
Hvorfor Complaica som ISO 27001 ISMS-programvare?
Seks grunner til at organisasjoner bygger og driver ISMS-et sitt med Complaica.
Programvare pluss ekspertrådgivning
ISMS-programvare og rådgivning fra én kilde: våre compliance-eksperter følger oppbygging, drift og revisjonsforberedelse — så langt du trenger det.
ISO 27001 klar til bruk — med 27002 og 27005
Kravene i ISO/IEC 27001:2022 for ISMS-et, de 93 Annex A-kontrollene med gjennomføringsveiledning fra ISO/IEC 27002:2022, en risikostyringsprosess orientert mot ISO/IEC 27005, rapportmaler og veiledninger er forberedt. Du starter ikke fra null.
Ett sammenkoblet datasett i stedet for Excel, PowerPoint og delte mapper
Aktiva, risikoer, kontroller, tiltak og bevis forblir koblet i én datamodell — i stedet for å være spredt over regneark, presentasjoner og delte mapper som holdes konsistente for hånd.
Integrasjoner, API og rapportering
CMDB- og aktivaforvaltningssystemer, Jira, SAP og Microsoft Azure via REST API; rapporter, dashbord, KI og data marts for ledelse og revisorer.
Fra første revisjon til resertifisering
Ett datasett for førstegangssertifisering, oppfølgingsrevisjoner og resertifisering: ISMS-ets status holdes oppdatert mellom revisjonene, ingenting bygges opp på nytt.
Optimaliser compliance-oppgaver med KI-assistanse
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om ISO/IEC 27001 og 27002, forklarer krav og kontroller, hjelper med tiltak og oppgaver og finner svar i dine egne retningslinjer og dokumenter. Den støtter arbeidet i ISMS-et — vurdering og beslutning forblir hos deg.
- 01Svare på spørsmål om ISO/IEC 27001 og ISO/IEC 27002
- 02Forklare krav og Annex A-kontroller — hva som kreves og hva som duger som bevis
- 03Foreslå, formulere og tildele tiltak og oppgaver
- 04Analysere retningslinjene, prosedyrene og dokumentene dine og svare på spørsmål om dem
- 05Forklare bruken av Complaica — hvilken funksjon til hva
Kundestemmer om ISO 27001 ISMS med Complaica
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Informasjonssikkerhet as a Service
Rådgivning gjennom hele ISO 27001-livssyklusen — fra gap-analyse til revisjonsforberedelse, i det omfanget du trenger.
- Gap-analyse og forberedelse
Sammenligning av nåsituasjonen din med kravene i ISO/IEC 27001:2022 og Annex A-kontrollene. Resultat: en prioritert liste over gap og en gjennomføringsplan.
- Oppbygging og innføring av ISMS-et
Omfang, organisasjon, aktivastruktur og roller legges inn i Complaica. Du får et fungerende ISMS med prosessene standarden krever.
- Risikostyring og tiltaksplanlegging
Fastsette risikometodikk og risikomatrise med referanse til ISO/IEC 27005, identifisere, analysere og evaluere risikoer, velge håndteringsalternativer og utlede risikohåndteringsplanen.
- Retningslinjer og dokumentert informasjon
Utarbeidelse, gjennomgang og vedlikehold av retningslinjer for informasjonssikkerhet, prosedyrer og den dokumenterte informasjonen ISO 27001 krever.
- Internrevisjoner og revisjonsforberedelse
Internrevisjoner etter kapittel 9.2, ledelsens gjennomgang og forberedelse til sertifiseringsrevisjonen — inkludert bevisene revisor vil se.
- Ekstern informasjonssikkerhetsansvarlig
En kontaktperson for ISMS-et ditt, midlertidig eller fast — for organisasjoner uten egen rolle for dette.
Andre støttede standarder
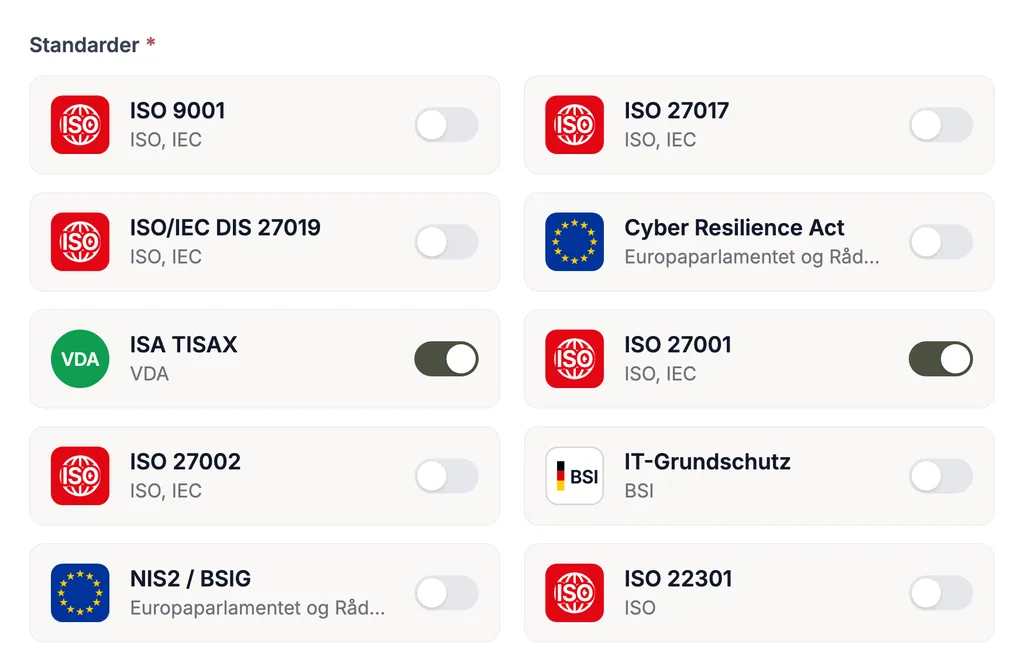
ISO 27001 er sjelden den eneste standarden som gjelder for en organisasjon. I Complaica bruker kravene fra andre standarder de samme aktivaene, risikoene, tiltakene og bevisene: det som er dokumentert for ISO 27001, teller også for NIS2, DORA, TISAX, IT-Grundschutz eller GDPR. Ingen dobbelt vedlikehold.
Hver standard leveres med sin kravkatalog; egne kataloger kan legges til når som helst.
Ofte stilte spørsmål
Hva er ISO 27001?
ISO/IEC 27001 er den internasjonalt anerkjente standarden for styringssystemer for informasjonssikkerhet (ISMS). Den fastsetter hvordan en organisasjon planlegger, gjennomfører, overvåker og forbedrer informasjonssikkerhet systematisk — med risikovurderingen som kjerne og de 93 kontrollene i Annex A som tiltakskatalog; ISO/IEC 27002:2022 gir gjennomføringsveiledning for dem. Gjeldende utgave er ISO/IEC 27001:2022.
Hva er ISMS-programvare?
ISMS-programvare avbilder delene av et styringssystem for informasjonssikkerhet i én datamodell — omfang, aktiva, krav, risikoer, kontroller og bevis — og kobler dem sammen. I stedet for å holde regneark og dokumenter konsistente for hånd vedlikeholder du hvert objekt én gang, og rapporter som erklæringen om anvendelighet genereres fra dataene.
Hvilke funksjoner bør ISO 27001-programvare tilby?
Minst: kravene i ISO/IEC 27001:2022 og Annex A-kontrollene med gjennomføringsstatus, en aktivastruktur med avhengigheter, risikoanalyse og risikohåndtering med konfigurerbar risikomatrise, tiltak med ansvarlige og frister, bevis på objektet, erklæringen om anvendelighet, rapporter for ledelsens gjennomgang og revisjon — og grensesnitt mot systemene der aktivaene og oppgavene dine allerede ligger.
Støtter Complaica ISO/IEC 27001:2022 og ISO/IEC 27002?
Ja. Kravene i ISO/IEC 27001:2022 og de 93 Annex A-kontrollene i standarden er inkludert som katalog — med gjennomføringsveiledning fra ISO/IEC 27002:2022 — og vurderes på aktivatreet ditt. Kommer en ny utgave av standarden, oppdateres katalogen; eksisterende vurderinger og bevis følger med.
Støtter Complaica utarbeidelse og vedlikehold av en erklæring om anvendelighet (SoA)?
Ja. SoA-en oppstår på grunnlag av kravene og kontrollene: for hver kontroll dokumenteres anvendelighet, begrunnelse og gjennomføringsstatus, og rapporten genereres derfra — ved førstegangsrevisjonen som før hver oppfølgingsrevisjon, uten å skrive erklæringen på nytt.
Hvordan støtter Complaica ISO 27001-risikostyring?
Trusler identifiseres per aktivum — fra standard- eller egne trusselkataloger — og vurderes i en konfigurerbar risikomatrise. For hver risiko fastsettes håndteringsalternativ og tiltak; brutto- og restrisiko kan følges over tid, og risikohåndteringsplanen genereres som rapport.
Støtter Complaica risikostyring etter ISO/IEC 27005?
Ja — som veiledning, ikke som sertifiseringsstandard: ISO/IEC 27005 beskriver prosessen for risikostyring av informasjonssikkerhet som ISO/IEC 27001 krever. Complaica avbilder denne prosessen: risikoer identifiseres, analyseres og evalueres per aktivum, for hver risiko fastsettes håndteringsalternativ, kontroller og tiltak, og restrisikoen forblir koblet til aktivum, risiko og bevis. Det finnes ingen sertifisering etter ISO/IEC 27005; resultatene går inn i risikohåndteringsplanen og SoA-en for ISO 27001-revisjonen.
Kan et eksisterende ISMS overtas fra Excel eller andre systemer?
Ja. Complaica importerer og eksporterer data fra og til Excel, via REST API og fra andre ISMS-verktøy; migreringen av dataene dine er gratis og følges opp av våre spesialister. Slik vurderer du verktøyet på ditt eget datasett i stedet for på demodata.
Kan Complaica forvalte flere standarder samtidig?
Ja. TISAX, BSI IT-Grundschutz, NIS2, GDPR, ISO 22301 og flere standarder vurderes på samme omfangsmodell og bruker de samme aktivaene, risikoene, tiltakene og bevisene. Det som er dokumentert for ISO 27001, teller også for de andre standardene.
Er Complaica tilgjengelig som SaaS og on-premises?
Ja, begge deler. SaaS-varianten driftes i Tyskland; on-premises kjører du Complaica i din egen infrastruktur. Lisensen koster det samme i begge tilfeller.
Hvilke systemer kan integreres med Complaica?
Via REST API aktivaforvaltnings- og CMDB-systemer som i-doit, GLPI, FNT Command og andre, samt Jira, SAP og Microsoft Azure. Applikasjonsdata er tilgjengelige via data marts for eksterne analyse- og rapporteringssystemer, og via MCP kan en KI-assistent kobles til.
Hvordan støtter Complaica revisjoner, oppfølgingsrevisjoner og resertifisering?
Bevisene ligger på objektet de dokumenterer, og rapportene — SoA, risikohåndteringsplan, gjennomføringsstatus — genereres fra det gjeldende datasettet. Dashbord viser status før revisjonen, og eksterne revisorer kan få målrettet tilgang. Fordi det samme datasettet lever videre, forberedes oppfølgingsrevisjoner og resertifiseringen etter tre år ut fra den løpende driften. Selve sertifiseringen utføres av et uavhengig sertifiseringsorgan.
Hvem passer ISO 27001-sertifisering for?
For enhver organisasjon som behandler konfidensiell informasjon og vil dokumentere det overfor kunder, partnere eller tilsynsmyndigheter — uavhengig av størrelse og bransje. Den er særlig utbredt blant IT- og skytjenesteleverandører, underleverandører til regulerte bransjer, operatører av kritisk infrastruktur og virksomheter som står overfor NIS2 eller TISAX: et ISMS etter ISO 27001 dekker en stor del av disse kravene også.
Er ISO 27001-sertifisering obligatorisk?
Den er ikke lovpålagt. I praksis blir den obligatorisk gjennom kontrakter og anbud — mange kunder krever sertifikatet som dokumentasjon — og indirekte gjennom regelverk som NIS2, KRITIS eller DORA, som krever et ISMS; ISO 27001 er den vanlige måten å drive dette ISMS-et dokumenterbart på.
Hva koster en ISO 27001-sertifisering?
Kostnadene består av tre deler: innsatsen for oppbygging og drift av ISMS-et (intern tid, rådgivning, programvare), sertifiseringsrevisjonen ved et akkreditert organ og de årlige oppfølgingsrevisjonene. De avhenger først og fremst av omfangets størrelse, antall lokasjoner og modenheten til de eksisterende prosessene dine. Complaica reduserer den første delen: det forberedte innholdet, bevisene som genereres fra dataene, og KI-integrasjonen sparer mesteparten av dokumentasjonsarbeidet. En prisliste sender vi deg på forespørsel.
Hvor lang tid tar det å få ISO 27001-sertifisering?
Typisk tre til tolv måneder fra start til sertifikat — avhengig av omfang, eksisterende dokumentasjon og tilgjengelige ressurser. Med forberedt innhold og rådgivning ligger mindre organisasjoner i den nedre enden. Sertifikatet gjelder i tre år, med årlige oppfølgingsrevisjoner og deretter resertifisering — Complaica holder datasettet oppdatert hele veien.
Start ISO 27001 med Complaica
Test Complaica, be om en demo eller snakk om ditt eksisterende ISMS og en migrering — skriv til oss.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.