NIS2 Software
für Compliance und Risikomanagement
Complaica ist eine NIS2 Software, mit der Organisationen ihre NIS2-Umsetzung steuern, dokumentieren und nachweisen: die NIS2-Anforderungen nach BSIG, Risikomanagement und Maßnahmen, Sicherheitsvorfälle mit ihren Meldefristen und die Nachweise gegenüber Geschäftsleitung und Aufsicht. Anders als eine NIS2-Checkliste verbindet Complaica Anforderungen, Assets, Risiken, Maßnahmen und Nachweise in einem Datenbestand — Dashboards zeigen daraus den Erfüllungsgrad, mit KI-Integration.
- 01NIS2 Compliance vom Scope bis zum Nachweis — in einem Datenbestand
- 02NIS2-Anforderungen nach BSIG sowie DVO (EU) 2024/2690 für die betroffenen Einrichtungsarten
- 03Dashboards mit dem Erfüllungsgrad der Anforderungen, kumuliert bis zur Organisation
- 04Risiken, Maßnahmen, Sicherheitsvorfälle und Nachweise zentral verwaltet
- 05KI-Integration (MCP) plus Expertenberatung — Co-Intelligence
NIS2 mit Complaica umsetzen und verwalten
Funktionen, mit denen Complaica als Software zur NIS2-Umsetzung den Weg von den NIS2-Anforderungen bis zum Nachweis abdeckt.
- 01Anforderungen der NIS2 bewerten — die zehn Risikomanagementmaßnahmen nach § 30 BSIG mit Umsetzungsgrad je Anforderung, kumuliert bis zur obersten Ebene
- 02Durchführungsverordnung (EU) 2024/2690 als Katalog für die betroffenen Einrichtungsarten: Art. 1–14 und die 13 Themenbereiche des Anhangs
- 03Dashboards zur summarischen Bewertung: der Erfüllungsgrad je Anforderung, je Themenbereich und für die gesamte Organisation
- 04Scope und Asset-Struktur abbilden — Organisation, Geschäftsprozesse, Systeme, Dienstleister und ihre Abhängigkeiten
- 05Risiken je Asset identifizieren und in konfigurierbaren Risikomatrizen bewerten
- 06Risikobehandlung planen — Behandlungsoption, Maßnahmen und Restrisiko nachvollziehbar dokumentiert
- 07Sicherheitsvorfälle mit Fristen und Zuständigen führen — 24 Stunden, 72 Stunden, Abschlussmeldung
- 08Lieferkette im Blick: Dienstleister als Assets, mit eigenen Anforderungen, Risiken und Nachweisen
- 09Maßnahmen mit Verantwortlichen, Fristen und Status verfolgen; Nachweise am jeweiligen Objekt ablegen
- 10Berichte für Geschäftsleitung, interne Prüfung und Aufsicht
- 11Integration mit Microsoft Azure, SAP, Jira und weiteren Systemen; Import und Export von und zu Excel
- 12KI-Integration (MCP) für Fragen zu NIS2, Anforderungen und Maßnahmen sowie zur Bedienung
NIS2-Anforderungen und DVO (EU) 2024/2690 zentral verwalten
Die Durchführungsverordnung (EU) 2024/2690 führt aus, was die NIS2-Richtlinie in Art. 21 und Art. 23 verlangt: technische und methodische Anforderungen an die Risikomanagementmaßnahmen und die Kriterien, ab wann ein Sicherheitsvorfall als erheblich gilt. Unmittelbar gilt sie für bestimmte digitale Einrichtungsarten: DNS-Diensteanbieter und TLD-Namenregister, Anbieter von Cloud-Computing- und Rechenzentrumsdiensten, Betreiber von Inhaltszustellnetzen (CDN), Managed Service Provider und Managed Security Service Provider, Anbieter von Online-Marktplätzen, Online-Suchmaschinen und Plattformen für soziale Netzwerke sowie Vertrauensdiensteanbieter. Für diese Einrichtungsarten enthält Complaica die Verordnung als Anforderungskatalog — Art. 1–14 und den Anhang — und bewertet sie auf demselben Datenbestand wie § 30 BSIG.
Diese Seite behandelt die NIS2-Umsetzung im deutschen Rechtsrahmen: Das NIS2-Umsetzungsgesetz hat die Pflichten im BSIG verankert — § 30 BSIG für die Risikomanagementmaßnahmen, § 32 BSIG für die Meldepflichten, § 38 BSIG für die Geschäftsleitung.
- 01 Konzept für die Sicherheit von Netz- und Informationssystemen
- 02 Konzept für das Risikomanagement
- 03 Bewältigung von Sicherheitsvorfällen
- 04 Betriebskontinuitäts- und Krisenmanagement
- 05 Sicherheit der Lieferkette
- 06 Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen
- 07 Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen
- 08 Cyberhygiene und Schulungen im Bereich der Cybersicherheit
- 09 Kryptografie
- 10 Sicherheit des Personals
- 11 Zugriffskontrolle
- 12 Anlagen- und Wertemanagement
- 13 Sicherheit des Umfelds und physische Sicherheit
NIS2 Risikomanagement nach § 30 BSIG
Complaica unterstützt das Risikomanagement und die Risikomanagementmaßnahmen nach NIS2 bzw. § 30 BSIG. Das Gesetz verlangt geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen — nach dem Stand der Technik und auf einem gefahrenübergreifenden Ansatz — und die Dokumentation ihrer Einhaltung.
In Complaica ist das ein durchgehender Prozess: Risikoanalyse je Asset, Risikobewertung in der konfigurierbaren Risikomatrix, Risikobehandlung mit Maßnahmen und Verantwortlichen, das Restrisiko im Zeitverlauf. Die Bewertung der Wirksamkeit stützt sich auf den Umsetzungsstatus und die Nachweise, die an jeder Maßnahme liegen.
Die zehn Risikomanagementmaßnahmen nach § 30 Abs. 2 BSIG
- 01Konzepte für die Risikoanalyse und die Sicherheit in der Informationstechnik
- 02Bewältigung von Sicherheitsvorfällen
- 03Aufrechterhaltung des Betriebs — Backup-Management, Wiederherstellung nach einem Notfall, Krisenmanagement
- 04Sicherheit der Lieferkette
- 05Sicherheit bei Erwerb, Entwicklung und Wartung, einschließlich Management und Offenlegung von Schwachstellen
- 06Bewertung der Wirksamkeit der Risikomanagementmaßnahmen
- 07Schulungen und Sensibilisierungsmaßnahmen
- 08Einsatz kryptographischer Verfahren
- 09Sicherheit des Personals, Zugriffskontrolle und Verwaltung von IKT-Systemen
- 10Multi-Faktor-Authentifizierung und gesicherte Kommunikation
NIS2 Meldepflichten und Sicherheitsvorfälle nach § 32 BSIG
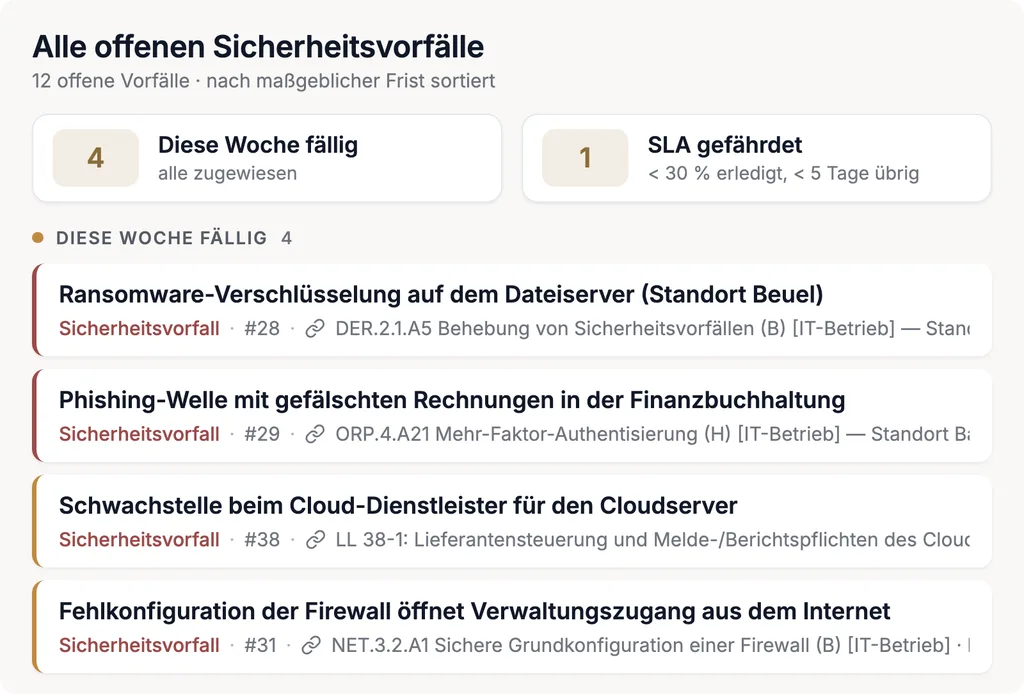
Ein erheblicher Sicherheitsvorfall löst die NIS2 Meldepflicht aus: § 32 BSIG verlangt die Meldung an die gemeinsame Meldestelle von BSI und BBK in festen Fristen. Complaica führt jeden NIS2-Sicherheitsvorfall als eigenen Datensatz — mit Zeitstempeln, Zuständigen und den betroffenen Assets — und die Meldefristen laufen als Termine mit.
So bleibt das Incident Management nachvollziehbar: Jeder Schritt wird mit Autor und Datum festgehalten, Maßnahmen aus dem Vorfall werden wie alle anderen verfolgt. Die Meldung selbst geben Sie bei der Meldestelle ab.
Meldefristen nach § 32 BSIG
- 24 Stunden · frühe Erstmeldung
Unverzüglich, spätestens 24 Stunden nach Kenntnis von einem erheblichen Sicherheitsvorfall.
- 72 Stunden · Meldung
Bestätigt oder aktualisiert die Angaben der Erstmeldung.
- Auf Ersuchen · Zwischenmeldung
Statusaktualisierungen, wenn das BSI sie anfordert.
- Ein Monat · Abschlussmeldung
Spätestens einen Monat nach der Meldung. Dauert der Vorfall noch an, tritt eine Fortschrittsmeldung an ihre Stelle.
Lieferkettensicherheit nach NIS2
Die Sicherheit der Lieferkette gehört zu den Risikomanagementmaßnahmen des § 30 BSIG — einschließlich der Beziehungen zu unmittelbaren Anbietern und Diensteanbietern. In Complaica stehen Dienstleister und Lieferanten im selben Modell wie Ihre eigenen Assets: Lieferantenrisiken werden dort bewertet, wo die Abhängigkeit besteht.
Für die NIS2 Lieferkettensicherheit (Supply Chain Security) nutzt Complaica damit dieselben Funktionen wie für den Rest des Scopes — Anforderungen, Risiken, Maßnahmen und Nachweise.
Lieferkette in Complaica
- Dienstleister als Assets
Anbieter und Dienstleister werden mit Typ und Attributen erfasst — wie Anwendungen, Systeme und Standorte.
- Abhängigkeiten sichtbar
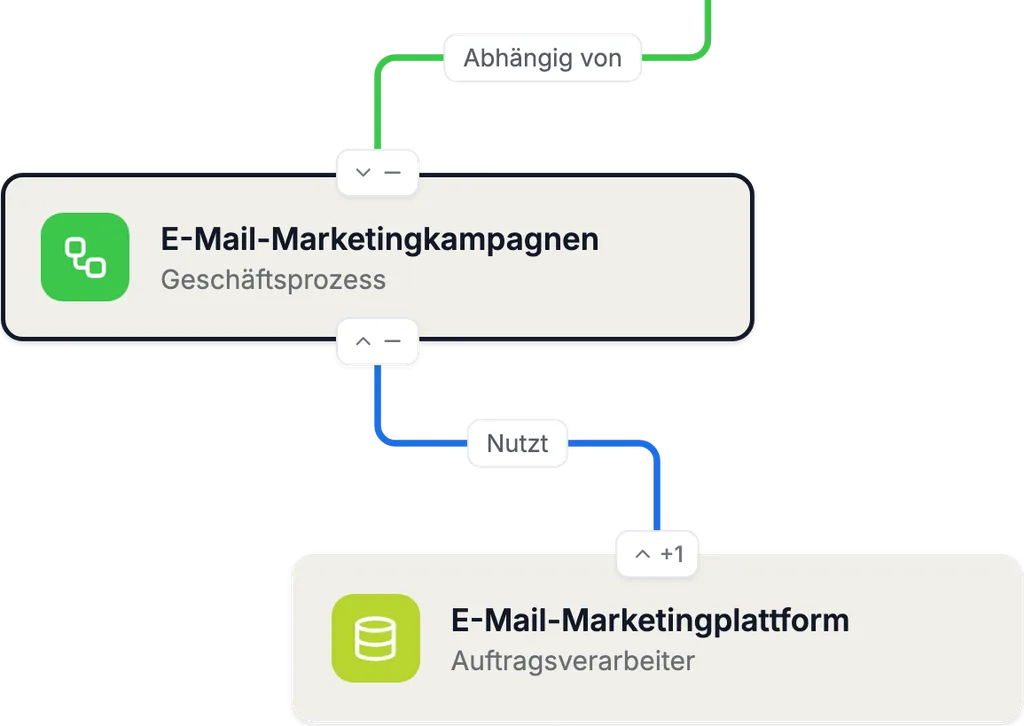
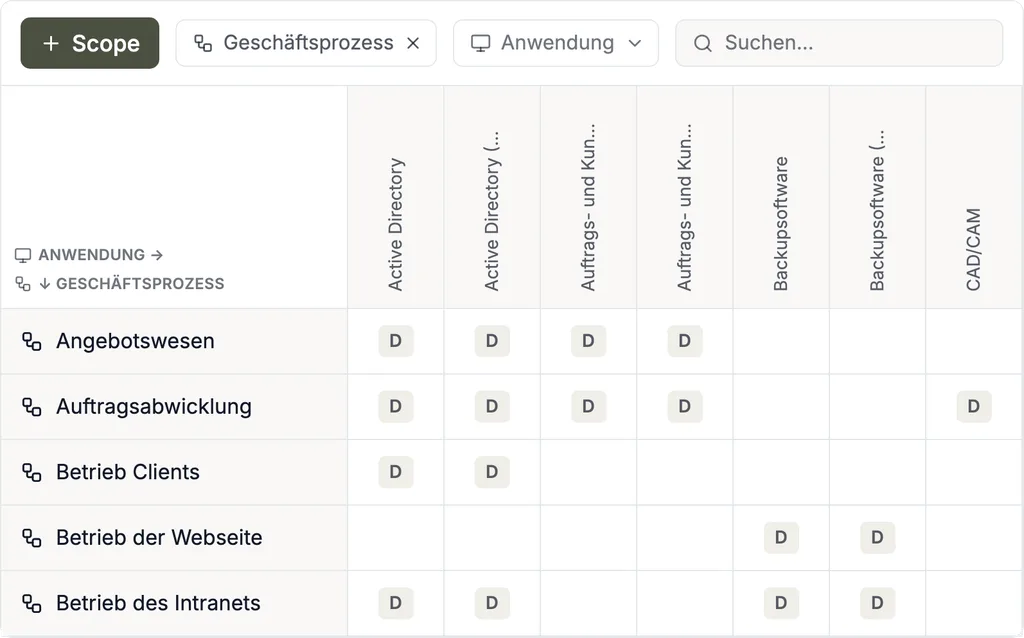
Abhängigkeitsgraph und -matrix zeigen, welcher Geschäftsprozess und welcher Dienst an welchem Anbieter hängt.
- Anforderungen und Lieferantenrisiken
Je Dienstleister werden Anforderungen bewertet und Risiken identifiziert, bewertet und behandelt.
- Nachweise am Dienstleister
Dokumente, Links und Bewertungen liegen am Objekt, mit Autor und Datum.
NIS2 für Geschäftsleitung und Informationssicherheit
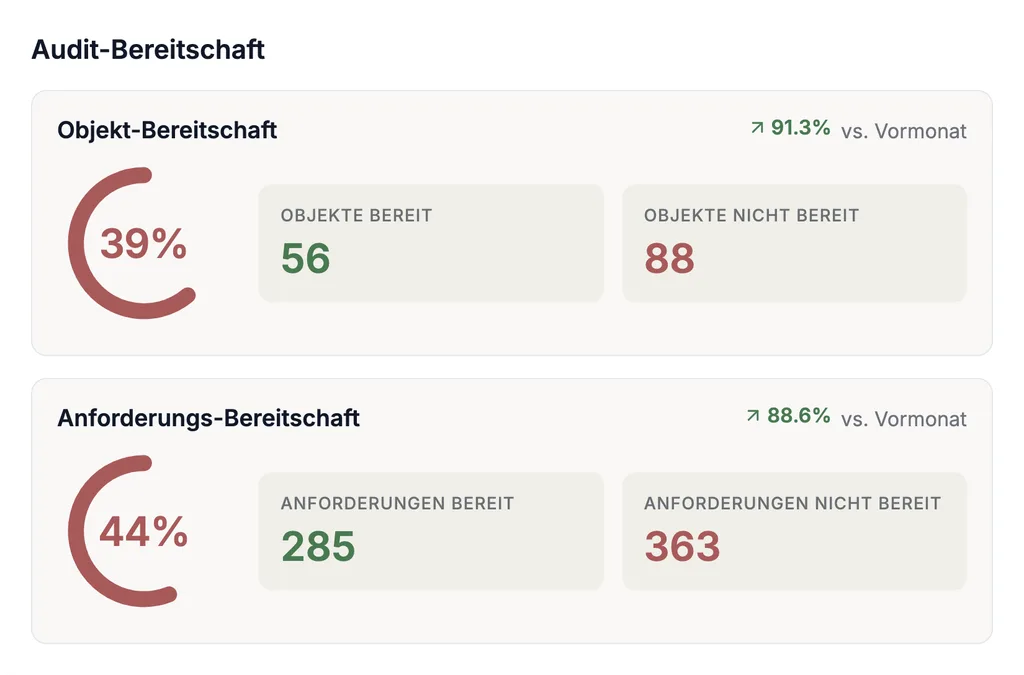
Nach § 38 BSIG setzt die Geschäftsleitung die Risikomanagementmaßnahmen um und überwacht ihre Umsetzung. Die Dashboards in Complaica geben ihr und den Informationssicherheitsbeauftragten dafür den Überblick: Der Umsetzungsstatus wird von der einzelnen Anforderung über den Themenbereich bis zur Organisation kumuliert und zeigt, wie weit die NIS2-Anforderungen umgesetzt sind — und wo die Lücken liegen. Der Erfüllungsgrad ist eine Auswertung von Complaica aus dem von Ihnen bewerteten Umsetzungsstatus, keine behördlich festgelegte Kennzahl.
- 01Erfüllungsgrad gesamt — eine Zahl für § 30 BSIG und, wo sie gilt, die DVO (EU) 2024/2690
- 02Aufschlüsselung je Themenbereich, je Standort und je Organisationseinheit
- 03Offene und teilweise umgesetzte Anforderungen mit Verantwortlichen und Fristen
- 04Entwicklung über die Zeit — der Stand im Vergleich zum Vormonat
- 05Sicht für die Geschäftsleitung: Grundlage für Umsetzung und Überwachung nach § 38 BSIG
Complaica Module für NIS2 Compliance
Module, ein verbundener Datenbestand: Organisation, Assets, Anforderungen, Risiken, Berichte, Aufgaben und Integrationen arbeiten auf denselben Objekten.
01 / 07 · Organisationsmanagement
Organisation, Standorte und Geltungsbereich
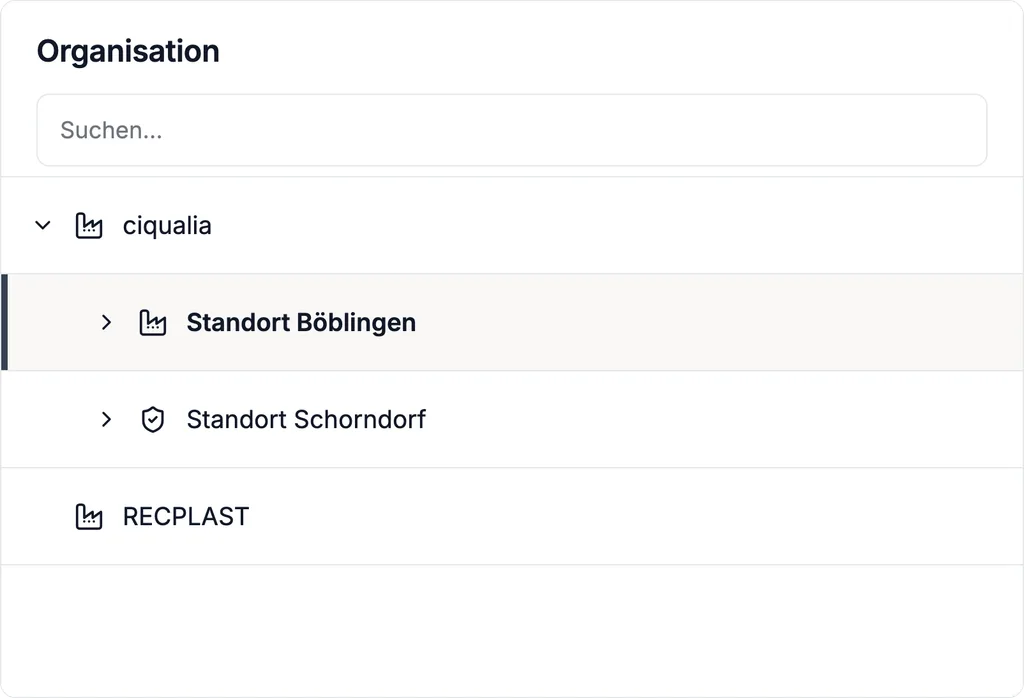
Bilden Sie Ihre Organisation als Baum ab — Gesellschaften, Standorte, Abteilungen, Einheiten — und legen Sie fest, welche Teile und Dienste unter die NIS2 fallen. Verantwortlichkeiten werden je Einheit und je Objekt vergeben; Zugriffsrechte folgen derselben Struktur.
02 / 07 · Asset-Strukturanalyse
Assets, Abhängigkeiten und Lieferkette
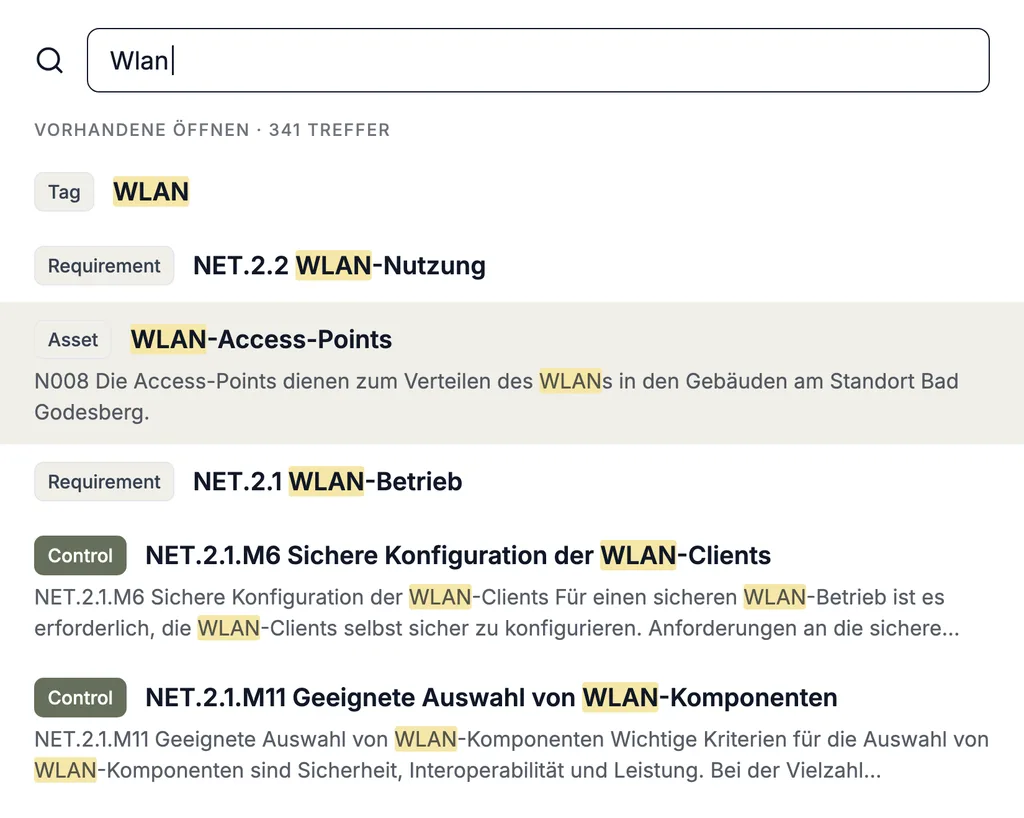
Erfassen Sie Assets — Anwendungen, Systeme, Daten, Standorte, Dienstleister — mit Typ und weiteren Attributen, und verknüpfen Sie sie mit den Geschäftsprozessen und Diensten, die von ihnen abhängen. Assets lassen sich aus Asset Management, CMDBs, Microsoft Azure und anderen Quellen importieren.
Dienstleister und Lieferanten stehen im selben Modell: Die Abhängigkeitsgraphen zeigen, welcher Dienst an welchem Anbieter hängt — die Grundlage für die Sicherheit der Lieferkette, die die NIS2 verlangt.
03 / 07 · Compliance-Management
Anforderungen, Umsetzungsstatus und Erfüllungsgrad
Bewerten Sie die Anforderungen der NIS2 — § 30 BSIG und, für die betroffenen Einrichtungsarten, die Durchführungsverordnung (EU) 2024/2690 — auf Ihrem Asset-Baum. Jede Anforderung erhält einen Umsetzungsstatus, eine Begründung und Nachweise; der Status kumuliert bottom-up bis zur Organisation.
Eigene Anforderungskataloge und weitere Regelwerke und Standards werden auf demselben Modell bewertet — dieselben Assets, dieselben Nachweise. Was für ISO 27001 bereits dokumentiert ist, kann — soweit inhaltlich passend — auch für entsprechende NIS2-Anforderungen genutzt werden.
04 / 07 · Risikomanagement
Risikoanalyse, Risikobewertung und Risikobehandlung
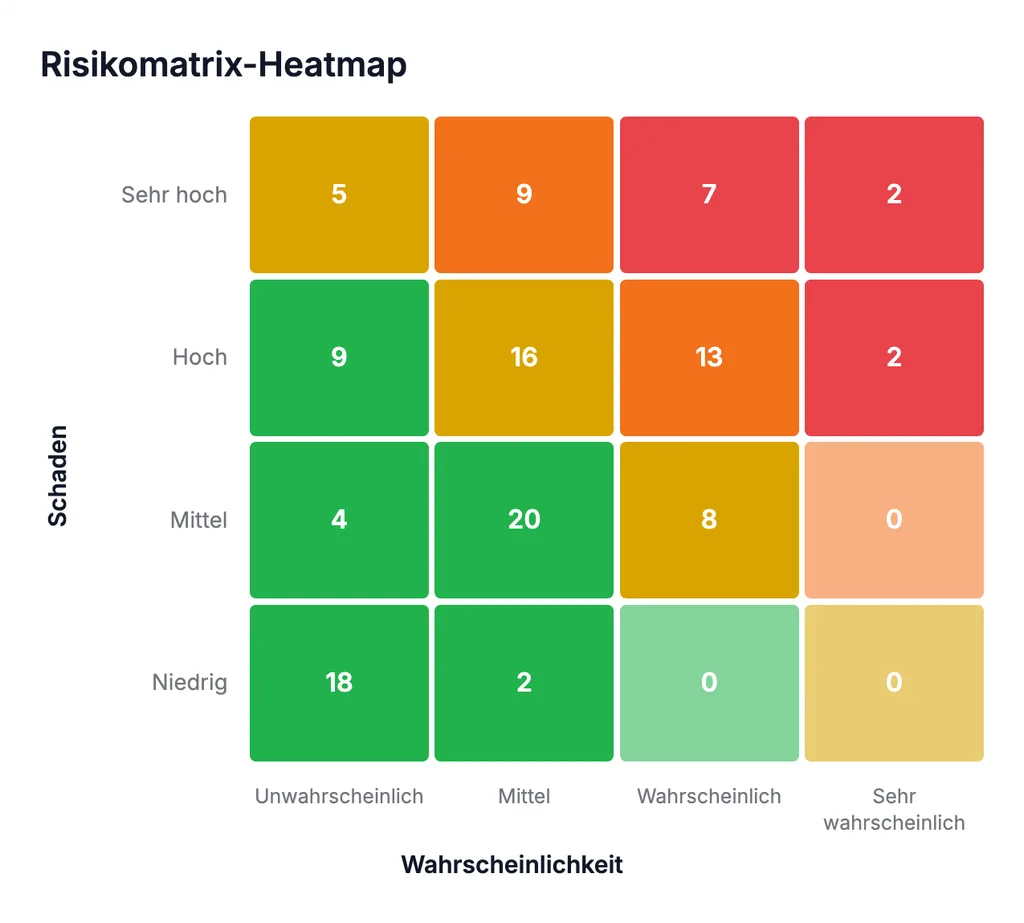
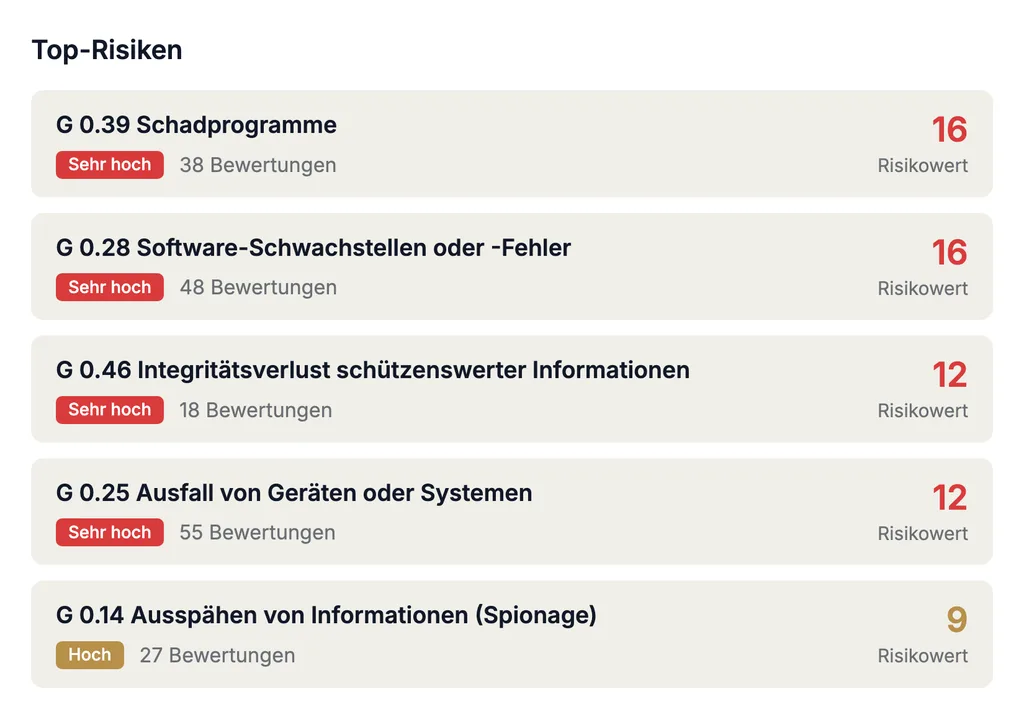
Identifizieren Sie Gefährdungen je Asset — aus Standard- oder eigenen Bedrohungskatalogen — und bewerten Sie Eintrittswahrscheinlichkeit und Schadenshöhe in einer konfigurierbaren Risikomatrix. Für jedes Risiko wird die Behandlungsoption festgelegt, mit Maßnahmen verknüpft und das Restrisiko über die Zeit verfolgt — der gefahrenübergreifende Ansatz, den die NIS2 verlangt.
05 / 07 · Berichterstattung & Datenanalyse
Berichte für Geschäftsleitung, Prüfung und Aufsicht
Erzeugen Sie Umsetzungsstatus, Risikobehandlungsplan und Risikoberichte aus Ihren eigenen Daten — als Berichtsvorlage je Regelwerk oder als benutzerdefinierten Bericht. Dashboards zeigen der Geschäftsleitung den Stand; die Verteilung übernehmen die Complaica-Teams-Integration sowie der Mail Bot, und externe BI- und Datenanalyse-Tools lesen die Daten über REST API oder Data Marts.
06 / 07 · Aufgabenmanagement & Zusammenarbeit
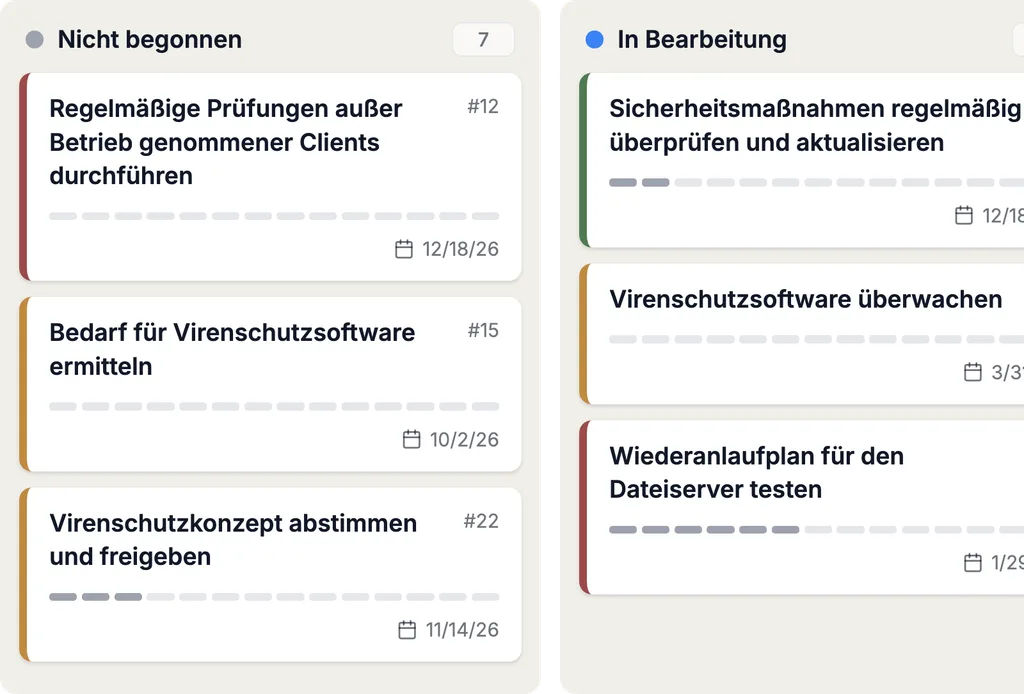
Maßnahmen, Sicherheitsvorfälle und Fristen
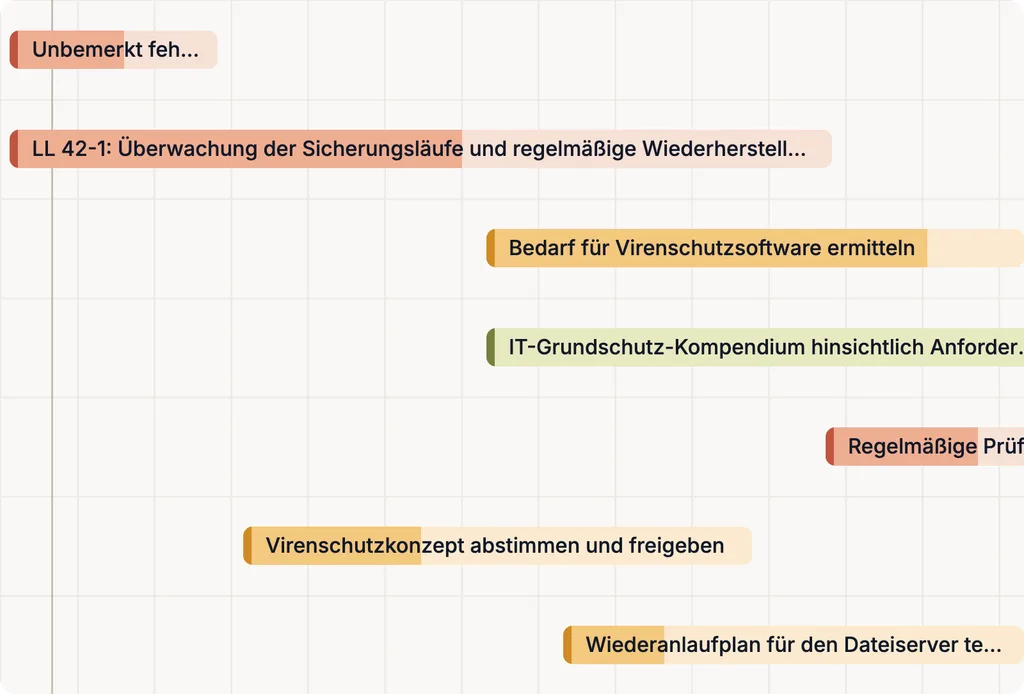
Maßnahmen, Aufgaben und Sicherheitsvorfälle tragen Verantwortliche, Fristen und Status; jede Statusänderung wird mit Autor und Datum festgehalten. Bei einem Sicherheitsvorfall laufen die Meldefristen als Termine mit — 24 Stunden, 72 Stunden, Abschlussmeldung. Interne und externe Beteiligte arbeiten im selben System: Der Zugriff wird je Objekt und per Link vergeben.
07 / 07 · Integrationen & Automatisierung
Complaica-Integrationen
Über die REST API bindet Complaica Asset-Management- und CMDB-Systeme an — Microsoft Azure, i-doit, GLPI, FNT Command und weitere — und hält den Asset-Bestand mit der Realität im Gleichschritt. Jira, Microsoft Planner u. a. können als Aufgabensystem angebunden werden.
Anwendungsdaten stehen über voreingestellte Data Marts bzw. REST API oder MCP für externe Analyse- und Reporting-Systeme bereit.
Complaica NIS2 Tool: vom Risiko bis zum Nachweis
Ein verbundener Datenbestand: Jedes Objekt verweist auf das nächste — vom Geltungsbereich und Asset bis zum Dashboard für die Geschäftsleitung.
- 01
Scope
Organisation, Standorte und Dienste, die unter die NIS2 fallen — mit ihren Verantwortlichen.
- 02
Assets
Prozesse, Systeme, Daten und Dienstleister, mit ihren Abhängigkeiten.
- 03
Risiken
Gefährdungen je Asset identifizieren und in der Risikomatrix bewerten.
- 04
Anforderungen§ 30 BSIG · DVO (EU) 2024/2690
Umsetzungsgrad je Anforderung bewerten und begründen.
- 05
Maßnahmen
Umsetzung mit Verantwortlichen, Fristen und Status verfolgen.
- 06
Nachweise
Dokumente und Bewertungen am Objekt ablegen, mit Autor und Datum.
- 07
SicherheitsvorfälleMeldefristen nach § 32 BSIG
Vorfälle bewerten und mit Fristen führen — 24 Stunden, 72 Stunden, Abschlussmeldung.
- 08
Dashboards
Der Erfüllungsgrad als Summe — für Geschäftsleitung, Prüfung und Aufsicht.
Warum Complaica als NIS2 Software?
Sechs Gründe, aus denen Unternehmen und Organisationen die NIS2 mit Complaica umsetzen und nachweisen.
Software plus Expertenberatung
ISMS Software und Beratung aus einer Hand: Unsere Compliance-Experten begleiten Betroffenheitsprüfung, Umsetzung und Nachweis — so weit, wie Sie es brauchen.
NIS2 einsatzbereit — mit DVO (EU) 2024/2690
Die Risikomanagementmaßnahmen nach § 30 BSIG, die Durchführungsverordnung (EU) 2024/2690 mit Art. 1–14 und Anhang sowie Berichtsvorlagen und Leitfäden sind vorbereitet. Sie beginnen nicht bei null.
Der Erfüllungsgrad als eine Zahl
Dashboards kumulieren den Umsetzungsstatus von der einzelnen Anforderung bis zur Organisation. Die Geschäftsleitung sieht, wo das Unternehmen steht — ohne dass jemand Tabellen zusammenführt.
Integrationen, API und Reporting
CMDB- und Asset-Management-Systeme, Jira, SAP und Microsoft Azure über die REST API; Berichte, Dashboards, KI und Data Marts für Geschäftsleitung und Prüfer.
Vom ersten Stand bis zum laufenden Nachweis
Ein Datenbestand für Einführung, Betrieb und wiederkehrende Prüfungen: Der Stand bleibt zwischen den Prüfungen aktuell, nichts wird neu aufgebaut.
NIS2 Compliance mit KI-Unterstützung
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zur NIS2, zum BSIG und zur Durchführungsverordnung (EU) 2024/2690, erklärt Anforderungen, hilft bei Maßnahmen und Aufgaben und findet Antworten in Ihren eigenen Richtlinien und Dokumenten. Sie unterstützt die Arbeit im ISMS — Bewertung und Entscheidung bleiben bei Ihnen.
- 01Fragen zur NIS2, zum BSIG und zur DVO (EU) 2024/2690 beantworten
- 02Anforderungen erklären — was gefordert ist und was als Nachweis taugt
- 03Maßnahmen und Aufgaben vorschlagen, formulieren und zuordnen
- 04Ihre Richtlinien, Verfahren und Dokumente auswerten und Fragen dazu beantworten
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
Kundenstimmen zum ISMS mit Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Beratung zur NIS2-Umsetzung
Informationssicherheit as a Service: Unsere Experten begleiten die NIS2-Umsetzung von der Betroffenheitsprüfung bis zum Nachweis — im Umfang, den Sie brauchen.
- Betroffenheitsprüfung und Gap-Analyse
Fällt Ihr Unternehmen unter die NIS2 — und als welche Art von Einrichtung? Danach der Abgleich Ihres Ist-Zustands mit § 30 BSIG und, wo sie gilt, der DVO (EU) 2024/2690. Ergebnis: eine priorisierte Lückenliste und ein Umsetzungsplan.
- Aufbau und Einführung des ISMS
Scope, Organisation, Asset-Struktur und Rollen werden in Complaica angelegt. Sie erhalten ein lauffähiges ISMS mit den Prozessen, die die NIS2 verlangt.
- Risikomanagement und Maßnahmenplanung
Risikomethodik und Risikomatrix festlegen, Risiken identifizieren, analysieren und bewerten, Behandlungsoptionen wählen und den Risikobehandlungsplan ableiten.
- Vorfallmanagement und Meldewege
Prozess für die Bewältigung von Sicherheitsvorfällen, Bewertung der Erheblichkeit und die Meldewege für die Fristen von 24 Stunden, 72 Stunden und einem Monat.
- Richtlinien, Schulung und Geschäftsleitung
Erstellung und Pflege der Konzepte und Richtlinien, die die NIS2 fordert, sowie Schulungen für Beschäftigte und Geschäftsleitung nach § 38 BSIG.
- Externer Informationssicherheitsbeauftragter
Ein Ansprechpartner für Ihr ISMS auf Zeit oder dauerhaft — für Organisationen ohne eigene Rolle dafür.
NIS2 und ISO 27001 gemeinsam managen
NIS2 und ISO 27001 überschneiden sich in vielen organisatorischen und technischen Themen — Risikomanagement, Behandlung von Sicherheitsvorfällen, Lieferkette, Zugriffskontrolle. Complaica verwaltet beide Regelwerke auf denselben Assets, Risiken, Maßnahmen und Nachweisen: Was im ISMS für ISO 27001 mit Complaica bereits dokumentiert ist, kann — soweit inhaltlich passend — auch für entsprechende NIS2-Anforderungen genutzt werden. Gemeinsame Maßnahmen und gemeinsame Nachweise ersparen doppelte Pflege. Eine ISO 27001-Zertifizierung bedeutet dennoch nicht, dass die NIS2-Pflichten erfüllt sind: Registrierung, Melde- und Nachweispflichten kommen hinzu.
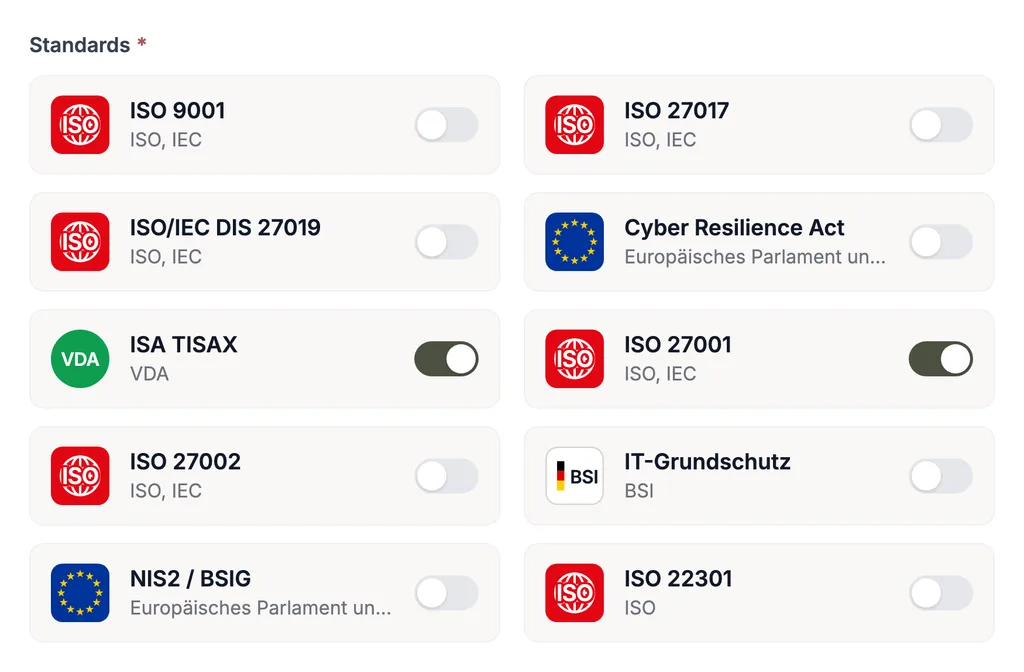
Dasselbe gilt für weitere unterstützte Regelwerke und Standards — BSI IT-Grundschutz, DORA, TISAX oder das Datenschutz-Management nach DSGVO. Jedes Regelwerk wird mit seinem Anforderungskatalog bereitgestellt; eigene Kataloge lassen sich jederzeit ergänzen. Mehr zur Compliance-Plattform Complaica und zur ISMS Software.
Häufige Fragen zu NIS2 Software und NIS2 Compliance
Was ist NIS2?
NIS2 ist die Richtlinie (EU) 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau in der Union. Sie verpflichtet wichtige und besonders wichtige Einrichtungen zu Risikomanagementmaßnahmen, zur Meldung erheblicher Sicherheitsvorfälle und zur Registrierung und nimmt die Geschäftsleitung in die Pflicht. In Deutschland ist sie durch das NIS2-Umsetzungsgesetz im BSI-Gesetz (BSIG) umgesetzt, das in der neuen Fassung seit dem 6. Dezember 2025 gilt.
Was ist eine NIS2 Software?
Eine NIS2 Software bildet die Pflichten der NIS2 in einem Datenmodell ab — Geltungsbereich, Assets, Anforderungen, Risiken, Maßnahmen, Sicherheitsvorfälle und Nachweise — und verknüpft sie miteinander. In der Sache ist sie eine ISMS Software, die den Anforderungskatalog der NIS2 mitbringt: Statt Tabellen von Hand konsistent zu halten, pflegen Sie jedes Objekt einmal, und Berichte und Dashboards entstehen aus den Daten.
Wie unterstützt Software bei der NIS2-Umsetzung?
Eine Software zur NIS2-Umsetzung ersetzt die Arbeit nicht, sie ordnet sie: Die NIS2-Anforderungen liegen als Katalog vor, jede wird bewertet, begründet und mit Nachweisen belegt. Risiken und Maßnahmen hängen an den Assets, die sie betreffen, Fristen und Verantwortliche sind hinterlegt. So lässt sich die NIS2 Compliance dokumentieren und der Stand jederzeit berichten — ohne dass jemand Tabellen zusammenführt.
Welche NIS2-Anforderungen unterstützt Complaica?
Complaica unterstützt die gesamte NIS2-Umsetzung: die zehn Risikomanagementmaßnahmen nach § 30 BSIG, für die betroffenen Einrichtungsarten die Durchführungsverordnung (EU) 2024/2690 mit Art. 1–14 und den 13 Themenbereichen ihres Anhangs, das Führen von Sicherheitsvorfällen mit den Meldefristen nach § 32 BSIG und die Sicht für die Geschäftsleitung nach § 38 BSIG. Die Kataloge werden auf Ihrem Asset-Baum bewertet.
Welche Risikomanagementmaßnahmen verlangt NIS2?
§ 30 BSIG nennt zehn Bereiche, die die Maßnahmen mindestens umfassen müssen: Risikoanalyse und Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs und Krisenmanagement, Sicherheit der Lieferkette, Sicherheit bei Erwerb, Entwicklung und Wartung, Bewertung der Wirksamkeit, Schulungen, Kryptografie, Personalsicherheit und Zugriffskontrolle sowie Multi-Faktor-Authentifizierung und gesicherte Kommunikation. Die Maßnahmen müssen geeignet, verhältnismäßig und wirksam sein, und ihre Einhaltung ist zu dokumentieren.
Was regelt die Durchführungsverordnung (EU) 2024/2690?
Sie führt die NIS2-Richtlinie aus. Art. 1 und 2 legen mit dem Anhang die technischen und methodischen Anforderungen an die Risikomanagementmaßnahmen fest; Art. 3 und 4 bestimmen, wann ein Sicherheitsvorfall als erheblich gilt; Art. 5 bis 14 tun das für einzelne Arten von Einrichtungen — von DNS-Diensteanbietern über Cloud-Computing- und Rechenzentrumsdienste bis zu Vertrauensdiensteanbietern. Unmittelbar gilt die Verordnung nur für diese Arten von Einrichtungen.
Für welche Unternehmen gilt die DVO (EU) 2024/2690?
Unmittelbar gilt die Durchführungsverordnung (EU) 2024/2690 nur für die Arten von Einrichtungen, die sie selbst nennt: DNS-Diensteanbieter, TLD-Namenregister, Anbieter von Cloud-Computing- und Rechenzentrumsdiensten, Betreiber von Inhaltszustellnetzen (CDN), Anbieter verwalteter Dienste und verwalteter Sicherheitsdienste (Managed Service Provider, Managed Security Service Provider), Anbieter von Online-Marktplätzen, Online-Suchmaschinen und Plattformen für Dienste sozialer Netzwerke sowie Vertrauensdiensteanbieter. Für alle anderen wichtigen und besonders wichtigen Einrichtungen gelten die Pflichten aus dem BSIG; ihnen kann die Verordnung als Orientierung dienen, verbindlich ist sie für sie nicht.
Welche Meldepflichten gelten bei NIS2-Sicherheitsvorfällen?
Erhebliche Sicherheitsvorfälle sind nach § 32 BSIG an die gemeinsame Meldestelle von BSI und BBK zu melden: mit einer frühen Erstmeldung, einer Meldung und einer Abschlussmeldung, auf Ersuchen des BSI zusätzlich mit Zwischenmeldungen. Complaica führt Sicherheitsvorfälle mit Zeitstempeln, Zuständigen und Fristen und hält jeden Schritt mit Autor und Datum fest. Die Meldung selbst geben Sie bei der Meldestelle ab.
Was bedeutet die 24- und 72-Stunden-Frist bei NIS2?
Beide Fristen laufen ab dem Zeitpunkt, zu dem die Einrichtung von einem erheblichen Sicherheitsvorfall Kenntnis erlangt. Innerhalb von 24 Stunden ist die frühe Erstmeldung fällig, innerhalb von 72 Stunden die Meldung, die die ersten Angaben bestätigt oder aktualisiert. Spätestens einen Monat nach dieser Meldung folgt die Abschlussmeldung; dauert der Vorfall noch an, tritt eine Fortschrittsmeldung an ihre Stelle.
Wie unterstützt Complaica die NIS2-Lieferkettensicherheit?
Dienstleister und Lieferanten werden als Assets geführt und mit den Geschäftsprozessen und Diensten verknüpft, die von ihnen abhängen. Je Dienstleister lassen sich Anforderungen bewerten, Lieferantenrisiken identifizieren und behandeln und Nachweise ablegen. Abhängigkeitsgraph und -matrix zeigen, welcher Dienst an welchem Anbieter hängt.
Welche Pflichten hat die Geschäftsleitung nach NIS2?
Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Dashboards und Berichte in Complaica sind deshalb auf die Sicht der Leitung ausgelegt: der Erfüllungsgrad, die größten Risiken und die offenen Maßnahmen auf einer Seite.
Wie zeigt Complaica den Erfüllungsgrad der NIS2?
Jede Anforderung erhält einen Umsetzungsstatus. Complaica kumuliert ihn bottom-up — von der Anforderung über den Themenbereich bis zur Organisation — und zeigt ihn in Dashboards: als Gesamtwert, je Themenbereich, je Standort und im Vergleich zum Vormonat. Der Erfüllungsgrad ist eine Auswertung von Complaica aus Ihren eigenen Bewertungen, keine behördlich festgelegte Kennzahl.
Wer ist von der NIS2 betroffen?
Die Betroffenheit ergibt sich aus Sektor, Größe und Tätigkeit. Erfasst sind Einrichtungen in den Sektoren der Anlagen 1 und 2 des BSIG — etwa Energie, Verkehr, Gesundheit, digitale Infrastruktur, IKT-Dienste oder verarbeitendes Gewerbe — in der Regel ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Jahresbilanzsumme; einige Einrichtungen fallen unabhängig von ihrer Größe darunter. Ob Ihr Unternehmen betroffen ist, prüfen wir gern mit Ihnen.
Wie hängen NIS2 und ISO 27001 zusammen?
NIS2 ist Gesetz, ISO 27001 eine Norm für das ISMS — inhaltlich überschneiden sich beide in vielen Themen, vom Risikomanagement bis zur Zugriffskontrolle. In Complaica werden NIS2 und ISO 27001 auf demselben Scope-Modell bewertet und nutzen dieselben Assets, Risiken, Maßnahmen und Nachweise. Das gilt ebenso für TISAX, BSI IT-Grundschutz, DORA, DSGVO und ISO 22301: Was bereits dokumentiert ist, kann — soweit inhaltlich passend — für jedes Regelwerk genutzt werden, das es betrifft.
Reicht eine ISO 27001-Zertifizierung für die NIS2 aus?
Sie deckt einen erheblichen Teil der Anforderungen aus § 30 BSIG ab, ersetzt aber weder Registrierung noch Melde- und Nachweispflichten. In Complaica nutzen beide Regelwerke dieselben Assets, Risiken, Maßnahmen und Nachweise; die Differenz erscheint als Liste offener Anforderungen.
Gibt es eine NIS2-Zertifizierung für Software?
Nein. Die NIS2 ist ein Gesetz, keine Zertifizierungsnorm: Es gibt weder ein NIS2-Zertifikat für Einrichtungen noch eines für Software. Die Einrichtung muss die Maßnahmen umsetzen und das auf Verlangen der Aufsicht nachweisen können; ob die Pflicht erfüllt ist, beurteilt die zuständige Behörde. Complaica hält die Nachweise dafür am Objekt bereit, das sie belegen.
Kann Complaica On-Premises betrieben werden?
Ja. Complaica ist als SaaS und On-Premises verfügbar: Die SaaS-Variante wird in Deutschland gehostet; On-Premises betreiben Sie die NIS2 Compliance Software in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
Kann ein bestehendes ISMS nach Complaica migriert werden?
Ja. Complaica importiert und exportiert Daten von und nach Excel, über die REST API und aus anderen ISMS-Tools; die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet. So bewerten Sie das Tool an Ihrem eigenen Datenbestand statt an Demo-Daten.
Welche Systeme können mit Complaica integriert werden?
Über die REST API Asset-Management- und CMDB-Systeme wie i-doit, GLPI, FNT Command u. a. sowie Jira, SAP und Microsoft Azure. Anwendungsdaten stehen über Data Marts für externe Analyse- und Reporting-Systeme bereit, und über MCP lässt sich ein KI-Assistent anbinden.
Wie lange dauert die Einführung?
Für einen definierten Scope liegen erste belastbare Statusberichte typischerweise nach wenigen Wochen vor — je nach vorhandener Dokumentation und verfügbaren Ressourcen. Mit vorbereiteten Inhalten und Beratung liegen kleinere Organisationen am unteren Ende.
NIS2 mit Complaica starten
Complaica als NIS2 Software kennenlernen: testen, eine Demo anfragen oder über Ihre NIS2-Umsetzung und ein bestehendes ISMS sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.