Software ISMS
para ISO 27001
A Complaica apoia a implementação, a operação e a melhoria contínua de um sistema de gestão da segurança da informação (ISMS) segundo a ISO/IEC 27001:2022. Ativos, riscos, controlos/medidas e evidências são mantidos de forma centralizada e as auditorias preparadas de forma sistemática — com integração de IA.
- 01ISO 27001 do âmbito à auditoria — num só conjunto de dados
- 02Implementação e operação guiadas do ISMS
- 03Riscos, controlos e evidências geridos de forma centralizada
- 04Integração de IA (MCP) mais consultoria especializada — Co-Intelligence
- 05Conteúdos prontos para ISO/IEC 27001 (ISMS), Anexo A / ISO/IEC 27002 (controlos) e ISO/IEC 27005 (gestão de riscos)
Implementar e gerir a ISO 27001 com a Complaica
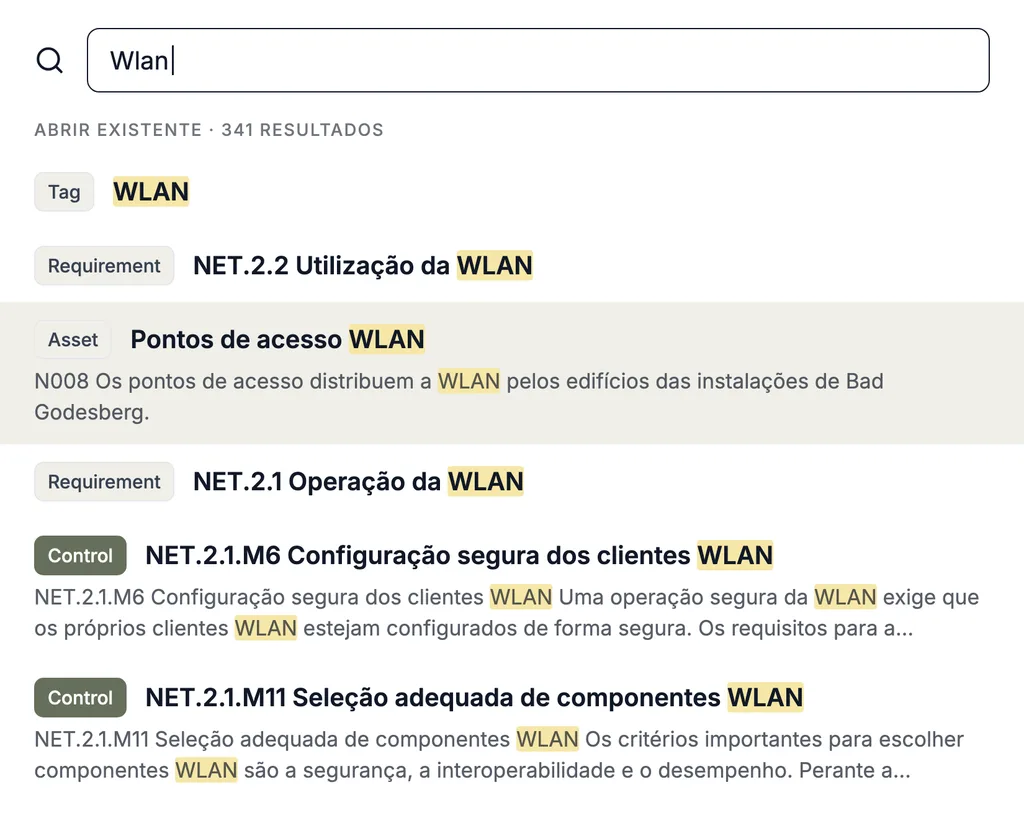
Funções com as quais o software ISMS da Complaica cobre o caminho dos requisitos da ISO/IEC 27001:2022 até à evidência de auditoria.
- 01Avaliar os requisitos da ISO/IEC 27001:2022 — grau de implementação por requisito, acumulado até ao nível superior
- 02Selecionar e avaliar os 93 controlos do Anexo A da ISO/IEC 27001:2022 e ligá-los a requisitos, ativos e riscos — com orientações de implementação da ISO/IEC 27002:2022
- 03Representar o âmbito do ISMS e a estrutura de ativos — organização, processos de negócio, sistemas e as suas dependências
- 04Identificar riscos por ativo e avaliá-los em matrizes de risco configuráveis
- 05Planear o tratamento de riscos — opção de tratamento, medidas e risco residual documentados de forma rastreável
- 06Acompanhar as medidas com responsáveis, prazos e estado
- 07Guardar as evidências no objeto correspondente — documentos, ligações e avaliações com autor e data
- 08Criar a Declaração de aplicabilidade (SoA) com base nos requisitos, no tratamento de riscos e nos controlos, e mantê-la atualizada
- 09Relatórios e dashboards para a revisão pela gestão e a preparação de auditorias
- 10Integração com Microsoft Azure, SAP, Jira e outros sistemas; vistas de resumo, tabela, matriz e grafo, importação e exportação de e para Excel
- 11Integração de IA (MCP) para perguntas sobre a ISO 27001, requisitos e controlos, e sobre a utilização da ferramenta
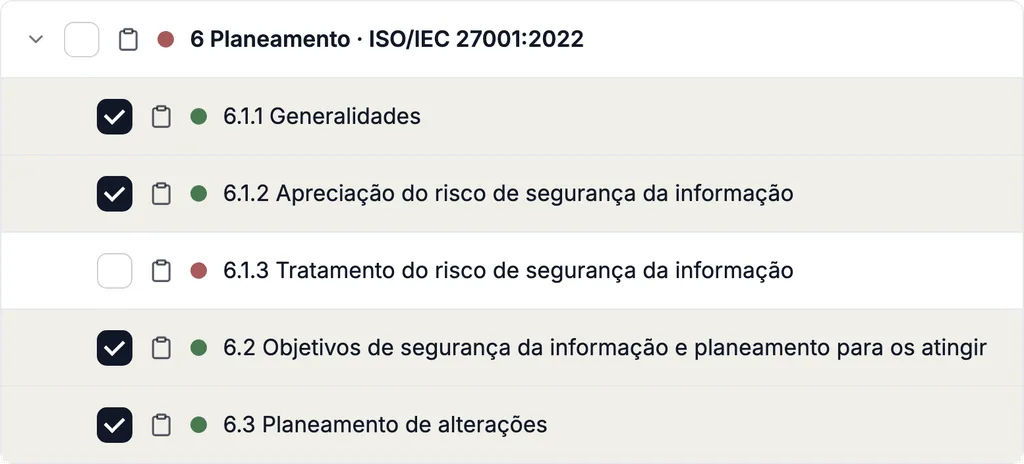
Módulos ISMS da Complaica para ISO 27001
Módulos, um conjunto de dados ligado: organização, ativos, requisitos, riscos, relatórios, tarefas e integrações trabalham sobre os mesmos objetos.
01 / 07 · Gestão da organização
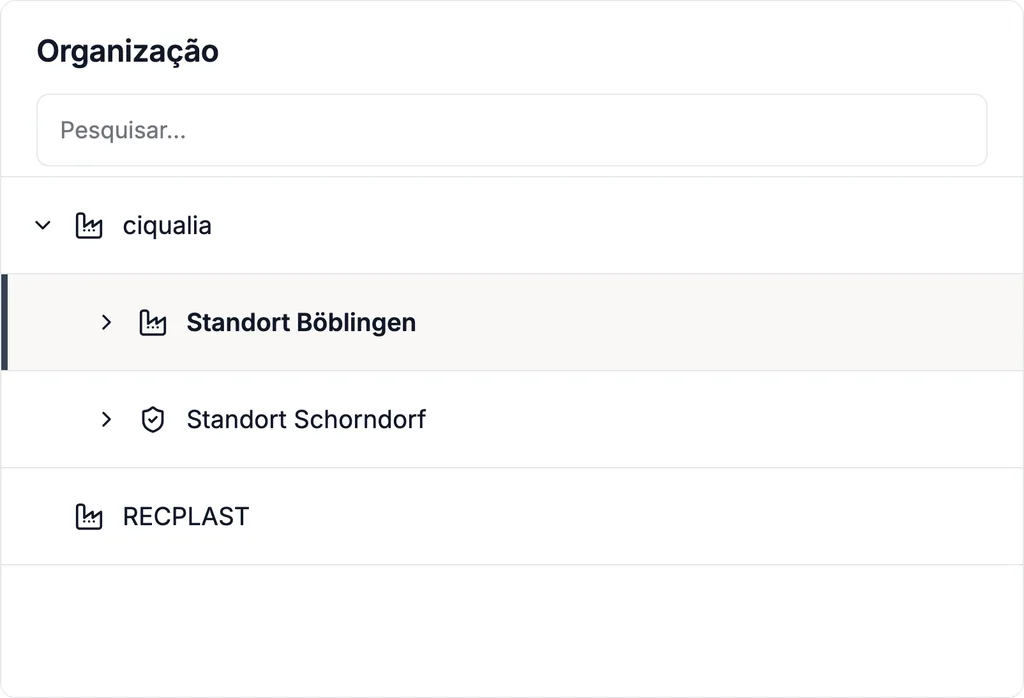
Organização, locais e âmbito do ISMS
Represente a sua organização como uma árvore — entidades, locais, departamentos, unidades — e defina que partes pertencem ao âmbito do ISMS. As responsabilidades são atribuídas por unidade e por objeto; os direitos de acesso seguem a mesma estrutura.
02 / 07 · Análise da estrutura de ativos
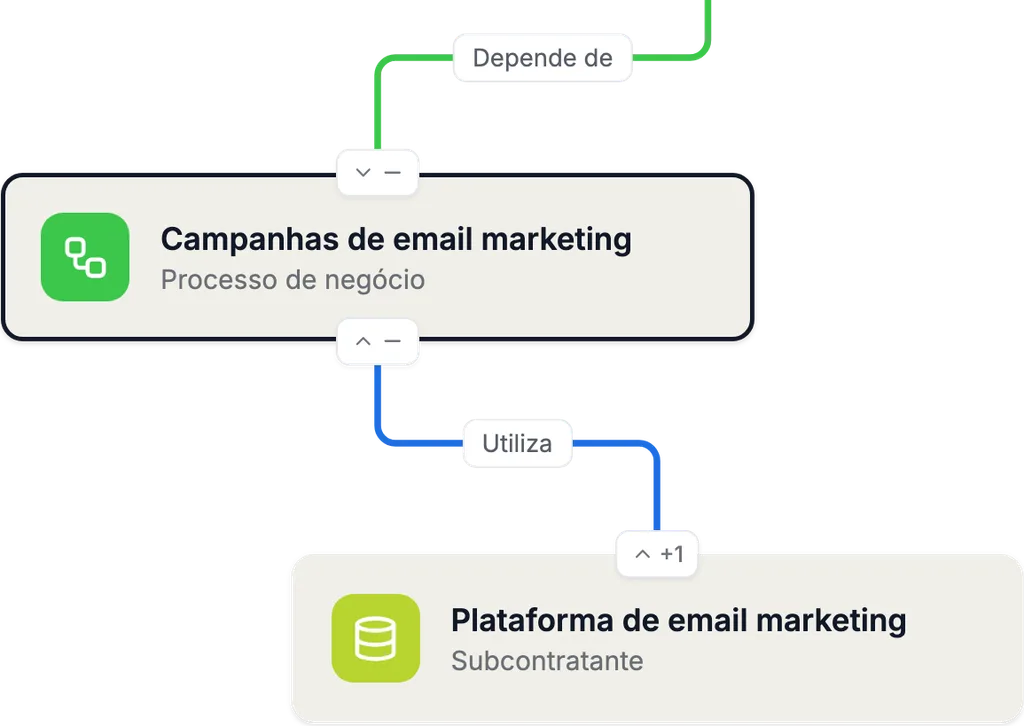
Ativos, dependências e processos de negócio
Registe ativos — aplicações, sistemas, dados, locais, fornecedores — com tipo e outros atributos e ligue-os aos processos de negócio que deles dependem. Os ativos podem ser importados da gestão de ativos, de CMDB, do Microsoft Azure e de outras fontes.
Os grafos e matrizes de dependências são a base das necessidades de proteção e da análise de riscos: a necessidade de proteção herda-se ao longo das dependências e um risco é atribuído ao ativo a que diz respeito.
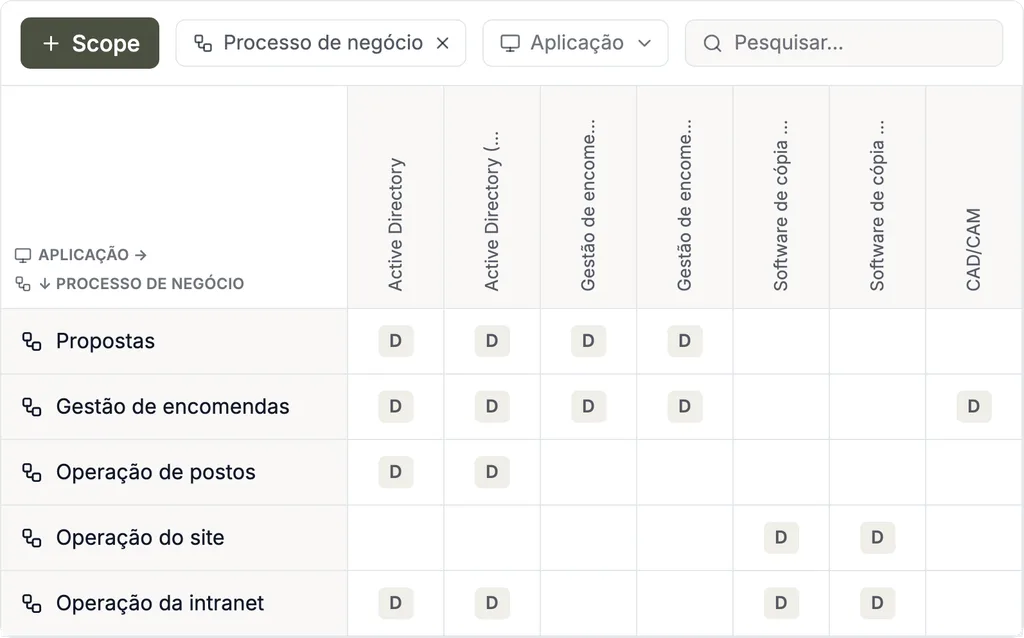
03 / 07 · Gestão de compliance
Requisitos, controlos do Anexo A, estado de implementação, SoA
Avalie os requisitos da ISO/IEC 27001:2022 e os 93 controlos do Anexo A da norma — com orientações de implementação da ISO/IEC 27002:2022 — na sua árvore de ativos. Cada controlo recebe um estado de implementação, uma justificação e evidências; o estado acumula-se de baixo para cima até à organização.
A Declaração de aplicabilidade (SoA) é criada com base nos requisitos e nos controlos. Catálogos de requisitos próprios e outras normas são avaliados no mesmo modelo — os mesmos ativos, as mesmas evidências.
04 / 07 · Gestão de riscos
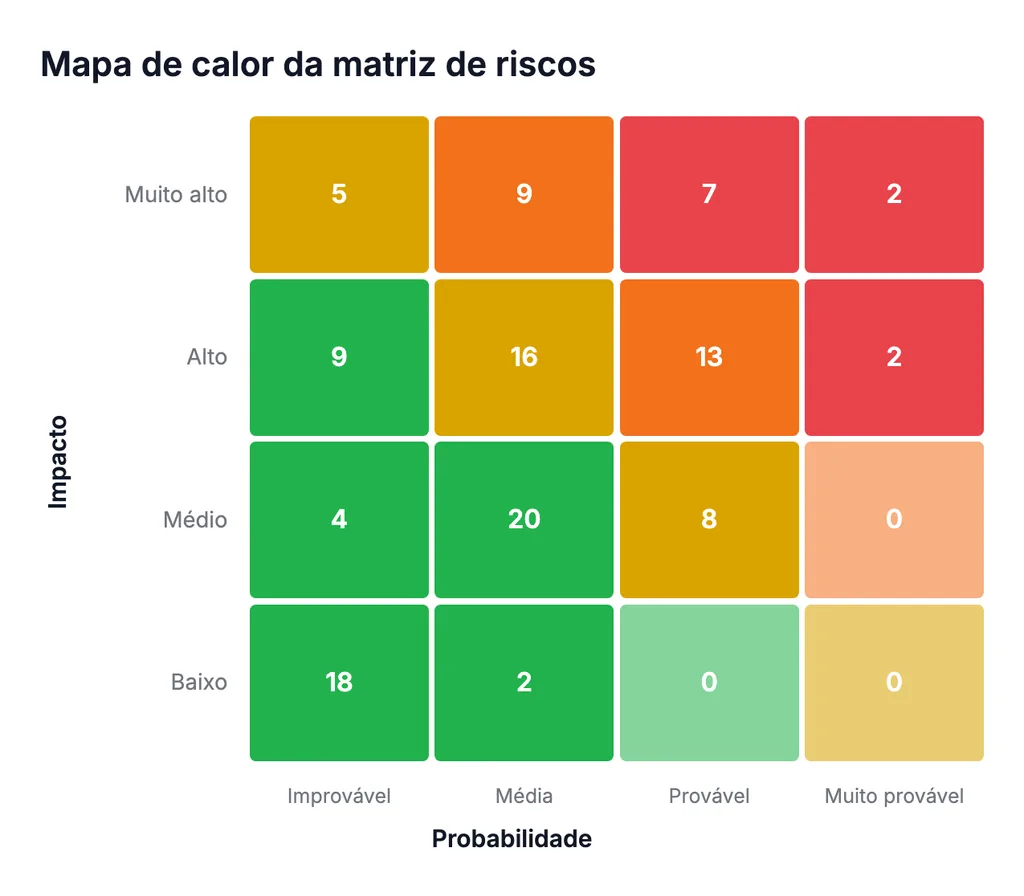
Análise, avaliação e tratamento de riscos
Identifique ameaças por ativo — de catálogos padrão ou próprios — e avalie probabilidade e impacto numa matriz de risco configurável. Para cada risco define-se a opção de tratamento, liga-se a controlos e medidas e acompanha-se o risco residual ao longo do tempo. A Complaica apoia a identificação, a análise, a avaliação e o tratamento de riscos como o processo estruturado que a ISO/IEC 27005 descreve para a segurança da informação.
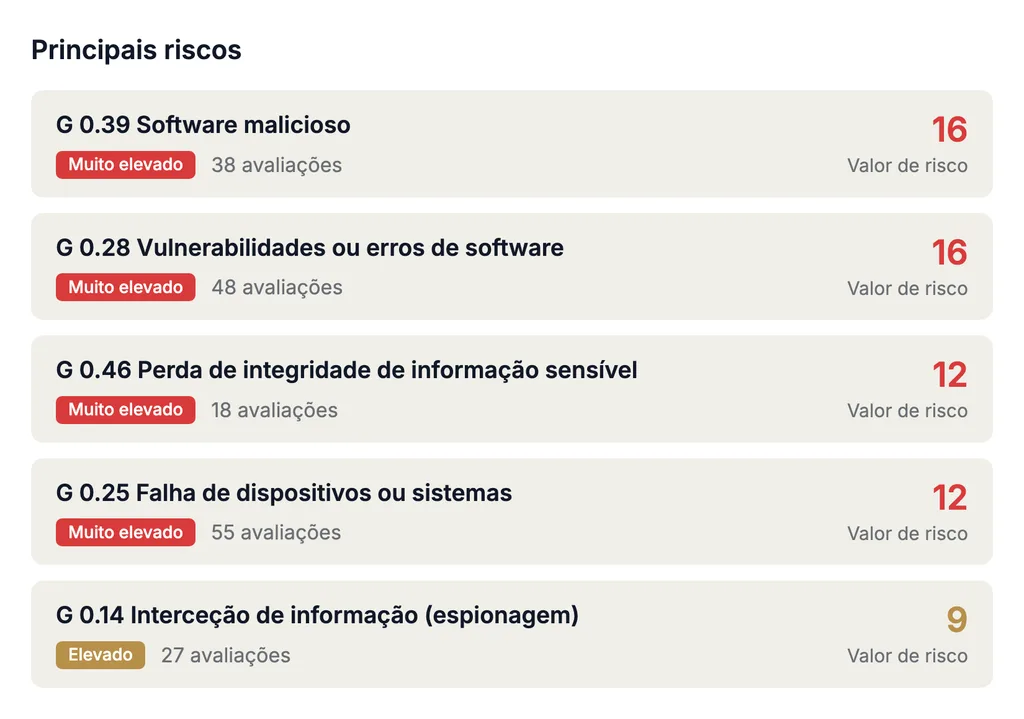
05 / 07 · Relatórios e análise de dados
Relatórios para a gestão, o tratamento de riscos e a auditoria
Gere a Declaração de aplicabilidade, o plano de tratamento de riscos, o estado de implementação e relatórios de risco a partir dos seus próprios dados — como modelo de relatório por norma ou como relatório personalizado. Os dashboards mostram à gestão o estado do ISMS; a distribuição fica a cargo da integração com o Teams e do bot de e-mail da Complaica, e as ferramentas externas de BI e análise leem os dados através da REST API ou de data marts.
06 / 07 · Gestão de tarefas e colaboração
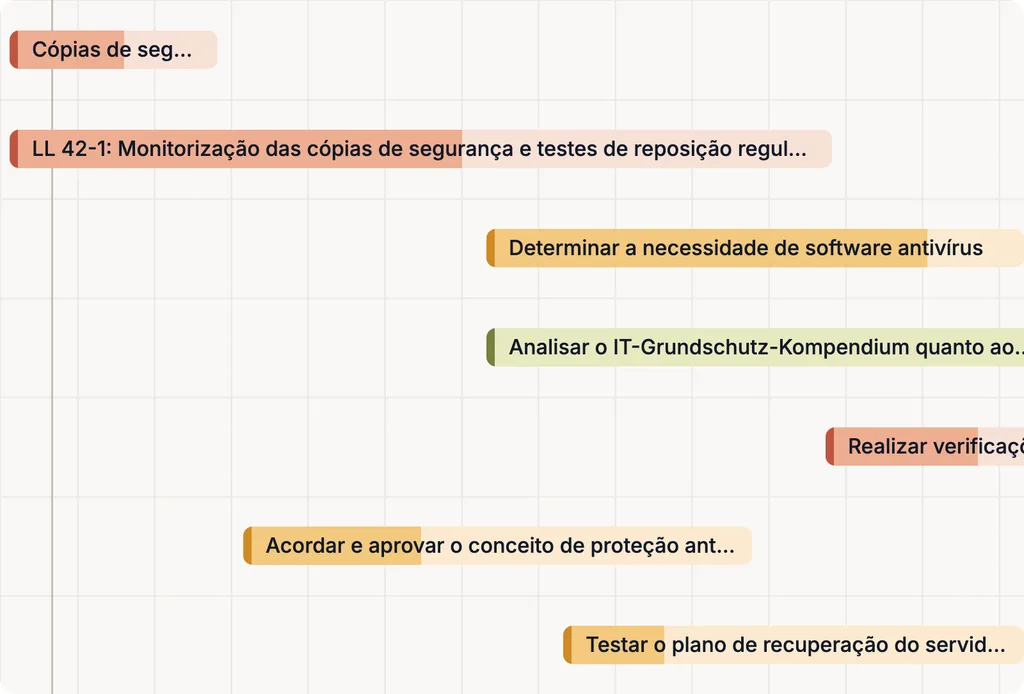
Medidas, responsáveis e prazos
As medidas e as tarefas têm responsáveis, prazos e estado; cada alteração de estado fica registada com autor e data. Participantes internos e externos — auditores ou fornecedores, por exemplo — trabalham no mesmo sistema: o acesso a ativos e documentos concretos é concedido por objeto e por ligação.
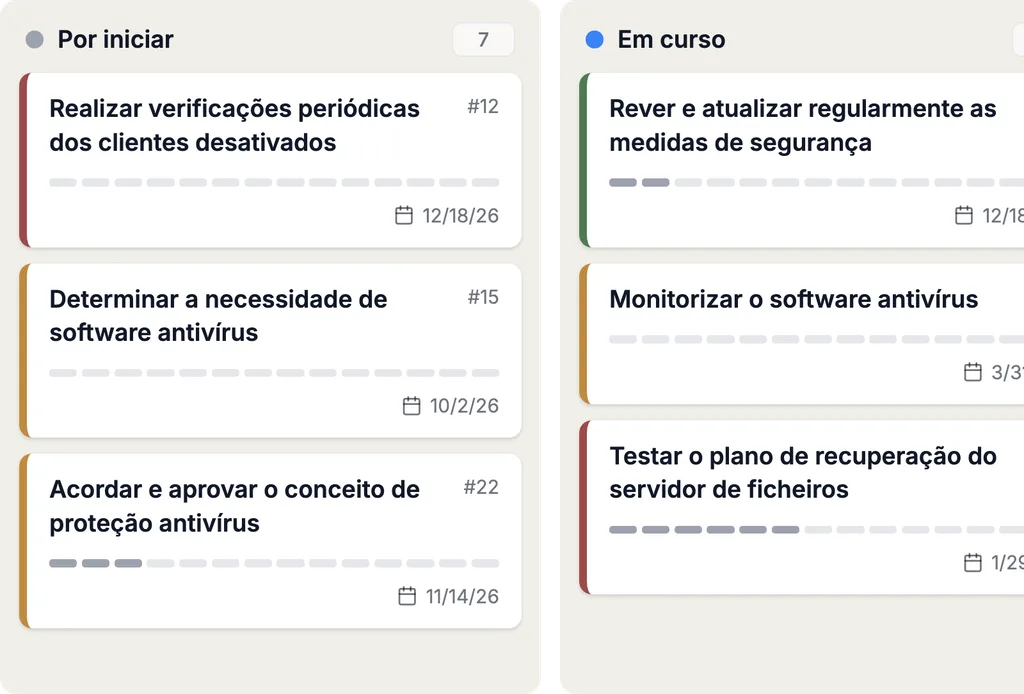
07 / 07 · Integrações e automatização
Integrações da Complaica
Através da REST API, a Complaica liga sistemas de gestão de ativos e CMDB — Microsoft Azure, i-doit, GLPI, FNT Command e outros — e mantém o inventário de ativos do ISMS a par da realidade. O Jira, o Microsoft Planner e outros podem ser ligados como sistemas de tarefas.
Os dados da aplicação estão disponíveis através de data marts predefinidos, da REST API ou de MCP para sistemas externos de análise e relatórios.
Ferramenta ISO 27001 da Complaica: do risco à auditoria
Um conjunto de dados ligado: cada objeto remete para o seguinte — do processo de negócio e do ativo até à evidência de auditoria.
- 01
Ativos
Processos, sistemas e dados no âmbito do ISMS, com as suas dependências.
- 02
Riscos
Identificar ameaças por ativo e avaliá-las na matriz de risco — orientado pela ISO/IEC 27005.
- 03
Tratamento de riscos
Definir a opção de tratamento — evitar, reduzir, transferir, aceitar — e documentar o risco residual.
- 04
Controlos do Anexo A
Selecionar e avaliar os controlos relevantes e ligá-los a riscos, ativos e medidas.
- 05
Medidas
Acompanhar a implementação com responsáveis, prazos e estado.
- 06
Evidências
Guardar documentos e avaliações no objeto, com autor e data.
- 07
SoADeclaração de aplicabilidade
Justificar a aplicabilidade dos controlos do Anexo A e documentar o seu estado de implementação.
- 08
Auditoria
Relatórios e evidências para a auditoria interna, a auditoria de certificação e as auditorias de acompanhamento.
Porquê a Complaica como software ISMS para ISO 27001?
Seis razões pelas quais as organizações constroem e operam o seu ISMS com a Complaica.
Software mais consultoria especializada
Software ISMS e consultoria de uma só fonte: os nossos especialistas em compliance acompanham a implementação, a operação e a preparação da auditoria — até onde precisar.
ISO 27001 pronta a usar — com 27002 e 27005
Os requisitos da ISO/IEC 27001:2022 para o ISMS, os 93 controlos do Anexo A com orientações de implementação da ISO/IEC 27002:2022, um processo de gestão de riscos orientado pela ISO/IEC 27005, modelos de relatórios e guias estão preparados. Não começa do zero.
Um conjunto de dados ligado em vez de Excel, PowerPoint e pastas partilhadas
Ativos, riscos, controlos, medidas e evidências mantêm-se ligados num só modelo de dados — em vez de dispersos por folhas de cálculo, apresentações e pastas partilhadas mantidas coerentes à mão.
Integrações, API e relatórios
Sistemas CMDB e de gestão de ativos, Jira, SAP e Microsoft Azure através da REST API; relatórios, dashboards, IA e data marts para a gestão e os auditores.
Da primeira auditoria à recertificação
Um só conjunto de dados para a certificação inicial, as auditorias de acompanhamento e a recertificação: o estado do ISMS mantém-se atual entre auditorias, nada é reconstruído.
Otimize as tarefas de compliance com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre a ISO/IEC 27001 e 27002, explica requisitos e controlos, ajuda com medidas e tarefas e encontra respostas nas suas próprias políticas e documentos. Apoia o trabalho no ISMS — a avaliação e a decisão continuam a ser suas.
- 01Responder a perguntas sobre a ISO/IEC 27001 e a ISO/IEC 27002
- 02Explicar requisitos e controlos do Anexo A — o que é exigido e o que serve como evidência
- 03Propor, formular e atribuir medidas e tarefas
- 04Analisar as suas políticas, procedimentos e documentos e responder a perguntas sobre eles
- 05Explicar a utilização da Complaica — que função para quê
Testemunhos de clientes sobre o ISMS ISO 27001 com a Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Segurança da informação como serviço
Consultoria ao longo do ciclo de vida ISO 27001 — da análise de lacunas à preparação da auditoria, na medida de que precisar.
- Análise de lacunas e preparação
Comparação da sua situação atual com os requisitos da ISO/IEC 27001:2022 e os controlos do Anexo A. Resultado: uma lista de lacunas priorizada e um plano de implementação.
- Construção e implementação do ISMS
Âmbito, organização, estrutura de ativos e funções são configurados na Complaica. Obtém um ISMS operacional com os processos que a norma exige.
- Gestão de riscos e planeamento de medidas
Definir a metodologia e a matriz de risco com referência à ISO/IEC 27005, identificar, analisar e avaliar riscos, escolher opções de tratamento e derivar o plano de tratamento de riscos.
- Políticas e informação documentada
Elaboração, revisão e manutenção de políticas de segurança da informação, procedimentos e da informação documentada que a ISO 27001 exige.
- Auditorias internas e preparação de auditorias
Auditorias internas segundo o capítulo 9.2, revisão pela gestão e preparação da auditoria de certificação — incluindo as evidências que o auditor quer ver.
- Responsável externo pela segurança da informação
Um interlocutor para o seu ISMS, temporário ou permanente — para organizações sem uma função própria para isso.
Outras normas suportadas
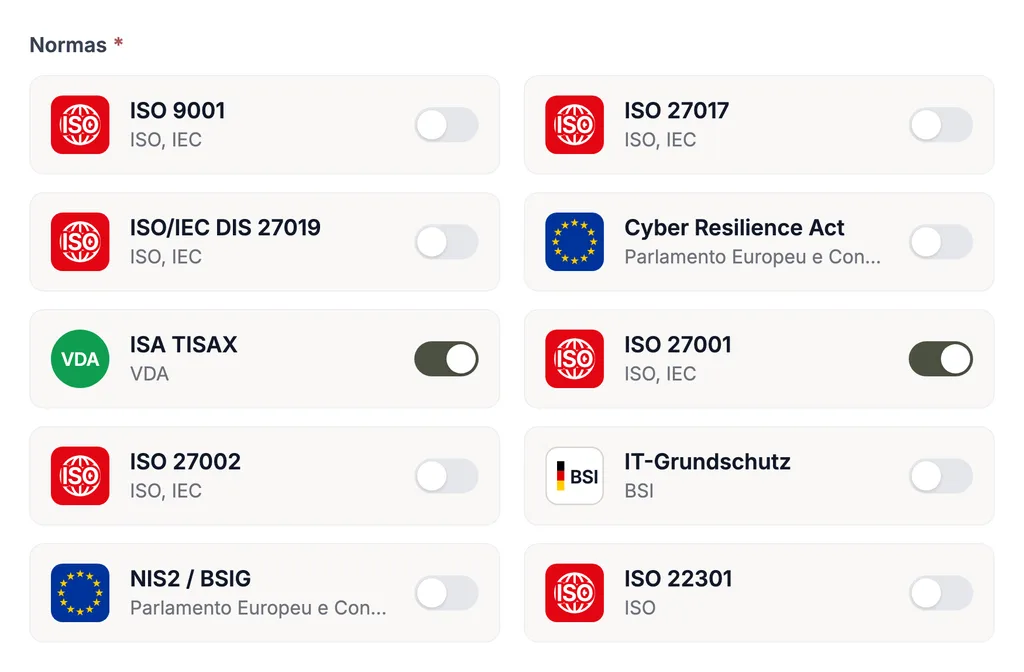
A ISO 27001 raramente é a única norma aplicável a uma organização. Na Complaica, os requisitos de outras normas usam os mesmos ativos, riscos, medidas e evidências: o que está documentado para a ISO 27001 conta também para NIS2, DORA, TISAX, IT-Grundschutz ou o RGPD. Sem manutenção duplicada.
Cada norma é fornecida com o seu catálogo de requisitos; catálogos próprios podem ser acrescentados a qualquer momento.
Perguntas frequentes
O que é a ISO 27001?
A ISO/IEC 27001 é a norma internacionalmente reconhecida para sistemas de gestão da segurança da informação (ISMS). Define como uma organização planeia, implementa, monitoriza e melhora sistematicamente a segurança da informação — com a avaliação de riscos no centro e os 93 controlos do Anexo A como catálogo de medidas; a ISO/IEC 27002:2022 dá as orientações de implementação. A edição em vigor é a ISO/IEC 27001:2022.
O que é um software ISMS?
Um software ISMS representa os componentes de um sistema de gestão da segurança da informação num só modelo de dados — âmbito, ativos, requisitos, riscos, controlos e evidências — e liga-os entre si. Em vez de manter à mão a coerência de folhas de cálculo e documentos, mantém cada objeto uma só vez, e relatórios como a Declaração de aplicabilidade são gerados a partir dos dados.
Que funções deve oferecer um software ISO 27001?
No mínimo: os requisitos da ISO/IEC 27001:2022 e os controlos do Anexo A com estado de implementação, uma estrutura de ativos com dependências, análise e tratamento de riscos com matriz configurável, medidas com responsáveis e prazos, evidências no objeto, a Declaração de aplicabilidade, relatórios para a revisão pela gestão e a auditoria — e interfaces com os sistemas onde os seus ativos e tarefas já se encontram.
A Complaica suporta a ISO/IEC 27001:2022 e a ISO/IEC 27002?
Sim. Os requisitos da ISO/IEC 27001:2022 e os 93 controlos do Anexo A da norma estão incluídos como catálogo — com orientações de implementação da ISO/IEC 27002:2022 — e são avaliados na sua árvore de ativos. Quando surge uma nova edição da norma, o catálogo é atualizado; as avaliações e evidências existentes migram com ele.
A Complaica suporta a criação e manutenção de uma Declaração de aplicabilidade (SoA)?
Sim. A SoA é criada com base nos requisitos e nos controlos: para cada controlo documentam-se aplicabilidade, justificação e estado de implementação, e o relatório é gerado a partir daí — na auditoria inicial e antes de cada auditoria de acompanhamento, sem reescrever a declaração.
Como apoia a Complaica a gestão de riscos ISO 27001?
As ameaças são identificadas por ativo — de catálogos padrão ou próprios — e avaliadas numa matriz de risco configurável. Para cada risco definem-se a opção de tratamento e as medidas; o risco bruto e o residual podem ser acompanhados ao longo do tempo, e o plano de tratamento de riscos é gerado como relatório.
A Complaica apoia a gestão de riscos segundo a ISO/IEC 27005?
Sim — como orientação, não como norma de certificação: a ISO/IEC 27005 descreve o processo de gestão de riscos de segurança da informação que a ISO/IEC 27001 exige. A Complaica reproduz esse processo: os riscos são identificados, analisados e avaliados por ativo, para cada risco definem-se a opção de tratamento, os controlos e as medidas, e o risco residual mantém-se ligado ao ativo, ao risco e às evidências. Não existe certificação segundo a ISO/IEC 27005; os resultados alimentam o plano de tratamento de riscos e a SoA para a auditoria ISO 27001.
É possível migrar um ISMS existente do Excel ou de outros sistemas?
Sim. A Complaica importa e exporta dados de e para Excel, através da REST API e de outras ferramentas ISMS; a migração dos seus dados é gratuita e acompanhada pelos nossos especialistas. Assim avalia a ferramenta com o seu próprio conjunto de dados em vez de dados de demonstração.
A Complaica pode gerir várias normas ao mesmo tempo?
Sim. TISAX, BSI IT-Grundschutz, NIS2, RGPD, ISO 22301 e outras normas são avaliadas no mesmo modelo de âmbito e usam os mesmos ativos, riscos, medidas e evidências. O que está documentado para a ISO 27001 conta também para as outras normas.
A Complaica está disponível como SaaS e on-premises?
Sim, ambos. A variante SaaS é alojada na Alemanha; on-premises, opera a Complaica na sua própria infraestrutura. A licença custa o mesmo em ambos os casos.
Que sistemas podem ser integrados com a Complaica?
Através da REST API, sistemas de gestão de ativos e CMDB como i-doit, GLPI, FNT Command e outros, bem como Jira, SAP e Microsoft Azure. Os dados da aplicação estão disponíveis através de data marts para sistemas externos de análise e relatórios, e através de MCP pode ser ligado um assistente de IA.
Como apoia a Complaica as auditorias, as auditorias de acompanhamento e a recertificação?
As evidências ficam no objeto que comprovam, e os relatórios — SoA, plano de tratamento de riscos, estado de implementação — são gerados a partir do conjunto de dados atual. Os dashboards mostram o estado antes da auditoria e os auditores externos podem receber acesso direcionado. Como o mesmo conjunto de dados continua a viver, as auditorias de acompanhamento e a recertificação ao fim de três anos são preparadas a partir da operação corrente. A certificação em si é realizada por um organismo de certificação independente.
Para quem é adequada a certificação ISO 27001?
Para qualquer organização que trate informação confidencial e queira comprová-lo perante clientes, parceiros ou autoridades — independentemente da dimensão e do setor. É especialmente comum em prestadores de serviços de TI e cloud, fornecedores de setores regulados, operadores de infraestruturas críticas e empresas abrangidas pela NIS2 ou pelo TISAX: um ISMS segundo a ISO 27001 cobre também grande parte desses requisitos.
A certificação ISO 27001 é obrigatória?
Não é exigida por lei. Na prática torna-se obrigatória através de contratos e concursos — muitos clientes exigem o certificado como prova — e indiretamente através de regulamentos como NIS2, KRITIS ou DORA, que exigem um ISMS; a ISO 27001 é a via habitual para operar esse ISMS de forma demonstrável.
Quanto custa uma certificação ISO 27001?
Os custos compõem-se de três partes: o esforço de construção e operação do ISMS (tempo interno, consultoria, software), a auditoria de certificação por um organismo acreditado e as auditorias de acompanhamento anuais. Dependem sobretudo da dimensão do âmbito, do número de locais e da maturidade dos seus processos. A Complaica reduz a primeira parte: os conteúdos preparados, as evidências geradas a partir dos dados e a integração de IA poupam a maior parte do trabalho de documentação. Enviamos-lhe uma lista de preços a pedido.
Quanto tempo demora a obter a certificação ISO 27001?
Tipicamente três a doze meses do início ao certificado — consoante o âmbito, a documentação existente e os recursos disponíveis. Com conteúdos preparados e consultoria, as organizações mais pequenas situam-se no limite inferior. O certificado é válido por três anos, com auditorias de acompanhamento anuais e recertificação subsequente — a Complaica mantém o conjunto de dados atualizado durante todo esse tempo.
Começar a ISO 27001 com a Complaica
Testar a Complaica, pedir uma demo ou falar sobre o seu ISMS atual e uma migração — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.