Complaica
Jederzeit prüfbereit.
Informationssicherheit, Datenschutz, Qualitätsmanagement, Business Continuity und — nicht zuletzt — Ihre internen Richtlinien.
Complaica ist die kosteneffiziente (und elegante) Software, um alle Compliance Aspekte möglichst schnell und unkompliziert zu erfassen.
Seit über 10 Jahren entwickeln wir Compliance-Software in Deutschland für deutsche und europäische Unternehmen und nationale, europäische und globale regulatorische Anforderungen.
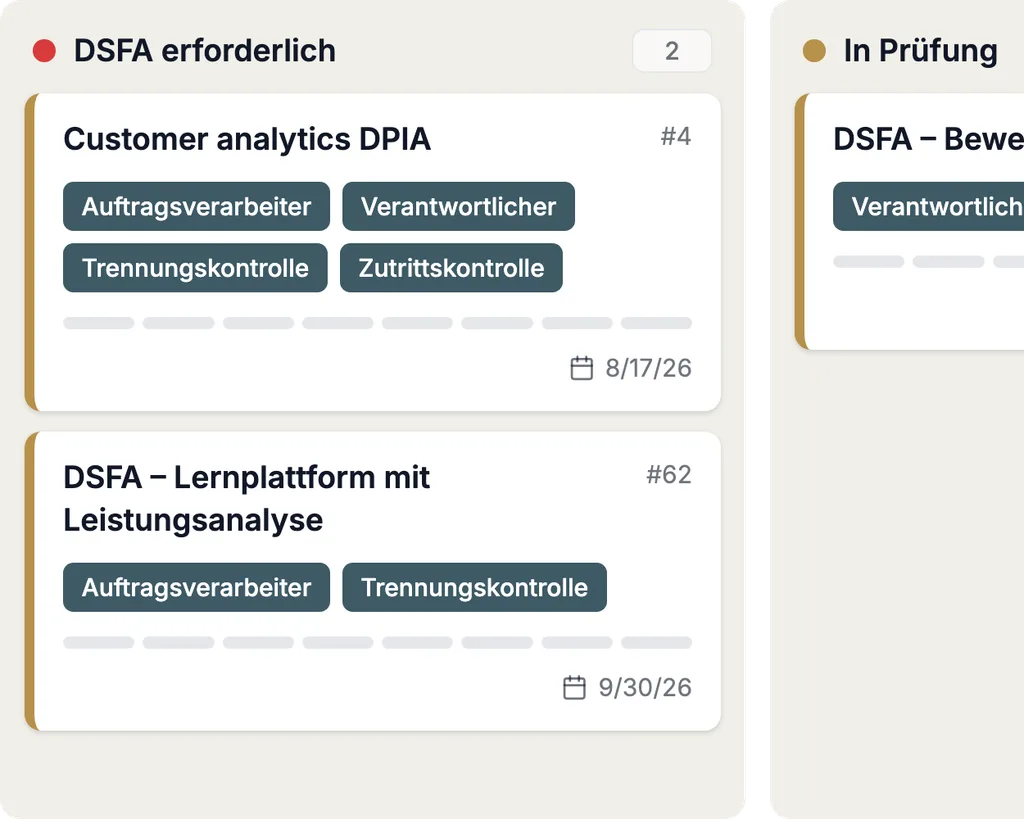
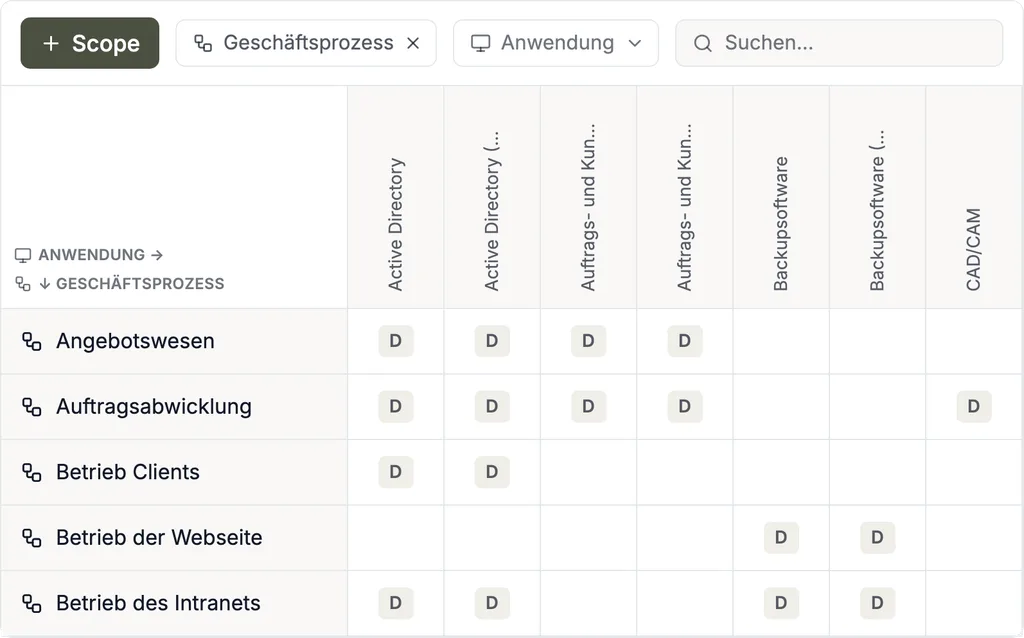
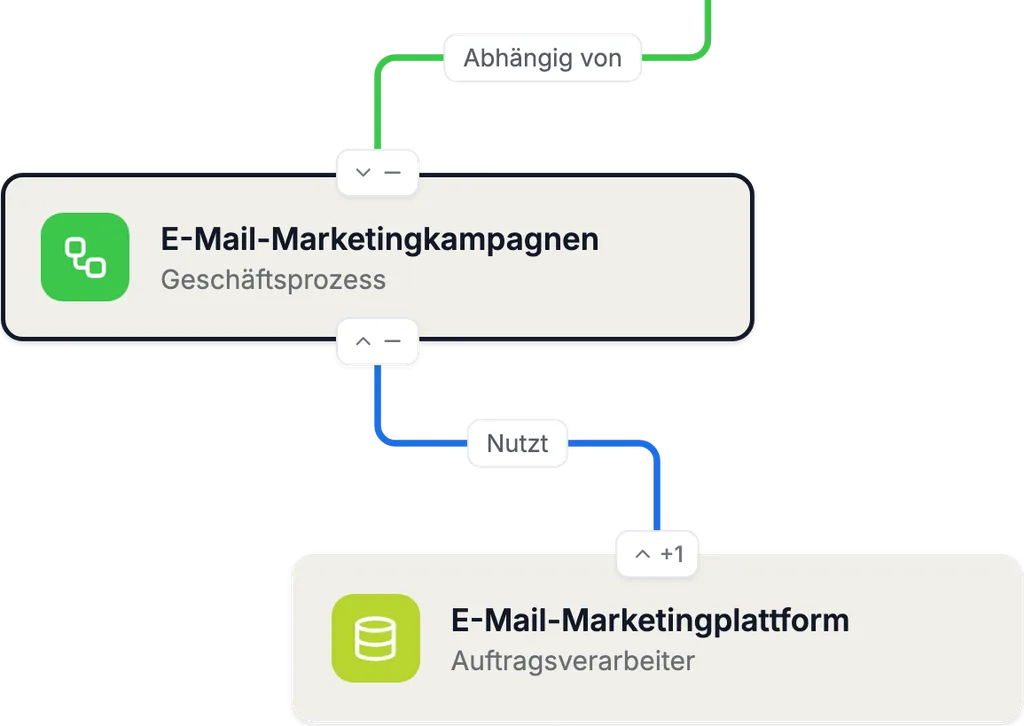
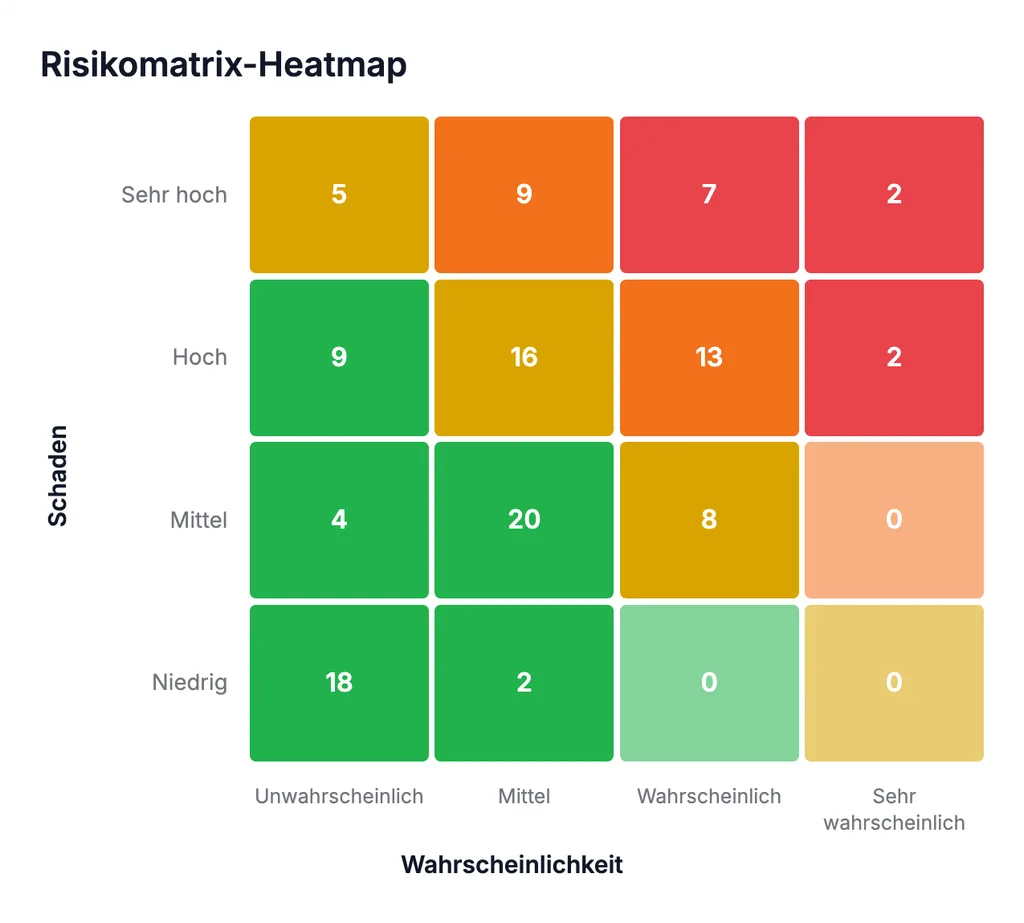
Die drei Compliance Aspekte
Technische, organisatorische & regulatorische Daten
Konsolidiert
Jederzeit und für jeden
Single Source of Truth
Schnell und transparent
Zusammenarbeit
Bewährte Ansätze, statt das Rad neu zu erfinden.
01 / 07 Scope-Management
Was im Geltungsbereich liegt
Der typische Compliance-Scope umfasst Prozesse, Infrastruktur, Daten — teilweise die gesamte Organisation oder einzelne Rollen.
- Sie sehen den gesamten Scope an einem Ort. Objekte im Scope können importiert oder KI-gestützt erstellt werden.
- Alle Änderungen sind vollständig nachvollziehbar — wer was wann geändert hat. Sie werden über relevante Änderungen benachrichtigt.
- Abhängigkeiten und Compliance-Ziele sind transparent dargestellt.
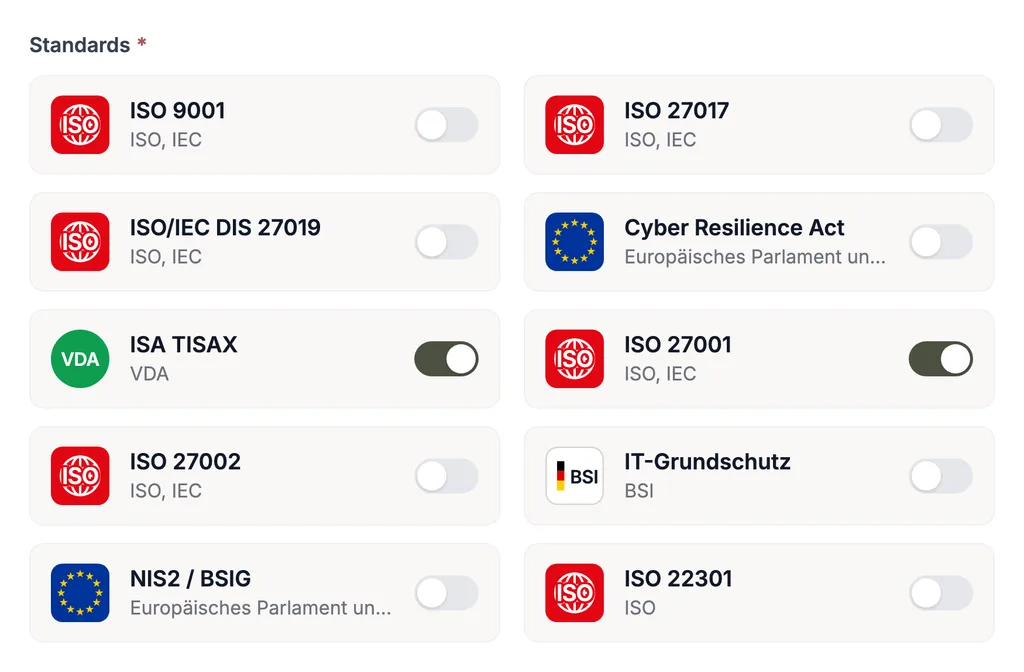
- Alle gängigen Normen wie ISO 27001, NIS2, IT-Grundschutz, TISAX, DORA und viele weitere sind bereits enthalten.
02 / 07 Anforderungen und Vorgaben
Welche Anforderungen zu erfüllen sind
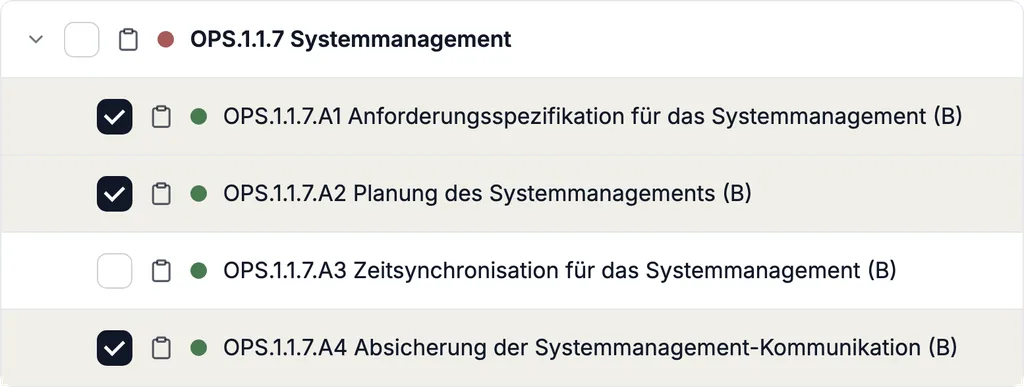
Für jedes Compliance-Objekt sehen Sie eine klare Übersicht der zu erfüllenden Anforderungen inklusive ihres aktuellen Status. Umgekehrt sehen Sie für jede Anforderung alle Objekte, in denen sie umgesetzt werden muss.
Complaica ordnet die Anforderungen automatisch zu. Bei Bedarf können diese Zuordnungen manuell angepasst werden. Zu jeder Anforderung stellt Complaica den exakten Normtext bereit — ein separates Nachschlagen in Richtlinien oder Büchern ist nicht erforderlich.
Zusätzlich sehen Sie die zugehörigen Kontrollen und Aufgaben, die zur Erfüllung der Anforderungen umzusetzen sind, sowie die jeweils verantwortlichen Personen.
03 / 07 Aktueller Status und Entwicklungen
Wie der Stand heute ist
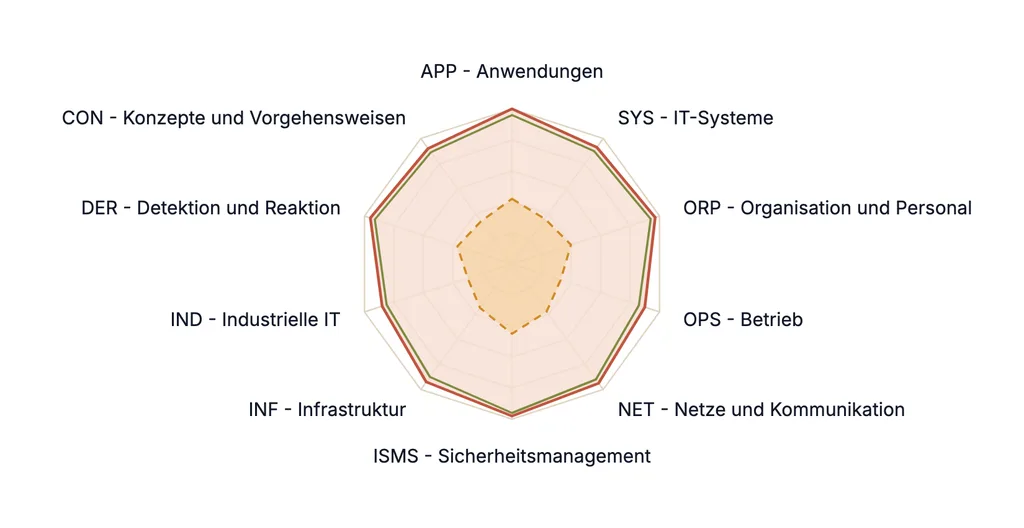
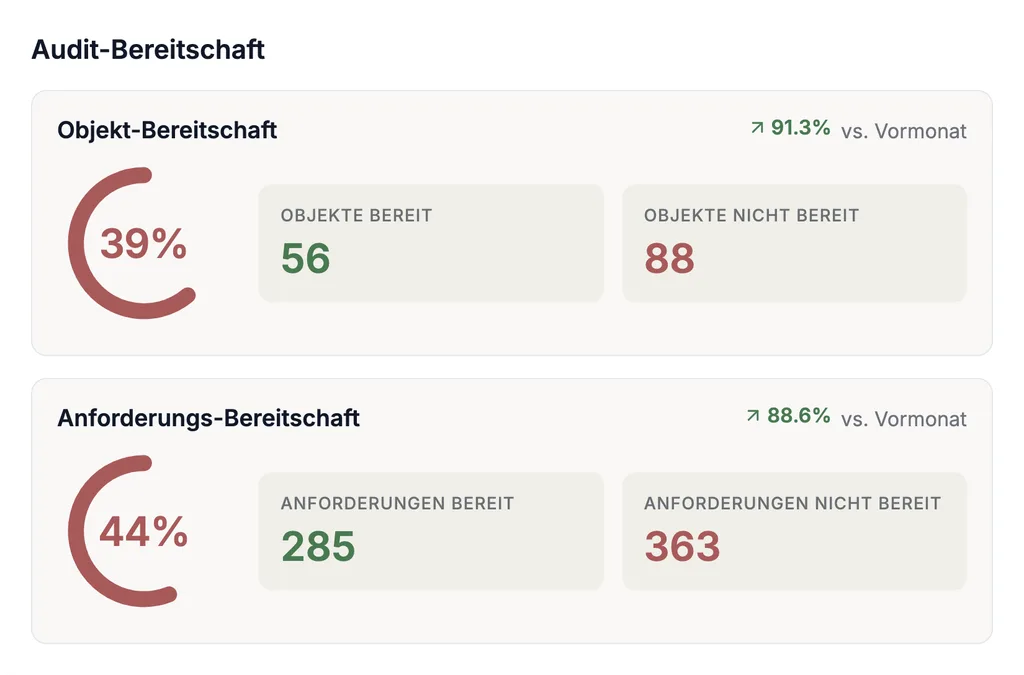
Statusinformationen sind das Herzstück der Compliance und werden kontinuierlich berechnet und aktualisiert.
- Sie sehen den Status jedes einzelnen Objekts, jeder Anforderung, jedes Risikos und weiterer Compliance-Elemente.
- Zusätzlich stehen aggregierte Status zur Verfügung, z. B. für alle Anwendungen oder für sämtliche Dokumentationsanforderungen.
- Auf oberster Ebene erhalten Sie einen Gesamtstatus für die gesamte Organisation oder für einzelne Standards.
- Dabei nicht nur den aktuellen Stand, sondern auch die vollständige Historie aller Statusänderungen.
- Selbstverständlich werden Sie über Statusänderungen automatisch benachrichtigt — insbesondere dann, wenn sich ein Status verschlechtert.
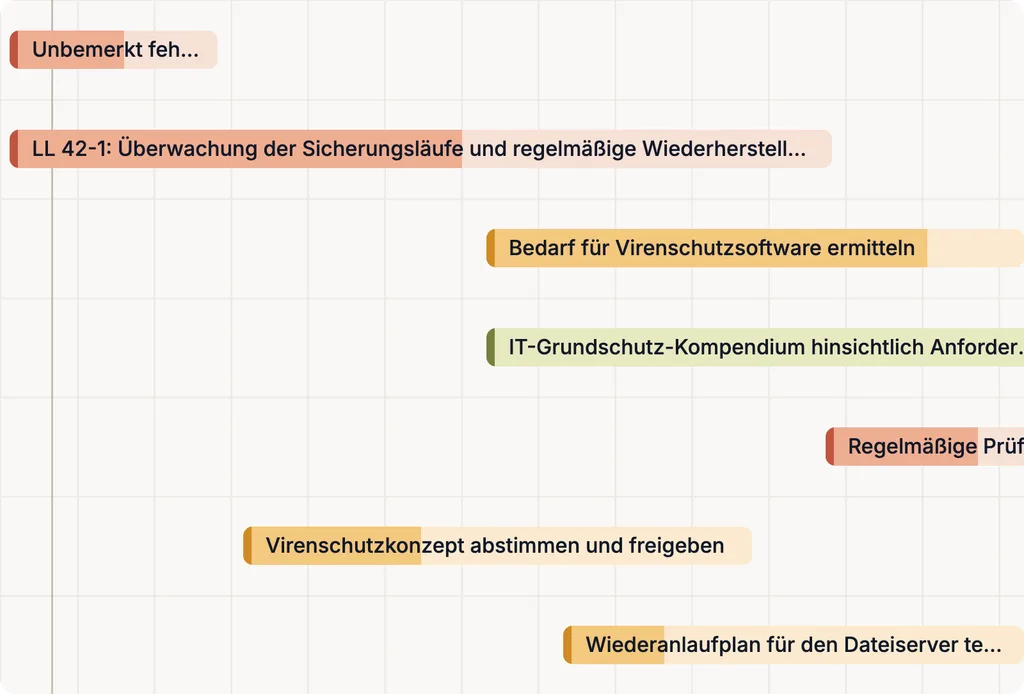
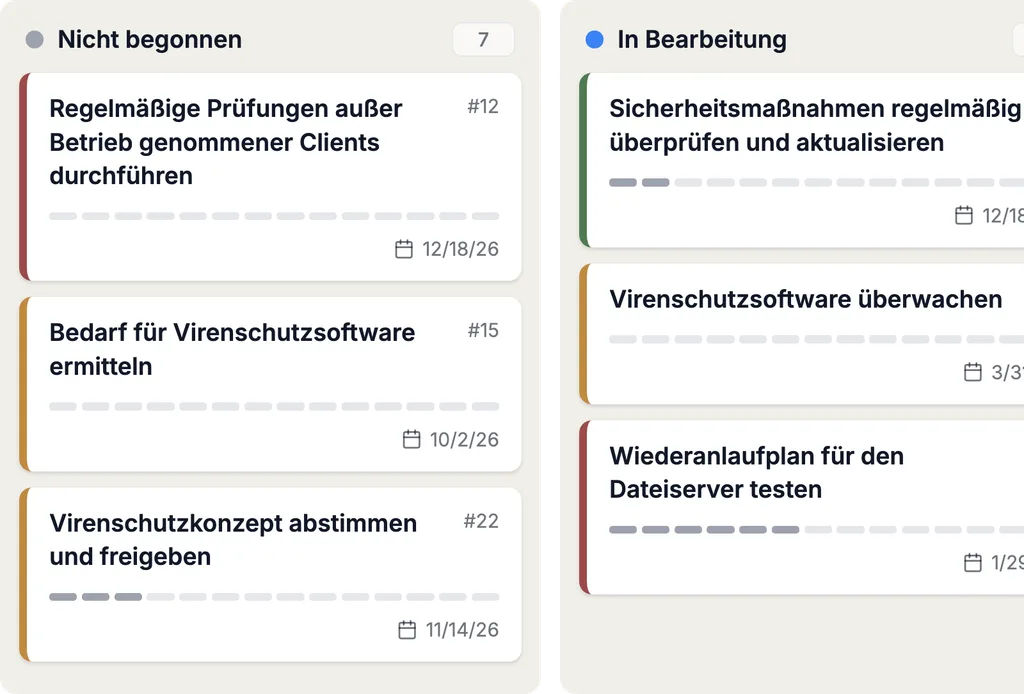
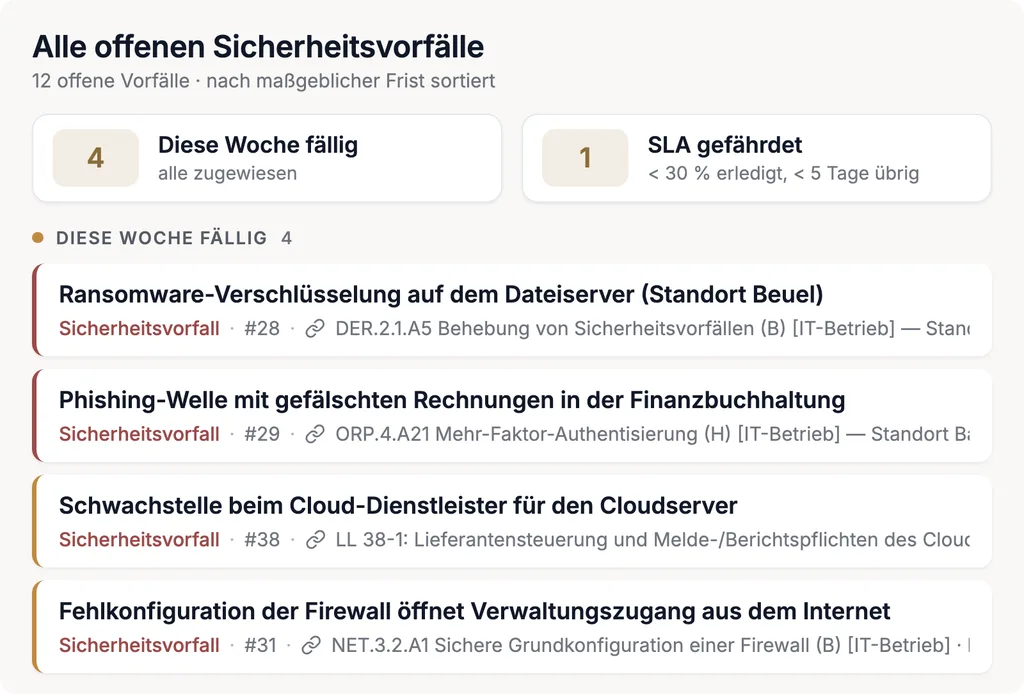
04 / 07 Aufgaben und Verantwortlichkeit
Wer was tut
Sie sehen auf einen Blick:
- die Verantwortlichen für den Status konkreter Prozesse, Assets und Organisationseinheiten,
- die jeweiligen Risikoverantwortlichen und Entscheidungsträger,
- die Zuständigkeiten für die Umsetzung von Kontrollen und Aufgaben,
- sowie alle offenen Punkte und laufenden Maßnahmen.
05 / 07 Risiken, Gefährdungen und Schwachstellen
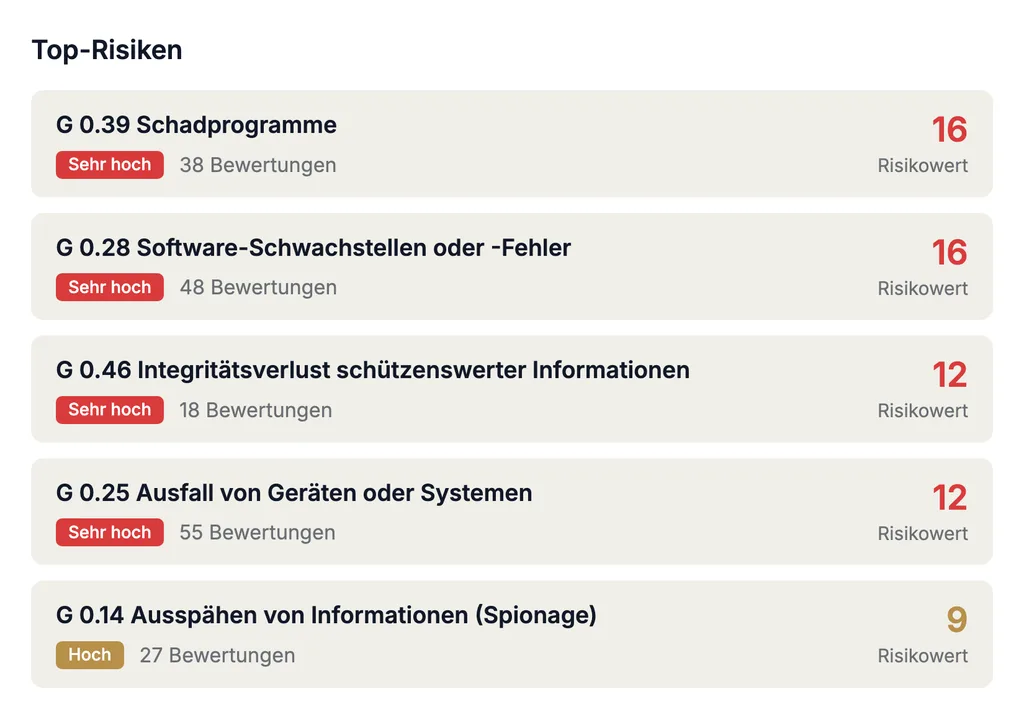
Welche Risiken bestehen
Complaica ordnet relevante Bedrohungen automatisch zu; bei Bedarf können Sie diese jederzeit manuell korrigieren.
- Die Bedrohungen können hinsichtlich Eintrittswahrscheinlichkeit, Auswirkung und Kategorie bewertet werden.
- Die Struktur der Risikomatrix ist vollständig konfigurierbar.
- Sie können Ihre Risikobereitschaft (Risk Appetite) festlegen.
- Sie können die Entwicklung des Gesamtrisikobildes über die Zeit hinweg überwachen und den Brutto- vs. Nettorisikostatus einsehen.
- Selbstverständlich können Sie Risikobehandlungsstrategien, Gegenmaßnahmen, verantwortliche Personen, Fristen und Budgets definieren.
06 / 07 Berichte und Nachweise
Welche Dokumente verlangt werden
Alle Daten werden in den Complaica-Dashboards dargestellt und/oder zur weiteren Analyse in externe Systeme exportiert.
Alle erforderlichen Standardberichte werden automatisch bereitgestellt, z. B.:
- IT-Grundschutz A.1 bis A.6
- ISO 27001 Statement of Applicability
- DSGVO Verzeichnis von Verarbeitungstätigkeiten (VVT) und Datenschutz-Folgenabschätzung (DSFA)
07 / 07 Suche und KI
Wo was zu finden ist
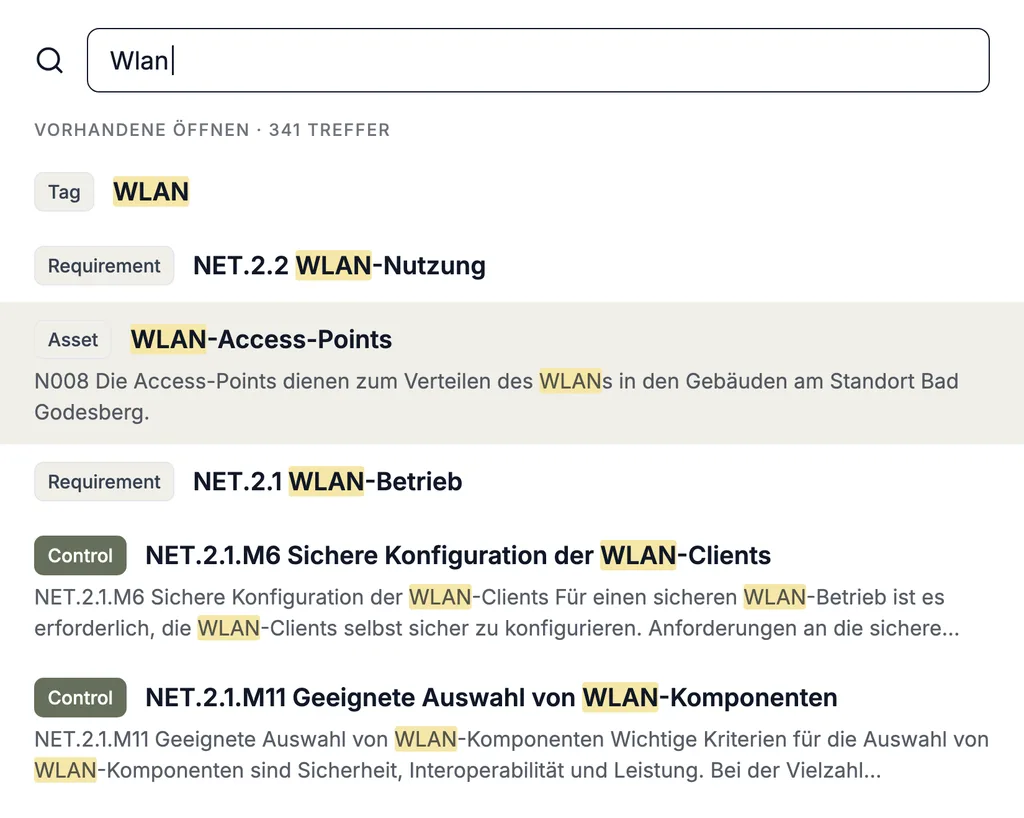
Nicht zuletzt müssen Sie sich die gesamte Datenstruktur nicht merken — geben Sie einfach einen beliebigen Text ein, und das System findet sofort alles Relevante für Sie.
Die Compl-AI-ca KI-Services unterstützen Sie bei der Definition der Struktur, der Zuordnung von Aufgaben und Risiken sowie bei der Überwachung von Änderungen.
Die BI-Funktionen helfen Ihnen, Daten schnell und effizient zu analysieren.
Warum Complaica und nicht das nächste Tool.
SaaS oder On-Premises, gleicher Lizenzpreis.
Betreiben Sie Complaica als Service oder in Ihrer eigenen Infrastruktur — die Lizenz kostet in beiden Fällen dasselbe. Die SaaS-Variante wird in Deutschland gehostet.
Sicher by design, auf Schwachstellen geprüft.
Sicherheit ist Teil der Architektur und keine Schicht darüber; die Anwendung wird gegen bekannte Schwachstellen geprüft.
Echte Multi-Norm-Fähigkeit.
Was sich zwischen Normen teilen lässt, wird einmal erfasst und überall wiederverwendet, wo es gilt — nichts wird zweimal gepflegt.
Compliance-Software zu einem der günstigsten Preise am Markt.
Und zugleich eine der mächtigsten: der Funktionsumfang liegt oben, der Preis unten.
Migration ist im Preis enthalten.
Ihre Daten aus anderen Systemen kommen mit. Enthalten, nicht separat angeboten.
Trade-in Ihrer bestehenden Lizenzen.
Wenn Sie Lizenzen eines anderen ISMS, DSMS oder GRC-Systems halten, ziehen wir deren Kosten vom Preis Ihrer Complaica-Lizenzen ab.
Schnell, auch bei großen Datenmengen.
Die Antwortzeiten bleiben kurz, wenn der Bestand wächst: Geschwindigkeit ist Entwurfsziel und keine Eigenschaft kleiner Installationen.
Anschluss an praktisch jedes System.
Integration und Datenaustausch in beide Richtungen mit den Systemen, die bei Ihnen bereits laufen.
MCP wird unterstützt.
Ihre eigene KI kann Daten in Complaica lesen und aktualisieren — soweit Ihre Informationssicherheitsrichtlinie das zulässt.
Kein Lock-in.
Vollständiger Export aller Daten — jederzeit, ohne Antrag. Wenn Sie gehen wollen, halten wir Sie nicht.
Zwölf Anwendungsfälle, ein Datenbestand.
Vom ISMS bis zur Lieferkette — jeder Anwendungsfall arbeitet auf denselben Prozessen, Assets und Nachweisen.
Informationssicherheits-Managementsysteme
Schutzbedarf, Maßnahmen und Nachweise in einem Bestand — vom Geltungsbereich bis zur Managementbewertung.
Datenschutz-Managementsysteme
Verarbeitungstätigkeiten, Rechtsgrundlagen und Löschfristen, aus denen sich VVT und DSFA erzeugen.
Business-Continuity-Managementsysteme
BIA, Wiederanlaufzeiten und Notfallpläne an denselben Prozessen, die das ISMS schützt.
Management kritischer Infrastrukturen
Anlagenkataster, Nachweise nach §39 BSIG und Meldewege für die Prüfung beim BSI.
Automotive-Software- und Systementwicklung
Prozessgruppen, Capability Level und Arbeitsergebnisse entlang der Entwicklung.
Cybersecurity-Managementsysteme
Bedrohungsanalyse und Cybersecurity-Nachweise über den Produktlebenszyklus hinweg.
Qualitäts-Managementsysteme
Prozesslandkarte, Ziele und Auditprogramm in derselben High Level Structure.
Environment, Social, Governance
Kennzahlen, Verantwortlichkeiten und Belege für die Nachhaltigkeitsberichterstattung.
Lieferkettenmanagement und -compliance
Lieferanten, Risikoanalyse und Abhilfemaßnahmen samt jährlicher Berichtspflicht.
Wissensmanagement und Awareness
Richtlinien, Merkblätter und Zuständigkeiten dort, wo die Arbeit stattfindet.
Schulung
Schulungsplan, Teilnahme und Wirksamkeitskontrolle — als Nachweis, nicht als Liste.
Interne Richtlinien und Compliance
Eigene Vorgaben neben den Normen führen und wie jede andere Anforderung bewerten.
Was gilt — und ab wann.
Auszug aus unserem europäischen Compliance-Kalender für Informations- und Cybersicherheit, Datenschutz, KI und Resilienz.
NIS2 / BSIG
Dreimonatsfrist zur Registrierung für Organisationen, die beim Inkrafttreten des neuen BSIG bereits darunter fielen.
Energie · Verkehr · Gesundheit · Industrie · IT · Digitale Dienste · Öffentlicher Sektor
KRITIS-DachG
Das deutsche KRITIS-Dachgesetz tritt in Kraft.
Kritische Infrastrukturen
CRA
Die Regeln zur Notifizierung von Konformitätsbewertungsstellen werden anwendbar.
Software · Hardware · IoT · Industrieprodukte
CER Directive
Die Mitgliedstaaten müssen ihre kritischen Einrichtungen bestimmen.
Energie · Verkehr · Gesundheit · Wasser · Lebensmittel · Öffentliche Verwaltung
EU AI Act
Das Hauptregime der KI-Verordnung wird anwendbar; die Transparenzpflichten gelten.
Alle Branchen, die KI einsetzen oder anbieten
CRA
Die Meldepflichten für Schwachstellen und schwerwiegende Vorfälle beginnen.
Software · Hardware · IoT · Eingebettete Produkte
EU Data Act
Neu in Verkehr gebrachte vernetzte Produkte müssen Produkt- und Dienstdaten zugänglich machen.
Automotive · IoT · Maschinenbau · Energie · Vernetzte Produkte
EU AI Act
Übergangsfrist für bestimmte Transparenz- und Kennzeichnungspflichten bei bestehenden KI-Systemen.
KI-Anbieter
Machinery Regulation
Die neue Maschinenverordnung wird anwendbar, einschließlich der cybersicherheitsbezogenen Anforderungen.
Maschinenbau · Industrieautomation · Robotik
EU AI Act — GPAI
GPAI-Modelle, die vor dem 2. August 2025 in Verkehr gebracht wurden, müssen die geltenden Pflichten erfüllen.
KI · Anbieter von Basismodellen
EU Data Act
Die Vorschriften zu missbräuchlichen Vertragsklauseln erstrecken sich auf bestimmte Altverträge.
IoT · Datenwirtschaft · B2B
CRA
Weiterer Übergangsschritt im Zusammenhang mit der Normung.
Software · Hardware · IoT · Industrieprodukte
EU AI Act
Die Regeln für Hochrisiko-KI nach Anhang III werden anwendbar.
Personalwesen · Bildung · Biometrie · Grundversorgung · Strafverfolgung
CRA
Der CRA wird vollständig anwendbar.
Kommerzielle Software · Hardware · Produkte mit digitalen Elementen
Häufige Fragen
Was ist Complaica?
Complaica ist die Business-Line von Ciqualia für compliance-zentrierte Lösungen und Beratung — und zugleich der Name unserer zentralen Softwarelösung.
Wie lange arbeiten Sie bereits im Compliance-Bereich?
Mehr als zehn Jahre, vor allem in IT-Sicherheit, Datenschutz und Cybersecurity sowie in branchenspezifischen Themen, insbesondere im Automotive-Umfeld (ASPICE, KGAS, TISAX, ISO 21434).
Welche Dienstleistungen bieten Sie an?
Beratung und Schulung in IT-Sicherheit und Datenschutz sowie Implementierung, Anpassung und Integration unserer Compliance-Softwarelösungen.
In welche bestehenden Systeme lässt sich Complaica integrieren?
Unter anderem Microsoft Azure, Office 365, Teams, SharePoint und Atlassian Jira — und viele weitere.
Brauchen wir eigene Compliance-Experten, um mit Ihnen zusammenzuarbeiten?
Nicht zwingend. In IT-Sicherheit, Datenschutz, Softwareentwicklung, Cloud-Technologien und KI beraten wir end-to-end und übernehmen auch Trainings und Schulungen.
Welche Vorteile bietet Complaica?
Mehrere Normen in einem System, Cloud oder On-Premise, Mehrsprachigkeit, frei konfigurierbare Datenstrukturen und Prozesse, hohe Performance auch bei großen Datenmengen, Visualisierung und Zusammenarbeit im Team.
Unterstützt Complaica OSCAL?
Ja. Complaica importiert OSCAL-Kataloge — etwa den Grundschutz++-Anwenderkatalog des BSI, NIST SP 800-53 und eigene Kataloge —, aktualisiert sie automatisch aus externen Quellen und führt sie versioniert. Bestehende Bewertungen und der Audit-Trail bleiben bei einem Update erhalten.
In welchen Branchen sind Sie tätig?
Wir arbeiten unter anderem in der Automobilindustrie, in der Elektromobilitäts- und Smart-Home-Produktion, in Energie, Media, Education, Gesundheit, Marketing, Compliance, im Public Sector und in der Transportation sowie in anderen datenintensiven Bereichen.
Wie stellen Sie Sicherheit und Compliance sicher?
Wir berücksichtigen Datenschutz, Sicherheitsstandards, organisatorische Vorgaben und regulatorische Anforderungen von Anfang an – von der Architektur bis zum Betrieb.
Wie kann ich ein Projekt oder eine Idee mit Ihnen besprechen?
Über das Kontaktformular auf dieser Website oder direkt per Nachricht. Wir antworten schnell und sprechen gerne über Ihre Anforderungen und mögliche Lösungen.
Quellen Referenzen und Rechtsgrundlagen
10 Quellen · ISO/IEC 27001, NIS-2, DSGVO, IT-Grundschutz, … Anzeigen Ausblenden
Rechtsgrundlagen
Normen & Standards
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
Mit uns zu arbeiten ist einfach und angenehm!
Fragen Sie uns – wir antworten schnell.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.