ISO 13485 Software
für Medizinprodukte
Führen Sie Ihr Qualitätsmanagementsystem für Medizinprodukte nach ISO 13485:2016 in einem Datenbestand: Produkte und Medizinprodukteakten, Prozesse, Risikomanagement, Lieferanten, Reklamationen, CAPA und interne Audits — vom Aufbau bis zur Rezertifizierung, mit Beratung nach Bedarf.
- 01Anforderungskatalog ISO 13485:2016 — Kapitel 4 bis 8, jede Anforderung einzeln bewertet
- 02Produkte, Medizinprodukteakten und Risikomanagement als verknüpfte Objekte
- 03Reklamationen, Korrektur- und Vorbeugungsmaßnahmen mit Fristen und Status
- 04Interne Audits und Managementbewertung aus einem Datenbestand
- 05Ein integriertes Managementsystem mit ISO 9001, ISO 27001, DSGVO und weiteren Standards
QMS für Medizinprodukte nach ISO 13485 aufbauen und betreiben
Funktionen, mit denen die Complaica ISO 13485 Software das Qualitätsmanagementsystem für Medizinprodukte abdeckt — vom Anforderungskatalog über Produkte, Risiken und Lieferanten bis zu Reklamationen, CAPA, internem Audit und Managementbewertung.
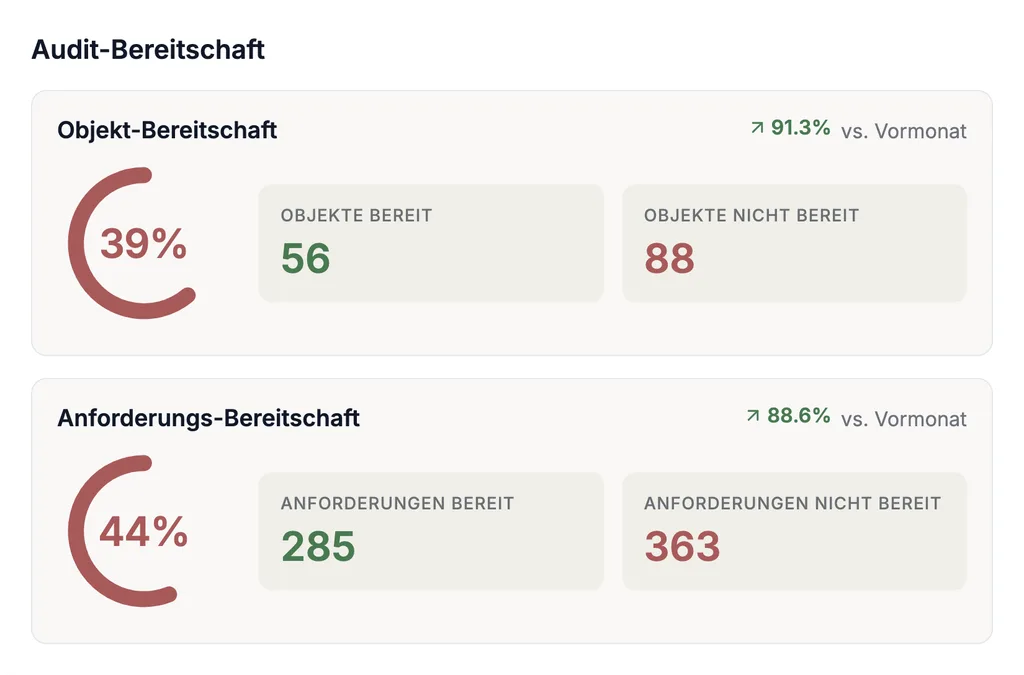
- 01Anforderungskatalog ISO 13485:2016 mit allen Kapiteln von 4 bis 8 — jede Anforderung mit Status, Verantwortlichen, Dokumenten und Notizen; nicht anwendbare Anforderungen mit Begründung
- 02Produkte und Produktfamilien als Objekte: Medizinprodukteakte, Entwicklungsunterlagen und Risikomanagement dem Produkt zugeordnet
- 03Prozesse mit Verantwortlichen, Eingaben, Ergebnissen und Wechselwirkungen, ausgelagerte Prozesse eingeschlossen
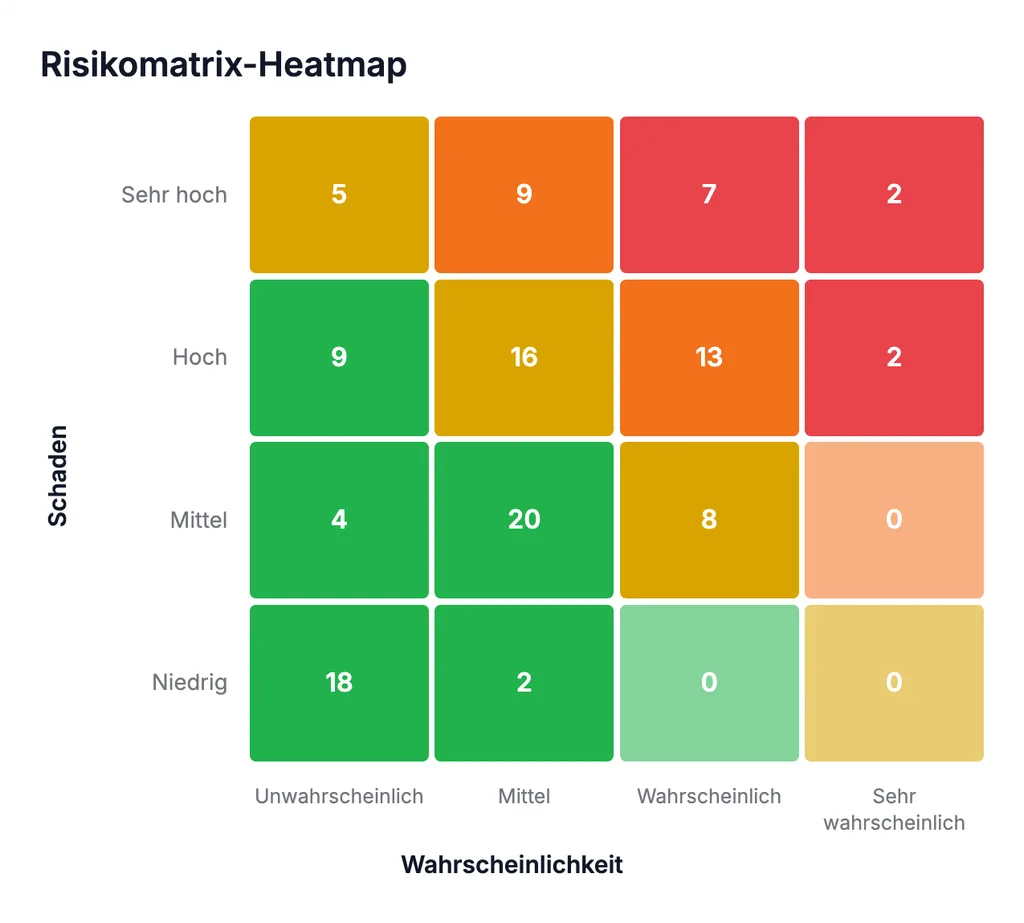
- 04Risiken je Produkt und je Prozess in konfigurierbaren Matrizen bewerten und mit Maßnahmen verknüpfen
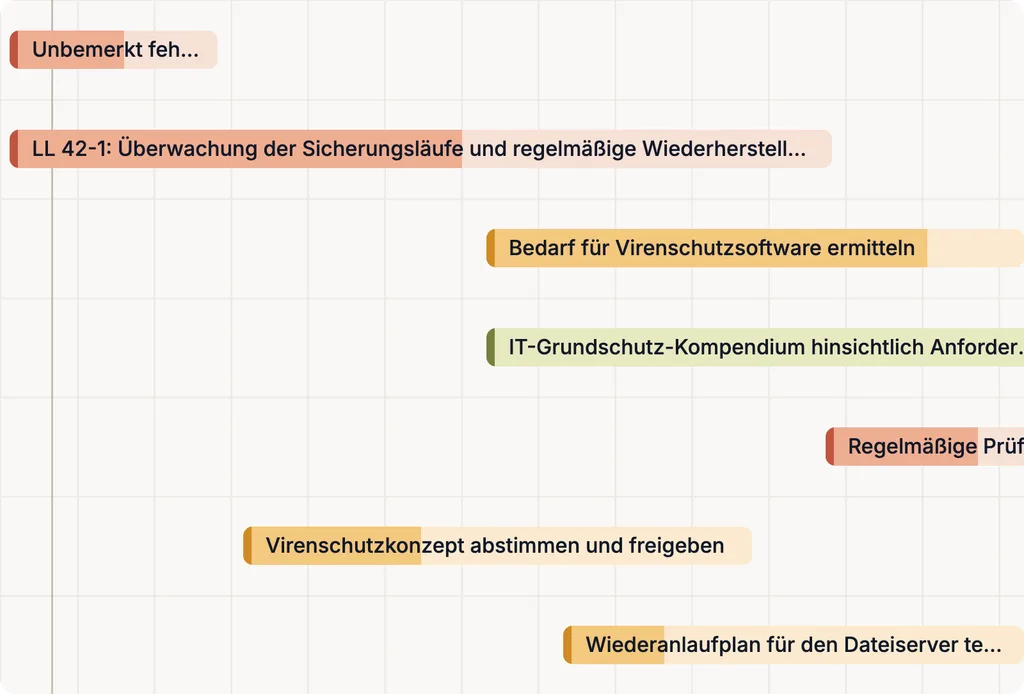
- 05Entwicklung nach Kapitel 7.3: Planung, Bewertungen, Verifizierung, Validierung, Übertragung und Änderungen als Aufgaben mit Verantwortlichen und Fristen
- 06Lenkung von Dokumenten und Aufzeichnungen — jede Änderung mit Autor und Datum nachvollziehbar
- 07Lieferanten und ausgelagerte Prozesse erfassen, nach Risiko bewerten und überwachen
- 08Reklamationen, Vorkommnisse und Meldungen an Behörden als Aufzeichnungen mit Fristen und Status
- 09Korrektur- und Vorbeugungsmaßnahmen (CAPA) mit Ursachenanalyse, Fristen und Wirksamkeitsprüfung
- 10Interne Audits planen und durchführen, Feststellungen in Maßnahmen überführen
- 11Berichte und Dashboards für die Managementbewertung — aus den Daten, nicht aus Folien
- 12KI-Integration (MCP) für Fragen zu ISO 13485, zu Anforderungen und Nachweisen sowie zur Bedienung
Anforderungen der ISO 13485 — Kapitel 4 bis 8
ISO 13485:2016 folgt noch der Kapitelstruktur der ISO 9001:2008, nicht der harmonisierten Struktur von ISO 9001 und ISO 27001. Die Anforderungen stehen in den Kapiteln 4 bis 8; zu jedem steht hier, was Complaica dafür führt.
Anwendungsbereich und Begriffe
Anwendungsbereich mit den Regeln für nicht anwendbare Anforderungen, normative Verweisungen und die eigenen Begriffe der Norm — Medizinprodukt, Reklamation, Lebenszyklus, Risiko und weitere. Diese Kapitel enthalten noch keine Anforderungen.
In Complaica: der Katalog mit Erläuterungen zu jeder Anforderung und den Begriffen, auf die sie sich stützt.
Qualitätsmanagementsystem
Prozesse mit risikobasiertem Ansatz, Lenkung ausgelagerter Prozesse, Validierung der im QMS genutzten Software, QM-Handbuch, Medizinprodukteakte sowie Lenkung von Dokumenten und Aufzeichnungen — aufzubewahren mindestens für die Lebensdauer des Produkts, wenigstens zwei Jahre.
In Complaica: Prozesse und Produkte als verknüpfte Objekte, Dokumente am Objekt mit Autor und Datum jeder Änderung.
Verantwortung der Leitung
Die oberste Leitung legt Qualitätspolitik und Qualitätsziele fest, regelt Verantwortung und Befugnisse, benennt einen Beauftragten der Leitung und bewertet das QMS in festgelegten Abständen — mit Eingaben wie Rückmeldungen, Reklamationen, Meldungen an Behörden, Audits und CAPA.
In Complaica: Qualitätspolitik und Ziele am Objekt, Rollen je Prozess und Produkt, Berichte als Eingabe für die Managementbewertung.
Management von Ressourcen
Personal mit der nötigen Kompetenz und Schulungen, deren Wirksamkeit bewertet wird, Infrastruktur mit Instandhaltung, Arbeitsumgebung und die Beherrschung von Kontamination.
In Complaica: Schulungen und Kompetenznachweise, Anlagen und Einrichtungen als Objekte mit Wartungsaufgaben.
Produktrealisierung
Planung mit Risikomanagement, kundenbezogene Prozesse, Entwicklung von der Planung bis zur Übertragung samt Entwicklungsakte, Beschaffung mit Lieferantenbewertung, Produktion mit Prozessvalidierung, Kennzeichnung und Rückverfolgbarkeit sowie Lenkung der Überwachungs- und Messmittel.
In Complaica: Entwicklungsschritte als Aufgaben am Produkt, Risiken je Produkt, Lieferantenbewertung; Lieferanten, Prozesse und Dokumente je Produkt verknüpft.
Messung, Analyse und Verbesserung
Rückmeldungen, Reklamationsbearbeitung, Meldungen an Regulierungsbehörden, internes Audit, Lenkung fehlerhafter Produkte auch nach der Auslieferung, Datenanalyse sowie Korrektur- und Vorbeugungsmaßnahmen.
In Complaica: Reklamationen, Nichtkonformitäten und CAPA als Aufzeichnungen mit eigenem Workflow, Auditprogramm und Feststellungen, Dashboards zur Auswertung.
ISO 13485, MDR, IVDR und FDA QMSR
ISO 13485 ist eine freiwillige Norm — aber die Regulierung der wichtigsten Märkte stützt sich auf sie. Ein QMS nach ISO 13485 deckt einen großen Teil der QMS-Anforderungen von MDR, IVDR und FDA ab; was darüber hinausgeht, steht in den Verordnungen selbst.
- EU: MDR und IVDR
Hersteller von Medizinprodukten und In-vitro-Diagnostika müssen ein QMS einrichten (Artikel 10 der Verordnungen (EU) 2017/745 und 2017/746). EN ISO 13485:2016 ist mit der Änderung A11:2021 unter beiden harmonisiert; ihre Anwendung begründet die Konformitätsvermutung für die Anforderungen, die ihre Anhänge ZA und ZB nennen.
- USA: FDA QMSR
Seit dem 2. Februar 2026 gilt in den USA die Quality Management System Regulation (21 CFR Part 820). Sie übernimmt ISO 13485:2016 per Verweis, ergänzt um die Begriffe aus Abschnitt 3 der ISO 9000:2015 und eigene Anforderungen der FDA.
- MDSAP
Im Medical Device Single Audit Program prüft eine anerkannte Auditorganisation das QMS einmal nach ISO 13485 und den Zusatzanforderungen der Behörden Australiens, Brasiliens, Japans, Kanadas und der USA.
- Ausgabe 2016 gilt weiter
ISO 13485:2016 ist die dritte Ausgabe; ISO hat sie 2025 bei der regelmäßigen Überprüfung bestätigt. Die neue ISO 9001:2026 ändert an ISO 13485 nichts — beide Normen stehen für sich.
- Katalog in Complaica
Complaica aktualisiert seine Kataloge mit neuen Normversionen; bestehende Bewertungen und Nachweise bleiben erhalten, die Abweichungen zwischen den Ausgaben werden sichtbar.
Stand der Angaben: 8. November 2026
Von Ordnern und Excel zum zentralen QMS für Medizinprodukte
Ein QMS für Medizinprodukte lässt sich in Dokumenten und Tabellen führen — bis Produktakten, Reklamationen, CAPA und Audits aufeinander verweisen und ein Auditor die Kette sehen will. Vier Punkte, an denen Complaica die Arbeit anders organisiert.
| Word und Excel | Complaica | |
|---|---|---|
| Medizinprodukteakte | Ein Ordner je Produkt, Verweise auf Dateien in geteilten Laufwerken. | Das Produkt ist ein Objekt; Spezifikationen, Entwicklungsunterlagen, Risikomanagement und Freigaben hängen daran — eine Änderung ist überall sichtbar, wo sie wirkt. |
| Reklamationen und CAPA | Eine Reklamationsliste, Maßnahmen in einer zweiten, von Hand abgeglichen. | Reklamation, Nichtkonformität und Maßnahme sind verknüpfte Aufzeichnungen mit Verantwortlichen, Fristen, Status und Wirksamkeitsprüfung. |
| Lenkung von Dokumenten | Version im Dateinamen, Freigabe per E-Mail. | Jede Änderung wird mit Autor und Datum festgehalten; Dokumente liegen an der Anforderung und am Produkt, die sie belegen. |
| Mehrere Regelwerke | ISO 13485, MDR-Anforderungen und ISO 9001 in getrennten Tabellen. | Dieselben Prozesse, Risiken und Nachweise für ISO 13485, eigene Kataloge, ISO 9001 oder ISO 27001 — soweit inhaltlich passend. |
Complaica-Module für das QMS
Sieben Module, ein verbundener Datenbestand: Organisation, Produkte und Prozesse, Anforderungskatalog, Risikomanagement, Berichte, CAPA und Integrationen arbeiten auf denselben Objekten.
01 / 07 · Organisationsmanagement
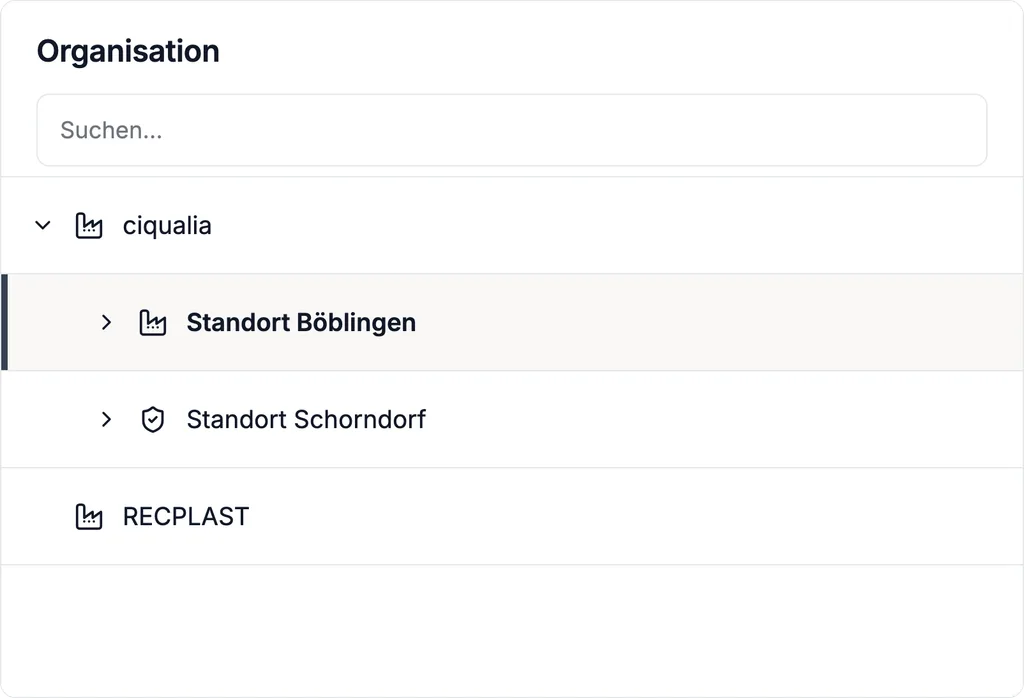
Organisation, Standorte und Anwendungsbereich
Bilden Sie Ihre Organisation als Baum ab — Gesellschaften, Standorte, Abteilungen, Einheiten — und legen Sie fest, was zum Anwendungsbereich des QMS gehört. Verantwortlichkeiten werden je Einheit und je Objekt vergeben; Zugriffsrechte folgen derselben Struktur.
02 / 07 · Prozesse und Abhängigkeiten
Produkte, Prozesse und Medizinprodukteakte
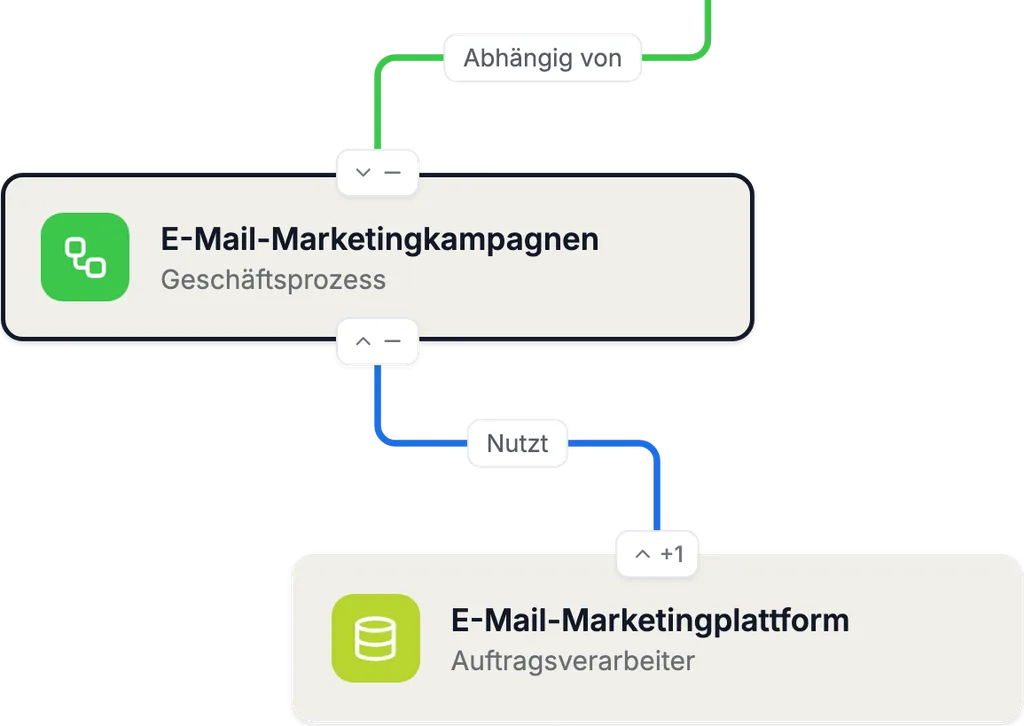
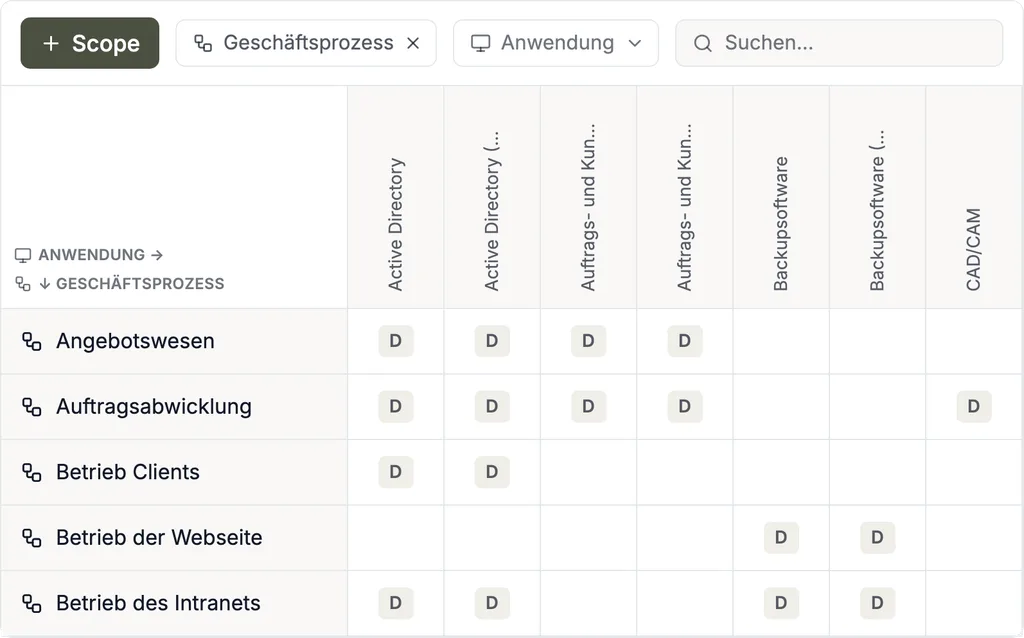
Erfassen Sie Produkte und Produktfamilien als Objekte und verknüpfen Sie sie mit den Prozessen, Lieferanten, Standorten und Dokumenten, von denen sie abhängen — Spezifikationen, Entwicklungsunterlagen, Risikomanagement, Freigaben. So entsteht je Produkt der Zusammenhang, den ISO 13485 in der Medizinprodukteakte (Kapitel 4.2.3) verlangt.
Abhängigkeitsgraphen und -matrizen zeigen, welches Produkt und welcher Prozess betroffen ist, wenn sich ein Lieferant, ein Bauteil, ein System oder eine Vorgabe ändert.
03 / 07 · Compliance-Management
Anforderungskatalog ISO 13485:2016
Bewerten Sie jede Anforderung der Kapitel 4 bis 8 — umgesetzt, teilweise umgesetzt, offen oder begründet nicht anwendbar — mit Verantwortlichen, Dokumenten, Aufgaben und Notizen. Der Erfüllungsgrad kumuliert zu Unterkapitel, Kapitel und Gesamtstand.
Eigene Vorgaben — QM-Handbuch, Anforderungen aus MDR und IVDR, Kundenvorgaben — werden als eigene Kataloge auf demselben Modell bewertet. Was für ISO 9001 oder ISO 27001 dokumentiert ist, kann — soweit inhaltlich passend — für ISO 13485 genutzt werden.
04 / 07 · Risikomanagement
Risikomanagement über den Lebenszyklus
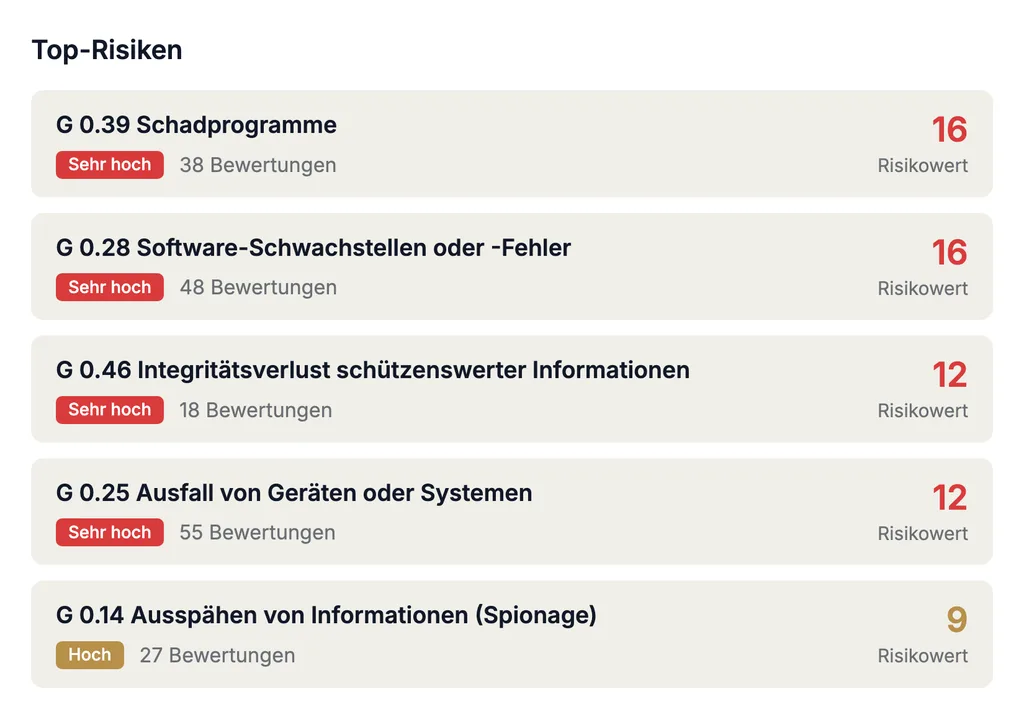
ISO 13485 verlangt einen risikobasierten Ansatz für die Prozesse des QMS und ein dokumentiertes Risikomanagement in der Produktrealisierung; die Methode dafür beschreibt ISO 14971. Bewerten Sie Risiken je Produkt und je Prozess in einer konfigurierbaren Matrix, verknüpfen Sie sie mit Maßnahmen und verfolgen Sie das Restrisiko über die Zeit.
05 / 07 · Berichterstattung & Datenanalyse
Berichte für Managementbewertung und Audit
Erzeugen Sie Berichte zum Erfüllungsgrad je Kapitel, zu Reklamationen, CAPA, Auditfeststellungen und Qualitätszielen aus Ihren eigenen Daten — als Berichtsvorlage oder als benutzerdefinierten Bericht. Dashboards zeigen der Leitung den Stand vor der Managementbewertung; externe BI-Tools lesen die Daten über REST API oder Data Marts.
06 / 07 · Aufgabenmanagement & Zusammenarbeit
Reklamationen, CAPA und Fristen
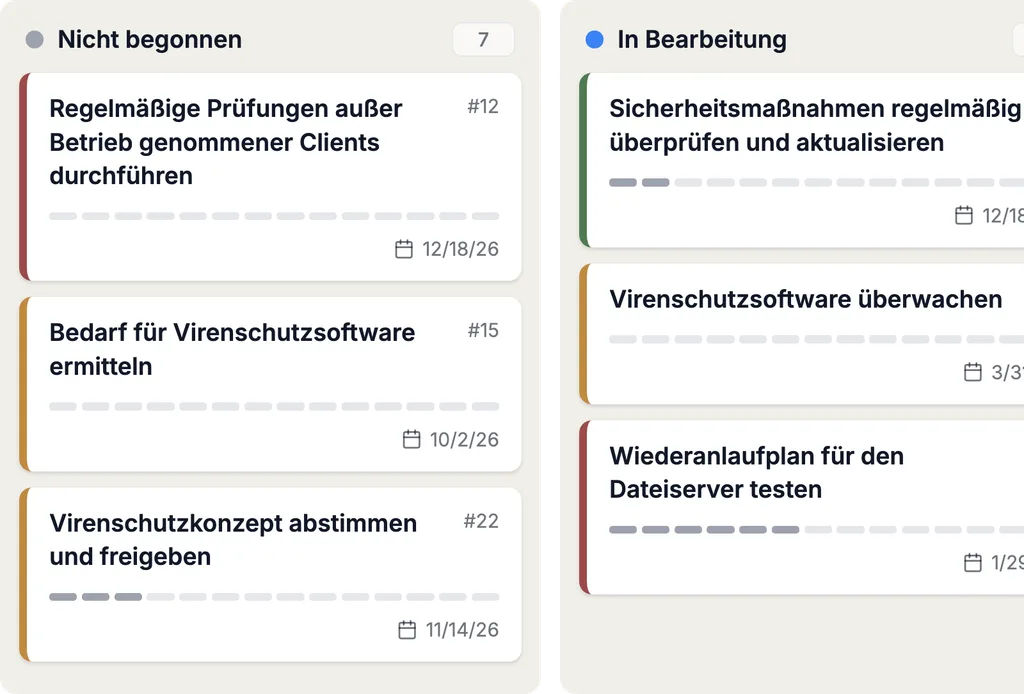
Reklamationen, Vorkommnisse, Nichtkonformitäten sowie Korrektur- und Vorbeugungsmaßnahmen werden als Aufzeichnungen mit Verantwortlichen, Fristen und Status geführt; jede Statusänderung wird mit Autor und Datum festgehalten. Lieferanten und Auditoren arbeiten im selben System: Der Zugriff wird je Objekt und per Link vergeben. Wie Audits geplant und geführt werden, zeigt die Seite zum Auditmanagement.
07 / 07 · Integrationen & Automatisierung
Complaica-Integrationen
Über die REST API bindet Complaica ERP-, Asset-Management- und CMDB-Systeme an — SAP, Microsoft Azure, i-doit und weitere — und hält Prozesse und Ressourcen im QMS mit der Realität im Gleichschritt. Jira, Microsoft Planner u. a. können als Aufgabensystem angebunden werden.
Anwendungsdaten stehen über voreingestellte Data Marts bzw. REST API oder MCP für externe Analyse- und Reporting-Systeme bereit.
Fünf Schritte zur ISO 13485-Zertifizierung
Vom Anwendungsbereich bis zur Rezertifizierung — und was Complaica in jedem Schritt übernimmt.
- 01
FestlegenRolle, Märkte, Anwendungsbereich
Rolle der Organisation — Hersteller, Zulieferer, Händler —, Zielmärkte und ihre regulatorischen Anforderungen, Anwendungsbereich und nicht anwendbare Anforderungen bestimmen. In Complaica entstehen daraus Produkte, Prozesse und Kataloge.
- 02
Aufbauen
QM-Handbuch, dokumentierte Verfahren, Medizinprodukteakten, Risikomanagement, Lieferantenbewertung und die Validierung der im QMS genutzten Software. Die Gap-Analyse gegen den Anforderungskatalog zeigt, was noch fehlt.
- 03
PrüfenInternes Audit und Managementbewertung
Internes Audit nach Auditprogramm, Feststellungen in Korrekturmaßnahmen überführen, Managementbewertung mit den Eingaben nach Kapitel 5.6.2.
- 04
ZertifizierenStufe 1 und Stufe 2
Eine akkreditierte Zertifizierungsstelle prüft Dokumentation und Umsetzung. Für die CE-Kennzeichnung bewertet je nach Klasse eine Benannte Stelle das QMS nach MDR oder IVDR — oft im selben Audit.
- 05
AufrechterhaltenÜberwachung und Rezertifizierung
Jährliche Überwachungsaudits, Rezertifizierung nach drei Jahren; Benannte Stellen auditieren auch unangekündigt. Reklamationen, CAPA und Änderungen laufen in Complaica weiter.
Warum ein QMS nach ISO 13485?
Was ein QMS nach ISO 13485 Herstellern und Zulieferern von Medizinprodukten bringt.
- 01Marktzugang in der EU — EN ISO 13485 ist unter MDR und IVDR harmonisiert
- 02Marktzugang in den USA — die FDA QMSR übernimmt ISO 13485:2016 seit Februar 2026
- 03Ein Audit für mehrere Märkte über das MDSAP: Australien, Brasilien, Japan, Kanada, USA
- 04Für Zulieferer: Viele Hersteller verlangen ISO 13485 für kritische Teile und Dienstleistungen
- 05Patientensicherheit durch Risikomanagement über den gesamten Lebenszyklus des Produkts
- 06Rückverfolgbarkeit, die bei einem Vorkommnis oder Rückruf trägt
- 07Grundlage für ein integriertes Managementsystem mit ISO 9001, Informationssicherheit und Datenschutz
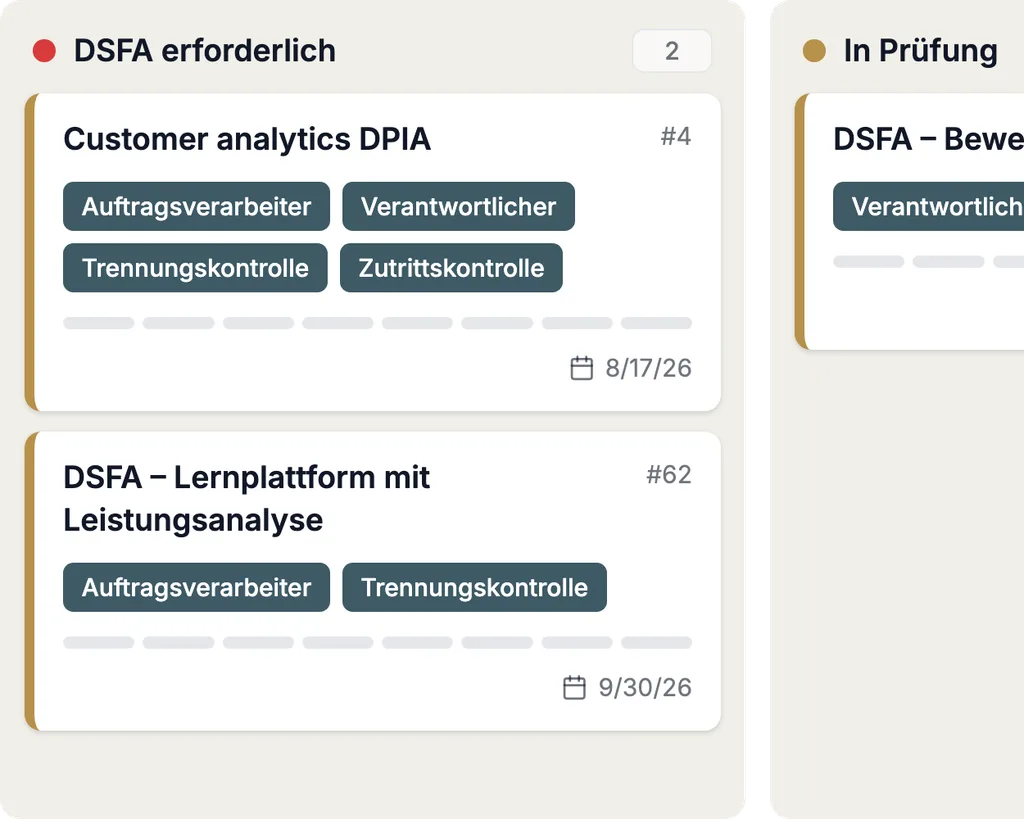
Warum Complaica als ISO 13485 Software?
Sechs Gründe, aus denen Hersteller und Zulieferer ihr QMS für Medizinprodukte mit Complaica führen.
Produkte statt Ordner
Ein Produkt ist ein Objekt mit Entwicklung, Risiken, Lieferanten, Dokumenten und Freigaben — nicht ein Ordner, der bei jeder Änderung neu zusammengestellt wird.
Granulare Anforderungen
Jede Anforderung der ISO 13485 wird einzeln bewertet und mit Dokumenten, Aufgaben und Verantwortlichen verknüpft — sichtbar je Kapitel, je Prozess und je Produkt.
Von der Reklamation bis zur CAPA
Rückmeldung, Reklamation, Meldung, Nichtkonformität, Korrektur- und Vorbeugungsmaßnahme: ein Weg auf einem Datenbestand, mit Wirksamkeitsprüfung und Bericht für die Managementbewertung.
Beratung aus einer Hand
Unsere Berater begleiten Aufbau, internes Audit und Zertifizierung und führen Sie durch alle Funktionen des Produkts.
Nachvollziehbar für Auditor und Behörde
Jede Änderung wird mit Autor und Datum festgehalten; Nachweise liegen an der Anforderung und am Produkt, die sie belegen.
Optimieren Sie Compliance-Aufgaben mit KI-Assistenz
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zur ISO 13485, erklärt Anforderungen, hilft bei Reklamationen, CAPA und Aufgaben und findet Antworten in Ihren eigenen Verfahren und Dokumenten. Sie unterstützt die Arbeit am QMS — Bewertung und Entscheidung bleiben bei Ihnen.
- 01Fragen zu ISO 13485 und ihrem Verhältnis zu MDR, IVDR und FDA QMSR beantworten
- 02Anforderungen erklären — was gefordert ist und was als Nachweis taugt
- 03Korrektur- und Vorbeugungsmaßnahmen vorschlagen, formulieren und zuordnen
- 04Ihre Verfahren, Produktakten und Dokumente auswerten und Fragen dazu beantworten
- 05Die Bedienung von Complaica erklären — welche Funktion wofür
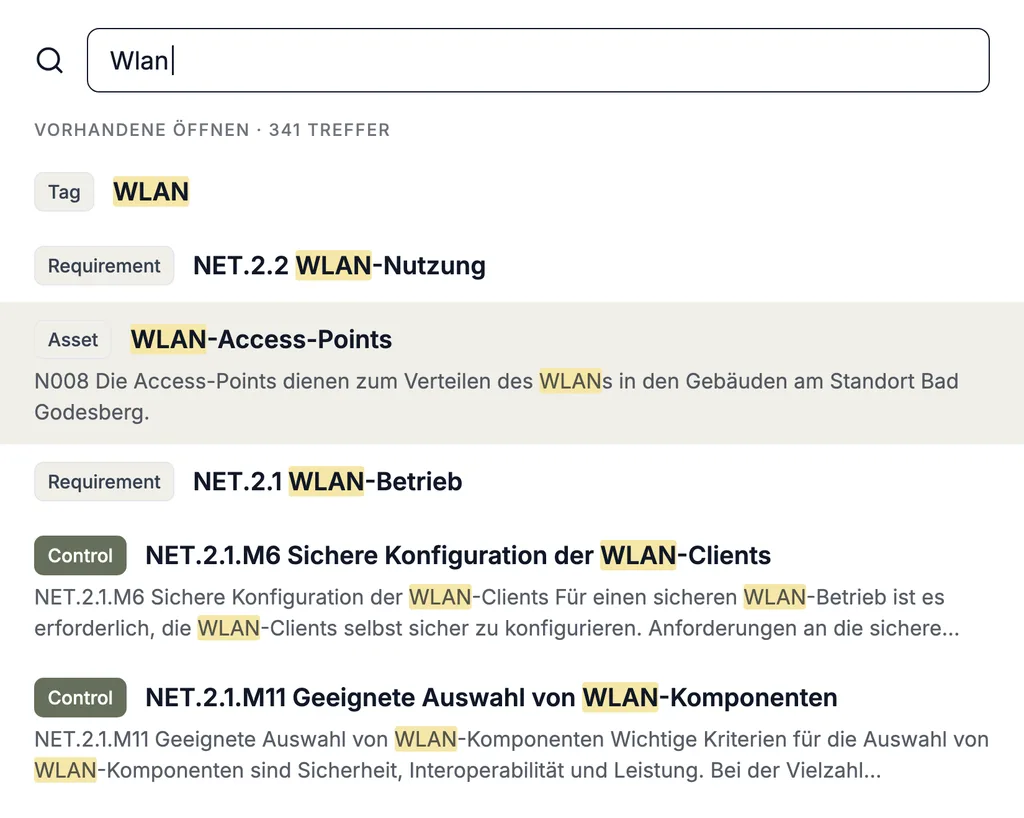
Kundenstimmen zu Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
ISO 13485-Beratung
Beratung entlang des QMS für Medizinprodukte — vom Anwendungsbereich bis zur Rezertifizierung, im Umfang, den Sie brauchen.
- Gap-Analyse
Abgleich Ihres Ist-Zustands mit den Anforderungen der ISO 13485:2016. Ergebnis: Erfüllungsgrad je Kapitel, eine priorisierte Lückenliste und ein Umsetzungsplan.
- Von ISO 9001 zu ISO 13485
Für Organisationen mit QMS nach ISO 9001: die zusätzlichen Anforderungen bewerten — Medizinprodukteakte, Risikomanagement, Validierung, Reklamationen und Meldungen — und das bestehende System erweitern.
- Aufbau und Einführung des QMS
Produkte, Prozesse, Rollen und dokumentierte Verfahren werden in Complaica angelegt. Sie erhalten ein lauffähiges QMS.
- Interne Audits
Auditprogramm aufsetzen, interne Audits durchführen oder begleiten, Feststellungen in Korrekturmaßnahmen überführen.
- Vorbereitung auf die Zertifizierung
Stufe 1 und Stufe 2 vorbereiten, Nachweise so bereitstellen, wie Auditor und Benannte Stelle sie sehen wollen, Managementbewertung begleiten.
- Integriertes Managementsystem
ISO 13485 mit ISO 9001, ISO 27001 oder Datenschutz auf einem Datenbestand verbinden — gemeinsame Prozesse, Risiken und Audits.
SaaS oder On-Premises
Complaica läuft dort, wo Ihre Organisation es braucht — die Lizenz kostet in beiden Fällen dasselbe.
- SaaS, gehostet in Deutschland
Die SaaS-Variante wird in Deutschland betrieben; Sie arbeiten im Browser, ohne eigene Infrastruktur.
- On-Premises in Ihrer Infrastruktur
Sie betreiben Complaica in Ihrer eigenen Umgebung — für Organisationen, deren Daten das Haus nicht verlassen dürfen.
- Bestehende Daten übernehmen
Import und Export von und nach Excel sowie über die REST API; die Übernahme Ihrer Daten begleiten unsere Spezialisten kostenlos.
ISO 13485 im integrierten Managementsystem
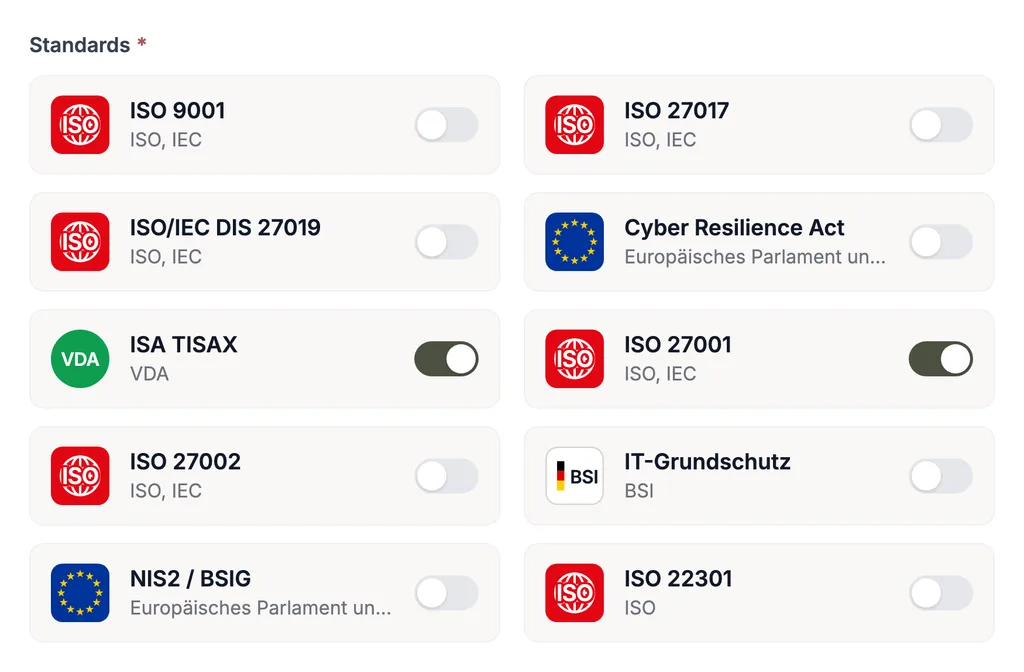
ISO 13485 ist mit ISO 9001 eng verwandt, folgt aber noch der Kapitelstruktur der ISO 9001:2008. In Complaica nutzen beide Normen dieselben Prozesse, Risiken, Maßnahmen und Nachweise: Was für das QMS dokumentiert ist, kann — soweit inhaltlich passend — auch für ISO 9001, ein ISMS nach ISO 27001, für NIS2 oder das Datenschutz-Management nach DSGVO genutzt werden.
Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich jederzeit ergänzen.
Häufige Fragen zu ISO 13485 Software
Was ist ISO 13485?
ISO 13485 ist die internationale Norm für Qualitätsmanagementsysteme von Organisationen, die Medizinprodukte entwickeln, herstellen, installieren, warten oder vertreiben, und ihrer Zulieferer. Sie verlangt, regulatorische Anforderungen und Kundenanforderungen beständig zu erfüllen, und legt besonderes Gewicht auf Risikomanagement, Validierung, Rückverfolgbarkeit und dokumentierte Verfahren. Gültig ist die dritte Ausgabe, ISO 13485:2016.
Was unterscheidet ISO 13485 von ISO 9001?
ISO 13485 baut auf der Struktur der ISO 9001:2008 auf, nicht auf der harmonisierten Struktur der heutigen ISO 9001. Sie zielt auf die Wirksamkeit des QMS und die Erfüllung regulatorischer Anforderungen und verlangt mehr dokumentierte Verfahren, die Medizinprodukteakte, Risikomanagement in der Produktrealisierung, die Validierung von Prozessen und Software, Reklamationsbearbeitung und Meldungen an Behörden. Ein Zertifikat nach ISO 9001 ersetzt kein Zertifikat nach ISO 13485.
Ist ISO 13485 Pflicht?
Die Norm selbst ist freiwillig. MDR und IVDR verlangen von Herstellern jedoch ein QMS, und die harmonisierte EN ISO 13485 ist der übliche Weg, es nachzuweisen; in den USA ist ISO 13485:2016 seit dem 2. Februar 2026 über die FDA QMSR Teil der Vorschrift. Zulieferer werden oft von ihren Kunden dazu verpflichtet.
Was ist eine ISO 13485 Software?
Eine ISO 13485 Software bildet die Anforderungen der Norm als Katalog ab und verbindet sie mit den Bestandteilen Ihres QMS — Produkte, Prozesse, Verantwortliche, Risiken, Dokumente, Lieferanten, Reklamationen, Audits und CAPA. Statt QM-Handbuch, Produktakten und Maßnahmenlisten getrennt zu pflegen, arbeiten Sie auf einem Datenbestand, aus dem Erfüllungsgrad und Berichte entstehen.
Welche Kapitel hat ISO 13485?
Die Kapitel 1 bis 3 enthalten Anwendungsbereich, normative Verweisungen und Begriffe. Die Anforderungen stehen in den Kapiteln 4 bis 8: Qualitätsmanagementsystem, Verantwortung der Leitung, Management von Ressourcen, Produktrealisierung sowie Messung, Analyse und Verbesserung. Anforderungen der Kapitel 6, 7 und 8, die wegen der Tätigkeiten der Organisation oder der Art des Produkts nicht zutreffen, müssen nicht umgesetzt werden — die Begründung steht im QM-Handbuch.
Muss die Software im QMS validiert werden?
Ja. Kapitel 4.1.6 verlangt, Computersoftware, die im QMS eingesetzt wird, vor der ersten Nutzung und nach Änderungen für ihre Anwendung zu validieren — im Umfang angemessen zum Risiko. Die Validierung führt Ihre Organisation für ihren Verwendungszweck durch; mit einem Trial-Konto prüfen Sie Complaica an Ihren eigenen Abläufen, und unsere Berater helfen bei der Planung.
Was ist die Medizinprodukteakte?
Die Akte, die ISO 13485 in Kapitel 4.2.3 je Medizinproduktetyp oder -familie verlangt: Beschreibung und Zweckbestimmung, Kennzeichnung und Gebrauchsanweisung, Spezifikationen, Verfahren für Herstellung, Lagerung, Handhabung und Vertrieb, Mess- und Überwachungsverfahren und, wo zutreffend, Anforderungen an Installation und Instandhaltung. In Complaica hängen diese Dokumente am Produktobjekt.
Wie bildet Complaica Reklamationen und CAPA ab?
Rückmeldungen und Reklamationen werden als Aufzeichnungen mit Verantwortlichen, Fristen und Status geführt; wo eine Meldung an eine Behörde nötig ist, wird sie am Vorgang festgehalten. Daraus entstehen Korrektur- oder Vorbeugungsmaßnahmen mit Ursachenanalyse und Wirksamkeitsprüfung, und die Berichte fassen alles für die Managementbewertung zusammen.
Kann Complaica ISO 13485 und ISO 9001 gemeinsam führen?
Ja. Viele Anforderungen überschneiden sich; in Complaica nutzen beide Normen dieselben Prozesse, Risiken, Maßnahmen und Nachweise. Dokumentierte Information, internes Audit und Managementbewertung werden einmal geführt und für beide genutzt, soweit es inhaltlich passt — ebenso für ISO 27001, NIS2 oder die DSGVO.
Gibt es eine neue Ausgabe der ISO 13485?
Gültig ist ISO 13485:2016. ISO hat sie bei der regelmäßigen Überprüfung 2025 bestätigt; eine neue Ausgabe ist nicht erschienen. In Europa gilt die harmonisierte Fassung EN ISO 13485:2016 mit der Änderung A11:2021, deren Anhänge ZA und ZB die Norm MDR und IVDR zuordnen. Die neue ISO 9001:2026 ändert an ISO 13485 nichts.
Kann ein bestehendes QM-Handbuch übernommen werden?
Ja. Complaica importiert und exportiert Daten von und nach Excel und über die REST API; Dokumente werden am Objekt abgelegt. Die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet. So bewerten Sie das Tool an Ihrem eigenen Stand statt an Demo-Daten.
Gibt es Complaica als SaaS oder On-Premises?
Beides. Die SaaS-Variante wird in Deutschland gehostet; On-Premises betreiben Sie Complaica in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
Quellen Referenzen und Rechtsgrundlagen
6 Quellen · ISO 13485, MDR, IVDR, FDA QMSR, … Anzeigen Ausblenden
Rechtsgrundlagen
Normen & Standards
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
ISO 13485 mit Complaica starten
Complaica testen, die Preisliste anfordern oder über Ihr bestehendes QMS für Medizinprodukte und eine Migration sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.