Software de compliance
para el sector del agua
Complaica es el software de compliance para empresas de abastecimiento de agua, de saneamiento, empresas municipales de servicios (Stadtwerke) y asociaciones del agua. Usted organiza la NIS2, su SGSI según ISO 27001 o IT-Grundschutz, el B3S Wasser/Abwasser y la protección de datos en un solo lugar: instalaciones, procesos y proveedores se registran una vez y se vinculan con requisitos, riesgos, medidas y evidencias.
- 01Seguridad de la información y NIS2NIS2 y la ley alemana BSIG, SGSI según ISO/IEC 27001, estándares BSI 200-1 a 200-4, IT-Grundschutz y B3S Wasser/Abwasser — para TI y sistemas de control
- 02Protección de datosRGPD y la ley alemana BDSG: registro de actividades de tratamiento, medidas técnicas y organizativas, encargados del tratamiento, derechos de los interesados y brechas de datos
- 03Normas ISOISO 14001 e ISO 9001, auditorías internas según ISO 19011 en un programa de auditoría común
- 04Leyes del sector del aguaKRITIS-Dachgesetz, Reglamento de agua potable (TrinkwV), Reglamento de zonas de captación (TrinkwEGV) y Ley de eficiencia energética (EnEfG)
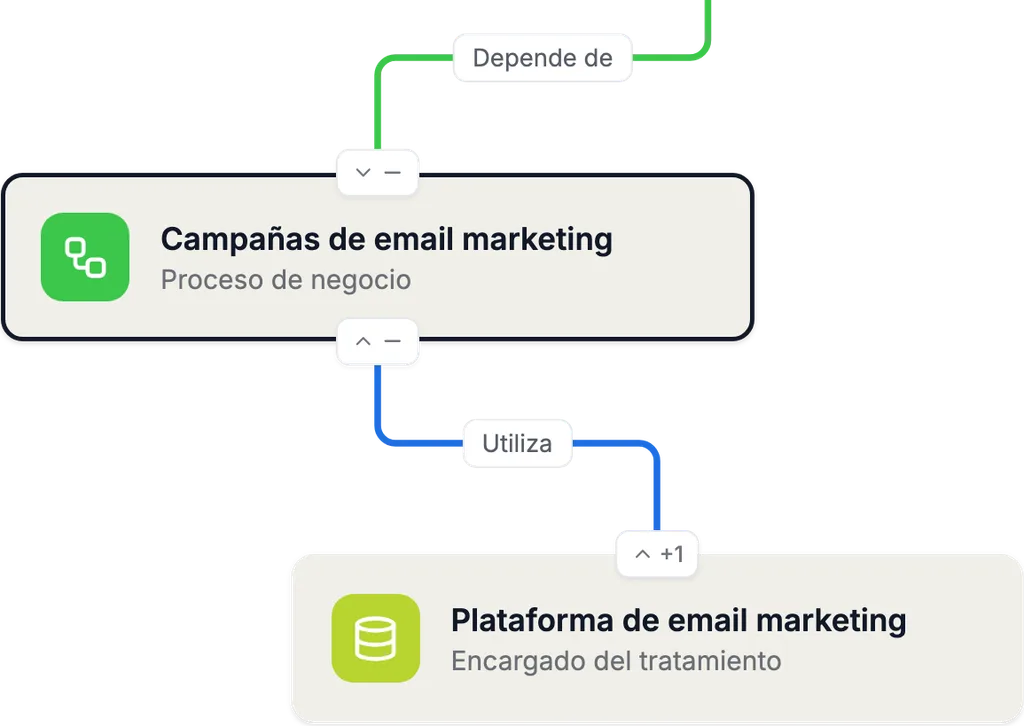
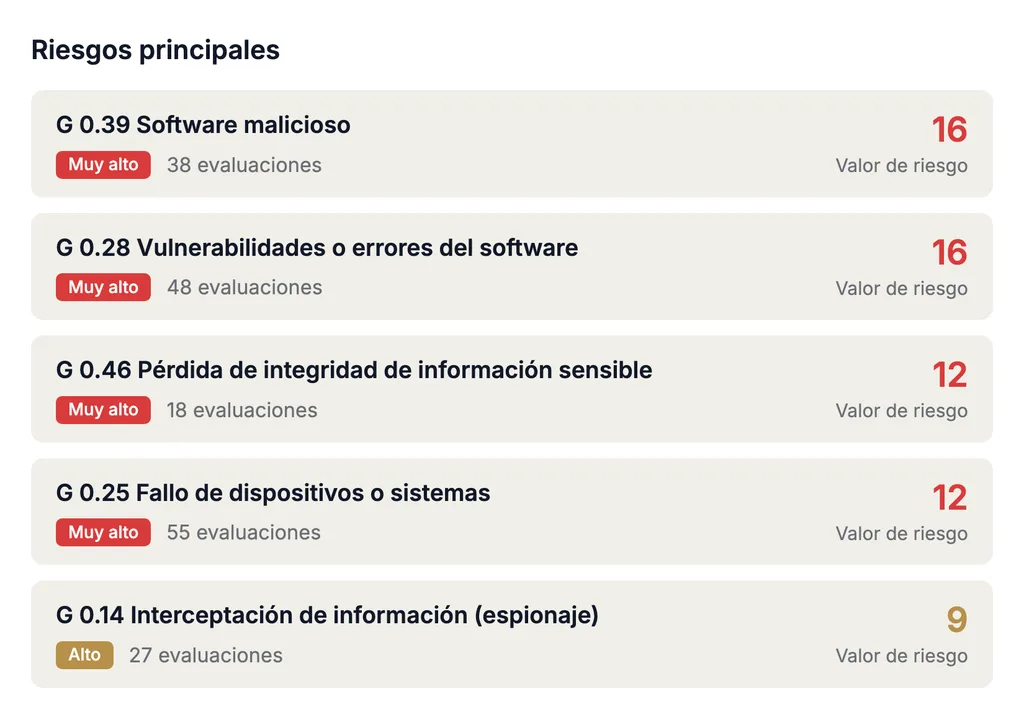
Gestionar en un solo lugar los requisitos de compliance del sector del agua
El SGSI, la protección de datos y los demás marcos que se aplican a su organización trabajan en Complaica sobre una base de datos común. Lo que se registra una vez se usa allí donde corresponde: no tiene que mantener instalaciones, proveedores y medidas de nuevo para cada marco.
- 01Instalaciones, procesos, sistemas y proveedores en un solo modelo — plantas potabilizadoras, estaciones de bombeo, depuradoras, sistemas de control de procesos y telecontrol con sus dependencias
- 02Evaluar los requisitos de cada marco sobre los mismos objetos — NIS2 y BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, RGPD y otros
- 03Evaluar y tratar los riesgos de cada objeto en una matriz de riesgos configurable
- 04Medidas con responsables, plazos y estado — una medida puede asignarse a los requisitos de varios marcos; cada cambio de estado queda registrado con autor y fecha
- 05Evidencias guardadas en el objeto; informes y paneles para la dirección, los auditores y la autoridad de control
- 06Incidentes de seguridad, brechas de datos y auditorías internas con sus plazos y hallazgos
NIS2 para empresas de abastecimiento y saneamiento
El agua potable y las aguas residuales figuran entre los sectores de la Directiva NIS2; en Alemania la transpone la ley BSIG. Si su organización está afectada, y como qué tipo de entidad, depende entre otras cosas de su actividad, tamaño y forma jurídica. Complaica no lo comprueba automáticamente: registra el resultado de su análisis y organiza las obligaciones que se derivan de él. Más en la página del software NIS2.
NIS2, BSIG y B3S no son lo mismo: la directiva fija el marco europeo, la BSIG establece las obligaciones en Alemania — por ejemplo, las medidas de gestión de riesgos del § 30 y las obligaciones de notificación del § 32. El B3S Wasser/Abwasser concreta el estado de la técnica del sector; aplicarlo no sustituye ni el análisis de aplicabilidad ni las obligaciones de la BSIG.
- Definir y documentar el alcance
Representar la organización, las sedes y los servicios como un árbol y registrar qué partes están sujetas a la NIS2; las responsabilidades se asignan por unidad y por objeto.
- Instalaciones, TI, sistemas de control y proveedores
Registrar plantas, estaciones de bombeo, sistemas de control de procesos, telecontrol, aplicaciones y proveedores con sus dependencias — o importarlos desde una CMDB, la gestión de activos o Excel.
- Evaluar riesgos
Evaluar y tratar los riesgos de cada objeto en la matriz de riesgos configurable; la opción de tratamiento, las medidas y el riesgo residual quedan documentados de forma trazable.
- Medidas del § 30 BSIG
Evaluar las diez medidas de gestión de riesgos como requisitos y seguir las medidas correspondientes con responsables, plazos y estado.
- Documentar incidentes de seguridad
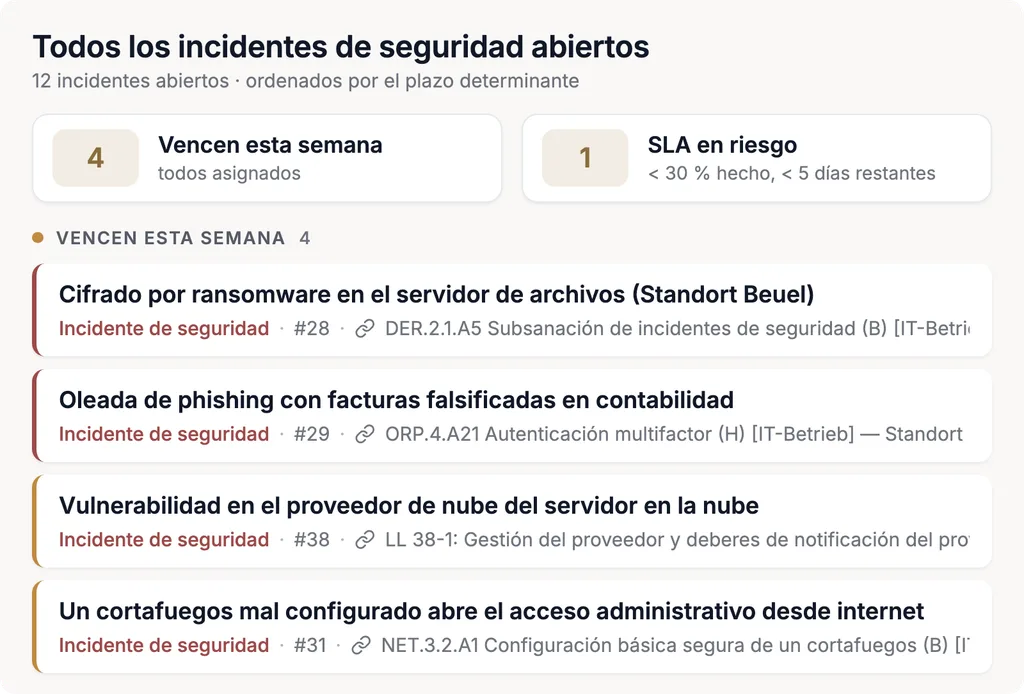
Cada incidente es un registro con marcas de tiempo, responsables y objetos afectados; los plazos del § 32 BSIG corren como fechas. La notificación misma la presenta usted ante la oficina conjunta de notificación del BSI y la BBK.
- Evidencias para auditorías y dirección
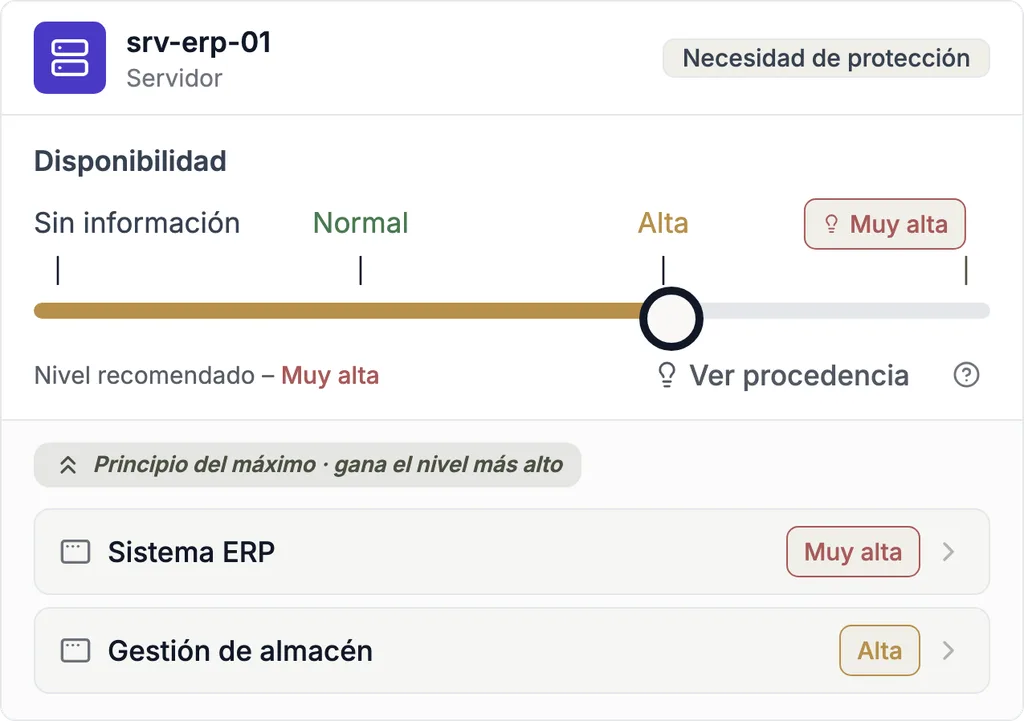
Las evidencias están en el objeto; los paneles muestran el grado de implantación desde cada requisito hasta la organización — como base para la supervisión por la dirección según el § 38 BSIG y para auditorías.
Software SGSI para empresas de abastecimiento y saneamiento
Un SGSI en Complaica vincula los requisitos de ISO/IEC 27001, BSI IT-Grundschutz y el B3S Wasser/Abwasser con sus instalaciones — tanto para la TI de oficina como para los sistemas de control de procesos y el telecontrol. Cada catálogo puede evaluarse por separado; comparten instalaciones, riesgos y medidas. Más sobre el software SGSI.
Ejemplo: de la estación de bombeo a la evidencia
- 01
Estación de bombeo
Instalación en el alcance
La estación de bombeo es un objeto con su sede, sus responsables y los procesos que dependen de ella.
- 02
Sistemas de control
Control de procesos · telecontrol
La unidad de telecontrol está vinculada a la estación, igual que el proveedor que la mantiene a distancia.
- 03
Riesgo
Evaluar la amenaza
Por ejemplo, un acceso remoto insuficientemente protegido — evaluado en la matriz de riesgos de su concepto.
- 04
Medida
Planificar el tratamiento
Por ejemplo, acceso remoto solo mediante conexiones protegidas y registradas; asignada a los requisitos correspondientes, por ejemplo de ISO/IEC 27001 y B3S WA.
- 05
Responsable
Responsable y plazo
Responsable, plazo y estado; cada cambio de estado queda registrado con autor y fecha.
- 06
Evidencia
En el objeto
Configuración, registro o informe de prueba quedan en la medida y la instalación — con autor y fecha.
- 07
Auditoría
Auditoría interna · ISO 19011
En la auditoría interna se evalúa el requisito y se comprueba la medida con su evidencia; una no conformidad se convierte en una nueva medida.
- ISO/IEC 27001
El SGSI certificable, también basado en IT-Grundschutz: los requisitos y los controles del anexo A están preparados como catálogo, junto con plantillas de informe. Más sobre el software SGSI para ISO 27001.
- Estándares BSI 200-1 y 200-2
SGSI según el BSI y metodología IT-Grundschutz: análisis de estructura, necesidades de protección y modelado con los módulos del compendio, incluidos los de TI industrial; la verificación IT-Grundschutz muestra el estado de cada requisito.
- Estándar BSI 200-3
Análisis de riesgos para instalaciones y sistemas con alta necesidad de protección a partir de las amenazas elementales — con tratamiento del riesgo y el riesgo residual que asume la dirección.
- Estándar BSI 200-4
Gestión de la continuidad del negocio: análisis de impacto, operación de emergencia del abastecimiento, planes de recuperación y ejercicios sobre los mismos procesos e instalaciones.
- B3S Wasser/Abwasser
El estándar sectorial de DVGW y DWA — hoja técnica W 1060 o DWA-M 1060 con guía de seguridad TI. El BSI confirmó su idoneidad conforme a la ley anterior, válida hasta agosto de 2027; según el § 30, apdo. 9, BSIG, los operadores pueden proponer estándares sectoriales.
- ISO/IEC 27019 en empresas multiservicio
Controles adicionales para el control de procesos del suministro energético, edición 2024 — obligatorios para los operadores de redes de electricidad y gas a través del catálogo de seguridad TI de la Agencia Federal de Redes, no para el abastecimiento de agua. En las empresas municipales multiservicio convive con el B3S WA.
Protección de datos para el sector del agua
Las empresas y asociaciones del agua tratan datos de clientes, miembros y empleados — desde la facturación del consumo hasta la liquidación de cuotas. Complaica lleva la gestión de la protección de datos según el RGPD sobre los mismos procesos, aplicaciones y proveedores que el SGSI; el Data Protection Kit aporta plantillas y catálogos para empezar.
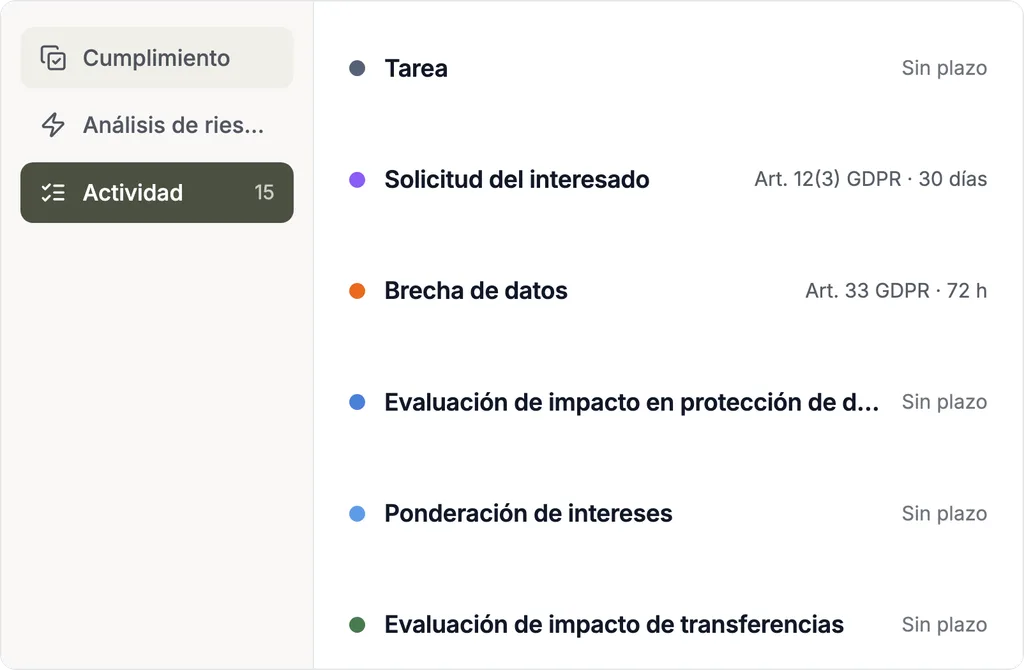
- Registro de actividades de tratamiento
Facturación del consumo, lectura de contadores, liquidaciones de tasas y cuotas, atención al cliente, personal y videovigilancia de instalaciones — con finalidad, base jurídica y plazos de supresión (art. 30 RGPD).
- Contadores de agua digitales
Los contadores por radio proporcionan datos de consumo que pueden permitir conclusiones sobre un hogar. Hay que comprobar la base jurídica, el plazo de conservación y si es necesaria una evaluación de impacto (art. 35 RGPD).
- Encargados del tratamiento y proveedores
Proveedores de facturación, TI y mantenimiento con sus contratos según el art. 28 RGPD — los mismos proveedores que el SGSI evalúa en la cadena de suministro.
- Medidas técnicas y organizativas
Las medidas adecuadas del SGSI pueden documentarse también como medidas técnicas y organizativas y asignarse a los requisitos de protección de datos correspondientes (art. 32 RGPD).
- Derechos de los interesados y brechas
Solicitudes de acceso y supresión con su plazo de un mes, brechas de datos con el plazo de 72 horas del art. 33 RGPD — cada una como registro con plazos e historial.
- RGPD, BDSG y derecho de los Länder
Para los operadores de derecho privado, la BDSG complementa el RGPD; para las asociaciones de derecho público y las empresas municipales, la ley de protección de datos de su Land.
Para quién: abastecimiento, saneamiento y asociaciones del agua
Ya sea la planta potabilizadora de una empresa municipal, una mancomunidad de saneamiento o una asociación de diques: la seguridad de la información y la protección de datos afectan a todas; qué otros marcos se aplican depende de la actividad y del tamaño.
- 01
Agua potable
- Empresas de abastecimiento
- Plantas potabilizadoras
- Mancomunidades de abastecimiento
SGSI y B3S WA para captación, tratamiento y sistemas de control, protección de datos para datos de clientes y de consumo; NIS2 y KRITIS donde se alcanzan los umbrales; además TrinkwV y TrinkwEGV.
- 02
Aguas residuales
- Asociaciones de saneamiento
- Mancomunidades de saneamiento
- Saneamiento municipal
Seguridad de la información para depuradoras, estaciones de bombeo y sistemas de control, protección de datos para las liquidaciones de tasas; además B3S WA y KRITIS a partir de los umbrales, EnEfG e ISO 14001.
- 03
Multiservicio y municipio
- Asociaciones de agua y saneamiento
- Empresas municipales (Stadtwerke)
- Servicios municipales
Un SGSI y una gestión de protección de datos para todas las actividades — agua junto a energía y transporte —, con ISO/IEC 27019 para la actividad energética y gestión de la calidad según ISO 9001.
- 04
Cauces e ingeniería hidráulica
- Asociaciones de mantenimiento de cauces
- Asociaciones de agua y suelo
- Asociaciones de drenaje
- Asociaciones de riego
- Asociaciones de diques
- Asociaciones de compuertas
- Asociaciones de embalses
Proteger estaciones de bombeo, compuertas, diques y presas con su telecontrol, gestionar los datos de miembros y cuotas según el RGPD; procesos según ISO 9001 e ISO 14001.
- 05
Nivel asociativo
- Asociaciones del sector del agua
- Federaciones
Obligaciones propias en protección de datos y seguridad de la información — y catálogos, plantillas y evaluaciones comunes para sus miembros.
Lo que Complaica aporta en la práctica
Seis razones por las que empresas y asociaciones gestionan su compliance con Complaica.
Menos doble registro
Instalaciones, proveedores, riesgos y medidas se mantienen una vez y los utiliza cada marco que recurre a ellos.
Responsabilidades claras
Objetos, riesgos y medidas tienen responsables y plazos; los permisos de acceso siguen la estructura de su organización.
Trazable hasta la evidencia
Cambios de estado con autor y fecha, evidencias en el objeto — para auditorías internas, auditores y dirección.
TI y sistemas de control en un solo modelo
Sistemas de control de procesos, telecontrol y TI de oficina están en el mismo modelo con sus dependencias — se ve qué instalación sostiene el suministro.
Para organizaciones pequeñas y grandes
Del servicio municipal al gran operador: empieza con los marcos que se aplican hoy y añade otros cuando llegan.
Software y consultoría experta
Nuestros consultores acompañan la implantación, los análisis de riesgos y la preparación de auditorías, en la medida que usted necesite.
Los marcos del sector del agua de un vistazo
Qué exige cada marco, a quién afecta normalmente y qué gestiona Complaica para él — ordenado por seguridad de la información, protección de datos, normas ISO y leyes del sector.
01 Seguridad de la información Estándar BSI 200-1 · Estándar BSI 200-2 · Estándar BSI 200-3 · Estándar BSI 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Marco | Qué exige | Afecta normalmente a | En Complaica |
|---|---|---|---|
| Estándar BSI 200-1Sistemas de gestión de la seguridad de la información (SGSI) | Requisitos para un SGSI: política, organización de la seguridad, proceso de seguridad y responsabilidad de la dirección. | todas las organizaciones que basan su seguridad de la información en el BSI | SGSI con política, roles, objetivos, control documental y revisión por la dirección |
| Estándar BSI 200-2Metodología IT-Grundschutz, con el compendio IT-Grundschutz | Protección básica, estándar o esencial: análisis de estructura, necesidades de protección, modelado con los módulos del compendio, verificación IT-Grundschutz. | organizaciones que trabajan con IT-Grundschutz o buscan ISO 27001 basada en IT-Grundschutz | IT-Grundschutz con compendio, modelado y verificación; Grundschutz++ como sucesor |
| Estándar BSI 200-3Análisis de riesgos basado en IT-Grundschutz | Análisis de riesgos para objetos con necesidad de protección alta o muy alta, a partir de las amenazas elementales. | todos aquellos cuyas instalaciones y sistemas tienen mayores necesidades de protección | amenazas, matriz de riesgos configurable y tratamiento del riesgo por objeto |
| Estándar BSI 200-4Gestión de la continuidad del negocio | Análisis de impacto en el negocio, preparación ante emergencias, planes de emergencia y recuperación, pruebas y ejercicios. | operadores cuyo fallo afecta al suministro de la población | BIA, tiempos de recuperación y planes de emergencia sobre los mismos procesos e instalaciones |
| ISO/IEC 27001Seguridad de la información, edición 2022 | SGSI certificable con tratamiento de riesgos y los controles del anexo A. | operadores que buscan un certificado — también basado en IT-Grundschutz | el SGSI según ISO 27001 desde el alcance hasta la auditoría |
| ISO/IEC 27019Controles para el sector energético, edición 2024 | Añade a ISO/IEC 27002 controles para el control de procesos y el telecontrol del suministro energético. | empresas municipales y multiservicio con actividad energética; también referencia para los sistemas de control del abastecimiento de agua | controles de ISO/IEC 27019 junto a ISO/IEC 27001 y B3S WA sobre las mismas instalaciones |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Estándar sectorial de seguridad TI para el abastecimiento de agua y el saneamiento, con guía de seguridad TI y manual. | operadores de instalaciones críticas del sector del agua — y quienes se orientan por el estándar sectorial | requisitos del B3S sobre instalaciones y sistemas de control, medidas y evidencias para la auditoría |
| BSIGtransposición alemana de la NIS2 | Medidas de gestión de riesgos (§ 30), notificaciones, registro; para instalaciones críticas, evidencias cada tres años (§ 39). | entidades importantes y esenciales de los sectores de agua potable y aguas residuales, operadores de instalaciones críticas | las diez medidas del § 30, incidentes de seguridad con los plazos del § 32; más sobre el software NIS2 |
02 Protección de datos RGPD · BDSG 2
| Marco | Qué exige | Afecta normalmente a | En Complaica |
|---|---|---|---|
| RGPDReglamento General de Protección de Datos | Registro de actividades de tratamiento, bases jurídicas, medidas técnicas y organizativas, derechos de los interesados, notificación de brechas, evaluación de impacto. | todos — datos de clientes, de consumo y de miembros, liquidaciones de tasas y cuotas, empleados | la gestión de la protección de datos según el RGPD con diez actividades |
| BDSGy leyes de protección de datos de los Länder | Normas complementarias, por ejemplo sobre datos de empleados, videovigilancia y el delegado de protección de datos. | operadores de derecho privado; asociaciones de derecho público según la ley de su Land | catálogos propios para la BDSG y el derecho de los Länder junto al RGPD |
03 Normas ISO ISO 14001 · ISO 9001 · ISO 19011 3
| Marco | Qué exige | Afecta normalmente a | En Complaica |
|---|---|---|---|
| ISO 14001Gestión ambiental, edición 2026 | Aspectos ambientales, obligaciones de cumplimiento, objetivos ambientales, preparación ante emergencias y evaluación del desempeño ambiental. | operadores y asociaciones con gestión ambiental certificada o prevista | aspectos ambientales y obligaciones legales por sede, objetivos, indicadores y auditorías internas |
| ISO 9001Gestión de la calidad, edición 2026 | Gestión de la calidad basada en procesos con riesgos y oportunidades, objetivos, control de la información documentada y mejora. | empresas con sistema de gestión de la calidad, a menudo junto con la gestión de la seguridad técnica | la gestión de la calidad según ISO 9001 desde el alcance hasta la recertificación |
| ISO 19011Directrices para la auditoría, edición 2026 | Recomendaciones para programas de auditoría, la realización de auditorías y la competencia de los auditores; no certificable. | todos los que realizan auditorías internas o a proveedores | programas de auditoría, sesiones, hallazgos, acciones, informes de auditoría y revisión por la dirección |
04 Leyes del sector del agua KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Marco | Qué exige | Afecta normalmente a | En Complaica |
|---|---|---|---|
| KRITIS-Dachgesetzley marco alemana de infraestructuras críticas, resiliencia física | Registro, análisis y evaluación de riesgos, medidas y plan de resiliencia, notificación de incidentes a la BBK. | operadores de instalaciones críticas del sector del agua | análisis de riesgos por instalación, plan de resiliencia a partir de las medidas, incidentes con plazo de 24 horas |
| TrinkwVReglamento alemán de agua potable 2023 | Gestión de riesgos del sistema de abastecimiento desde la zona de captación hasta el punto de consumo, según DIN EN 15975-2, con solicitud a la autoridad sanitaria. | operadores de sistemas centrales de abastecimiento desde 10 m³ al día o 50 personas abastecidas | peligros por parte del sistema, evaluación de riesgos, medidas y la documentación para la solicitud |
| TrinkwEGVReglamento alemán de zonas de captación de agua potable | Delimitación y descripción de la zona de captación, análisis de peligros, evaluación de riesgos y seguimiento; documentación a la autoridad. | operadores de captaciones de agua | zonas de captación como objetos, peligros y evaluaciones, plazos de actualización |
| EnEfGLey alemana de eficiencia energética | Sistema de gestión energética o ambiental a partir de 7,5 GWh, planes de implantación de medidas rentables a partir de 2,5 GWh de energía final al año. | operaciones intensivas en energía — bombeo, tratamiento, aireación en depuradoras | consumidores de energía como objetos, medidas de ahorro con su rentabilidad, planes de implantación |
Leyes del sector del agua: KRITIS, agua potable y energía
Sobre las mismas instalaciones, Complaica gestiona las obligaciones propias de los operadores — desde la resiliencia física hasta la gestión de riesgos del agua potable.
- KRITIS-Dachgesetz
Registro, primer análisis y evaluación de riesgos a los nueve meses y después al menos cada cuatro años (§ 12); medidas de resiliencia como suministro eléctrico de emergencia, protección física y control de accesos en el plan de resiliencia (§ 13); incidentes notificados a la oficina conjunta del BSI y la BBK a más tardar 24 horas después de conocerlos (§ 18, texto legal).
- Reglamento de agua potable (TrinkwV)
Gestión de riesgos del sistema de abastecimiento según DIN EN 15975-2 — por primera vez antes del 12 de enero de 2029 por encima de 100 m³ al día o 500 personas abastecidas, antes del 12 de enero de 2033 para sistemas más pequeños, con solicitud a la autoridad sanitaria; revisión al menos cada seis años (§ 34 TrinkwV).
- Reglamento de zonas de captación (TrinkwEGV)
Delimitar y describir las zonas de captación, analizar peligros, evaluar riesgos y documentar el seguimiento. La primera documentación vencía el 12 de noviembre de 2025; la primera actualización vence el 12 de julio de 2030 (§ 12 TrinkwEGV).
- Ley de eficiencia energética (EnEfG)
Por encima de 7,5 GWh de energía final al año, un sistema de gestión energética según ISO 50001 o ambiental según EMAS; por encima de 2,5 GWh, planes de implantación publicados (EnEfG, §§ 8 y 9). Una reforma que elevaría los umbrales a 23,6 y 2,77 GWh está en el Bundestag desde septiembre de 2026.
Normas ISO: ISO 14001 e ISO 9001
En Complaica, la gestión ambiental y la de la calidad comparten procesos, objetivos, riesgos y auditorías con el SGSI y la protección de datos.
- ISO 14001:2026
La nueva edición de la norma de sistemas de gestión ambiental se publicó en abril de 2026, con una transición de 36 meses. Aspectos ambientales, obligaciones de cumplimiento y objetivos se asignan a sedes y procesos.
- ISO 9001:2026
Desde septiembre de 2026 rige la sexta edición de la norma de sistemas de gestión de la calidad. Más sobre el software ISO 9001.
- Un programa de auditoría para todas las normas
Las auditorías internas según ISO 27001, ISO 14001, ISO 9001 y B3S WA se realizan en un único programa — como describe la sección siguiente.
Auditorías internas según ISO 19011
ISO 27001, ISO 14001 e ISO 9001 exigen auditorías internas; el SGSI y el B3S WA se revisan periódicamente, y la evidencia del § 39 BSIG se basa en auditorías, inspecciones o certificaciones. Complaica las gestiona según las directrices ISO 19011:2026 — desde el programa de auditoría hasta la revisión por la dirección. Cómo se desarrolla una auditoría en el módulo de auditoría lo muestra la página software para auditorías internas.
- 01Planificar programas de auditoría para un periodo — con objetivos, alcance, criterios y calendario; auditorías internas, a proveedores y combinadas en el mismo árbol
- 02Realizar auditorías en sesiones — por instalación, proceso, sede o entrevista, in situ o en remoto
- 03Valorar cada requisito como conforme, parcial, no conforme o no aplicable
- 04Hallazgos directamente en el requisito — no conformidad u observación, con estado, gravedad y evidencias
- 05Acciones correctivas con responsables, plazos y estado; en la auditoría de seguimiento la valoración anterior sigue visible en el requisito
- 06Informes de auditoría con estado hasta su emisión y la revisión por la dirección a partir de los mismos datos
- 07Auditores externos y proveedores trabajan en el mismo sistema, con acceso por objeto y mediante enlace
- ISO 19011:2026
Las directrices internacionales para la auditoría de sistemas de gestión, cuarta edición de mayo de 2026: principios, gestión de un programa de auditoría, realización de auditorías y competencia de los auditores — recomendaciones, no una norma certificable.
- Planificar según el riesgo
ISO 19011 recomienda dirigir los recursos allí donde los riesgos son altos y el desempeño bajo. En Complaica, el grado de cumplimiento y la evaluación de riesgos por instalación muestran dónde.
- In situ y en remoto
Las sesiones son in situ, en remoto o mixtas — útil en instalaciones dispersas como pozos, estaciones de bombeo y depuradoras. La edición 2026 amplía las orientaciones sobre métodos remotos y ubicaciones virtuales.
Plazos del sector del agua de un vistazo
Las fechas fijas y los ciclos recurrentes de los marcos de esta página. En Complaica cada plazo está en las instalaciones y medidas a las que se aplica.
Recurrentes
- 24 horas
KRITIS-Dachgesetz: notificación inicial de un incidente; informe detallado al cabo de un mes.
- 72 horas
RGPD: notificación de una brecha de datos a la autoridad de control.
- 3 años
BSIG: evidencia para instalaciones críticas según el § 39.
- 4 años
KRITIS-Dachgesetz: análisis y evaluación de riesgos, como mínimo.
- 6 años
TrinkwV: revisión de la gestión de riesgos; TrinkwEGV: actualización.
- 12 de noviembre de 2025
TrinkwEGV: primera documentación de la evaluación de riesgos de las zonas de captación a la autoridad.
- 11 de marzo de 2026
Promulgación del KRITIS-Dachgesetz; las obligaciones de los operadores corren desde su registro como instalación crítica.
- Abril de 2026
Publicación de ISO 14001:2026; transición de los certificados existentes en 36 meses.
- Septiembre de 2026
Publicación de ISO 9001:2026.
- Agosto de 2027
Fin de la idoneidad confirmada del B3S Wasser/Abwasser conforme a la ley anterior.
- 12 de enero de 2029
TrinkwV: gestión de riesgos para sistemas de más de 100 m³ al día o 500 personas abastecidas.
- 12 de julio de 2030
TrinkwEGV: primera actualización de la documentación.
- 12 de enero de 2033
TrinkwV: gestión de riesgos para sistemas desde 10 m³ al día o 50 personas abastecidas.
Compliance en el sector del agua con ayuda de IA
Con la integración de IA opcional (MCP), Complaica responde preguntas sobre los marcos, explica requisitos, propone medidas y encuentra respuestas en sus propias políticas y documentos. Mediante MCP Apps, Complaica responde en el chat con vistas interactivas de sus datos — como la matriz de riesgos de una instalación. La valoración y la decisión siguen siendo suyas.
- 01Matriz de riesgos, listas de objetos y otras vistas directamente en el chat — con MCP Apps, en asistentes de IA como Claude
- 02Responder preguntas sobre los estándares BSI, el B3S WA, el RGPD y las leyes del sector
- 03Explicar requisitos y proponer la documentación adecuada
- 04Redactar y asignar medidas y tareas
- 05Analizar sus instrucciones de servicio, políticas y planes de emergencia
Implantación y operación: SaaS u on-premises
Qué recibe, cómo entran sus datos y dónde funciona Complaica.
- Qué incluye
Los módulos de Complaica — organización, activos, requisitos, riesgos, medidas, incidentes de seguridad, auditorías e informes — y los catálogos de requisitos de los marcos que utilice. Para ISO/IEC 27001, IT-Grundschutz y NIS2 hay plantillas de informe preparadas; puede añadir catálogos propios.
- Incorporar datos existentes
Listas de instalaciones, análisis de riesgos y medidas pueden importarse desde Excel y mediante la API REST; los activos también desde una CMDB y la gestión de activos.
- SaaS u on-premises
La versión SaaS se opera en Alemania; también puede ejecutar Complaica en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
- Implantación acompañada
Nuestros consultores acompañan la configuración, la migración de datos y los primeros análisis de riesgos en la medida que usted necesite.
- Catálogos y situación legal
Los catálogos de requisitos se entregan con Complaica y nosotros los mantenemos al día: cuando cambia un marco, actualizamos el catálogo. Los catálogos en formato OSCAL, como el catálogo de usuario Grundschutz++, pueden además reimportarse directamente desde fuentes autorizadas. Si un marco se aplica a usted y cómo interpretarlo lo decide usted — con nuestros consultores si lo desea.
Opiniones de clientes sobre Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Preguntas frecuentes sobre compliance en el sector del agua
¿Cómo ayuda Complaica con la NIS2 en el sector del agua?
Complaica registra qué partes de su organización están sujetas a la NIS2, recoge instalaciones, TI, sistemas de control y proveedores, evalúa riesgos y las medidas del § 30 BSIG, sigue las medidas con responsables y plazos y documenta los incidentes de seguridad con los plazos del § 32 BSIG. El software no comprueba automáticamente si su organización está afectada, y la notificación a la oficina de notificación la presenta usted. Más en la página del software NIS2.
¿Está toda empresa de agua sujeta a la NIS2?
No automáticamente. El agua potable y las aguas residuales figuran entre los sectores de la BSIG; si una organización es una entidad importante o esencial o un operador de una instalación crítica depende de su actividad, tamaño, umbrales y forma jurídica, y debe comprobarse caso por caso.
¿Cómo se gestionan juntos el B3S Wasser/Abwasser e ISO 27001?
Ambos son catálogos de requisitos propios en Complaica sobre las mismas instalaciones, sistemas y proveedores. Los riesgos y las medidas se llevan una sola vez y se asignan a los requisitos correspondientes de ambos catálogos; el estado sigue pudiendo evaluarse por separado en cada catálogo. No surge un segundo SGSI junto al primero. Más sobre el software SGSI para ISO 27001.
¿Cómo se relacionan el SGSI y la protección de datos en Complaica?
Ambos trabajan sobre los mismos procesos, aplicaciones y proveedores. Las medidas adecuadas del SGSI pueden documentarse también como medidas técnicas y organizativas y asignarse a los requisitos de protección de datos correspondientes. Una brecha de datos es un incidente de seguridad con su propio plazo de 72 horas según el art. 33 RGPD. Más sobre el software RGPD.
¿Es Complaica adecuado para pequeñas empresas de agua y mancomunidades?
Sí. Empieza con los marcos que se le aplican hoy — a menudo protección de datos y seguridad de la información — y añade otros cuando llegan; la base de datos crece con usted. Las responsabilidades pueden asignarse con claridad aunque pocas personas asuman muchas tareas, y si lo desea nuestros consultores asumen funciones para las que no hay un puesto propio, como la de responsable externo de seguridad de la información.
¿Qué es el B3S Wasser/Abwasser?
El estándar sectorial de seguridad de DVGW y DWA para la seguridad TI del abastecimiento de agua y el saneamiento: la hoja técnica DVGW W 1060 o DWA-M 1060 y la guía de seguridad TI con su manual. El BSI ha confirmado su idoneidad; según su resumen, es válida hasta agosto de 2027.
¿Necesitan las empresas de agua ISO/IEC 27019?
ISO/IEC 27019 añade a ISO/IEC 27002 controles para el control de procesos del suministro energético. Es obligatoria para los operadores de redes de electricidad y gas a través del catálogo de seguridad TI de la Agencia Federal de Redes, no para las empresas que solo suministran agua. Las empresas municipales multiservicio la aplican junto al B3S WA; para los sistemas de control del abastecimiento de agua es una referencia útil.
¿Podemos representar el control de procesos y el telecontrol?
Sí. Sistemas de control de procesos, controladores, unidades de telecontrol y centros de control son objetos como los servidores y las aplicaciones — con sus dependencias respecto de las instalaciones que controlan y de los proveedores que los mantienen.
¿Cómo se relacionan la BSIG y el KRITIS-Dachgesetz?
La BSIG regula la ciberseguridad; el KRITIS-Dachgesetz, la resiliencia física de las instalaciones críticas — con su propio análisis de riesgos, plan de resiliencia y notificaciones a la BBK. En Complaica ambos están sobre las mismas instalaciones; una medida como el suministro eléctrico de emergencia puede asignarse a los requisitos de ambos.
¿Ayuda Complaica con la gestión de riesgos según el Reglamento de agua potable?
Peligros, evaluaciones de riesgos y medidas pueden llevarse por parte del sistema — de la captación a la distribución — y reunirse como documentación para la solicitud a la autoridad sanitaria. Las zonas de captación según la TrinkwEGV son objetos propios con su propia evaluación.
¿Cómo funcionan las auditorías internas según ISO 19011 en Complaica?
Crea la auditoría en el programa con alcance y criterios, la divide en sesiones, valora cada requisito, registra hallazgos en el requisito y crea acciones para las no conformidades. El informe de auditoría recorre su estado hasta la emisión; los resultados alimentan la revisión por la dirección. ISO 19011 es una directriz y no es certificable — el software apoya los procesos que describe. Más en la página sobre gestión de auditorías.
¿Dónde se guardan nuestros datos?
En la versión SaaS, en Alemania. También puede ejecutar Complaica on-premises en su propia infraestructura — la licencia cuesta lo mismo en ambos casos.
¿Podemos incorporar datos existentes?
Sí. Listas de instalaciones, análisis de riesgos y medidas pueden importarse desde Excel y mediante la API REST; nuestros especialistas acompañan la migración.
¿Quién mantiene al día los catálogos de requisitos?
Nosotros. Los catálogos de los marcos se entregan con Complaica y los mantenemos nosotros; cuando cambia un marco, actualizamos el catálogo. Si un marco se aplica a su organización y cómo, lo decide usted — con nuestros consultores si lo desea.
¿Sustituye Complaica la revisión de la autoridad o del auditor?
No. Complaica gestiona requisitos, valoraciones, medidas y evidencias de forma que auditores, autoridades de control y la autoridad sanitaria puedan seguirlos. La revisión y la aprobación siguen siendo suyas; no existe una «certificación NIS2» del software.
Fuentes Referencias y bases jurídicas
15 fuentes · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, RGPD, … Mostrar Ocultar
Bases jurídicas
Normas y estándares
Solo es jurídicamente vinculante la versión publicada en el diario oficial correspondiente. Las normas pueden obtenerse a través de los editores indicados.
Hablar de una oferta de Complaica para su organización
Indíquenos brevemente qué instalaciones y marcos gestiona. Le mostraremos con gusto Complaica sobre su caso.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.