Software RGPD para su
gestión de la protección de datos
Complaica es un software de gestión de la protección de datos para empresas y delegados de protección de datos. Gestione de forma centralizada actividades de tratamiento, evaluaciones de impacto relativas a la protección de datos, solicitudes de los interesados e incidentes de protección de datos — con responsabilidades claras, plazos y evidencias trazables.
Conecte su sistema de gestión de la protección de datos (DPMS) con su ISMS y utilice activos, riesgos y medidas comunes.
- 01Diez actividades típicas de protección de datos como expedientes — de la actividad de tratamiento al compromiso de confidencialidad
- 02Registro de actividades de tratamiento (art. 30) e informe EIPD (art. 35) a partir de sus datos
- 03Plazos en el expediente: respuesta a las solicitudes de los interesados en el plazo de un mes, notificación de incidentes de protección de datos, de ser posible, en 72 horas
- 04Migrar registros existentes desde Excel — como SaaS u on-premises
- 05Si lo desea, además: consultoría en protección de datos y delegado de protección de datos externo
Software de gestión de la protección de datos para RAT, EIPD y derechos de los interesados
Lo que el software de protección de datos de Complaica cubre en el día a día — del registro de actividades de tratamiento a la evidencia ante la autoridad de control.
- 01Registro de actividades de tratamiento según el art. 30 — fines, categorías de datos, interesados, destinatarios, plazos de supresión y MTO, vinculado a procesos, sistemas y proveedores
- 02Concepto de supresión por actividad de tratamiento — reglas de supresión con momento de inicio y plazo, unidades de supresión por sistema, del catálogo estándar o creadas por usted
- 03Análisis de umbral y evaluación de impacto relativa a la protección de datos según el art. 35 con matriz de riesgo, medidas e informe
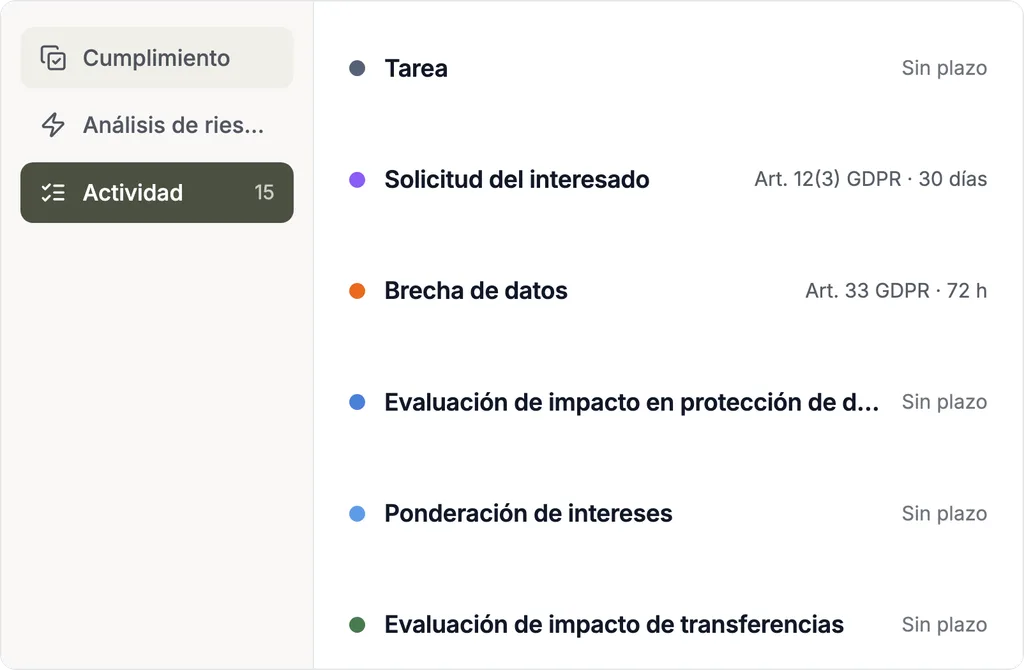
- 04Solicitudes de los interesados, reclamaciones e incidentes de protección de datos como expedientes con flujo de trabajo, responsables y plazo legal
- 05Consentimientos, ponderaciones de intereses legítimos, evaluaciones de impacto de la transferencia y compromisos de confidencialidad documentados de forma trazable
- 06Evaluar los requisitos del RGPD, de la BDSG y de las políticas propias por objeto — con estado de implementación y criticidad
- 07Historial de cada cambio: quién cambió qué y cuándo, con documentos y decisiones en el objeto
- 08Informes y cuadros de mando para delegados de protección de datos y dirección — expedientes abiertos, plazos que vencen, grado de cumplimiento por norma
- 09Colaboración con departamentos y participantes externos — acceso por objeto y mediante enlace
Diez actividades de protección de datos con flujo de trabajo, plazo y evidencia
La gestión de la protección de datos se compone de expedientes recurrentes. Complaica gestiona cada uno de ellos como un tipo de expediente propio — con el flujo de trabajo, el plazo y la evidencia que el RGPD prevé para ello.
Cada expediente está vinculado al objeto al que se refiere — la actividad de tratamiento, el sistema, el proveedor, la persona —, lleva responsables, documentos y tareas y registra cada cambio de estado con autor y fecha. La cadena de estados que sigue es el flujo de trabajo tal como está configurado en el software. Otros tipos de expediente — verificación del encargado del tratamiento, incidente de seguridad, lección aprendida — también están incluidos; el modelo de datos puede adaptarse a sus procesos.
- PA
Actividad de tratamiento
Cada tratamiento de datos personales como expediente con fin, categorías de datos, interesados, destinatarios, base jurídica, plazos de supresión y MTO — vinculado a los procesos, sistemas y proveedores que lo sustentan. De los expedientes aprobados nace el registro de actividades de tratamiento.
Flujo de trabajo- Borrador
- En revisión
- Aprobada
- Revisión pendiente
- Cesada
- DSR
Solicitud del interesado
Acceso, rectificación, supresión, limitación, portabilidad, oposición: cada solicitud se gestiona con fecha de recepción, verificación de identidad, responsable y plazo; la respuesta, una eventual prórroga del plazo con sus motivos y las evidencias quedan en el expediente.
Flujo de trabajo- Recibida
- Verificación de identidad
- En tramitación
- Respondida
- Denegada
- Cerrada
- CMP
Reclamación
Reclamaciones de los interesados — directas o a través de la autoridad de control — con alegaciones, correspondencia y resultado. Si hay un recurso en curso, el expediente permanece abierto hasta que se resuelva.
Flujo de trabajo- Recibida
- En examen
- Alegaciones elaboradas
- Ante la autoridad de control
- Cerrada
- Recurso en curso
- DPI
Incidente de protección de datos
De la detección a la evaluación del riesgo y a la decisión de si hay que notificar a la autoridad de control — salvo que sea improbable que la violación constituya un riesgo para los interesados — y de si, en caso de alto riesgo, hay que comunicarla a los interesados sin dilación indebida. Cada paso se documenta con fecha, también el incidente que no hay que notificar (art. 33.5).
Flujo de trabajo- Detectado
- En evaluación
- Clasificado
- Sin obligación de notificar
- Notificado a la autoridad (art. 33)
- Autoridad informada
- Examen de interesados (art. 34)
- Excepción art. 34.3
- Interesados informados (art. 34)
- Remediación en curso
- Cerrado
- TA
Análisis de umbral
El examen previo de cada actividad de tratamiento: ¿es probable que entrañe un alto riesgo para los interesados — según los supuestos del art. 35.3 y las listas de las autoridades de control? El resultado decide y justifica si sigue una EIPD.
Flujo de trabajo- Borrador
- En revisión
- Aprobado
- Sustituido
- DPIA
Evaluación de impacto relativa a la protección de datos
Descripción del tratamiento, necesidad y proporcionalidad, riesgos para los interesados y medidas correctoras — con matriz de riesgo, MTO vinculadas y el informe para el expediente o para la consulta previa a la autoridad de control.
Flujo de trabajo- Análisis de umbral
- EIPD necesaria
- No necesaria
- En elaboración
- Cerrada
- TIA
Evaluación de impacto de la transferencia
Para cada transferencia a un tercer país: destinatario, instrumento de transferencia — decisión de adecuación, cláusulas contractuales tipo, normas corporativas vinculantes —, situación jurídica en el país de destino y medidas complementarias. El resultado lleva una fecha de revisión, porque la situación jurídica cambia.
Flujo de trabajo- Borrador
- En revisión
- Aprobada — admisible
- Aprobada — con condiciones
- Inadmisible
- Revisión pendiente
- Obsoleta
- CR
Registro de consentimiento
Consentimientos con fin, texto, fecha, interesado y canal — de modo que pueda demostrarlos, como exige el art. 7.1. Una revocación cambia el estado, y el tratamiento que se basa en él lo ve.
Flujo de trabajo- Activo
- Revocado
- Caducado
- LIA
Ponderación de intereses legítimos
El test en tres pasos del interés legítimo: interés, necesidad, ponderación frente a los intereses y derechos fundamentales de los interesados — documentado y vinculado a la actividad de tratamiento que se apoya en él.
Flujo de trabajo- Borrador
- En revisión
- Cerrada
- CC
Compromiso de confidencialidad
El compromiso por escrito de confidencialidad y de tratar los datos solo siguiendo instrucciones — la evidencia habitual para el art. 29 y el art. 32.4; para los encargados del tratamiento, el art. 28.3 b) exige el compromiso de confidencialidad. Por persona, con estado, fecha y documento.
Flujo de trabajo- Pendiente
- Enviado
- Firmado
- Rechazado
- Caducado
- Sin objeto
Concepto de supresión: reglas y unidades de supresión por actividad de tratamiento
Los datos personales solo pueden conservarse durante el tiempo necesario para los fines del tratamiento (art. 5.1 e) RGPD), y el registro indica, cuando sea posible, los plazos previstos para la supresión (art. 30.1 f)). El concepto de supresión convierte esto en reglas que pueden aplicarse y demostrarse.
Cómo se elabora un concepto de supresión lo describe la norma DIN EN ISO/IEC 27555 — sucesora de la DIN 66398, cuyo método adopta. En Complaica, cada actividad de tratamiento tiene una pestaña propia, «Concepto de supresión».
- 01En cada fila, una categoría de datos y un grupo de interesados — por ejemplo, «Datos de registro funcionales» y «Empleados de socios comerciales» — con la regla de supresión y la unidad de supresión que les corresponden
- 02Reglas de supresión (LR) con momento de inicio, evento desencadenante y plazo — por ejemplo, seis meses después de que el candidato reciba el rechazo
- 03Las unidades de supresión (LE) describen dónde y cómo se suprime: sistema, objeto de referencia, granularidad y si es posible una supresión selectiva
- 04Adoptar reglas y unidades de supresión del catálogo estándar o crearlas usted mismo y ordenarlas arrastrando y soltando
Seis módulos, un conjunto de datos
Organización, activos, requisitos, riesgos, informes y expedientes trabajan sobre los mismos objetos — un cambio es visible allí donde aparece el objeto.
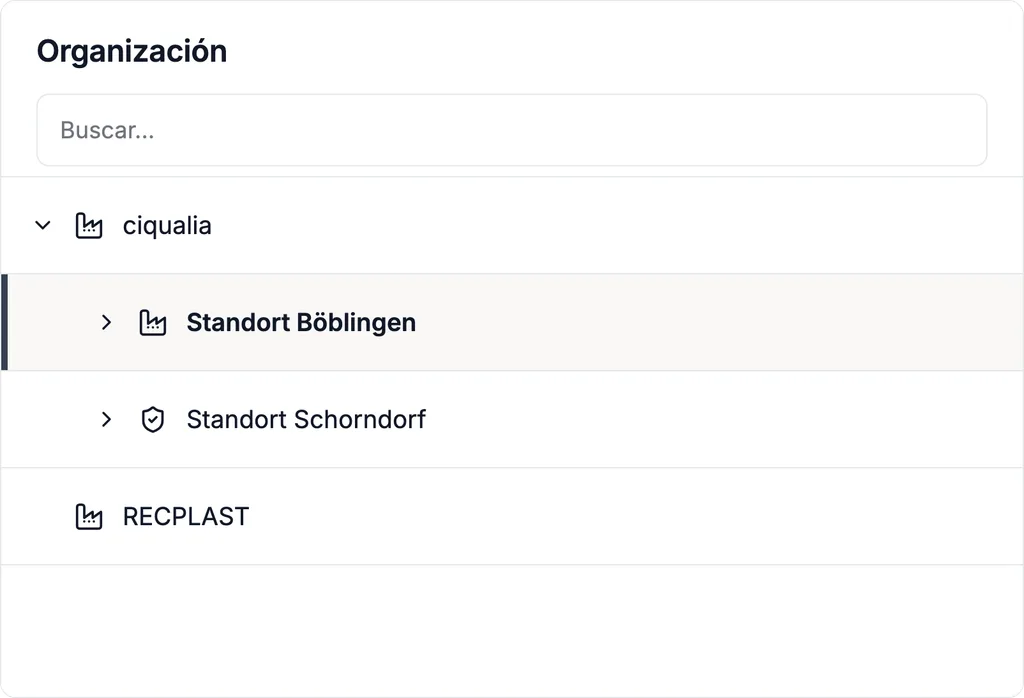
01 / 06 · Gestión de la organización
Responsables, encargados del tratamiento y sedes
Represente su organización como un árbol — sociedades, sedes, departamentos, roles — y defina quién es responsable del tratamiento, corresponsable o encargado del tratamiento. Los derechos se conceden por unidad y por objeto.
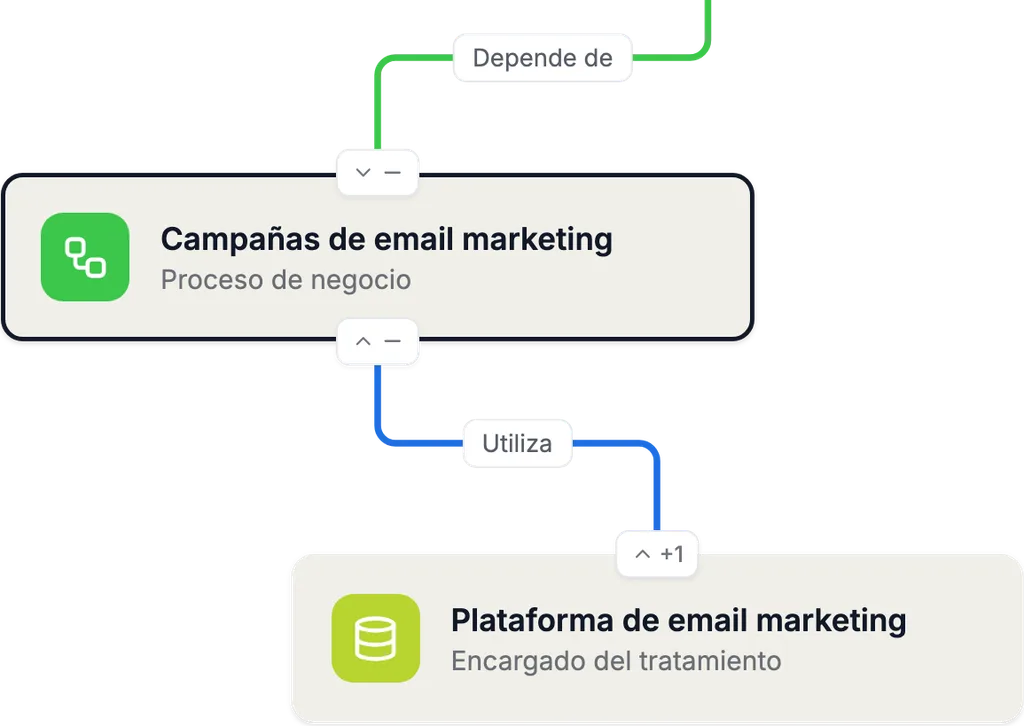
02 / 06 · Análisis de la estructura de activos
Procesos, sistemas, categorías de datos y destinatarios
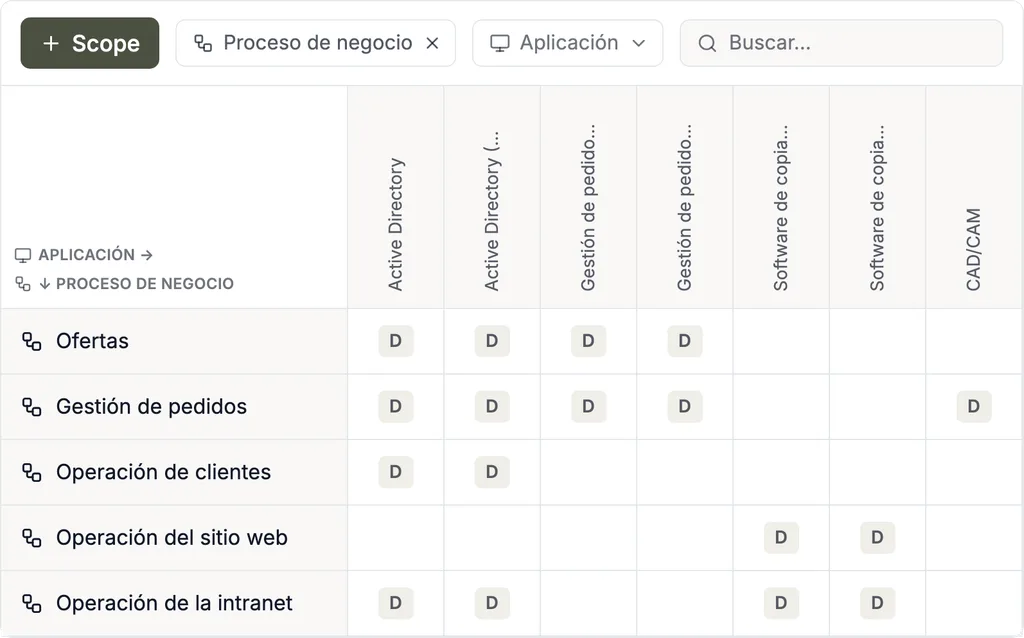
Procesos de negocio, aplicaciones, sistemas, categorías de datos personales, grupos de interesados, encargados del tratamiento y destinatarios son activos con atributos, vinculados a las actividades de tratamiento que se ejecutan sobre ellos.
Los grafos y matrices de dependencias muestran qué tratamiento utiliza qué sistema y qué proveedor ve qué datos — y, con ello, a quién afecta un incidente.
03 / 06 · Gestión de compliance
RGPD, BDSG y políticas propias por objeto
Evalúe los requisitos del RGPD (art. 5–49), de la BDSG y de sus propias políticas por actividad de tratamiento, sistema o unidad — con grado de implementación, criticidad, responsables y evidencias. La evaluación se acumula a lo largo del árbol hasta el grado de cumplimiento por norma.
04 / 06 · Gestión de riesgos
Riesgos para los interesados
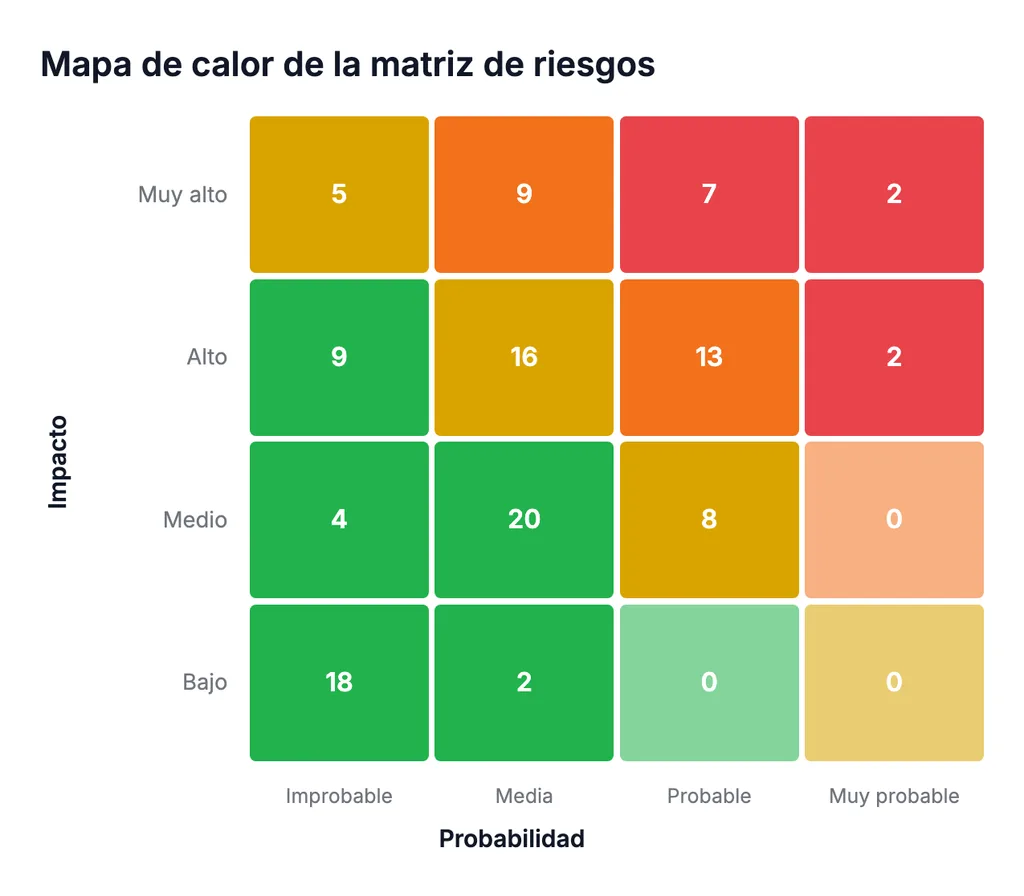
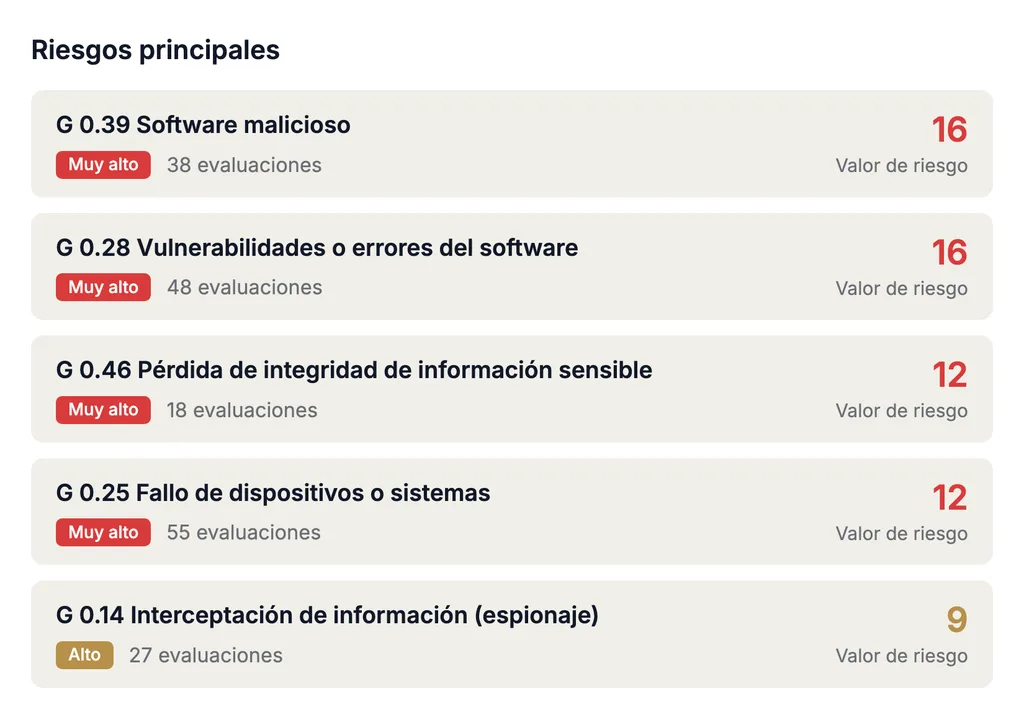
El RGPD evalúa los riesgos desde la perspectiva de los interesados. Identifique amenazas por actividad de tratamiento, evalúe probabilidad y gravedad en una matriz de riesgo configurable y siga las medidas y el riesgo residual a lo largo del tiempo. El análisis de umbral y la EIPD acceden a los mismos riesgos.
05 / 06 · Informes y análisis de datos
Registro, informe EIPD y cuadros de mando
El registro de actividades de tratamiento, los informes EIPD, la documentación de los incidentes de protección de datos y los resúmenes de expedientes abiertos se generan a partir de sus propios datos — como plantilla de informe o informe personalizado. La distribución corre a cargo de la integración con Teams y el bot de correo.
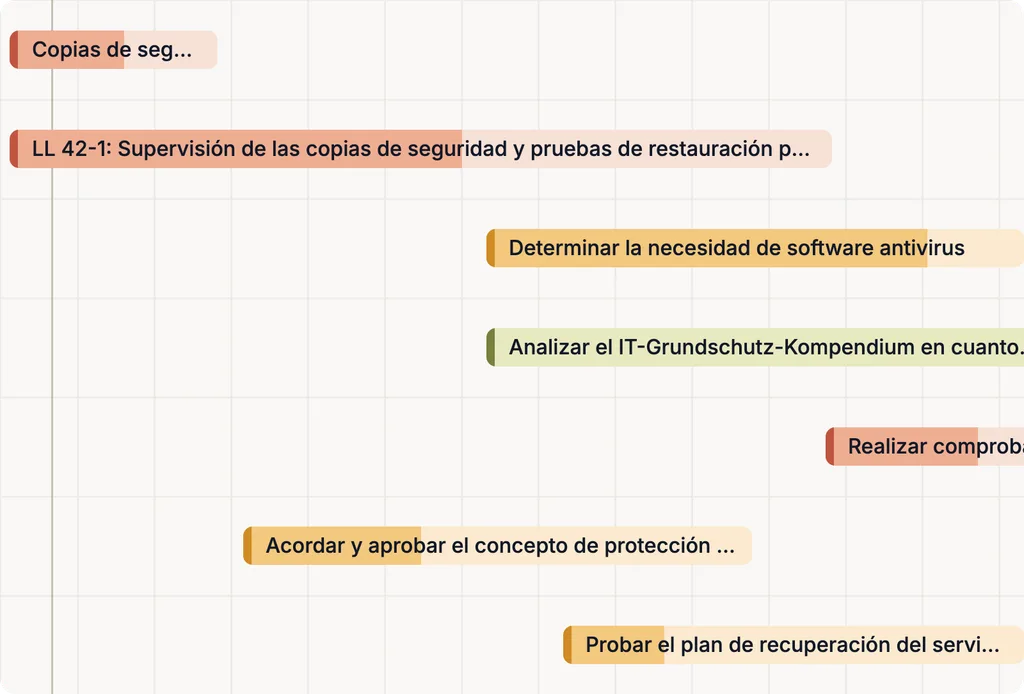
06 / 06 · Gestión de tareas y colaboración
Expedientes, responsables y plazos
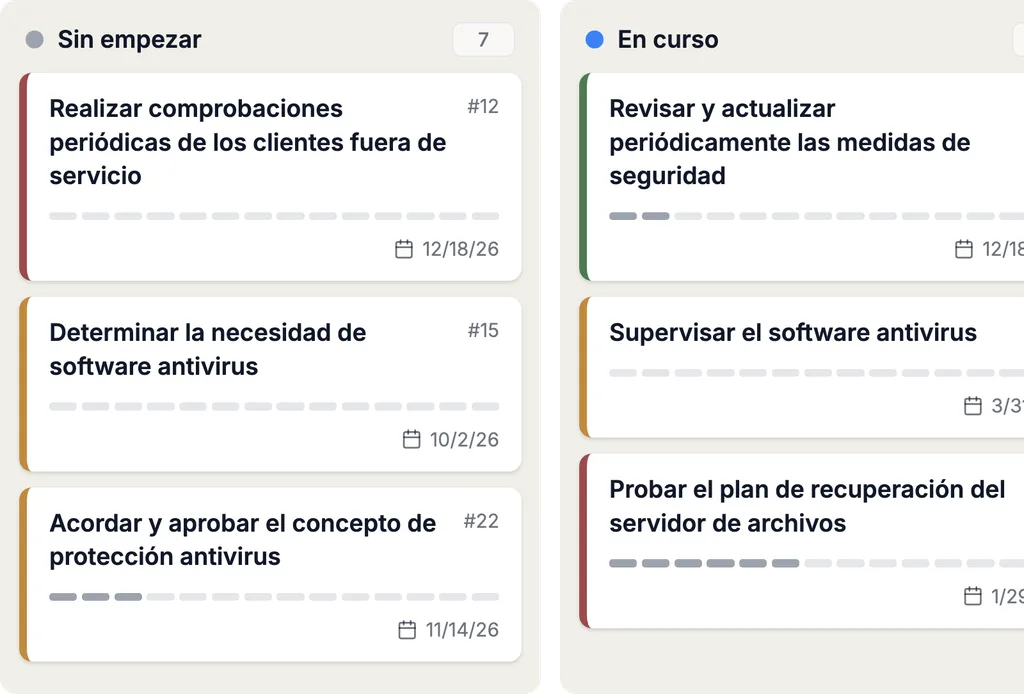
Los expedientes y las tareas llevan responsables, plazos y estado; cada cambio queda registrado con autor y fecha. Departamentos, delegado de protección de datos y participantes externos trabajan en el mismo sistema.
DPMS e ISMS en una plataforma
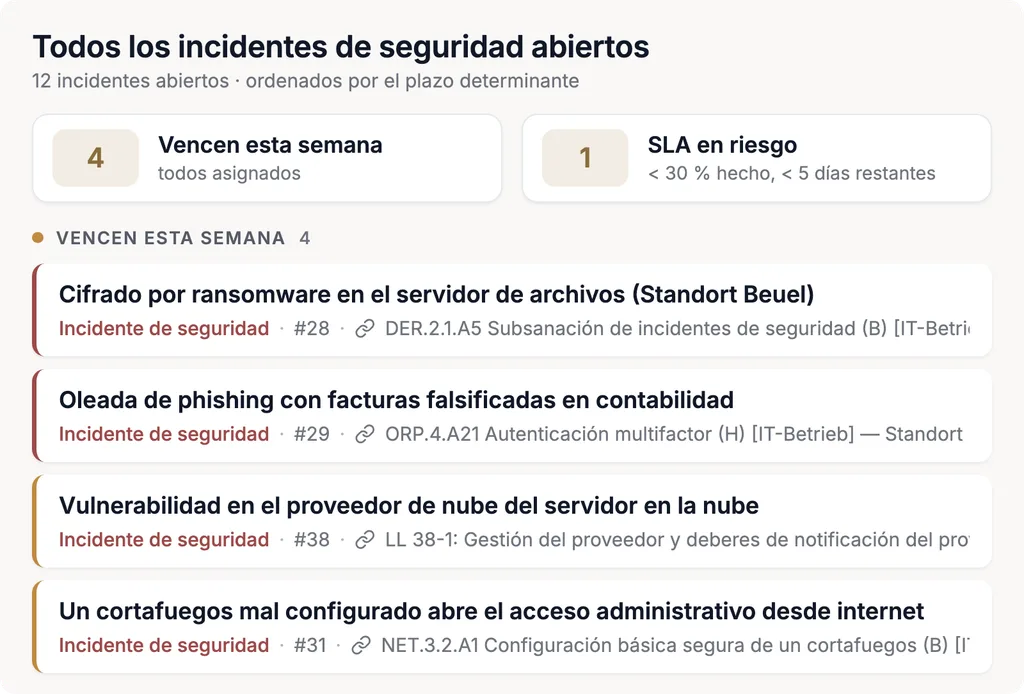
La protección de datos y la seguridad de la información acceden a los mismos sistemas, proveedores y riesgos. En Complaica, su sistema de gestión de la protección de datos (DPMS) y su ISMS comparten activos, riesgos, medidas y evidencias: las medidas técnicas y organizativas según el art. 32 pueden adoptarse — en la medida en que encajen por su contenido — del ISMS según ISO 27001 o de IT-Grundschutz, un incidente de seguridad puede convertirse en un incidente de protección de datos, y NIS2 o el capítulo de protección de datos de TISAX se evalúan sobre el mismo conjunto de datos.
El Data Protection Kit aporta plantillas, catálogos y un modelo organizativo preparado para empezar. Cada norma se entrega con su catálogo de requisitos; pueden añadirse catálogos propios.
Migrar su documentación de protección de datos
No empieza de cero: su registro actual, sus listas de sistemas y sus relaciones de proveedores pueden migrarse.
- 01Importación y exportación desde y hacia Excel — por ejemplo, su registro de actividades de tratamiento existente
- 02Conexión de sistemas de CMDB y de gestión de activos como Microsoft Azure, i-doit, GLPI o FNT Command a través de la REST API
- 03Jira, Microsoft Planner y otros como sistema de tareas
- 04Data marts, REST API y MCP para sistemas externos de análisis e informes
- 05La migración de sus datos es gratuita y la acompañan nuestros especialistas
SaaS u on-premises: opere Complaica como le convenga
Complaica está disponible en dos modalidades de operación. La licencia cuesta lo mismo en ambos casos.
- SaaS
Complaica se opera para usted; la variante SaaS se aloja en Alemania.
- On-premises
Usted opera Complaica en su propia infraestructura.
- Integración de IA a elegir
La integración de IA es opcional y se conecta mediante MCP con ChatGPT, Claude o un servicio de IA alojado localmente.
Lo que exige el RGPD — y qué expediente lo representa
El Reglamento General de Protección de Datos (Reglamento (UE) 2016/679) se aplica directamente desde el 25 de mayo de 2018 en todos los Estados miembros. Abarca los tratamientos en el contexto de las actividades de un establecimiento en la UE y — en las condiciones del art. 3.2 — también a responsables no establecidos en la UE que ofrecen bienes o servicios a interesados en la Unión o controlan su comportamiento. En Alemania lo complementa la BDSG, por ejemplo en la designación del delegado de protección de datos.
El núcleo es la responsabilidad proactiva del art. 5.2: el responsable del tratamiento es responsable del cumplimiento de los principios y debe ser capaz de demostrarlo. Complaica representa las obligaciones como expedientes con flujo de trabajo y evidencia — la valoración jurídica sigue siendo suya y de su delegado de protección de datos.
Seis grupos de obligaciones y sus tipos de expediente
Registro y responsabilidad proactiva
art. 5.2, art. 24, art. 30
Los responsables y los encargados del tratamiento llevan un registro de las actividades de tratamiento y lo ponen a disposición de la autoridad de control que lo solicite. La excepción para menos de 250 empleados no se aplica si el tratamiento puede entrañar un riesgo, no es ocasional o incluye categorías especiales (art. 9) o datos relativos a condenas e infracciones penales (art. 10).
En Complaica: PA · informe según el art. 30
Base jurídica de cada tratamiento
art. 6, art. 7, art. 9
Ningún tratamiento sin base jurídica: consentimiento, contrato, obligación legal, intereses vitales, misión de interés público o interés legítimo — este último tras una ponderación documentada. Las categorías especiales requieren además una excepción del art. 9.2.
En Complaica: CR · LIA
Derechos de los interesados
art. 12–22, art. 77
Acceso, rectificación, supresión, limitación, portabilidad y oposición — a responder sin dilación indebida y, a más tardar, en el plazo de un mes; prorrogable dos meses en caso de solicitudes complejas o numerosas. Además, todo interesado puede presentar una reclamación ante la autoridad de control.
En Complaica: DSR · CMP
Seguridad e incidentes
art. 28, art. 29, art. 32–34
Medidas técnicas y organizativas adecuadas al riesgo; las personas con acceso a los datos solo los tratan siguiendo instrucciones; los encargados del tratamiento quedan vinculados por contrato. Una violación de la seguridad de los datos personales se notifica sin dilación indebida y, de ser posible, en 72 horas, si es probable que constituya un riesgo — y se documenta en todo caso.
En Complaica: DPI · CC · MTO · verificación del encargado del tratamiento
Riesgo y evaluación de impacto
art. 35, art. 36
Si es probable que un tratamiento entrañe un alto riesgo para los derechos y libertades de los interesados, se realiza previamente una evaluación de impacto relativa a la protección de datos. Si esta muestra que el tratamiento entrañaría un alto riesgo de no tomarse medidas para mitigarlo, se consulta a la autoridad de control antes del tratamiento.
En Complaica: TA · DPIA
Transferencias a terceros países
art. 44–49
Los datos personales solo salen de la UE sobre una base del capítulo V: decisión de adecuación, garantías adecuadas como las cláusulas contractuales tipo de la Comisión o normas corporativas vinculantes — desde la sentencia Schrems II (C-311/18), con un examen de la situación jurídica en el país de destino.
En Complaica: TIA
Cinco pasos hacia un DPMS en funcionamiento
Cómo se desarrolla la implantación con Complaica — de la migración de su inventario a la evidencia.
- 01
MigrarInventario y estructura
Migrar el registro, las listas de sistemas y los proveedores existentes desde Excel o desde sistemas conectados; el Data Protection Kit aporta la estructura de partida.
- 02
VincularTratamientos y activos
Conectar cada actividad de tratamiento con procesos, sistemas, categorías de datos y destinatarios — la base del registro y del análisis de riesgos.
- 03
EvaluarAnálisis de umbral y EIPD
Aclarar por tratamiento si hace falta una EIPD y asociar los riesgos a medidas; las MTO proceden, en la medida en que encajen, del ISMS.
- 04
OperarSolicitudes, incidentes, consentimientos
Gestionar los expedientes en curso con flujo de trabajo, plazo y responsable; el cuadro de mando muestra qué vence.
- 05
DemostrarInformes y revisión
Generar el registro, los informes EIPD y la documentación de incidentes a partir de los datos y revisarlos periódicamente.
¿Por qué Complaica como software de protección de datos?
Seis razones por las que responsables y delegados de protección de datos gestionan su DPMS con Complaica.
Flujos de trabajo en lugar de correo y Excel
Cada actividad de protección de datos se gestiona como expediente con estado, plazo y responsable — en lugar de en buzones y tablas que difícilmente pueden mantenerse al día a la vez.
Trazable hasta el detalle
Cada cambio se registra con autor y fecha; documentos, evaluaciones y decisiones están en el objeto al que se refieren.
Listo para empezar con el Data Protection Kit
El Data Protection Kit aporta una estructura organizativa típica, la plantilla de registro según el art. 30, la evaluación y el informe EIPD y catálogos de amenazas y medidas.
Adaptable a su organización
El modelo de datos se adapta a sus procesos; pueden añadirse otras normas y catálogos de requisitos internos.
Colaboración con externos
Departamentos, encargados del tratamiento, abogados o auditores trabajan en el mismo sistema — el acceso se concede por objeto y mediante enlace.
Criticidad y estado de implementación de un vistazo
Los requisitos implementados están marcados y muestran responsables, documentos, expedientes y notas. Los requisitos se cumplen mediante expedientes, tareas o controles concretos — o se evalúan por autoevaluación.
Optimice las tareas de protección de datos con asistencia de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre el RGPD, explica requisitos y tipos de expediente, ayuda a crear actividades de tratamiento y expedientes y encuentra respuestas en sus propias políticas y contratos. Apoya el trabajo en el DPMS — la evaluación y la decisión siguen siendo suyas y de su delegado de protección de datos.
- 01Responder preguntas sobre el RGPD, la BDSG y los plazos
- 02Explicar requisitos y tipos de expediente — qué se exige y qué sirve como evidencia
- 03Proponer, formular y asignar actividades de tratamiento, expedientes y medidas
- 04Analizar sus políticas, contratos de encargo del tratamiento y documentos y responder preguntas sobre ellos
- 05Explicar el manejo de Complaica — qué función para qué
Opiniones de clientes sobre Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Además: consultoría en protección de datos y delegado de protección de datos externo
El software funciona por sí solo. Si desea apoyo, nuestros expertos en protección de datos le acompañan además — del análisis de brechas al rol de delegado de protección de datos externo.
- Análisis de brechas y auditoría de protección de datos
Comparación de su situación actual con los requisitos del RGPD y de la BDSG. Resultado: grado de cumplimiento por artículo, una lista de brechas priorizada y un plan de implementación.
- Construcción del DPMS y del registro
Organización, roles, procesos, sistemas y actividades de tratamiento se configuran en Complaica. Obtiene un DPMS operativo con un registro según el art. 30.
- Análisis de umbral y EIPD
Acompañamiento en el examen previo de sus tratamientos y en la evaluación de impacto relativa a la protección de datos de los de alto riesgo — identificar riesgos, asignar medidas, elaborar el informe.
- Encargo del tratamiento y transferencias a terceros países
Revisar contratos de encargo del tratamiento según el art. 28, aplicar cláusulas contractuales tipo, realizar evaluaciones de impacto de la transferencia (TIA).
- Formación y compromiso de los empleados
Formación en protección de datos y seguridad de los datos, compromisos de confidencialidad e instrucciones para los departamentos — para que las solicitudes y los incidentes se reconozcan y se transmitan.
- Delegado de protección de datos externo
Nuestros expertos en protección de datos asumen el rol según el art. 37 RGPD y el § 38 BDSG — como interlocutor para la autoridad de control, los interesados y la dirección, temporal o permanente.
Preguntas frecuentes sobre software RGPD
¿Qué es el RGPD?
El Reglamento General de Protección de Datos (Reglamento (UE) 2016/679, en inglés GDPR) es el derecho de protección de datos de la Unión Europea. Se aplica directamente desde el 25 de mayo de 2018 en todos los Estados miembros y regula en qué condiciones pueden tratarse datos personales, qué derechos tienen los interesados y qué obligaciones recaen sobre responsables y encargados del tratamiento. En Alemania lo complementa la ley federal de protección de datos (BDSG).
¿Qué es un sistema de gestión de la protección de datos (DPMS)?
Un sistema de gestión de la protección de datos (DPMS, Data Protection Management System) es el conjunto de normas, procesos, roles y evidencias con los que una organización cumple el RGPD y puede demostrarlo. Abarca el registro de actividades de tratamiento, las bases jurídicas, las medidas técnicas y organizativas, la tramitación de solicitudes e incidentes y la revisión periódica.
¿Qué es un software RGPD?
Un software RGPD representa los requisitos del reglamento como catálogo y los vincula con aquello a lo que se refieren — actividades de tratamiento, sistemas, categorías de datos, proveedores, personas. Las actividades recurrentes se gestionan como expedientes con flujo de trabajo y plazo, y el registro, el informe EIPD y la documentación de incidentes se generan a partir de los datos en lugar de en tablas.
¿Qué diferencia hay con el Data Protection Kit?
El Data Protection Kit es el contenido inicial preparado del software DPMS de Complaica: estructura organizativa típica, plantilla de registro según el art. 30, evaluación e informe EIPD y catálogos de amenazas y medidas. Esta página describe las funciones y los procesos del software RGPD; el contenido del kit se presenta en la página del software DPMS.
¿Qué actividades de protección de datos soporta Complaica?
Diez tipos de expediente con flujo de trabajo propio: actividad de tratamiento (PA), solicitud del interesado (DSR), reclamación (CMP), incidente de protección de datos (DPI), análisis de umbral (TA), evaluación de impacto relativa a la protección de datos (DPIA), evaluación de impacto de la transferencia (TIA), registro de consentimiento (CR), ponderación de intereses legítimos (LIA) y compromiso de confidencialidad (CC). Además, verificación del encargado del tratamiento, incidente de seguridad y lección aprendida.
¿Cuánto puede tardar la respuesta a una solicitud de un interesado?
Según el art. 12.3 RGPD, sin dilación indebida y, en cualquier caso, en el plazo de un mes a partir de la recepción de la solicitud. Ese plazo puede prorrogarse otros dos meses en caso necesario, teniendo en cuenta la complejidad y el número de solicitudes; hay que informar al interesado de la prórroga y de los motivos de la dilación dentro del primer mes. En Complaica cada solicitud lleva su plazo, y el cuadro de mando muestra qué vence.
¿Cuándo hay que notificar un incidente de protección de datos?
Según el art. 33.1 RGPD, el responsable notifica la violación de la seguridad de los datos personales a la autoridad de control competente sin dilación indebida y, de ser posible, a más tardar 72 horas después de que haya tenido constancia de ella — a menos que sea improbable que constituya un riesgo para los derechos y las libertades de las personas físicas. Si la notificación no tiene lugar en el plazo de 72 horas, debe ir acompañada de la indicación de los motivos de la dilación. Un encargado del tratamiento notifica la violación al responsable sin dilación indebida. Si es probable que entrañe un alto riesgo, según el art. 34 también hay que comunicarla a los interesados sin dilación indebida. Según el art. 33.5 se documenta toda violación.
¿Cuándo es necesaria una evaluación de impacto relativa a la protección de datos?
Según el art. 35 RGPD, cuando es probable que un tratamiento — en particular si utiliza nuevas tecnologías — entrañe un alto riesgo para los derechos y libertades de las personas físicas. El art. 35.3 menciona en particular la evaluación sistemática y exhaustiva de aspectos personales, incluida la elaboración de perfiles, como base de decisiones que produzcan efectos jurídicos, el tratamiento a gran escala de categorías especiales o de datos relativos a condenas e infracciones penales y la observación sistemática a gran escala de una zona de acceso público; las autoridades de control publican listas según el art. 35.4. Si hace falta una EIPD lo aclara en Complaica el análisis de umbral de cada actividad de tratamiento.
¿Qué es una evaluación de impacto de la transferencia (TIA)?
El examen de si una transferencia de datos personales a un tercer país es admisible: qué instrumento del capítulo V se aplica — decisión de adecuación, cláusulas contractuales tipo, normas corporativas vinculantes —, si el derecho del país de destino menoscaba la protección y qué medidas complementarias son necesarias. El Tribunal de Justicia de la Unión Europea exigió este examen en la sentencia Schrems II (C-311/18). En Complaica la TIA es un tipo de expediente con fecha de revisión.
¿Cómo demuestro un consentimiento?
Según el art. 7.1 RGPD, el responsable debe ser capaz de demostrar que el interesado consintió. Según el art. 7.3 puede retirarse en cualquier momento, y retirarlo debe ser tan fácil como darlo. Complaica gestiona los consentimientos como expedientes con los estados Activo, Revocado y Caducado, vinculados a la actividad de tratamiento que se apoya en ellos.
¿Qué es una ponderación de intereses legítimos?
El examen de si un tratamiento puede basarse en el interés legítimo según el art. 6.1 f) RGPD: ¿existe un interés legítimo, es el tratamiento necesario para ese fin y no prevalecen los intereses o los derechos fundamentales del interesado? El resultado se documenta — en Complaica como expediente vinculado a la actividad de tratamiento.
¿Para qué sirve el compromiso de confidencialidad?
Las personas que actúan bajo la autoridad del responsable o del encargado y tienen acceso a datos personales solo pueden tratarlos siguiendo instrucciones (art. 29, art. 32.4); el personal de los encargados del tratamiento debe haberse comprometido a respetar la confidencialidad según el art. 28.3 b). El compromiso de confidencialidad por escrito es la evidencia habitual de ello. Complaica lo gestiona por persona: enviado, firmado, caducado o rechazado, con documento y fecha.
¿Qué incluye un concepto de supresión?
Un concepto de supresión establece cuándo se suprimen qué datos personales y cómo. Las categorías de datos se asignan a reglas de supresión — con momento de inicio y plazo, derivados del fin y de las obligaciones legales de conservación —, y las unidades de supresión describen en qué sistema y con qué granularidad se suprimen los datos. El método lo describe la norma DIN EN ISO/IEC 27555:2025-09, que en septiembre de 2025 sustituyó a la DIN 66398. En el RGPD lo respaldan la limitación del plazo de conservación (art. 5.1 e)), el derecho de supresión (art. 17) y los plazos previstos para la supresión en el registro (art. 30.1 f)).
¿Quién debe llevar un registro de actividades de tratamiento?
Según el art. 30 RGPD, todo responsable y todo encargado del tratamiento. El art. 30.5 exceptúa a las empresas y organizaciones que empleen a menos de 250 personas — pero no si el tratamiento que realicen puede entrañar un riesgo para los derechos y libertades de los interesados, no es ocasional o incluye categorías especiales de datos según el art. 9.1 o datos relativos a condenas e infracciones penales según el art. 10. En Complaica el registro se genera como informe a partir de las actividades de tratamiento aprobadas.
¿Qué añade la BDSG?
La ley federal alemana de protección de datos utiliza las cláusulas de apertura del RGPD. Entre otras cosas, el § 38 BDSG obliga a designar un delegado de protección de datos cuando, por regla general, al menos veinte personas se dedican de forma permanente al tratamiento automatizado de datos personales o se realizan tratamientos sujetos a una evaluación de impacto relativa a la protección de datos. En Complaica la BDSG se evalúa como catálogo de requisitos propio junto al RGPD.
¿Ofrecen un delegado de protección de datos externo?
Sí, como servicio adicional. Nuestros expertos en protección de datos asumen el rol según el art. 37 RGPD y el § 38 BDSG — como interlocutor para la autoridad de control, los interesados y la dirección, con Complaica como herramienta de trabajo. Además, asesoramos en análisis de brechas, registro, EIPD, encargo del tratamiento y formación.
Fuentes Referencias y bases jurídicas
6 fuentes · RGPD, BDSG, DIN EN ISO/IEC 27555, WP 248, … Mostrar Ocultar
Bases jurídicas
Normas y estándares
Directrices y publicaciones oficiales
Solo es jurídicamente vinculante la versión publicada en el diario oficial correspondiente. Las normas pueden obtenerse a través de los editores indicados.
Empiece el RGPD con Complaica
Solicitar una cuenta de prueba y probar Complaica usted mismo, recibir la lista de precios o hablar de la migración de su registro actual — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.