Software NIS2
para cumplimiento y gestión de riesgos
Complaica es un software NIS2 con el que las organizaciones dirigen, documentan y acreditan su implantación de NIS2: los requisitos de NIS2 según la BSIG, la gestión de riesgos y las medidas, los incidentes de seguridad con sus plazos de notificación y las evidencias ante la dirección y la autoridad de supervisión. A diferencia de una lista de verificación NIS2, Complaica conecta requisitos, activos, riesgos, medidas y evidencias en un solo conjunto de datos — los cuadros de mando muestran a partir de él el grado de cumplimiento, con integración de IA.
- 01Cumplimiento NIS2 del alcance a la evidencia — en un solo conjunto de datos
- 02Requisitos de NIS2 según la BSIG y Reglamento de Ejecución (UE) 2024/2690 para los tipos de entidades afectados
- 03Cuadros de mando con el grado de cumplimiento de los requisitos, acumulado hasta la organización
- 04Riesgos, medidas, incidentes de seguridad y evidencias gestionados de forma centralizada
- 05Integración de IA (MCP) más consultoría experta — Co-Intelligence
Implantar y gestionar NIS2 con Complaica
Funciones con las que Complaica, como software para la implantación de NIS2, cubre el camino desde los requisitos de NIS2 hasta la evidencia.
- 01Evaluar los requisitos de NIS2 — las diez medidas de gestión de riesgos según el § 30 BSIG con el grado de implementación por requisito, acumulado hasta el nivel superior
- 02El Reglamento de Ejecución (UE) 2024/2690 como catálogo para los tipos de entidades afectados: art. 1–14 y las 13 áreas temáticas del anexo
- 03Cuadros de mando para la evaluación global: el grado de cumplimiento por requisito, por área temática y para toda la organización
- 04Representar el alcance y la estructura de activos — organización, procesos de negocio, sistemas, proveedores y sus dependencias
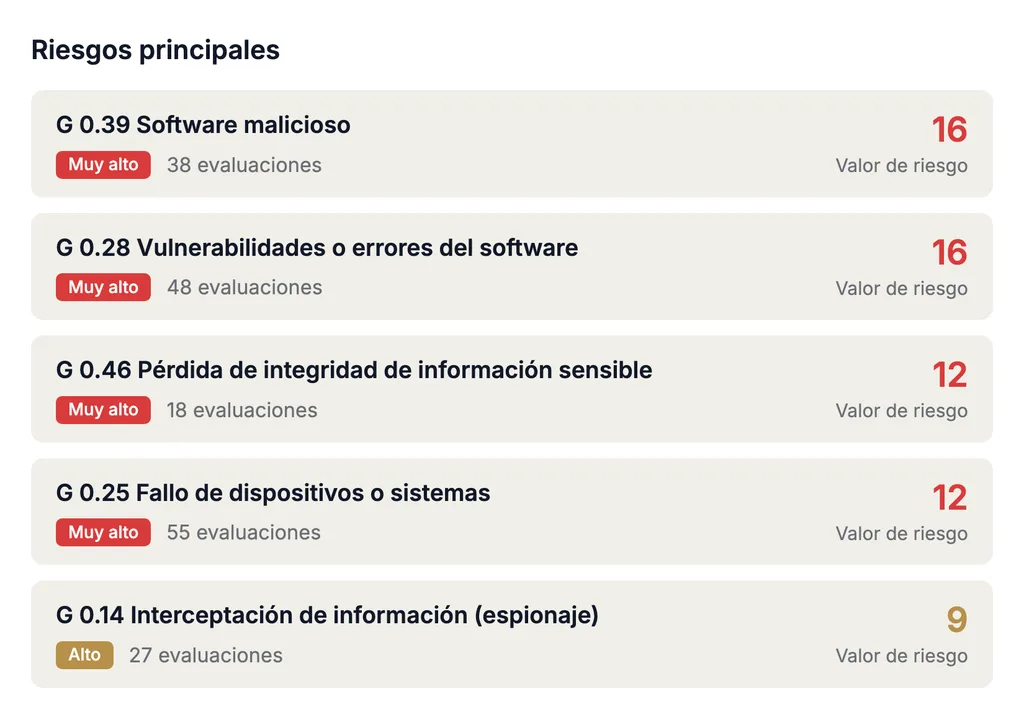
- 05Identificar riesgos por activo y evaluarlos en matrices de riesgo configurables
- 06Planificar el tratamiento de riesgos — opción de tratamiento, medidas y riesgo residual documentados de forma trazable
- 07Gestionar los incidentes de seguridad con plazos y responsables — 24 horas, 72 horas, informe final
- 08La cadena de suministro a la vista: los proveedores como activos, con sus propios requisitos, riesgos y evidencias
- 09Seguir las medidas con responsables, plazos y estado; guardar las evidencias en el objeto correspondiente
- 10Informes para la dirección, la auditoría interna y la autoridad de supervisión
- 11Integración con Microsoft Azure, SAP, Jira y otros sistemas; importación y exportación desde y hacia Excel
- 12Integración de IA (MCP) para preguntas sobre NIS2, requisitos y medidas, y sobre el manejo de la herramienta
Requisitos de NIS2 y Reglamento (UE) 2024/2690, gestionados de forma centralizada
El Reglamento de Ejecución (UE) 2024/2690 desarrolla lo que la Directiva NIS2 exige en los art. 21 y 23: requisitos técnicos y metodológicos de las medidas de gestión de riesgos y los criterios a partir de los cuales un incidente de seguridad se considera significativo. Se aplica directamente a determinados tipos de entidades digitales: proveedores de servicios de DNS y registros de nombres de dominio de primer nivel, proveedores de servicios de computación en nube y de centro de datos, proveedores de redes de distribución de contenidos (CDN), proveedores de servicios gestionados y de servicios de seguridad gestionados, proveedores de mercados en línea, de motores de búsqueda en línea y de plataformas de servicios de redes sociales, así como prestadores de servicios de confianza. Para estos tipos de entidades, Complaica contiene el Reglamento como catálogo de requisitos — art. 1–14 y el anexo — y lo evalúa sobre el mismo conjunto de datos que el § 30 BSIG.
Esta página trata la implantación de NIS2 en el marco jurídico alemán: la ley alemana de transposición de NIS2 (NIS2-Umsetzungsgesetz) ha incorporado las obligaciones a la BSIG — el § 30 BSIG para las medidas de gestión de riesgos, el § 32 BSIG para las obligaciones de notificación y el § 38 BSIG para la dirección.
- 01 Política sobre la seguridad de los sistemas de redes y de información
- 02 Política de gestión de riesgos
- 03 Gestión de incidentes
- 04 Continuidad de las actividades y gestión de las crisis
- 05 Seguridad de las cadenas de suministro
- 06 Seguridad en la adquisición, el desarrollo y el mantenimiento de sistemas de redes y de información
- 07 Orientaciones y procedimientos para evaluar la eficacia de las medidas de gestión de riesgos
- 08 Formación en seguridad y prácticas básicas de ciberhigiene
- 09 Criptografía
- 10 Seguridad de los recursos humanos
- 11 Control de accesos
- 12 Gestión de activos
- 13 Seguridad medioambiental y física
Gestión de riesgos NIS2 según el § 30 BSIG
Complaica apoya la gestión de riesgos y las medidas de gestión de riesgos según NIS2 y el § 30 BSIG. La ley exige medidas técnicas y organizativas adecuadas, proporcionadas y eficaces — conforme al estado de la técnica y con un enfoque que abarca todos los riesgos — y la documentación de su cumplimiento.
En Complaica es un proceso de principio a fin: análisis de riesgos por activo, evaluación de riesgos en la matriz de riesgo configurable, tratamiento de riesgos con medidas y responsables, y el riesgo residual a lo largo del tiempo. La evaluación de la eficacia se apoya en el estado de implementación y en las evidencias que constan en cada medida.
Las diez medidas de gestión de riesgos según el § 30, apdo. 2, BSIG
- 01Políticas de análisis de riesgos y de seguridad de los sistemas de información
- 02Gestión de incidentes
- 03Continuidad de las actividades — gestión de copias de seguridad, recuperación en caso de catástrofe, gestión de crisis
- 04Seguridad de las cadenas de suministro
- 05Seguridad en la adquisición, el desarrollo y el mantenimiento, incluida la gestión y divulgación de las vulnerabilidades
- 06Evaluación de la eficacia de las medidas de gestión de riesgos
- 07Formación y medidas de concienciación
- 08Utilización de procedimientos criptográficos
- 09Seguridad de los recursos humanos, control de accesos y gestión de sistemas TIC
- 10Autenticación multifactorial y comunicaciones seguras
Obligaciones de notificación NIS2 e incidentes de seguridad según el § 32 BSIG
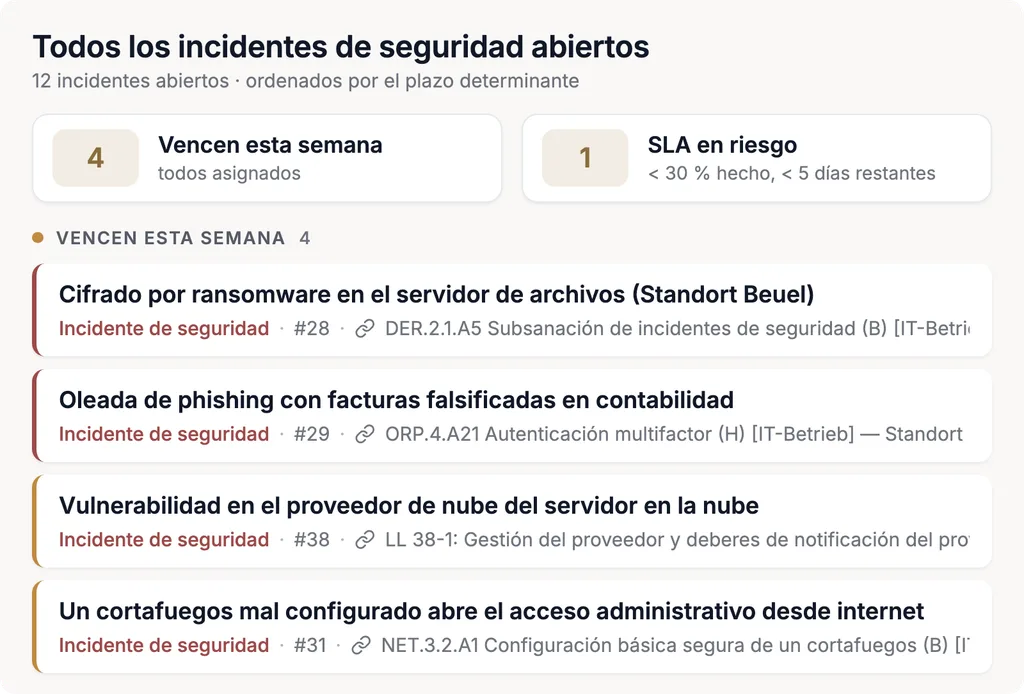
Un incidente de seguridad significativo activa la obligación de notificación NIS2: el § 32 BSIG exige la notificación a la oficina de notificación conjunta del BSI y del BBK en plazos fijos. Complaica gestiona cada incidente de seguridad NIS2 como un registro propio — con marcas de tiempo, responsables y los activos afectados — y los plazos de notificación figuran como vencimientos.
Así la gestión de incidentes se mantiene trazable: cada paso queda registrado con autor y fecha, y las medidas derivadas del incidente se siguen como todas las demás. La notificación en sí la presenta usted ante la oficina de notificación.
Plazos de notificación según el § 32 BSIG
- 24 horas · alerta temprana
Sin demora indebida, a más tardar 24 horas después de tener conocimiento de un incidente de seguridad significativo.
- 72 horas · notificación
Confirma o actualiza la información de la alerta temprana.
- A petición · informe intermedio
Actualizaciones de la situación, cuando el BSI las solicita.
- Un mes · informe final
A más tardar un mes después de la notificación. Si el incidente sigue en curso, lo sustituye un informe de situación.
Seguridad de la cadena de suministro según NIS2
La seguridad de la cadena de suministro forma parte de las medidas de gestión de riesgos del § 30 BSIG — incluidas las relaciones con los proveedores y prestadores de servicios directos. En Complaica, los proveedores de servicios y los suministradores figuran en el mismo modelo que sus propios activos: los riesgos de proveedores se evalúan allí donde existe la dependencia.
Para la seguridad de la cadena de suministro NIS2 (Supply Chain Security), Complaica utiliza así las mismas funciones que para el resto del alcance — requisitos, riesgos, medidas y evidencias.
La cadena de suministro en Complaica
- Proveedores como activos
Los proveedores y prestadores de servicios se registran con tipo y atributos — como las aplicaciones, los sistemas y las sedes.
- Dependencias visibles
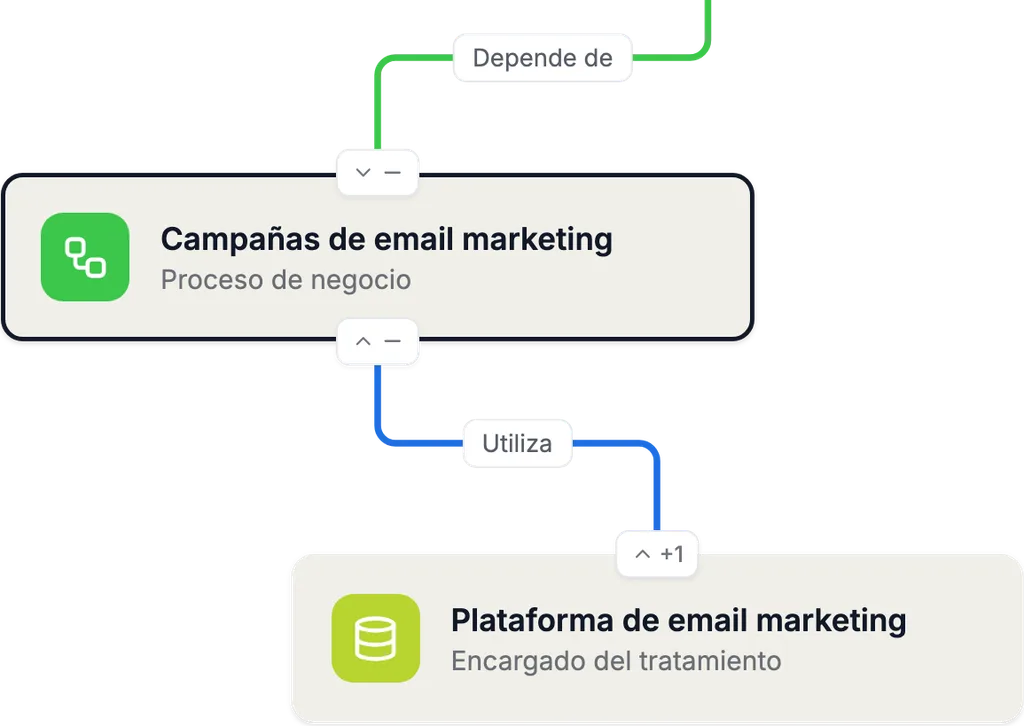
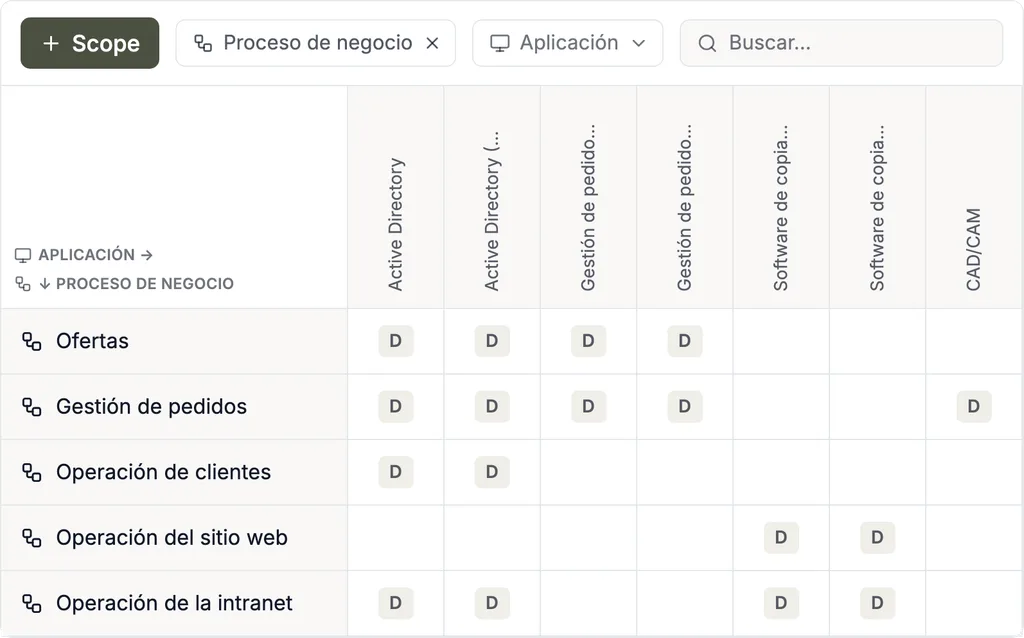
El grafo y la matriz de dependencias muestran qué proceso de negocio y qué servicio dependen de qué proveedor.
- Requisitos y riesgos de proveedores
Por cada proveedor se evalúan los requisitos y se identifican, evalúan y tratan los riesgos.
- Evidencias en el proveedor
Los documentos, enlaces y evaluaciones se guardan en el objeto, con autor y fecha.
NIS2 para la dirección y la seguridad de la información
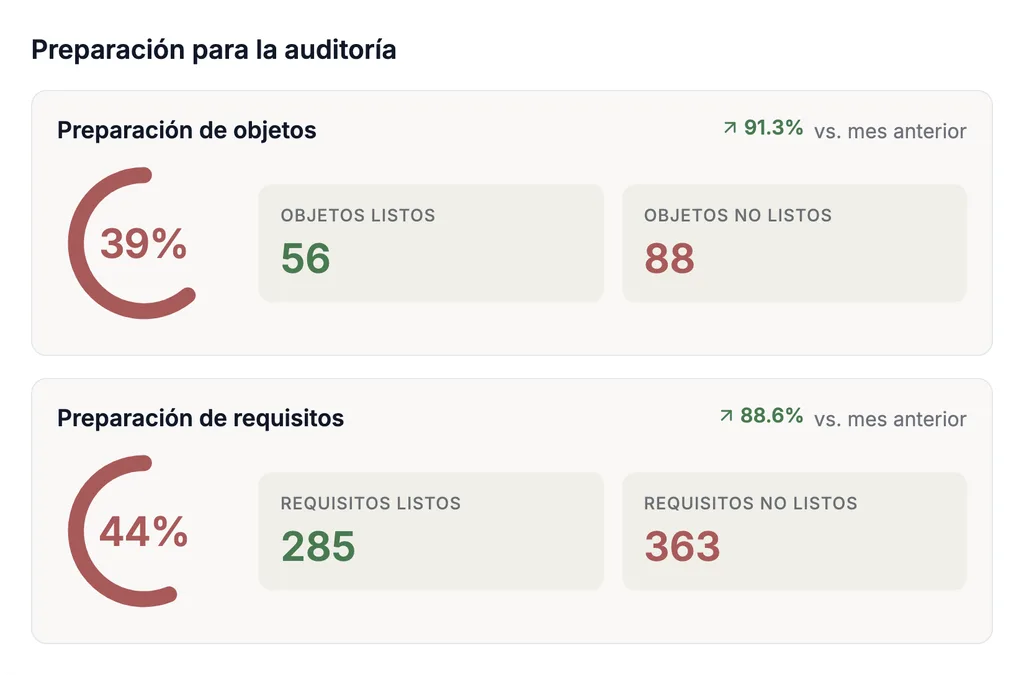
Según el § 38 BSIG, la dirección implementa las medidas de gestión de riesgos y supervisa su implementación. Los cuadros de mando de Complaica ofrecen para ello la visión de conjunto, tanto a la dirección como a los responsables de seguridad de la información: el estado de implementación se acumula desde el requisito individual, pasando por el área temática, hasta la organización y muestra hasta qué punto están implementados los requisitos de NIS2 — y dónde están las brechas. El grado de cumplimiento es un valor que Complaica calcula a partir del estado de implementación evaluado por usted, no un indicador fijado por una autoridad.
- 01Grado de cumplimiento total — una cifra para el § 30 BSIG y, donde se aplica, el Reglamento de Ejecución (UE) 2024/2690
- 02Desglose por área temática, por sede y por unidad organizativa
- 03Requisitos abiertos y parcialmente implementados, con responsables y plazos
- 04Evolución a lo largo del tiempo — el estado en comparación con el mes anterior
- 05Vista para la dirección: base para la implementación y la supervisión según el § 38 BSIG
Módulos de Complaica para el cumplimiento NIS2
Módulos, un conjunto de datos conectado: organización, activos, requisitos, riesgos, informes, tareas e integraciones trabajan sobre los mismos objetos.
01 / 07 · Gestión de la organización
Organización, sedes y alcance
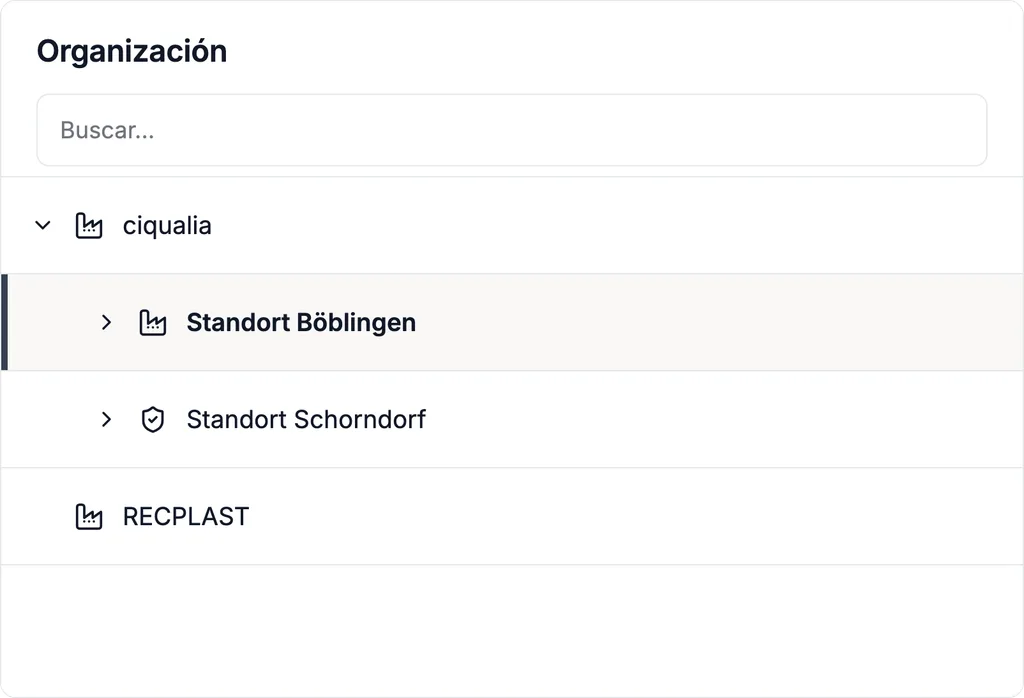
Represente su organización como un árbol — sociedades, sedes, departamentos, unidades — y defina qué partes y servicios están sujetos a NIS2. Las responsabilidades se asignan por unidad y por objeto; los derechos de acceso siguen la misma estructura.
02 / 07 · Análisis de la estructura de activos
Activos, dependencias y cadena de suministro
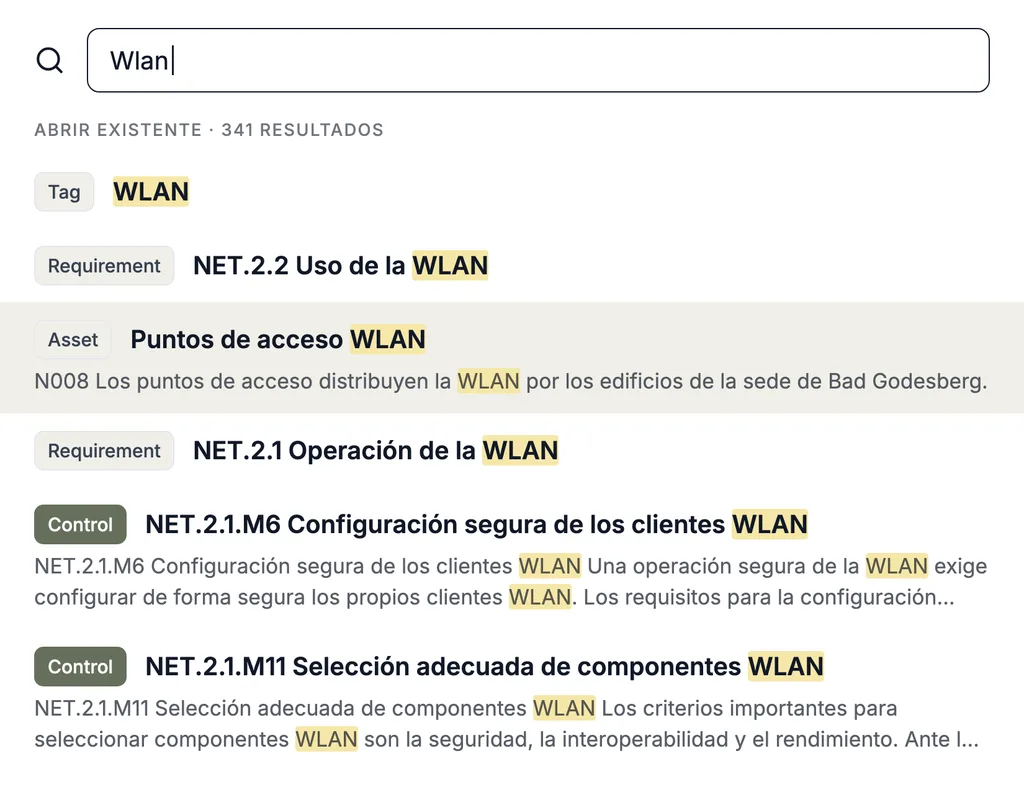
Registre activos — aplicaciones, sistemas, datos, sedes, proveedores — con tipo y otros atributos, y vincúlelos con los procesos de negocio y los servicios que dependen de ellos. Los activos pueden importarse desde gestión de activos, CMDB, Microsoft Azure y otras fuentes.
Los proveedores de servicios y los suministradores figuran en el mismo modelo: los grafos de dependencias muestran qué servicio depende de qué proveedor — la base de la seguridad de la cadena de suministro que exige NIS2.
03 / 07 · Gestión de compliance
Requisitos, estado de implementación y grado de cumplimiento
Evalúe los requisitos de NIS2 — el § 30 BSIG y, para los tipos de entidades afectados, el Reglamento de Ejecución (UE) 2024/2690 — sobre su árbol de activos. Cada requisito recibe un estado de implementación, una justificación y evidencias; el estado se acumula de abajo arriba hasta la organización.
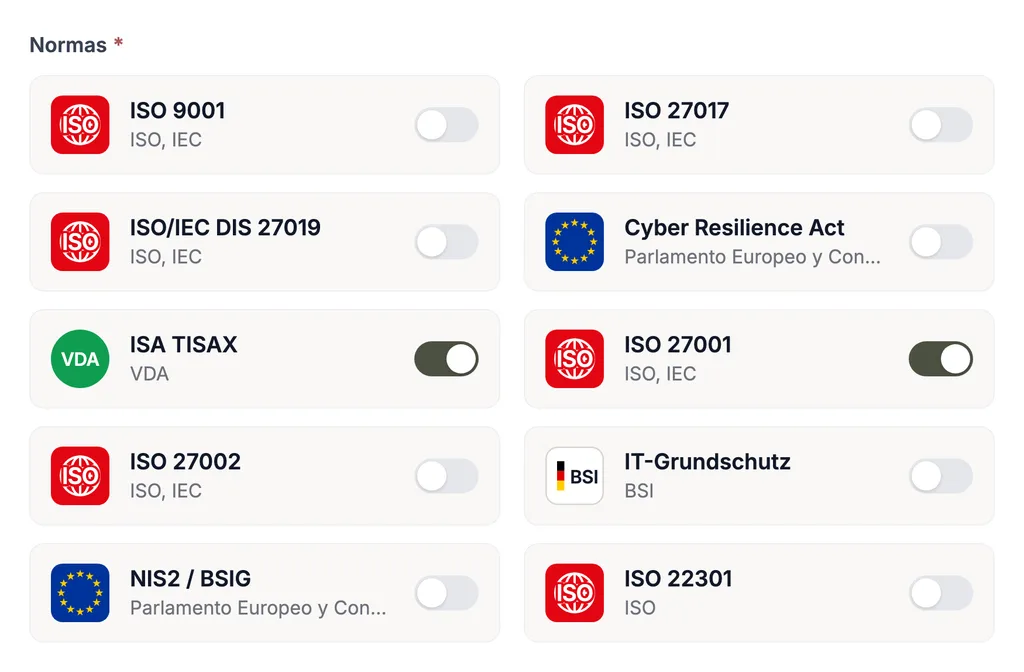
Los catálogos de requisitos propios y otras normativas y estándares se evalúan sobre el mismo modelo — los mismos activos, las mismas evidencias. Lo que ya está documentado para ISO 27001 puede utilizarse también — en la medida en que encaje por su contenido — para los requisitos de NIS2 correspondientes.
04 / 07 · Gestión de riesgos
Análisis, evaluación y tratamiento de riesgos
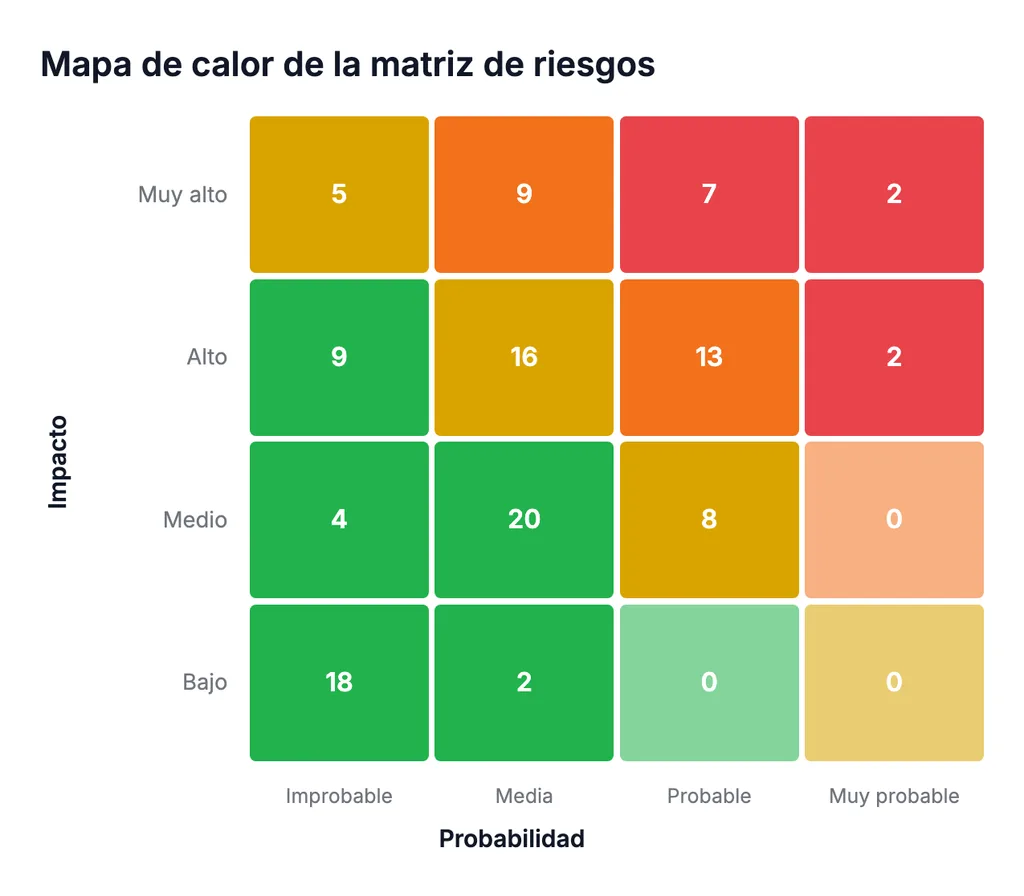
Identifique amenazas por activo — de catálogos estándar o propios — y evalúe probabilidad e impacto en una matriz de riesgo configurable. Para cada riesgo se fija la opción de tratamiento, se vincula con medidas y se sigue el riesgo residual a lo largo del tiempo — el enfoque que abarca todos los riesgos, como exige NIS2.
05 / 07 · Informes y análisis de datos
Informes para la dirección, la auditoría y la supervisión
Genere el estado de implementación, el plan de tratamiento de riesgos e informes de riesgos a partir de sus propios datos — como plantilla de informe por normativa o como informe personalizado. Los cuadros de mando muestran a la dirección el estado; la distribución corre a cargo de la integración con Teams y el bot de correo de Complaica, y las herramientas externas de BI y análisis leen los datos a través de la REST API o de data marts.
06 / 07 · Gestión de tareas y colaboración
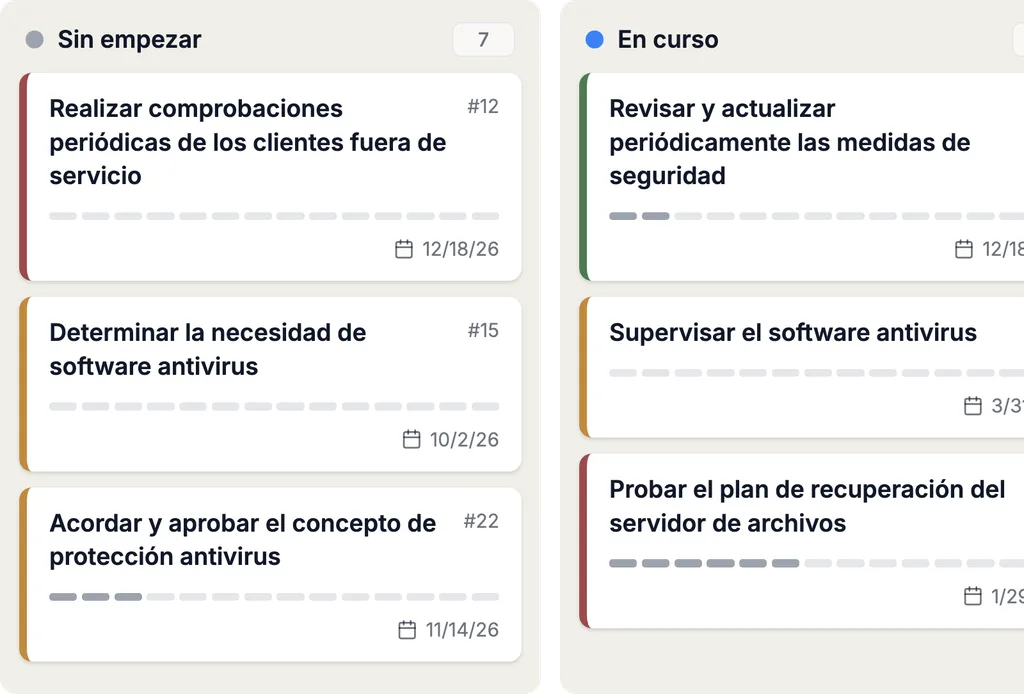
Medidas, incidentes de seguridad y plazos
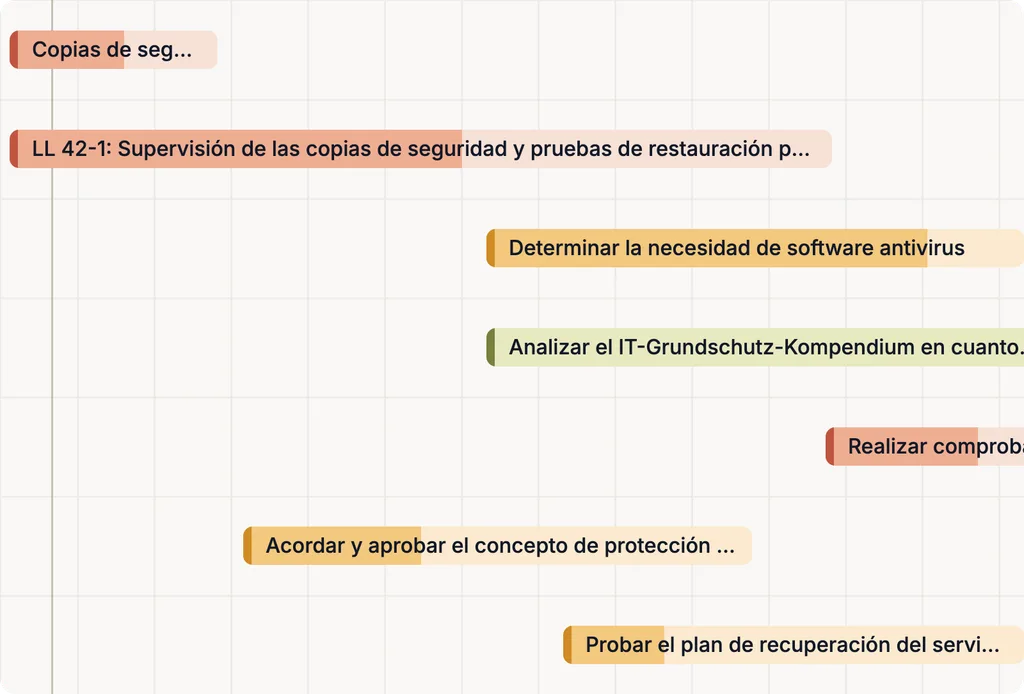
Las medidas, las tareas y los incidentes de seguridad llevan responsables, plazos y estado; cada cambio de estado queda registrado con autor y fecha. En un incidente de seguridad, los plazos de notificación figuran como vencimientos — 24 horas, 72 horas, informe final. Participantes internos y externos trabajan en el mismo sistema: el acceso se concede por objeto y mediante enlace.
07 / 07 · Integraciones y automatización
Integraciones de Complaica
A través de la REST API, Complaica conecta sistemas de gestión de activos y CMDB — Microsoft Azure, i-doit, GLPI, FNT Command y otros — y mantiene el inventario de activos al día con la realidad. Jira, Microsoft Planner y otros pueden conectarse como sistemas de tareas.
Los datos de la aplicación están disponibles a través de data marts predefinidos, la REST API o MCP para sistemas externos de análisis e informes.
Herramienta NIS2 de Complaica: del riesgo a la evidencia
Un conjunto de datos conectado: cada objeto remite al siguiente — del alcance y el activo hasta el cuadro de mando para la dirección.
- 01
Alcance
Organización, sedes y servicios sujetos a NIS2 — con sus responsables.
- 02
Activos
Procesos, sistemas, datos y proveedores, con sus dependencias.
- 03
Riesgos
Identificar amenazas por activo y evaluarlas en la matriz de riesgo.
- 04
Requisitos§ 30 BSIG · Reglamento (UE) 2024/2690
Evaluar y justificar el grado de implementación por requisito.
- 05
Medidas
Seguir la implementación con responsables, plazos y estado.
- 06
Evidencias
Guardar documentos y evaluaciones en el objeto, con autor y fecha.
- 07
Incidentes de seguridadPlazos de notificación según el § 32 BSIG
Evaluar los incidentes y gestionarlos con plazos — 24 horas, 72 horas, informe final.
- 08
Cuadros de mando
El grado de cumplimiento como suma — para la dirección, la auditoría y la supervisión.
¿Por qué Complaica como software NIS2?
Seis razones por las que empresas y organizaciones implantan y acreditan NIS2 con Complaica.
Software más consultoría experta
Software ISMS y consultoría de una sola fuente: nuestros expertos en compliance acompañan la comprobación de la aplicabilidad, la implantación y la evidencia — hasta donde usted lo necesite.
NIS2 lista para usar — con el Reglamento (UE) 2024/2690
Las medidas de gestión de riesgos según el § 30 BSIG, el Reglamento de Ejecución (UE) 2024/2690 con los art. 1–14 y el anexo, plantillas de informes y guías están preparados. No empieza desde cero.
El grado de cumplimiento en una sola cifra
Los cuadros de mando acumulan el estado de implementación desde el requisito individual hasta la organización. La dirección ve dónde se encuentra la empresa — sin que nadie tenga que consolidar hojas de cálculo.
Integraciones, API e informes
Sistemas CMDB y de gestión de activos, Jira, SAP y Microsoft Azure a través de la REST API; informes, cuadros de mando, IA y data marts para la dirección y los auditores.
Del primer estado a la evidencia continua
Un conjunto de datos para la implantación, la operación y las auditorías periódicas: el estado se mantiene actualizado entre auditorías, nada se reconstruye.
Cumplimiento NIS2 con asistencia de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre NIS2, la BSIG y el Reglamento de Ejecución (UE) 2024/2690, explica requisitos, ayuda con medidas y tareas y encuentra respuestas en sus propias políticas y documentos. Apoya el trabajo en el ISMS — la evaluación y la decisión siguen siendo suyas.
- 01Responder preguntas sobre NIS2, la BSIG y el Reglamento de Ejecución (UE) 2024/2690
- 02Explicar requisitos — qué se exige y qué sirve como evidencia
- 03Proponer, formular y asignar medidas y tareas
- 04Analizar sus políticas, procedimientos y documentos y responder preguntas sobre ellos
- 05Explicar el manejo de Complaica — qué función para qué
Opiniones de clientes sobre el ISMS con Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Consultoría para la implantación de NIS2
Seguridad de la información como servicio: nuestros expertos acompañan la implantación de NIS2 de la comprobación de la aplicabilidad a la evidencia — en la medida que necesite.
- Comprobación de la aplicabilidad y análisis de brechas
¿Está su empresa sujeta a NIS2 — y como qué tipo de entidad? Después, la comparación de su situación actual con el § 30 BSIG y, donde se aplica, el Reglamento de Ejecución (UE) 2024/2690. Resultado: una lista de brechas priorizada y un plan de implementación.
- Construcción e implantación del ISMS
Alcance, organización, estructura de activos y roles se configuran en Complaica. Obtiene un ISMS operativo con los procesos que exige NIS2.
- Gestión de riesgos y planificación de medidas
Definir la metodología y la matriz de riesgo, identificar, analizar y evaluar riesgos, elegir opciones de tratamiento y derivar el plan de tratamiento de riesgos.
- Gestión de incidentes y vías de notificación
Proceso para la gestión de incidentes de seguridad, evaluación de su carácter significativo y las vías de notificación para los plazos de 24 horas, 72 horas y un mes.
- Políticas, formación y dirección
Elaboración y mantenimiento de las políticas y directrices que exige NIS2, así como formación para el personal y la dirección según el § 38 BSIG.
- Responsable externo de seguridad de la información
Un interlocutor para su ISMS, temporal o permanente — para organizaciones sin un rol propio para ello.
Gestionar NIS2 e ISO 27001 de forma conjunta
NIS2 e ISO 27001 se solapan en muchos temas organizativos y técnicos — gestión de riesgos, gestión de incidentes de seguridad, cadena de suministro, control de accesos. Complaica gestiona ambas normativas sobre los mismos activos, riesgos, medidas y evidencias: lo que ya está documentado en el ISMS para ISO 27001 con Complaica puede utilizarse también — en la medida en que encaje por su contenido — para los requisitos de NIS2 correspondientes. Las medidas comunes y las evidencias comunes evitan el mantenimiento duplicado. Aun así, una certificación ISO 27001 no significa que se cumplan las obligaciones de NIS2: se añaden el registro y las obligaciones de notificación y evidencia.
Lo mismo vale para otras normativas y estándares compatibles — BSI IT-Grundschutz, DORA, TISAX o la gestión de la protección de datos según el RGPD. Cada normativa se proporciona con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento. Más sobre la plataforma de compliance Complaica y el software ISMS.
Preguntas frecuentes sobre software NIS2 y cumplimiento NIS2
¿Qué es NIS2?
NIS2 es la Directiva (UE) 2022/2555 relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad en toda la Unión. Obliga a las entidades importantes y esenciales a adoptar medidas de gestión de riesgos, a notificar los incidentes significativos y a registrarse, y atribuye la responsabilidad a la dirección. En Alemania, la ley alemana de transposición de NIS2 la ha incorporado a la ley del BSI (BSIG), cuya nueva versión está en vigor desde el 6 de diciembre de 2025.
¿Qué es un software NIS2?
Un software NIS2 representa las obligaciones de NIS2 en un modelo de datos — alcance, activos, requisitos, riesgos, medidas, incidentes de seguridad y evidencias — y los vincula entre sí. En esencia es un software ISMS que incorpora el catálogo de requisitos de NIS2: en lugar de mantener a mano la coherencia de hojas de cálculo, cada objeto se mantiene una sola vez y los informes y cuadros de mando se generan a partir de los datos.
¿Cómo ayuda un software en la implantación de NIS2?
Un software para la implantación de NIS2 no sustituye el trabajo, lo ordena: los requisitos de NIS2 están disponibles como catálogo, y cada uno se evalúa, se justifica y se respalda con evidencias. Los riesgos y las medidas están vinculados a los activos a los que afectan, con plazos y responsables asignados. Así se puede documentar el cumplimiento NIS2 e informar del estado en cualquier momento — sin que nadie tenga que consolidar hojas de cálculo.
¿A qué requisitos de NIS2 da soporte Complaica?
Complaica da soporte a toda la implantación de NIS2: las diez medidas de gestión de riesgos según el § 30 BSIG, para los tipos de entidades afectados el Reglamento de Ejecución (UE) 2024/2690 con los art. 1–14 y las 13 áreas temáticas de su anexo, la gestión de los incidentes de seguridad con los plazos de notificación según el § 32 BSIG y la vista para la dirección según el § 38 BSIG. Los catálogos se evalúan sobre su árbol de activos.
¿Qué medidas de gestión de riesgos exige NIS2?
El § 30 BSIG enumera diez ámbitos que las medidas deben abarcar como mínimo: análisis de riesgos y políticas de seguridad, gestión de incidentes, continuidad de las actividades y gestión de crisis, seguridad de la cadena de suministro, seguridad en la adquisición, el desarrollo y el mantenimiento, evaluación de la eficacia, formación, criptografía, seguridad de los recursos humanos y control de accesos, así como autenticación multifactorial y comunicaciones seguras. Las medidas deben ser adecuadas, proporcionadas y eficaces, y su cumplimiento debe documentarse.
¿Qué regula el Reglamento de Ejecución (UE) 2024/2690?
Desarrolla la Directiva NIS2. Los art. 1 y 2 establecen, junto con el anexo, los requisitos técnicos y metodológicos de las medidas de gestión de riesgos; los art. 3 y 4 determinan cuándo un incidente de seguridad se considera significativo; los art. 5 a 14 lo hacen para determinados tipos de entidades — desde los proveedores de servicios de DNS, pasando por los servicios de computación en nube y de centro de datos, hasta los prestadores de servicios de confianza. El Reglamento se aplica directamente solo a esos tipos de entidades.
¿A qué empresas se aplica el Reglamento de Ejecución (UE) 2024/2690?
El Reglamento de Ejecución (UE) 2024/2690 se aplica directamente solo a los tipos de entidades que él mismo menciona: proveedores de servicios de DNS, registros de nombres de dominio de primer nivel, proveedores de servicios de computación en nube y de centro de datos, proveedores de redes de distribución de contenidos (CDN), proveedores de servicios gestionados y de servicios de seguridad gestionados (Managed Service Provider, Managed Security Service Provider), proveedores de mercados en línea, de motores de búsqueda en línea y de plataformas de servicios de redes sociales, así como prestadores de servicios de confianza. A todas las demás entidades importantes y esenciales se les aplican las obligaciones de la BSIG; el Reglamento puede servirles de orientación, pero no es vinculante para ellas.
¿Qué obligaciones de notificación se aplican a los incidentes de seguridad NIS2?
Los incidentes de seguridad significativos deben notificarse, según el § 32 BSIG, a la oficina de notificación conjunta del BSI y del BBK: con una alerta temprana, una notificación y un informe final y, a petición del BSI, además con informes intermedios. Complaica gestiona los incidentes de seguridad con marcas de tiempo, responsables y plazos, y registra cada paso con autor y fecha. La notificación en sí la presenta usted ante la oficina de notificación.
¿Qué significan los plazos de 24 y 72 horas en NIS2?
Ambos plazos cuentan desde el momento en que la entidad tiene conocimiento de un incidente de seguridad significativo. En un plazo de 24 horas debe presentarse la alerta temprana y, en un plazo de 72 horas, la notificación, que confirma o actualiza la información inicial. A más tardar un mes después de esa notificación sigue el informe final; si el incidente sigue en curso, lo sustituye un informe de situación.
¿Cómo apoya Complaica la seguridad de la cadena de suministro NIS2?
Los proveedores de servicios y los suministradores se gestionan como activos y se vinculan con los procesos de negocio y los servicios que dependen de ellos. Por cada proveedor se pueden evaluar requisitos, identificar y tratar riesgos de proveedores y guardar evidencias. El grafo y la matriz de dependencias muestran qué servicio depende de qué proveedor.
¿Qué obligaciones tiene la dirección según NIS2?
Según el § 38 BSIG, la dirección debe implementar las medidas de gestión de riesgos, supervisar su implementación y participar periódicamente en formaciones. Por eso los cuadros de mando y los informes de Complaica están concebidos para la vista de la dirección: el grado de cumplimiento, los principales riesgos y las medidas abiertas en una sola página.
¿Cómo muestra Complaica el grado de cumplimiento de NIS2?
Cada requisito recibe un estado de implementación. Complaica lo acumula de abajo arriba — del requisito, pasando por el área temática, hasta la organización — y lo muestra en cuadros de mando: como valor total, por área temática, por sede y en comparación con el mes anterior. El grado de cumplimiento es un valor que Complaica calcula a partir de las evaluaciones que usted mismo realiza, no un indicador fijado por una autoridad.
¿A quién se aplica NIS2?
La aplicabilidad se deriva del sector, el tamaño y la actividad. Están incluidas las entidades de los sectores de los anexos 1 y 2 de la BSIG — por ejemplo energía, transporte, salud, infraestructura digital, servicios TIC o industria manufacturera — por regla general a partir de 50 empleados o con más de 10 millones de euros de volumen de negocios anual y de balance anual; algunas entidades quedan incluidas con independencia de su tamaño. Con gusto comprobamos con usted si su empresa está afectada.
¿Qué relación hay entre NIS2 e ISO 27001?
NIS2 es legislación, ISO 27001 una norma para el ISMS — en cuanto al contenido, ambas se solapan en muchos temas, desde la gestión de riesgos hasta el control de accesos. En Complaica, NIS2 e ISO 27001 se evalúan sobre el mismo modelo de alcance y utilizan los mismos activos, riesgos, medidas y evidencias. Lo mismo vale para TISAX, BSI IT-Grundschutz, DORA, RGPD e ISO 22301: lo que ya está documentado puede utilizarse — en la medida en que encaje por su contenido — para cada normativa a la que afecta.
¿Basta una certificación ISO 27001 para NIS2?
Cubre una parte considerable de los requisitos del § 30 BSIG, pero no sustituye ni al registro ni a las obligaciones de notificación y evidencia. En Complaica ambas normativas utilizan los mismos activos, riesgos, medidas y evidencias; la diferencia aparece como lista de requisitos abiertos.
¿Existe una certificación NIS2 para software?
No. NIS2 es legislación, no una norma de certificación: no existe un certificado NIS2 ni para entidades ni para software. La entidad debe implementar las medidas y poder acreditarlo a petición de la autoridad de supervisión; si la obligación se cumple lo valora la autoridad competente. Complaica mantiene las evidencias disponibles en el objeto que acreditan.
¿Se puede operar Complaica on-premises?
Sí. Complaica está disponible como SaaS y on-premises: la variante SaaS se aloja en Alemania; on-premises opera usted el software de cumplimiento NIS2 en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
¿Se puede migrar un ISMS existente a Complaica?
Sí. Complaica importa y exporta datos desde y hacia Excel, a través de la REST API y desde otras herramientas ISMS; la migración de sus datos es gratuita y la acompañan nuestros especialistas. Así evalúa la herramienta con su propio conjunto de datos en lugar de con datos de demostración.
¿Qué sistemas pueden integrarse con Complaica?
A través de la REST API, sistemas de gestión de activos y CMDB como i-doit, GLPI, FNT Command y otros, así como Jira, SAP y Microsoft Azure. Los datos de la aplicación están disponibles mediante data marts para sistemas externos de análisis e informes, y a través de MCP puede conectarse un asistente de IA.
¿Cuánto dura la implantación?
Para un alcance definido, los primeros informes de situación fiables suelen estar disponibles en pocas semanas — según la documentación existente y los recursos disponibles. Con contenido preparado y consultoría, las organizaciones pequeñas se sitúan en el extremo inferior.
Empiece NIS2 con Complaica
Conocer Complaica como software NIS2: probarlo, solicitar una demo o hablar de su implantación de NIS2 y de un ISMS existente — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.