Oprogramowanie compliance
dla gospodarki wodnej
Complaica to oprogramowanie compliance dla wodociągów, przedsiębiorstw kanalizacyjnych, przedsiębiorstw komunalnych (Stadtwerke) i związków wodnych. NIS2, ISMS według ISO 27001 lub IT-Grundschutz, B3S Wasser/Abwasser i ochronę danych organizują Państwo w jednym miejscu: obiekty, procesy i dostawcy są rejestrowani raz i powiązani z wymaganiami, ryzykami, działaniami i dowodami.
- 01Bezpieczeństwo informacji i NIS2NIS2 i niemiecka ustawa BSIG, ISMS według ISO/IEC 27001, standardy BSI 200-1 do 200-4, IT-Grundschutz i B3S Wasser/Abwasser — dla IT i systemów sterowania
- 02Ochrona danychRODO i niemiecka ustawa BDSG: rejestr czynności przetwarzania, środki techniczne i organizacyjne, podmioty przetwarzające, prawa osób i naruszenia ochrony danych
- 03Normy ISOISO 14001 i ISO 9001, audyty wewnętrzne według ISO 19011 w jednym wspólnym programie audytów
- 04Przepisy gospodarki wodnejKRITIS-Dachgesetz, rozporządzenie o wodzie pitnej (TrinkwV), rozporządzenie o obszarach zasilania ujęć (TrinkwEGV) i ustawa o efektywności energetycznej (EnEfG)
Wymagania compliance gospodarki wodnej w jednym miejscu
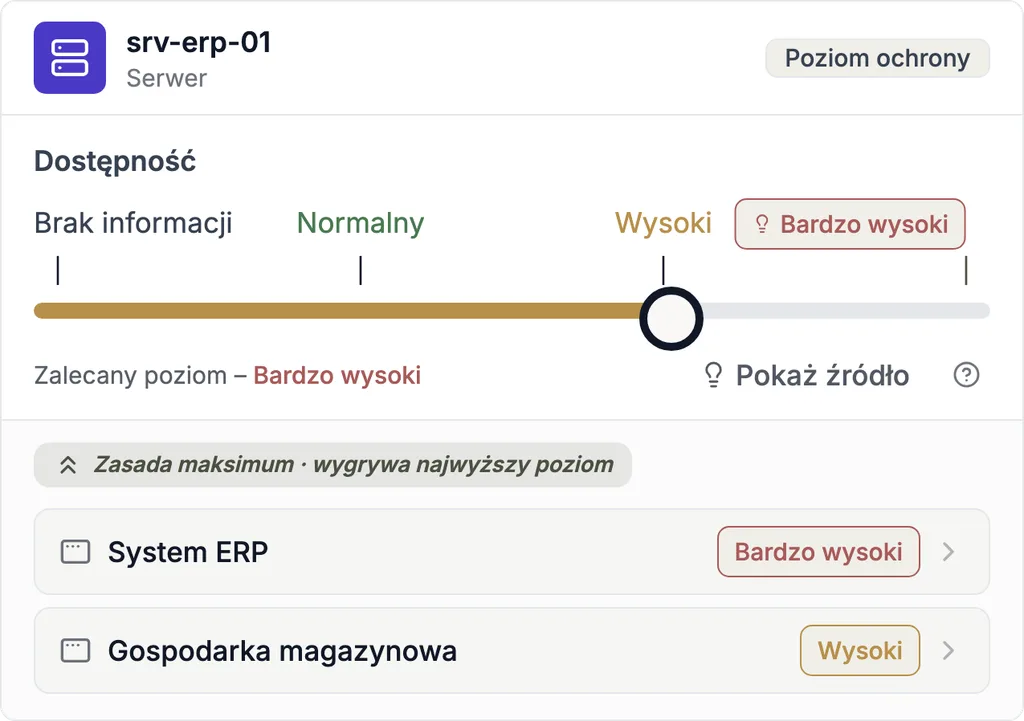
ISMS, ochrona danych i pozostałe regulacje, które dotyczą Państwa organizacji, działają w Complaica na wspólnej bazie danych. To, co zarejestrowano raz, jest używane wszędzie tam, gdzie ma zastosowanie: obiektów, dostawców i działań nie trzeba utrzymywać od nowa dla każdej regulacji.
- 01Obiekty, procesy, systemy i dostawcy w jednym modelu — stacje uzdatniania, przepompownie, oczyszczalnie, systemy sterowania procesami i telemetria z ich zależnościami
- 02Ocena wymagań każdej regulacji na tych samych obiektach — NIS2 i BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, RODO i inne
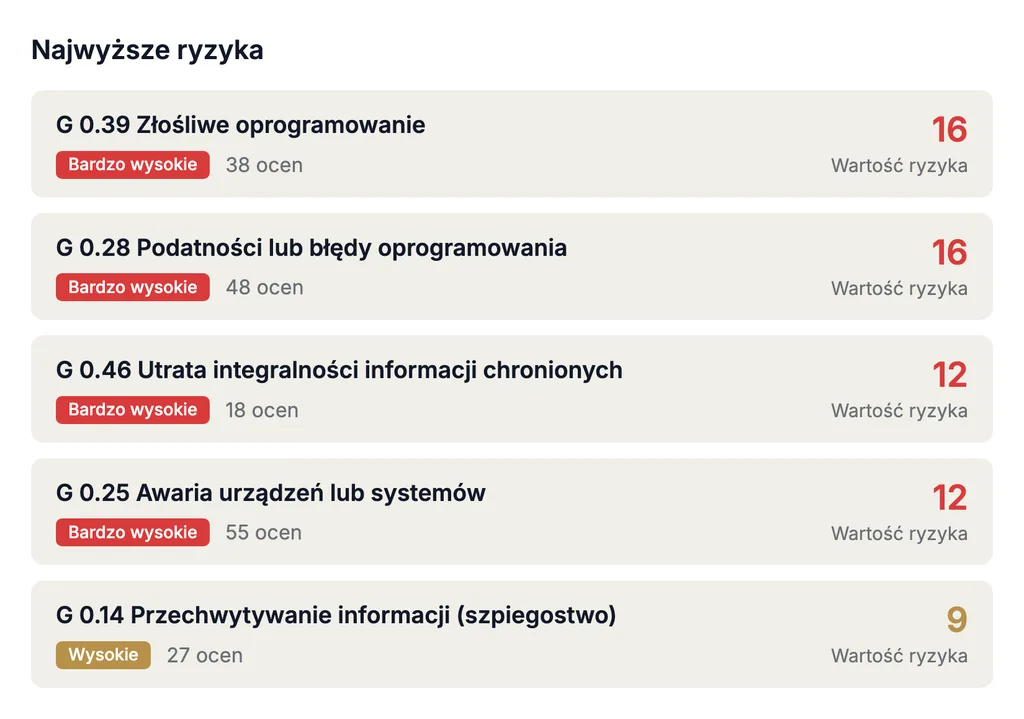
- 03Ocena i postępowanie z ryzykiem dla każdego obiektu w konfigurowalnej macierzy ryzyka
- 04Działania z odpowiedzialnymi, terminami i statusem — jedno działanie można przypisać do wymagań kilku regulacji; każda zmiana statusu jest zapisywana z autorem i datą
- 05Dowody przechowywane przy obiekcie; raporty i pulpity dla zarządu, audytorów i organów nadzoru
- 06Incydenty bezpieczeństwa, naruszenia ochrony danych i audyty wewnętrzne z terminami i ustaleniami
NIS2 dla wodociągów i przedsiębiorstw kanalizacyjnych
Woda pitna i ścieki należą do sektorów dyrektywy NIS2; w Niemczech transponuje ją ustawa BSIG. Czy i jako jaki podmiot Państwa organizacja jest objęta, zależy m.in. od działalności, wielkości i formy prawnej. Complaica nie sprawdza tego automatycznie — zapisuje wynik Państwa analizy i organizuje obowiązki, które z niego wynikają. Więcej na stronie oprogramowania NIS2.
NIS2, BSIG i B3S to nie to samo: dyrektywa wyznacza ramy europejskie, BSIG określa obowiązki w Niemczech — np. środki zarządzania ryzykiem z § 30 i obowiązki zgłoszeniowe z § 32. B3S Wasser/Abwasser opisuje stan techniki w branży; jego stosowanie nie zastępuje ani analizy, czy przepisy mają zastosowanie, ani obowiązków wynikających z BSIG.
- Określenie i dokumentowanie zakresu
Odwzorowanie organizacji, lokalizacji i usług w postaci drzewa oraz zapisanie, które części podlegają NIS2; odpowiedzialność przypisuje się do jednostki i obiektu.
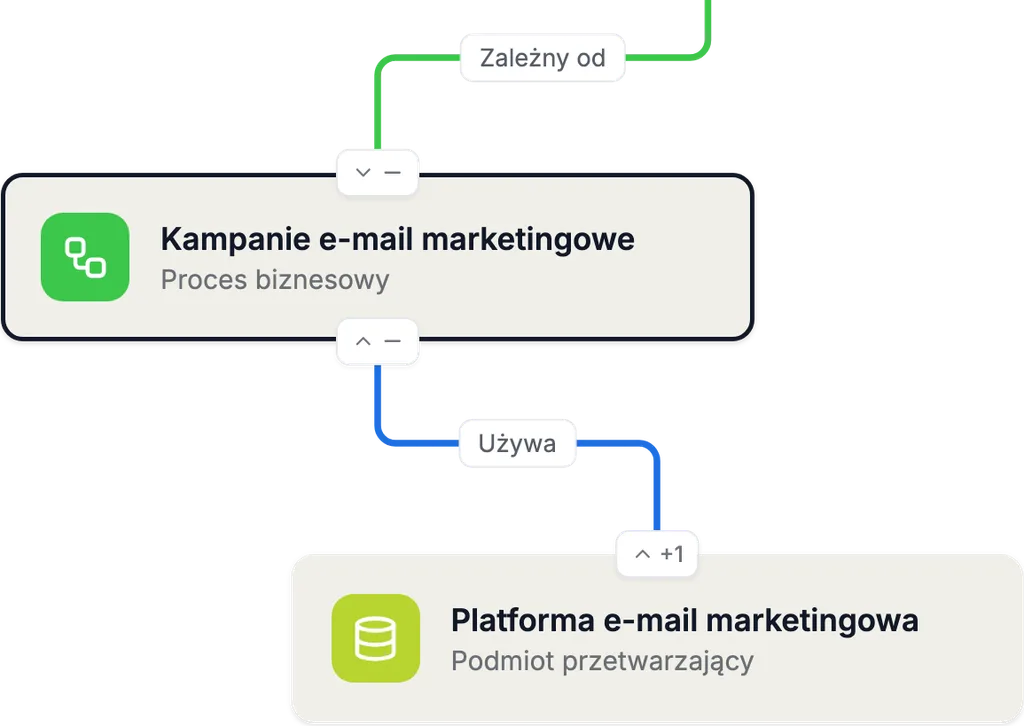
- Obiekty, IT, systemy sterowania i dostawcy
Rejestracja stacji uzdatniania, przepompowni, systemów sterowania procesami, telemetrii, aplikacji i dostawców wraz z zależnościami — albo import z CMDB, systemu zarządzania zasobami lub Excela.
- Ocena ryzyka
Ocena i postępowanie z ryzykiem dla każdego obiektu w konfigurowalnej macierzy ryzyka; wariant postępowania, działania i ryzyko szczątkowe pozostają udokumentowane w sposób możliwy do prześledzenia.
- Działania wg § 30 BSIG
Ocena dziesięciu środków zarządzania ryzykiem jako wymagań i śledzenie powiązanych działań z odpowiedzialnymi, terminami i statusem.
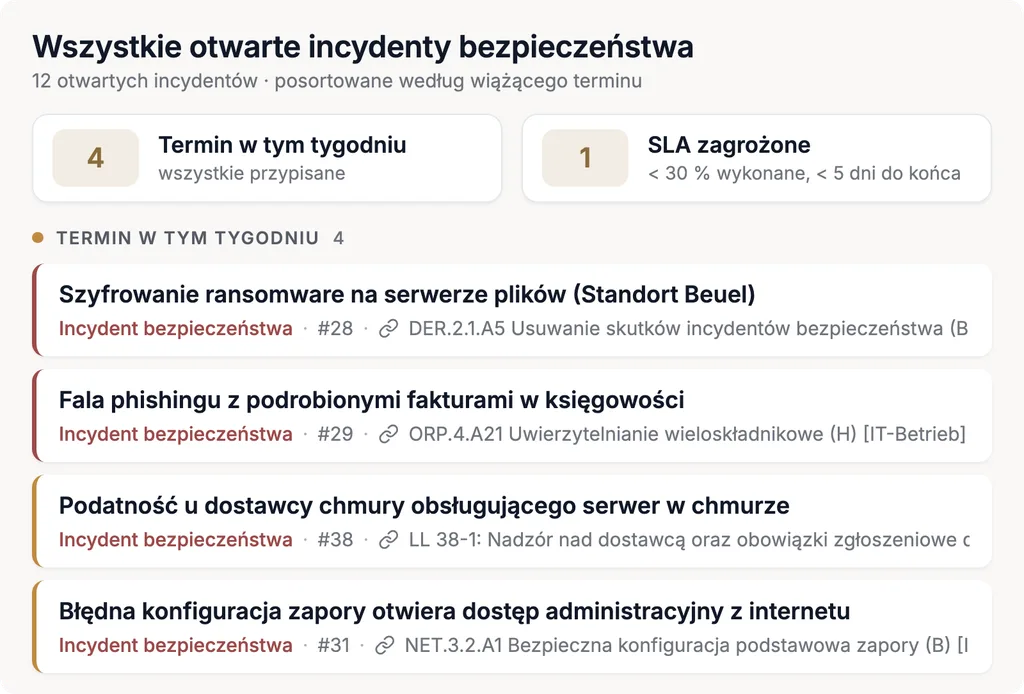
- Dokumentowanie incydentów bezpieczeństwa
Każdy incydent to rekord ze znacznikami czasu, odpowiedzialnymi i obiektami, których dotyczy; terminy z § 32 BSIG biegną jako daty. Samo zgłoszenie składają Państwo we wspólnym punkcie zgłoszeń BSI i BBK.
- Dowody dla audytów i zarządu
Dowody leżą przy obiekcie; pulpity pokazują stopień wdrożenia od pojedynczego wymagania do całej organizacji — jako podstawa nadzoru zarządu wg § 38 BSIG i audytów.
Oprogramowanie ISMS dla wodociągów i kanalizacji
ISMS w Complaica łączy wymagania ISO/IEC 27001, BSI IT-Grundschutz i B3S Wasser/Abwasser z Państwa obiektami — zarówno dla IT biurowego, jak i dla systemów sterowania procesami i telemetrii. Każdy katalog można oceniać osobno; łączą je obiekty, ryzyka i działania. Więcej o oprogramowaniu ISMS.
Przykład: od przepompowni do dowodu
- 01
Przepompownia
Obiekt w zakresie
Przepompownia jest obiektem z lokalizacją, odpowiedzialnymi i procesami, które od niej zależą.
- 02
Systemy sterowania
Sterowanie procesami · telemetria
Stacja telemetrii jest powiązana z przepompownią, podobnie jak dostawca, który serwisuje ją zdalnie.
- 03
Ryzyko
Ocena zagrożenia
Na przykład niewystarczająco zabezpieczony dostęp zdalny — oceniony w macierzy ryzyka Państwa koncepcji.
- 04
Działanie
Planowanie postępowania
Na przykład dostęp zdalny wyłącznie przez zabezpieczone, rejestrowane połączenia; przypisany do odpowiednich wymagań, np. z ISO/IEC 27001 i B3S WA.
- 05
Odpowiedzialność
Odpowiedzialny i termin
Odpowiedzialny, termin i status; każda zmiana statusu jest zapisywana z autorem i datą.
- 06
Dowód
Przy obiekcie
Konfiguracja, log lub raport z testu leżą przy działaniu i obiekcie — z autorem i datą.
- 07
Audyt
Audyt wewnętrzny · ISO 19011
W audycie wewnętrznym ocenia się wymaganie i sprawdza działanie wraz z dowodem; niezgodność staje się nowym działaniem.
- ISO/IEC 27001
Certyfikowalny ISMS, także na podstawie IT-Grundschutz: wymagania i zabezpieczenia z załącznika A są przygotowane jako katalog, wraz z szablonami raportów. Więcej o oprogramowaniu ISMS dla ISO 27001.
- Standardy BSI 200-1 i 200-2
ISMS według BSI i metodyka IT-Grundschutz: analiza struktury, potrzeby ochrony i modelowanie modułami kompendium, w tym modułami dla IT przemysłowego; kontrola IT-Grundschutz pokazuje stan każdego wymagania.
- Standard BSI 200-3
Analiza ryzyka dla obiektów i systemów o wysokiej potrzebie ochrony na podstawie zagrożeń elementarnych — z postępowaniem z ryzykiem i ryzykiem szczątkowym akceptowanym przez kierownictwo.
- Standard BSI 200-4
Zarządzanie ciągłością działania: analiza wpływu, praca awaryjna zaopatrzenia w wodę, plany odtworzenia i ćwiczenia na tych samych procesach i obiektach.
- B3S Wasser/Abwasser
Standard branżowy DVGW i DWA — arkusz W 1060 lub DWA-M 1060 z przewodnikiem bezpieczeństwa IT. BSI stwierdził jego przydatność na podstawie poprzednich przepisów, ważną do sierpnia 2027; zgodnie z § 30 ust. 9 BSIG operatorzy mogą proponować standardy branżowe.
- ISO/IEC 27019 w przedsiębiorstwach wielobranżowych
Dodatkowe zabezpieczenia dla sterowania procesami w energetyce, wydanie 2024 — obowiązkowe dla operatorów sieci elektroenergetycznych i gazowych przez katalog bezpieczeństwa IT Federalnej Agencji Sieci, nie dla wodociągów. W przedsiębiorstwach wielobranżowych stosuje się ją obok B3S WA.
Ochrona danych w gospodarce wodnej
Przedsiębiorstwa i związki wodne przetwarzają dane klientów, członków i pracowników — od rozliczania zużycia po decyzje o składkach. Complaica prowadzi zarządzanie ochroną danych zgodnie z RODO na tych samych procesach, aplikacjach i dostawcach co ISMS; Data Protection Kit zapewnia szablony i katalogi na start.
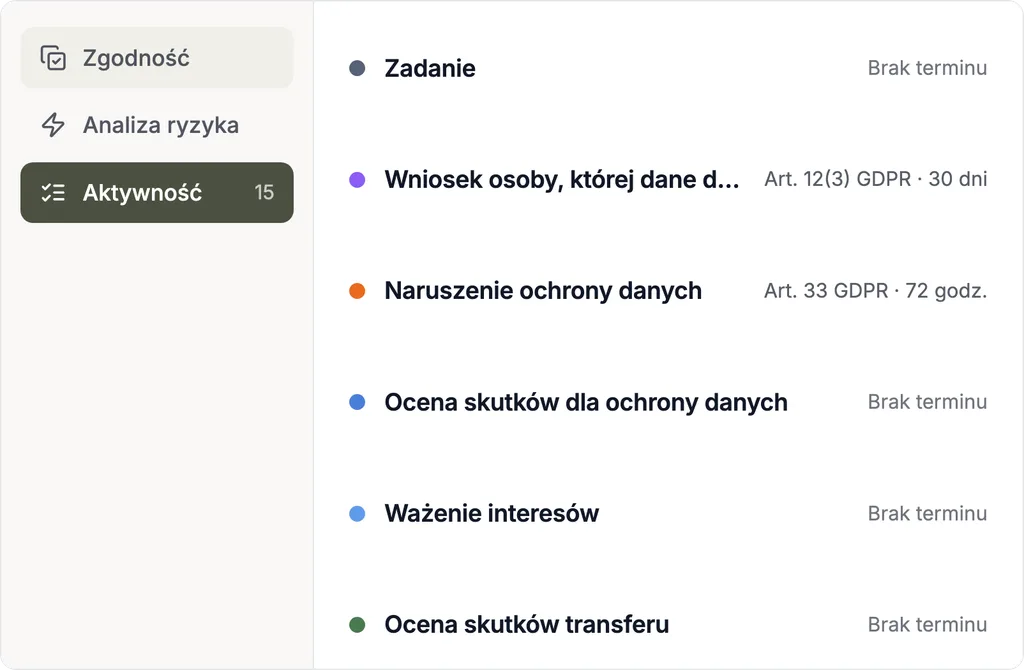
- Rejestr czynności przetwarzania
Rozliczanie zużycia, odczyt wodomierzy, decyzje o opłatach i składkach, obsługa klienta, kadry i monitoring wizyjny obiektów — z celem, podstawą prawną i okresami usunięcia (art. 30 RODO).
- Wodomierze cyfrowe
Wodomierze z odczytem radiowym dostarczają danych o zużyciu, które mogą pozwalać na wnioski o gospodarstwie domowym. Należy sprawdzić podstawę prawną, okres przechowywania i potrzebę oceny skutków dla ochrony danych (art. 35 RODO).
- Podmioty przetwarzające i dostawcy
Dostawcy rozliczeń, IT i serwisu wraz z umowami wg art. 28 RODO — ci sami dostawcy, których ISMS ocenia w łańcuchu dostaw.
- Środki techniczne i organizacyjne
Odpowiednie środki ISMS mogą zostać udokumentowane również jako środki techniczne i organizacyjne i przypisane do odpowiednich wymagań ochrony danych (art. 32 RODO).
- Prawa osób i naruszenia
Żądania dostępu i usunięcia z miesięcznym terminem, naruszenia ochrony danych z 72-godzinnym terminem wg art. 33 RODO — każde jako rekord z terminami i historią.
- RODO, BDSG i prawo krajów związkowych
Dla przedsiębiorstw prawa prywatnego RODO uzupełnia ustawa BDSG; dla związków prawa publicznego i zakładów komunalnych — ustawa o ochronie danych ich kraju związkowego.
Dla kogo: wodociągi, kanalizacja i związki wodne
Czy to stacja uzdatniania przedsiębiorstwa komunalnego, związek kanalizacyjny, czy związek wałowy: bezpieczeństwo informacji i ochrona danych dotyczą wszystkich; jakie inne regulacje obowiązują, zależy od rodzaju działalności i wielkości.
- 01
Woda pitna
- Wodociągi
- Stacje uzdatniania wody
- Związki wodociągowe
ISMS i B3S WA dla ujęć, uzdatniania i systemów sterowania, ochrona danych klientów i danych o zużyciu; NIS2 i KRITIS tam, gdzie przekroczono progi; ponadto TrinkwV i TrinkwEGV.
- 02
Ścieki
- Związki kanalizacyjne
- Celowe związki kanalizacyjne
- Kanalizacja miejska
Bezpieczeństwo informacji dla oczyszczalni, przepompowni i systemów sterowania, ochrona danych w decyzjach o opłatach; ponadto B3S WA i KRITIS powyżej progów, EnEfG i ISO 14001.
- 03
Przedsiębiorstwa wielobranżowe i gminy
- Związki wodno-kanalizacyjne
- Przedsiębiorstwa komunalne (Stadtwerke)
- Zakłady gminne
Jeden ISMS i jedno zarządzanie ochroną danych dla wszystkich branż — woda obok energii i transportu —, z ISO/IEC 27019 dla działalności energetycznej i zarządzaniem jakością według ISO 9001.
- 04
Wody i budownictwo wodne
- Związki utrzymania wód
- Związki wodno-glebowe
- Związki melioracyjne
- Związki nawadniające
- Związki wałowe
- Związki śluzowe
- Związki zaporowe
Zabezpieczenie przepompowni, śluz, wałów i zapór wraz z telemetrią, prowadzenie danych członków i składek zgodnie z RODO; procesy według ISO 9001 i ISO 14001.
- 05
Poziom zrzeszeń
- Stowarzyszenia branży wodnej
- Organizacje parasolowe
Własne obowiązki w zakresie ochrony danych i bezpieczeństwa informacji — oraz wspólne katalogi, szablony i analizy dla członków.
Co Complaica daje w praktyce
Sześć powodów, dla których przedsiębiorstwa i związki prowadzą compliance w Complaica.
Mniej podwójnego wprowadzania
Obiekty, dostawcy, ryzyka i działania są utrzymywane raz i wykorzystywane przez każdą regulację, która z nich korzysta.
Jasna odpowiedzialność
Obiekty, ryzyka i działania mają odpowiedzialnych i terminy; uprawnienia dostępu odpowiadają strukturze Państwa organizacji.
Możliwe do prześledzenia aż do dowodu
Zmiany statusu z autorem i datą, dowody przy obiekcie — dla audytów wewnętrznych, audytorów i zarządu.
IT i systemy sterowania w jednym modelu
Systemy sterowania procesami, telemetria i IT biurowe są w tym samym modelu wraz z zależnościami — widać, który obiekt podtrzymuje dostawy.
Dla małych i dużych organizacji
Od zakładu gminnego po dużego dostawcę: zaczynają Państwo od regulacji obowiązujących dziś i dodają kolejne, gdy się pojawią.
Oprogramowanie i doradztwo ekspertów
Nasi doradcy wspierają budowę systemu, analizy ryzyka i przygotowanie do audytów — w zakresie, jakiego Państwo potrzebują.
Regulacje gospodarki wodnej w skrócie
Czego wymaga każda regulacja, kogo zwykle dotyczy i co Complaica dla niej prowadzi — w podziale na bezpieczeństwo informacji, ochronę danych, normy ISO i przepisy branżowe.
01 Bezpieczeństwo informacji Standard BSI 200-1 · Standard BSI 200-2 · Standard BSI 200-3 · Standard BSI 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Regulacja | Czego wymaga | Zwykle dotyczy | W Complaica |
|---|---|---|---|
| Standard BSI 200-1Systemy zarządzania bezpieczeństwem informacji (ISMS) | Wymagania wobec ISMS: polityka, organizacja bezpieczeństwa, proces bezpieczeństwa i odpowiedzialność kierownictwa. | wszystkie organizacje opierające bezpieczeństwo informacji na podejściu BSI | ISMS z polityką, rolami, celami, nadzorem nad dokumentacją i przeglądem zarządzania |
| Standard BSI 200-2Metodyka IT-Grundschutz, z kompendium IT-Grundschutz | Ochrona podstawowa, standardowa lub kluczowa: analiza struktury, potrzeby ochrony, modelowanie modułami kompendium, kontrola IT-Grundschutz. | organizacje pracujące z IT-Grundschutz lub dążące do ISO 27001 na tej podstawie | IT-Grundschutz z kompendium, modelowaniem i kontrolą; Grundschutz++ jako następca |
| Standard BSI 200-3Analiza ryzyka na podstawie IT-Grundschutz | Analiza ryzyka dla obiektów o wysokiej lub bardzo wysokiej potrzebie ochrony, na podstawie zagrożeń elementarnych. | wszyscy, których obiekty i systemy mają podwyższoną potrzebę ochrony | zagrożenia, konfigurowalna macierz ryzyka i postępowanie z ryzykiem dla każdego obiektu |
| Standard BSI 200-4Zarządzanie ciągłością działania | Analiza wpływu na działalność, przygotowanie na sytuacje awaryjne, plany awaryjne i odtworzeniowe, testy i ćwiczenia. | przedsiębiorstwa, których awaria dotyka zaopatrzenia ludności | BIA, czasy odtworzenia i plany awaryjne na tych samych procesach i obiektach |
| ISO/IEC 27001Bezpieczeństwo informacji, wydanie 2022 | Certyfikowalny ISMS z postępowaniem z ryzykiem i zabezpieczeniami z załącznika A. | przedsiębiorstwa dążące do certyfikatu — także na podstawie IT-Grundschutz | ISMS według ISO 27001 od zakresu po audyt |
| ISO/IEC 27019Zabezpieczenia dla sektora energetycznego, wydanie 2024 | Uzupełnia ISO/IEC 27002 o zabezpieczenia dla sterowania procesami i telemetrii w energetyce. | przedsiębiorstwa komunalne i wielobranżowe z działalnością energetyczną; także punkt odniesienia dla systemów sterowania w wodociągach | zabezpieczenia ISO/IEC 27019 obok ISO/IEC 27001 i B3S WA na tych samych obiektach |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Branżowy standard bezpieczeństwa IT dla zaopatrzenia w wodę i odprowadzania ścieków, z przewodnikiem i podręcznikiem bezpieczeństwa IT. | operatorzy obiektów krytycznych w sektorze wodnym — i wszyscy, którzy kierują się standardem branżowym | wymagania B3S wobec obiektów i systemów sterowania, działania i dowody do audytu |
| BSIGniemiecka transpozycja NIS2 | Środki zarządzania ryzykiem (§ 30), zgłoszenia, rejestracja; dla obiektów krytycznych dowody co trzy lata (§ 39). | podmioty ważne i kluczowe w sektorach wody pitnej i ścieków, operatorzy obiektów krytycznych | dziesięć środków z § 30, incydenty bezpieczeństwa z terminami z § 32; więcej o oprogramowaniu NIS2 |
02 Ochrona danych RODO · BDSG 2
| Regulacja | Czego wymaga | Zwykle dotyczy | W Complaica |
|---|---|---|---|
| RODOogólne rozporządzenie o ochronie danych | Rejestr czynności przetwarzania, podstawy prawne, środki techniczne i organizacyjne, prawa osób, zgłaszanie naruszeń, ocena skutków dla ochrony danych. | wszyscy — dane klientów, o zużyciu i członków, decyzje o opłatach i składkach, pracownicy | zarządzanie ochroną danych zgodnie z RODO z dziesięcioma czynnościami |
| BDSGi ustawy o ochronie danych krajów związkowych | Przepisy uzupełniające, np. o danych pracowników, monitoringu wizyjnym i inspektorze ochrony danych. | przedsiębiorstwa prawa prywatnego; związki prawa publicznego według ustawy swojego kraju związkowego | własne katalogi dla BDSG i prawa krajów związkowych obok RODO |
03 Normy ISO ISO 14001 · ISO 9001 · ISO 19011 3
| Regulacja | Czego wymaga | Zwykle dotyczy | W Complaica |
|---|---|---|---|
| ISO 14001Zarządzanie środowiskowe, wydanie 2026 | Aspekty środowiskowe, obowiązki dotyczące zgodności, cele środowiskowe, gotowość na sytuacje awaryjne i ocena efektów działalności środowiskowej. | przedsiębiorstwa i związki z certyfikowanym lub planowanym zarządzaniem środowiskowym | aspekty środowiskowe i obowiązki prawne dla każdej lokalizacji, cele, wskaźniki i audyty wewnętrzne |
| ISO 9001Zarządzanie jakością, wydanie 2026 | Procesowe zarządzanie jakością z ryzykami i szansami, celami, nadzorem nad udokumentowaną informacją i doskonaleniem. | przedsiębiorstwa z systemem zarządzania jakością, często razem z zarządzaniem bezpieczeństwem technicznym | zarządzanie jakością według ISO 9001 od zakresu po recertyfikację |
| ISO 19011Wytyczne do auditowania, wydanie 2026 | Zalecenia dla programów audytów, przeprowadzania audytów i kompetencji audytorów; nie podlega certyfikacji. | wszyscy, którzy przeprowadzają audyty wewnętrzne lub audyty dostawców | programy audytów, sesje, ustalenia, działania, raporty z audytu i przegląd zarządzania |
04 Przepisy gospodarki wodnej KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Regulacja | Czego wymaga | Zwykle dotyczy | W Complaica |
|---|---|---|---|
| KRITIS-Dachgesetzniemiecka ustawa ramowa o infrastrukturze krytycznej, odporność fizyczna | Rejestracja, analiza i ocena ryzyka, środki i plan odporności, zgłaszanie incydentów do BBK. | operatorzy obiektów krytycznych w sektorze wodnym | analiza ryzyka dla każdego obiektu, plan odporności z działań, incydenty z terminem 24 godzin |
| TrinkwVniemieckie rozporządzenie o wodzie pitnej 2023 | Zarządzanie ryzykiem systemu zaopatrzenia w wodę od obszaru zasilania do punktu poboru, według DIN EN 15975-2, z wnioskiem do urzędu zdrowia. | operatorzy centralnych systemów zaopatrzenia od 10 m³ dziennie lub 50 zaopatrywanych osób | zagrożenia dla każdej części systemu, ocena ryzyka, działania i dokumentacja do wniosku |
| TrinkwEGVniemieckie rozporządzenie o obszarach zasilania ujęć wody pitnej | Wyznaczenie i opis obszaru zasilania, analiza zagrożeń, ocena ryzyka i monitoring; dokumentacja dla organu. | operatorzy ujęć wody | obszary zasilania jako obiekty, zagrożenia i oceny, terminy aktualizacji |
| EnEfGniemiecka ustawa o efektywności energetycznej | System zarządzania energią lub środowiskiem powyżej 7,5 GWh, plany wdrożenia opłacalnych działań powyżej 2,5 GWh energii końcowej rocznie. | energochłonna działalność — pompowanie, uzdatnianie, napowietrzanie w oczyszczalniach | odbiorcy energii jako obiekty, działania oszczędnościowe z ich opłacalnością, plany wdrożenia |
Przepisy gospodarki wodnej: KRITIS, woda pitna i energia
Na tych samych obiektach Complaica prowadzi obowiązki, które dotyczą wyłącznie przedsiębiorstw wodnych — od odporności fizycznej po zarządzanie ryzykiem wody pitnej.
- KRITIS-Dachgesetz
Rejestracja, po dziewięciu miesiącach pierwsza analiza i ocena ryzyka, następnie co najmniej co cztery lata (§ 12); środki odporności, takie jak zasilanie awaryjne, ochrona fizyczna i kontrola dostępu, w planie odporności (§ 13); incydenty zgłaszane do wspólnego punktu zgłoszeń BSI i BBK najpóźniej 24 godziny po ich wykryciu (§ 18, tekst ustawy).
- Rozporządzenie o wodzie pitnej (TrinkwV)
Zarządzanie ryzykiem systemu zaopatrzenia w wodę według DIN EN 15975-2 — po raz pierwszy do 12 stycznia 2029 powyżej 100 m³ dziennie lub 500 zaopatrywanych osób, do 12 stycznia 2033 dla mniejszych systemów, z wnioskiem do urzędu zdrowia; przegląd co najmniej co sześć lat (§ 34 TrinkwV).
- Rozporządzenie o obszarach zasilania (TrinkwEGV)
Wyznaczenie i opis obszarów zasilania, analiza zagrożeń, ocena ryzyka i dokumentowanie monitoringu. Pierwsza dokumentacja przypadała na 12 listopada 2025, pierwsza aktualizacja przypada na 12 lipca 2030 (§ 12 TrinkwEGV).
- Ustawa o efektywności energetycznej (EnEfG)
Powyżej 7,5 GWh energii końcowej rocznie system zarządzania energią według ISO 50001 lub środowiskowy według EMAS, powyżej 2,5 GWh opublikowane plany wdrożenia (EnEfG, §§ 8, 9). Nowelizacja, która podniosłaby progi do 23,6 i 2,77 GWh, jest procedowana w Bundestagu od września 2026.
Normy ISO: ISO 14001 i ISO 9001
W Complaica zarządzanie środowiskowe i zarządzanie jakością dzielą z ISMS i ochroną danych procesy, cele, ryzyka i audyty.
- ISO 14001:2026
Nowe wydanie normy systemów zarządzania środowiskowego ukazało się w kwietniu 2026, z 36-miesięcznym okresem przejściowym. Aspekty środowiskowe, obowiązki dotyczące zgodności i cele przypisuje się lokalizacjom i procesom.
- ISO 9001:2026
Od września 2026 obowiązuje szóste wydanie normy systemów zarządzania jakością. Więcej o oprogramowaniu ISO 9001.
- Jeden program audytów dla wszystkich norm
Audyty wewnętrzne według ISO 27001, ISO 14001, ISO 9001 i B3S WA odbywają się w jednym programie audytów — jak opisuje następna sekcja.
Audyty wewnętrzne według ISO 19011
ISO 27001, ISO 14001 i ISO 9001 wymagają audytów wewnętrznych; ISMS i B3S WA są regularnie przeglądane, a dowód wg § 39 BSIG opiera się na audytach, kontrolach lub certyfikacjach. Complaica prowadzi je według wytycznych ISO 19011:2026 — od programu audytów po przegląd zarządzania. Jak przebiega audyt w module audytów, pokazuje strona oprogramowanie do audytów wewnętrznych.
- 01Planowanie programów audytów na dany okres — z celami, zakresem, kryteriami i harmonogramem; audyty wewnętrzne, dostawców i łączone w tym samym drzewie
- 02Przeprowadzanie audytów w sesjach — dla obiektu, procesu, lokalizacji lub rozmowy, na miejscu lub zdalnie
- 03Ocena każdego wymagania jako zgodne, częściowo, niezgodne lub nie dotyczy
- 04Ustalenia bezpośrednio przy wymaganiu — niezgodność lub obserwacja, ze statusem, wagą i dowodami
- 05Działania korygujące z odpowiedzialnymi, terminami i statusem; w audycie sprawdzającym wcześniejsza ocena pozostaje widoczna przy wymaganiu
- 06Raporty z audytu ze statusem aż do wydania i przegląd zarządzania z tych samych danych
- 07Zewnętrzni audytorzy i dostawcy pracują w tym samym systemie, z dostępem do obiektu i przez link
- ISO 19011:2026
Międzynarodowe wytyczne do auditowania systemów zarządzania, czwarte wydanie z maja 2026: zasady, zarządzanie programem audytów, przeprowadzanie audytów i kompetencje audytorów — zalecenia, nie norma podlegająca certyfikacji.
- Planowanie oparte na ryzyku
ISO 19011 zaleca kierowanie zasobów tam, gdzie ryzyko jest wysokie, a wyniki niskie. W Complaica pokazują to poziom zgodności i ocena ryzyka dla każdego obiektu.
- Na miejscu i zdalnie
Sesje odbywają się na miejscu, zdalnie lub w trybie mieszanym — przydatne przy rozproszonych obiektach, takich jak studnie, przepompownie i oczyszczalnie. Wydanie z 2026 roku rozszerza wskazówki dotyczące metod zdalnych i lokalizacji wirtualnych.
Terminy gospodarki wodnej w skrócie
Stałe daty i powtarzające się cykle regulacji z tej strony. W Complaica każdy termin jest przypisany do obiektów i działań, których dotyczy.
Cykliczne
- 24 godziny
KRITIS-Dachgesetz: wstępne zgłoszenie incydentu; szczegółowy raport po miesiącu.
- 72 godziny
RODO: zgłoszenie naruszenia ochrony danych organowi nadzorczemu.
- 3 lata
BSIG: dowód dla obiektów krytycznych wg § 39.
- 4 lata
KRITIS-Dachgesetz: analiza i ocena ryzyka, co najmniej.
- 6 lat
TrinkwV: przegląd zarządzania ryzykiem; TrinkwEGV: aktualizacja.
- 12 listopada 2025
TrinkwEGV: pierwsza dokumentacja oceny ryzyka obszarów zasilania przekazana organowi.
- 11 marca 2026
Ogłoszenie KRITIS-Dachgesetz; obowiązki operatorów biegną od ich rejestracji jako obiektu krytycznego.
- Kwiecień 2026
Publikacja ISO 14001:2026; przejście istniejących certyfikatów w ciągu 36 miesięcy.
- Wrzesień 2026
Publikacja ISO 9001:2026.
- Sierpień 2027
Koniec stwierdzonej przydatności B3S Wasser/Abwasser na podstawie poprzednich przepisów.
- 12 stycznia 2029
TrinkwV: zarządzanie ryzykiem dla systemów powyżej 100 m³ dziennie lub 500 zaopatrywanych osób.
- 12 lipca 2030
TrinkwEGV: pierwsza aktualizacja dokumentacji.
- 12 stycznia 2033
TrinkwV: zarządzanie ryzykiem dla systemów od 10 m³ dziennie lub 50 zaopatrywanych osób.
Compliance w gospodarce wodnej ze wsparciem AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o regulacje, wyjaśnia wymagania, proponuje działania i znajduje odpowiedzi w Państwa własnych politykach i dokumentach. Przez MCP Apps Complaica odpowiada w czacie interaktywnymi widokami Państwa danych — na przykład macierzą ryzyka obiektu. Ocena i decyzja pozostają po Państwa stronie.
- 01Macierz ryzyka, listy obiektów i inne widoki bezpośrednio w czacie — z MCP Apps, w asystentach AI takich jak Claude
- 02Odpowiedzi na pytania o standardy BSI, B3S WA, RODO i przepisy branżowe
- 03Wyjaśnianie wymagań i proponowanie odpowiedniej dokumentacji
- 04Formułowanie i przypisywanie działań i zadań
- 05Analiza instrukcji eksploatacji, polityk i planów awaryjnych
Wdrożenie i eksploatacja: SaaS lub on-premises
Co Państwo otrzymują, jak trafiają dane i gdzie działa Complaica.
- Co obejmuje
Moduły Complaica — organizacja, zasoby, wymagania, ryzyka, działania, incydenty bezpieczeństwa, audyty i raporty — oraz katalogi wymagań regulacji, z których Państwo korzystają. Dla ISO/IEC 27001, IT-Grundschutz i NIS2 przygotowano szablony raportów; można dodawać własne katalogi.
- Przejęcie istniejących danych
Listy obiektów, analizy ryzyka i działania można importować z Excela i przez REST API, zasoby także z CMDB i systemu zarządzania zasobami.
- SaaS lub on-premises
Wersja SaaS jest utrzymywana w Niemczech; alternatywnie mogą Państwo uruchomić Complaica we własnej infrastrukturze. Licencja kosztuje w obu przypadkach tyle samo.
- Wdrożenie z towarzyszeniem
Nasi doradcy wspierają konfigurację, przeniesienie danych i pierwsze analizy ryzyka w potrzebnym Państwu zakresie.
- Katalogi i stan prawny
Katalogi wymagań są dostarczane z Complaica, a my dbamy o ich aktualność: gdy zmienia się regulacja, aktualizujemy katalog. Katalogi w formacie OSCAL, np. katalog użytkownika Grundschutz++, można ponadto ponownie importować bezpośrednio z zatwierdzonych źródeł. O tym, czy regulacja Państwa dotyczy i jak ją interpretować, decydują Państwo — w razie potrzeby z naszymi doradcami.
Opinie klientów o Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Najczęstsze pytania o compliance w gospodarce wodnej
Jak Complaica wspiera NIS2 w gospodarce wodnej?
Complaica zapisuje, które części Państwa organizacji podlegają NIS2, ewidencjonuje obiekty, IT, systemy sterowania i dostawców, ocenia ryzyka i środki z § 30 BSIG, śledzi działania z odpowiedzialnymi i terminami oraz dokumentuje incydenty bezpieczeństwa z terminami z § 32 BSIG. Oprogramowanie nie sprawdza automatycznie, czy Państwa organizacja jest objęta, a zgłoszenie do punktu zgłoszeń składają Państwo sami. Więcej na stronie oprogramowania NIS2.
Czy każdy wodociąg podlega NIS2?
Nie, nie automatycznie. Woda pitna i ścieki należą do sektorów BSIG; to, czy organizacja jest podmiotem ważnym lub kluczowym albo operatorem obiektu krytycznego, zależy od działalności, wielkości, progów i formy prawnej i wymaga oceny w każdym przypadku.
Jak wspólnie zarządzać B3S Wasser/Abwasser i ISO 27001?
Oba są w Complaica osobnymi katalogami wymagań na tych samych obiektach, systemach i dostawcach. Ryzyka i działania prowadzi się raz i przypisuje do odpowiednich wymagań obu katalogów; stan nadal można oceniać osobno dla każdego katalogu. Nie powstaje drugi ISMS obok pierwszego. Więcej o oprogramowaniu ISMS dla ISO 27001.
Jak ISMS i ochrona danych łączą się w Complaica?
Oba działają na tych samych procesach, aplikacjach i dostawcach. Odpowiednie środki ISMS mogą zostać udokumentowane również jako środki techniczne i organizacyjne i przypisane do odpowiednich wymagań ochrony danych. Naruszenie ochrony danych to incydent bezpieczeństwa z własnym 72-godzinnym terminem wg art. 33 RODO. Więcej o oprogramowaniu RODO.
Czy Complaica nadaje się dla małych wodociągów i związków celowych?
Tak. Zaczynają Państwo od regulacji, które obowiązują dziś — często ochrony danych i bezpieczeństwa informacji — i dodają kolejne, gdy się pojawią; baza danych rośnie razem z Państwem. Odpowiedzialność można jasno przypisać także wtedy, gdy niewiele osób ma wiele zadań, a nasi doradcy mogą przejąć zadania, dla których nie ma osobnego stanowiska, np. rolę zewnętrznego pełnomocnika ds. bezpieczeństwa informacji.
Czym jest B3S Wasser/Abwasser?
Branżowym standardem bezpieczeństwa DVGW i DWA dla bezpieczeństwa IT zaopatrzenia w wodę i odprowadzania ścieków: arkusz DVGW W 1060 lub DWA-M 1060 oraz przewodnik bezpieczeństwa IT z podręcznikiem. BSI stwierdził jego przydatność; według jego zestawienia jest ona ważna do sierpnia 2027.
Czy wodociągi potrzebują ISO/IEC 27019?
ISO/IEC 27019 uzupełnia ISO/IEC 27002 o zabezpieczenia dla sterowania procesami w energetyce. Jest obowiązkowa dla operatorów sieci elektroenergetycznych i gazowych przez katalog bezpieczeństwa IT Federalnej Agencji Sieci, a nie dla przedsiębiorstw wyłącznie wodnych. Przedsiębiorstwa wielobranżowe stosują ją obok B3S WA; dla systemów sterowania w wodociągach jest przydatnym punktem odniesienia.
Czy możemy odwzorować sterowanie procesami i telemetrię?
Tak. Systemy sterowania procesami, sterowniki, stacje telemetrii i dyspozytornie są obiektami tak jak serwery i aplikacje — z zależnościami od obiektów, którymi sterują, i od dostawców, którzy je serwisują.
Jak BSIG i KRITIS-Dachgesetz mają się do siebie?
BSIG reguluje cyberbezpieczeństwo, KRITIS-Dachgesetz — fizyczną odporność obiektów krytycznych, z własną analizą ryzyka, planem odporności i zgłoszeniami do BBK. W Complaica obie regulacje dotyczą tych samych obiektów; działanie takie jak zasilanie awaryjne można przypisać do wymagań obu.
Czy Complaica wspiera zarządzanie ryzykiem według rozporządzenia o wodzie pitnej?
Zagrożenia, oceny ryzyka i działania można prowadzić dla każdej części systemu — od ujęcia po dystrybucję — i zestawić jako dokumentację do wniosku do urzędu zdrowia. Obszary zasilania według TrinkwEGV są osobnymi obiektami z własną oceną.
Jak przebiegają audyty wewnętrzne według ISO 19011 w Complaica?
Tworzą Państwo audyt w programie audytów z zakresem i kryteriami, dzielą go na sesje, oceniają każde wymaganie, zapisują ustalenia przy wymaganiu i tworzą działania dla niezgodności. Raport z audytu przechodzi przez statusy aż do wydania; wyniki trafiają do przeglądu zarządzania. ISO 19011 to wytyczne i nie podlega certyfikacji — oprogramowanie wspiera opisane w niej procesy. Więcej na stronie o zarządzaniu audytami.
Gdzie przechowywane są nasze dane?
W wersji SaaS w Niemczech. Alternatywnie mogą Państwo uruchomić Complaica on-premises we własnej infrastrukturze — licencja kosztuje w obu przypadkach tyle samo.
Czy możemy przejąć istniejące dane?
Tak. Listy obiektów, analizy ryzyka i działania można importować z Excela i przez REST API; nasi specjaliści wspierają przeniesienie.
Kto dba o aktualność katalogów wymagań?
My. Katalogi regulacji są dostarczane z Complaica i przez nas utrzymywane; gdy zmienia się regulacja, aktualizujemy katalog. O tym, czy i jak regulacja dotyczy Państwa organizacji, decydują Państwo — w razie potrzeby z naszymi doradcami.
Czy Complaica zastępuje kontrolę organu lub audytora?
Nie. Complaica prowadzi wymagania, oceny, działania i dowody tak, aby audytorzy, organy nadzoru i urząd zdrowia mogli je prześledzić. Sama kontrola i zatwierdzenie pozostają po ich stronie; „certyfikacja NIS2” oprogramowania nie istnieje.
Źródła Odniesienia i podstawy prawne
15 źródeł · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, RODO, … Pokaż Ukryj
Podstawy prawne
Normy i standardy
Prawnie wiążąca jest wyłącznie wersja opublikowana we właściwym dzienniku urzędowym. Normy są dostępne u wymienionych wydawców.
Porozmawiajmy o ofercie Complaica dla Państwa organizacji
Prosimy krótko napisać, jakimi obiektami i regulacjami się Państwo zajmują. Chętnie pokażemy Complaica na Państwa przykładzie.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.