Compliance-programvare
for vannbransjen
Complaica er compliance-programvaren for vannverk, avløpsselskaper, kommunale energi- og vannverk (Stadtwerke) og vannforbund. Du organiserer NIS2, ISMS etter ISO 27001 eller IT-Grundschutz, B3S Wasser/Abwasser og personvern på ett sted: anlegg, prosesser og leverandører registreres én gang og kobles til krav, risikoer, tiltak og dokumentasjon.
- 01Informasjonssikkerhet og NIS2NIS2 og den tyske BSIG, ISMS etter ISO/IEC 27001, BSI-standardene 200-1 til 200-4, IT-Grundschutz og B3S Wasser/Abwasser — for IT og driftskontrollsystemer
- 02PersonvernGDPR og den tyske BDSG: behandlingsprotokoll, tekniske og organisatoriske tiltak, databehandlere, de registrertes rettigheter og avvik
- 03ISO-standarderISO 14001 og ISO 9001, internrevisjon etter ISO 19011 i ett felles revisjonsprogram
- 04Lover for vannbransjenKRITIS-Dachgesetz, drikkevannsforskriften (TrinkwV), forskriften om nedbørfelt (TrinkwEGV) og energieffektiviseringsloven (EnEfG)
Samle vannbransjens compliance-krav på ett sted
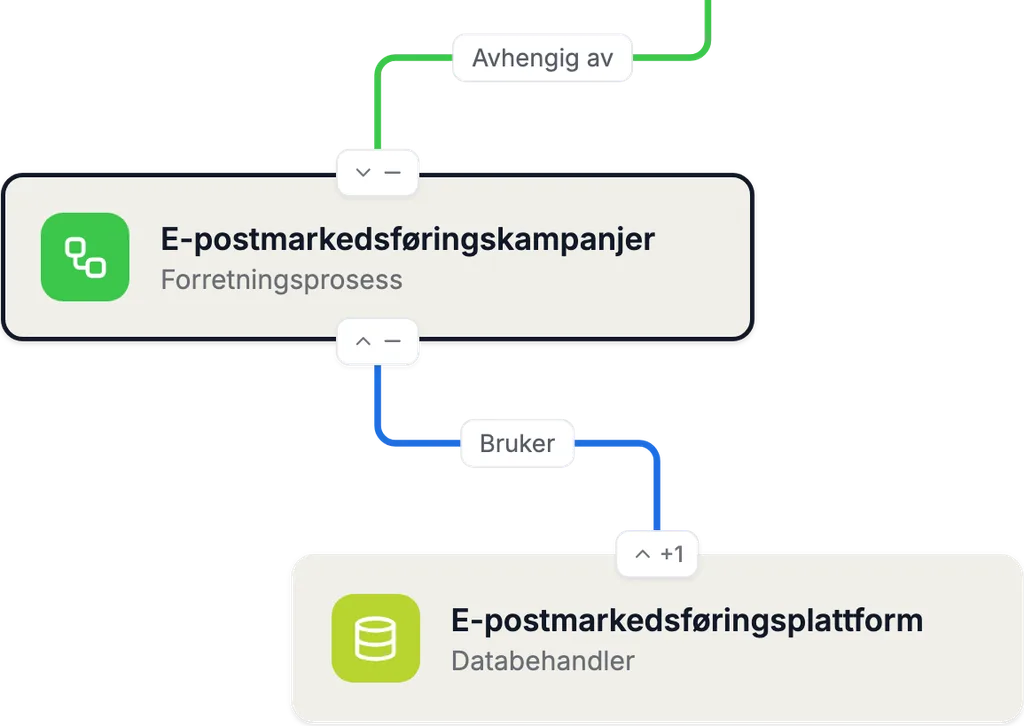
ISMS, personvern og de andre regelverkene som gjelder for virksomheten din, arbeider i Complaica på ett felles datagrunnlag. Det som er registrert én gang, brukes overalt der det gjelder: du vedlikeholder ikke anlegg, leverandører og tiltak på nytt for hvert regelverk.
- 01Anlegg, prosesser, systemer og leverandører i én modell — vannbehandlingsanlegg, pumpestasjoner, renseanlegg, prosesstyring og fjernstyring med avhengighetene sine
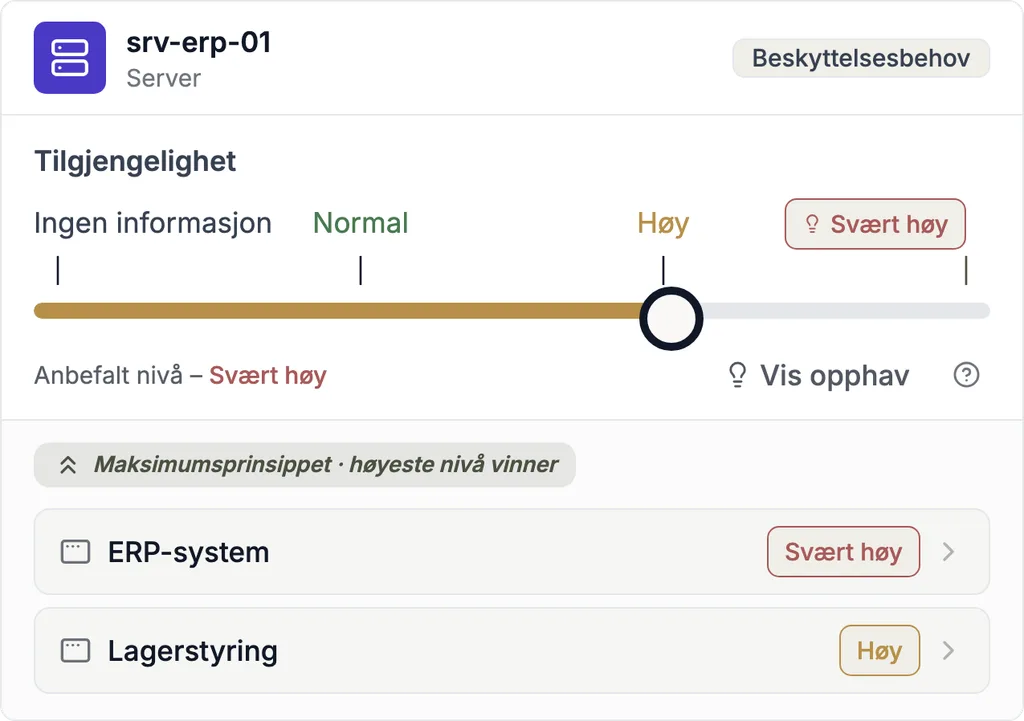
- 02Vurder krav per regelverk på de samme objektene — NIS2 og BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, GDPR med flere
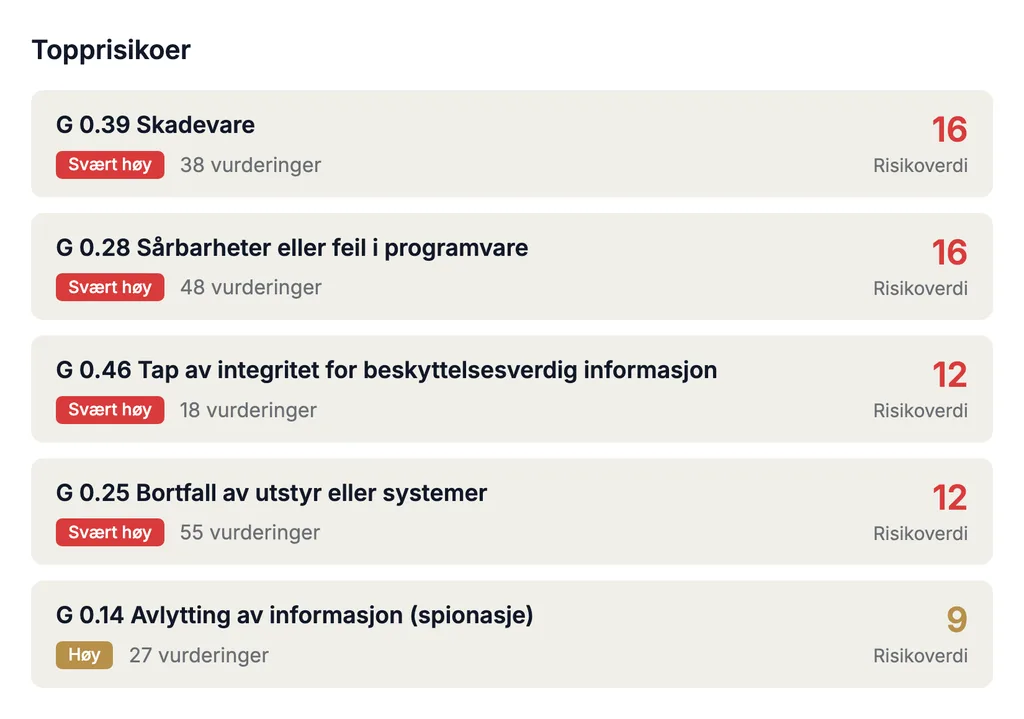
- 03Vurder og behandle risikoer per objekt i en konfigurerbar risikomatrise
- 04Tiltak med ansvarlige, frister og status — ett tiltak kan knyttes til kravene i flere regelverk; hver statusendring registreres med forfatter og dato
- 05Dokumentasjon lagret på objektet; rapporter og dashbord for ledelse, revisorer og tilsyn
- 06Sikkerhetshendelser, personvernbrudd og internrevisjoner med frister og funn
NIS2 for vannverk og avløpsselskaper
Drikkevann og avløpsvann hører til sektorene i NIS2-direktivet; i Tyskland er det gjennomført i BSIG. Om, og som hvilken type virksomhet, din organisasjon omfattes, avhenger blant annet av aktivitet, størrelse og selskapsform. Complaica sjekker ikke dette automatisk — løsningen registrerer resultatet av vurderingen din og organiserer pliktene som følger av den. Mer på siden om NIS2-programvare.
NIS2, BSIG og B3S er ikke det samme: Direktivet setter den europeiske rammen, BSIG fastsetter pliktene i Tyskland — for eksempel risikostyringstiltakene etter § 30 og varslingsplikten etter § 32. B3S Wasser/Abwasser beskriver bransjens beste praksis; å følge den erstatter verken vurderingen av om du omfattes eller pliktene etter BSIG.
- Fastsett og dokumenter omfanget
Vis organisasjon, lokasjoner og tjenester som et tre og registrer hvilke deler som omfattes av NIS2; ansvar tildeles per enhet og per objekt.
- Anlegg, IT, driftskontroll og leverandører
Registrer vannverk, pumpestasjoner, prosesstyringssystemer, fjernstyring, applikasjoner og leverandører med avhengigheter — eller importer dem fra CMDB, eiendelsforvaltning eller Excel.
- Vurder risikoer
Vurder og behandle risikoer per objekt i den konfigurerbare risikomatrisen; behandlingsvalg, tiltak og restrisiko dokumenteres sporbart.
- Tiltak etter § 30 BSIG
Vurder de ti risikostyringstiltakene som krav og følg opp tiltakene med ansvarlige, frister og status.
- Dokumenter sikkerhetshendelser
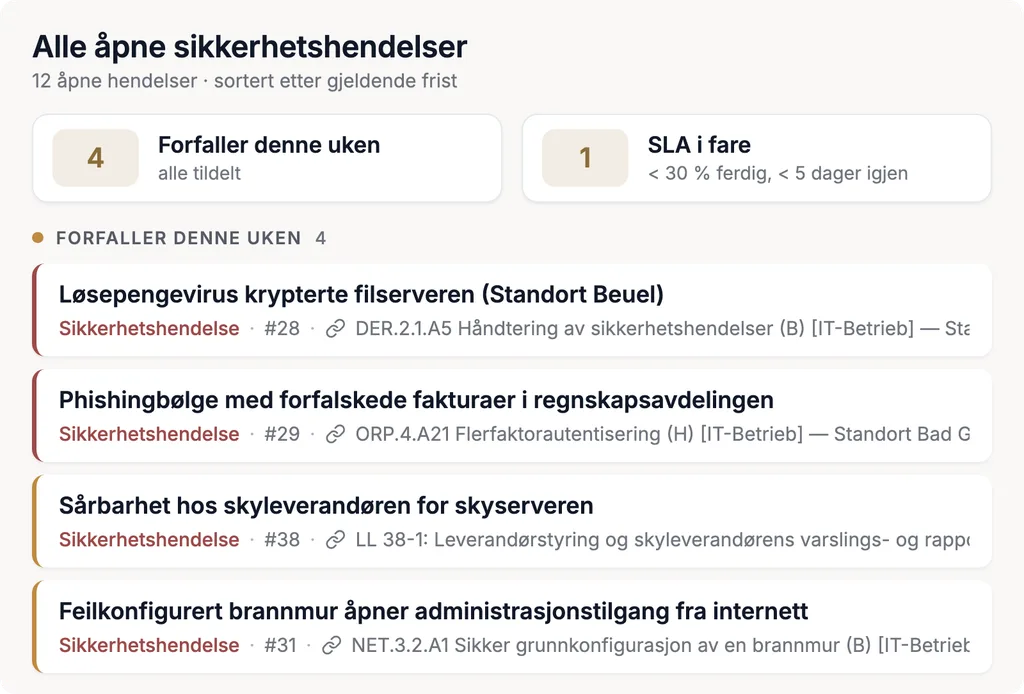
Hver hendelse er en post med tidsstempler, ansvarlige og berørte objekter; fristene etter § 32 BSIG løper som datoer. Selve varselet sender du til det felles meldepunktet til BSI og BBK.
- Dokumentasjon for revisjon og ledelse
Dokumentasjonen ligger på objektet; dashbord viser gjennomføringsgraden fra det enkelte kravet til hele organisasjonen — som grunnlag for ledelsens tilsyn etter § 38 BSIG og for revisjoner.
ISMS-programvare for vannverk og avløpsselskaper
Et ISMS i Complaica kobler kravene i ISO/IEC 27001, BSI IT-Grundschutz og B3S Wasser/Abwasser til anleggene dine — for kontor-IT så vel som prosesstyring og fjernstyring. Hver katalog kan vurderes for seg; de deler anlegg, risikoer og tiltak. Mer om ISMS-programvaren.
Eksempel: fra pumpestasjon til dokumentasjon
- 01
Pumpestasjon
Anlegg i omfanget
Pumpestasjonen er et objekt med lokasjon, ansvarlige og prosessene som er avhengige av den.
- 02
Driftskontroll
Prosesstyring · fjernstyring
Fjernstyringsanlegget er koblet til pumpestasjonen, det samme er leverandøren som vedlikeholder det eksternt.
- 03
Risiko
Vurder trusselen
For eksempel utilstrekkelig sikret fjerntilgang — vurdert i risikomatrisen i konseptet ditt.
- 04
Tiltak
Planlegg behandlingen
For eksempel fjerntilgang bare via sikrede, loggførte forbindelser; knyttet til de relevante kravene, for eksempel i ISO/IEC 27001 og B3S WA.
- 05
Ansvar
Ansvarlig og frist
Ansvarlig, frist og status; hver statusendring registreres med forfatter og dato.
- 06
Dokumentasjon
På objektet
Konfigurasjon, logg eller testrapport ligger på tiltaket og anlegget — med forfatter og dato.
- 07
Revisjon
Internrevisjon · ISO 19011
I internrevisjonen vurderes kravet og tiltaket kontrolleres med dokumentasjonen; et avvik blir et nytt tiltak.
- ISO/IEC 27001
Det sertifiserbare ISMS-et, også basert på IT-Grundschutz: krav og kontroller i vedlegg A er klargjort som katalog, sammen med rapportmaler. Mer om ISMS-programvaren for ISO 27001.
- BSI-standardene 200-1 og 200-2
ISMS etter BSI og IT-Grundschutz-metodikken: strukturanalyse, beskyttelsesbehov og modellering med kompendiets moduler, også de for industriell IT; IT-Grundschutz-kontrollen viser status per krav.
- BSI-standard 200-3
Risikoanalyse for anlegg og systemer med høyt beskyttelsesbehov ut fra de elementære truslene — med risikobehandling og restrisikoen som ledelsen bærer.
- BSI-standard 200-4
Kontinuitetsstyring: konsekvensanalyse, nøddrift av vannforsyningen, gjenopprettingsplaner og øvelser på de samme prosessene og anleggene.
- B3S Wasser/Abwasser
Bransjestandarden fra DVGW og DWA — arbeidsblad W 1060 eller DWA-M 1060 med veileder for IT-sikkerhet. BSI har fastslått egnetheten etter tidligere lov, gyldig til august 2027; etter § 30 nr. 9 BSIG kan operatører foreslå bransjespesifikke standarder.
- ISO/IEC 27019 i flerfunksjonsselskaper
Utfyllende kontroller for prosesstyring i energiforsyningen, utgave 2024 — bindende for strøm- og gassnettoperatører gjennom IT-sikkerhetskatalogen til Bundesnetzagentur, ikke for vannforsyning. I flerfunksjonsselskaper står den ved siden av B3S WA.
Personvern for vannbransjen
Vannverk og forbund behandler data om kunder, medlemmer og ansatte — fra forbruksavregning til kontingentvedtak. Complaica fører personvernstyringen etter GDPR på de samme prosessene, applikasjonene og leverandørene som ISMS-et; Data Protection Kit gir maler og kataloger til oppstarten.
- Behandlingsprotokoll
Forbruksavregning, måleravlesning, gebyr- og kontingentvedtak, kundeservice, personal og kameraovervåking av anlegg — med formål, behandlingsgrunnlag og slettefrister (art. 30 GDPR).
- Digitale vannmålere
Fjernavleste vannmålere gir forbruksdata som kan si noe om en husholdning. Behandlingsgrunnlag, lagringstid og om det trengs en vurdering av personvernkonsekvenser, må vurderes (art. 35 GDPR).
- Databehandlere og leverandører
Avregnings-, IT- og vedlikeholdsleverandører med avtaler etter art. 28 GDPR — de samme leverandørene som ISMS-et vurderer i leverandørkjeden.
- Tekniske og organisatoriske tiltak
Egnede ISMS-tiltak kan også dokumenteres som tekniske og organisatoriske tiltak og knyttes til de aktuelle personvernkravene (art. 32 GDPR).
- Registrertes rettigheter og avvik
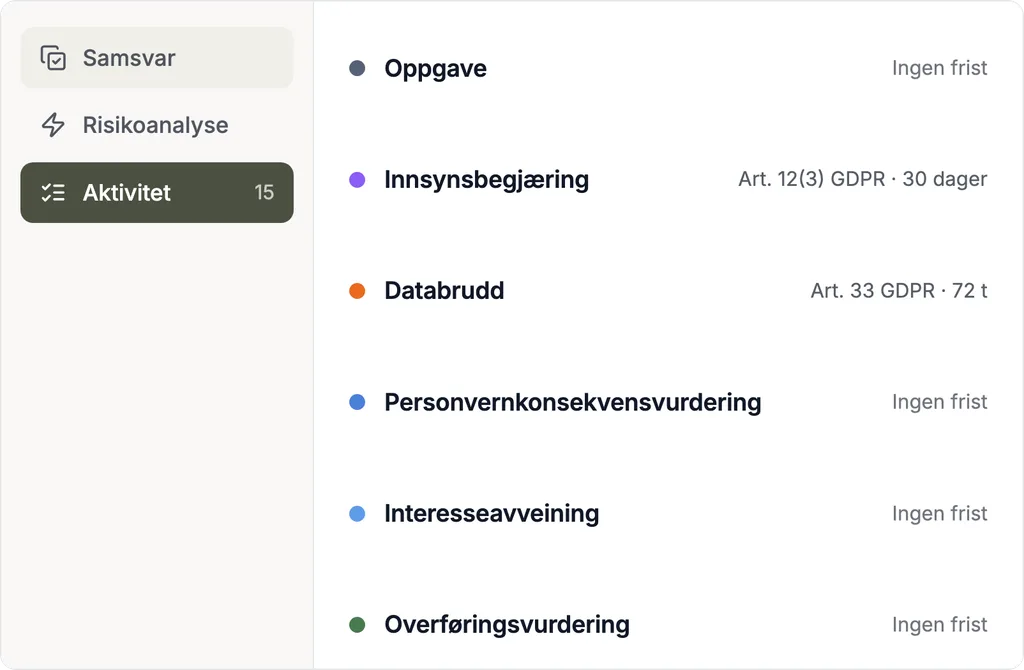
Innsyns- og slettekrav med fristen på én måned, personvernbrudd med fristen på 72 timer etter art. 33 GDPR — hver som en post med frister og historikk.
- GDPR, BDSG og delstatsrett
For privatrettslige verk utfyller BDSG GDPR; for offentligrettslige forbund og kommunale foretak er det personvernloven i deres delstat.
For hvem: vannforsyning, avløp og vannforbund
Enten det er vannverket til et kommunalt selskap, et avløpsforbund eller et dikeforbund: informasjonssikkerhet og personvern gjelder alle; hvilke andre regelverk som gjelder, avhenger av virksomhetsområde og størrelse.
- 01
Drikkevann
- Vannverk
- Vannbehandlingsanlegg
- Vannforsyningsforbund
ISMS og B3S WA for vannuttak, behandling og driftskontroll, personvern for kunde- og forbruksdata; NIS2 og KRITIS der tersklene nås; i tillegg TrinkwV og TrinkwEGV.
- 02
Avløp
- Avløpsforbund
- Interkommunale avløpsselskaper
- Kommunalt avløp
Informasjonssikkerhet for renseanlegg, pumpestasjoner og driftskontroll, personvern for gebyrvedtak; i tillegg B3S WA og KRITIS over tersklene, EnEfG og ISO 14001.
- 03
Flerfunksjonsselskap og kommune
- Vann- og avløpsforbund
- Kommunale energi- og vannverk (Stadtwerke)
- Kommunale verk
Ett ISMS og én personvernstyring på tvers av alle virksomhetsområder — vann ved siden av energi og transport —, med ISO/IEC 27019 for energivirksomheten og kvalitetsstyring etter ISO 9001.
- 04
Vassdrag og vannbygging
- Vassdragsforbund
- Vann- og jordforbund
- Dreneringsforbund
- Vanningsforbund
- Dikeforbund
- Sluseforbund
- Damforbund
Sikre pumpestasjoner, sluser, diker og dammer med fjernstyring, før medlems- og kontingentdata etter GDPR; prosesser etter ISO 9001 og ISO 14001.
- 05
Forbundsnivå
- Bransjeforeninger for vann
- Paraplyorganisasjoner
Egne plikter innen personvern og informasjonssikkerhet — og felles kataloger, maler og analyser for medlemmene.
Hva Complaica gir i praksis
Seks grunner til at verk og forbund styrer compliance med Complaica.
Mindre dobbeltregistrering
Anlegg, leverandører, risikoer og tiltak vedlikeholdes én gang og brukes av hvert regelverk som trekker på dem.
Tydelig ansvar
Objekter, risikoer og tiltak har ansvarlige og frister; tilgangsrettighetene følger strukturen i organisasjonen din.
Sporbart helt til dokumentasjonen
Statusendringer med forfatter og dato, dokumentasjon på objektet — for internrevisjon, revisorer og ledelse.
IT og driftskontroll i én modell
Prosesstyring, fjernstyring og kontor-IT ligger i samme modell med avhengighetene sine — det blir synlig hvilket anlegg som bærer forsyningen.
For små og store organisasjoner
Fra kommunalt verk til stor leverandør: du starter med regelverkene som gjelder i dag, og legger til flere når de kommer.
Programvare pluss ekspertrådgivning
Rådgiverne våre bistår med oppbygging, risikoanalyser og revisjonsforberedelse — så langt du trenger det.
Vannbransjens regelverk i oversikt
Hva hvert regelverk krever, hvem det vanligvis gjelder, og hva Complaica fører for det — ordnet etter informasjonssikkerhet, personvern, ISO-standarder og bransjens lover.
01 Informasjonssikkerhet BSI-standard 200-1 · BSI-standard 200-2 · BSI-standard 200-3 · BSI-standard 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Regelverk | Hva det krever | Gjelder vanligvis | I Complaica |
|---|---|---|---|
| BSI-standard 200-1Styringssystemer for informasjonssikkerhet (ISMS) | Krav til et ISMS: retningslinje, sikkerhetsorganisasjon, sikkerhetsprosess og ledelsens ansvar. | alle virksomheter som bygger informasjonssikkerheten på BSI-tilnærmingen | ISMS med retningslinje, roller, mål, dokumentstyring og ledelsens gjennomgang |
| BSI-standard 200-2IT-Grundschutz-metodikken, med IT-Grundschutz-kompendiet | Grunnleggende, standard eller kjernesikring: strukturanalyse, beskyttelsesbehov, modellering med kompendiets moduler, IT-Grundschutz-kontroll. | virksomheter som arbeider med IT-Grundschutz eller sikter mot ISO 27001 på dette grunnlaget | IT-Grundschutz med kompendium, modellering og kontroll; Grundschutz++ som etterfølger |
| BSI-standard 200-3Risikoanalyse basert på IT-Grundschutz | Risikoanalyse for objekter med høyt eller svært høyt beskyttelsesbehov ut fra de elementære truslene. | alle med anlegg og systemer som har forhøyet beskyttelsesbehov | trusler, konfigurerbar risikomatrise og risikobehandling per objekt |
| BSI-standard 200-4Kontinuitetsstyring | Konsekvensanalyse, beredskap, beredskaps- og gjenopprettingsplaner, tester og øvelser. | verk der et bortfall rammer forsyningen til befolkningen | BIA, gjenopprettingstider og beredskapsplaner på de samme prosessene og anleggene |
| ISO/IEC 27001Informasjonssikkerhet, utgave 2022 | Sertifiserbart ISMS med risikobehandling og kontrollene i vedlegg A. | verk som sikter mot et sertifikat — også basert på IT-Grundschutz | ISMS etter ISO 27001 fra omfang til revisjon |
| ISO/IEC 27019Kontroller for energiforsyning, utgave 2024 | Supplerer ISO/IEC 27002 med kontroller for prosesstyring og fjernstyring i energiforsyningen. | kommunale verk og flerfunksjonsselskaper med energivirksomhet; også referanse for driftskontroll i vannforsyningen | kontrollene i ISO/IEC 27019 ved siden av ISO/IEC 27001 og B3S WA på de samme anleggene |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Bransjestandard for IT-sikkerhet i vannforsyning og avløpshåndtering, med veileder og håndbok for IT-sikkerhet. | operatører av kritiske anlegg i vannsektoren — og alle som følger bransjestandarden | kravene i B3S på anlegg og driftskontroll, tiltak og dokumentasjon til revisjonen |
| BSIGtysk gjennomføring av NIS2 | Risikostyringstiltak (§ 30), varsling, registrering; for kritiske anlegg dokumentasjon hvert tredje år (§ 39). | viktige og vesentlige virksomheter i sektorene drikkevann og avløp, operatører av kritiske anlegg | de ti tiltakene etter § 30, sikkerhetshendelser med fristene etter § 32; mer om NIS2-programvaren |
02 Personvern GDPR · BDSG 2
| Regelverk | Hva det krever | Gjelder vanligvis | I Complaica |
|---|---|---|---|
| GDPRpersonvernforordningen | Behandlingsprotokoll, behandlingsgrunnlag, tekniske og organisatoriske tiltak, de registrertes rettigheter, varsling av avvik, vurdering av personvernkonsekvenser. | alle — kunde-, forbruks- og medlemsdata, gebyr- og kontingentvedtak, ansatte | personvernstyringen etter GDPR med ti personvernaktiviteter |
| BDSGog delstatenes personvernlover | Utfyllende regler, for eksempel om ansattes data, kameraovervåking og personvernombudet. | privatrettslig organiserte verk; offentligrettslige forbund etter loven i sin delstat | egne kataloger for BDSG og delstatsrett ved siden av GDPR |
03 ISO-standarder ISO 14001 · ISO 9001 · ISO 19011 3
| Regelverk | Hva det krever | Gjelder vanligvis | I Complaica |
|---|---|---|---|
| ISO 14001Miljøstyring, utgave 2026 | Miljøaspekter, bindende forpliktelser, miljømål, beredskap og evaluering av miljøprestasjonen. | verk og forbund med sertifisert eller planlagt miljøstyring | miljøaspekter og rettslige plikter per lokasjon, mål, nøkkeltall og internrevisjon |
| ISO 9001Kvalitetsstyring, utgave 2026 | Prosessbasert kvalitetsstyring med risikoer og muligheter, mål, styring av dokumentert informasjon og forbedring. | virksomheter med kvalitetsstyringssystem, ofte sammen med teknisk sikkerhetsstyring | kvalitetsstyringen etter ISO 9001 fra omfang til resertifisering |
| ISO 19011Retningslinjer for revisjon, utgave 2026 | Anbefalinger for revisjonsprogrammer, gjennomføring av revisjoner og revisorenes kompetanse; ikke sertifiserbar. | alle som gjennomfører internrevisjoner eller leverandørrevisjoner | revisjonsprogrammer, sesjoner, funn, tiltak, revisjonsrapporter og ledelsens gjennomgang |
04 Lover for vannbransjen KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Regelverk | Hva det krever | Gjelder vanligvis | I Complaica |
|---|---|---|---|
| KRITIS-Dachgesetztysk rammelov for kritisk infrastruktur, fysisk motstandsdyktighet | Registrering, risikoanalyse og -vurdering, motstandsdyktighetstiltak og beredskapsplan, varsling av hendelser til BBK. | operatører av kritiske anlegg i vannsektoren | risikoanalyse per anlegg, beredskapsplan ut fra tiltakene, hendelser med 24-timers frist |
| TrinkwVtysk drikkevannsforskrift 2023 | Risikostyring av vannforsyningssystemet fra nedbørfelt til tappested, etter DIN EN 15975-2, med søknad til helsemyndigheten. | operatører av sentrale vannforsyningssystemer fra 10 m³ per døgn eller 50 forsynte personer | farer per systemdel, risikovurdering, tiltak og dokumentasjonen til søknaden |
| TrinkwEGVtysk forskrift om nedbørfelt for drikkevann | Avgrensning og beskrivelse av nedbørfeltet, fareanalyse, risikovurdering og overvåking; dokumentasjon til myndigheten. | operatører av vannuttak | nedbørfelt som objekter, farer og vurderinger, oppdateringsfrister |
| EnEfGtysk energieffektiviseringslov | Energi- eller miljøstyringssystem over 7,5 GWh, gjennomføringsplaner for lønnsomme tiltak over 2,5 GWh sluttenergi per år. | energiintensive virksomheter — pumping, behandling, lufting i renseanlegg | energiforbrukere som objekter, sparetiltak med lønnsomhet, gjennomføringsplaner |
Lover for vannbransjen: KRITIS, drikkevann og energi
På de samme anleggene fører Complaica pliktene som bare gjelder for vannverk — fra fysisk motstandsdyktighet til risikostyring av drikkevann.
- KRITIS-Dachgesetz
Registrering, etter ni måneder den første risikoanalysen og -vurderingen, deretter minst hvert fjerde år (§ 12); motstandsdyktighetstiltak som nødstrøm, objektsikring og adgangskontroll i beredskapsplanen (§ 13); hendelser varsles til det felles meldepunktet til BSI og BBK senest 24 timer etter at de ble kjent (§ 18, lovtekst).
- Drikkevannsforskriften (TrinkwV)
Risikostyring av vannforsyningssystemet etter DIN EN 15975-2 — første gang innen 12. januar 2029 over 100 m³ per døgn eller 500 forsynte personer, innen 12. januar 2033 for mindre systemer, med søknad til helsemyndigheten; gjennomgang minst hvert sjette år (§ 34 TrinkwV).
- Forskriften om nedbørfelt (TrinkwEGV)
Avgrens og beskriv nedbørfelt, analyser farer, vurder risikoer og dokumenter overvåkingen. Den første dokumentasjonen forfalt 12. november 2025, den første oppdateringen forfaller 12. juli 2030 (§ 12 TrinkwEGV).
- Energieffektiviseringsloven (EnEfG)
Over 7,5 GWh sluttenergi per år et energistyringssystem etter ISO 50001 eller et miljøstyringssystem etter EMAS, over 2,5 GWh publiserte gjennomføringsplaner (EnEfG, §§ 8, 9). En endring som vil heve tersklene til 23,6 og 2,77 GWh, har vært til behandling i Forbundsdagen siden september 2026.
ISO-standarder: ISO 14001 og ISO 9001
I Complaica deler miljø- og kvalitetsstyringen prosesser, mål, risikoer og revisjoner med ISMS og personvern.
- ISO 14001:2026
Den nye utgaven av standarden for miljøstyringssystemer kom i april 2026, med en overgang på 36 måneder. Miljøaspekter, bindende forpliktelser og mål knyttes til lokasjoner og prosesser.
- ISO 9001:2026
Siden september 2026 gjelder sjette utgave av standarden for kvalitetsstyringssystemer. Mer om ISO 9001-programvaren.
- Ett revisjonsprogram for alle standarder
Internrevisjoner etter ISO 27001, ISO 14001, ISO 9001 og B3S WA går i ett revisjonsprogram — slik neste avsnitt beskriver.
Internrevisjon etter ISO 19011
ISO 27001, ISO 14001 og ISO 9001 krever internrevisjoner; ISMS og B3S WA gjennomgås jevnlig, og dokumentasjonen etter § 39 BSIG bygger på revisjoner, kontroller eller sertifiseringer. Complaica gjennomfører dem etter retningslinjene i ISO 19011:2026 — fra revisjonsprogram til ledelsens gjennomgang. Hvordan en revisjon går for seg i revisjonsmodulen, viser siden programvare for internrevisjon.
- 01Planlegg revisjonsprogrammer for en periode — med mål, omfang, revisjonskriterier og tidsplan; intern-, leverandør- og kombinerte revisjoner i samme tre
- 02Gjennomfør revisjoner i sesjoner — per anlegg, prosess, lokasjon eller intervju, på stedet eller eksternt
- 03Vurder hvert krav som samsvar, delvis, avvik eller ikke relevant
- 04Funn direkte på kravet — avvik eller observasjon, med status, alvorlighet og dokumentasjon
- 05Korrigerende tiltak med ansvarlige, frister og status; i oppfølgingsrevisjonen er den forrige vurderingen fortsatt synlig på kravet
- 06Revisjonsrapporter med status fram til utgivelse, og ledelsens gjennomgang ut fra de samme dataene
- 07Eksterne revisorer og leverandører arbeider i samme system, med tilgang per objekt og via lenke
- ISO 19011:2026
De internasjonale retningslinjene for revisjon av styringssystemer, fjerde utgave fra mai 2026: prinsipper, styring av et revisjonsprogram, gjennomføring av revisjoner og revisorenes kompetanse — anbefalinger, ikke en sertifiserbar standard.
- Risikobasert planlegging
ISO 19011 anbefaler å bruke ressursene der risikoen er høy og prestasjonen lav. I Complaica viser samsvarsgrad og risikovurdering per anlegg hvor det er.
- På stedet og eksternt
Sesjonene holdes på stedet, eksternt eller kombinert — nyttig for spredte anlegg som brønner, pumpestasjoner og renseanlegg. Utgaven fra 2026 utvider veiledningen om eksterne revisjonsmetoder og virtuelle lokasjoner.
Vannbransjens frister i oversikt
De faste datoene og de tilbakevendende syklusene i regelverkene på denne siden. I Complaica står hver frist på anleggene og tiltakene den gjelder for.
Tilbakevendende
- 24 timer
KRITIS-Dachgesetz: første varsel om en hendelse; utfyllende rapport etter én måned.
- 72 timer
GDPR: varsel om personvernbrudd til tilsynsmyndigheten.
- 3 år
BSIG: dokumentasjon for kritiske anlegg etter § 39.
- 4 år
KRITIS-Dachgesetz: risikoanalyse og risikovurdering, minst.
- 6 år
TrinkwV: gjennomgang av risikostyringen; TrinkwEGV: oppdatering.
- 12. november 2025
TrinkwEGV: første dokumentasjon av risikovurderingen av nedbørfeltene til myndigheten.
- 11. mars 2026
KRITIS-Dachgesetz kunngjort; operatørenes plikter løper fra registreringen som kritisk anlegg.
- April 2026
ISO 14001:2026 utgitt; eksisterende sertifikater skal overføres innen 36 måneder.
- September 2026
ISO 9001:2026 utgitt.
- August 2027
Slutt på den fastslåtte egnetheten til B3S Wasser/Abwasser etter tidligere lov.
- 12. januar 2029
TrinkwV: risikostyring for systemer over 100 m³ per døgn eller 500 forsynte personer.
- 12. juli 2030
TrinkwEGV: første oppdatering av dokumentasjonen.
- 12. januar 2033
TrinkwV: risikostyring for systemer fra 10 m³ per døgn eller 50 forsynte personer.
Compliance i vannbransjen med KI-støtte
Med den valgfrie KI-integrasjonen (MCP) svarer Complaica på spørsmål om regelverkene, forklarer krav, foreslår tiltak og finner svar i dine egne retningslinjer og dokumenter. Gjennom MCP Apps svarer Complaica i chatten med interaktive visninger av dataene dine — for eksempel risikomatrisen for et anlegg. Vurdering og beslutning ligger hos deg.
- 01Risikomatrise, objektlister og andre visninger rett i chatten — med MCP Apps, i KI-assistenter som Claude
- 02Svare på spørsmål om BSI-standardene, B3S WA, GDPR og bransjens lover
- 03Forklare krav og foreslå passende dokumentasjon
- 04Formulere og tildele tiltak og oppgaver
- 05Analysere driftsinstrukser, retningslinjer og beredskapsplaner
Innføring og drift: SaaS eller lokalt
Hva du får, hvordan dataene dine kommer inn, og hvor Complaica kjører.
- Hva som er inkludert
Modulene i Complaica — organisasjon, eiendeler, krav, risikoer, tiltak, sikkerhetshendelser, revisjoner og rapporter — og kravkatalogene for regelverkene du bruker. For ISO/IEC 27001, IT-Grundschutz og NIS2 er rapportmaler klargjort; egne kataloger kan legges til.
- Overta eksisterende data
Anleggslister, risikoanalyser og tiltak kan importeres fra Excel og via REST API, eiendeler også fra CMDB og eiendelsforvaltning.
- SaaS eller lokalt
SaaS-varianten driftes i Tyskland; alternativt kjører du Complaica i din egen infrastruktur. Lisensen koster det samme i begge tilfeller.
- Innføring med støtte
Rådgiverne våre bistår med oppsett, dataoverføring og de første risikoanalysene i det omfanget du trenger.
- Kataloger og rettstilstand
Kravkatalogene leveres med Complaica, og vi holder dem oppdatert: Når et regelverk endres, oppdaterer vi katalogen. Kataloger i OSCAL-format, som brukerkatalogen for Grundschutz++, kan i tillegg importeres på nytt direkte fra godkjente kilder. Om et regelverk gjelder for deg, og hvordan det skal tolkes, avgjør du — gjerne sammen med rådgiverne våre.
Kundeerfaringer med Complaica
«Vi kan gjøre alt vi trenger i ett verktøy»
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy. For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
Mer …Mindre
Complaica er svært brukervennlig, og tilpasning er en lek. Vi håndterer ISO-etterlevelse og personvern med det — vi kan gjøre alt vi trenger i ett verktøy.
For oss er Complaica bedre enn alternativene på markedet, og samtidig rimeligere.
«Den optimaliserte compliance-prosessen»
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen. I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner. Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
Mer …Mindre
En av funksjonene vi liker best ved Complaica, er den optimaliserte compliance-prosessen. Brukergrensesnittet har et klart og strukturert design som gir mer brukervennlighet og fremmer høyere arbeidstempo. Det gir ikke bare nye brukere en rask læringskurve, men lar også erfarne brukere minimere innsatsen.
I hver fase av livssyklusen i sikkerhetsstyringen støttes gjentakende oppgaver som scoping, strukturanalyse, modellering og til og med oppfølging av risikoer og tiltak av et mangfold av funksjoner.
Dessuten er plattformens ytelse strålende — den er stabil og utmerket når det gjelder hastighet.
«Den veiledede tilnærmingen var avgjørende for oss»
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen. Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før. Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Mer …Mindre
Vi var nye innen compliance og innføring av ISO 27001 og måtte gjennom den kompliserte sertifiseringsprosessen.
Med tanke på den regulatoriske kompleksiteten ville vi finne den beste måten å komme i gang på. Prosjektlederen vår (alias sikkerhetsansvarlig) hadde aldri jobbet med slike compliance-standarder og -regler før.
Derfor valgte vi støtte fra en tredjepart, nærmere bestemt Complaica. Den veiledede tilnærmingen var avgjørende for oss. Complaica hadde alle de detaljerte forklaringene for compliance-sjekken og risikoanalysen, inkludert praktiske forslag.
Vanlige spørsmål om compliance i vannbransjen
Hvordan hjelper Complaica med NIS2 i vannbransjen?
Complaica registrerer hvilke deler av virksomheten din som omfattes av NIS2, fører anlegg, IT, driftskontroll og leverandører, vurderer risikoer og tiltakene etter § 30 BSIG, følger opp tiltak med ansvarlige og frister og dokumenterer sikkerhetshendelser med fristene etter § 32 BSIG. Programvaren sjekker ikke automatisk om virksomheten omfattes, og varselet til meldepunktet sender du selv. Mer på siden om NIS2-programvare.
Omfattes alle vannverk av NIS2?
Nei, ikke automatisk. Drikkevann og avløp hører til sektorene i BSIG; om en virksomhet er en viktig eller vesentlig virksomhet eller operatør av et kritisk anlegg, avhenger av aktivitet, størrelse, terskler og selskapsform og må vurderes i hvert enkelt tilfelle.
Hvordan kan B3S Wasser/Abwasser og ISO 27001 styres sammen?
Begge er egne kravkataloger i Complaica på de samme anleggene, systemene og leverandørene. Risikoer og tiltak føres én gang og knyttes til de relevante kravene i begge katalogene; statusen kan fortsatt vurderes separat per katalog. Det oppstår ikke et ISMS nummer to ved siden av det første. Mer om ISMS-programvaren for ISO 27001.
Hvordan henger ISMS og personvern sammen i Complaica?
Begge arbeider på de samme prosessene, applikasjonene og leverandørene. Egnede ISMS-tiltak kan også dokumenteres som tekniske og organisatoriske tiltak og knyttes til de aktuelle personvernkravene. Et personvernbrudd er en sikkerhetshendelse med egen 72-timers frist etter art. 33 GDPR. Mer om GDPR-programvaren.
Passer Complaica for små vannverk og interkommunale selskaper?
Ja. Du starter med regelverkene som gjelder for deg i dag — ofte personvern og informasjonssikkerhet — og legger til flere når de kommer; datagrunnlaget vokser med deg. Ansvar kan fordeles tydelig også når få personer bærer mange oppgaver, og rådgiverne våre tar gjerne oppgaver det ikke finnes egen stilling for, som rollen som ekstern informasjonssikkerhetsansvarlig.
Hva er B3S Wasser/Abwasser?
Den bransjespesifikke sikkerhetsstandarden fra DVGW og DWA for IT-sikkerhet i vannforsyning og avløpshåndtering: arbeidsbladet DVGW W 1060 eller DWA-M 1060 og veilederen for IT-sikkerhet med håndbok. BSI har fastslått egnetheten; ifølge oversikten gjelder den til august 2027.
Trenger vannverk ISO/IEC 27019?
ISO/IEC 27019 supplerer ISO/IEC 27002 med kontroller for prosesstyring i energiforsyningen. Den er bindende for strøm- og gassnettoperatører gjennom IT-sikkerhetskatalogen til Bundesnetzagentur, ikke for rene vannverk. Flerfunksjonsselskaper bruker den ved siden av B3S WA; for driftskontroll i vannforsyningen er den en nyttig referanse.
Kan vi modellere prosesstyring og fjernstyring?
Ja. Prosesstyringssystemer, styringer, fjernstyringsanlegg og driftssentraler er objekter som servere og applikasjoner — med avhengighetene til anleggene de styrer og leverandørene som vedlikeholder dem.
Hvordan henger BSIG og KRITIS-Dachgesetz sammen?
BSIG regulerer cybersikkerheten, KRITIS-Dachgesetz den fysiske motstandsdyktigheten til kritiske anlegg — med egen risikoanalyse, beredskapsplan og varsling til BBK. I Complaica ligger begge på de samme anleggene; et tiltak som nødstrøm kan knyttes til kravene i begge.
Støtter Complaica risikostyring etter drikkevannsforskriften?
Farer, risikovurderinger og tiltak kan føres per systemdel — fra vannuttak til distribusjon — og sammenstilles som dokumentasjon til søknaden til helsemyndigheten. Nedbørfelt etter TrinkwEGV er egne objekter med egen vurdering.
Hvordan foregår internrevisjoner etter ISO 19011 i Complaica?
Du oppretter revisjonen i revisjonsprogrammet med omfang og kriterier, deler den i sesjoner, vurderer hvert krav, registrerer funn på kravet og oppretter tiltak for avvik. Revisjonsrapporten går gjennom statusene fram til utgivelse; resultatene inngår i ledelsens gjennomgang. ISO 19011 er en retningslinje og ikke sertifiserbar — programvaren støtter prosessene den beskriver. Mer om dette på siden om revisjonsstyring.
Hvor lagres dataene våre?
I SaaS-varianten i Tyskland. Alternativt kjører du Complaica lokalt i din egen infrastruktur — lisensen koster det samme i begge tilfeller.
Kan vi overta eksisterende data?
Ja. Anleggslister, risikoanalyser og tiltak kan importeres fra Excel og via REST API; spesialistene våre bistår med overføringen.
Hvem holder kravkatalogene oppdatert?
Vi. Katalogene for regelverkene leveres med Complaica og vedlikeholdes av oss; når et regelverk endres, oppdaterer vi katalogen. Om og hvordan et regelverk gjelder for virksomheten din, avgjør du — gjerne sammen med rådgiverne våre.
Erstatter Complaica kontrollen fra myndighet eller revisor?
Nei. Complaica fører krav, vurderinger, tiltak og dokumentasjon slik at revisorer, tilsynsmyndigheter og helsemyndigheten kan følge dem. Selve kontrollen og godkjenningen ligger hos dem; en «NIS2-sertifisering» av programvaren finnes ikke.
Kilder Referanser og rettsgrunnlag
15 kilder · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, GDPR, … Vis Skjul
Rettsgrunnlag
Normer og standarder
Bare versjonen som er kunngjort i den aktuelle offisielle tidende, er rettslig bindende. Standarder kan fås hos de nevnte utgiverne.
Snakk om et Complaica-tilbud for virksomheten din
Fortell oss kort hvilke anlegg og regelverk du har ansvar for. Vi viser deg gjerne Complaica med utgangspunkt i ditt tilfelle.
Takk.
Vi svarer innen én virkedag.
Ikke sendt.
Det gikk ikke. Sjekk feltene eller send oss en e-post direkte.