Software de compliance
para o setor da água
O Complaica é o software de compliance para entidades de abastecimento de água, de saneamento, empresas municipais de serviços (Stadtwerke) e associações do setor da água. Organiza a NIS2, o seu SGSI segundo a ISO 27001 ou o IT-Grundschutz, o B3S Wasser/Abwasser e a proteção de dados num só lugar: instalações, processos e prestadores são registados uma vez e ligados a requisitos, riscos, medidas e evidências.
- 01Segurança da informação e NIS2NIS2 e a lei alemã BSIG, SGSI segundo a ISO/IEC 27001, normas BSI 200-1 a 200-4, IT-Grundschutz e B3S Wasser/Abwasser — para TI e sistemas de controlo
- 02Proteção de dadosRGPD e a lei alemã BDSG: registo das atividades de tratamento, medidas técnicas e organizativas, subcontratantes, direitos dos titulares e violações de dados
- 03Normas ISOISO 14001 e ISO 9001, auditorias internas segundo a ISO 19011 num programa de auditoria comum
- 04Leis do setor da águaKRITIS-Dachgesetz, Regulamento da água potável (TrinkwV), Regulamento das zonas de captação (TrinkwEGV) e Lei da eficiência energética (EnEfG)
Gerir num só lugar os requisitos de compliance do setor da água
O SGSI, a proteção de dados e os restantes referenciais aplicáveis à sua organização trabalham no Complaica sobre uma base de dados comum. O que é registado uma vez é usado onde se aplica: não é preciso manter instalações, prestadores e medidas de novo para cada referencial.
- 01Instalações, processos, sistemas e prestadores num só modelo — estações de tratamento de água, estações elevatórias, ETAR, sistemas de controlo de processos e telegestão com as suas dependências
- 02Avaliar os requisitos de cada referencial sobre os mesmos objetos — NIS2 e BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, RGPD e outros
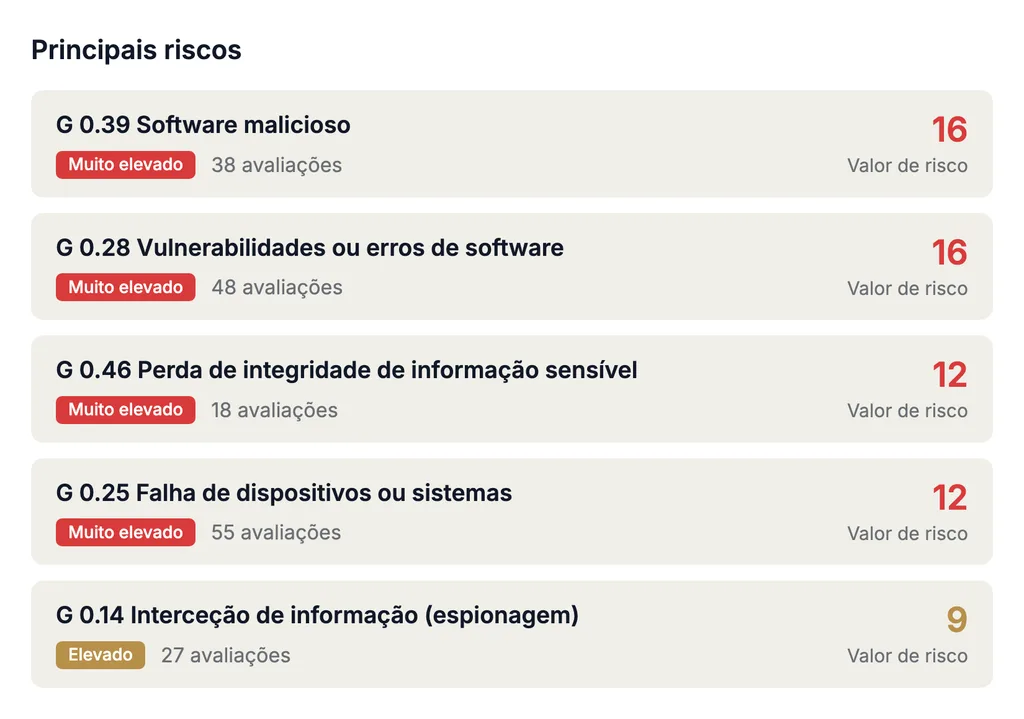
- 03Avaliar e tratar os riscos de cada objeto numa matriz de risco configurável
- 04Medidas com responsáveis, prazos e estado — uma medida pode ser atribuída aos requisitos de vários referenciais; cada alteração de estado fica registada com autor e data
- 05Evidências guardadas no objeto; relatórios e painéis para a administração, os auditores e a autoridade de supervisão
- 06Incidentes de segurança, violações de dados e auditorias internas com os seus prazos e constatações
NIS2 para entidades de abastecimento e saneamento
A água potável e as águas residuais estão entre os setores da Diretiva NIS2; na Alemanha, é transposta pela lei BSIG. Se a sua organização está abrangida, e como que tipo de entidade, depende, entre outros fatores, da atividade, da dimensão e da forma jurídica. O Complaica não o verifica automaticamente — regista o resultado da sua análise e organiza as obrigações que dela decorrem. Mais na página do software NIS2.
NIS2, BSIG e B3S não são a mesma coisa: a diretiva fixa o quadro europeu, a BSIG define as obrigações na Alemanha — por exemplo, as medidas de gestão de riscos do § 30 e as obrigações de notificação do § 32. O B3S Wasser/Abwasser concretiza o estado da técnica do setor; aplicá-lo não substitui a análise de aplicabilidade nem as obrigações da BSIG.
- Definir e documentar o âmbito
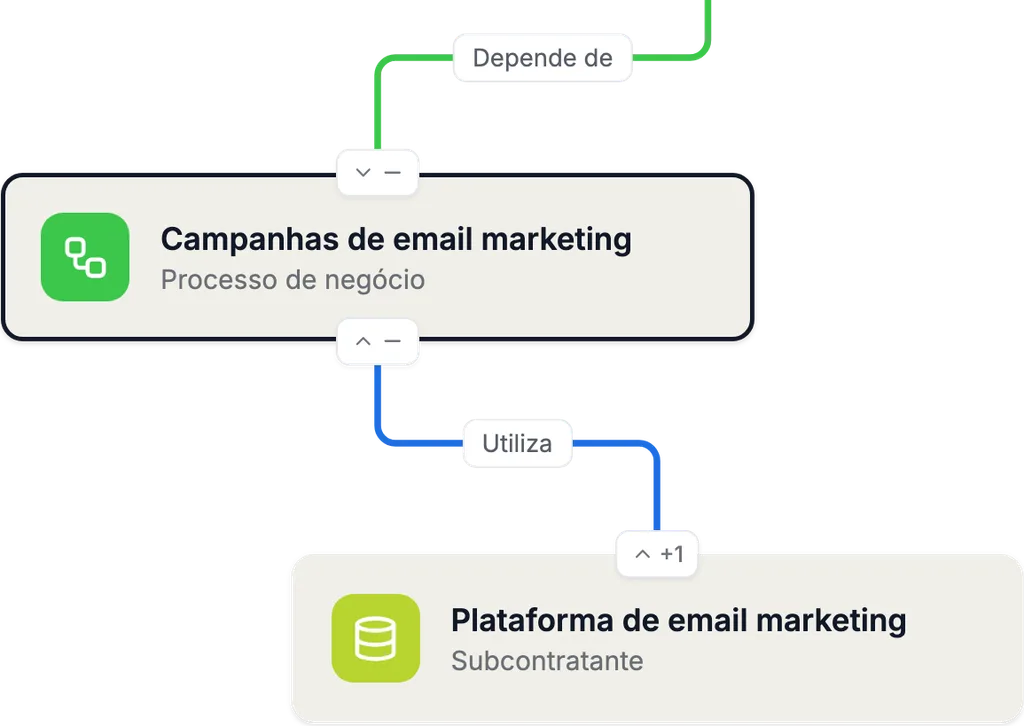
Representar a organização, os locais e os serviços em árvore e registar que partes estão sujeitas à NIS2; as responsabilidades são atribuídas por unidade e por objeto.
- Instalações, TI, sistemas de controlo e prestadores
Registar estações de tratamento, estações elevatórias, sistemas de controlo de processos, telegestão, aplicações e prestadores com as suas dependências — ou importá-los de uma CMDB, da gestão de ativos ou do Excel.
- Avaliar riscos
Avaliar e tratar os riscos de cada objeto na matriz de risco configurável; a opção de tratamento, as medidas e o risco residual ficam documentados de forma rastreável.
- Medidas do § 30 BSIG
Avaliar as dez medidas de gestão de riscos como requisitos e acompanhar as medidas correspondentes com responsáveis, prazos e estado.
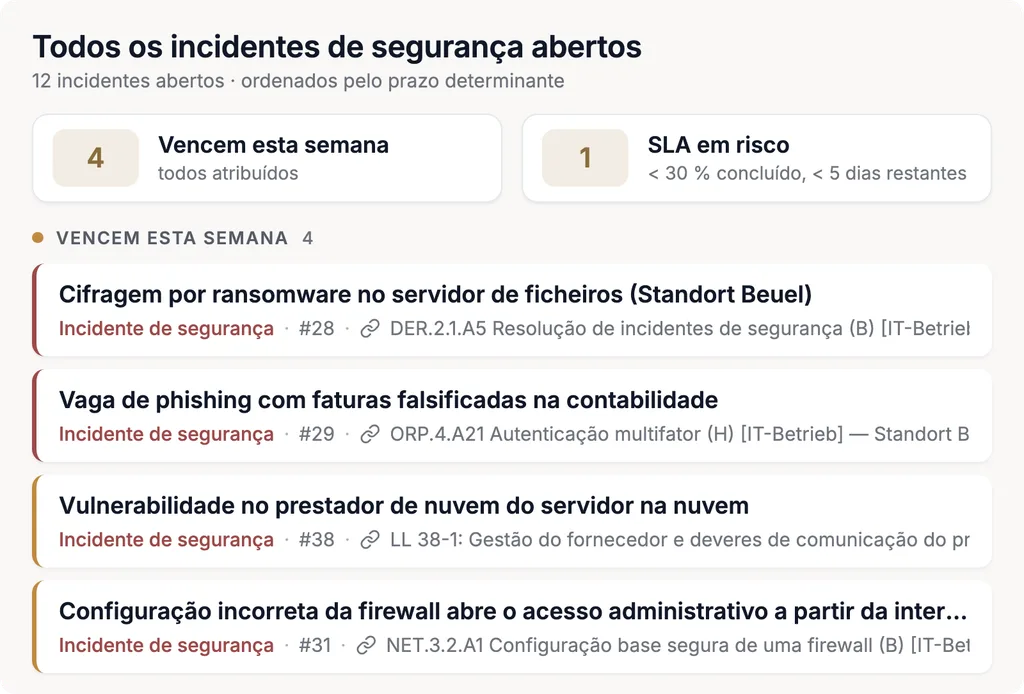
- Documentar incidentes de segurança
Cada incidente é um registo com marcas temporais, responsáveis e objetos afetados; os prazos do § 32 BSIG correm como datas. A notificação propriamente dita é apresentada por si no ponto comum de notificação do BSI e do BBK.
- Evidências para auditorias e administração
As evidências estão no objeto; os painéis mostram o grau de implementação desde cada requisito até à organização — como base para a supervisão pela administração segundo o § 38 BSIG e para auditorias.
Software SGSI para entidades de abastecimento e saneamento
Um SGSI no Complaica liga os requisitos da ISO/IEC 27001, do BSI IT-Grundschutz e do B3S Wasser/Abwasser às suas instalações — tanto para a TI de escritório como para os sistemas de controlo de processos e a telegestão. Cada catálogo pode ser avaliado separadamente; partilham instalações, riscos e medidas. Mais sobre o software SGSI.
Exemplo: da estação elevatória à evidência
- 01
Estação elevatória
Instalação no âmbito
A estação elevatória é um objeto com o seu local, os responsáveis e os processos que dela dependem.
- 02
Sistemas de controlo
Controlo de processos · telegestão
A unidade de telegestão está ligada à estação, tal como o prestador que a mantém à distância.
- 03
Risco
Avaliar a ameaça
Por exemplo, um acesso remoto insuficientemente protegido — avaliado na matriz de risco do seu conceito.
- 04
Medida
Planear o tratamento
Por exemplo, acesso remoto apenas por ligações protegidas e registadas; atribuída aos requisitos correspondentes, por exemplo da ISO/IEC 27001 e do B3S WA.
- 05
Responsável
Responsável e prazo
Responsável, prazo e estado; cada alteração de estado fica registada com autor e data.
- 06
Evidência
No objeto
Configuração, registo ou relatório de teste ficam na medida e na instalação — com autor e data.
- 07
Auditoria
Auditoria interna · ISO 19011
Na auditoria interna avalia-se o requisito e verifica-se a medida com a sua evidência; uma não conformidade torna-se uma nova medida.
- ISO/IEC 27001
O SGSI certificável, também com base no IT-Grundschutz: requisitos e controlos do anexo A estão preparados como catálogo, com modelos de relatório. Mais sobre o software SGSI para a ISO 27001.
- Normas BSI 200-1 e 200-2
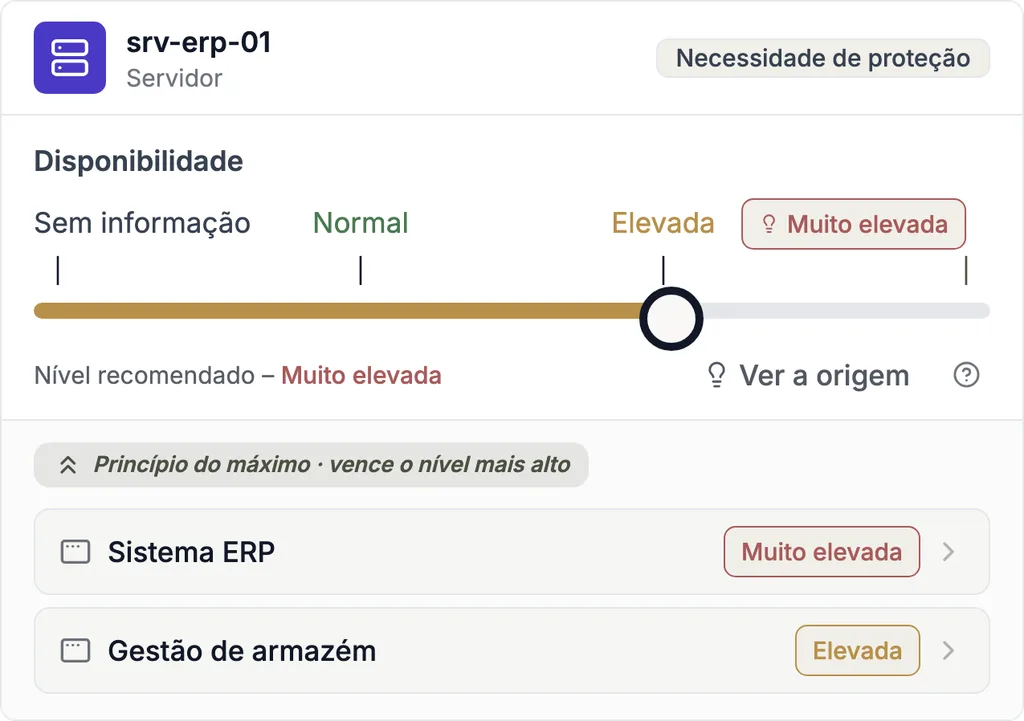
SGSI segundo o BSI e metodologia IT-Grundschutz: análise de estrutura, necessidades de proteção e modelação com os módulos do compêndio, incluindo os de TI industrial; a verificação IT-Grundschutz mostra o estado de cada requisito.
- Norma BSI 200-3
Análise de riscos para instalações e sistemas com elevada necessidade de proteção a partir das ameaças elementares — com tratamento do risco e o risco residual assumido pela gestão de topo.
- Norma BSI 200-4
Gestão da continuidade do negócio: análise de impacto, funcionamento de emergência do abastecimento, planos de recuperação e exercícios nos mesmos processos e instalações.
- B3S Wasser/Abwasser
A norma setorial da DVGW e da DWA — ficha W 1060 ou DWA-M 1060 com guia de segurança de TI. O BSI confirmou a sua adequação ao abrigo da lei anterior, válida até agosto de 2027; segundo o § 30, n.º 9, BSIG, os operadores podem propor normas setoriais.
- ISO/IEC 27019 em multisserviços
Controlos adicionais para o controlo de processos no abastecimento energético, edição 2024 — obrigatórios para operadores de redes de eletricidade e gás através do catálogo de segurança de TI da Agência Federal das Redes, não para o abastecimento de água. Nas empresas municipais multisserviços coexiste com o B3S WA.
Proteção de dados para o setor da água
Entidades e associações da água tratam dados de clientes, membros e trabalhadores — da faturação do consumo à liquidação de quotas. O Complaica conduz a gestão da proteção de dados segundo o RGPD nos mesmos processos, aplicações e prestadores que o SGSI; o Data Protection Kit traz modelos e catálogos para começar.
- Registo das atividades de tratamento
Faturação do consumo, leitura de contadores, liquidações de taxas e quotas, apoio ao cliente, recursos humanos e videovigilância de instalações — com finalidade, fundamento jurídico e prazos de apagamento (art. 30.º RGPD).
- Contadores de água digitais
Os contadores com leitura por rádio fornecem dados de consumo que podem permitir conclusões sobre um agregado familiar. É preciso verificar o fundamento jurídico, o prazo de conservação e se é necessária uma avaliação de impacto (art. 35.º RGPD).
- Subcontratantes e prestadores
Prestadores de faturação, TI e manutenção com os seus contratos segundo o art. 28.º RGPD — os mesmos prestadores que o SGSI avalia na cadeia de fornecimento.
- Medidas técnicas e organizativas
As medidas adequadas do SGSI podem também ser documentadas como medidas técnicas e organizativas e atribuídas aos requisitos de proteção de dados correspondentes (art. 32.º RGPD).
- Direitos dos titulares e violações
Pedidos de acesso e apagamento com o seu prazo de um mês, violações de dados com o prazo de 72 horas do art. 33.º RGPD — cada um como registo com prazos e histórico.
- RGPD, BDSG e direito dos Länder
Para entidades de direito privado, a BDSG complementa o RGPD; para associações de direito público e serviços municipalizados, a lei de proteção de dados do seu Land.
Para quem: abastecimento, saneamento e associações da água
Seja a estação de tratamento de uma empresa municipal, uma associação de saneamento ou uma associação de diques: a segurança da informação e a proteção de dados dizem respeito a todos; os restantes referenciais aplicáveis dependem da atividade e da dimensão.
- 01
Água potável
- Entidades de abastecimento
- Estações de tratamento de água
- Associações de abastecimento
SGSI e B3S WA para captação, tratamento e sistemas de controlo, proteção de dados para dados de clientes e de consumo; NIS2 e KRITIS quando os limiares são atingidos; além disso, TrinkwV e TrinkwEGV.
- 02
Águas residuais
- Associações de saneamento
- Associações intermunicipais de saneamento
- Saneamento municipal
Segurança da informação para ETAR, estações elevatórias e sistemas de controlo, proteção de dados nas liquidações de taxas; além disso, B3S WA e KRITIS acima dos limiares, EnEfG e ISO 14001.
- 03
Multisserviços e município
- Associações de água e saneamento
- Empresas municipais (Stadtwerke)
- Serviços municipalizados
Um SGSI e uma gestão da proteção de dados para todas as atividades — a água ao lado da energia e dos transportes —, com a ISO/IEC 27019 para a atividade energética e a gestão da qualidade segundo a ISO 9001.
- 04
Cursos de água e obras hidráulicas
- Associações de manutenção de cursos de água
- Associações de água e solo
- Associações de drenagem
- Associações de rega
- Associações de diques
- Associações de comportas
- Associações de barragens
Proteger estações elevatórias, comportas, diques e barragens com a sua telegestão, gerir os dados de membros e quotas segundo o RGPD; processos segundo a ISO 9001 e a ISO 14001.
- 05
Nível associativo
- Associações do setor da água
- Federações
Obrigações próprias em proteção de dados e segurança da informação — e catálogos, modelos e análises comuns para os seus membros.
O que o Complaica traz na prática
Seis razões pelas quais entidades e associações gerem a sua compliance com o Complaica.
Menos registo duplicado
Instalações, prestadores, riscos e medidas são mantidos uma vez e usados por cada referencial que deles depende.
Responsabilidades claras
Objetos, riscos e medidas têm responsáveis e prazos; as permissões de acesso seguem a estrutura da sua organização.
Rastreável até à evidência
Alterações de estado com autor e data, evidências no objeto — para auditorias internas, auditores e administração.
TI e sistemas de controlo num só modelo
Sistemas de controlo de processos, telegestão e TI de escritório estão no mesmo modelo com as suas dependências — vê-se que instalação sustenta o abastecimento.
Para organizações pequenas e grandes
Do serviço municipal à grande entidade gestora: começa pelos referenciais que se aplicam hoje e acrescenta outros quando surgem.
Software e consultoria especializada
Os nossos consultores acompanham a implementação, as análises de riscos e a preparação de auditorias — na medida em que precisar.
Os referenciais do setor da água em resumo
O que cada referencial exige, a quem se aplica normalmente e o que o Complaica gere para ele — por segurança da informação, proteção de dados, normas ISO e leis do setor.
01 Segurança da informação Norma BSI 200-1 · Norma BSI 200-2 · Norma BSI 200-3 · Norma BSI 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Referencial | O que exige | Aplica-se normalmente a | No Complaica |
|---|---|---|---|
| Norma BSI 200-1Sistemas de gestão da segurança da informação (SGSI) | Requisitos para um SGSI: política, organização da segurança, processo de segurança e responsabilidade da gestão de topo. | todas as organizações que baseiam a segurança da informação na abordagem do BSI | SGSI com política, funções, objetivos, controlo documental e revisão pela gestão |
| Norma BSI 200-2Metodologia IT-Grundschutz, com o compêndio IT-Grundschutz | Proteção básica, padrão ou essencial: análise de estrutura, necessidades de proteção, modelação com os módulos do compêndio, verificação IT-Grundschutz. | organizações que trabalham com o IT-Grundschutz ou visam a ISO 27001 nessa base | IT-Grundschutz com compêndio, modelação e verificação; Grundschutz++ como sucessor |
| Norma BSI 200-3Análise de riscos com base no IT-Grundschutz | Análise de riscos para objetos com necessidade de proteção elevada ou muito elevada, a partir das ameaças elementares. | todos cujas instalações e sistemas têm necessidades de proteção acrescidas | ameaças, matriz de risco configurável e tratamento do risco por objeto |
| Norma BSI 200-4Gestão da continuidade do negócio | Análise de impacto no negócio, preparação para emergências, planos de emergência e de recuperação, testes e exercícios. | entidades cuja falha afeta o abastecimento da população | BIA, tempos de recuperação e planos de emergência nos mesmos processos e instalações |
| ISO/IEC 27001Segurança da informação, edição 2022 | SGSI certificável com tratamento de riscos e os controlos do anexo A. | entidades que visam um certificado — também com base no IT-Grundschutz | o SGSI segundo a ISO 27001 do âmbito à auditoria |
| ISO/IEC 27019Controlos para o setor da energia, edição 2024 | Acrescenta à ISO/IEC 27002 controlos para o controlo de processos e a telegestão no abastecimento energético. | empresas municipais e multisserviços com atividade energética; também referência para os sistemas de controlo da água | controlos da ISO/IEC 27019 ao lado da ISO/IEC 27001 e do B3S WA nas mesmas instalações |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Norma setorial de segurança de TI para o abastecimento de água e o saneamento, com guia de segurança de TI e manual. | operadores de instalações críticas do setor da água — e todos os que seguem a norma setorial | requisitos do B3S para instalações e sistemas de controlo, medidas e evidências para a auditoria |
| BSIGtransposição alemã da NIS2 | Medidas de gestão de riscos (§ 30), notificações, registo; para instalações críticas, evidências de três em três anos (§ 39). | entidades importantes e essenciais dos setores da água potável e das águas residuais, operadores de instalações críticas | as dez medidas do § 30, incidentes de segurança com os prazos do § 32; mais sobre o software NIS2 |
02 Proteção de dados RGPD · BDSG 2
| Referencial | O que exige | Aplica-se normalmente a | No Complaica |
|---|---|---|---|
| RGPDRegulamento Geral sobre a Proteção de Dados | Registo das atividades de tratamento, fundamentos jurídicos, medidas técnicas e organizativas, direitos dos titulares, notificação de violações, avaliação de impacto. | todos — dados de clientes, de consumo e de membros, liquidações de taxas e quotas, trabalhadores | a gestão da proteção de dados segundo o RGPD com dez atividades |
| BDSGe leis de proteção de dados dos Länder | Regras complementares, por exemplo sobre dados de trabalhadores, videovigilância e o encarregado da proteção de dados. | entidades de direito privado; associações de direito público segundo a lei do seu Land | catálogos próprios para a BDSG e o direito dos Länder ao lado do RGPD |
03 Normas ISO ISO 14001 · ISO 9001 · ISO 19011 3
| Referencial | O que exige | Aplica-se normalmente a | No Complaica |
|---|---|---|---|
| ISO 14001Gestão ambiental, edição 2026 | Aspetos ambientais, obrigações de conformidade, objetivos ambientais, preparação para emergências e avaliação do desempenho ambiental. | entidades e associações com gestão ambiental certificada ou prevista | aspetos ambientais e obrigações legais por local, objetivos, indicadores e auditorias internas |
| ISO 9001Gestão da qualidade, edição 2026 | Gestão da qualidade baseada em processos com riscos e oportunidades, objetivos, controlo da informação documentada e melhoria. | empresas com sistema de gestão da qualidade, muitas vezes em conjunto com a gestão da segurança técnica | a gestão da qualidade segundo a ISO 9001 do âmbito à recertificação |
| ISO 19011Linhas de orientação para auditorias, edição 2026 | Recomendações para programas de auditoria, a realização de auditorias e a competência dos auditores; não certificável. | todos os que realizam auditorias internas ou a fornecedores | programas de auditoria, sessões, constatações, ações, relatórios de auditoria e revisão pela gestão |
04 Leis do setor da água KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Referencial | O que exige | Aplica-se normalmente a | No Complaica |
|---|---|---|---|
| KRITIS-Dachgesetzlei-quadro alemã das infraestruturas críticas, resiliência física | Registo, análise e avaliação de riscos, medidas e plano de resiliência, notificação de incidentes ao BBK. | operadores de instalações críticas do setor da água | análise de riscos por instalação, plano de resiliência a partir das medidas, incidentes com prazo de 24 horas |
| TrinkwVRegulamento alemão da água potável 2023 | Gestão de riscos do sistema de abastecimento desde a zona de captação até ao ponto de utilização, segundo a DIN EN 15975-2, com pedido à autoridade de saúde. | operadores de sistemas centrais de abastecimento a partir de 10 m³ por dia ou 50 pessoas abastecidas | perigos por parte do sistema, avaliação de riscos, medidas e a documentação para o pedido |
| TrinkwEGVRegulamento alemão das zonas de captação de água potável | Delimitação e descrição da zona de captação, análise de perigos, avaliação de riscos e monitorização; documentação à autoridade. | operadores de captações de água | zonas de captação como objetos, perigos e avaliações, prazos de atualização |
| EnEfGLei alemã da eficiência energética | Sistema de gestão de energia ou ambiental acima de 7,5 GWh, planos de implementação de medidas rentáveis acima de 2,5 GWh de energia final por ano. | atividades intensivas em energia — bombagem, tratamento, arejamento nas ETAR | consumidores de energia como objetos, medidas de poupança com a sua rentabilidade, planos de implementação |
Leis do setor da água: KRITIS, água potável e energia
Nas mesmas instalações, o Complaica gere as obrigações próprias das entidades gestoras — da resiliência física à gestão de riscos da água potável.
- KRITIS-Dachgesetz
Registo, primeira análise e avaliação de riscos nove meses depois e, a seguir, pelo menos de quatro em quatro anos (§ 12); medidas de resiliência como alimentação de emergência, proteção física e controlo de acessos no plano de resiliência (§ 13); incidentes notificados ao ponto comum do BSI e do BBK o mais tardar 24 horas após o conhecimento (§ 18, texto legal).
- Regulamento da água potável (TrinkwV)
Gestão de riscos do sistema de abastecimento segundo a DIN EN 15975-2 — pela primeira vez até 12 de janeiro de 2029 acima de 100 m³ por dia ou 500 pessoas abastecidas, até 12 de janeiro de 2033 para sistemas mais pequenos, com pedido à autoridade de saúde; revisão pelo menos de seis em seis anos (§ 34 TrinkwV).
- Regulamento das zonas de captação (TrinkwEGV)
Delimitar e descrever as zonas de captação, analisar perigos, avaliar riscos e documentar a monitorização. A primeira documentação era devida a 12 de novembro de 2025; a primeira atualização é devida a 12 de julho de 2030 (§ 12 TrinkwEGV).
- Lei da eficiência energética (EnEfG)
Acima de 7,5 GWh de energia final por ano, um sistema de gestão de energia segundo a ISO 50001 ou ambiental segundo o EMAS; acima de 2,5 GWh, planos de implementação publicados (EnEfG, §§ 8 e 9). Uma alteração que elevaria os limiares para 23,6 e 2,77 GWh está no Bundestag desde setembro de 2026.
Normas ISO: ISO 14001 e ISO 9001
No Complaica, a gestão ambiental e a gestão da qualidade partilham processos, objetivos, riscos e auditorias com o SGSI e a proteção de dados.
- ISO 14001:2026
A nova edição da norma de sistemas de gestão ambiental foi publicada em abril de 2026, com uma transição de 36 meses. Aspetos ambientais, obrigações de conformidade e objetivos são atribuídos a locais e processos.
- ISO 9001:2026
Desde setembro de 2026 aplica-se a sexta edição da norma de sistemas de gestão da qualidade. Mais sobre o software ISO 9001.
- Um programa de auditoria para todas as normas
As auditorias internas segundo a ISO 27001, a ISO 14001, a ISO 9001 e o B3S WA decorrem num único programa — como descreve a secção seguinte.
Auditorias internas segundo a ISO 19011
A ISO 27001, a ISO 14001 e a ISO 9001 exigem auditorias internas; o SGSI e o B3S WA são revistos regularmente, e a evidência do § 39 BSIG assenta em auditorias, verificações ou certificações. O Complaica conduz-as segundo as linhas de orientação da ISO 19011:2026 — do programa de auditoria à revisão pela gestão. Como decorre uma auditoria no módulo de auditoria mostra a página software para auditorias internas.
- 01Planear programas de auditoria para um período — com objetivos, âmbito, critérios e calendário; auditorias internas, a fornecedores e combinadas na mesma árvore
- 02Realizar auditorias em sessões — por instalação, processo, local ou entrevista, no local ou remotamente
- 03Avaliar cada requisito como conforme, parcial, não conforme ou não aplicável
- 04Constatações diretamente no requisito — não conformidade ou observação, com estado, gravidade e evidências
- 05Ações corretivas com responsáveis, prazos e estado; na auditoria de acompanhamento, a avaliação anterior continua visível no requisito
- 06Relatórios de auditoria com estado até à emissão e a revisão pela gestão a partir dos mesmos dados
- 07Auditores externos e prestadores trabalham no mesmo sistema, com acesso por objeto e por ligação
- ISO 19011:2026
As linhas de orientação internacionais para auditorias a sistemas de gestão, quarta edição de maio de 2026: princípios, gestão de um programa de auditoria, realização de auditorias e competência dos auditores — recomendações, não uma norma certificável.
- Planear com base no risco
A ISO 19011 recomenda orientar os recursos para onde os riscos são elevados e o desempenho baixo. No Complaica, o grau de cumprimento e a avaliação de riscos por instalação mostram onde.
- No local e remotamente
As sessões decorrem no local, remotamente ou de forma mista — útil em instalações dispersas como furos, estações elevatórias e ETAR. A edição de 2026 alarga as orientações sobre métodos remotos e locais virtuais.
Os prazos do setor da água em resumo
As datas fixas e os ciclos recorrentes dos referenciais desta página. No Complaica, cada prazo está nas instalações e medidas a que se aplica.
Recorrentes
- 24 horas
KRITIS-Dachgesetz: notificação inicial de um incidente; relatório detalhado ao fim de um mês.
- 72 horas
RGPD: notificação de uma violação de dados à autoridade de controlo.
- 3 anos
BSIG: evidência para instalações críticas segundo o § 39.
- 4 anos
KRITIS-Dachgesetz: análise e avaliação de riscos, no mínimo.
- 6 anos
TrinkwV: revisão da gestão de riscos; TrinkwEGV: atualização.
- 12 de novembro de 2025
TrinkwEGV: primeira documentação da avaliação de riscos das zonas de captação à autoridade.
- 11 de março de 2026
Promulgação da KRITIS-Dachgesetz; as obrigações dos operadores contam a partir do registo como instalação crítica.
- Abril de 2026
Publicação da ISO 14001:2026; transição dos certificados existentes em 36 meses.
- Setembro de 2026
Publicação da ISO 9001:2026.
- Agosto de 2027
Fim da adequação confirmada do B3S Wasser/Abwasser ao abrigo da lei anterior.
- 12 de janeiro de 2029
TrinkwV: gestão de riscos para sistemas acima de 100 m³ por dia ou 500 pessoas abastecidas.
- 12 de julho de 2030
TrinkwEGV: primeira atualização da documentação.
- 12 de janeiro de 2033
TrinkwV: gestão de riscos para sistemas a partir de 10 m³ por dia ou 50 pessoas abastecidas.
Compliance no setor da água com apoio de IA
Com a integração de IA opcional (MCP), o Complaica responde a perguntas sobre os referenciais, explica requisitos, propõe medidas e encontra respostas nas suas próprias políticas e documentos. Através das MCP Apps, o Complaica responde no chat com vistas interativas dos seus dados — como a matriz de risco de uma instalação. A avaliação e a decisão continuam a ser suas.
- 01Matriz de risco, listas de objetos e outras vistas diretamente no chat — com MCP Apps, em assistentes de IA como o Claude
- 02Responder a perguntas sobre as normas BSI, o B3S WA, o RGPD e as leis do setor
- 03Explicar requisitos e propor a documentação adequada
- 04Redigir e atribuir medidas e tarefas
- 05Analisar as suas instruções de serviço, políticas e planos de emergência
Implementação e operação: SaaS ou on-premises
O que recebe, como os seus dados entram e onde o Complaica funciona.
- O que inclui
Os módulos do Complaica — organização, ativos, requisitos, riscos, medidas, incidentes de segurança, auditorias e relatórios — e os catálogos de requisitos dos referenciais que utiliza. Para a ISO/IEC 27001, o IT-Grundschutz e a NIS2 há modelos de relatório preparados; pode acrescentar catálogos próprios.
- Integrar dados existentes
Listas de instalações, análises de riscos e medidas podem ser importadas do Excel e através da API REST; os ativos também de uma CMDB e da gestão de ativos.
- SaaS ou on-premises
A versão SaaS é operada na Alemanha; em alternativa, pode executar o Complaica na sua própria infraestrutura. A licença custa o mesmo em ambos os casos.
- Implementação acompanhada
Os nossos consultores acompanham a configuração, a migração de dados e as primeiras análises de riscos na medida em que precisar.
- Catálogos e situação legal
Os catálogos de requisitos são fornecidos com o Complaica e somos nós que os mantemos atualizados: quando um referencial muda, atualizamos o catálogo. Os catálogos em formato OSCAL, como o catálogo de utilizador Grundschutz++, podem ainda ser reimportados diretamente de fontes aprovadas. Se um referencial se aplica a si e como o interpretar é uma decisão sua — com os nossos consultores, se quiser.
Opiniões de clientes sobre o Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Perguntas frequentes sobre compliance no setor da água
Como ajuda o Complaica com a NIS2 no setor da água?
O Complaica regista que partes da sua organização estão sujeitas à NIS2, recolhe instalações, TI, sistemas de controlo e prestadores, avalia riscos e as medidas do § 30 BSIG, acompanha medidas com responsáveis e prazos e documenta incidentes de segurança com os prazos do § 32 BSIG. O software não verifica automaticamente se a sua organização está abrangida, e a notificação ao ponto de notificação é feita por si. Mais na página do software NIS2.
Todas as entidades de abastecimento de água estão sujeitas à NIS2?
Não automaticamente. A água potável e as águas residuais estão entre os setores da BSIG; se uma organização é uma entidade importante ou essencial ou operadora de uma instalação crítica depende da atividade, da dimensão, dos limiares e da forma jurídica, e tem de ser verificado caso a caso.
Como gerir em conjunto o B3S Wasser/Abwasser e a ISO 27001?
Ambos são catálogos de requisitos próprios no Complaica, sobre as mesmas instalações, sistemas e prestadores. Riscos e medidas são mantidos uma única vez e atribuídos aos requisitos correspondentes dos dois catálogos; o estado continua a poder ser avaliado separadamente por catálogo. Não surge um segundo SGSI ao lado do primeiro. Mais sobre o software SGSI para a ISO 27001.
Como se ligam o SGSI e a proteção de dados no Complaica?
Ambos trabalham sobre os mesmos processos, aplicações e prestadores. As medidas adequadas do SGSI podem também ser documentadas como medidas técnicas e organizativas e atribuídas aos requisitos de proteção de dados correspondentes. Uma violação de dados é um incidente de segurança com o seu próprio prazo de 72 horas segundo o art. 33.º RGPD. Mais sobre o software RGPD.
O Complaica é adequado para pequenas entidades de água e associações intermunicipais?
Sim. Começa pelos referenciais que se aplicam hoje — muitas vezes a proteção de dados e a segurança da informação — e acrescenta outros quando surgem; a base de dados cresce consigo. As responsabilidades podem ser atribuídas com clareza mesmo quando poucas pessoas acumulam muitas tarefas, e os nossos consultores podem assumir funções sem lugar próprio, como a de responsável externo pela segurança da informação.
O que é o B3S Wasser/Abwasser?
A norma setorial de segurança da DVGW e da DWA para a segurança de TI do abastecimento de água e do saneamento: a ficha DVGW W 1060 ou DWA-M 1060 e o guia de segurança de TI com o seu manual. O BSI confirmou a sua adequação; segundo a sua lista, é válida até agosto de 2027.
As entidades de água precisam da ISO/IEC 27019?
A ISO/IEC 27019 acrescenta à ISO/IEC 27002 controlos para o controlo de processos no abastecimento energético. É obrigatória para operadores de redes de eletricidade e gás através do catálogo de segurança de TI da Agência Federal das Redes, não para entidades que só fornecem água. As empresas multisserviços aplicam-na ao lado do B3S WA; para os sistemas de controlo da água é uma referência útil.
Podemos representar o controlo de processos e a telegestão?
Sim. Sistemas de controlo de processos, autómatos, unidades de telegestão e centros de comando são objetos como servidores e aplicações — com as suas dependências das instalações que controlam e dos prestadores que os mantêm.
Como se relacionam a BSIG e a KRITIS-Dachgesetz?
A BSIG regula a cibersegurança e a KRITIS-Dachgesetz a resiliência física das instalações críticas — com a sua própria análise de riscos, plano de resiliência e notificações ao BBK. No Complaica, ambas incidem sobre as mesmas instalações; uma medida como a alimentação de emergência pode ser atribuída aos requisitos de ambas.
O Complaica apoia a gestão de riscos segundo o Regulamento da água potável?
Perigos, avaliações de riscos e medidas podem ser mantidos por parte do sistema — da captação à distribuição — e reunidos como documentação para o pedido à autoridade de saúde. As zonas de captação segundo a TrinkwEGV são objetos próprios com avaliação própria.
Como decorrem as auditorias internas segundo a ISO 19011 no Complaica?
Cria a auditoria no programa com âmbito e critérios, divide-a em sessões, avalia cada requisito, regista constatações no requisito e cria ações para as não conformidades. O relatório de auditoria percorre o seu estado até à emissão; os resultados alimentam a revisão pela gestão. A ISO 19011 é uma linha de orientação e não é certificável — o software apoia os processos que descreve. Mais informações na página sobre gestão de auditorias.
Onde ficam guardados os nossos dados?
Na versão SaaS, na Alemanha. Em alternativa, pode executar o Complaica on-premises na sua própria infraestrutura — a licença custa o mesmo em ambos os casos.
Podemos integrar dados existentes?
Sim. Listas de instalações, análises de riscos e medidas podem ser importadas do Excel e através da API REST; os nossos especialistas acompanham a migração.
Quem mantém os catálogos de requisitos atualizados?
Nós. Os catálogos dos referenciais são fornecidos com o Complaica e mantidos por nós; quando um referencial muda, atualizamos o catálogo. Se e como um referencial se aplica à sua organização é uma decisão sua — com os nossos consultores, se quiser.
O Complaica substitui a verificação por uma autoridade ou um auditor?
Não. O Complaica mantém requisitos, avaliações, medidas e evidências de modo que auditores, autoridades de supervisão e a autoridade de saúde os possam acompanhar. A verificação e a aprovação continuam a ser deles; não existe uma «certificação NIS2» do software.
Fontes Referências e bases jurídicas
15 fontes · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, RGPD, … Mostrar Ocultar
Bases jurídicas
Normas e standards
Só é juridicamente vinculativa a versão publicada no respetivo jornal oficial. As normas podem ser obtidas junto dos editores indicados.
Falar de uma proposta Complaica para a sua organização
Diga-nos brevemente que instalações e referenciais gere. Teremos todo o gosto em mostrar-lhe o Complaica no seu caso.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.