Software IT-Grundschutz
para su ISMS
Complaica es software IT-Grundschutz para la implantación, la operación y la mejora continua de un ISMS según BSI IT-Grundschutz — con todos los pasos de la metodología: análisis de estructura (Strukturanalyse), determinación de la necesidad de protección (Schutzbedarfsfeststellung), modelado (Modellierung), IT-Grundschutz-Check, análisis de riesgos (Risikoanalyse) y planificación de la implementación (Realisierungsplanung). El Compendio de IT-Grundschutz (IT-Grundschutz-Kompendium) se actualiza periódicamente y la migración a Grundschutz++ está preparada.
- 01Herramienta IT-Grundschutz para todos los pasos de la metodología — en un solo conjunto de datos
- 02Protección básica, estándar y de núcleo según BSI-Standard 200-2
- 03Compendio de IT-Grundschutz como catálogo, actualizado periódicamente
- 04Listo para la migración a Grundschutz++
- 05Integración de IA (MCP) más consultoría experta — Co-Intelligence
Implantar y gestionar BSI IT-Grundschutz con Complaica
Las funciones del software IT-Grundschutz de un vistazo: desde el dominio de información hasta la evidencia de auditoría, paso a paso según BSI-Standard 200-2.
- 01Representar el dominio de información (Informationsverbund) y el alcance (Geltungsbereich) — organización, sedes y procesos de negocio
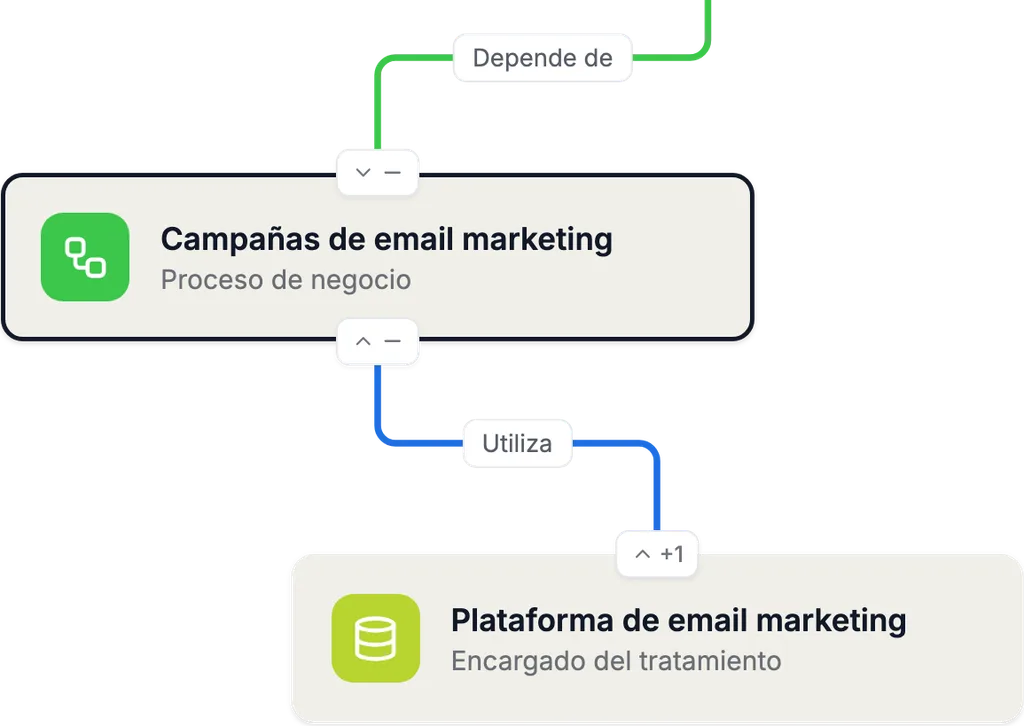
- 02Análisis de estructura (Strukturanalyse): registrar y agrupar los objetos de destino (Zielobjekte) y mostrar sus dependencias como grafo y matriz
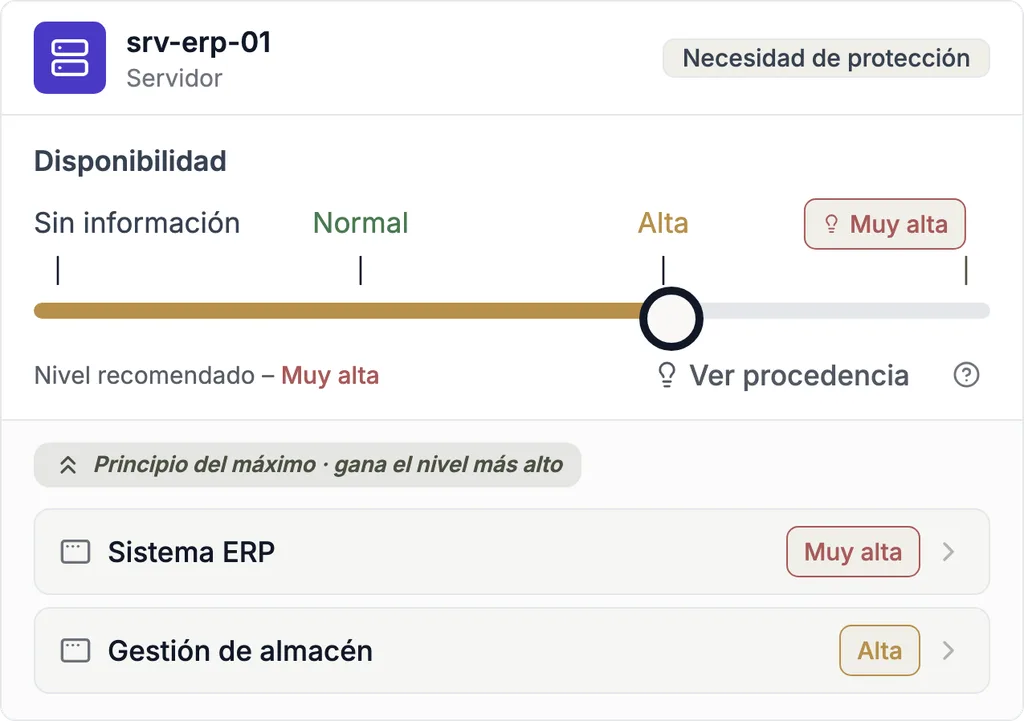
- 03Determinación de la necesidad de protección (Schutzbedarfsfeststellung) para confidencialidad, integridad y disponibilidad — con herencia según el principio del máximo (Maximumprinzip)
- 04Modelado (Modellierung): asignar los módulos (Bausteine) del Compendio de IT-Grundschutz (IT-Grundschutz-Kompendium) a los objetos de destino
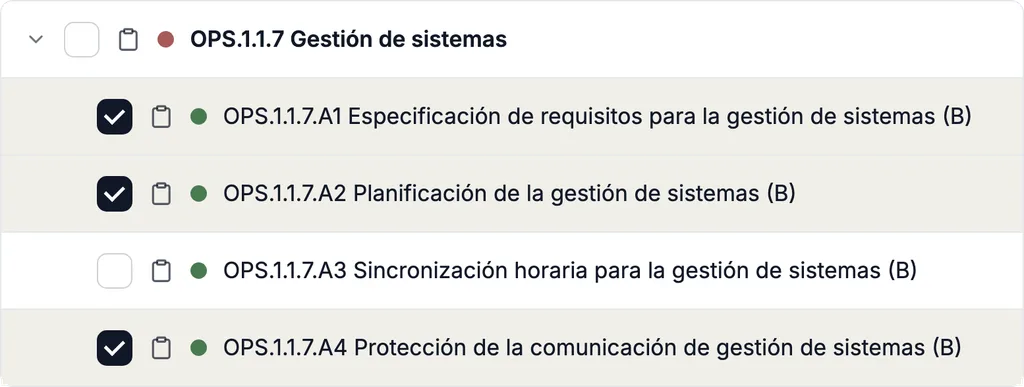
- 05IT-Grundschutz-Check: evaluar el estado de implementación por requisito, acumulado hasta el dominio de información
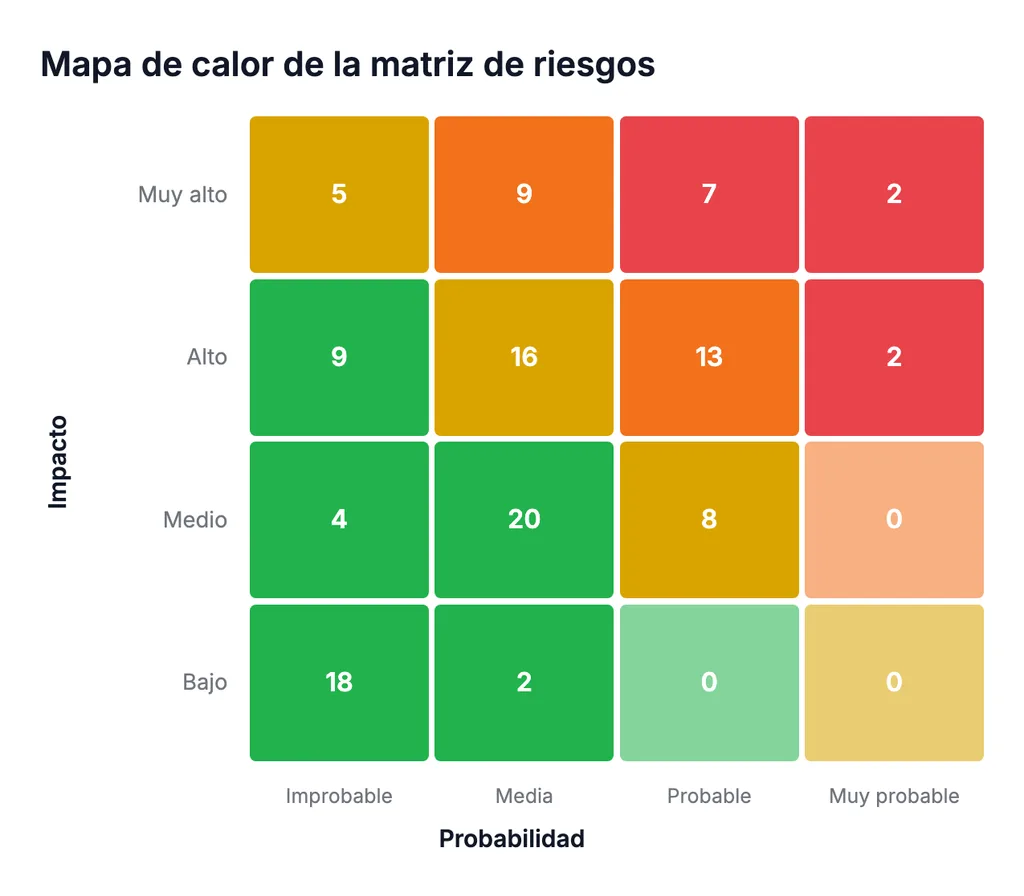
- 06Análisis de riesgos (Risikoanalyse) según BSI-Standard 200-3 con amenazas elementales (elementare Gefährdungen) y matrices de riesgo configurables
- 07Plan de implementación (Realisierungsplan): seguir las medidas con responsables, plazos y estado
- 08Guardar las evidencias en el objeto correspondiente — documentos, enlaces y evaluaciones con autor y fecha
- 09Documentos de referencia (Referenzdokumente) A.1 a A.6, informes y cuadros de mando para la dirección y la auditoría
- 10Actualizaciones periódicas del Compendio de IT-Grundschutz; Grundschutz++ como catálogo para la migración
- 11Integración con Microsoft Azure, SAP, Jira y otros sistemas; importación y exportación desde y hacia Excel
- 12Integración de IA (MCP) para preguntas sobre IT-Grundschutz, módulos y requisitos, y sobre el manejo de la herramienta
Software ISMS para IT-Grundschutz: módulos y funciones
Siete módulos del software ISMS, un conjunto de datos conectado: dominio de información, objetos de destino, necesidad de protección, módulos del compendio, riesgos, informes, tareas e integraciones trabajan sobre los mismos objetos.
01 / 07 · Gestión de la organización
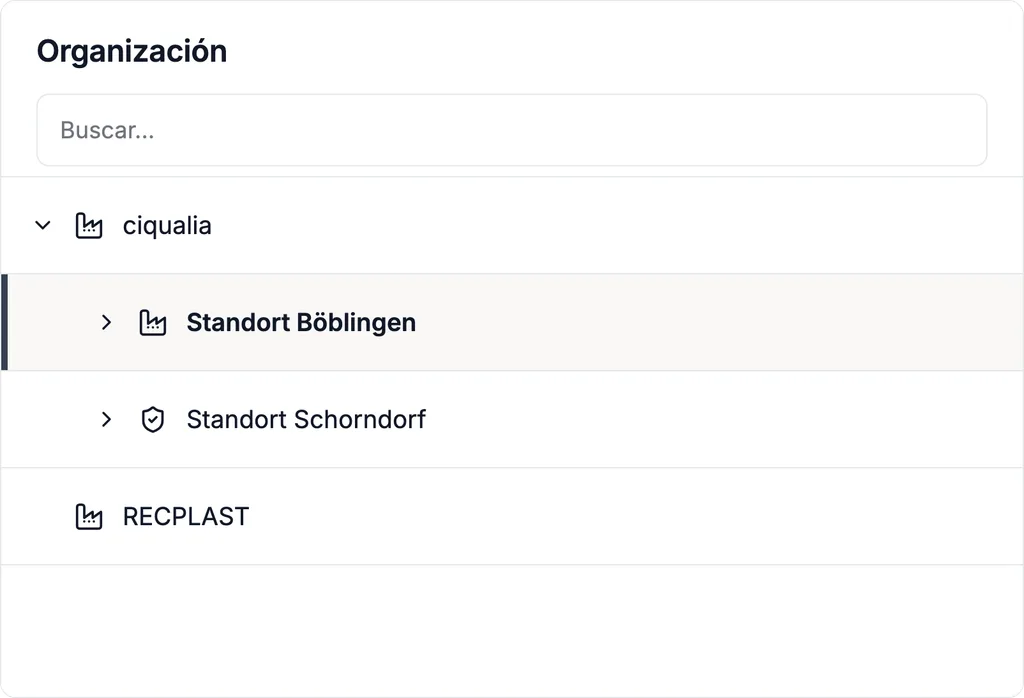
Organización, sedes y dominio de información
Represente su organización como un árbol — sociedades, sedes, departamentos, unidades — y defina el alcance (Geltungsbereich): qué partes forman el dominio de información (Informationsverbund). Las responsabilidades se asignan por unidad y por objeto; los derechos de acceso siguen la misma estructura.
02 / 07 · Análisis de estructura y necesidad de protección
Análisis de estructura y determinación de la necesidad de protección
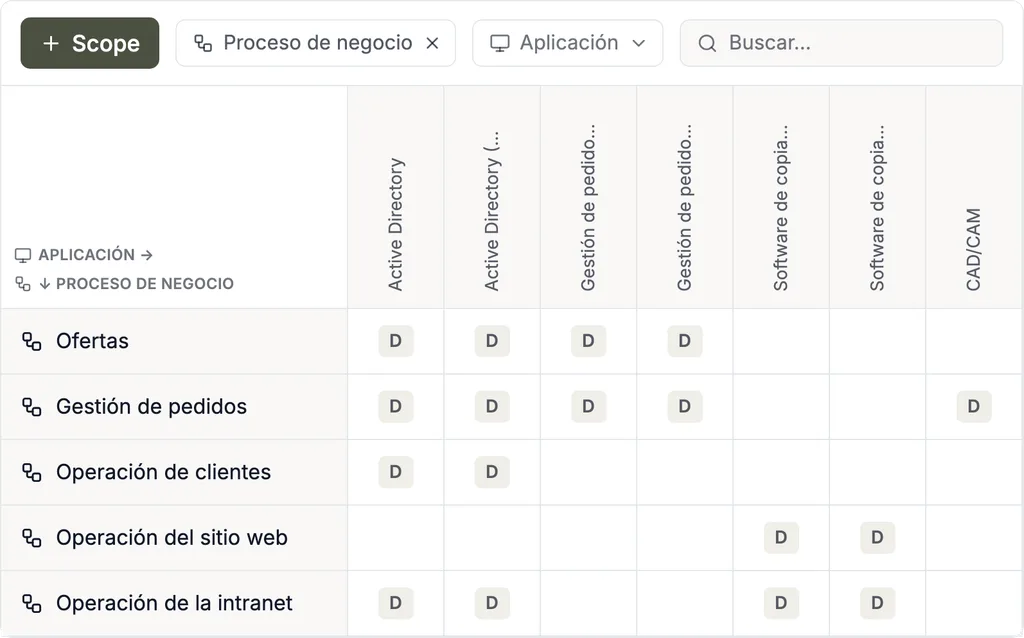
Registre en el análisis de estructura (Strukturanalyse) los objetos de destino (Zielobjekte) del dominio de información — procesos de negocio, aplicaciones, sistemas TI, redes, salas y proveedores — con tipo y otros atributos, agrupe los objetos similares y vincúlelos a lo largo de sus dependencias. Los objetos de destino pueden importarse desde gestión de activos, CMDB, Microsoft Azure y otras fuentes.
La determinación de la necesidad de protección (Schutzbedarfsfeststellung) clasifica cada objeto de destino en confidencialidad, integridad y disponibilidad — normal, alta o muy alta — y la necesidad se hereda a lo largo de las dependencias según el principio del máximo (Maximumprinzip). El origen de cada clasificación sigue siendo trazable.
03 / 07 · Gestión de compliance
Modelado e IT-Grundschutz-Check
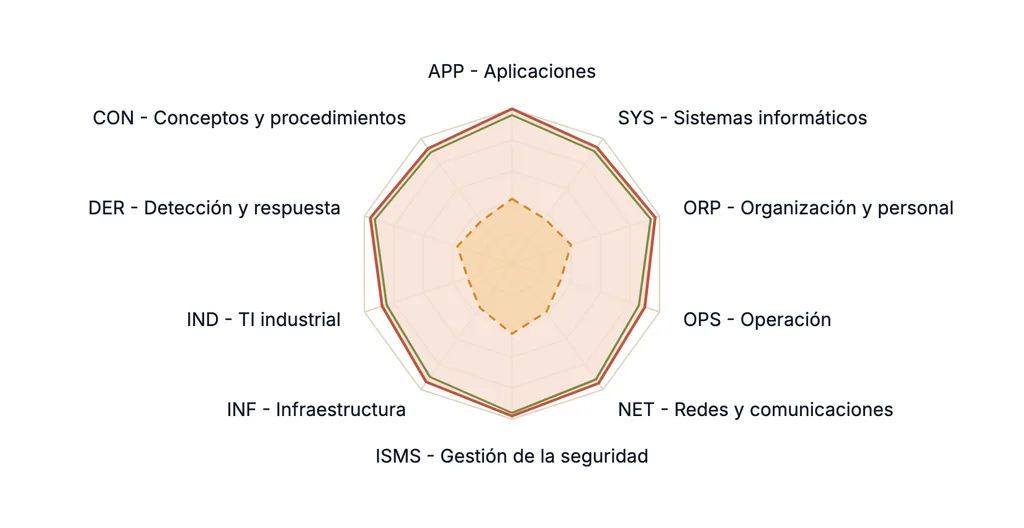
En el modelado (Modellierung), asigne a los objetos de destino los módulos (Bausteine) del Compendio de IT-Grundschutz (IT-Grundschutz-Kompendium) — de las diez capas, de ISMS y ORP a NET e INF. En el IT-Grundschutz-Check cada requisito recibe un estado de implementación, una justificación y evidencias; el estado se acumula de abajo arriba hasta el dominio de información.
Los requisitos básicos (Basis-Anforderungen), los requisitos estándar (Standard-Anforderungen) y los requisitos para una necesidad de protección elevada (Anforderungen bei erhöhtem Schutzbedarf) pueden evaluarse por separado — así se puede empezar con la protección básica (Basis-Absicherung) y ampliar a la protección estándar (Standard-Absicherung). Los módulos propios y otras normas se evalúan sobre el mismo modelo.
04 / 07 · Gestión de riesgos
Análisis de riesgos según BSI-Standard 200-3
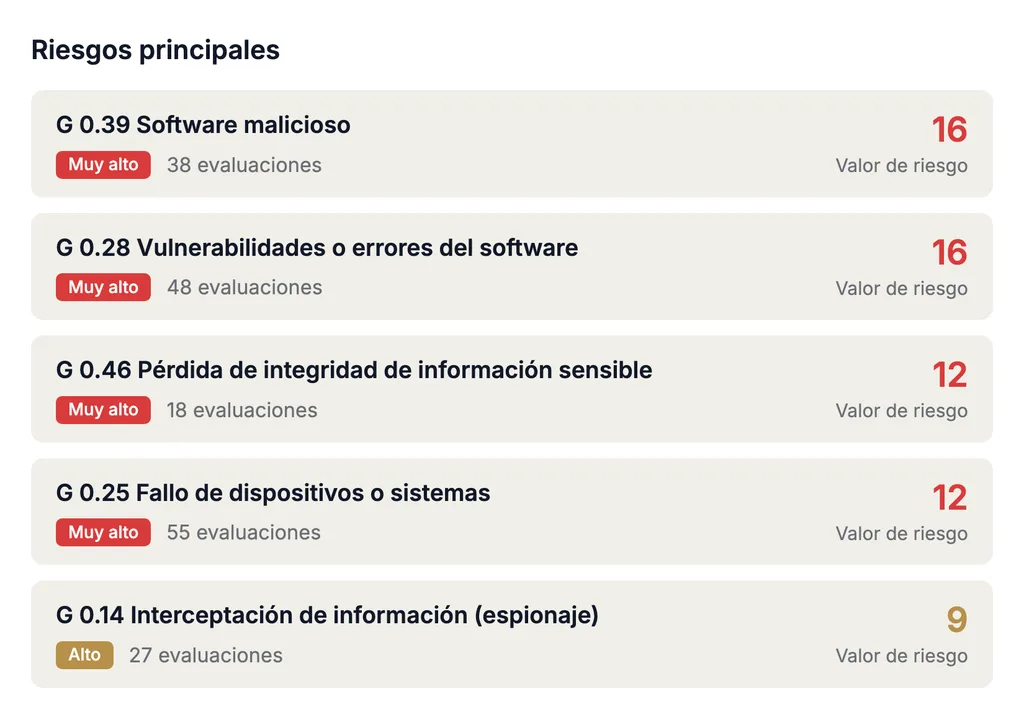
Para los objetos de destino con necesidad de protección alta o muy alta — y para los que no pueden modelarse suficientemente con los módulos — identifique en el análisis de riesgos (Risikoanalyse) las amenazas a partir de las amenazas elementales (elementare Gefährdungen) del compendio o de catálogos propios, y evalúe la frecuencia de ocurrencia y el impacto en una matriz de riesgo configurable. Para cada riesgo se fija la opción de tratamiento, se vincula con requisitos y medidas y se sigue el riesgo residual a lo largo del tiempo.
05 / 07 · Informes y análisis de datos
Documentos de referencia e informes para la dirección y la auditoría
Genere los documentos de referencia (Referenzdokumente) A.1 a A.6 — análisis de estructura, determinación de la necesidad de protección, modelado, IT-Grundschutz-Check, análisis de riesgos y plan de implementación (Realisierungsplan) — a partir de sus propios datos. Los cuadros de mando muestran a la dirección el estado del ISMS; la distribución corre a cargo de la integración con Teams y el bot de correo de Complaica, y las herramientas externas de BI y análisis leen los datos a través de la REST API o de Data Marts.
06 / 07 · Gestión de tareas y colaboración
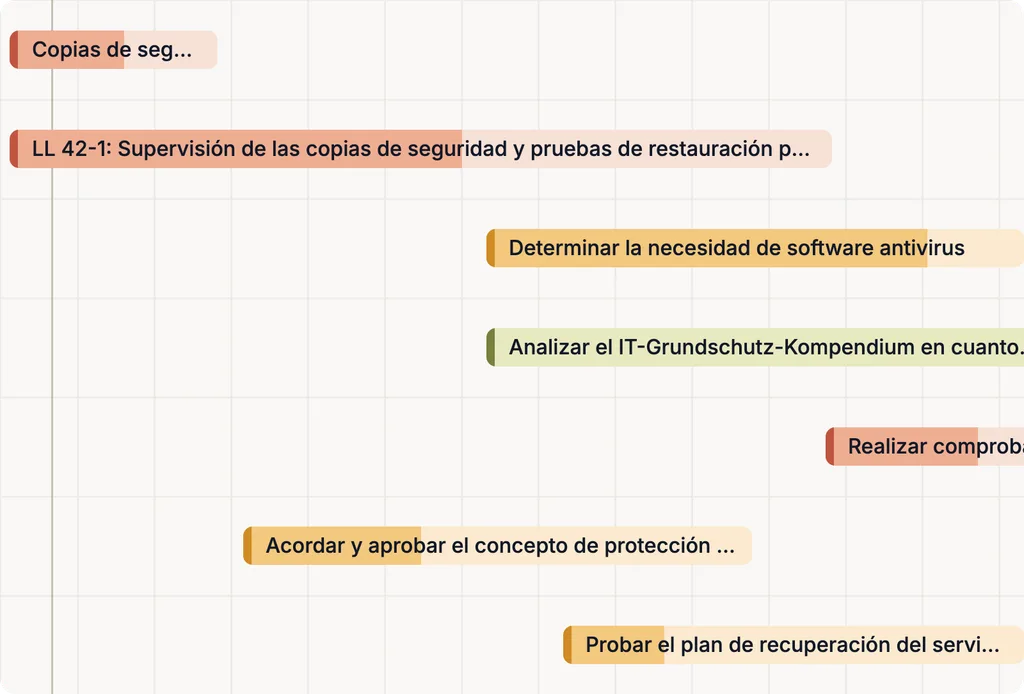
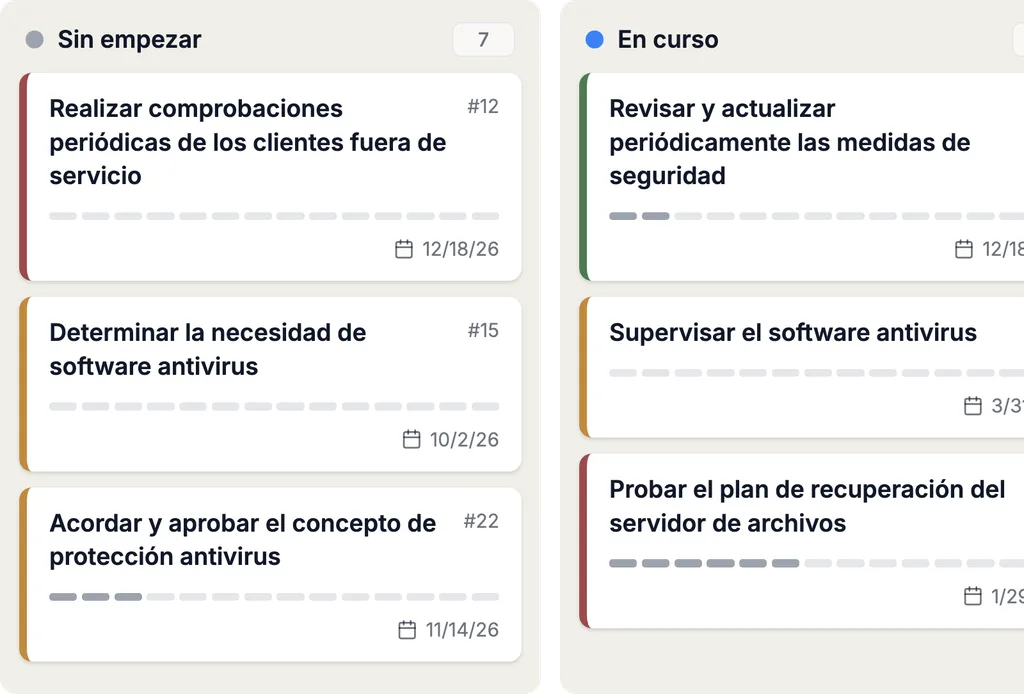
Plan de implementación: medidas y plazos
De los requisitos abiertos y los riesgos tratados surge el plan de implementación: las medidas y tareas llevan responsables, plazos y estado; cada cambio de estado queda registrado con autor y fecha. Participantes internos y externos — auditores o proveedores, por ejemplo — trabajan en el mismo sistema: el acceso a objetos de destino y documentos concretos se concede por objeto y mediante enlace.
07 / 07 · Integraciones y automatización
Integraciones de Complaica
A través de la REST API, Complaica conecta sistemas de gestión de activos y CMDB — Microsoft Azure, i-doit, GLPI, FNT Command y otros — y mantiene el análisis de estructura al día con la realidad. Jira, Microsoft Planner y otros pueden conectarse como sistemas de tareas.
Los datos de la aplicación están disponibles a través de Data Marts predefinidos, la REST API o MCP para sistemas externos de análisis e informes.
Herramienta IT-Grundschutz: todos los pasos de la metodología
Como herramienta IT-Grundschutz, Complaica apoya cada paso de la metodología IT-Grundschutz según BSI-Standard 200-2 — del dominio de información a la auditoría. Cada paso trabaja sobre los resultados del anterior, en un conjunto de datos conectado.
- 01
Dominio de información
Informationsverbund
Definir la organización, las sedes y los procesos de negocio a los que se aplica el concepto de seguridad.
- 02
Análisis de estructura
Strukturanalyse
Registrar y agrupar aplicaciones, sistemas TI, redes y salas, y vincularlos con los procesos.
- 03
Determinación de la necesidad de protección
Schutzbedarfsfeststellung
Clasificar confidencialidad, integridad y disponibilidad por objeto de destino; la necesidad de protección se hereda.
- 04
Modelado
Modellierung
Asignar los módulos del Compendio de IT-Grundschutz a los objetos de destino.
- 05
IT-Grundschutz-Check
Estado previsto frente a estado real
Evaluar el estado de implementación de cada requisito — con justificación y evidencia.
- 06
Análisis de riesgos
BSI-Standard 200-3
Con una necesidad de protección elevada, identificar amenazas y evaluar y tratar los riesgos.
- 07
Planificación de la implementación
Realisierungsplanung
Consolidar y priorizar las medidas e implementarlas con responsables y plazos.
- 08
Auditoría
Mantenimiento y mejora
Documentos de referencia A.1 a A.6 y evidencias para la auditoría interna y la auditoría de certificación.
Compendio de IT-Grundschutz y migración a Grundschutz++
El marco normativo evoluciona, su ISMS permanece: Complaica mantiene actualizado el Compendio de IT-Grundschutz y gestiona Grundschutz++ como catálogo — la migración se realiza sobre el conjunto de datos existente.
- Actualizaciones periódicas del compendio
El Compendio de IT-Grundschutz está incluido como catálogo, con módulos, requisitos y amenazas elementales. Las nuevas ediciones y correcciones del BSI se entregan periódicamente como actualización del catálogo.
- Las evaluaciones se conservan
En una actualización se conservan las evaluaciones, medidas y evidencias existentes. Se vuelve a evaluar lo que ha cambiado — no todo el dominio de información.
- Grundschutz++ como catálogo
El BSI está desarrollando IT-Grundschutz hacia Grundschutz++: un marco normativo orientado a procesos en formato legible por máquina, cuyo catálogo de usuario sustituye al compendio. Complaica ya es compatible con Grundschutz++.
- Migración sin reconstrucción
Dominio de información, objetos de destino, necesidad de protección, riesgos, medidas y evidencias se conservan en la migración; los requisitos de Grundschutz++ se evalúan sobre los mismos objetos. Durante la transición pueden mantenerse ambos marcos normativos en paralelo.
- Tiempo para una transición ordenada
El plan de hitos del BSI (a fecha de septiembre de 2026) fija el 1 de enero de 2027 como fecha a partir de la cual Grundschutz++ es certificable y el 30 de noviembre de 2031 como fecha en la que IT-Grundschutz deja de serlo.
¿Por qué Complaica como software IT-Grundschutz?
Seis razones por las que las organizaciones construyen y operan su ISMS según IT-Grundschutz con Complaica.
Software más consultoría experta
Software ISMS y consultoría de una sola fuente: nuestros expertos en compliance acompañan la implantación, la operación y la preparación de la auditoría — hasta donde usted lo necesite.
IT-Grundschutz listo para usar — compendio y normas BSI
Los módulos del Compendio de IT-Grundschutz con sus requisitos y amenazas elementales, los pasos de la metodología según BSI-Standard 200-2, el análisis de riesgos según BSI-Standard 200-3 y plantillas de informes para los documentos de referencia están preparados. No empieza desde cero.
Un conjunto de datos conectado en lugar de Excel, PowerPoint y carpetas compartidas
Objetos de destino, necesidad de protección, módulos, riesgos, medidas y evidencias permanecen conectados en un modelo de datos — en lugar de dispersarse en hojas de cálculo, presentaciones y carpetas compartidas mantenidas a mano.
Actualizaciones del compendio y Grundschutz++ incluidos
Las actualizaciones del catálogo mantienen el compendio al día, y Grundschutz++ se evalúa sobre el mismo conjunto de datos — la migración es una transición, no una reconstrucción.
De la primera auditoría a la recertificación
Un conjunto de datos para la certificación inicial, las auditorías de seguimiento y la recertificación: el estado del ISMS se mantiene actualizado entre auditorías, nada se reconstruye.
IT-Grundschutz con apoyo de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre IT-Grundschutz, explica módulos y requisitos, ayuda con medidas y tareas y encuentra respuestas en sus propias políticas y documentos. Apoya el trabajo en el ISMS — la evaluación y la decisión siguen siendo suyas.
- 01Responder preguntas sobre la metodología IT-Grundschutz y el compendio
- 02Explicar módulos y requisitos — qué se exige y qué sirve como evidencia
- 03Proponer, formular y asignar medidas y tareas
- 04Analizar sus políticas, procedimientos y documentos y responder preguntas sobre ellos
- 05Explicar el manejo de Complaica — qué función para qué
Opiniones de clientes sobre el ISMS con Complaica
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Consultoría IT-Grundschutz
Seguridad de la información como servicio: consultoría a lo largo de la metodología IT-Grundschutz — del análisis de brechas a la preparación de la auditoría y la migración a Grundschutz++, en la medida que necesite.
- Análisis de brechas y preparación
Comparación de su situación actual con los requisitos del Compendio de IT-Grundschutz. Resultado: una lista de brechas priorizada y un plan de implementación.
- Construcción e implantación del ISMS
Organización de la seguridad, política de seguridad, alcance y roles según BSI-Standard 200-1 y 200-2 — con el enfoque que mejor le encaje: protección básica, estándar o de núcleo.
- Análisis de estructura, necesidad de protección y modelado
El dominio de información se configura en Complaica: se registran y agrupan los objetos de destino, se determina la necesidad de protección y se asignan los módulos.
- Análisis de riesgos y planificación de medidas
Realizar el análisis de riesgos según BSI-Standard 200-3 para los objetos de destino con necesidad de protección elevada, elegir opciones de tratamiento y derivar el plan de implementación.
- Auditorías y preparación de auditorías
Auditorías internas, revisión por la dirección y preparación de la auditoría de certificación — con los documentos de referencia que el auditor quiere ver.
- Migración a Grundschutz++
Planificación y acompañamiento de la transición del Compendio de IT-Grundschutz a Grundschutz++, sobre su conjunto de datos existente.
- Responsable externo de seguridad de la información
Un interlocutor para su ISMS, temporal o permanente — para organizaciones sin un rol propio para ello.
IT-Grundschutz y otras normas
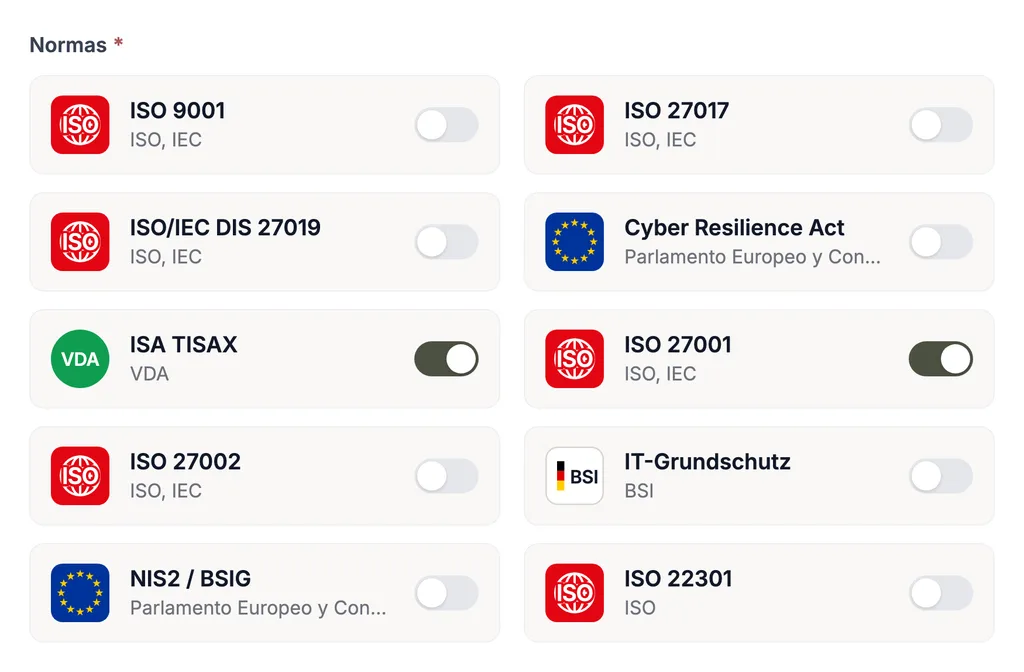
IT-Grundschutz rara vez es el único marco normativo que aplica a una organización. En Complaica los requisitos de otras normas utilizan los mismos objetos de destino, riesgos, medidas y evidencias: lo que está documentado para IT-Grundschutz cuenta también para un ISMS según ISO 27001, para NIS2, DORA, TISAX o la gestión de la protección de datos según el RGPD. Sin mantenimiento duplicado.
Cada norma se entrega con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento. Todas las áreas se muestran en la plataforma GRC Complaica.
Preguntas frecuentes sobre el software IT-Grundschutz
¿Qué es BSI IT-Grundschutz?
IT-Grundschutz es la metodología de la Oficina Federal de Seguridad de la Información de Alemania (BSI) para construir y operar un sistema de gestión de la seguridad de la información (ISMS). Se compone de las normas BSI — 200-1 para el sistema de gestión, 200-2 para la metodología, 200-3 para el análisis de riesgos — y del Compendio de IT-Grundschutz, cuyos módulos describen, en diez capas, los requisitos y las amenazas elementales de cada tema.
¿Qué es un software IT-Grundschutz?
Un software IT-Grundschutz es un software ISMS que representa la metodología del BSI en un modelo de datos: dominio de información, objetos de destino, necesidad de protección, módulos, requisitos, riesgos, medidas y evidencias están vinculados entre sí. En lugar de mantener a mano la coherencia de hojas de cálculo y documentos, cada objeto se mantiene una sola vez y los informes, como los documentos de referencia, se generan a partir de los datos.
¿Qué herramienta es compatible con BSI IT-Grundschutz?
Es adecuada una herramienta IT-Grundschutz que incluya el Compendio de IT-Grundschutz como catálogo y represente todos los pasos de la metodología según BSI-Standard 200-2. Complaica es una herramienta de este tipo: análisis de estructura, determinación de la necesidad de protección, modelado, IT-Grundschutz-Check, análisis de riesgos y planificación de la implementación trabajan sobre un solo conjunto de datos, como SaaS u On-Premises.
¿Qué pasos de la metodología IT-Grundschutz apoya Complaica?
Todos los pasos según BSI-Standard 200-2: la definición del dominio de información (Informationsverbund), el análisis de estructura (Strukturanalyse), la determinación de la necesidad de protección (Schutzbedarfsfeststellung), el modelado (Modellierung) con los módulos (Bausteine) del compendio, el IT-Grundschutz-Check, el análisis de riesgos (Risikoanalyse) según BSI-Standard 200-3, la planificación de la implementación (Realisierungsplanung), así como el mantenimiento, la auditoría y la mejora continua. Cada paso trabaja sobre los resultados del anterior, en un solo conjunto de datos.
¿Complaica es compatible con BSI-Standard 200-1, 200-2 y 200-3?
Sí. Complaica implementa las normas BSI 200-1 (sistemas de gestión de la seguridad de la información), 200-2 (metodología IT-Grundschutz) y 200-3 (análisis de riesgos sobre la base de IT-Grundschutz). Los pasos de la metodología y el análisis de riesgos están representados como flujos de trabajo en el software, y el Compendio de IT-Grundschutz está incluido como catálogo.
¿Complaica es compatible con la protección básica, estándar y de núcleo?
Sí. El BSI-Standard 200-2 contempla tres enfoques: la protección básica es la puerta de entrada a un ISMS, la protección de núcleo considera primero una parte pequeña y especialmente importante del dominio de información, y con la protección estándar se implanta un proceso de seguridad completo. En Complaica los requisitos básicos, los requisitos estándar y los requisitos para una necesidad de protección elevada pueden evaluarse por separado, de modo que puede empezar con un enfoque y ampliarlo más adelante.
¿Cómo funciona el análisis de estructura en Complaica?
Los objetos de destino — procesos de negocio, aplicaciones, sistemas TI, redes, salas — se registran o se importan desde gestión de activos, CMDB y Microsoft Azure, se agrupan y se vinculan a lo largo de sus dependencias. El grafo de dependencias y la matriz de dependencias muestran la estructura del dominio de información; el análisis de estructura está disponible como documento de referencia A.1.
¿Cómo funciona la determinación de la necesidad de protección en Complaica?
La necesidad de protección se determina por objeto de destino para confidencialidad, integridad y disponibilidad — normal, alta o muy alta. A lo largo de las dependencias se hereda según el principio del máximo; el origen de cada clasificación puede mostrarse.
¿Cómo funcionan el modelado y el IT-Grundschutz-Check en Complaica?
En el modelado se asignan a los objetos de destino los módulos correspondientes del Compendio de IT-Grundschutz. En el IT-Grundschutz-Check, la comparación entre el estado previsto y el estado real, usted evalúa el estado de implementación de cada requisito, lo justifica y guarda las evidencias. El estado se acumula desde el objeto de destino individual hasta el dominio de información, y los requisitos abiertos pasan al plan de implementación.
¿Complaica apoya el análisis de riesgos según BSI-Standard 200-3?
Sí. Para los objetos de destino con necesidad de protección alta o muy alta y para los que no pueden modelarse suficientemente con los módulos, se identifican amenazas — a partir de las amenazas elementales del compendio o de catálogos propios — y se evalúan en una matriz de riesgo configurable. Para cada riesgo se fijan la opción de tratamiento y las medidas; el riesgo residual puede seguirse a lo largo del tiempo.
¿Complaica genera los documentos de referencia A.1 a A.6?
Sí. El análisis de estructura (A.1), la determinación de la necesidad de protección (A.2), el modelado (A.3), el resultado del IT-Grundschutz-Check (A.4), el análisis de riesgos (A.5) y el plan de implementación (A.6) se generan como informes a partir del conjunto de datos actual — en la auditoría inicial y antes de cada auditoría de seguimiento, sin reescribir los documentos.
¿Complaica es compatible con el Compendio de IT-Grundschutz?
Sí. El Compendio de IT-Grundschutz está incluido como catálogo, con sus módulos, requisitos y amenazas elementales. Cuando el BSI publica una nueva edición o correcciones, el catálogo se actualiza y se entrega como actualización; las evaluaciones, medidas y evidencias existentes se conservan.
¿Qué es Grundschutz++?
Grundschutz++ es el nuevo desarrollo de Grundschutz por parte del BSI: un marco normativo totalmente orientado a procesos, cuyos requisitos se presentan en un formato legible por máquina y pueden, por tanto, ser evaluados por herramientas. El catálogo de usuario de Grundschutz++ sustituye al Compendio de IT-Grundschutz.
¿Complaica es compatible con Grundschutz++?
Sí. Complaica es una de las primeras herramientas compatibles con BSI Grundschutz++. Los requisitos de Grundschutz++ se gestionan como catálogo y se evalúan sobre el mismo conjunto de datos que IT-Grundschutz.
¿Cómo funciona la migración a Grundschutz++?
La migración se realiza sobre el conjunto de datos existente: dominio de información, objetos de destino, necesidad de protección, riesgos, medidas y evidencias se conservan, y los requisitos de Grundschutz++ se evalúan sobre los mismos objetos. Durante la transición pueden mantenerse ambos marcos normativos en paralelo. Si lo desea, nuestros consultores acompañan la migración.
¿Hasta cuándo se puede certificar IT-Grundschutz?
Según el plan de hitos del BSI (a fecha de septiembre de 2026), a partir del 1 de enero de 2027 pueden presentarse solicitudes de certificación ISO 27001 sobre la base de Grundschutz++; la posibilidad de certificación según IT-Grundschutz termina el 30 de noviembre de 2031. El BSI ajusta el plan de forma continua — es determinante la versión publicada en el sitio web del BSI.
¿Cuál es la diferencia entre IT-Grundschutz e ISO 27001?
ISO/IEC 27001 describe lo que un ISMS debe lograr y deja su configuración a la organización. IT-Grundschutz aporta para ello una metodología concreta y, con los módulos del compendio, requisitos detallados. Ambos pueden combinarse: la protección estándar es compatible con la certificación ISO 27001, y el certificado se denomina entonces «ISO 27001 sobre la base de IT-Grundschutz». En Complaica ambos funcionan sobre el mismo conjunto de datos.
¿Se puede migrar un ISMS existente desde Excel u otros sistemas?
Sí. Complaica importa y exporta datos desde y hacia Excel, a través de la REST API y desde otras herramientas ISMS; la migración de sus datos es gratuita y la acompañan nuestros especialistas. Así evalúa la herramienta con su propio conjunto de datos en lugar de con datos de demostración.
¿Puede Complaica gestionar varias normas a la vez?
Sí. ISO 27001, NIS2, TISAX, RGPD, ISO 22301 y otras normas se evalúan sobre el mismo modelo y utilizan los mismos objetos de destino, riesgos, medidas y evidencias. Lo documentado para IT-Grundschutz cuenta también para las demás normas.
¿Complaica está disponible como SaaS y On-Premises?
Sí, ambas. La variante SaaS se aloja en Alemania; On-Premises opera Complaica en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
¿Cómo apoya Complaica la auditoría y la certificación de IT-Grundschutz?
Las evidencias residen en el objeto que acreditan, y los documentos de referencia se generan a partir del conjunto de datos actual. Los cuadros de mando muestran el estado antes de la auditoría y los auditores externos pueden recibir un acceso específico. Como el mismo conjunto de datos sigue en uso, las auditorías de seguimiento y la recertificación se preparan desde la operación diaria. La certificación en sí la realiza el BSI sobre la base de la auditoría de un auditor certificado.
Empiece IT-Grundschutz con Complaica
Probar el software IT-Grundschutz, solicitar una demo o hablar de su ISMS actual y de la migración a Grundschutz++ — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.