Compliance software
pro vodní hospodářství
Complaica je compliance software pro vodárenské společnosti, provozovatele kanalizací, městské podniky služeb (Stadtwerke) a vodohospodářské svazy. NIS2, ISMS podle ISO 27001 nebo IT-Grundschutz, B3S Wasser/Abwasser a ochranu osobních údajů máte na jednom místě: zařízení, procesy a dodavatelé se evidují jednou a propojí s požadavky, riziky, opatřeními a důkazy.
- 01Informační bezpečnost a NIS2NIS2 a německý zákon BSIG, ISMS podle ISO/IEC 27001, standardy BSI 200-1 až 200-4, IT-Grundschutz a B3S Wasser/Abwasser — pro IT i řídicí systémy
- 02Ochrana osobních údajůGDPR a německý zákon BDSG: záznamy o činnostech zpracování, technická a organizační opatření, zpracovatelé, práva subjektů údajů a porušení zabezpečení
- 03Normy ISOISO 14001 a ISO 9001, interní audity podle ISO 19011 ve společném programu auditů
- 04Zákony vodního hospodářstvíKRITIS-Dachgesetz, nařízení o pitné vodě (TrinkwV), nařízení o povodích odběrných míst (TrinkwEGV) a zákon o energetické účinnosti (EnEfG)
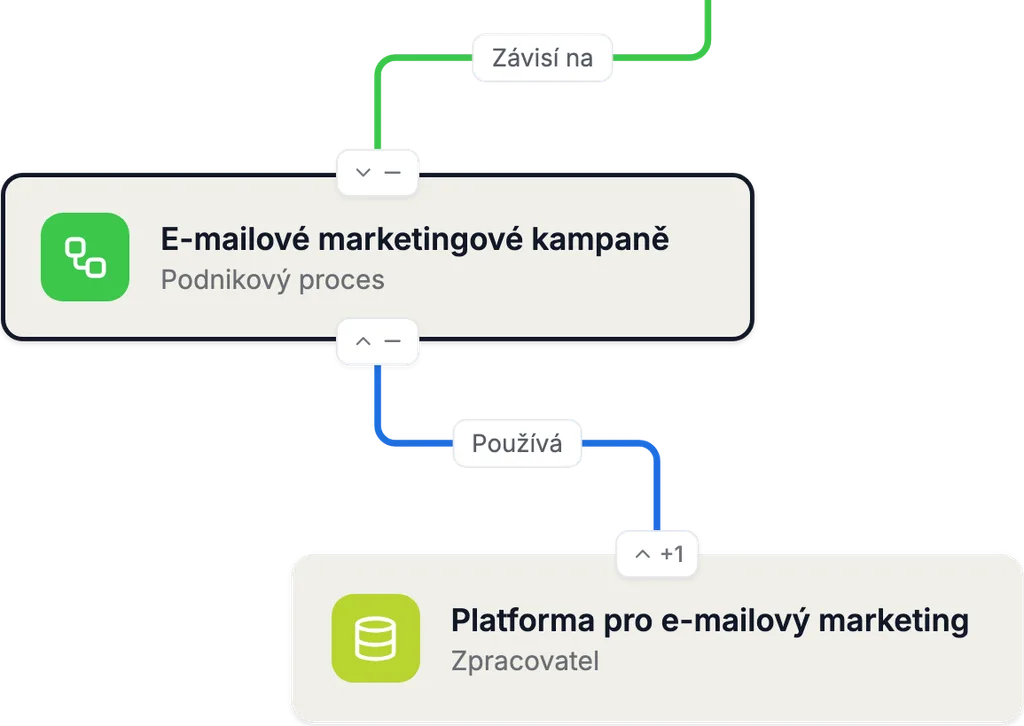
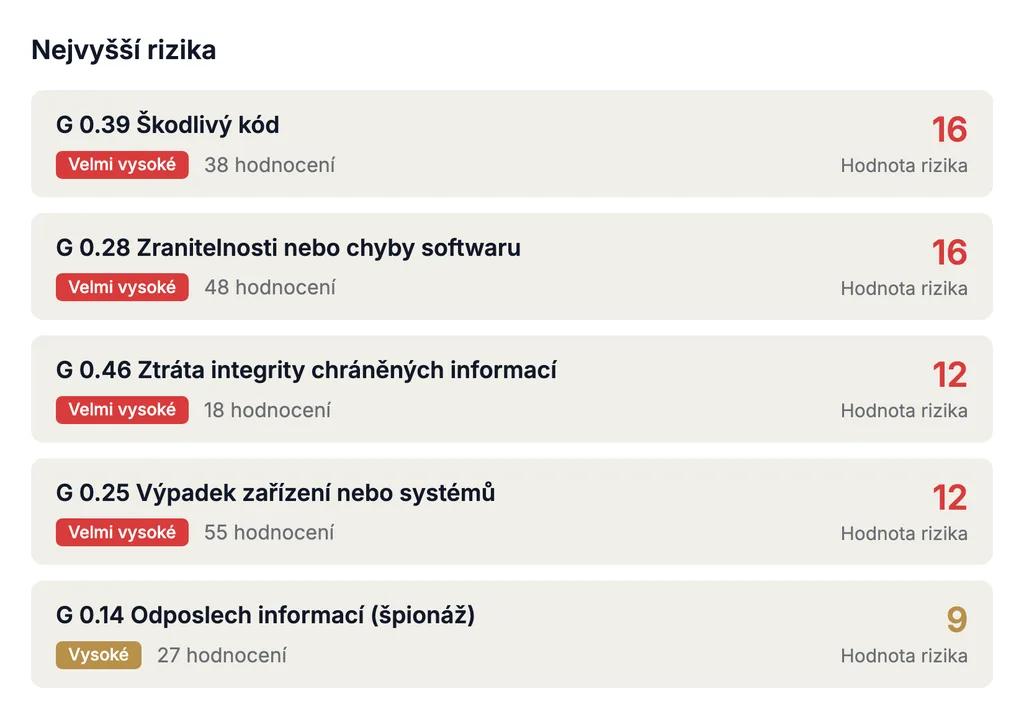
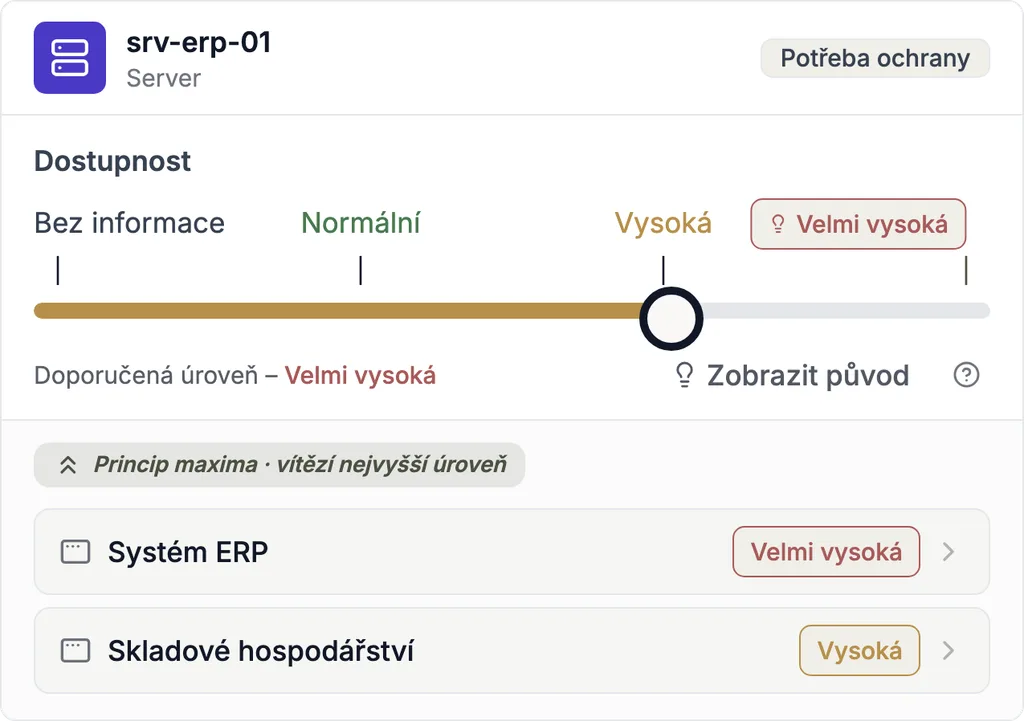
Požadavky compliance ve vodním hospodářství na jednom místě
ISMS, ochrana osobních údajů a další předpisy, které se na vaši organizaci vztahují, pracují v Complaica nad společnou databází. Co je jednou zaevidováno, se použije všude, kde to platí: zařízení, dodavatele a opatření neudržujete znovu pro každý předpis.
- 01Zařízení, procesy, systémy a dodavatelé v jednom modelu — úpravny vody, čerpací stanice, čistírny odpadních vod, řídicí systémy a dálkové ovládání se svými závislostmi
- 02Hodnocení požadavků každého předpisu na stejných objektech — NIS2 a BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, GDPR a další
- 03Hodnocení a ošetření rizik každého objektu v konfigurovatelné matici rizik
- 04Opatření s odpovědnými osobami, termíny a stavem — jedno opatření lze přiřadit k požadavkům více předpisů; každá změna stavu se zaznamenává s autorem a datem
- 05Důkazy uložené u objektu; reporty a přehledy pro vedení, auditory a dozor
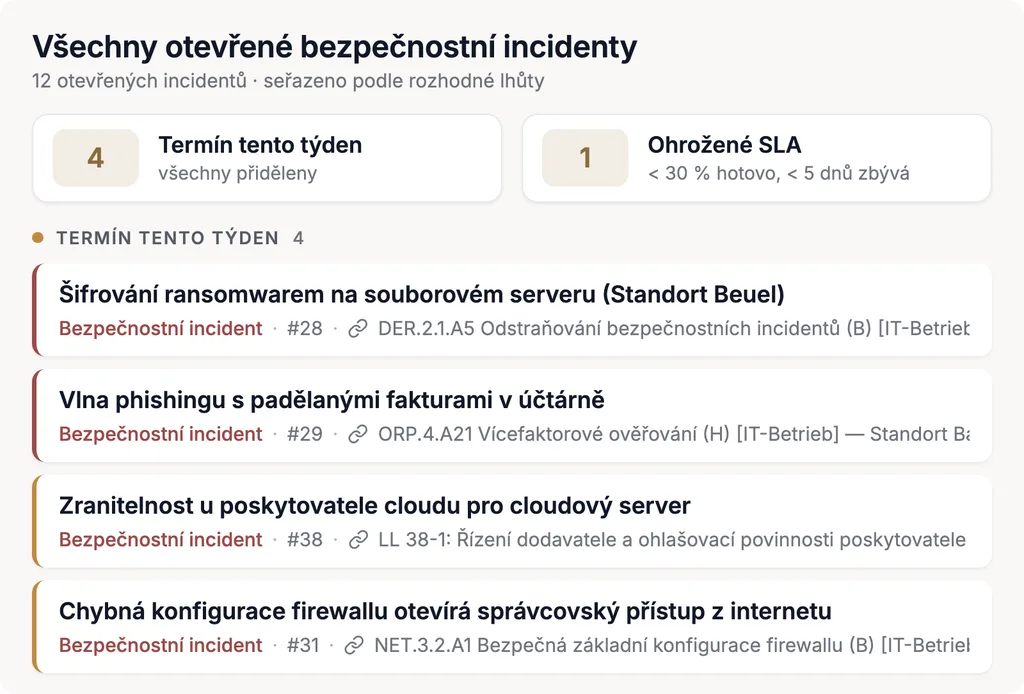
- 06Bezpečnostní incidenty, porušení zabezpečení osobních údajů a interní audity s lhůtami a zjištěními
NIS2 pro vodárny a provozovatele kanalizací
Pitná voda a odpadní voda patří k odvětvím směrnice NIS2; v Německu ji provádí zákon BSIG. Zda a jako jaký subjekt vaše organizace spadá pod NIS2, závisí mimo jiné na činnosti, velikosti a právní formě. Complaica to automaticky nekontroluje — zaznamená výsledek vašeho posouzení a uspořádá povinnosti, které z něj plynou. Více na stránce software pro NIS2.
NIS2, BSIG a B3S nejsou totéž: směrnice stanoví evropský rámec, BSIG upravuje povinnosti v Německu — například opatření k řízení rizik podle § 30 a oznamovací povinnosti podle § 32. B3S Wasser/Abwasser konkretizuje stav techniky v oboru; jeho uplatnění nenahrazuje ani posouzení, zda se předpisy vztahují, ani povinnosti podle BSIG.
- Vymezení a dokumentace rozsahu
Organizace, lokality a služby jako strom a záznam, které části spadají pod NIS2; odpovědnosti se přidělují podle jednotky a objektu.
- Zařízení, IT, řídicí systémy a dodavatelé
Evidence úpraven, čerpacích stanic, řídicích systémů, dálkového ovládání, aplikací a dodavatelů se závislostmi — nebo import z CMDB, správy aktiv či Excelu.
- Hodnocení rizik
Hodnocení a ošetření rizik každého objektu v konfigurovatelné matici rizik; varianta ošetření, opatření a zbytkové riziko zůstávají dohledatelně zdokumentované.
- Opatření podle § 30 BSIG
Hodnocení deseti opatření k řízení rizik jako požadavků a sledování příslušných opatření s odpovědnými osobami, termíny a stavem.
- Dokumentace bezpečnostních incidentů
Každý incident je záznam s časovými razítky, odpovědnými osobami a dotčenými objekty; lhůty podle § 32 BSIG běží jako termíny. Samotné hlášení podáváte u společného ohlašovacího místa BSI a BBK.
- Důkazy pro audity a vedení
Důkazy jsou u objektu; přehledy ukazují stav zavedení od jednotlivého požadavku až po celou organizaci — jako podklad pro dohled vedení podle § 38 BSIG a pro audity.
Software ISMS pro vodárny a provozovatele kanalizací
ISMS v Complaica propojuje požadavky ISO/IEC 27001, BSI IT-Grundschutz a B3S Wasser/Abwasser s vašimi zařízeními — pro kancelářské IT i pro řídicí systémy a dálkové ovládání. Každý katalog lze vyhodnotit samostatně; sdílejí zařízení, rizika a opatření. Více o softwaru ISMS.
Příklad: od čerpací stanice k důkazu
- 01
Čerpací stanice
Zařízení v rozsahu
Čerpací stanice je objekt s lokalitou, odpovědnými osobami a procesy, které na ní závisejí.
- 02
Řídicí systémy
Řízení procesů · dálkové ovládání
Stanice dálkového ovládání je propojena s čerpací stanicí, stejně jako dodavatel, který ji vzdáleně udržuje.
- 03
Riziko
Ohodnotit hrozbu
Například nedostatečně zabezpečený vzdálený přístup — ohodnocený v matici rizik vašeho konceptu.
- 04
Opatření
Naplánovat ošetření
Například vzdálený přístup jen přes zabezpečená, logovaná spojení; přiřazené k odpovídajícím požadavkům, třeba z ISO/IEC 27001 a B3S WA.
- 05
Odpovědnost
Odpovědná osoba a termín
Odpovědná osoba, termín a stav; každá změna stavu se zaznamenává s autorem a datem.
- 06
Důkaz
U objektu
Konfigurace, log nebo protokol o testu jsou u opatření a zařízení — s autorem a datem.
- 07
Audit
Interní audit · ISO 19011
Při interním auditu se hodnotí požadavek a ověřuje opatření s jeho důkazem; z neshody vznikne nové opatření.
- ISO/IEC 27001
Certifikovatelný ISMS, i na základě IT-Grundschutz: požadavky a opatření z přílohy A jsou připraveny jako katalog, spolu se šablonami reportů. Více o softwaru ISMS pro ISO 27001.
- Standardy BSI 200-1 a 200-2
ISMS podle BSI a metodika IT-Grundschutz: strukturní analýza, potřeba ochrany a modelování moduly kompendia včetně modulů pro průmyslové IT; kontrola IT-Grundschutz ukazuje stav každého požadavku.
- Standard BSI 200-3
Analýza rizik pro zařízení a systémy s vysokou potřebou ochrany na základě elementárních hrozeb — s ošetřením rizik a zbytkovým rizikem, které nese vedení.
- Standard BSI 200-4
Řízení kontinuity činností: analýza dopadů, nouzový provoz zásobování vodou, plány obnovy a cvičení na stejných procesech a zařízeních.
- B3S Wasser/Abwasser
Oborový standard DVGW a DWA — list W 1060 nebo DWA-M 1060 s průvodcem IT bezpečnosti. BSI potvrdil jeho vhodnost podle dřívějšího práva s platností do srpna 2027; podle § 30 odst. 9 BSIG mohou provozovatelé navrhovat oborové standardy.
- ISO/IEC 27019 v multiutilitách
Doplňková opatření pro řízení procesů v energetice, vydání 2024 — závazná pro provozovatele elektrických a plynárenských sítí prostřednictvím katalogu IT bezpečnosti Spolkové agentury pro sítě, nikoli pro vodárenství. V městských multiutilitách stojí vedle B3S WA.
Ochrana osobních údajů ve vodním hospodářství
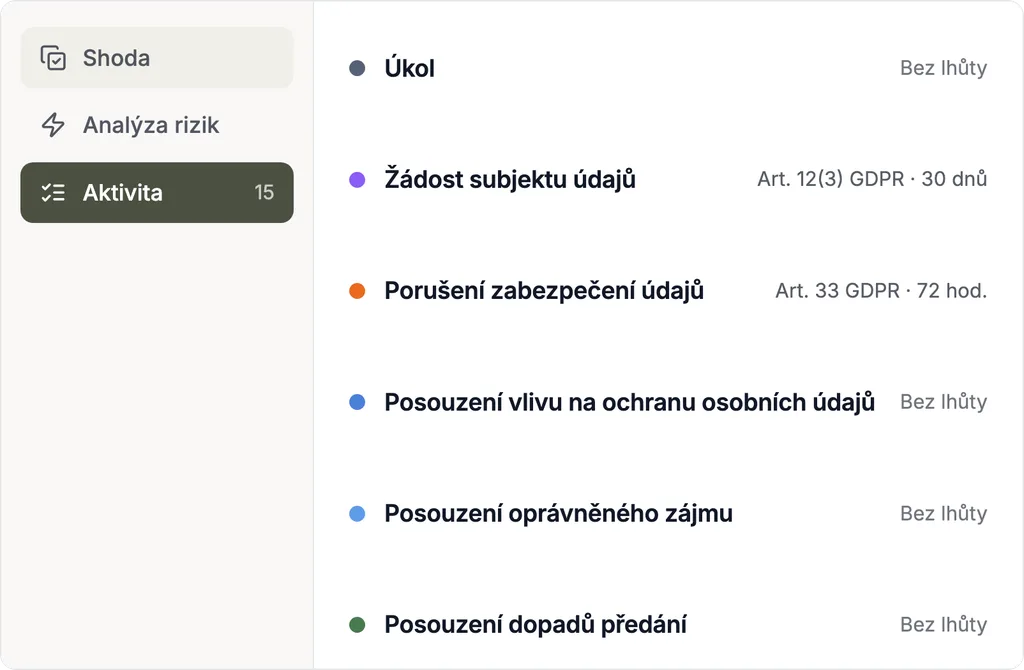
Vodárenské podniky a svazy zpracovávají údaje zákazníků, členů a zaměstnanců — od vyúčtování spotřeby po příspěvkový výměr. Complaica vede řízení ochrany osobních údajů podle GDPR na stejných procesech, aplikacích a dodavatelích jako ISMS; Data Protection Kit přináší šablony a katalogy pro začátek.
- Záznamy o činnostech zpracování
Vyúčtování spotřeby, odečty vodoměrů, poplatkové a příspěvkové výměry, zákaznický servis, personalistika a kamerový dohled nad zařízeními — s účelem, právním základem a lhůtami pro výmaz (čl. 30 GDPR).
- Digitální vodoměry
Vodoměry s dálkovým odečtem poskytují údaje o spotřebě, z nichž lze usuzovat na domácnost. Je třeba posoudit právní základ, dobu uložení a potřebu posouzení vlivu na ochranu osobních údajů (čl. 35 GDPR).
- Zpracovatelé a dodavatelé
Dodavatelé vyúčtování, IT a údržby se smlouvami podle čl. 28 GDPR — titíž dodavatelé, které ISMS hodnotí v dodavatelském řetězci.
- Technická a organizační opatření
Vhodná opatření ISMS lze zdokumentovat také jako technická a organizační opatření a přiřadit je k příslušným požadavkům na ochranu osobních údajů (čl. 32 GDPR).
- Práva subjektů a porušení zabezpečení
Žádosti o přístup a výmaz s měsíční lhůtou, porušení zabezpečení se 72hodinovou lhůtou podle čl. 33 GDPR — každé jako záznam s lhůtami a historií.
- GDPR, BDSG a zemské právo
U podniků soukromého práva doplňuje GDPR zákon BDSG, u svazů veřejného práva a obecních podniků zákon o ochraně údajů jejich spolkové země.
Pro koho: zásobování vodou, kanalizace a vodohospodářské svazy
Ať jde o úpravnu městského podniku, svazek pro odvádění odpadních vod, nebo hrázový svaz: informační bezpečnost a ochrana osobních údajů se týkají všech; které další předpisy platí, závisí na oboru činnosti a velikosti.
- 01
Pitná voda
- Vodárenské společnosti
- Úpravny vody
- Vodárenské svazky
ISMS a B3S WA pro odběr, úpravu a řídicí systémy, ochrana údajů zákazníků a o spotřebě; NIS2 a KRITIS tam, kde se dosáhne prahových hodnot; navíc TrinkwV a TrinkwEGV.
- 02
Odpadní voda
- Kanalizační svazy
- Kanalizační svazky obcí
- Městská kanalizace
Informační bezpečnost pro čistírny, čerpací stanice a řídicí systémy, ochrana údajů v poplatkových výměrech; navíc B3S WA a KRITIS nad prahovými hodnotami, EnEfG a ISO 14001.
- 03
Multiutility a obec
- Svazy vodovodů a kanalizací
- Městské podniky (Stadtwerke)
- Obecní podniky
Jeden ISMS a jedno řízení ochrany údajů napříč všemi obory — voda vedle energetiky a dopravy —, s ISO/IEC 27019 pro energetiku a řízením kvality podle ISO 9001.
- 04
Vodní toky a vodní stavby
- Svazy pro údržbu vodních toků
- Vodní a půdní svazy
- Odvodňovací svazy
- Závlahové svazy
- Hrázové svazy
- Svazy stavidel
- Svazy přehrad
Zabezpečení čerpacích stanic, stavidel, hrází a přehrad s dálkovým ovládáním, vedení údajů o členech a příspěvcích podle GDPR; procesy podle ISO 9001 a ISO 14001.
- 05
Úroveň svazů
- Vodohospodářská sdružení
- Střešní organizace
Vlastní povinnosti v ochraně údajů a informační bezpečnosti — a společné katalogy, šablony a vyhodnocení pro členy.
Co Complaica přináší v praxi
Šest důvodů, proč podniky a svazy řídí compliance v Complaica.
Méně dvojího zadávání
Zařízení, dodavatelé, rizika a opatření se udržují jednou a používá je každý předpis, který z nich vychází.
Jasná odpovědnost
Objekty, rizika a opatření mají odpovědné osoby a termíny; přístupová práva odpovídají struktuře vaší organizace.
Dohledatelné až k důkazu
Změny stavu s autorem a datem, důkazy u objektu — pro interní audity, auditory a vedení.
IT a řídicí systémy v jednom modelu
Řídicí systémy, dálkové ovládání a kancelářské IT jsou ve stejném modelu se svými závislostmi — je vidět, které zařízení nese dodávky.
Pro malé i velké organizace
Od obecního podniku po velkého dodavatele: začnete předpisy, které platí dnes, a další přidáte, až přibudou.
Software a odborné poradenství
Naši poradci pomohou s budováním systému, analýzami rizik a přípravou auditů — v rozsahu, který potřebujete.
Předpisy vodního hospodářství v přehledu
Co každý předpis vyžaduje, koho obvykle zasahuje a co pro něj Complaica vede — rozděleno na informační bezpečnost, ochranu osobních údajů, normy ISO a zákony oboru.
01 Informační bezpečnost Standard BSI 200-1 · Standard BSI 200-2 · Standard BSI 200-3 · Standard BSI 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Předpis | Co vyžaduje | Obvykle se týká | V Complaica |
|---|---|---|---|
| Standard BSI 200-1Systémy řízení bezpečnosti informací (ISMS) | Požadavky na ISMS: politika, bezpečnostní organizace, bezpečnostní proces a odpovědnost vedení. | všechny organizace, které staví informační bezpečnost na přístupu BSI | ISMS s politikou, rolemi, cíli, řízením dokumentů a přezkoumáním vedením |
| Standard BSI 200-2Metodika IT-Grundschutz, s kompendiem IT-Grundschutz | Základní, standardní nebo jádrové zabezpečení: strukturní analýza, potřeba ochrany, modelování moduly kompendia, kontrola IT-Grundschutz. | organizace, které pracují s IT-Grundschutz nebo usilují o ISO 27001 na tomto základě | IT-Grundschutz s kompendiem, modelováním a kontrolou; Grundschutz++ jako nástupce |
| Standard BSI 200-3Analýza rizik na základě IT-Grundschutz | Analýza rizik pro objekty s vysokou nebo velmi vysokou potřebou ochrany na základě elementárních hrozeb. | všichni, jejichž zařízení a systémy mají zvýšenou potřebu ochrany | hrozby, konfigurovatelná matice rizik a ošetření rizik u každého objektu |
| Standard BSI 200-4Řízení kontinuity činností | Analýza dopadů na činnosti, připravenost na mimořádné události, havarijní a obnovovací plány, testy a cvičení. | podniky, jejichž výpadek zasáhne zásobování obyvatel | BIA, doby obnovy a havarijní plány na stejných procesech a zařízeních |
| ISO/IEC 27001Bezpečnost informací, vydání 2022 | Certifikovatelný ISMS s ošetřením rizik a opatřeními z přílohy A. | podniky, které usilují o certifikát — i na základě IT-Grundschutz | ISMS podle ISO 27001 od rozsahu po audit |
| ISO/IEC 27019Opatření pro energetiku, vydání 2024 | Doplňuje ISO/IEC 27002 o opatření pro řízení procesů a dálkové ovládání v energetice. | městské a multiutilitní podniky s energetikou; také reference pro řídicí systémy ve vodárenství | opatření ISO/IEC 27019 vedle ISO/IEC 27001 a B3S WA na stejných zařízeních |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Oborový standard IT bezpečnosti pro zásobování vodou a odvádění odpadních vod, s průvodcem a příručkou IT bezpečnosti. | provozovatelé kritických zařízení ve vodním hospodářství — a všichni, kdo se oborovým standardem řídí | požadavky B3S na zařízení a řídicí systémy, opatření a důkazy pro audit |
| BSIGněmecké provedení NIS2 | Opatření k řízení rizik (§ 30), hlášení, registrace; u kritických zařízení důkazy každé tři roky (§ 39). | významné a základní subjekty v odvětvích pitné a odpadní vody, provozovatelé kritických zařízení | deset opatření podle § 30, bezpečnostní incidenty s lhůtami podle § 32; více o softwaru pro NIS2 |
02 Ochrana osobních údajů GDPR · BDSG 2
| Předpis | Co vyžaduje | Obvykle se týká | V Complaica |
|---|---|---|---|
| GDPRobecné nařízení o ochraně osobních údajů | Záznamy o činnostech zpracování, právní základy, technická a organizační opatření, práva subjektů údajů, ohlašování porušení, posouzení vlivu. | všichni — údaje o zákaznících, spotřebě a členech, poplatkové a příspěvkové výměry, zaměstnanci | řízení ochrany osobních údajů podle GDPR s deseti činnostmi |
| BDSGa zákony spolkových zemí o ochraně údajů | Doplňující pravidla, například o údajích zaměstnanců, kamerovém dohledu a pověřenci pro ochranu osobních údajů. | podniky soukromého práva; svazy veřejného práva podle zákona své spolkové země | vlastní katalogy pro BDSG a zemské právo vedle GDPR |
03 Normy ISO ISO 14001 · ISO 9001 · ISO 19011 3
| Předpis | Co vyžaduje | Obvykle se týká | V Complaica |
|---|---|---|---|
| ISO 14001Environmentální management, vydání 2026 | Environmentální aspekty, povinnosti souladu, environmentální cíle, připravenost na havárie a hodnocení environmentální výkonnosti. | podniky a svazy s certifikovaným nebo plánovaným environmentálním managementem | environmentální aspekty a právní povinnosti podle lokality, cíle, ukazatele a interní audity |
| ISO 9001Management kvality, vydání 2026 | Procesně orientovaný management kvality s riziky a příležitostmi, cíli, řízením dokumentovaných informací a zlepšováním. | podniky se systémem managementu kvality, často spolu s řízením technické bezpečnosti | management kvality podle ISO 9001 od rozsahu po recertifikaci |
| ISO 19011Směrnice pro auditování, vydání 2026 | Doporučení pro programy auditů, provádění auditů a kompetence auditorů; není certifikovatelná. | všichni, kdo provádějí interní audity nebo audity dodavatelů | programy auditů, sezení, zjištění, opatření, zprávy z auditu a přezkoumání vedením |
04 Zákony vodního hospodářství KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Předpis | Co vyžaduje | Obvykle se týká | V Complaica |
|---|---|---|---|
| KRITIS-Dachgesetzněmecký rámcový zákon o kritické infrastruktuře, fyzická odolnost | Registrace, analýza a hodnocení rizik, opatření a plán odolnosti, hlášení incidentů BBK. | provozovatelé kritických zařízení ve vodním hospodářství | analýza rizik u každého zařízení, plán odolnosti z opatření, incidenty s 24hodinovou lhůtou |
| TrinkwVněmecké nařízení o pitné vodě 2023 | Řízení rizik systému zásobování od povodí odběrného místa až po místo odběru, podle DIN EN 15975-2, se žádostí u hygienického úřadu. | provozovatelé centrálních systémů zásobování od 10 m³ denně nebo 50 zásobovaných osob | nebezpečí podle částí systému, hodnocení rizik, opatření a dokumentace k žádosti |
| TrinkwEGVněmecké nařízení o povodích odběrných míst pitné vody | Vymezení a popis povodí, analýza nebezpečí, hodnocení rizik a monitoring; dokumentace úřadu. | provozovatelé odběrů vody | povodí jako objekty, nebezpečí a hodnocení, termíny aktualizace |
| EnEfGněmecký zákon o energetické účinnosti | Systém managementu hospodaření s energií nebo environmentální systém nad 7,5 GWh, plány realizace hospodárných opatření nad 2,5 GWh konečné energie ročně. | energeticky náročné provozy — čerpání, úprava, provzdušňování v čistírnách | spotřebiče energie jako objekty, úsporná opatření s jejich návratností, plány realizace |
Zákony vodního hospodářství: KRITIS, pitná voda a energie
Na stejných zařízeních vede Complaica povinnosti, které platí jen pro vodárenské podniky — od fyzické odolnosti po řízení rizik pitné vody.
- KRITIS-Dachgesetz
Registrace, po devíti měsících první analýza a hodnocení rizik, pak nejméně každé čtyři roky (§ 12); opatření odolnosti jako nouzové napájení, ochrana objektu a kontrola přístupu v plánu odolnosti (§ 13); incidenty hlášené společnému ohlašovacímu místu BSI a BBK nejpozději do 24 hodin od zjištění (§ 18, znění zákona).
- Nařízení o pitné vodě (TrinkwV)
Řízení rizik systému zásobování podle DIN EN 15975-2 — poprvé do 12. ledna 2029 nad 100 m³ denně nebo 500 zásobovaných osob, do 12. ledna 2033 u menších systémů, se žádostí u hygienického úřadu; přezkum nejméně každých šest let (§ 34 TrinkwV).
- Nařízení o povodích (TrinkwEGV)
Vymezit a popsat povodí, analyzovat nebezpečí, hodnotit rizika a dokumentovat monitoring. První dokumentace byla splatná 12. listopadu 2025, první aktualizace je splatná 12. července 2030 (§ 12 TrinkwEGV).
- Zákon o energetické účinnosti (EnEfG)
Nad 7,5 GWh konečné energie ročně systém managementu hospodaření s energií podle ISO 50001 nebo environmentální systém podle EMAS, nad 2,5 GWh zveřejněné plány realizace (EnEfG, §§ 8, 9). Novela, která by zvýšila prahy na 23,6 a 2,77 GWh, je od září 2026 projednávána ve Spolkovém sněmu.
Normy ISO: ISO 14001 a ISO 9001
V Complaica sdílí environmentální management a management kvality procesy, cíle, rizika a audity s ISMS a ochranou osobních údajů.
- ISO 14001:2026
Nové vydání normy pro systémy environmentálního managementu vyšlo v dubnu 2026 s přechodným obdobím 36 měsíců. Environmentální aspekty, povinnosti souladu a cíle se přiřazují k lokalitám a procesům.
- ISO 9001:2026
Od září 2026 platí šesté vydání normy pro systémy managementu kvality. Více o softwaru pro ISO 9001.
- Jeden program auditů pro všechny normy
Interní audity podle ISO 27001, ISO 14001, ISO 9001 a B3S WA probíhají v jednom programu auditů — jak popisuje následující oddíl.
Interní audity podle ISO 19011
ISO 27001, ISO 14001 a ISO 9001 vyžadují interní audity; ISMS a B3S WA se pravidelně přezkoumávají a důkaz podle § 39 BSIG se opírá o audity, kontroly nebo certifikace. Complaica je vede podle směrnice ISO 19011:2026 — od programu auditů po přezkoumání vedením. Jak probíhá audit v modulu auditů, ukazuje stránka software pro interní audity.
- 01Plánování programů auditů na období — s cíli, rozsahem, kritérii a harmonogramem; interní, dodavatelské a kombinované audity ve stejném stromu
- 02Provádění auditů v sezeních — podle zařízení, procesu, lokality nebo rozhovoru, na místě nebo na dálku
- 03Hodnocení každého požadavku jako shoda, částečně, neshoda nebo nepoužitelné
- 04Zjištění přímo u požadavku — neshoda nebo pozorování, se stavem, závažností a důkazy
- 05Nápravná opatření s odpovědnými osobami, termíny a stavem; při následném auditu zůstává předchozí hodnocení u požadavku viditelné
- 06Zprávy z auditu se stavem až po vydání a přezkoumání vedením ze stejných dat
- 07Externí auditoři a dodavatelé pracují ve stejném systému, s přístupem k objektu a přes odkaz
- ISO 19011:2026
Mezinárodní směrnice pro auditování systémů managementu, čtvrté vydání z května 2026: principy, řízení programu auditů, provádění auditů a kompetence auditorů — doporučení, nikoli certifikovatelná norma.
- Plánování podle rizika
ISO 19011 doporučuje směřovat zdroje tam, kde jsou rizika vysoká a výkonnost nízká. V Complaica to ukazuje míra plnění a hodnocení rizik u každého zařízení.
- Na místě i na dálku
Sezení probíhají na místě, na dálku nebo kombinovaně — užitečné u rozptýlených zařízení, jako jsou studny, čerpací stanice a čistírny. Vydání 2026 rozšiřuje pokyny k metodám auditu na dálku a virtuálním lokalitám.
Lhůty vodního hospodářství v přehledu
Pevná data a opakující se cykly předpisů z této stránky. V Complaica je každá lhůta u zařízení a opatření, kterých se týká.
Opakující se
- 24 hodin
KRITIS-Dachgesetz: prvotní hlášení incidentu; podrobná zpráva po měsíci.
- 72 hodin
GDPR: ohlášení porušení zabezpečení dozorovému úřadu.
- 3 roky
BSIG: důkaz pro kritická zařízení podle § 39.
- 4 roky
KRITIS-Dachgesetz: analýza a hodnocení rizik, nejméně.
- 6 let
TrinkwV: přezkum řízení rizik; TrinkwEGV: aktualizace.
- 12. listopadu 2025
TrinkwEGV: první dokumentace hodnocení rizik povodí předaná úřadu.
- 11. března 2026
Vyhlášení KRITIS-Dachgesetz; povinnosti provozovatelů běží od jejich registrace jako kritického zařízení.
- Duben 2026
Vydání ISO 14001:2026; přechod stávajících certifikátů do 36 měsíců.
- Září 2026
Vydání ISO 9001:2026.
- Srpen 2027
Konec potvrzené vhodnosti B3S Wasser/Abwasser podle dřívějšího práva.
- 12. ledna 2029
TrinkwV: řízení rizik pro systémy nad 100 m³ denně nebo 500 zásobovaných osob.
- 12. července 2030
TrinkwEGV: první aktualizace dokumentace.
- 12. ledna 2033
TrinkwV: řízení rizik pro systémy od 10 m³ denně nebo 50 zásobovaných osob.
Compliance ve vodním hospodářství s podporou AI
S volitelnou integrací AI (MCP) Complaica odpovídá na otázky k předpisům, vysvětluje požadavky, navrhuje opatření a hledá odpovědi ve vašich vlastních směrnicích a dokumentech. Prostřednictvím MCP Apps odpovídá Complaica v chatu interaktivními pohledy na vaše data — například maticí rizik zařízení. Hodnocení a rozhodnutí zůstává na vás.
- 01Matice rizik, seznamy objektů a další pohledy přímo v chatu — s MCP Apps, v AI asistentech jako Claude
- 02Odpovědi na otázky ke standardům BSI, B3S WA, GDPR a zákonům oboru
- 03Vysvětlení požadavků a návrh vhodné dokumentace
- 04Formulace a přiřazení opatření a úkolů
- 05Rozbor provozních předpisů, směrnic a havarijních plánů
Zavedení a provoz: SaaS nebo on-premises
Co dostanete, jak se do systému dostanou vaše data a kde Complaica běží.
- Co je součástí
Moduly Complaica — organizace, aktiva, požadavky, rizika, opatření, bezpečnostní incidenty, audity a reporty — a katalogy požadavků předpisů, které používáte. Pro ISO/IEC 27001, IT-Grundschutz a NIS2 jsou připraveny šablony reportů; vlastní katalogy lze doplnit.
- Převzetí stávajících dat
Seznamy zařízení, analýzy rizik a opatření lze importovat z Excelu a přes REST API, aktiva také z CMDB a správy aktiv.
- SaaS nebo on-premises
Varianta SaaS je provozována v Německu; Complaica můžete provozovat i ve vlastní infrastruktuře. Licence stojí v obou případech stejně.
- Zavedení s podporou
Naši poradci pomohou s nastavením, převodem dat a prvními analýzami rizik v rozsahu, který potřebujete.
- Katalogy a právní stav
Katalogy požadavků se dodávají s Complaica a my je udržujeme aktuální: když se předpis změní, katalog aktualizujeme. Katalogy ve formátu OSCAL, například uživatelský katalog Grundschutz++, lze navíc znovu importovat přímo ze schválených zdrojů. Zda se na vás předpis vztahuje a jak jej vykládat, rozhodujete vy — případně s našimi poradci.
Hodnocení zákazníků o Complaica
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Časté otázky ke compliance ve vodním hospodářství
Jak Complaica pomáhá s NIS2 ve vodním hospodářství?
Complaica zaznamená, které části vaší organizace spadají pod NIS2, eviduje zařízení, IT, řídicí systémy a dodavatele, hodnotí rizika a opatření podle § 30 BSIG, sleduje opatření s odpovědnými osobami a termíny a dokumentuje bezpečnostní incidenty s lhůtami podle § 32 BSIG. Software automaticky nekontroluje, zda vaše organizace pod NIS2 spadá, a hlášení ohlašovacímu místu podáváte sami. Více na stránce software pro NIS2.
Spadá každá vodárna pod NIS2?
Ne, ne automaticky. Pitná a odpadní voda patří k odvětvím BSIG; zda je organizace významným nebo základním subjektem či provozovatelem kritického zařízení, závisí na činnosti, velikosti, prahových hodnotách a právní formě a je třeba to posoudit případ od případu.
Jak spravovat B3S Wasser/Abwasser a ISO 27001 společně?
Obojí jsou v Complaica samostatné katalogy požadavků na stejných zařízeních, systémech a dodavatelích. Rizika a opatření se vedou jednou a přiřazují se k odpovídajícím požadavkům obou katalogů; stav lze dál vyhodnocovat zvlášť pro každý katalog. Nevzniká druhý ISMS vedle prvního. Více o softwaru ISMS pro ISO 27001.
Jak spolu v Complaica souvisí ISMS a ochrana osobních údajů?
Obojí pracuje na stejných procesech, aplikacích a dodavatelích. Vhodná opatření ISMS lze zdokumentovat také jako technická a organizační opatření a přiřadit je k příslušným požadavkům na ochranu osobních údajů. Porušení zabezpečení osobních údajů je bezpečnostní incident s vlastní 72hodinovou lhůtou podle čl. 33 GDPR. Více o softwaru pro GDPR.
Hodí se Complaica pro malé vodárny a svazky obcí?
Ano. Začnete předpisy, které pro vás platí dnes — často ochranou osobních údajů a informační bezpečností — a další přidáte, až přibudou; databáze roste s vámi. Odpovědnosti lze jasně přidělit i tehdy, když několik lidí nese mnoho úkolů, a naši poradci mohou převzít úkoly, pro které nemáte vlastní pozici, například roli externího manažera informační bezpečnosti.
Co je B3S Wasser/Abwasser?
Oborový bezpečnostní standard DVGW a DWA pro IT bezpečnost zásobování vodou a odvádění odpadních vod: list DVGW W 1060 nebo DWA-M 1060 a průvodce IT bezpečností s příručkou. BSI potvrdil jeho vhodnost; podle jeho přehledu platí do srpna 2027.
Potřebují vodárny ISO/IEC 27019?
ISO/IEC 27019 doplňuje ISO/IEC 27002 o opatření pro řízení procesů v energetice. Závazná je pro provozovatele elektrických a plynárenských sítí prostřednictvím katalogu IT bezpečnosti Spolkové agentury pro sítě, nikoli pro čistě vodárenské podniky. Městské multiutility ji uplatňují vedle B3S WA; pro řídicí systémy vodárenství je užitečnou referencí.
Můžeme zachytit řízení procesů a dálkové ovládání?
Ano. Řídicí systémy, řídicí jednotky, stanice dálkového ovládání a dispečinky jsou objekty jako servery a aplikace — se závislostmi na zařízeních, která řídí, a na dodavatelích, kteří je udržují.
Jak spolu souvisí BSIG a KRITIS-Dachgesetz?
BSIG upravuje kybernetickou bezpečnost, KRITIS-Dachgesetz fyzickou odolnost kritických zařízení — s vlastní analýzou rizik, plánem odolnosti a hlášeními BBK. V Complaica se obojí vztahuje ke stejným zařízením; opatření jako nouzové napájení lze přiřadit k požadavkům obou.
Podporuje Complaica řízení rizik podle nařízení o pitné vodě?
Nebezpečí, hodnocení rizik a opatření lze vést podle částí systému — od odběru po distribuci — a sestavit jako dokumentaci k žádosti u hygienického úřadu. Povodí podle TrinkwEGV jsou samostatné objekty s vlastním hodnocením.
Jak probíhají interní audity podle ISO 19011 v Complaica?
Audit založíte v programu auditů s rozsahem a kritérii, rozdělíte do sezení, ohodnotíte každý požadavek, zaznamenáte zjištění u požadavku a k neshodám vytvoříte opatření. Zpráva z auditu prochází stavy až po vydání; výsledky vstupují do přezkoumání vedením. ISO 19011 je směrnice a není certifikovatelná — software podporuje procesy, které popisuje. Více na stránce o řízení auditů.
Kde jsou naše data uložena?
Ve variantě SaaS v Německu. Complaica můžete provozovat i on-premises ve vlastní infrastruktuře — licence stojí v obou případech stejně.
Můžeme převzít stávající data?
Ano. Seznamy zařízení, analýzy rizik a opatření lze importovat z Excelu a přes REST API; naši specialisté převod doprovázejí.
Kdo udržuje katalogy požadavků aktuální?
My. Katalogy předpisů se dodávají s Complaica a udržujeme je my; když se předpis změní, katalog aktualizujeme. Zda a jak se předpis na vaši organizaci vztahuje, rozhodujete vy — případně s našimi poradci.
Nahrazuje Complaica kontrolu úřadem nebo auditorem?
Ne. Complaica vede požadavky, hodnocení, opatření a důkazy tak, aby je auditoři, dozorové úřady a hygienický úřad mohli sledovat. Samotná kontrola a schválení zůstávají na nich; „certifikace NIS2“ softwaru neexistuje.
Zdroje Reference a právní základy
15 zdrojů · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, GDPR, … Zobrazit Skrýt
Právní předpisy
Normy a standardy
Právně závazné je výhradně znění zveřejněné v příslušném úředním věstníku. Normy lze získat u uvedených vydavatelů.
Probrat nabídku Complaica pro vaši organizaci
Dejte nám krátce vědět, jaká zařízení a předpisy spravujete. Rádi vám Complaica ukážeme na vašem případu.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.