Software de gestión
de auditorías internas
Para auditores y equipos de calidad, SGSI y cumplimiento que realizan auditorías internas y a proveedores. Planifique auditorías, documente hallazgos y haga seguimiento de las acciones hasta su cierre — los informes de auditoría y la revisión por la dirección salen de los mismos datos, no de hojas de cálculo.
- 01Planificación de auditorías: programas y auditorías con alcance, criterios y calendario
- 02Sesiones de auditoría: cada requisito evaluado como conforme, parcial, no conforme o no aplicable
- 03Seguimiento de acciones: no conformidades y observaciones en el requisito, acciones con responsables y plazos
- 04Informes de auditoría y revisión por la dirección a partir de los mismos datos
El proceso sigue la guía ISO 19011:2026 para la auditoría de sistemas de gestión — para ISO 9001, ISO 27001, NIS2 y otras normas.
Por qué Complaica como software de gestión de auditorías
Lo que ganan auditores y responsables cuando las auditorías dejan de llevarse en hojas de cálculo.
Auditorías en los requisitos
Evaluaciones, hallazgos y evidencias cuelgan del requisito de la norma y de los objetos a los que afecta — no de una hoja de cálculo al margen del sistema.
Evidencias en el objeto
Documentos y evidencias están en el proceso, sistema o emplazamiento que demuestran; el auditor los encuentra donde revisa. Cómo Complaica encadena estas evidencias y las asegura con sellos de tiempo eIDAS se explica en la página de gestión de evidencias.
Acciones hasta el cierre
Una no conformidad se convierte en una acción con responsable, plazo y estado; cada cambio de estado se registra con autor y fecha.
Trabajo en un mismo sistema
Participantes internos y externos — auditores, responsables de procesos, proveedores — trabajan en el mismo sistema; el acceso se concede por objeto y por enlace.
SaaS o en local
Alojado en Alemania o en su propia infraestructura — la licencia cuesta lo mismo en ambos casos.
Software para auditorías internas: el módulo de auditoría paso a paso
Así realiza auditorías internas en Complaica — del programa de auditoría a la revisión por la dirección.
- Fijar el alcance
- Designar auditores
- Preparar requisitos
- Evaluar
- Registrar hallazgos
- Asignar acciones
- Verificar el resultado
- Informe y revisión por la dirección
01 / 07 · Programa de auditoría
Planificar programas de auditoría
Cree programas de auditoría para un periodo — por ejemplo, el programa anual 2027 — con objetivos, alcance, criterios de auditoría y calendario. Auditorías internas, a proveedores y combinadas están en el mismo árbol, cada una con sus sesiones y hallazgos. Designa auditores y responsables por auditoría; los auditores externos reciben acceso por objeto y por enlace.
La ISO 19011 recomienda dirigir los recursos allí donde los riesgos son altos y el desempeño bajo. El grado de cumplimiento y la evaluación de riesgos de Complaica muestran dónde es.
02 / 07 · Plan y sesiones
Realizar sesiones de auditoría
Divida una auditoría en sesiones — por proceso, emplazamiento, capítulo o entrevista. En la sesión, los auditores evalúan cada requisito como conforme, parcial, no conforme o no aplicable; el progreso de la sesión es visible en todo momento. Los requisitos proceden del catálogo de la norma; documentos y evidencias ya están en los objetos.
Las sesiones se realizan in situ, en remoto o de forma mixta — la ISO 19011:2026 amplía sus orientaciones al respecto.
03 / 07 · Hallazgos
Registrar hallazgos y no conformidades
Desde la sesión crea un hallazgo directamente en el requisito: no conformidad u observación, con estado, gravedad, evidencias y responsables. Todos los hallazgos de una auditoría y de un programa están en una lista filtrable.
04 / 07 · Acciones
Acciones correctivas y preventivas
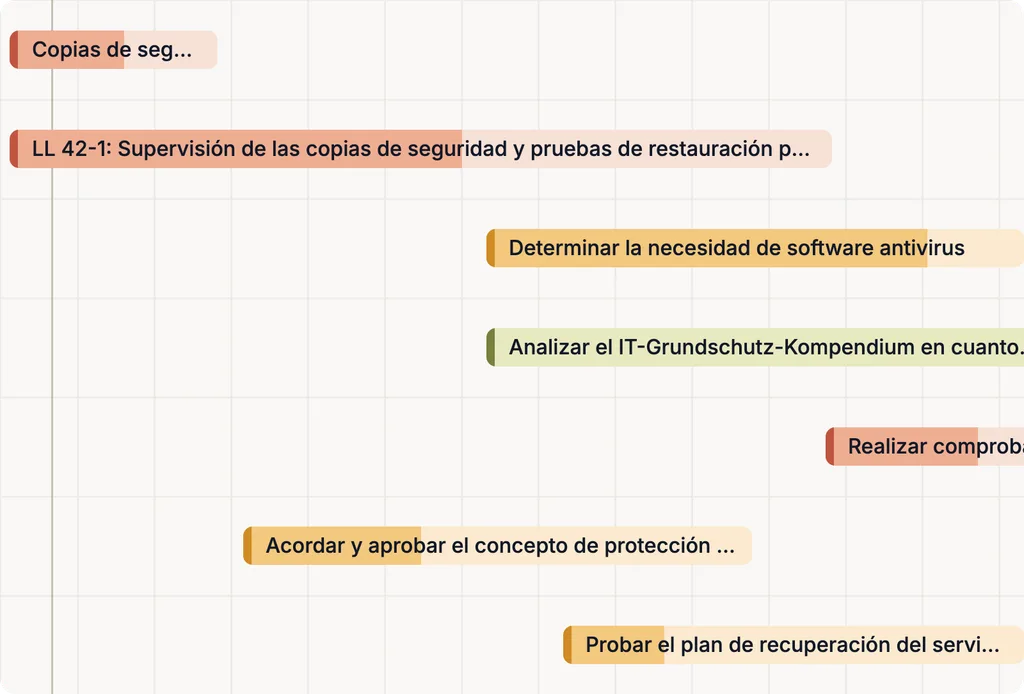
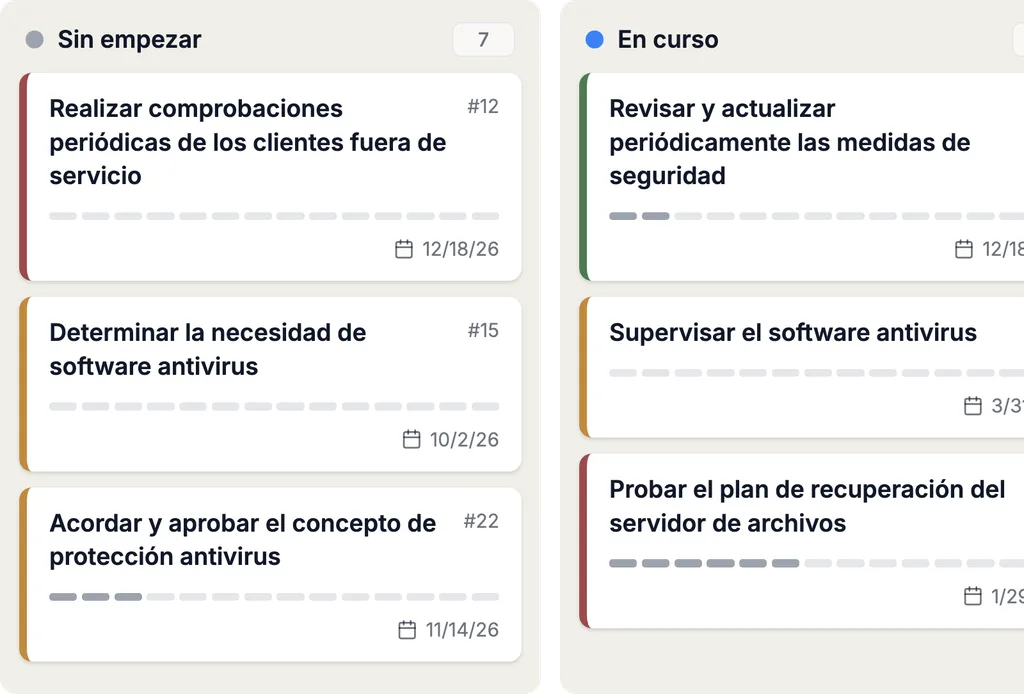
Las no conformidades se convierten en acciones con responsables, plazos y estado — corrección, acción correctiva y, cuando una norma lo exige, acción preventiva. El flujo de trabajo lo define usted — por ejemplo, que una acción solo se cierre tras su verificación; cada cambio de estado se registra con autor y fecha. En la auditoría de seguimiento, la evaluación anterior sigue visible en el requisito.
05 / 07 · Informes de auditoría
Elaborar informes de auditoría
El informe de auditoría resume objetivos, alcance, criterios, hallazgos y conclusiones de una auditoría y pasa por sus estados hasta la emisión. El programa, la auditoría y las normas auditadas constan en el informe.
06 / 07 · Revisión por la dirección
Revisión por la dirección
Los resultados de auditoría, las no conformidades abiertas y el estado de las acciones correctivas entran como entradas en la revisión por la dirección, como exigen la ISO 9001 y la ISO 27001 en el capítulo 9.3. Las conclusiones y las actividades decididas quedan registradas en la revisión, y su historial es trazable.
07 / 07 · Registros
Registros de auditoría y preparación para la auditoría
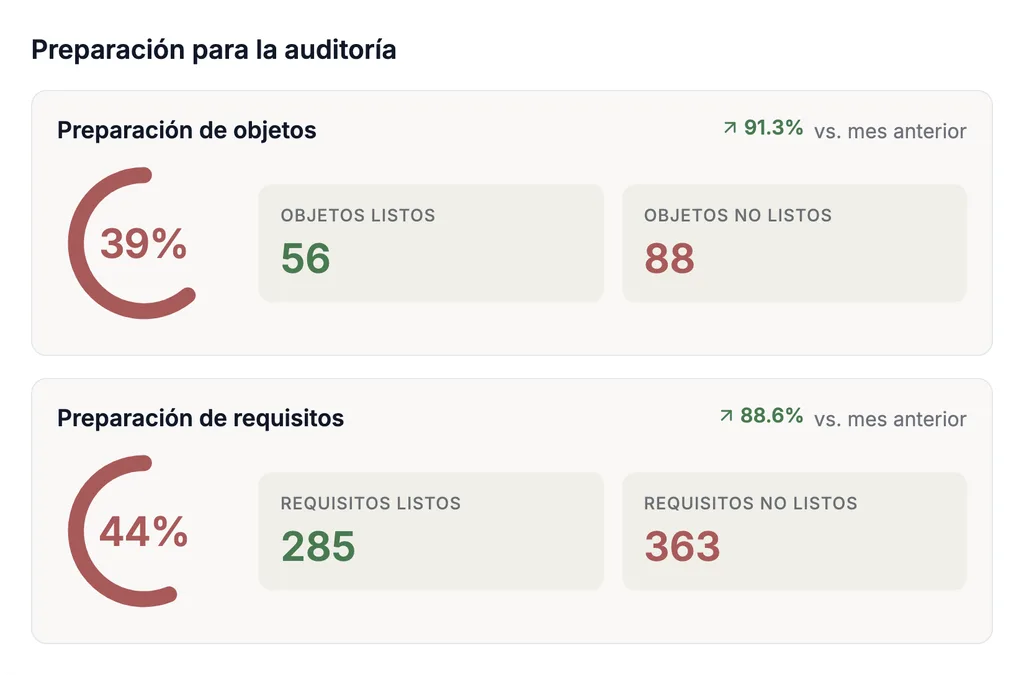
La ISO 19011 recomienda mantener los registros relacionados con la auditoría (capítulo 5.5.7): del programa, de cada auditoría, de hallazgos y acciones. En Complaica están en los objetos y requisitos; los cuadros de mando muestran, antes de la siguiente auditoría interna o externa, cuán preparados están objetos y requisitos.
De las listas de verificación en Excel al software de gestión de auditorías
Las auditorías pueden llevarse con listas de verificación en Excel e informes en Word — hasta que se juntan hallazgos de varias auditorías, acciones con plazos y una segunda norma. Cinco puntos en los que Complaica organiza el trabajo de otra manera.
| Excel y Word | Complaica | |
|---|---|---|
| Programa de auditoría | Un plan anual en una hoja de cálculo, fechas en el calendario. | Programas con sus auditorías, sesiones y hallazgos en un árbol; estado y progreso por auditoría. |
| Listas de verificación | Preguntas copiadas de nuevo en cada auditoría, evaluaciones en celdas. | Los requisitos proceden del catálogo de la norma; la evaluación queda en el requisito y es visible en la siguiente auditoría. |
| Hallazgos y acciones | Una lista de acciones, con seguimiento manual. | Los hallazgos se convierten en acciones con responsables, plazos, estado y verificación de la eficacia. |
| Informes de auditoría | Un documento Word por auditoría, copiado de la hoja de cálculo. | El informe se basa en los datos de la auditoría y pasa por sus estados hasta la emisión. |
| Varias normas | Una lista de verificación por norma, mantenida dos veces. | Auditorías combinadas sobre la ISO 9001, la ISO 27001, NIS2 o el RGPD sobre los mismos objetos. |
Tipos de auditoría y varias normas
Auditorías internas, auditorías a proveedores y la preparación de la auditoría de certificación se llevan en los mismos programas de auditoría — para cada norma que gestione en Complaica.
Cada norma se entrega con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento.
- Auditorías internas (primera parte)
La organización se audita a sí misma — como exigen la ISO 9001, la ISO 27001 y las demás normas de sistemas de gestión en el capítulo 9.2.
- Auditorías a proveedores (segunda parte)
Auditorías a proveedores externos; en Complaica, los proveedores son objetos con sus procesos, riesgos y hallazgos.
- Auditorías de certificación (tercera parte)
El organismo de certificación audita según la ISO/IEC 17021-1. Complaica le facilita evidencias, informes y el estado de las acciones.
- Auditorías combinadas
Dos o más sistemas de gestión en una auditoría, como ISO 9001 e ISO 27001; el informe de auditoría recoge las normas auditadas.
SaaS u on-premises
Complaica funciona donde su organización lo necesite; la licencia cuesta lo mismo en ambos casos.
- SaaS alojado en Alemania
La variante SaaS se opera en Alemania; usted trabaja en el navegador, sin infraestructura propia.
- On-premises en su infraestructura
Usted opera Complaica en su propio entorno, para organizaciones cuyos datos no pueden salir de la casa.
- Reutilizar los datos existentes
Importación y exportación desde y hacia Excel y mediante la API REST; nuestros especialistas acompañan la migración de sus datos sin coste.
Consultoría de auditoría según ISO 19011
Consultoría a lo largo del proceso de auditoría — del programa de auditoría a la revisión por la dirección, en la medida que necesite.
- Establecer el programa de auditoría
Definir objetivos, riesgos, alcance y calendario del programa y crearlo en Complaica.
- Auditorías internas
Realizar o acompañar auditorías internas según la ISO 19011 — para ISO 9001, ISO 27001, NIS2 y otras normas.
- Auditorías a proveedores
Planificar y realizar auditorías a proveedores externos, dar seguimiento a hallazgos y acciones con el proveedor.
- Preparación para la certificación
Presentar evidencias, informes y acciones abiertas como el organismo de certificación quiere verlos.
- Revisión por la dirección
Preparar las entradas de auditorías y acciones y acompañar la revisión por la dirección.
Lo que dicen los clientes de Complaica
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Optimice las tareas de compliance con asistencia de IA
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre la ISO 19011 y las normas auditadas, propone preguntas de auditoría, redacta hallazgos y acciones correctivas y resume los resultados de auditoría. La evaluación y las decisiones siguen siendo de los auditores.
- 01Responder preguntas sobre la ISO 19011 y la edición 2026
- 02Proponer preguntas de auditoría para un requisito
- 03Redactar y asignar hallazgos y acciones correctivas
- 04Resumir los resultados de una auditoría para el informe y la revisión por la dirección
- 05Explicar el uso de Complaica — qué función sirve para qué
La ISO 19011 en pocas palabras
La ISO 19011 es la guía internacional para la auditoría de sistemas de gestión — recomendaciones, no una norma de requisitos; nadie se certifica según ella. La cuarta edición, de mayo de 2026, amplía sobre todo la orientación sobre métodos de auditoría remota (de la ISO/IEC TS 17012) y sobre ubicaciones virtuales en el anexo A.
- 4 Principios de auditoría
Integridad, presentación imparcial, debido cuidado profesional, confidencialidad, independencia, enfoque basado en la evidencia y enfoque basado en riesgos.
- 5 Gestión de un programa de auditoría
Objetivos, riesgos y oportunidades, alcance, recursos y registros del programa; seguimiento y mejora.
- 6 Realización de una auditoría
Preparar, realizar, hallazgos y conclusiones, informe, finalización y seguimiento.
- 7 Competencia de los auditores
Comportamiento, conocimientos y habilidades de auditores y líderes de equipo, y su evaluación.
- Anexo A
Orientación adicional para auditores, entre otras cosas sobre métodos de auditoría remota y ubicaciones virtuales.
Información de ISO a 25 de octubre de 2026
Preguntas frecuentes sobre el software de gestión de auditorías
¿Qué es un software de gestión de auditorías?
Un software de gestión de auditorías lleva el proceso de auditoría en un solo sistema: planificación en programas y auditorías, evaluaciones por requisito en sesiones de auditoría, hallazgos, seguimiento de acciones, informes de auditoría y la revisión por la dirección. En lugar de mantener por separado listas de verificación, listas de acciones e informes, auditores y responsables trabajan sobre un único conjunto de datos.
¿Para quién está pensado Complaica como software de auditorías internas?
Para auditores de sistemas de gestión y equipos de calidad, SGSI y cumplimiento que realizan auditorías internas y a proveedores según la ISO 9001, la ISO 27001, NIS2, TISAX, Grundschutz++ o requisitos propios.
¿Cómo se desarrolla una auditoría interna en Complaica?
Crea la auditoría en el programa con alcance y criterios, la divide en sesiones, evalúa cada requisito, registra hallazgos en el requisito y crea acciones para las no conformidades. El informe de auditoría pasa por sus estados hasta la emisión; los resultados entran en la revisión por la dirección.
¿Cómo se hace el seguimiento de hallazgos y acciones?
Los hallazgos — no conformidades y observaciones — figuran con estado y gravedad en una lista filtrable por auditoría y programa. Las acciones llevan responsables, plazos y estado y aparecen en el cronograma y en el tablero; cada cambio de estado se registra con autor y fecha.
¿Pueden trabajar auditores externos en Complaica?
Sí. Participantes internos y externos — auditores, proveedores, consultores — trabajan en el mismo sistema; el acceso se concede por objeto y por enlace.
¿Se pueden auditar varias normas?
Sí. Un programa de auditoría puede contener auditorías de distintas normas, y el informe de auditoría recoge las normas auditadas. La ISO 19011 también describe las auditorías combinadas de dos sistemas de gestión, por ejemplo ISO 9001 e ISO 27001.
¿Cómo se relacionan la auditoría interna y la revisión por la dirección?
La ISO 9001 y la ISO 27001 exigen en el capítulo 9.3 que los resultados de las auditorías entren en la revisión por la dirección. En Complaica, informes de auditoría, no conformidades abiertas y el estado de las acciones están disponibles para ello; conclusiones y actividades se registran en la revisión.
¿Qué es la ISO 19011 y es certificable?
La ISO 19011 es la guía internacional para la auditoría de sistemas de gestión: principios, gestión de un programa de auditoría, realización de auditorías y competencia de los auditores. Da recomendaciones y no es certificable; lo que se certifica es el sistema de gestión, por ejemplo según la ISO 9001 o la ISO 27001. Tampoco Complaica está «certificado según ISO 19011» — el software apoya los procesos que describe la guía.
¿Qué hay de nuevo en la ISO 19011:2026?
La cuarta edición, de mayo de 2026, sustituye a la ISO 19011:2018. Los cambios principales: orientación ampliada sobre métodos de auditoría remota, tomada de la ISO/IEC TS 17012, y un anexo A ampliado sobre métodos de auditoría remota y ubicaciones virtuales. Los términos se basan en la ISO 9000:2026.
¿Se pueden trasladar listas de verificación existentes?
Sí. Complaica importa y exporta datos de y a Excel y mediante la API REST; los documentos se archivan en el objeto. Nuestros especialistas acompañan el traspaso de sus datos sin coste.
¿Está Complaica disponible como SaaS o en local?
Ambas. La versión SaaS se aloja en Alemania; en local (on-premises), usted opera Complaica en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
Fuentes Referencias y bases jurídicas
3 fuentes · ISO 19011, ISO 9001, ISO/IEC 27001 Mostrar Ocultar
Normas y estándares
Solo es jurídicamente vinculante la versión publicada en el diario oficial correspondiente. Las normas pueden obtenerse a través de los editores indicados.
Gestión de auditorías con Complaica
Solicite una demo o la lista de precios — o hable con nosotros sobre su programa de auditoría y el traspaso de sus listas de verificación.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.