Compliance-Software
für die Wasserwirtschaft
Complaica ist die Compliance-Software für Wasserversorger, Abwasserbetriebe, Stadtwerke und Wasserverbände. Sie organisieren NIS2, Ihr ISMS nach ISO 27001 oder IT-Grundschutz, den B3S Wasser/Abwasser und den Datenschutz an einem Ort: Anlagen, Prozesse und Dienstleister werden einmal erfasst und mit Anforderungen, Risiken, Maßnahmen und Nachweisen verknüpft.
- 01Informationssicherheit und NIS2NIS2 und BSIG, ISMS nach ISO/IEC 27001, BSI-Standards 200-1 bis 200-4, IT-Grundschutz und B3S Wasser/Abwasser — für IT und Leittechnik
- 02DatenschutzDSGVO und BDSG: Verarbeitungsverzeichnis, technische und organisatorische Maßnahmen, Auftragsverarbeitung, Betroffenenrechte und Datenpannen
- 03ISO-NormenISO 14001 und ISO 9001, interne Audits nach ISO 19011 in einem gemeinsamen Auditprogramm
- 04Gesetze der WasserwirtschaftKRITIS-Dachgesetz, Trinkwasserverordnung, Trinkwassereinzugsgebieteverordnung und Energieeffizienzgesetz
Compliance-Anforderungen der Wasserwirtschaft zentral verwalten
ISMS, Datenschutz und die weiteren Regelwerke, die für Ihre Organisation gelten, arbeiten in Complaica auf einem gemeinsamen Datenbestand. Was einmal erfasst ist, wird überall genutzt, wo es gilt: Anlagen, Dienstleister und Maßnahmen pflegen Sie nicht für jedes Regelwerk neu.
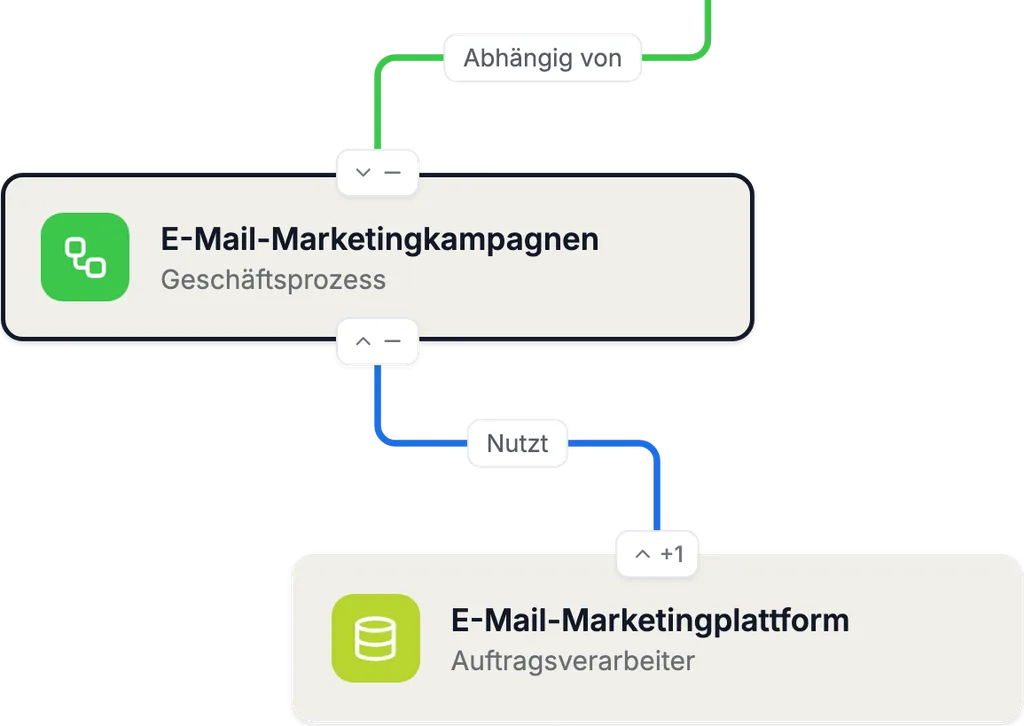
- 01Anlagen, Prozesse, Systeme und Dienstleister als ein Modell — Wasserwerke, Pumpwerke, Kläranlagen, Prozessleitsystem und Fernwirktechnik mit ihren Abhängigkeiten
- 02Anforderungen je Regelwerk an denselben Objekten bewerten — NIS2 und BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, DSGVO und weitere
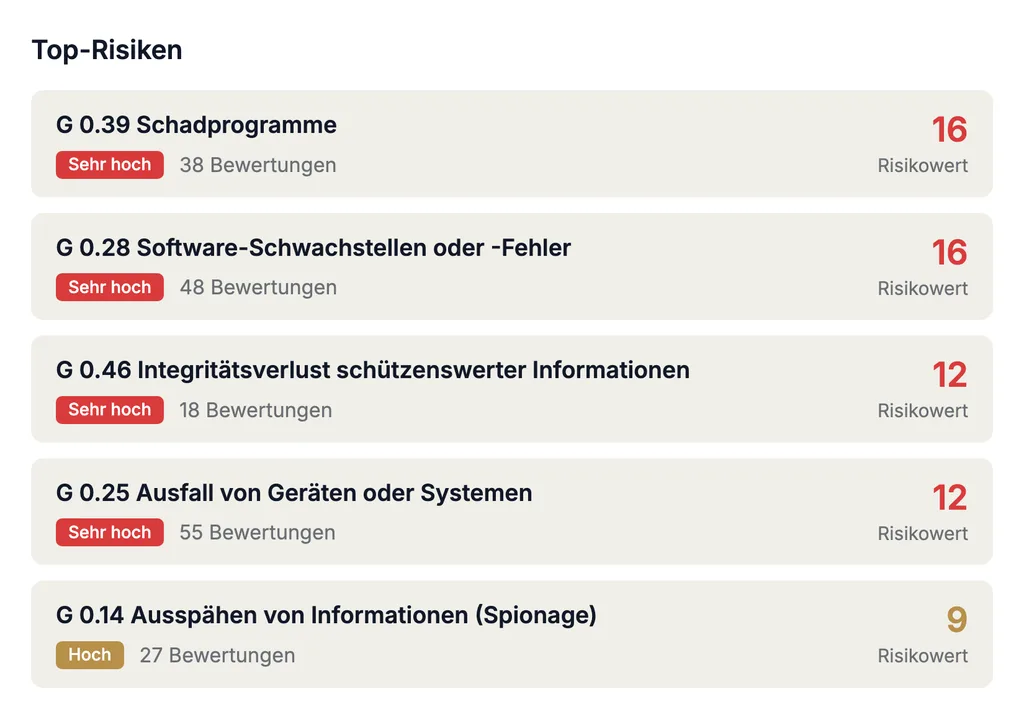
- 03Risiken je Objekt in einer konfigurierbaren Risikomatrix bewerten und behandeln
- 04Maßnahmen mit Verantwortlichen, Fristen und Status — eine Maßnahme lässt sich den Anforderungen mehrerer Regelwerke zuordnen; jede Statusänderung wird mit Autor und Datum festgehalten
- 05Nachweise am Objekt ablegen; Berichte und Dashboards für Geschäftsleitung, Prüfer und Aufsicht
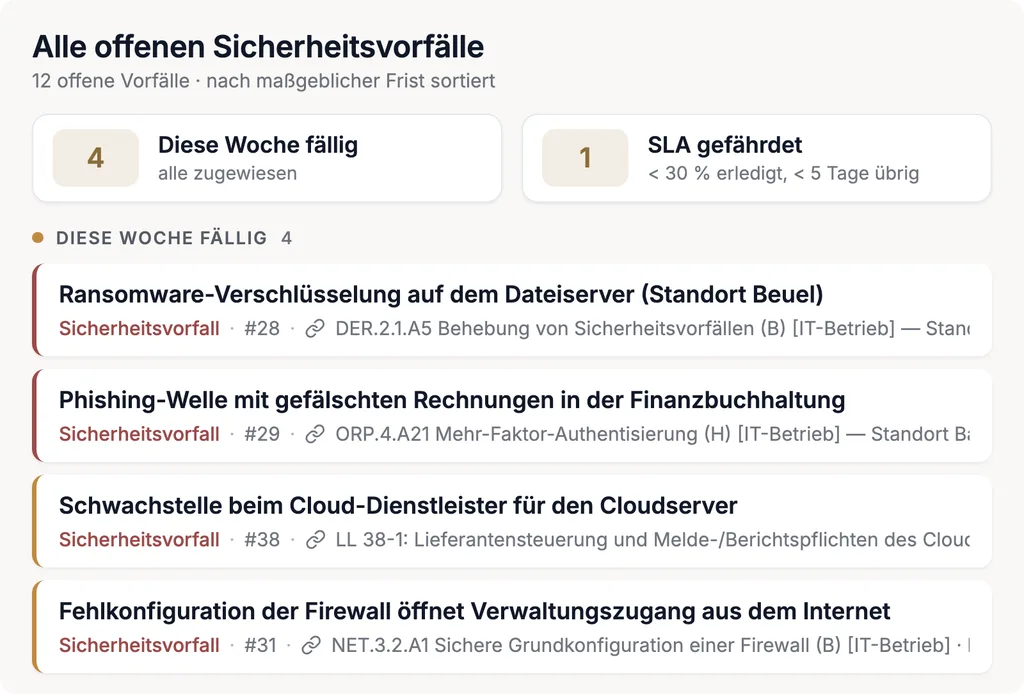
- 06Sicherheitsvorfälle, Datenpannen und interne Audits mit ihren Fristen und Feststellungen
NIS2 für Wasserversorger und Abwasserbetriebe
Trinkwasser und Abwasser gehören zu den Sektoren der NIS2-Richtlinie; in Deutschland setzt das BSIG sie um. Ob und als welche Einrichtung Ihre Organisation betroffen ist, hängt unter anderem von Tätigkeit, Größe und Rechtsform ab. Complaica prüft das nicht automatisch — es hält das Ergebnis Ihrer Prüfung fest und organisiert die Pflichten, die daraus folgen. Mehr zu den Funktionen auf der Seite NIS2 Software.
NIS2, BSIG und B3S sind nicht dasselbe: Die Richtlinie setzt den europäischen Rahmen, das BSIG regelt die Pflichten in Deutschland — etwa die Risikomanagementmaßnahmen nach § 30 und die Meldepflichten nach § 32. Der B3S Wasser/Abwasser konkretisiert den Stand der Technik der Branche; ihn umzusetzen, ersetzt weder die Prüfung der Betroffenheit noch die Pflichten aus dem BSIG.
- Geltungsbereich festlegen und dokumentieren
Organisation, Standorte und Dienste als Baum abbilden und festhalten, welche Teile unter die NIS2 fallen; Verantwortlichkeiten werden je Einheit und je Objekt vergeben.
- Anlagen, IT, Leittechnik und Dienstleister
Wasserwerke, Pumpwerke, Prozessleitsysteme, Fernwirktechnik, Anwendungen und Dienstleister mit ihren Abhängigkeiten erfassen — oder aus CMDB, Asset Management und Excel übernehmen.
- Risiken bewerten
Risiken je Objekt in der konfigurierbaren Risikomatrix bewerten und behandeln; Behandlungsoption, Maßnahmen und Restrisiko bleiben nachvollziehbar dokumentiert.
- Maßnahmen nach § 30 BSIG
Die zehn Risikomanagementmaßnahmen als Anforderungen bewerten und die Maßnahmen dazu mit Verantwortlichen, Fristen und Status verfolgen.
- Sicherheitsvorfälle dokumentieren
Jeder Vorfall ist ein Datensatz mit Zeitstempeln, Zuständigen und betroffenen Objekten; die Fristen nach § 32 BSIG laufen als Termine mit. Die Meldung selbst geben Sie bei der gemeinsamen Meldestelle von BSI und BBK ab.
- Nachweise für Prüfung und Geschäftsleitung
Nachweise liegen am Objekt; Dashboards zeigen den Umsetzungsstand von der einzelnen Anforderung bis zur Organisation — als Grundlage für die Überwachung durch die Geschäftsleitung nach § 38 BSIG und für Prüfungen.
ISMS-Software für Wasserversorger und Abwasserbetriebe
Ein ISMS in Complaica verbindet die Anforderungen von ISO/IEC 27001, BSI IT-Grundschutz und dem B3S Wasser/Abwasser mit Ihren Anlagen — für die Büro-IT ebenso wie für Prozessleitsysteme und Fernwirktechnik. Jeder Katalog bleibt für sich auswertbar; Anlagen, Risiken und Maßnahmen teilen sie sich. Mehr zur ISMS Software.
Beispiel: vom Pumpwerk zum Nachweis
- 01
Pumpwerk
Anlage im Scope
Das Pumpwerk ist ein Objekt mit Standort, Verantwortlichen und den Prozessen, die von ihm abhängen.
- 02
Leittechnik
Prozessleitsystem · Fernwirktechnik
Die Fernwirkanlage ist mit dem Pumpwerk verknüpft, ebenso der Dienstleister, der sie fernwartet.
- 03
Risiko
Gefährdung bewerten
Etwa ein unzureichend abgesicherter Fernzugriff — bewertet in der Risikomatrix Ihres Konzepts.
- 04
Maßnahme
Behandlung planen
Etwa Fernzugriff nur über abgesicherte, protokollierte Verbindungen; zugeordnet den passenden Anforderungen, zum Beispiel aus ISO/IEC 27001 und B3S WA.
- 05
Verantwortung
Zuständige und Frist
Zuständige, Frist und Status; jede Statusänderung wird mit Autor und Datum festgehalten.
- 06
Nachweis
am Objekt
Konfiguration, Protokoll oder Prüfbericht liegen an Maßnahme und Anlage — mit Autor und Datum.
- 07
Audit
internes Audit · ISO 19011
Im internen Audit wird die Anforderung bewertet und die Maßnahme mit ihrem Nachweis geprüft; aus einer Nichtkonformität wird eine neue Maßnahme.
- ISO/IEC 27001
Das zertifizierbare ISMS, auch auf Basis von IT-Grundschutz: Anforderungen und Annex-A-Controls sind als Katalog vorbereitet, dazu Berichtsvorlagen. Mehr auf der Seite zur ISMS Software für ISO 27001.
- BSI-Standards 200-1 und 200-2
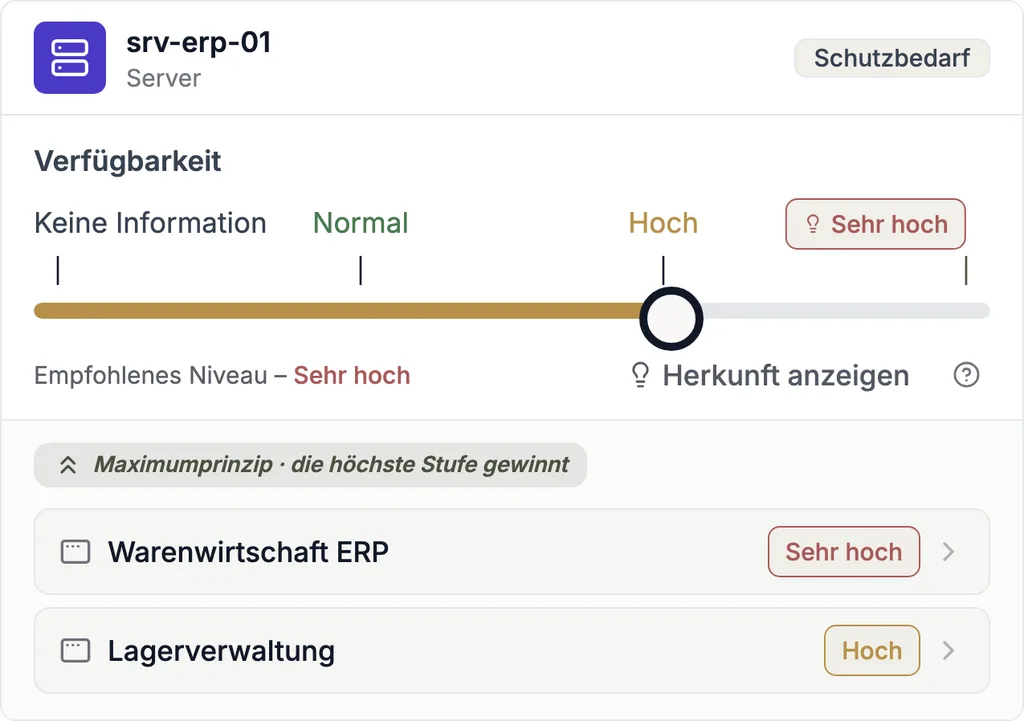
ISMS nach BSI und IT-Grundschutz-Methodik: Strukturanalyse, Schutzbedarfsfeststellung und Modellierung mit den Bausteinen des Kompendiums, einschließlich der Bausteine für industrielle IT; der IT-Grundschutz-Check zeigt den Stand je Anforderung.
- BSI-Standard 200-3
Risikoanalyse für Anlagen und Systeme mit hohem Schutzbedarf anhand der elementaren Gefährdungen — mit Risikobehandlung und dem Restrisiko, das die Leitung trägt.
- BSI-Standard 200-4
Business Continuity Management: Business-Impact-Analyse, Notbetrieb der Wasserversorgung, Wiederanlaufpläne und Übungen an denselben Prozessen und Anlagen.
- B3S Wasser/Abwasser
Der Branchenstandard von DVGW und DWA — Merkblatt W 1060 bzw. DWA-M 1060 mit IT-Sicherheitsleitfaden. Seine Eignung hat das BSI nach altem Recht festgestellt, gültig bis August 2027; nach § 30 Abs. 9 BSIG können Betreiber branchenspezifische Standards vorschlagen.
- ISO/IEC 27019 im Querverbund
Ergänzende Controls für die Prozessleittechnik der Energieversorgung, Ausgabe 2024 — verbindlich für Strom- und Gasnetzbetreiber über den IT-Sicherheitskatalog der Bundesnetzagentur, nicht für die Wasserversorgung. Für Stadtwerke im Querverbund steht sie neben dem B3S WA.
Datenschutz für die Wasserwirtschaft
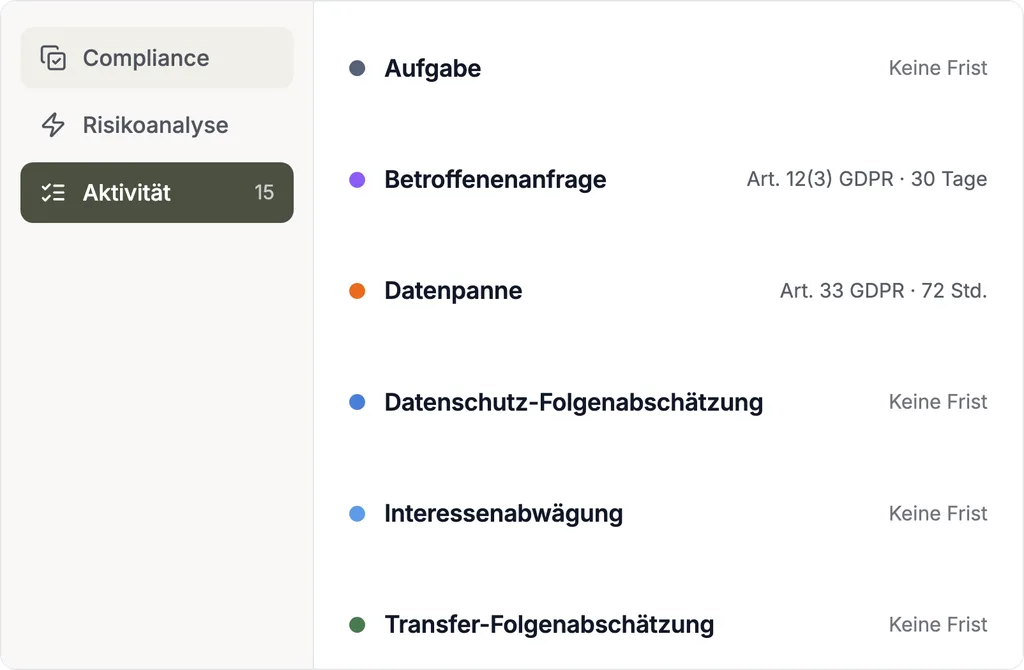
Wasserversorger und Verbände verarbeiten Daten von Kunden, Mitgliedern und Beschäftigten — von der Verbrauchsabrechnung bis zum Beitragsbescheid. Complaica führt das Datenschutzmanagement nach DSGVO auf denselben Prozessen, Anwendungen und Dienstleistern wie das ISMS; Vorlagen und Kataloge für den Start bringt das Data Protection Kit mit.
- Verzeichnis der Verarbeitungstätigkeiten
Verbrauchsabrechnung, Zählerablesung, Gebühren- und Beitragsbescheide, Kundenservice, Personal und Videoüberwachung von Anlagen — mit Zweck, Rechtsgrundlage und Löschfristen (Art. 30 DSGVO).
- Digitale Wasserzähler
Funkwasserzähler liefern Verbrauchsdaten, die Rückschlüsse auf einen Haushalt zulassen können. Zu prüfen sind Rechtsgrundlage, Speicherdauer und ob eine Datenschutz-Folgenabschätzung nötig ist (Art. 35 DSGVO).
- Auftragsverarbeitung und Dienstleister
Abrechnungs-, IT- und Wartungsdienstleister mit ihren Verträgen nach Art. 28 DSGVO — dieselben Dienstleister, die das ISMS in der Lieferkette bewertet.
- Technische und organisatorische Maßnahmen
Geeignete ISMS-Maßnahmen können zugleich als technische und organisatorische Maßnahmen dokumentiert und den jeweiligen Datenschutzanforderungen zugeordnet werden (Art. 32 DSGVO).
- Betroffenenrechte und Datenpannen
Auskunfts- und Löschanfragen mit ihrer Monatsfrist, Datenpannen mit der 72-Stunden-Frist nach Art. 33 DSGVO — jede als Datensatz mit Fristen und Verlauf.
- DSGVO, BDSG und Landesrecht
Für privatrechtlich organisierte Versorger ergänzt das BDSG die DSGVO, für öffentlich-rechtliche Verbände und Eigenbetriebe das Datenschutzgesetz ihres Landes.
Für wen: Wasserversorgung, Abwasser und Wasserverbände
Ob Wasserwerk eines Stadtwerks, Abwasserzweckverband oder Deichverband: Informationssicherheit und Datenschutz betreffen alle; welche weiteren Regelwerke gelten, hängt von Sparte und Größe ab.
- 01
Trinkwasser
- Wasserversorger
- Wasserwerke
- Wasserversorgungsverbände
ISMS und B3S WA für Gewinnung, Aufbereitung und Leittechnik, Datenschutz für Kunden- und Verbrauchsdaten; NIS2 und KRITIS, wo die Schwellen erreicht sind; dazu TrinkwV und TrinkwEGV.
- 02
Abwasser
- Abwasserverbände
- Abwasserzweckverbände
- Stadtentwässerung
Informationssicherheit für Kläranlagen, Pumpwerke und Leittechnik, Datenschutz für Gebührenbescheide; dazu B3S WA und KRITIS ab den Schwellenwerten, EnEfG und ISO 14001.
- 03
Querverbund und Kommune
- Wasser- und Abwasserverbände
- Stadtwerke
- Gemeindewerke
Ein ISMS und ein Datenschutzmanagement über alle Sparten — Wasser neben Energie und Verkehr —, mit ISO/IEC 27019 für die Energiesparte und Qualitätsmanagement nach ISO 9001.
- 04
Gewässer und Wasserbau
- Gewässerunterhaltungsverbände
- Wasser- und Bodenverbände
- Entwässerungsverbände
- Beregnungsverbände
- Deichverbände
- Sielverbände
- Talsperrenverbände
Schöpfwerke, Siele, Deiche und Talsperren mit Fernwirktechnik absichern, Mitglieder- und Beitragsdaten nach DSGVO führen; Abläufe nach ISO 9001 und ISO 14001.
- 05
Verbandsebene
- Wasserwirtschaftsverbände
- Dachverbände
Eigene Pflichten aus Datenschutz und Informationssicherheit — und gemeinsame Kataloge, Vorlagen und Auswertungen für die Mitglieder.
Was Complaica in der Praxis bringt
Sechs Gründe, aus denen Versorger und Verbände ihre Compliance mit Complaica führen.
Weniger Doppelerfassung
Anlagen, Dienstleister, Risiken und Maßnahmen werden einmal gepflegt und von jedem Regelwerk genutzt, das darauf zugreift.
Klare Verantwortung
Objekte, Risiken und Maßnahmen haben Verantwortliche und Fristen; Zugriffsrechte folgen der Struktur Ihrer Organisation.
Nachvollziehbar bis zum Nachweis
Statusänderungen mit Autor und Datum, Nachweise am Objekt — für interne Audits, Prüfer und Geschäftsleitung.
IT und Leittechnik in einem Modell
Prozessleitsysteme, Fernwirktechnik und Büro-IT stehen mit ihren Abhängigkeiten im selben Modell — sichtbar wird, welche Anlage die Versorgung trägt.
Für kleine und große Organisationen
Vom Gemeindewerk bis zum Großversorger: Sie beginnen mit den Regelwerken, die heute gelten, und ergänzen weitere, wenn sie hinzukommen.
Software plus Expertenberatung
Unsere Berater begleiten Aufbau, Risikoanalysen und Auditvorbereitung — so weit, wie Sie es brauchen.
Die Regelwerke der Wasserwirtschaft im Überblick
Was jedes Regelwerk verlangt, wen es typischerweise betrifft und was Complaica dafür führt — geordnet nach Informationssicherheit, Datenschutz, ISO-Normen und den Gesetzen der Branche.
01 Informationssicherheit BSI-Standard 200-1 · BSI-Standard 200-2 · BSI-Standard 200-3 · BSI-Standard 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Regelwerk | Was es verlangt | Typischerweise betroffen | In Complaica |
|---|---|---|---|
| BSI-Standard 200-1Managementsysteme für Informationssicherheit (ISMS) | Anforderungen an ein ISMS: Leitlinie, Sicherheitsorganisation, Sicherheitsprozess und die Verantwortung der Leitung. | alle Organisationen, die ihre Informationssicherheit nach BSI aufbauen | ISMS mit Leitlinie, Rollen, Zielen, Dokumentenlenkung und Managementbewertung |
| BSI-Standard 200-2IT-Grundschutz-Methodik, mit IT-Grundschutz-Kompendium | Basis-, Standard- oder Kern-Absicherung: Strukturanalyse, Schutzbedarf, Modellierung mit den Bausteinen des Kompendiums, IT-Grundschutz-Check. | Organisationen, die nach IT-Grundschutz arbeiten oder ISO 27001 auf Basis von IT-Grundschutz anstreben | IT-Grundschutz mit Kompendium, Modellierung und Grundschutz-Check; Grundschutz++ als Nachfolger |
| BSI-Standard 200-3Risikoanalyse auf der Basis von IT-Grundschutz | Risikoanalyse für Zielobjekte mit hohem oder sehr hohem Schutzbedarf anhand der elementaren Gefährdungen. | alle, deren Anlagen und Systeme einen erhöhten Schutzbedarf haben | Gefährdungen, konfigurierbare Risikomatrix und Risikobehandlung je Objekt |
| BSI-Standard 200-4Business Continuity Management | Business-Impact-Analyse, Notfallvorsorge, Notfall- und Wiederanlaufpläne, Tests und Übungen. | Versorger, deren Ausfall die Versorgung der Bevölkerung trifft | BIA, Wiederanlaufzeiten und Notfallpläne an denselben Prozessen und Anlagen |
| ISO/IEC 27001Informationssicherheit, Ausgabe 2022 | Zertifizierbares ISMS mit Risikobehandlung und den Controls aus Anhang A. | Versorger, die ein Zertifikat anstreben — auch auf Basis von IT-Grundschutz | das ISMS nach ISO 27001 vom Scope bis zum Audit |
| ISO/IEC 27019Controls für die Energieversorgung, Ausgabe 2024 | Ergänzt ISO/IEC 27002 um Controls für Prozessleitsysteme und Fernwirktechnik der Energieversorgung. | Stadtwerke und Querverbundunternehmen mit Energiesparte; als Referenz für die Leittechnik auch in der Wasserversorgung | Controls der ISO/IEC 27019 neben ISO/IEC 27001 und B3S WA auf denselben Anlagen |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Branchenstandard für die IT-Sicherheit von Wasserversorgung und Abwasserbeseitigung, mit IT-Sicherheitsleitfaden und Handbuch. | Betreiber kritischer Anlagen der Sparte Wasser — und alle, die sich am Branchenstandard orientieren | Anforderungen des B3S an Anlagen und Leittechnik, Maßnahmen und Nachweise für die Prüfung |
| BSIGNIS-2-Umsetzung | Risikomanagementmaßnahmen (§ 30), Meldungen, Registrierung; für kritische Anlagen Nachweise alle drei Jahre (§ 39). | wichtige und besonders wichtige Einrichtungen der Sektoren Trinkwasser und Abwasser, Betreiber kritischer Anlagen | die zehn Maßnahmen nach § 30, Sicherheitsvorfälle mit den Fristen nach § 32; mehr zur NIS2 Software |
02 Datenschutz DSGVO · BDSG 2
| Regelwerk | Was es verlangt | Typischerweise betroffen | In Complaica |
|---|---|---|---|
| DSGVODatenschutz-Grundverordnung | Verzeichnis der Verarbeitungstätigkeiten, Rechtsgrundlagen, technische und organisatorische Maßnahmen, Betroffenenrechte, Meldung von Datenpannen, Datenschutz-Folgenabschätzung. | alle — Kunden-, Verbrauchs- und Mitgliederdaten, Gebühren- und Beitragsbescheide, Beschäftigte | das Datenschutzmanagement nach DSGVO mit zehn Datenschutz-Aktivitäten |
| BDSGund Landesdatenschutzgesetze | Ergänzende Regeln, etwa zum Beschäftigtendatenschutz, zur Videoüberwachung und zum Datenschutzbeauftragten. | privatrechtlich organisierte Versorger; öffentlich-rechtliche Verbände nach dem Gesetz ihres Landes | eigene Kataloge für BDSG und Landesrecht neben der DSGVO |
03 ISO-Normen ISO 14001 · ISO 9001 · ISO 19011 3
| Regelwerk | Was es verlangt | Typischerweise betroffen | In Complaica |
|---|---|---|---|
| ISO 14001Umweltmanagement, Ausgabe 2026 | Umweltaspekte, bindende Verpflichtungen, Umweltziele, Notfallvorsorge und Bewertung der Umweltleistung. | Versorger und Verbände mit zertifiziertem oder geplantem Umweltmanagement | Umweltaspekte und Rechtspflichten je Standort, Ziele, Kennzahlen und interne Audits |
| ISO 9001Qualitätsmanagement, Ausgabe 2026 | Prozessorientiertes Qualitätsmanagement mit Risiken und Chancen, Zielen, Lenkung dokumentierter Information und Verbesserung. | Betriebe mit Qualitätsmanagementsystem, oft gemeinsam mit dem Technischen Sicherheitsmanagement | das Qualitätsmanagement nach ISO 9001 vom Anwendungsbereich bis zur Rezertifizierung |
| ISO 19011Leitfaden zur Auditierung, Ausgabe 2026 | Empfehlungen für Auditprogramme, die Durchführung von Audits und die Kompetenz der Auditoren; nicht zertifizierbar. | alle, die interne Audits oder Lieferantenaudits durchführen | Auditprogramme, Sitzungen, Feststellungen, Maßnahmen, Auditberichte und Managementbewertung |
04 Gesetze der Wasserwirtschaft KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Regelwerk | Was es verlangt | Typischerweise betroffen | In Complaica |
|---|---|---|---|
| KRITIS-Dachgesetzphysische Resilienz | Registrierung, Risikoanalyse und -bewertung, Resilienzmaßnahmen und Resilienzplan, Meldung von Vorfällen an das BBK. | Betreiber kritischer Anlagen im Sektor Wasser | Risikoanalyse je Anlage, Resilienzplan aus den Maßnahmen, Vorfälle mit 24-Stunden-Frist |
| TrinkwVTrinkwasserverordnung 2023 | Risikomanagement für die Wasserversorgungsanlage vom Einzugsgebiet bis zur Entnahmestelle, nach DIN EN 15975-2, mit Antrag beim Gesundheitsamt. | Betreiber zentraler Wasserversorgungsanlagen ab 10 m³ am Tag oder 50 versorgten Personen | Gefährdungen je Anlagenteil, Risikobewertung, Maßnahmen und die Dokumentation für den Antrag |
| TrinkwEGVTrinkwassereinzugsgebieteverordnung | Bestimmung und Beschreibung des Einzugsgebiets, Gefährdungsanalyse, Risikobewertung und Monitoring; Dokumentation an die Behörde. | Betreiber von Wassergewinnungsanlagen | Einzugsgebiete als Objekte, Gefährdungen und Bewertungen, Fristen der Aktualisierung |
| EnEfGEnergieeffizienzgesetz | Energie- oder Umweltmanagementsystem ab 7,5 GWh, Umsetzungspläne für wirtschaftliche Maßnahmen ab 2,5 GWh Endenergie im Jahr. | energieintensive Betriebe — Pumpwerke, Aufbereitung, Belüftung auf Kläranlagen | Energieverbraucher als Objekte, Einsparmaßnahmen mit Wirtschaftlichkeit, Umsetzungspläne |
Gesetze der Wasserwirtschaft: KRITIS, Trinkwasser und Energie
Auf denselben Anlagen führt Complaica die Pflichten, die nur für Versorger gelten — von der physischen Resilienz bis zum Risikomanagement des Trinkwassers.
- KRITIS-Dachgesetz
Registrierung, nach neun Monaten die erste Risikoanalyse und Risikobewertung, danach mindestens alle vier Jahre (§ 12); Resilienzmaßnahmen wie Notstromversorgung, Objektschutz und Zugangskontrollen im Resilienzplan (§ 13); Vorfälle spätestens 24 Stunden nach Kenntnis an die gemeinsame Meldestelle von BSI und BBK (§ 18, Gesetzestext).
- Trinkwasserverordnung
Risikomanagement für die Wasserversorgungsanlage nach DIN EN 15975-2 — erstmals bis zum 12. Januar 2029 bei mehr als 100 m³ am Tag oder mehr als 500 versorgten Personen, bis zum 12. Januar 2033 für kleinere Anlagen, mit Antrag beim Gesundheitsamt; Überprüfung spätestens alle sechs Jahre (§ 34 TrinkwV).
- Trinkwassereinzugsgebieteverordnung
Einzugsgebiete bestimmen und beschreiben, Gefährdungen analysieren, Risiken bewerten und das Monitoring dokumentieren. Die erste Dokumentation war zum 12. November 2025 fällig, die erste Aktualisierung zum 12. Juli 2030 (§ 12 TrinkwEGV).
- Energieeffizienzgesetz
Ab mehr als 7,5 GWh Endenergie im Jahr ein Energiemanagementsystem nach ISO 50001 oder ein Umweltmanagementsystem nach EMAS, ab 2,5 GWh veröffentlichte Umsetzungspläne (EnEfG, §§ 8, 9). Eine Novelle, die die Schwellen auf 23,6 und 2,77 GWh anheben soll, berät der Bundestag seit September 2026.
ISO-Normen: ISO 14001 und ISO 9001
Umwelt- und Qualitätsmanagement teilen in Complaica Prozesse, Ziele, Risiken und Audits mit dem ISMS und dem Datenschutz.
- ISO 14001:2026
Die neue Ausgabe der Norm für Umweltmanagementsysteme ist im April 2026 erschienen, die Umstellung läuft 36 Monate. Umweltaspekte, bindende Verpflichtungen und Umweltziele werden Standorten und Prozessen zugeordnet.
- ISO 9001:2026
Seit September 2026 gilt die sechste Ausgabe der Norm für Qualitätsmanagementsysteme. Mehr auf der Seite zur ISO 9001 Software.
- Ein Auditprogramm für alle Normen
Interne Audits nach ISO 27001, ISO 14001, ISO 9001 und B3S WA laufen in einem Auditprogramm — so, wie es der nächste Abschnitt beschreibt.
Interne Audits nach ISO 19011
ISO 27001, ISO 14001 und ISO 9001 verlangen interne Audits; ISMS und B3S WA werden regelmäßig überprüft, und der Nachweis nach § 39 BSIG stützt sich auf Audits, Prüfungen oder Zertifizierungen. Complaica führt sie nach dem Leitfaden ISO 19011:2026 — vom Auditprogramm bis zur Managementbewertung. Wie ein Audit im Auditmodul abläuft, zeigt die Seite Software für interne Audits.
- 01Auditprogramme für einen Zeitraum planen — mit Zielen, Umfang, Auditkriterien und Zeitplan; interne Audits, Lieferantenaudits und kombinierte Audits im selben Baum
- 02Audits in Sitzungen durchführen — je Anlage, Prozess, Standort oder Interviewtermin, vor Ort oder remote
- 03Jede Anforderung konform, teilweise, nicht konform oder nicht anwendbar bewerten
- 04Feststellungen direkt an der Anforderung — Nichtkonformität oder Beobachtung, mit Status, Schweregrad und Nachweisen
- 05Korrekturmaßnahmen mit Verantwortlichen, Fristen und Status; im Folgeaudit bleibt die frühere Bewertung an der Anforderung sichtbar
- 06Auditberichte mit Status bis zur Herausgabe und die Managementbewertung aus denselben Daten
- 07Externe Auditoren und Dienstleister arbeiten im selben System, mit Zugriff je Objekt und per Link
- ISO 19011:2026
Der internationale Leitfaden zur Auditierung von Managementsystemen, vierte Ausgabe vom Mai 2026: Grundsätze, Management eines Auditprogramms, Durchführung von Audits und Kompetenz der Auditoren — Empfehlungen, keine zertifizierbare Norm.
- Risikobasiert planen
ISO 19011 empfiehlt, Ressourcen dorthin zu lenken, wo Risiken hoch und die Leistung niedrig ist. Erfüllungsgrad und Risikobewertung je Anlage zeigen in Complaica, wo das ist.
- Vor Ort und remote
Sitzungen finden vor Ort, remote oder gemischt statt — gerade bei verteilten Anlagen wie Brunnen, Pumpwerken und Kläranlagen. Die Ausgabe 2026 erweitert die Hinweise zu Remote-Auditmethoden und virtuellen Standorten.
Fristen der Wasserwirtschaft im Überblick
Die festen Termine und die wiederkehrenden Zyklen der Regelwerke auf dieser Seite. In Complaica steht jede Frist an den Anlagen und Maßnahmen, für die sie gilt.
Wiederkehrend
- 24 Stunden
KRITIS-Dachgesetz: Erstmeldung eines Vorfalls; ausführlicher Bericht nach einem Monat.
- 72 Stunden
DSGVO: Meldung einer Datenpanne an die Aufsichtsbehörde.
- 3 Jahre
BSIG: Nachweis für kritische Anlagen nach § 39.
- 4 Jahre
KRITIS-Dachgesetz: Risikoanalyse und Risikobewertung, mindestens.
- 6 Jahre
TrinkwV: Überprüfung des Risikomanagements; TrinkwEGV: Aktualisierung.
- 12. November 2025
TrinkwEGV: erste Dokumentation der Risikobewertung der Einzugsgebiete an die Behörde.
- 11. März 2026
KRITIS-Dachgesetz verkündet; die Pflichten der Betreiber laufen ab ihrer Registrierung als kritische Anlage.
- April 2026
ISO 14001:2026 erschienen; Umstellung bestehender Zertifikate innerhalb von 36 Monaten.
- September 2026
ISO 9001:2026 erschienen.
- August 2027
Ende der festgestellten Eignung des B3S Wasser/Abwasser nach altem Recht.
- 12. Januar 2029
TrinkwV: Risikomanagement für Anlagen mit mehr als 100 m³ am Tag oder mehr als 500 versorgten Personen.
- 12. Juli 2030
TrinkwEGV: erste Aktualisierung der Dokumentation.
- 12. Januar 2033
TrinkwV: Risikomanagement für Anlagen ab 10 m³ am Tag oder 50 versorgten Personen.
Compliance in der Wasserwirtschaft mit KI-Unterstützung
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zu den Regelwerken, erklärt Anforderungen, schlägt Maßnahmen vor und findet Antworten in Ihren eigenen Richtlinien und Dokumenten. Über MCP Apps antwortet Complaica im Chat mit interaktiven Ansichten aus Ihren Daten — etwa der Risikomatrix einer Anlage. Bewertung und Entscheidung bleiben bei Ihnen.
- 01Risikomatrix, Objektlisten und weitere Ansichten direkt im Chat — mit MCP Apps, in KI-Assistenten wie Claude
- 02Fragen zu BSI-Standards, B3S WA, DSGVO und den Gesetzen der Branche beantworten
- 03Anforderungen erklären und passende Dokumentation vorschlagen
- 04Maßnahmen und Aufgaben formulieren und zuordnen
- 05Ihre Betriebsanweisungen, Richtlinien und Notfallpläne auswerten
Einführung und Betrieb: SaaS oder On-Premises
Was Sie bekommen, wie Ihre Daten hineinkommen und wo Complaica läuft.
- Was enthalten ist
Die Module von Complaica — Organisation, Assets, Anforderungen, Risiken, Maßnahmen, Sicherheitsvorfälle, Audits und Berichte — und die Anforderungskataloge der Regelwerke, die Sie nutzen. Für ISO/IEC 27001, IT-Grundschutz und NIS2 sind Berichtsvorlagen vorbereitet; eigene Kataloge lassen sich ergänzen.
- Bestehende Daten übernehmen
Anlagenlisten, Risikoanalysen und Maßnahmen lassen sich aus Excel und über die REST API übernehmen, Assets auch aus CMDB und Asset Management.
- SaaS oder On-Premises
Die SaaS-Variante wird in Deutschland betrieben; alternativ betreiben Sie Complaica in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
- Einführung mit Begleitung
Unsere Berater begleiten Aufbau, Datenübernahme und die ersten Risikoanalysen im Umfang, den Sie brauchen.
- Kataloge und Rechtsstand
Die Anforderungskataloge werden mit Complaica ausgeliefert, und wir halten sie aktuell: Ändert sich ein Regelwerk, aktualisieren wir den Katalog. Kataloge im OSCAL-Format, etwa der Anwenderkatalog Grundschutz++, lassen sich zudem direkt aus freigegebenen Quellen erneut importieren. Ob ein Regelwerk für Sie gilt und wie es auszulegen ist, entscheiden Sie — auf Wunsch mit unseren Beratern.
Kundenstimmen zu Complaica
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Häufige Fragen zur Compliance in der Wasserwirtschaft
Wie unterstützt Complaica bei NIS2 in der Wasserwirtschaft?
Complaica hält fest, welche Teile Ihrer Organisation unter die NIS2 fallen, erfasst Anlagen, IT, Leittechnik und Dienstleister, bewertet Risiken und die Maßnahmen nach § 30 BSIG, verfolgt Maßnahmen mit Verantwortlichen und Fristen und dokumentiert Sicherheitsvorfälle mit den Fristen nach § 32 BSIG. Ob Ihre Organisation betroffen ist, prüft die Software nicht automatisch, und die Meldung an die Meldestelle geben Sie selbst ab. Mehr auf der Seite NIS2 Software.
Fällt jeder Wasserversorger unter NIS2?
Nein, nicht automatisch. Trinkwasser und Abwasser gehören zu den Sektoren des BSIG; ob eine Organisation als wichtige oder besonders wichtige Einrichtung oder als Betreiber einer kritischen Anlage gilt, hängt von Tätigkeit, Größe, Schwellenwerten und Rechtsform ab und ist im Einzelfall zu prüfen.
Wie lassen sich B3S Wasser/Abwasser und ISO 27001 gemeinsam verwalten?
Beide sind in Complaica eigene Anforderungskataloge auf denselben Anlagen, Systemen und Dienstleistern. Risiken und Maßnahmen werden einmal geführt und den passenden Anforderungen beider Kataloge zugeordnet; der Stand bleibt je Katalog getrennt auswertbar. So entsteht kein zweites ISMS neben dem ersten. Mehr zur ISMS Software für ISO 27001.
Wie hängen ISMS und Datenschutz in Complaica zusammen?
Beide arbeiten auf denselben Prozessen, Anwendungen und Dienstleistern. Geeignete ISMS-Maßnahmen können zugleich als technische und organisatorische Maßnahmen dokumentiert und den jeweiligen Datenschutzanforderungen zugeordnet werden. Eine Datenpanne ist ein Sicherheitsvorfall mit eigener 72-Stunden-Frist nach Art. 33 DSGVO. Mehr zur DSGVO-Software.
Ist Complaica für kleine Wasserversorger und Zweckverbände geeignet?
Ja. Sie beginnen mit den Regelwerken, die heute für Sie gelten — oft Datenschutz und Informationssicherheit — und ergänzen weitere, wenn sie hinzukommen; der Datenbestand wächst mit. Verantwortlichkeiten lassen sich auch dann klar vergeben, wenn wenige Personen viele Aufgaben tragen, und unsere Berater übernehmen auf Wunsch Aufgaben, für die keine eigene Stelle besteht, etwa die des externen Informationssicherheitsbeauftragten.
Was ist der B3S Wasser/Abwasser?
Der branchenspezifische Sicherheitsstandard von DVGW und DWA für die IT-Sicherheit von Wasserversorgung und Abwasserbeseitigung: das Merkblatt DVGW W 1060 bzw. DWA-M 1060 und der IT-Sicherheitsleitfaden mit Handbuch. Das BSI hat seine Eignung festgestellt; nach seiner Übersicht gilt sie bis August 2027.
Brauchen Wasserversorger ISO/IEC 27019?
ISO/IEC 27019 ergänzt ISO/IEC 27002 um Controls für die Prozesssteuerung der Energieversorgung. Vorgeschrieben ist sie für Strom- und Gasnetzbetreiber über den IT-Sicherheitskatalog der Bundesnetzagentur, nicht für reine Wasserversorger. Stadtwerke im Querverbund führen sie neben dem B3S WA; für die Leittechnik der Wasserversorgung ist sie eine nützliche Referenz.
Können wir Leittechnik und Fernwirktechnik abbilden?
Ja. Prozessleitsysteme, Steuerungen, Fernwirkanlagen und Leitstellen sind Objekte wie Server und Anwendungen — mit ihren Abhängigkeiten zu den Anlagen, die sie steuern, und zu den Dienstleistern, die sie warten.
Wie hängen BSIG und KRITIS-Dachgesetz zusammen?
Das BSIG regelt die Cybersicherheit, das KRITIS-Dachgesetz die physische Resilienz kritischer Anlagen — mit eigener Risikoanalyse, Resilienzplan und Meldungen an das BBK. In Complaica stehen beide auf denselben Anlagen; eine Maßnahme wie die Notstromversorgung lässt sich den Anforderungen beider zuordnen.
Unterstützt Complaica das Risikomanagement nach Trinkwasserverordnung?
Gefährdungen, Risikobewertungen und Maßnahmen lassen sich je Anlagenteil führen — von der Gewinnung bis zur Verteilung — und als Dokumentation für den Antrag beim Gesundheitsamt zusammenstellen. Einzugsgebiete nach TrinkwEGV sind eigene Objekte mit eigener Bewertung.
Wie laufen interne Audits nach ISO 19011 in Complaica?
Sie legen das Audit im Auditprogramm mit Umfang und Kriterien an, teilen es in Sitzungen, bewerten jede Anforderung, erstellen Feststellungen an der Anforderung und legen zu Nichtkonformitäten Maßnahmen an. Der Auditbericht durchläuft seinen Status bis zur Herausgabe; die Ergebnisse gehen in die Managementbewertung ein. ISO 19011 ist ein Leitfaden und nicht zertifizierbar — die Software unterstützt die Abläufe, die er beschreibt. Mehr dazu auf der Seite zum Auditmanagement.
Wo werden unsere Daten gespeichert?
In der SaaS-Variante in Deutschland. Alternativ betreiben Sie Complaica On-Premises in Ihrer eigenen Infrastruktur — die Lizenz kostet in beiden Fällen dasselbe.
Können wir bestehende Daten übernehmen?
Ja. Anlagenlisten, Risikoanalysen und Maßnahmen lassen sich aus Excel und über die REST API übernehmen; unsere Spezialisten begleiten die Übernahme.
Wer hält die Anforderungskataloge aktuell?
Wir. Die Kataloge der Regelwerke werden mit Complaica ausgeliefert und von uns gepflegt; ändert sich ein Regelwerk, aktualisieren wir den Katalog. Ob und wie ein Regelwerk für Ihre Organisation gilt, entscheiden Sie — auf Wunsch mit unseren Beratern.
Ersetzt Complaica die Prüfung durch Behörde oder Auditor?
Nein. Complaica führt Anforderungen, Bewertungen, Maßnahmen und Nachweise so, dass Prüfer, Aufsichtsbehörden und Gesundheitsamt sie nachvollziehen können. Die Prüfung und Genehmigung selbst bleibt bei ihnen; eine „NIS2-Zertifizierung“ der Software gibt es nicht.
Quellen Referenzen und Rechtsgrundlagen
15 Quellen · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, DSGVO, … Anzeigen Ausblenden
Rechtsgrundlagen
Normen & Standards
Rechtsverbindlich ist ausschließlich die im jeweiligen Amtsblatt veröffentlichte Fassung. Normen sind über die genannten Herausgeber erhältlich.
Complaica-Angebot für Ihr Unternehmen besprechen
Geben Sie uns kurz Bescheid, welche Anlagen und Regelwerke Sie betreuen. Wir zeigen Ihnen gerne Complaica an Ihrem Fall.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.