Herramienta Grundschutz++
para su ISMS
Con Complaica implanta Grundschutz++ sobre el conjunto de datos de su ISMS existente. Vincule requisitos con activos, planifique medidas y documente auditorías internas — de forma centralizada y trazable.
- 01Catálogo de usuario Grundschutz++ como catálogo OSCAL, actualizado directamente desde el GitHub del BSI
- 02Los cinco pasos del proceso de la Methodik-GS++ — desde el levantamiento y la planificación hasta la mejora continua
- 03Migración desde IT-Grundschutz e ISO 27001 a partir de los mappings del BSI
- 04Auditorías internas según PERF.3 e ISO 19011: programa de auditoría, plan de auditoría, esquema de evaluación, informe de auditoría
- 05Integración de IA (MCP) más consultoría experta — Co-Intelligence
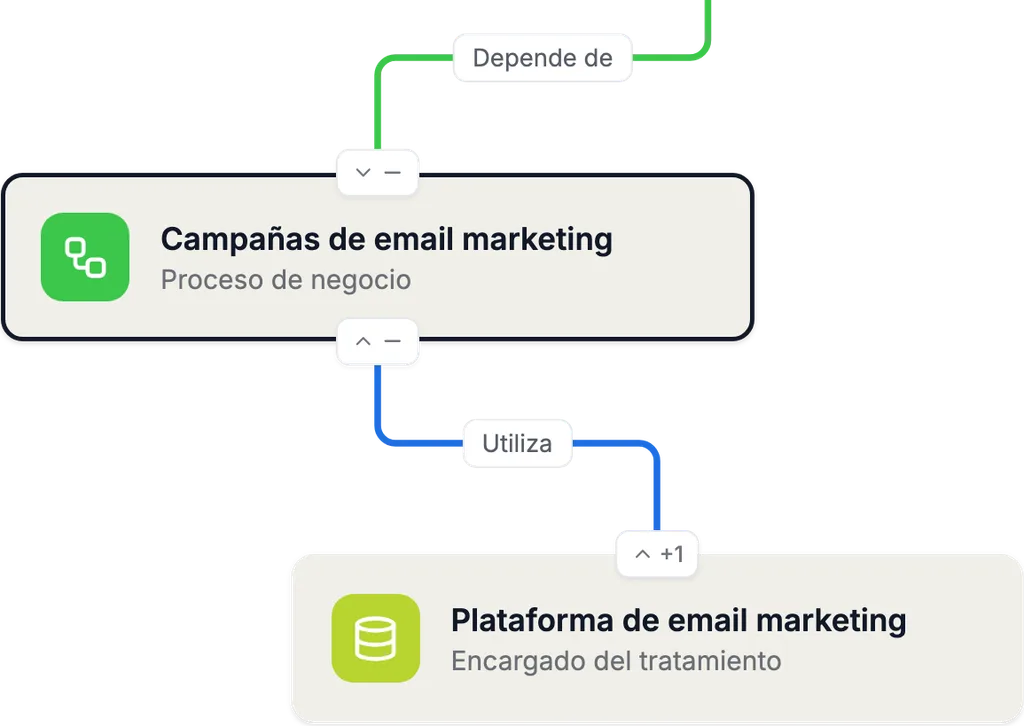
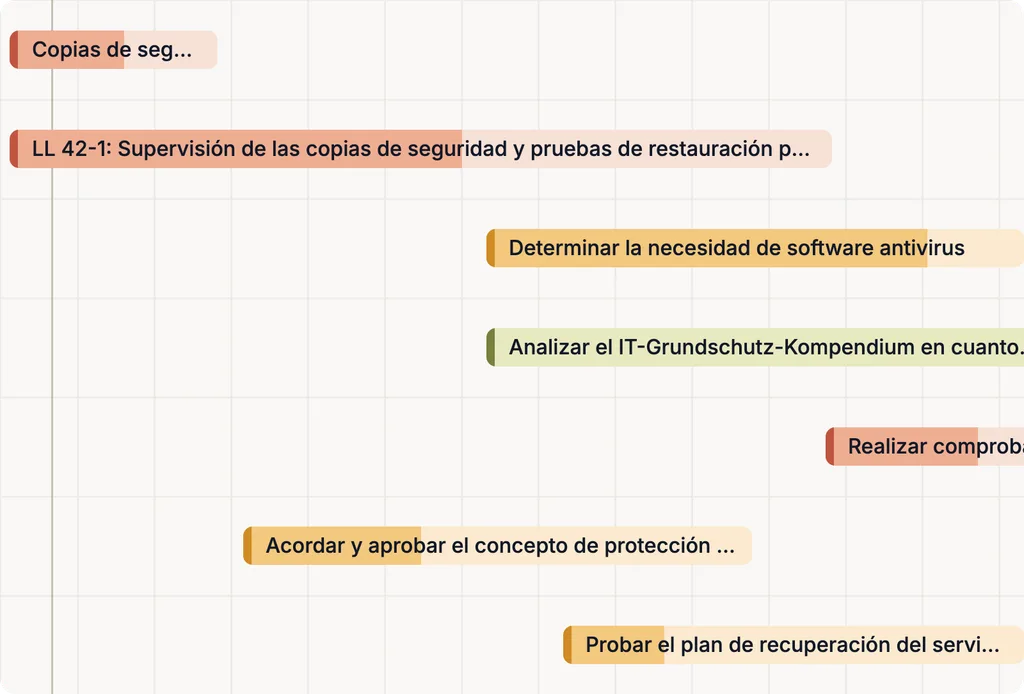
Implantar y gestionar Grundschutz++ con Complaica
Lo que el software Grundschutz++ aporta a su implantación — de un vistazo.
- 01Catálogo de usuario Grundschutz++ como catálogo OSCAL — importado y actualizado directamente desde el GitHub del BSI
- 02Reutilizar los datos del ISMS: activos, riesgos, medidas y evidencias de IT-Grundschutz o ISO 27001
- 03Paquete de requisitos a partir de activos y categorías de objetos de destino — con herencia, nivel de seguridad y vínculos de los requisitos
- 04Planificar medidas: responsables, plazos, excepciones y estado de implementación «implementado» o «no implementado»
- 05Auditorías internas, hallazgos y revisión por la dirección según PERF.3 e ISO 19011
- 06Los cinco pasos del proceso de la Methodik-GS++ e integración de IA (MCP) con vistas directamente en el chat
¿Por qué Complaica como herramienta Grundschutz++?
Seis razones por las que las organizaciones construyen y operan su ISMS según Grundschutz++ con Complaica.
Software más consultoría experta
Software ISMS y consultoría de un mismo proveedor: nuestros expertos en cumplimiento acompañan la implantación, la migración, la operación y la preparación de la auditoría — en la medida que usted necesite.
Directamente en el estado de la técnica
El catálogo de usuario procede de la Biblioteca del Estado de la Técnica del BSI y se mantiene al día con ella — sin transcribir, sin esperar a una edición.
Migración en lugar de reconstrucción
Lo registrado para IT-Grundschutz se conserva y se traslada al sistema de Grundschutz++; durante la transición ambos marcos funcionan en paralelo.
Hecho para requisitos legibles por máquina
Herencia mediante categorías de objetos de destino, consolidación, parámetros y metadatos los evalúa el software en lugar de mantenerse a mano — la implantación apoyada en herramientas que recomienda la guía del BSI.
De la auditoría interna a la certificación
Programa de auditoría, hallazgos, correcciones y revisión por la dirección en un mismo conjunto de datos — para la primera auditoría según Grundschutz++ y todas las siguientes.
Grundschutz++ en Complaica: del catálogo a la evidencia
Así trabaja con el software Grundschutz++: cinco pasos sobre un mismo conjunto de datos, cada uno basado en el anterior.
- 01
Catálogo
Catálogo de usuario · OSCAL
Importar el catálogo de usuario Grundschutz++ como catálogo OSCAL desde la Biblioteca del Estado de la Técnica del BSI; una nueva importación actualiza el mismo estándar.
- 02
Activos
Categorías de objetos de destino
Registrar activos o tomarlos de una CMDB, la gestión de activos o Microsoft Azure y asignarlos a categorías de objetos de destino.
- 03
Requisitos
Paquete de requisitos
Los requisitos de las categorías forman el paquete de requisitos — con nivel de seguridad, amenazas y los vínculos del catálogo.
- 04
Medidas
Planificación de la implementación
Planificar los requisitos abiertos como medidas con responsables, plazos y estado; justificar y autorizar excepciones.
- 05
Evidencias
Registro de auditoría · informes
Guardar documentos y evaluaciones en el objeto, con autor y fecha; informes y paneles muestran el estado para la dirección y la auditoría.
Migración de IT-Grundschutz y otras normas a Grundschutz++
La migración es una transición, no una reconstrucción: procesos de negocio, activos, riesgos, medidas y evidencias se conservan y se trasladan al sistema de Grundschutz++. Se basa en los mappings que el BSI publica en la Biblioteca del Estado de la Técnica. Hasta que IT-Grundschutz deje de ser certificable, ambos marcos pueden llevarse en paralelo.
Desde el Compendio de IT-Grundschutz
El mapping del BSI asigna los requisitos del Compendio, Edición 2023, a los de Grundschutz++ — con el tipo de relación: igual, subconjunto, superconjunto o intersección. En Complaica cada requisito muestra de dónde procede y qué evaluación debe revisarse.
Mapping IT-Grundschutz 2023 → GS++
De objetos de destino a categorías
Los objetos de destino del análisis de estructura pasan a ser activos, a los que se asignan una o varias categorías de objetos de destino — según su función en el proceso de negocio, no solo por características técnicas. Las categorías superiores se heredan.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Reclasificar la necesidad de protección
Tres categorías pasan a ser dos: procesos de negocio e información se clasifican como «normal» o «alta». Una necesidad de protección alta conduce a una evaluación de riesgos específica con el método elegido.
GC.7.1.2 · GC.7.2 · STM.4.1
Depurar el estado de implementación
«Parcialmente» y «prescindible» desaparecen. Los requisitos implementados parcialmente pasan a «no implementado» y entran en la planificación; las desviaciones justificadas se convierten en excepciones autorizadas y documentadas.
UMS.1.1 · UMS.2 · UMS.5
Desde ISO 27001
Para un ISMS según ISO/IEC 27001, el mapping del BSI asigna los controles del Anexo A a los requisitos de la metodología y del catálogo de usuario. Contexto, política, gestión de riesgos y auditorías reaparecen en las prácticas del ISMS.
Mapping ISO/IEC 27001:2022 Anexo A → GS++
Auditorías internas según Grundschutz++ e ISO 19011
Grundschutz++ exige, en la práctica Supervisión y evaluación, un programa de auditoría con auditorías internas planificadas según el riesgo (PERF.3). La guía para el programa de auditoría, la realización de auditorías y la competencia de los auditores la da ISO 19011:2026. Complaica une ambas con el paquete de requisitos.
- 01Crear y mantener programas de auditoría con sus auditorías — p. ej. la primera auditoría según Grundschutz++ (PERF.3.1)
- 02Elegir objetos y profundidad de auditoría a partir del paquete de requisitos según el riesgo (PERF.3.1.2)
- 03Realizar auditorías en sesiones: evaluar cada requisito como conforme, parcial, no conforme o no aplicable, con el progreso por sesión
- 04Un esquema de evaluación uniforme para todas las auditorías y estándares (PERF.3.2.1)
- 05Crear hallazgos directamente en el requisito — como observación o no conformidad, con estado y gravedad
- 06Informes de auditoría con estado por programa, auditoría y estándar (PERF.3.2)
- 07Revisiones por la dirección con entradas, conclusiones, actividades e historial (PERF.4)
- 08Llevar las no conformidades al plan de corrección y mejora y comprobar su eficacia (VRB)
- ISO 19011:2026
Las directrices para la auditoría de sistemas de gestión, Edición 4 de mayo de 2026: principios de auditoría, gestión de un programa de auditoría, realización de auditorías y competencia y evaluación de los auditores — para auditorías internas y externas.
- Siguiente vuelta del ciclo PDCA
Las no conformidades de las auditorías se analizan en cuanto a causas y repetición (VRB.2), las correcciones se planifican (VRB.4, VRB.5) y se comprueba su eficacia (VRB.6); los informes de auditoría entran en el informe a la dirección (PERF.4.1.4).
- La capa de auditoría del BSI
La guía anuncia una capa de auditoría propia y la Biblioteca del Estado de la Técnica una capa de evaluación para artefactos de auditoría legibles por máquina. Ninguna de las dos se ha publicado aún (a 23 de octubre de 2026).
Grundschutz++ con asistencia de IA
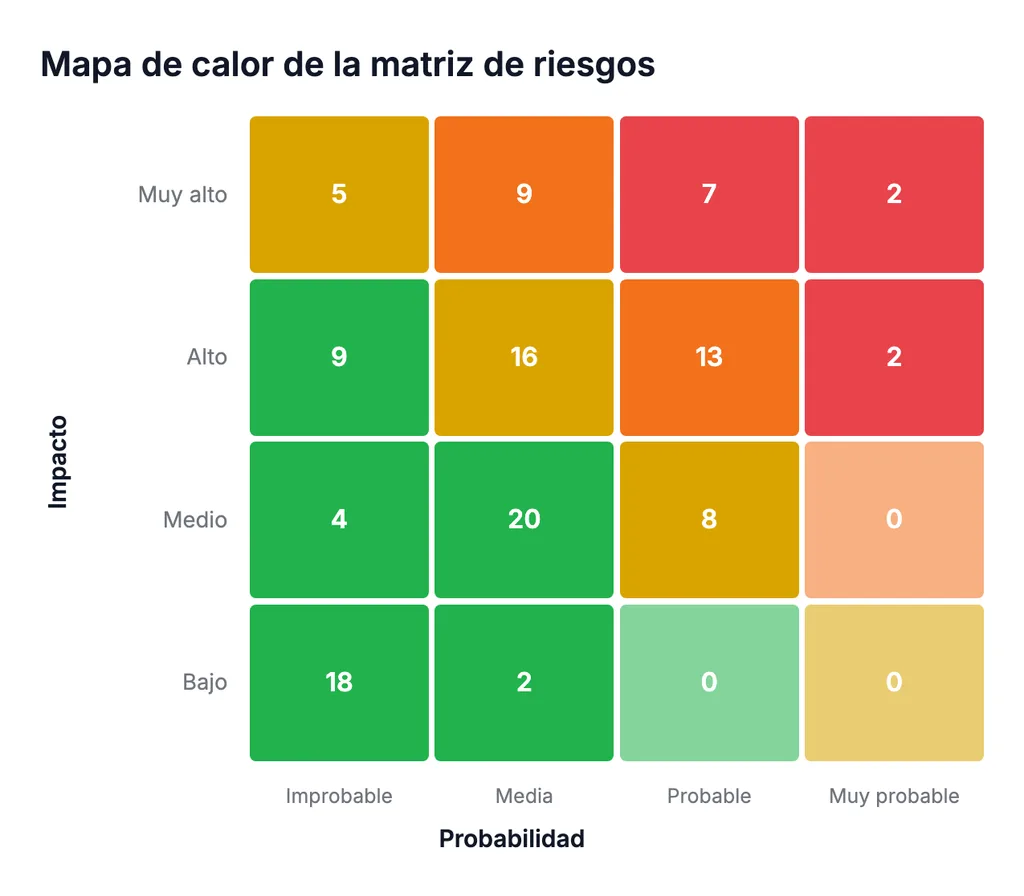
Con la integración opcional de IA (MCP), Complaica responde preguntas sobre Grundschutz++, explica prácticas y requisitos, ayuda con medidas y tareas y encuentra respuestas en sus propias políticas y documentos. Mediante MCP Apps, Complaica responde en el chat no solo con texto, sino con vistas interactivas de sus datos — como la matriz de riesgos de un activo o los objetos del dominio de información. La evaluación y la decisión siguen siendo suyas.
- 01Matriz de riesgos, listas de objetos y otras vistas directamente en el chat — con MCP Apps, en asistentes de IA como Claude
- 02Responder preguntas sobre la Methodik-GS++ y el catálogo de usuario
- 03Explicar requisitos — qué se exige y qué documentación encaja
- 04Proponer, redactar y asignar medidas y tareas
- 05Analizar sus políticas, procedimientos y documentos y responder preguntas sobre ellos
- 06Explicar el manejo de Complaica — qué función sirve para qué
Operación e implantación: SaaS u on-premises
Complaica funciona donde su organización lo necesite; la licencia cuesta lo mismo en ambos casos.
- SaaS alojado en Alemania
La variante SaaS se opera en Alemania; usted trabaja en el navegador, sin infraestructura propia.
- On-premises en su infraestructura
Usted opera Complaica en su propio entorno, para organizaciones cuyos datos no pueden salir de la casa.
- Reutilizar los datos existentes
Importación y exportación desde y hacia Excel y mediante la API REST; nuestros especialistas acompañan la migración de sus datos sin coste.
- Implantación con acompañamiento
Nuestros consultores acompañan la implantación y la migración en la medida que usted necesite; la integración de sus aplicaciones es gratuita.
Consultoría Grundschutz++
Seguridad de la información como servicio: consultoría a lo largo de la Methodik-GS++ — del análisis de brechas a la migración y la auditoría interna, en la medida que usted necesite.
- Análisis de brechas frente al catálogo de usuario
Comparación de su situación actual con los requisitos de Grundschutz++. Resultado: una lista de brechas priorizada por nivel de seguridad y nivel de esfuerzo.
- Migración desde IT-Grundschutz
Planificación y acompañamiento de la transición — activos y categorías de objetos de destino, necesidad de protección, estado de implementación y paquete de requisitos, sobre su conjunto de datos existente.
- Implantación del ISMS según la Methodik-GS++
Contexto, política, alcance, clasificación de seguridad de la información y organización de la seguridad — el paso 1 del proceso como base de todo lo demás.
- Evaluación de riesgos
Elección e introducción de un método para la gestión de riesgos de seguridad de la información y evaluaciones de riesgos para procesos de negocio con necesidad de protección alta.
- Auditorías internas
Crear el programa de auditoría, realizar o acompañar auditorías internas según PERF.3 e ISO 19011, trasladar los hallazgos al plan de mejora.
- Preparación para la certificación
Preparación para una certificación ISO 27001 sobre la base de Grundschutz++, que según el plan de hitos del BSI podrá solicitarse a partir del 1 de enero de 2027.
- Responsable externo de seguridad de la información
Un interlocutor para su ISMS, temporal o permanente — para organizaciones sin un rol propio para ello.
Opiniones de clientes sobre el ISMS con Complaica
«El proceso de compliance optimizado»
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo. En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades. Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
Más …Menos
Una de las funciones que más nos gusta de Complaica es el proceso de compliance optimizado. La interfaz tiene un diseño claro y estructurado que ofrece más facilidad de uso y favorece una mayor velocidad de trabajo. Esto no solo produce una curva de aprendizaje rápida en los nuevos usuarios, sino que también permite a los usuarios experimentados minimizar el esfuerzo.
En cada fase del ciclo de vida de la gestión de la seguridad, las tareas recurrentes como el scoping, el análisis de estructura, el modelado e incluso el seguimiento de riesgos y medidas se apoyan en una gran variedad de funcionalidades.
Además, el rendimiento de la plataforma es excelente — es estable y sobresaliente en cuanto a velocidad.
«Podemos hacer todo lo que necesitamos en una sola herramienta»
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta. Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
Más …Menos
Complaica es extremadamente fácil de usar y personalizarla es un juego de niños. Con ella nos ocupamos del cumplimiento ISO y de la protección de datos — podemos hacer todo lo que necesitamos en una sola herramienta.
Para nosotros, Complaica es mejor que las alternativas existentes en el mercado y, al mismo tiempo, más económica.
«El enfoque guiado fue decisivo para nosotros»
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación. Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance. Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Más …Menos
Éramos nuevos en el ámbito del compliance y de la implantación de ISO 27001 y teníamos que pasar por el complicado proceso de certificación.
Ante la complejidad regulatoria, queríamos encontrar la mejor manera de empezar. Nuestro jefe de proyecto (alias responsable de seguridad) nunca había trabajado con este tipo de normas y reglas de compliance.
Por eso optamos por el apoyo de un tercero, concretamente Complaica. El enfoque guiado fue decisivo para nosotros. Complaica tenía todas las explicaciones detalladas para la verificación de compliance y el análisis de riesgos, incluidas propuestas prácticas.
Qué cambia con Grundschutz++
Grundschutz++ no es una nueva edición del Compendio, sino un marco normativo reconstruido: el catálogo de usuario Grundschutz++ sustituye al Compendio de IT-Grundschutz (IT-Grundschutz-Kompendium) y la Methodik-GS++ a la metodología IT-Grundschutz del BSI-Standard 200-2. Las diferencias principales — con los requisitos en los que Grundschutz++ las regula.
| IT-Grundschutz (Compendio 2023) | Grundschutz++ | |
|---|---|---|
| Marco normativo | Compendio de IT-Grundschutz en ediciones anuales, la última la Edición 2023; metodología en el BSI-Standard 200-2 | Catálogo de usuario en formato OSCAL en la Biblioteca del Estado de la Técnica, publicado de forma continua en GitHub; metodología en la guía de la Methodik-GS++ |
| Estructura | Módulos (Bausteine) en diez capas, de ISMS y ORP a NET e INF | 20 prácticas (Praktiken): seis de la metodología (GC, STM, UMS, VRB, PERF, RISK), ocho organizativas y seis técnicas — unos 1.000 requisitos |
| Modelado | Los módulos se asignan a objetos de destino (Zielobjekte) | Los activos se asignan a categorías de objetos de destino; los requisitos se heredan a lo largo de la jerarquía y se consolidan en el paquete de requisitos (STM.2.1.3 a STM.2.1.4.2) |
| Necesidad de protección | normal, alta o muy alta por objeto de destino y objetivo de protección, heredada según el principio del máximo | «normal» o «alta» por proceso de negocio o información, fijada junto con la dirección (GC.7.1.2); a «alta» le sigue una evaluación de riesgos específica (GC.7.2) |
| Enfoque de protección | Protección básica, estándar y del núcleo; requisitos básicos, estándar y para necesidad de protección elevada | Nivel de seguridad (Sicherheitsniveau) por requisito — normal-SdT o elevado (erhöht) —, revisable en el paquete de requisitos (STM.3.1) |
| Obligatoriedad | DEBE y DEBERÍA, cada uno también en negativo | MUSS, SOLLTE y KANN (debe, debería, puede) según DIN 820-2, más un nivel de esfuerzo de 0 a 5 por requisito para priorizar |
| Estado de implementación | sí, parcialmente, no, prescindible | «implementado» o «no implementado» — implementado solo si también lo están todos los requisitos dependientes (UMS.1.1); desviaciones mediante la gestión de excepciones (UMS.5) |
| Riesgo | Análisis de riesgos según el BSI-Standard 200-3 | Evaluación de riesgos (Risikobetrachtung) con el método que se elija, p. ej. ISO 27005, ISO 31000 o BSI-Standard 200-3 (GC.12.1, RISK.1.1) |
| Objetivos de protección | Confidencialidad, integridad, disponibilidad | además autenticidad; los requisitos indican con qué intensidad actúan sobre cada objetivo de protección |
| Verificación | IT-Grundschutz-Check y documentos de referencia A.1 a A.6 | Programa de auditoría, auditorías internas basadas en el riesgo, un esquema de evaluación uniforme e informes de auditoría (PERF.3) |
Methodik-GS++: cinco pasos del proceso en el ciclo PDCA
Complaica cubre los cinco pasos del proceso (Prozessschritte) de la guía de la metodología Grundschutz++ en su versión de marzo de 2026. A cada paso le corresponde una práctica del ISMS del catálogo de usuario; sus requisitos se aplican una sola vez a todo el dominio de información (STM.2.1.1).
- 01
Levantamiento y planificación
Plan · capítulo 2 Práctica GC
Fijar el contexto, la gestión del cumplimiento, las partes interesadas, la política, el alcance, la clasificación de seguridad de la información, la organización de la seguridad y la gestión de riesgos.
- 02
Análisis de requisitos
Plan · capítulo 3 Práctica STM
Delimitar el dominio de información, registrar activos y asignar categorías de objetos de destino, modelar, completar y consolidar el paquete de requisitos.
- 03
Implementación
Do · capítulo 4 Práctica UMS
Determinar el estado de implementación, evaluar lo no implementado, planificar, priorizar, aprobar y seguir la implementación.
- 04
Supervisión
Check · capítulo 5 Práctica PERF
Evaluar el desempeño del ISMS, supervisar el cumplimiento, realizar auditorías internas y la revisión por la dirección, validar los requisitos.
- 05
Mejora continua
Act · capítulo 6 Práctica VRB
Analizar las no conformidades, planificar acciones correctivas y de mejora y comprobar su eficacia.
Las 20 prácticas del catálogo de usuario
En lugar de módulos, el catálogo de usuario Grundschutz++ agrupa sus requisitos en prácticas (Praktiken). La abreviatura de la práctica precede a cada requisito: GC.7.1.2, por ejemplo, pertenece al grupo GC.7 Clasificación de seguridad de la información de la práctica Gobernanza y cumplimiento. En Complaica cada práctica es un área del catálogo, evaluable hasta el dominio de información.
Metodología
6 prácticas · 99 requisitos
- GC Gobernanza y cumplimiento 35
- STM Modelado de la estructura 15
- UMS Implementación 11
- VRB Mejora 10
- PERF Supervisión y evaluación 24
- RISK Gestión de riesgos 4
Organizativas
8 prácticas · 450 requisitos
- ASST Información y activos 58
- PERS Personal 30
- BES Gestión de compras 109
- DLS Gestión de proveedores de servicios 18
- TEST Cambios y pruebas 36
- GEB Gestión de edificios 75
- SENS Concienciación 87
- NOT Planificación de emergencias 37
Técnicas
6 prácticas · 451 requisitos
- ARCH Arquitectura 63
- BER Autorización 92
- DET Detección 82
- REA Gestión de incidentes de seguridad 23
- KONF Configuración 157
- DEV Desarrollo 34
Contado en el catálogo de usuario Grundschutz++, versión de catálogo 2026-10-22 (commit 9fb19de del 23.10.2026): 1.000 requisitos, de ellos 149 MUSS, 627 SOLLTE y 224 KANN. Las cifras cambian con las publicaciones del BSI.
El catálogo de usuario como catálogo OSCAL — directamente del GitHub del BSI
El BSI ya no publica el estado de la técnica en ediciones, sino de forma continua: como catálogos OSCAL en la Biblioteca del Estado de la Técnica en GitHub. Complaica integra el catálogo de usuario como catálogo OSCAL y lo mantiene actualizado.
- Directamente de la Biblioteca del Estado de la Técnica
Complaica obtiene el catálogo de usuario Grundschutz++ resuelto directamente del repositorio del BSI en GitHub. Una nueva importación actualiza el mismo estándar local — sin exportar, sin convertir y sin esperar a una nueva edición.
- Cambios marcados, evaluaciones conservadas
Los requisitos nuevos, modificados y eliminados se marcan. Las evaluaciones existentes se conservan. Cuando el contenido de un requisito ha cambiado, conviene volver a comprobar su validez técnica.
- Propiedades y vínculos de los requisitos
Lo que el catálogo aporta a un requisito queda en él: el nivel de seguridad, las amenazas y los vínculos — requisitos necesarios sin los cuales no cuenta como implementado, y requisitos relacionados (UMS.1.1).
- Versiones y registro de auditoría
Cada estado del catálogo queda trazable como versión y el registro de auditoría de los cambios se conserva tras las actualizaciones. Más información en la página de la herramienta OSCAL.
- Fuentes en línea autorizadas
Además del catálogo de usuario Grundschutz++, están disponibles como fuentes en línea autorizadas la BSI Methodik Grundschutz++ como catálogo propio, así como NIST SP 800-53 Revision 5 y el NIST Cybersecurity Framework 2.0. Sus propios catálogos OSCAL se añaden de la misma manera.
Plan de hitos: certificación prevista a partir de 2027
La planificación del BSI para la transición según su plan de hitos (a octubre de 2026, comprobado el 23 de octubre de 2026). Son fechas previstas; el BSI ajusta el plan de forma continua — es determinante la versión de su sitio web.
- 27 de octubre de 2026
Previsto: publicación de la Methodik-GS++ en it-sa 2026 en Núremberg.
- 30 de noviembre de 2026
Previsto: conceptos de formación para profesionales y consultores GS++.
- Diciembre de 2026
Previsto: ejemplo de aplicación basado en la autoridad ficticia «BDIT».
- 1 de enero de 2027
Previsto: Grundschutz++ pasa a ser certificable — deberán poder presentarse solicitudes de certificación ISO 27001 sobre la base de GS++, también para consultores y jefes de equipo auditor GS++.
- 1.er trimestre de 2027
Previsto: inicio de la fase de early adopters y de la formación para consultores y jefes de equipo auditor de IT-Grundschutz ya certificados.
- Febrero y marzo de 2027
Previsto: concepto de medición del desempeño del ISMS en la metodología; indicadores de desempeño para cada requisito de las prácticas del ISMS.
- 31 de diciembre de 2027
Previsto: fin de la fase de early adopters.
- 30 de noviembre de 2031
Previsto: fin de la certificación según IT-Grundschutz — cinco años después de la publicación de GS++.
Grundschutz++ y otros estándares
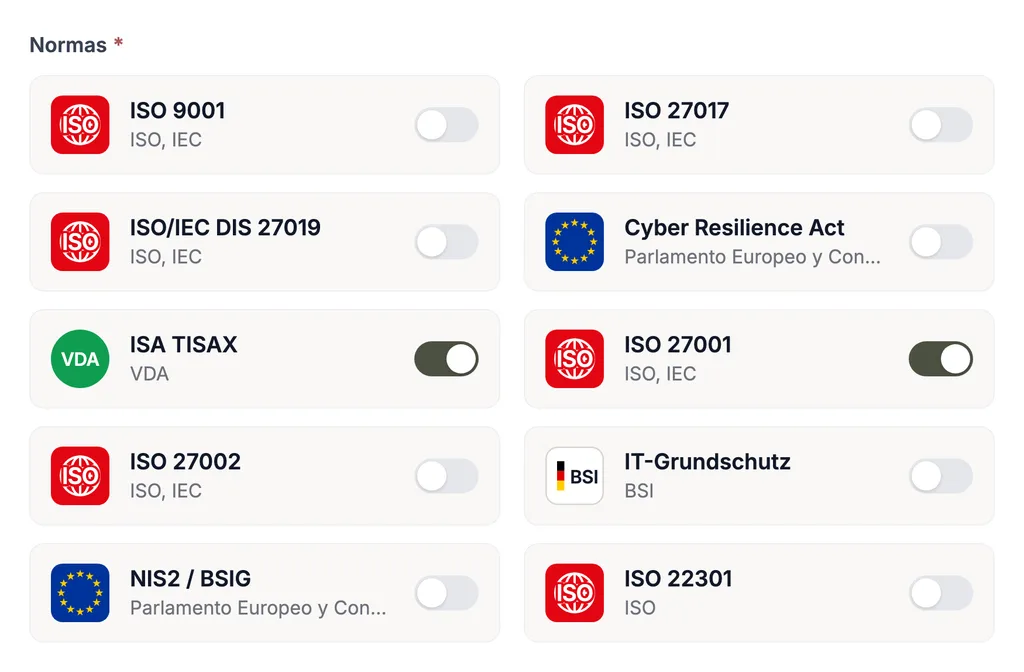
Grundschutz++ rara vez es el único marco que se aplica a una organización. En Complaica, los requisitos de otros estándares usan los mismos activos, riesgos, medidas y evidencias: lo documentado para Grundschutz++ cuenta también para IT-Grundschutz durante la transición, para un ISMS según ISO 27001, para NIS2, DORA, TISAX o la gestión de la protección de datos según el RGPD. Se evita el doble mantenimiento.
Cada norma se entrega con su catálogo de requisitos; los catálogos propios pueden añadirse en cualquier momento. Todas las áreas se muestran en la plataforma GRC Complaica.
Preguntas frecuentes sobre herramientas Grundschutz++
¿Qué es Grundschutz++?
Grundschutz++ (GS++) es el nuevo desarrollo del Grundschutz por la Oficina Federal de Seguridad de la Información de Alemania (BSI): un marco normativo totalmente orientado a procesos para construir y operar un ISMS. Consta de la Methodik-GS++ y del catálogo de usuario Grundschutz++ (Anwenderkatalog), cuyos requisitos son legibles por máquina en formato OSCAL. El catálogo de usuario sustituye al Compendio de IT-Grundschutz.
¿Qué diferencia hay entre IT-Grundschutz y Grundschutz++?
IT-Grundschutz asigna módulos del Compendio a objetos de destino y conoce tres categorías de necesidad de protección, tres enfoques y cuatro estados de implementación. Grundschutz++ agrupa unos 1.000 requisitos en 20 prácticas, los modela mediante categorías de objetos de destino en un paquete de requisitos y conoce la necesidad de protección «normal» y «alta», los niveles de seguridad normal-SdT y elevado y solo «implementado» o «no implementado». El método de evaluación de riesgos es de libre elección.
¿Qué es una herramienta Grundschutz++?
Una herramienta Grundschutz++ es un software ISMS que lee el catálogo de usuario como catálogo legible por máquina y representa la Methodik-GS++ en un modelo de datos: procesos de negocio, activos, categorías de objetos de destino, paquete de requisitos, estado de implementación, riesgos, auditorías y evidencias están vinculados. La herencia, la consolidación y las actualizaciones las asume el software.
¿Complaica es compatible con Grundschutz++?
Sí. Complaica es una de las primeras herramientas compatibles con BSI Grundschutz++. El catálogo de usuario se integra como catálogo OSCAL desde la Biblioteca del Estado de la Técnica y se evalúa sobre el mismo conjunto de datos que IT-Grundschutz.
¿Cómo actualiza Complaica el catálogo de usuario?
Complaica importa los nuevos estados del catálogo de usuario directamente del repositorio del BSI en GitHub; una nueva importación actualiza el mismo estándar local. Los requisitos nuevos, modificados y eliminados se marcan; las evaluaciones existentes y el registro de auditoría se conservan. Cuando el contenido de un requisito ha cambiado, conviene volver a comprobar su validez técnica.
¿Cómo funciona la migración de IT-Grundschutz a Grundschutz++?
La migración se realiza sobre el conjunto de datos existente. Los objetos de destino pasan a ser activos con categorías de objetos de destino, la necesidad de protección se clasifica como «normal» o «alta» y los requisitos implementados parcialmente entran en la planificación. El mapping del BSI del Compendio 2023 al catálogo de usuario muestra qué requisito corresponde a cuál. Durante la transición ambos marcos pueden llevarse en paralelo; si lo desea, nuestros consultores acompañan la migración.
¿Puede un ISMS según ISO 27001 pasar a Grundschutz++?
Sí. El BSI publica un mapping de los controles del Anexo A de ISO/IEC 27001:2022 a los requisitos de Grundschutz++. En Complaica se conservan activos, riesgos, medidas y evidencias; los requisitos de Grundschutz++ se evalúan sobre los mismos objetos. Según el plan de hitos del BSI, una certificación ISO 27001 sobre la base de Grundschutz++ podrá solicitarse a partir del 1 de enero de 2027.
¿Cómo apoya Complaica las auditorías internas según Grundschutz++?
Usted crea un programa de auditoría (PERF.3.1) con sus auditorías, elige los objetos de auditoría del paquete de requisitos según el riesgo (PERF.3.1.2) y realiza la auditoría en sesiones: cada requisito se evalúa como conforme, parcial, no conforme o no aplicable con un esquema uniforme (PERF.3.2.1), y los hallazgos — observaciones o no conformidades — se crean directamente en el requisito. Los informes de auditoría llevan un estado (PERF.3.2), las revisiones por la dirección reúnen entradas y conclusiones (PERF.4) y las no conformidades pasan al plan de mejora (VRB).
¿Qué papel desempeña ISO 19011 en las auditorías internas?
ISO 19011 es la guía internacional para la auditoría de sistemas de gestión, actualmente en su Edición 4 de 2026. Describe los principios de auditoría, la gestión de un programa de auditoría, la realización de auditorías y la competencia de los auditores. Grundschutz++ fija lo que debe lograr un programa de auditoría; ISO 19011 ofrece la forma probada de hacerlo.
¿Desde cuándo es certificable Grundschutz++?
Según el plan de hitos del BSI (a octubre de 2026, comprobado el 23 de octubre de 2026), a partir del 1 de enero de 2027 deberán poder presentarse solicitudes de certificación ISO 27001 sobre la base de Grundschutz++, y la certificación según IT-Grundschutz terminará el 30 de noviembre de 2031. Son planes que el BSI ajusta de forma continua — es determinante la versión del sitio web del BSI.
¿Complaica está disponible como SaaS y On-Premises?
Sí, ambas. La variante SaaS se aloja en Alemania; On-Premises opera Complaica en su propia infraestructura. La licencia cuesta lo mismo en ambos casos.
¿Cómo empiezo con Grundschutz++ en Complaica?
Solicite una cuenta o una demo. Los datos existentes de Excel, de la API REST o de otras herramientas ISMS se trasladan — la migración de sus datos es gratuita y la acompañan nuestros especialistas. Después importa el catálogo de usuario, asigna sus activos a las categorías de objetos de destino y trabaja el paquete de requisitos; nuestros consultores le apoyan en la medida que necesite.
Fuentes Referencias y bases jurídicas
8 fuentes · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Mostrar Ocultar
Normas y estándares
Directrices y publicaciones oficiales
Los materiales del BSI sobre Grundschutz++ se desarrollan de forma continua: el catálogo de usuario se publica como archivo OSCAL versionado en GitHub, la guía y el plan de hitos en versiones con fecha propia. Es determinante la versión vigente del BSI; la fecha de consulta figura en cada fuente. Las normas pueden obtenerse de los editores indicados.
Empiece Grundschutz++ con Complaica
Probar la herramienta Grundschutz++, solicitar una demo o hablar de la migración de su IT-Grundschutz — escríbanos.
Gracias.
Le responderemos en un día hábil.
No se ha enviado.
No ha funcionado. Revise los campos o escríbanos directamente.