Compliancesoftware
voor de watersector
Complaica is de compliancesoftware voor drinkwaterbedrijven, afvalwaterbedrijven, gemeentelijke nutsbedrijven (Stadtwerke) en waterverbanden. U organiseert NIS2, uw ISMS volgens ISO 27001 of IT-Grundschutz, de B3S Wasser/Abwasser en gegevensbescherming op één plek: installaties, processen en dienstverleners worden één keer vastgelegd en gekoppeld aan eisen, risico’s, maatregelen en bewijs.
- 01Informatiebeveiliging en NIS2NIS2 en de Duitse BSIG, ISMS volgens ISO/IEC 27001, BSI-standaarden 200-1 tot 200-4, IT-Grundschutz en B3S Wasser/Abwasser — voor IT en procesautomatisering
- 02GegevensbeschermingAVG en de Duitse BDSG: verwerkingsregister, technische en organisatorische maatregelen, verwerkers, rechten van betrokkenen en datalekken
- 03ISO-normenISO 14001 en ISO 9001, interne audits volgens ISO 19011 in één gemeenschappelijk auditprogramma
- 04Wetten van de watersectorKRITIS-Dachgesetz, Drinkwaterverordening (TrinkwV), Verordening intrekgebieden (TrinkwEGV) en Energie-efficiëntiewet (EnEfG)
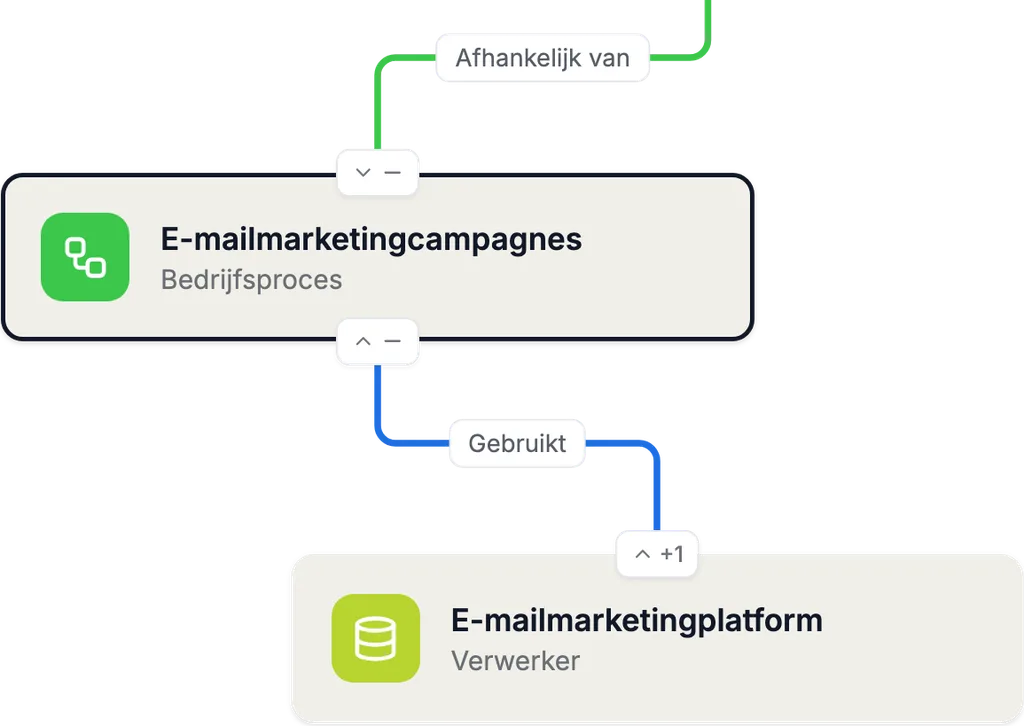
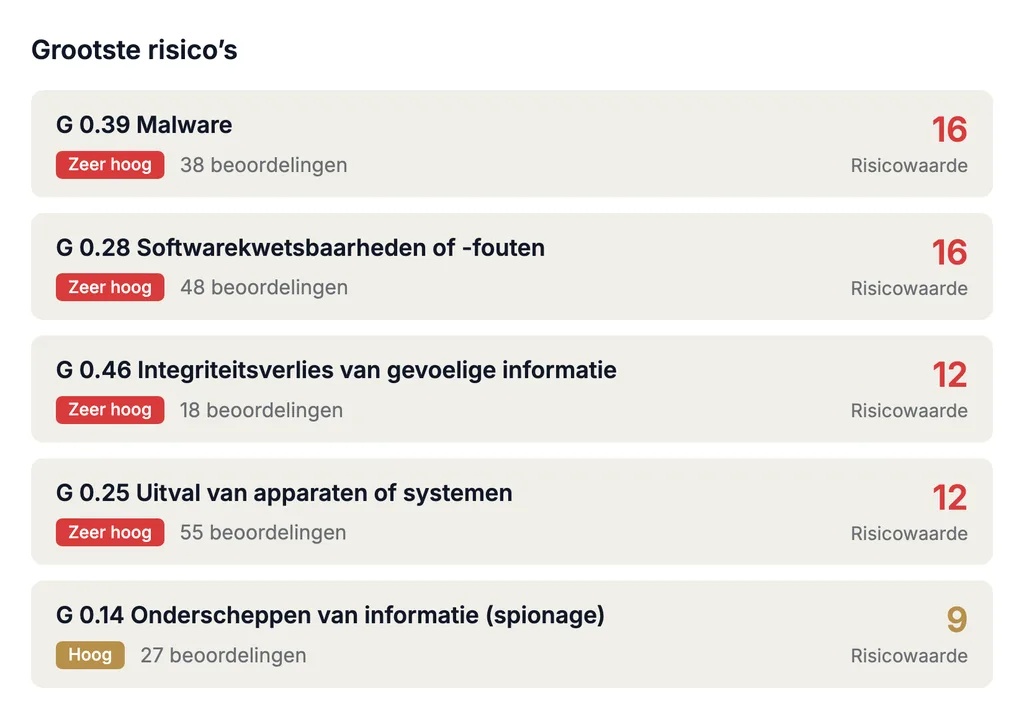
Compliance-eisen van de watersector centraal beheren
Het ISMS, gegevensbescherming en de andere kaders die voor uw organisatie gelden, werken in Complaica op één gedeelde gegevensset. Wat één keer is vastgelegd, wordt overal gebruikt waar het geldt: installaties, dienstverleners en maatregelen onderhoudt u niet opnieuw voor elk kader.
- 01Installaties, processen, systemen en dienstverleners in één model — drinkwaterproductielocaties, gemalen, rioolwaterzuiveringen, procesbesturing en telemetrie met hun afhankelijkheden
- 02Eisen per kader beoordelen op dezelfde objecten — NIS2 en BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, AVG en meer
- 03Risico’s per object beoordelen en behandelen in een configureerbare risicomatrix
- 04Maatregelen met verantwoordelijken, termijnen en status — één maatregel kan aan de eisen van meerdere kaders worden toegewezen; elke statuswijziging wordt vastgelegd met auteur en datum
- 05Bewijs bij het object opgeslagen; rapporten en dashboards voor directie, auditors en toezicht
- 06Beveiligingsincidenten, datalekken en interne audits met hun termijnen en bevindingen
NIS2 voor drinkwater- en afvalwaterbedrijven
Drinkwater en afvalwater behoren tot de sectoren van de NIS2-richtlijn; in Duitsland wordt die omgezet door de BSIG. Of en als welk soort entiteit uw organisatie onder NIS2 valt, hangt onder meer af van activiteit, omvang en rechtsvorm. Complaica controleert dat niet automatisch — het legt de uitkomst van uw beoordeling vast en organiseert de verplichtingen die eruit volgen. Meer op de pagina NIS2-software.
NIS2, BSIG en B3S zijn niet hetzelfde: de richtlijn bepaalt het Europese kader, de BSIG regelt de verplichtingen in Duitsland — zoals de risicobeheersmaatregelen volgens § 30 en de meldplichten volgens § 32. De B3S Wasser/Abwasser beschrijft de stand van de techniek in de sector; de toepassing ervan vervangt noch de toepasselijkheidsbeoordeling noch de verplichtingen uit de BSIG.
- Reikwijdte vastleggen en documenteren
Organisatie, locaties en diensten als boom weergeven en vastleggen welke delen onder NIS2 vallen; verantwoordelijkheden worden per eenheid en per object toegekend.
- Installaties, IT, procesautomatisering en dienstverleners
Productielocaties, gemalen, procesbesturingssystemen, telemetrie, applicaties en dienstverleners met hun afhankelijkheden vastleggen — of importeren uit een CMDB, assetbeheer of Excel.
- Risico’s beoordelen
Risico’s per object beoordelen en behandelen in de configureerbare risicomatrix; behandeloptie, maatregelen en restrisico blijven navolgbaar gedocumenteerd.
- Maatregelen volgens § 30 BSIG
De tien risicobeheersmaatregelen als eisen beoordelen en de bijbehorende maatregelen volgen met verantwoordelijken, termijnen en status.
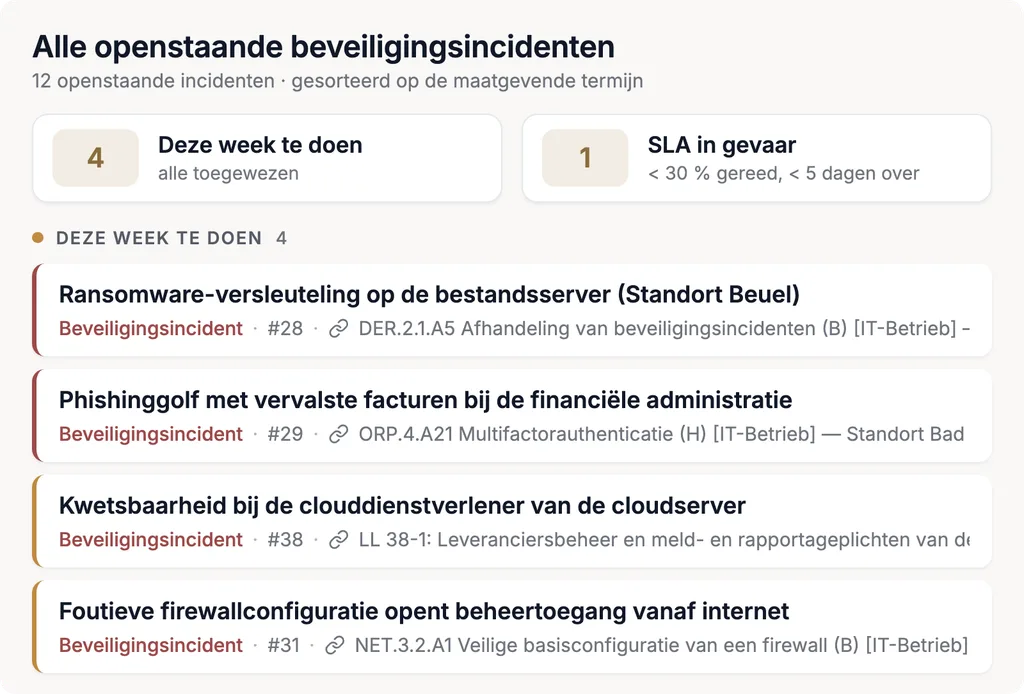
- Beveiligingsincidenten documenteren
Elk incident is een record met tijdstempels, verantwoordelijken en betrokken objecten; de termijnen volgens § 32 BSIG lopen als datums mee. De melding zelf doet u bij het gezamenlijke meldpunt van BSI en BBK.
- Bewijs voor audits en directie
Bewijs ligt bij het object; dashboards tonen de implementatiestatus van de afzonderlijke eis tot de hele organisatie — als basis voor het toezicht door de directie volgens § 38 BSIG en voor audits.
ISMS-software voor drinkwater- en afvalwaterbedrijven
Een ISMS in Complaica verbindt de eisen van ISO/IEC 27001, BSI IT-Grundschutz en de B3S Wasser/Abwasser met uw installaties — voor kantoor-IT en voor procesbesturing en telemetrie. Elke catalogus is afzonderlijk te evalueren; ze delen installaties, risico’s en maatregelen. Meer over de ISMS-software.
Voorbeeld: van gemaal tot bewijs
- 01
Gemaal
Installatie in scope
Het gemaal is een object met zijn locatie, verantwoordelijken en de processen die ervan afhangen.
- 02
Procesautomatisering
Procesbesturing · telemetrie
De telemetrie-installatie is gekoppeld aan het gemaal, net als de dienstverlener die haar op afstand onderhoudt.
- 03
Risico
Bedreiging beoordelen
Bijvoorbeeld onvoldoende beveiligde toegang op afstand — beoordeeld in de risicomatrix van uw concept.
- 04
Maatregel
Behandeling plannen
Bijvoorbeeld toegang op afstand alleen via beveiligde, gelogde verbindingen; toegewezen aan de passende eisen, bijvoorbeeld uit ISO/IEC 27001 en B3S WA.
- 05
Verantwoordelijke
Eigenaar en termijn
Verantwoordelijke, termijn en status; elke statuswijziging wordt vastgelegd met auteur en datum.
- 06
Bewijs
Bij het object
Configuratie, log of testrapport liggen bij maatregel en installatie — met auteur en datum.
- 07
Audit
Interne audit · ISO 19011
In de interne audit wordt de eis beoordeeld en de maatregel met haar bewijs gecontroleerd; een tekortkoming wordt een nieuwe maatregel.
- ISO/IEC 27001
Het certificeerbare ISMS, ook op basis van IT-Grundschutz: eisen en beheersmaatregelen uit bijlage A zijn als catalogus voorbereid, met rapportsjablonen. Meer over de ISMS-software voor ISO 27001.
- BSI-standaarden 200-1 en 200-2
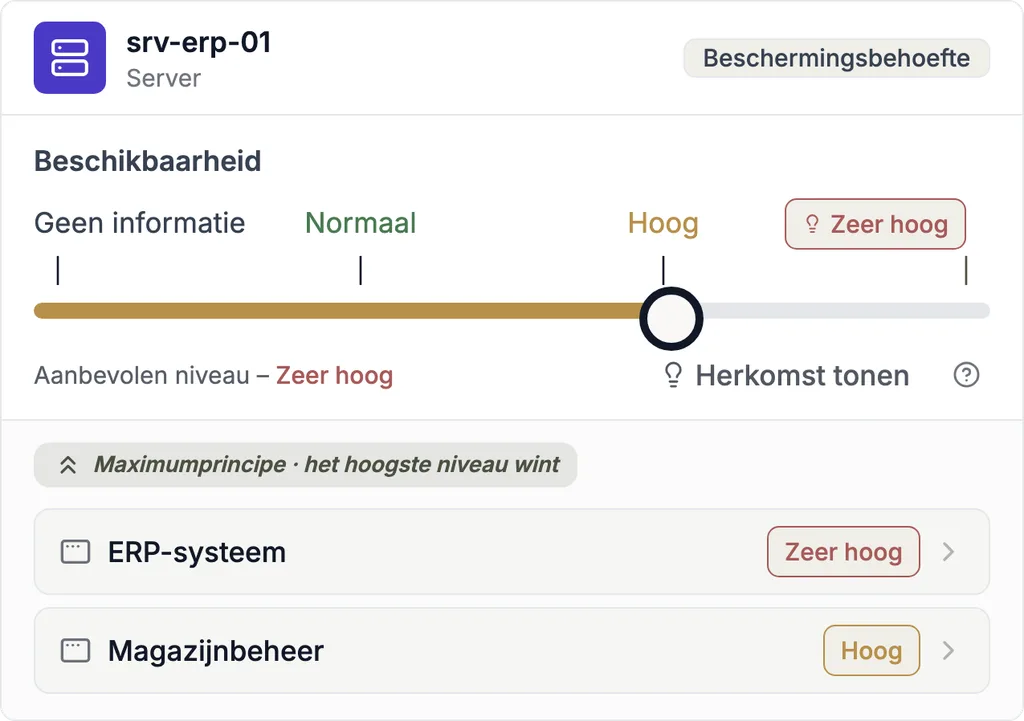
ISMS volgens de BSI en IT-Grundschutz-methodiek: structuuranalyse, beschermingsbehoefte en modellering met de bouwstenen van het compendium, inclusief die voor industriële IT; de IT-Grundschutz-check toont de status per eis.
- BSI-standaard 200-3
Risicoanalyse voor installaties en systemen met een hoge beschermingsbehoefte op basis van de elementaire bedreigingen — met risicobehandeling en het restrisico dat de directie draagt.
- BSI-standaard 200-4
Bedrijfscontinuïteitsmanagement: bedrijfsimpactanalyse, noodbedrijf van de watervoorziening, herstelplannen en oefeningen op dezelfde processen en installaties.
- B3S Wasser/Abwasser
De sectorstandaard van DVGW en DWA — werkblad W 1060 of DWA-M 1060 met IT-beveiligingsleidraad. Het BSI heeft de geschiktheid volgens het oude recht vastgesteld, geldig tot augustus 2027; volgens § 30 lid 9 BSIG kunnen exploitanten sectorspecifieke standaarden voorstellen.
- ISO/IEC 27019 in multi-utilities
Aanvullende beheersmaatregelen voor procesbesturing in de energievoorziening, editie 2024 — verplicht voor elektriciteits- en gasnetbeheerders via de IT-beveiligingscatalogus van het Bundesnetzagentur, niet voor de watervoorziening. Bij multi-utilities staat zij naast de B3S WA.
Gegevensbescherming voor de watersector
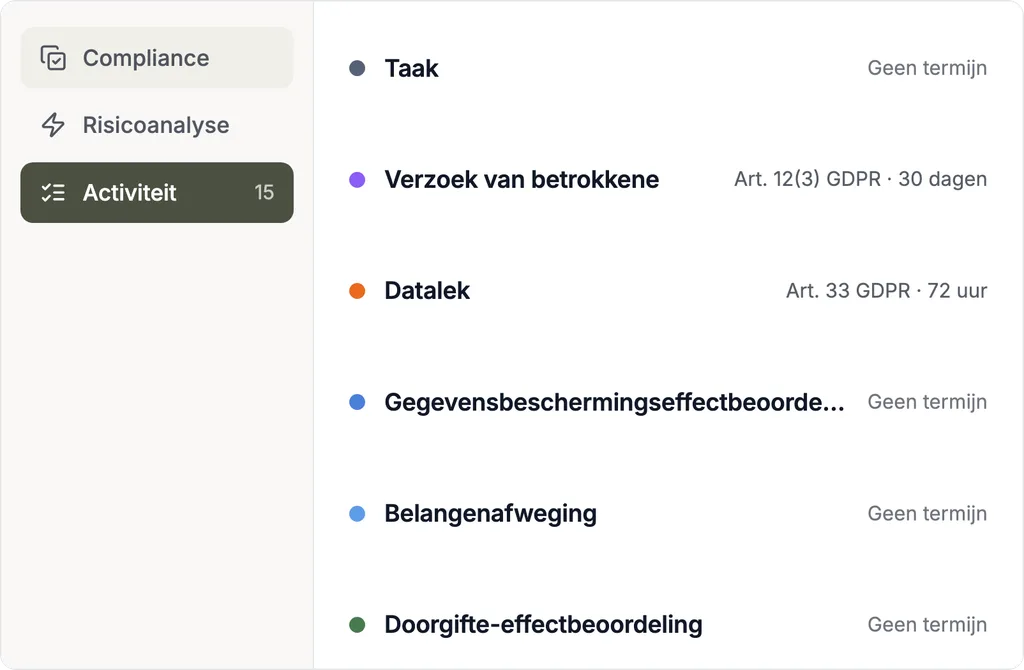
Waterbedrijven en verbanden verwerken gegevens van klanten, leden en medewerkers — van verbruiksafrekening tot bijdrageaanslag. Complaica voert het privacybeheer volgens de AVG op dezelfde processen, applicaties en dienstverleners als het ISMS; het Data Protection Kit levert sjablonen en catalogi voor de start.
- Register van verwerkingsactiviteiten
Verbruiksafrekening, meteropname, heffings- en bijdrageaanslagen, klantenservice, personeel en cameratoezicht op installaties — met doel, rechtsgrond en bewaartermijnen (art. 30 AVG).
- Slimme watermeters
Watermeters met radio-uitlezing leveren verbruiksgegevens die iets over een huishouden kunnen zeggen. Rechtsgrond, bewaartermijn en de vraag of een gegevensbeschermingseffectbeoordeling nodig is, moeten worden getoetst (art. 35 AVG).
- Verwerkers en dienstverleners
Afrekenings-, IT- en onderhoudsdienstverleners met hun overeenkomsten volgens art. 28 AVG — dezelfde dienstverleners die het ISMS in de keten beoordeelt.
- Technische en organisatorische maatregelen
Passende ISMS-maatregelen kunnen ook als technische en organisatorische maatregelen worden gedocumenteerd en aan de betreffende privacy-eisen worden toegewezen (art. 32 AVG).
- Rechten van betrokkenen en datalekken
Inzage- en verwijderingsverzoeken met hun termijn van een maand, datalekken met de termijn van 72 uur volgens art. 33 AVG — elk als record met termijnen en historie.
- AVG, BDSG en deelstaatrecht
Voor privaatrechtelijke bedrijven vult de BDSG de AVG aan, voor publiekrechtelijke verbanden en gemeentebedrijven de privacywet van hun deelstaat.
Voor wie: drinkwater, afvalwater en waterverbanden
Of het nu gaat om de productielocatie van een nutsbedrijf, een afvalwaterverband of een dijkverband: informatiebeveiliging en gegevensbescherming gelden voor iedereen; welke andere kaders gelden, hangt af van activiteit en omvang.
- 01
Drinkwater
- Drinkwaterbedrijven
- Productielocaties
- Drinkwaterverbanden
ISMS en B3S WA voor winning, zuivering en procesautomatisering, gegevensbescherming voor klant- en verbruiksgegevens; NIS2 en KRITIS waar de drempels worden bereikt; daarnaast TrinkwV en TrinkwEGV.
- 02
Afvalwater
- Afvalwaterverbanden
- Gemeenschappelijke afvalwaterverbanden
- Gemeentelijke riolering
Informatiebeveiliging voor rioolwaterzuiveringen, gemalen en procesautomatisering, gegevensbescherming voor heffingsaanslagen; daarnaast B3S WA en KRITIS boven de drempels, EnEfG en ISO 14001.
- 03
Multi-utility en gemeente
- Water- en afvalwaterverbanden
- Nutsbedrijven (Stadtwerke)
- Gemeentebedrijven
Eén ISMS en één privacybeheer over alle activiteiten — water naast energie en vervoer —, met ISO/IEC 27019 voor de energietak en kwaliteitsmanagement volgens ISO 9001.
- 04
Watergangen en waterbouw
- Verbanden voor onderhoud van watergangen
- Water- en bodemverbanden
- Ontwateringsverbanden
- Beregeningsverbanden
- Dijkverbanden
- Sluisverbanden
- Stuwmeerverbanden
Gemalen, sluizen, dijken en stuwdammen met hun telemetrie beveiligen, leden- en bijdragegegevens volgens de AVG beheren; processen volgens ISO 9001 en ISO 14001.
- 05
Koepelniveau
- Waterbranche-verenigingen
- Koepelorganisaties
Eigen verplichtingen op het gebied van gegevensbescherming en informatiebeveiliging — en gedeelde catalogi, sjablonen en analyses voor de leden.
Wat Complaica in de praktijk oplevert
Zes redenen waarom bedrijven en verbanden hun compliance met Complaica beheren.
Minder dubbele invoer
Installaties, dienstverleners, risico’s en maatregelen worden één keer onderhouden en gebruikt door elk kader dat erop steunt.
Duidelijke verantwoordelijkheid
Objecten, risico’s en maatregelen hebben verantwoordelijken en termijnen; toegangsrechten volgen de structuur van uw organisatie.
Navolgbaar tot het bewijs
Statuswijzigingen met auteur en datum, bewijs bij het object — voor interne audits, auditors en directie.
IT en procesautomatisering in één model
Procesbesturing, telemetrie en kantoor-IT staan met hun afhankelijkheden in hetzelfde model — zichtbaar wordt welke installatie de levering draagt.
Voor kleine en grote organisaties
Van gemeentebedrijf tot grote leverancier: u begint met de kaders die nu gelden en voegt andere toe als ze erbij komen.
Software plus deskundig advies
Onze adviseurs begeleiden de opbouw, risicoanalyses en de voorbereiding van audits — zo ver als u nodig hebt.
De kaders van de watersector in één oogopslag
Wat elk kader vraagt, voor wie het doorgaans geldt en wat Complaica ervoor beheert — geordend naar informatiebeveiliging, gegevensbescherming, ISO-normen en de wetten van de sector.
01 Informatiebeveiliging BSI-standaard 200-1 · BSI-standaard 200-2 · BSI-standaard 200-3 · BSI-standaard 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Kader | Wat het vraagt | Geldt doorgaans voor | In Complaica |
|---|---|---|---|
| BSI-standaard 200-1Managementsystemen voor informatiebeveiliging (ISMS) | Eisen aan een ISMS: beleid, beveiligingsorganisatie, beveiligingsproces en de verantwoordelijkheid van de directie. | alle organisaties die hun informatiebeveiliging op de BSI-aanpak baseren | ISMS met beleid, rollen, doelen, documentbeheer en directiebeoordeling |
| BSI-standaard 200-2IT-Grundschutz-methodiek, met het IT-Grundschutz-compendium | Basis-, standaard- of kernbeveiliging: structuuranalyse, beschermingsbehoefte, modellering met de bouwstenen van het compendium, IT-Grundschutz-check. | organisaties die met IT-Grundschutz werken of ISO 27001 op basis van IT-Grundschutz nastreven | IT-Grundschutz met compendium, modellering en check; Grundschutz++ als opvolger |
| BSI-standaard 200-3Risicoanalyse op basis van IT-Grundschutz | Risicoanalyse voor objecten met een hoge of zeer hoge beschermingsbehoefte, op basis van de elementaire bedreigingen. | iedereen wiens installaties en systemen een verhoogde beschermingsbehoefte hebben | bedreigingen, configureerbare risicomatrix en risicobehandeling per object |
| BSI-standaard 200-4Bedrijfscontinuïteitsmanagement | Bedrijfsimpactanalyse, noodvoorzieningen, nood- en herstelplannen, tests en oefeningen. | bedrijven waarvan uitval de voorziening van de bevolking raakt | BIA, hersteltijden en noodplannen op dezelfde processen en installaties |
| ISO/IEC 27001Informatiebeveiliging, editie 2022 | Certificeerbaar ISMS met risicobehandeling en de beheersmaatregelen uit bijlage A. | bedrijven die een certificaat nastreven — ook op basis van IT-Grundschutz | het ISMS volgens ISO 27001 van scope tot audit |
| ISO/IEC 27019Beheersmaatregelen voor de energiesector, editie 2024 | Vult ISO/IEC 27002 aan met beheersmaatregelen voor procesbesturing en telemetrie in de energievoorziening. | nuts- en multi-utilitybedrijven met een energietak; ook referentie voor procesautomatisering in de watervoorziening | beheersmaatregelen van ISO/IEC 27019 naast ISO/IEC 27001 en B3S WA op dezelfde installaties |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Sectorspecifieke standaard voor IT-beveiliging van drinkwatervoorziening en afvalwaterverwerking, met IT-beveiligingsleidraad en handboek. | exploitanten van kritieke installaties in de watersector — en iedereen die de sectorstandaard volgt | eisen van de B3S aan installaties en procesautomatisering, maatregelen en bewijs voor de audit |
| BSIGDuitse omzetting van NIS2 | Risicobeheersmaatregelen (§ 30), meldingen, registratie; voor kritieke installaties elke drie jaar bewijs (§ 39). | belangrijke en essentiële entiteiten in de sectoren drinkwater en afvalwater, exploitanten van kritieke installaties | de tien maatregelen volgens § 30, beveiligingsincidenten met de termijnen volgens § 32; meer over de NIS2-software |
02 Gegevensbescherming AVG · BDSG 2
| Kader | Wat het vraagt | Geldt doorgaans voor | In Complaica |
|---|---|---|---|
| AVGAlgemene verordening gegevensbescherming | Verwerkingsregister, rechtsgronden, technische en organisatorische maatregelen, rechten van betrokkenen, melding van datalekken, gegevensbeschermingseffectbeoordeling. | iedereen — klant-, verbruiks- en ledengegevens, heffings- en bijdrageaanslagen, medewerkers | het privacybeheer volgens de AVG met tien privacyactiviteiten |
| BDSGen de privacywetten van de deelstaten | Aanvullende regels, bijvoorbeeld over werknemersgegevens, cameratoezicht en de functionaris voor gegevensbescherming. | privaatrechtelijke bedrijven; publiekrechtelijke verbanden volgens de wet van hun deelstaat | eigen catalogi voor de BDSG en deelstaatrecht naast de AVG |
03 ISO-normen ISO 14001 · ISO 9001 · ISO 19011 3
| Kader | Wat het vraagt | Geldt doorgaans voor | In Complaica |
|---|---|---|---|
| ISO 14001Milieumanagement, editie 2026 | Milieuaspecten, nalevingsverplichtingen, milieudoelen, noodvoorbereiding en evaluatie van de milieuprestaties. | bedrijven en verbanden met gecertificeerd of gepland milieumanagement | milieuaspecten en wettelijke verplichtingen per locatie, doelen, kengetallen en interne audits |
| ISO 9001Kwaliteitsmanagement, editie 2026 | Procesgericht kwaliteitsmanagement met risico’s en kansen, doelen, beheersing van gedocumenteerde informatie en verbetering. | bedrijven met een kwaliteitsmanagementsysteem, vaak samen met technisch veiligheidsmanagement | het kwaliteitsmanagement volgens ISO 9001 van toepassingsgebied tot hercertificering |
| ISO 19011Richtlijnen voor auditing, editie 2026 | Aanbevelingen voor auditprogramma’s, het uitvoeren van audits en de competentie van auditors; niet certificeerbaar. | iedereen die interne audits of leveranciersaudits uitvoert | auditprogramma’s, sessies, bevindingen, acties, auditrapporten en directiebeoordeling |
04 Wetten van de watersector KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Kader | Wat het vraagt | Geldt doorgaans voor | In Complaica |
|---|---|---|---|
| KRITIS-DachgesetzDuitse kaderwet kritieke infrastructuur, fysieke weerbaarheid | Registratie, risicoanalyse en -beoordeling, weerbaarheidsmaatregelen en weerbaarheidsplan, melding van incidenten aan het BBK. | exploitanten van kritieke installaties in de watersector | risicoanalyse per installatie, weerbaarheidsplan uit de maatregelen, incidenten met een termijn van 24 uur |
| TrinkwVDuitse Drinkwaterverordening 2023 | Risicobeheer van het watervoorzieningssysteem van intrekgebied tot tappunt, volgens DIN EN 15975-2, met aanvraag bij de gezondheidsdienst. | exploitanten van centrale watervoorzieningssystemen vanaf 10 m³ per dag of 50 bevoorrade personen | gevaren per systeemdeel, risicobeoordeling, maatregelen en de documentatie voor de aanvraag |
| TrinkwEGVDuitse Verordening intrekgebieden drinkwater | Afbakening en beschrijving van het intrekgebied, gevarenanalyse, risicobeoordeling en monitoring; documentatie aan de autoriteit. | exploitanten van wateronttrekkingen | intrekgebieden als objecten, gevaren en beoordelingen, actualiseringstermijnen |
| EnEfGDuitse Energie-efficiëntiewet | Energie- of milieumanagementsysteem boven 7,5 GWh, uitvoeringsplannen voor rendabele maatregelen boven 2,5 GWh eindenergie per jaar. | energie-intensieve bedrijven — gemalen, zuivering, beluchting in rioolwaterzuiveringen | energieverbruikers als objecten, besparingsmaatregelen met hun rendement, uitvoeringsplannen |
Wetten van de watersector: KRITIS, drinkwater en energie
Op dezelfde installaties beheert Complaica de verplichtingen die alleen voor waterbedrijven gelden — van fysieke weerbaarheid tot het risicobeheer van drinkwater.
- KRITIS-Dachgesetz
Registratie, na negen maanden de eerste risicoanalyse en -beoordeling, daarna minstens elke vier jaar (§ 12); weerbaarheidsmaatregelen zoals noodstroom, objectbeveiliging en toegangscontrole in het weerbaarheidsplan (§ 13); incidenten uiterlijk 24 uur na kennisname gemeld aan het gezamenlijke meldpunt van BSI en BBK (§ 18, wettekst).
- Drinkwaterverordening (TrinkwV)
Risicobeheer van het watervoorzieningssysteem volgens DIN EN 15975-2 — voor het eerst uiterlijk 12 januari 2029 boven 100 m³ per dag of 500 bevoorrade personen, uiterlijk 12 januari 2033 voor kleinere systemen, met aanvraag bij de gezondheidsdienst; herziening minstens elke zes jaar (§ 34 TrinkwV).
- Verordening intrekgebieden (TrinkwEGV)
Intrekgebieden afbakenen en beschrijven, gevaren analyseren, risico’s beoordelen en de monitoring documenteren. De eerste documentatie was verschuldigd op 12 november 2025, de eerste actualisering op 12 juli 2030 (§ 12 TrinkwEGV).
- Energie-efficiëntiewet (EnEfG)
Boven 7,5 GWh eindenergie per jaar een energiemanagementsysteem volgens ISO 50001 of een milieumanagementsysteem volgens EMAS, boven 2,5 GWh gepubliceerde uitvoeringsplannen (EnEfG, §§ 8, 9). Een wijziging die de drempels zou verhogen tot 23,6 en 2,77 GWh ligt sinds september 2026 bij de Bundestag.
ISO-normen: ISO 14001 en ISO 9001
In Complaica delen milieu- en kwaliteitsmanagement processen, doelen, risico’s en audits met het ISMS en de gegevensbescherming.
- ISO 14001:2026
De nieuwe editie van de norm voor milieumanagementsystemen verscheen in april 2026, met een overgang van 36 maanden. Milieuaspecten, nalevingsverplichtingen en doelen worden aan locaties en processen toegewezen.
- ISO 9001:2026
Sinds september 2026 geldt de zesde editie van de norm voor kwaliteitsmanagementsystemen. Meer over de ISO 9001-software.
- Eén auditprogramma voor alle normen
Interne audits volgens ISO 27001, ISO 14001, ISO 9001 en B3S WA lopen in één auditprogramma — zoals het volgende onderdeel beschrijft.
Interne audits volgens ISO 19011
ISO 27001, ISO 14001 en ISO 9001 vragen om interne audits; het ISMS en de B3S WA worden regelmatig herzien, en het bewijs volgens § 39 BSIG berust op audits, controles of certificeringen. Complaica voert ze uit volgens de richtlijnen van ISO 19011:2026 — van auditprogramma tot directiebeoordeling. Hoe een audit in de auditmodule verloopt, ziet u op de pagina software voor interne audits.
- 01Auditprogramma’s voor een periode plannen — met doelen, scope, auditcriteria en planning; interne, leveranciers- en gecombineerde audits in dezelfde boom
- 02Audits in sessies uitvoeren — per installatie, proces, locatie of interview, op locatie of op afstand
- 03Elke eis beoordelen als conform, gedeeltelijk, niet-conform of niet van toepassing
- 04Bevindingen direct bij de eis — tekortkoming of observatie, met status, ernst en bewijs
- 05Corrigerende maatregelen met verantwoordelijken, termijnen en status; in de vervolgaudit blijft de eerdere beoordeling bij de eis zichtbaar
- 06Auditrapporten met status tot de uitgifte en de directiebeoordeling uit dezelfde gegevens
- 07Externe auditors en dienstverleners werken in hetzelfde systeem, met toegang per object en via een link
- ISO 19011:2026
De internationale richtlijnen voor het auditen van managementsystemen, vierde editie van mei 2026: principes, beheer van een auditprogramma, uitvoering van audits en competentie van auditors — aanbevelingen, geen certificeerbare norm.
- Risicogericht plannen
ISO 19011 beveelt aan middelen in te zetten waar risico’s hoog en prestaties laag zijn. In Complaica tonen nalevingsgraad en risicobeoordeling per installatie waar dat is.
- Op locatie en op afstand
Sessies vinden plaats op locatie, op afstand of gemengd — handig bij verspreide installaties zoals bronnen, gemalen en zuiveringen. De editie 2026 breidt de aanwijzingen voor auditmethoden op afstand en virtuele locaties uit.
De termijnen van de watersector in één oogopslag
De vaste data en terugkerende cycli van de kaders op deze pagina. In Complaica staat elke termijn bij de installaties en maatregelen waarvoor hij geldt.
Terugkerend
- 24 uur
KRITIS-Dachgesetz: eerste melding van een incident; uitgebreid rapport na een maand.
- 72 uur
AVG: melding van een datalek aan de toezichthouder.
- 3 jaar
BSIG: bewijs voor kritieke installaties volgens § 39.
- 4 jaar
KRITIS-Dachgesetz: risicoanalyse en risicobeoordeling, minstens.
- 6 jaar
TrinkwV: herziening van het risicobeheer; TrinkwEGV: actualisering.
- 12 november 2025
TrinkwEGV: eerste documentatie van de risicobeoordeling van de intrekgebieden aan de autoriteit.
- 11 maart 2026
KRITIS-Dachgesetz afgekondigd; de verplichtingen van exploitanten lopen vanaf hun registratie als kritieke installatie.
- April 2026
ISO 14001:2026 verschenen; overgang van bestaande certificaten binnen 36 maanden.
- September 2026
ISO 9001:2026 verschenen.
- Augustus 2027
Einde van de vastgestelde geschiktheid van de B3S Wasser/Abwasser volgens het oude recht.
- 12 januari 2029
TrinkwV: risicobeheer voor systemen boven 100 m³ per dag of 500 bevoorrade personen.
- 12 juli 2030
TrinkwEGV: eerste actualisering van de documentatie.
- 12 januari 2033
TrinkwV: risicobeheer voor systemen vanaf 10 m³ per dag of 50 bevoorrade personen.
Compliance in de watersector met AI-ondersteuning
Met de optionele AI-integratie (MCP) beantwoordt Complaica vragen over de kaders, legt eisen uit, stelt maatregelen voor en vindt antwoorden in uw eigen beleid en documenten. Via MCP Apps antwoordt Complaica in de chat met interactieve weergaven van uw gegevens — zoals de risicomatrix van een installatie. Beoordeling en beslissing blijven bij u.
- 01Risicomatrix, objectlijsten en andere weergaven direct in de chat — met MCP Apps, in AI-assistenten zoals Claude
- 02Vragen over de BSI-standaarden, B3S WA, de AVG en de wetten van de sector beantwoorden
- 03Eisen uitleggen en passende documentatie voorstellen
- 04Maatregelen en taken formuleren en toewijzen
- 05Uw bedrijfsvoorschriften, beleid en noodplannen analyseren
Invoering en beheer: SaaS of on-premises
Wat u krijgt, hoe uw gegevens erin komen en waar Complaica draait.
- Wat erbij hoort
De modules van Complaica — organisatie, assets, eisen, risico’s, maatregelen, beveiligingsincidenten, audits en rapporten — en de eisencatalogi van de kaders die u gebruikt. Voor ISO/IEC 27001, IT-Grundschutz en NIS2 zijn rapportsjablonen voorbereid; eigen catalogi kunt u toevoegen.
- Bestaande gegevens overnemen
Installatielijsten, risicoanalyses en maatregelen zijn te importeren uit Excel en via de REST API, assets ook uit een CMDB en assetbeheer.
- SaaS of on-premises
De SaaS-variant wordt in Duitsland gehost; u kunt Complaica ook in uw eigen infrastructuur draaien. De licentie kost in beide gevallen hetzelfde.
- Begeleide invoering
Onze adviseurs begeleiden de inrichting, de gegevensoverdracht en de eerste risicoanalyses, in de mate die u nodig hebt.
- Catalogi en rechtsstand
De eisencatalogi worden met Complaica geleverd en wij houden ze actueel: verandert een kader, dan werken wij de catalogus bij. Catalogi in OSCAL-formaat, zoals de gebruikerscatalogus Grundschutz++, kunnen bovendien direct uit vrijgegeven bronnen opnieuw worden geïmporteerd. Of een kader voor u geldt en hoe het moet worden uitgelegd, beslist u — desgewenst met onze adviseurs.
Klantervaringen met Complaica
„We kunnen alles wat we nodig hebben in één tool doen”
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen. Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
Meer …Minder
Complaica is uiterst gebruiksvriendelijk en aanpassen is kinderspel. We regelen er de ISO-compliance en de gegevensbescherming mee — we kunnen alles wat we nodig hebben in één tool doen.
Voor ons is Complaica beter dan de alternatieven op de markt en tegelijk goedkoper.
„Het geoptimaliseerde complianceproces”
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken. In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund. Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
Meer …Minder
Een van de functies die ons bij Complaica het meest bevalt, is het geoptimaliseerde complianceproces. De interface heeft een helder, gestructureerd ontwerp dat meer gebruiksgemak biedt en een hogere werksnelheid bevordert. Dat zorgt niet alleen voor een snelle leercurve bij nieuwe gebruikers, maar laat ook ervaren gebruikers hun inspanning beperken.
In elke fase van de levenscyclus van het beveiligingsbeheer worden terugkerende taken zoals scoping, structuuranalyse, modellering en zelfs het opvolgen van risico’s en maatregelen door tal van functionaliteiten ondersteund.
Bovendien presteert het platform uitstekend — het is stabiel en qua snelheid voortreffelijk.
„De begeleide aanpak was voor ons doorslaggevend”
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen. Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt. Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Meer …Minder
We waren nieuw op het gebied van compliance en de implementatie van ISO 27001 en moesten het ingewikkelde certificeringsproces doorlopen.
Gezien de regelgevende complexiteit wilden we de beste manier vinden om te beginnen. Onze projectmanager (alias beveiligingsfunctionaris) had nog nooit met dergelijke compliancenormen en -regels gewerkt.
Daarom kozen we voor ondersteuning door een derde partij, om precies te zijn Complaica. De begeleide aanpak was voor ons doorslaggevend. Complaica had alle gedetailleerde uitleg voor de compliancecheck en de risicoanalyse, inclusief praktische voorstellen.
Veelgestelde vragen over compliance in de watersector
Hoe ondersteunt Complaica bij NIS2 in de watersector?
Complaica legt vast welke delen van uw organisatie onder NIS2 vallen, registreert installaties, IT, procesautomatisering en dienstverleners, beoordeelt risico’s en de maatregelen volgens § 30 BSIG, volgt maatregelen met verantwoordelijken en termijnen en documenteert beveiligingsincidenten met de termijnen volgens § 32 BSIG. De software controleert niet automatisch of uw organisatie onder NIS2 valt, en de melding bij het meldpunt doet u zelf. Meer op de pagina NIS2-software.
Valt elk waterbedrijf onder NIS2?
Nee, niet automatisch. Drinkwater en afvalwater behoren tot de sectoren van de BSIG; of een organisatie een belangrijke of essentiële entiteit of exploitant van een kritieke installatie is, hangt af van activiteit, omvang, drempels en rechtsvorm en moet per geval worden beoordeeld.
Hoe beheer je de B3S Wasser/Abwasser en ISO 27001 samen?
Beide zijn in Complaica eigen eisencatalogi op dezelfde installaties, systemen en dienstverleners. Risico’s en maatregelen worden één keer beheerd en aan de passende eisen van beide catalogi toegewezen; de status blijft per catalogus afzonderlijk te evalueren. Er ontstaat geen tweede ISMS naast het eerste. Meer over de ISMS-software voor ISO 27001.
Hoe hangen ISMS en gegevensbescherming in Complaica samen?
Beide werken op dezelfde processen, applicaties en dienstverleners. Passende ISMS-maatregelen kunnen ook als technische en organisatorische maatregelen worden gedocumenteerd en aan de betreffende privacy-eisen worden toegewezen. Een datalek is een beveiligingsincident met een eigen termijn van 72 uur volgens art. 33 AVG. Meer over de AVG-software.
Is Complaica geschikt voor kleine waterbedrijven en gemeenschappelijke verbanden?
Ja. U begint met de kaders die nu voor u gelden — vaak gegevensbescherming en informatiebeveiliging — en voegt andere toe als ze erbij komen; de gegevensset groeit mee. Verantwoordelijkheden zijn ook duidelijk toe te kennen als weinig mensen veel taken dragen, en onze adviseurs nemen desgewenst taken over waarvoor geen eigen functie bestaat, zoals die van externe informatiebeveiligingsfunctionaris.
Wat is de B3S Wasser/Abwasser?
De sectorspecifieke beveiligingsstandaard van DVGW en DWA voor de IT-beveiliging van drinkwatervoorziening en afvalwaterverwerking: het werkblad DVGW W 1060 of DWA-M 1060 en de IT-beveiligingsleidraad met handboek. Het BSI heeft de geschiktheid vastgesteld; volgens zijn overzicht geldt die tot augustus 2027.
Hebben waterbedrijven ISO/IEC 27019 nodig?
ISO/IEC 27019 vult ISO/IEC 27002 aan met beheersmaatregelen voor procesbesturing in de energievoorziening. Zij is verplicht voor elektriciteits- en gasnetbeheerders via de IT-beveiligingscatalogus van het Bundesnetzagentur, niet voor zuivere waterbedrijven. Multi-utilities passen haar toe naast de B3S WA; voor procesautomatisering in de watervoorziening is zij een nuttige referentie.
Kunnen we procesbesturing en telemetrie weergeven?
Ja. Procesbesturingssystemen, besturingen, telemetrie-installaties en meldkamers zijn objecten zoals servers en applicaties — met hun afhankelijkheden van de installaties die ze aansturen en de dienstverleners die ze onderhouden.
Hoe verhouden de BSIG en het KRITIS-Dachgesetz zich?
De BSIG regelt de cyberbeveiliging, het KRITIS-Dachgesetz de fysieke weerbaarheid van kritieke installaties — met een eigen risicoanalyse, weerbaarheidsplan en meldingen aan het BBK. In Complaica staan beide op dezelfde installaties; een maatregel als noodstroom kan aan de eisen van beide worden toegewezen.
Ondersteunt Complaica het risicobeheer volgens de Drinkwaterverordening?
Gevaren, risicobeoordelingen en maatregelen kunnen per systeemdeel worden beheerd — van winning tot distributie — en worden samengesteld als documentatie voor de aanvraag bij de gezondheidsdienst. Intrekgebieden volgens de TrinkwEGV zijn eigen objecten met een eigen beoordeling.
Hoe verlopen interne audits volgens ISO 19011 in Complaica?
U maakt de audit aan in het auditprogramma met scope en criteria, deelt hem op in sessies, beoordeelt elke eis, legt bevindingen bij de eis vast en maakt maatregelen aan voor tekortkomingen. Het auditrapport doorloopt zijn status tot de uitgifte; de resultaten gaan naar de directiebeoordeling. ISO 19011 is een richtlijn en niet certificeerbaar — de software ondersteunt de processen die zij beschrijft. Meer daarover op de pagina over auditmanagement.
Waar worden onze gegevens opgeslagen?
In de SaaS-variant in Duitsland. U kunt Complaica ook on-premises in uw eigen infrastructuur draaien — de licentie kost in beide gevallen hetzelfde.
Kunnen we bestaande gegevens overnemen?
Ja. Installatielijsten, risicoanalyses en maatregelen zijn te importeren uit Excel en via de REST API; onze specialisten begeleiden de overdracht.
Wie houdt de eisencatalogi actueel?
Wij. De catalogi van de kaders worden met Complaica geleverd en door ons onderhouden; verandert een kader, dan werken wij de catalogus bij. Of en hoe een kader voor uw organisatie geldt, beslist u — desgewenst met onze adviseurs.
Vervangt Complaica de controle door een autoriteit of auditor?
Nee. Complaica beheert eisen, beoordelingen, maatregelen en bewijs zo dat auditors, toezichthouders en de gezondheidsdienst ze kunnen volgen. De controle en goedkeuring zelf blijven bij hen; een „NIS2-certificering” van de software bestaat niet.
Bronnen Referenties en rechtsgrondslagen
15 bronnen · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, AVG, … Tonen Verbergen
Rechtsgrondslagen
Normen & standaarden
Juridisch bindend is uitsluitend de versie die in het desbetreffende publicatieblad is bekendgemaakt. Normen zijn verkrijgbaar via de genoemde uitgevers.
Een Complaica-aanbod voor uw organisatie bespreken
Laat ons kort weten welke installaties en kaders u beheert. We laten u Complaica graag aan de hand van uw situatie zien.
Dank u wel.
Wij reageren binnen één werkdag.
Niet verzonden.
Dat is niet gelukt. Controleer de velden of mail ons rechtstreeks.