Logiciel de conformité
pour le secteur de l’eau
Complaica est le logiciel de conformité des services d’eau potable, des services d’assainissement, des régies municipales (Stadtwerke) et des syndicats de l’eau. Vous organisez la NIS2, votre SMSI selon l’ISO 27001 ou l’IT-Grundschutz, le B3S Wasser/Abwasser et la protection des données au même endroit : installations, processus et prestataires sont saisis une fois et reliés aux exigences, risques, mesures et preuves.
- 01Sécurité de l’information et NIS2NIS2 et la loi allemande BSIG, SMSI selon l’ISO/IEC 27001, standards BSI 200-1 à 200-4, IT-Grundschutz et B3S Wasser/Abwasser — pour l’informatique et les systèmes de contrôle-commande
- 02Protection des donnéesRGPD et loi allemande BDSG : registre des traitements, mesures techniques et organisationnelles, sous-traitants, droits des personnes et violations de données
- 03Normes ISOISO 14001 et ISO 9001, audits internes selon l’ISO 19011 dans un programme d’audit commun
- 04Lois du secteur de l’eauKRITIS-Dachgesetz, ordonnance sur l’eau potable (TrinkwV), ordonnance sur les aires d’alimentation (TrinkwEGV) et loi sur l’efficacité énergétique (EnEfG)
Gérer en un seul endroit les exigences de conformité du secteur de l’eau
Le SMSI, la protection des données et les autres référentiels applicables à votre organisation travaillent dans Complaica sur une base de données commune. Ce qui est saisi une fois sert partout où il s’applique : vous ne maintenez pas installations, prestataires et mesures à nouveau pour chaque référentiel.
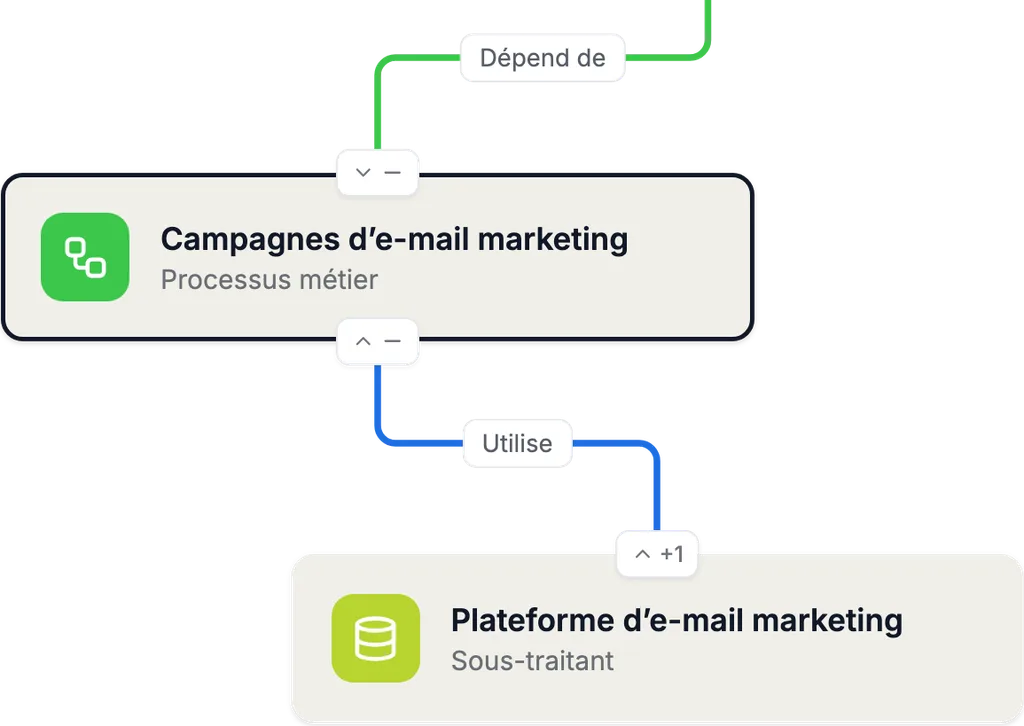
- 01Installations, processus, systèmes et prestataires dans un seul modèle — usines de production d’eau, stations de pompage, stations d’épuration, systèmes de conduite et télécontrôle avec leurs dépendances
- 02Évaluer les exigences de chaque référentiel sur les mêmes objets — NIS2 et BSIG, ISO/IEC 27001, IT-Grundschutz, B3S WA, RGPD et d’autres
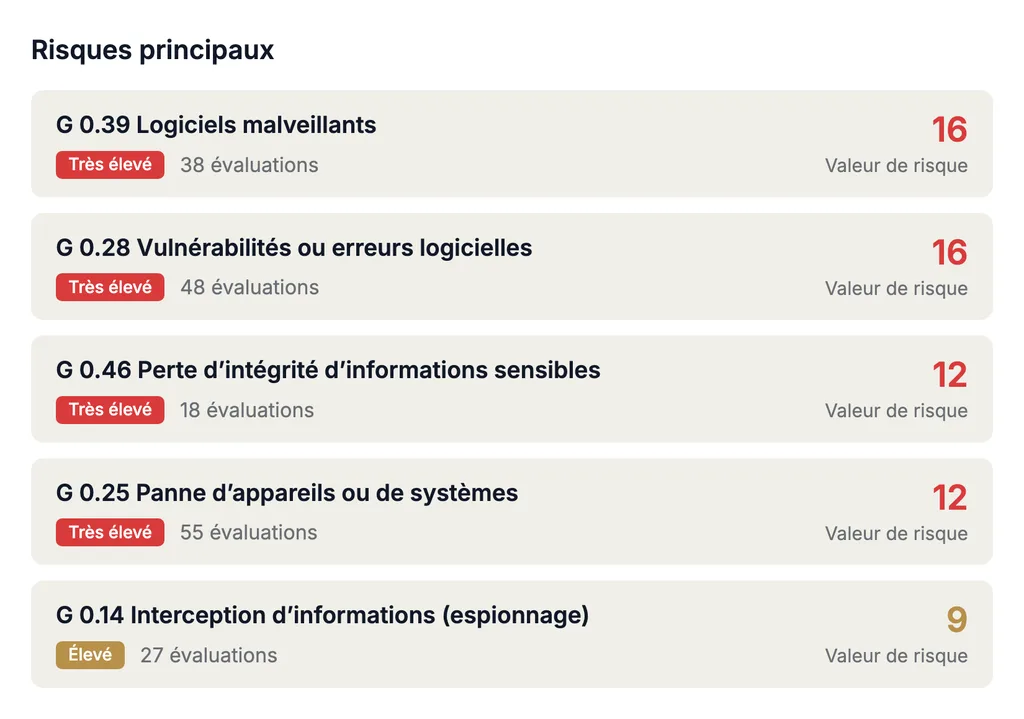
- 03Évaluer et traiter les risques par objet dans une matrice de risques configurable
- 04Mesures avec responsables, échéances et statut — une mesure peut être affectée aux exigences de plusieurs référentiels ; chaque changement de statut est consigné avec auteur et date
- 05Preuves rangées sur l’objet ; rapports et tableaux de bord pour la direction, les auditeurs et l’autorité de contrôle
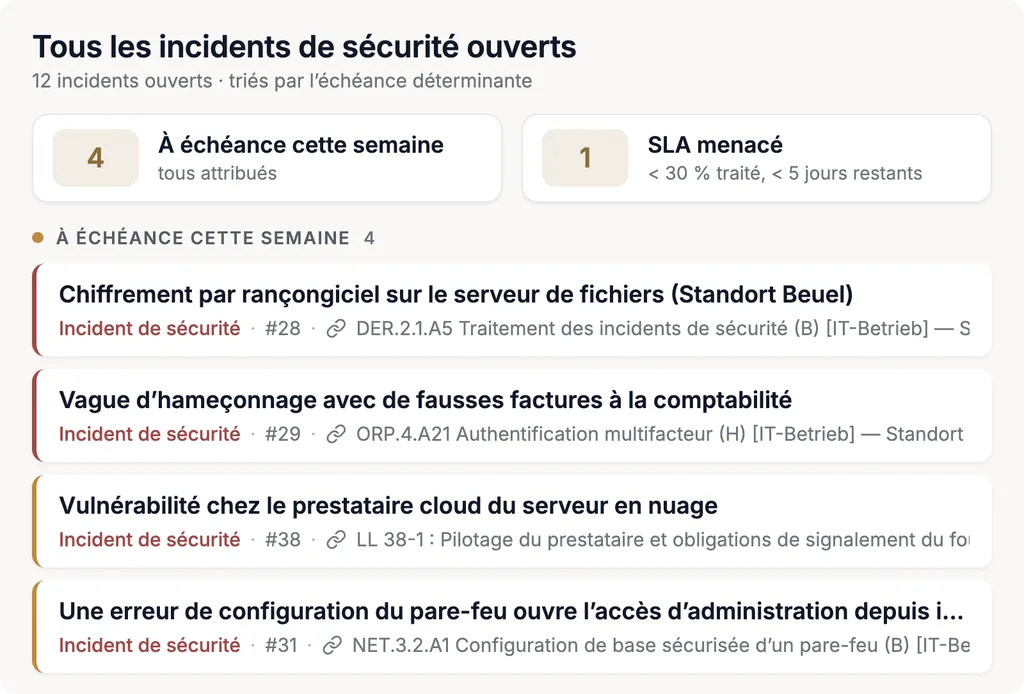
- 06Incidents de sécurité, violations de données et audits internes avec leurs échéances et constats
NIS2 pour les services d’eau potable et d’assainissement
L’eau potable et les eaux usées font partie des secteurs de la directive NIS2 ; en Allemagne, elle est transposée par la loi BSIG. Que votre organisation soit concernée, et en tant que quel type d’entité, dépend notamment de son activité, de sa taille et de sa forme juridique. Complaica ne le vérifie pas automatiquement : il consigne le résultat de votre analyse et organise les obligations qui en découlent. Plus de détails sur la page logiciel NIS2.
NIS2, BSIG et B3S ne sont pas la même chose : la directive fixe le cadre européen, la BSIG les obligations en Allemagne — par exemple les mesures de gestion des risques du § 30 et les obligations de notification du § 32. Le B3S Wasser/Abwasser précise l’état de l’art du secteur ; l’appliquer ne remplace ni l’analyse d’applicabilité ni les obligations de la BSIG.
- Définir et documenter le périmètre
Représenter l’organisation, les sites et les services sous forme d’arbre et consigner les parties soumises à la NIS2 ; les responsabilités sont attribuées par unité et par objet.
- Installations, informatique, contrôle-commande et prestataires
Saisir usines, stations de pompage, systèmes de conduite, télécontrôle, applications et prestataires avec leurs dépendances — ou les importer depuis une CMDB, la gestion des actifs ou Excel.
- Évaluer les risques
Évaluer et traiter les risques par objet dans la matrice de risques configurable ; option de traitement, mesures et risque résiduel restent documentés de façon traçable.
- Mesures du § 30 BSIG
Évaluer les dix mesures de gestion des risques comme exigences et suivre les mesures correspondantes avec responsables, échéances et statut.
- Documenter les incidents de sécurité
Chaque incident est un enregistrement avec horodatages, responsables et objets concernés ; les délais du § 32 BSIG courent comme échéances. La notification elle-même, vous la déposez auprès du guichet commun du BSI et du BBK.
- Preuves pour les audits et la direction
Les preuves sont rangées sur l’objet ; les tableaux de bord montrent l’état de mise en œuvre de chaque exigence jusqu’à l’organisation — base de la surveillance par la direction selon le § 38 BSIG et des audits.
Logiciel SMSI pour les services d’eau et d’assainissement
Un SMSI dans Complaica relie les exigences de l’ISO/IEC 27001, de l’IT-Grundschutz du BSI et du B3S Wasser/Abwasser à vos installations — pour l’informatique de bureau comme pour les systèmes de conduite et le télécontrôle. Chaque catalogue s’évalue séparément ; ils partagent installations, risques et mesures. Plus sur le logiciel SMSI.
Exemple : de la station de pompage à la preuve
- 01
Station de pompage
Installation dans le périmètre
La station de pompage est un objet avec son site, ses responsables et les processus qui en dépendent.
- 02
Contrôle-commande
Conduite · télécontrôle
Le poste de télécontrôle est relié à la station, tout comme le prestataire qui en assure la maintenance à distance.
- 03
Risque
Évaluer la menace
Par exemple un accès à distance insuffisamment sécurisé — évalué dans la matrice de risques de votre concept.
- 04
Mesure
Planifier le traitement
Par exemple un accès à distance uniquement par des connexions sécurisées et journalisées ; affectée aux exigences correspondantes, par exemple de l’ISO/IEC 27001 et du B3S WA.
- 05
Responsable
Responsable et échéance
Responsable, échéance et statut ; chaque changement de statut est consigné avec auteur et date.
- 06
Preuve
Sur l’objet
Configuration, journal ou rapport de test sont rangés sur la mesure et l’installation — avec auteur et date.
- 07
Audit
Audit interne · ISO 19011
L’audit interne évalue l’exigence et contrôle la mesure avec sa preuve ; une non-conformité devient une nouvelle mesure.
- ISO/IEC 27001
Le SMSI certifiable, y compris sur la base de l’IT-Grundschutz : exigences et mesures de l’annexe A sont préparées sous forme de catalogue, avec des modèles de rapport. Plus sur le logiciel SMSI pour l’ISO 27001.
- Standards BSI 200-1 et 200-2
SMSI selon le BSI et méthodologie IT-Grundschutz : analyse de structure, besoins de protection et modélisation avec les modules du compendium, y compris ceux de l’informatique industrielle ; le contrôle IT-Grundschutz montre l’état de chaque exigence.
- Standard BSI 200-3
Analyse de risques pour les installations et systèmes à besoin de protection élevé à partir des menaces élémentaires — avec traitement des risques et le risque résiduel assumé par la direction.
- Standard BSI 200-4
Management de la continuité d’activité : analyse d’impact, fonctionnement en mode dégradé de l’alimentation en eau, plans de reprise et exercices sur les mêmes processus et installations.
- B3S Wasser/Abwasser
Le standard sectoriel du DVGW et de la DWA — fiche W 1060 ou DWA-M 1060 avec guide de sécurité informatique. Le BSI a constaté son aptitude selon l’ancien droit, valable jusqu’en août 2027 ; selon le § 30, al. 9, BSIG, les exploitants peuvent proposer des standards sectoriels.
- ISO/IEC 27019 dans les multiservices
Mesures complémentaires pour la conduite des procédés de l’approvisionnement énergétique, édition 2024 — obligatoires pour les gestionnaires de réseaux d’électricité et de gaz via le catalogue de sécurité informatique de l’Agence fédérale des réseaux, pas pour l’eau. Dans les régies multiservices, elle coexiste avec le B3S WA.
Protection des données pour le secteur de l’eau
Les services et syndicats de l’eau traitent des données de clients, de membres et de salariés — de la facturation de la consommation à l’avis de cotisation. Complaica mène la gestion de la protection des données selon le RGPD sur les mêmes processus, applications et prestataires que le SMSI ; le Data Protection Kit apporte modèles et catalogues pour démarrer.
- Registre des activités de traitement
Facturation de la consommation, relève des compteurs, avis de redevance et de cotisation, service client, personnel et vidéosurveillance des installations — avec finalité, base juridique et durées de conservation (art. 30 RGPD).
- Compteurs d’eau numériques
Les compteurs à radiorelève fournissent des données de consommation qui peuvent renseigner sur un foyer. Il faut vérifier la base juridique, la durée de conservation et la nécessité d’une analyse d’impact (art. 35 RGPD).
- Sous-traitants et prestataires
Prestataires de facturation, d’informatique et de maintenance avec leurs contrats selon l’art. 28 RGPD — les mêmes prestataires que le SMSI évalue dans la chaîne d’approvisionnement.
- Mesures techniques et organisationnelles
Les mesures appropriées du SMSI peuvent aussi être documentées comme mesures techniques et organisationnelles et affectées aux exigences de protection des données correspondantes (art. 32 RGPD).
- Droits des personnes et violations
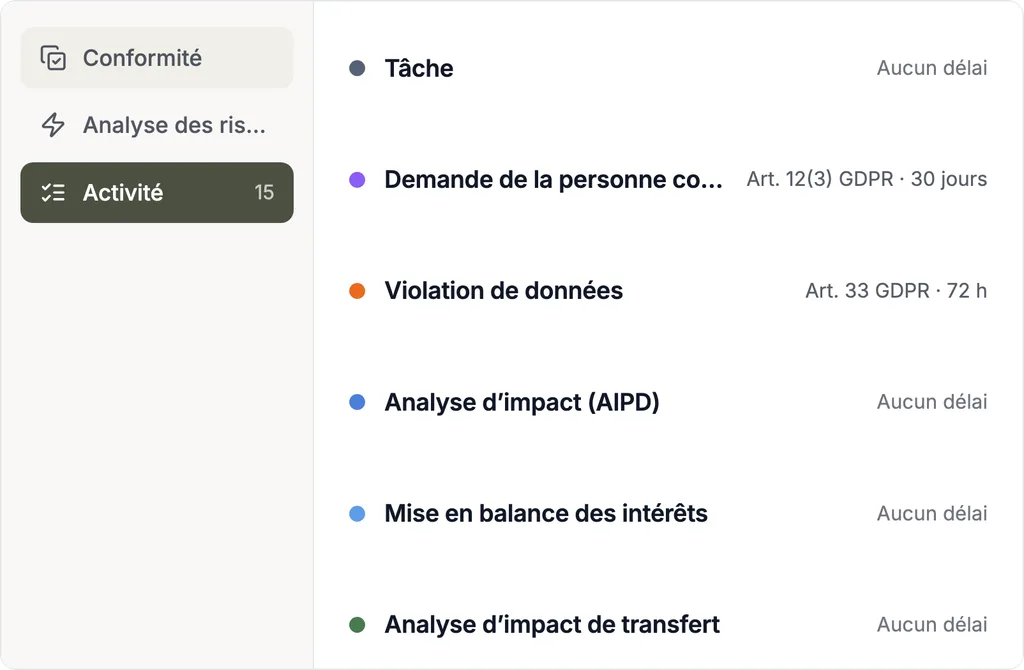
Demandes d’accès et d’effacement avec leur délai d’un mois, violations de données avec le délai de 72 heures de l’art. 33 RGPD — chacune comme enregistrement avec échéances et historique.
- RGPD, BDSG et droit des Länder
Pour les exploitants de droit privé, la BDSG complète le RGPD ; pour les syndicats de droit public et les régies, c’est la loi sur la protection des données de leur Land.
Pour qui : eau potable, assainissement et syndicats de l’eau
Usine d’eau d’une régie municipale, syndicat d’assainissement ou association de digues : la sécurité de l’information et la protection des données concernent tout le monde ; les autres référentiels applicables dépendent de l’activité et de la taille.
- 01
Eau potable
- Services d’eau potable
- Usines de production d’eau
- Syndicats d’eau potable
SMSI et B3S WA pour le captage, le traitement et le contrôle-commande, protection des données pour les données clients et de consommation ; NIS2 et KRITIS lorsque les seuils sont atteints ; plus TrinkwV et TrinkwEGV.
- 02
Assainissement
- Syndicats d’assainissement
- Syndicats intercommunaux d’assainissement
- Assainissement municipal
Sécurité de l’information pour les stations d’épuration, les stations de pompage et le contrôle-commande, protection des données pour les avis de redevance ; plus B3S WA et KRITIS au-delà des seuils, EnEfG et ISO 14001.
- 03
Multiservices et commune
- Syndicats d’eau et d’assainissement
- Régies municipales (Stadtwerke)
- Régies communales
Un SMSI et une gestion de la protection des données pour toutes les activités — l’eau à côté de l’énergie et des transports —, avec l’ISO/IEC 27019 pour l’activité énergie et le management de la qualité selon l’ISO 9001.
- 04
Cours d’eau et ouvrages hydrauliques
- Syndicats d’entretien des cours d’eau
- Associations eau et sol
- Associations de drainage
- Associations d’irrigation
- Associations de digues
- Associations d’écluses
- Syndicats de barrages
Sécuriser stations de pompage, écluses, digues et barrages avec leur télécontrôle, gérer les données des membres et des cotisations selon le RGPD ; processus selon l’ISO 9001 et l’ISO 14001.
- 05
Niveau fédératif
- Fédérations de l’eau
- Organisations faîtières
Leurs propres obligations en protection des données et sécurité de l’information — et des catalogues, modèles et analyses communs pour leurs membres.
Ce que Complaica apporte en pratique
Six raisons pour lesquelles services et syndicats gèrent leur conformité avec Complaica.
Moins de doubles saisies
Installations, prestataires, risques et mesures sont maintenus une fois et utilisés par chaque référentiel qui y fait appel.
Des responsabilités claires
Objets, risques et mesures ont des responsables et des échéances ; les droits d’accès suivent la structure de votre organisation.
Traçable jusqu’à la preuve
Changements de statut avec auteur et date, preuves sur l’objet — pour les audits internes, les auditeurs et la direction.
Informatique et contrôle-commande dans un modèle
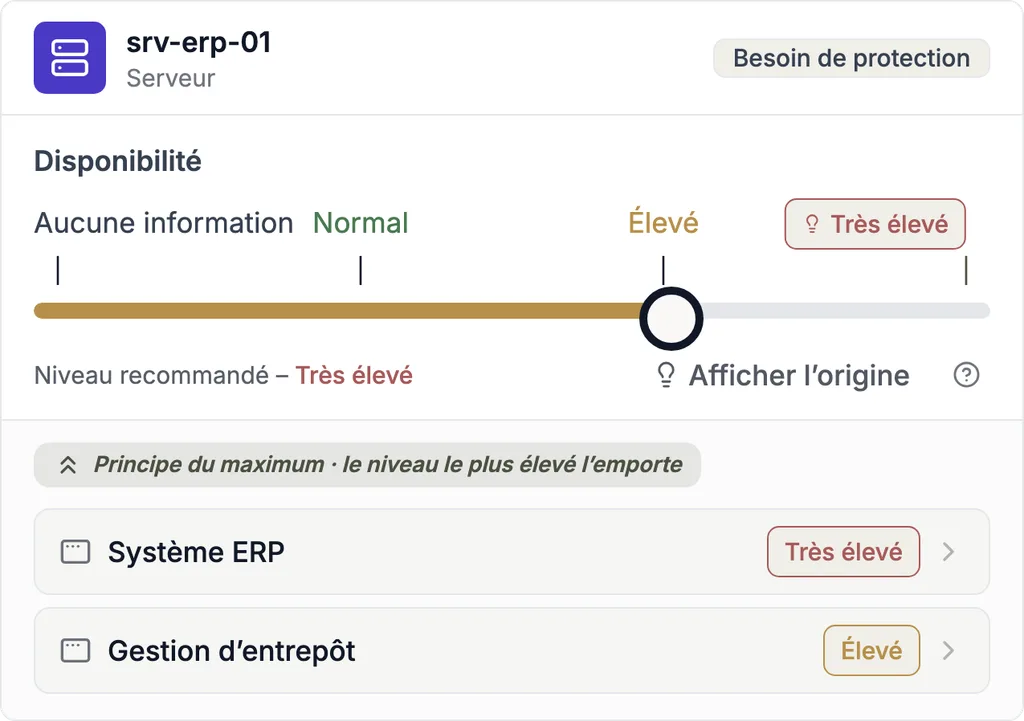
Systèmes de conduite, télécontrôle et informatique de bureau sont dans le même modèle avec leurs dépendances — on voit quelle installation porte l’alimentation.
Pour petites et grandes organisations
De la régie communale au grand distributeur : vous commencez par les référentiels applicables aujourd’hui et en ajoutez d’autres quand ils arrivent.
Logiciel et conseil d’experts
Nos consultants accompagnent la mise en place, les analyses de risques et la préparation des audits — autant que nécessaire.
Les référentiels du secteur de l’eau en un coup d’œil
Ce que chaque référentiel exige, qui il concerne en général et ce que Complaica gère pour lui — classés par sécurité de l’information, protection des données, normes ISO et lois du secteur.
01 Sécurité de l’information Standard BSI 200-1 · Standard BSI 200-2 · Standard BSI 200-3 · Standard BSI 200-4 · ISO/IEC 27001 · ISO/IEC 27019 · B3S Wasser/Abwasser · BSIG 8
| Référentiel | Ce qu’il exige | Concerne en général | Dans Complaica |
|---|---|---|---|
| Standard BSI 200-1Systèmes de management de la sécurité de l’information (SMSI) | Exigences pour un SMSI : politique, organisation de la sécurité, processus de sécurité et responsabilité de la direction. | toutes les organisations qui fondent leur sécurité de l’information sur l’approche du BSI | SMSI avec politique, rôles, objectifs, maîtrise documentaire et revue de direction |
| Standard BSI 200-2Méthodologie IT-Grundschutz, avec le compendium IT-Grundschutz | Protection de base, standard ou essentielle : analyse de structure, besoins de protection, modélisation avec les modules du compendium, contrôle IT-Grundschutz. | organisations qui travaillent avec l’IT-Grundschutz ou visent l’ISO 27001 sur cette base | IT-Grundschutz avec compendium, modélisation et contrôle ; Grundschutz++ comme successeur |
| Standard BSI 200-3Analyse de risques fondée sur l’IT-Grundschutz | Analyse de risques pour les objets à besoin de protection élevé ou très élevé, à partir des menaces élémentaires. | tous ceux dont les installations et systèmes ont des besoins de protection accrus | menaces, matrice de risques configurable et traitement des risques par objet |
| Standard BSI 200-4Management de la continuité d’activité | Analyse d’impact sur l’activité, préparation aux urgences, plans d’urgence et de reprise, tests et exercices. | exploitants dont la défaillance touche l’approvisionnement de la population | BIA, délais de reprise et plans d’urgence sur les mêmes processus et installations |
| ISO/IEC 27001Sécurité de l’information, édition 2022 | SMSI certifiable avec traitement des risques et les mesures de l’annexe A. | exploitants qui visent un certificat — y compris sur la base de l’IT-Grundschutz | le SMSI selon l’ISO 27001 du périmètre à l’audit |
| ISO/IEC 27019Mesures pour le secteur de l’énergie, édition 2024 | Complète l’ISO/IEC 27002 par des mesures pour la conduite des procédés et le télécontrôle de l’approvisionnement énergétique. | régies municipales et multiservices avec une activité énergie ; référence aussi pour le contrôle-commande de l’eau | mesures de l’ISO/IEC 27019 à côté de l’ISO/IEC 27001 et du B3S WA sur les mêmes installations |
| B3S Wasser/AbwasserDVGW W 1060 · DWA-M 1060 | Standard de sécurité informatique propre au secteur de l’eau potable et de l’assainissement, avec guide de sécurité informatique et manuel. | exploitants d’installations critiques du secteur de l’eau — et tous ceux qui suivent le standard sectoriel | exigences du B3S sur les installations et le contrôle-commande, mesures et preuves pour l’audit |
| BSIGtransposition allemande de la NIS2 | Mesures de gestion des risques (§ 30), notifications, enregistrement ; pour les installations critiques, preuves tous les trois ans (§ 39). | entités importantes et essentielles des secteurs eau potable et eaux usées, exploitants d’installations critiques | les dix mesures du § 30, incidents de sécurité avec les délais du § 32 ; plus sur le logiciel NIS2 |
02 Protection des données RGPD · BDSG 2
| Référentiel | Ce qu’il exige | Concerne en général | Dans Complaica |
|---|---|---|---|
| RGPDRèglement général sur la protection des données | Registre des traitements, bases juridiques, mesures techniques et organisationnelles, droits des personnes, notification des violations, analyse d’impact. | tout le monde — données clients, de consommation et des membres, avis de redevance et de cotisation, salariés | la gestion de la protection des données selon le RGPD avec dix activités |
| BDSGet lois des Länder sur la protection des données | Règles complémentaires, par exemple sur les données des salariés, la vidéosurveillance et le délégué à la protection des données. | exploitants de droit privé ; syndicats de droit public selon la loi de leur Land | catalogues propres pour la BDSG et le droit des Länder à côté du RGPD |
03 Normes ISO ISO 14001 · ISO 9001 · ISO 19011 3
| Référentiel | Ce qu’il exige | Concerne en général | Dans Complaica |
|---|---|---|---|
| ISO 14001Management environnemental, édition 2026 | Aspects environnementaux, obligations de conformité, objectifs environnementaux, préparation aux urgences et évaluation de la performance environnementale. | exploitants et syndicats avec un management environnemental certifié ou prévu | aspects environnementaux et obligations légales par site, objectifs, indicateurs et audits internes |
| ISO 9001Management de la qualité, édition 2026 | Management de la qualité fondé sur les processus avec risques et opportunités, objectifs, maîtrise des informations documentées et amélioration. | entreprises dotées d’un système de management de la qualité, souvent avec la gestion de la sécurité technique | le management de la qualité selon l’ISO 9001 du domaine d’application à la recertification |
| ISO 19011Lignes directrices pour l’audit, édition 2026 | Recommandations pour les programmes d’audit, la réalisation des audits et la compétence des auditeurs ; non certifiable. | tous ceux qui réalisent des audits internes ou fournisseurs | programmes d’audit, sessions, constats, actions, rapports d’audit et revue de direction |
04 Lois du secteur de l’eau KRITIS-Dachgesetz · TrinkwV · TrinkwEGV · EnEfG 4
| Référentiel | Ce qu’il exige | Concerne en général | Dans Complaica |
|---|---|---|---|
| KRITIS-Dachgesetzloi-cadre allemande sur les infrastructures critiques, résilience physique | Enregistrement, analyse et évaluation des risques, mesures et plan de résilience, notification des incidents au BBK. | exploitants d’installations critiques du secteur de l’eau | analyse de risques par installation, plan de résilience à partir des mesures, incidents avec un délai de 24 heures |
| TrinkwVordonnance allemande sur l’eau potable 2023 | Gestion des risques du système d’alimentation, de l’aire de captage au point d’usage, selon la DIN EN 15975-2, avec demande à l’autorité sanitaire. | exploitants de systèmes centraux d’alimentation à partir de 10 m³ par jour ou 50 personnes desservies | dangers par partie du système, évaluation des risques, mesures et documentation pour la demande |
| TrinkwEGVordonnance allemande sur les aires d’alimentation des captages | Délimitation et description de l’aire d’alimentation, analyse des dangers, évaluation des risques et surveillance ; documentation transmise à l’autorité. | exploitants de captages d’eau | aires d’alimentation comme objets, dangers et évaluations, échéances de mise à jour |
| EnEfGloi allemande sur l’efficacité énergétique | Système de management de l’énergie ou environnemental au-delà de 7,5 GWh, plans de mise en œuvre de mesures rentables au-delà de 2,5 GWh d’énergie finale par an. | activités énergivores — pompage, traitement, aération des stations d’épuration | consommateurs d’énergie comme objets, mesures d’économie avec leur rentabilité, plans de mise en œuvre |
Lois du secteur de l’eau : KRITIS, eau potable et énergie
Sur les mêmes installations, Complaica gère les obligations propres aux exploitants — de la résilience physique à la gestion des risques de l’eau potable.
- KRITIS-Dachgesetz
Enregistrement, première analyse et évaluation des risques neuf mois plus tard, puis au moins tous les quatre ans (§ 12) ; mesures de résilience telles qu’alimentation de secours, protection physique et contrôle d’accès dans le plan de résilience (§ 13) ; incidents notifiés au guichet commun du BSI et du BBK au plus tard 24 heures après en avoir eu connaissance (§ 18, texte de loi).
- Ordonnance sur l’eau potable (TrinkwV)
Gestion des risques du système d’alimentation selon la DIN EN 15975-2 — pour la première fois avant le 12 janvier 2029 au-delà de 100 m³ par jour ou 500 personnes desservies, avant le 12 janvier 2033 pour les petits systèmes, avec demande à l’autorité sanitaire ; réexamen au moins tous les six ans (§ 34 TrinkwV).
- Ordonnance sur les aires d’alimentation (TrinkwEGV)
Délimiter et décrire les aires d’alimentation, analyser les dangers, évaluer les risques et documenter la surveillance. La première documentation était due le 12 novembre 2025, la première mise à jour l’est le 12 juillet 2030 (§ 12 TrinkwEGV).
- Loi sur l’efficacité énergétique (EnEfG)
Au-delà de 7,5 GWh d’énergie finale par an, un système de management de l’énergie selon l’ISO 50001 ou environnemental selon EMAS ; au-delà de 2,5 GWh, des plans de mise en œuvre publiés (EnEfG, §§ 8 et 9). Une réforme qui relèverait les seuils à 23,6 et 2,77 GWh est examinée par le Bundestag depuis septembre 2026.
Normes ISO : ISO 14001 et ISO 9001
Dans Complaica, le management environnemental et celui de la qualité partagent processus, objectifs, risques et audits avec le SMSI et la protection des données.
- ISO 14001:2026
La nouvelle édition de la norme des systèmes de management environnemental est parue en avril 2026, avec une transition de 36 mois. Aspects environnementaux, obligations de conformité et objectifs sont affectés aux sites et aux processus.
- ISO 9001:2026
La sixième édition de la norme des systèmes de management de la qualité s’applique depuis septembre 2026. Plus sur le logiciel ISO 9001.
- Un programme d’audit pour toutes les normes
Les audits internes selon l’ISO 27001, l’ISO 14001, l’ISO 9001 et le B3S WA se déroulent dans un seul programme — comme le décrit la section suivante.
Audits internes selon l’ISO 19011
L’ISO 27001, l’ISO 14001 et l’ISO 9001 exigent des audits internes ; le SMSI et le B3S WA sont revus régulièrement, et la preuve du § 39 BSIG repose sur des audits, contrôles ou certifications. Complaica les mène selon les lignes directrices de l’ISO 19011:2026 — du programme d’audit à la revue de direction. La page logiciel d’audit interne montre comment se déroule un audit dans le module d’audit.
- 01Planifier des programmes d’audit sur une période — avec objectifs, périmètre, critères et calendrier ; audits internes, fournisseurs et combinés dans le même arbre
- 02Réaliser les audits en sessions — par installation, processus, site ou entretien, sur place ou à distance
- 03Évaluer chaque exigence comme conforme, partielle, non conforme ou non applicable
- 04Constats directement sur l’exigence — non-conformité ou observation, avec statut, gravité et preuves
- 05Actions correctives avec responsables, échéances et statut ; lors de l’audit de suivi, l’évaluation précédente reste visible sur l’exigence
- 06Rapports d’audit avec statut jusqu’à leur émission et revue de direction à partir des mêmes données
- 07Auditeurs externes et prestataires travaillent dans le même système, avec un accès par objet et par lien
- ISO 19011:2026
Les lignes directrices internationales pour l’audit des systèmes de management, quatrième édition de mai 2026 : principes, management d’un programme d’audit, réalisation des audits et compétence des auditeurs — des recommandations, pas une norme certifiable.
- Planifier selon le risque
L’ISO 19011 recommande d’orienter les ressources là où les risques sont élevés et la performance faible. Dans Complaica, le niveau de conformité et l’évaluation des risques par installation montrent où.
- Sur place et à distance
Les sessions ont lieu sur place, à distance ou de façon mixte — utile pour des installations dispersées comme les forages, stations de pompage et stations d’épuration. L’édition 2026 étend les recommandations sur les méthodes à distance et les sites virtuels.
Les échéances du secteur de l’eau en un coup d’œil
Les dates fixes et les cycles récurrents des référentiels de cette page. Dans Complaica, chaque échéance figure sur les installations et mesures concernées.
Récurrentes
- 24 heures
KRITIS-Dachgesetz : notification initiale d’un incident ; rapport détaillé au bout d’un mois.
- 72 heures
RGPD : notification d’une violation de données à l’autorité de contrôle.
- 3 ans
BSIG : preuve pour les installations critiques selon le § 39.
- 4 ans
KRITIS-Dachgesetz : analyse et évaluation des risques, au minimum.
- 6 ans
TrinkwV : réexamen de la gestion des risques ; TrinkwEGV : mise à jour.
- 12 novembre 2025
TrinkwEGV : première documentation de l’évaluation des risques des aires d’alimentation transmise à l’autorité.
- 11 mars 2026
Promulgation du KRITIS-Dachgesetz ; les obligations des exploitants courent à partir de leur enregistrement comme installation critique.
- Avril 2026
Publication de l’ISO 14001:2026 ; transition des certificats existants en 36 mois.
- Septembre 2026
Publication de l’ISO 9001:2026.
- Août 2027
Fin de l’aptitude constatée du B3S Wasser/Abwasser selon l’ancien droit.
- 12 janvier 2029
TrinkwV : gestion des risques pour les systèmes de plus de 100 m³ par jour ou 500 personnes desservies.
- 12 juillet 2030
TrinkwEGV : première mise à jour de la documentation.
- 12 janvier 2033
TrinkwV : gestion des risques pour les systèmes à partir de 10 m³ par jour ou 50 personnes desservies.
La conformité du secteur de l’eau avec l’aide de l’IA
Grâce à l’intégration d’IA optionnelle (MCP), Complaica répond aux questions sur les référentiels, explique les exigences, propose des mesures et trouve des réponses dans vos propres politiques et documents. Avec MCP Apps, Complaica répond dans le chat par des vues interactives de vos données — comme la matrice de risques d’une installation. L’évaluation et la décision vous reviennent.
- 01Matrice de risques, listes d’objets et autres vues directement dans le chat — avec MCP Apps, dans des assistants d’IA comme Claude
- 02Répondre aux questions sur les standards BSI, le B3S WA, le RGPD et les lois du secteur
- 03Expliquer les exigences et proposer la documentation adaptée
- 04Rédiger et affecter des mesures et des tâches
- 05Analyser vos consignes d’exploitation, politiques et plans d’urgence
Mise en place et exploitation : SaaS ou sur site
Ce que vous recevez, comment vos données arrivent et où Complaica fonctionne.
- Ce qui est inclus
Les modules de Complaica — organisation, actifs, exigences, risques, mesures, incidents de sécurité, audits et rapports — et les catalogues d’exigences des référentiels que vous utilisez. Des modèles de rapport sont prêts pour l’ISO/IEC 27001, l’IT-Grundschutz et la NIS2 ; vous pouvez ajouter vos propres catalogues.
- Reprendre les données existantes
Listes d’installations, analyses de risques et mesures s’importent depuis Excel et via l’API REST ; les actifs aussi depuis une CMDB et la gestion des actifs.
- SaaS ou sur site
La version SaaS est exploitée en Allemagne ; vous pouvez aussi exploiter Complaica dans votre propre infrastructure. La licence coûte la même chose dans les deux cas.
- Mise en place accompagnée
Nos consultants accompagnent le paramétrage, la reprise des données et les premières analyses de risques, dans la mesure dont vous avez besoin.
- Catalogues et état du droit
Les catalogues d’exigences sont livrés avec Complaica et nous les tenons à jour : lorsqu’un référentiel change, nous mettons le catalogue à jour. Les catalogues au format OSCAL, comme le catalogue utilisateur Grundschutz++, peuvent en outre être réimportés directement depuis des sources validées. C’est vous qui décidez si un référentiel s’applique et comment l’interpréter — avec nos consultants si vous le souhaitez.
Témoignages clients sur Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Questions fréquentes sur la conformité dans le secteur de l’eau
Comment Complaica aide-t-il pour la NIS2 dans le secteur de l’eau ?
Complaica consigne les parties de votre organisation soumises à la NIS2, saisit installations, informatique, contrôle-commande et prestataires, évalue les risques et les mesures du § 30 BSIG, suit les mesures avec responsables et échéances et documente les incidents de sécurité avec les délais du § 32 BSIG. Le logiciel ne vérifie pas automatiquement si votre organisation est concernée, et vous déposez vous-même la notification auprès du guichet. Plus sur la page logiciel NIS2.
Tout service d’eau est-il soumis à la NIS2 ?
Non, pas automatiquement. L’eau potable et les eaux usées font partie des secteurs de la BSIG ; qu’une organisation soit une entité importante ou essentielle ou l’exploitant d’une installation critique dépend de son activité, de sa taille, des seuils et de sa forme juridique, et doit être vérifié au cas par cas.
Comment gérer ensemble le B3S Wasser/Abwasser et l’ISO 27001 ?
Ce sont deux catalogues d’exigences distincts dans Complaica, sur les mêmes installations, systèmes et prestataires. Risques et mesures sont tenus une seule fois et affectés aux exigences correspondantes des deux catalogues ; l’état reste évaluable séparément pour chaque catalogue. Il n’y a pas de second SMSI à côté du premier. Plus sur le logiciel SMSI pour l’ISO 27001.
Comment le SMSI et la protection des données sont-ils liés dans Complaica ?
Les deux travaillent sur les mêmes processus, applications et prestataires. Les mesures appropriées du SMSI peuvent aussi être documentées comme mesures techniques et organisationnelles et affectées aux exigences de protection des données correspondantes. Une violation de données est un incident de sécurité avec son propre délai de 72 heures selon l’art. 33 RGPD. Plus sur le logiciel RGPD.
Complaica convient-il aux petits services d’eau et aux syndicats intercommunaux ?
Oui. Vous commencez par les référentiels qui s’appliquent aujourd’hui — souvent la protection des données et la sécurité de l’information — et en ajoutez d’autres quand ils arrivent ; la base de données grandit avec vous. Les responsabilités se répartissent clairement même lorsque peu de personnes portent beaucoup de tâches, et nos consultants peuvent assurer des fonctions sans poste dédié, comme celle de responsable externe de la sécurité de l’information.
Qu’est-ce que le B3S Wasser/Abwasser ?
Le standard de sécurité sectoriel du DVGW et de la DWA pour la sécurité informatique de l’alimentation en eau et de l’assainissement : la fiche DVGW W 1060 ou DWA-M 1060 et le guide de sécurité informatique avec son manuel. Le BSI a constaté son aptitude ; selon sa liste, elle est valable jusqu’en août 2027.
Les services d’eau ont-ils besoin de l’ISO/IEC 27019 ?
L’ISO/IEC 27019 complète l’ISO/IEC 27002 par des mesures pour la conduite des procédés de l’approvisionnement énergétique. Elle est obligatoire pour les gestionnaires de réseaux d’électricité et de gaz via le catalogue de sécurité informatique de l’Agence fédérale des réseaux, pas pour les services d’eau seuls. Les régies multiservices l’appliquent à côté du B3S WA ; pour le contrôle-commande de l’eau, c’est une référence utile.
Peut-on représenter la conduite des procédés et le télécontrôle ?
Oui. Systèmes de conduite, automates, postes de télécontrôle et centres de contrôle sont des objets comme les serveurs et les applications — avec leurs dépendances vis-à-vis des installations qu’ils pilotent et des prestataires qui les maintiennent.
Quel est le lien entre la BSIG et le KRITIS-Dachgesetz ?
La BSIG régit la cybersécurité, le KRITIS-Dachgesetz la résilience physique des installations critiques — avec sa propre analyse de risques, son plan de résilience et ses notifications au BBK. Dans Complaica, les deux portent sur les mêmes installations ; une mesure comme l’alimentation de secours peut être affectée aux exigences des deux.
Complaica aide-t-il pour la gestion des risques selon l’ordonnance sur l’eau potable ?
Dangers, évaluations des risques et mesures peuvent être tenus par partie du système — du captage à la distribution — et rassemblés en documentation pour la demande à l’autorité sanitaire. Les aires d’alimentation selon la TrinkwEGV sont des objets à part avec leur propre évaluation.
Comment se déroulent les audits internes selon l’ISO 19011 dans Complaica ?
Vous créez l’audit dans le programme avec son périmètre et ses critères, le divisez en sessions, évaluez chaque exigence, enregistrez des constats sur l’exigence et créez des actions pour les non-conformités. Le rapport d’audit suit son statut jusqu’à l’émission ; les résultats alimentent la revue de direction. L’ISO 19011 est une ligne directrice et n’est pas certifiable — le logiciel soutient les processus qu’elle décrit. Pour en savoir plus, voir la page sur la gestion des audits.
Où nos données sont-elles stockées ?
Dans la version SaaS, en Allemagne. Vous pouvez aussi exploiter Complaica sur site, dans votre propre infrastructure — la licence coûte la même chose dans les deux cas.
Peut-on reprendre des données existantes ?
Oui. Listes d’installations, analyses de risques et mesures s’importent depuis Excel et via l’API REST ; nos spécialistes accompagnent la reprise.
Qui tient les catalogues d’exigences à jour ?
Nous. Les catalogues des référentiels sont livrés avec Complaica et maintenus par nous ; lorsqu’un référentiel change, nous mettons le catalogue à jour. C’est vous qui décidez si et comment un référentiel s’applique à votre organisation — avec nos consultants si vous le souhaitez.
Complaica remplace-t-il le contrôle par une autorité ou un auditeur ?
Non. Complaica tient exigences, évaluations, mesures et preuves de façon que les auditeurs, les autorités de contrôle et l’autorité sanitaire puissent les suivre. Le contrôle et l’autorisation leur reviennent ; il n’existe pas de « certification NIS2 » du logiciel.
Sources Références et bases juridiques
15 sources · BSI-Standards 200-1 bis 200-4, ISO/IEC 27001, B3S WA, RGPD, … Afficher Masquer
Bases juridiques
Normes et standards
Seule la version publiée au journal officiel concerné fait foi. Les normes sont disponibles auprès des éditeurs indiqués.
Parler d’une offre Complaica pour votre organisation
Dites-nous brièvement quelles installations et quels référentiels vous gérez. Nous vous montrerons volontiers Complaica sur votre cas.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.