Grundschutz++ Tool
für Ihr ISMS
Mit Complaica setzen Sie Grundschutz++ auf Ihrem bestehenden ISMS-Datenbestand um. Verknüpfen Sie Anforderungen mit Assets, planen Sie Maßnahmen und dokumentieren Sie interne Audits — zentral und nachvollziehbar.
- 01Anwenderkatalog Grundschutz++ als OSCAL-Katalog, direkt vom GitHub des BSI aktualisiert
- 02Alle fünf Prozessschritte der Methodik-GS++ — von Erhebung und Planung bis zur kontinuierlichen Verbesserung
- 03Migration vom IT-Grundschutz und von ISO 27001 auf Grundlage der Mappings des BSI
- 04Interne Audits nach PERF.3 und ISO 19011: Auditprogramm, Auditplan, Bewertungsschema, Auditbericht
- 05KI-Integration (MCP) plus Expertenberatung — Co-Intelligence
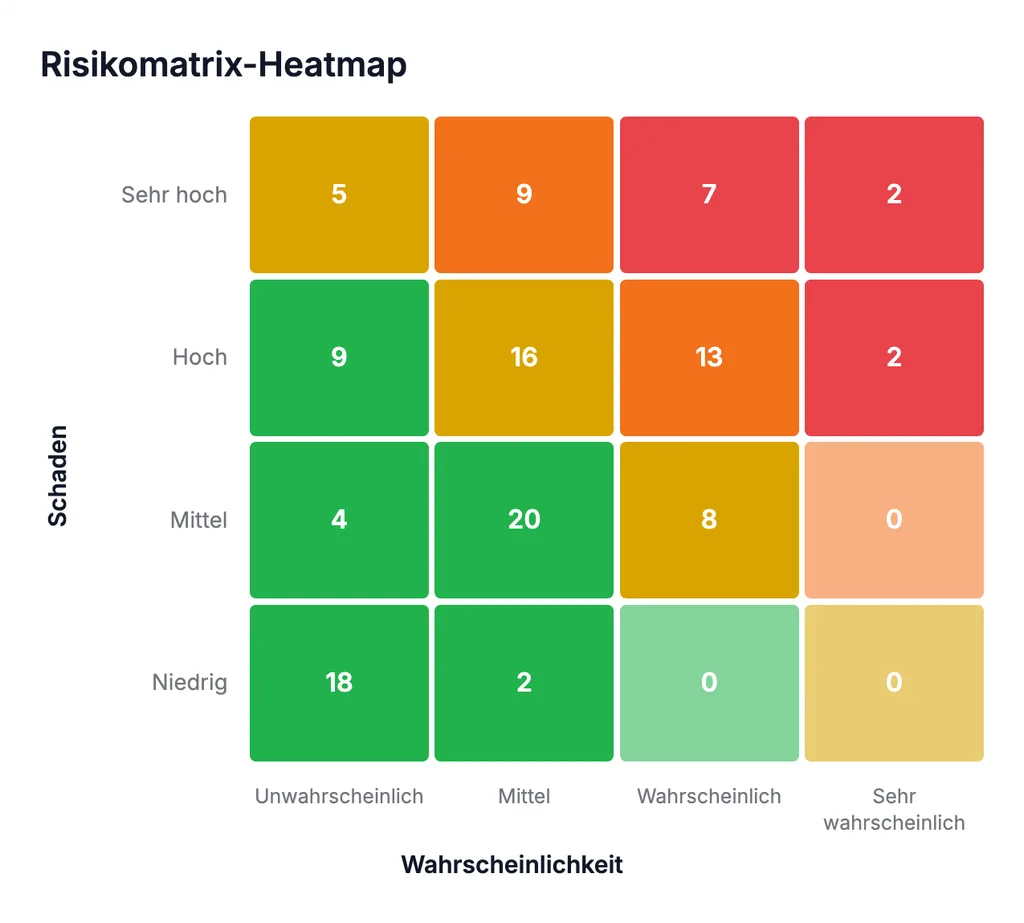
Grundschutz++ mit Complaica umsetzen und verwalten
Was die Grundschutz++ Software für Ihre Umsetzung leistet — im Überblick.
- 01Anwenderkatalog Grundschutz++ als OSCAL-Katalog — direkt vom GitHub des BSI importiert und aktualisiert
- 02Bestehende ISMS-Daten weiterverwenden: Assets, Risiken, Maßnahmen und Nachweise aus IT-Grundschutz oder ISO 27001
- 03Anforderungspaket aus Assets und Zielobjektkategorien — mit Vererbung, Sicherheitsniveau und Verknüpfungen der Anforderungen
- 04Maßnahmen planen: Zuständige, Fristen, Ausnahmen und Umsetzungsstatus „umgesetzt“ oder „nicht umgesetzt“
- 05Interne Audits, Feststellungen und Managementbewertung nach PERF.3 und ISO 19011
- 06Alle fünf Prozessschritte der Methodik-GS++ und KI-Integration (MCP) mit Ansichten direkt im Chat
Warum Complaica als Grundschutz++ Software?
Sechs Gründe, aus denen Organisationen ihr ISMS nach Grundschutz++ mit Complaica aufbauen und betreiben.
Software plus Expertenberatung
ISMS Software und Beratung aus einer Hand: Unsere Compliance-Experten begleiten Aufbau, Migration, Betrieb und Auditvorbereitung — so weit, wie Sie es brauchen.
Direkt am Stand der Technik
Der Anwenderkatalog kommt aus der Stand-der-Technik-Bibliothek des BSI und bleibt mit ihr aktuell — kein Abtippen, kein Warten auf eine Edition.
Migration statt Neuaufbau
Was für IT-Grundschutz erfasst ist, bleibt bestehen und wird in die Systematik des Grundschutz++ überführt; im Übergang laufen beide Regelwerke parallel.
Gebaut für maschinenlesbare Anforderungen
Vererbung über Zielobjektkategorien, Konsolidierung, Parameter und Metadaten werden von der Software ausgewertet statt von Hand nachgezogen — die toolgestützte Umsetzung, die der Leitfaden des BSI empfiehlt.
Vom internen Audit bis zur Zertifizierung
Auditprogramm, Feststellungen, Korrekturen und Managementbewertung auf einem Datenbestand — für das erste Audit nach Grundschutz++ und jedes folgende.
Grundschutz++ in Complaica: vom Katalog zum Nachweis
So arbeiten Sie mit der Grundschutz++ Software: fünf Schritte auf einem Datenbestand, jeder baut auf dem vorherigen auf.
- 01
Katalog
Anwenderkatalog · OSCAL
Den Anwenderkatalog Grundschutz++ als OSCAL-Katalog aus der Stand-der-Technik-Bibliothek des BSI importieren; ein erneuter Import aktualisiert denselben Standard.
- 02
Assets
Zielobjektkategorien
Assets erfassen oder aus CMDB, Asset Management und Microsoft Azure übernehmen und den Zielobjektkategorien zuordnen.
- 03
Anforderungen
Anforderungspaket
Die Anforderungen der Kategorien bilden das Anforderungspaket — mit Sicherheitsniveau, Gefährdungen und den Verknüpfungen aus dem Katalog.
- 04
Maßnahmen
Umsetzungsplanung
Offene Anforderungen als Maßnahmen mit Zuständigen, Fristen und Status planen; Ausnahmen begründen und autorisieren.
- 05
Nachweise
Audit-Trail · Berichte
Dokumente und Bewertungen am Objekt ablegen, mit Autor und Datum; Berichte und Dashboards zeigen den Stand für Management und Audit.
Migration von IT-Grundschutz und anderen Normen auf Grundschutz++
Die Migration ist ein Übergang, kein Neuaufbau: Geschäftsprozesse, Assets, Risiken, Maßnahmen und Nachweise bleiben bestehen und werden in die Systematik des Grundschutz++ überführt. Grundlage sind die Mappings, die das BSI in der Stand-der-Technik-Bibliothek veröffentlicht. Bis zum Ende der Zertifizierbarkeit des IT-Grundschutz lassen sich beide Regelwerke parallel führen.
Vom IT-Grundschutz-Kompendium
Das Mapping des BSI ordnet die Anforderungen des Kompendiums, Edition 2023, den Anforderungen des Grundschutz++ zu — mit der Art der Beziehung: gleich, Teilmenge, Obermenge oder Schnittmenge. In Complaica ist je Anforderung sichtbar, woher sie kommt und welche Bewertung neu zu prüfen ist.
Mapping IT-Grundschutz 2023 → GS++
Von Zielobjekten zu Zielobjektkategorien
Die Zielobjekte der Strukturanalyse werden zu Assets, denen eine oder mehrere Zielobjektkategorien zugewiesen werden — nach ihrer Funktion im Geschäftsprozess, nicht nur nach technischen Merkmalen. Übergeordnete Kategorien werden vererbt.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Schutzbedarf neu einstufen
Aus drei Kategorien werden zwei: Geschäftsprozesse und Informationen werden als „normal“ oder „hoch“ eingestuft. Ein hoher Schutzbedarf führt zu einer dedizierten Risikobetrachtung nach der gewählten Methode.
GC.7.1.2 · GC.7.2 · STM.4.1
Umsetzungsstatus bereinigen
„Teilweise“ und „entbehrlich“ gibt es nicht mehr. Teilweise umgesetzte Anforderungen werden „nicht umgesetzt“ und gehen in die Umsetzungsplanung; begründete Abweichungen werden zu autorisierten und dokumentierten Ausnahmen.
UMS.1.1 · UMS.2 · UMS.5
Von ISO 27001
Für ein ISMS nach ISO/IEC 27001 ordnet das Mapping des BSI die Controls aus Anhang A den Anforderungen der Methodik und des Anwenderkatalogs zu. Kontext, Leitlinie, Risikomanagement und Audits finden sich in den ISMS-Praktiken wieder.
Mapping ISO/IEC 27001:2022 Anhang A → GS++
Interne Audits nach Grundschutz++ und ISO 19011
Grundschutz++ verlangt in der Praktik Monitoring-Evaluation ein Auditprogramm mit risikoorientiert geplanten internen Audits (PERF.3). Den Leitfaden für Auditprogramm, Auditdurchführung und Kompetenz der Auditoren gibt ISO 19011:2026. Complaica verbindet beides mit dem Anforderungspaket.
- 01Auditprogramme mit ihren Audits anlegen und pflegen — etwa das erste Audit nach Grundschutz++ (PERF.3.1)
- 02Prüfobjekte und Prüftiefe risikoorientiert aus dem Anforderungspaket wählen (PERF.3.1.2)
- 03Audits in Sitzungen durchführen: jede Anforderung konform, teilweise, nicht konform oder nicht anwendbar bewerten, mit dem Fortschritt je Sitzung
- 04Ein einheitliches Bewertungsschema für alle Audits und Standards (PERF.3.2.1)
- 05Feststellungen direkt an der Anforderung erstellen — als Beobachtung oder Nichtkonformität, mit Status und Schweregrad
- 06Auditberichte mit Status je Auditprogramm, Audit und Standard (PERF.3.2)
- 07Managementbewertungen mit Eingaben, Schlussfolgerungen, Aktivitäten und Verlauf (PERF.4)
- 08Nichtkonformitäten in den Korrektur- und Verbesserungsplan überführen und die Wirksamkeit prüfen (VRB)
- ISO 19011:2026
Der Leitfaden zur Auditierung von Managementsystemen, Edition 4 vom Mai 2026: Grundsätze der Auditierung, Management eines Auditprogramms, Durchführung von Audits sowie Kompetenz und Bewertung der Auditoren — für interne wie externe Audits.
- Weiter im PDCA-Zyklus
Nicht-Konformitäten aus Audits werden auf Ursachen und Wiederauftreten untersucht (VRB.2), Korrekturen geplant (VRB.4, VRB.5) und auf Wirksamkeit geprüft (VRB.6); die Auditberichte gehen in den Managementbericht ein (PERF.4.1.4).
- Audit-Layer des BSI
Der Leitfaden kündigt einen eigenen Audit-Layer an, die Stand-der-Technik-Bibliothek einen Assessment Layer für maschinenlesbare Prüfartefakte. Beides ist noch nicht veröffentlicht (Stand 23. Oktober 2026).
Grundschutz++ mit KI-Unterstützung
Mithilfe der optionalen KI-Integration (MCP) beantwortet Complaica Fragen zu Grundschutz++, erklärt Praktiken und Anforderungen, hilft bei Maßnahmen und Aufgaben und findet Antworten in Ihren eigenen Richtlinien und Dokumenten. Über MCP Apps antwortet Complaica im Chat nicht nur mit Text, sondern mit interaktiven Ansichten aus Ihren Daten — etwa der Risikomatrix eines Assets oder den Objekten des Informationsverbunds. Bewertung und Entscheidung bleiben bei Ihnen.
- 01Risikomatrix, Objektlisten und weitere Ansichten direkt im Chat — mit MCP Apps, in KI-Assistenten wie Claude
- 02Fragen zur Methodik-GS++ und zum Anwenderkatalog beantworten
- 03Anforderungen erklären — was gefordert ist und welche Dokumentation dazu passt
- 04Maßnahmen und Aufgaben vorschlagen, formulieren und zuordnen
- 05Ihre Richtlinien, Verfahren und Dokumente auswerten und Fragen dazu beantworten
- 06Die Bedienung von Complaica erklären — welche Funktion wofür
Betrieb und Einführung: SaaS oder On-Premises
Complaica läuft dort, wo Ihre Organisation es braucht — die Lizenz kostet in beiden Fällen dasselbe.
- SaaS, gehostet in Deutschland
Die SaaS-Variante wird in Deutschland betrieben; Sie arbeiten im Browser, ohne eigene Infrastruktur.
- On-Premises in Ihrer Infrastruktur
Sie betreiben Complaica in Ihrer eigenen Umgebung — für Organisationen, deren Daten das Haus nicht verlassen dürfen.
- Bestehende Daten übernehmen
Import und Export von und nach Excel sowie über die REST API; die Übernahme Ihrer Daten begleiten unsere Spezialisten kostenlos.
- Einführung mit Begleitung
Unsere Berater begleiten Aufbau und Migration im Umfang, den Sie brauchen; die Integration Ihrer Anwendungen ist kostenlos.
Grundschutz++ Beratung
Informationssicherheit als Service: Beratung entlang der Methodik-GS++ — von der Gap-Analyse über die Migration bis zum internen Audit, im Umfang, den Sie brauchen.
- Gap-Analyse gegen den Anwenderkatalog
Abgleich Ihres Ist-Zustands mit den Anforderungen des Grundschutz++. Ergebnis: eine priorisierte Lückenliste nach Sicherheitsniveau und Aufwandsstufe.
- Migration vom IT-Grundschutz
Planung und Begleitung des Übergangs — Assets und Zielobjektkategorien, Schutzbedarf, Umsetzungsstatus und Anforderungspaket, auf Ihrem bestehenden Datenbestand.
- Aufbau des ISMS nach Methodik-GS++
Kontext, Leitlinie, Geltungsbereich, Informationssicherheitseinstufung und Sicherheitsorganisation — Prozessschritt 1 als Grundlage für alles Weitere.
- Risikobetrachtung
Auswahl und Einführung einer Methode für das Informationssicherheitsrisikomanagement und Risikobetrachtungen für Geschäftsprozesse mit hohem Schutzbedarf.
- Interne Audits
Auditprogramm aufsetzen, interne Audits nach PERF.3 und ISO 19011 durchführen oder begleiten, Feststellungen in den Verbesserungsplan überführen.
- Vorbereitung auf die Zertifizierung
Vorbereitung auf eine Zertifizierung nach ISO 27001 auf Basis von Grundschutz++, die nach dem Meilensteinplan des BSI ab dem 1. Januar 2027 beantragt werden können soll.
- Externer Informationssicherheitsbeauftragter
Ein Ansprechpartner für Ihr ISMS auf Zeit oder dauerhaft — für Organisationen ohne eigene Rolle dafür.
Kundenstimmen zum ISMS mit Complaica
„Der optimierte Compliance-Prozess“
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren. In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt. Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
Mehr …Weniger
Eine der Funktionen, die uns bei Complaica am besten gefällt, ist der optimierte Compliance-Prozess. Die Benutzeroberfläche hat ein klares und strukturiertes Design, das mehr Benutzerfreundlichkeit bietet und eine höhere Arbeitsgeschwindigkeit fördert. Dies führt nicht nur zu einer steilen Lernkurve bei neuen Benutzern, sondern ermöglicht auch erfahrenen Benutzern, den Aufwand zu minimieren.
In jeder Phase des Lebenszyklus im Sicherheitsmanagement werden wiederkehrende Aufgaben wie Scoping, Strukturanalyse, Modellierung und sogar die Nachverfolgung von Risiken und Maßnahmen durch eine Vielzahl an Funktionalitäten unterstützt.
Außerdem ist die Leistung der Plattform großartig — sie ist stabil und im Hinblick auf die Geschwindigkeit hervorragend.
„Wir können alles, was wir brauchen, in einem Tool machen“
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen. Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
Mehr …Weniger
Complaica ist äußerst benutzerfreundlich, die Anpassung ist kinderleicht. Wir können uns damit um die ISO-Compliance und den Datenschutz kümmern — wir können alles, was wir brauchen, in einem Tool machen.
Für uns ist Complaica besser als die auf dem Markt bestehenden Alternativen und zugleich günstiger.
„Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt“
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen. Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet. Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Mehr …Weniger
Wir waren neu im Bereich der Compliance und der Implementierung von ISO 27001 und mussten den komplizierten Zertifizierungsprozess durchlaufen.
Angesichts der regulatorischen Komplexität wollten wir den besten Weg für uns finden, um loszulegen. Unser Projektmanager (aka Sicherheitsbeauftragter) hatte noch nie zuvor mit solchen Compliance-Standards und -Regeln gearbeitet.
Deshalb haben wir uns für die Unterstützung durch einen Drittanbieter entschieden, genauer gesagt für Complaica. Der geführte Ansatz hat für uns eine entscheidende Rolle gespielt. Complaica hatte alle detaillierten Erklärungen für den Compliance-Check und die Risikoanalyse, einschließlich praktischer Vorschläge.
Was sich mit Grundschutz++ ändert
Grundschutz++ ist keine neue Edition des Kompendiums, sondern ein neu gebautes Regelwerk: Der Anwenderkatalog Grundschutz++ löst das IT-Grundschutz-Kompendium ab, die Methodik-GS++ die IT-Grundschutz-Methodik nach BSI-Standard 200-2. Die wichtigsten Unterschiede — mit den Anforderungen, in denen Grundschutz++ sie regelt.
| IT-Grundschutz (Kompendium 2023) | Grundschutz++ | |
|---|---|---|
| Regelwerk | IT-Grundschutz-Kompendium in jährlichen Editionen, zuletzt Edition 2023; Methodik nach BSI-Standard 200-2 | Anwenderkatalog im OSCAL-Format in der Stand-der-Technik-Bibliothek, fortlaufend über GitHub veröffentlicht; Methodik im Leitfaden zur Methodik-GS++ |
| Gliederung | Bausteine in zehn Schichten, von ISMS und ORP bis NET und INF | 20 Praktiken: sechs der Methodik (GC, STM, UMS, VRB, PERF, RISK), acht organisatorische und sechs technische — rund 1.000 Anforderungen |
| Modellierung | Bausteine werden Zielobjekten zugeordnet | Assets werden Zielobjektkategorien zugeordnet; Anforderungen vererben sich entlang der Hierarchie und werden zum Anforderungspaket konsolidiert (STM.2.1.3 bis STM.2.1.4.2) |
| Schutzbedarf | normal, hoch oder sehr hoch je Zielobjekt und Schutzziel, vererbt nach dem Maximumprinzip | „normal“ oder „hoch“ je Geschäftsprozess oder Information, festgelegt mit der Institutionsleitung (GC.7.1.2); bei „hoch“ folgt eine dedizierte Risikobetrachtung (GC.7.2) |
| Absicherung | Basis-, Standard- und Kern-Absicherung; Basis-, Standard-Anforderungen und Anforderungen bei erhöhtem Schutzbedarf | Sicherheitsniveau je Anforderung — normal-SdT oder erhöht —, im Anforderungspaket überprüfbar (STM.3.1) |
| Verbindlichkeit | MUSS und SOLLTE, jeweils auch verneint | MUSS, SOLLTE und KANN nach DIN 820-2, dazu eine Aufwandsstufe von 0 bis 5 je Anforderung für die Priorisierung |
| Umsetzungsstatus | ja, teilweise, nein, entbehrlich | „umgesetzt“ oder „nicht umgesetzt“ — umgesetzt nur, wenn auch alle abhängigen Anforderungen umgesetzt sind (UMS.1.1); Abweichungen über das Ausnahmemanagement (UMS.5) |
| Risiko | Risikoanalyse nach BSI-Standard 200-3 | Risikobetrachtung mit frei gewählter Methode, etwa ISO 27005, ISO 31000 oder BSI-Standard 200-3 (GC.12.1, RISK.1.1) |
| Schutzziele | Vertraulichkeit, Integrität, Verfügbarkeit | zusätzlich Authentizität; die Anforderungen geben an, wie stark sie auf jedes Schutzziel wirken |
| Prüfung | IT-Grundschutz-Check und Referenzdokumente A.1 bis A.6 | Auditprogramm, risikoorientiert geplante interne Audits, einheitliches Bewertungsschema und Auditberichte (PERF.3) |
Methodik-GS++: fünf Prozessschritte im PDCA-Zyklus
Complaica bildet die fünf Prozessschritte des Leitfadens zur Methodik Grundschutz++ in der Fassung vom März 2026 ab. Jedem Schritt ist eine ISMS-Praktik des Anwenderkatalogs zugeordnet; ihre Anforderungen gelten einmal für den gesamten Informationsverbund (STM.2.1.1).
- 01
Erhebung und Planung
Plan · Kapitel 2 Praktik GC
Kontext, Compliance-Management, interessierte Parteien, Leitlinie, Geltungsbereich, Informationssicherheitseinstufung, Sicherheitsorganisation und Risikomanagement festlegen.
- 02
Anforderungsanalyse
Plan · Kapitel 3 Praktik STM
Informationsverbund abgrenzen, Assets erfassen und Zielobjektkategorien zuordnen, das Anforderungspaket modellieren, ergänzen und konsolidieren.
- 03
Realisierung
Do · Kapitel 4 Praktik UMS
Umsetzungsstatus ermitteln, fehlende Umsetzungen bewerten, die Umsetzung planen, priorisieren, freigeben und verfolgen.
- 04
Überwachung
Check · Kapitel 5 Praktik PERF
Leistung des ISMS bewerten, Compliance überwachen, interne Audits und Managementbewertung durchführen, Anforderungen validieren.
- 05
Kontinuierliche Verbesserung
Act · Kapitel 6 Praktik VRB
Nicht-Konformitäten analysieren, Korrektur- und Verbesserungsmaßnahmen planen und ihre Wirksamkeit prüfen.
Die 20 Praktiken des Anwenderkatalogs
Statt in Bausteinen gliedert der Anwenderkatalog Grundschutz++ seine Anforderungen in Praktiken. Das Kürzel der Praktik steht vor jeder Anforderung: GC.7.1.2 etwa gehört zur Gruppe GC.7 Informationssicherheitseinstufung der Praktik Governance und Compliance. In Complaica ist jede Praktik ein Bereich des Katalogs, auswertbar bis zum Informationsverbund.
Methodik
6 Praktiken · 99 Anforderungen
- GC Governance und Compliance 35
- STM Strukturmodellierung 15
- UMS Umsetzung 11
- VRB Verbesserung 10
- PERF Monitoring-Evaluation 24
- RISK Risikomanagement 4
Organisatorisch
8 Praktiken · 450 Anforderungen
- ASST Informationen und Assets 58
- PERS Personal 30
- BES Beschaffungsmanagement 109
- DLS Dienstleistersteuerung 18
- TEST Änderungen und Tests 36
- GEB Gebäudemanagement 75
- SENS Sensibilisierung 87
- NOT Notfallplanung 37
Technisch
6 Praktiken · 451 Anforderungen
- ARCH Architektur 63
- BER Berechtigung 92
- DET Detektion 82
- REA Sicherheitsvorfallsbehandlung 23
- KONF Konfiguration 157
- DEV Entwicklung 34
Gezählt im Anwenderkatalog Grundschutz++, Katalogversion 2026-10-22 (Commit 9fb19de vom 23.10.2026): 1.000 Anforderungen, davon 149 MUSS, 627 SOLLTE und 224 KANN. Die Zahlen ändern sich mit den Veröffentlichungen des BSI.
Anwenderkatalog als OSCAL-Katalog — direkt vom GitHub des BSI
Das BSI veröffentlicht den Stand der Technik nicht mehr in Editionen, sondern fortlaufend: als OSCAL-Kataloge in der Stand-der-Technik-Bibliothek auf GitHub. Complaica bindet den Anwenderkatalog als OSCAL-Katalog an und hält ihn aktuell.
- Direkt aus der Stand-der-Technik-Bibliothek
Complaica bezieht den aufgelösten Anwenderkatalog Grundschutz++ unmittelbar aus dem Repository des BSI auf GitHub. Ein erneuter Import aktualisiert denselben lokalen Standard — ohne Export, ohne Konvertierung und ohne auf eine neue Edition zu warten.
- Änderungen markiert, Bewertungen erhalten
Neue, geänderte und entfallene Anforderungen werden markiert. Bestehende Bewertungen bleiben erhalten. Bei inhaltlich geänderten Anforderungen sollte ihre fachliche Gültigkeit erneut geprüft werden.
- Eigenschaften und Verknüpfungen der Anforderungen
Was der Katalog zu einer Anforderung mitbringt, steht an ihr: das Sicherheitsniveau, die Gefährdungen und die Verknüpfungen — erforderliche Anforderungen, ohne die sie nicht als umgesetzt gilt, und verwandte (UMS.1.1).
- Versionen und Audit-Trail
Jeder Katalogstand bleibt als Version nachvollziehbar, der Audit-Trail der Änderungen bleibt über Updates hinweg bestehen. Mehr dazu auf der Seite zum OSCAL-Tool.
- Freigegebene Online-Quellen
Neben dem Anwenderkatalog Grundschutz++ stehen die BSI Methodik Grundschutz++ als eigener Katalog sowie NIST SP 800-53 Revision 5 und das NIST Cybersecurity Framework 2.0 als freigegebene Online-Quellen bereit. Eigene OSCAL-Kataloge kommen auf demselben Weg hinzu.
Meilensteinplan: Zertifizierbarkeit ab 2027 geplant
Die Planung des BSI für den Übergang laut Meilensteinplan (Stand Oktober 2026, geprüft am 23. Oktober 2026). Es sind geplante Termine; das BSI passt den Plan laufend an — maßgeblich ist der Stand auf seiner Website.
- 27. Oktober 2026
Geplant: Veröffentlichung der Methodik-GS++ auf der it-sa 2026 in Nürnberg.
- 30. November 2026
Geplant: Schulungskonzepte für GS++-Praktiker und GS++-Berater.
- Dezember 2026
Geplant: Anwendungsbeispiel anhand der fiktiven Beispielbehörde „BDIT“.
- 1. Januar 2027
Geplant: Grundschutz++ wird zertifizierbar — Anträge auf eine Zertifizierung nach ISO 27001 auf Basis von GS++ sollen gestellt werden können, ebenso für GS++-Berater und GS++-Auditteamleiter.
- 1. Quartal 2027
Geplant: Start der Early-Adopter-Phase und der Fortbildung für bereits zertifizierte IT-Grundschutz-Berater und Auditteamleiter.
- Februar und März 2027
Geplant: Konzept zur Leistungsmessung des ISMS in der Methodik; Leistungskennzahlen für jede Anforderung der ISMS-Praktiken.
- 31. Dezember 2027
Geplant: Ende der Early-Adopter-Phase.
- 30. November 2031
Geplant: Ende der Zertifizierbarkeit des IT-Grundschutz — fünf Jahre nach Veröffentlichung des GS++.
Grundschutz++ und weitere Standards
Grundschutz++ ist selten das einzige Regelwerk, das für eine Organisation gilt. In Complaica nutzen die Anforderungen weiterer Standards dieselben Assets, Risiken, Maßnahmen und Nachweise: Was für Grundschutz++ dokumentiert ist, zählt auch für den IT-Grundschutz im Übergang, für ein ISMS nach ISO 27001, für NIS2, DORA, TISAX oder das Datenschutz-Management nach DSGVO. Doppelte Pflege entfällt.
Jede Norm wird mit ihrem Anforderungskatalog ausgeliefert; eigene Kataloge lassen sich jederzeit ergänzen. Alle Bereiche zeigt die GRC-Plattform Complaica.
Häufige Fragen zu Grundschutz++ Software
Was ist Grundschutz++?
Grundschutz++ (GS++) ist die Neuentwicklung des Grundschutzes durch das Bundesamt für Sicherheit in der Informationstechnik (BSI): ein vollständig prozessorientiertes Regelwerk für den Aufbau und Betrieb eines ISMS. Es besteht aus der Methodik-GS++ und dem Anwenderkatalog Grundschutz++, dessen Anforderungen maschinenlesbar im OSCAL-Format vorliegen. Der Anwenderkatalog löst das IT-Grundschutz-Kompendium ab.
Was ist der Unterschied zwischen IT-Grundschutz und Grundschutz++?
Der IT-Grundschutz ordnet Bausteine des Kompendiums Zielobjekten zu und kennt drei Schutzbedarfskategorien, drei Vorgehensweisen und vier Umsetzungsstatus. Grundschutz++ gliedert rund 1.000 Anforderungen in 20 Praktiken, modelliert sie über Zielobjektkategorien zu einem Anforderungspaket, kennt den Schutzbedarf „normal“ und „hoch“, die Sicherheitsniveaus normal-SdT und erhöht und nur „umgesetzt“ oder „nicht umgesetzt“. Die Methode der Risikobetrachtung ist frei wählbar.
Was ist eine Grundschutz++ Software?
Eine Grundschutz++ Software ist eine ISMS Software, die den Anwenderkatalog als maschinenlesbaren Katalog einliest und die Methodik-GS++ in einem Datenmodell abbildet: Geschäftsprozesse, Assets, Zielobjektkategorien, Anforderungspaket, Umsetzungsstatus, Risiken, Audits und Nachweise sind miteinander verknüpft. Vererbung, Konsolidierung und Aktualisierung übernimmt die Software.
Unterstützt Complaica Grundschutz++?
Ja. Complaica ist eines der ersten Tools mit Unterstützung für BSI Grundschutz++. Der Anwenderkatalog wird als OSCAL-Katalog aus der Stand-der-Technik-Bibliothek angebunden und auf demselben Datenbestand bewertet wie der IT-Grundschutz.
Wie aktualisiert Complaica den Anwenderkatalog?
Complaica übernimmt neue Stände des Anwenderkatalogs regelmäßig direkt aus dem GitHub-Repository des BSI. Neue, geänderte und entfallene Anforderungen werden markiert, bestehende Bewertungen und der Audit-Trail bleiben erhalten. Bei inhaltlich geänderten Anforderungen sollte ihre fachliche Gültigkeit erneut geprüft werden.
Wie funktioniert die Migration vom IT-Grundschutz auf Grundschutz++?
Die Migration findet auf dem vorhandenen Datenbestand statt. Zielobjekte werden zu Assets mit Zielobjektkategorien, der Schutzbedarf wird auf „normal“ oder „hoch“ eingestuft, teilweise umgesetzte Anforderungen gehen in die Umsetzungsplanung. Das Mapping des BSI vom Kompendium 2023 auf den Anwenderkatalog zeigt, welche Anforderung welcher entspricht. Im Übergang lassen sich beide Regelwerke parallel führen; auf Wunsch begleiten unsere Berater die Migration.
Kann ein ISMS nach ISO 27001 auf Grundschutz++ umgestellt werden?
Ja. Das BSI veröffentlicht ein Mapping der Controls aus Anhang A der ISO/IEC 27001:2022 auf die Anforderungen des Grundschutz++. In Complaica bleiben Assets, Risiken, Maßnahmen und Nachweise bestehen; die Anforderungen des Grundschutz++ werden auf denselben Objekten bewertet. Nach dem Meilensteinplan des BSI soll eine Zertifizierung nach ISO 27001 auf Basis von Grundschutz++ ab dem 1. Januar 2027 beantragt werden können.
Wie unterstützt Complaica interne Audits nach Grundschutz++?
Sie legen ein Auditprogramm an (PERF.3.1), planen jedes Audit mit Zielen, Umfang, Kriterien und Methoden (PERF.3.1.1), wählen Prüfobjekte risikoorientiert aus dem Anforderungspaket (PERF.3.1.2) und benennen ein unabhängiges Auditteam (PERF.3.1.3). Feststellungen werden nach einem einheitlichen Bewertungsschema an Anforderung und Asset erfasst (PERF.3.2.1), der Auditbericht entsteht aus den Daten (PERF.3.2), Nicht-Konformitäten gehen in den Verbesserungsplan (VRB.2 bis VRB.6).
Welche Rolle spielt ISO 19011 bei internen Audits?
ISO 19011 ist der internationale Leitfaden zur Auditierung von Managementsystemen, aktuell in Edition 4 von 2026. Er beschreibt Grundsätze der Auditierung, das Management eines Auditprogramms, die Durchführung von Audits und die Kompetenz der Auditoren. Grundschutz++ legt fest, was ein Auditprogramm leisten muss; ISO 19011 gibt die bewährte Vorgehensweise dafür.
Ab wann ist Grundschutz++ zertifizierbar?
Nach dem Meilensteinplan des BSI (Stand Oktober 2026, geprüft am 23. Oktober 2026) sollen ab dem 1. Januar 2027 Zertifizierungsanträge für ISO 27001 auf Basis von Grundschutz++ gestellt werden können; die Zertifizierbarkeit des IT-Grundschutz soll am 30. November 2031 enden. Es handelt sich um Planungen, die das BSI laufend anpasst — maßgeblich ist der Stand auf der Website des BSI.
Ist Complaica als SaaS und On-Premises verfügbar?
Ja, beides. Die SaaS-Variante wird in Deutschland gehostet; On-Premises betreiben Sie Complaica in Ihrer eigenen Infrastruktur. Die Lizenz kostet in beiden Fällen dasselbe.
Wie beginne ich mit Grundschutz++ in Complaica?
Fordern Sie ein Konto oder eine Demo an. Vorhandene Daten aus Excel, über die REST API oder aus anderen ISMS-Tools werden übernommen — die Migration Ihrer Daten ist kostenlos und wird von unseren Spezialisten begleitet. Danach importieren Sie den Anwenderkatalog, ordnen Ihre Assets den Zielobjektkategorien zu und arbeiten das Anforderungspaket ab; unsere Berater unterstützen so weit, wie Sie es brauchen.
Quellen Referenzen und Rechtsgrundlagen
8 Quellen · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, Katalogdatei GS++, … Anzeigen Ausblenden
Normen & Standards
Leitlinien & Behördenpublikationen
Die Materialien des BSI zu Grundschutz++ werden fortlaufend weiterentwickelt: Der Anwenderkatalog erscheint als versionierte OSCAL-Datei auf GitHub, Leitfaden und Meilensteinplan in Fassungen mit eigenem Stand. Maßgeblich ist die jeweils aktuelle Fassung beim BSI; das Abrufdatum steht an jeder Quelle. Normen sind über die genannten Herausgeber erhältlich.
Grundschutz++ mit Complaica starten
Die Grundschutz++ Software testen, eine Demo anfragen oder über die Migration Ihres IT-Grundschutz sprechen — schreiben Sie uns.
Danke.
Wir melden uns innerhalb eines Werktags.
Nicht gesendet.
Das hat nicht funktioniert. Bitte prüfen Sie die Felder oder schreiben Sie uns direkt.