Software NIS2
para conformidade e gestão de riscos
A Complaica é um software NIS2 com o qual as organizações gerem, documentam e comprovam a sua implementação da NIS2: os requisitos da NIS2 nos termos do BSIG, a gestão de riscos e as medidas, os incidentes de segurança com os respetivos prazos de notificação e as evidências perante a administração e a autoridade de supervisão. Ao contrário de uma checklist NIS2, a Complaica liga requisitos, ativos, riscos, medidas e evidências num só conjunto de dados — a partir dele, os dashboards mostram o grau de cumprimento, com integração de IA.
- 01Conformidade NIS2 do âmbito à evidência — num só conjunto de dados
- 02Requisitos da NIS2 nos termos do BSIG e Regulamento de Execução (UE) 2024/2690 para os tipos de entidades abrangidos
- 03Dashboards com o grau de cumprimento dos requisitos, acumulado até à organização
- 04Riscos, medidas, incidentes de segurança e evidências geridos de forma centralizada
- 05Integração de IA (MCP) mais consultoria especializada — Co-Intelligence
Implementar e gerir a NIS2 com a Complaica
Funções com as quais a Complaica, enquanto software para a implementação da NIS2, cobre o caminho dos requisitos da NIS2 até à evidência.
- 01Avaliar os requisitos da NIS2 — as dez medidas de gestão de riscos nos termos do § 30 BSIG, com grau de implementação por requisito, acumulado até ao nível superior
- 02Regulamento de Execução (UE) 2024/2690 como catálogo para os tipos de entidades abrangidos: artigos 1.º a 14.º e as 13 áreas temáticas do anexo
- 03Dashboards para a avaliação global: o grau de cumprimento por requisito, por área temática e para toda a organização
- 04Representar o âmbito e a estrutura de ativos — organização, processos de negócio, sistemas, fornecedores e as suas dependências
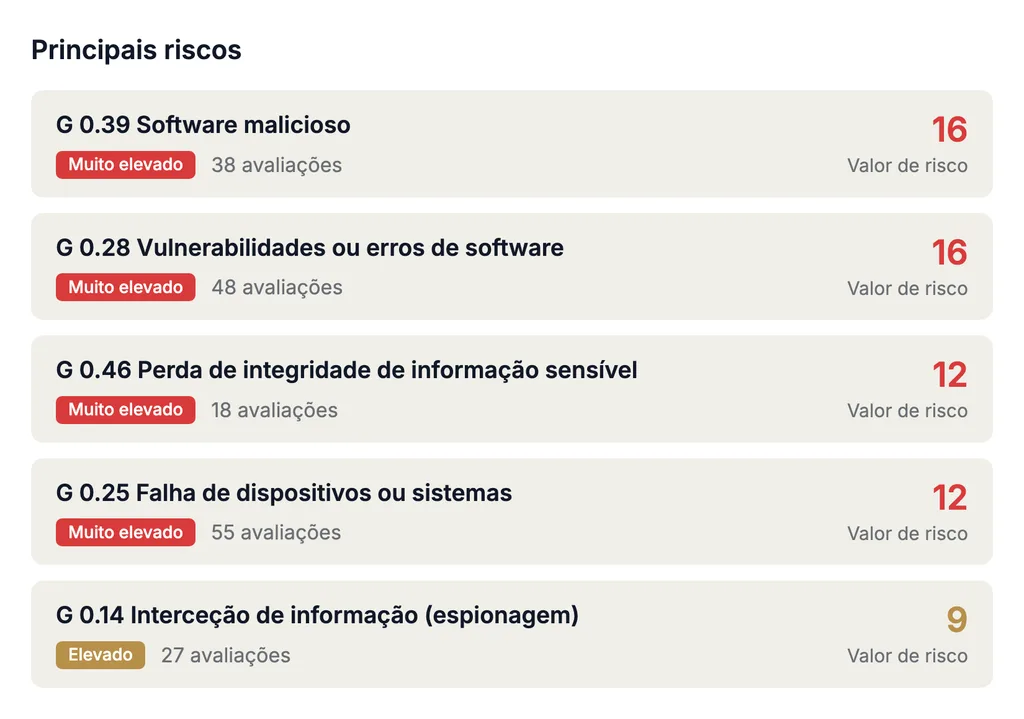
- 05Identificar riscos por ativo e avaliá-los em matrizes de risco configuráveis
- 06Planear o tratamento de riscos — opção de tratamento, medidas e risco residual documentados de forma rastreável
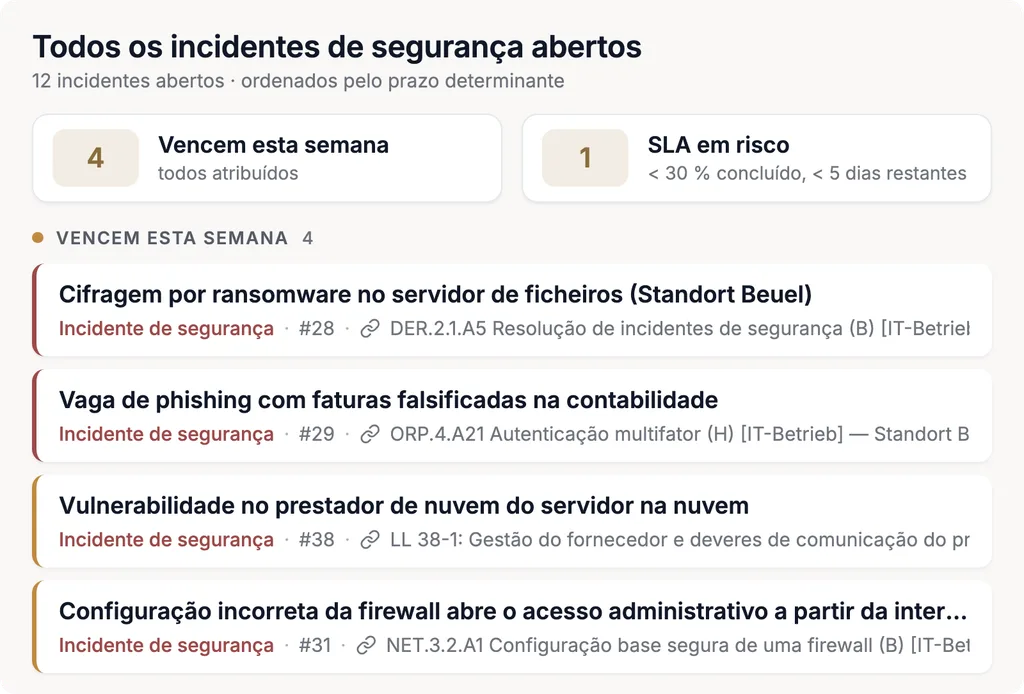
- 07Gerir os incidentes de segurança com prazos e responsáveis — 24 horas, 72 horas, relatório final
- 08A cadeia de abastecimento à vista: fornecedores como ativos, com requisitos, riscos e evidências próprios
- 09Acompanhar as medidas com responsáveis, prazos e estado; guardar as evidências no objeto correspondente
- 10Relatórios para a administração, a auditoria interna e a autoridade de supervisão
- 11Integração com Microsoft Azure, SAP, Jira e outros sistemas; importação e exportação de e para Excel
- 12Integração de IA (MCP) para perguntas sobre a NIS2, requisitos e medidas, e sobre a utilização da ferramenta
Gerir os requisitos da NIS2 e o Regulamento (UE) 2024/2690 de forma centralizada
O Regulamento de Execução (UE) 2024/2690 concretiza o que a Diretiva NIS2 exige nos artigos 21.º e 23.º: requisitos técnicos e metodológicos para as medidas de gestão de riscos e os critérios a partir dos quais um incidente de segurança é considerado significativo. Aplica-se diretamente a determinados tipos de entidades digitais: prestadores de serviços de DNS e registos de nomes de TLD, prestadores de serviços de computação em nuvem e de serviços de centro de dados, fornecedores de redes de distribuição de conteúdos (CDN), prestadores de serviços geridos e prestadores de serviços de segurança geridos, prestadores de serviços de mercados em linha, de motores de pesquisa em linha e de plataformas de serviços de redes sociais, bem como prestadores de serviços de confiança. Para estes tipos de entidades, a Complaica inclui o regulamento como catálogo de requisitos — artigos 1.º a 14.º e o anexo — e avalia-o no mesmo conjunto de dados que o § 30 BSIG.
Esta página trata da implementação da NIS2 no quadro jurídico alemão: a lei alemã de transposição da NIS2 (NIS2-Umsetzungsgesetz) consagrou as obrigações no BSIG — o § 30 BSIG para as medidas de gestão de riscos, o § 32 BSIG para as obrigações de notificação, o § 38 BSIG para a administração.
- 01 Política de segurança dos sistemas de rede e informação
- 02 Política de gestão dos riscos
- 03 Tratamento de incidentes
- 04 Continuidade das atividades e gestão de crises
- 05 Segurança da cadeia de abastecimento
- 06 Segurança na aquisição, desenvolvimento e manutenção dos sistemas de rede e informação
- 07 Políticas e procedimentos para avaliar a eficácia das medidas de gestão dos riscos
- 08 Práticas básicas de ciber-higiene e formação em cibersegurança
- 09 Criptografia
- 10 Segurança dos recursos humanos
- 11 Controlo do acesso
- 12 Gestão de ativos
- 13 Segurança ambiental e física
Gestão de riscos NIS2 nos termos do § 30 BSIG
A Complaica apoia a gestão de riscos e as medidas de gestão de riscos nos termos da NIS2, ou seja, do § 30 BSIG. A lei exige medidas técnicas e organizativas adequadas, proporcionadas e eficazes — de acordo com o estado da técnica e com uma abordagem que contempla todos os riscos — e a documentação do seu cumprimento.
Na Complaica, isto é um processo de ponta a ponta: análise de riscos por ativo, avaliação de riscos na matriz de risco configurável, tratamento de riscos com medidas e responsáveis, o risco residual ao longo do tempo. A avaliação da eficácia baseia-se no estado de implementação e nas evidências associadas a cada medida.
As dez medidas de gestão de riscos nos termos do § 30, n.º 2, BSIG
- 01Políticas de análise dos riscos e de segurança dos sistemas de informação
- 02Tratamento de incidentes
- 03Continuidade das atividades — gestão de cópias de segurança, recuperação de desastres, gestão de crises
- 04Segurança da cadeia de abastecimento
- 05Segurança na aquisição, desenvolvimento e manutenção, incluindo o tratamento e a divulgação de vulnerabilidades
- 06Avaliação da eficácia das medidas de gestão dos riscos
- 07Formação e ações de sensibilização
- 08Utilização de criptografia
- 09Segurança dos recursos humanos, controlo do acesso e gestão de sistemas TIC
- 10Autenticação multifatores e comunicações seguras
Obrigações de notificação NIS2 e incidentes de segurança nos termos do § 32 BSIG
Um incidente de segurança significativo desencadeia a obrigação de notificação NIS2: o § 32 BSIG exige a notificação ao ponto de notificação conjunto do BSI e do BBK dentro de prazos fixos. A Complaica gere cada incidente de segurança NIS2 como um registo próprio — com marcas temporais, responsáveis e os ativos afetados — e os prazos de notificação correm como datas-limite.
Assim, a gestão de incidentes mantém-se rastreável: cada passo fica registado com autor e data, e as medidas decorrentes do incidente são acompanhadas como todas as outras. A notificação propriamente dita é feita por si junto do ponto de notificação.
Prazos de notificação nos termos do § 32 BSIG
- 24 horas · alerta rápido
Sem demora injustificada, o mais tardar 24 horas após tomar conhecimento de um incidente de segurança significativo.
- 72 horas · notificação
Confirma ou atualiza as informações do alerta rápido.
- A pedido · relatório intercalar
Atualizações da situação, quando o BSI as solicita.
- Um mês · relatório final
O mais tardar um mês após a notificação. Se o incidente ainda estiver em curso, um relatório intercalar toma o seu lugar.
Segurança da cadeia de abastecimento nos termos da NIS2
A segurança da cadeia de abastecimento faz parte das medidas de gestão de riscos do § 30 BSIG — incluindo as relações com os fornecedores e prestadores de serviços diretos. Na Complaica, os prestadores de serviços e os fornecedores estão no mesmo modelo que os seus próprios ativos: os riscos de fornecedores são avaliados onde a dependência existe.
Para a segurança da cadeia de abastecimento NIS2 (Supply Chain Security), a Complaica usa assim as mesmas funções que para o resto do âmbito — requisitos, riscos, medidas e evidências.
A cadeia de abastecimento na Complaica
- Fornecedores como ativos
Os fornecedores e os prestadores de serviços são registados com tipo e atributos — tal como as aplicações, os sistemas e os locais.
- Dependências visíveis
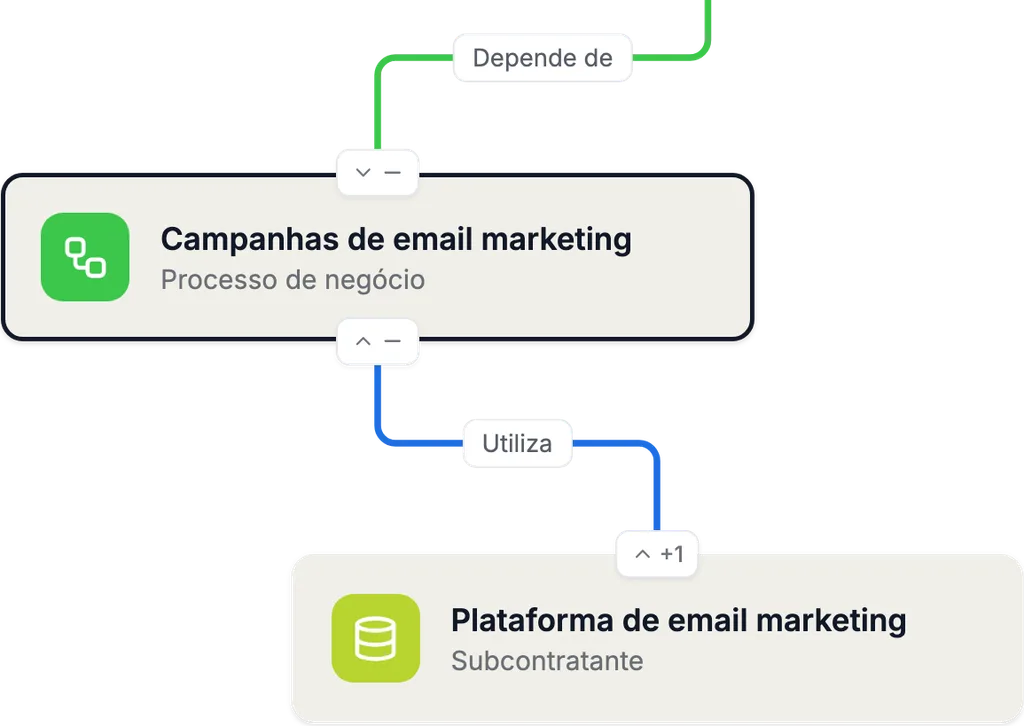
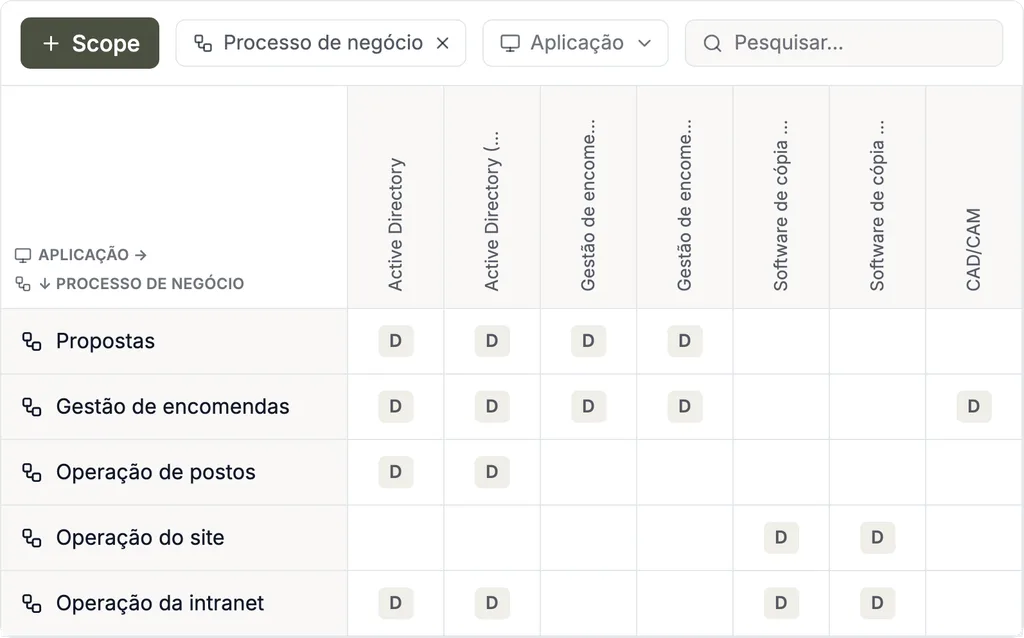
O grafo e a matriz de dependências mostram que processo de negócio e que serviço dependem de que fornecedor.
- Requisitos e riscos de fornecedores
Por fornecedor, os requisitos são avaliados e os riscos são identificados, avaliados e tratados.
- Evidências no fornecedor
Documentos, ligações e avaliações ficam no objeto, com autor e data.
NIS2 para a administração e a segurança da informação
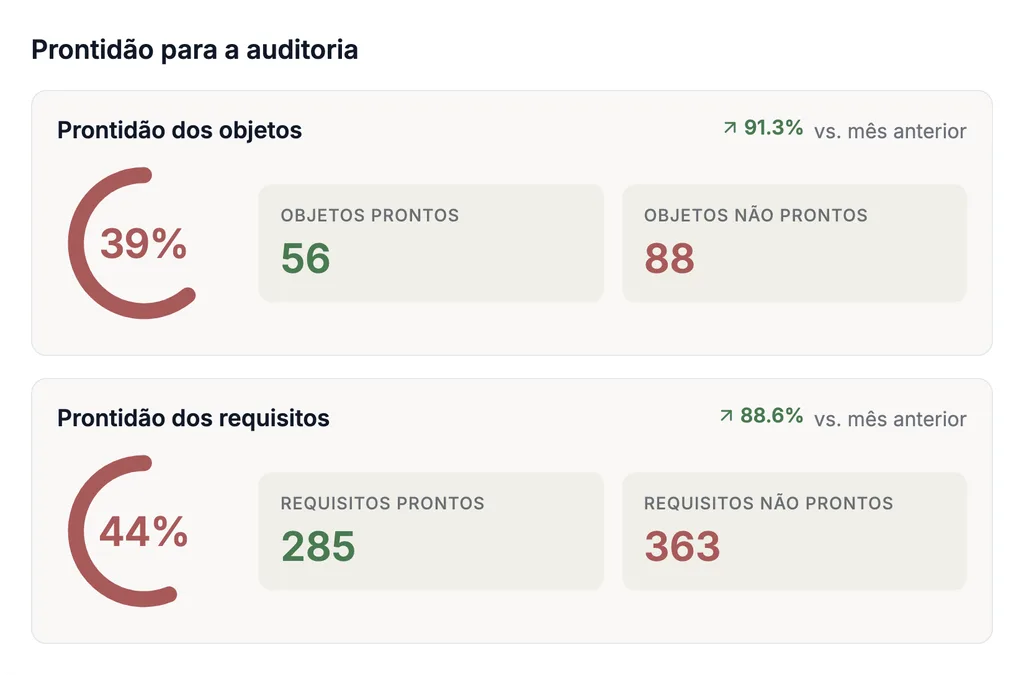
Nos termos do § 38 BSIG, a administração implementa as medidas de gestão de riscos e supervisiona a sua implementação. Os dashboards da Complaica dão à administração e aos responsáveis pela segurança da informação a visão de conjunto necessária para isso: o estado de implementação é acumulado do requisito individual, passando pela área temática, até à organização e mostra até que ponto os requisitos da NIS2 estão implementados — e onde estão as lacunas. O grau de cumprimento é um apuramento da Complaica a partir do estado de implementação avaliado por si, e não um indicador fixado pelas autoridades.
- 01Grau de cumprimento global — um só número para o § 30 BSIG e, quando aplicável, o Regulamento de Execução (UE) 2024/2690
- 02Discriminação por área temática, por local e por unidade organizacional
- 03Requisitos em aberto e parcialmente implementados, com responsáveis e prazos
- 04Evolução ao longo do tempo — o estado em comparação com o mês anterior
- 05Vista para a administração: base para a implementação e a supervisão nos termos do § 38 BSIG
Módulos da Complaica para a conformidade NIS2
Módulos, um conjunto de dados ligado: organização, ativos, requisitos, riscos, relatórios, tarefas e integrações trabalham sobre os mesmos objetos.
01 / 07 · Gestão da organização
Organização, locais e âmbito de aplicação
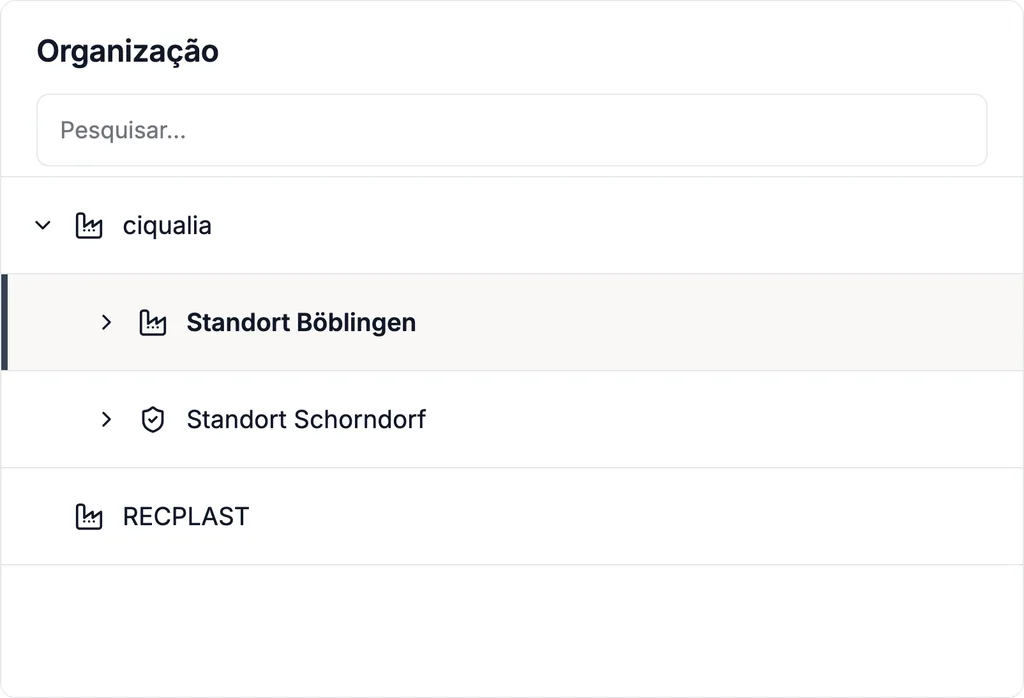
Represente a sua organização como uma árvore — sociedades, locais, departamentos, unidades — e defina que partes e serviços são abrangidos pela NIS2. As responsabilidades são atribuídas por unidade e por objeto; os direitos de acesso seguem a mesma estrutura.
02 / 07 · Análise da estrutura de ativos
Ativos, dependências e cadeia de abastecimento
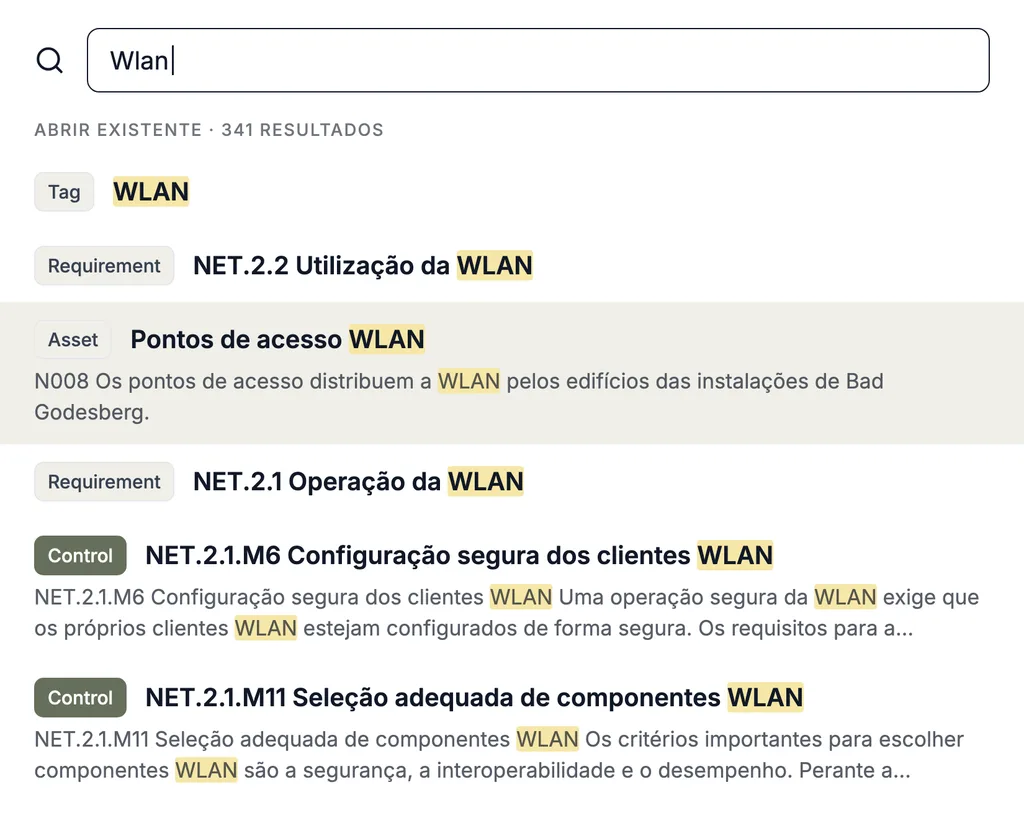
Registe ativos — aplicações, sistemas, dados, locais, fornecedores — com tipo e outros atributos e ligue-os aos processos de negócio e aos serviços que deles dependem. Os ativos podem ser importados da gestão de ativos, de CMDB, do Microsoft Azure e de outras fontes.
Os prestadores de serviços e os fornecedores estão no mesmo modelo: os grafos de dependências mostram que serviço depende de que fornecedor — a base para a segurança da cadeia de abastecimento que a NIS2 exige.
03 / 07 · Gestão de compliance
Requisitos, estado de implementação e grau de cumprimento
Avalie os requisitos da NIS2 — o § 30 BSIG e, para os tipos de entidades abrangidos, o Regulamento de Execução (UE) 2024/2690 — na sua árvore de ativos. Cada requisito recebe um estado de implementação, uma justificação e evidências; o estado acumula-se de baixo para cima até à organização.
Catálogos de requisitos próprios e outros referenciais e normas são avaliados no mesmo modelo — os mesmos ativos, as mesmas evidências. O que já está documentado para a ISO 27001 pode — na medida em que seja adequado em termos de conteúdo — ser também utilizado para os requisitos correspondentes da NIS2.
04 / 07 · Gestão de riscos
Análise, avaliação e tratamento de riscos
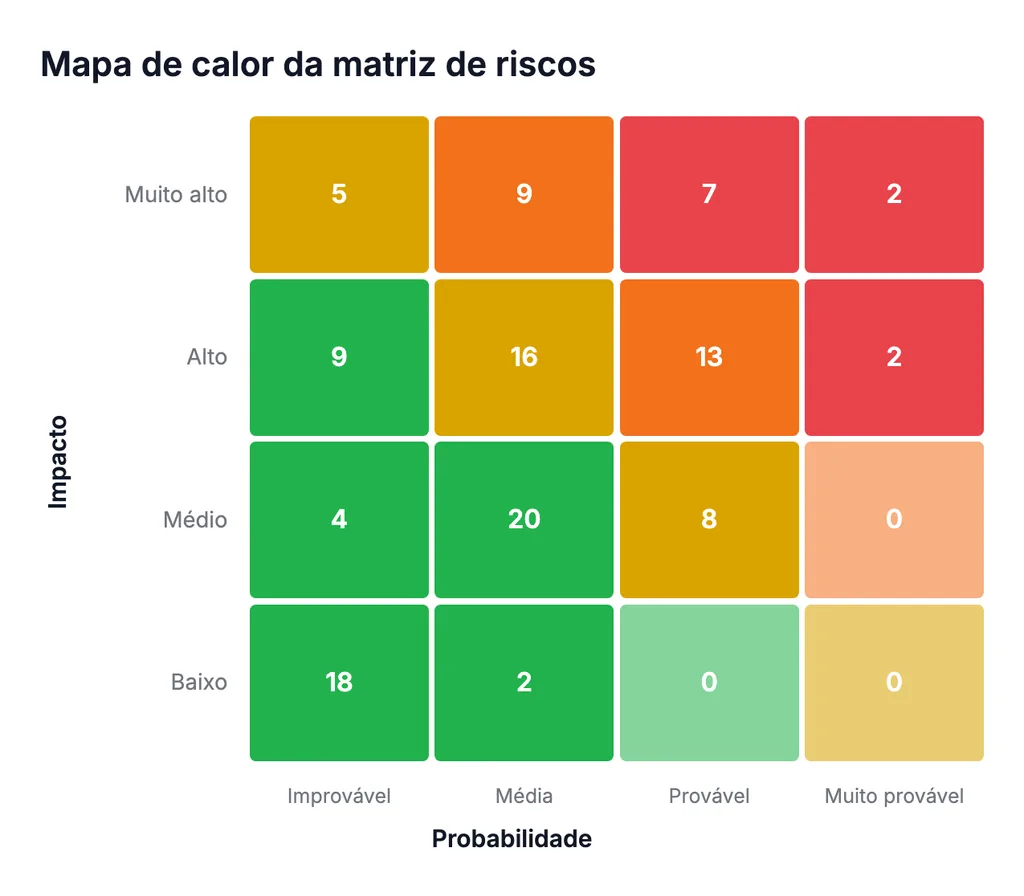
Identifique ameaças por ativo — de catálogos padrão ou próprios — e avalie probabilidade e impacto numa matriz de risco configurável. Para cada risco define-se a opção de tratamento, liga-se a medidas e acompanha-se o risco residual ao longo do tempo — a abordagem que contempla todos os riscos, exigida pela NIS2.
05 / 07 · Relatórios e análise de dados
Relatórios para a administração, a auditoria e a supervisão
Gere o estado de implementação, o plano de tratamento de riscos e relatórios de risco a partir dos seus próprios dados — como modelo de relatório por referencial ou como relatório personalizado. Os dashboards mostram o estado à administração; a distribuição fica a cargo da integração com o Teams e do bot de e-mail da Complaica, e as ferramentas externas de BI e análise leem os dados através da REST API ou de data marts.
06 / 07 · Gestão de tarefas e colaboração
Medidas, incidentes de segurança e prazos
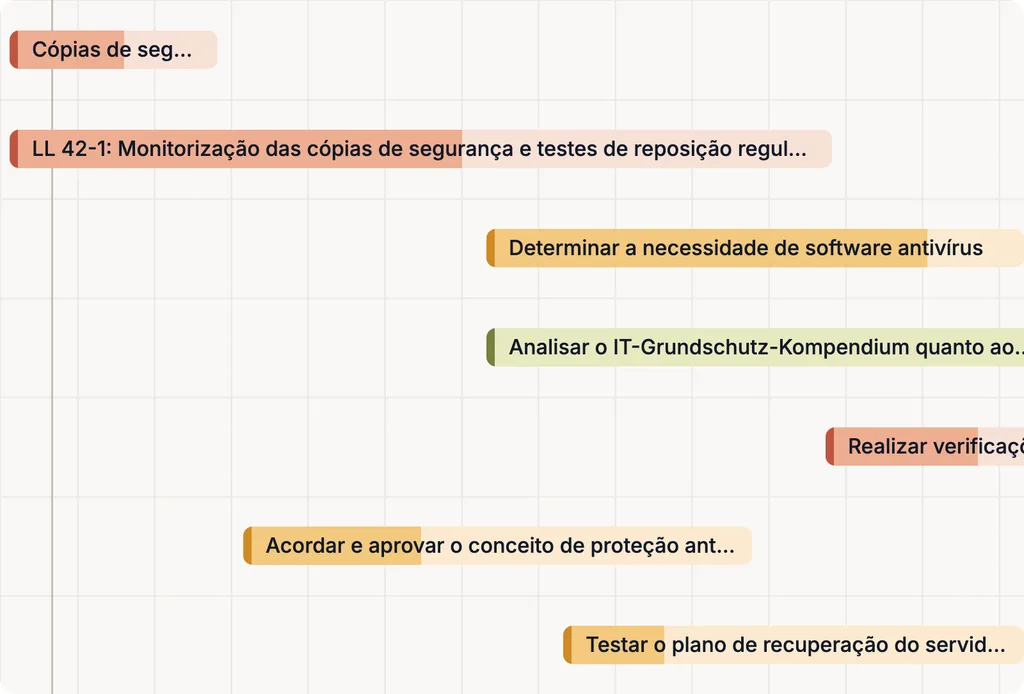
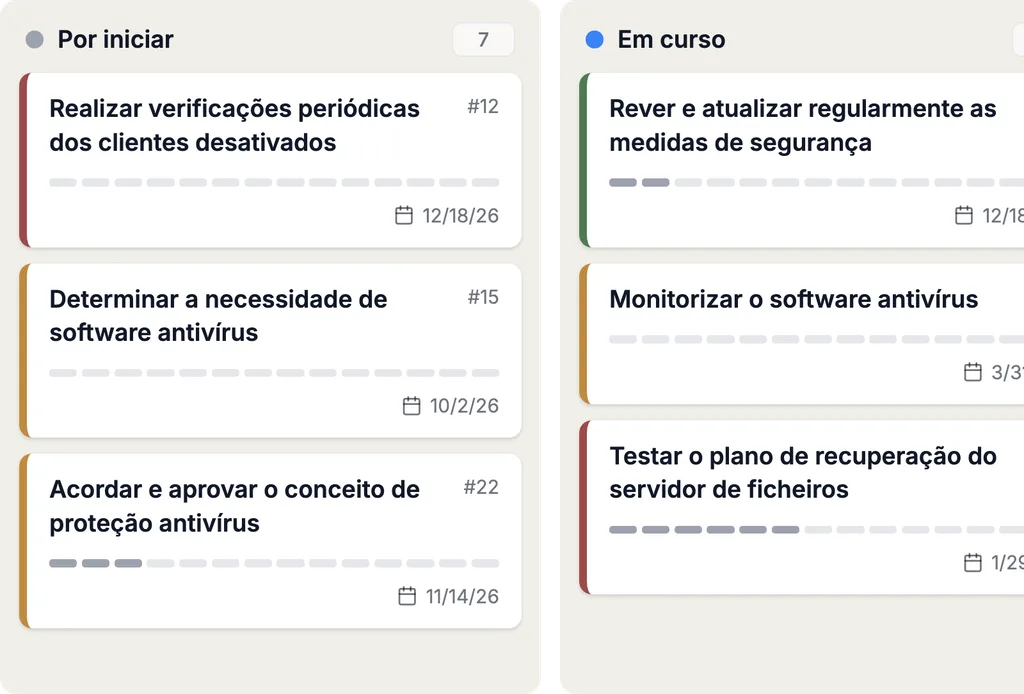
As medidas, as tarefas e os incidentes de segurança têm responsáveis, prazos e estado; cada alteração de estado fica registada com autor e data. Num incidente de segurança, os prazos de notificação correm como datas-limite — 24 horas, 72 horas, relatório final. Participantes internos e externos trabalham no mesmo sistema: o acesso é concedido por objeto e por ligação.
07 / 07 · Integrações e automatização
Integrações da Complaica
Através da REST API, a Complaica liga sistemas de gestão de ativos e CMDB — Microsoft Azure, i-doit, GLPI, FNT Command e outros — e mantém o inventário de ativos a par da realidade. O Jira, o Microsoft Planner e outros podem ser ligados como sistemas de tarefas.
Os dados da aplicação estão disponíveis através de data marts predefinidos, da REST API ou de MCP para sistemas externos de análise e relatórios.
Ferramenta NIS2 da Complaica: do risco à evidência
Um conjunto de dados ligado: cada objeto remete para o seguinte — do âmbito de aplicação e do ativo até ao dashboard para a administração.
- 01
Âmbito
Organização, locais e serviços abrangidos pela NIS2 — com os respetivos responsáveis.
- 02
Ativos
Processos, sistemas, dados e fornecedores, com as suas dependências.
- 03
Riscos
Identificar ameaças por ativo e avaliá-las na matriz de risco.
- 04
Requisitos§ 30 BSIG · Regulamento (UE) 2024/2690
Avaliar e justificar o grau de implementação por requisito.
- 05
Medidas
Acompanhar a implementação com responsáveis, prazos e estado.
- 06
Evidências
Guardar documentos e avaliações no objeto, com autor e data.
- 07
Incidentes de segurançaPrazos de notificação nos termos do § 32 BSIG
Avaliar os incidentes e geri-los com prazos — 24 horas, 72 horas, relatório final.
- 08
Dashboards
O grau de cumprimento como soma — para a administração, a auditoria e a supervisão.
Porquê a Complaica como software NIS2?
Seis razões pelas quais empresas e organizações implementam e comprovam a NIS2 com a Complaica.
Software mais consultoria especializada
Software ISMS e consultoria de uma só fonte: os nossos especialistas em compliance acompanham a verificação da abrangência, a implementação e a evidência — até onde precisar.
NIS2 pronta a usar — com o Regulamento (UE) 2024/2690
As medidas de gestão de riscos nos termos do § 30 BSIG, o Regulamento de Execução (UE) 2024/2690 com os artigos 1.º a 14.º e o anexo, modelos de relatórios e guias estão preparados. Não começa do zero.
O grau de cumprimento num só número
Os dashboards acumulam o estado de implementação do requisito individual até à organização. A administração vê em que ponto está a empresa — sem que ninguém tenha de juntar folhas de cálculo.
Integrações, API e relatórios
Sistemas CMDB e de gestão de ativos, Jira, SAP e Microsoft Azure através da REST API; relatórios, dashboards, IA e data marts para a administração e os auditores.
Do primeiro ponto de situação à evidência contínua
Um só conjunto de dados para a implementação, a operação e as auditorias periódicas: o estado mantém-se atual entre auditorias, nada é reconstruído.
Conformidade NIS2 com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre a NIS2, o BSIG e o Regulamento de Execução (UE) 2024/2690, explica requisitos, ajuda com medidas e tarefas e encontra respostas nas suas próprias políticas e documentos. Apoia o trabalho no ISMS — a avaliação e a decisão continuam a ser suas.
- 01Responder a perguntas sobre a NIS2, o BSIG e o Regulamento de Execução (UE) 2024/2690
- 02Explicar requisitos — o que é exigido e o que serve como evidência
- 03Propor, formular e atribuir medidas e tarefas
- 04Analisar as suas políticas, procedimentos e documentos e responder a perguntas sobre eles
- 05Explicar a utilização da Complaica — que função para quê
Testemunhos de clientes sobre o ISMS com a Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Consultoria para a implementação da NIS2
Segurança da informação como serviço: os nossos especialistas acompanham a implementação da NIS2, da verificação da abrangência à evidência — na medida de que precisar.
- Verificação da abrangência e análise de lacunas
A sua empresa é abrangida pela NIS2 — e em que tipo de entidade se enquadra? Segue-se a comparação da sua situação atual com o § 30 BSIG e, quando aplicável, com o Regulamento de Execução (UE) 2024/2690. Resultado: uma lista de lacunas priorizada e um plano de implementação.
- Construção e implementação do ISMS
Âmbito, organização, estrutura de ativos e funções são configurados na Complaica. Obtém um ISMS operacional com os processos que a NIS2 exige.
- Gestão de riscos e planeamento de medidas
Definir a metodologia e a matriz de risco, identificar, analisar e avaliar riscos, escolher opções de tratamento e derivar o plano de tratamento de riscos.
- Gestão de incidentes e canais de notificação
Processo para o tratamento de incidentes de segurança, avaliação do seu caráter significativo e canais de notificação para os prazos de 24 horas, 72 horas e um mês.
- Políticas, formação e administração
Elaboração e manutenção das políticas e diretrizes que a NIS2 exige, bem como formação para os colaboradores e a administração nos termos do § 38 BSIG.
- Responsável externo pela segurança da informação
Um interlocutor para o seu ISMS, temporário ou permanente — para organizações sem uma função própria para isso.
Gerir a NIS2 e a ISO 27001 em conjunto
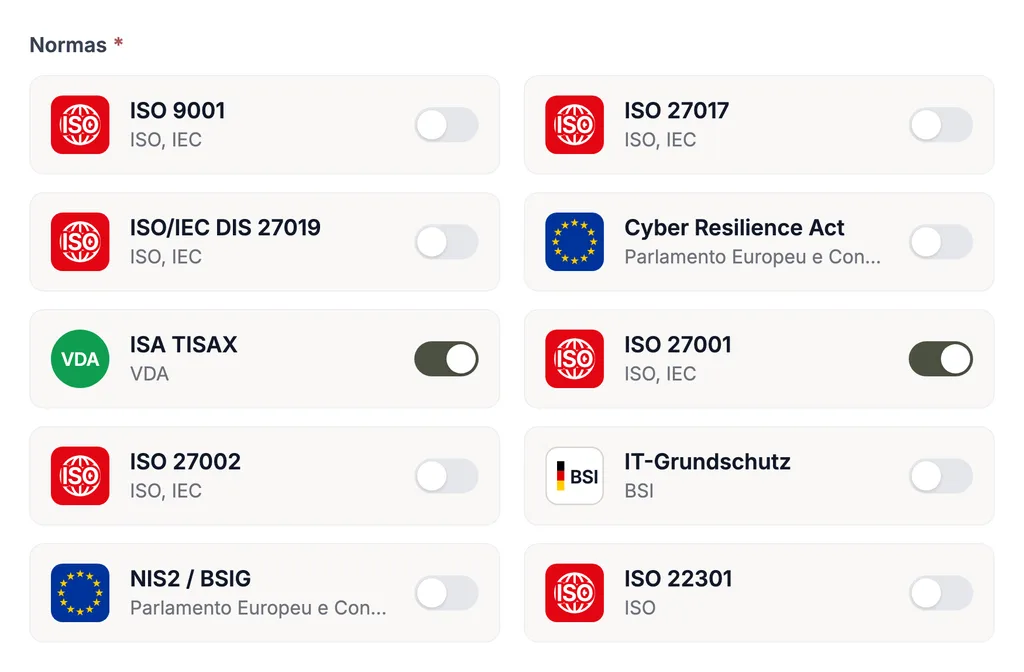
A NIS2 e a ISO 27001 sobrepõem-se em muitos temas organizativos e técnicos — gestão de riscos, tratamento de incidentes de segurança, cadeia de abastecimento, controlo do acesso. A Complaica gere ambos os referenciais sobre os mesmos ativos, riscos, medidas e evidências: o que já está documentado no ISMS para a ISO 27001 com a Complaica pode — na medida em que seja adequado em termos de conteúdo — ser também utilizado para os requisitos correspondentes da NIS2. Medidas comuns e evidências comuns evitam a manutenção duplicada. Ainda assim, uma certificação ISO 27001 não significa que as obrigações da NIS2 estejam cumpridas: acrescem o registo e as obrigações de notificação e de prova.
O mesmo se aplica a outros referenciais e normas suportados — BSI IT-Grundschutz, DORA, TISAX ou a gestão da proteção de dados nos termos do RGPD. Cada referencial é disponibilizado com o seu catálogo de requisitos; catálogos próprios podem ser acrescentados a qualquer momento. Saiba mais sobre a plataforma de compliance Complaica e o software ISMS.
Perguntas frequentes sobre software NIS2 e conformidade NIS2
O que é a NIS2?
A NIS2 é a Diretiva (UE) 2022/2555 relativa a medidas destinadas a garantir um elevado nível comum de cibersegurança na União. Obriga as entidades importantes e essenciais a adotar medidas de gestão de riscos, a notificar incidentes significativos e a registar-se, e responsabiliza a administração. Na Alemanha, a lei de transposição da NIS2 (NIS2-Umsetzungsgesetz) transpô-la para a lei do BSI (BSIG), cuja nova versão está em vigor desde 6 de dezembro de 2025.
O que é um software NIS2?
Um software NIS2 representa as obrigações da NIS2 num só modelo de dados — âmbito de aplicação, ativos, requisitos, riscos, medidas, incidentes de segurança e evidências — e liga-os entre si. Na prática, é um software ISMS que já traz o catálogo de requisitos da NIS2: em vez de manter à mão a coerência de folhas de cálculo, mantém cada objeto uma só vez, e os relatórios e dashboards são gerados a partir dos dados.
Como ajuda um software na implementação da NIS2?
Um software para a implementação da NIS2 não substitui o trabalho, organiza-o: os requisitos da NIS2 estão disponíveis como catálogo, e cada um é avaliado, justificado e comprovado com evidências. Os riscos e as medidas estão associados aos ativos a que dizem respeito, com prazos e responsáveis registados. Assim, a conformidade NIS2 pode ser documentada e o ponto de situação comunicado a qualquer momento — sem que ninguém tenha de juntar folhas de cálculo.
Que requisitos da NIS2 suporta a Complaica?
A Complaica apoia toda a implementação da NIS2: as dez medidas de gestão de riscos nos termos do § 30 BSIG, para os tipos de entidades abrangidos o Regulamento de Execução (UE) 2024/2690 com os artigos 1.º a 14.º e as 13 áreas temáticas do seu anexo, a gestão de incidentes de segurança com os prazos de notificação nos termos do § 32 BSIG e a vista para a administração nos termos do § 38 BSIG. Os catálogos são avaliados na sua árvore de ativos.
Que medidas de gestão de riscos exige a NIS2?
O § 30 BSIG enumera dez domínios que as medidas têm de abranger, no mínimo: análise dos riscos e políticas de segurança, tratamento de incidentes, continuidade das atividades e gestão de crises, segurança da cadeia de abastecimento, segurança na aquisição, desenvolvimento e manutenção, avaliação da eficácia, formação, criptografia, segurança dos recursos humanos e controlo do acesso, bem como autenticação multifatores e comunicações seguras. As medidas têm de ser adequadas, proporcionadas e eficazes, e o seu cumprimento tem de ser documentado.
O que estabelece o Regulamento de Execução (UE) 2024/2690?
Dá execução à Diretiva NIS2. Os artigos 1.º e 2.º estabelecem, com o anexo, os requisitos técnicos e metodológicos das medidas de gestão de riscos; os artigos 3.º e 4.º determinam quando um incidente de segurança é considerado significativo; os artigos 5.º a 14.º fazem-no para tipos específicos de entidades — dos prestadores de serviços de DNS, passando pelos serviços de computação em nuvem e de centro de dados, até aos prestadores de serviços de confiança. O regulamento aplica-se diretamente apenas a esses tipos de entidades.
A que empresas se aplica o Regulamento de Execução (UE) 2024/2690?
O Regulamento de Execução (UE) 2024/2690 aplica-se diretamente apenas aos tipos de entidades que ele próprio enumera: prestadores de serviços de DNS, registos de nomes de TLD, prestadores de serviços de computação em nuvem e de serviços de centro de dados, fornecedores de redes de distribuição de conteúdos (CDN), prestadores de serviços geridos e de serviços de segurança geridos (managed service providers, managed security service providers), prestadores de serviços de mercados em linha, de motores de pesquisa em linha e de plataformas de serviços de redes sociais, bem como prestadores de serviços de confiança. Para todas as outras entidades importantes e essenciais aplicam-se as obrigações decorrentes do BSIG; o regulamento pode servir-lhes de orientação, mas não é vinculativo para elas.
Que obrigações de notificação se aplicam aos incidentes de segurança NIS2?
Os incidentes de segurança significativos têm de ser notificados, nos termos do § 32 BSIG, ao ponto de notificação conjunto do BSI e do BBK: com um alerta rápido, uma notificação e um relatório final e, a pedido do BSI, também com relatórios intercalares. A Complaica gere os incidentes de segurança com marcas temporais, responsáveis e prazos e regista cada passo com autor e data. A notificação propriamente dita é feita por si junto do ponto de notificação.
O que significam os prazos de 24 e 72 horas na NIS2?
Ambos os prazos correm a partir do momento em que a entidade toma conhecimento de um incidente de segurança significativo. No prazo de 24 horas é devido o alerta rápido; no prazo de 72 horas, a notificação, que confirma ou atualiza as primeiras informações. O mais tardar um mês após essa notificação segue-se o relatório final; se o incidente ainda estiver em curso, um relatório intercalar toma o seu lugar.
Como apoia a Complaica a segurança da cadeia de abastecimento NIS2?
Os prestadores de serviços e os fornecedores são geridos como ativos e ligados aos processos de negócio e aos serviços que deles dependem. Por fornecedor, é possível avaliar requisitos, identificar e tratar riscos de fornecedores e guardar evidências. O grafo e a matriz de dependências mostram que serviço depende de que fornecedor.
Que obrigações tem a administração nos termos da NIS2?
Nos termos do § 38 BSIG, a administração tem de implementar as medidas de gestão de riscos, supervisionar a sua implementação e participar regularmente em ações de formação. Por isso, os dashboards e os relatórios da Complaica estão concebidos para a perspetiva da administração: o grau de cumprimento, os maiores riscos e as medidas em aberto numa só página.
Como mostra a Complaica o grau de cumprimento da NIS2?
Cada requisito recebe um estado de implementação. A Complaica acumula-o de baixo para cima — do requisito, passando pela área temática, até à organização — e mostra-o em dashboards: como valor global, por área temática, por local e em comparação com o mês anterior. O grau de cumprimento é um apuramento da Complaica a partir das suas próprias avaliações, e não um indicador fixado pelas autoridades.
Quem é abrangido pela NIS2?
A abrangência decorre do setor, da dimensão e da atividade. São abrangidas as entidades dos setores dos anexos 1 e 2 do BSIG — por exemplo, energia, transportes, saúde, infraestrutura digital, serviços TIC ou indústria transformadora — em regra a partir de 50 colaboradores ou com mais de 10 milhões de euros de volume de negócios anual e de balanço total anual; algumas entidades são abrangidas independentemente da sua dimensão. Teremos todo o gosto em verificar consigo se a sua empresa é abrangida.
Qual é a relação entre a NIS2 e a ISO 27001?
A NIS2 é legislação, a ISO 27001 é uma norma para o ISMS — em termos de conteúdo, ambas se sobrepõem em muitos temas, da gestão de riscos ao controlo do acesso. Na Complaica, a NIS2 e a ISO 27001 são avaliadas no mesmo modelo de âmbito e usam os mesmos ativos, riscos, medidas e evidências. O mesmo vale para TISAX, BSI IT-Grundschutz, DORA, RGPD e ISO 22301: o que já está documentado pode — na medida em que seja adequado em termos de conteúdo — ser utilizado para cada referencial a que diz respeito.
Uma certificação ISO 27001 é suficiente para a NIS2?
Cobre uma parte substancial dos requisitos do § 30 BSIG, mas não substitui o registo nem as obrigações de notificação e de prova. Na Complaica, ambos os referenciais usam os mesmos ativos, riscos, medidas e evidências; a diferença surge como lista de requisitos em aberto.
Existe uma certificação NIS2 para software?
Não. A NIS2 é legislação, não uma norma de certificação: não existe um certificado NIS2 para entidades nem para software. A entidade tem de implementar as medidas e poder comprová-lo a pedido da autoridade de supervisão; cabe à autoridade competente avaliar se a obrigação está cumprida. A Complaica mantém as evidências para esse efeito no objeto que comprovam.
A Complaica pode ser operada on-premises?
Sim. A Complaica está disponível como SaaS e on-premises: a variante SaaS é alojada na Alemanha; on-premises, opera o software de conformidade NIS2 na sua própria infraestrutura. A licença custa o mesmo em ambos os casos.
É possível migrar um ISMS existente para a Complaica?
Sim. A Complaica importa e exporta dados de e para Excel, através da REST API e de outras ferramentas ISMS; a migração dos seus dados é gratuita e acompanhada pelos nossos especialistas. Assim avalia a ferramenta com o seu próprio conjunto de dados em vez de dados de demonstração.
Que sistemas podem ser integrados com a Complaica?
Através da REST API, sistemas de gestão de ativos e CMDB como i-doit, GLPI, FNT Command e outros, bem como Jira, SAP e Microsoft Azure. Os dados da aplicação estão disponíveis através de data marts para sistemas externos de análise e relatórios, e através de MCP pode ser ligado um assistente de IA.
Quanto tempo demora a implementação?
Para um âmbito definido, os primeiros relatórios de estado sustentados costumam estar disponíveis ao fim de algumas semanas — consoante a documentação existente e os recursos disponíveis. Com conteúdos preparados e consultoria, as organizações mais pequenas situam-se no limite inferior.
Começar a NIS2 com a Complaica
Conhecer a Complaica como software NIS2: testar, pedir uma demo ou falar sobre a sua implementação da NIS2 e um ISMS existente — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.