Software RGPD para a sua
gestão da proteção de dados
A Complaica é um software de gestão da proteção de dados para empresas e encarregados de proteção de dados. Faça a gestão centralizada de atividades de tratamento, avaliações de impacto sobre a proteção de dados, pedidos dos titulares e incidentes de proteção de dados — com responsabilidades claras, prazos e evidências rastreáveis.
Ligue o seu sistema de gestão da proteção de dados (DPMS) ao seu ISMS e utilize ativos, riscos e medidas em comum.
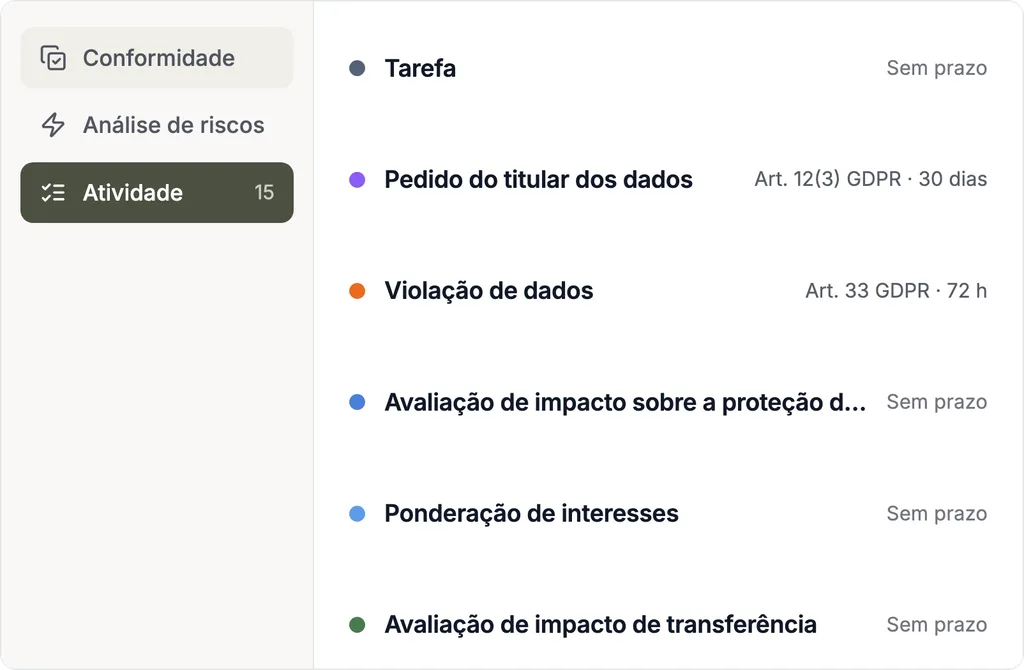
- 01Dez atividades típicas de proteção de dados como processos — da atividade de tratamento ao compromisso de confidencialidade
- 02Registo das atividades de tratamento (art. 30.º) e relatório AIPD (art. 35.º) a partir dos seus dados
- 03Prazos no processo: resposta aos pedidos dos titulares no prazo de um mês, notificação de incidentes de proteção de dados, sempre que possível, até 72 horas
- 04Migrar registos existentes a partir do Excel — como SaaS ou on-premises
- 05Se o desejar, adicionalmente: consultoria em proteção de dados e encarregado de proteção de dados externo
Software de gestão da proteção de dados para RAT, AIPD e direitos dos titulares
O que o software de proteção de dados da Complaica cobre no dia a dia — do registo das atividades de tratamento à prova perante a autoridade de controlo.
- 01Registo das atividades de tratamento segundo o art. 30.º — finalidades, categorias de dados, titulares, destinatários, prazos de conservação e MTO, ligados a processos de negócio, sistemas e prestadores de serviços
- 02Conceito de apagamento por atividade de tratamento — regras de apagamento com momento de início e prazo, unidades de apagamento por sistema, do catálogo padrão ou criadas por si
- 03Análise de limiar e avaliação de impacto sobre a proteção de dados segundo o art. 35.º, com matriz de risco, medidas e relatório
- 04Pedidos dos titulares, reclamações e incidentes de proteção de dados como processos com workflow, responsáveis e prazo legal
- 05Consentimentos, ponderações de interesses legítimos, avaliações de impacto da transferência e compromissos de confidencialidade documentados de forma rastreável
- 06Avaliar os requisitos do RGPD, da BDSG e de políticas próprias por objeto — com estado de implementação e criticidade
- 07Registo de cada alteração: quem alterou o quê e quando, com documentos e decisões no objeto
- 08Relatórios e dashboards para o encarregado de proteção de dados e a direção — processos em aberto, prazos a vencer, grau de cumprimento por norma
- 09Colaboração com as áreas de negócio e participantes externos — acesso por objeto e por ligação
Dez atividades de proteção de dados com workflow, prazo e evidência
A gestão da proteção de dados é feita de processos recorrentes. A Complaica conduz cada um deles como tipo de processo próprio — com o workflow, o prazo e a evidência que o RGPD prevê para ele.
Cada processo está ligado ao objeto a que diz respeito — a atividade de tratamento, o sistema, o prestador de serviços, a pessoa —, tem responsáveis, documentos e tarefas e regista cada alteração de estado com autor e data. A cadeia de estados abaixo é o workflow tal como está configurado no software. Outros tipos de processo — verificação de subcontratantes, incidente de segurança, lição aprendida (lesson learned) — estão igualmente incluídos; o modelo de dados pode ser adaptado aos seus procedimentos.
- PA
Atividade de tratamento
Cada tratamento de dados pessoais como processo com finalidade, categorias de dados, titulares, destinatários, fundamento jurídico, prazos de conservação e MTO — ligado aos processos de negócio, sistemas e prestadores de serviços que o suportam. Dos processos aprovados nasce o registo das atividades de tratamento.
Workflow- Rascunho
- Em revisão
- Aprovada
- Revisão pendente
- Descontinuada
- DSR
Pedido do titular dos dados
Acesso, retificação, apagamento, limitação, portabilidade, oposição: cada pedido é conduzido com data de receção, verificação de identidade, responsável e prazo; a resposta, uma eventual prorrogação do prazo com a respetiva fundamentação e as evidências ficam no processo.
Workflow- Recebido
- Verificação de identidade
- Em tratamento
- Respondido
- Recusado
- Concluído
- CMP
Reclamação
Reclamações dos titulares — diretamente ou através da autoridade de controlo — com resposta, correspondência e resultado. Se houver um recurso pendente, o processo fica aberto até à decisão.
Workflow- Recebida
- Em análise
- Resposta elaborada
- Na autoridade de controlo
- Concluída
- Recurso pendente
- DPI
Incidente de proteção de dados
Da deteção à avaliação do risco e à decisão sobre se a autoridade de controlo deve ser notificada — a menos que a violação não seja suscetível de resultar num risco para os titulares — e se, em caso de elevado risco, os titulares devem ser informados sem demora injustificada. Cada passo é documentado com data, incluindo o incidente não sujeito a notificação (art. 33.º, n.º 5).
Workflow- Detetado
- Em avaliação
- Classificado
- Sem dever de notificação
- Notificado à autoridade (art. 33.º)
- Autoridade informada
- Avaliação dos titulares (art. 34.º)
- Exceção art. 34.º, n.º 3
- Titulares informados (art. 34.º)
- Correção em curso
- Concluído
- TA
Análise de limiar
A verificação prévia por atividade de tratamento: é suscetível de implicar um elevado risco para os titulares — segundo os casos do art. 35.º, n.º 3, e as listas das autoridades de controlo? O resultado decide e fundamenta se se segue uma AIPD.
Workflow- Rascunho
- Em revisão
- Aprovada
- Substituída
- DPIA
Avaliação de impacto sobre a proteção de dados
Descrição do tratamento, necessidade e proporcionalidade, riscos para os titulares e medidas de mitigação — com matriz de risco, MTO ligadas e o relatório para o dossiê ou para a consulta prévia da autoridade de controlo.
Workflow- Análise de limiar
- AIPD necessária
- Não necessária
- Em elaboração
- Concluída
- TIA
Avaliação de impacto da transferência
Para cada transferência para um país terceiro: destinatário, instrumento de transferência — decisão de adequação, cláusulas contratuais-tipo, regras vinculativas aplicáveis às empresas —, situação jurídica no país de destino e medidas suplementares. O resultado tem uma data de reavaliação, porque a situação jurídica muda.
Workflow- Rascunho
- Em revisão
- Aprovada — admissível
- Aprovada — com condições
- Inadmissível
- Reavaliação pendente
- Desatualizada
- CR
Consentimento
Consentimentos com finalidade, texto, data, titular e canal — de forma a poder prová-los, como exige o art. 7.º, n.º 1. Uma retirada altera o estado, e o tratamento que nele assenta fica a sabê-lo.
Workflow- Ativo
- Retirado
- Expirado
- LIA
Ponderação de interesses legítimos
O teste em três passos para o interesse legítimo: interesse, necessidade, ponderação com os interesses e os direitos fundamentais dos titulares — documentado e ligado à atividade de tratamento que nele se baseia.
Workflow- Rascunho
- Em revisão
- Concluída
- CC
Compromisso de confidencialidade
O compromisso escrito de confidencialidade e de tratamento apenas mediante instruções — a evidência habitual relativa ao art. 29.º e ao art. 32.º, n.º 4; para os subcontratantes, o art. 28.º, n.º 3, alínea b), exige o compromisso de confidencialidade. Por pessoa, com estado, data e documento.
Workflow- Pendente
- Enviado
- Assinado
- Recusado
- Expirado
- Sem objeto
Conceito de apagamento: regras e unidades de apagamento por atividade de tratamento
Os dados pessoais só podem ser conservados durante o período necessário para as finalidades para as quais são tratados (art. 5.º, n.º 1, alínea e), do RGPD), e o registo indica, se possível, os prazos previstos para o apagamento (art. 30.º, n.º 1, alínea f)). O conceito de apagamento transforma isto em regras que podem ser aplicadas e demonstradas.
A forma de elaborar um conceito de apagamento é descrita pela norma DIN EN ISO/IEC 27555 — sucessora da DIN 66398, cujo método adota. Na Complaica, cada atividade de tratamento tem um separador próprio, «Conceito de apagamento».
- 01Em cada linha, uma categoria de dados e um grupo de titulares — por exemplo, «Dados de registo funcionais» e «Colaboradores de parceiros de negócio» — com a regra de apagamento e a unidade de apagamento que se lhes aplicam
- 02Regras de apagamento (LR) com momento de início, evento desencadeador e prazo — por exemplo, seis meses após a receção da recusa pelo candidato
- 03As unidades de apagamento (LE) descrevem onde e como se apaga: sistema, objeto de referência, granularidade e se é possível um apagamento seletivo
- 04Adotar regras e unidades de apagamento do catálogo padrão ou criá-las por si e ordená-las arrastando e largando
Seis módulos, um conjunto de dados
Organização, ativos, requisitos, riscos, relatórios e processos trabalham sobre os mesmos objetos — uma alteração fica visível em todo o lado onde o objeto aparece.
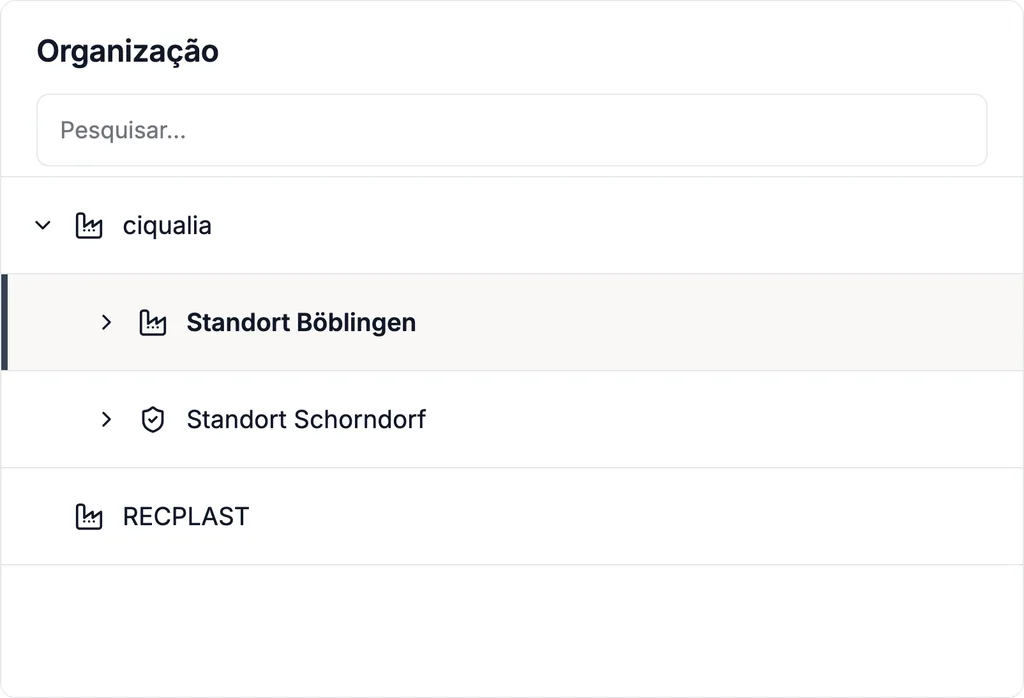
01 / 06 · Gestão da organização
Responsáveis, subcontratantes e locais
Represente a sua organização como uma árvore — entidades, locais, departamentos, funções — e defina quem é responsável pelo tratamento, responsável conjunto ou subcontratante. Os direitos são atribuídos por unidade e por objeto.
02 / 06 · Análise da estrutura de ativos
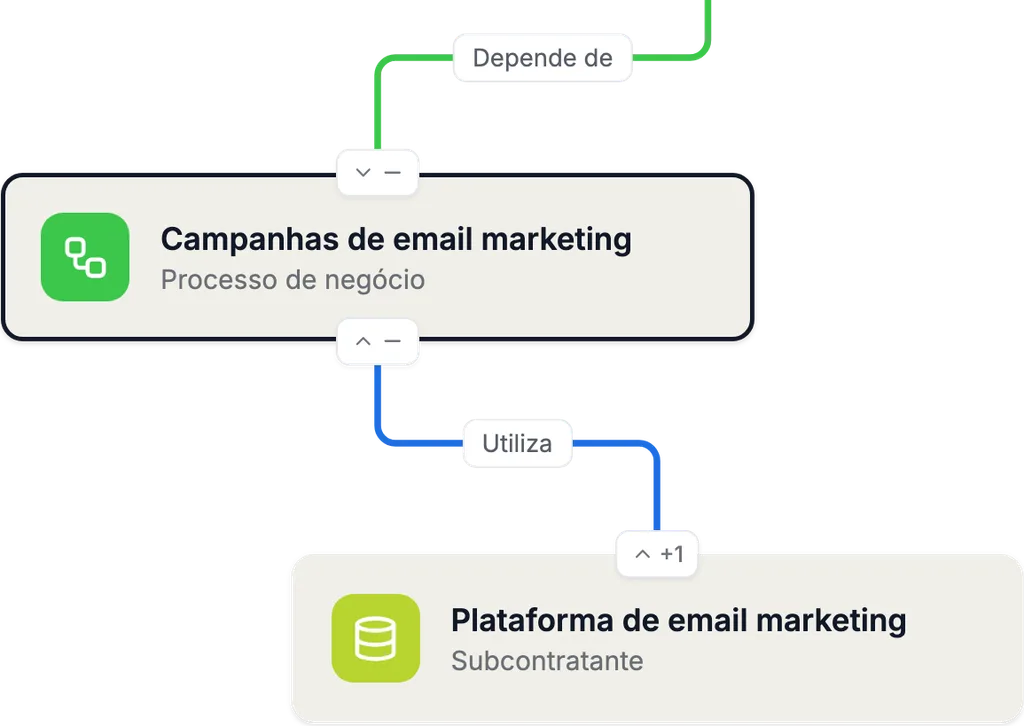
Processos, sistemas, categorias de dados e destinatários
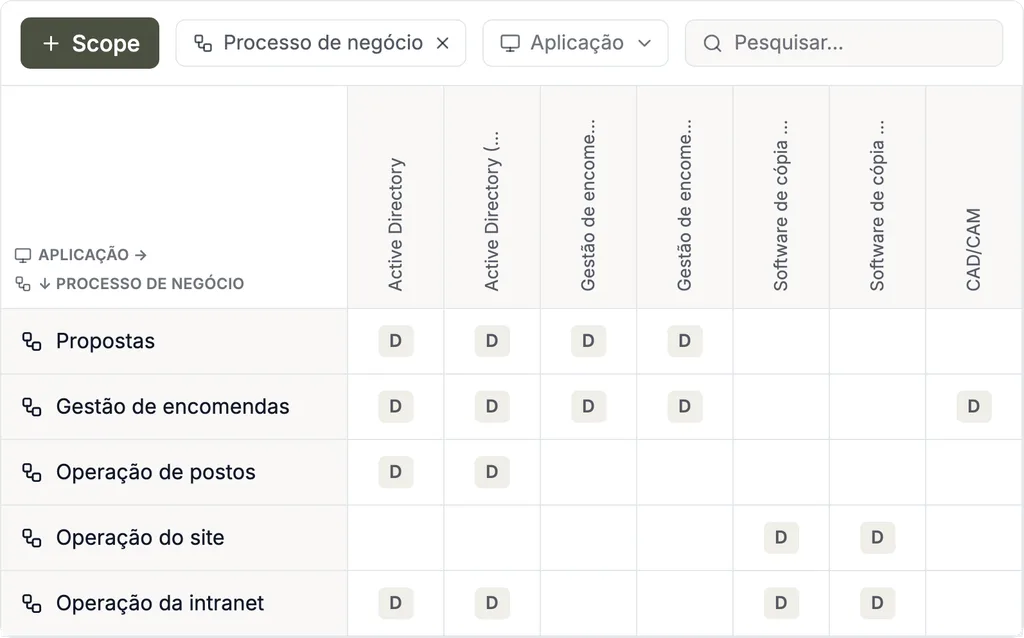
Processos de negócio, aplicações, sistemas, categorias de dados pessoais, grupos de titulares, subcontratantes e destinatários são ativos com atributos, ligados às atividades de tratamento que neles correm.
Os grafos e matrizes de dependências mostram que tratamento usa que sistema e que prestador de serviços vê que dados — e, assim, quem é afetado por um incidente.
03 / 06 · Gestão de compliance
RGPD, BDSG e políticas próprias por objeto
Avalie os requisitos do RGPD (art. 5.º a 49.º), da BDSG e das suas próprias políticas por atividade de tratamento, sistema ou unidade — com grau de implementação, criticidade, responsáveis e evidências. A avaliação acumula-se ao longo da árvore no grau de cumprimento por norma.
04 / 06 · Gestão de riscos
Riscos para os titulares
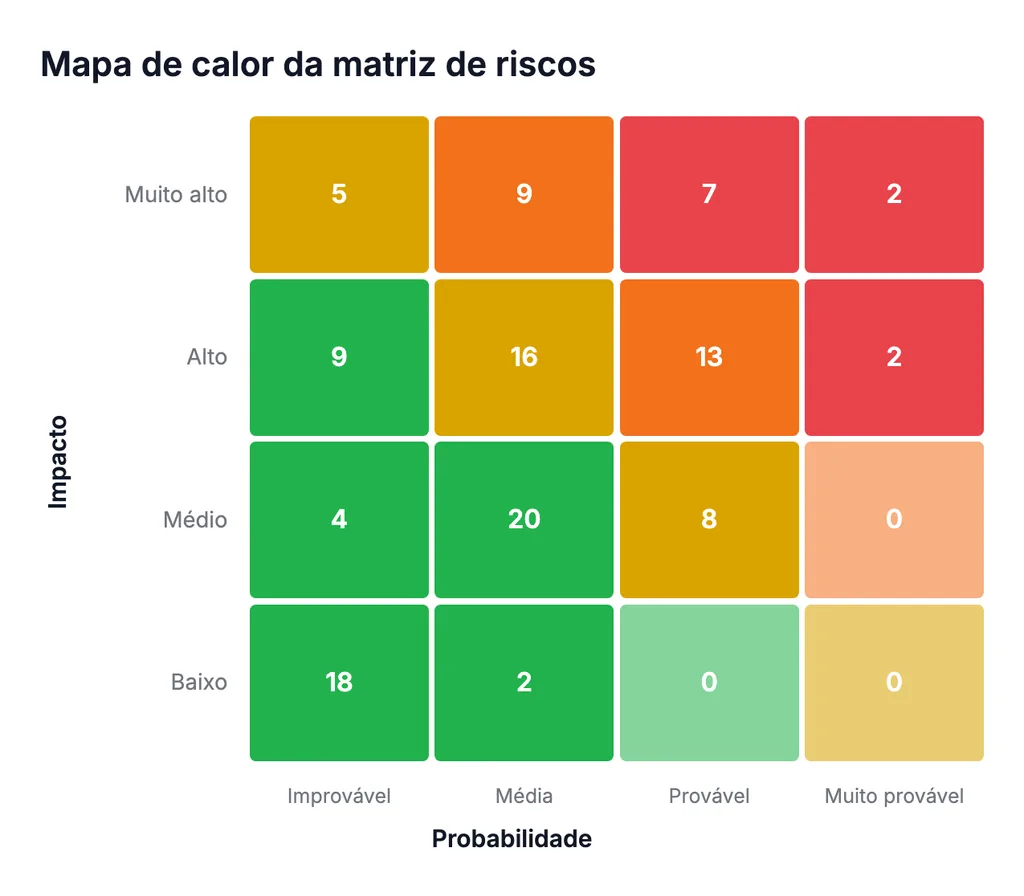
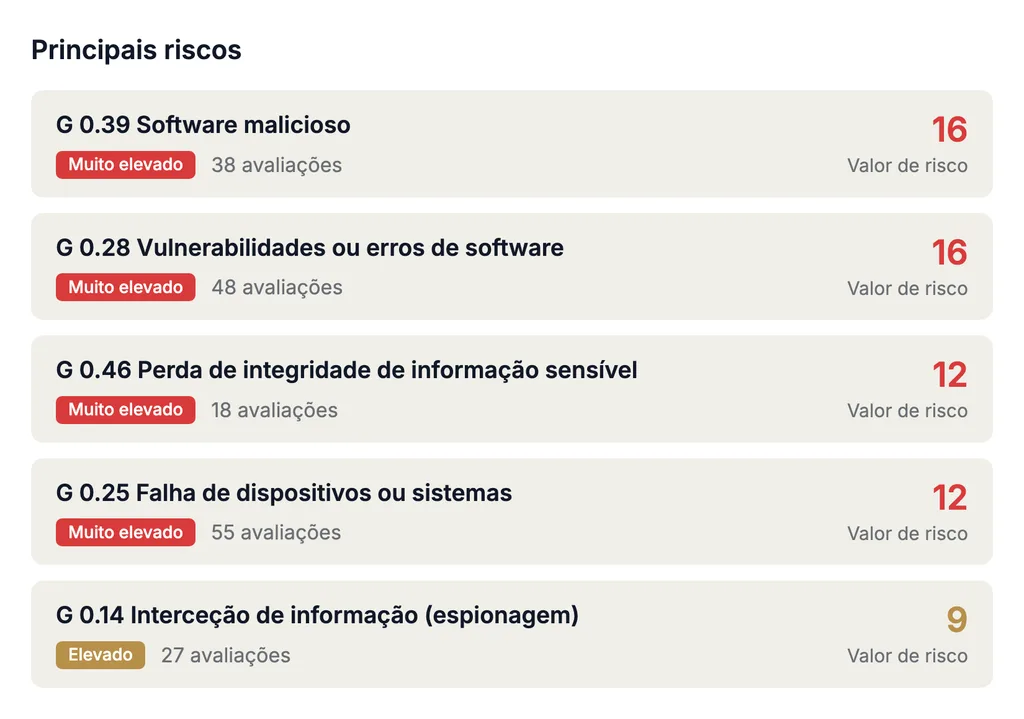
O RGPD avalia os riscos do ponto de vista dos titulares. Identifique ameaças por atividade de tratamento, avalie probabilidade e gravidade numa matriz de risco configurável e acompanhe as medidas e o risco residual ao longo do tempo. A análise de limiar e a AIPD acedem aos mesmos riscos.
05 / 06 · Relatórios e análise de dados
Registo, relatório AIPD e dashboards
O registo das atividades de tratamento, os relatórios AIPD, a documentação de incidentes de proteção de dados e as panorâmicas dos processos em aberto nascem dos seus próprios dados — como modelo de relatório ou relatório personalizado. A distribuição fica a cargo da integração com o Teams e do bot de e-mail.
06 / 06 · Gestão de tarefas e colaboração
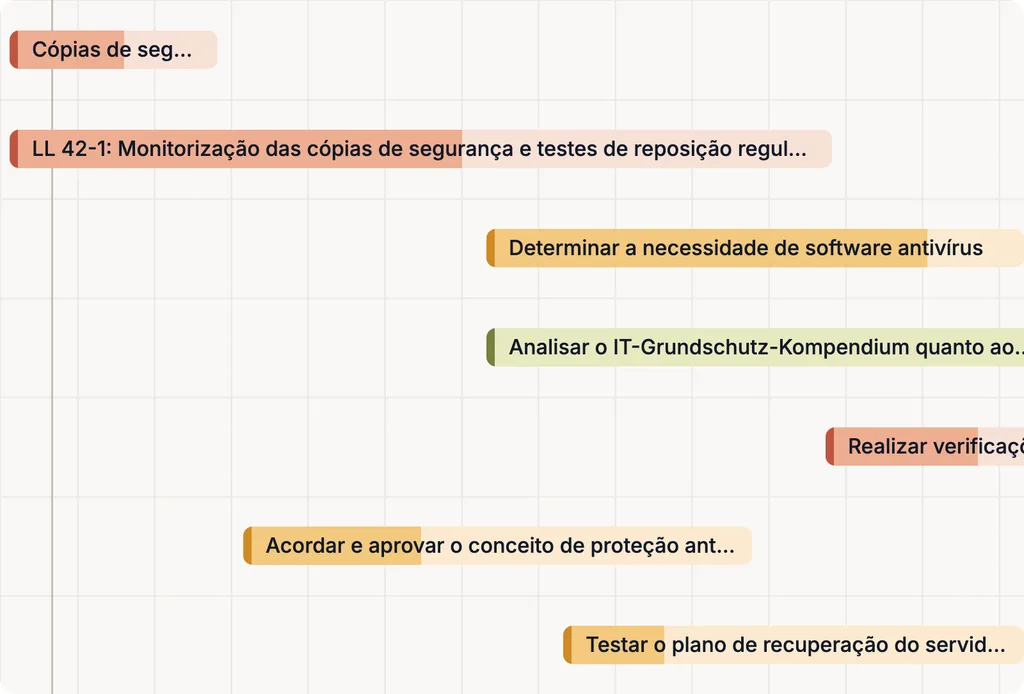
Processos, responsáveis e prazos
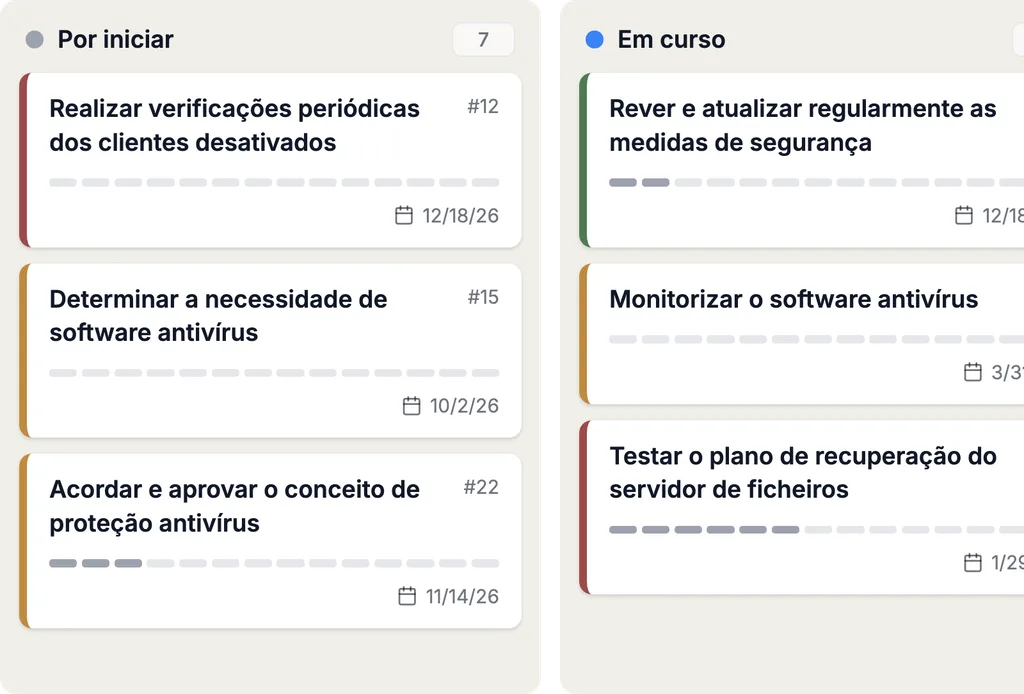
Os processos e as tarefas têm responsáveis, prazos e estado; cada alteração fica registada com autor e data. Áreas de negócio, encarregado de proteção de dados e participantes externos trabalham no mesmo sistema.
DPMS e ISMS numa só plataforma
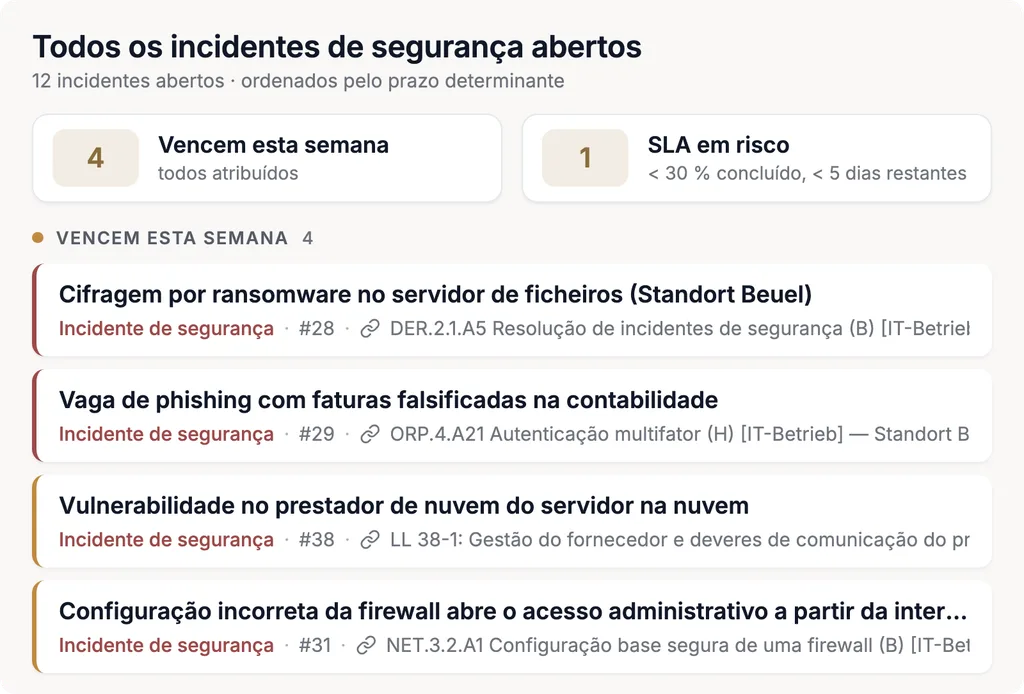
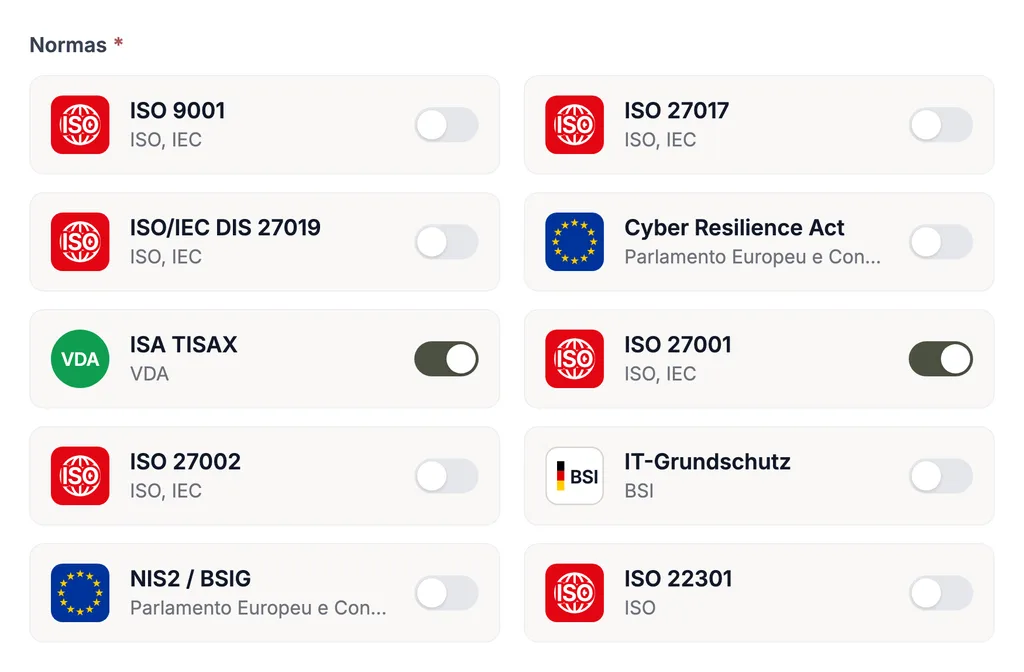
A proteção de dados e a segurança da informação acedem aos mesmos sistemas, prestadores de serviços e riscos. Na Complaica, o seu sistema de gestão da proteção de dados (DPMS) e o seu ISMS partilham ativos, riscos, medidas e evidências: as medidas técnicas e organizativas segundo o art. 32.º podem ser reutilizadas — na medida em que o conteúdo o permita — a partir do ISMS segundo a ISO 27001 ou do IT-Grundschutz, um incidente de segurança pode tornar-se um incidente de proteção de dados, e a NIS2 ou o capítulo de proteção de dados do TISAX são avaliados sobre o mesmo conjunto de dados.
Modelos, catálogos e um modelo organizacional preparado para o arranque vêm com o Data Protection Kit. Cada norma é fornecida com o seu catálogo de requisitos; podem acrescentar-se catálogos próprios.
Migrar a documentação de proteção de dados existente
Não começa do zero: o seu registo atual, as suas listas de sistemas e as panorâmicas de prestadores de serviços podem ser migrados.
- 01Importação e exportação de e para Excel — por exemplo, o seu registo das atividades de tratamento existente
- 02Ligação de sistemas CMDB e de gestão de ativos como Microsoft Azure, i-doit, GLPI ou FNT Command através da REST API
- 03Jira, Microsoft Planner e outros como sistema de tarefas
- 04Data marts, REST API e MCP para sistemas externos de análise e relatórios
- 05A migração dos seus dados é gratuita e acompanhada pelos nossos especialistas
SaaS ou on-premises: operar a Complaica à sua medida
A Complaica está disponível em dois modos de operação. A licença custa o mesmo em ambos os casos.
- SaaS
A Complaica é operada para si; a variante SaaS é alojada na Alemanha.
- On-premises
Opera a Complaica na sua própria infraestrutura.
- Integração de IA à sua escolha
A integração de IA é opcional e liga-se através de MCP ao ChatGPT, ao Claude ou a um serviço de IA alojado localmente.
O que o RGPD exige — e que processo o representa
O Regulamento Geral sobre a Proteção de Dados (Regulamento (UE) 2016/679) aplica-se diretamente desde 25 de maio de 2018 em todos os Estados-Membros. Abrange os tratamentos efetuados no contexto das atividades de um estabelecimento na UE e — nas condições do art. 3.º, n.º 2 — também responsáveis pelo tratamento não estabelecidos na UE que oferecem bens ou serviços a titulares de dados na União ou controlam o seu comportamento. A BDSG, a lei federal alemã de proteção de dados, complementa-o, por exemplo na designação do encarregado de proteção de dados.
O núcleo é o princípio da responsabilidade do art. 5.º, n.º 2: o responsável pelo tratamento é responsável pelo cumprimento dos princípios e tem de poder comprová-lo. A Complaica representa as obrigações como processos com workflow e evidência — a avaliação jurídica continua a ser sua e do seu encarregado de proteção de dados.
Seis grupos de obrigações e os seus tipos de processo
Registo e responsabilidade
Art. 5.º, n.º 2, art. 24.º e art. 30.º
Os responsáveis pelo tratamento e os subcontratantes conservam um registo das atividades de tratamento e disponibilizam-no à autoridade de controlo a pedido. A exceção para menos de 250 trabalhadores não se aplica se o tratamento for suscetível de implicar um risco, não for ocasional ou abranger categorias especiais (art. 9.º) ou dados relativos a infrações (art. 10.º).
Na Complaica: PA · relatório segundo o art. 30.º
Fundamento jurídico por tratamento
Art. 6.º, art. 7.º e art. 9.º
Nenhum tratamento sem fundamento jurídico: consentimento, contrato, obrigação jurídica, interesses vitais, interesse público ou interesse legítimo — este último após ponderação documentada. As categorias especiais precisam, além disso, de uma exceção segundo o art. 9.º, n.º 2.
Na Complaica: CR · LIA
Direitos dos titulares
Art. 12.º a 22.º e art. 77.º
Acesso, retificação, apagamento, limitação, portabilidade e oposição — a responder sem demora injustificada, o mais tardar no prazo de um mês; prorrogável por dois meses em caso de pedidos complexos ou numerosos. Além disso, qualquer titular pode apresentar reclamação à autoridade de controlo.
Na Complaica: DSR · CMP
Segurança e incidentes
Art. 28.º, art. 29.º e art. 32.º a 34.º
Medidas técnicas e organizativas adequadas ao risco; as pessoas com acesso aos dados só os tratam mediante instruções; os subcontratantes são vinculados por contrato. Uma violação de dados pessoais é notificada sem demora injustificada e, sempre que possível, até 72 horas, se for suscetível de resultar num risco — e documentada em todos os casos.
Na Complaica: DPI · CC · MTO · verificação de subcontratantes
Risco e avaliação de impacto
Art. 35.º e art. 36.º
Se um tratamento for suscetível de implicar um elevado risco para os direitos e liberdades dos titulares, é realizada previamente uma avaliação de impacto sobre a proteção de dados. Se esta indicar que o tratamento resultaria num elevado risco na ausência de medidas para atenuar o risco, a autoridade de controlo é consultada antes do tratamento.
Na Complaica: TA · DPIA
Transferências para países terceiros
Art. 44.º a 49.º
Os dados pessoais só saem da UE com um fundamento do capítulo V: decisão de adequação, garantias adequadas como as cláusulas contratuais-tipo da Comissão ou regras vinculativas aplicáveis às empresas — desde o acórdão Schrems II (C-311/18), com uma análise da situação jurídica no país de destino.
Na Complaica: TIA
Cinco passos para um DPMS em funcionamento
Como decorre a implementação com a Complaica — da migração do que já existe até à prova.
- 01
MigrarInventário e estrutura
Migrar o registo, as listas de sistemas e os prestadores de serviços existentes a partir do Excel ou de sistemas ligados; o Data Protection Kit fornece a estrutura de partida.
- 02
LigarTratamentos e ativos
Ligar cada atividade de tratamento a processos de negócio, sistemas, categorias de dados e destinatários — a base do registo e da análise de riscos.
- 03
AvaliarAnálise de limiar e AIPD
Por tratamento, esclarecer se é necessária uma AIPD e associar medidas aos riscos; as MTO vêm, na medida em que se adequem, do ISMS.
- 04
OperarPedidos, incidentes, consentimentos
Conduzir os processos correntes com workflow, prazo e responsável; o dashboard mostra o que está a vencer.
- 05
ComprovarRelatórios e revisão
Gerar o registo, os relatórios AIPD e a documentação de incidentes a partir dos dados e revê-los regularmente.
Porquê a Complaica como software de proteção de dados?
Seis razões pelas quais responsáveis pelo tratamento e encarregados de proteção de dados gerem o seu DPMS com a Complaica.
Workflows em vez de e-mail e Excel
Cada atividade de proteção de dados corre como processo com estado, prazo e responsável — em vez de em caixas de correio e tabelas que dificilmente se mantêm atualizadas ao mesmo tempo.
Rastreável até ao detalhe
Cada alteração é registada com autor e data; documentos, avaliações e decisões ficam no objeto a que se referem.
Pronto a usar com o Data Protection Kit
O Data Protection Kit traz uma estrutura organizacional típica, o modelo de registo segundo o art. 30.º, a avaliação e o relatório AIPD e catálogos de ameaças e medidas.
Adaptável à sua organização
O modelo de dados é ajustado aos seus procedimentos; podem acrescentar-se outras normas e catálogos internos de requisitos.
Colaboração com externos
Áreas de negócio, subcontratantes, advogados ou auditores trabalham no mesmo sistema — o acesso é concedido por objeto e por ligação.
Criticidade e estado de implementação num só olhar
Os requisitos implementados estão marcados e mostram responsáveis, documentos, processos e notas. Os requisitos cumprem-se através de processos, tarefas ou controlos individuais — ou são avaliados por autoavaliação.
Otimize as tarefas de proteção de dados com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre o RGPD, explica requisitos e tipos de processo, ajuda a criar atividades de tratamento e processos e encontra respostas nas suas próprias políticas e contratos. Apoia o trabalho no DPMS — a avaliação e a decisão continuam a ser suas e do seu encarregado de proteção de dados.
- 01Responder a perguntas sobre o RGPD, a BDSG e os prazos
- 02Explicar requisitos e tipos de processo — o que é exigido e o que serve como evidência
- 03Propor, formular e atribuir atividades de tratamento, processos e medidas
- 04Analisar as suas políticas, contratos de subcontratação e documentos e responder a perguntas sobre eles
- 05Explicar a utilização da Complaica — que função para quê
Testemunhos de clientes sobre a Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Adicionalmente: consultoria em proteção de dados e encarregado de proteção de dados externo
O software funciona por si só. Se pretender apoio, os nossos especialistas em proteção de dados acompanham-no adicionalmente — da análise de lacunas à função de encarregado de proteção de dados externo.
- Análise de lacunas e auditoria de proteção de dados
Comparação da sua situação atual com os requisitos do RGPD e da BDSG. Resultado: grau de cumprimento por artigo, uma lista de lacunas priorizada e um plano de implementação.
- Construção do DPMS e do registo
Organização, funções, processos de negócio, sistemas e atividades de tratamento são configurados na Complaica. Obtém um DPMS operacional com um registo segundo o art. 30.º.
- Análise de limiar e AIPD
Acompanhamento da verificação prévia dos seus tratamentos e da avaliação de impacto sobre a proteção de dados para os de risco elevado — identificar riscos, atribuir medidas, elaborar o relatório.
- Subcontratação e transferências para países terceiros
Verificar contratos de subcontratação segundo o art. 28.º, aplicar cláusulas contratuais-tipo, realizar avaliações de impacto da transferência.
- Formação e compromisso dos colaboradores
Formação em proteção de dados e segurança dos dados, compromissos de confidencialidade e instruções para as áreas de negócio — para que pedidos e incidentes sejam reconhecidos e comunicados.
- Encarregado de proteção de dados externo
Os nossos especialistas em proteção de dados assumem a função segundo o art. 37.º do RGPD e o § 38 BDSG — como interlocutor para a autoridade de controlo, os titulares e a direção, temporária ou permanentemente.
Perguntas frequentes sobre software RGPD
O que é o RGPD?
O Regulamento Geral sobre a Proteção de Dados (Regulamento (UE) 2016/679, em inglês GDPR) é o direito da proteção de dados da União Europeia. Aplica-se diretamente desde 25 de maio de 2018 em todos os Estados-Membros e regula em que condições os dados pessoais podem ser tratados, que direitos têm os titulares e que obrigações cabem aos responsáveis pelo tratamento e aos subcontratantes. Na Alemanha é complementado pela lei federal de proteção de dados (BDSG).
O que é um sistema de gestão da proteção de dados (DPMS)?
Um sistema de gestão da proteção de dados (DPMS, do inglês Data Protection Management System) é o conjunto das regras, processos, funções e evidências com que uma organização cumpre o RGPD e o consegue demonstrar. Abrange o registo das atividades de tratamento, os fundamentos jurídicos, as medidas técnicas e organizativas, o tratamento de pedidos e incidentes e a revisão regular.
O que é um software RGPD?
Um software RGPD representa os requisitos do regulamento como catálogo e liga-os àquilo a que se referem — atividades de tratamento, sistemas, categorias de dados, prestadores de serviços, pessoas. As atividades recorrentes correm como processos com workflow e prazo, e o registo, o relatório AIPD e a documentação de incidentes nascem dos dados em vez de tabelas.
Qual é a diferença em relação ao Data Protection Kit?
O Data Protection Kit é o conjunto inicial preparado do software DPMS da Complaica: estrutura organizacional típica, modelo de registo segundo o art. 30.º, avaliação e relatório AIPD e catálogos de ameaças e medidas. Esta página descreve as funções e os procedimentos do software RGPD; o conteúdo do kit é apresentado na página do software DPMS.
Que atividades de proteção de dados suporta a Complaica?
Dez tipos de processo com workflow próprio: atividade de tratamento (PA), pedido do titular dos dados (DSR), reclamação (CMP), incidente de proteção de dados (DPI), análise de limiar (TA), avaliação de impacto sobre a proteção de dados (DPIA), avaliação de impacto da transferência (TIA), consentimento (CR), ponderação de interesses legítimos (LIA) e compromisso de confidencialidade (CC). Além disso, verificação de subcontratantes, incidente de segurança e lição aprendida.
Quanto tempo pode demorar a resposta a um pedido do titular dos dados?
Segundo o art. 12.º, n.º 3, do RGPD, sem demora injustificada e, em todo o caso, no prazo de um mês a contar da receção do pedido. Quando for necessário, tendo em conta a complexidade e o número de pedidos, esse prazo pode ser prorrogado por mais dois meses; o titular dos dados deve ser informado dessa prorrogação e dos motivos da demora no prazo de um mês a contar da receção do pedido. Na Complaica, cada pedido tem o seu prazo, e o dashboard mostra o que está a vencer.
Quando tem de ser notificado um incidente de proteção de dados?
Segundo o art. 33.º, n.º 1, do RGPD, o responsável pelo tratamento notifica uma violação de dados pessoais à autoridade de controlo competente sem demora injustificada e, sempre que possível, até 72 horas após ter tido conhecimento da mesma — a menos que a violação não seja suscetível de resultar num risco para os direitos e liberdades das pessoas singulares. Se a notificação não for transmitida no prazo de 72 horas, é acompanhada dos motivos do atraso. Um subcontratante notifica o responsável pelo tratamento sem demora injustificada. Se a violação for suscetível de implicar um elevado risco, os titulares dos dados devem, segundo o art. 34.º, ser igualmente informados sem demora injustificada. Segundo o art. 33.º, n.º 5, documenta-se cada violação.
Quando é necessária uma avaliação de impacto sobre a proteção de dados?
Segundo o art. 35.º do RGPD, quando um tratamento — em particular se utilizar novas tecnologias — for suscetível de implicar um elevado risco para os direitos e liberdades das pessoas singulares. O art. 35.º, n.º 3, refere em particular a avaliação sistemática e completa de aspetos pessoais, incluindo a definição de perfis, como base de decisões que produzem efeitos jurídicos, o tratamento em grande escala de categorias especiais de dados ou de dados relativos a condenações penais e infrações e o controlo sistemático de zonas acessíveis ao público em grande escala; as autoridades de controlo publicam listas segundo o art. 35.º, n.º 4. Se uma AIPD é necessária, esclarece-o na Complaica a análise de limiar por atividade de tratamento.
O que é uma avaliação de impacto da transferência (TIA)?
A verificação de se uma transferência de dados pessoais para um país terceiro é admissível: que instrumento do capítulo V se aplica — decisão de adequação, cláusulas contratuais-tipo, regras vinculativas aplicáveis às empresas —, se o direito do país de destino compromete a proteção e que medidas suplementares são necessárias. O Tribunal de Justiça da União Europeia exigiu esta verificação no acórdão Schrems II (C-311/18). Na Complaica, a TIA é um tipo de processo com data de reavaliação.
Como provo um consentimento?
Segundo o art. 7.º, n.º 1, do RGPD, o responsável pelo tratamento tem de poder demonstrar que o titular dos dados deu o seu consentimento. Segundo o art. 7.º, n.º 3, o consentimento pode ser retirado a qualquer momento, e retirá-lo tem de ser tão fácil como dá-lo. A Complaica conduz os consentimentos como processos com os estados Ativo, Retirado e Expirado, ligados à atividade de tratamento que neles assenta.
O que é uma ponderação de interesses legítimos?
A verificação de se um tratamento pode assentar no interesse legítimo segundo o art. 6.º, n.º 1, alínea f), do RGPD: existe um interesse legítimo, o tratamento é necessário para ele e não prevalecem os interesses ou os direitos fundamentais do titular? O resultado é documentado — na Complaica, como processo ligado à atividade de tratamento.
Para que serve o compromisso de confidencialidade?
As pessoas que agem sob a autoridade do responsável pelo tratamento ou do subcontratante e têm acesso a dados pessoais só os podem tratar mediante instruções (art. 29.º, art. 32.º, n.º 4); as pessoas autorizadas pelo subcontratante a tratar os dados têm de ter assumido um compromisso de confidencialidade, segundo o art. 28.º, n.º 3, alínea b). O compromisso de confidencialidade escrito é a evidência habitual disso. A Complaica conduz o compromisso por pessoa: enviado, assinado, expirado ou recusado, com documento e data.
O que deve conter um conceito de apagamento?
Um conceito de apagamento define quando são apagados que dados pessoais, e como. As categorias de dados são associadas a regras de apagamento — com momento de início e prazo, derivados da finalidade e das obrigações legais de conservação —, e as unidades de apagamento descrevem em que sistema e com que granularidade os dados são apagados. O método é descrito pela norma DIN EN ISO/IEC 27555:2025-09, que em setembro de 2025 substituiu a DIN 66398. No RGPD, assenta na limitação da conservação (art. 5.º, n.º 1, alínea e)), no direito ao apagamento dos dados (art. 17.º) e nos prazos previstos para o apagamento no registo (art. 30.º, n.º 1, alínea f)).
Quem tem de conservar um registo das atividades de tratamento?
Segundo o art. 30.º do RGPD, cada responsável pelo tratamento e cada subcontratante. O art. 30.º, n.º 5, isenta as empresas e organizações com menos de 250 trabalhadores — mas não se o tratamento efetuado for suscetível de implicar um risco para os direitos e liberdades dos titulares dos dados, não for ocasional ou abranger as categorias especiais de dados a que se refere o art. 9.º, n.º 1, ou dados pessoais relativos a condenações penais e infrações referidos no art. 10.º. Na Complaica, o registo nasce das atividades de tratamento aprovadas como relatório.
O que acrescenta a BDSG?
A lei federal alemã de proteção de dados usa as cláusulas de abertura do RGPD. Entre outros, o § 38 BDSG obriga à designação de um encarregado de proteção de dados quando, em regra, pelo menos vinte pessoas estão permanentemente ocupadas com o tratamento automatizado de dados pessoais ou quando são efetuados tratamentos sujeitos a uma avaliação de impacto sobre a proteção de dados. Na Complaica, a BDSG é avaliada como catálogo de requisitos próprio, a par do RGPD.
Oferecem um encarregado de proteção de dados externo?
Sim, como serviço adicional. Os nossos especialistas em proteção de dados assumem a função segundo o art. 37.º do RGPD e o § 38 BDSG — como interlocutor para a autoridade de controlo, os titulares e a direção, com a Complaica como ferramenta de trabalho. Além disso, prestamos consultoria em análise de lacunas, registo, AIPD, subcontratação e formação.
Fontes Referências e bases jurídicas
6 fontes · RGPD, BDSG, DIN EN ISO/IEC 27555, WP 248, … Mostrar Ocultar
Bases jurídicas
Normas e standards
Orientações e publicações oficiais
Só é juridicamente vinculativa a versão publicada no respetivo jornal oficial. As normas podem ser obtidas junto dos editores indicados.
Começar o RGPD com a Complaica
Pedir uma conta de teste e testar a Complaica por si mesmo, receber a lista de preços ou falar sobre a migração do seu registo atual — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.