Software de gestão
de auditorias internas
Para auditores e equipas de qualidade, SGSI e conformidade que realizam auditorias internas e a fornecedores. Planeie auditorias, documente constatações e acompanhe as ações até ao seu encerramento — relatórios de auditoria e revisão pela gestão nascem dos mesmos dados, não de folhas de cálculo.
- 01Planeamento de auditorias: programas e auditorias com âmbito, critérios e calendário
- 02Sessões de auditoria: cada requisito avaliado como conforme, parcial, não conforme ou não aplicável
- 03Acompanhamento de ações: não conformidades e observações no requisito, ações com responsáveis e prazos
- 04Relatórios de auditoria e revisão pela gestão a partir dos mesmos dados
O processo segue as linhas de orientação da ISO 19011:2026 para auditorias a sistemas de gestão — para ISO 9001, ISO 27001, NIS2 e outras normas.
Porquê a Complaica como software de gestão de auditorias
O que auditores e responsáveis ganham quando as auditorias deixam de ser feitas em folhas de cálculo.
Auditorias nos requisitos
Avaliações, constatações e evidências estão ligadas ao requisito da norma e aos objetos que abrange — não a uma folha de cálculo ao lado do sistema.
Evidências no objeto
Documentos e evidências estão no processo, sistema ou local que demonstram; o auditor encontra-os onde verifica. Como a Complaica encadeia estas evidências e as protege com selos temporais eIDAS, mostra a página sobre a gestão de evidências.
Ações até ao encerramento
Uma não conformidade torna-se uma ação com responsável, prazo e estado; cada mudança de estado é registada com autor e data.
Trabalho num só sistema
Participantes internos e externos — auditores, donos de processos, fornecedores — trabalham no mesmo sistema; o acesso é concedido por objeto e por ligação.
SaaS ou on-premises
Alojado na Alemanha ou na sua própria infraestrutura — a licença custa o mesmo em ambos os casos.
Software para auditorias internas: o módulo de auditoria passo a passo
É assim que realiza auditorias internas na Complaica — do programa de auditoria à revisão pela gestão.
- Definir o âmbito
- Designar auditores
- Preparar requisitos
- Avaliar
- Registar constatações
- Atribuir ações
- Verificar o resultado
- Relatório e revisão pela gestão
01 / 07 · Programa de auditoria
Planear programas de auditoria
Crie programas de auditoria para um período — por exemplo, o programa anual de 2027 — com objetivos, âmbito, critérios de auditoria e calendário. Auditorias internas, a fornecedores e combinadas ficam na mesma árvore, cada uma com as suas sessões e constatações. Designa auditores e responsáveis por auditoria; os auditores externos recebem acesso por objeto e por ligação.
A ISO 19011 recomenda dirigir os recursos para onde os riscos são altos e o desempenho baixo. O grau de cumprimento e a avaliação de riscos na Complaica mostram onde isso acontece.
02 / 07 · Plano e sessões
Realizar sessões de auditoria
Divida uma auditoria em sessões — por processo, local, capítulo ou entrevista. Na sessão, os auditores avaliam cada requisito como conforme, parcial, não conforme ou não aplicável; o progresso da sessão está sempre visível. Os requisitos vêm do catálogo da norma; documentos e evidências já estão nos objetos.
As sessões decorrem no local, à distância ou de forma mista — a ISO 19011:2026 alarga as orientações sobre isso.
03 / 07 · Constatações
Registar constatações e não conformidades
A partir da sessão, cria uma constatação diretamente no requisito: não conformidade ou observação, com estado, gravidade, evidências e responsáveis. Todas as constatações de uma auditoria e de um programa estão numa lista filtrável.
04 / 07 · Ações
Ações corretivas e preventivas
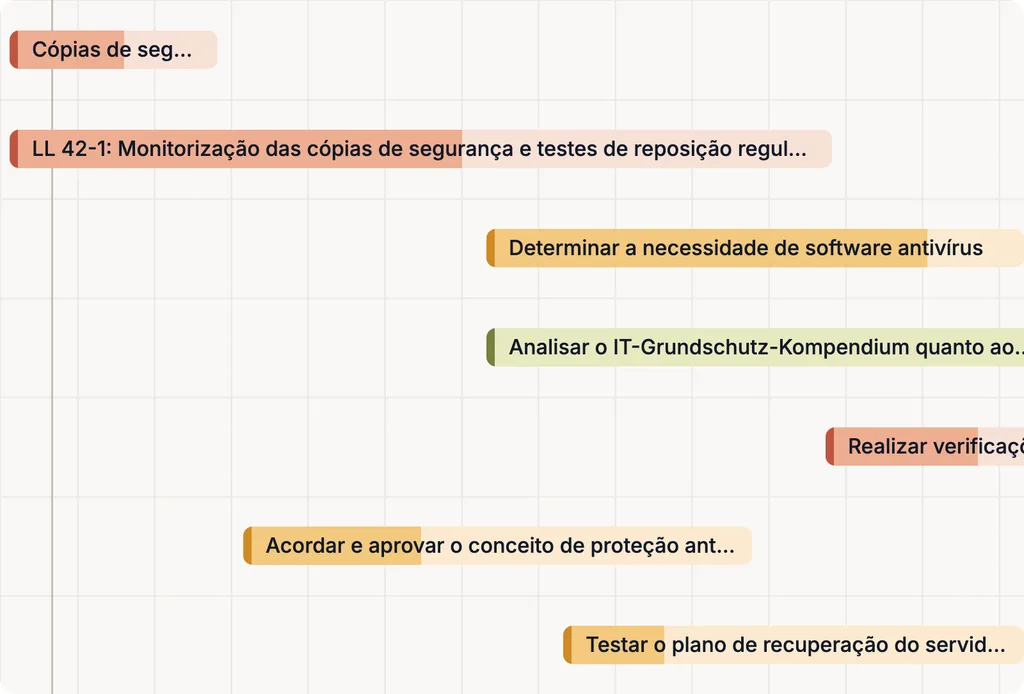
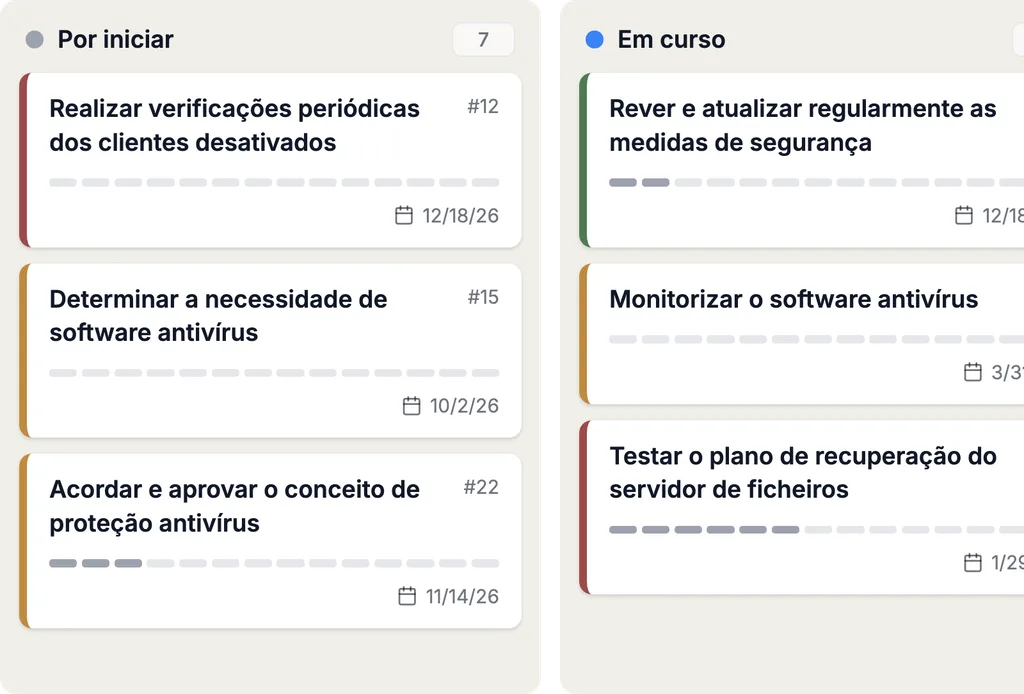
As não conformidades tornam-se ações com responsáveis, prazos e estado — correção, ação corretiva e, quando uma norma o exige, ação preventiva. O fluxo de trabalho é definido por si — por exemplo, que uma ação só é encerrada após verificação; cada mudança de estado é registada com autor e data. Na auditoria de acompanhamento, a avaliação anterior continua visível no requisito.
05 / 07 · Relatórios de auditoria
Elaborar relatórios de auditoria
O relatório de auditoria resume objetivos, âmbito, critérios, constatações e conclusões de uma auditoria e passa pelos seus estados até à emissão. O programa, a auditoria e as normas auditadas ficam associados ao relatório.
06 / 07 · Revisão pela gestão
Revisão pela gestão
Resultados de auditoria, não conformidades em aberto e o estado das ações corretivas entram como entradas na revisão pela gestão, como exigem a ISO 9001 e a ISO 27001 na secção 9.3. As conclusões e as atividades decididas ficam registadas na revisão, e o seu histórico mantém-se rastreável.
07 / 07 · Registos
Registos de auditoria e prontidão para a auditoria
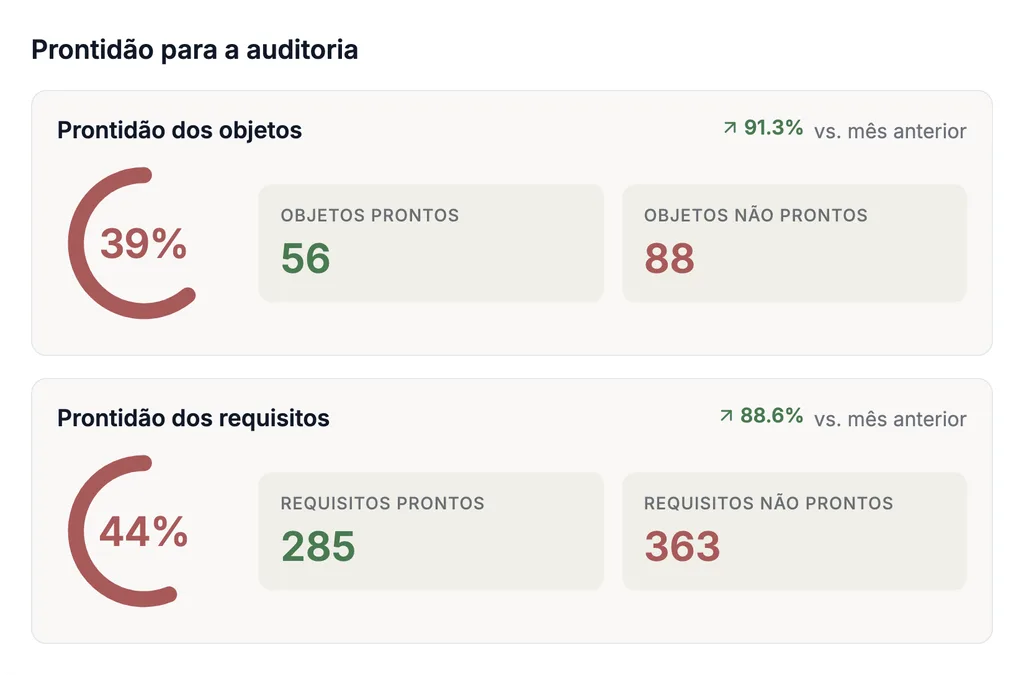
A ISO 19011 recomenda manter registos relacionados com a auditoria (secção 5.5.7): sobre o programa, cada auditoria, constatações e ações. Na Complaica estão nos objetos e requisitos; os painéis mostram, antes da próxima auditoria interna ou externa, até que ponto objetos e requisitos estão prontos.
Das listas de verificação em Excel ao software de gestão de auditorias
As auditorias podem ser feitas com listas de verificação em Excel e relatórios em Word — até se juntarem constatações de várias auditorias, ações com prazos e uma segunda norma. Cinco pontos em que a Complaica organiza o trabalho de outra forma.
| Excel e Word | Complaica | |
|---|---|---|
| Programa de auditoria | Um plano anual numa folha de cálculo, datas no calendário. | Programas com as suas auditorias, sessões e constatações numa árvore; estado e progresso por auditoria. |
| Listas de verificação | Perguntas copiadas de novo para cada auditoria, avaliações em células. | Os requisitos vêm do catálogo da norma; a avaliação fica no requisito e é visível na auditoria seguinte. |
| Constatações e ações | Uma lista de ações, acompanhada à mão. | As constatações tornam-se ações com responsáveis, prazos, estado e verificação da eficácia. |
| Relatórios de auditoria | Um documento Word por auditoria, copiado da folha de cálculo. | O relatório assenta nos dados da auditoria e passa pelos seus estados até à emissão. |
| Várias normas | Uma lista de verificação por norma, manutenção a dobrar. | Auditorias combinadas abrangendo a ISO 9001, a ISO 27001, a NIS2 ou o RGPD sobre os mesmos objetos. |
Tipos de auditoria e várias normas
Auditorias internas, auditorias a fornecedores e a preparação da auditoria de certificação decorrem nos mesmos programas de auditoria — para cada norma que gere na Complaica.
Cada norma é fornecida com o seu catálogo de requisitos; catálogos próprios podem ser acrescentados a qualquer momento.
- Auditorias internas (primeira parte)
A organização audita-se a si própria — como exigem a ISO 9001, a ISO 27001 e as outras normas de sistemas de gestão na secção 9.2.
- Auditorias a fornecedores (segunda parte)
Auditorias a fornecedores externos; na Complaica, os fornecedores são objetos com os seus processos, riscos e constatações.
- Auditorias de certificação (terceira parte)
O organismo de certificação audita segundo a ISO/IEC 17021-1. A Complaica disponibiliza-lhe evidências, relatórios e o estado das ações.
- Auditorias combinadas
Dois ou mais sistemas de gestão numa auditoria, como ISO 9001 e ISO 27001; o relatório de auditoria indica as normas auditadas.
SaaS ou on-premises
O Complaica funciona onde a sua organização precisa — a licença custa o mesmo em ambos os casos.
- SaaS alojado na Alemanha
A variante SaaS é operada na Alemanha; trabalha no browser, sem infraestrutura própria.
- On-premises na sua infraestrutura
Opera o Complaica no seu próprio ambiente — para organizações cujos dados não podem sair de casa.
- Reaproveitar os dados existentes
Importação e exportação de e para Excel e através da API REST; os nossos especialistas acompanham gratuitamente a transferência dos seus dados.
Consultoria de auditoria segundo a ISO 19011
Consultoria ao longo do processo de auditoria — do programa de auditoria à revisão pela gestão, na medida de que precisar.
- Estabelecer o programa de auditoria
Definir objetivos, riscos, âmbito e calendário do programa e criá-lo na Complaica.
- Auditorias internas
Realizar ou acompanhar auditorias internas segundo a ISO 19011 — para ISO 9001, ISO 27001, NIS2 e outras normas.
- Auditorias a fornecedores
Planear e realizar auditorias a fornecedores externos, acompanhar constatações e ações com o fornecedor.
- Preparação para a certificação
Apresentar evidências, relatórios e ações em aberto como o organismo de certificação os quer ver.
- Revisão pela gestão
Preparar as entradas provenientes das auditorias e ações e acompanhar a revisão pela gestão.
O que os clientes dizem da Complaica
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Otimize as tarefas de compliance com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre a ISO 19011 e as normas auditadas, sugere perguntas de auditoria, redige constatações e ações corretivas e resume os resultados das auditorias. A avaliação e as decisões continuam a cargo dos auditores.
- 01Responder a perguntas sobre a ISO 19011 e a edição de 2026
- 02Sugerir perguntas de auditoria para um requisito
- 03Redigir e atribuir constatações e ações corretivas
- 04Resumir os resultados de uma auditoria para o relatório e a revisão pela gestão
- 05Explicar a utilização da Complaica — que funcionalidade serve para quê
A ISO 19011 em resumo
A ISO 19011 contém as linhas de orientação internacionais para auditorias a sistemas de gestão — recomendações, não requisitos; ninguém se certifica segundo ela. A quarta edição, de maio de 2026, alarga sobretudo as orientações sobre métodos de auditoria à distância (da ISO/IEC TS 17012) e sobre locais virtuais no anexo A.
- 4 Princípios da auditoria
Integridade, apresentação imparcial, zelo profissional devido, confidencialidade, independência, abordagem baseada em evidências e no risco.
- 5 Gestão de um programa de auditoria
Objetivos, riscos e oportunidades, âmbito, recursos e registos do programa; monitorização e melhoria.
- 6 Realização de uma auditoria
Preparar, realizar, constatações e conclusões, relatório, conclusão e acompanhamento.
- 7 Competência dos auditores
Comportamento, conhecimentos e aptidões de auditores e auditores coordenadores, e a sua avaliação.
- Anexo A
Orientações adicionais para auditores, entre outras sobre auditorias à distância e locais virtuais.
Informação ISO à data de 25 de outubro de 2026
Perguntas frequentes sobre software de gestão de auditorias
O que é um software de gestão de auditorias?
Um software de gestão de auditorias conduz o processo de auditoria num único sistema: planeamento em programas e auditorias, avaliações por requisito em sessões de auditoria, constatações, acompanhamento de ações, relatórios de auditoria e a revisão pela gestão. Em vez de manter separadas listas de verificação, listas de ações e relatórios, auditores e responsáveis trabalham sobre um único conjunto de dados.
A quem se destina a Complaica como software de auditorias internas?
A auditores de sistemas de gestão e equipas de qualidade, SGSI e conformidade que realizam auditorias internas e a fornecedores segundo a ISO 9001, a ISO 27001, a NIS2, o TISAX, o Grundschutz++ ou regras próprias.
Como decorre uma auditoria interna na Complaica?
Cria a auditoria no programa com âmbito e critérios, divide-a em sessões, avalia cada requisito, regista constatações no requisito e cria ações para as não conformidades. O relatório de auditoria passa pelos seus estados até à emissão; os resultados entram na revisão pela gestão.
Como são acompanhadas as constatações e as ações?
As constatações — não conformidades e observações — figuram com estado e gravidade numa lista filtrável por auditoria e programa. As ações têm responsáveis, prazos e estado e aparecem no cronograma e no quadro; cada mudança de estado é registada com autor e data.
Podem auditores externos trabalhar na Complaica?
Sim. Participantes internos e externos — auditores, fornecedores, consultores — trabalham no mesmo sistema; o acesso é concedido por objeto e por ligação.
As auditorias podem abranger várias normas?
Sim. Um programa de auditoria pode conter auditorias a normas diferentes, e o relatório de auditoria indica as normas auditadas. A ISO 19011 descreve também auditorias combinadas de dois sistemas de gestão, por exemplo ISO 9001 e ISO 27001.
Como se relacionam a auditoria interna e a revisão pela gestão?
A ISO 9001 e a ISO 27001 exigem na secção 9.3 que os resultados das auditorias sejam considerados na revisão pela gestão. Na Complaica, relatórios de auditoria, não conformidades em aberto e o estado das ações estão disponíveis para isso; conclusões e atividades ficam registadas na revisão.
O que é a ISO 19011 e é certificável?
A ISO 19011 contém as linhas de orientação internacionais para auditorias a sistemas de gestão: princípios, gestão de um programa de auditoria, realização de auditorias e competência dos auditores. Dá recomendações e não é certificável; o que se certifica é o sistema de gestão, por exemplo segundo a ISO 9001 ou a ISO 27001. Também a Complaica não está «certificada segundo a ISO 19011» — o software apoia os processos que as linhas de orientação descrevem.
O que há de novo na ISO 19011:2026?
A quarta edição, de maio de 2026, substitui a ISO 19011:2018. As principais alterações: orientações alargadas sobre métodos de auditoria à distância, retiradas da ISO/IEC TS 17012, e um anexo A alargado sobre auditorias à distância e locais virtuais. Os termos assentam na ISO 9000:2026.
É possível transferir listas de verificação existentes?
Sim. A Complaica importa e exporta dados de e para Excel e através da API REST; os documentos ficam arquivados no objeto. Os nossos especialistas acompanham gratuitamente a transferência dos seus dados.
A Complaica está disponível como SaaS ou on-premises?
Ambos. A versão SaaS está alojada na Alemanha; on-premises, opera a Complaica na sua própria infraestrutura. A licença custa o mesmo nos dois casos.
Fontes Referências e bases jurídicas
3 fontes · ISO 19011, ISO 9001, ISO/IEC 27001 Mostrar Ocultar
Normas e standards
Só é juridicamente vinculativa a versão publicada no respetivo jornal oficial. As normas podem ser obtidas junto dos editores indicados.
Gestão de auditorias com a Complaica
Peça uma demonstração ou a tabela de preços — ou fale connosco sobre o seu programa de auditoria e a transferência das listas de verificação existentes.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.