Software IT-Grundschutz
para o seu ISMS
A Complaica é software IT-Grundschutz para a construção, a operação e a melhoria contínua de um ISMS segundo o BSI IT-Grundschutz — com todos os passos da metodologia: análise de estrutura (Strukturanalyse), determinação da necessidade de proteção (Schutzbedarfsfeststellung), modelação (Modellierung), IT-Grundschutz-Check, análise de riscos (Risikoanalyse) e planeamento da implementação (Realisierungsplanung). O compêndio (IT-Grundschutz-Kompendium) é atualizado regularmente e a migração para o Grundschutz++ está preparada.
- 01Ferramenta IT-Grundschutz para todos os passos da metodologia — num só conjunto de dados
- 02Proteção Básica, Padrão e do Núcleo segundo o BSI-Standard 200-2
- 03Compêndio IT-Grundschutz como catálogo, atualizado regularmente
- 04Pronta para a migração para o Grundschutz++
- 05Integração de IA (MCP) mais consultoria especializada — Co-Intelligence
Implementar e gerir o BSI IT-Grundschutz com a Complaica
As funções do software IT-Grundschutz em resumo: do domínio de informação até à evidência de auditoria, passo a passo segundo o BSI-Standard 200-2.
- 01Representar o domínio de informação (Informationsverbund) e o âmbito (Geltungsbereich) — organização (Institution), locais e processos de negócio
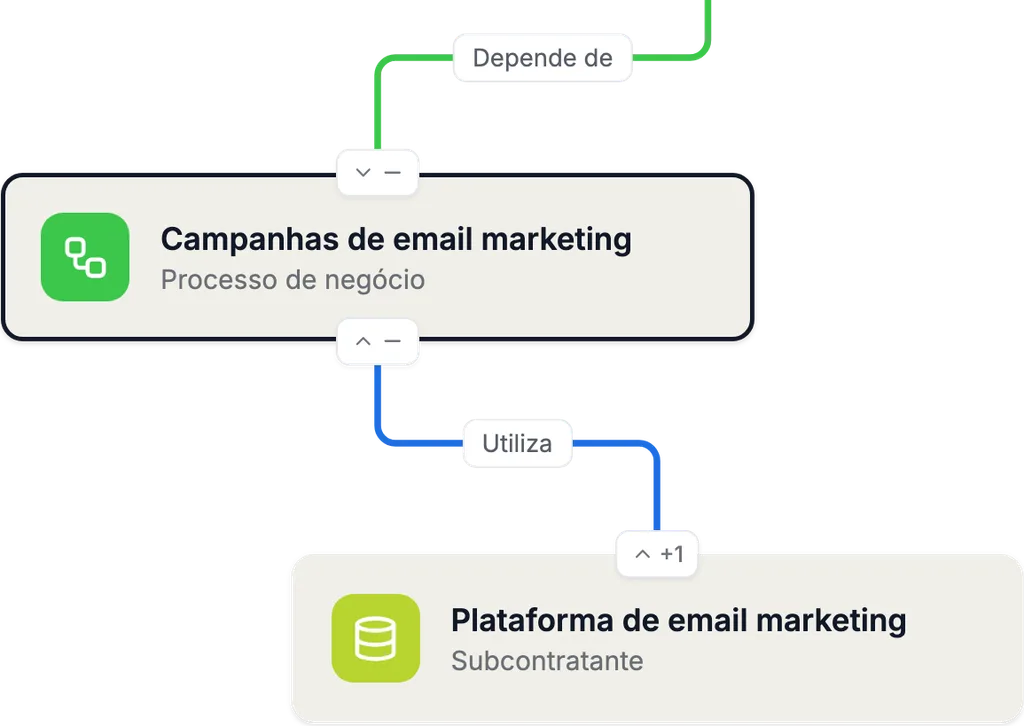
- 02Análise de estrutura (Strukturanalyse): registar e agrupar os objetos-alvo (Zielobjekte) e apresentar as suas dependências como grafo e matriz
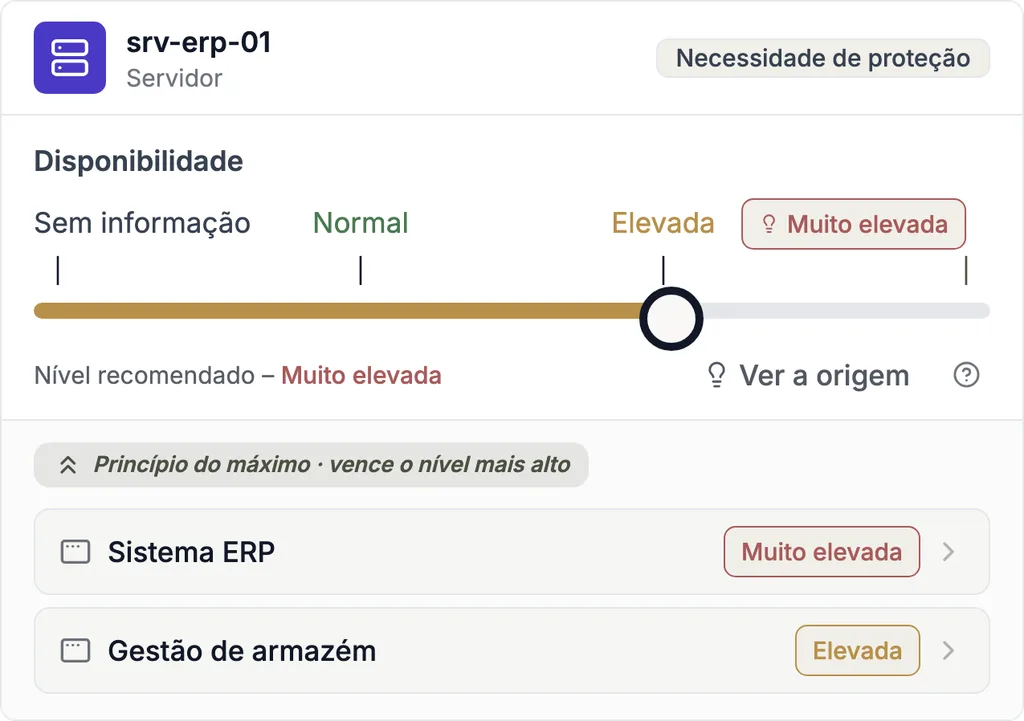
- 03Determinação da necessidade de proteção (Schutzbedarfsfeststellung) para confidencialidade, integridade e disponibilidade — com herança segundo o princípio do máximo (Maximumprinzip)
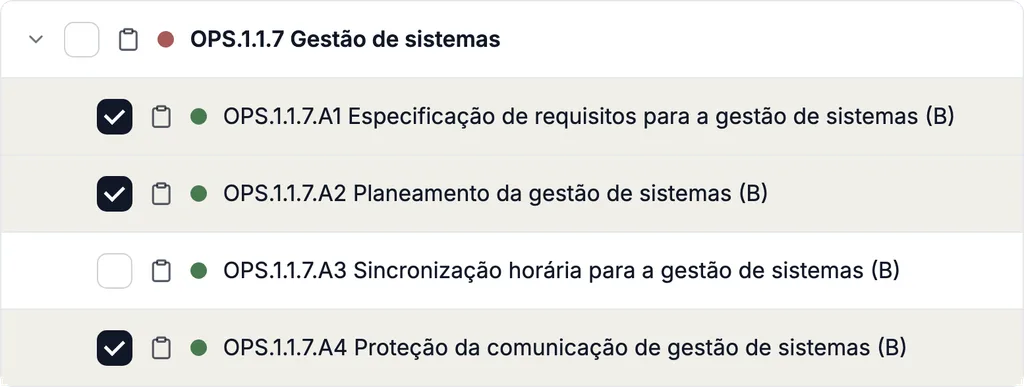
- 04Modelação (Modellierung): atribuir os módulos (Bausteine) do Compêndio IT-Grundschutz (IT-Grundschutz-Kompendium) aos objetos-alvo
- 05IT-Grundschutz-Check: avaliar o estado de implementação por requisito (Anforderung), acumulado até ao domínio de informação
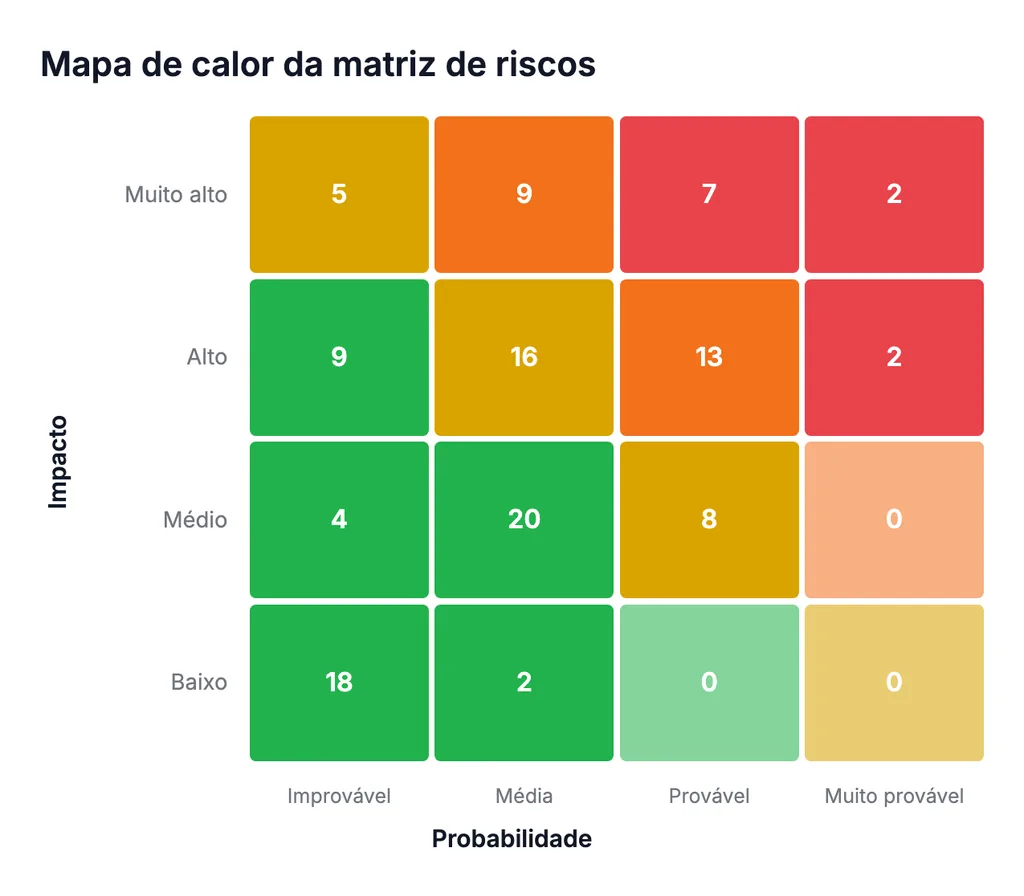
- 06Análise de riscos (Risikoanalyse) segundo o BSI-Standard 200-3, com ameaças elementares (elementare Gefährdungen) e matrizes de risco configuráveis
- 07Plano de implementação (Realisierungsplan): acompanhar as medidas com responsáveis, prazos e estado
- 08Guardar as evidências no objeto correspondente — documentos, ligações e avaliações com autor e data
- 09Documentos de referência (Referenzdokumente) A.1 a A.6, relatórios e dashboards para a gestão e a auditoria
- 10Atualizações regulares do Compêndio IT-Grundschutz; Grundschutz++ como catálogo para a migração
- 11Integração com Microsoft Azure, SAP, Jira e outros sistemas; importação e exportação de e para Excel
- 12Integração de IA (MCP) para perguntas sobre o IT-Grundschutz, módulos e requisitos, e sobre a utilização da ferramenta
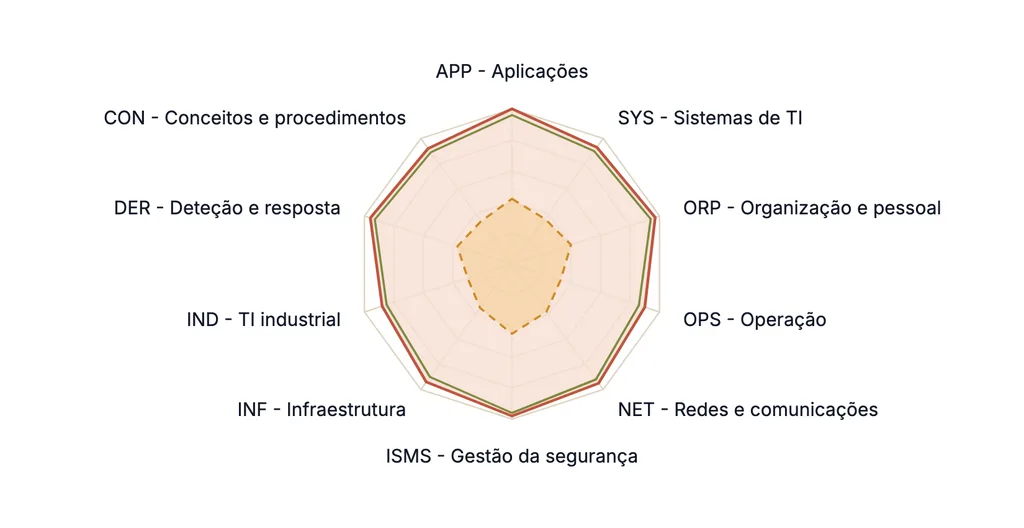
Software ISMS para IT-Grundschutz: módulos e funções
Sete módulos do software ISMS, um conjunto de dados ligado: domínio de informação, objetos-alvo, necessidade de proteção, módulos do compêndio, riscos, relatórios, tarefas e integrações trabalham sobre os mesmos objetos.
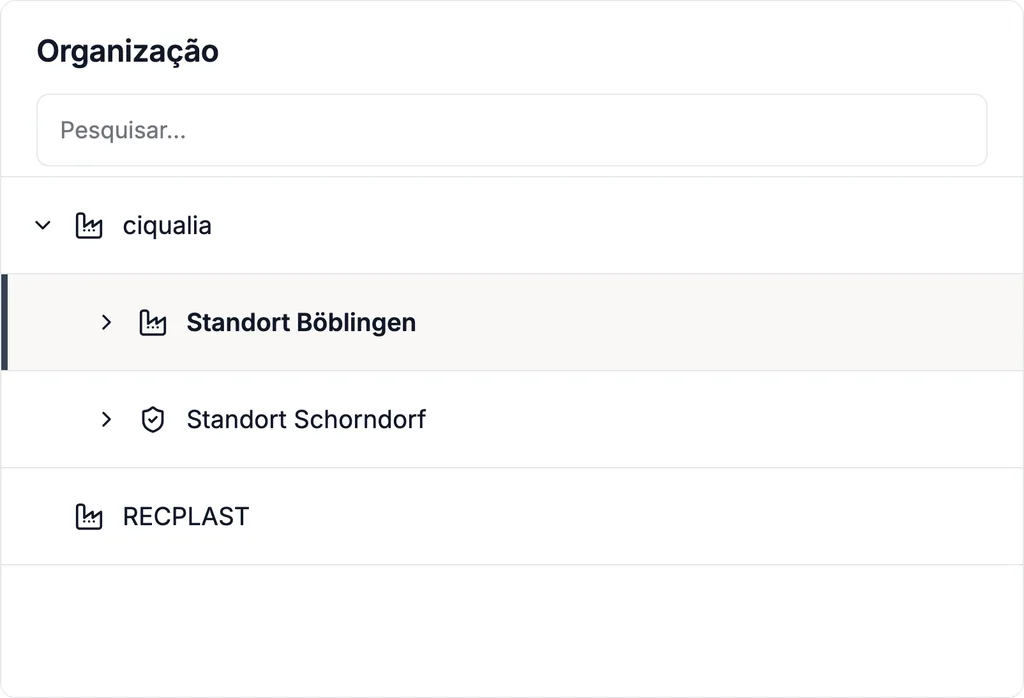
01 / 07 · Gestão da organização
Organização, locais e domínio de informação
Represente a sua organização (Institution) como uma árvore — entidades, locais, departamentos, unidades — e defina o âmbito (Geltungsbereich): que partes formam o domínio de informação (Informationsverbund). As responsabilidades são atribuídas por unidade e por objeto; os direitos de acesso seguem a mesma estrutura.
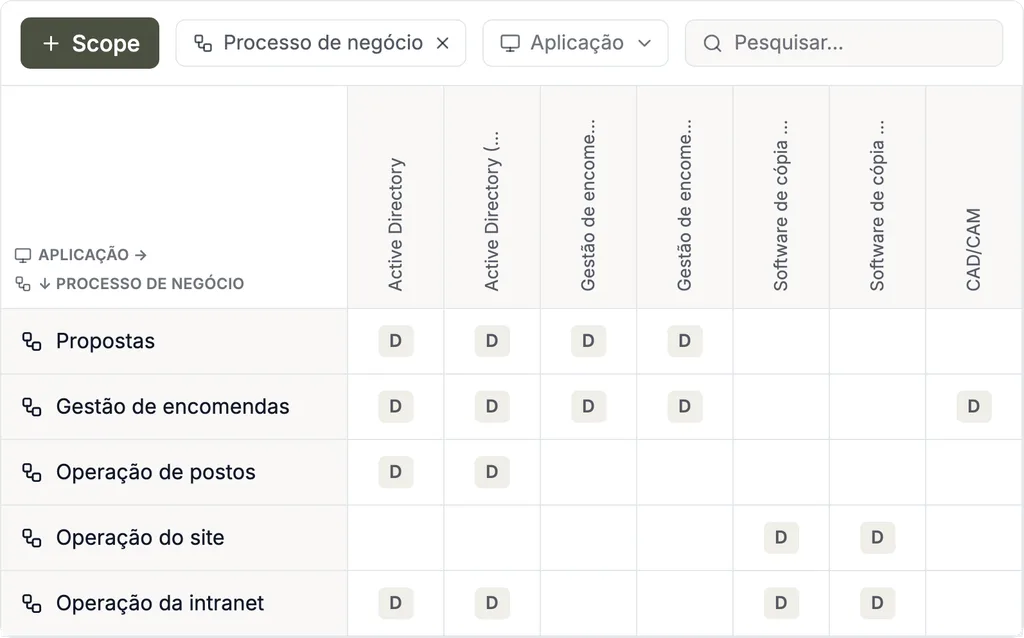
02 / 07 · Análise de estrutura e necessidade de proteção
Análise de estrutura e determinação da necessidade de proteção
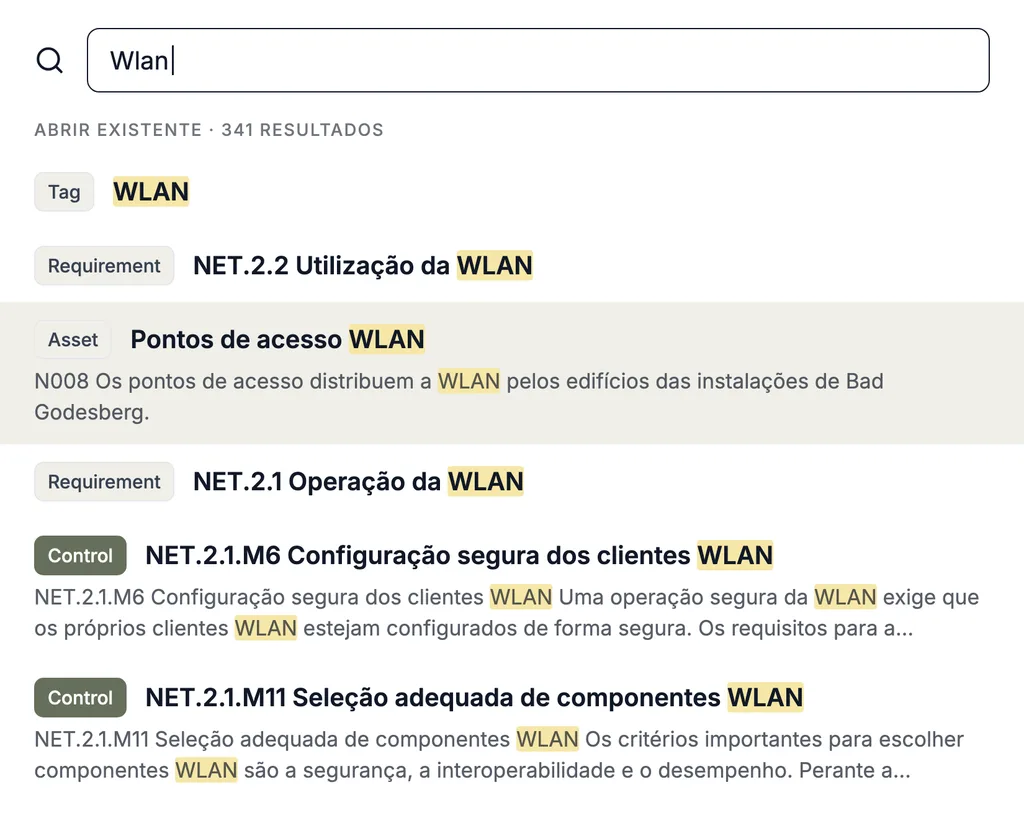
Análise de estrutura (Strukturanalyse): registe os objetos-alvo (Zielobjekte) do domínio de informação — processos de negócio, aplicações, sistemas de TI, redes, salas e fornecedores — com tipo e outros atributos, reúna objetos semelhantes em grupos e ligue-os ao longo das suas dependências. Os objetos-alvo podem ser importados da gestão de ativos, de CMDB, do Microsoft Azure e de outras fontes.
Determinação da necessidade de proteção (Schutzbedarfsfeststellung): a necessidade de proteção é determinada por objeto-alvo para confidencialidade, integridade e disponibilidade — normal, elevada ou muito elevada — e herda-se ao longo das dependências segundo o princípio do máximo (Maximumprinzip). A origem de cada classificação mantém-se rastreável.
03 / 07 · Gestão de compliance
Modelação e IT-Grundschutz-Check
Na modelação (Modellierung), atribua aos objetos-alvo os módulos (Bausteine) do Compêndio IT-Grundschutz (IT-Grundschutz-Kompendium) — de todas as dez camadas (Schichten), de ISMS e ORP a NET e INF. No IT-Grundschutz-Check, cada requisito (Anforderung) recebe um estado de implementação, uma justificação e evidências; o estado acumula-se de baixo para cima até ao domínio de informação.
Os requisitos básicos, os requisitos padrão e os requisitos para necessidade de proteção acrescida podem ser avaliados separadamente — assim é possível começar pela Proteção Básica (Basis-Absicherung) e evoluir para a Proteção Padrão (Standard-Absicherung). Módulos próprios e outras normas são avaliados no mesmo modelo.
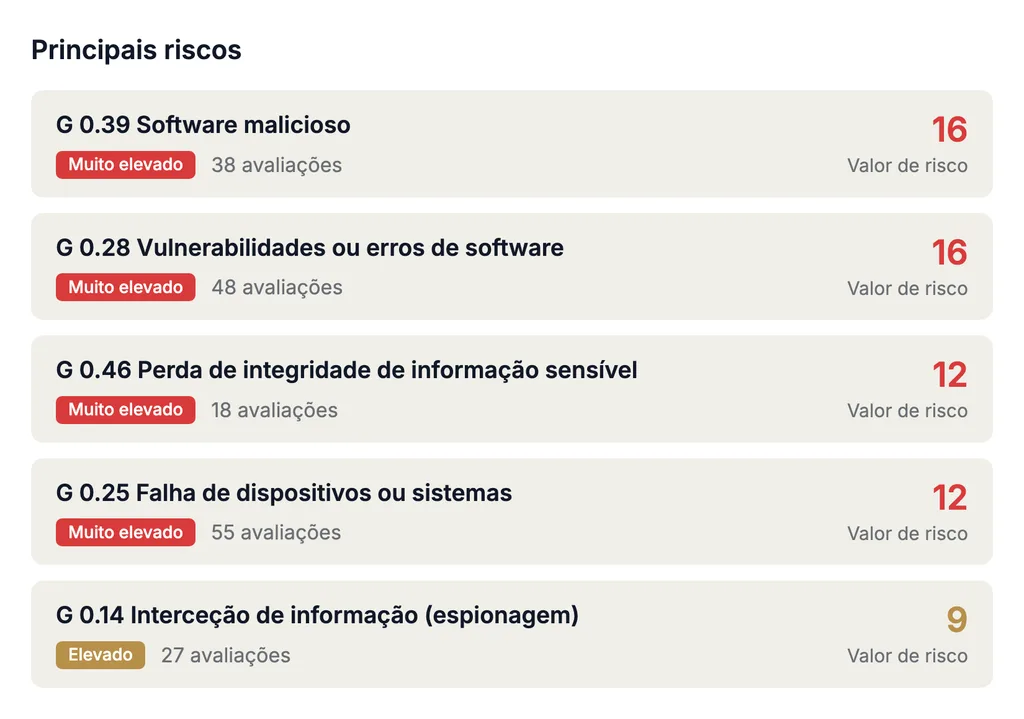
04 / 07 · Gestão de riscos
Análise de riscos segundo o BSI-Standard 200-3
Análise de riscos (Risikoanalyse): para os objetos-alvo com necessidade de proteção elevada ou muito elevada — e para os que não podem ser modelados de forma suficiente com os módulos — identifique as ameaças a partir das ameaças elementares (elementare Gefährdungen) do compêndio ou de catálogos próprios e avalie a frequência de ocorrência e o impacto numa matriz de risco configurável. Para cada risco define-se a opção de tratamento, liga-se a requisitos e medidas e acompanha-se o risco residual ao longo do tempo.
05 / 07 · Relatórios e análise de dados
Documentos de referência e relatórios para a gestão e a auditoria
Gere os documentos de referência (Referenzdokumente) A.1 a A.6 — análise de estrutura, determinação da necessidade de proteção, modelação, IT-Grundschutz-Check, análise de riscos e plano de implementação (Realisierungsplan) — a partir dos seus próprios dados. Os dashboards mostram à gestão o estado do ISMS; a distribuição fica a cargo da integração com o Teams e do bot de e-mail da Complaica, e as ferramentas externas de BI e análise leem os dados através da REST API ou de Data Marts.
06 / 07 · Gestão de tarefas e colaboração
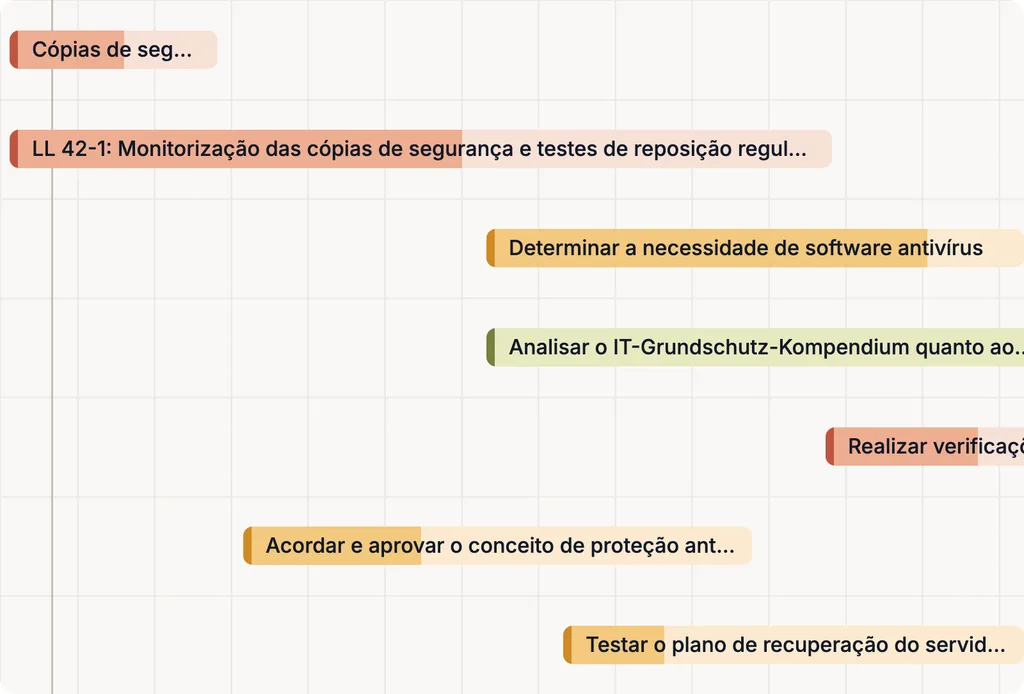
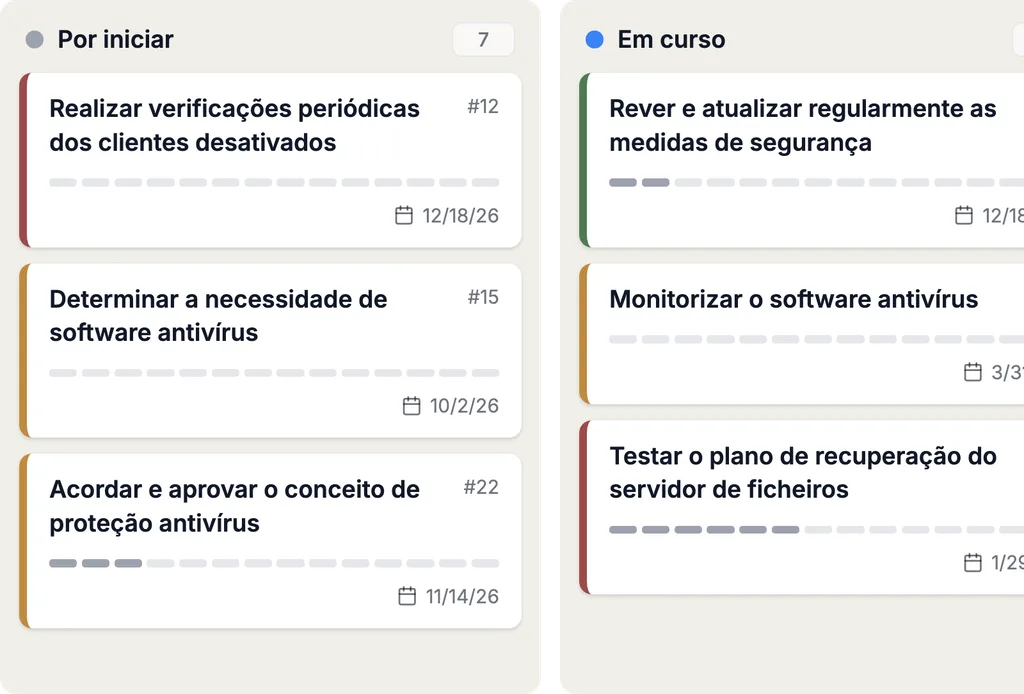
Plano de implementação: medidas e prazos
Dos requisitos em aberto e dos riscos tratados nasce o plano de implementação: as medidas e as tarefas têm responsáveis, prazos e estado; cada alteração de estado fica registada com autor e data. Participantes internos e externos — auditores ou fornecedores, por exemplo — trabalham no mesmo sistema: o acesso a objetos-alvo e documentos concretos é concedido por objeto e por ligação.
07 / 07 · Integrações e automatização
Integrações da Complaica
Através da REST API, a Complaica liga sistemas de gestão de ativos e CMDB — Microsoft Azure, i-doit, GLPI, FNT Command e outros — e mantém a análise de estrutura a par da realidade. O Jira, o Microsoft Planner e outros podem ser ligados como sistemas de tarefas.
Os dados da aplicação estão disponíveis através de Data Marts predefinidos, da REST API ou de MCP para sistemas externos de análise e relatórios.
Ferramenta IT-Grundschutz: todos os passos da metodologia
Como ferramenta IT-Grundschutz, a Complaica apoia cada passo da metodologia IT-Grundschutz segundo o BSI-Standard 200-2 — do domínio de informação à auditoria. Cada passo trabalha sobre os resultados do anterior, num conjunto de dados ligado.
- 01
Domínio de informação
Informationsverbund
Definir a organização, os locais e os processos de negócio a que se aplica o conceito de segurança.
- 02
Análise de estrutura
Strukturanalyse
Registar e agrupar aplicações, sistemas de TI, redes e salas e ligá-los aos processos.
- 03
Determinação da necessidade de proteção
Schutzbedarfsfeststellung
Classificar confidencialidade, integridade e disponibilidade por objeto-alvo; a necessidade de proteção herda-se.
- 04
Modelação
Modellierung
Atribuir os módulos do Compêndio IT-Grundschutz aos objetos-alvo.
- 05
IT-Grundschutz-Check
Comparação entre o previsto e o real
Avaliar o estado de implementação de cada requisito — com justificação e evidência.
- 06
Análise de riscos
BSI-Standard 200-3
Em caso de necessidade de proteção acrescida, identificar ameaças, avaliar e tratar riscos.
- 07
Planeamento da implementação
Realisierungsplanung
Consolidar e priorizar as medidas e implementá-las com responsáveis e prazos.
- 08
Auditoria
Manutenção e melhoria
Documentos de referência A.1 a A.6 e evidências para a auditoria interna e a auditoria de certificação.
Compêndio IT-Grundschutz e migração para o Grundschutz++
O referencial evolui, o seu ISMS permanece: a Complaica mantém o Compêndio IT-Grundschutz atualizado e inclui o Grundschutz++ como catálogo — a migração decorre sobre o conjunto de dados existente.
- Atualizações regulares do compêndio
O Compêndio IT-Grundschutz está incluído como catálogo, com módulos, requisitos e ameaças elementares. As novas edições e as correções do BSI são disponibilizadas regularmente como atualização do catálogo.
- As avaliações mantêm-se
Numa atualização, as avaliações, medidas e evidências existentes mantêm-se. Reavalia-se o que mudou — não todo o domínio de informação.
- Grundschutz++ como catálogo
O BSI está a desenvolver o IT-Grundschutz para o Grundschutz++: um referencial orientado a processos, em formato legível por máquina, cujo catálogo do utilizador substitui o compêndio. A Complaica já suporta o Grundschutz++.
- Migração sem reconstrução
O domínio de informação, os objetos-alvo, a necessidade de proteção, os riscos, as medidas e as evidências mantêm-se na migração; os requisitos do Grundschutz++ são avaliados nos mesmos objetos. Durante a transição, os dois referenciais podem ser mantidos em paralelo.
- Tempo para uma transição ordenada
O plano de marcos do BSI (versão de setembro de 2026) indica 1 de janeiro de 2027 para o início da certificabilidade do Grundschutz++ e 30 de novembro de 2031 para o fim da certificabilidade do IT-Grundschutz.
Porquê a Complaica como software IT-Grundschutz?
Seis razões pelas quais as organizações constroem e operam o seu ISMS segundo o IT-Grundschutz com a Complaica.
Software mais consultoria especializada
Software ISMS e consultoria de uma só fonte: os nossos especialistas em compliance acompanham a implementação, a operação e a preparação da auditoria — até onde precisar.
IT-Grundschutz pronto a usar — compêndio e normas BSI
Os módulos do Compêndio IT-Grundschutz com os seus requisitos e ameaças elementares, os passos da metodologia segundo o BSI-Standard 200-2, a análise de riscos segundo o BSI-Standard 200-3 e modelos de relatórios para os documentos de referência estão preparados. Não começa do zero.
Um conjunto de dados ligado em vez de Excel, PowerPoint e pastas partilhadas
Objetos-alvo, necessidade de proteção, módulos, riscos, medidas e evidências mantêm-se ligados num só modelo de dados — em vez de dispersos por folhas de cálculo, apresentações e pastas partilhadas mantidas coerentes à mão.
Atualizações do compêndio e Grundschutz++ incluídos
As atualizações do catálogo mantêm o compêndio atual, e o Grundschutz++ é avaliado no mesmo conjunto de dados — a migração é uma transição, não uma reconstrução.
Da primeira auditoria à recertificação
Um só conjunto de dados para a certificação inicial, as auditorias de acompanhamento e a recertificação: o estado do ISMS mantém-se atual entre auditorias, nada é reconstruído.
IT-Grundschutz com apoio de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre o IT-Grundschutz, explica módulos e requisitos, ajuda com medidas e tarefas e encontra respostas nas suas próprias políticas e documentos. Apoia o trabalho no ISMS — a avaliação e a decisão continuam a ser suas.
- 01Responder a perguntas sobre a metodologia IT-Grundschutz e o compêndio
- 02Explicar módulos e requisitos — o que é exigido e o que serve como evidência
- 03Propor, formular e atribuir medidas e tarefas
- 04Analisar as suas políticas, procedimentos e documentos e responder a perguntas sobre eles
- 05Explicar a utilização da Complaica — que função para quê
Testemunhos de clientes sobre o ISMS com a Complaica
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Consultoria IT-Grundschutz
Segurança da informação como serviço: consultoria ao longo da metodologia IT-Grundschutz — da análise de lacunas à preparação da auditoria e à migração para o Grundschutz++, na medida de que precisar.
- Análise de lacunas e preparação
Comparação da sua situação atual com os requisitos do Compêndio IT-Grundschutz. Resultado: uma lista de lacunas priorizada e um plano de implementação.
- Construção e implementação do ISMS
Organização de segurança, política de segurança, âmbito e funções segundo o BSI-Standard 200-1 e 200-2 — com a abordagem que lhe convém: Proteção Básica, Padrão ou do Núcleo.
- Análise de estrutura, necessidade de proteção e modelação
O domínio de informação é criado na Complaica: os objetos-alvo são registados e agrupados, a necessidade de proteção é determinada e os módulos são atribuídos.
- Análise de riscos e planeamento de medidas
Análise de riscos segundo o BSI-Standard 200-3 para objetos-alvo com necessidade de proteção acrescida, escolher opções de tratamento e derivar o plano de implementação.
- Auditorias e preparação de auditorias
Auditorias internas, revisão pela gestão e preparação da auditoria de certificação — com os documentos de referência que o auditor quer ver.
- Migração para o Grundschutz++
Planeamento e acompanhamento da transição do Compêndio IT-Grundschutz para o Grundschutz++, sobre o seu conjunto de dados existente.
- Responsável externo pela segurança da informação
Um interlocutor para o seu ISMS, temporário ou permanente — para organizações sem uma função própria para isso.
IT-Grundschutz e outras normas
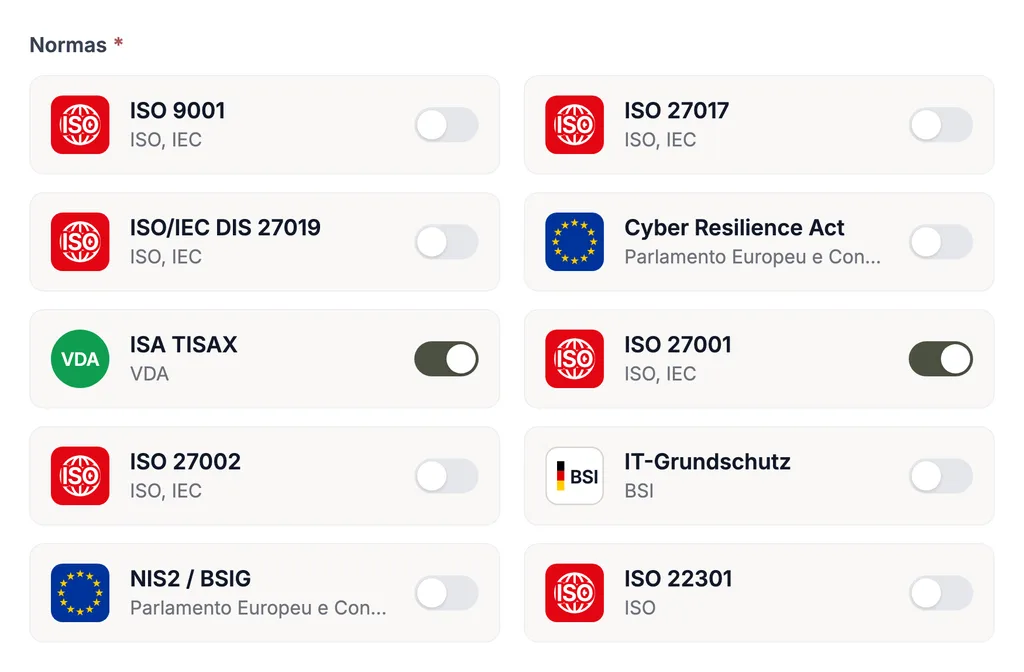
O IT-Grundschutz raramente é o único referencial aplicável a uma organização. Na Complaica, os requisitos de outras normas usam os mesmos objetos-alvo, riscos, medidas e evidências: o que está documentado para o IT-Grundschutz conta também para um ISMS segundo a ISO 27001, para a NIS2, DORA, TISAX ou a gestão da proteção de dados segundo o RGPD. Sem manutenção duplicada.
Cada norma é fornecida com o seu catálogo de requisitos; catálogos próprios podem ser acrescentados a qualquer momento. A plataforma GRC Complaica mostra todas as áreas.
Perguntas frequentes sobre software IT-Grundschutz
O que é o BSI IT-Grundschutz?
O IT-Grundschutz é a metodologia do Serviço Federal alemão para a Segurança da Informação (BSI) para a construção e a operação de um sistema de gestão da segurança da informação (ISMS). É composto pelas normas BSI — 200-1 para o sistema de gestão, 200-2 para a metodologia, 200-3 para a análise de riscos — e pelo Compêndio IT-Grundschutz, cujos módulos descrevem, em dez camadas, os requisitos e as ameaças elementares de cada tema.
O que é um software IT-Grundschutz?
Um software IT-Grundschutz é um software ISMS que representa a metodologia do BSI num só modelo de dados: domínio de informação, objetos-alvo, necessidade de proteção, módulos, requisitos, riscos, medidas e evidências estão ligados entre si. Em vez de manter à mão a coerência de folhas de cálculo e documentos, mantém cada objeto uma só vez, e relatórios como os documentos de referência são gerados a partir dos dados.
Que ferramenta suporta o BSI IT-Grundschutz?
É adequada uma ferramenta IT-Grundschutz que inclua o Compêndio IT-Grundschutz como catálogo e represente todos os passos da metodologia segundo o BSI-Standard 200-2. A Complaica é uma ferramenta desse tipo: a análise de estrutura, a determinação da necessidade de proteção, a modelação, o IT-Grundschutz-Check, a análise de riscos e o planeamento da implementação trabalham sobre um só conjunto de dados, como SaaS ou On-Premises.
Que passos da metodologia IT-Grundschutz suporta a Complaica?
Todos os passos segundo o BSI-Standard 200-2: a definição do domínio de informação (Informationsverbund), a análise de estrutura (Strukturanalyse), a determinação da necessidade de proteção (Schutzbedarfsfeststellung), a modelação (Modellierung) com os módulos (Bausteine) do compêndio, o IT-Grundschutz-Check, a análise de riscos (Risikoanalyse) segundo o BSI-Standard 200-3, o planeamento da implementação (Realisierungsplanung), bem como a manutenção, a auditoria e a melhoria contínua. Cada passo trabalha sobre os resultados do anterior, num só conjunto de dados.
A Complaica suporta o BSI-Standard 200-1, 200-2 e 200-3?
Sim. A Complaica implementa as normas BSI 200-1 (sistemas de gestão da segurança da informação), 200-2 (metodologia IT-Grundschutz) e 200-3 (análise de riscos com base no IT-Grundschutz). Os passos da metodologia e a análise de riscos estão representados no software como fluxos de trabalho, e o Compêndio IT-Grundschutz está incluído como catálogo.
A Complaica suporta a Proteção Básica, Padrão e do Núcleo?
Sim. O BSI-Standard 200-2 prevê três abordagens: a Proteção Básica é a porta de entrada num ISMS, a Proteção do Núcleo considera primeiro uma parte pequena e particularmente importante do domínio de informação, e com a Proteção Padrão implementa-se um processo de segurança completo. Na Complaica, os requisitos básicos, os requisitos padrão e os requisitos para necessidade de proteção acrescida podem ser avaliados separadamente, pelo que pode começar com uma abordagem e evoluir mais tarde.
Como funciona a análise de estrutura na Complaica?
Os objetos-alvo — processos de negócio, aplicações, sistemas de TI, redes, salas — são registados ou importados da gestão de ativos, de CMDB e do Microsoft Azure, reunidos em grupos e ligados ao longo das suas dependências. O grafo de dependências e a matriz de dependências mostram a estrutura do domínio de informação; a análise de estrutura está disponível como documento de referência A.1.
Como funciona a determinação da necessidade de proteção na Complaica?
A necessidade de proteção é determinada por objeto-alvo para confidencialidade, integridade e disponibilidade — normal, elevada ou muito elevada. Herda-se ao longo das dependências segundo o princípio do máximo; a origem de cada classificação pode ser consultada.
Como funcionam a modelação e o IT-Grundschutz-Check na Complaica?
Na modelação, atribuem-se aos objetos-alvo os módulos adequados do Compêndio IT-Grundschutz. No IT-Grundschutz-Check, a comparação entre o previsto e o real, avalia o estado de implementação de cada requisito, justifica-o e guarda as evidências. O estado acumula-se do objeto-alvo individual até ao domínio de informação, e os requisitos em aberto entram no plano de implementação.
A Complaica suporta a análise de riscos segundo o BSI-Standard 200-3?
Sim. Para os objetos-alvo com necessidade de proteção elevada ou muito elevada e para os que não podem ser modelados de forma suficiente com os módulos, as ameaças são identificadas — a partir das ameaças elementares do compêndio ou de catálogos próprios — e avaliadas numa matriz de risco configurável. Para cada risco definem-se a opção de tratamento e as medidas; o risco residual pode ser acompanhado ao longo do tempo.
A Complaica gera os documentos de referência A.1 a A.6?
Sim. A análise de estrutura (A.1), a determinação da necessidade de proteção (A.2), a modelação (A.3), o resultado do IT-Grundschutz-Check (A.4), a análise de riscos (A.5) e o plano de implementação (A.6) são gerados como relatórios a partir do conjunto de dados atual — na auditoria inicial e antes de cada auditoria de acompanhamento, sem reescrever os documentos.
A Complaica suporta o Compêndio IT-Grundschutz?
Sim. O Compêndio IT-Grundschutz está incluído como catálogo, com os seus módulos, requisitos e ameaças elementares. Quando o BSI publica uma nova edição ou correções, o catálogo é atualizado e disponibilizado como atualização; as avaliações, medidas e evidências existentes mantêm-se.
O que é o Grundschutz++?
O Grundschutz++ é a reformulação do Grundschutz pelo BSI: um referencial totalmente orientado a processos, cujos requisitos existem num formato legível por máquina e podem, por isso, ser avaliados por ferramentas. O catálogo do utilizador Grundschutz++ substitui o Compêndio IT-Grundschutz.
A Complaica suporta o Grundschutz++?
Sim. A Complaica é uma das primeiras ferramentas com suporte para o BSI Grundschutz++. Os requisitos do Grundschutz++ são mantidos como catálogo e avaliados no mesmo conjunto de dados que o IT-Grundschutz.
Como funciona a migração para o Grundschutz++?
A migração decorre sobre o conjunto de dados existente: o domínio de informação, os objetos-alvo, a necessidade de proteção, os riscos, as medidas e as evidências mantêm-se, e os requisitos do Grundschutz++ são avaliados nos mesmos objetos. Durante a transição, os dois referenciais podem ser mantidos em paralelo. Se o desejar, os nossos consultores acompanham a migração.
Até quando é possível a certificação segundo o IT-Grundschutz?
Segundo o plano de marcos do BSI (versão de setembro de 2026), a partir de 1 de janeiro de 2027 podem ser apresentados pedidos de certificação ISO 27001 com base no Grundschutz++; a certificabilidade do IT-Grundschutz termina a 30 de novembro de 2031. O BSI ajusta o plano continuamente — é determinante a versão publicada no sítio web do BSI.
Qual é a diferença entre o IT-Grundschutz e a ISO 27001?
A ISO/IEC 27001 descreve o que um ISMS tem de assegurar e deixa a concretização à organização. O IT-Grundschutz fornece para isso uma metodologia concreta e, com os módulos do compêndio, requisitos detalhados. Os dois podem ser combinados: a Proteção Padrão é compatível com a certificação ISO 27001, e o certificado chama-se então «ISO 27001 com base no IT-Grundschutz». Na Complaica, ambos assentam no mesmo conjunto de dados.
É possível migrar um ISMS existente do Excel ou de outros sistemas?
Sim. A Complaica importa e exporta dados de e para Excel, através da REST API e de outras ferramentas ISMS; a migração dos seus dados é gratuita e acompanhada pelos nossos especialistas. Assim avalia a ferramenta com o seu próprio conjunto de dados em vez de dados de demonstração.
A Complaica pode gerir várias normas ao mesmo tempo?
Sim. ISO 27001, NIS2, TISAX, RGPD, ISO 22301 e outras normas são avaliadas no mesmo modelo e usam os mesmos objetos-alvo, riscos, medidas e evidências. O que está documentado para o IT-Grundschutz conta também para as outras normas.
A Complaica está disponível como SaaS e On-Premises?
Sim, ambos. A variante SaaS é alojada na Alemanha; On-Premises, opera a Complaica na sua própria infraestrutura. A licença custa o mesmo em ambos os casos.
Como apoia a Complaica a auditoria e a certificação IT-Grundschutz?
As evidências ficam no objeto que comprovam, e os documentos de referência são gerados a partir do conjunto de dados atual. Os dashboards mostram o estado antes da auditoria e os auditores externos podem receber acesso direcionado. Como o mesmo conjunto de dados continua a viver, as auditorias de acompanhamento e a recertificação são preparadas a partir da operação corrente. A certificação em si é realizada pelo BSI com base na auditoria de um auditor certificado.
Começar o IT-Grundschutz com a Complaica
Testar o software IT-Grundschutz, pedir uma demo ou falar sobre o seu ISMS atual e a migração para o Grundschutz++ — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.