Ferramenta Grundschutz++
para o seu ISMS
Com a Complaica implementa o Grundschutz++ sobre o conjunto de dados do seu ISMS existente. Ligue requisitos a ativos, planeie medidas e documente auditorias internas — de forma centralizada e rastreável.
- 01Catálogo de utilizador Grundschutz++ como catálogo OSCAL, atualizado diretamente a partir do GitHub do BSI
- 02As cinco etapas do processo da Methodik-GS++ — do levantamento e planeamento à melhoria contínua
- 03Migração a partir do IT-Grundschutz e da ISO 27001 com base nos mapeamentos do BSI
- 04Auditorias internas segundo PERF.3 e ISO 19011: programa de auditoria, plano de auditoria, esquema de avaliação, relatório de auditoria
- 05Integração de IA (MCP) e consultoria especializada — Co-Intelligence
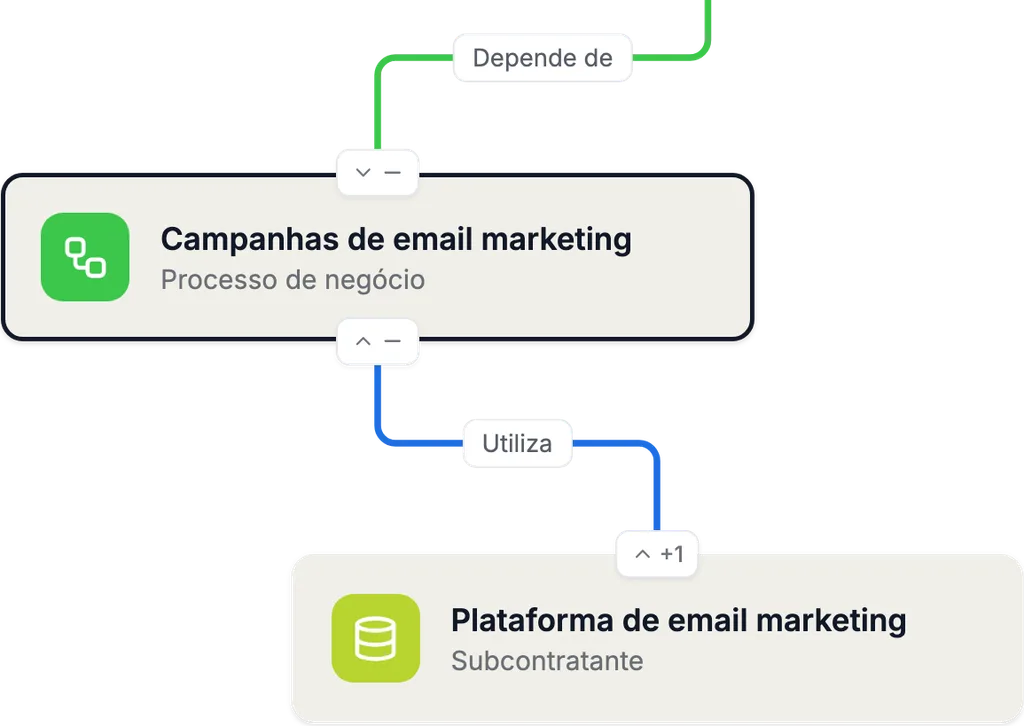
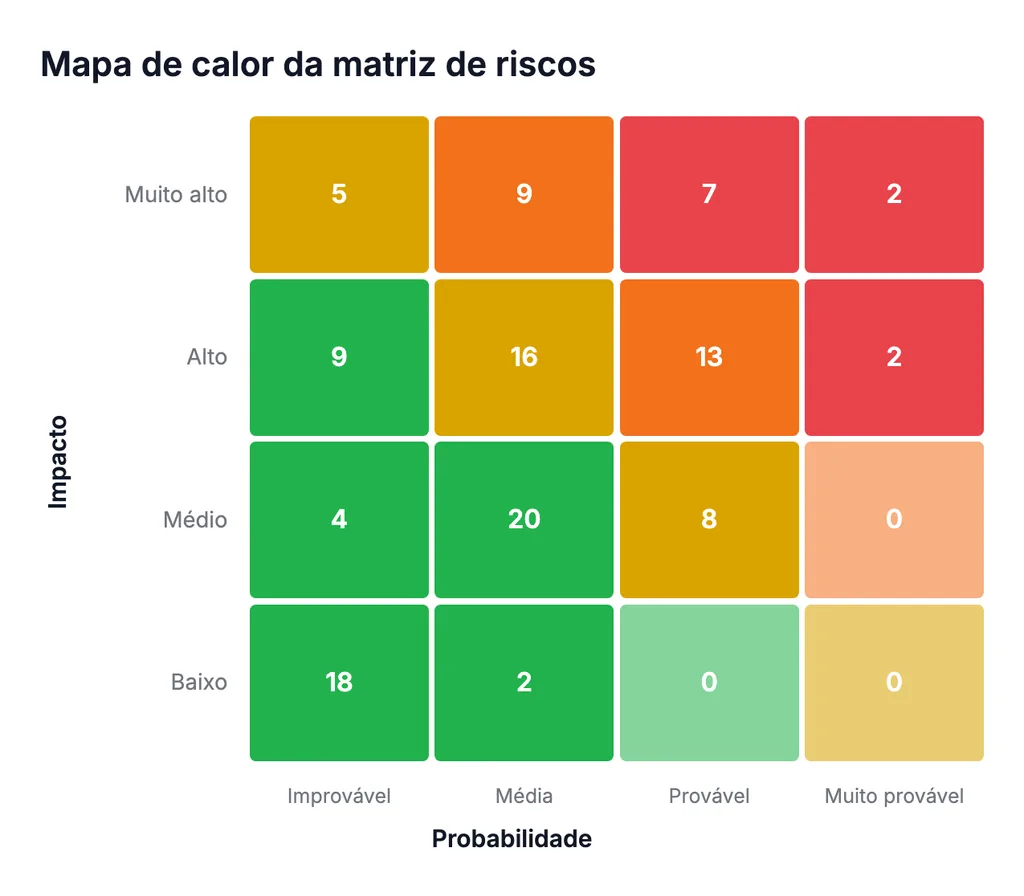
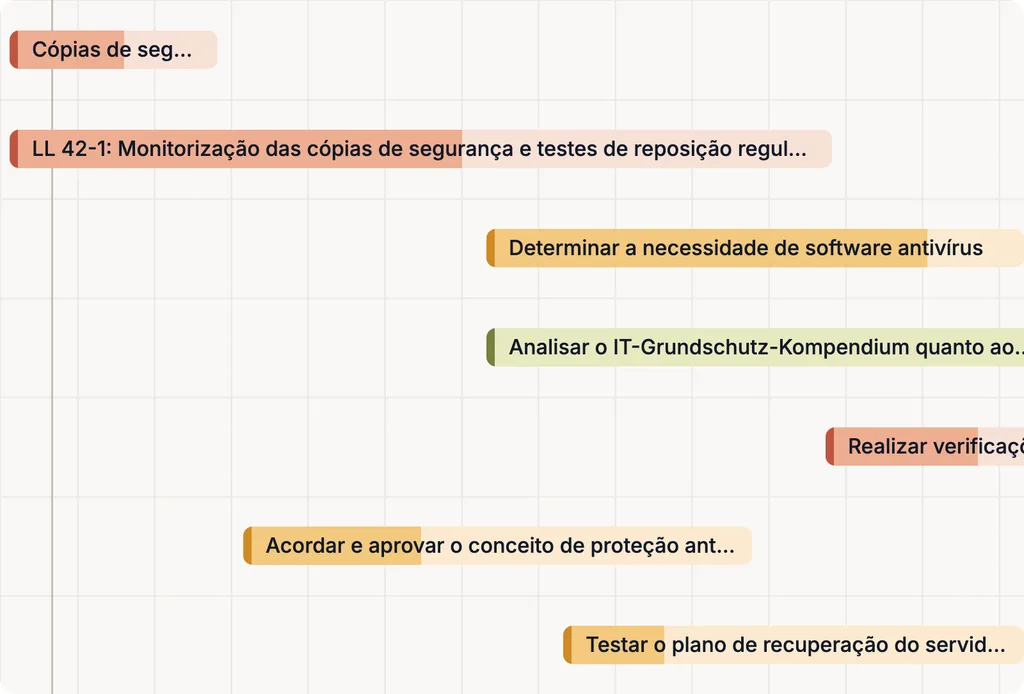
Implementar e gerir o Grundschutz++ com a Complaica
O que o software Grundschutz++ traz à sua implementação — num relance.
- 01Catálogo de utilizador Grundschutz++ como catálogo OSCAL — importado e atualizado diretamente a partir do GitHub do BSI
- 02Reutilizar os dados do ISMS: ativos, riscos, medidas e evidências do IT-Grundschutz ou da ISO 27001
- 03Pacote de requisitos a partir de ativos e categorias de objetos-alvo — com herança, nível de segurança e ligações dos requisitos
- 04Planear medidas: responsáveis, prazos, exceções e estado de implementação «implementado» ou «não implementado»
- 05Auditorias internas, constatações e revisão pela gestão segundo PERF.3 e ISO 19011
- 06As cinco etapas do processo da Methodik-GS++ e integração de IA (MCP) com vistas diretamente no chat
Porquê a Complaica como ferramenta Grundschutz++?
Seis razões pelas quais as organizações constroem e operam o seu ISMS segundo o Grundschutz++ com a Complaica.
Software e consultoria especializada
Software ISMS e consultoria do mesmo fornecedor: os nossos especialistas em conformidade acompanham a implementação, a migração, a operação e a preparação da auditoria — na medida de que precisar.
Diretamente no estado da técnica
O catálogo de utilizador vem da Biblioteca do Estado da Técnica do BSI e mantém-se atualizado com ela — sem transcrever, sem esperar por uma edição.
Migração em vez de reconstrução
O que está registado para o IT-Grundschutz mantém-se e é transposto para o sistema do Grundschutz++; durante a transição, os dois referenciais funcionam em paralelo.
Feita para requisitos legíveis por máquina
Herança por categorias de objetos-alvo, consolidação, parâmetros e metadados são tratados pelo software em vez de mantidos à mão — a implementação apoiada por ferramentas que o guia do BSI recomenda.
Da auditoria interna à certificação
Programa de auditoria, constatações, correções e revisão pela gestão num só conjunto de dados — para a primeira auditoria segundo o Grundschutz++ e todas as seguintes.
Grundschutz++ na Complaica: do catálogo à evidência
É assim que trabalha com o software Grundschutz++: cinco etapas sobre um só conjunto de dados, cada uma apoiada na anterior.
- 01
Catálogo
Catálogo de utilizador · OSCAL
Importar o catálogo de utilizador Grundschutz++ como catálogo OSCAL a partir da Biblioteca do Estado da Técnica do BSI; uma nova importação atualiza a mesma norma.
- 02
Ativos
Categorias de objetos-alvo
Registar ativos ou importá-los de uma CMDB, da gestão de ativos ou do Microsoft Azure e atribuí-los a categorias de objetos-alvo.
- 03
Requisitos
Pacote de requisitos
Os requisitos das categorias formam o pacote de requisitos — com nível de segurança, ameaças e as ligações do catálogo.
- 04
Medidas
Planeamento da implementação
Planear os requisitos em aberto como medidas com responsáveis, prazos e estado; justificar e aprovar exceções.
- 05
Evidências
Registo de auditoria · relatórios
Guardar documentos e avaliações no objeto, com autor e data; relatórios e painéis mostram o estado para a gestão e a auditoria.
Migração do IT-Grundschutz e de outras normas para o Grundschutz++
A migração é uma transição, não uma reconstrução: processos de negócio, ativos, riscos, medidas e evidências mantêm-se e são transpostos para o sistema do Grundschutz++. Baseia-se nos mapeamentos que o BSI publica na Biblioteca do Estado da Técnica. Até ao fim da certificação segundo o IT-Grundschutz, os dois referenciais podem ser mantidos em paralelo.
A partir do compêndio IT-Grundschutz
O mapeamento do BSI faz corresponder os requisitos do compêndio, Edição 2023, aos do Grundschutz++ — com o tipo de relação: igual, subconjunto, superconjunto ou interseção. Na Complaica, cada requisito mostra de onde vem e que avaliação tem de ser verificada de novo.
Mapeamento IT-Grundschutz 2023 → GS++
De objetos-alvo a categorias
Os objetos-alvo da análise de estrutura passam a ser ativos, aos quais se atribuem uma ou mais categorias de objetos-alvo — segundo a sua função no processo de negócio, não só por características técnicas. As categorias superiores são herdadas.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Reclassificar a necessidade de proteção
Três categorias passam a duas: processos de negócio e informação são classificados como «normal» ou «elevada». Uma necessidade de proteção elevada conduz a uma avaliação de riscos dedicada com o método escolhido.
GC.7.1.2 · GC.7.2 · STM.4.1
Depurar o estado de implementação
«Parcialmente» e «dispensável» deixam de existir. Os requisitos implementados parcialmente passam a «não implementado» e entram no planeamento; os desvios justificados tornam-se exceções aprovadas e documentadas.
UMS.1.1 · UMS.2 · UMS.5
A partir da ISO 27001
Para um ISMS segundo a ISO/IEC 27001, o mapeamento do BSI faz corresponder os controlos do Anexo A aos requisitos da metodologia e do catálogo de utilizador. Contexto, política, gestão de riscos e auditorias reaparecem nas práticas do ISMS.
Mapeamento ISO/IEC 27001:2022 Anexo A → GS++
Auditorias internas segundo o Grundschutz++ e a ISO 19011
O Grundschutz++ exige, na prática Monitorização e avaliação, um programa de auditoria com auditorias internas planeadas com base no risco (PERF.3). As orientações para o programa de auditoria, a realização de auditorias e a competência dos auditores vêm da ISO 19011:2026. A Complaica liga ambas ao pacote de requisitos.
- 01Criar e manter programas de auditoria com as suas auditorias — p. ex. a primeira auditoria segundo o Grundschutz++ (PERF.3.1)
- 02Escolher objetos e profundidade de auditoria a partir do pacote de requisitos com base no risco (PERF.3.1.2)
- 03Realizar auditorias em sessões: avaliar cada requisito como conforme, parcial, não conforme ou não aplicável, com o progresso por sessão
- 04Um esquema de avaliação uniforme para todas as auditorias e normas (PERF.3.2.1)
- 05Criar constatações diretamente no requisito — como observação ou não conformidade, com estado e gravidade
- 06Relatórios de auditoria com estado por programa, auditoria e norma (PERF.3.2)
- 07Revisões pela gestão com entradas, conclusões, atividades e histórico (PERF.4)
- 08Levar as não conformidades ao plano de correção e melhoria e verificar a eficácia (VRB)
- ISO 19011:2026
As linhas de orientação para auditorias a sistemas de gestão, Edição 4 de maio de 2026: princípios de auditoria, gestão de um programa de auditoria, realização de auditorias e competência e avaliação dos auditores — para auditorias internas e externas.
- Seguindo o ciclo PDCA
As não conformidades das auditorias são analisadas quanto às causas e à recorrência (VRB.2), as correções são planeadas (VRB.4, VRB.5) e verificadas quanto à eficácia (VRB.6); os relatórios de auditoria entram no relatório para a gestão (PERF.4.1.4).
- A camada de auditoria do BSI
O guia anuncia uma camada de auditoria própria e a Biblioteca do Estado da Técnica uma camada de avaliação para artefactos de auditoria legíveis por máquina. Nenhuma delas foi ainda publicada (a 23 de outubro de 2026).
Grundschutz++ com assistência de IA
Com a integração opcional de IA (MCP), a Complaica responde a perguntas sobre o Grundschutz++, explica práticas e requisitos, ajuda com medidas e tarefas e encontra respostas nas suas próprias políticas e documentos. Através de MCP Apps, a Complaica responde no chat não só com texto, mas com vistas interativas dos seus dados — como a matriz de riscos de um ativo ou os objetos do domínio de informação. A avaliação e a decisão continuam a ser suas.
- 01Matriz de riscos, listas de objetos e outras vistas diretamente no chat — com MCP Apps, em assistentes de IA como o Claude
- 02Responder a perguntas sobre a Methodik-GS++ e o catálogo de utilizador
- 03Explicar requisitos — o que é exigido e que documentação se adequa
- 04Propor, redigir e atribuir medidas e tarefas
- 05Analisar as suas políticas, procedimentos e documentos e responder a perguntas sobre eles
- 06Explicar a utilização da Complaica — que função serve para quê
Operação e implementação: SaaS ou on-premises
O Complaica funciona onde a sua organização precisa — a licença custa o mesmo em ambos os casos.
- SaaS alojado na Alemanha
A variante SaaS é operada na Alemanha; trabalha no browser, sem infraestrutura própria.
- On-premises na sua infraestrutura
Opera o Complaica no seu próprio ambiente — para organizações cujos dados não podem sair de casa.
- Reaproveitar os dados existentes
Importação e exportação de e para Excel e através da API REST; os nossos especialistas acompanham gratuitamente a transferência dos seus dados.
- Implementação acompanhada
Os nossos consultores acompanham a implementação e a migração na medida de que precisar; a integração das suas aplicações é gratuita.
Consultoria Grundschutz++
Segurança da informação como serviço: consultoria ao longo da Methodik-GS++ — da análise de lacunas à migração e à auditoria interna, na medida de que precisar.
- Análise de lacunas face ao catálogo de utilizador
Comparação da sua situação atual com os requisitos do Grundschutz++. Resultado: uma lista de lacunas priorizada por nível de segurança e nível de esforço.
- Migração a partir do IT-Grundschutz
Planeamento e acompanhamento da transição — ativos e categorias de objetos-alvo, necessidade de proteção, estado de implementação e pacote de requisitos, sobre o seu conjunto de dados existente.
- Implementação do ISMS segundo a Methodik-GS++
Contexto, política, âmbito, classificação da segurança da informação e organização da segurança — a etapa 1 do processo como base de tudo o resto.
- Avaliação de riscos
Escolha e introdução de um método de gestão de riscos de segurança da informação e avaliações de riscos para processos de negócio com necessidade de proteção elevada.
- Auditorias internas
Criar o programa de auditoria, realizar ou acompanhar auditorias internas segundo PERF.3 e ISO 19011, levar as constatações ao plano de melhoria.
- Preparação para a certificação
Preparação para uma certificação ISO 27001 com base no Grundschutz++, que segundo o plano de marcos do BSI deverá poder ser pedida a partir de 1 de janeiro de 2027.
- Responsável externo pela segurança da informação
Um interlocutor para o seu ISMS, temporário ou permanente — para organizações sem uma função própria para isso.
Opiniões de clientes sobre o ISMS com a Complaica
«O processo de compliance otimizado»
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço. Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades. Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
Mais …Menos
Uma das funções de que mais gostamos na Complaica é o processo de compliance otimizado. A interface tem um design claro e estruturado que oferece mais usabilidade e favorece uma maior velocidade de trabalho. Isto não só dá aos novos utilizadores uma curva de aprendizagem rápida, como permite aos utilizadores experientes minimizar o esforço.
Em cada fase do ciclo de vida da gestão da segurança, tarefas recorrentes como scoping, análise de estrutura, modelação e até o acompanhamento de riscos e medidas são apoiadas por uma grande variedade de funcionalidades.
Além disso, o desempenho da plataforma é excelente — é estável e notável em termos de velocidade.
«Podemos fazer tudo o que precisamos numa só ferramenta»
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta. Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
Mais …Menos
A Complaica é extremamente fácil de usar e personalizá-la é uma brincadeira de crianças. Com ela tratamos da conformidade ISO e da proteção de dados — podemos fazer tudo o que precisamos numa só ferramenta.
Para nós, a Complaica é melhor do que as alternativas existentes no mercado e, ao mesmo tempo, mais barata.
«A abordagem guiada foi decisiva para nós»
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação. Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance. Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
Mais …Menos
Éramos novos na área do compliance e da implementação da ISO 27001 e tínhamos de passar pelo complicado processo de certificação.
Perante a complexidade regulatória, queríamos encontrar a melhor forma de começar. O nosso gestor de projeto (aliás, responsável pela segurança) nunca tinha trabalhado com este tipo de normas e regras de compliance.
Por isso optámos pelo apoio de um terceiro, concretamente a Complaica. A abordagem guiada foi decisiva para nós. A Complaica tinha todas as explicações detalhadas para a verificação de compliance e a análise de riscos, incluindo propostas práticas.
O que muda com o Grundschutz++
O Grundschutz++ não é uma nova edição do compêndio, mas um referencial reconstruído: o catálogo de utilizador Grundschutz++ substitui o compêndio IT-Grundschutz (IT-Grundschutz-Kompendium) e a Methodik-GS++ a metodologia IT-Grundschutz do BSI-Standard 200-2. As principais diferenças — com os requisitos em que o Grundschutz++ as regula.
| IT-Grundschutz (compêndio 2023) | Grundschutz++ | |
|---|---|---|
| Referencial | Compêndio IT-Grundschutz em edições anuais, a última a Edição 2023; metodologia no BSI-Standard 200-2 | Catálogo de utilizador em formato OSCAL na Biblioteca do Estado da Técnica, publicado continuamente no GitHub; metodologia no guia da Methodik-GS++ |
| Estrutura | Módulos (Bausteine) em dez camadas, de ISMS e ORP a NET e INF | 20 práticas (Praktiken): seis da metodologia (GC, STM, UMS, VRB, PERF, RISK), oito organizacionais e seis técnicas — cerca de 1000 requisitos |
| Modelação | Os módulos são atribuídos a objetos-alvo (Zielobjekte) | Os ativos são atribuídos a categorias de objetos-alvo; os requisitos são herdados ao longo da hierarquia e consolidados no pacote de requisitos (STM.2.1.3 a STM.2.1.4.2) |
| Necessidade de proteção | normal, elevada ou muito elevada por objeto-alvo e objetivo de proteção, herdada segundo o princípio do máximo | «normal» ou «elevada» por processo de negócio ou informação, definida com a gestão de topo (GC.7.1.2); a «elevada» segue-se uma avaliação de riscos dedicada (GC.7.2) |
| Abordagem de proteção | Proteção básica, padrão e do núcleo; requisitos básicos, padrão e para necessidade de proteção elevada | Nível de segurança (Sicherheitsniveau) por requisito — normal-SdT ou elevado (erhöht) —, verificável no pacote de requisitos (STM.3.1) |
| Obrigatoriedade | DEVE e DEVERIA, cada um também na negativa | MUSS, SOLLTE e KANN (deve, deveria, pode) segundo a DIN 820-2, mais um nível de esforço de 0 a 5 por requisito para priorizar |
| Estado de implementação | sim, parcialmente, não, dispensável | «implementado» ou «não implementado» — implementado só quando também todos os requisitos dependentes o estão (UMS.1.1); desvios através da gestão de exceções (UMS.5) |
| Risco | Análise de riscos segundo o BSI-Standard 200-3 | Avaliação de riscos (Risikobetrachtung) com o método escolhido, p. ex. ISO 27005, ISO 31000 ou BSI-Standard 200-3 (GC.12.1, RISK.1.1) |
| Objetivos de proteção | Confidencialidade, integridade, disponibilidade | mais a autenticidade; os requisitos indicam com que intensidade atuam sobre cada objetivo de proteção |
| Verificação | IT-Grundschutz-Check e documentos de referência A.1 a A.6 | Programa de auditoria, auditorias internas planeadas com base no risco, um esquema de avaliação uniforme e relatórios de auditoria (PERF.3) |
Methodik-GS++: cinco etapas do processo no ciclo PDCA
A Complaica cobre as cinco etapas do processo (Prozessschritte) do guia da metodologia Grundschutz++ na versão de março de 2026. A cada etapa corresponde uma prática do ISMS do catálogo de utilizador; os seus requisitos aplicam-se uma vez a todo o domínio de informação (STM.2.1.1).
- 01
Levantamento e planeamento
Plan · capítulo 2 Prática GC
Definir o contexto, a gestão da conformidade, as partes interessadas, a política, o âmbito, a classificação da segurança da informação, a organização da segurança e a gestão de riscos.
- 02
Análise de requisitos
Plan · capítulo 3 Prática STM
Delimitar o domínio de informação, registar ativos e atribuir categorias de objetos-alvo, modelar, completar e consolidar o pacote de requisitos.
- 03
Implementação
Do · capítulo 4 Prática UMS
Determinar o estado de implementação, avaliar o que falta, planear, priorizar, aprovar e acompanhar a implementação.
- 04
Monitorização
Check · capítulo 5 Prática PERF
Avaliar o desempenho do ISMS, monitorizar a conformidade, realizar auditorias internas e a revisão pela gestão, validar os requisitos.
- 05
Melhoria contínua
Act · capítulo 6 Prática VRB
Analisar as não conformidades, planear ações corretivas e de melhoria e verificar a sua eficácia.
As 20 práticas do catálogo de utilizador
Em vez de módulos, o catálogo de utilizador Grundschutz++ organiza os seus requisitos em práticas (Praktiken). A abreviatura da prática precede cada requisito: o GC.7.1.2, por exemplo, pertence ao grupo GC.7 Classificação da segurança da informação da prática Governação e conformidade. Na Complaica, cada prática é uma área do catálogo, avaliável até ao domínio de informação.
Metodologia
6 práticas · 99 requisitos
- GC Governação e conformidade 35
- STM Modelação da estrutura 15
- UMS Implementação 11
- VRB Melhoria 10
- PERF Monitorização e avaliação 24
- RISK Gestão de riscos 4
Organizacionais
8 práticas · 450 requisitos
- ASST Informação e ativos 58
- PERS Pessoal 30
- BES Gestão de compras 109
- DLS Gestão de prestadores de serviços 18
- TEST Alterações e testes 36
- GEB Gestão de edifícios 75
- SENS Sensibilização 87
- NOT Planeamento de emergência 37
Técnicas
6 práticas · 451 requisitos
- ARCH Arquitetura 63
- BER Autorização 92
- DET Deteção 82
- REA Tratamento de incidentes de segurança 23
- KONF Configuração 157
- DEV Desenvolvimento 34
Contado no catálogo de utilizador Grundschutz++, versão de catálogo 2026-10-22 (commit 9fb19de de 23.10.2026): 1000 requisitos, dos quais 149 MUSS, 627 SOLLTE e 224 KANN. Os números mudam com as publicações do BSI.
O catálogo de utilizador como catálogo OSCAL — diretamente do GitHub do BSI
O BSI já não publica o estado da técnica em edições, mas de forma contínua: como catálogos OSCAL na Biblioteca do Estado da Técnica no GitHub. A Complaica integra o catálogo de utilizador como catálogo OSCAL e mantém-no atualizado.
- Diretamente da Biblioteca do Estado da Técnica
A Complaica obtém o catálogo de utilizador Grundschutz++ resolvido diretamente do repositório do BSI no GitHub. Uma nova importação atualiza a mesma norma local — sem exportar, sem converter e sem esperar por uma nova edição.
- Alterações assinaladas, avaliações mantidas
Os requisitos novos, alterados e removidos são assinalados. As avaliações existentes mantêm-se. Quando o conteúdo de um requisito mudou, a sua validade técnica deve ser verificada de novo.
- Propriedades e ligações dos requisitos
O que o catálogo traz para um requisito fica nele: o nível de segurança, as ameaças e as ligações — requisitos necessários sem os quais não conta como implementado, e requisitos relacionados (UMS.1.1).
- Versões e registo de auditoria
Cada estado do catálogo fica rastreável como versão e o registo de auditoria das alterações sobrevive às atualizações. Mais informações na página da ferramenta OSCAL.
- Fontes online aprovadas
Além do catálogo de utilizador Grundschutz++, estão disponíveis como fontes online aprovadas a BSI Methodik Grundschutz++ como catálogo próprio, bem como a NIST SP 800-53 Revision 5 e o NIST Cybersecurity Framework 2.0. Os seus próprios catálogos OSCAL acrescentam-se da mesma forma.
Plano de marcos: certificação prevista a partir de 2027
O planeamento do BSI para a transição segundo o seu plano de marcos (outubro de 2026, verificado a 23 de outubro de 2026). São datas previstas; o BSI ajusta o plano continuamente — vale a versão do seu sítio web.
- 27 de outubro de 2026
Previsto: publicação da Methodik-GS++ na it-sa 2026, em Nuremberga.
- 30 de novembro de 2026
Previsto: conceitos de formação para profissionais e consultores GS++.
- Dezembro de 2026
Previsto: exemplo de aplicação com base na autoridade fictícia «BDIT».
- 1 de janeiro de 2027
Previsto: o Grundschutz++ passa a ser certificável — deverão poder ser apresentados pedidos de certificação ISO 27001 com base no GS++, também para consultores GS++ e líderes de equipa auditora GS++.
- 1.º trimestre de 2027
Previsto: início da fase de early adopters e da formação complementar para consultores e líderes de equipa auditora IT-Grundschutz já certificados.
- Fevereiro e março de 2027
Previsto: conceito de medição do desempenho do ISMS na metodologia; indicadores de desempenho para cada requisito das práticas do ISMS.
- 31 de dezembro de 2027
Previsto: fim da fase de early adopters.
- 30 de novembro de 2031
Previsto: fim da certificação segundo o IT-Grundschutz — cinco anos após a publicação do GS++.
Grundschutz++ e outras normas
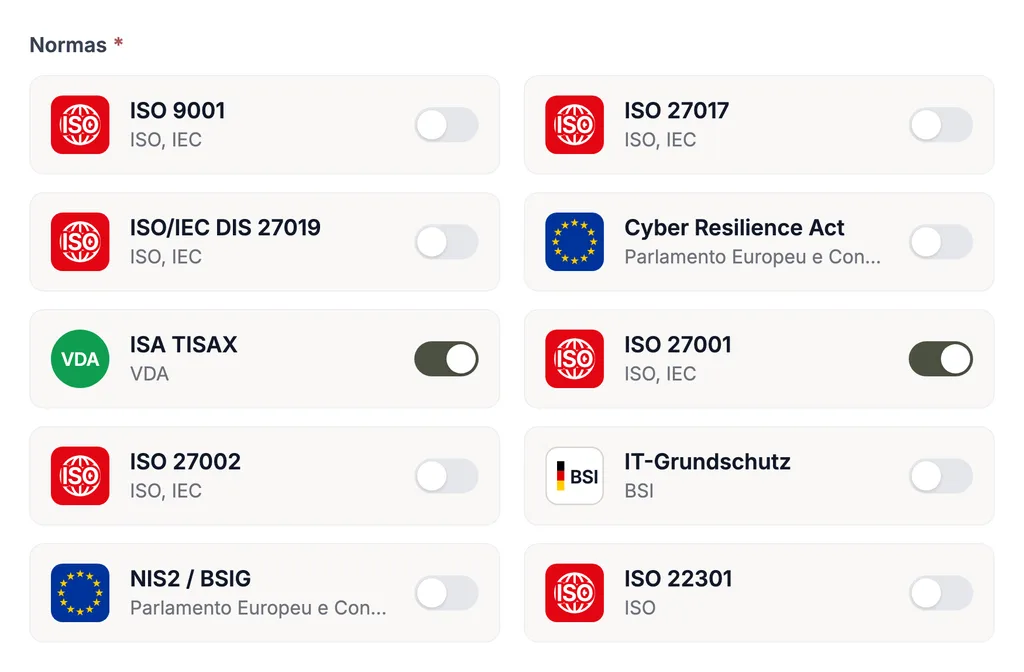
O Grundschutz++ raramente é o único referencial aplicável a uma organização. Na Complaica, os requisitos de outras normas usam os mesmos ativos, riscos, medidas e evidências: o que está documentado para o Grundschutz++ conta também para o IT-Grundschutz durante a transição, para um ISMS segundo a ISO 27001, para a NIS2, o DORA, o TISAX ou a gestão da proteção de dados segundo o RGPD. A manutenção dupla desaparece.
Cada norma é fornecida com o seu catálogo de requisitos; os catálogos próprios podem ser acrescentados a qualquer momento. Todas as áreas são apresentadas na plataforma GRC Complaica.
Perguntas frequentes sobre ferramentas Grundschutz++
O que é o Grundschutz++?
O Grundschutz++ (GS++) é o novo desenvolvimento do Grundschutz pelo Serviço Federal alemão para a Segurança da Informação (BSI): um referencial totalmente orientado para processos, para construir e operar um ISMS. É composto pela Methodik-GS++ e pelo catálogo de utilizador Grundschutz++ (Anwenderkatalog), cujos requisitos são legíveis por máquina no formato OSCAL. O catálogo de utilizador substitui o compêndio IT-Grundschutz.
Qual a diferença entre o IT-Grundschutz e o Grundschutz++?
O IT-Grundschutz atribui módulos do compêndio a objetos-alvo e conhece três categorias de necessidade de proteção, três abordagens e quatro estados de implementação. O Grundschutz++ organiza cerca de 1000 requisitos em 20 práticas, modela-os através de categorias de objetos-alvo num pacote de requisitos e conhece a necessidade de proteção «normal» e «elevada», os níveis de segurança normal-SdT e elevado e apenas «implementado» ou «não implementado». O método de avaliação de riscos é de livre escolha.
O que é uma ferramenta Grundschutz++?
Uma ferramenta Grundschutz++ é um software ISMS que lê o catálogo de utilizador como catálogo legível por máquina e representa a Methodik-GS++ num modelo de dados: processos de negócio, ativos, categorias de objetos-alvo, pacote de requisitos, estado de implementação, riscos, auditorias e evidências estão ligados. A herança, a consolidação e as atualizações ficam a cargo do software.
A Complaica suporta o Grundschutz++?
Sim. A Complaica é uma das primeiras ferramentas com suporte para o BSI Grundschutz++. O catálogo de utilizador é integrado como catálogo OSCAL a partir da Biblioteca do Estado da Técnica e avaliado sobre o mesmo conjunto de dados que o IT-Grundschutz.
Como atualiza a Complaica o catálogo de utilizador?
A Complaica importa os novos estados do catálogo de utilizador diretamente do repositório do BSI no GitHub; uma nova importação atualiza a mesma norma local. Os requisitos novos, alterados e removidos são assinalados; as avaliações existentes e o registo de auditoria mantêm-se. Quando o conteúdo de um requisito mudou, a sua validade técnica deve ser verificada de novo.
Como funciona a migração do IT-Grundschutz para o Grundschutz++?
A migração faz-se sobre o conjunto de dados existente. Os objetos-alvo passam a ativos com categorias de objetos-alvo, a necessidade de proteção é classificada como «normal» ou «elevada», os requisitos implementados parcialmente entram no planeamento da implementação. O mapeamento do BSI do compêndio 2023 para o catálogo de utilizador mostra que requisito corresponde a qual. Durante a transição, os dois referenciais podem ser mantidos em paralelo; se o desejar, os nossos consultores acompanham a migração.
Um ISMS segundo a ISO 27001 pode passar para o Grundschutz++?
Sim. O BSI publica um mapeamento dos controlos do Anexo A da ISO/IEC 27001:2022 para os requisitos do Grundschutz++. Na Complaica, ativos, riscos, medidas e evidências mantêm-se; os requisitos do Grundschutz++ são avaliados sobre os mesmos objetos. Segundo o plano de marcos do BSI, uma certificação ISO 27001 com base no Grundschutz++ deverá poder ser pedida a partir de 1 de janeiro de 2027.
Como apoia a Complaica as auditorias internas segundo o Grundschutz++?
Cria um programa de auditoria (PERF.3.1) com as suas auditorias, escolhe os objetos de auditoria do pacote de requisitos com base no risco (PERF.3.1.2) e realiza a auditoria em sessões: cada requisito é avaliado segundo um esquema uniforme como conforme, parcial, não conforme ou não aplicável (PERF.3.2.1), e as constatações — observações ou não conformidades — são criadas diretamente no requisito. Os relatórios de auditoria têm um estado (PERF.3.2), as revisões pela gestão reúnem entradas e conclusões (PERF.4) e as não conformidades entram no plano de melhoria (VRB).
Que papel tem a ISO 19011 nas auditorias internas?
A ISO 19011 é a orientação internacional para auditorias a sistemas de gestão, atualmente na Edição 4 de 2026. Descreve os princípios de auditoria, a gestão de um programa de auditoria, a realização de auditorias e a competência dos auditores. O Grundschutz++ define o que um programa de auditoria tem de alcançar; a ISO 19011 dá a forma comprovada de o fazer.
A partir de quando é certificável o Grundschutz++?
Segundo o plano de marcos do BSI (outubro de 2026, verificado a 23 de outubro de 2026), a partir de 1 de janeiro de 2027 deverão poder ser apresentados pedidos de certificação ISO 27001 com base no Grundschutz++, e a certificação segundo o IT-Grundschutz deverá terminar a 30 de novembro de 2031. São planos que o BSI ajusta continuamente — vale a versão do sítio web do BSI.
A Complaica está disponível como SaaS e On-Premises?
Sim, ambos. A variante SaaS é alojada na Alemanha; On-Premises, opera a Complaica na sua própria infraestrutura. A licença custa o mesmo em ambos os casos.
Como começo com o Grundschutz++ na Complaica?
Peça uma conta ou uma demo. Os dados existentes do Excel, da API REST ou de outras ferramentas ISMS são transferidos — a migração dos seus dados é gratuita e acompanhada pelos nossos especialistas. Depois importa o catálogo de utilizador, atribui os seus ativos às categorias de objetos-alvo e trabalha o pacote de requisitos; os nossos consultores apoiam na medida de que precisar.
Fontes Referências e bases jurídicas
8 fontes · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Mostrar Ocultar
Normas e standards
Orientações e publicações oficiais
Os materiais do BSI sobre o Grundschutz++ são desenvolvidos continuamente: o catálogo de utilizador é publicado como ficheiro OSCAL versionado no GitHub, o guia e o plano de marcos em versões com data própria. Vale a versão em vigor no BSI; a data de consulta consta de cada fonte. As normas podem ser obtidas junto dos editores indicados.
Começar o Grundschutz++ com a Complaica
Testar a ferramenta Grundschutz++, pedir uma demo ou falar sobre a migração do seu IT-Grundschutz — escreva-nos.
Obrigado.
Respondemos no prazo de um dia útil.
Não enviado.
Não resultou. Verifique os campos ou escreva-nos diretamente.