Oprogramowanie NIS2
do zgodności i zarządzania ryzykiem
Complaica to oprogramowanie NIS2, za pomocą którego organizacje kierują wdrożeniem NIS2, dokumentują je i wykazują: wymagania NIS2 zgodnie z BSIG, zarządzanie ryzykiem i środki, incydenty bezpieczeństwa z ich terminami zgłoszeń oraz dowody wobec zarządu i organu nadzoru. Inaczej niż lista kontrolna NIS2, Complaica łączy wymagania, aktywa, ryzyka, środki i dowody w jednym zbiorze danych — pulpity pokazują na tej podstawie stopień spełnienia, z integracją AI.
- 01Zgodność z NIS2 od zakresu do dowodu — w jednym zbiorze danych
- 02Wymagania NIS2 zgodnie z BSIG oraz rozporządzenie wykonawcze (UE) 2024/2690 dla objętych nim rodzajów podmiotów
- 03Pulpity ze stopniem spełnienia wymagań, kumulowanym aż do organizacji
- 04Ryzyka, środki, incydenty bezpieczeństwa i dowody zarządzane centralnie
- 05Integracja AI (MCP) plus doradztwo ekspertów — Co-Intelligence
Wdrażanie i zarządzanie NIS2 z Complaica
Funkcje, którymi Complaica jako oprogramowanie do wdrożenia NIS2 pokrywa drogę od wymagań NIS2 do dowodu.
- 01Ocena wymagań NIS2 — dziesięć środków zarządzania ryzykiem zgodnie z § 30 BSIG ze stopniem wdrożenia dla każdego wymagania, kumulowanym do najwyższego poziomu
- 02Rozporządzenie wykonawcze (UE) 2024/2690 jako katalog dla objętych nim rodzajów podmiotów: art. 1–14 i 13 obszarów tematycznych załącznika
- 03Pulpity do oceny zbiorczej: stopień spełnienia dla każdego wymagania, każdego obszaru tematycznego i całej organizacji
- 04Odwzorowanie zakresu i struktury aktywów — organizacja, procesy biznesowe, systemy, dostawcy i ich zależności
- 05Identyfikacja ryzyk dla każdego aktywu i ich ocena w konfigurowalnych macierzach ryzyka
- 06Planowanie postępowania z ryzykiem — opcja postępowania, środki i ryzyko szczątkowe udokumentowane w sposób możliwy do prześledzenia
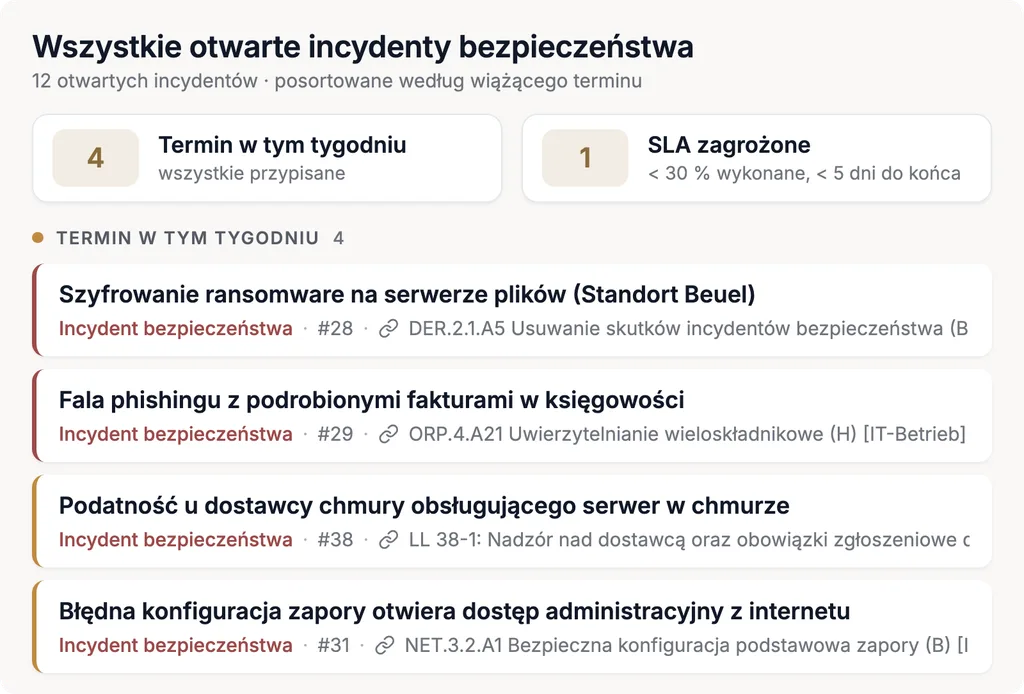
- 07Prowadzenie incydentów bezpieczeństwa z terminami i osobami odpowiedzialnymi — 24 godziny, 72 godziny, sprawozdanie końcowe
- 08Wgląd w łańcuch dostaw: dostawcy jako aktywa, z własnymi wymaganiami, ryzykami i dowodami
- 09Śledzenie środków z osobami odpowiedzialnymi, terminami i statusem; przechowywanie dowodów przy właściwym obiekcie
- 10Raporty dla zarządu, audytu wewnętrznego i organu nadzoru
- 11Integracja z Microsoft Azure, SAP, Jira i innymi systemami; import i eksport z Excela i do Excela
- 12Integracja AI (MCP) do pytań o NIS2, wymagania i środki oraz o obsługę narzędzia
Wymagania NIS2 i rozporządzenie (UE) 2024/2690 zarządzane centralnie
Rozporządzenie wykonawcze (UE) 2024/2690 doprecyzowuje to, czego dyrektywa NIS2 wymaga w art. 21 i art. 23: wymogi techniczne i metodyczne dotyczące środków zarządzania ryzykiem oraz kryteria, od kiedy incydent bezpieczeństwa uznaje się za poważny. Bezpośrednio obowiązuje ono określone rodzaje podmiotów cyfrowych: dostawców usług DNS i rejestry nazw TLD, dostawców usług chmurowych i usług ośrodka przetwarzania danych, dostawców sieci dostarczania treści (CDN), dostawców usług zarządzanych i dostawców usług zarządzanych w zakresie bezpieczeństwa, dostawców internetowych platform handlowych, wyszukiwarek internetowych i platform usług sieci społecznościowych oraz dostawców usług zaufania. Dla tych rodzajów podmiotów Complaica zawiera rozporządzenie jako katalog wymagań — art. 1–14 i załącznik — i ocenia je na tym samym zbiorze danych co § 30 BSIG.
Ta strona dotyczy wdrożenia NIS2 w niemieckim porządku prawnym: niemiecka ustawa o wdrożeniu NIS2 (NIS2-Umsetzungsgesetz) wpisała obowiązki do BSIG — § 30 BSIG dla środków zarządzania ryzykiem, § 32 BSIG dla obowiązków zgłoszeniowych, § 38 BSIG dla zarządu.
- 01 Polityka bezpieczeństwa sieci i systemów informatycznych
- 02 Polityka zarządzania ryzykiem
- 03 Obsługa incydentów
- 04 Ciągłość działania i zarządzanie kryzysowe
- 05 Bezpieczeństwo łańcucha dostaw
- 06 Bezpieczeństwo w procesie nabywania, rozwoju i utrzymania sieci i systemów informatycznych
- 07 Polityki i procedury służące ocenie skuteczności środków zarządzania ryzykiem
- 08 Podstawowe praktyki cyberhigieny i szkolenia w zakresie cyberbezpieczeństwa
- 09 Kryptografia
- 10 Bezpieczeństwo zasobów ludzkich
- 11 Kontrola dostępu
- 12 Zarządzanie aktywami
- 13 Bezpieczeństwo środowiskowe i fizyczne
Zarządzanie ryzykiem NIS2 zgodnie z § 30 BSIG
Complaica wspiera zarządzanie ryzykiem i środki zarządzania ryzykiem zgodnie z NIS2 względnie § 30 BSIG. Ustawa wymaga odpowiednich, proporcjonalnych i skutecznych środków technicznych i organizacyjnych — zgodnie ze stanem techniki i w oparciu o podejście uwzględniające wszystkie zagrożenia — oraz udokumentowania ich przestrzegania.
W Complaica to jeden ciągły proces: analiza ryzyka dla każdego aktywu, ocena ryzyka w konfigurowalnej macierzy ryzyka, postępowanie z ryzykiem ze środkami i osobami odpowiedzialnymi, ryzyko szczątkowe w czasie. Ocena skuteczności opiera się na statusie wdrożenia i dowodach przechowywanych przy każdym środku.
Dziesięć środków zarządzania ryzykiem zgodnie z § 30 ust. 2 BSIG
- 01Polityka analizy ryzyka i bezpieczeństwa systemów informatycznych
- 02Obsługa incydentów
- 03Ciągłość działania — zarządzanie kopiami zapasowymi, przywracanie normalnego działania po wystąpieniu sytuacji nadzwyczajnej, zarządzanie kryzysowe
- 04Bezpieczeństwo łańcucha dostaw
- 05Bezpieczeństwo w procesie nabywania, rozwoju i utrzymania, w tym postępowanie w przypadku podatności i ich ujawnianie
- 06Ocena skuteczności środków zarządzania ryzykiem
- 07Szkolenia i działania uświadamiające
- 08Stosowanie kryptografii
- 09Bezpieczeństwo zasobów ludzkich, kontrola dostępu i zarządzanie systemami ICT
- 10Uwierzytelnianie wieloskładnikowe i zabezpieczona komunikacja
Obowiązki zgłoszeniowe NIS2 i incydenty bezpieczeństwa zgodnie z § 32 BSIG
Poważny incydent bezpieczeństwa uruchamia obowiązek zgłoszeniowy NIS2: § 32 BSIG wymaga zgłoszenia do wspólnego punktu zgłoszeniowego BSI i BBK w określonych terminach. Complaica prowadzi każdy incydent bezpieczeństwa NIS2 jako osobny rekord — ze znacznikami czasu, osobami odpowiedzialnymi i aktywami, których dotyczy — a terminy zgłoszeń są prowadzone razem z nim jako terminy.
Dzięki temu zarządzanie incydentami pozostaje możliwe do prześledzenia: każdy krok jest zapisywany z autorem i datą, a środki wynikające z incydentu są śledzone jak wszystkie inne. Samo zgłoszenie składają Państwo w punkcie zgłoszeniowym.
Terminy zgłoszeń zgodnie z § 32 BSIG
- 24 godziny · wczesne ostrzeżenie
Niezwłocznie, najpóźniej w ciągu 24 godzin od powzięcia wiedzy o poważnym incydencie bezpieczeństwa.
- 72 godziny · zgłoszenie incydentu
Potwierdza lub aktualizuje informacje z wczesnego ostrzeżenia.
- Na wniosek · sprawozdanie okresowe
Aktualizacje statusu, gdy zażąda ich BSI.
- Jeden miesiąc · sprawozdanie końcowe
Najpóźniej miesiąc po zgłoszeniu incydentu. Jeżeli incydent nadal trwa, zastępuje je sprawozdanie z postępu prac.
Bezpieczeństwo łańcucha dostaw zgodnie z NIS2
Bezpieczeństwo łańcucha dostaw należy do środków zarządzania ryzykiem z § 30 BSIG — łącznie ze stosunkami z bezpośrednimi dostawcami i usługodawcami. W Complaica usługodawcy i dostawcy znajdują się w tym samym modelu co Państwa własne aktywa: ryzyka dostawców ocenia się tam, gdzie istnieje zależność.
Dla bezpieczeństwa łańcucha dostaw NIS2 (Supply Chain Security) Complaica używa więc tych samych funkcji co dla reszty zakresu — wymagań, ryzyk, środków i dowodów.
Łańcuch dostaw w Complaica
- Dostawcy jako aktywa
Dostawców i usługodawców rejestruje się z typem i atrybutami — tak jak aplikacje, systemy i lokalizacje.
- Widoczne zależności
Graf i macierz zależności pokazują, który proces biznesowy i która usługa zależy od którego dostawcy.
- Wymagania i ryzyka dostawców
Dla każdego dostawcy ocenia się wymagania, a ryzyka identyfikuje, ocenia i obejmuje postępowaniem z ryzykiem.
- Dowody przy dostawcy
Dokumenty, linki i oceny znajdują się przy obiekcie, z autorem i datą.
NIS2 dla zarządu i bezpieczeństwa informacji
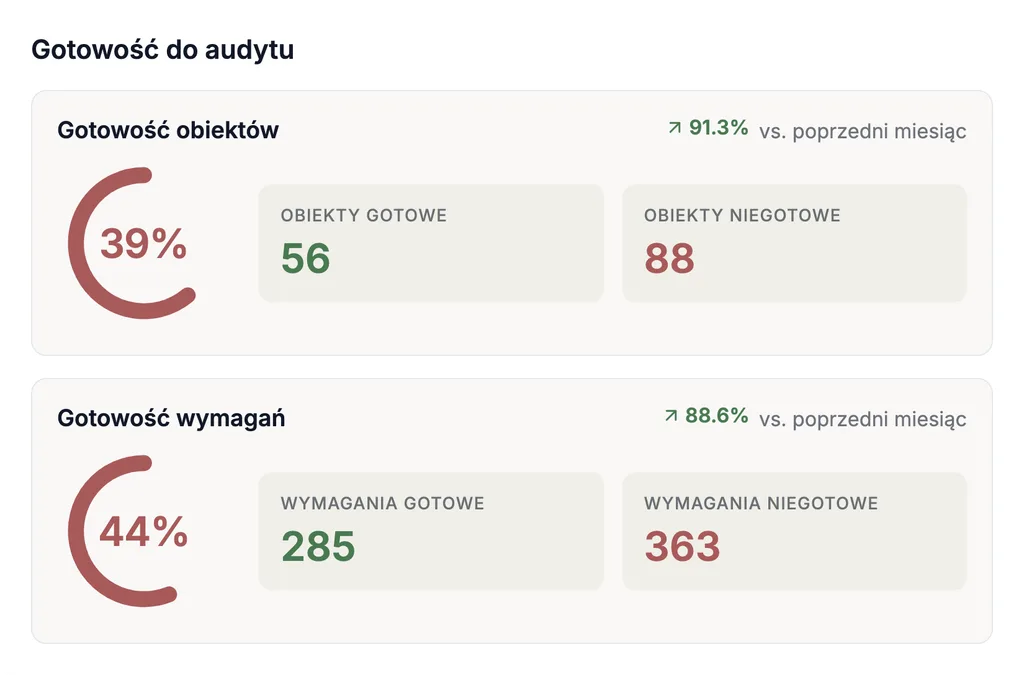
Zgodnie z § 38 BSIG zarząd wdraża środki zarządzania ryzykiem i nadzoruje ich wdrażanie. Pulpity w Complaica dają jemu i pełnomocnikom ds. bezpieczeństwa informacji potrzebny do tego przegląd: status wdrożenia jest kumulowany od pojedynczego wymagania przez obszar tematyczny aż do organizacji i pokazuje, w jakim stopniu wymagania NIS2 są wdrożone — i gdzie są luki. Stopień spełnienia to wartość wyliczana przez Complaica na podstawie statusu wdrożenia ocenionego przez Państwa, a nie wskaźnik ustalony urzędowo.
- 01Stopień spełnienia łącznie — jedna liczba dla § 30 BSIG i, tam gdzie ono obowiązuje, rozporządzenia wykonawczego (UE) 2024/2690
- 02Podział według obszaru tematycznego, lokalizacji i jednostki organizacyjnej
- 03Otwarte i częściowo wdrożone wymagania z osobami odpowiedzialnymi i terminami
- 04Rozwój w czasie — stan w porównaniu z poprzednim miesiącem
- 05Widok dla zarządu: podstawa wdrażania i nadzoru zgodnie z § 38 BSIG
Moduły Complaica dla zgodności z NIS2
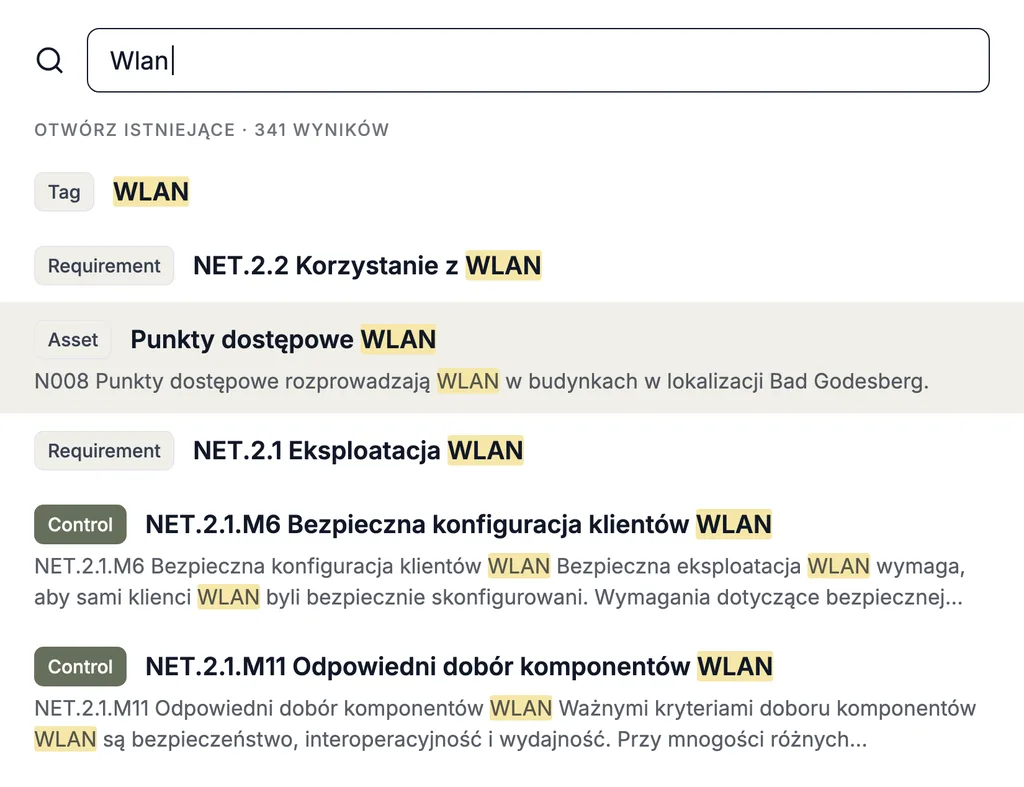
Moduły, jeden powiązany zbiór danych: organizacja, aktywa, wymagania, ryzyka, raporty, zadania i integracje pracują na tych samych obiektach.
01 / 07 · Zarządzanie organizacją
Organizacja, lokalizacje i zakres
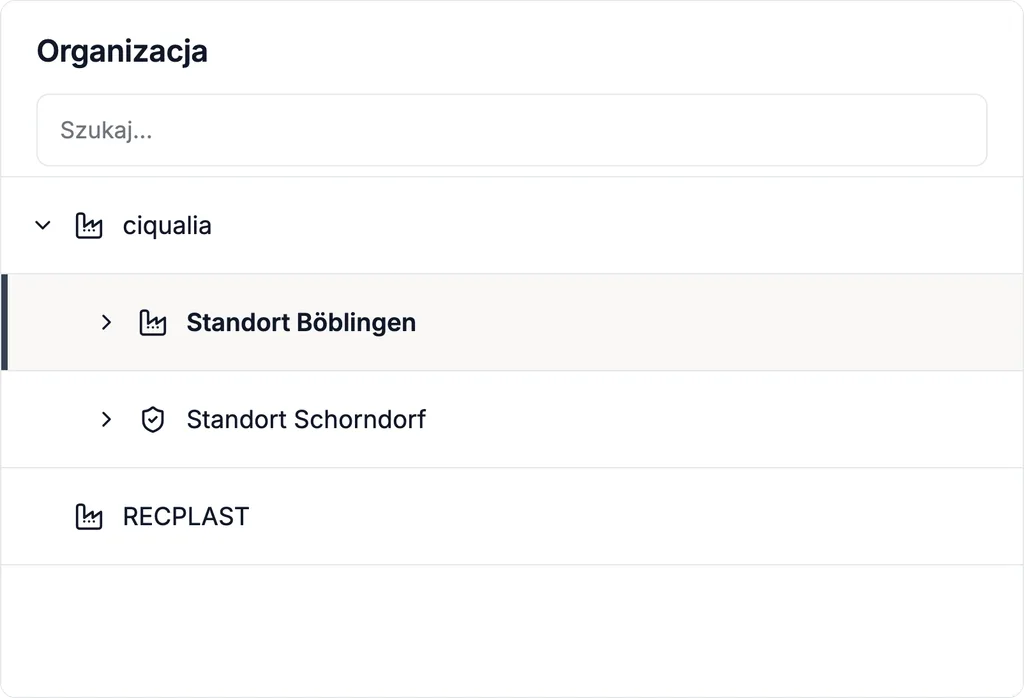
Odwzorowują Państwo swoją organizację jako drzewo — spółki, lokalizacje, działy, jednostki — i określają, które części i usługi podlegają NIS2. Odpowiedzialności przypisuje się dla każdej jednostki i każdego obiektu; prawa dostępu podążają za tą samą strukturą.
02 / 07 · Analiza struktury aktywów
Aktywa, zależności i łańcuch dostaw
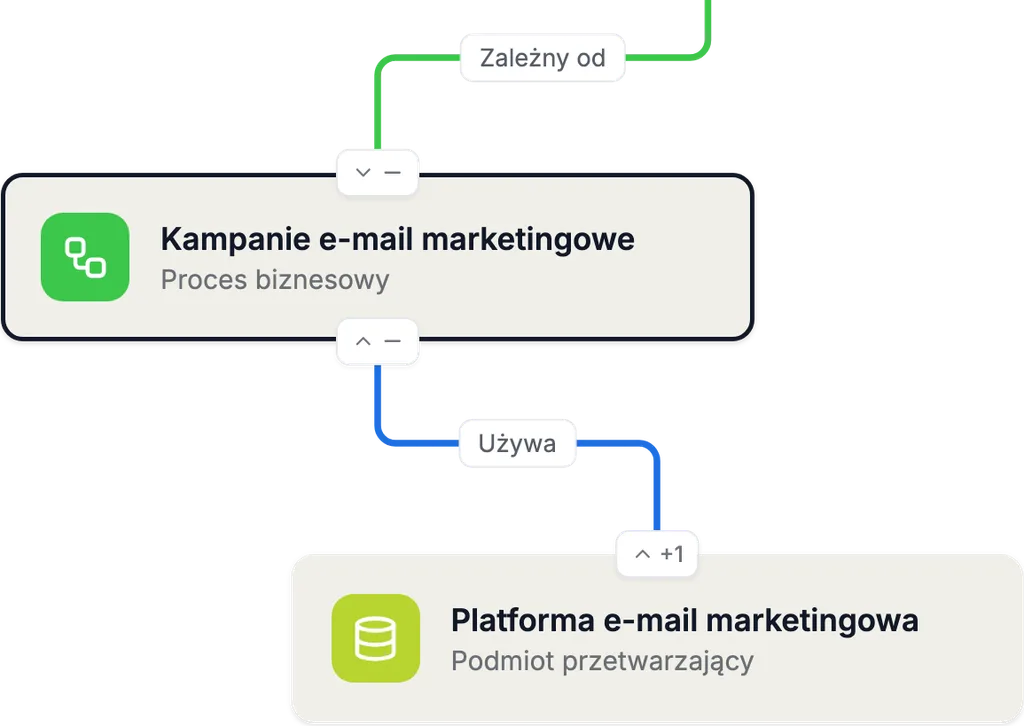
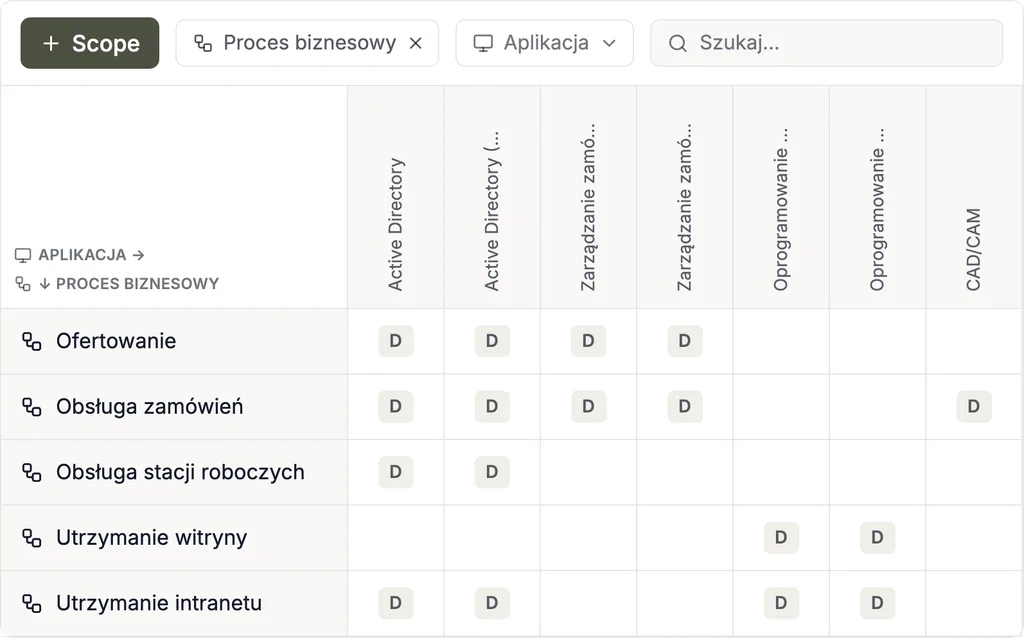
Rejestrują Państwo aktywa — aplikacje, systemy, dane, lokalizacje, dostawców — z typem i innymi atrybutami i wiążą je z procesami biznesowymi i usługami, które od nich zależą. Aktywa można importować z zarządzania aktywami, CMDB, Microsoft Azure i innych źródeł.
Usługodawcy i dostawcy znajdują się w tym samym modelu: grafy zależności pokazują, która usługa zależy od którego dostawcy — to podstawa bezpieczeństwa łańcucha dostaw, którego wymaga NIS2.
03 / 07 · Zarządzanie zgodnością
Wymagania, status wdrożenia i stopień spełnienia
Oceniają Państwo wymagania NIS2 — § 30 BSIG oraz, w przypadku objętych nim rodzajów podmiotów, rozporządzenie wykonawcze (UE) 2024/2690 — na swoim drzewie aktywów. Każde wymaganie otrzymuje status wdrożenia, uzasadnienie i dowody; status kumuluje się od dołu do góry aż do organizacji.
Własne katalogi wymagań, a także inne zbiory wymagań i standardy ocenia się na tym samym modelu — te same aktywa, te same dowody. To, co już udokumentowano dla ISO 27001, można — o ile pasuje merytorycznie — wykorzystać także dla odpowiednich wymagań NIS2.
04 / 07 · Zarządzanie ryzykiem
Analiza, ocena i postępowanie z ryzykiem
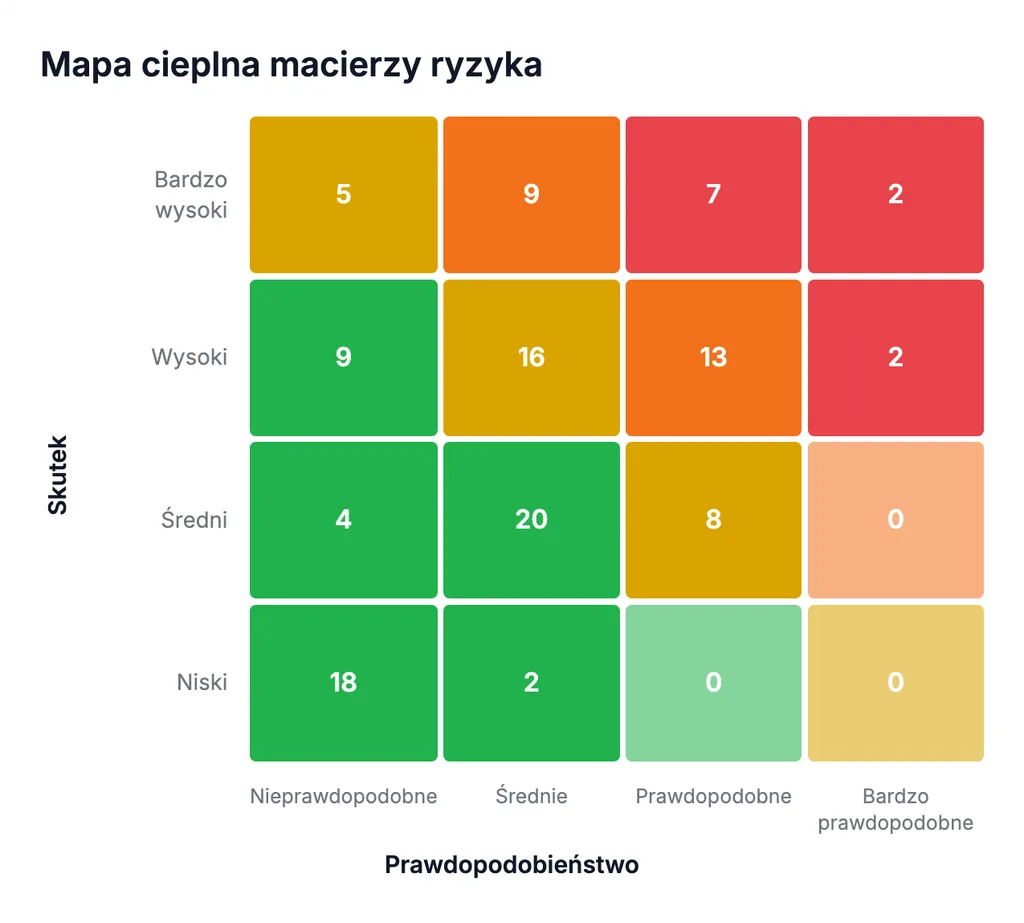
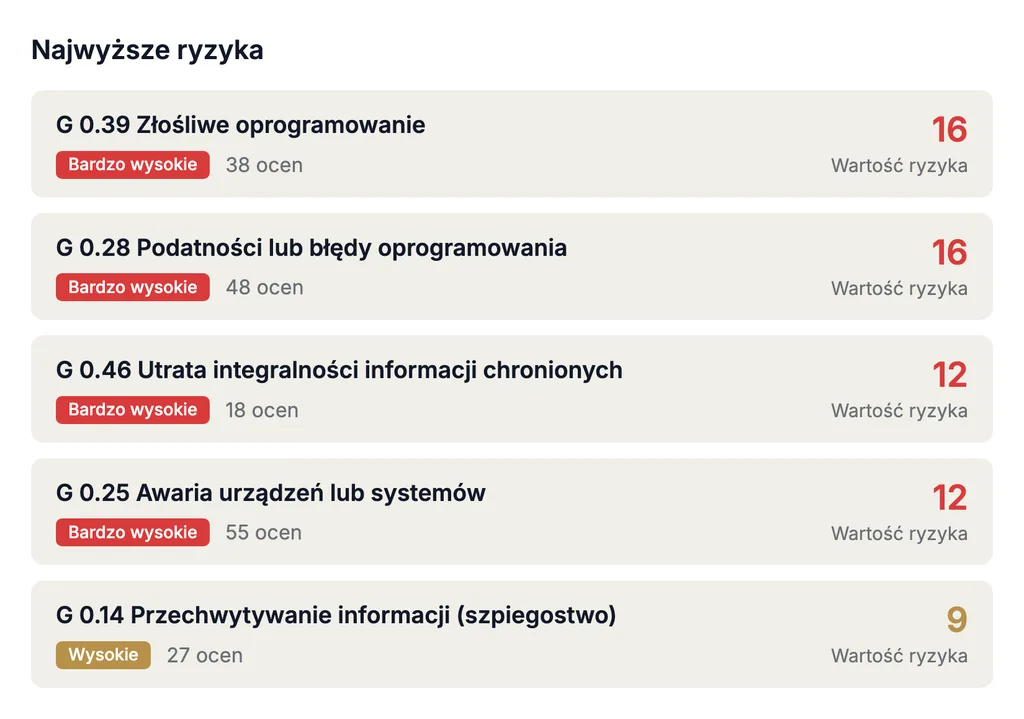
Identyfikują Państwo zagrożenia dla każdego aktywu — ze standardowych lub własnych katalogów zagrożeń — i oceniają prawdopodobieństwo oraz skutek w konfigurowalnej macierzy ryzyka. Dla każdego ryzyka ustala się opcję postępowania, wiąże je ze środkami, a ryzyko szczątkowe śledzi w czasie — to podejście uwzględniające wszystkie zagrożenia, którego wymaga NIS2.
05 / 07 · Raportowanie i analiza danych
Raporty dla zarządu, audytu i organu nadzoru
Generują Państwo status wdrożenia, plan postępowania z ryzykiem i raporty ryzyka z własnych danych — jako szablon raportu dla danego zbioru wymagań lub jako raport niestandardowy. Pulpity pokazują zarządowi aktualny stan; dystrybucję zapewniają integracja Complaica z Teams oraz bot pocztowy, a zewnętrzne narzędzia BI i analityczne czytają dane przez REST API lub data marty.
06 / 07 · Zarządzanie zadaniami i współpraca
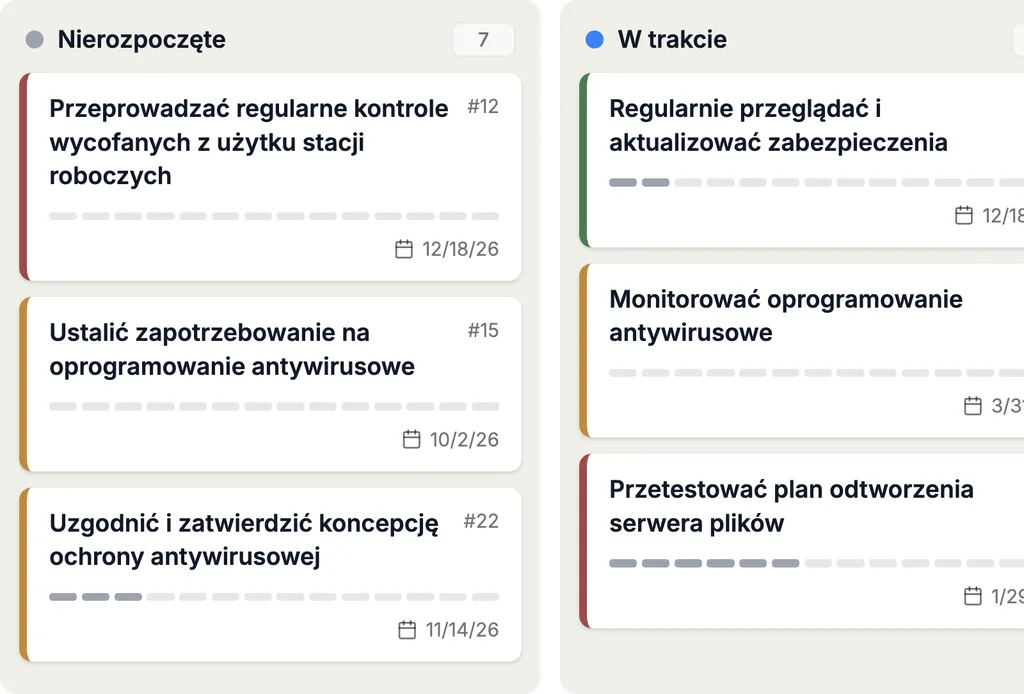
Środki, incydenty bezpieczeństwa i terminy
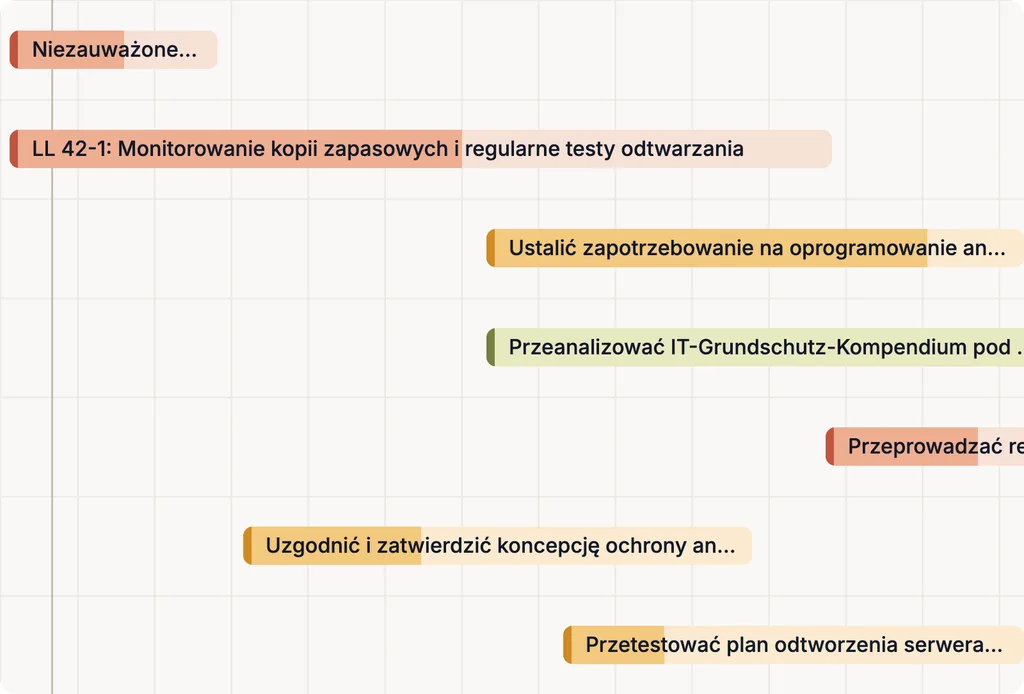
Środki, zadania i incydenty bezpieczeństwa mają osoby odpowiedzialne, terminy i status; każda zmiana statusu jest zapisywana z autorem i datą. Przy incydencie bezpieczeństwa terminy zgłoszeń są prowadzone razem z nim jako terminy — 24 godziny, 72 godziny, sprawozdanie końcowe. Uczestnicy wewnętrzni i zewnętrzni pracują w tym samym systemie: dostęp przyznaje się dla każdego obiektu i przez link.
07 / 07 · Integracje i automatyzacja
Integracje Complaica
Przez REST API Complaica łączy systemy zarządzania aktywami i CMDB — Microsoft Azure, i-doit, GLPI, FNT Command i inne — i utrzymuje inwentarz aktywów w zgodzie z rzeczywistością. Jira, Microsoft Planner i inne można podłączyć jako systemy zadań.
Dane aplikacji są dostępne przez predefiniowane data marty, REST API lub MCP dla zewnętrznych systemów analitycznych i raportowych.
Narzędzie NIS2 Complaica: od ryzyka do dowodu
Jeden powiązany zbiór danych: każdy obiekt wskazuje na następny — od zakresu i aktywu do pulpitu dla zarządu.
- 01
Zakres
Organizacja, lokalizacje i usługi podlegające NIS2 — z osobami odpowiedzialnymi.
- 02
Aktywa
Procesy, systemy, dane i dostawcy, z ich zależnościami.
- 03
Ryzyka
Identyfikacja zagrożeń dla każdego aktywu i ich ocena w macierzy ryzyka.
- 04
Wymagania§ 30 BSIG · Rozporządzenie (UE) 2024/2690
Ocena i uzasadnienie stopnia wdrożenia dla każdego wymagania.
- 05
Środki
Śledzenie wdrożenia z osobami odpowiedzialnymi, terminami i statusem.
- 06
Dowody
Przechowywanie dokumentów i ocen przy obiekcie, z autorem i datą.
- 07
Incydenty bezpieczeństwaTerminy zgłoszeń zgodnie z § 32 BSIG
Ocena incydentów i prowadzenie ich z terminami — 24 godziny, 72 godziny, sprawozdanie końcowe.
- 08
Pulpity
Stopień spełnienia jako suma — dla zarządu, audytu i organu nadzoru.
Dlaczego Complaica jako oprogramowanie NIS2?
Sześć powodów, dla których firmy i organizacje wdrażają NIS2 i wykazują jej wdrożenie z Complaica.
Oprogramowanie plus doradztwo ekspertów
Oprogramowanie ISMS i doradztwo z jednego źródła: nasi eksperci ds. compliance towarzyszą sprawdzeniu objęcia, wdrożeniu i przygotowaniu dowodów — w takim zakresie, jakiego Państwo potrzebują.
NIS2 gotowa do użycia — z rozporządzeniem (UE) 2024/2690
Środki zarządzania ryzykiem zgodnie z § 30 BSIG, rozporządzenie wykonawcze (UE) 2024/2690 z art. 1–14 i załącznikiem, szablony raportów i przewodniki są przygotowane. Nie zaczynają Państwo od zera.
Stopień spełnienia jako jedna liczba
Pulpity kumulują status wdrożenia od pojedynczego wymagania aż do organizacji. Zarząd widzi, na jakim etapie jest firma — i nikt nie musi scalać arkuszy.
Integracje, API i raportowanie
Systemy CMDB i zarządzania aktywami, Jira, SAP i Microsoft Azure przez REST API; raporty, pulpity, AI i data marty dla zarządu i audytorów.
Od stanu początkowego do bieżącego dowodu
Jeden zbiór danych dla wdrożenia, utrzymania i cyklicznych audytów: stan pozostaje aktualny między audytami, nic nie jest budowane od nowa.
Zgodność z NIS2 ze wsparciem AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o NIS2, BSIG i rozporządzenie wykonawcze (UE) 2024/2690, objaśnia wymagania, pomaga przy środkach i zadaniach oraz znajduje odpowiedzi w Państwa własnych politykach i dokumentach. Wspiera pracę w ISMS — ocena i decyzja pozostają po Państwa stronie.
- 01Odpowiadanie na pytania o NIS2, BSIG i rozporządzenie wykonawcze (UE) 2024/2690
- 02Objaśnianie wymagań — co jest wymagane i co stanowi dowód
- 03Proponowanie, formułowanie i przypisywanie środków i zadań
- 04Analiza Państwa polityk, procedur i dokumentów oraz odpowiadanie na pytania o nie
- 05Objaśnianie obsługi Complaica — która funkcja do czego
Opinie klientów o ISMS z Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Doradztwo przy wdrożeniu NIS2
Bezpieczeństwo informacji jako usługa: nasi eksperci towarzyszą wdrożeniu NIS2 od sprawdzenia objęcia do dowodu — w takim zakresie, jakiego Państwo potrzebują.
- Sprawdzenie objęcia i analiza luk
Czy Państwa firma podlega NIS2 — i jako podmiot jakiego rodzaju? Następnie porównanie Państwa stanu obecnego z § 30 BSIG i, tam gdzie ono obowiązuje, rozporządzeniem wykonawczym (UE) 2024/2690. Wynik: spriorytetyzowana lista luk i plan wdrożenia.
- Budowa i wdrożenie ISMS
Zakres, organizacja, struktura aktywów i role są zakładane w Complaica. Otrzymują Państwo działający ISMS z procesami, których wymaga NIS2.
- Zarządzanie ryzykiem i planowanie środków
Ustalenie metodyki ryzyka i macierzy ryzyka, identyfikacja, analiza i ocena ryzyk, wybór opcji postępowania i wyprowadzenie planu postępowania z ryzykiem.
- Zarządzanie incydentami i ścieżki zgłoszeń
Proces obsługi incydentów bezpieczeństwa, ocena, czy incydent jest poważny, oraz ścieżki zgłoszeń dla terminów 24 godzin, 72 godzin i jednego miesiąca.
- Polityki, szkolenia i zarząd
Opracowanie i utrzymanie polityk i wytycznych wymaganych przez NIS2 oraz szkolenia dla pracowników i zarządu zgodnie z § 38 BSIG.
- Zewnętrzny pełnomocnik ds. bezpieczeństwa informacji
Osoba kontaktowa dla Państwa ISMS, czasowo lub na stałe — dla organizacji bez własnej roli w tym zakresie.
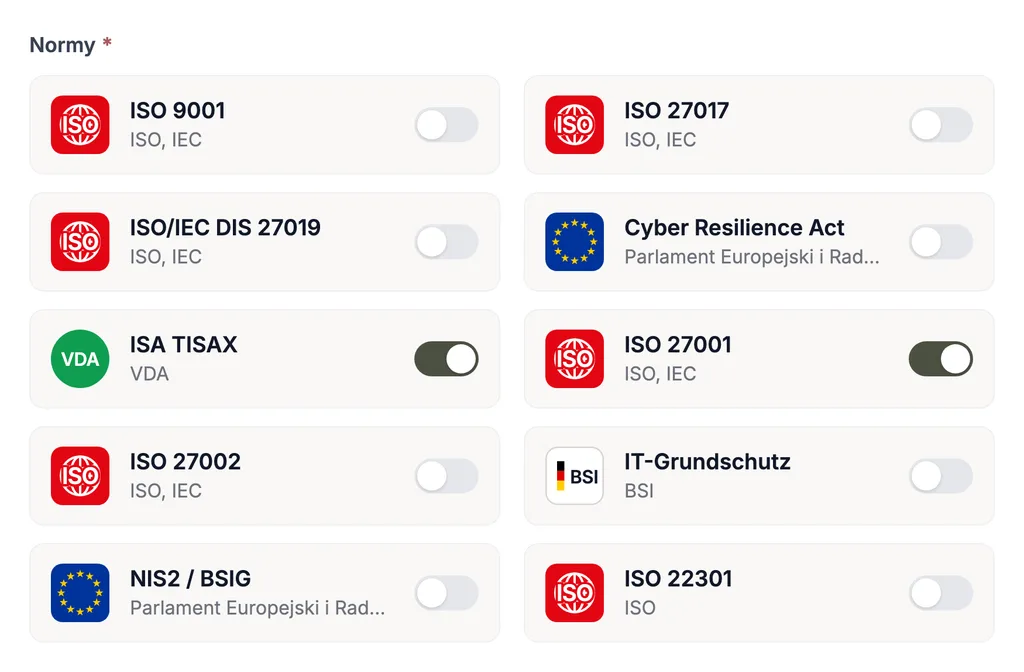
Wspólne zarządzanie NIS2 i ISO 27001
NIS2 i ISO 27001 pokrywają się w wielu tematach organizacyjnych i technicznych — zarządzanie ryzykiem, obsługa incydentów bezpieczeństwa, łańcuch dostaw, kontrola dostępu. Complaica zarządza oboma zbiorami wymagań na tych samych aktywach, ryzykach, środkach i dowodach: to, co już udokumentowano w ISMS dla ISO 27001 z Complaica, można — o ile pasuje merytorycznie — wykorzystać także dla odpowiednich wymagań NIS2. Wspólne środki i wspólne dowody pozwalają uniknąć podwójnego utrzymania. Certyfikacja ISO 27001 nie oznacza jednak, że obowiązki NIS2 są spełnione: dochodzą rejestracja oraz obowiązki zgłoszeniowe i dowodowe.
To samo dotyczy innych obsługiwanych zbiorów wymagań i standardów — BSI IT-Grundschutz, DORA, TISAX czy zarządzania ochroną danych zgodnie z RODO. Każdy z nich jest udostępniany ze swoim katalogiem wymagań; własne katalogi można dodać w każdej chwili. Więcej o platformie compliance Complaica i o oprogramowaniu ISMS.
Najczęstsze pytania o oprogramowanie NIS2 i zgodność z NIS2
Czym jest NIS2?
NIS2 to dyrektywa (UE) 2022/2555 w sprawie środków na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa na terytorium Unii. Zobowiązuje podmioty ważne i kluczowe do stosowania środków zarządzania ryzykiem, zgłaszania poważnych incydentów bezpieczeństwa i rejestracji oraz nakłada obowiązki na zarząd. W Niemczech transponowano ją niemiecką ustawą o wdrożeniu NIS2 (NIS2-Umsetzungsgesetz) do ustawy o BSI (BSIG), która w nowym brzmieniu obowiązuje od 6 grudnia 2025 r.
Czym jest oprogramowanie NIS2?
Oprogramowanie NIS2 odwzorowuje obowiązki wynikające z NIS2 w jednym modelu danych — zakres, aktywa, wymagania, ryzyka, środki, incydenty bezpieczeństwa i dowody — i wiąże je ze sobą. W istocie jest to oprogramowanie ISMS, które zawiera katalog wymagań NIS2: zamiast ręcznie utrzymywać spójność arkuszy, utrzymują Państwo każdy obiekt raz, a raporty i pulpity powstają z danych.
Jak oprogramowanie wspiera wdrożenie NIS2?
Oprogramowanie do wdrożenia NIS2 nie zastępuje pracy, tylko ją porządkuje: wymagania NIS2 są dostępne jako katalog, a każde z nich jest oceniane, uzasadniane i potwierdzane dowodami. Ryzyka i środki są przypisane do aktywów, których dotyczą, a terminy i osoby odpowiedzialne są zapisane. Dzięki temu zgodność z NIS2 można dokumentować, a stan raportować w każdej chwili — i nikt nie musi scalać arkuszy.
Jakie wymagania NIS2 wspiera Complaica?
Complaica wspiera całe wdrożenie NIS2: dziesięć środków zarządzania ryzykiem zgodnie z § 30 BSIG, w przypadku objętych nim rodzajów podmiotów rozporządzenie wykonawcze (UE) 2024/2690 z art. 1–14 i 13 obszarami tematycznymi jego załącznika, prowadzenie incydentów bezpieczeństwa z terminami zgłoszeń zgodnie z § 32 BSIG oraz widok dla zarządu zgodnie z § 38 BSIG. Katalogi ocenia się na Państwa drzewie aktywów.
Jakich środków zarządzania ryzykiem wymaga NIS2?
§ 30 BSIG wymienia dziesięć obszarów, które środki muszą obejmować co najmniej: analizę ryzyka i polityki bezpieczeństwa, obsługę incydentów bezpieczeństwa, ciągłość działania i zarządzanie kryzysowe, bezpieczeństwo łańcucha dostaw, bezpieczeństwo w procesie nabywania, rozwoju i utrzymania, ocenę skuteczności, szkolenia, kryptografię, bezpieczeństwo zasobów ludzkich i kontrolę dostępu oraz uwierzytelnianie wieloskładnikowe i zabezpieczoną komunikację. Środki muszą być odpowiednie, proporcjonalne i skuteczne, a ich przestrzeganie należy dokumentować.
Co reguluje rozporządzenie wykonawcze (UE) 2024/2690?
Ustanawia zasady stosowania dyrektywy NIS2. Art. 1 i 2 wraz z załącznikiem określają wymogi techniczne i metodyczne dotyczące środków zarządzania ryzykiem; art. 3 i 4 określają, kiedy incydent bezpieczeństwa uznaje się za poważny; art. 5–14 robią to dla poszczególnych rodzajów podmiotów — od dostawców usług DNS przez usługi chmurowe i usługi ośrodków przetwarzania danych po dostawców usług zaufania. Bezpośrednio rozporządzenie obowiązuje tylko te rodzaje podmiotów.
Które firmy obowiązuje rozporządzenie wykonawcze (UE) 2024/2690?
Bezpośrednio rozporządzenie wykonawcze (UE) 2024/2690 obowiązuje tylko te rodzaje podmiotów, które samo wymienia: dostawców usług DNS, rejestry nazw TLD, dostawców usług chmurowych i usług ośrodka przetwarzania danych, dostawców sieci dostarczania treści (CDN), dostawców usług zarządzanych i usług zarządzanych w zakresie bezpieczeństwa (Managed Service Provider, Managed Security Service Provider), dostawców internetowych platform handlowych, wyszukiwarek internetowych i platform usług sieci społecznościowych oraz dostawców usług zaufania. Do wszystkich pozostałych podmiotów ważnych i kluczowych stosują się obowiązki wynikające z BSIG; rozporządzenie może im służyć jako punkt odniesienia, ale nie jest dla nich wiążące.
Jakie obowiązki zgłoszeniowe dotyczą incydentów bezpieczeństwa NIS2?
Poważne incydenty bezpieczeństwa należy zgodnie z § 32 BSIG zgłaszać do wspólnego punktu zgłoszeniowego BSI i BBK: wczesnym ostrzeżeniem, zgłoszeniem incydentu i sprawozdaniem końcowym, a na wniosek BSI dodatkowo sprawozdaniami okresowymi. Complaica prowadzi incydenty bezpieczeństwa ze znacznikami czasu, osobami odpowiedzialnymi i terminami oraz zapisuje każdy krok z autorem i datą. Samo zgłoszenie składają Państwo w punkcie zgłoszeniowym.
Co oznacza termin 24 i 72 godzin w NIS2?
Oba terminy biegną od chwili, w której podmiot powziął wiedzę o poważnym incydencie bezpieczeństwa. W ciągu 24 godzin należy przekazać wczesne ostrzeżenie, w ciągu 72 godzin — zgłoszenie incydentu, które potwierdza lub aktualizuje pierwsze informacje. Najpóźniej miesiąc po tym zgłoszeniu następuje sprawozdanie końcowe; jeżeli incydent nadal trwa, zastępuje je sprawozdanie z postępu prac.
Jak Complaica wspiera bezpieczeństwo łańcucha dostaw NIS2?
Usługodawców i dostawców prowadzi się jako aktywa i wiąże z procesami biznesowymi i usługami, które od nich zależą. Dla każdego dostawcy można ocenić wymagania, zidentyfikować ryzyka dostawców i ustalić postępowanie z nimi oraz zapisać dowody. Graf i macierz zależności pokazują, która usługa zależy od którego dostawcy.
Jakie obowiązki ma zarząd zgodnie z NIS2?
Zgodnie z § 38 BSIG zarząd musi wdrożyć środki zarządzania ryzykiem, nadzorować ich wdrażanie i regularnie uczestniczyć w szkoleniach. Dlatego pulpity i raporty w Complaica są przygotowane z perspektywy zarządu: stopień spełnienia, największe ryzyka i otwarte środki na jednej stronie.
Jak Complaica pokazuje stopień spełnienia NIS2?
Każde wymaganie otrzymuje status wdrożenia. Complaica kumuluje go od dołu do góry — od wymagania przez obszar tematyczny aż do organizacji — i pokazuje na pulpitach: jako wartość łączną, według obszaru tematycznego, według lokalizacji i w porównaniu z poprzednim miesiącem. Stopień spełnienia to wartość wyliczana przez Complaica na podstawie Państwa własnych ocen, a nie wskaźnik ustalony urzędowo.
Kogo dotyczy NIS2?
Objęcie wynika z sektora, wielkości i rodzaju działalności. Objęte są podmioty w sektorach z załączników 1 i 2 do BSIG — na przykład energia, transport, zdrowie, infrastruktura cyfrowa, usługi ICT czy przetwórstwo przemysłowe — co do zasady od 50 pracowników lub powyżej 10 mln euro rocznego obrotu i rocznej sumy bilansowej; niektóre podmioty są objęte niezależnie od wielkości. Chętnie sprawdzimy razem z Państwem, czy Państwa firma jest objęta.
Jaki jest związek między NIS2 a ISO 27001?
NIS2 to przepis prawa, ISO 27001 to norma dla ISMS — merytorycznie pokrywają się w wielu tematach, od zarządzania ryzykiem po kontrolę dostępu. W Complaica NIS2 i ISO 27001 ocenia się na tym samym modelu zakresu, korzystając z tych samych aktywów, ryzyk, środków i dowodów. To samo dotyczy TISAX, BSI IT-Grundschutz, DORA, RODO i ISO 22301: to, co już udokumentowano, można — o ile pasuje merytorycznie — wykorzystać dla każdego zbioru wymagań, którego dotyczy.
Czy certyfikacja ISO 27001 wystarczy do NIS2?
Pokrywa znaczną część wymagań z § 30 BSIG, ale nie zastępuje ani rejestracji, ani obowiązków zgłoszeniowych i dowodowych. W Complaica oba zbiory wymagań korzystają z tych samych aktywów, ryzyk, środków i dowodów; różnica pojawia się jako lista otwartych wymagań.
Czy istnieje certyfikacja NIS2 dla oprogramowania?
Nie. NIS2 to przepis prawa, a nie norma certyfikacyjna: nie ma certyfikatu NIS2 ani dla podmiotów, ani dla oprogramowania. Podmiot musi wdrożyć środki i być w stanie wykazać to na żądanie organu nadzoru; to, czy obowiązek został spełniony, ocenia właściwy organ. Complaica przechowuje potrzebne do tego dowody przy obiekcie, który potwierdzają.
Czy Complaica może działać on-premises?
Tak. Complaica jest dostępna jako SaaS i on-premises: wariant SaaS jest hostowany w Niemczech; on-premises uruchamiają Państwo oprogramowanie do zgodności z NIS2 we własnej infrastrukturze. Licencja kosztuje tyle samo w obu przypadkach.
Czy istniejący ISMS można przenieść do Complaica?
Tak. Complaica importuje i eksportuje dane z Excela i do Excela, przez REST API oraz z innych narzędzi ISMS; migracja Państwa danych jest bezpłatna i prowadzona przez naszych specjalistów. Dzięki temu oceniają Państwo narzędzie na własnym zbiorze danych, a nie na danych demonstracyjnych.
Jakie systemy można zintegrować z Complaica?
Przez REST API systemy zarządzania aktywami i CMDB, takie jak i-doit, GLPI, FNT Command i inne, a także Jira, SAP i Microsoft Azure. Dane aplikacji są dostępne przez data marty dla zewnętrznych systemów analitycznych i raportowych, a przez MCP można podłączyć asystenta AI.
Ile trwa wdrożenie?
Dla zdefiniowanego zakresu pierwsze wiarygodne raporty statusowe są zwykle dostępne po kilku tygodniach — zależnie od istniejącej dokumentacji i dostępnych zasobów. Z przygotowanymi treściami i doradztwem mniejsze organizacje mieszczą się w dolnej granicy.
NIS2 z Complaica — od czego zacząć
Poznać Complaica jako oprogramowanie NIS2: przetestować, poprosić o demo albo porozmawiać o Państwa wdrożeniu NIS2 i istniejącym ISMS — prosimy o wiadomość.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.