Oprogramowanie IT-Grundschutz
dla Twojego ISMS
Complaica to oprogramowanie IT-Grundschutz do wdrożenia, utrzymania i ciągłego doskonalenia ISMS zgodnie z BSI IT-Grundschutz — ze wszystkimi krokami metodyki: analiza struktury (Strukturanalyse), określenie potrzeb ochrony (Schutzbedarfsfeststellung), modelowanie (Modellierung), IT-Grundschutz-Check, analiza ryzyka (Risikoanalyse) i planowanie realizacji (Realisierungsplanung). Kompendium jest regularnie aktualizowane, a migracja do Grundschutz++ jest przygotowana.
- 01Narzędzie IT-Grundschutz do wszystkich kroków metodyki — w jednym zbiorze danych
- 02Ochrona podstawowa, standardowa i kluczowa według BSI-Standard 200-2
- 03Kompendium IT-Grundschutz jako katalog, regularnie aktualizowane
- 04Gotowość do migracji do Grundschutz++
- 05Integracja AI (MCP) plus doradztwo ekspertów — Co-Intelligence
Wdrażanie i zarządzanie BSI IT-Grundschutz z Complaica
Przegląd funkcji oprogramowania IT-Grundschutz: od domeny informacyjnej do dowodu audytowego, krok po kroku według BSI-Standard 200-2.
- 01Odwzorowanie domeny informacyjnej (Informationsverbund) i zakresu (Geltungsbereich) — organizacja, lokalizacje i procesy biznesowe
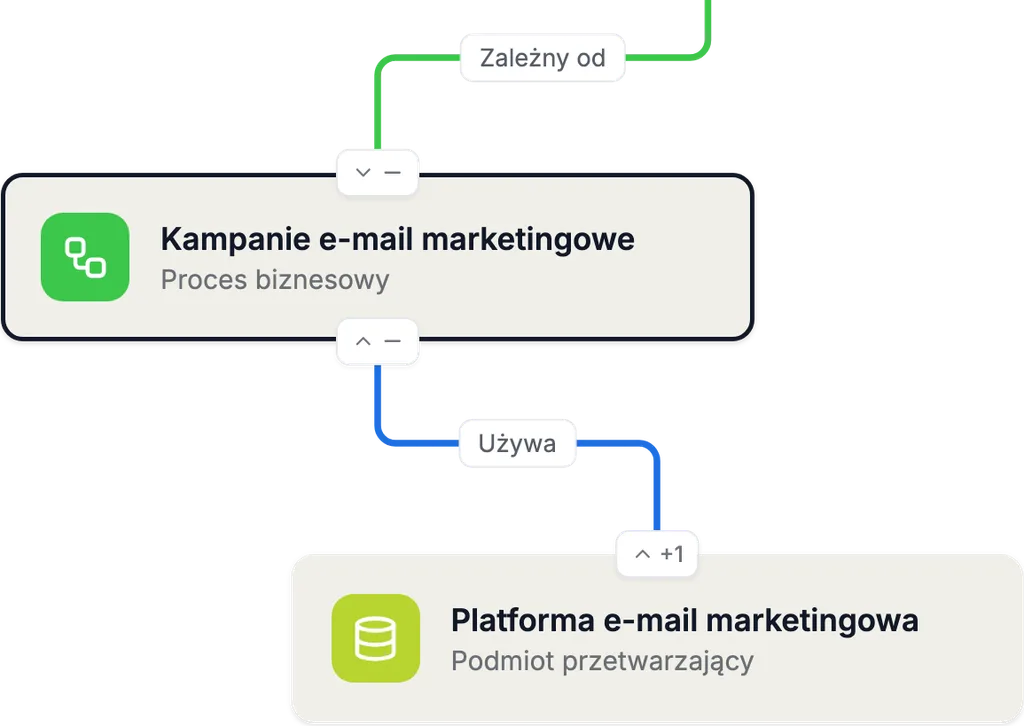
- 02Analiza struktury (Strukturanalyse): rejestrowanie i grupowanie obiektów docelowych (Zielobjekte) oraz przedstawianie ich zależności jako grafu i macierzy
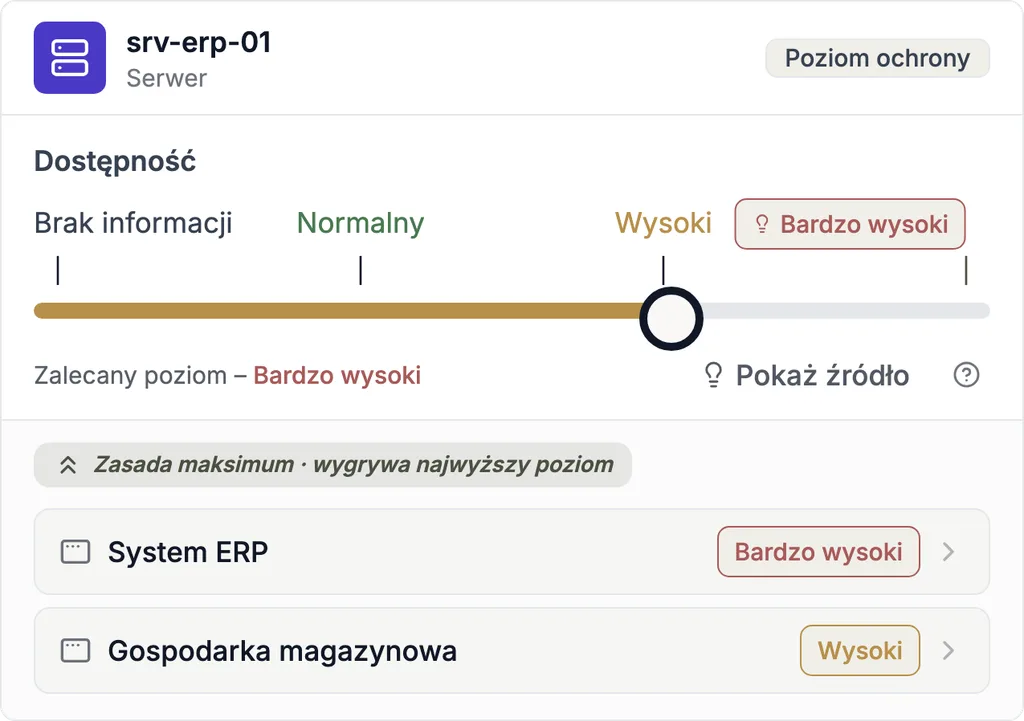
- 03Określenie potrzeb ochrony (Schutzbedarfsfeststellung) dla poufności, integralności i dostępności — z dziedziczeniem według zasady maksimum (Maximumprinzip)
- 04Modelowanie (Modellierung): przypisywanie modułów (Bausteine) Kompendium IT-Grundschutz (IT-Grundschutz-Kompendium) do obiektów docelowych
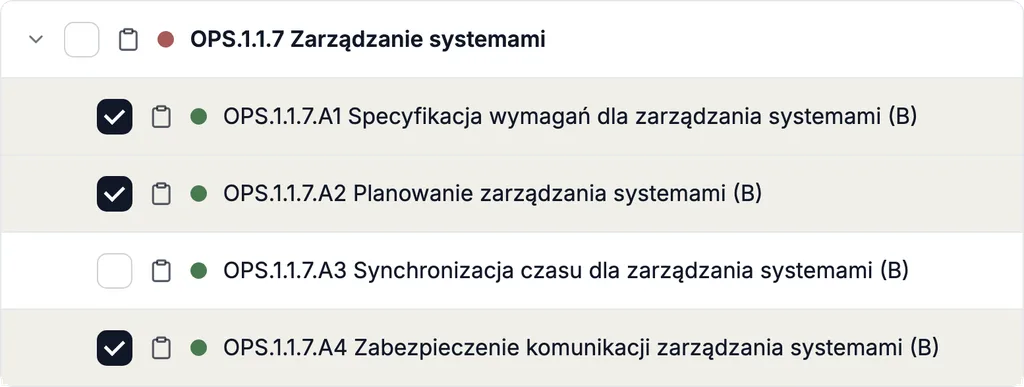
- 05IT-Grundschutz-Check: ocena statusu wdrożenia każdego wymagania, kumulowana aż do domeny informacyjnej
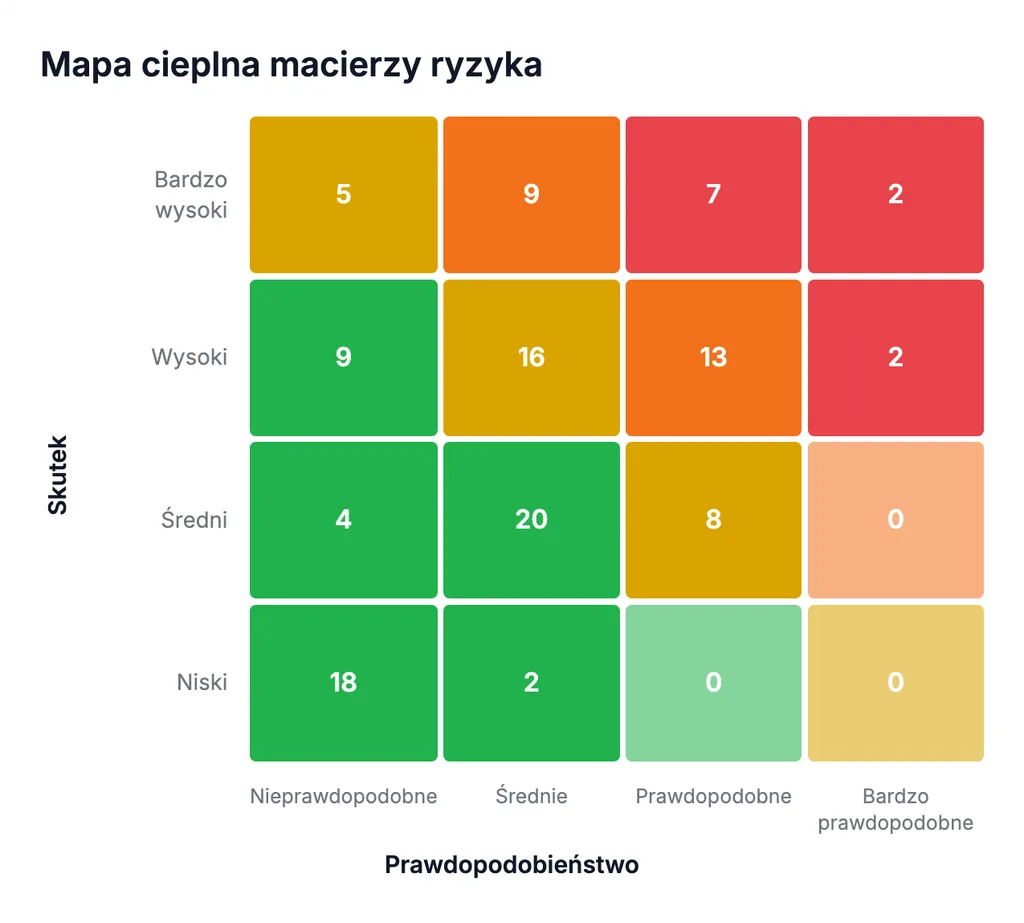
- 06Analiza ryzyka (Risikoanalyse) według BSI-Standard 200-3 z zagrożeniami elementarnymi (elementare Gefährdungen) i konfigurowalnymi macierzami ryzyka
- 07Plan realizacji (Realisierungsplan): śledzenie środków z osobami odpowiedzialnymi, terminami i statusem
- 08Przechowywanie dowodów przy właściwym obiekcie — dokumenty, linki i oceny z autorem i datą
- 09Dokumenty referencyjne (Referenzdokumente) A.1 do A.6, raporty i pulpity dla kierownictwa i audytu
- 10Regularne aktualizacje Kompendium IT-Grundschutz; Grundschutz++ jako katalog do migracji
- 11Integracja z Microsoft Azure, SAP, Jira i innymi systemami; import i eksport z Excela i do Excela
- 12Integracja AI (MCP) do pytań o IT-Grundschutz, moduły i wymagania oraz o obsługę narzędzia
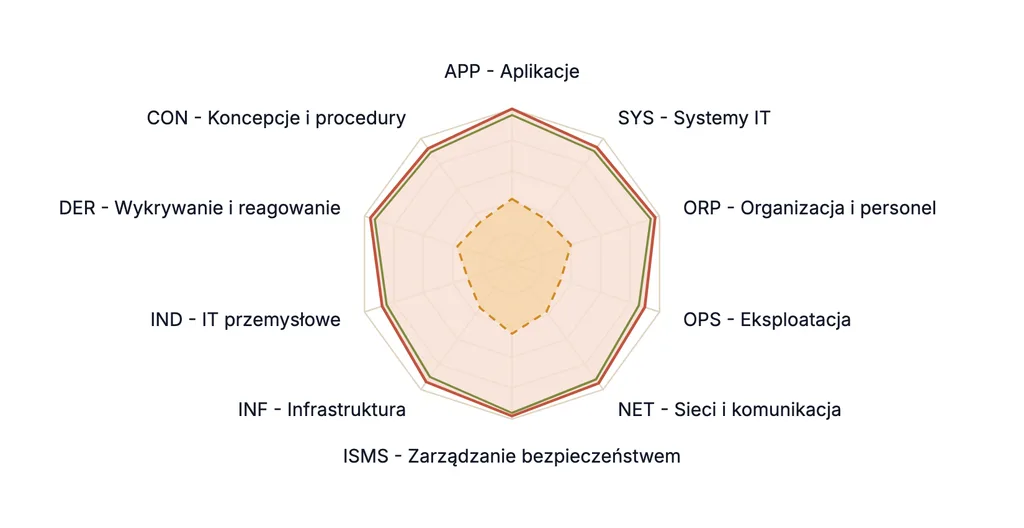
Oprogramowanie ISMS dla IT-Grundschutz: moduły i funkcje
Siedem modułów oprogramowania ISMS, jeden powiązany zbiór danych: domena informacyjna, obiekty docelowe, potrzeby ochrony, moduły Kompendium, ryzyka, raporty, zadania i integracje pracują na tych samych obiektach.
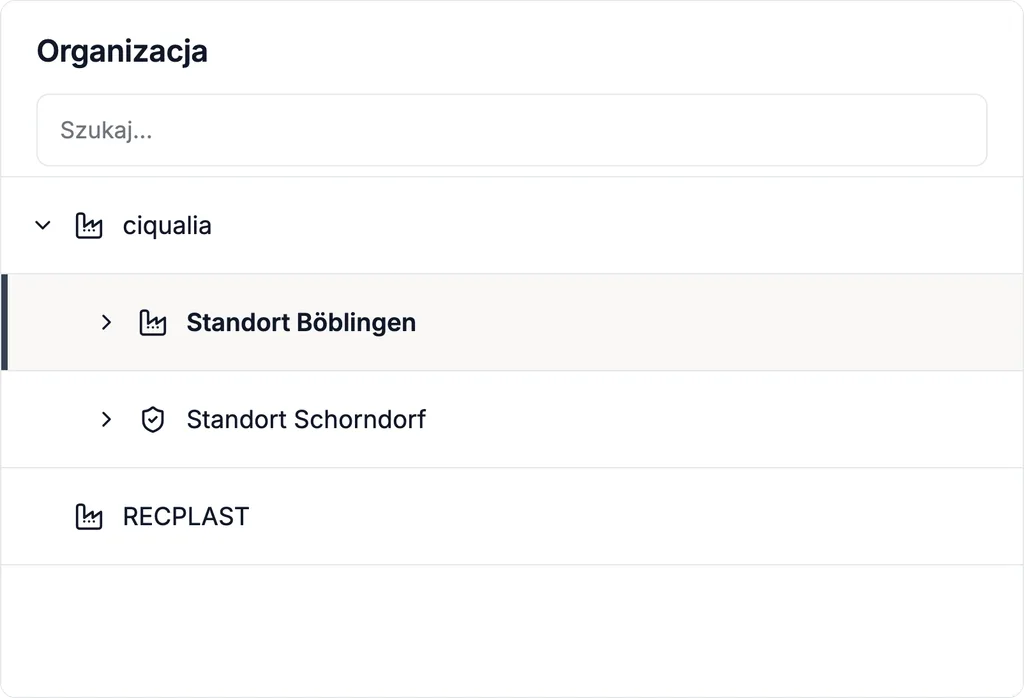
01 / 07 · Zarządzanie organizacją
Organizacja, lokalizacje i domena informacyjna
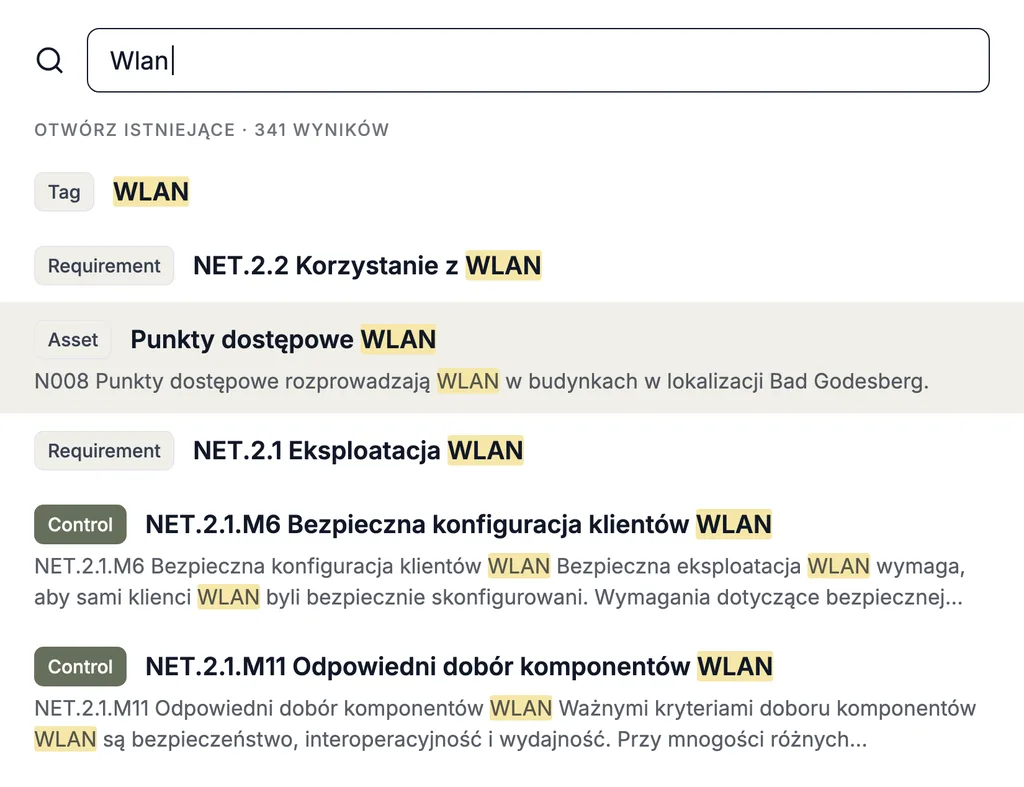
Odwzoruj organizację jako drzewo — spółki, lokalizacje, działy, jednostki — i określ zakres (Geltungsbereich): które części tworzą domenę informacyjną (Informationsverbund). Odpowiedzialności przypisuje się dla każdej jednostki i każdego obiektu; prawa dostępu podążają za tą samą strukturą.
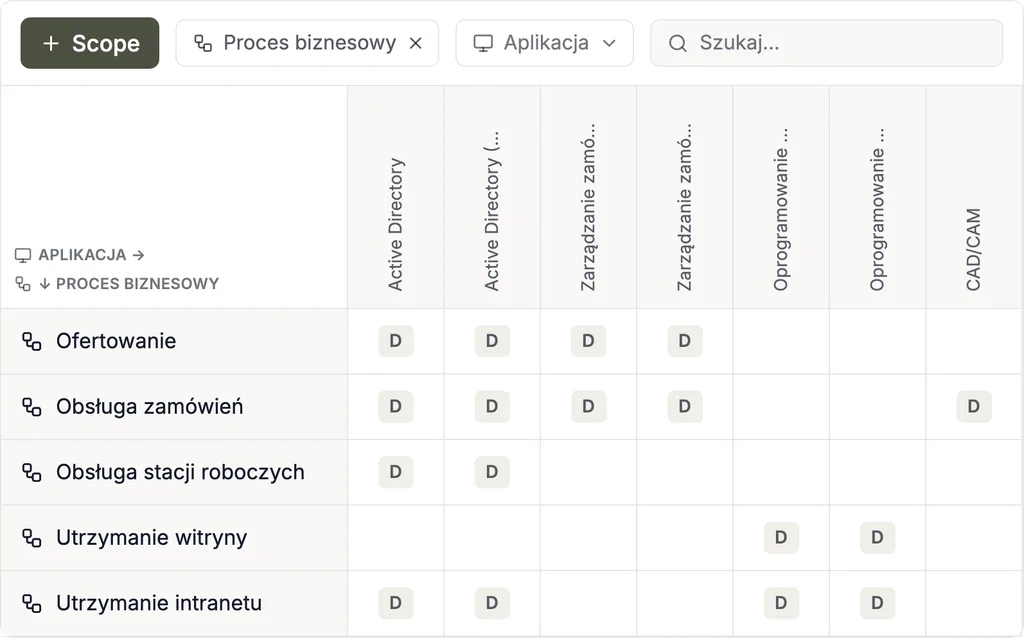
02 / 07 · Analiza struktury i potrzeby ochrony
Analiza struktury i określenie potrzeb ochrony
Analiza struktury (Strukturanalyse): rejestruj obiekty docelowe (Zielobjekte) domeny informacyjnej — procesy biznesowe, aplikacje, systemy IT, sieci, pomieszczenia i dostawców usług — z typem i innymi atrybutami, łącz obiekty tego samego rodzaju w grupy i powiąż je wzdłuż ich zależności. Obiekty docelowe można importować z zarządzania aktywami, CMDB, Microsoft Azure i innych źródeł.
Określenie potrzeb ochrony (Schutzbedarfsfeststellung): potrzeby ochrony (Schutzbedarf) określa się dla każdego obiektu docelowego w odniesieniu do poufności, integralności i dostępności — normalne, wysokie lub bardzo wysokie — i dziedziczą się one wzdłuż zależności zgodnie z zasadą maksimum (Maximumprinzip). Pochodzenie każdej klasyfikacji pozostaje możliwe do prześledzenia.
03 / 07 · Zarządzanie zgodnością
Modelowanie i IT-Grundschutz-Check
Modelowanie (Modellierung): przypisz obiektom docelowym moduły (Bausteine) Kompendium IT-Grundschutz (IT-Grundschutz-Kompendium) — ze wszystkich dziesięciu warstw (Schichten), od ISMS i ORP po NET i INF. W IT-Grundschutz-Check każde wymaganie otrzymuje status wdrożenia, uzasadnienie i dowody; status kumuluje się od dołu do góry aż do domeny informacyjnej.
Wymagania podstawowe (Basis-Anforderungen), wymagania standardowe (Standard-Anforderungen) i wymagania przy podwyższonych potrzebach ochrony (Anforderungen bei erhöhtem Schutzbedarf) można analizować osobno — dzięki temu można zacząć od ochrony podstawowej (Basis-Absicherung) i rozbudować ją do ochrony standardowej (Standard-Absicherung). Własne moduły i inne normy ocenia się na tym samym modelu.
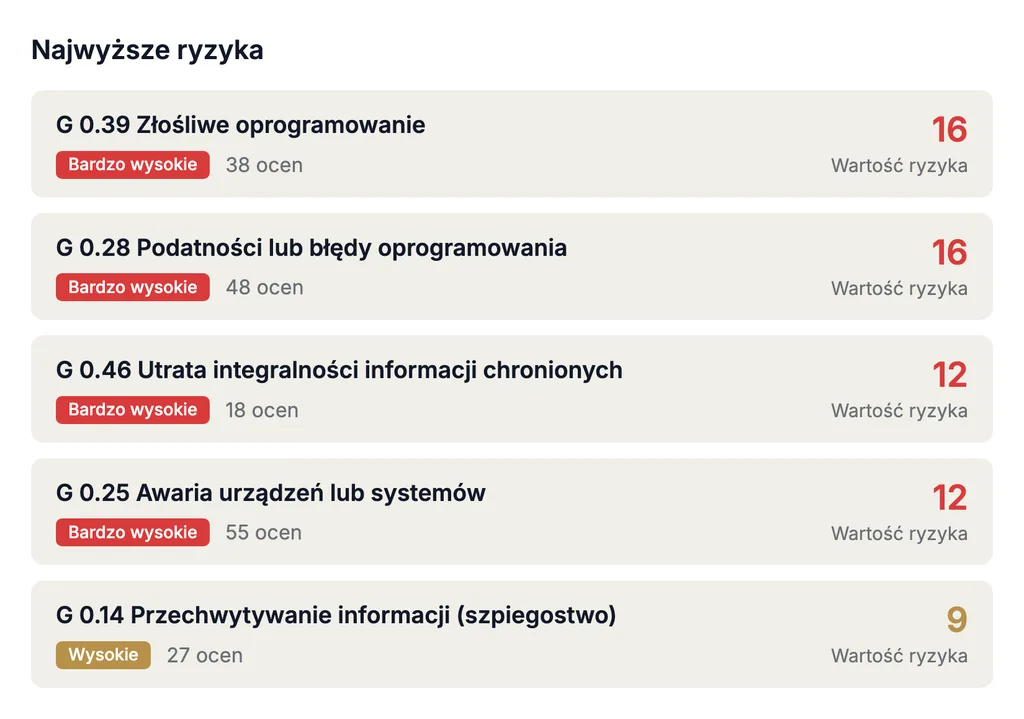
04 / 07 · Zarządzanie ryzykiem
Analiza ryzyka według BSI-Standard 200-3
Analiza ryzyka (Risikoanalyse): dla obiektów docelowych o wysokich lub bardzo wysokich potrzebach ochrony — oraz dla tych, których nie da się wystarczająco zamodelować za pomocą modułów — identyfikujesz zagrożenia na podstawie zagrożeń elementarnych (elementare Gefährdungen) Kompendium lub własnych katalogów i oceniasz częstość wystąpienia oraz skutek w konfigurowalnej macierzy ryzyka. Dla każdego ryzyka ustala się opcję postępowania, wiąże je z wymaganiami i środkami, a ryzyko szczątkowe śledzi w czasie.
05 / 07 · Raportowanie i analiza danych
Dokumenty referencyjne i raporty dla kierownictwa i audytu
Generuj dokumenty referencyjne (Referenzdokumente) A.1 do A.6 — analizę struktury, określenie potrzeb ochrony, modelowanie, IT-Grundschutz-Check, analizę ryzyka i plan realizacji (Realisierungsplan) — z własnych danych. Pulpity pokazują kierownictwu stan ISMS; dystrybucję zapewniają integracja Complaica z Teams oraz bot pocztowy, a zewnętrzne narzędzia BI i analityczne czytają dane przez REST API lub Data Marts.
06 / 07 · Zarządzanie zadaniami i współpraca
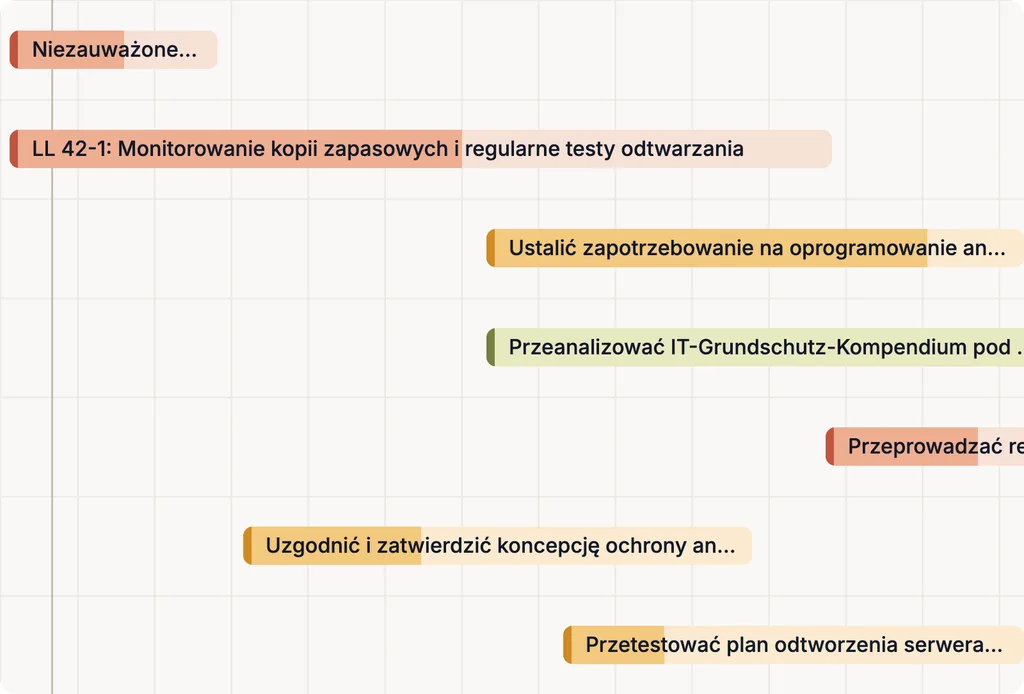
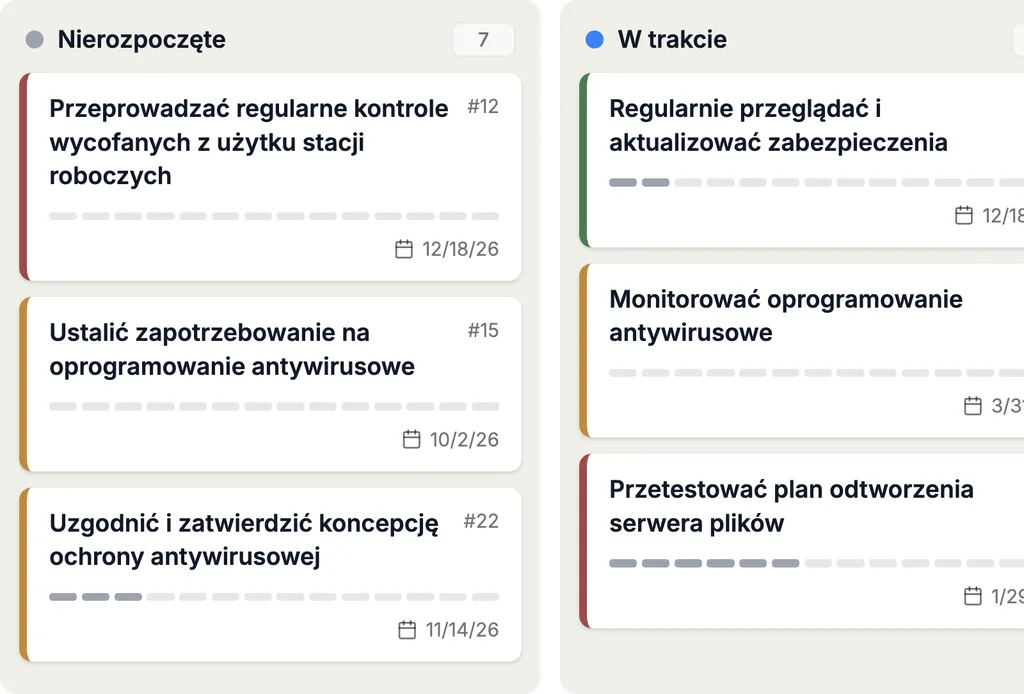
Plan realizacji: środki i terminy
Z otwartych wymagań i ryzyk objętych postępowaniem powstaje plan realizacji: środki i zadania mają osoby odpowiedzialne, terminy i status; każda zmiana statusu jest zapisywana z autorem i datą. Uczestnicy wewnętrzni i zewnętrzni — na przykład audytorzy lub dostawcy — pracują w tym samym systemie: dostęp do poszczególnych obiektów docelowych i dokumentów przyznaje się dla każdego obiektu i przez link.
07 / 07 · Integracje i automatyzacja
Integracje Complaica
Przez REST API Complaica łączy systemy zarządzania aktywami i CMDB — Microsoft Azure, i-doit, GLPI, FNT Command i inne — i utrzymuje analizę struktury w zgodzie z rzeczywistością. Jira, Microsoft Planner i inne można podłączyć jako systemy zadań.
Dane aplikacji są dostępne przez predefiniowane Data Marts, REST API lub MCP dla zewnętrznych systemów analitycznych i raportowych.
Narzędzie IT-Grundschutz: wszystkie kroki metodyki
Jako narzędzie IT-Grundschutz Complaica wspiera każdy krok metodyki IT-Grundschutz według BSI-Standard 200-2 — od domeny informacyjnej do audytu. Każdy krok pracuje na wynikach poprzedniego, w jednym powiązanym zbiorze danych.
- 01
Domena informacyjna
Informationsverbund
Określenie organizacji, lokalizacji i procesów biznesowych, których dotyczy koncepcja bezpieczeństwa.
- 02
Analiza struktury
Strukturanalyse
Rejestrowanie i grupowanie aplikacji, systemów IT, sieci i pomieszczeń oraz wiązanie ich z procesami.
- 03
Określenie potrzeb ochrony
Schutzbedarfsfeststellung
Klasyfikacja poufności, integralności i dostępności dla każdego obiektu docelowego; potrzeby ochrony się dziedziczą.
- 04
Modelowanie
Modellierung
Przypisywanie modułów Kompendium IT-Grundschutz do obiektów docelowych.
- 05
IT-Grundschutz-Check
Porównanie stanu docelowego z faktycznym
Ocena statusu wdrożenia każdego wymagania — z uzasadnieniem i dowodem.
- 06
Analiza ryzyka
BSI-Standard 200-3
Przy podwyższonych potrzebach ochrony: identyfikacja zagrożeń, ocena ryzyk i postępowanie z nimi.
- 07
Planowanie realizacji
Realisierungsplanung
Konsolidacja i priorytetyzacja środków oraz ich wdrażanie z osobami odpowiedzialnymi i terminami.
- 08
Audyt
Utrzymanie i doskonalenie
Dokumenty referencyjne A.1 do A.6 i dowody do audytu wewnętrznego i audytu certyfikacyjnego.
Kompendium IT-Grundschutz i migracja do Grundschutz++
Zbiór zasad się rozwija, Twój ISMS pozostaje: Complaica utrzymuje Kompendium IT-Grundschutz w aktualności i prowadzi Grundschutz++ jako katalog — migracja odbywa się na istniejącym zbiorze danych.
- Regularne aktualizacje Kompendium
Kompendium IT-Grundschutz jest zawarte jako katalog — z modułami, wymaganiami i zagrożeniami elementarnymi. Nowe wydania i korekty BSI są regularnie udostępniane jako aktualizacja katalogu.
- Oceny zostają zachowane
Przy aktualizacji istniejące oceny, środki i dowody pozostają. Ponownie ocenia się to, co się zmieniło — a nie całą domenę informacyjną.
- Grundschutz++ jako katalog
BSI rozwija IT-Grundschutz w kierunku Grundschutz++: zorientowanego na procesy zbioru zasad w formacie czytelnym maszynowo, którego katalog użytkownika zastępuje Kompendium. Complaica już obsługuje Grundschutz++.
- Migracja bez budowania od nowa
Domena informacyjna, obiekty docelowe, potrzeby ochrony, ryzyka, środki i dowody pozostają przy migracji; wymagania Grundschutz++ ocenia się na tych samych obiektach. W okresie przejściowym oba zbiory zasad można prowadzić równolegle.
- Czas na uporządkowane przejście
Plan kamieni milowych BSI (stan na wrzesień 2026 r.) podaje 1 stycznia 2027 r. jako początek możliwości certyfikacji Grundschutz++ oraz 30 listopada 2031 r. jako koniec możliwości certyfikacji IT-Grundschutz.
Dlaczego Complaica jako oprogramowanie IT-Grundschutz?
Sześć powodów, dla których organizacje budują i utrzymują swój ISMS według IT-Grundschutz w Complaica.
Oprogramowanie plus doradztwo ekspertów
Oprogramowanie ISMS i doradztwo z jednego źródła: nasi eksperci ds. compliance towarzyszą wdrożeniu, utrzymaniu i przygotowaniu do audytu — w takim zakresie, jakiego potrzebujesz.
IT-Grundschutz gotowy do użycia — Kompendium i standardy BSI
Moduły Kompendium IT-Grundschutz z ich wymaganiami i zagrożeniami elementarnymi, kroki metodyki według BSI-Standard 200-2, analiza ryzyka według BSI-Standard 200-3 oraz szablony raportów dla dokumentów referencyjnych są przygotowane. Nie zaczynasz od zera.
Jeden powiązany zbiór danych zamiast Excela, PowerPointa i folderów współdzielonych
Obiekty docelowe, potrzeby ochrony, moduły, ryzyka, środki i dowody pozostają powiązane w jednym modelu danych — zamiast rozproszone po arkuszach, prezentacjach i folderach współdzielonych utrzymywanych ręcznie w spójności.
Aktualizacje Kompendium i Grundschutz++ w pakiecie
Aktualizacje katalogu utrzymują Kompendium w aktualności, a Grundschutz++ ocenia się na tym samym zbiorze danych — migracja jest przejściem, a nie budowaniem od nowa.
Od pierwszego audytu do recertyfikacji
Jeden zbiór danych dla certyfikacji początkowej, audytów nadzoru i recertyfikacji: stan ISMS pozostaje aktualny między audytami, nic nie jest budowane od nowa.
IT-Grundschutz ze wsparciem AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o IT-Grundschutz, objaśnia moduły i wymagania, pomaga przy środkach i zadaniach oraz znajduje odpowiedzi w Twoich własnych politykach i dokumentach. Wspiera pracę w ISMS — ocena i decyzja pozostają po Twojej stronie.
- 01Odpowiadanie na pytania o metodykę IT-Grundschutz i Kompendium
- 02Objaśnianie modułów i wymagań — co jest wymagane i co stanowi dowód
- 03Proponowanie, formułowanie i przypisywanie środków i zadań
- 04Analiza Twoich polityk, procedur i dokumentów oraz odpowiadanie na pytania o nie
- 05Objaśnianie obsługi Complaica — która funkcja do czego
Opinie klientów o ISMS z Complaica
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Doradztwo IT-Grundschutz
Bezpieczeństwo informacji jako usługa: doradztwo wzdłuż metodyki IT-Grundschutz — od analizy luk do przygotowania do audytu i migracji do Grundschutz++, w takim zakresie, jakiego potrzebujesz.
- Analiza luk i przygotowanie
Porównanie Twojego stanu obecnego z wymaganiami Kompendium IT-Grundschutz. Wynik: spriorytetyzowana lista luk i plan wdrożenia.
- Budowa i wdrożenie ISMS
Organizacja bezpieczeństwa, polityka bezpieczeństwa informacji, zakres i role według BSI-Standard 200-1 i 200-2 — z podejściem, które do Ciebie pasuje: ochrona podstawowa, standardowa lub kluczowa.
- Analiza struktury, potrzeby ochrony i modelowanie
Domena informacyjna jest zakładana w Complaica: obiekty docelowe zarejestrowane i pogrupowane, potrzeby ochrony określone, moduły przypisane.
- Analiza ryzyka i planowanie środków
Analiza ryzyka według BSI-Standard 200-3 dla obiektów docelowych o podwyższonych potrzebach ochrony, wybór opcji postępowania i wyprowadzenie planu realizacji.
- Audyty i przygotowanie do audytu
Audyty wewnętrzne, przegląd zarządzania i przygotowanie do audytu certyfikacyjnego — z dokumentami referencyjnymi, które chce zobaczyć audytor.
- Migracja do Grundschutz++
Planowanie i prowadzenie przejścia z Kompendium IT-Grundschutz na Grundschutz++, na Twoim istniejącym zbiorze danych.
- Zewnętrzny pełnomocnik ds. bezpieczeństwa informacji
Osoba kontaktowa dla Twojego ISMS, czasowo lub na stałe — dla organizacji bez własnej roli w tym zakresie.
IT-Grundschutz i inne normy
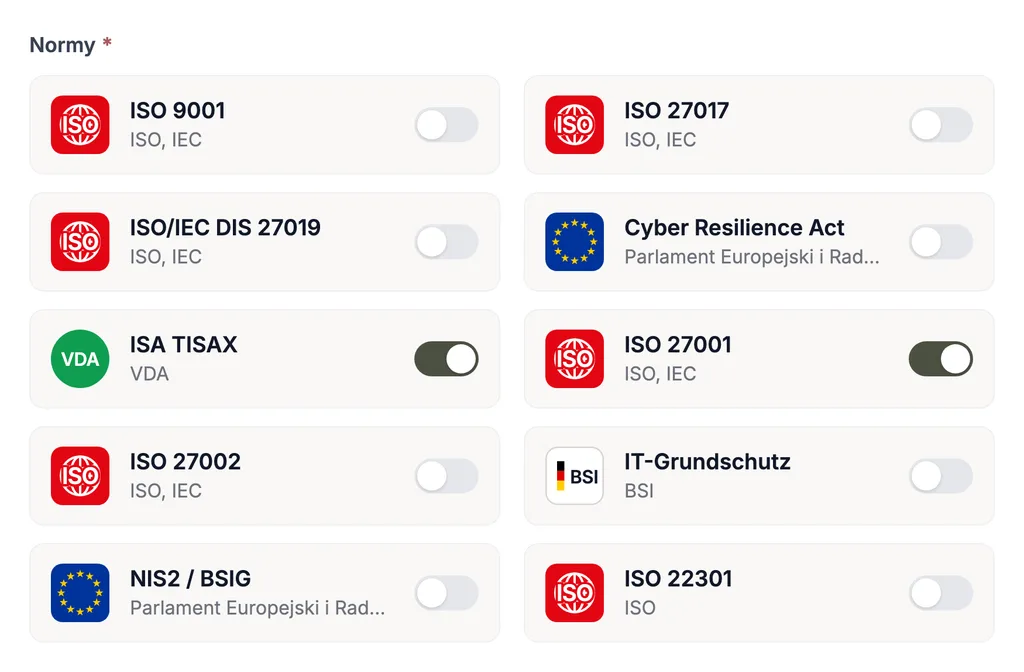
IT-Grundschutz rzadko jest jedynym zbiorem zasad obowiązującym organizację. W Complaica wymagania innych norm korzystają z tych samych obiektów docelowych, ryzyk, środków i dowodów: to, co udokumentowano dla IT-Grundschutz, liczy się także dla ISMS według ISO 27001, dla NIS2, DORA, TISAX czy zarządzania ochroną danych według RODO. Bez podwójnego utrzymania.
Każda norma jest dostarczana ze swoim katalogiem wymagań; własne katalogi można dodać w każdej chwili. Wszystkie obszary pokazuje platforma GRC Complaica.
Najczęstsze pytania o oprogramowanie IT-Grundschutz
Czym jest BSI IT-Grundschutz?
IT-Grundschutz to metodyka niemieckiego Federalnego Urzędu ds. Bezpieczeństwa Informacji (BSI) służąca do budowy i utrzymania systemu zarządzania bezpieczeństwem informacji (ISMS). Składa się ze standardów BSI — 200-1 dla systemu zarządzania, 200-2 dla metodyki, 200-3 dla analizy ryzyka — oraz z Kompendium IT-Grundschutz, którego moduły w dziesięciu warstwach opisują wymagania i zagrożenia elementarne dla każdego tematu.
Czym jest oprogramowanie IT-Grundschutz?
Oprogramowanie IT-Grundschutz to oprogramowanie ISMS, które odwzorowuje metodykę BSI w jednym modelu danych: domena informacyjna, obiekty docelowe, potrzeby ochrony, moduły, wymagania, ryzyka, środki i dowody są ze sobą powiązane. Zamiast ręcznie utrzymywać spójność arkuszy i dokumentów, utrzymujesz każdy obiekt raz, a raporty takie jak dokumenty referencyjne powstają z danych.
Jakie narzędzie wspiera BSI IT-Grundschutz?
Odpowiednie jest narzędzie IT-Grundschutz, które zawiera Kompendium IT-Grundschutz jako katalog i odwzorowuje wszystkie kroki metodyki według BSI-Standard 200-2. Complaica jest takim narzędziem: analiza struktury, określenie potrzeb ochrony, modelowanie, IT-Grundschutz-Check, analiza ryzyka i planowanie realizacji pracują na jednym zbiorze danych, jako SaaS lub On-Premises.
Które kroki metodyki IT-Grundschutz wspiera Complaica?
Wszystkie kroki według BSI-Standard 200-2: określenie domeny informacyjnej (Informationsverbund), analizę struktury (Strukturanalyse), określenie potrzeb ochrony (Schutzbedarfsfeststellung), modelowanie (Modellierung) z modułami (Bausteine) Kompendium, IT-Grundschutz-Check, analizę ryzyka (Risikoanalyse) według BSI-Standard 200-3, planowanie realizacji (Realisierungsplanung) oraz utrzymanie, audyt i ciągłe doskonalenie. Każdy krok pracuje na wynikach poprzedniego, w jednym zbiorze danych.
Czy Complaica obsługuje BSI-Standard 200-1, 200-2 i 200-3?
Tak. Complaica realizuje standardy BSI 200-1 (systemy zarządzania bezpieczeństwem informacji), 200-2 (metodyka IT-Grundschutz) i 200-3 (analiza ryzyka na podstawie IT-Grundschutz). Kroki metodyki i analiza ryzyka są odwzorowane w oprogramowaniu jako przepływy pracy, a Kompendium IT-Grundschutz jest zawarte jako katalog.
Czy Complaica obsługuje ochronę podstawową, standardową i kluczową?
Tak. BSI-Standard 200-2 zna trzy podejścia: ochrona podstawowa jest wejściem w ISMS, ochrona kluczowa obejmuje najpierw niewielką, szczególnie ważną część domeny informacyjnej, a ochrona standardowa realizuje pełny proces bezpieczeństwa. W Complaica wymagania podstawowe, wymagania standardowe i wymagania przy podwyższonych potrzebach ochrony można analizować osobno, dzięki czemu możesz zacząć od jednego podejścia i później je rozbudować.
Jak działa analiza struktury w Complaica?
Obiekty docelowe — procesy biznesowe, aplikacje, systemy IT, sieci, pomieszczenia — są rejestrowane lub importowane z zarządzania aktywami, CMDB i Microsoft Azure, łączone w grupy i wiązane wzdłuż ich zależności. Graf zależności i macierz zależności pokazują strukturę domeny informacyjnej; analiza struktury jest dostępna jako dokument referencyjny A.1.
Jak działa określenie potrzeb ochrony w Complaica?
Potrzeby ochrony określa się dla każdego obiektu docelowego w odniesieniu do poufności, integralności i dostępności — normalne, wysokie lub bardzo wysokie. Wzdłuż zależności dziedziczą się one zgodnie z zasadą maksimum; pochodzenie każdej klasyfikacji można wyświetlić.
Jak działają modelowanie i IT-Grundschutz-Check w Complaica?
W modelowaniu obiektom docelowym przypisuje się odpowiednie moduły Kompendium IT-Grundschutz. W IT-Grundschutz-Check, czyli porównaniu stanu docelowego z faktycznym, oceniasz status wdrożenia każdego wymagania, uzasadniasz go i dołączasz dowody. Status kumuluje się od pojedynczego obiektu docelowego aż do domeny informacyjnej, a otwarte wymagania trafiają do planu realizacji.
Czy Complaica wspiera analizę ryzyka według BSI-Standard 200-3?
Tak. Dla obiektów docelowych o wysokich lub bardzo wysokich potrzebach ochrony oraz dla tych, których nie da się wystarczająco zamodelować za pomocą modułów, identyfikuje się zagrożenia — na podstawie zagrożeń elementarnych Kompendium lub własnych katalogów — i ocenia je w konfigurowalnej macierzy ryzyka. Dla każdego ryzyka ustala się opcję postępowania i środki; ryzyko szczątkowe można śledzić w czasie.
Czy Complaica generuje dokumenty referencyjne A.1 do A.6?
Tak. Analiza struktury (A.1), określenie potrzeb ochrony (A.2), modelowanie (A.3), wynik IT-Grundschutz-Check (A.4), analiza ryzyka (A.5) i plan realizacji (A.6) są generowane jako raporty z aktualnego zbioru danych — przy audycie początkowym i przed każdym audytem nadzoru, bez pisania dokumentów od nowa.
Czy Complaica obsługuje Kompendium IT-Grundschutz?
Tak. Kompendium IT-Grundschutz jest zawarte jako katalog wraz ze swoimi modułami, wymaganiami i zagrożeniami elementarnymi. Gdy BSI publikuje nowe wydanie lub korekty, katalog jest aktualizowany i udostępniany jako aktualizacja; istniejące oceny, środki i dowody zostają zachowane.
Czym jest Grundschutz++?
Grundschutz++ to opracowany przez BSI na nowo Grundschutz: w pełni zorientowany na procesy zbiór zasad, którego wymagania są dostępne w formacie czytelnym maszynowo i dzięki temu mogą być przetwarzane przez narzędzia. Katalog użytkownika Grundschutz++ zastępuje Kompendium IT-Grundschutz.
Czy Complaica obsługuje Grundschutz++?
Tak. Complaica jest jednym z pierwszych narzędzi obsługujących BSI Grundschutz++. Wymagania Grundschutz++ są prowadzone jako katalog i oceniane na tym samym zbiorze danych co IT-Grundschutz.
Jak działa migracja do Grundschutz++?
Migracja odbywa się na istniejącym zbiorze danych: domena informacyjna, obiekty docelowe, potrzeby ochrony, ryzyka, środki i dowody pozostają, a wymagania Grundschutz++ ocenia się na tych samych obiektach. W okresie przejściowym oba zbiory zasad można prowadzić równolegle. Na życzenie nasi doradcy towarzyszą migracji.
Jak długo IT-Grundschutz można jeszcze certyfikować?
Według planu kamieni milowych BSI (stan na wrzesień 2026 r.) od 1 stycznia 2027 r. można składać wnioski o certyfikację ISO 27001 na podstawie Grundschutz++; możliwość certyfikacji IT-Grundschutz kończy się 30 listopada 2031 r. BSI na bieżąco dostosowuje plan — miarodajny jest stan na stronie internetowej BSI.
Jaka jest różnica między IT-Grundschutz a ISO 27001?
ISO/IEC 27001 opisuje, co ISMS musi zapewniać, a sposób realizacji pozostawia organizacji. IT-Grundschutz daje do tego konkretną metodykę, a wraz z modułami Kompendium — szczegółowe wymagania. Jedno i drugie da się połączyć: ochrona standardowa jest zgodna z certyfikacją ISO 27001, a certyfikat nosi wtedy nazwę „ISO 27001 na podstawie IT-Grundschutz”. W Complaica oba działają na tym samym zbiorze danych.
Czy istniejący ISMS można przenieść z Excela lub innych systemów?
Tak. Complaica importuje i eksportuje dane z Excela i do Excela, przez REST API oraz z innych narzędzi ISMS; migracja Twoich danych jest bezpłatna i prowadzona przez naszych specjalistów. Dzięki temu oceniasz narzędzie na własnym zbiorze danych, a nie na danych demonstracyjnych.
Czy Complaica może zarządzać kilkoma normami jednocześnie?
Tak. ISO 27001, NIS2, TISAX, RODO, ISO 22301 i inne normy ocenia się na tym samym modelu, korzystając z tych samych obiektów docelowych, ryzyk, środków i dowodów. To, co udokumentowano dla IT-Grundschutz, liczy się także dla pozostałych norm.
Czy Complaica jest dostępna jako SaaS i On-Premises?
Tak, w obu wariantach. Wariant SaaS jest hostowany w Niemczech; On-Premises uruchamiasz Complaica we własnej infrastrukturze. Licencja kosztuje tyle samo w obu przypadkach.
Jak Complaica wspiera audyt i certyfikację IT-Grundschutz?
Dowody znajdują się przy obiekcie, który potwierdzają, a dokumenty referencyjne są generowane z aktualnego zbioru danych. Pulpity pokazują stan przed audytem, a audytorom zewnętrznym można przyznać ukierunkowany dostęp. Ponieważ ten sam zbiór danych pracuje dalej, audyty nadzoru i recertyfikacja są przygotowywane z bieżącej pracy. Samą certyfikację przeprowadza BSI na podstawie audytu wykonanego przez certyfikowanego audytora.
Zacznij IT-Grundschutz z Complaica
Przetestować oprogramowanie IT-Grundschutz, poprosić o demo albo porozmawiać o istniejącym ISMS i migracji do Grundschutz++ — napisz do nas.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.