Oprogramowanie RODO do
zarządzania ochroną danych
Complaica to oprogramowanie do zarządzania ochroną danych dla przedsiębiorstw i inspektorów ochrony danych. Czynnościami przetwarzania, ocenami skutków dla ochrony danych, wnioskami osób, których dane dotyczą, i naruszeniami ochrony danych osobowych zarządzają Państwo centralnie — z jasno przypisaną odpowiedzialnością, terminami i identyfikowalnymi dowodami.
Proszę połączyć system zarządzania ochroną danych (DPMS) z Państwa ISMS i korzystać ze wspólnych aktywów, ryzyk i środków.
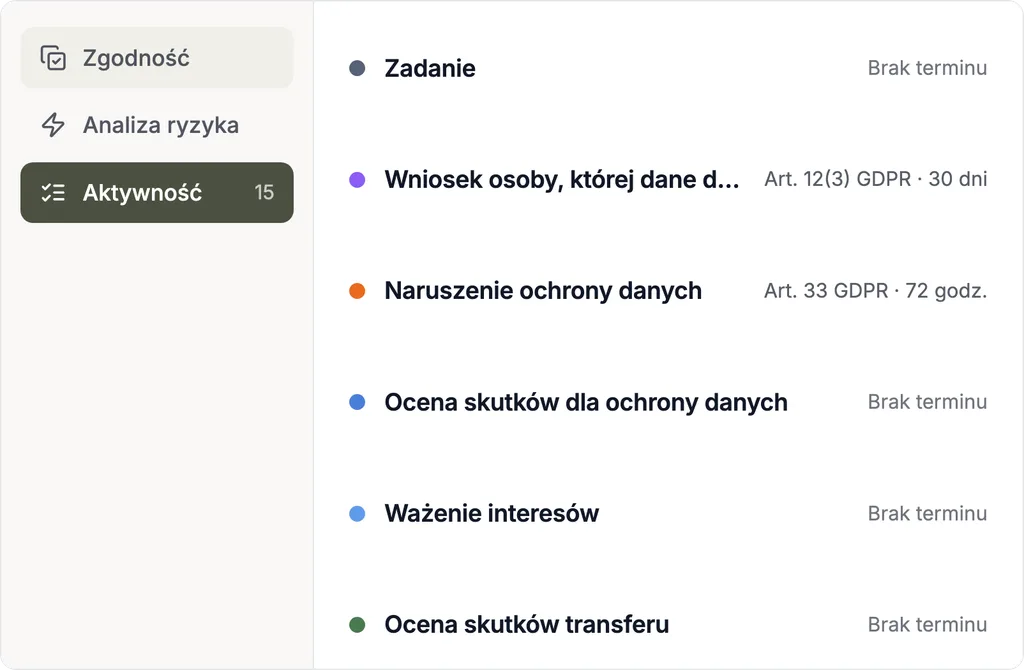
- 01Dziesięć typowych działań z zakresu ochrony danych jako sprawy — od czynności przetwarzania po zobowiązanie do poufności
- 02Rejestr czynności przetwarzania (art. 30) i raport DPIA (art. 35) z Państwa danych
- 03Terminy przy sprawie: odpowiedź na wnioski osób, których dane dotyczą, w ciągu miesiąca, zgłoszenie naruszeń w miarę możliwości w ciągu 72 godzin
- 04Przeniesienie istniejących rejestrów z Excela — jako SaaS lub on-premises
- 05Na życzenie dodatkowo: doradztwo w ochronie danych i zewnętrzny inspektor ochrony danych
Oprogramowanie do zarządzania ochroną danych dla RCPD, DPIA i praw osób, których dane dotyczą
Co oprogramowanie do ochrony danych Complaica obejmuje na co dzień — od rejestru czynności przetwarzania po dowód wobec organu nadzorczego.
- 01Rejestr czynności przetwarzania według art. 30 — cele, kategorie danych, osoby, których dane dotyczą, odbiorcy, terminy usunięcia i TOM, powiązane z procesami, systemami i usługodawcami
- 02Koncepcja usuwania danych dla każdej czynności przetwarzania — reguły usuwania z momentem początkowym i terminem, jednostki usuwania dla każdego systemu, z katalogu standardowego lub tworzone samodzielnie
- 03Ocena progowa i ocena skutków dla ochrony danych według art. 35 z macierzą ryzyka, środkami i raportem
- 04Wnioski osób, których dane dotyczą, skargi i naruszenia ochrony danych osobowych jako sprawy z workflow, osobami odpowiedzialnymi i ustawowym terminem
- 05Zgody, oceny prawnie uzasadnionego interesu, oceny skutków transferu i zobowiązania do poufności udokumentowane w sposób identyfikowalny
- 06Ocena wymagań RODO, BDSG i własnych polityk dla każdego obiektu — ze statusem wdrożenia i krytycznością
- 07Protokół każdej zmiany: kto, kiedy i co zmienił, z dokumentami i decyzjami przy obiekcie
- 08Raporty i pulpity dla inspektorów ochrony danych i kierownictwa — otwarte sprawy, zbliżające się terminy, stopień spełnienia dla każdej normy
- 09Współpraca z działami merytorycznymi i uczestnikami zewnętrznymi — dostęp dla każdego obiektu i przez link
Dziesięć działań z zakresu ochrony danych z workflow, terminem i dowodem
Zarządzanie ochroną danych składa się z powtarzalnych spraw. Complaica prowadzi każdą z nich jako osobny typ sprawy — z workflow, terminem i dowodem, które RODO dla niej przewiduje.
Każda sprawa jest przypięta do obiektu, którego dotyczy — czynności przetwarzania, systemu, usługodawcy, osoby — ma osoby odpowiedzialne, dokumenty i zadania oraz protokołuje każdą zmianę statusu z autorem i datą. Łańcuch statusów poniżej to workflow tak, jak jest zapisany w oprogramowaniu. Kolejne typy spraw — weryfikacja podmiotu przetwarzającego, incydent bezpieczeństwa, lesson learned — są również zawarte; model danych można dostosować do Państwa procesów.
- PA
Czynność przetwarzania
Każde przetwarzanie danych osobowych jako sprawa z celem, kategoriami danych, osobami, których dane dotyczą, odbiorcami, podstawą prawną, terminami usunięcia i TOM — powiązana z procesami, systemami i usługodawcami, które ją obsługują. Z zatwierdzonych spraw powstaje rejestr czynności przetwarzania.
Workflow- Projekt
- W przeglądzie
- Zatwierdzono
- Przegląd wymagany
- Wycofano
- DSR
Wniosek osoby, której dane dotyczą
Dostęp, sprostowanie, usunięcie, ograniczenie, przenoszenie danych, sprzeciw: każdy wniosek prowadzi się z datą wpływu, weryfikacją tożsamości, osobą odpowiedzialną i terminem; odpowiedź, ewentualne przedłużenie terminu wraz z podaniem przyczyn i dowody leżą przy sprawie.
Workflow- Otrzymano
- Weryfikacja tożsamości
- W realizacji
- Udzielono odpowiedzi
- Odrzucono
- Zakończono
- CMP
Skarga
Skargi osób, których dane dotyczą — bezpośrednie lub za pośrednictwem organu nadzorczego — ze stanowiskiem, korespondencją i wynikiem. Jeśli trwa postępowanie odwoławcze, sprawa pozostaje otwarta do jego rozstrzygnięcia.
Workflow- Otrzymano
- W przeglądzie
- Stanowisko przygotowane
- U organu nadzorczego
- Zakończono
- Trwa odwołanie
- DPI
Naruszenie ochrony danych osobowych
Od wykrycia przez ocenę ryzyka po decyzję, czy należy powiadomić organ nadzorczy — chyba że jest mało prawdopodobne, by naruszenie skutkowało ryzykiem dla osób, których dane dotyczą — i czy przy wysokim ryzyku należy bez zbędnej zwłoki zawiadomić te osoby. Każdy krok jest dokumentowany z datą, także naruszenie niepodlegające zgłoszeniu (art. 33 ust. 5).
Workflow- Wykryto
- W ocenie
- Sklasyfikowano
- Bez obowiązku zgłoszenia
- Zgłoszono organowi (art. 33)
- Organ powiadomiony
- Ocena wobec osób (art. 34)
- Wyjątek z art. 34 ust. 3
- Osoby poinformowane (art. 34)
- Trwa usuwanie skutków
- Zakończono
- TA
Ocena progowa DPIA
Wstępne sprawdzenie każdej czynności przetwarzania: czy może ona powodować wysokie ryzyko dla osób, których dane dotyczą — według przypadków z art. 35 ust. 3 i wykazów organów nadzorczych? Wynik rozstrzyga i uzasadnia, czy następuje DPIA.
Workflow- Projekt
- W przeglądzie
- Zatwierdzono
- Zastąpiono
- DPIA
Ocena skutków dla ochrony danych
Opis przetwarzania, niezbędność i proporcjonalność, ryzyka dla osób, których dane dotyczą, i środki zaradcze — z macierzą ryzyka, powiązanymi TOM i raportem do akt lub do uprzednich konsultacji z organem nadzorczym.
Workflow- Ocena progowa
- DPIA wymagana
- Niewymagana
- W realizacji
- Zakończono
- TIA
Ocena skutków transferu
Dla każdego przekazania do państwa trzeciego: odbiorca, instrument przekazania — decyzja stwierdzająca odpowiedni stopień ochrony, standardowe klauzule umowne, wiążące reguły korporacyjne —, stan prawny w kraju docelowym i środki dodatkowe. Wynik ma termin ponownego przeglądu, bo stan prawny się zmienia.
Workflow- Projekt
- W przeglądzie
- Przyjęto — dopuszczalny
- Przyjęto — z warunkami
- Niedopuszczalny
- Do ponownego przeglądu
- Nieaktualna
- CR
Zgoda
Zgody z celem, treścią, datą, osobą, której dane dotyczą, i kanałem — tak, aby mogli je Państwo wykazać, jak wymaga art. 7 ust. 1. Wycofanie zmienia status, a przetwarzanie, które się na niej opiera, to widzi.
Workflow- Aktywna
- Wycofana
- Wygasła
- LIA
Ocena prawnie uzasadnionego interesu
Trzystopniowy test prawnie uzasadnionego interesu: interes, niezbędność, wyważenie z interesami i podstawowymi prawami osób, których dane dotyczą — udokumentowany i powiązany z czynnością przetwarzania, która się na nim opiera.
Workflow- Projekt
- W przeglądzie
- Zakończono
- CC
Zobowiązanie do poufności
Pisemne zobowiązanie do zachowania poufności i do przetwarzania danych wyłącznie na polecenie — zwykły dowód do art. 29 i art. 32 ust. 4; w przypadku podmiotów przetwarzających art. 28 ust. 3 lit. b wymaga, by osoby upoważnione zobowiązały się do zachowania tajemnicy. Dla każdej osoby ze statusem, datą i dokumentem.
Workflow- Otwarte
- Wysłano
- Podpisano
- Odmówiono
- Wygasło
- Bezprzedmiotowe
Koncepcja usuwania danych: reguły i jednostki usuwania dla każdej czynności przetwarzania
Dane osobowe wolno przechowywać nie dłużej, niż jest to niezbędne do celów, w których są przetwarzane (art. 5 ust. 1 lit. e RODO), a rejestr wskazuje, jeżeli jest to możliwe, planowane terminy usunięcia (art. 30 ust. 1 lit. f). Koncepcja usuwania danych zamienia to w reguły, które można wdrożyć i wykazać.
Jak zbudować koncepcję usuwania danych, opisuje DIN EN ISO/IEC 27555 — norma, która zastąpiła DIN 66398 i przejęła jej metodę. W Complaica każda czynność przetwarzania ma własną zakładkę „Koncepcja usuwania danych”.
- 01W każdym wierszu jeden rodzaj danych i jedna grupa osób, których dane dotyczą — np. „Merytoryczne dane protokołów” i „Pracownicy partnerów biznesowych” — z regułą usuwania i jednostką usuwania, które ich dotyczą
- 02Reguły usuwania (LR) z momentem początkowym, zdarzeniem wyzwalającym i terminem — na przykład sześć miesięcy po doręczeniu kandydatowi odmowy
- 03Jednostki usuwania (LE) opisują, gdzie i jak dane są usuwane: system, obiekt odniesienia, szczegółowość i możliwość selektywnego usuwania
- 04Reguły i jednostki usuwania przejmowane z katalogu standardowego lub tworzone samodzielnie i porządkowane metodą przeciągnij i upuść
Sześć modułów, jeden zbiór danych
Organizacja, aktywa, wymagania, ryzyka, raporty i sprawy pracują na tych samych obiektach — zmiana jest widoczna wszędzie tam, gdzie występuje dany obiekt.
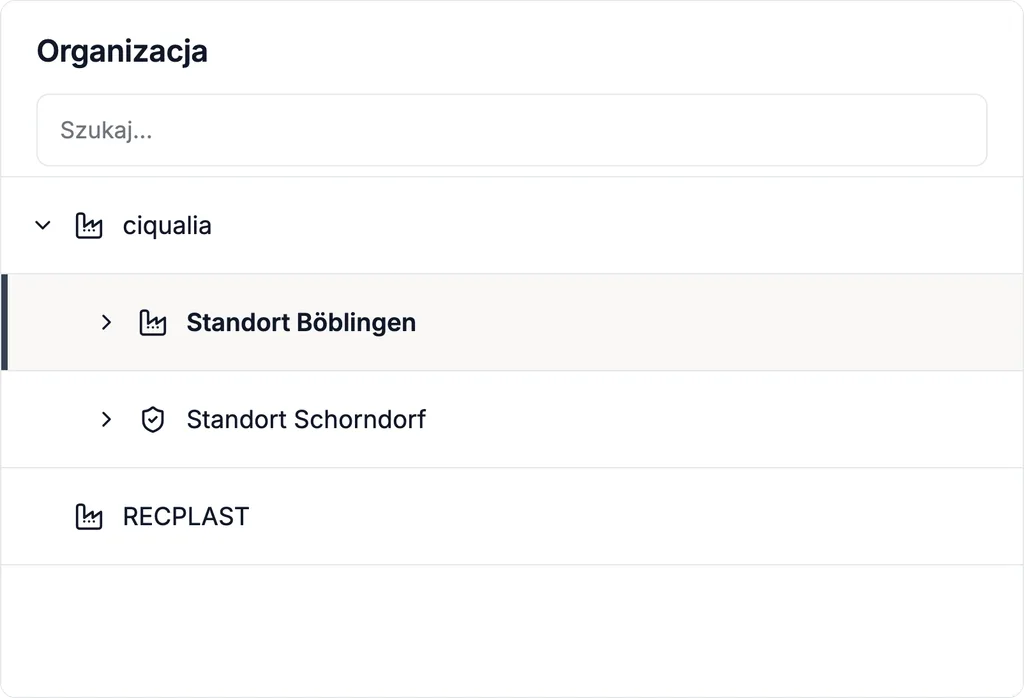
01 / 06 · Zarządzanie organizacją
Administratorzy, podmioty przetwarzające i lokalizacje
Odwzorowują Państwo organizację jako drzewo — spółki, lokalizacje, działy, role — i określają, kto jest administratorem, współadministratorem lub podmiotem przetwarzającym. Uprawnienia nadaje się dla każdej jednostki i każdego obiektu.
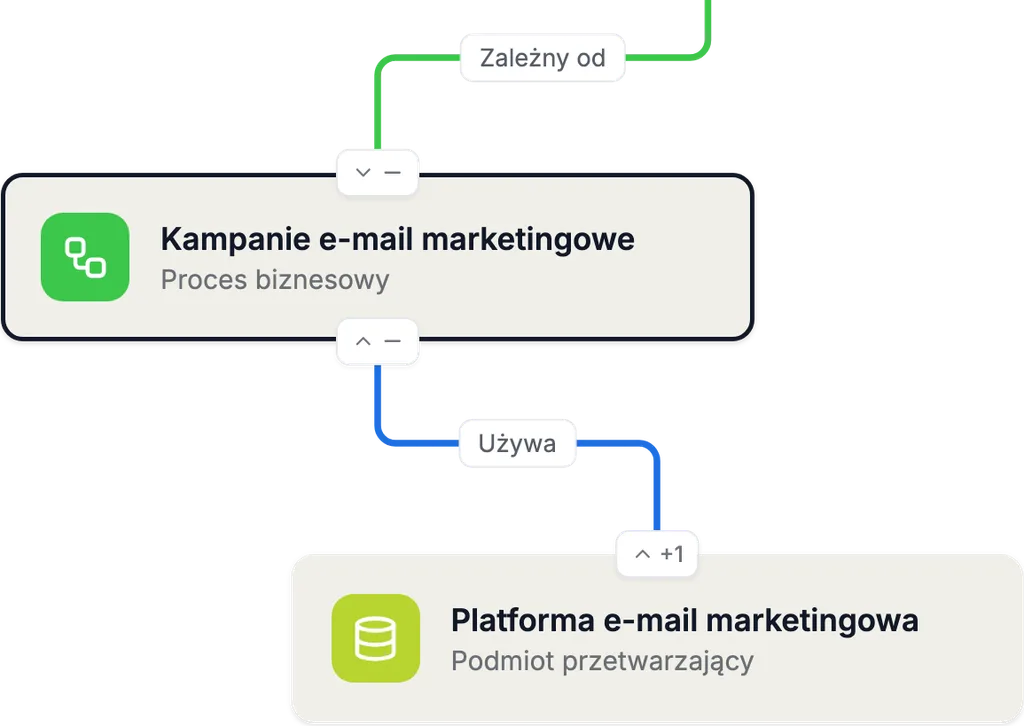
02 / 06 · Analiza struktury aktywów
Procesy, systemy, kategorie danych i odbiorcy
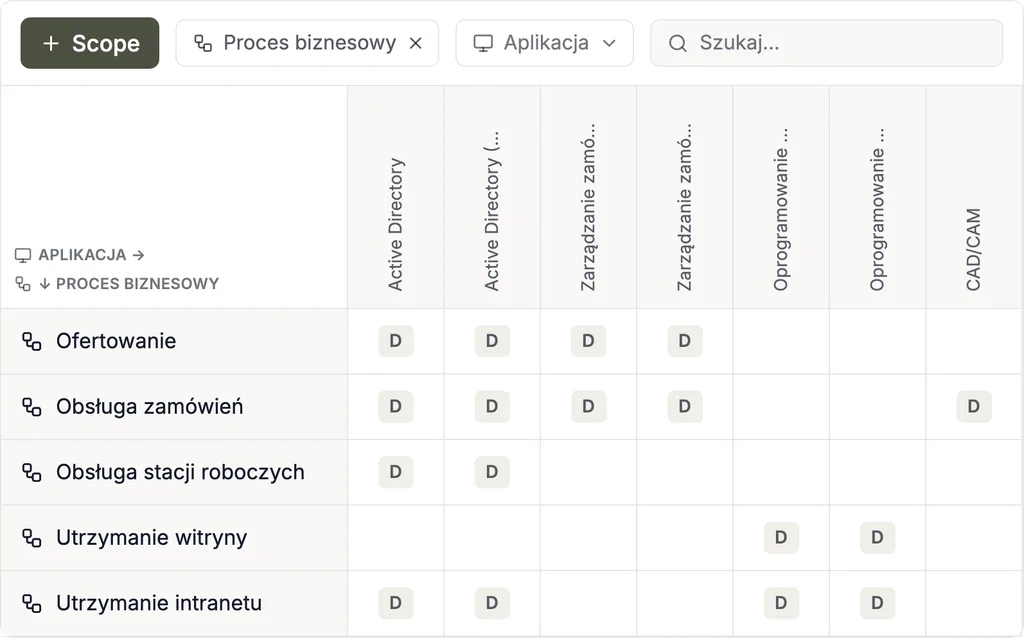
Procesy biznesowe, aplikacje, systemy, kategorie danych osobowych, grupy osób, których dane dotyczą, podmioty przetwarzające i odbiorcy są aktywami z atrybutami, powiązanymi z czynnościami przetwarzania, które na nich działają.
Grafy i macierze zależności pokazują, które przetwarzanie korzysta z którego systemu i który usługodawca widzi które dane — a tym samym, kogo dotyczy naruszenie.
03 / 06 · Zarządzanie zgodnością
RODO, BDSG i własne polityki dla każdego obiektu
Oceniają Państwo wymagania RODO (art. 5–49), BDSG i własnych polityk dla każdej czynności przetwarzania, systemu lub jednostki — ze stopniem wdrożenia, krytycznością, osobami odpowiedzialnymi i dowodami. Ocena kumuluje się wzdłuż drzewa do stopnia spełnienia dla każdej normy.
04 / 06 · Zarządzanie ryzykiem
Ryzyka dla osób, których dane dotyczą
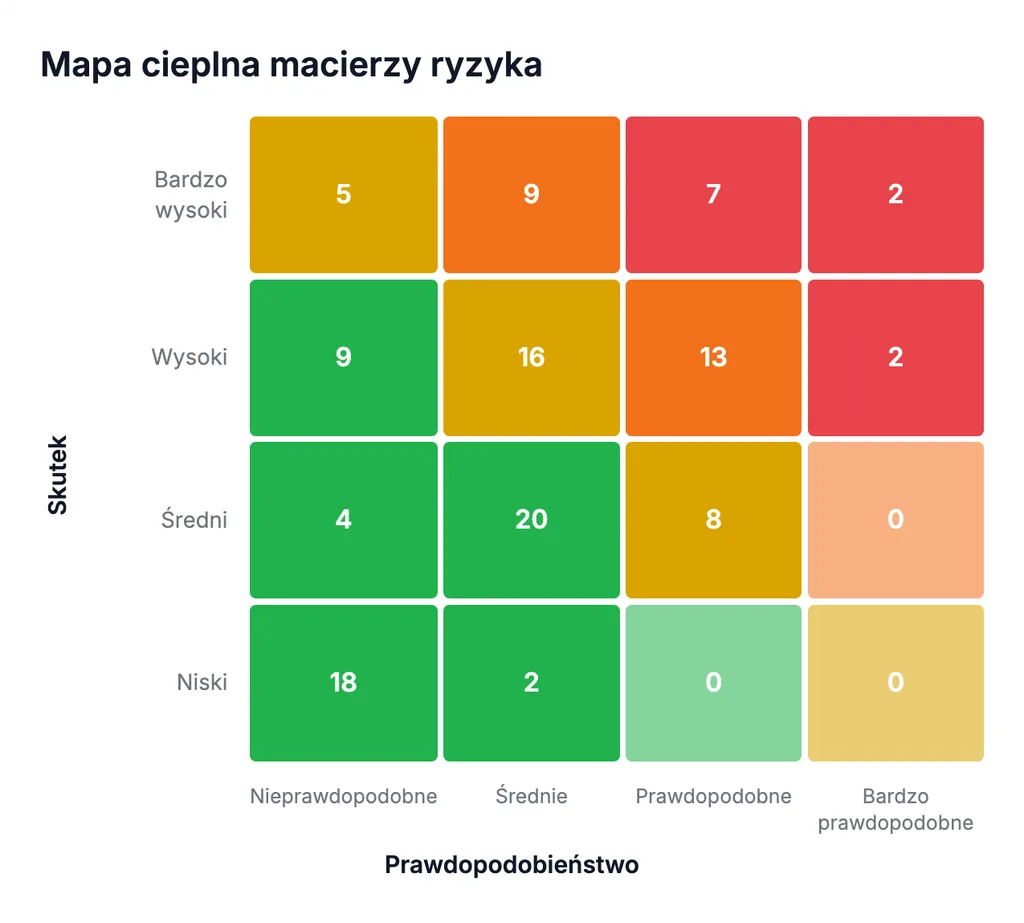
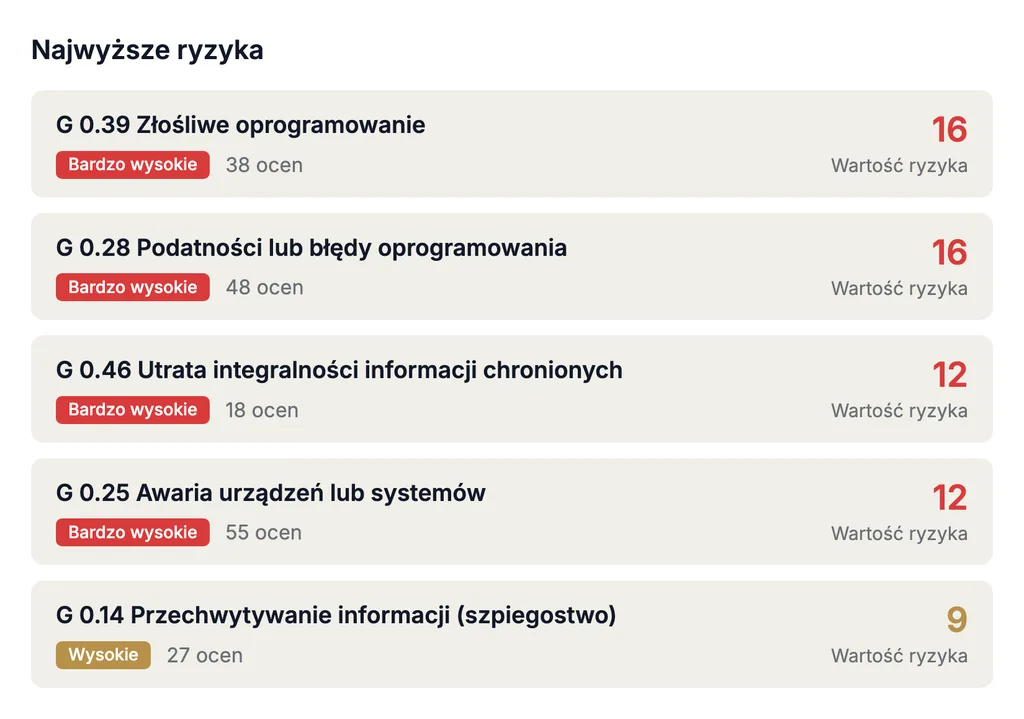
RODO ocenia ryzyko z perspektywy osób, których dane dotyczą. Identyfikują Państwo zagrożenia dla każdej czynności przetwarzania, oceniają prawdopodobieństwo i wagę w konfigurowalnej macierzy ryzyka oraz śledzą środki i ryzyko szczątkowe w czasie. Ocena progowa i DPIA sięgają po te same ryzyka.
05 / 06 · Raportowanie i analiza danych
Rejestr, raport DPIA i pulpity
Rejestr czynności przetwarzania, raporty DPIA, dokumentacja naruszeń ochrony danych osobowych i zestawienia otwartych spraw powstają z Państwa własnych danych — jako szablon raportu lub raport niestandardowy. Dystrybucję zapewniają integracja z Teams oraz bot pocztowy.
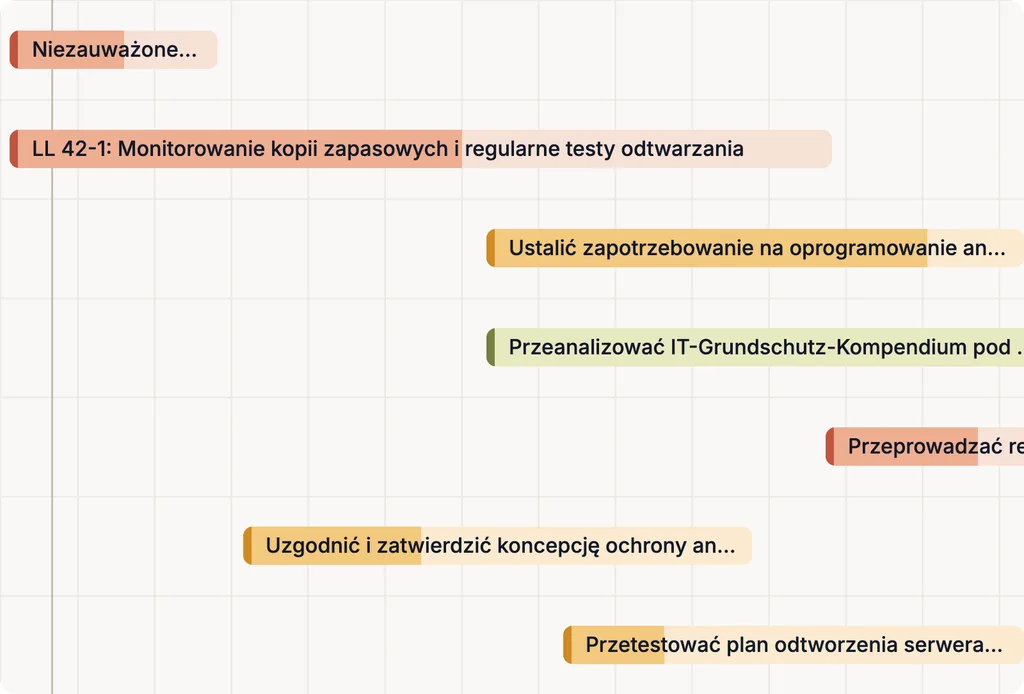
06 / 06 · Zarządzanie zadaniami i współpraca
Sprawy, osoby odpowiedzialne i terminy
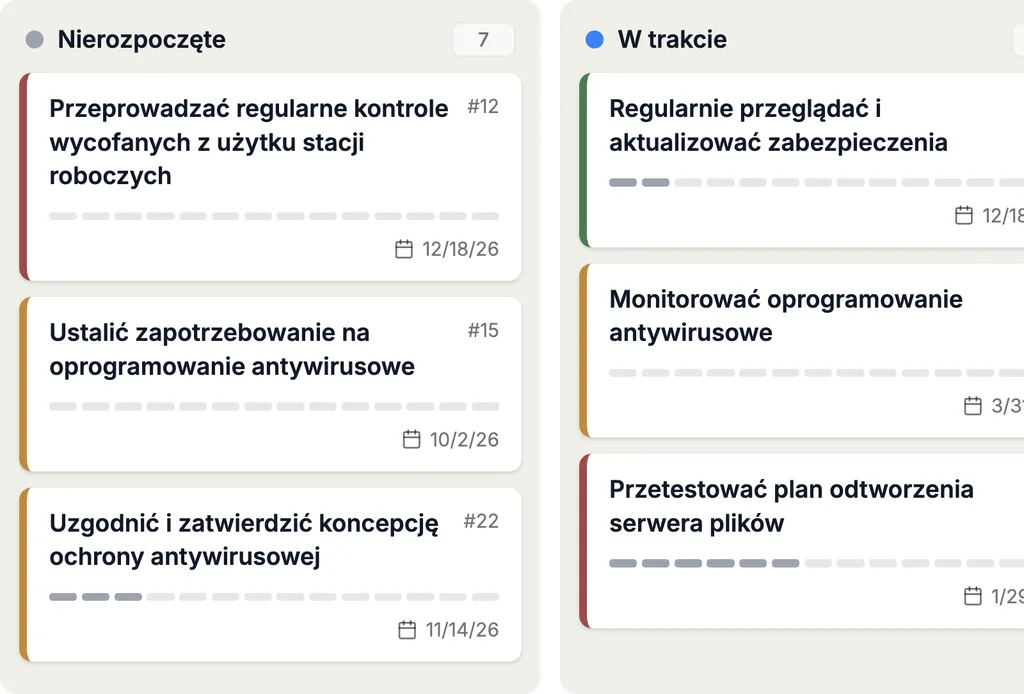
Sprawy i zadania mają osoby odpowiedzialne, terminy i status; każda zmiana jest zapisywana z autorem i datą. Działy merytoryczne, inspektor ochrony danych i uczestnicy zewnętrzni pracują w tym samym systemie.
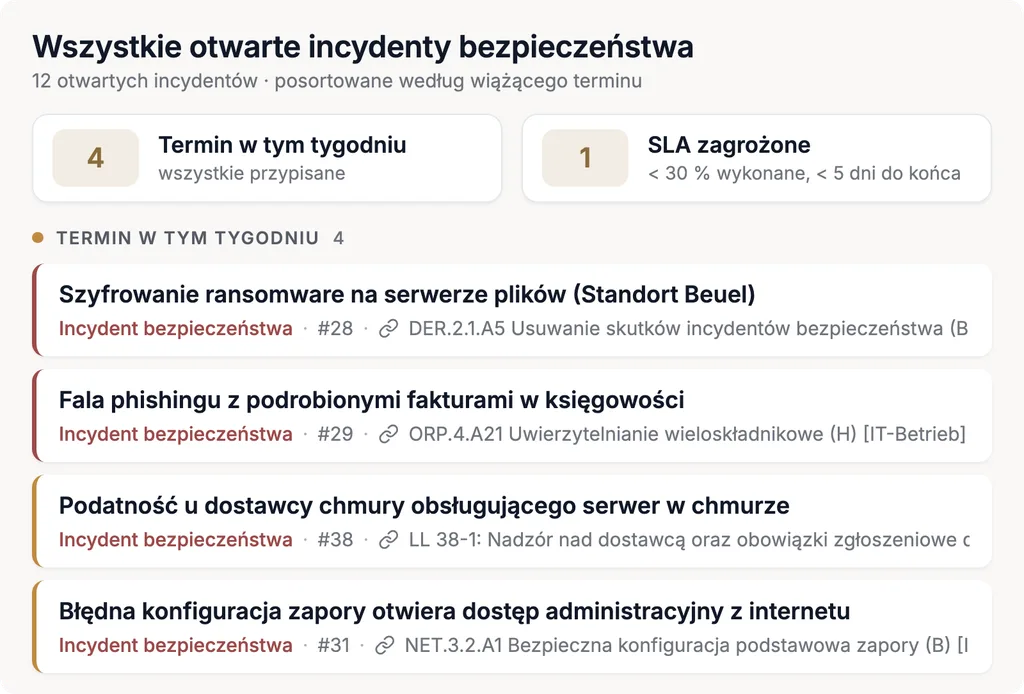
DPMS i ISMS na jednej platformie
Ochrona danych i bezpieczeństwo informacji korzystają z tych samych systemów, usługodawców i ryzyk. W Complaica Państwa system zarządzania ochroną danych (DPMS) i ISMS dzielą aktywa, ryzyka, środki i dowody: środki techniczne i organizacyjne według art. 32 można — o ile pasują merytorycznie — przejąć z ISMS według ISO 27001 lub z IT-Grundschutz, incydent bezpieczeństwa może stać się naruszeniem ochrony danych osobowych, a NIS2 czy rozdział ochrony danych w TISAX ocenia się na tym samym zbiorze danych.
Szablony, katalogi i przygotowany model organizacji na start dostarcza Data Protection Kit. Każda norma jest dostarczana ze swoim katalogiem wymagań; własne katalogi można dodać.
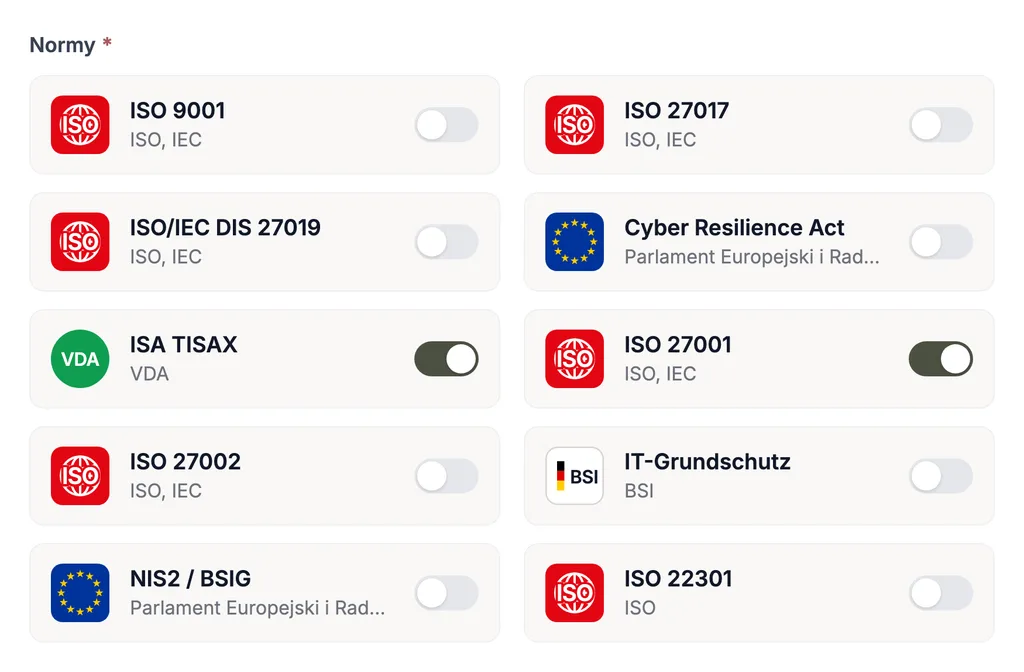
Przeniesienie istniejącej dokumentacji ochrony danych
Nie zaczynają Państwo od zera: dotychczasowy rejestr, listy systemów i zestawienia usługodawców można przenieść.
- 01Import i eksport z Excela i do Excela — na przykład Państwa istniejącego rejestru czynności przetwarzania
- 02Podłączenie systemów CMDB i zarządzania aktywami, takich jak Microsoft Azure, i-doit, GLPI czy FNT Command, przez REST API
- 03Jira, Microsoft Planner i inne jako system zadań
- 04Data marty, REST API i MCP dla zewnętrznych systemów analitycznych i raportowych
- 05Migracja Państwa danych jest bezpłatna i prowadzona przez naszych specjalistów
SaaS czy on-premises: Complaica w modelu, który Państwu odpowiada
Complaica jest dostępna w dwóch modelach działania. Licencja kosztuje w obu przypadkach tyle samo.
- SaaS
Complaica jest utrzymywana dla Państwa; wariant SaaS jest hostowany w Niemczech.
- On-premises
Uruchamiają Państwo Complaica we własnej infrastrukturze.
- Integracja AI do wyboru
Integracja AI jest opcjonalna i łączy się przez MCP z ChatGPT, Claude lub lokalnie hostowaną usługą AI.
Czego wymaga RODO — i która sprawa to odwzorowuje
Ogólne rozporządzenie o ochronie danych (rozporządzenie (UE) 2016/679) obowiązuje od 25 maja 2018 r. bezpośrednio we wszystkich państwach członkowskich. Obejmuje przetwarzanie w związku z działalnością jednostki organizacyjnej w UE, a — na warunkach art. 3 ust. 2 — także administratorów spoza UE, którzy oferują osobom przebywającym w Unii towary lub usługi albo monitorują ich zachowanie. Niemiecka BDSG (federalna ustawa o ochronie danych) uzupełnia je, na przykład w zakresie wyznaczenia inspektora ochrony danych.
Rdzeniem jest zasada rozliczalności z art. 5 ust. 2: administrator jest odpowiedzialny za przestrzeganie zasad i musi być w stanie wykazać ich przestrzeganie. Complaica odwzorowuje obowiązki jako sprawy z workflow i dowodem — ocena prawna pozostaje po stronie Państwa i Państwa inspektora ochrony danych.
Sześć grup obowiązków i ich typy spraw
Rejestr i rozliczalność
art. 5 ust. 2, art. 24, art. 30
Administratorzy i podmioty przetwarzające prowadzą rejestr czynności przetwarzania i udostępniają go organowi nadzorczemu na żądanie. Wyjątek dla podmiotów zatrudniających mniej niż 250 osób nie ma zastosowania, jeśli przetwarzanie może powodować ryzyko, nie ma charakteru sporadycznego lub obejmuje szczególne kategorie danych (art. 9) albo dane dotyczące wyroków skazujących i naruszeń prawa (art. 10).
W Complaica: PA · raport według art. 30
Podstawa prawna każdego przetwarzania
art. 6, art. 7, art. 9
Żadnego przetwarzania bez podstawy prawnej: zgoda, umowa, obowiązek prawny, żywotne interesy, zadanie publiczne lub prawnie uzasadniony interes — ten ostatni po udokumentowanym wyważeniu. Szczególne kategorie wymagają dodatkowo wyjątku z art. 9 ust. 2.
W Complaica: CR · LIA
Prawa osób, których dane dotyczą
art. 12–22, art. 77
Dostęp, sprostowanie, usunięcie, ograniczenie, przenoszenie danych i sprzeciw — do rozpatrzenia bez zbędnej zwłoki, najpóźniej w ciągu miesiąca; przy skomplikowanych lub licznych żądaniach termin można przedłużyć o dwa miesiące. Każda osoba, której dane dotyczą, może ponadto wnieść skargę do organu nadzorczego.
W Complaica: DSR · CMP
Bezpieczeństwo i naruszenia
art. 28, art. 29, art. 32–34
Środki techniczne i organizacyjne odpowiednie do ryzyka; osoby z dostępem do danych przetwarzają je wyłącznie na polecenie; podmioty przetwarzające są związane umową. Naruszenie ochrony danych osobowych zgłasza się bez zbędnej zwłoki i w miarę możliwości w ciągu 72 godzin, chyba że jest mało prawdopodobne, by skutkowało ono ryzykiem — a w każdym przypadku się je dokumentuje.
W Complaica: DPI · CC · TOM · weryfikacja podmiotu przetwarzającego
Ryzyko i ocena skutków
art. 35, art. 36
Jeżeli przetwarzanie może powodować wysokie ryzyko naruszenia praw lub wolności osób, których dane dotyczą, przed jego rozpoczęciem przeprowadza się ocenę skutków dla ochrony danych. Jeżeli wskaże ona, że przetwarzanie powodowałoby wysokie ryzyko, gdyby nie zastosowano środków w celu jego zminimalizowania, administrator przed rozpoczęciem przetwarzania konsultuje się z organem nadzorczym.
W Complaica: TA · DPIA
Przekazywanie do państw trzecich
art. 44–49
Dane osobowe opuszczają UE tylko na podstawie z rozdziału V: decyzji stwierdzającej odpowiedni stopień ochrony, odpowiednich zabezpieczeń, takich jak standardowe klauzule umowne Komisji lub wiążące reguły korporacyjne — od wyroku Schrems II (C-311/18) ze sprawdzeniem stanu prawnego w kraju docelowym.
W Complaica: TIA
Pięć kroków do działającego DPMS
Jak przebiega wdrożenie z Complaica — od przeniesienia istniejących danych po dowód.
- 01
PrzeniesienieIstniejące dane i struktura
Przenieść istniejący rejestr, listy systemów i usługodawców z Excela lub z podłączonych systemów; Data Protection Kit dostarcza strukturę wyjściową.
- 02
PowiązaniePrzetwarzanie i aktywa
Połączyć każdą czynność przetwarzania z procesami, systemami, kategoriami danych i odbiorcami — podstawa rejestru i analizy ryzyka.
- 03
OcenaOcena progowa i DPIA
Dla każdego przetwarzania ustalić, czy potrzebna jest DPIA, i przypisać ryzykom środki; TOM pochodzą, o ile pasują, z ISMS.
- 04
ProwadzenieWnioski, naruszenia, zgody
Prowadzić bieżące sprawy z workflow, terminem i osobą odpowiedzialną; pulpit pokazuje, co jest wymagalne.
- 05
WykazanieRaporty i przegląd
Generować z danych rejestr, raporty DPIA i dokumentację naruszeń oraz regularnie je przeglądać.
Dlaczego Complaica jako oprogramowanie do ochrony danych?
Sześć powodów, dla których administratorzy i inspektorzy ochrony danych prowadzą swój DPMS w Complaica.
Workflow zamiast e-maili i Excela
Każde działanie z zakresu ochrony danych przebiega jako sprawa ze statusem, terminem i osobą odpowiedzialną — zamiast w skrzynkach pocztowych i arkuszach, które trudno jednocześnie utrzymać w aktualności.
Identyfikowalność w każdym szczególe
Każda zmiana jest protokołowana z autorem i datą; dokumenty, oceny i decyzje leżą przy obiekcie, którego dotyczą.
Gotowy start z Data Protection Kit
Data Protection Kit zawiera typową strukturę organizacyjną, szablon rejestru według art. 30, ocenę i raport DPIA oraz katalogi zagrożeń i środków.
Dopasowanie do Państwa organizacji
Model danych jest dopasowywany do Państwa procesów; kolejne normy i wewnętrzne katalogi wymagań można dodać.
Współpraca z podmiotami zewnętrznymi
Działy merytoryczne, podmioty przetwarzające, prawnicy lub audytorzy pracują w tym samym systemie — dostęp przyznaje się dla każdego obiektu i przez link.
Krytyczność i status wdrożenia na jeden rzut oka
Wdrożone wymagania są oznaczone i pokazują osoby odpowiedzialne, dokumenty, sprawy i notatki. Wymagania spełnia się przez sprawy, zadania lub poszczególne zabezpieczenia — albo ocenia w samoocenie.
Optymalizacja zadań ochrony danych z asystą AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o RODO, objaśnia wymagania i typy spraw, pomaga zakładać czynności przetwarzania i sprawy oraz znajduje odpowiedzi w Państwa własnych politykach i umowach. Wspiera pracę nad DPMS — ocena i decyzja pozostają po stronie Państwa i Państwa inspektora ochrony danych.
- 01Odpowiadanie na pytania o RODO, BDSG i terminy
- 02Objaśnianie wymagań i typów spraw — co jest wymagane i co stanowi dowód
- 03Proponowanie, formułowanie i przypisywanie czynności przetwarzania, spraw i środków
- 04Analiza Państwa polityk, umów powierzenia przetwarzania i dokumentów oraz odpowiadanie na pytania o nie
- 05Objaśnianie obsługi Complaica — która funkcja do czego
Opinie klientów o Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Dodatkowo: doradztwo w ochronie danych i zewnętrzny inspektor ochrony danych
Oprogramowanie działa samodzielnie. Jeśli chcą Państwo wsparcia, nasi eksperci ochrony danych dodatkowo Państwu towarzyszą — od analizy luk po rolę zewnętrznego inspektora ochrony danych.
- Analiza luk i audyt ochrony danych
Porównanie Państwa stanu obecnego z wymaganiami RODO i BDSG. Wynik: stopień spełnienia dla każdego artykułu, spriorytetyzowana lista luk i plan wdrożenia.
- Budowa DPMS i rejestru
Organizacja, role, procesy, systemy i czynności przetwarzania są zakładane w Complaica. Otrzymują Państwo działający DPMS z rejestrem według art. 30.
- Ocena progowa i DPIA
Wsparcie przy wstępnym sprawdzeniu Państwa przetwarzań i przy ocenie skutków dla ochrony danych dla tych o wysokim ryzyku — nazwanie ryzyk, przypisanie środków, przygotowanie raportu.
- Powierzenie przetwarzania i transfer do państw trzecich
Sprawdzanie umów powierzenia przetwarzania według art. 28, stosowanie standardowych klauzul umownych, przeprowadzanie ocen skutków transferu.
- Szkolenie i zobowiązanie pracowników
Szkolenia z ochrony danych i bezpieczeństwa danych, zobowiązania do poufności i instrukcje dla działów merytorycznych — aby wnioski i naruszenia były rozpoznawane i przekazywane dalej.
- Zewnętrzny inspektor ochrony danych
Nasi eksperci ochrony danych przejmują rolę według art. 37 RODO i § 38 BDSG — jako osoba kontaktowa dla organu nadzorczego, osób, których dane dotyczą, i kierownictwa, czasowo lub na stałe.
Częste pytania o oprogramowanie RODO
Czym jest RODO?
Ogólne rozporządzenie o ochronie danych (rozporządzenie (UE) 2016/679, ang. GDPR) to prawo ochrony danych Unii Europejskiej. Obowiązuje od 25 maja 2018 r. bezpośrednio we wszystkich państwach członkowskich i określa, na jakich warunkach wolno przetwarzać dane osobowe, jakie prawa mają osoby, których dane dotyczą, i jakie obowiązki spoczywają na administratorach i podmiotach przetwarzających. W Niemczech uzupełnia je federalna ustawa o ochronie danych (BDSG).
Czym jest system zarządzania ochroną danych (DPMS)?
System zarządzania ochroną danych (DPMS, ang. Data Protection Management System) to ogół regulacji, procesów, ról i dowodów, dzięki którym organizacja przestrzega RODO i potrafi to wykazać. Obejmuje rejestr czynności przetwarzania, podstawy prawne, środki techniczne i organizacyjne, obsługę wniosków i naruszeń oraz regularny przegląd.
Czym jest oprogramowanie RODO?
Oprogramowanie RODO odwzorowuje wymagania rozporządzenia jako katalog i wiąże je z tym, czego dotyczą — czynnościami przetwarzania, systemami, kategoriami danych, usługodawcami, osobami. Powtarzalne działania prowadzi się jako sprawy z workflow i terminem, a rejestr, raport DPIA i dokumentacja naruszeń powstają z danych, a nie w arkuszach.
Jaka jest różnica w stosunku do Data Protection Kit?
Data Protection Kit to przygotowany zasób startowy oprogramowania DPMS Complaica: typowa struktura organizacyjna, szablon rejestru według art. 30, ocena i raport DPIA oraz katalogi zagrożeń i środków. Ta strona opisuje funkcje i przebieg pracy w oprogramowaniu RODO; zawartość Kitu przedstawia strona o oprogramowaniu DPMS.
Jakie działania z zakresu ochrony danych obsługuje Complaica?
Dziesięć typów spraw z własnym workflow: czynność przetwarzania (PA), wniosek osoby, której dane dotyczą (DSR), skarga (CMP), naruszenie ochrony danych osobowych (DPI), ocena progowa DPIA (TA), ocena skutków dla ochrony danych (DPIA), ocena skutków transferu (TIA), zgoda (CR), ocena prawnie uzasadnionego interesu (LIA) i zobowiązanie do poufności (CC). Do tego weryfikacja podmiotu przetwarzającego, incydent bezpieczeństwa i lesson learned.
Ile czasu może zająć odpowiedź na wniosek osoby, której dane dotyczą?
Według art. 12 ust. 3 RODO bez zbędnej zwłoki, a w każdym razie w terminie miesiąca od otrzymania żądania. W razie potrzeby termin ten można przedłużyć o kolejne dwa miesiące z uwagi na skomplikowany charakter żądania lub liczbę żądań; w terminie miesiąca od otrzymania żądania należy poinformować osobę, której dane dotyczą, o przedłużeniu, z podaniem przyczyn opóźnienia. W Complaica każdy wniosek ma swój termin, a pulpit pokazuje, co jest wymagalne.
Kiedy trzeba zgłosić naruszenie ochrony danych osobowych?
Według art. 33 ust. 1 RODO administrator bez zbędnej zwłoki — w miarę możliwości nie później niż w terminie 72 godzin po stwierdzeniu naruszenia — zgłasza naruszenie ochrony danych osobowych właściwemu organowi nadzorczemu, chyba że jest mało prawdopodobne, by skutkowało ono ryzykiem naruszenia praw lub wolności osób fizycznych. Do zgłoszenia przekazanego po upływie 72 godzin dołącza się wyjaśnienie przyczyn opóźnienia. Podmiot przetwarzający zgłasza naruszenie administratorowi bez zbędnej zwłoki. Jeżeli naruszenie może powodować wysokie ryzyko, według art. 34 bez zbędnej zwłoki zawiadamia się także osoby, których dane dotyczą. Według art. 33 ust. 5 dokumentuje się każde naruszenie.
Kiedy potrzebna jest ocena skutków dla ochrony danych?
Według art. 35 RODO, gdy przetwarzanie — w szczególności z użyciem nowych technologii — z dużym prawdopodobieństwem może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych. Art. 35 ust. 3 wymienia w szczególności systematyczną, kompleksową ocenę czynników osobowych, w tym profilowanie, będącą podstawą decyzji wywołujących skutki prawne, przetwarzanie na dużą skalę szczególnych kategorii danych lub danych dotyczących wyroków skazujących i naruszeń prawa oraz systematyczne monitorowanie na dużą skalę miejsc dostępnych publicznie; organy nadzorcze publikują wykazy według art. 35 ust. 4. Czy DPIA jest potrzebna, rozstrzyga w Complaica ocena progowa dla każdej czynności przetwarzania.
Czym jest ocena skutków transferu (TIA)?
Sprawdzenie, czy przekazanie danych osobowych do państwa trzeciego jest dopuszczalne: który instrument z rozdziału V ma zastosowanie — decyzja stwierdzająca odpowiedni stopień ochrony, standardowe klauzule umowne, wiążące reguły korporacyjne —, czy prawo kraju docelowego osłabia ochronę i jakie środki dodatkowe są konieczne. Trybunał Sprawiedliwości UE zażądał tego sprawdzenia w wyroku Schrems II (C-311/18). W Complaica TIA jest typem sprawy z terminem ponownego przeglądu.
Jak wykazać zgodę?
Według art. 7 ust. 1 RODO administrator musi być w stanie wykazać, że osoba, której dane dotyczą, wyraziła zgodę. Według art. 7 ust. 3 zgodę można wycofać w każdej chwili, a wycofanie musi być równie łatwe jak jej wyrażenie. Complaica prowadzi zgody jako sprawy ze statusami Aktywna, Wycofana i Wygasła, powiązane z czynnością przetwarzania, która się na nich opiera.
Czym jest test równowagi?
Sprawdzenie, czy przetwarzanie można oprzeć na prawnie uzasadnionym interesie według art. 6 ust. 1 lit. f RODO: czy istnieje prawnie uzasadniony interes, czy przetwarzanie jest do niego niezbędne i czy nie przeważają interesy lub podstawowe prawa osoby, której dane dotyczą? Wynik jest dokumentowany — w Complaica jako sprawa przypięta do czynności przetwarzania.
Do czego służy zobowiązanie do poufności?
Osoby działające z upoważnienia administratora lub podmiotu przetwarzającego i mające dostęp do danych osobowych mogą przetwarzać je wyłącznie na polecenie (art. 29, art. 32 ust. 4); osoby upoważnione do przetwarzania danych u podmiotu przetwarzającego muszą według art. 28 ust. 3 lit. b zobowiązać się do zachowania tajemnicy. Pisemne zobowiązanie do poufności jest zwykłym dowodem spełnienia tych obowiązków. Complaica prowadzi je dla każdej osoby: wysłane, podpisane, wygasłe lub odmówione, z dokumentem i datą.
Co należy do koncepcji usuwania danych?
Koncepcja usuwania danych określa, kiedy i jak usuwa się poszczególne dane osobowe. Rodzaje danych przypisuje się do reguł usuwania — z momentem początkowym i terminem, wyprowadzonymi z celu i z ustawowych obowiązków przechowywania — a jednostki usuwania opisują, w którym systemie i z jaką szczegółowością dane są usuwane. Metodę opisuje norma DIN EN ISO/IEC 27555:2025-09, która we wrześniu 2025 r. zastąpiła DIN 66398. W RODO stoją za tym ograniczenie przechowywania (art. 5 ust. 1 lit. e), prawo do usunięcia danych (art. 17) i terminy usunięcia w rejestrze (art. 30 ust. 1 lit. f).
Kto musi prowadzić rejestr czynności przetwarzania?
Według art. 30 RODO każdy administrator i każdy podmiot przetwarzający. Art. 30 ust. 5 wyłącza przedsiębiorców i podmioty zatrudniające mniej niż 250 osób — ale nie wtedy, gdy przetwarzanie, którego dokonują, może powodować ryzyko naruszenia praw lub wolności osób, których dane dotyczą, nie ma charakteru sporadycznego lub obejmuje szczególne kategorie danych osobowych, o których mowa w art. 9 ust. 1, lub dane osobowe dotyczące wyroków skazujących i naruszeń prawa, o których mowa w art. 10. W Complaica rejestr powstaje z zatwierdzonych czynności przetwarzania jako raport.
Co uzupełnia BDSG?
Niemiecka federalna ustawa o ochronie danych korzysta z klauzul otwierających RODO. Między innymi § 38 BDSG nakłada obowiązek wyznaczenia inspektora ochrony danych, jeśli z reguły co najmniej dwadzieścia osób stale zajmuje się zautomatyzowanym przetwarzaniem danych osobowych lub jeśli dokonuje się przetwarzania podlegającego ocenie skutków dla ochrony danych. W Complaica BDSG ocenia się jako osobny katalog wymagań obok RODO.
Czy oferują Państwo zewnętrznego inspektora ochrony danych?
Tak, jako usługę dodatkową. Nasi eksperci ochrony danych przejmują rolę według art. 37 RODO i § 38 BDSG — jako osoba kontaktowa dla organu nadzorczego, osób, których dane dotyczą, i kierownictwa, z Complaica jako narzędziem pracy. Ponadto doradzamy przy analizie luk, rejestrze, DPIA, powierzeniu przetwarzania i szkoleniach.
Źródła Odniesienia i podstawy prawne
6 źródeł · RODO, BDSG, DIN EN ISO/IEC 27555, WP 248, … Pokaż Ukryj
Podstawy prawne
Normy i standardy
Wytyczne i publikacje urzędowe
Prawnie wiążąca jest wyłącznie wersja opublikowana we właściwym dzienniku urzędowym. Normy są dostępne u wymienionych wydawców.
Start z RODO w Complaica
Poprosić o konto testowe i samodzielnie przetestować Complaica, otrzymać cennik albo porozmawiać o przeniesieniu istniejącego rejestru — prosimy o wiadomość.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.