Oprogramowanie
do audytów wewnętrznych
Dla audytorów oraz zespołów jakości, SZBI i compliance, którzy prowadzą audyty wewnętrzne i audyty dostawców. Audyty planują Państwo, ustalenia dokumentują, a działania śledzą aż do zamknięcia — raporty z audytu i przegląd zarządzania powstają z tych samych danych zamiast z arkuszy.
- 01Planowanie audytów: programy audytów i audyty z zakresem, kryteriami i harmonogramem
- 02Sesje audytu: każde wymaganie oceniane jako zgodne, częściowo, niezgodne lub nie dotyczy
- 03Śledzenie działań: niezgodności i obserwacje przy wymaganiu, działania z odpowiedzialnymi i terminami
- 04Raporty z audytu i przegląd zarządzania z tych samych danych
Przebieg odpowiada wytycznym ISO 19011:2026 dotyczącym auditowania systemów zarządzania — dla ISO 9001, ISO 27001, NIS2 i innych norm.
Dlaczego Complaica jako oprogramowanie do zarządzania audytami
Co zyskują audytorzy i odpowiedzialni, gdy audyty nie są już prowadzone w arkuszach.
Audyty przy wymaganiach
Oceny, ustalenia i dowody są przypięte do wymagania normy i do obiektów, których dotyczy — a nie do arkusza obok systemu.
Dowody przy obiekcie
Dokumenty i dowody znajdują się przy procesie, systemie lub lokalizacji, które potwierdzają; audytor znajduje je tam, gdzie sprawdza. Jak Complaica łączy te dowody w łańcuch i zabezpiecza je znacznikami czasu eIDAS, pokazuje strona o zarządzaniu dowodami.
Działania aż do zamknięcia
Niezgodność staje się działaniem z odpowiedzialnym, terminem i statusem; każda zmiana statusu jest zapisywana z autorem i datą.
Praca w jednym systemie
Uczestnicy wewnętrzni i zewnętrzni — audytorzy, właściciele procesów, dostawcy — pracują w tym samym systemie; dostęp nadaje się dla obiektu i przez link.
SaaS lub on-premises
Hosting w Niemczech lub we własnej infrastrukturze — licencja kosztuje w obu przypadkach tyle samo.
Oprogramowanie do audytów wewnętrznych: moduł audytów krok po kroku
Tak prowadzą Państwo audyty wewnętrzne w Complaica — od programu audytów po przegląd zarządzania.
- Ustalenie zakresu
- Wyznaczenie audytorów
- Przygotowanie wymagań
- Ocena
- Rejestracja ustaleń
- Przypisanie działań
- Sprawdzenie wyniku
- Raport i przegląd zarządzania
01 / 07 · Program audytów
Planowanie programów audytów
Programy audytów tworzą Państwo na określony okres — na przykład roczny program 2027 — z celami, zakresem, kryteriami audytu i harmonogramem. Audyty wewnętrzne, audyty dostawców i audyty połączone stoją w tym samym drzewie, każdy z sesjami i ustaleniami. Audytorów i odpowiedzialnych wyznaczają Państwo dla każdego audytu; audytorzy zewnętrzni otrzymują dostęp do obiektu i przez link.
ISO 19011 zaleca kierowanie zasobów tam, gdzie ryzyko jest wysokie, a wyniki niskie. Stopień spełnienia wymagań i ocena ryzyka w Complaica pokazują, gdzie to jest.
02 / 07 · Plan i sesje audytu
Prowadzenie sesji audytu
Audyt dzielą Państwo na sesje — według procesu, lokalizacji, rozdziału lub terminu rozmowy. W sesji audytorzy oceniają każde wymaganie jako zgodne, częściowo, niezgodne lub nie dotyczy; postęp sesji jest widoczny w każdej chwili. Wymagania pochodzą z katalogu normy; dokumenty i dowody są już przy obiektach.
Sesje odbywają się na miejscu, zdalnie lub w trybie mieszanym — ISO 19011:2026 rozszerza wytyczne w tym zakresie.
03 / 07 · Ustalenia
Rejestrowanie ustaleń i niezgodności
Z poziomu sesji tworzą Państwo ustalenie bezpośrednio przy wymaganiu: niezgodność lub obserwację, ze statusem, wagą, dowodami i odpowiedzialnymi. Wszystkie ustalenia audytu i programu znajdują się na jednej filtrowanej liście.
04 / 07 · Działania
Działania korygujące i zapobiegawcze
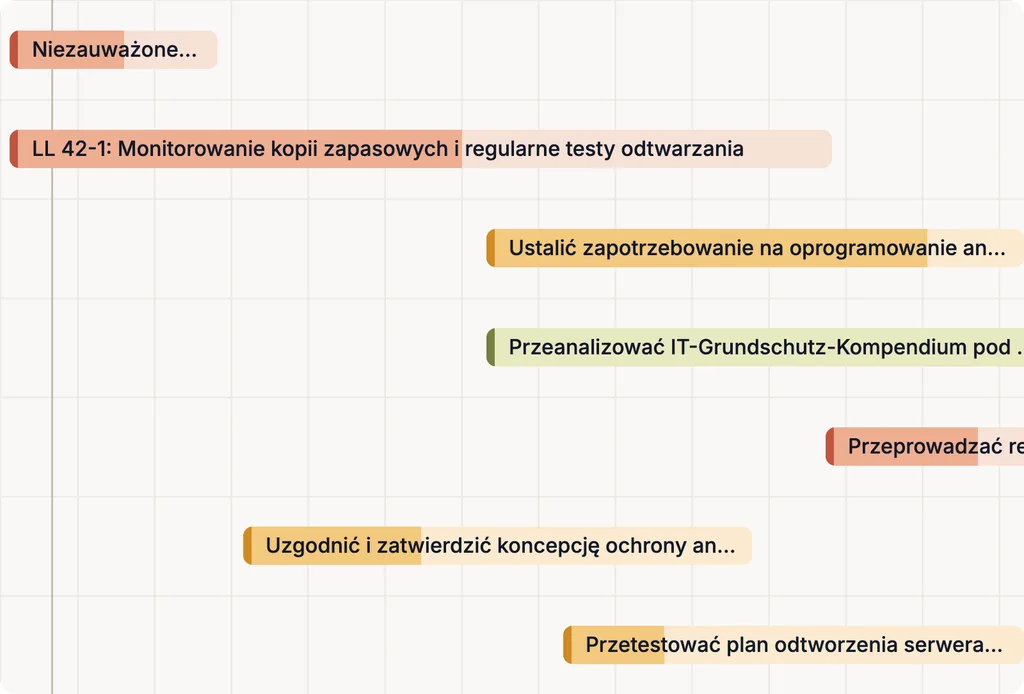
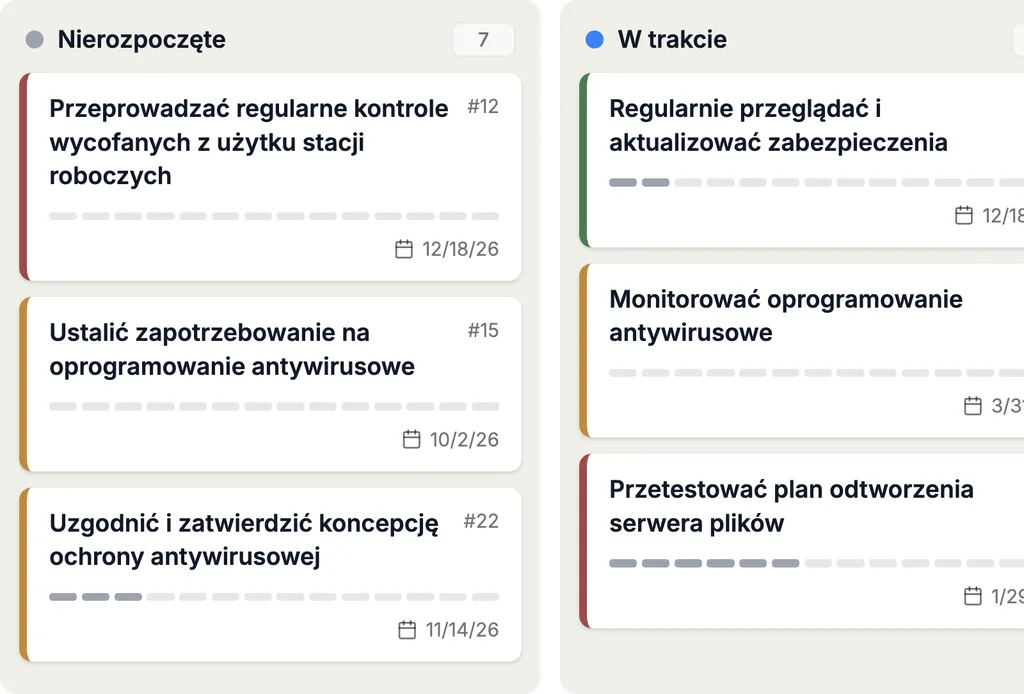
Niezgodności stają się działaniami z odpowiedzialnymi, terminami i statusem — korekcja, działanie korygujące i, tam gdzie wymaga tego norma, działanie zapobiegawcze. Przepływ pracy określają Państwo sami — np. że działanie zamyka się dopiero po sprawdzeniu; każda zmiana statusu jest zapisywana z autorem i datą. W audycie sprawdzającym wcześniejsza ocena pozostaje widoczna przy wymaganiu.
05 / 07 · Raporty z audytu
Sporządzanie raportów z audytu
Raport z audytu podsumowuje cele, zakres, kryteria, ustalenia i wnioski z audytu i przechodzi przez kolejne statusy aż do wydania. Program audytów, audyt i audytowane normy są przypisane do raportu.
06 / 07 · Przegląd zarządzania
Przegląd zarządzania
Wyniki audytów, otwarte niezgodności i stan działań korygujących trafiają jako dane wejściowe do przeglądu zarządzania, czego ISO 9001 i ISO 27001 wymagają w rozdziale 9.3. Wnioski i podjęte aktywności są zapisywane przy przeglądzie, a jego historia pozostaje identyfikowalna.
07 / 07 · Zapisy
Zapisy z audytu i gotowość do audytu
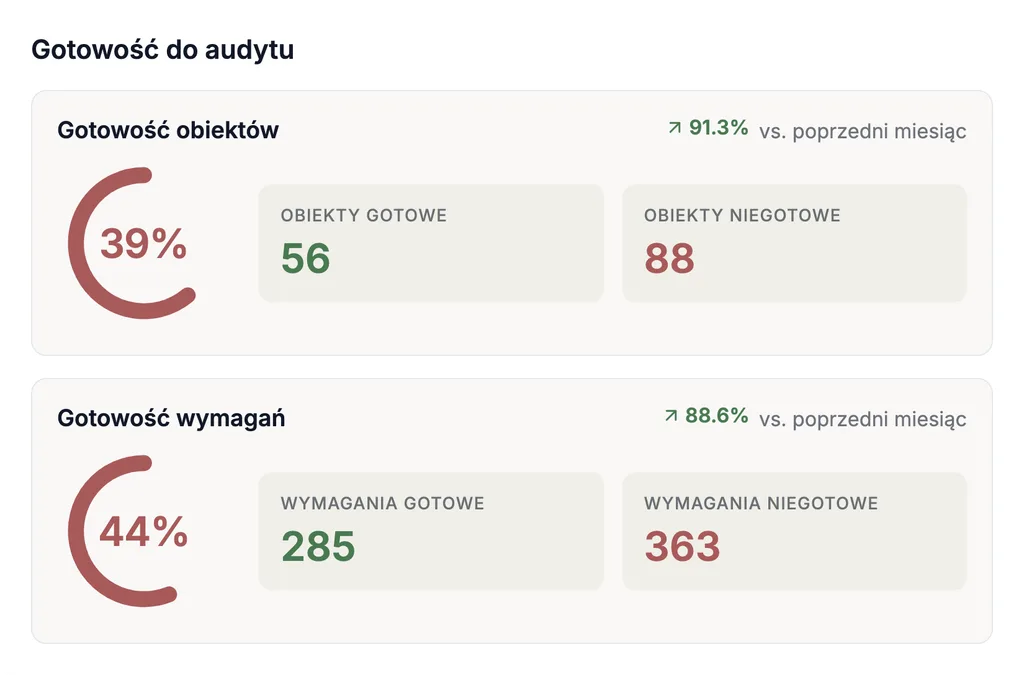
ISO 19011 zaleca prowadzenie zapisów związanych z audytem (rozdział 5.5.7): o programie, każdym audycie, ustaleniach i działaniach. W Complaica znajdują się one przy obiektach i wymaganiach; pulpity pokazują przed kolejnym audytem wewnętrznym lub zewnętrznym, na ile obiekty i wymagania są gotowe.
Od list kontrolnych w Excelu do oprogramowania do zarządzania audytami
Audyty da się prowadzić z listami kontrolnymi w Excelu i raportami w Wordzie — dopóki nie zbiegną się ustalenia z kilku audytów, działania z terminami i druga norma. Pięć punktów, w których Complaica organizuje pracę inaczej.
| Excel i Word | Complaica | |
|---|---|---|
| Program audytów | Plan roczny w arkuszu kalkulacyjnym, terminy w kalendarzu. | Programy z ich audytami, sesjami i ustaleniami w jednym drzewie; status i postęp każdego audytu. |
| Listy kontrolne | Pytania kopiowane od nowa do każdego audytu, oceny w komórkach. | Wymagania pochodzą z katalogu normy; ocena pozostaje przy wymaganiu i jest widoczna w kolejnym audycie. |
| Ustalenia i działania | Lista działań, śledzona ręcznie. | Ustalenia stają się działaniami z odpowiedzialnymi, terminami, statusem i weryfikacją skuteczności. |
| Raporty z audytu | Dokument Word dla każdego audytu, przepisywany z arkusza. | Raport opiera się na danych audytu i przechodzi przez kolejne statusy aż do wydania. |
| Kilka norm | Jedna lista kontrolna na normę, podwójna praca. | Audyty połączone obejmujące ISO 9001, ISO 27001, NIS2 lub RODO na tych samych obiektach. |
Rodzaje audytów i kilka norm
Audyty wewnętrzne, audyty dostawców i przygotowanie do audytu certyfikacyjnego prowadzi się w tych samych programach audytów — dla każdej normy prowadzonej w Complaica.
Każda norma jest dostarczana ze swoim katalogiem wymagań; własne katalogi można dodać w każdej chwili.
- Audyty wewnętrzne (pierwszej strony)
Organizacja audytuje samą siebie — tak, jak wymagają tego ISO 9001, ISO 27001 i inne normy systemów zarządzania w rozdziale 9.2.
- Audyty dostawców (drugiej strony)
Audyty u zewnętrznych dostawców; w Complaica dostawcy są obiektami z ich procesami, ryzykami i ustaleniami.
- Audyty certyfikacyjne (trzeciej strony)
Jednostka certyfikująca audytuje według ISO/IEC 17021-1. Complaica dostarcza do tego dowody, raporty i stan działań.
- Audyty połączone
Dwa lub więcej systemów zarządzania w jednym audycie, np. ISO 9001 i ISO 27001; raport z audytu podaje audytowane normy.
SaaS lub on-premises
Complaica działa tam, gdzie potrzebuje tego Państwa organizacja — licencja kosztuje w obu przypadkach tyle samo.
- SaaS hostowany w Niemczech
Wariant SaaS jest utrzymywany w Niemczech; pracują Państwo w przeglądarce, bez własnej infrastruktury.
- On-premises we własnej infrastrukturze
Utrzymują Państwo Complaica we własnym środowisku — dla organizacji, których dane nie mogą opuszczać firmy.
- Przejęcie istniejących danych
Import i eksport z Excela i do Excela oraz przez REST API; przeniesienie Państwa danych wspierają nasi specjaliści bezpłatnie.
Doradztwo audytowe według ISO 19011
Doradztwo wzdłuż całego procesu audytu — od programu audytów po przegląd zarządzania, w potrzebnym Państwu zakresie.
- Ustanowienie programu audytów
Określenie celów, ryzyk, zakresu i harmonogramu programu oraz utworzenie go w Complaica.
- Audyty wewnętrzne
Przeprowadzanie lub wspieranie audytów wewnętrznych według ISO 19011 — dla ISO 9001, ISO 27001, NIS2 i innych norm.
- Audyty dostawców
Planowanie i przeprowadzanie audytów u zewnętrznych dostawców, śledzenie ustaleń i działań razem z dostawcą.
- Przygotowanie do certyfikacji
Przedstawienie dowodów, raportów i otwartych działań tak, jak chce je widzieć jednostka certyfikująca.
- Przegląd zarządzania
Przygotowanie danych wejściowych z audytów i działań oraz wsparcie przeglądu zarządzania.
Co klienci mówią o Complaica
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Optymalizacja zadań compliance z asystą AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o ISO 19011 i audytowane normy, proponuje pytania audytowe, formułuje ustalenia i działania korygujące oraz podsumowuje wyniki audytów. Ocena i decyzje pozostają po stronie audytorów.
- 01Odpowiadanie na pytania o ISO 19011 i wydanie 2026
- 02Proponowanie pytań audytowych do wymagania
- 03Formułowanie i przypisywanie ustaleń i działań korygujących
- 04Podsumowanie wyników audytu na potrzeby raportu i przeglądu zarządzania
- 05Wyjaśnianie obsługi Complaica — która funkcja do czego służy
ISO 19011 w skrócie
ISO 19011 to międzynarodowe wytyczne dotyczące auditowania systemów zarządzania — zalecenia, a nie norma wymagań; nie prowadzi się według niej certyfikacji. Czwarte wydanie z maja 2026 r. rozszerza przede wszystkim wytyczne dotyczące metod audytu zdalnego (z ISO/IEC TS 17012) i lokalizacji wirtualnych w załączniku A.
- 4 Zasady auditowania
Uczciwość, rzetelna prezentacja, należyta staranność zawodowa, poufność, niezależność, podejście oparte na dowodach i na ryzyku.
- 5 Zarządzanie programem audytów
Cele, ryzyka i szanse, zakres, zasoby i zapisy programu; monitorowanie i doskonalenie.
- 6 Przeprowadzanie audytu
Przygotowanie, przeprowadzenie, ustalenia i wnioski, raport, zakończenie i działania następcze.
- 7 Kompetencje audytorów
Zachowanie, wiedza i umiejętności audytorów i audytorów wiodących oraz ich ocena.
- Załącznik A
Dodatkowe wytyczne dla audytorów, m.in. dotyczące audytu zdalnego i lokalizacji wirtualnych.
Stan informacji ISO: 25 października 2026
Najczęstsze pytania o oprogramowanie do zarządzania audytami
Czym jest oprogramowanie do zarządzania audytami?
Oprogramowanie do zarządzania audytami prowadzi proces audytu w jednym systemie: planowanie w programach i audytach, oceny wymagań w sesjach audytu, ustalenia, śledzenie działań, raporty z audytu i przegląd zarządzania. Zamiast osobno utrzymywać listy kontrolne, listy działań i raporty, audytorzy i odpowiedzialni pracują na jednym zbiorze danych.
Dla kogo jest Complaica jako oprogramowanie do audytów wewnętrznych?
Dla audytorów systemów zarządzania oraz zespołów jakości, SZBI i compliance, którzy prowadzą audyty wewnętrzne i audyty dostawców według ISO 9001, ISO 27001, NIS2, TISAX, Grundschutz++ lub własnych zasad.
Jak przebiega audyt wewnętrzny w Complaica?
Tworzą Państwo audyt w programie z zakresem i kryteriami, dzielą go na sesje, oceniają każde wymaganie, rejestrują ustalenia przy wymaganiu i tworzą działania dla niezgodności. Raport z audytu przechodzi przez kolejne statusy aż do wydania; wyniki trafiają do przeglądu zarządzania.
Jak śledzi się ustalenia i działania?
Ustalenia — niezgodności i obserwacje — są wymienione ze statusem i wagą na filtrowanej liście dla każdego audytu i programu. Działania mają odpowiedzialnych, terminy i status i widać je w harmonogramie i na tablicy; każda zmiana statusu jest zapisywana z autorem i datą.
Czy audytorzy zewnętrzni mogą pracować w Complaica?
Tak. Uczestnicy wewnętrzni i zewnętrzni — audytorzy, dostawcy, doradcy — pracują w tym samym systemie; dostęp nadaje się dla obiektu i przez link.
Czy audyty mogą obejmować kilka norm?
Tak. Program audytów może zawierać audyty różnych norm, a raport z audytu podaje audytowane normy. Audyty połączone dwóch systemów zarządzania — np. ISO 9001 i ISO 27001 — opisuje również ISO 19011.
Jak audyt wewnętrzny łączy się z przeglądem zarządzania?
ISO 9001 i ISO 27001 wymagają w rozdziale 9.3, by wyniki audytów były uwzględniane w przeglądzie zarządzania. W Complaica raporty z audytu, otwarte niezgodności i stan działań są do tego gotowe; wnioski i aktywności zapisuje się przy przeglądzie.
Czym jest ISO 19011 i czy można się według niej certyfikować?
ISO 19011 to międzynarodowe wytyczne dotyczące auditowania systemów zarządzania: zasady, zarządzanie programem audytów, przeprowadzanie audytów i kompetencje audytorów. Zawierają zalecenia i nie podlegają certyfikacji; certyfikowany jest system zarządzania, np. według ISO 9001 lub ISO 27001. Również Complaica nie jest „certyfikowana według ISO 19011” — oprogramowanie wspiera procesy opisane w wytycznych.
Co nowego w ISO 19011:2026?
Czwarte wydanie z maja 2026 r. zastępuje ISO 19011:2018. Najważniejsze zmiany: rozszerzone wytyczne dotyczące metod audytu zdalnego, przejęte z ISO/IEC TS 17012, oraz rozszerzony załącznik A o audycie zdalnym i lokalizacjach wirtualnych. Terminy opierają się na ISO 9000:2026.
Czy można przenieść istniejące listy kontrolne?
Tak. Complaica importuje i eksportuje dane z i do Excela oraz przez REST API; dokumenty są przechowywane przy obiekcie. Nasi specjaliści bezpłatnie wspierają przeniesienie Państwa danych.
Czy Complaica jest dostępna jako SaaS lub on-premises?
Tak, w obu wariantach. Wersja SaaS jest hostowana w Niemczech; on-premises uruchamiają Państwo Complaica we własnej infrastrukturze. Licencja kosztuje w obu przypadkach tyle samo.
Źródła Odniesienia i podstawy prawne
3 źródła · ISO 19011, ISO 9001, ISO/IEC 27001 Pokaż Ukryj
Normy i standardy
Prawnie wiążąca jest wyłącznie wersja opublikowana we właściwym dzienniku urzędowym. Normy są dostępne u wymienionych wydawców.
Zarządzanie audytami z Complaica
Prosimy poprosić o demo lub cennik — albo porozmawiać z nami o Państwa programie audytów i przeniesieniu istniejących list kontrolnych.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.