Narzędzie Grundschutz++
dla Państwa ISMS
Z Complaica wdrażają Państwo Grundschutz++ na istniejącym zbiorze danych ISMS. Proszę powiązać wymagania z zasobami, zaplanować środki i dokumentować audyty wewnętrzne — centralnie i w sposób identyfikowalny.
- 01Katalog użytkownika Grundschutz++ jako katalog OSCAL, aktualizowany wprost z GitHuba BSI
- 02Wszystkie pięć kroków procesu Methodik-GS++ — od rozpoznania i planowania po ciągłe doskonalenie
- 03Migracja z IT-Grundschutz i ISO 27001 na podstawie mapowań BSI
- 04Audyty wewnętrzne według PERF.3 i ISO 19011: program audytów, plan audytu, schemat oceny, raport z audytu
- 05Integracja AI (MCP) i doradztwo ekspertów — Co-Intelligence
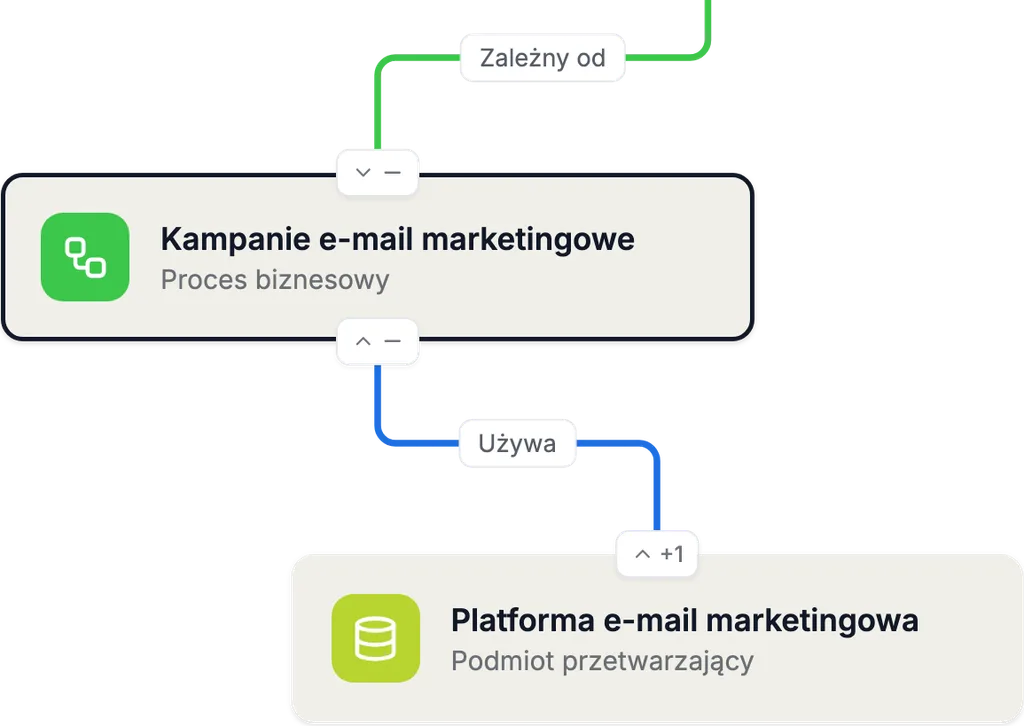
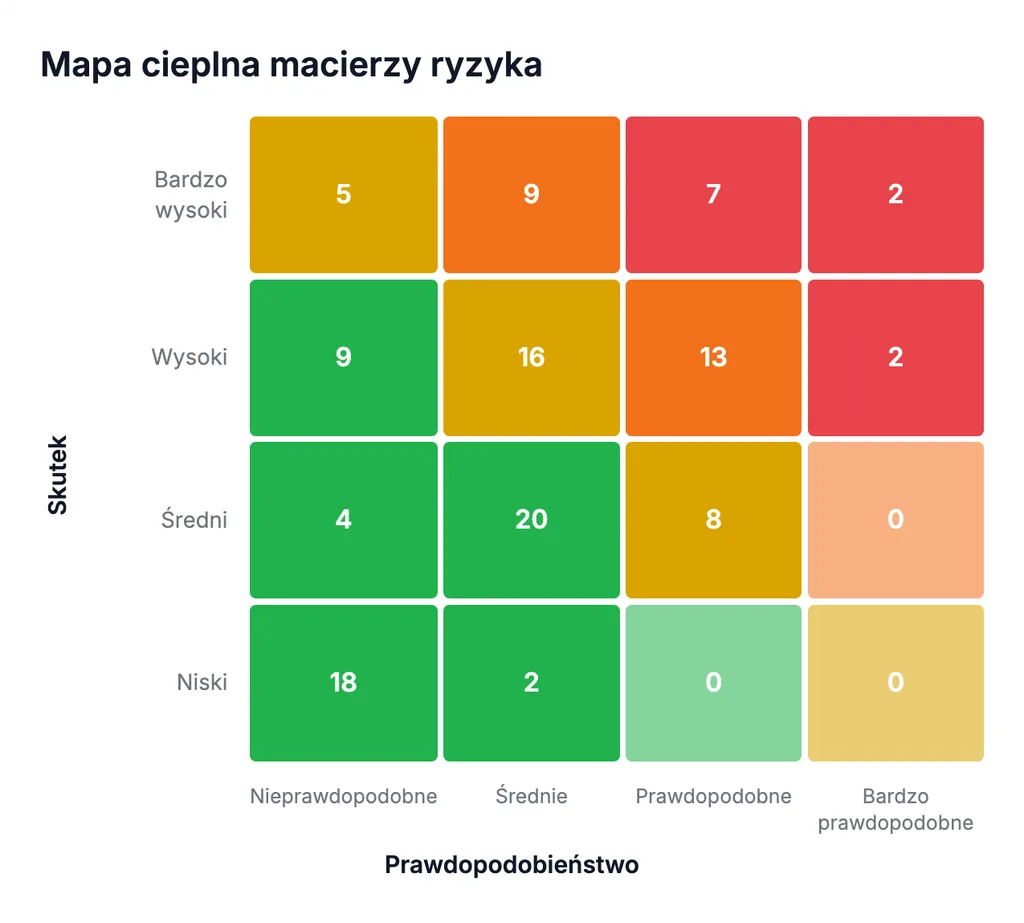
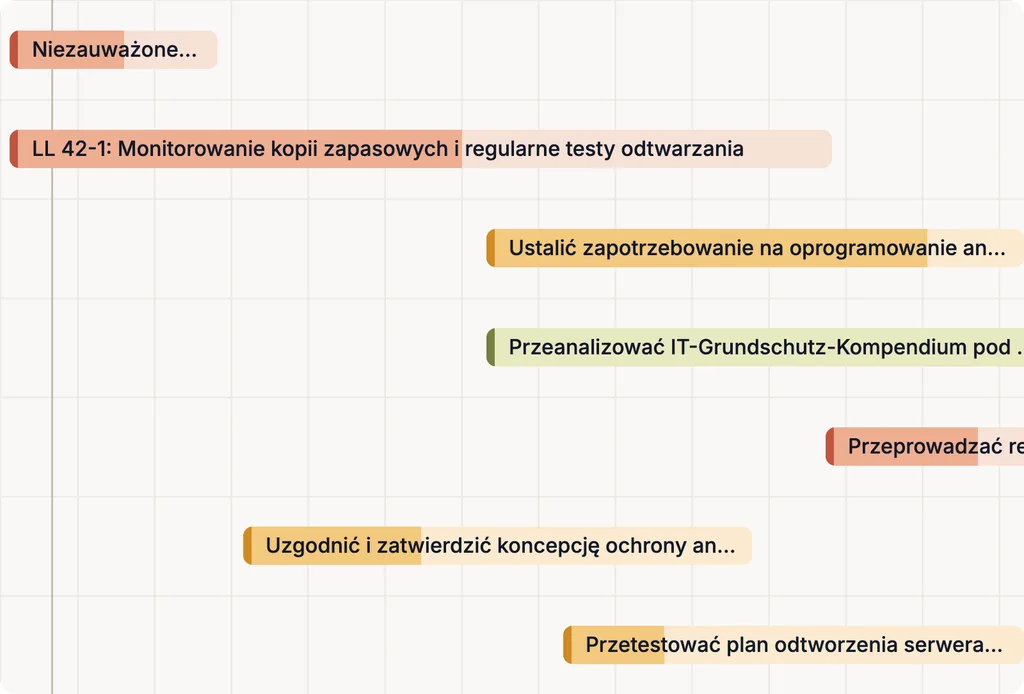
Wdrażanie Grundschutz++ i zarządzanie nim w Complaica
Co oprogramowanie Grundschutz++ daje Państwa wdrożeniu — w skrócie.
- 01Katalog użytkownika Grundschutz++ jako katalog OSCAL — importowany i aktualizowany wprost z GitHuba BSI
- 02Ponowne użycie danych ISMS: zasoby, ryzyka, środki i dowody z IT-Grundschutz lub ISO 27001
- 03Pakiet wymagań z zasobów i kategorii obiektów docelowych — z dziedziczeniem, poziomem bezpieczeństwa i powiązaniami wymagań
- 04Planowanie środków: odpowiedzialni, terminy, wyjątki i status wdrożenia „wdrożone” lub „niewdrożone”
- 05Audyty wewnętrzne, ustalenia i przegląd zarządzania według PERF.3 i ISO 19011
- 06Wszystkie pięć kroków procesu Methodik-GS++ i integracja AI (MCP) z widokami bezpośrednio w czacie
Dlaczego Complaica jako narzędzie Grundschutz++?
Sześć powodów, dla których organizacje budują i prowadzą ISMS według Grundschutz++ z Complaica.
Oprogramowanie i doradztwo ekspertów
Oprogramowanie ISMS i doradztwo z jednego źródła: nasi eksperci ds. zgodności wspierają budowę, migrację, prowadzenie i przygotowanie do audytu — w takim zakresie, jakiego Państwo potrzebują.
Wprost u źródła stanu techniki
Katalog użytkownika pochodzi z Biblioteki stanu techniki BSI i pozostaje z nią aktualny — bez przepisywania i bez czekania na wydanie.
Migracja zamiast budowy od zera
To, co zebrano dla IT-Grundschutz, zostaje i jest przenoszone do systematyki Grundschutz++; w okresie przejściowym oba zbiory zasad działają równolegle.
Zbudowane dla wymagań odczytywalnych maszynowo
Dziedziczenie przez kategorie obiektów docelowych, konsolidację, parametry i metadane obsługuje oprogramowanie zamiast ręcznego utrzymywania — wdrożenie wspierane narzędziem, które zaleca przewodnik BSI.
Od audytu wewnętrznego do certyfikacji
Program audytów, ustalenia, korekty i przegląd zarządzania na jednym zbiorze danych — dla pierwszego audytu według Grundschutz++ i każdego kolejnego.
Grundschutz++ w Complaica: od katalogu do dowodu
Tak pracują Państwo z oprogramowaniem Grundschutz++: pięć kroków na jednym zbiorze danych, każdy opiera się na poprzednim.
- 01
Katalog
Katalog użytkownika · OSCAL
Import katalogu użytkownika Grundschutz++ jako katalogu OSCAL z Biblioteki stanu techniki BSI; ponowny import aktualizuje ten sam standard.
- 02
Zasoby
Kategorie obiektów docelowych
Ewidencja zasobów lub ich przejęcie z CMDB, systemu zarządzania zasobami lub Microsoft Azure i przypisanie do kategorii obiektów docelowych.
- 03
Wymagania
Pakiet wymagań
Wymagania kategorii tworzą pakiet wymagań — z poziomem bezpieczeństwa, zagrożeniami i powiązaniami z katalogu.
- 04
Środki
Planowanie wdrożenia
Otwarte wymagania planuje się jako środki z odpowiedzialnymi, terminami i statusem; wyjątki uzasadnia się i zatwierdza.
- 05
Dowody
Ścieżka audytu · raporty
Dokumenty i oceny zapisuje się przy obiekcie, z autorem i datą; raporty i pulpity pokazują stan dla kierownictwa i audytu.
Migracja z IT-Grundschutz i innych norm do Grundschutz++
Migracja to przejście, nie budowa od zera: procesy biznesowe, zasoby, ryzyka, środki i dowody zostają i są przenoszone do systematyki Grundschutz++. Podstawą są mapowania publikowane przez BSI w Bibliotece stanu techniki. Do końca możliwości certyfikacji według IT-Grundschutz oba zbiory zasad można prowadzić równolegle.
Z kompendium IT-Grundschutz
Mapowanie BSI przyporządkowuje wymagania kompendium, wydanie 2023, wymaganiom Grundschutz++ — z rodzajem relacji: równe, podzbiór, nadzbiór lub część wspólna. W Complaica przy każdym wymaganiu widać, skąd pochodzi i którą ocenę trzeba ponownie sprawdzić.
Mapowanie IT-Grundschutz 2023 → GS++
Od obiektów docelowych do kategorii
Obiekty docelowe z analizy struktury stają się zasobami, którym przypisuje się jedną lub kilka kategorii obiektów docelowych — według ich funkcji w procesie biznesowym, a nie tylko cech technicznych. Kategorie nadrzędne są dziedziczone.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Ponowna klasyfikacja potrzeby ochrony
Z trzech kategorii robią się dwie: procesy biznesowe i informacje klasyfikuje się jako „normalne” lub „wysokie”. Wysoka potrzeba ochrony prowadzi do odrębnej oceny ryzyka wybraną metodą.
GC.7.1.2 · GC.7.2 · STM.4.1
Uporządkowanie statusu wdrożenia
„Częściowo” i „zbędne” już nie istnieją. Wymagania wdrożone częściowo stają się „niewdrożone” i trafiają do planowania; uzasadnione odstępstwa stają się zatwierdzonymi i udokumentowanymi wyjątkami.
UMS.1.1 · UMS.2 · UMS.5
Z ISO 27001
Dla ISMS według ISO/IEC 27001 mapowanie BSI przyporządkowuje zabezpieczenia z załącznika A wymaganiom metodyki i katalogu użytkownika. Kontekst, polityka, zarządzanie ryzykiem i audyty znajdują odzwierciedlenie w praktykach ISMS.
Mapowanie ISO/IEC 27001:2022 załącznik A → GS++
Audyty wewnętrzne według Grundschutz++ i ISO 19011
Grundschutz++ wymaga w praktyce Monitorowanie i ewaluacja programu audytów z audytami wewnętrznymi planowanymi na podstawie ryzyka (PERF.3). Wytyczne dotyczące programu audytów, przeprowadzania audytów i kompetencji audytorów daje ISO 19011:2026. Complaica łączy jedno i drugie z pakietem wymagań.
- 01Tworzenie i prowadzenie programów audytów z ich audytami — np. pierwszego audytu według Grundschutz++ (PERF.3.1)
- 02Wybór obiektów i głębokości audytu z pakietu wymagań na podstawie ryzyka (PERF.3.1.2)
- 03Audyty w sesjach: ocena każdego wymagania jako zgodne, częściowo, niezgodne lub nie dotyczy, z postępem dla każdej sesji
- 04Jeden jednolity schemat oceny dla wszystkich audytów i standardów (PERF.3.2.1)
- 05Ustalenia tworzone bezpośrednio przy wymaganiu — jako obserwacja lub niezgodność, ze statusem i wagą
- 06Raporty z audytu ze statusem dla programu, audytu i standardu (PERF.3.2)
- 07Przeglądy zarządzania z danymi wejściowymi, wnioskami, aktywnościami i historią (PERF.4)
- 08Przeniesienie niezgodności do planu korekt i doskonalenia oraz sprawdzenie skuteczności (VRB)
- ISO 19011:2026
Wytyczne dotyczące auditowania systemów zarządzania, wydanie 4 z maja 2026: zasady auditowania, zarządzanie programem audytów, przeprowadzanie audytów oraz kompetencje i ocena audytorów — dla audytów wewnętrznych i zewnętrznych.
- Dalej w cyklu PDCA
Niezgodności z audytów bada się pod kątem przyczyn i powtarzalności (VRB.2), korekty są planowane (VRB.4, VRB.5) i sprawdzane pod kątem skuteczności (VRB.6); raporty z audytu trafiają do raportu dla kierownictwa (PERF.4.1.4).
- Warstwa audytowa BSI
Przewodnik zapowiada własną warstwę audytową, a Biblioteka stanu techniki — warstwę oceny dla artefaktów audytowych w formie odczytywalnej maszynowo. Żadna z nich nie została jeszcze opublikowana (stan na 23 października 2026).
Grundschutz++ ze wsparciem AI
Dzięki opcjonalnej integracji AI (MCP) Complaica odpowiada na pytania o Grundschutz++, objaśnia praktyki i wymagania, pomaga przy środkach i zadaniach oraz znajduje odpowiedzi w Państwa własnych politykach i dokumentach. Dzięki MCP Apps Complaica odpowiada w czacie nie tylko tekstem, lecz także interaktywnymi widokami Państwa danych — na przykład macierzą ryzyka zasobu lub obiektami domeny informacyjnej. Ocena i decyzja pozostają po Państwa stronie.
- 01Macierz ryzyka, listy obiektów i inne widoki bezpośrednio w czacie — dzięki MCP Apps, w asystentach AI takich jak Claude
- 02Odpowiedzi na pytania o Methodik-GS++ i katalog użytkownika
- 03Objaśnianie wymagań — czego się wymaga i jaka dokumentacja pasuje
- 04Proponowanie, formułowanie i przypisywanie środków i zadań
- 05Analiza Państwa polityk, procedur i dokumentów oraz odpowiedzi na pytania o nie
- 06Objaśnianie obsługi Complaica — która funkcja do czego służy
Eksploatacja i wdrożenie: SaaS lub on-premises
Complaica działa tam, gdzie potrzebuje tego Państwa organizacja — licencja kosztuje w obu przypadkach tyle samo.
- SaaS hostowany w Niemczech
Wariant SaaS jest utrzymywany w Niemczech; pracują Państwo w przeglądarce, bez własnej infrastruktury.
- On-premises we własnej infrastrukturze
Utrzymują Państwo Complaica we własnym środowisku — dla organizacji, których dane nie mogą opuszczać firmy.
- Przejęcie istniejących danych
Import i eksport z Excela i do Excela oraz przez REST API; przeniesienie Państwa danych wspierają nasi specjaliści bezpłatnie.
- Wdrożenie ze wsparciem
Nasi doradcy wspierają budowę i migrację w takim zakresie, jakiego Państwo potrzebują; integracja Państwa aplikacji jest bezpłatna.
Doradztwo Grundschutz++
Bezpieczeństwo informacji jako usługa: doradztwo zgodnie z Methodik-GS++ — od analizy luk przez migrację po audyt wewnętrzny, w zakresie, jakiego Państwo potrzebują.
- Analiza luk względem katalogu użytkownika
Porównanie stanu obecnego z wymaganiami Grundschutz++. Wynik: lista luk uszeregowana według poziomu bezpieczeństwa i poziomu nakładu.
- Migracja z IT-Grundschutz
Planowanie i wsparcie przejścia — zasoby i kategorie obiektów docelowych, potrzeba ochrony, status wdrożenia i pakiet wymagań, na Państwa istniejącym zbiorze danych.
- Budowa ISMS według Methodik-GS++
Kontekst, polityka, zakres, klasyfikacja bezpieczeństwa informacji i organizacja bezpieczeństwa — krok 1 procesu jako podstawa wszystkiego dalej.
- Ocena ryzyka
Wybór i wprowadzenie metody zarządzania ryzykiem bezpieczeństwa informacji oraz oceny ryzyka dla procesów biznesowych o wysokiej potrzebie ochrony.
- Audyty wewnętrzne
Utworzenie programu audytów, przeprowadzanie lub wsparcie audytów wewnętrznych według PERF.3 i ISO 19011, przeniesienie ustaleń do planu doskonalenia.
- Przygotowanie do certyfikacji
Przygotowanie do certyfikacji ISO 27001 na podstawie Grundschutz++, o którą według harmonogramu BSI ma być można wnioskować od 1 stycznia 2027.
- Zewnętrzny pełnomocnik ds. bezpieczeństwa informacji
Osoba kontaktowa dla Państwa ISMS, czasowo lub na stałe — dla organizacji bez własnej roli w tym zakresie.
Opinie klientów o ISMS w Complaica
„Zoptymalizowany proces compliance”
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum. W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji. Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
Więcej …Mniej
Jedną z funkcji, które najbardziej podobają nam się w Complaica, jest zoptymalizowany proces compliance. Interfejs ma przejrzysty, uporządkowany projekt, który daje większą wygodę i sprzyja szybszej pracy. Nowi użytkownicy uczą się szybko, a doświadczeni mogą ograniczyć nakład pracy do minimum.
W każdej fazie cyklu życia zarządzania bezpieczeństwem powtarzalne zadania — scoping, analiza struktury, modelowanie, a nawet śledzenie ryzyk i środków — są wspierane przez bogaty zestaw funkcji.
Poza tym wydajność platformy jest znakomita — jest stabilna i doskonała pod względem szybkości.
„Wszystko, czego potrzebujemy, robimy w jednym narzędziu”
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu. Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
Więcej …Mniej
Complaica jest niezwykle przyjazna w obsłudze, a dostosowanie jej to dziecinnie prosta sprawa. Zajmujemy się dzięki niej zgodnością z ISO i ochroną danych — wszystko, czego potrzebujemy, robimy w jednym narzędziu.
Dla nas Complaica jest lepsza od alternatyw dostępnych na rynku, a zarazem tańsza.
„Prowadzone podejście odegrało dla nas decydującą rolę”
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji. Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance. Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Więcej …Mniej
Byliśmy nowi w obszarze compliance i wdrażania ISO 27001 i musieliśmy przejść przez skomplikowany proces certyfikacji.
Wobec złożoności regulacyjnej chcieliśmy znaleźć najlepszy dla nas sposób na start. Nasz kierownik projektu (zarazem pełnomocnik ds. bezpieczeństwa) nigdy wcześniej nie pracował z takimi normami i zasadami compliance.
Dlatego zdecydowaliśmy się na wsparcie strony trzeciej, konkretnie Complaica. Prowadzone podejście odegrało dla nas decydującą rolę. Complaica miała wszystkie szczegółowe wyjaśnienia do sprawdzenia zgodności i analizy ryzyka, łącznie z praktycznymi propozycjami.
Co zmienia Grundschutz++
Grundschutz++ to nie nowe wydanie kompendium, lecz przebudowany zbiór zasad: katalog użytkownika Grundschutz++ zastępuje kompendium IT-Grundschutz (IT-Grundschutz-Kompendium), a Methodik-GS++ — metodykę IT-Grundschutz ze standardu BSI 200-2. Najważniejsze różnice — z wymaganiami, w których Grundschutz++ je reguluje.
| IT-Grundschutz (kompendium 2023) | Grundschutz++ | |
|---|---|---|
| Zbiór zasad | Kompendium IT-Grundschutz w corocznych wydaniach, ostatnie wydanie 2023; metodyka w standardzie BSI 200-2 | Katalog użytkownika w formacie OSCAL w Bibliotece stanu techniki, publikowany na bieżąco na GitHubie; metodyka w przewodniku po Methodik-GS++ |
| Struktura | Moduły (Bausteine) w dziesięciu warstwach, od ISMS i ORP po NET i INF | 20 praktyk (Praktiken): sześć metodyki (GC, STM, UMS, VRB, PERF, RISK), osiem organizacyjnych i sześć technicznych — około 1000 wymagań |
| Modelowanie | Moduły przypisuje się obiektom docelowym (Zielobjekte) | Zasoby przypisuje się kategoriom obiektów docelowych; wymagania dziedziczą się wzdłuż hierarchii i są konsolidowane w pakiet wymagań (STM.2.1.3 do STM.2.1.4.2) |
| Potrzeba ochrony | normalna, wysoka lub bardzo wysoka dla obiektu docelowego i celu ochrony, dziedziczona według zasady maksimum | „normalna” lub „wysoka” dla procesu biznesowego lub informacji, ustalana z kierownictwem (GC.7.1.2); przy „wysokiej” następuje odrębna ocena ryzyka (GC.7.2) |
| Podejście do ochrony | Ochrona podstawowa, standardowa i rdzenia; wymagania podstawowe, standardowe i przy podwyższonej potrzebie ochrony | Poziom bezpieczeństwa (Sicherheitsniveau) dla każdego wymagania — normal-SdT lub podwyższony (erhöht) —, weryfikowalny w pakiecie wymagań (STM.3.1) |
| Obowiązkowość | MUSI i POWINIEN, każde także w formie przeczącej | MUSS, SOLLTE i KANN (musi, powinien, może) według DIN 820-2, do tego poziom nakładu od 0 do 5 dla każdego wymagania do priorytetyzacji |
| Status wdrożenia | tak, częściowo, nie, zbędne | „wdrożone” lub „niewdrożone” — wdrożone tylko wtedy, gdy wdrożone są też wszystkie wymagania zależne (UMS.1.1); odstępstwa przez zarządzanie wyjątkami (UMS.5) |
| Ryzyko | Analiza ryzyka według standardu BSI 200-3 | Ocena ryzyka (Risikobetrachtung) wybraną metodą, np. ISO 27005, ISO 31000 lub standard BSI 200-3 (GC.12.1, RISK.1.1) |
| Cele ochrony | Poufność, integralność, dostępność | dodatkowo autentyczność; wymagania wskazują, jak silnie działają na każdy cel ochrony |
| Weryfikacja | IT-Grundschutz-Check i dokumenty referencyjne A.1 do A.6 | Program audytów, audyty wewnętrzne planowane na podstawie ryzyka, jednolity schemat oceny i raporty z audytu (PERF.3) |
Methodik-GS++: pięć kroków procesu w cyklu PDCA
Complaica obejmuje pięć kroków procesu (Prozessschritte) z przewodnika po metodyce Grundschutz++ w wersji z marca 2026. Każdemu krokowi odpowiada praktyka ISMS z katalogu użytkownika; jej wymagania obowiązują raz dla całej domeny informacyjnej (STM.2.1.1).
- 01
Rozpoznanie i planowanie
Plan · rozdział 2 Praktyka GC
Ustalenie kontekstu, zarządzania zgodnością, zainteresowanych stron, polityki, zakresu, klasyfikacji bezpieczeństwa informacji, organizacji bezpieczeństwa i zarządzania ryzykiem.
- 02
Analiza wymagań
Plan · rozdział 3 Praktyka STM
Wyznaczenie domeny informacyjnej, ewidencja zasobów i przypisanie kategorii obiektów docelowych, modelowanie, uzupełnianie i konsolidacja pakietu wymagań.
- 03
Realizacja
Do · rozdział 4 Praktyka UMS
Ustalenie statusu wdrożenia, ocena braków, planowanie, priorytetyzacja, zatwierdzanie i śledzenie wdrożenia.
- 04
Monitorowanie
Check · rozdział 5 Praktyka PERF
Ocena skuteczności ISMS, monitorowanie zgodności, audyty wewnętrzne i przegląd zarządzania, walidacja wymagań.
- 05
Ciągłe doskonalenie
Act · rozdział 6 Praktyka VRB
Analiza niezgodności, planowanie działań korygujących i doskonalących oraz sprawdzanie ich skuteczności.
20 praktyk katalogu użytkownika
Zamiast modułów katalog użytkownika Grundschutz++ dzieli wymagania na praktyki (Praktiken). Skrót praktyki poprzedza każde wymaganie: GC.7.1.2 należy na przykład do grupy GC.7 Klasyfikacja bezpieczeństwa informacji w praktyce Ład korporacyjny i zgodność. W Complaica każda praktyka jest obszarem katalogu, z oceną aż do poziomu domeny informacyjnej.
Metodyka
6 praktyk · 99 wymagań
- GC Ład korporacyjny i zgodność 35
- STM Modelowanie struktury 15
- UMS Wdrażanie 11
- VRB Doskonalenie 10
- PERF Monitorowanie i ewaluacja 24
- RISK Zarządzanie ryzykiem 4
Organizacyjne
8 praktyk · 450 wymagań
- ASST Informacje i zasoby 58
- PERS Personel 30
- BES Zarządzanie zakupami 109
- DLS Nadzór nad dostawcami usług 18
- TEST Zmiany i testy 36
- GEB Zarządzanie budynkami 75
- SENS Budowanie świadomości 87
- NOT Planowanie awaryjne 37
Techniczne
6 praktyk · 451 wymagań
- ARCH Architektura 63
- BER Uprawnienia 92
- DET Wykrywanie 82
- REA Obsługa incydentów bezpieczeństwa 23
- KONF Konfiguracja 157
- DEV Rozwój oprogramowania 34
Policzone w katalogu użytkownika Grundschutz++, wersja katalogu 2026-10-22 (commit 9fb19de z 23.10.2026): 1000 wymagań, w tym 149 MUSS, 627 SOLLTE i 224 KANN. Liczby zmieniają się wraz z publikacjami BSI.
Katalog użytkownika jako katalog OSCAL — wprost z GitHuba BSI
BSI nie publikuje już stanu techniki w wydaniach, lecz na bieżąco: jako katalogi OSCAL w Bibliotece stanu techniki na GitHubie. Complaica podłącza katalog użytkownika jako katalog OSCAL i utrzymuje go w aktualności.
- Wprost z Biblioteki stanu techniki
Complaica pobiera rozwinięty katalog użytkownika Grundschutz++ bezpośrednio z repozytorium BSI na GitHubie. Ponowny import aktualizuje ten sam lokalny standard — bez eksportu, bez konwersji i bez czekania na nowe wydanie.
- Zmiany oznaczone, oceny zachowane
Nowe, zmienione i usunięte wymagania są oznaczane. Istniejące oceny zostają zachowane. Przy wymaganiach o zmienionej treści należy ponownie sprawdzić ich merytoryczną aktualność.
- Właściwości i powiązania wymagań
To, co katalog wnosi do wymagania, zostaje przy nim: poziom bezpieczeństwa, zagrożenia i powiązania — wymagania wymagane, bez których nie uznaje się go za wdrożone, oraz wymagania powiązane (UMS.1.1).
- Wersje i ścieżka audytu
Każdy stan katalogu pozostaje identyfikowalny jako wersja, a ścieżka audytu zmian przetrwa aktualizacje. Więcej na stronie o narzędziu OSCAL.
- Zatwierdzone źródła online
Obok katalogu użytkownika Grundschutz++ jako zatwierdzone źródła online dostępne są BSI Methodik Grundschutz++ jako osobny katalog oraz NIST SP 800-53 Revision 5 i NIST Cybersecurity Framework 2.0. Własne katalogi OSCAL dodaje się w ten sam sposób.
Harmonogram: certyfikacja planowana od 2027
Planowanie BSI dla okresu przejściowego według harmonogramu (stan na październik 2026, sprawdzono 23 października 2026). Są to terminy planowane; BSI na bieżąco dostosowuje plan — miarodajna jest wersja na jego stronie internetowej.
- 27 października 2026
Planowane: publikacja Methodik-GS++ na targach it-sa 2026 w Norymberdze.
- 30 listopada 2026
Planowane: koncepcje szkoleń dla praktyków i doradców GS++.
- Grudzień 2026
Planowane: przykład zastosowania na fikcyjnym urzędzie wzorcowym „BDIT”.
- 1 stycznia 2027
Planowane: Grundschutz++ staje się certyfikowalny — wnioski o certyfikację ISO 27001 na podstawie GS++ mają być możliwe, także dla doradców GS++ i liderów zespołów audytowych GS++.
- I kwartał 2027
Planowane: start fazy early adopter i szkoleń uzupełniających dla już certyfikowanych doradców i liderów zespołów audytowych IT-Grundschutz.
- Luty i marzec 2027
Planowane: koncepcja pomiaru skuteczności ISMS w metodyce; wskaźniki efektywności dla każdego wymagania praktyk ISMS.
- 31 grudnia 2027
Planowane: koniec fazy early adopter.
- 30 listopada 2031
Planowane: koniec możliwości certyfikacji według IT-Grundschutz — pięć lat po publikacji GS++.
Grundschutz++ i inne standardy
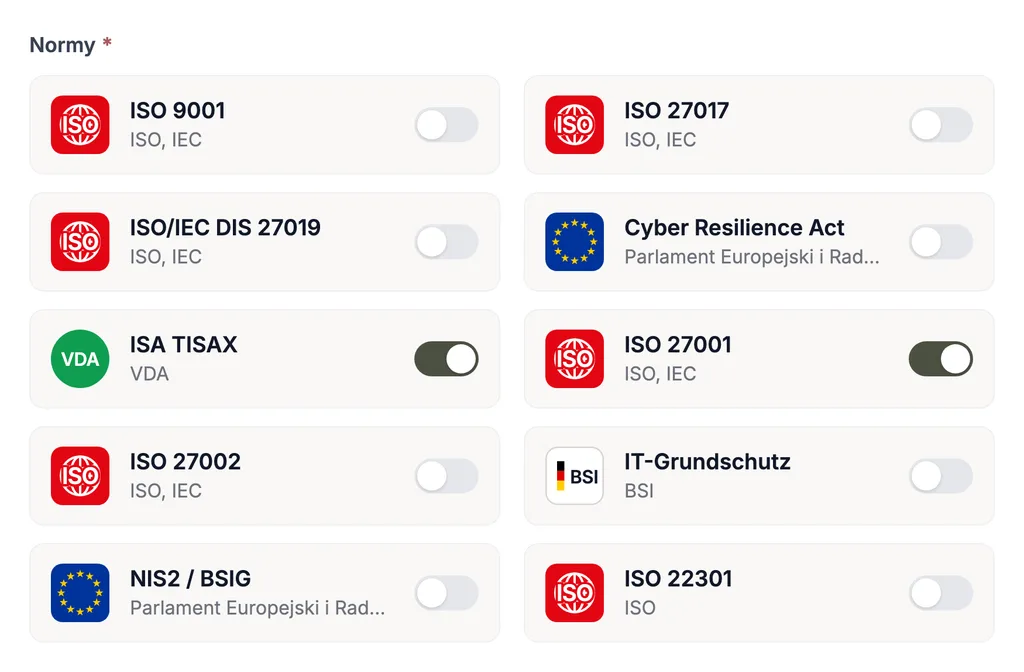
Grundschutz++ rzadko jest jedynym zbiorem zasad obowiązującym organizację. W Complaica wymagania innych standardów korzystają z tych samych zasobów, ryzyk, środków i dowodów: to, co udokumentowano dla Grundschutz++, liczy się w okresie przejściowym także dla IT-Grundschutz, dla ISMS według ISO 27001, dla NIS2, DORA, TISAX lub zarządzania ochroną danych według RODO. Podwójne utrzymywanie odpada.
Każda norma jest dostarczana z katalogiem wymagań; własne katalogi można dodać w każdej chwili. Wszystkie obszary pokazuje platforma GRC Complaica.
Najczęstsze pytania o narzędzia Grundschutz++
Czym jest Grundschutz++?
Grundschutz++ (GS++) to nowa odsłona Grundschutz opracowana przez niemiecki Federalny Urząd ds. Bezpieczeństwa Informacji (BSI): w pełni procesowy zbiór zasad do budowy i prowadzenia ISMS. Składa się z Methodik-GS++ oraz katalogu użytkownika Grundschutz++ (Anwenderkatalog), którego wymagania są odczytywalne maszynowo w formacie OSCAL. Katalog użytkownika zastępuje kompendium IT-Grundschutz.
Czym różni się IT-Grundschutz od Grundschutz++?
IT-Grundschutz przypisuje moduły kompendium obiektom docelowym i zna trzy kategorie potrzeby ochrony, trzy podejścia i cztery statusy wdrożenia. Grundschutz++ dzieli około 1000 wymagań na 20 praktyk, modeluje je przez kategorie obiektów docelowych w pakiet wymagań i zna potrzebę ochrony „normalną” i „wysoką”, poziomy bezpieczeństwa normal-SdT i podwyższony oraz tylko „wdrożone” lub „niewdrożone”. Metodę oceny ryzyka można wybrać dowolnie.
Czym jest narzędzie Grundschutz++?
Narzędzie Grundschutz++ to oprogramowanie ISMS, które wczytuje katalog użytkownika jako katalog odczytywalny maszynowo i odwzorowuje Methodik-GS++ w modelu danych: procesy biznesowe, zasoby, kategorie obiektów docelowych, pakiet wymagań, status wdrożenia, ryzyka, audyty i dowody są ze sobą powiązane. Dziedziczenie, konsolidację i aktualizacje przejmuje oprogramowanie.
Czy Complaica obsługuje Grundschutz++?
Tak. Complaica jest jednym z pierwszych narzędzi obsługujących BSI Grundschutz++. Katalog użytkownika jest podłączany jako katalog OSCAL z Biblioteki stanu techniki i oceniany na tym samym zbiorze danych co IT-Grundschutz.
Jak Complaica aktualizuje katalog użytkownika?
Complaica importuje nowe stany katalogu użytkownika bezpośrednio z repozytorium BSI na GitHubie; ponowny import aktualizuje ten sam lokalny standard. Nowe, zmienione i usunięte wymagania są oznaczane, istniejące oceny i ścieżka audytu zostają zachowane. Przy wymaganiach o zmienionej treści należy ponownie sprawdzić ich merytoryczną aktualność.
Jak przebiega migracja z IT-Grundschutz do Grundschutz++?
Migracja odbywa się na istniejącym zbiorze danych. Obiekty docelowe stają się zasobami z kategoriami obiektów docelowych, potrzeba ochrony jest klasyfikowana jako „normalna” lub „wysoka”, wymagania wdrożone częściowo trafiają do planowania wdrożenia. Mapowanie BSI z kompendium 2023 na katalog użytkownika pokazuje, które wymaganie odpowiada któremu. W okresie przejściowym oba zbiory zasad można prowadzić równolegle; na życzenie nasi doradcy wspierają migrację.
Czy ISMS według ISO 27001 można przenieść do Grundschutz++?
Tak. BSI publikuje mapowanie zabezpieczeń z załącznika A ISO/IEC 27001:2022 na wymagania Grundschutz++. W Complaica zasoby, ryzyka, środki i dowody zostają; wymagania Grundschutz++ są oceniane na tych samych obiektach. Według harmonogramu BSI o certyfikację ISO 27001 na podstawie Grundschutz++ ma być można wnioskować od 1 stycznia 2027.
Jak Complaica wspiera audyty wewnętrzne według Grundschutz++?
Tworzą Państwo program audytów (PERF.3.1) z jego audytami, wybierają obiekty audytu z pakietu wymagań na podstawie ryzyka (PERF.3.1.2) i przeprowadzają audyt w sesjach: każde wymaganie ocenia się według jednolitego schematu jako zgodne, częściowo, niezgodne lub nie dotyczy (PERF.3.2.1), a ustalenia — obserwacje lub niezgodności — tworzy się bezpośrednio przy wymaganiu. Raporty z audytu mają status (PERF.3.2), przeglądy zarządzania zbierają dane wejściowe i wnioski (PERF.4), niezgodności trafiają do planu doskonalenia (VRB).
Jaką rolę odgrywa ISO 19011 w audytach wewnętrznych?
ISO 19011 to międzynarodowe wytyczne dotyczące auditowania systemów zarządzania, obecnie w wydaniu 4 z 2026 roku. Opisują zasady auditowania, zarządzanie programem audytów, przeprowadzanie audytów i kompetencje audytorów. Grundschutz++ określa, co program audytów musi osiągnąć; ISO 19011 podaje sprawdzony sposób, jak to zrobić.
Od kiedy Grundschutz++ jest certyfikowalny?
Według harmonogramu BSI (stan na październik 2026, sprawdzono 23 października 2026) od 1 stycznia 2027 mają być możliwe wnioski o certyfikację ISO 27001 na podstawie Grundschutz++, a możliwość certyfikacji według IT-Grundschutz ma się zakończyć 30 listopada 2031. Są to plany, które BSI na bieżąco dostosowuje — miarodajna jest wersja na stronie internetowej BSI.
Czy Complaica jest dostępna jako SaaS i On-Premises?
Tak, w obu wariantach. Wariant SaaS jest hostowany w Niemczech; On-Premises uruchamiają Państwo Complaica we własnej infrastrukturze. Licencja kosztuje tyle samo w obu przypadkach.
Jak zacząć pracę z Grundschutz++ w Complaica?
Proszę poprosić o konto lub demo. Istniejące dane z Excela, przez REST API lub z innych narzędzi ISMS zostaną przejęte — migracja Państwa danych jest bezpłatna i wspierana przez naszych specjalistów. Następnie importują Państwo katalog użytkownika, przypisują zasoby do kategorii obiektów docelowych i realizują pakiet wymagań; nasi doradcy wspierają w takim zakresie, jakiego Państwo potrzebują.
Źródła Odniesienia i podstawy prawne
8 źródeł · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Pokaż Ukryj
Normy i standardy
Wytyczne i publikacje urzędowe
Materiały BSI dotyczące Grundschutz++ są stale rozwijane: katalog użytkownika ukazuje się jako wersjonowany plik OSCAL na GitHubie, przewodnik i harmonogram — w wersjach z własną datą. Miarodajna jest aktualna wersja w BSI; data dostępu podana jest przy każdym źródle. Normy są dostępne u wymienionych wydawców.
Grundschutz++ z Complaica — od czego zacząć
Przetestować narzędzie Grundschutz++, poprosić o demo albo porozmawiać o migracji Państwa IT-Grundschutz — prosimy o wiadomość.
Dziękujemy.
Odezwiemy się w ciągu jednego dnia roboczego.
Nie wysłano.
Nie udało się. Proszę sprawdzić pola albo napisać do nas bezpośrednio.