Logiciel RGPD pour votre
gestion de la protection des données
Complaica est un logiciel de gestion de la protection des données pour les entreprises et les délégués à la protection des données. Gérez de manière centralisée les activités de traitement, les analyses d’impact relatives à la protection des données, les demandes des personnes concernées et les violations de données — avec des responsabilités claires, des délais et des preuves traçables.
Reliez votre système de gestion de la protection des données (DPMS) à votre ISMS et utilisez des actifs, des risques et des mesures communs.
- 01Dix activités typiques de protection des données comme dossiers — de l’activité de traitement à l’engagement de confidentialité
- 02Registre des activités de traitement (art. 30) et rapport AIPD (art. 35) générés à partir de vos données
- 03Délais sur le dossier : réponse aux demandes des personnes concernées dans un délai d’un mois, notification des violations de données si possible dans les 72 heures
- 04Reprendre les registres existants depuis Excel — en SaaS ou on-premises
- 05En option : conseil en protection des données et délégué à la protection des données externe
Logiciel de gestion de la protection des données pour le registre, l’AIPD et les droits des personnes concernées
Ce que le logiciel de protection des données Complaica couvre au quotidien — du registre des activités de traitement jusqu’à la preuve devant l’autorité de contrôle.
- 01Registre des activités de traitement selon l’art. 30 — finalités, catégories de données, personnes concernées, destinataires, durées de conservation et MTO, reliés aux processus, systèmes et prestataires
- 02Concept de suppression par activité de traitement — règles de suppression avec point de départ et délai, unités de suppression par système, issues du catalogue standard ou créées par vos soins
- 03Analyse de seuil et analyse d’impact relative à la protection des données selon l’art. 35 avec matrice de risques, mesures et rapport
- 04Demandes des personnes concernées, réclamations et incidents de protection des données comme dossiers avec workflow, responsables et délai légal
- 05Consentements, mises en balance des intérêts légitimes, analyses d’impact des transferts et engagements de confidentialité documentés de façon traçable
- 06Évaluer les exigences du RGPD, de la BDSG et de vos propres politiques par objet — avec statut de mise en œuvre et criticité
- 07Journal de chaque modification : qui a modifié quoi et quand, avec documents et décisions sur l’objet
- 08Rapports et tableaux de bord pour les délégués à la protection des données et la direction — dossiers ouverts, délais arrivant à échéance, taux de conformité par norme
- 09Collaboration avec les services métier et les intervenants externes — accès par objet et par lien
Dix activités de protection des données avec workflow, délai et preuve
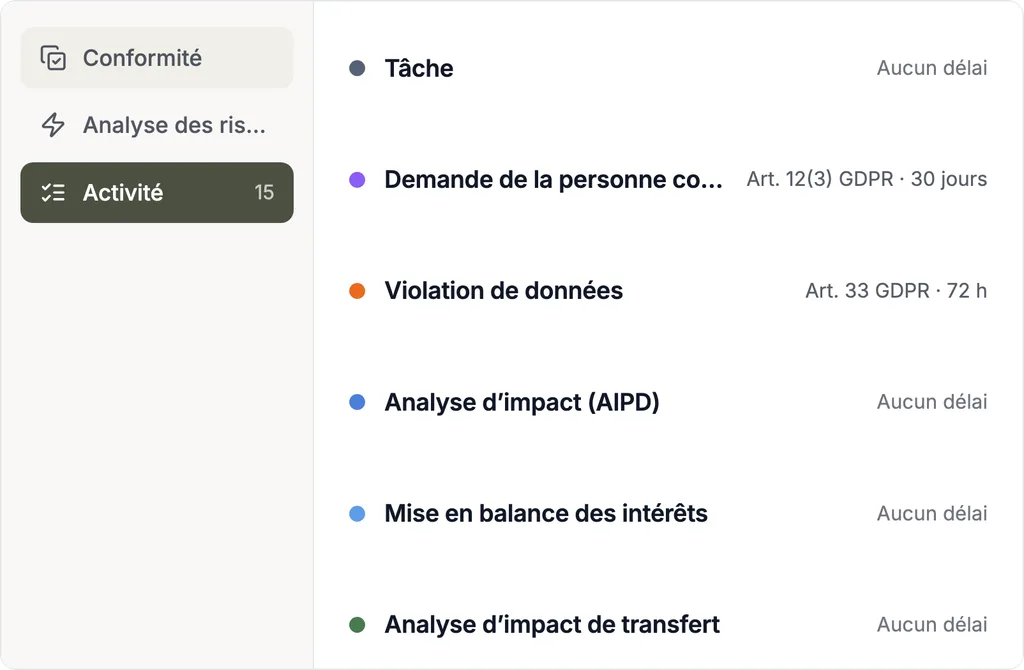
La gestion de la protection des données est faite de dossiers récurrents. Complaica traite chacun d’eux comme un type de dossier à part entière — avec le workflow, le délai et la preuve que le RGPD prévoit pour lui.
Chaque dossier est rattaché à l’objet qu’il concerne — l’activité de traitement, le système, le prestataire, la personne —, porte responsables, documents et tâches, et consigne chaque changement de statut avec auteur et date. La chaîne de statuts ci-dessous est le workflow tel qu’il est configuré dans le logiciel. D’autres types de dossiers — contrôle du sous-traitant, incident de sécurité, lesson learned — sont également inclus ; le modèle de données peut être adapté à vos processus.
- PA
Activité de traitement
Chaque traitement de données à caractère personnel comme dossier avec finalité, catégories de données, personnes concernées, destinataires, base juridique, durées de conservation et MTO — relié aux processus, systèmes et prestataires qui le portent. Le registre des activités de traitement naît des dossiers approuvés.
Workflow- Brouillon
- En vérification
- Approuvée
- Réexamen dû
- Arrêtée
- DSR
Demande de personne concernée
Accès, rectification, effacement, limitation, portabilité, opposition : chaque demande est suivie avec date de réception, vérification d’identité, responsable et délai ; la réponse, une éventuelle prolongation du délai avec ses motifs et les preuves sont sur le dossier.
Workflow- Reçue
- Vérification d’identité
- En traitement
- Répondue
- Rejetée
- Clôturée
- CMP
Réclamation
Les réclamations des personnes concernées — directes ou via l’autorité de contrôle — avec prise de position, correspondance et résultat. Si un recours est en cours, le dossier reste ouvert jusqu’à la décision.
Workflow- Reçue
- En examen
- Prise de position rédigée
- Devant l’autorité de contrôle
- Clôturée
- Recours en cours
- DPI
Incident de protection des données
De la détection à l’évaluation du risque jusqu’à la décision : faut-il notifier l’autorité de contrôle — à moins que la violation ne soit pas susceptible d’engendrer un risque pour les personnes concernées — et, en cas de risque élevé, informer les personnes concernées dans les meilleurs délais ? Chaque étape est documentée avec sa date, y compris l’incident non soumis à notification (art. 33(5)).
Workflow- Détecté
- En évaluation
- Qualifié
- Pas de notification requise
- Notifié à l’autorité (art. 33)
- Autorité informée
- Examen personnes concernées (art. 34)
- Exception art. 34(3)
- Personnes concernées informées (art. 34)
- Remédiation en cours
- Clôturé
- TA
Analyse de seuil AIPD
L’examen préalable par activité de traitement : est-elle susceptible d’engendrer un risque élevé pour les personnes concernées — selon les cas énumérés à l’art. 35(3) et les listes des autorités de contrôle ? Le résultat décide et motive si une AIPD doit suivre.
Workflow- Brouillon
- En vérification
- Approuvée
- Remplacée
- DPIA
Analyse d’impact relative à la protection des données
Description du traitement, nécessité et proportionnalité, risques pour les personnes concernées et mesures correctives — avec matrice de risques, MTO reliées et le rapport pour le dossier ou pour la consultation préalable de l’autorité de contrôle.
Workflow- Analyse de seuil
- AIPD requise
- Non requise
- En cours
- Clôturée
- TIA
Analyse d’impact des transferts
Pour chaque transfert vers un pays tiers : destinataire, instrument de transfert — décision d’adéquation, clauses contractuelles types, règles d’entreprise contraignantes —, situation juridique dans le pays de destination et mesures supplémentaires. Le résultat porte une date de réexamen, car le droit change.
Workflow- Brouillon
- En vérification
- Adoptée — admis
- Adoptée — sous conditions
- Inadmissible
- Réexamen dû
- Dépassée
- CR
Consentement
Les consentements avec finalité, formulation, date, personne concernée et canal — de façon à pouvoir les démontrer, comme l’exige l’art. 7(1). Un retrait change le statut, et le traitement qui repose dessus le voit.
Workflow- Actif
- Retiré
- Expiré
- LIA
Mise en balance des intérêts légitimes
Le test en trois étapes de l’intérêt légitime : intérêt, nécessité, mise en balance avec les intérêts et les droits fondamentaux des personnes concernées — documenté et relié à l’activité de traitement qui s’y appuie.
Workflow- Brouillon
- En vérification
- Clôturée
- CC
Engagement de confidentialité
L’engagement écrit à la confidentialité et à ne traiter les données que sur instruction — la preuve habituelle pour l’art. 29 et l’art. 32(4) ; pour les sous-traitants, l’art. 28(3)(b) exige l’engagement à respecter la confidentialité. Par personne avec statut, date et document.
Workflow- Ouvert
- Envoyé
- Signé
- Refusé
- Expiré
- Sans objet
Concept de suppression : règles et unités de suppression par activité de traitement
Les données à caractère personnel ne peuvent être conservées que pendant la durée nécessaire au regard des finalités pour lesquelles elles sont traitées (art. 5(1)(e) du RGPD), et le registre indique, dans la mesure du possible, les délais prévus pour l’effacement (art. 30(1)(f)). Le concept de suppression en fait des règles que l’on peut appliquer et démontrer.
La manière d’élaborer un concept de suppression est décrite par la norme DIN EN ISO/IEC 27555 — qui succède à la DIN 66398 et en reprend la méthode. Dans Complaica, chaque activité de traitement dispose de son propre onglet « Concept de suppression ».
- 01Par ligne, une catégorie de données et un groupe de personnes concernées — par exemple « Données de journalisation métier » et « Employés de partenaires commerciaux » — avec la règle de suppression et l’unité de suppression qui s’y appliquent
- 02Règles de suppression (LR) avec point de départ, événement déclencheur et délai — par exemple six mois après réception du refus par le candidat
- 03Les unités de suppression (LE) décrivent où et comment les données sont supprimées : système, objet de référence, granularité et possibilité d’une suppression sélective
- 04Reprendre des règles et unités de suppression du catalogue standard ou les créer vous-même, et les ordonner par glisser-déposer
Six modules, un seul jeu de données
Organisation, actifs, exigences, risques, rapports et dossiers travaillent sur les mêmes objets — une modification est visible partout où l’objet apparaît.
01 / 06 · Gestion de l’organisation
Responsables du traitement, sous-traitants et sites
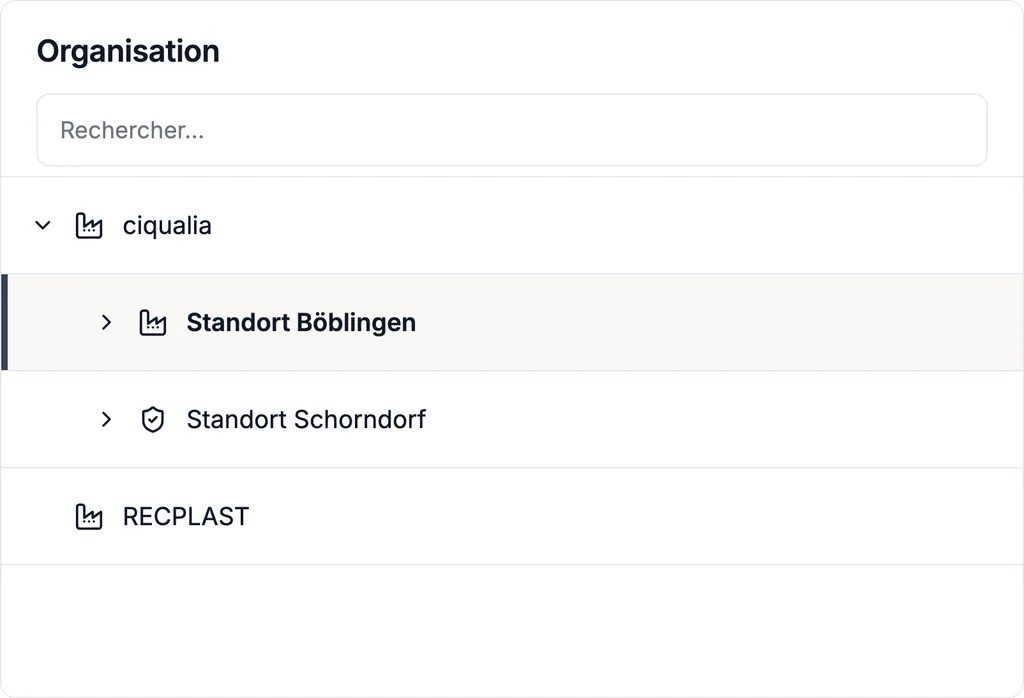
Représentez votre organisation sous forme d’arborescence — entités, sites, services, rôles — et définissez qui est responsable du traitement, responsable conjoint ou sous-traitant. Les droits sont accordés par unité et par objet.
02 / 06 · Analyse de la structure des actifs
Processus, systèmes, catégories de données et destinataires
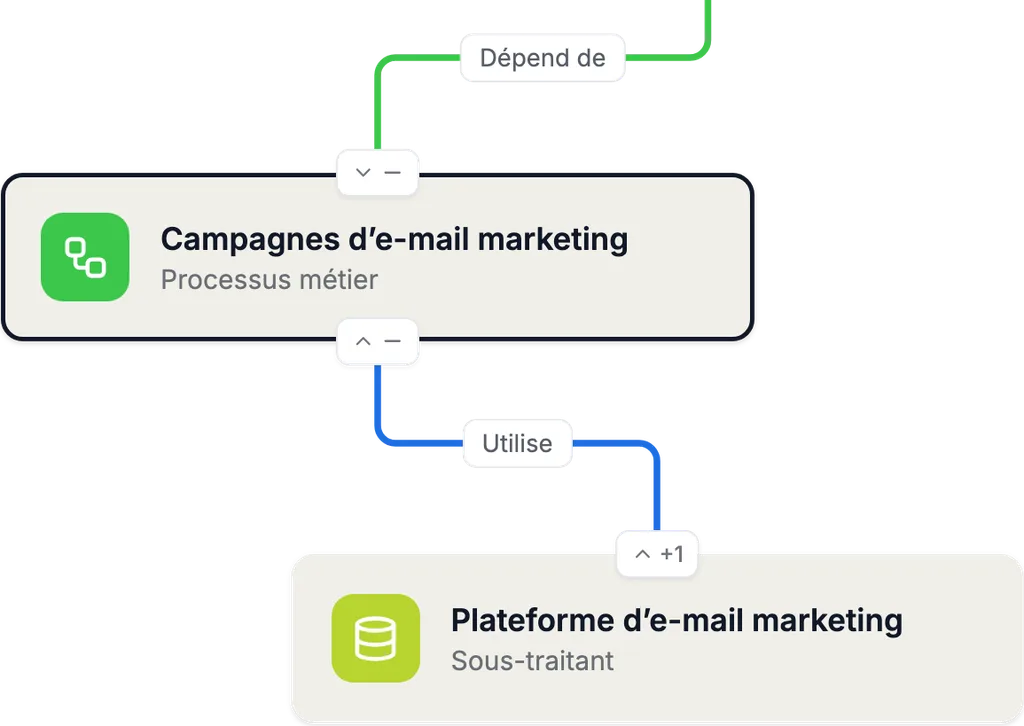
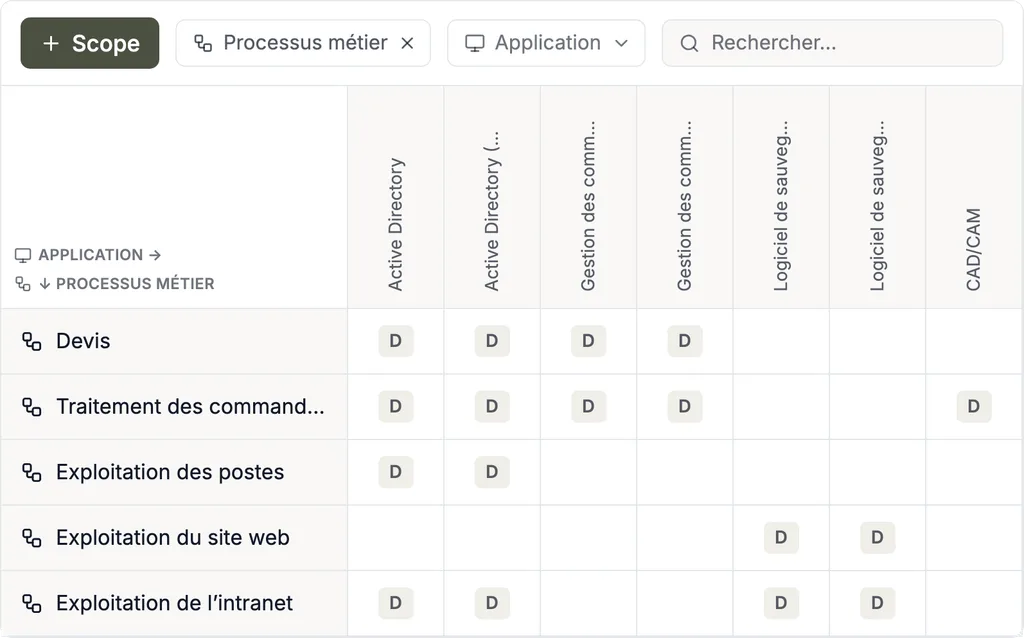
Processus métier, applications, systèmes, catégories de données à caractère personnel, groupes de personnes concernées, sous-traitants et destinataires sont des actifs avec attributs, reliés aux activités de traitement qui reposent sur eux.
Les graphes et matrices de dépendances montrent quel traitement utilise quel système et quel prestataire voit quelles données — et donc qui est touché par un incident.
03 / 06 · Gestion de la conformité
RGPD, BDSG et politiques internes par objet
Évaluez les exigences du RGPD (art. 5–49), de la BDSG et de vos propres politiques par activité de traitement, système ou unité — avec degré de mise en œuvre, criticité, responsables et preuves. L’évaluation se cumule le long de l’arborescence en un taux de conformité par norme.
04 / 06 · Gestion des risques
Risques pour les personnes concernées
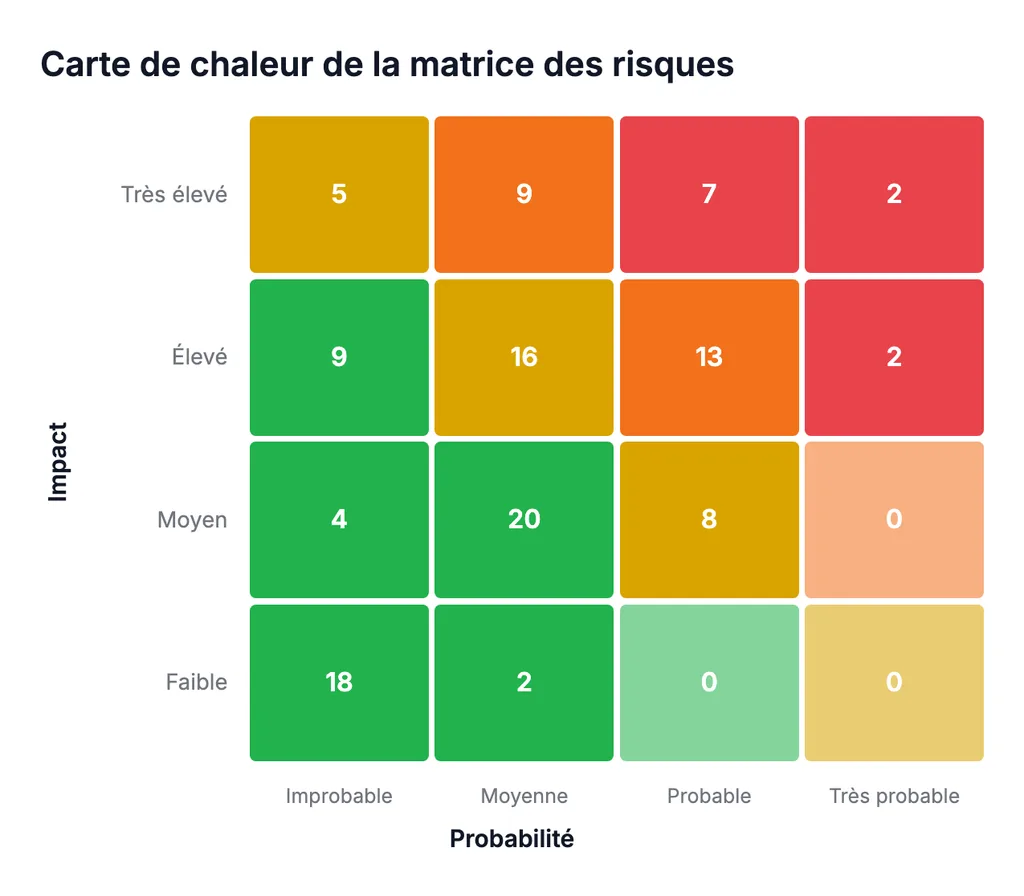
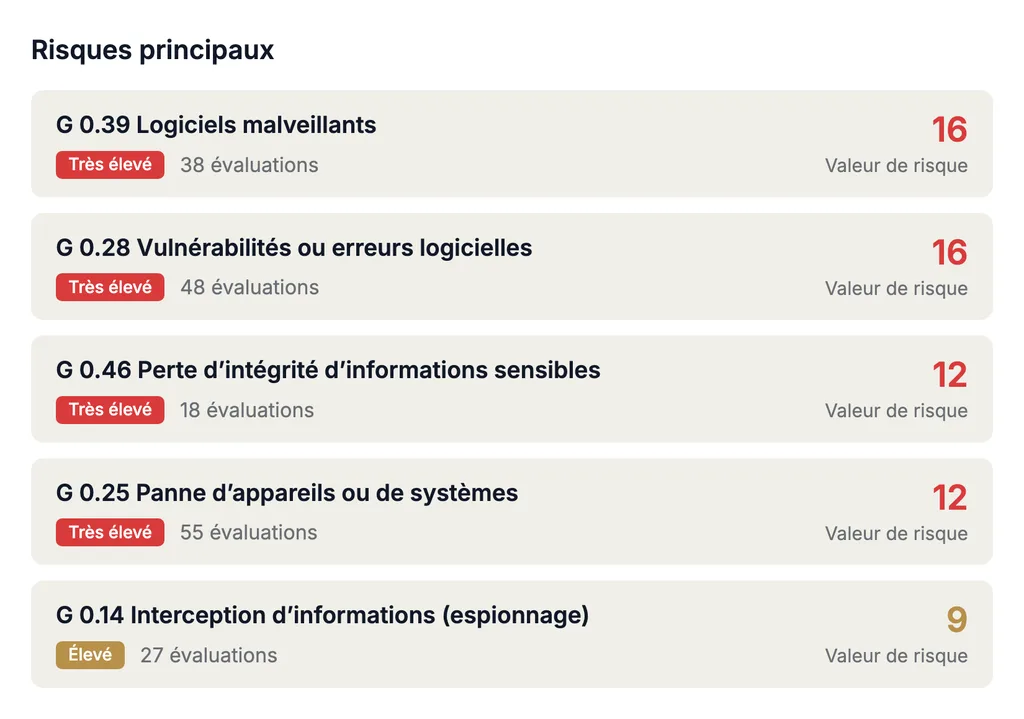
Le RGPD évalue les risques du point de vue des personnes concernées. Identifiez les menaces par activité de traitement, évaluez vraisemblance et gravité dans une matrice de risques configurable et suivez les mesures et le risque résiduel dans le temps. L’analyse de seuil et l’AIPD s’appuient sur les mêmes risques.
05 / 06 · Reporting et analyse de données
Registre, rapport AIPD et tableaux de bord
Le registre des activités de traitement, les rapports AIPD, la documentation des violations de données et les aperçus des dossiers ouverts sont générés à partir de vos propres données — comme modèle de rapport ou rapport personnalisé. La diffusion est assurée par l’intégration Teams et le mail bot.
06 / 06 · Gestion des tâches et collaboration
Dossiers, responsables et délais
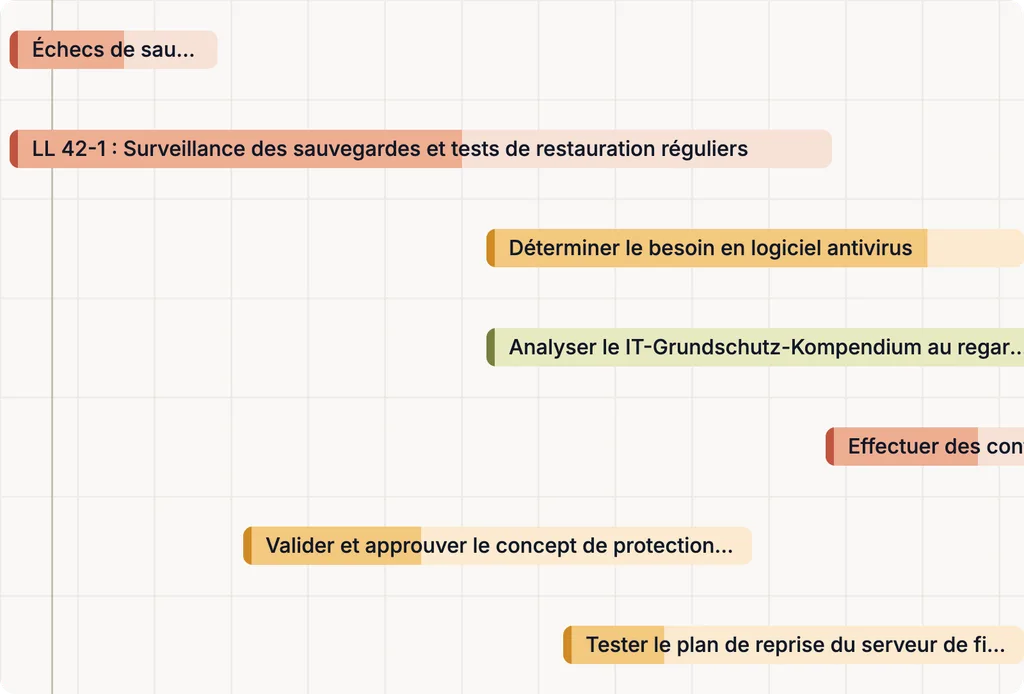
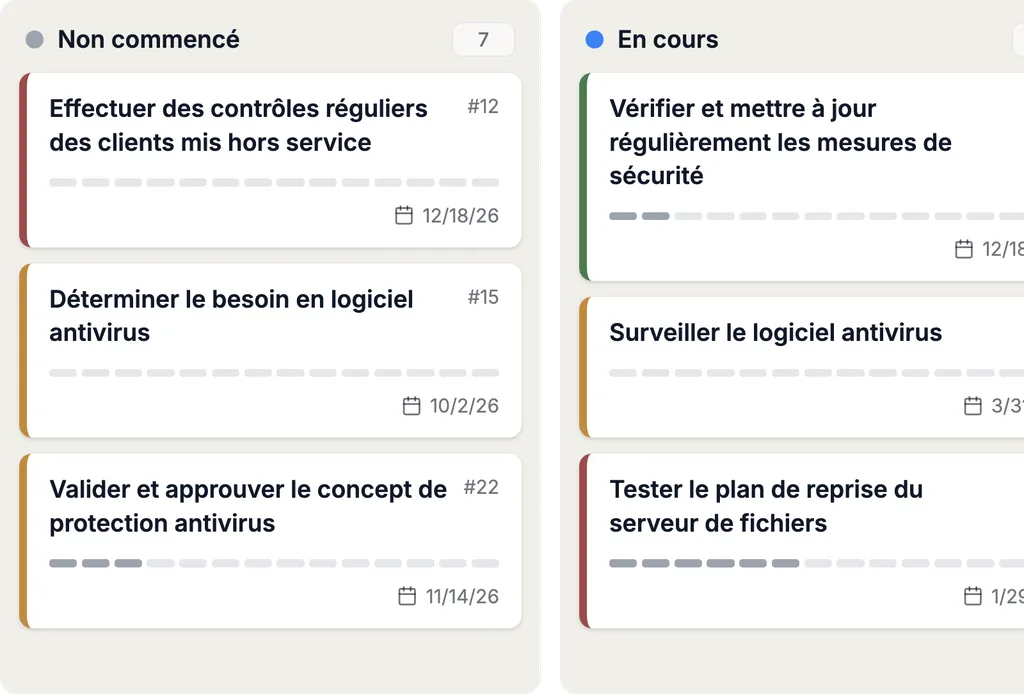
Dossiers et tâches portent responsables, délais et statut ; chaque modification est consignée avec auteur et date. Services métier, délégué à la protection des données et intervenants externes travaillent dans le même système.
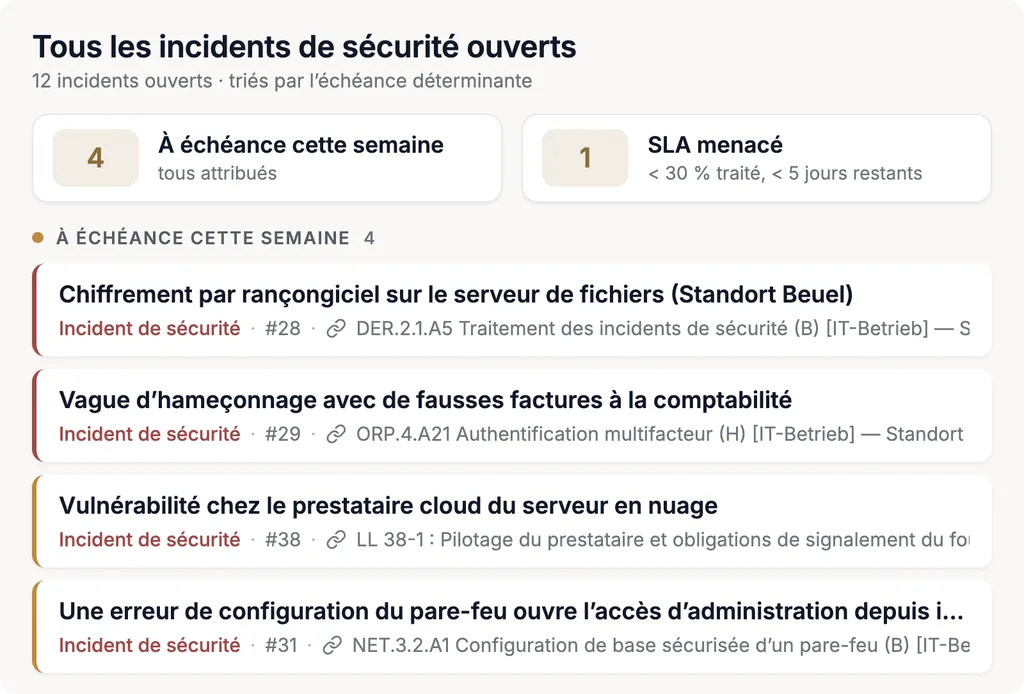
DPMS et ISMS sur une seule plateforme
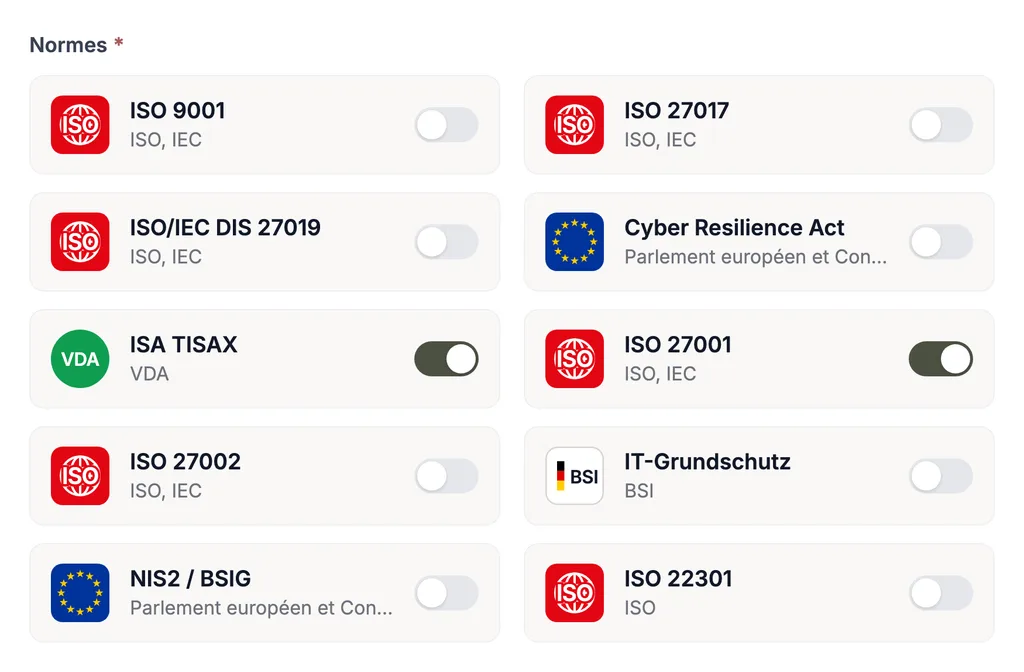
Protection des données et sécurité de l’information s’appuient sur les mêmes systèmes, prestataires et risques. Dans Complaica, votre système de gestion de la protection des données (DPMS) et votre ISMS partagent actifs, risques, mesures et preuves : les mesures techniques et organisationnelles selon l’art. 32 peuvent — dans la mesure où cela convient sur le fond — être reprises de l’ISMS selon ISO 27001 ou de l’IT-Grundschutz, un incident de sécurité peut devenir un incident de protection des données, et NIS2 ou le chapitre protection des données de TISAX sont évalués sur le même jeu de données.
Le Data Protection Kit fournit modèles, catalogues et un modèle d’organisation préparé pour démarrer. Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues s’ajoutent.
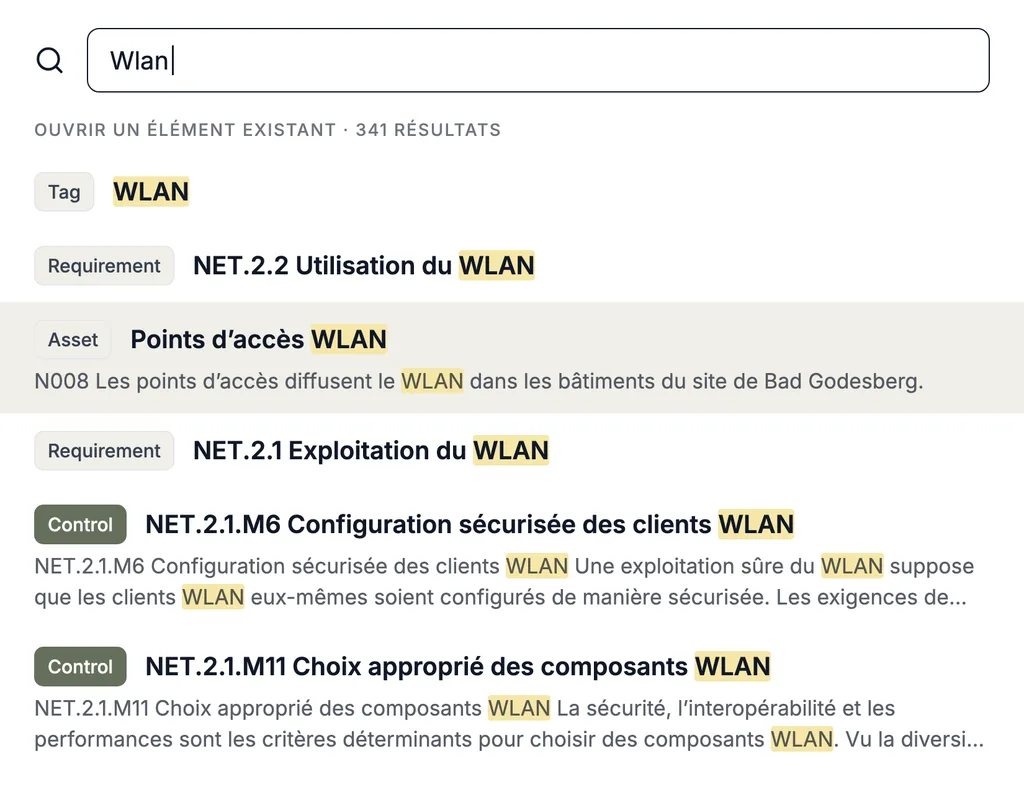
Reprendre la documentation existante de protection des données
Vous ne partez pas de zéro : votre registre actuel, vos listes de systèmes et vos aperçus des prestataires peuvent être repris.
- 01Import et export depuis et vers Excel — par exemple votre registre des activités de traitement existant
- 02Connexion de CMDB et de systèmes de gestion des actifs tels que Microsoft Azure, i-doit, GLPI ou FNT Command via l’API REST
- 03Jira, Microsoft Planner et d’autres comme système de tâches
- 04Data marts, API REST et MCP pour les systèmes externes d’analyse et de reporting
- 05La migration de vos données est gratuite et accompagnée par nos spécialistes
SaaS ou on-premises : exploiter Complaica comme il vous convient
Complaica existe en deux modes d’exploitation. La licence coûte le même prix dans les deux cas.
- SaaS
Complaica est exploité pour vous ; la variante SaaS est hébergée en Allemagne.
- On-premises
Vous exploitez Complaica dans votre propre infrastructure.
- Intégration de l’IA au choix
L’intégration de l’IA est optionnelle et se connecte via MCP à ChatGPT, Claude ou à un service d’IA hébergé localement.
Ce que le RGPD exige — et quel dossier le représente
Le règlement général sur la protection des données (règlement (UE) 2016/679) s’applique directement dans tous les États membres depuis le 25 mai 2018. Il couvre les traitements effectués dans le cadre des activités d’un établissement dans l’Union et — dans les conditions de l’art. 3(2) — également les responsables du traitement établis hors de l’Union qui offrent des biens ou des services à des personnes se trouvant dans l’Union ou qui suivent leur comportement. En Allemagne, la BDSG (loi fédérale sur la protection des données) le complète, par exemple pour la désignation du délégué à la protection des données.
Le cœur en est le principe de responsabilité de l’art. 5(2) : le responsable du traitement est responsable du respect des principes et doit être en mesure de démontrer que ceux-ci sont respectés. Complaica représente les obligations comme des dossiers avec workflow et preuve — l’appréciation juridique reste la vôtre et celle de votre délégué à la protection des données.
Six groupes d’obligations et leurs types de dossiers
Registre et responsabilité
Art. 5(2), 24 et 30
Les responsables du traitement et les sous-traitants tiennent un registre des activités de traitement et le mettent à la disposition de l’autorité de contrôle sur demande. L’exception pour les organisations de moins de 250 employés ne s’applique pas si le traitement est susceptible de comporter un risque, s’il n’est pas occasionnel ou s’il porte sur des catégories particulières de données (art. 9) ou sur des données relatives aux condamnations pénales et aux infractions (art. 10).
Dans Complaica : PA · rapport selon l’art. 30
Base juridique par traitement
Art. 6, 7 et 9
Pas de traitement sans base juridique : consentement, contrat, obligation légale, intérêts vitaux, mission d’intérêt public ou intérêt légitime — ce dernier après une mise en balance documentée. Les catégories particulières de données exigent en outre une exception selon l’art. 9(2).
Dans Complaica : CR · LIA
Droits des personnes concernées
Art. 12–22 et 77
Accès, rectification, effacement, limitation, portabilité et opposition — à traiter dans les meilleurs délais, au plus tard dans un délai d’un mois ; prolongeable de deux mois en cas de demandes complexes ou nombreuses. Toute personne concernée peut en outre introduire une réclamation auprès de l’autorité de contrôle.
Dans Complaica : DSR · CMP
Sécurité et incidents
Art. 28, 29 et 32–34
Des mesures techniques et organisationnelles adaptées au risque ; les personnes ayant accès aux données ne les traitent que sur instruction ; les sous-traitants sont liés par contrat. Une violation de données à caractère personnel est notifiée dans les meilleurs délais et, si possible, dans les 72 heures, si elle est susceptible d’engendrer un risque — et documentée dans tous les cas.
Dans Complaica : DPI · CC · MTO · contrôle du sous-traitant
Risque et analyse d’impact
Art. 35 et 36
Lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes concernées, une analyse d’impact relative à la protection des données est effectuée au préalable. Si elle indique que le traitement présenterait un risque élevé en l’absence de mesures pour atténuer le risque, l’autorité de contrôle est consultée avant le traitement.
Dans Complaica : TA · DPIA
Transferts vers des pays tiers
Art. 44–49
Les données à caractère personnel ne quittent l’UE que sur une base du chapitre V : décision d’adéquation, garanties appropriées telles que les clauses contractuelles types de la Commission ou des règles d’entreprise contraignantes — depuis l’arrêt Schrems II (C-311/18), avec un examen de la situation juridique dans le pays de destination.
Dans Complaica : TIA
Cinq étapes vers un DPMS opérationnel
Comment se déroule la mise en place avec Complaica — de la reprise de votre existant jusqu’à la preuve.
- 01
ReprendreExistant et structure
Reprendre le registre, les listes de systèmes et les prestataires existants depuis Excel ou des systèmes connectés ; le Data Protection Kit fournit la structure de départ.
- 02
RelierTraitements et actifs
Relier chaque activité de traitement aux processus, systèmes, catégories de données et destinataires — la base du registre et de l’analyse des risques.
- 03
ÉvaluerAnalyse de seuil et AIPD
Déterminer pour chaque traitement si une AIPD est nécessaire et associer des mesures aux risques ; les MTO viennent, dans la mesure où cela convient, de l’ISMS.
- 04
ExploiterDemandes, incidents, consentements
Gérer les dossiers en cours avec workflow, délai et responsable ; le tableau de bord montre ce qui arrive à échéance.
- 05
DémontrerRapports et réexamen
Générer le registre, les rapports AIPD et la documentation des incidents à partir des données et les réexaminer régulièrement.
Pourquoi Complaica comme logiciel de protection des données ?
Six raisons pour lesquelles des responsables du traitement et des délégués à la protection des données gèrent leur DPMS avec Complaica.
Des workflows au lieu d’e-mails et d’Excel
Chaque activité de protection des données suit son cours comme dossier avec statut, délai et responsable — au lieu de boîtes mail et de tableurs difficiles à tenir à jour en même temps.
Traçable jusque dans le détail
Chaque modification est consignée avec auteur et date ; documents, évaluations et décisions sont rattachés à l’objet qu’ils concernent.
Prêt à démarrer avec le Data Protection Kit
Le Data Protection Kit apporte une structure organisationnelle type, le modèle de registre selon l’art. 30, l’évaluation et le rapport AIPD ainsi que des catalogues de menaces et de mesures.
Adaptable à votre organisation
Le modèle de données est adapté à vos processus ; d’autres normes et des catalogues d’exigences internes peuvent s’ajouter.
Collaboration avec des externes
Services métier, sous-traitants, avocats ou auditeurs travaillent dans le même système — l’accès est accordé par objet et par lien.
Criticité et statut de mise en œuvre en un coup d’œil
Les exigences mises en œuvre sont marquées et affichent responsables, documents, dossiers et notes. Les exigences sont satisfaites via des dossiers, des tâches ou des contrôles individuels — ou évaluées par auto-évaluation.
Optimisez vos tâches de protection des données avec l’assistance de l’IA
Grâce à l’intégration optionnelle de l’IA (MCP), Complaica répond aux questions sur le RGPD, explique les exigences et les types de dossiers, aide à créer des activités de traitement et des dossiers et trouve des réponses dans vos propres politiques et contrats. Elle soutient le travail sur le DPMS — l’appréciation et la décision restent les vôtres et celles de votre délégué à la protection des données.
- 01Répondre aux questions sur le RGPD, la BDSG et les délais
- 02Expliquer les exigences et les types de dossiers — ce qui est exigé et ce qui vaut comme preuve
- 03Proposer, formuler et attribuer des activités de traitement, des dossiers et des mesures
- 04Analyser vos politiques, contrats de sous-traitance et documents et répondre aux questions à leur sujet
- 05Expliquer l’utilisation de Complaica — quelle fonction pour quoi
Témoignages clients sur Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
En plus : conseil en protection des données et délégué à la protection des données externe
Le logiciel se suffit à lui-même. Si vous souhaitez un soutien, nos experts en protection des données vous accompagnent en plus — de l’analyse d’écarts jusqu’au rôle de délégué à la protection des données externe.
- Analyse d’écarts et audit de protection des données
Comparaison de votre situation actuelle avec les exigences du RGPD et de la BDSG. Résultat : un taux de conformité par article, une liste d’écarts priorisée et un plan de mise en œuvre.
- Mise en place du DPMS et du registre
Organisation, rôles, processus, systèmes et activités de traitement sont créés dans Complaica. Vous obtenez un DPMS opérationnel avec un registre selon l’art. 30.
- Analyse de seuil et AIPD
Accompagnement de l’examen préalable de vos traitements et de l’analyse d’impact relative à la protection des données pour ceux à risque — nommer les risques, attribuer les mesures, établir le rapport.
- Sous-traitance et transferts vers des pays tiers
Examiner les contrats de sous-traitance selon l’art. 28, mettre en place les clauses contractuelles types, réaliser les analyses d’impact des transferts.
- Formation et engagement des collaborateurs
Formations à la protection et à la sécurité des données, engagements de confidentialité et consignes pour les services métier — pour que les demandes et les incidents soient reconnus et transmis.
- Délégué à la protection des données externe
Nos experts en protection des données assument le rôle selon l’art. 37 du RGPD et le § 38 BDSG — comme interlocuteur de l’autorité de contrôle, des personnes concernées et de la direction, temporairement ou durablement.
Questions fréquentes sur le logiciel RGPD
Qu’est-ce que le RGPD ?
Le règlement général sur la protection des données (règlement (UE) 2016/679, en anglais GDPR) est le droit de la protection des données de l’Union européenne. Il s’applique directement dans tous les États membres depuis le 25 mai 2018 et fixe les conditions dans lesquelles des données à caractère personnel peuvent être traitées, les droits des personnes concernées et les obligations des responsables du traitement et des sous-traitants. En Allemagne, la loi fédérale sur la protection des données (BDSG) le complète.
Qu’est-ce qu’un système de gestion de la protection des données (DPMS) ?
Un système de gestion de la protection des données (DPMS, en anglais Data Protection Management System) est l’ensemble des règles, processus, rôles et preuves avec lesquels une organisation respecte le RGPD et peut le démontrer. Il comprend le registre des activités de traitement, les bases juridiques, les mesures techniques et organisationnelles, le traitement des demandes et des incidents ainsi que le réexamen régulier.
Qu’est-ce qu’un logiciel RGPD ?
Un logiciel RGPD représente les exigences du règlement sous forme de catalogue et les relie à ce à quoi elles se rapportent — activités de traitement, systèmes, catégories de données, prestataires, personnes. Les activités récurrentes sont traitées comme des dossiers avec workflow et délai, et le registre, le rapport AIPD et la documentation des incidents sont générés à partir des données plutôt que dans des tableurs.
Quelle est la différence avec le Data Protection Kit ?
Le Data Protection Kit est le contenu de départ préparé du logiciel DPMS Complaica : structure organisationnelle type, modèle de registre selon l’art. 30, évaluation et rapport AIPD ainsi que catalogues de menaces et de mesures. Cette page décrit les fonctions et les processus du logiciel RGPD ; la page consacrée au logiciel DPMS présente le contenu du kit.
Quelles activités de protection des données Complaica prend-il en charge ?
Dix types de dossiers avec leur propre workflow : activité de traitement (PA), demande de personne concernée (DSR), réclamation (CMP), incident de protection des données (DPI), analyse de seuil AIPD (TA), analyse d’impact relative à la protection des données (DPIA), analyse d’impact des transferts (TIA), consentement (CR), mise en balance des intérêts légitimes (LIA) et engagement de confidentialité (CC). S’y ajoutent le contrôle du sous-traitant, l’incident de sécurité et le lesson learned.
Combien de temps peut prendre la réponse à une demande d’une personne concernée ?
Selon l’art. 12(3) du RGPD, dans les meilleurs délais et en tout état de cause dans un délai d’un mois à compter de la réception de la demande. Au besoin, ce délai peut être prolongé de deux mois, compte tenu de la complexité et du nombre de demandes ; la personne concernée est informée de cette prolongation et des motifs du report dans un délai d’un mois à compter de la réception de la demande. Dans Complaica, chaque demande porte son délai, et le tableau de bord montre ce qui est dû.
Quand une violation de données doit-elle être notifiée ?
Selon l’art. 33(1) du RGPD, le responsable du traitement notifie une violation de données à caractère personnel à l’autorité de contrôle compétente dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance — à moins que la violation ne soit pas susceptible d’engendrer un risque pour les droits et libertés des personnes physiques. Lorsque la notification n’a pas lieu dans les 72 heures, elle est accompagnée des motifs du retard. Un sous-traitant notifie la violation au responsable du traitement dans les meilleurs délais. Lorsque la violation est susceptible d’engendrer un risque élevé, les personnes concernées doivent aussi en être informées dans les meilleurs délais selon l’art. 34. Selon l’art. 33(5), chaque violation est documentée.
Quand une analyse d’impact relative à la protection des données est-elle nécessaire ?
Selon l’art. 35 du RGPD, lorsqu’un traitement — en particulier par le recours à de nouvelles technologies — est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes physiques. L’art. 35(3) cite notamment l’évaluation systématique et approfondie d’aspects personnels, y compris le profilage, sur la base de laquelle sont prises des décisions produisant des effets juridiques, le traitement à grande échelle de catégories particulières de données ou de données relatives aux condamnations pénales et aux infractions, et la surveillance systématique à grande échelle d’une zone accessible au public ; les autorités de contrôle publient des listes selon l’art. 35(4). Dans Complaica, l’analyse de seuil par activité de traitement détermine si une AIPD est nécessaire.
Qu’est-ce qu’une analyse d’impact des transferts (TIA) ?
L’examen de l’admissibilité d’un transfert de données à caractère personnel vers un pays tiers : quel instrument du chapitre V s’applique — décision d’adéquation, clauses contractuelles types, règles d’entreprise contraignantes —, si le droit du pays de destination porte atteinte à la protection et quelles mesures supplémentaires sont nécessaires. La Cour de justice de l’Union européenne a exigé cet examen dans l’arrêt Schrems II (C-311/18). Dans Complaica, la TIA est un type de dossier avec date de réexamen.
Comment démontrer un consentement ?
Selon l’art. 7(1) du RGPD, le responsable du traitement doit être en mesure de démontrer que la personne concernée a donné son consentement. Selon l’art. 7(3), il peut être retiré à tout moment, et le retrait doit être aussi simple que le consentement. Complaica gère les consentements comme des dossiers avec les statuts Actif, Retiré et Expiré, reliés à l’activité de traitement qui s’y appuie.
Qu’est-ce qu’une mise en balance des intérêts légitimes ?
L’examen de la question de savoir si un traitement peut se fonder sur l’intérêt légitime selon l’art. 6(1)(f) du RGPD : existe-t-il un intérêt légitime, le traitement est-il nécessaire à cette fin, et les intérêts ou les droits fondamentaux de la personne concernée ne prévalent-ils pas ? Le résultat est documenté — dans Complaica, comme dossier rattaché à l’activité de traitement.
À quoi sert l’engagement de confidentialité ?
Les personnes agissant sous l’autorité du responsable du traitement ou du sous-traitant qui ont accès à des données à caractère personnel ne peuvent les traiter que sur instruction (art. 29, art. 32(4)) ; les employés des sous-traitants doivent, selon l’art. 28(3)(b), s’être engagés à respecter la confidentialité. L’engagement de confidentialité écrit en est la preuve habituelle. Complaica le gère par personne : envoyé, signé, expiré ou refusé, avec document et date.
Que contient un concept de suppression ?
Un concept de suppression définit quand quelles données à caractère personnel sont supprimées, et comment. Les catégories de données sont rattachées à des règles de suppression — avec un point de départ et un délai, déduits de la finalité et des obligations légales de conservation —, et les unités de suppression décrivent dans quel système et avec quelle granularité les données sont supprimées. La méthode est décrite par la norme DIN EN ISO/IEC 27555:2025-09, qui a remplacé la DIN 66398 en septembre 2025. Dans le RGPD, elle s’appuie sur la limitation de la conservation (art. 5(1)(e)), le droit à l’effacement (art. 17) et les délais prévus pour l’effacement dans le registre (art. 30(1)(f)).
Qui doit tenir un registre des activités de traitement ?
Selon l’art. 30 du RGPD, chaque responsable du traitement et chaque sous-traitant. L’art. 30(5) en exempte les entreprises et organisations comptant moins de 250 employés — sauf si le traitement qu’elles effectuent est susceptible de comporter un risque pour les droits et libertés des personnes concernées, s’il n’est pas occasionnel ou s’il porte sur les catégories particulières de données visées à l’art. 9(1) ou sur des données relatives aux condamnations pénales et aux infractions visées à l’art. 10. Dans Complaica, le registre est généré comme rapport à partir des activités de traitement approuvées.
Qu’ajoute la BDSG ?
La loi fédérale allemande sur la protection des données utilise les clauses d’ouverture du RGPD. Entre autres, le § 38 BDSG impose la désignation d’un délégué à la protection des données lorsque, en règle générale, au moins vingt personnes sont occupées en permanence au traitement automatisé de données à caractère personnel ou lorsque sont effectués des traitements soumis à une analyse d’impact relative à la protection des données. Dans Complaica, la BDSG est évaluée comme catalogue d’exigences distinct à côté du RGPD.
Proposez-vous un délégué à la protection des données externe ?
Oui, comme prestation complémentaire. Nos experts en protection des données assument le rôle selon l’art. 37 du RGPD et le § 38 BDSG — comme interlocuteur de l’autorité de contrôle, des personnes concernées et de la direction, avec Complaica comme outil de travail. Nous conseillons en outre pour l’analyse d’écarts, le registre, l’AIPD, la sous-traitance et la formation.
Sources Références et bases juridiques
6 sources · RGPD, BDSG, DIN EN ISO/IEC 27555, WP 248, … Afficher Masquer
Bases juridiques
Normes et standards
Lignes directrices et publications officielles
Seule la version publiée au journal officiel concerné fait foi. Les normes sont disponibles auprès des éditeurs indiqués.
Démarrer le RGPD avec Complaica
Demander un compte d’essai et tester Complaica vous-même, recevoir la liste des prix ou parler de la reprise de votre registre existant — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.