Logiciel IT-Grundschutz
pour votre ISMS
Complaica est un logiciel IT-Grundschutz pour la mise en place, l’exploitation et l’amélioration continue d’un ISMS selon BSI IT-Grundschutz — avec toutes les étapes de la méthodologie : analyse de structure (Strukturanalyse), détermination du besoin de protection (Schutzbedarfsfeststellung), modélisation (Modellierung), IT-Grundschutz-Check, analyse des risques (Risikoanalyse) et planification de la mise en œuvre (Realisierungsplanung). Le compendium IT-Grundschutz (IT-Grundschutz-Kompendium) est mis à jour régulièrement, la migration vers Grundschutz++ est préparée.
- 01Outil IT-Grundschutz pour toutes les étapes de la méthodologie — dans un seul jeu de données
- 02Protection de base, standard et du cœur selon BSI-Standard 200-2
- 03Compendium IT-Grundschutz sous forme de catalogue, mis à jour régulièrement
- 04Prêt pour la migration vers Grundschutz++
- 05Intégration de l’IA (MCP) et conseil d’experts — Co-Intelligence
Mettre en œuvre et gérer BSI IT-Grundschutz avec Complaica
Les fonctions du logiciel IT-Grundschutz en un coup d’œil : du domaine d’information jusqu’à la preuve d’audit, étape par étape selon BSI-Standard 200-2.
- 01Représenter le domaine d’information (Informationsverbund) et le périmètre (Geltungsbereich) — organisation, sites et processus métier
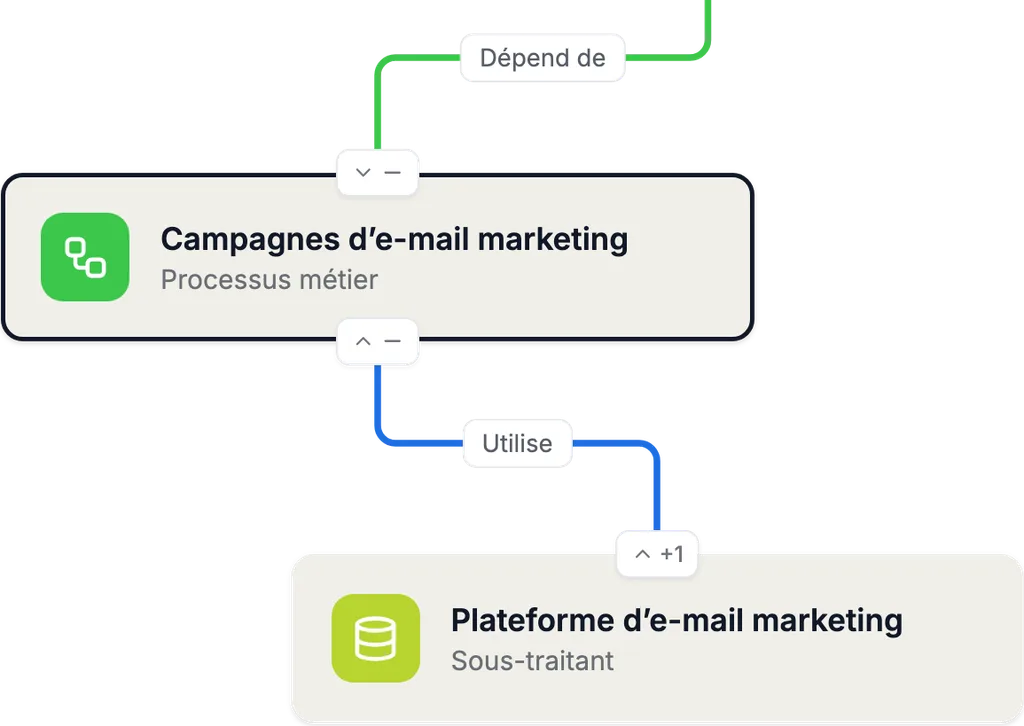
- 02Analyse de structure (Strukturanalyse) : recenser et regrouper les objets cibles (Zielobjekte) et représenter leurs dépendances sous forme de graphe et de matrice
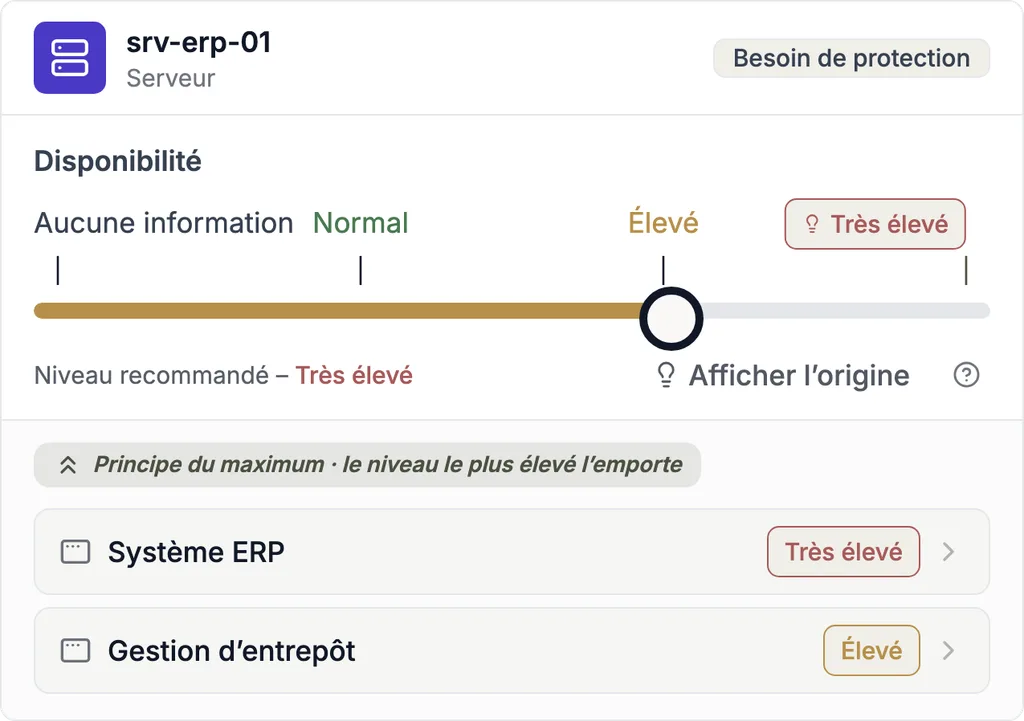
- 03Détermination du besoin de protection (Schutzbedarfsfeststellung) pour la confidentialité, l’intégrité et la disponibilité — avec transmission selon le principe du maximum (Maximumprinzip)
- 04Modélisation (Modellierung) : affecter les modules (Bausteine) du compendium IT-Grundschutz (IT-Grundschutz-Kompendium) aux objets cibles
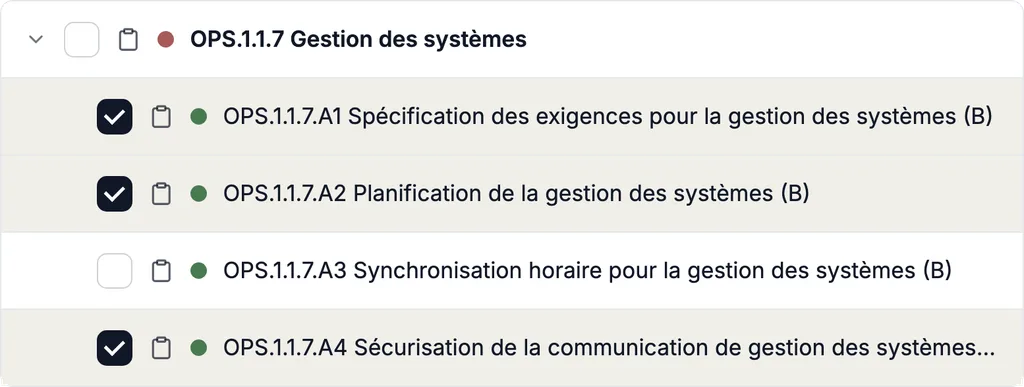
- 05IT-Grundschutz-Check : évaluer le statut de mise en œuvre par exigence, cumulé jusqu’au domaine d’information
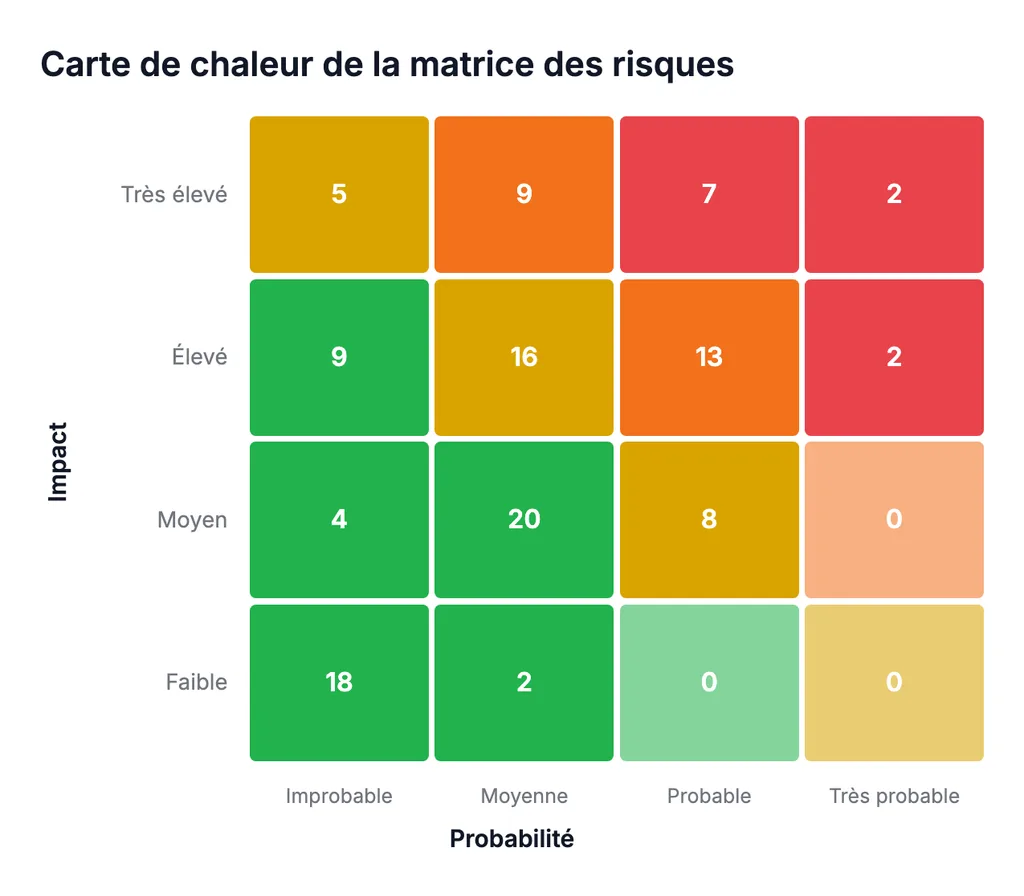
- 06Analyse des risques (Risikoanalyse) selon BSI-Standard 200-3 avec menaces élémentaires (elementare Gefährdungen) et matrices de risques configurables
- 07Plan de mise en œuvre (Realisierungsplan) : suivre les actions avec responsables, échéances et statut
- 08Déposer les preuves sur l’objet concerné — documents, liens et évaluations avec auteur et date
- 09Documents de référence (Referenzdokumente) A.1 à A.6, rapports et tableaux de bord pour la direction et l’audit
- 10Mises à jour régulières du compendium IT-Grundschutz ; Grundschutz++ comme catalogue pour la migration
- 11Intégration avec Microsoft Azure, SAP, Jira et d’autres systèmes ; import et export depuis et vers Excel
- 12Intégration de l’IA (MCP) pour les questions sur IT-Grundschutz, les modules et les exigences, et sur l’utilisation de l’outil
Logiciel ISMS pour IT-Grundschutz : modules et fonctions
Sept modules du logiciel ISMS, un seul jeu de données relié : domaine d’information, objets cibles, besoin de protection, modules du compendium, risques, rapports, tâches et intégrations travaillent sur les mêmes objets.
01 / 07 · Gestion de l’organisation
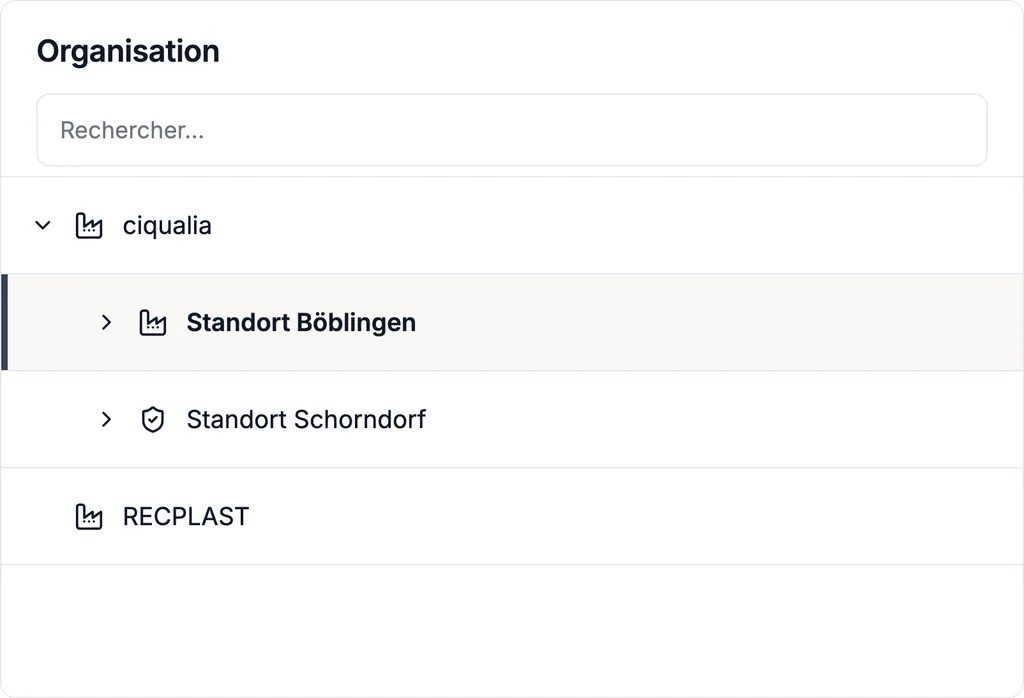
Organisation, sites et domaine d’information
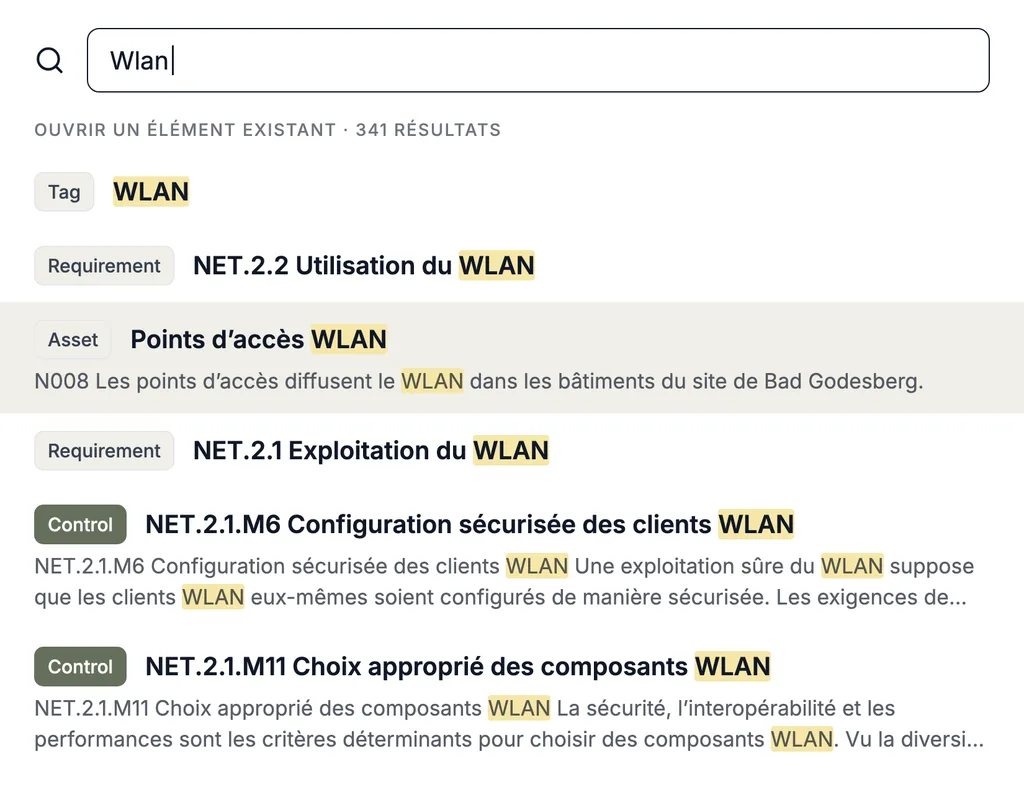
Représentez votre organisation sous forme d’arborescence — entités, sites, services, unités — et définissez le périmètre (Geltungsbereich) : quelles parties forment le domaine d’information (Informationsverbund). Les responsabilités sont attribuées par unité et par objet ; les droits d’accès suivent la même structure.
02 / 07 · Analyse de structure et besoin de protection
Analyse de structure et détermination du besoin de protection
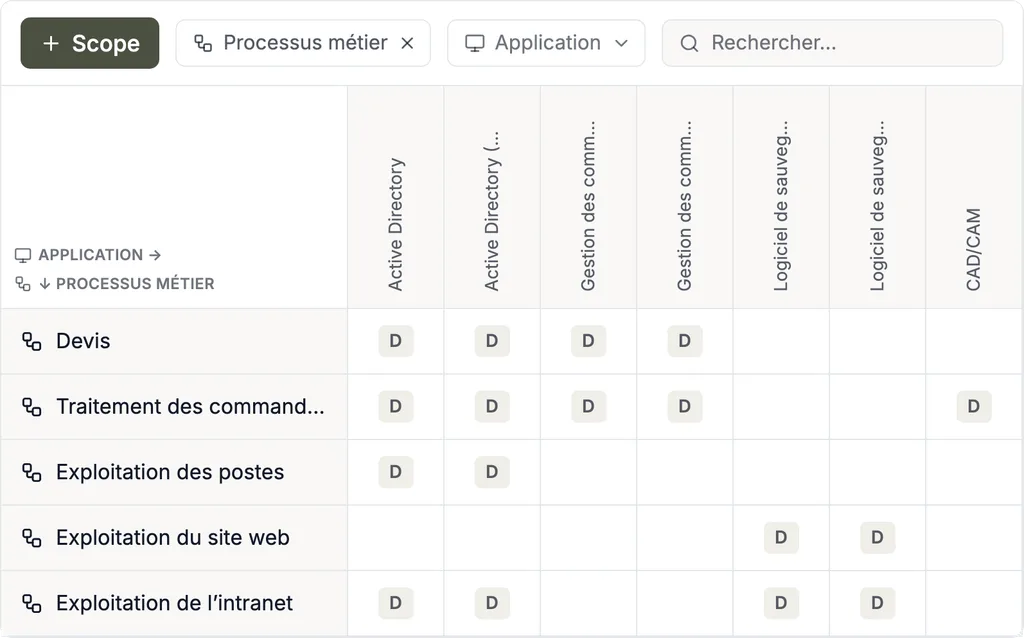
Pour l’analyse de structure (Strukturanalyse), recensez les objets cibles (Zielobjekte) du domaine d’information — processus métier, applications, systèmes informatiques, réseaux, locaux et prestataires — avec type et autres attributs, regroupez les objets de même nature et reliez-les le long de leurs dépendances. Les objets cibles peuvent être importés depuis la gestion des actifs, des CMDB, Microsoft Azure et d’autres sources.
La détermination du besoin de protection (Schutzbedarfsfeststellung) se fait par objet cible pour la confidentialité, l’intégrité et la disponibilité — normal, élevé ou très élevé — et le besoin de protection se transmet le long des dépendances selon le principe du maximum (Maximumprinzip). L’origine de chaque classement reste traçable.
03 / 07 · Gestion de la conformité
Modélisation et IT-Grundschutz-Check
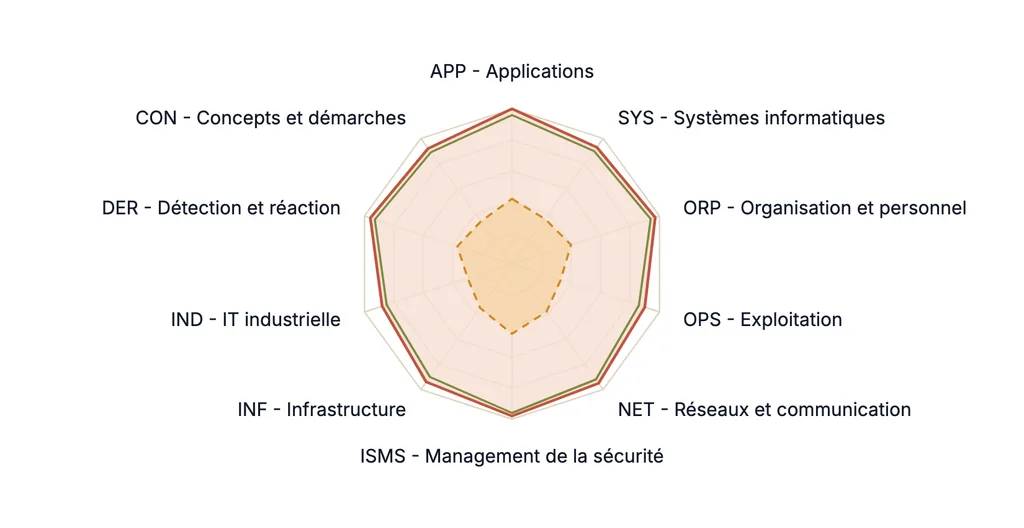
Lors de la modélisation (Modellierung), affectez aux objets cibles les modules (Bausteine) du compendium IT-Grundschutz (IT-Grundschutz-Kompendium) — issus des dix couches, d’ISMS et ORP à NET et INF. Dans l’IT-Grundschutz-Check, chaque exigence reçoit un statut de mise en œuvre, une justification et des preuves ; le statut se cumule de bas en haut jusqu’au domaine d’information.
Exigences de base, exigences standard et exigences pour un besoin de protection accru s’évaluent séparément — vous pouvez ainsi commencer par la protection de base (Basis-Absicherung) et évoluer vers la protection standard (Standard-Absicherung). Vos propres modules et d’autres normes sont évalués sur le même modèle.
04 / 07 · Gestion des risques
Analyse des risques selon BSI-Standard 200-3
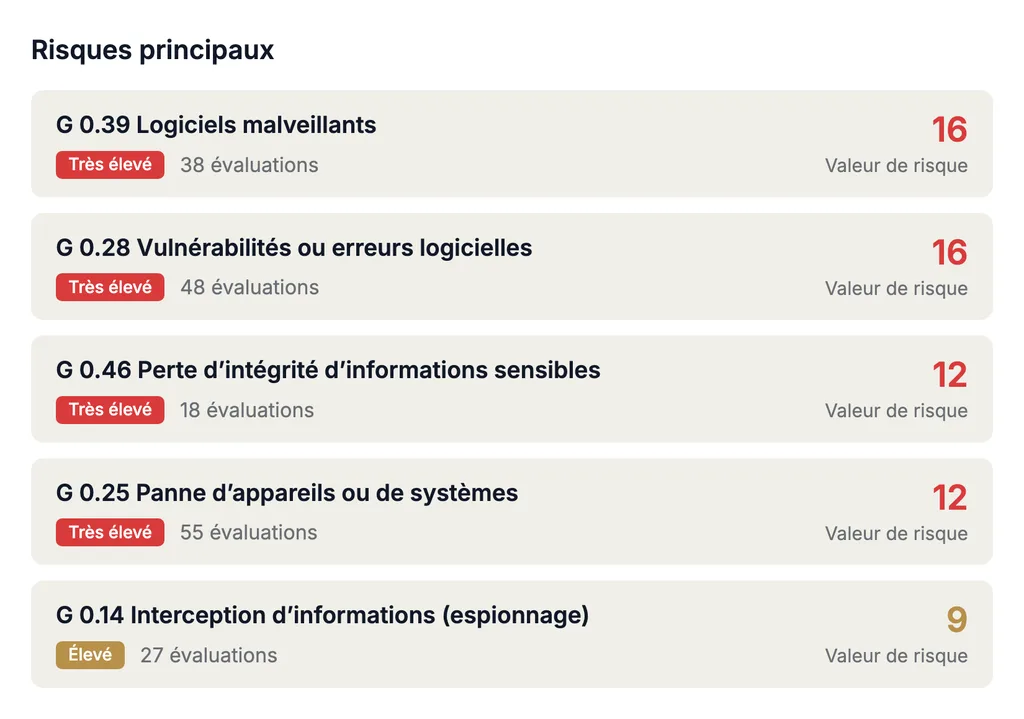
Pour les objets cibles dont le besoin de protection est élevé ou très élevé — et pour ceux que les modules ne permettent pas de modéliser suffisamment — identifiez, dans l’analyse des risques (Risikoanalyse), les menaces à partir des menaces élémentaires (elementare Gefährdungen) du compendium ou de vos propres catalogues, et évaluez fréquence d’occurrence et impact dans une matrice de risques configurable. Pour chaque risque, l’option de traitement est fixée, reliée aux exigences et aux actions, et le risque résiduel est suivi dans le temps.
05 / 07 · Reporting et analyse de données
Documents de référence et rapports pour la direction et l’audit
Générez les documents de référence (Referenzdokumente) A.1 à A.6 — analyse de structure, détermination du besoin de protection, modélisation, IT-Grundschutz-Check, analyse des risques et plan de mise en œuvre (Realisierungsplan) — à partir de vos propres données. Les tableaux de bord montrent à la direction l’état de l’ISMS ; la diffusion est assurée par l’intégration Teams et le mail bot de Complaica, et les outils externes de BI et d’analyse lisent les données via l’API REST ou des data marts.
06 / 07 · Gestion des tâches et collaboration
Plan de mise en œuvre : actions et échéances
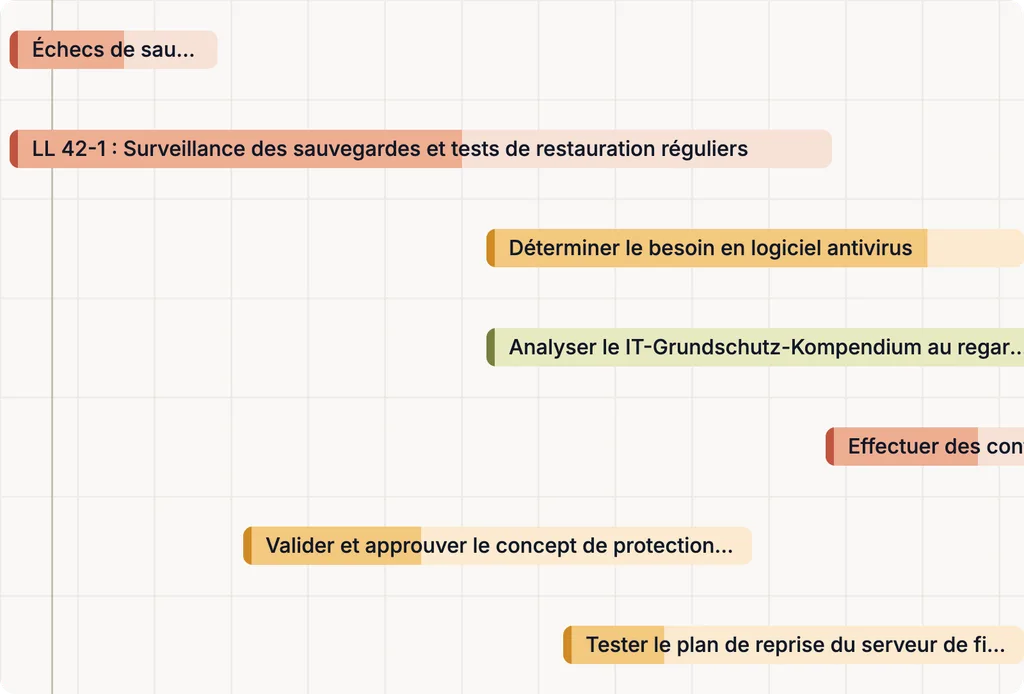
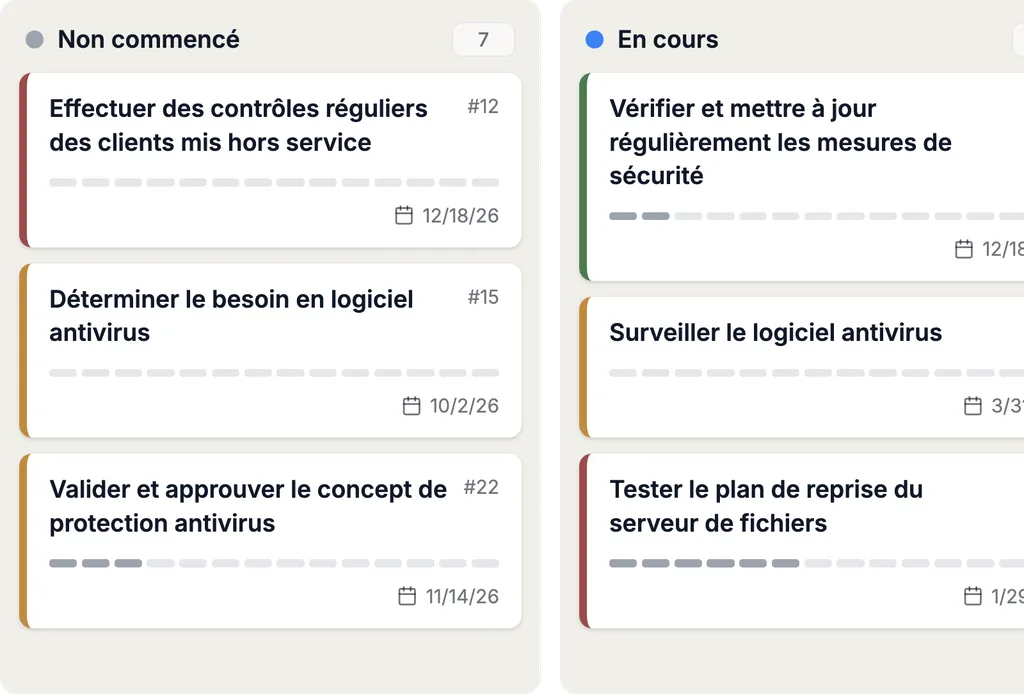
Le plan de mise en œuvre naît des exigences ouvertes et des risques traités : les actions et les tâches portent responsables, échéances et statut ; chaque changement de statut est consigné avec auteur et date. Les participants internes et externes — auditeurs ou prestataires, par exemple — travaillent dans le même système : l’accès à certains objets cibles et documents est accordé par objet et par lien.
07 / 07 · Intégrations et automatisation
Intégrations Complaica
Via l’API REST, Complaica relie les systèmes de gestion des actifs et les CMDB — Microsoft Azure, i-doit, GLPI, FNT Command et d’autres — et maintient l’analyse de structure en phase avec la réalité. Jira, Microsoft Planner et d’autres peuvent être connectés comme systèmes de tâches.
Les données de l’application sont disponibles via des data marts prédéfinis, l’API REST ou MCP pour les systèmes externes d’analyse et de reporting.
Outil IT-Grundschutz : toutes les étapes de la méthodologie
En tant qu’outil IT-Grundschutz, Complaica accompagne chaque étape de la méthodologie IT-Grundschutz selon BSI-Standard 200-2 — du domaine d’information à l’audit. Chaque étape travaille sur les résultats de la précédente, dans un seul jeu de données relié.
- 01
Domaine d’information
Informationsverbund
Définir l’organisation, les sites et les processus métier auxquels s’applique le concept de sécurité.
- 02
Analyse de structure
Strukturanalyse
Recenser et regrouper applications, systèmes informatiques, réseaux et locaux, et les relier aux processus.
- 03
Détermination du besoin de protection
Schutzbedarfsfeststellung
Classer confidentialité, intégrité et disponibilité par objet cible ; le besoin de protection se transmet.
- 04
Modélisation
Modellierung
Affecter les modules du compendium IT-Grundschutz aux objets cibles.
- 05
IT-Grundschutz-Check
Comparaison cible / réel
Évaluer le statut de mise en œuvre de chaque exigence — avec justification et preuve.
- 06
Analyse des risques
BSI-Standard 200-3
En cas de besoin de protection accru, identifier les menaces, évaluer et traiter les risques.
- 07
Planification de la mise en œuvre
Realisierungsplanung
Consolider et prioriser les actions, puis les mettre en œuvre avec responsables et échéances.
- 08
Audit
Maintien et amélioration
Documents de référence A.1 à A.6 et preuves pour l’audit interne et l’audit de certification.
Compendium IT-Grundschutz et migration vers Grundschutz++
Le référentiel évolue, votre ISMS demeure : Complaica tient le compendium IT-Grundschutz à jour et gère Grundschutz++ comme catalogue — la migration se fait sur le jeu de données existant.
- Mises à jour régulières du compendium
Le compendium IT-Grundschutz est inclus sous forme de catalogue, avec ses modules, ses exigences et ses menaces élémentaires. Les nouvelles éditions et les corrections du BSI sont fournies régulièrement sous forme de mise à jour du catalogue.
- Les évaluations sont conservées
Lors d’une mise à jour, les évaluations, actions et preuves existantes sont conservées. Seul ce qui a changé est réévalué — pas tout le domaine d’information.
- Grundschutz++ comme catalogue
Le BSI fait évoluer IT-Grundschutz vers Grundschutz++ : un référentiel orienté processus, dans un format lisible par machine, dont le catalogue utilisateur remplace le compendium. Complaica prend déjà en charge Grundschutz++.
- Migration sans reconstruction
Domaine d’information, objets cibles, besoin de protection, risques, actions et preuves sont conservés lors de la migration ; les exigences de Grundschutz++ sont évaluées sur les mêmes objets. Pendant la transition, les deux référentiels peuvent être menés en parallèle.
- Du temps pour une transition ordonnée
Le plan de jalons du BSI (état : septembre 2026) indique le 1er janvier 2027 comme début de la possibilité de certification selon Grundschutz++ et le 30 novembre 2031 comme fin de la possibilité de certification selon IT-Grundschutz.
Pourquoi Complaica comme logiciel IT-Grundschutz ?
Six raisons pour lesquelles des organisations construisent et exploitent leur ISMS selon IT-Grundschutz avec Complaica.
Logiciel et conseil d’experts
Logiciel ISMS et conseil d’une seule source : nos experts compliance accompagnent la mise en place, l’exploitation et la préparation de l’audit — aussi loin que vous en avez besoin.
IT-Grundschutz prêt à l’emploi — compendium et standards du BSI
Les modules du compendium IT-Grundschutz avec leurs exigences et leurs menaces élémentaires, les étapes de la méthodologie selon BSI-Standard 200-2, l’analyse des risques selon BSI-Standard 200-3 et des modèles de rapports pour les documents de référence sont préparés. Vous ne partez pas de zéro.
Un jeu de données relié plutôt qu’Excel, PowerPoint et des dossiers partagés
Objets cibles, besoin de protection, modules, risques, actions et preuves restent reliés dans un seul modèle de données — au lieu d’être dispersés dans des tableurs, des présentations et des dossiers partagés maintenus à la main.
Mises à jour du compendium et Grundschutz++ inclus
Les mises à jour du catalogue tiennent le compendium à jour, et Grundschutz++ est évalué sur le même jeu de données — la migration est une transition, pas une reconstruction.
Du premier audit à la recertification
Un seul jeu de données pour la certification initiale, les audits de surveillance et la recertification : l’état de l’ISMS reste à jour entre les audits, rien n’est reconstruit.
IT-Grundschutz avec l’assistance de l’IA
Grâce à l’intégration optionnelle de l’IA (MCP), Complaica répond aux questions sur IT-Grundschutz, explique les modules et les exigences, aide pour les actions et les tâches et trouve des réponses dans vos propres politiques et documents. Elle soutient le travail dans l’ISMS — l’évaluation et la décision restent les vôtres.
- 01Répondre aux questions sur la méthodologie IT-Grundschutz et sur le compendium
- 02Expliquer les modules et les exigences — ce qui est exigé et ce qui vaut comme preuve
- 03Proposer, formuler et attribuer des actions et des tâches
- 04Analyser vos politiques, procédures et documents et répondre aux questions à leur sujet
- 05Expliquer l’utilisation de Complaica — quelle fonction pour quoi
Témoignages clients sur l’ISMS avec Complaica
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Conseil IT-Grundschutz
La sécurité de l’information en tant que service : du conseil tout au long de la méthodologie IT-Grundschutz — de l’analyse d’écarts à la préparation de l’audit et à la migration vers Grundschutz++, dans la mesure dont vous avez besoin.
- Analyse d’écarts et préparation
Comparaison de votre situation actuelle avec les exigences du compendium IT-Grundschutz. Résultat : une liste d’écarts priorisée et un plan de mise en œuvre.
- Construction et mise en place de l’ISMS
Organisation de la sécurité, politique de sécurité de l’information, périmètre et rôles selon BSI-Standard 200-1 et 200-2 — avec l’approche qui vous convient : protection de base, standard ou du cœur.
- Analyse de structure, besoin de protection et modélisation
Le domaine d’information est créé dans Complaica : les objets cibles sont recensés et regroupés, le besoin de protection déterminé, les modules affectés.
- Analyse des risques et planification des actions
Mener l’analyse des risques selon BSI-Standard 200-3 pour les objets cibles à besoin de protection accru, choisir les options de traitement et en déduire le plan de mise en œuvre.
- Audits et préparation des audits
Audits internes, revue de direction et préparation de l’audit de certification — avec les documents de référence que l’auditeur veut voir.
- Migration vers Grundschutz++
Planification et accompagnement de la transition du compendium IT-Grundschutz vers Grundschutz++, sur votre jeu de données existant.
- Responsable externe de la sécurité de l’information
Un interlocuteur pour votre ISMS, temporaire ou permanent — pour les organisations qui n’ont pas de rôle dédié.
IT-Grundschutz et autres normes
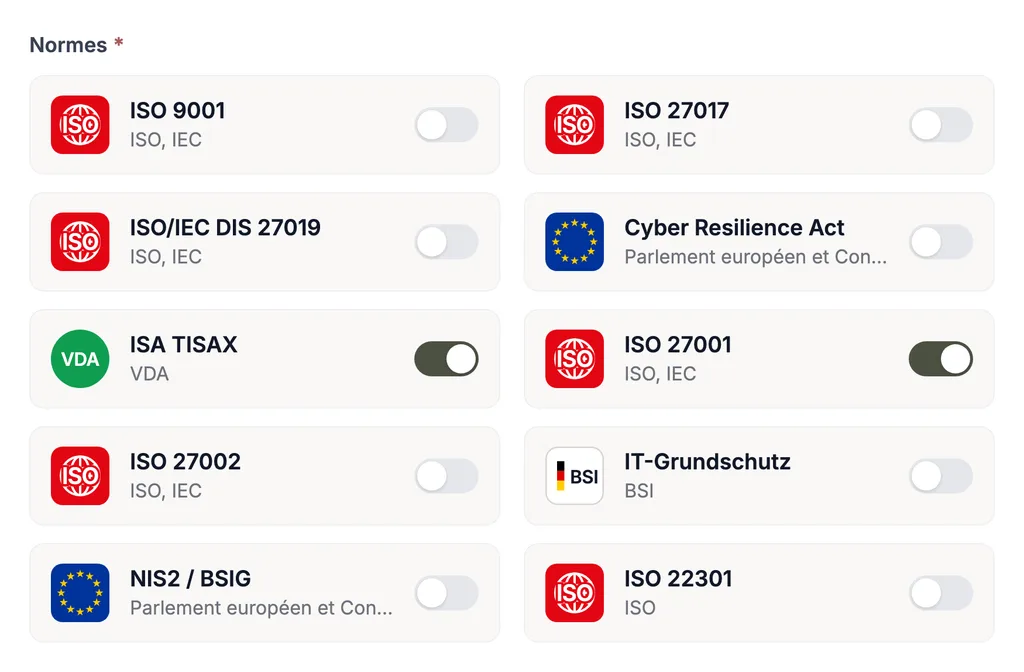
IT-Grundschutz est rarement le seul référentiel qui s’applique à une organisation. Dans Complaica, les exigences d’autres normes utilisent les mêmes objets cibles, risques, actions et preuves : ce qui est documenté pour IT-Grundschutz compte aussi pour un ISMS selon ISO 27001, pour NIS2, DORA, TISAX ou la gestion de la protection des données selon le RGPD. Plus de double maintenance.
Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues s’ajoutent à tout moment. Tous les domaines sont présentés sur la plateforme GRC Complaica.
Questions fréquentes sur le logiciel IT-Grundschutz
Qu’est-ce que BSI IT-Grundschutz ?
IT-Grundschutz est la méthodologie de l’Office fédéral allemand de la sécurité des technologies de l’information (BSI) pour construire et exploiter un système de management de la sécurité de l’information (ISMS). Il se compose des standards du BSI — 200-1 pour le système de management, 200-2 pour la méthodologie, 200-3 pour l’analyse des risques — et du compendium IT-Grundschutz, dont les modules décrivent, en dix couches, les exigences et les menaces élémentaires propres à chaque sujet.
Qu’est-ce qu’un logiciel IT-Grundschutz ?
Un logiciel IT-Grundschutz est un logiciel ISMS qui représente la méthodologie du BSI dans un seul modèle de données : domaine d’information, objets cibles, besoin de protection, modules, exigences, risques, actions et preuves sont reliés entre eux. Au lieu de maintenir à la main la cohérence de tableurs et de documents, vous gérez chaque objet une seule fois, et les rapports comme les documents de référence sont générés à partir des données.
Quel outil prend en charge BSI IT-Grundschutz ?
Il faut un outil IT-Grundschutz qui apporte le compendium IT-Grundschutz sous forme de catalogue et représente toutes les étapes de la méthodologie selon BSI-Standard 200-2. Complaica est un tel outil : analyse de structure, détermination du besoin de protection, modélisation, IT-Grundschutz-Check, analyse des risques et planification de la mise en œuvre travaillent sur un seul jeu de données, en SaaS ou On-Premises.
Quelles étapes de la méthodologie IT-Grundschutz Complaica prend-il en charge ?
Toutes les étapes selon BSI-Standard 200-2 : la définition du domaine d’information (Informationsverbund), l’analyse de structure (Strukturanalyse), la détermination du besoin de protection (Schutzbedarfsfeststellung), la modélisation (Modellierung) avec les modules (Bausteine) du compendium (IT-Grundschutz-Kompendium), l’IT-Grundschutz-Check, l’analyse des risques (Risikoanalyse) selon BSI-Standard 200-3, la planification de la mise en œuvre (Realisierungsplanung), ainsi que le maintien, l’audit et l’amélioration continue. Chaque étape travaille sur les résultats de la précédente, dans un seul jeu de données.
Complaica prend-il en charge les BSI-Standard 200-1, 200-2 et 200-3 ?
Oui. Complaica met en œuvre les standards du BSI 200-1 (systèmes de management de la sécurité de l’information), 200-2 (méthodologie IT-Grundschutz) et 200-3 (analyse des risques sur la base d’IT-Grundschutz). Les étapes de la méthodologie et l’analyse des risques sont représentées dans le logiciel sous forme de flux de travail, et le compendium IT-Grundschutz est inclus sous forme de catalogue.
Complaica prend-il en charge la protection de base, standard et du cœur ?
Oui. Le BSI-Standard 200-2 connaît trois approches : la protection de base (Basis-Absicherung) est l’entrée dans un ISMS, la protection du cœur (Kern-Absicherung) considère d’abord une petite partie, particulièrement importante, du domaine d’information, et la protection standard (Standard-Absicherung) met en œuvre un processus de sécurité complet. Dans Complaica, exigences de base, exigences standard et exigences pour un besoin de protection accru s’évaluent séparément, de sorte que vous pouvez commencer par une approche et l’étendre plus tard.
Comment fonctionne l’analyse de structure dans Complaica ?
Les objets cibles — processus métier, applications, systèmes informatiques, réseaux, locaux — sont recensés ou importés depuis la gestion des actifs, des CMDB et Microsoft Azure, regroupés et reliés le long de leurs dépendances. Le graphe de dépendances et la matrice de dépendances montrent la structure du domaine d’information ; l’analyse de structure est disponible comme document de référence A.1.
Comment fonctionne la détermination du besoin de protection dans Complaica ?
Le besoin de protection est déterminé par objet cible pour la confidentialité, l’intégrité et la disponibilité — normal, élevé ou très élevé. Il se transmet le long des dépendances selon le principe du maximum ; l’origine de chaque classement peut être affichée.
Comment fonctionnent la modélisation et l’IT-Grundschutz-Check dans Complaica ?
Lors de la modélisation, les modules appropriés du compendium IT-Grundschutz sont affectés aux objets cibles. Dans l’IT-Grundschutz-Check, la comparaison cible / réel, vous évaluez le statut de mise en œuvre de chaque exigence, le justifiez et déposez des preuves. Le statut se cumule de l’objet cible jusqu’au domaine d’information, et les exigences ouvertes entrent dans le plan de mise en œuvre.
Complaica prend-il en charge l’analyse des risques selon BSI-Standard 200-3 ?
Oui. Pour les objets cibles dont le besoin de protection est élevé ou très élevé, et pour ceux que les modules ne permettent pas de modéliser suffisamment, les menaces sont identifiées — à partir des menaces élémentaires du compendium ou de vos propres catalogues — et évaluées dans une matrice de risques configurable. Pour chaque risque, l’option de traitement et les actions sont fixées ; le risque résiduel peut être suivi dans le temps.
Complaica génère-t-il les documents de référence A.1 à A.6 ?
Oui. L’analyse de structure (A.1), la détermination du besoin de protection (A.2), la modélisation (A.3), le résultat de l’IT-Grundschutz-Check (A.4), l’analyse des risques (A.5) et le plan de mise en œuvre (A.6) sont générés sous forme de rapports à partir du jeu de données courant — lors de l’audit initial comme avant chaque audit de surveillance, sans réécrire les documents.
Complaica prend-il en charge le compendium IT-Grundschutz ?
Oui. Le compendium IT-Grundschutz est inclus sous forme de catalogue, avec ses modules, ses exigences et ses menaces élémentaires. Quand le BSI publie une nouvelle édition ou des corrections, le catalogue est actualisé et fourni sous forme de mise à jour ; les évaluations, actions et preuves existantes sont conservées.
Qu’est-ce que Grundschutz++ ?
Grundschutz++ est la refonte d’IT-Grundschutz par le BSI : un référentiel entièrement orienté processus, dont les exigences existent dans un format lisible par machine et peuvent ainsi être exploitées par des outils. Le catalogue utilisateur Grundschutz++ remplace le compendium IT-Grundschutz.
Complaica prend-il en charge Grundschutz++ ?
Oui. Complaica est l’un des premiers outils à prendre en charge BSI Grundschutz++. Les exigences de Grundschutz++ sont gérées comme catalogue et évaluées sur le même jeu de données qu’IT-Grundschutz.
Comment fonctionne la migration vers Grundschutz++ ?
La migration se fait sur le jeu de données existant : domaine d’information, objets cibles, besoin de protection, risques, actions et preuves sont conservés, et les exigences de Grundschutz++ sont évaluées sur les mêmes objets. Pendant la transition, les deux référentiels peuvent être menés en parallèle. Sur demande, nos consultants accompagnent la migration.
Jusqu’à quand IT-Grundschutz reste-t-il certifiable ?
Selon le plan de jalons du BSI (état : septembre 2026), des demandes de certification ISO 27001 sur la base de Grundschutz++ peuvent être déposées à partir du 1er janvier 2027 ; la possibilité de certification selon IT-Grundschutz prend fin le 30 novembre 2031. Le BSI adapte le plan en continu — c’est l’état publié sur le site web du BSI qui fait foi.
Quelle est la différence entre IT-Grundschutz et ISO 27001 ?
ISO/IEC 27001 décrit ce qu’un ISMS doit accomplir et laisse sa conception à l’organisation. IT-Grundschutz y ajoute une méthodologie concrète et, avec les modules du compendium, des exigences détaillées. Les deux se combinent : la protection standard est compatible avec la certification ISO 27001, et le certificat s’intitule alors « ISO 27001 sur la base d’IT-Grundschutz ». Dans Complaica, les deux fonctionnent sur le même jeu de données.
Un ISMS existant peut-il être repris depuis Excel ou d’autres systèmes ?
Oui. Complaica importe et exporte des données depuis et vers Excel, via l’API REST et depuis d’autres outils ISMS ; la migration de vos données est gratuite et accompagnée par nos spécialistes. Vous évaluez ainsi l’outil sur votre propre jeu de données plutôt que sur des données de démonstration.
Complaica peut-il gérer plusieurs normes à la fois ?
Oui. ISO 27001, NIS2, TISAX, RGPD, ISO 22301 et d’autres normes sont évaluées sur le même modèle et utilisent les mêmes objets cibles, risques, actions et preuves. Ce qui est documenté pour IT-Grundschutz compte aussi pour les autres normes.
Complaica est-il disponible en SaaS et On-Premises ?
Oui, les deux. La variante SaaS est hébergée en Allemagne ; On-Premises, vous exploitez Complaica dans votre propre infrastructure. La licence coûte le même prix dans les deux cas.
Comment Complaica aide-t-il pour l’audit IT-Grundschutz et la certification ?
Les preuves sont rattachées à l’objet qu’elles attestent, et les documents de référence sont générés à partir du jeu de données courant. Les tableaux de bord montrent l’état avant l’audit, et les auditeurs externes peuvent recevoir un accès ciblé. Comme le même jeu de données continue de vivre, les audits de surveillance et la recertification se préparent depuis l’exploitation courante. La certification elle-même est délivrée par le BSI sur la base de l’audit mené par un auditeur certifié.
Démarrer IT-Grundschutz avec Complaica
Tester le logiciel IT-Grundschutz, demander une démo ou parler de votre ISMS existant et de la migration vers Grundschutz++ — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.