Logiciel NIS2
pour la conformité et la gestion des risques
Complaica est un logiciel NIS2 avec lequel les organisations pilotent, documentent et prouvent leur mise en œuvre de NIS2 : les exigences de NIS2 selon la BSIG, la gestion des risques et les mesures, les incidents de sécurité avec leurs délais de notification et les preuves vis-à-vis de la direction et de l’autorité de supervision. À la différence d’une check-list NIS2, Complaica relie exigences, actifs, risques, actions et preuves dans un seul jeu de données — des tableaux de bord en tirent le taux de conformité, avec intégration de l’IA.
- 01Conformité NIS2 du périmètre à la preuve — dans un seul jeu de données
- 02Exigences de NIS2 selon la BSIG et règlement d’exécution (UE) 2024/2690 pour les types d’entités concernés
- 03Tableaux de bord avec le taux de conformité aux exigences, cumulé jusqu’à l’organisation
- 04Risques, actions, incidents de sécurité et preuves gérés de façon centralisée
- 05Intégration de l’IA (MCP) et conseil d’experts — Co-Intelligence
Mettre en œuvre et gérer NIS2 avec Complaica
Les fonctions avec lesquelles Complaica, logiciel de mise en œuvre de NIS2, couvre le chemin des exigences de NIS2 jusqu’à la preuve.
- 01Évaluer les exigences de NIS2 — les dix mesures de gestion des risques selon le § 30 BSIG avec degré de mise en œuvre par exigence, cumulé jusqu’au niveau supérieur
- 02Règlement d’exécution (UE) 2024/2690 sous forme de catalogue pour les types d’entités concernés : art. 1 à 14 et les 13 domaines de l’annexe
- 03Tableaux de bord pour l’évaluation synthétique : le taux de conformité par exigence, par domaine et pour l’ensemble de l’organisation
- 04Représenter le périmètre et la structure des actifs — organisation, processus métier, systèmes, prestataires et leurs dépendances
- 05Identifier les risques par actif et les évaluer dans des matrices de risques configurables
- 06Planifier le traitement des risques — option de traitement, actions et risque résiduel documentés de façon traçable
- 07Gérer les incidents de sécurité avec délais et responsables — 24 heures, 72 heures, rapport final
- 08La chaîne d’approvisionnement en vue : les prestataires comme actifs, avec leurs propres exigences, risques et preuves
- 09Suivre les actions avec responsables, échéances et statut ; déposer les preuves sur l’objet concerné
- 10Rapports pour la direction, l’audit interne et l’autorité de supervision
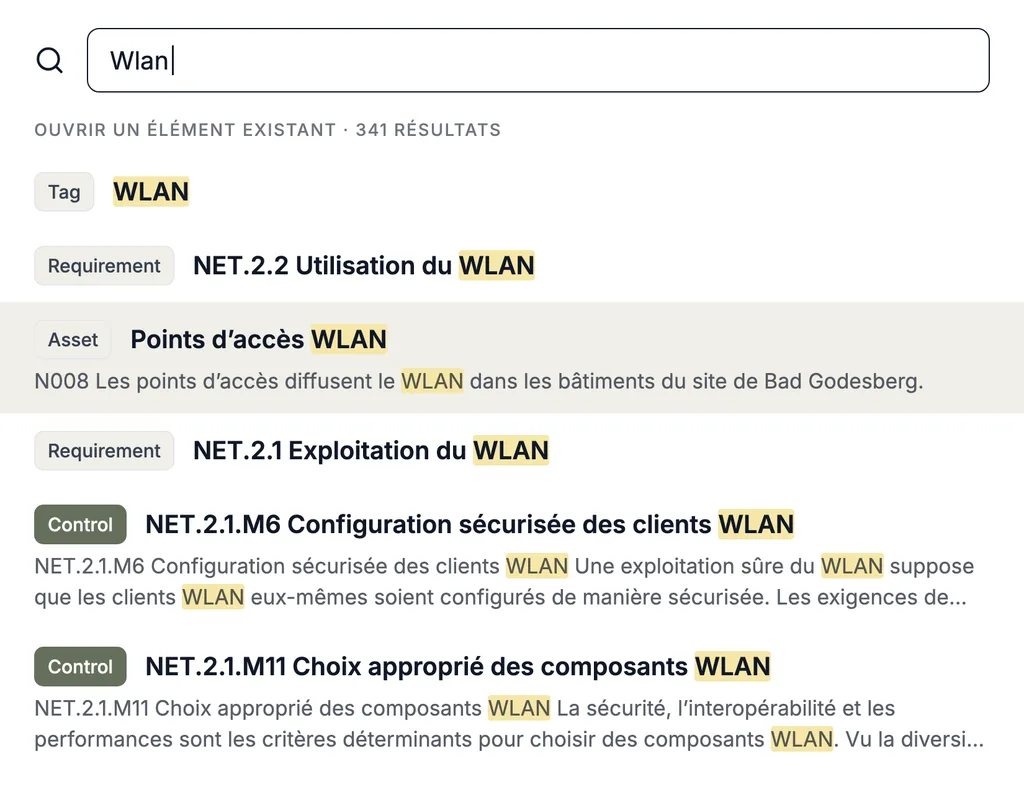
- 11Intégration avec Microsoft Azure, SAP, Jira et d’autres systèmes ; import et export depuis et vers Excel
- 12Intégration de l’IA (MCP) pour les questions sur NIS2, les exigences et les actions, et sur l’utilisation de l’outil
Gérer de façon centralisée les exigences de NIS2 et le règlement (UE) 2024/2690
Le règlement d’exécution (UE) 2024/2690 précise ce que la directive NIS2 exige à ses articles 21 et 23 : les exigences techniques et méthodologiques liées aux mesures de gestion des risques et les critères à partir desquels un incident de sécurité est considéré comme important. Il s’applique directement à certains types d’entités numériques : les fournisseurs de services DNS et les registres des noms de domaine de premier niveau, les fournisseurs de services d’informatique en nuage et de services de centres de données, les fournisseurs de réseaux de diffusion de contenu (CDN), les fournisseurs de services gérés et les fournisseurs de services de sécurité gérés, les fournisseurs de places de marché en ligne, de moteurs de recherche en ligne et de plateformes de services de réseaux sociaux, ainsi que les prestataires de services de confiance. Pour ces types d’entités, Complaica contient le règlement sous forme de catalogue d’exigences — art. 1 à 14 et annexe — et l’évalue sur le même jeu de données que le § 30 BSIG.
Cette page traite de la mise en œuvre de NIS2 dans le cadre juridique allemand : la loi allemande de transposition de NIS2 (NIS2-Umsetzungsgesetz) a inscrit les obligations dans la BSIG — le § 30 BSIG pour les mesures de gestion des risques, le § 32 BSIG pour les obligations de notification, le § 38 BSIG pour la direction.
- 01 Politique relative à la sécurité des réseaux et des systèmes d’information
- 02 Politique de gestion des risques
- 03 Gestion des incidents
- 04 Continuité des activités et gestion des crises
- 05 Sécurité de la chaîne d’approvisionnement
- 06 Sécurité de l’acquisition, du développement et de la maintenance des réseaux et des systèmes d’information
- 07 Politiques et procédures visant à évaluer l’efficacité des mesures de gestion des risques
- 08 Pratiques de base en matière de cyberhygiène et formation à la sécurité
- 09 Cryptographie
- 10 Sécurité des ressources humaines
- 11 Contrôle d’accès
- 12 Gestion des actifs
- 13 Sécurité environnementale et physique
Gestion des risques NIS2 selon le § 30 BSIG
Complaica accompagne la gestion des risques et les mesures de gestion des risques selon NIS2 et le § 30 BSIG. La loi exige des mesures techniques et organisationnelles appropriées, proportionnées et efficaces — conformes à l’état de l’art et fondées sur une approche « tous risques » — ainsi que la documentation de leur respect.
Dans Complaica, c’est un processus de bout en bout : analyse des risques par actif, évaluation des risques dans la matrice de risques configurable, traitement des risques avec actions et responsables, risque résiduel suivi dans le temps. L’évaluation de l’efficacité s’appuie sur le statut de mise en œuvre et sur les preuves déposées sur chaque action.
Les dix mesures de gestion des risques selon le § 30, al. 2, BSIG
- 01Politiques relatives à l’analyse des risques et à la sécurité des systèmes d’information
- 02Gestion des incidents
- 03Continuité des activités — gestion des sauvegardes, reprise des activités, gestion des crises
- 04Sécurité de la chaîne d’approvisionnement
- 05Sécurité de l’acquisition, du développement et de la maintenance, y compris le traitement et la divulgation des vulnérabilités
- 06Évaluation de l’efficacité des mesures de gestion des risques
- 07Formations et mesures de sensibilisation
- 08Utilisation de la cryptographie
- 09Sécurité des ressources humaines, contrôle d’accès et gestion des systèmes TIC
- 10Authentification à plusieurs facteurs et communications sécurisées
Obligations de notification NIS2 et incidents de sécurité selon le § 32 BSIG
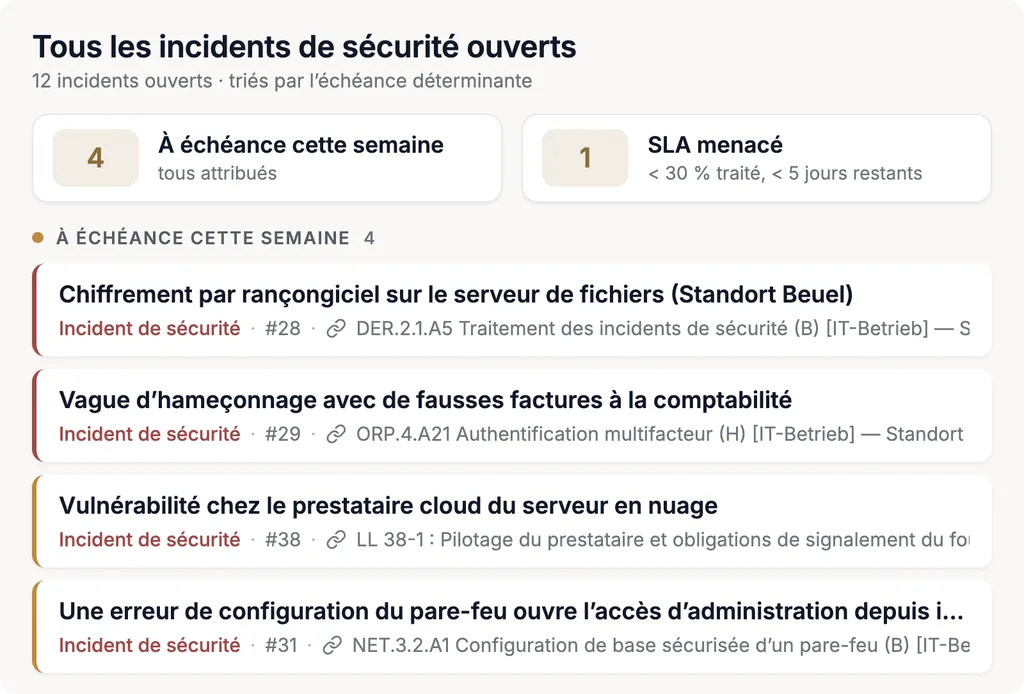
Un incident de sécurité important déclenche l’obligation de notification NIS2 : le § 32 BSIG exige la notification au guichet commun de notification du BSI et du BBK dans des délais fixes. Complaica gère chaque incident de sécurité NIS2 comme un enregistrement à part entière — avec horodatage, responsables et actifs concernés — et les délais de notification sont suivis comme échéances.
La gestion des incidents reste ainsi traçable : chaque étape est consignée avec auteur et date, et les actions issues de l’incident sont suivies comme toutes les autres. La notification elle-même, c’est vous qui la déposez auprès du guichet de notification.
Délais de notification selon le § 32 BSIG
- 24 heures · alerte précoce
Sans retard injustifié, au plus tard 24 heures après avoir eu connaissance d’un incident de sécurité important.
- 72 heures · notification
Confirme ou met à jour les informations de l’alerte précoce.
- Sur demande · rapport intermédiaire
Mises à jour de la situation, lorsque le BSI les demande.
- Un mois · rapport final
Au plus tard un mois après la notification. Si l’incident est encore en cours, un rapport d’avancement le remplace.
Sécurité de la chaîne d’approvisionnement selon NIS2
La sécurité de la chaîne d’approvisionnement fait partie des mesures de gestion des risques du § 30 BSIG — y compris les relations avec les fournisseurs et prestataires de services directs. Dans Complaica, prestataires et fournisseurs figurent dans le même modèle que vos propres actifs : les risques fournisseurs sont évalués là où se trouve la dépendance.
Pour la sécurité de la chaîne d’approvisionnement NIS2 (Supply Chain Security), Complaica utilise ainsi les mêmes fonctions que pour le reste du périmètre — exigences, risques, actions et preuves.
La chaîne d’approvisionnement dans Complaica
- Les prestataires comme actifs
Fournisseurs et prestataires sont recensés avec type et attributs — comme les applications, les systèmes et les sites.
- Des dépendances visibles
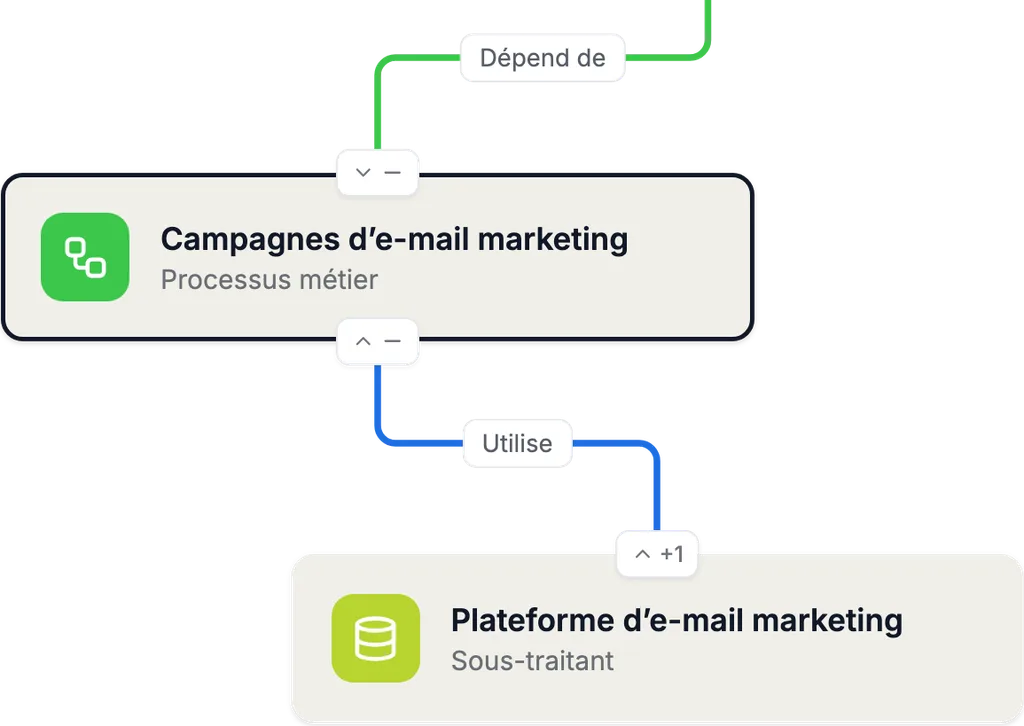
Le graphe et la matrice de dépendances montrent quel processus métier et quel service dépendent de quel fournisseur.
- Exigences et risques fournisseurs
Pour chaque prestataire, les exigences sont évaluées et les risques identifiés, évalués et traités.
- Les preuves sur le prestataire
Documents, liens et évaluations se trouvent sur l’objet, avec auteur et date.
NIS2 pour la direction et la sécurité de l’information
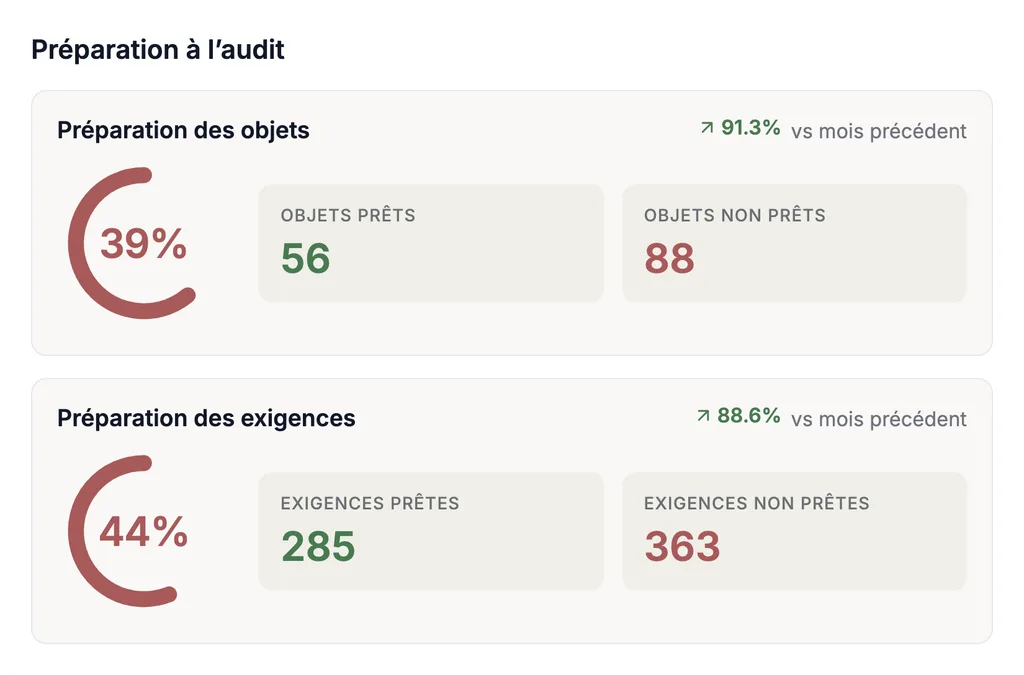
Selon le § 38 BSIG, la direction met en œuvre les mesures de gestion des risques et supervise leur mise en œuvre. Pour cela, les tableaux de bord de Complaica lui donnent, ainsi qu’aux responsables de la sécurité de l’information, la vue d’ensemble : le statut de mise en œuvre est cumulé de l’exigence individuelle au domaine, puis à l’organisation, et montre dans quelle mesure les exigences de NIS2 sont mises en œuvre — et où se trouvent les écarts. Le taux de conformité est une synthèse établie par Complaica à partir du statut de mise en œuvre que vous avez évalué, et non un indicateur défini par une autorité.
- 01Taux de conformité global — un seul chiffre pour le § 30 BSIG et, là où il s’applique, le règlement d’exécution (UE) 2024/2690
- 02Ventilation par domaine, par site et par unité organisationnelle
- 03Exigences ouvertes et partiellement mises en œuvre, avec responsables et échéances
- 04Évolution dans le temps — l’état par rapport au mois précédent
- 05Vue pour la direction : base de la mise en œuvre et de la supervision selon le § 38 BSIG
Modules Complaica pour la conformité NIS2
Des modules, un seul jeu de données relié : organisation, actifs, exigences, risques, rapports, tâches et intégrations travaillent sur les mêmes objets.
01 / 07 · Gestion de l’organisation
Organisation, sites et périmètre
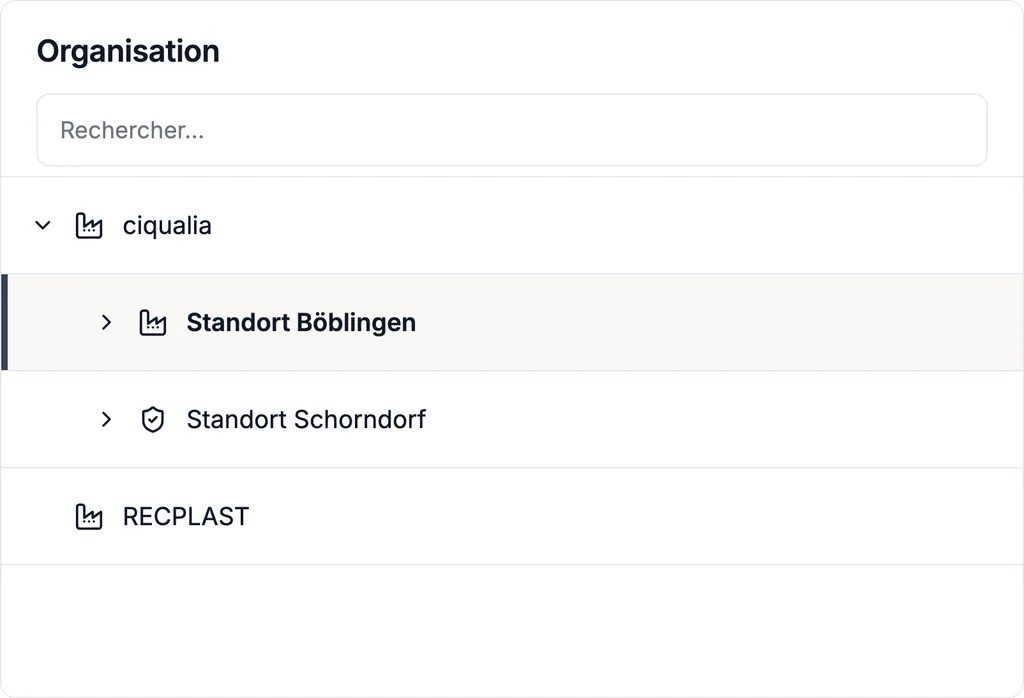
Représentez votre organisation sous forme d’arborescence — sociétés, sites, services, unités — et définissez quelles parties et quels services fournis relèvent de NIS2. Les responsabilités sont attribuées par unité et par objet ; les droits d’accès suivent la même structure.
02 / 07 · Analyse de la structure des actifs
Actifs, dépendances et chaîne d’approvisionnement
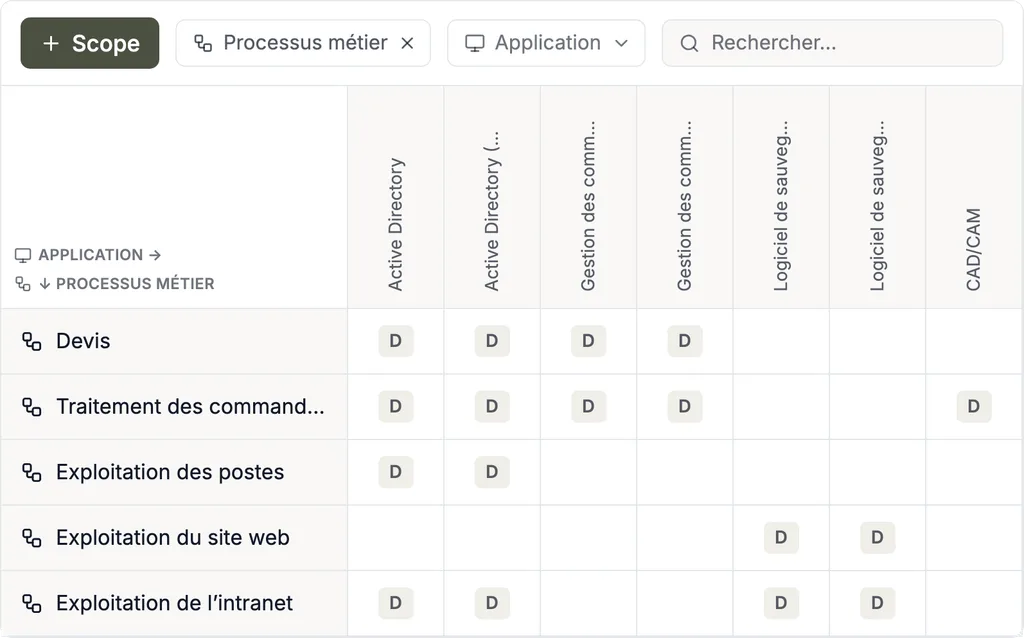
Recensez les actifs — applications, systèmes, données, sites, prestataires — avec type et autres attributs, et reliez-les aux processus métier et aux services qui en dépendent. Les actifs peuvent être importés depuis la gestion des actifs, des CMDB, Microsoft Azure et d’autres sources.
Prestataires et fournisseurs figurent dans le même modèle : les graphes de dépendances montrent quel service dépend de quel fournisseur — la base de la sécurité de la chaîne d’approvisionnement qu’exige NIS2.
03 / 07 · Gestion de la conformité
Exigences, statut de mise en œuvre et taux de conformité
Évaluez les exigences de NIS2 — § 30 BSIG et, pour les types d’entités concernés, règlement d’exécution (UE) 2024/2690 — sur votre arborescence d’actifs. Chaque exigence reçoit un statut de mise en œuvre, une justification et des preuves ; le statut se cumule de bas en haut jusqu’à l’organisation.
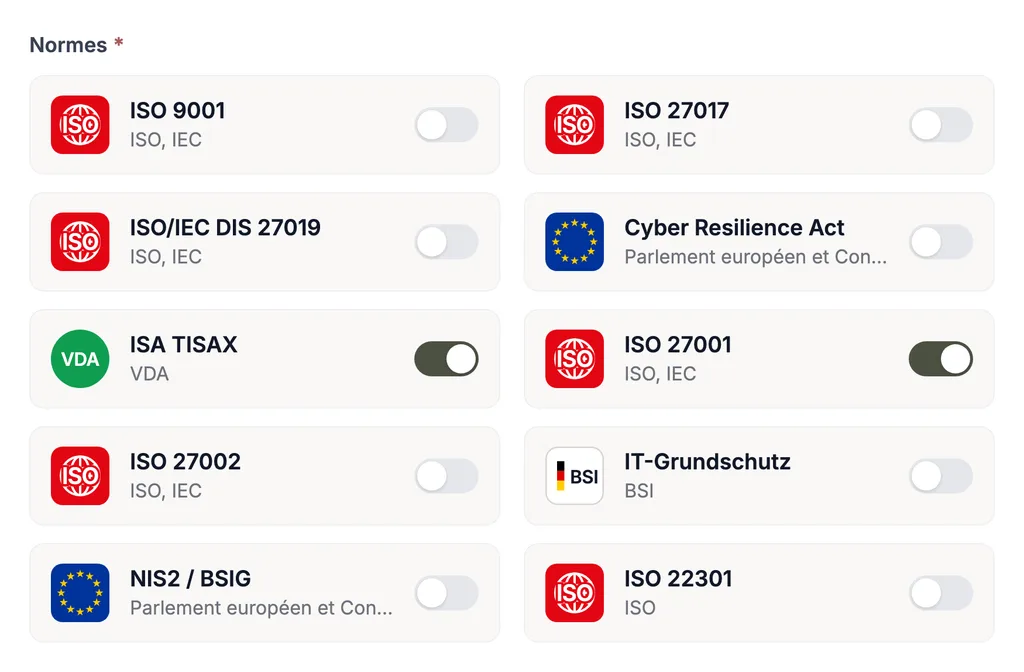
Vos propres catalogues d’exigences et d’autres référentiels et normes sont évalués sur le même modèle — les mêmes actifs, les mêmes preuves. Ce qui est déjà documenté pour ISO 27001 peut — dans la mesure où cela convient sur le fond — être utilisé aussi pour les exigences correspondantes de NIS2.
04 / 07 · Gestion des risques
Analyse, évaluation et traitement des risques
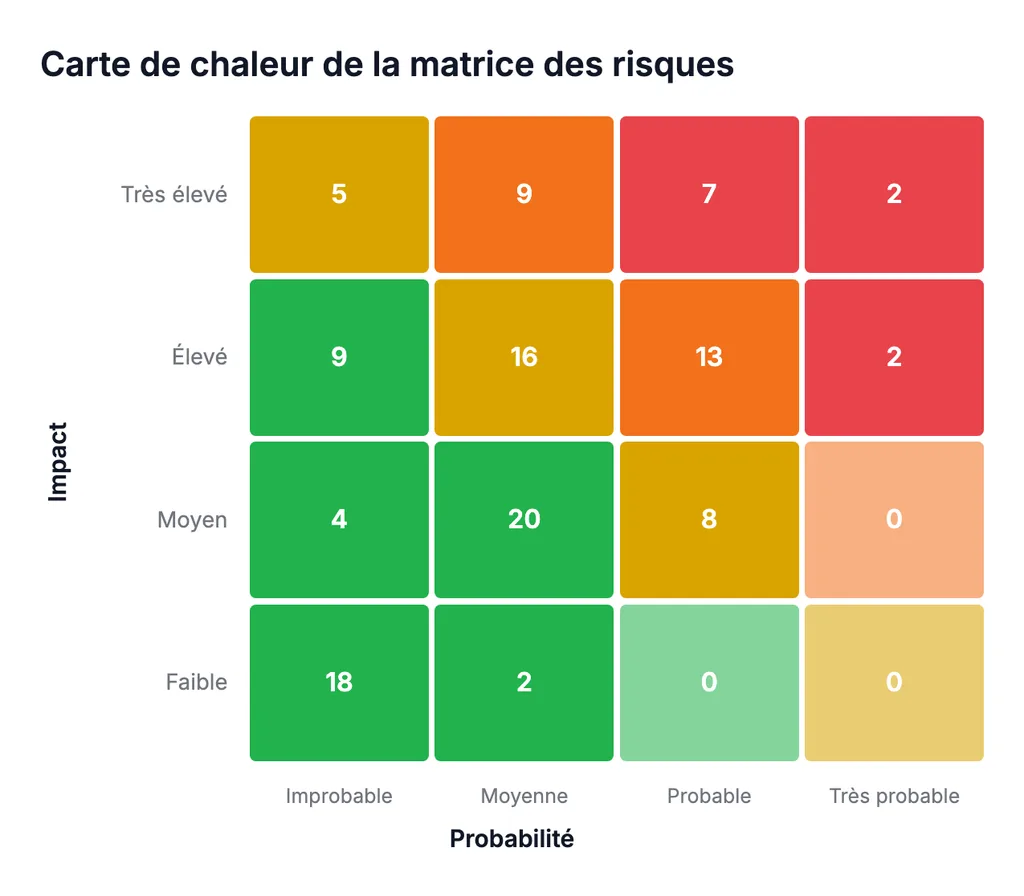
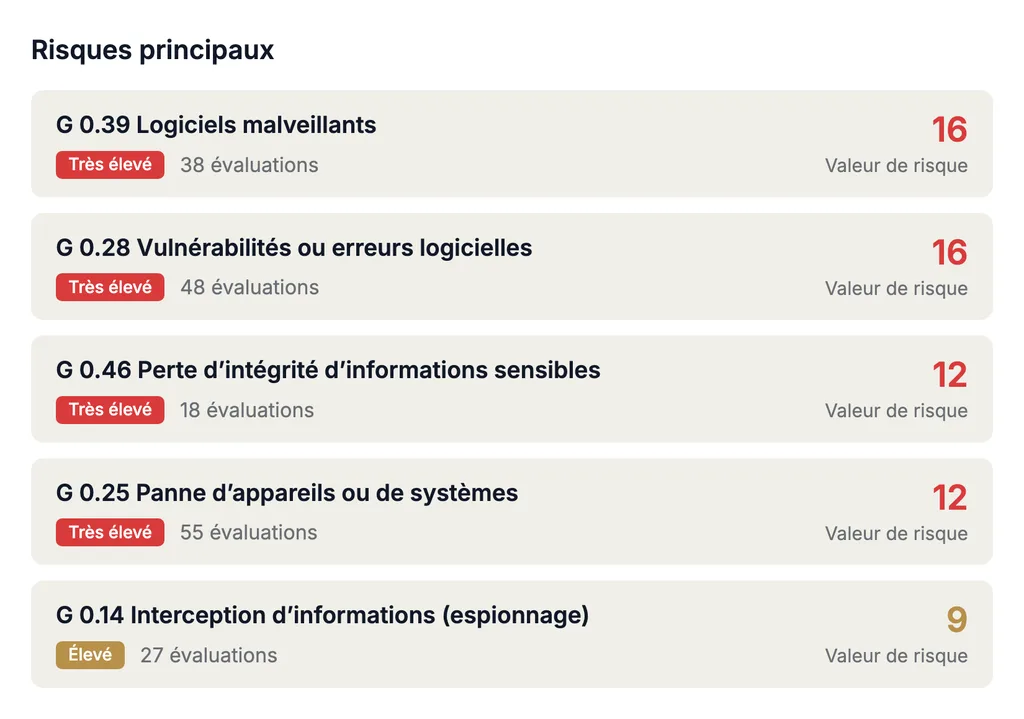
Identifiez les menaces par actif — à partir de catalogues standard ou des vôtres — et évaluez vraisemblance et impact dans une matrice de risques configurable. Pour chaque risque, l’option de traitement est fixée, reliée aux actions, et le risque résiduel est suivi dans le temps — l’approche « tous risques » qu’exige NIS2.
05 / 07 · Reporting et analyse de données
Rapports pour la direction, l’audit et l’autorité de supervision
Générez le statut de mise en œuvre, le plan de traitement des risques et les rapports de risques à partir de vos propres données — comme modèle de rapport par référentiel ou comme rapport personnalisé. Les tableaux de bord montrent l’état à la direction ; la diffusion est assurée par l’intégration Teams et le mail bot de Complaica, et les outils externes de BI et d’analyse lisent les données via l’API REST ou des data marts.
06 / 07 · Gestion des tâches et collaboration
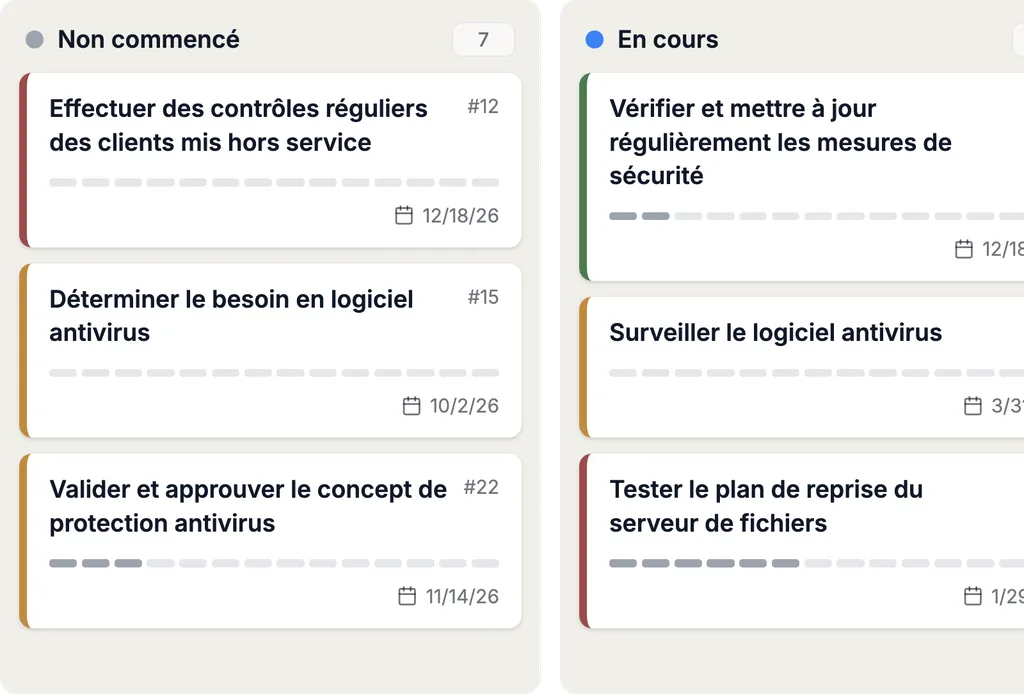
Actions, incidents de sécurité et échéances
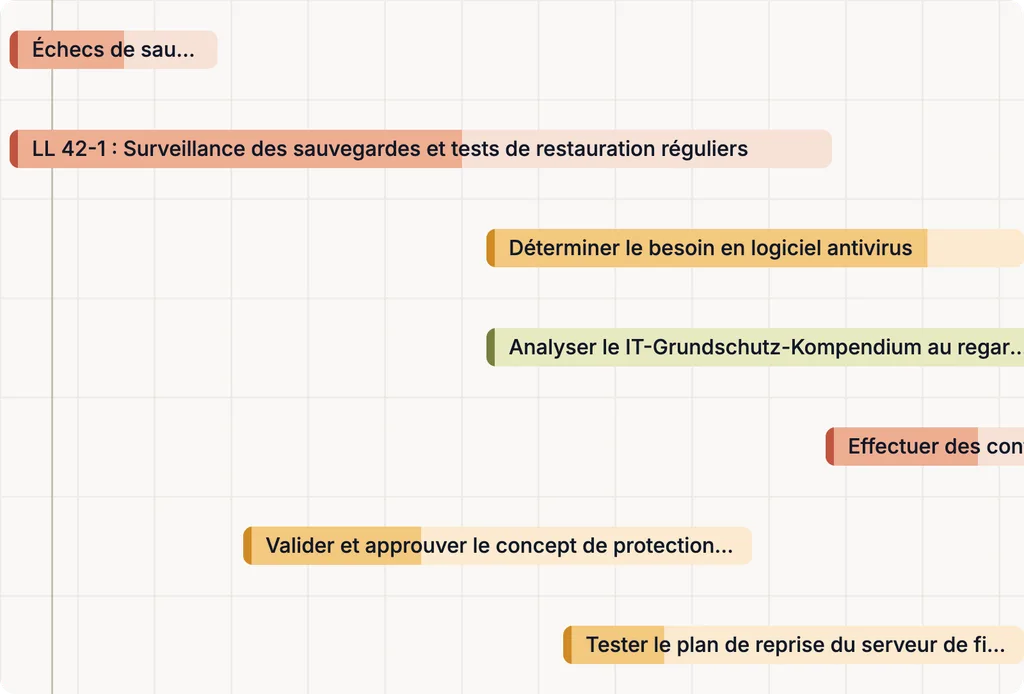
Les actions, les tâches et les incidents de sécurité portent responsables, échéances et statut ; chaque changement de statut est consigné avec auteur et date. Lors d’un incident de sécurité, les délais de notification sont suivis comme échéances — 24 heures, 72 heures, rapport final. Les participants internes et externes travaillent dans le même système : l’accès est accordé par objet et par lien.
07 / 07 · Intégrations et automatisation
Intégrations Complaica
Via l’API REST, Complaica relie les systèmes de gestion des actifs et les CMDB — Microsoft Azure, i-doit, GLPI, FNT Command et d’autres — et maintient l’inventaire des actifs en phase avec la réalité. Jira, Microsoft Planner et d’autres peuvent être connectés comme systèmes de tâches.
Les données de l’application sont disponibles via des data marts prédéfinis, l’API REST ou MCP pour les systèmes externes d’analyse et de reporting.
Outil NIS2 Complaica : du risque à la preuve
Un seul jeu de données relié : chaque objet renvoie au suivant — du périmètre et de l’actif jusqu’au tableau de bord pour la direction.
- 01
Périmètre
Organisation, sites et services qui relèvent de NIS2 — avec leurs responsables.
- 02
Actifs
Processus, systèmes, données et prestataires, avec leurs dépendances.
- 03
Risques
Identifier les menaces par actif et les évaluer dans la matrice de risques.
- 04
Exigences§ 30 BSIG · Règlement (UE) 2024/2690
Évaluer et justifier le degré de mise en œuvre par exigence.
- 05
Actions
Suivre la mise en œuvre avec responsables, échéances et statut.
- 06
Preuves
Déposer documents et évaluations sur l’objet, avec auteur et date.
- 07
Incidents de sécuritéDélais de notification selon le § 32 BSIG
Évaluer les incidents et les gérer avec leurs délais — 24 heures, 72 heures, rapport final.
- 08
Tableaux de bord
Le taux de conformité sous forme de total — pour la direction, l’audit et l’autorité de supervision.
Pourquoi Complaica comme logiciel NIS2 ?
Six raisons pour lesquelles des entreprises et des organisations mettent en œuvre NIS2 avec Complaica et en apportent la preuve.
Logiciel et conseil d’experts
Logiciel ISMS et conseil d’une seule source : nos experts compliance accompagnent la vérification de l’applicabilité, la mise en œuvre et la preuve — aussi loin que vous en avez besoin.
NIS2 prête à l’emploi — avec le règlement (UE) 2024/2690
Les mesures de gestion des risques selon le § 30 BSIG, le règlement d’exécution (UE) 2024/2690 avec ses art. 1 à 14 et son annexe, des modèles de rapports et des guides sont préparés. Vous ne partez pas de zéro.
Le taux de conformité en un seul chiffre
Les tableaux de bord cumulent le statut de mise en œuvre de l’exigence individuelle jusqu’à l’organisation. La direction voit où en est l’entreprise — sans que personne ne consolide des tableurs.
Intégrations, API et reporting
Systèmes CMDB et de gestion des actifs, Jira, SAP et Microsoft Azure via l’API REST ; rapports, tableaux de bord, IA et data marts pour la direction et les auditeurs.
Du premier état des lieux à la preuve continue
Un seul jeu de données pour la mise en place, l’exploitation et les audits récurrents : l’état reste à jour entre les audits, rien n’est reconstruit.
Conformité NIS2 avec l’assistance de l’IA
Grâce à l’intégration optionnelle de l’IA (MCP), Complaica répond aux questions sur NIS2, la BSIG et le règlement d’exécution (UE) 2024/2690, explique les exigences, aide pour les actions et les tâches et trouve des réponses dans vos propres politiques et documents. Elle soutient le travail dans l’ISMS — l’évaluation et la décision restent les vôtres.
- 01Répondre aux questions sur NIS2, la BSIG et le règlement d’exécution (UE) 2024/2690
- 02Expliquer les exigences — ce qui est exigé et ce qui vaut comme preuve
- 03Proposer, formuler et attribuer des actions et des tâches
- 04Analyser vos politiques, procédures et documents et répondre aux questions à leur sujet
- 05Expliquer l’utilisation de Complaica — quelle fonction pour quoi
Témoignages clients sur l’ISMS avec Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Conseil pour la mise en œuvre de NIS2
Sécurité de l’information as a Service : nos experts accompagnent la mise en œuvre de NIS2, de la vérification de l’applicabilité à la preuve — dans la mesure dont vous avez besoin.
- Vérification de l’applicabilité et analyse d’écarts
Votre entreprise relève-t-elle de NIS2 — et comme quel type d’entité ? Ensuite, la comparaison de votre situation actuelle avec le § 30 BSIG et, là où il s’applique, le règlement d’exécution (UE) 2024/2690. Résultat : une liste d’écarts priorisée et un plan de mise en œuvre.
- Construction et mise en place de l’ISMS
Périmètre, organisation, structure des actifs et rôles sont créés dans Complaica. Vous obtenez un ISMS opérationnel avec les processus qu’exige NIS2.
- Gestion des risques et planification des actions
Définir la méthodologie et la matrice de risques, identifier, analyser et évaluer les risques, choisir les options de traitement et en déduire le plan de traitement des risques.
- Gestion des incidents et voies de notification
Processus de gestion des incidents de sécurité, évaluation de leur importance et voies de notification pour les délais de 24 heures, 72 heures et un mois.
- Politiques, formation et direction
Rédaction et maintenance des politiques et lignes directrices qu’exige NIS2, ainsi que formations pour le personnel et la direction selon le § 38 BSIG.
- Responsable externe de la sécurité de l’information
Un interlocuteur pour votre ISMS, temporaire ou permanent — pour les organisations qui n’ont pas de rôle dédié.
Gérer NIS2 et ISO 27001 ensemble
NIS2 et ISO 27001 se recoupent sur de nombreux sujets organisationnels et techniques — gestion des risques, traitement des incidents de sécurité, chaîne d’approvisionnement, contrôle d’accès. Complaica gère les deux référentiels sur les mêmes actifs, risques, actions et preuves : ce qui est déjà documenté dans l’ISMS pour ISO 27001 avec Complaica peut — dans la mesure où cela convient sur le fond — être utilisé aussi pour les exigences correspondantes de NIS2. Des actions communes et des preuves communes évitent la double maintenance. Une certification ISO 27001 ne signifie pas pour autant que les obligations de NIS2 sont remplies : l’enregistrement ainsi que les obligations de notification et de preuve s’y ajoutent.
Il en va de même pour les autres référentiels et normes pris en charge — BSI IT-Grundschutz, DORA, TISAX ou la gestion de la protection des données selon le RGPD. Chaque référentiel est mis à disposition avec son catalogue d’exigences ; vos propres catalogues s’ajoutent à tout moment. En savoir plus sur la plateforme de conformité Complaica et sur le logiciel ISMS.
Questions fréquentes sur le logiciel NIS2 et la conformité NIS2
Qu’est-ce que NIS2 ?
NIS2 est la directive (UE) 2022/2555 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité dans l’ensemble de l’Union. Elle impose aux entités importantes et essentielles des mesures de gestion des risques, la notification des incidents importants et l’enregistrement, et soumet la direction à des obligations propres. En Allemagne, la loi de transposition de NIS2 l’a transposée dans la loi BSI (BSIG), applicable dans sa nouvelle version depuis le 6 décembre 2025.
Qu’est-ce qu’un logiciel NIS2 ?
Un logiciel NIS2 représente les obligations de NIS2 dans un seul modèle de données — périmètre, actifs, exigences, risques, actions, incidents de sécurité et preuves — et les relie entre eux. Sur le fond, c’est un logiciel ISMS livré avec le catalogue d’exigences de NIS2 : au lieu de maintenir à la main la cohérence de tableurs, vous gérez chaque objet une seule fois, et les rapports et tableaux de bord sont générés à partir des données.
Comment un logiciel aide-t-il à mettre en œuvre NIS2 ?
Un logiciel de mise en œuvre de NIS2 ne remplace pas le travail, il l’organise : les exigences de NIS2 sont disponibles sous forme de catalogue, et chacune est évaluée, justifiée et étayée par des preuves. Les risques et les actions sont rattachés aux actifs qu’ils concernent, les échéances et les responsables sont enregistrés. La conformité NIS2 peut ainsi être documentée et l’état rapporté à tout moment — sans que personne ne consolide des tableurs.
Quelles exigences de NIS2 Complaica prend-il en charge ?
Complaica accompagne toute la mise en œuvre de NIS2 : les dix mesures de gestion des risques selon le § 30 BSIG, pour les types d’entités concernés le règlement d’exécution (UE) 2024/2690 avec ses art. 1 à 14 et les 13 domaines de son annexe, la gestion des incidents de sécurité avec les délais de notification selon le § 32 BSIG et la vue pour la direction selon le § 38 BSIG. Les catalogues sont évalués sur votre arborescence d’actifs.
Quelles mesures de gestion des risques sont exigées par NIS2 ?
Le § 30 BSIG cite dix domaines que les mesures doivent au moins couvrir : analyse des risques et politiques de sécurité, gestion des incidents, continuité des activités et gestion des crises, sécurité de la chaîne d’approvisionnement, sécurité de l’acquisition, du développement et de la maintenance, évaluation de l’efficacité, formations, cryptographie, sécurité des ressources humaines et contrôle d’accès, ainsi qu’authentification à plusieurs facteurs et communications sécurisées. Les mesures doivent être appropriées, proportionnées et efficaces, et leur respect doit être documenté.
Que prévoit le règlement d’exécution (UE) 2024/2690 ?
Il fixe les règles d’application de la directive NIS2. Les articles 1 et 2 établissent, avec l’annexe, les exigences techniques et méthodologiques liées aux mesures de gestion des risques ; les articles 3 et 4 déterminent quand un incident de sécurité est considéré comme important ; les articles 5 à 14 le font pour certains types d’entités — des fournisseurs de services DNS aux prestataires de services de confiance, en passant par les services d’informatique en nuage et de centres de données. Le règlement ne s’applique directement qu’à ces types d’entités.
À quelles entreprises le règlement d’exécution (UE) 2024/2690 s’applique-t-il ?
Le règlement d’exécution (UE) 2024/2690 ne s’applique directement qu’aux types d’entités qu’il cite lui-même : les fournisseurs de services DNS, les registres des noms de domaine de premier niveau, les fournisseurs de services d’informatique en nuage et de services de centres de données, les fournisseurs de réseaux de diffusion de contenu (CDN), les fournisseurs de services gérés et de services de sécurité gérés (Managed Service Provider, Managed Security Service Provider), les fournisseurs de places de marché en ligne, de moteurs de recherche en ligne et de plateformes de services de réseaux sociaux, ainsi que les prestataires de services de confiance. Pour toutes les autres entités importantes et essentielles, ce sont les obligations de la BSIG qui s’appliquent ; le règlement peut leur servir de repère, mais il n’est pas contraignant pour elles.
Quelles obligations de notification s’appliquent aux incidents de sécurité NIS2 ?
Selon le § 32 BSIG, les incidents de sécurité importants doivent être notifiés au guichet commun de notification du BSI et du BBK : par une alerte précoce, une notification et un rapport final, complétés à la demande du BSI par des rapports intermédiaires. Complaica gère les incidents de sécurité avec horodatage, responsables et délais et consigne chaque étape avec auteur et date. La notification elle-même, c’est vous qui la déposez auprès du guichet de notification.
Que signifient les délais de 24 et 72 heures de NIS2 ?
Les deux délais courent à partir du moment où l’entité a connaissance d’un incident de sécurité important. L’alerte précoce est due dans les 24 heures ; la notification, qui confirme ou met à jour les premières informations, dans les 72 heures. Le rapport final suit au plus tard un mois après cette notification ; si l’incident est encore en cours, un rapport d’avancement le remplace.
Comment Complaica soutient-il la sécurité de la chaîne d’approvisionnement NIS2 ?
Prestataires et fournisseurs sont gérés comme des actifs et reliés aux processus métier et aux services qui en dépendent. Pour chaque prestataire, il est possible d’évaluer les exigences, d’identifier et de traiter les risques fournisseurs et de déposer des preuves. Le graphe et la matrice de dépendances montrent quel service dépend de quel fournisseur.
Quelles sont les obligations de la direction selon NIS2 ?
Selon le § 38 BSIG, la direction doit mettre en œuvre les mesures de gestion des risques, superviser leur mise en œuvre et suivre régulièrement des formations. Les tableaux de bord et les rapports de Complaica sont donc conçus pour la vue de la direction : le taux de conformité, les principaux risques et les actions ouvertes sur une seule page.
Comment Complaica affiche-t-il le taux de conformité NIS2 ?
Chaque exigence reçoit un statut de mise en œuvre. Complaica le cumule de bas en haut — de l’exigence au domaine, puis à l’organisation — et l’affiche dans des tableaux de bord : en valeur globale, par domaine, par site et par rapport au mois précédent. Le taux de conformité est une synthèse établie par Complaica à partir de vos propres évaluations, et non un indicateur défini par une autorité.
Qui est concerné par NIS2 ?
L’applicabilité découle du secteur, de la taille et de l’activité. Sont visées les entités des secteurs des annexes 1 et 2 de la BSIG — par exemple énergie, transport, santé, infrastructure numérique, services TIC ou industrie manufacturière — en règle générale à partir de 50 salariés ou de plus de 10 millions d’euros de chiffre d’affaires annuel et de total du bilan annuel ; certaines entités en relèvent quelle que soit leur taille. Nous vérifions volontiers avec vous si votre entreprise est concernée.
Quel est le lien entre NIS2 et ISO 27001 ?
NIS2 relève de la loi, ISO 27001 est une norme pour l’ISMS — sur le fond, les deux se recoupent sur de nombreux sujets, de la gestion des risques au contrôle d’accès. Dans Complaica, NIS2 et ISO 27001 sont évaluées sur le même modèle de périmètre et utilisent les mêmes actifs, risques, actions et preuves. Il en va de même pour TISAX, BSI IT-Grundschutz, DORA, le RGPD et ISO 22301 : ce qui est déjà documenté peut — dans la mesure où cela convient sur le fond — être utilisé pour chaque référentiel concerné.
Une certification ISO 27001 suffit-elle pour NIS2 ?
Elle couvre une part importante des exigences du § 30 BSIG, mais ne remplace ni l’enregistrement ni les obligations de notification et de preuve. Dans Complaica, les deux référentiels utilisent les mêmes actifs, risques, actions et preuves ; l’écart apparaît sous forme de liste d’exigences ouvertes.
Existe-t-il une certification NIS2 pour les logiciels ?
Non. NIS2 est un texte de loi, pas une norme de certification : il n’existe de certificat NIS2 ni pour les entités ni pour les logiciels. L’entité doit mettre en œuvre les mesures et pouvoir le prouver à la demande de l’autorité de supervision ; c’est l’autorité compétente qui apprécie si l’obligation est remplie. Complaica tient les preuves correspondantes à disposition sur l’objet qu’elles attestent.
Complaica peut-il être exploité on-premises ?
Oui. Complaica est disponible en SaaS et on-premises : la variante SaaS est hébergée en Allemagne ; on-premises, vous exploitez le logiciel de conformité NIS2 dans votre propre infrastructure. La licence coûte le même prix dans les deux cas.
Un ISMS existant peut-il être migré vers Complaica ?
Oui. Complaica importe et exporte des données depuis et vers Excel, via l’API REST et depuis d’autres outils ISMS ; la migration de vos données est gratuite et accompagnée par nos spécialistes. Vous évaluez ainsi l’outil sur votre propre jeu de données plutôt que sur des données de démonstration.
Quels systèmes peuvent être intégrés à Complaica ?
Via l’API REST, des systèmes de gestion des actifs et des CMDB comme i-doit, GLPI, FNT Command et d’autres, ainsi que Jira, SAP et Microsoft Azure. Les données de l’application sont disponibles via des data marts pour les systèmes externes d’analyse et de reporting, et un assistant IA peut être connecté via MCP.
Combien de temps dure la mise en place ?
Pour un périmètre défini, les premiers rapports de situation fiables sont généralement disponibles après quelques semaines — selon la documentation existante et les ressources disponibles. Avec des contenus préparés et du conseil, les petites organisations se situent dans le bas de la fourchette.
Démarrer NIS2 avec Complaica
Découvrir le logiciel NIS2 Complaica : le tester, demander une démo ou parler de votre mise en œuvre de NIS2 et d’un ISMS existant — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.