Outil Grundschutz++
pour votre ISMS
Avec Complaica, vous mettez en œuvre Grundschutz++ sur le jeu de données de votre ISMS existant. Reliez les exigences aux actifs, planifiez les mesures et documentez les audits internes — de façon centralisée et traçable.
- 01Catalogue utilisateur Grundschutz++ en catalogue OSCAL, mis à jour directement depuis le GitHub du BSI
- 02Les cinq étapes du processus de la Methodik-GS++ — du recensement et de la planification à l’amélioration continue
- 03Migration depuis IT-Grundschutz et ISO 27001 sur la base des mappings du BSI
- 04Audits internes selon PERF.3 et ISO 19011 : programme d’audit, plan d’audit, schéma d’évaluation, rapport d’audit
- 05Intégration IA (MCP) et conseil d’experts — Co-Intelligence
Mettre en œuvre et gérer Grundschutz++ avec Complaica
Ce que le logiciel Grundschutz++ apporte à votre mise en œuvre — en un coup d’œil.
- 01Catalogue utilisateur Grundschutz++ en catalogue OSCAL — importé et mis à jour directement depuis le GitHub du BSI
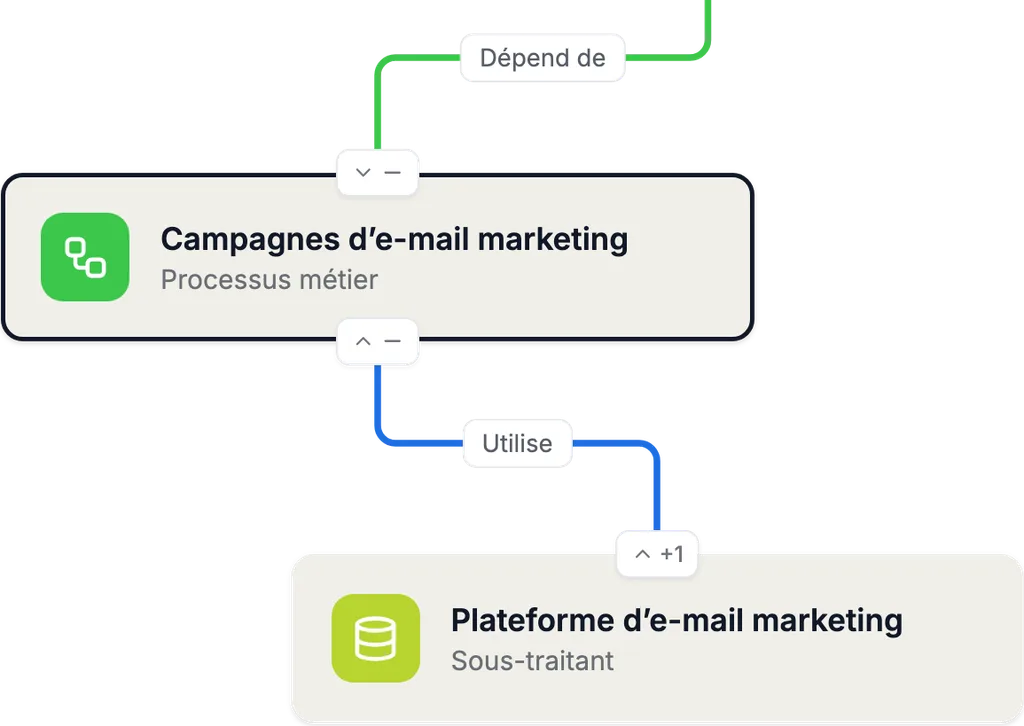
- 02Réutiliser les données ISMS : actifs, risques, mesures et preuves issus d’IT-Grundschutz ou d’ISO 27001
- 03Paquet d’exigences à partir des actifs et des catégories d’objets cibles — avec héritage, niveau de sécurité et liens des exigences
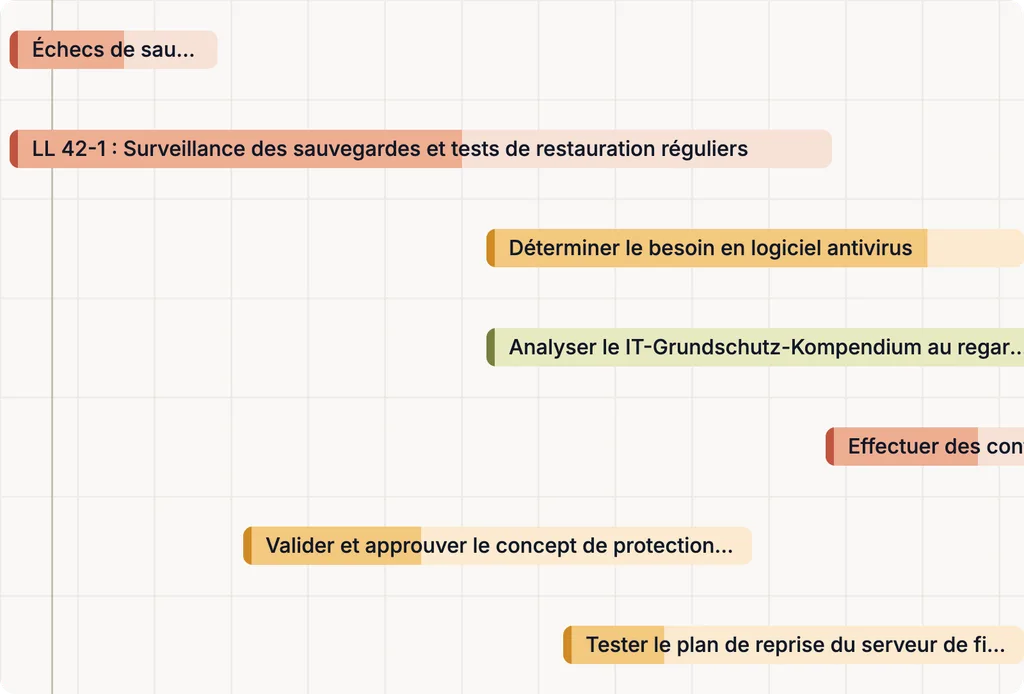
- 04Planifier les mesures : responsables, échéances, exceptions et statut « mise en œuvre » ou « non mise en œuvre »
- 05Audits internes, constats et revue de direction selon PERF.3 et ISO 19011
- 06Les cinq étapes du processus de la Methodik-GS++ et l’intégration IA (MCP) avec des vues directement dans le chat
Pourquoi Complaica comme outil Grundschutz++ ?
Six raisons pour lesquelles les organismes construisent et exploitent leur ISMS selon Grundschutz++ avec Complaica.
Logiciel et conseil d’experts
Logiciel ISMS et conseil d’un même fournisseur : nos experts conformité accompagnent la mise en place, la migration, l’exploitation et la préparation de l’audit — dans la mesure dont vous avez besoin.
Directement à l’état de l’art
Le catalogue utilisateur vient de la Bibliothèque de l’état de l’art du BSI et reste à jour avec elle — sans ressaisie, sans attendre une édition.
Migration plutôt que reconstruction
Ce qui est saisi pour IT-Grundschutz est conservé et transposé dans le système de Grundschutz++ ; pendant la transition, les deux référentiels fonctionnent en parallèle.
Conçu pour des exigences lisibles par machine
Héritage par catégories d’objets cibles, consolidation, paramètres et métadonnées sont exploités par le logiciel au lieu d’être tenus à la main — la mise en œuvre outillée que recommande le guide du BSI.
De l’audit interne à la certification
Programme d’audit, constats, corrections et revue de direction sur un même jeu de données — pour le premier audit selon Grundschutz++ et tous les suivants.
Grundschutz++ dans Complaica : du catalogue à la preuve
Voici comment vous travaillez avec le logiciel Grundschutz++ : cinq étapes sur un même jeu de données, chacune s’appuyant sur la précédente.
- 01
Catalogue
Catalogue utilisateur · OSCAL
Importer le catalogue utilisateur Grundschutz++ en catalogue OSCAL depuis la Bibliothèque de l’état de l’art du BSI ; un nouvel import met à jour le même standard.
- 02
Actifs
Catégories d’objets cibles
Recenser les actifs ou les reprendre d’une CMDB, de la gestion des actifs ou de Microsoft Azure et les affecter aux catégories d’objets cibles.
- 03
Exigences
Paquet d’exigences
Les exigences des catégories forment le paquet d’exigences — avec niveau de sécurité, menaces et liens issus du catalogue.
- 04
Mesures
Planification de la mise en œuvre
Planifier les exigences ouvertes en mesures avec responsables, échéances et statut ; justifier et autoriser les exceptions.
- 05
Preuves
Piste d’audit · rapports
Déposer documents et évaluations sur l’objet, avec auteur et date ; rapports et tableaux de bord montrent l’état pour la direction et l’audit.
Migration d’IT-Grundschutz et d’autres normes vers Grundschutz++
La migration est une transition, pas une reconstruction : processus métier, actifs, risques, mesures et preuves restent en place et sont transposés dans le système de Grundschutz++. Elle s’appuie sur les mappings que le BSI publie dans la Bibliothèque de l’état de l’art. Jusqu’à la fin de la certifiabilité d’IT-Grundschutz, les deux référentiels peuvent être menés en parallèle.
Depuis le compendium IT-Grundschutz
Le mapping du BSI fait correspondre les exigences du compendium, édition 2023, à celles de Grundschutz++ — avec le type de relation : égale, sous-ensemble, sur-ensemble ou intersection. Dans Complaica, chaque exigence montre d’où elle vient et quelle évaluation doit être revérifiée.
Mapping IT-Grundschutz 2023 → GS++
Des objets cibles aux catégories
Les objets cibles de l’analyse de structure deviennent des actifs auxquels sont affectées une ou plusieurs catégories d’objets cibles — selon leur fonction dans le processus métier, pas seulement selon des critères techniques. Les catégories parentes sont héritées.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Reclasser le besoin de protection
Trois catégories deviennent deux : processus métier et informations sont classés « normal » ou « élevé ». Un besoin de protection élevé conduit à une évaluation des risques dédiée selon la méthode choisie.
GC.7.1.2 · GC.7.2 · STM.4.1
Assainir le statut de mise en œuvre
« Partiellement » et « superflue » disparaissent. Les exigences partiellement mises en œuvre deviennent « non mises en œuvre » et entrent dans la planification ; les écarts justifiés deviennent des exceptions autorisées et documentées.
UMS.1.1 · UMS.2 · UMS.5
Depuis ISO 27001
Pour un ISMS selon ISO/IEC 27001, le mapping du BSI fait correspondre les mesures de l’annexe A aux exigences de la méthodologie et du catalogue utilisateur. Contexte, politique, gestion des risques et audits se retrouvent dans les pratiques ISMS.
Mapping ISO/IEC 27001:2022 annexe A → GS++
Audits internes selon Grundschutz++ et ISO 19011
Grundschutz++ exige, dans la pratique Surveillance et évaluation, un programme d’audit avec des audits internes planifiés selon les risques (PERF.3). Les lignes directrices pour le programme d’audit, la conduite des audits et la compétence des auditeurs viennent d’ISO 19011:2026. Complaica relie les deux au paquet d’exigences.
- 01Créer et tenir à jour des programmes d’audit avec leurs audits — p. ex. le premier audit selon Grundschutz++ (PERF.3.1)
- 02Choisir les objets et la profondeur d’audit dans le paquet d’exigences selon les risques (PERF.3.1.2)
- 03Mener les audits en sessions : évaluer chaque exigence conforme, partielle, non conforme ou non applicable, avec l’avancement par session
- 04Un schéma d’évaluation uniforme pour tous les audits et référentiels (PERF.3.2.1)
- 05Créer les constats directement sur l’exigence — en observation ou non-conformité, avec statut et gravité
- 06Rapports d’audit avec statut par programme, audit et référentiel (PERF.3.2)
- 07Revues de direction avec éléments d’entrée, conclusions, activités et historique (PERF.4)
- 08Faire entrer les non-conformités dans le plan de correction et d’amélioration et vérifier l’efficacité (VRB)
- ISO 19011:2026
Les lignes directrices pour l’audit des systèmes de management, édition 4 de mai 2026 : principes de l’audit, management d’un programme d’audit, réalisation des audits, compétence et évaluation des auditeurs — pour les audits internes comme externes.
- La suite du cycle PDCA
Les non-conformités issues des audits sont examinées quant à leurs causes et à leur récurrence (VRB.2), les corrections sont planifiées (VRB.4, VRB.5) et leur efficacité est vérifiée (VRB.6) ; les rapports d’audit alimentent le rapport de direction (PERF.4.1.4).
- La couche d’audit du BSI
Le guide annonce une couche d’audit propre, la Bibliothèque de l’état de l’art une couche d’évaluation pour des artefacts d’audit lisibles par machine. Aucune des deux n’est encore publiée (au 23 octobre 2026).
Grundschutz++ avec l’assistance de l’IA
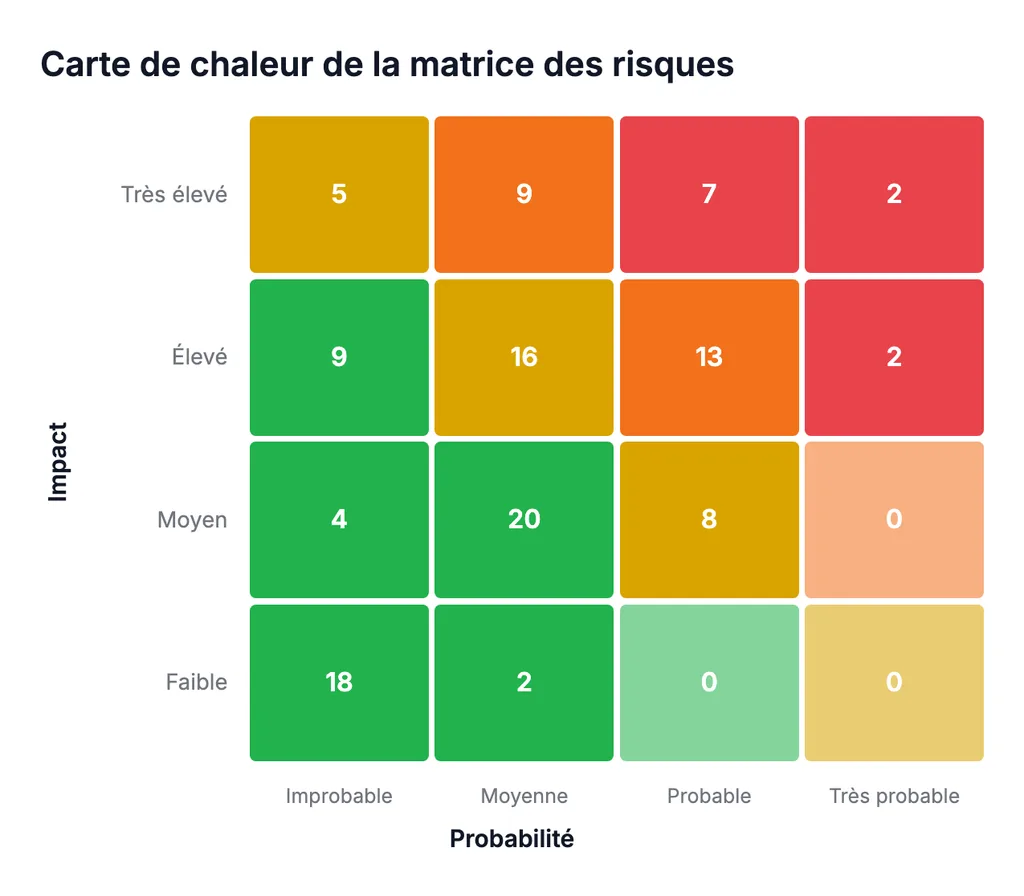
Grâce à l’intégration IA optionnelle (MCP), Complaica répond aux questions sur Grundschutz++, explique les pratiques et les exigences, aide pour les mesures et les tâches et trouve des réponses dans vos propres politiques et documents. Avec MCP Apps, Complaica répond dans le chat non seulement par du texte, mais par des vues interactives de vos données — comme la matrice des risques d’un actif ou les objets du domaine d’information. L’évaluation et la décision vous reviennent.
- 01Matrice des risques, listes d’objets et autres vues directement dans le chat — avec MCP Apps, dans des assistants IA comme Claude
- 02Répondre aux questions sur la Methodik-GS++ et le catalogue utilisateur
- 03Expliquer les exigences — ce qui est demandé et quelle documentation convient
- 04Proposer, formuler et attribuer des mesures et des tâches
- 05Analyser vos politiques, procédures et documents et répondre aux questions à leur sujet
- 06Expliquer l’utilisation de Complaica — quelle fonction pour quoi
Exploitation et mise en place : SaaS ou on-premises
Complaica fonctionne là où votre organisation en a besoin — la licence coûte la même chose dans les deux cas.
- SaaS hébergé en Allemagne
La variante SaaS est exploitée en Allemagne ; vous travaillez dans le navigateur, sans infrastructure propre.
- On-premises dans votre infrastructure
Vous exploitez Complaica dans votre propre environnement — pour les organisations dont les données ne doivent pas quitter la maison.
- Reprendre les données existantes
Import et export depuis et vers Excel et via l’API REST ; nos spécialistes accompagnent gratuitement la reprise de vos données.
- Mise en place accompagnée
Nos consultants accompagnent la mise en place et la migration dans la mesure dont vous avez besoin ; l’intégration de vos applications est gratuite.
Conseil Grundschutz++
La sécurité de l’information en tant que service : du conseil tout au long de la Methodik-GS++ — de l’analyse d’écarts à la migration et à l’audit interne, dans la mesure dont vous avez besoin.
- Analyse d’écarts par rapport au catalogue utilisateur
Comparaison de votre situation actuelle avec les exigences de Grundschutz++. Résultat : une liste d’écarts priorisée par niveau de sécurité et niveau d’effort.
- Migration depuis IT-Grundschutz
Planification et accompagnement de la transition — actifs et catégories d’objets cibles, besoin de protection, statut de mise en œuvre et paquet d’exigences, sur votre jeu de données existant.
- Mise en place de l’ISMS selon la Methodik-GS++
Contexte, politique, périmètre, classification de la sécurité de l’information et organisation de la sécurité — l’étape 1 du processus comme base de tout le reste.
- Évaluation des risques
Choix et introduction d’une méthode de gestion des risques de sécurité de l’information et évaluations des risques pour les processus métier à besoin de protection élevé.
- Audits internes
Mettre en place le programme d’audit, mener ou accompagner les audits internes selon PERF.3 et ISO 19011, faire entrer les constats dans le plan d’amélioration.
- Préparation à la certification
Préparation à une certification ISO 27001 sur la base de Grundschutz++, qui selon le plan de jalons du BSI doit pouvoir être demandée à partir du 1er janvier 2027.
- Responsable externe de la sécurité de l’information
Un interlocuteur pour votre ISMS, temporaire ou permanent — pour les organisations qui n’ont pas de rôle dédié.
Témoignages clients sur l’ISMS avec Complaica
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Ce qui change avec Grundschutz++
Grundschutz++ n’est pas une nouvelle édition du compendium, mais un référentiel reconstruit : le catalogue utilisateur Grundschutz++ remplace le compendium IT-Grundschutz (IT-Grundschutz-Kompendium), la Methodik-GS++ la méthodologie IT-Grundschutz du BSI-Standard 200-2. Les principales différences — avec les exigences dans lesquelles Grundschutz++ les règle.
| IT-Grundschutz (compendium 2023) | Grundschutz++ | |
|---|---|---|
| Référentiel | Compendium IT-Grundschutz en éditions annuelles, dernière édition 2023 ; méthodologie dans le BSI-Standard 200-2 | Catalogue utilisateur au format OSCAL dans la Bibliothèque de l’état de l’art, publié en continu sur GitHub ; méthodologie dans le guide de la Methodik-GS++ |
| Structure | Modules (Bausteine) répartis en dix couches, d’ISMS et ORP à NET et INF | 20 pratiques (Praktiken) : six de la méthodologie (GC, STM, UMS, VRB, PERF, RISK), huit organisationnelles et six techniques — environ 1 000 exigences |
| Modélisation | Les modules sont affectés aux objets cibles (Zielobjekte) | Les actifs sont affectés aux catégories d’objets cibles ; les exigences sont héritées le long de la hiérarchie et consolidées dans le paquet d’exigences (STM.2.1.3 à STM.2.1.4.2) |
| Besoin de protection | normal, élevé ou très élevé par objet cible et objectif de protection, hérité selon le principe du maximum | « normal » ou « élevé » par processus métier ou information, fixé avec la direction (GC.7.1.2) ; « élevé » entraîne une évaluation des risques dédiée (GC.7.2) |
| Approche de protection | Protection de base, standard et du noyau ; exigences de base, standard et pour besoin de protection élevé | Niveau de sécurité (Sicherheitsniveau) par exigence — normal-SdT ou élevé (erhöht) —, vérifiable dans le paquet d’exigences (STM.3.1) |
| Caractère obligatoire | DOIT et DEVRAIT, chacun aussi à la forme négative | MUSS, SOLLTE et KANN (doit, devrait, peut) selon DIN 820-2, plus un niveau d’effort de 0 à 5 par exigence pour prioriser |
| Statut de mise en œuvre | oui, partiellement, non, superflue | « mise en œuvre » ou « non mise en œuvre » — mise en œuvre seulement si toutes les exigences dépendantes le sont aussi (UMS.1.1) ; écarts via la gestion des exceptions (UMS.5) |
| Risque | Analyse des risques selon le BSI-Standard 200-3 | Évaluation des risques (Risikobetrachtung) avec la méthode de votre choix, p. ex. ISO 27005, ISO 31000 ou BSI-Standard 200-3 (GC.12.1, RISK.1.1) |
| Objectifs de protection | Confidentialité, intégrité, disponibilité | plus l’authenticité ; les exigences indiquent avec quelle force elles agissent sur chaque objectif de protection |
| Contrôle | IT-Grundschutz-Check et documents de référence A.1 à A.6 | Programme d’audit, audits internes fondés sur les risques, schéma d’évaluation uniforme et rapports d’audit (PERF.3) |
Methodik-GS++ : cinq étapes du processus dans le cycle PDCA
Complaica couvre les cinq étapes du processus (Prozessschritte) du guide de la méthodologie Grundschutz++ dans sa version de mars 2026. Chaque étape correspond à une pratique ISMS du catalogue utilisateur ; ses exigences s’appliquent une seule fois à l’ensemble du domaine d’information (STM.2.1.1).
- 01
Recensement et planification
Plan · chapitre 2 Pratique GC
Fixer le contexte, la gestion de la conformité, les parties intéressées, la politique, le périmètre, la classification de la sécurité de l’information, l’organisation de la sécurité et la gestion des risques.
- 02
Analyse des exigences
Plan · chapitre 3 Pratique STM
Délimiter le domaine d’information, recenser les actifs et affecter les catégories d’objets cibles, modéliser, compléter et consolider le paquet d’exigences.
- 03
Mise en œuvre
Do · chapitre 4 Pratique UMS
Déterminer le statut de mise en œuvre, évaluer les manques, planifier, prioriser, valider et suivre la mise en œuvre.
- 04
Surveillance
Check · chapitre 5 Pratique PERF
Évaluer la performance de l’ISMS, surveiller la conformité, mener les audits internes et la revue de direction, valider les exigences.
- 05
Amélioration continue
Act · chapitre 6 Pratique VRB
Analyser les non-conformités, planifier les actions correctives et d’amélioration et vérifier leur efficacité.
Les 20 pratiques du catalogue utilisateur
Au lieu de modules, le catalogue utilisateur Grundschutz++ regroupe ses exigences en pratiques (Praktiken). L’abréviation de la pratique précède chaque exigence : GC.7.1.2, par exemple, appartient au groupe GC.7 Classification de la sécurité de l’information de la pratique Gouvernance et conformité. Dans Complaica, chaque pratique est un domaine du catalogue, évaluable jusqu’au domaine d’information.
Méthodologie
6 pratiques · 99 exigences
- GC Gouvernance et conformité 35
- STM Modélisation de la structure 15
- UMS Mise en œuvre 11
- VRB Amélioration 10
- PERF Surveillance et évaluation 24
- RISK Gestion des risques 4
Organisationnelles
8 pratiques · 450 exigences
- ASST Informations et actifs 58
- PERS Personnel 30
- BES Gestion des achats 109
- DLS Pilotage des prestataires 18
- TEST Changements et tests 36
- GEB Gestion des bâtiments 75
- SENS Sensibilisation 87
- NOT Planification d’urgence 37
Techniques
6 pratiques · 451 exigences
- ARCH Architecture 63
- BER Autorisations 92
- DET Détection 82
- REA Traitement des incidents de sécurité 23
- KONF Configuration 157
- DEV Développement 34
Compté dans le catalogue utilisateur Grundschutz++, version de catalogue 2026-10-22 (commit 9fb19de du 23.10.2026) : 1 000 exigences, dont 149 MUSS, 627 SOLLTE et 224 KANN. Les chiffres évoluent avec les publications du BSI.
Le catalogue utilisateur en catalogue OSCAL — directement depuis le GitHub du BSI
Le BSI ne publie plus l’état de l’art par éditions, mais en continu : sous forme de catalogues OSCAL dans la Bibliothèque de l’état de l’art sur GitHub. Complaica intègre le catalogue utilisateur en tant que catalogue OSCAL et le tient à jour.
- Directement depuis la Bibliothèque de l’état de l’art
Complaica récupère le catalogue utilisateur Grundschutz++ résolu directement depuis le dépôt du BSI sur GitHub. Un nouvel import met à jour le même standard local — sans export, sans conversion et sans attendre une nouvelle édition.
- Modifications signalées, évaluations conservées
Les exigences nouvelles, modifiées et supprimées sont signalées. Les évaluations existantes sont conservées. Lorsque le contenu d’une exigence a changé, il convient de revérifier sa validité sur le fond.
- Propriétés et liens des exigences
Ce que le catalogue apporte à une exigence reste attaché à elle : le niveau de sécurité, les menaces et les liens — exigences requises sans lesquelles elle ne compte pas comme mise en œuvre, et exigences associées (UMS.1.1).
- Versions et piste d’audit
Chaque état du catalogue reste traçable comme version, et la piste d’audit des modifications survit aux mises à jour. Pour en savoir plus, voir la page de l’outil OSCAL.
- Sources en ligne autorisées
Outre le catalogue utilisateur Grundschutz++, la BSI Methodik Grundschutz++ en tant que catalogue propre ainsi que NIST SP 800-53 Revision 5 et le NIST Cybersecurity Framework 2.0 sont disponibles comme sources en ligne autorisées. Vos propres catalogues OSCAL s’ajoutent de la même façon.
Plan de jalons : certification prévue dès 2027
La planification du BSI pour la transition selon son plan de jalons (état octobre 2026, vérifié le 23 octobre 2026). Ce sont des dates prévues ; le BSI ajuste le plan en continu — la version de son site web fait foi.
- 27 octobre 2026
Prévu : publication de la Methodik-GS++ lors d’it-sa 2026 à Nuremberg.
- 30 novembre 2026
Prévu : concepts de formation pour praticiens et consultants GS++.
- Décembre 2026
Prévu : exemple d’application fondé sur l’autorité fictive « BDIT ».
- 1er janvier 2027
Prévu : Grundschutz++ devient certifiable — les demandes de certification ISO 27001 sur la base de GS++ doivent pouvoir être déposées, de même pour les consultants GS++ et les responsables d’équipe d’audit GS++.
- 1er trimestre 2027
Prévu : début de la phase early adopter et de la formation complémentaire des consultants et responsables d’équipe d’audit IT-Grundschutz déjà certifiés.
- Février et mars 2027
Prévu : concept de mesure de la performance de l’ISMS dans la méthodologie ; indicateurs de performance pour chaque exigence des pratiques ISMS.
- 31 décembre 2027
Prévu : fin de la phase early adopter.
- 30 novembre 2031
Prévu : fin de la certifiabilité d’IT-Grundschutz — cinq ans après la publication de GS++.
Grundschutz++ et autres référentiels
Grundschutz++ est rarement le seul référentiel applicable à un organisme. Dans Complaica, les exigences d’autres référentiels utilisent les mêmes actifs, risques, mesures et preuves : ce qui est documenté pour Grundschutz++ compte aussi pour IT-Grundschutz pendant la transition, pour un ISMS selon ISO 27001, pour NIS2, DORA, TISAX ou la gestion de la protection des données selon le RGPD. La double saisie disparaît.
Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues peuvent être ajoutés à tout moment. Tous les domaines sont présentés sur la plateforme GRC Complaica.
Questions fréquentes sur les outils Grundschutz++
Qu’est-ce que Grundschutz++ ?
Grundschutz++ (GS++) est la refonte du Grundschutz par l’Office fédéral allemand de la sécurité des technologies de l’information (BSI) : un référentiel entièrement orienté processus pour construire et exploiter un ISMS. Il se compose de la Methodik-GS++ et du catalogue utilisateur Grundschutz++ (Anwenderkatalog), dont les exigences sont lisibles par machine au format OSCAL. Le catalogue utilisateur remplace le compendium IT-Grundschutz.
Quelle différence entre IT-Grundschutz et Grundschutz++ ?
IT-Grundschutz affecte des modules du compendium à des objets cibles et connaît trois catégories de besoin de protection, trois approches et quatre statuts de mise en œuvre. Grundschutz++ regroupe environ 1 000 exigences en 20 pratiques, les modélise via des catégories d’objets cibles en un paquet d’exigences et connaît le besoin de protection « normal » et « élevé », les niveaux de sécurité normal-SdT et élevé et seulement « mise en œuvre » ou « non mise en œuvre ». La méthode d’évaluation des risques est libre.
Qu’est-ce qu’un outil Grundschutz++ ?
Un outil Grundschutz++ est un logiciel ISMS qui lit le catalogue utilisateur comme catalogue lisible par machine et représente la Methodik-GS++ dans un modèle de données : processus métier, actifs, catégories d’objets cibles, paquet d’exigences, statut de mise en œuvre, risques, audits et preuves sont reliés. L’héritage, la consolidation et les mises à jour sont pris en charge par le logiciel.
Complaica prend-il en charge Grundschutz++ ?
Oui. Complaica est l’un des premiers outils à prendre en charge BSI Grundschutz++. Le catalogue utilisateur est intégré en tant que catalogue OSCAL depuis la Bibliothèque de l’état de l’art et évalué sur le même jeu de données qu’IT-Grundschutz.
Comment Complaica met-il à jour le catalogue utilisateur ?
Complaica importe les nouveaux états du catalogue utilisateur directement depuis le dépôt GitHub du BSI ; un nouvel import met à jour le même standard local. Les exigences nouvelles, modifiées et supprimées sont signalées ; les évaluations existantes et la piste d’audit sont conservées. Lorsque le contenu d’une exigence a changé, il convient de revérifier sa validité sur le fond.
Comment se déroule la migration d’IT-Grundschutz vers Grundschutz++ ?
La migration a lieu sur le jeu de données existant. Les objets cibles deviennent des actifs avec des catégories d’objets cibles, le besoin de protection est classé « normal » ou « élevé », les exigences partiellement mises en œuvre entrent dans la planification. Le mapping du BSI du compendium 2023 vers le catalogue utilisateur montre quelle exigence correspond à laquelle. Pendant la transition, les deux référentiels peuvent être menés en parallèle ; sur demande, nos consultants accompagnent la migration.
Un ISMS selon ISO 27001 peut-il passer à Grundschutz++ ?
Oui. Le BSI publie un mapping des mesures de l’annexe A d’ISO/IEC 27001:2022 vers les exigences de Grundschutz++. Dans Complaica, actifs, risques, mesures et preuves sont conservés ; les exigences de Grundschutz++ sont évaluées sur les mêmes objets. Selon le plan de jalons du BSI, une certification ISO 27001 sur la base de Grundschutz++ doit pouvoir être demandée à partir du 1er janvier 2027.
Comment Complaica soutient-il les audits internes selon Grundschutz++ ?
Vous créez un programme d’audit (PERF.3.1) avec ses audits, choisissez les objets d’audit dans le paquet d’exigences selon les risques (PERF.3.1.2) et menez l’audit en sessions : chaque exigence est évaluée conforme, partielle, non conforme ou non applicable selon un schéma uniforme (PERF.3.2.1), et les constats — observations ou non-conformités — sont créés directement sur l’exigence. Les rapports d’audit portent un statut (PERF.3.2), les revues de direction réunissent éléments d’entrée et conclusions (PERF.4), les non-conformités entrent dans le plan d’amélioration (VRB).
Quel rôle joue ISO 19011 dans les audits internes ?
ISO 19011 est la ligne directrice internationale pour l’audit des systèmes de management, actuellement dans son édition 4 de 2026. Elle décrit les principes de l’audit, le management d’un programme d’audit, la réalisation des audits et la compétence des auditeurs. Grundschutz++ fixe ce qu’un programme d’audit doit accomplir ; ISO 19011 donne la manière éprouvée de le faire.
À partir de quand Grundschutz++ est-il certifiable ?
Selon le plan de jalons du BSI (état octobre 2026, vérifié le 23 octobre 2026), les demandes de certification ISO 27001 sur la base de Grundschutz++ doivent pouvoir être déposées à partir du 1er janvier 2027, et la certification selon IT-Grundschutz doit prendre fin le 30 novembre 2031. Ce sont des plans que le BSI ajuste en continu — la version du site web du BSI fait foi.
Complaica est-il disponible en SaaS et On-Premises ?
Oui, les deux. La variante SaaS est hébergée en Allemagne ; On-Premises, vous exploitez Complaica dans votre propre infrastructure. La licence coûte le même prix dans les deux cas.
Comment démarrer avec Grundschutz++ dans Complaica ?
Demandez un compte ou une démo. Les données existantes issues d’Excel, de l’API REST ou d’autres outils ISMS sont reprises — la migration de vos données est gratuite et accompagnée par nos spécialistes. Ensuite, vous importez le catalogue utilisateur, affectez vos actifs aux catégories d’objets cibles et traitez le paquet d’exigences ; nos consultants vous accompagnent dans la mesure dont vous avez besoin.
Sources Références et bases juridiques
8 sources · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Afficher Masquer
Normes et standards
Lignes directrices et publications officielles
Les documents du BSI sur Grundschutz++ évoluent en continu : le catalogue utilisateur paraît sous forme de fichier OSCAL versionné sur GitHub, le guide et le plan de jalons dans des versions datées. La version en vigueur auprès du BSI fait foi ; la date de consultation figure à chaque source. Les normes sont disponibles auprès des éditeurs indiqués.
Démarrer Grundschutz++ avec Complaica
Tester l’outil Grundschutz++, demander une démo ou parler de la migration de votre IT-Grundschutz — écrivez-nous.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.