Logiciel de gestion
des audits internes
Pour les auditeurs et les équipes qualité, SMSI et conformité qui mènent audits internes et audits fournisseurs. Planifiez les audits, documentez les constats et suivez les actions jusqu’à leur clôture — rapports d’audit et revue de direction naissent des mêmes données, pas de tableurs.
- 01Planification des audits : programmes et audits avec champ, critères et calendrier
- 02Sessions d’audit : chaque exigence évaluée conforme, partielle, non conforme ou non applicable
- 03Suivi des actions : non-conformités et observations sur l’exigence, actions avec responsables et échéances
- 04Rapports d’audit et revue de direction à partir des mêmes données
Le déroulement suit les lignes directrices ISO 19011:2026 pour l’audit des systèmes de management — pour ISO 9001, ISO 27001, NIS2 et d’autres normes.
Pourquoi Complaica comme logiciel de gestion des audits
Ce que gagnent auditeurs et responsables quand les audits ne se mènent plus dans des tableurs.
Des audits sur les exigences
Évaluations, constats et preuves sont rattachés à l’exigence de la norme et aux objets qu’elle concerne — pas à un tableur à côté du système.
Des preuves sur l’objet
Documents et preuves se trouvent sur le processus, le système ou le site qu’ils démontrent ; l’auditeur les trouve là où il contrôle. Comment Complaica chaîne ces preuves et les sécurise par des horodatages eIDAS : voir la page sur la gestion des preuves.
Des actions jusqu’à la clôture
Une non-conformité devient une action avec responsable, échéance et statut ; chaque changement de statut est enregistré avec auteur et date.
Travailler dans un même système
Participants internes et externes — auditeurs, pilotes de processus, fournisseurs — travaillent dans le même système ; l’accès est accordé par objet et par lien.
SaaS ou sur site
Hébergé en Allemagne ou dans votre propre infrastructure — la licence coûte la même chose dans les deux cas.
Logiciel d’audit interne : le module d’audit étape par étape
Voici comment mener vos audits internes dans Complaica — du programme d’audit à la revue de direction.
- Fixer le champ
- Désigner les auditeurs
- Préparer les exigences
- Évaluer
- Enregistrer les constats
- Affecter les actions
- Vérifier le résultat
- Rapport et revue de direction
01 / 07 · Programme d’audit
Planifier les programmes d’audit
Créez des programmes d’audit pour une période — le programme annuel 2027, par exemple — avec objectifs, champ, critères d’audit et calendrier. Audits internes, audits fournisseurs et audits combinés figurent dans le même arbre, chacun avec ses sessions et ses constats. Vous désignez auditeurs et responsables pour chaque audit ; les auditeurs externes obtiennent un accès par objet et par lien.
L’ISO 19011 recommande de diriger les ressources là où les risques sont élevés et la performance faible. Le niveau de conformité et l’évaluation des risques dans Complaica montrent où c’est le cas.
02 / 07 · Plan et sessions
Mener les sessions d’audit
Découpez un audit en sessions — par processus, site, chapitre ou entretien. Pendant la session, les auditeurs évaluent chaque exigence comme conforme, partielle, non conforme ou non applicable ; l’avancement de la session est visible à tout moment. Les exigences viennent du catalogue de la norme ; documents et preuves se trouvent déjà sur les objets.
Les sessions ont lieu sur site, à distance ou en mode mixte — l’ISO 19011:2026 développe ses recommandations à ce sujet.
03 / 07 · Constats
Enregistrer constats et non-conformités
Depuis la session, vous créez un constat directement sur l’exigence : non-conformité ou observation, avec statut, gravité, preuves et responsables. Tous les constats d’un audit et d’un programme figurent dans une liste filtrable.
04 / 07 · Actions
Actions correctives et préventives
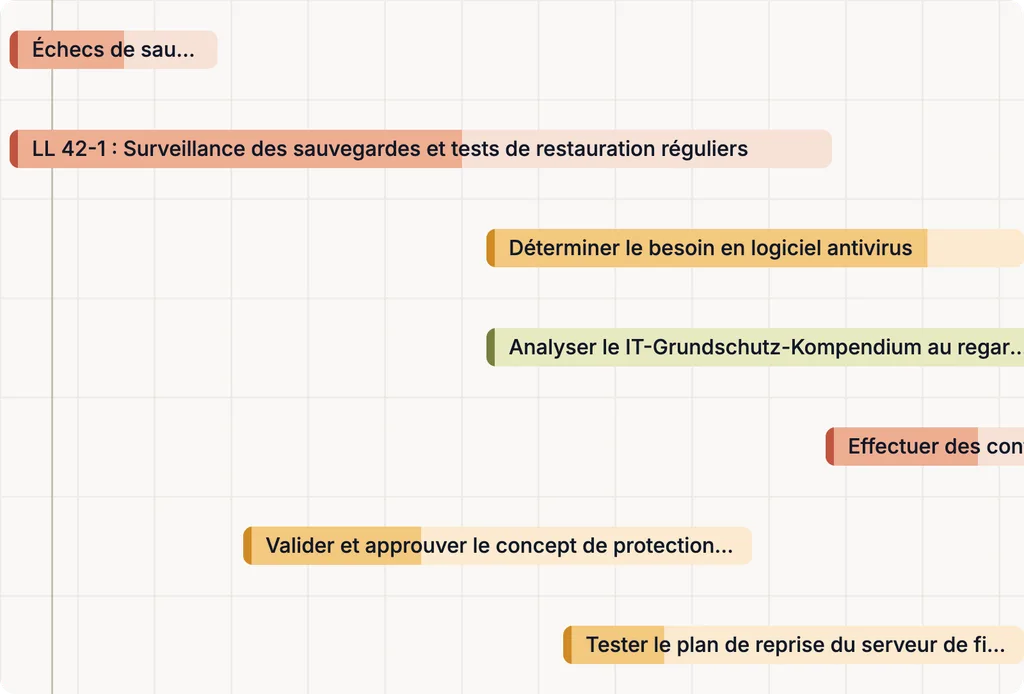
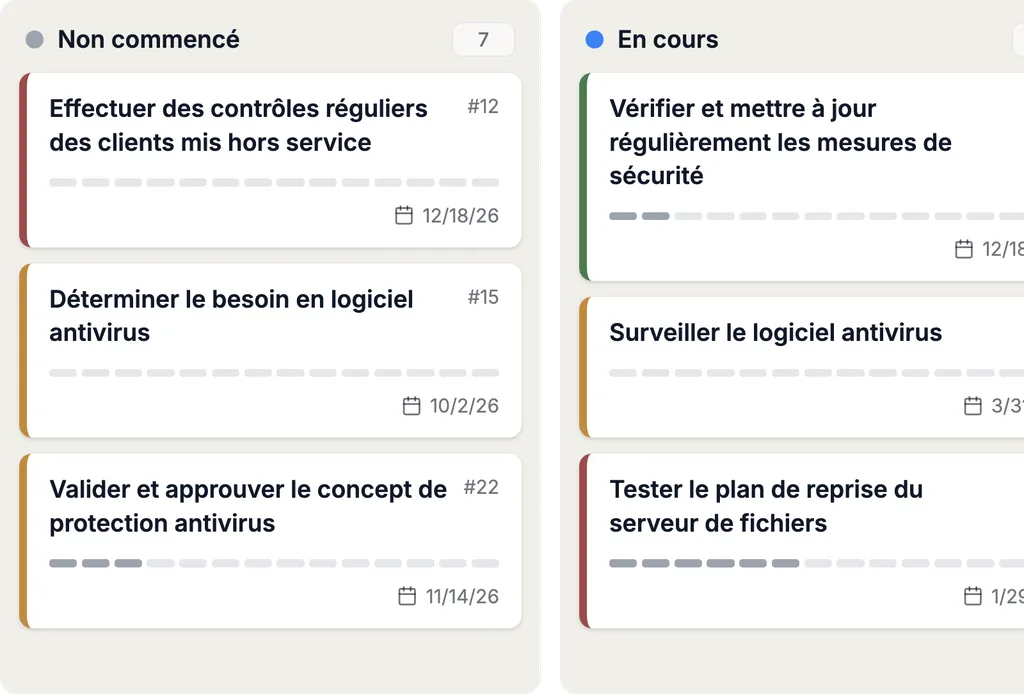
Les non-conformités deviennent des actions avec responsables, échéances et statut — correction, action corrective et, lorsqu’une norme l’exige, action préventive. Vous définissez vous-même le workflow — par exemple, qu’une action ne soit clôturée qu’après vérification ; chaque changement de statut est enregistré avec auteur et date. Lors de l’audit de suivi, l’évaluation précédente reste visible sur l’exigence.
05 / 07 · Rapports d’audit
Établir les rapports d’audit
Le rapport d’audit résume objectifs, champ, critères, constats et conclusions d’un audit et passe par ses statuts jusqu’à l’émission. Le programme, l’audit et les normes auditées sont rattachés au rapport.
06 / 07 · Revue de direction
Revue de direction
Résultats d’audit, non-conformités ouvertes et état des actions correctives entrent comme éléments d’entrée dans la revue de direction, comme l’exigent l’ISO 9001 et l’ISO 27001 à l’article 9.3. Les conclusions et les activités décidées sont consignées sur la revue, dont l’historique reste traçable.
07 / 07 · Enregistrements
Enregistrements d’audit et état de préparation
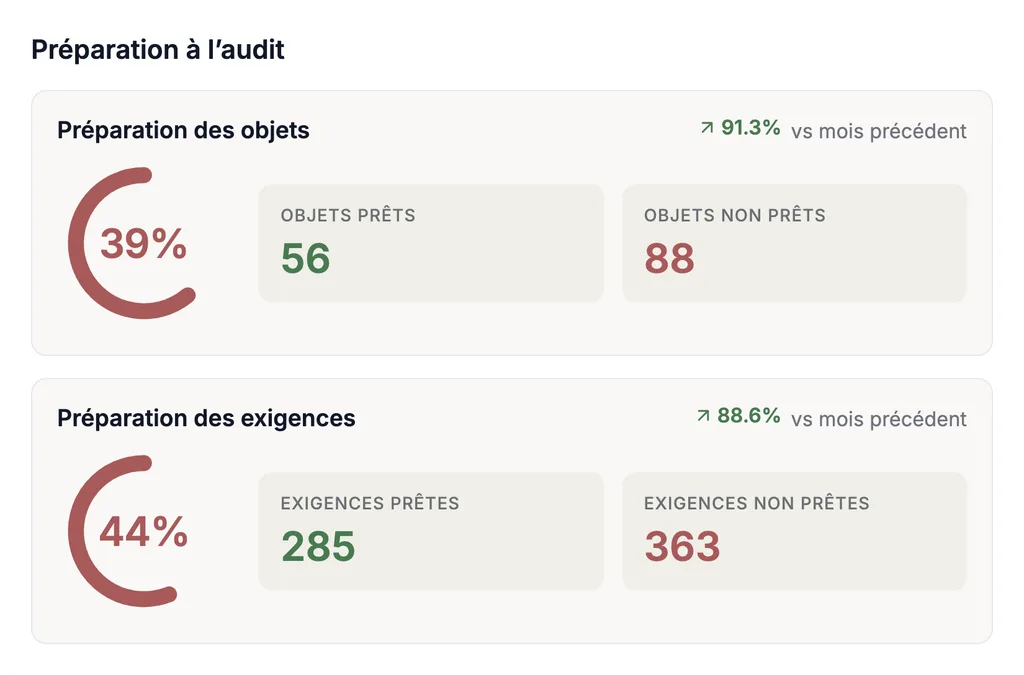
L’ISO 19011 recommande de tenir les enregistrements relatifs aux audits (article 5.5.7) : sur le programme, sur chaque audit, sur les constats et les actions. Dans Complaica, ils sont rattachés aux objets et aux exigences ; des tableaux de bord montrent, avant le prochain audit interne ou externe, dans quelle mesure objets et exigences sont prêts.
Des check-lists Excel au logiciel de gestion des audits
On peut mener des audits avec des check-lists sous Excel et des rapports sous Word — jusqu’à ce que se rejoignent les constats de plusieurs audits, des actions avec échéances et une deuxième norme. Cinq points sur lesquels Complaica organise le travail autrement.
| Excel et Word | Complaica | |
|---|---|---|
| Programme d’audit | Un plan annuel sous forme de tableau, des dates dans le calendrier. | Programmes avec leurs audits, sessions et constats dans un arbre ; statut et avancement par audit. |
| Check-lists | Questions recopiées pour chaque audit, évaluations dans des cellules. | Les exigences viennent du catalogue de la norme ; l’évaluation reste sur l’exigence et est visible lors de l’audit suivant. |
| Constats et actions | Une liste d’actions, suivie à la main. | Les constats deviennent des actions avec responsables, échéances, statut et vérification de l’efficacité. |
| Rapports d’audit | Un document Word par audit, recopié depuis le tableau. | Le rapport s’appuie sur les données de l’audit et passe par ses statuts jusqu’à l’émission. |
| Plusieurs normes | Une check-list par norme, double saisie. | Audits combinés sur l’ISO 9001, l’ISO 27001, NIS2 ou le RGPD sur les mêmes objets. |
Types d’audit et plusieurs normes
Audits internes, audits fournisseurs et préparation de l’audit de certification se mènent dans les mêmes programmes d’audit — pour chaque norme gérée dans Complaica.
Chaque norme est livrée avec son catalogue d’exigences ; vos propres catalogues s’ajoutent à tout moment.
- Audits internes (première partie)
L’organisme s’audite lui-même — comme l’exigent l’ISO 9001, l’ISO 27001 et les autres normes de système de management à l’article 9.2.
- Audits fournisseurs (seconde partie)
Audits chez des prestataires externes ; dans Complaica, les fournisseurs sont des objets avec leurs processus, risques et constats.
- Audits de certification (tierce partie)
L’organisme de certification audite selon l’ISO/IEC 17021-1. Complaica lui fournit preuves, rapports et état des actions.
- Audits combinés
Deux systèmes de management ou plus dans un audit, par exemple ISO 9001 et ISO 27001 ; le rapport d’audit indique les normes auditées.
SaaS ou on-premises
Complaica fonctionne là où votre organisation en a besoin — la licence coûte la même chose dans les deux cas.
- SaaS hébergé en Allemagne
La variante SaaS est exploitée en Allemagne ; vous travaillez dans le navigateur, sans infrastructure propre.
- On-premises dans votre infrastructure
Vous exploitez Complaica dans votre propre environnement — pour les organisations dont les données ne doivent pas quitter la maison.
- Reprendre les données existantes
Import et export depuis et vers Excel et via l’API REST ; nos spécialistes accompagnent gratuitement la reprise de vos données.
Conseil en audit selon ISO 19011
Un accompagnement tout au long du processus d’audit — du programme d’audit à la revue de direction, dans la mesure de vos besoins.
- Mettre en place le programme d’audit
Fixer objectifs, risques, champ et calendrier du programme et le créer dans Complaica.
- Audits internes
Mener ou accompagner des audits internes selon l’ISO 19011 — pour ISO 9001, ISO 27001, NIS2 et d’autres normes.
- Audits fournisseurs
Planifier et mener des audits chez des prestataires externes, suivre constats et actions avec le fournisseur.
- Préparation à la certification
Présenter preuves, rapports et actions ouvertes comme l’organisme de certification souhaite les voir.
- Revue de direction
Préparer les éléments d’entrée issus des audits et des actions et accompagner la revue de direction.
Ce que les clients disent de Complaica
« Nous pouvons faire tout ce dont nous avons besoin dans un seul outil »
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil. Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
Plus …Moins
Complaica est extrêmement convivial et sa personnalisation est un jeu d’enfant. Nous gérons avec lui la conformité ISO et la protection des données — nous pouvons faire tout ce dont nous avons besoin dans un seul outil.
Pour nous, Complaica est meilleur que les alternatives présentes sur le marché, et en même temps moins cher.
« Le processus de conformité optimisé »
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort. À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités. De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
Plus …Moins
L’une des fonctions que nous préférons chez Complaica est le processus de conformité optimisé. L’interface a un design clair et structuré qui offre plus de convivialité et favorise une plus grande vitesse de travail. Cela donne non seulement une courbe d’apprentissage rapide aux nouveaux utilisateurs, mais permet aussi aux utilisateurs expérimentés de réduire leur effort.
À chaque phase du cycle de vie du management de la sécurité, les tâches récurrentes comme le scoping, l’analyse de structure, la modélisation et même le suivi des risques et des actions s’appuient sur une multitude de fonctionnalités.
De plus, les performances de la plateforme sont excellentes — elle est stable et remarquable en termes de rapidité.
« L’approche guidée a joué un rôle décisif pour nous »
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification. Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité. Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Plus …Moins
Nous étions nouveaux dans la conformité et la mise en œuvre d’ISO 27001 et devions traverser le processus compliqué de certification.
Face à la complexité réglementaire, nous voulions trouver la meilleure façon de démarrer. Notre chef de projet (alias responsable de la sécurité) n’avait jamais travaillé avec de telles normes et règles de conformité.
Nous avons donc choisi l’accompagnement d’un tiers, en l’occurrence Complaica. L’approche guidée a joué un rôle décisif pour nous. Complaica disposait de toutes les explications détaillées pour le contrôle de conformité et l’analyse des risques, y compris des propositions pratiques.
Optimisez vos tâches de conformité avec l’assistance de l’IA
Grâce à l’intégration IA optionnelle (MCP), Complaica répond aux questions sur l’ISO 19011 et les normes auditées, propose des questions d’audit, rédige constats et actions correctives et résume les résultats d’audit. L’évaluation et les décisions restent aux auditeurs.
- 01Répondre aux questions sur l’ISO 19011 et l’édition 2026
- 02Proposer des questions d’audit pour une exigence
- 03Rédiger et affecter constats et actions correctives
- 04Résumer les résultats d’un audit pour le rapport et la revue de direction
- 05Expliquer l’utilisation de Complaica — quelle fonction pour quoi
L’ISO 19011 en bref
L’ISO 19011 contient les lignes directrices internationales pour l’audit des systèmes de management — des recommandations, pas une norme d’exigences ; on ne se certifie pas selon elle. La quatrième édition, parue en mai 2026, développe surtout les recommandations sur les méthodes d’audit à distance (issues de l’ISO/IEC TS 17012) et sur les emplacements virtuels à l’annexe A.
- 4 Principes de l’audit
Intégrité, présentation impartiale, conscience professionnelle, confidentialité, indépendance, approche fondée sur la preuve et approche par les risques.
- 5 Management d’un programme d’audit
Objectifs, risques et opportunités, champ, ressources et enregistrements du programme ; surveillance et amélioration.
- 6 Réalisation d’un audit
Préparer, mener, constats et conclusions, rapport, clôture et suivi.
- 7 Compétence des auditeurs
Comportement, connaissances et aptitudes des auditeurs et responsables d’équipe, et leur évaluation.
- Annexe A
Recommandations complémentaires pour les auditeurs, notamment sur les méthodes d’audit à distance et les emplacements virtuels.
Informations ISO au 25 octobre 2026
Questions fréquentes sur le logiciel de gestion des audits
Qu’est-ce qu’un logiciel de gestion des audits ?
Un logiciel de gestion des audits conduit le processus d’audit dans un seul système : planification en programmes et audits, évaluations par exigence en sessions d’audit, constats, suivi des actions, rapports d’audit et revue de direction. Au lieu de tenir séparément check-lists, listes d’actions et rapports, auditeurs et responsables travaillent sur un seul ensemble de données.
À qui s’adresse Complaica comme logiciel d’audit interne ?
Aux auditeurs de systèmes de management et aux équipes qualité, SMSI et conformité qui mènent des audits internes et fournisseurs selon l’ISO 9001, l’ISO 27001, NIS2, TISAX, Grundschutz++ ou leurs propres règles.
Comment se déroule un audit interne dans Complaica ?
Vous créez l’audit dans le programme avec champ et critères, le découpez en sessions, évaluez chaque exigence, enregistrez les constats sur l’exigence et créez des actions pour les non-conformités. Le rapport d’audit passe par ses statuts jusqu’à l’émission ; les résultats alimentent la revue de direction.
Comment les constats et les actions sont-ils suivis ?
Les constats — non-conformités et observations — figurent avec statut et gravité dans une liste filtrable par audit et par programme. Les actions portent responsables, échéances et statut et apparaissent dans le planning et sur le tableau ; chaque changement de statut est enregistré avec auteur et date.
Des auditeurs externes peuvent-ils travailler dans Complaica ?
Oui. Participants internes et externes — auditeurs, fournisseurs, consultants — travaillent dans le même système ; l’accès est accordé par objet et par lien.
Peut-on auditer plusieurs normes ?
Oui. Un programme d’audit peut contenir des audits portant sur différentes normes, et le rapport d’audit indique les normes auditées. L’ISO 19011 décrit aussi les audits combinés de deux systèmes de management, par exemple ISO 9001 et ISO 27001.
Quel lien entre audit interne et revue de direction ?
L’ISO 9001 et l’ISO 27001 exigent à l’article 9.3 que les résultats d’audit soient pris en compte dans la revue de direction. Dans Complaica, rapports d’audit, non-conformités ouvertes et état des actions sont disponibles pour cela ; conclusions et activités sont consignées sur la revue.
Qu’est-ce que l’ISO 19011, et peut-on être certifié ?
L’ISO 19011 contient les lignes directrices internationales pour l’audit des systèmes de management : principes, management d’un programme d’audit, réalisation des audits et compétence des auditeurs. Elle donne des recommandations et ne permet pas de certification ; ce qui est certifié, c’est le système de management, par exemple selon l’ISO 9001 ou l’ISO 27001. Complaica n’est pas non plus « certifié ISO 19011 » — le logiciel soutient les processus que décrivent ces lignes directrices.
Qu’est-ce qui change dans l’ISO 19011:2026 ?
La quatrième édition, de mai 2026, remplace l’ISO 19011:2018. Principales modifications : des recommandations étendues sur les méthodes d’audit à distance, reprises de l’ISO/IEC TS 17012, et une annexe A étendue aux méthodes d’audit à distance et aux emplacements virtuels. Les termes reposent sur l’ISO 9000:2026.
Peut-on reprendre des check-lists d’audit existantes ?
Oui. Complaica importe et exporte des données depuis et vers Excel et via l’API REST ; les documents sont classés sur l’objet. Nos spécialistes accompagnent gratuitement la reprise de vos données.
Complaica est-il disponible en SaaS ou sur site ?
Les deux. La version SaaS est hébergée en Allemagne ; sur site (on-premises), vous exploitez Complaica dans votre propre infrastructure. La licence coûte la même chose dans les deux cas.
Sources Références et bases juridiques
3 sources · ISO 19011, ISO 9001, ISO/IEC 27001 Afficher Masquer
Normes et standards
Seule la version publiée au journal officiel concerné fait foi. Les normes sont disponibles auprès des éditeurs indiqués.
La gestion des audits avec Complaica
Demandez une démo ou la grille tarifaire — ou parlez-nous de votre programme d’audit et de la reprise de vos check-lists.
Merci.
Nous vous répondons sous un jour ouvré.
Non envoyé.
Cela n’a pas fonctionné. Vérifiez les champs ou écrivez-nous directement.