Software NIS2
pro compliance a řízení rizik
Complaica je software NIS2, s nímž organizace řídí, dokumentují a prokazují zavedení NIS2: požadavky NIS2 podle BSIG, řízení rizik a opatření, bezpečnostní incidenty s jejich ohlašovacími lhůtami a důkazy vůči vedení a dozorovému orgánu. Na rozdíl od kontrolního seznamu NIS2 propojuje Complaica požadavky, aktiva, rizika, opatření a důkazy v jedné datové základně — dashboardy z ní ukazují míru splnění, s integrací AI.
- 01Soulad s NIS2 od rozsahu po důkaz — v jedné datové základně
- 02Požadavky NIS2 podle BSIG a prováděcí nařízení (EU) 2024/2690 pro dotčené druhy subjektů
- 03Dashboardy s mírou splnění požadavků, kumulovanou až na organizaci
- 04Rizika, opatření, bezpečnostní incidenty a důkazy spravované centrálně
- 05Integrace AI (MCP) plus odborné poradenství — Co-Intelligence
Zavedení a správa NIS2 s Complaica
Funkce, jimiž Complaica jako software pro zavedení NIS2 pokrývá cestu od požadavků NIS2 až po důkaz.
- 01Posouzení požadavků NIS2 — deset opatření k řízení rizik podle § 30 BSIG s mírou zavedení pro každý požadavek, kumulovanou až na nejvyšší úroveň
- 02Prováděcí nařízení (EU) 2024/2690 jako katalog pro dotčené druhy subjektů: čl. 1–14 a 13 tematických oblastí přílohy
- 03Dashboardy pro souhrnné hodnocení: míra splnění pro každý požadavek, pro každou tematickou oblast a pro celou organizaci
- 04Zmapování rozsahu a struktury aktiv — organizace, obchodní procesy, systémy, dodavatelé a jejich závislosti
- 05Identifikace rizik pro každé aktivum a jejich hodnocení v konfigurovatelných maticích rizik
- 06Plánování ošetření rizik — varianta ošetření, opatření a zbytkové riziko dohledatelně zdokumentované
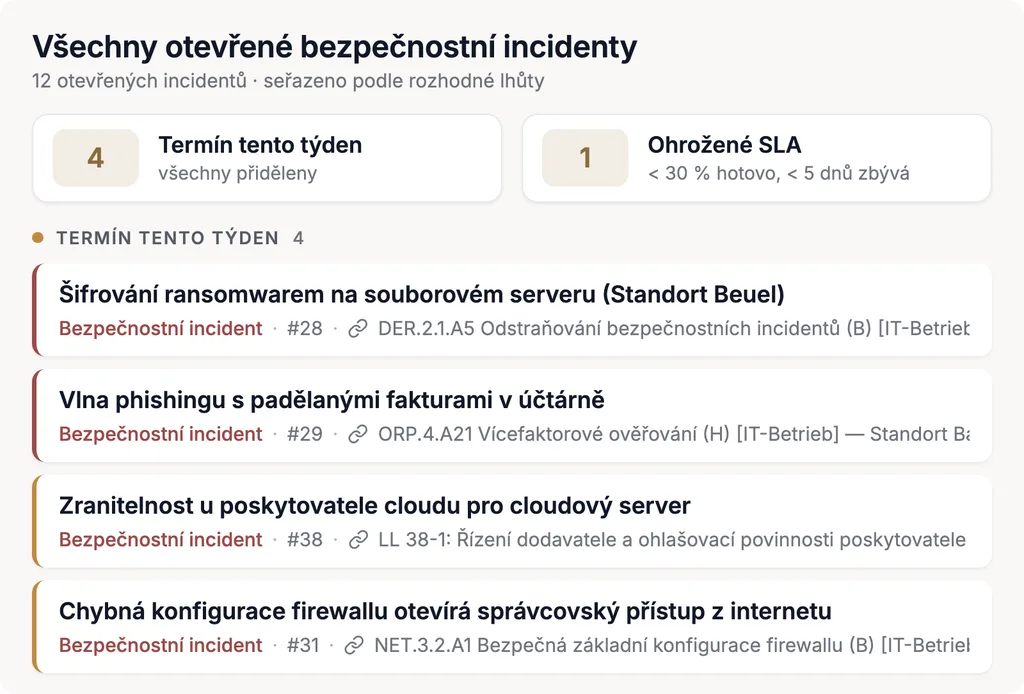
- 07Evidence bezpečnostních incidentů se lhůtami a odpovědnými osobami — 24 hodin, 72 hodin, závěrečná zpráva
- 08Přehled o dodavatelském řetězci: dodavatelé jako aktiva, s vlastními požadavky, riziky a důkazy
- 09Sledování opatření s odpovědnými osobami, termíny a stavem; ukládání důkazů u příslušného objektu
- 10Reporty pro vedení, interní audit a dozorový orgán
- 11Integrace s Microsoft Azure, SAP, Jira a dalšími systémy; import a export z Excelu a do Excelu
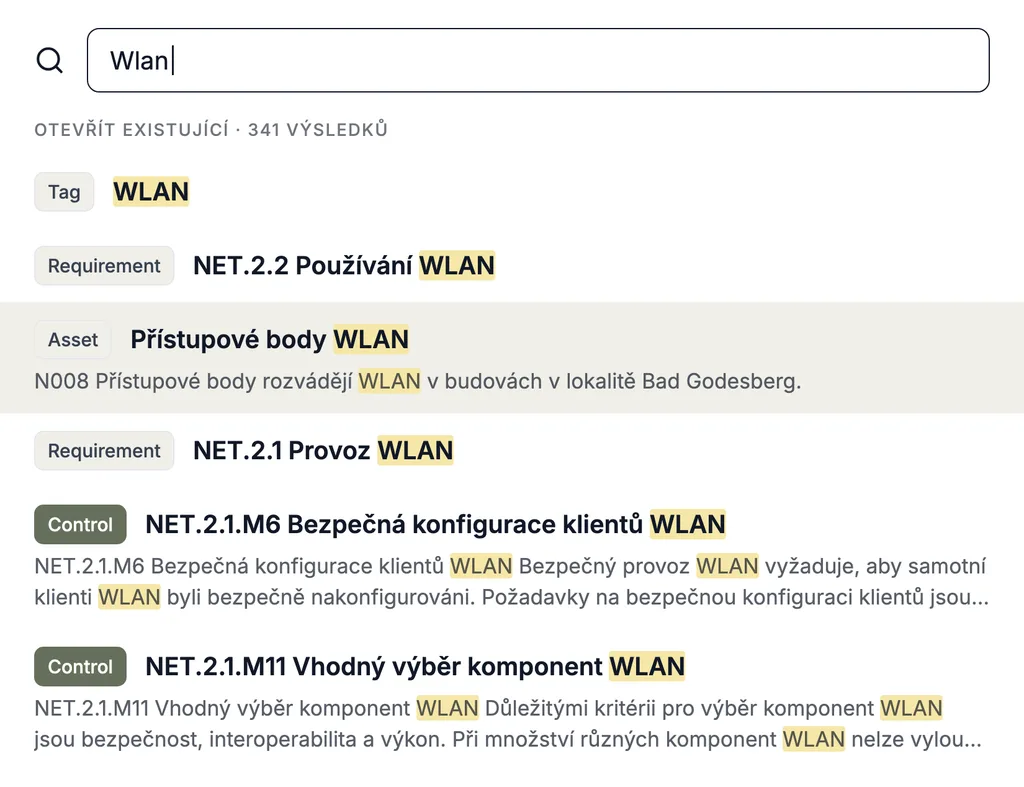
- 12Integrace AI (MCP) pro dotazy k NIS2, požadavkům a opatřením i k obsluze nástroje
Centrální správa požadavků NIS2 a nařízení (EU) 2024/2690
Prováděcí nařízení (EU) 2024/2690 rozvádí, co směrnice NIS2 vyžaduje v čl. 21 a čl. 23: technické a metodické požadavky na opatření k řízení rizik a kritéria, od kdy se bezpečnostní incident považuje za významný. Přímo se vztahuje na určité druhy digitálních subjektů: provozovatele DNS a registry domén nejvyšší úrovně, poskytovatele služeb cloud computingu a služeb datových center, poskytovatele sítí pro doručování obsahu (CDN), poskytovatele řízených služeb a řízených bezpečnostních služeb, poskytovatele on-line tržišť, internetových vyhledávačů a služeb platforem sociálních sítí a také poskytovatele služeb vytvářejících důvěru. Pro tyto druhy subjektů obsahuje Complaica nařízení jako katalog požadavků — čl. 1–14 a přílohu — a posuzuje je nad stejnou datovou základnou jako § 30 BSIG.
Tato stránka se věnuje zavedení NIS2 v německém právním rámci: německý zákon o transpozici směrnice NIS2 (NIS2-Umsetzungsgesetz) zakotvil povinnosti v BSIG — § 30 BSIG pro opatření k řízení rizik, § 32 BSIG pro ohlašovací povinnosti, § 38 BSIG pro vedení.
- 01 Politika bezpečnosti sítí a informačních systémů
- 02 Politika řízení rizik
- 03 Řešení incidentů
- 04 Kontinuita podnikání a krizové řízení
- 05 Bezpečnost dodavatelského řetězce
- 06 Zabezpečení pořizování, vývoje a údržby sítí a informačních systémů
- 07 Politiky a postupy za účelem posouzení účinnosti opatření k řízení rizik
- 08 Základní postupy v oblasti kybernetické hygieny a bezpečnostní školení
- 09 Kryptografie
- 10 Bezpečnost lidských zdrojů
- 11 Kontrola přístupu
- 12 Správa aktiv
- 13 Environmentální a fyzická bezpečnost
Řízení rizik NIS2 podle § 30 BSIG
Complaica podporuje řízení rizik a opatření k řízení rizik podle NIS2, respektive § 30 BSIG. Zákon vyžaduje vhodná, přiměřená a účinná technická a organizační opatření — podle stavu techniky a na základě přístupu zohledňujícího všechna rizika — a dokumentaci jejich dodržování.
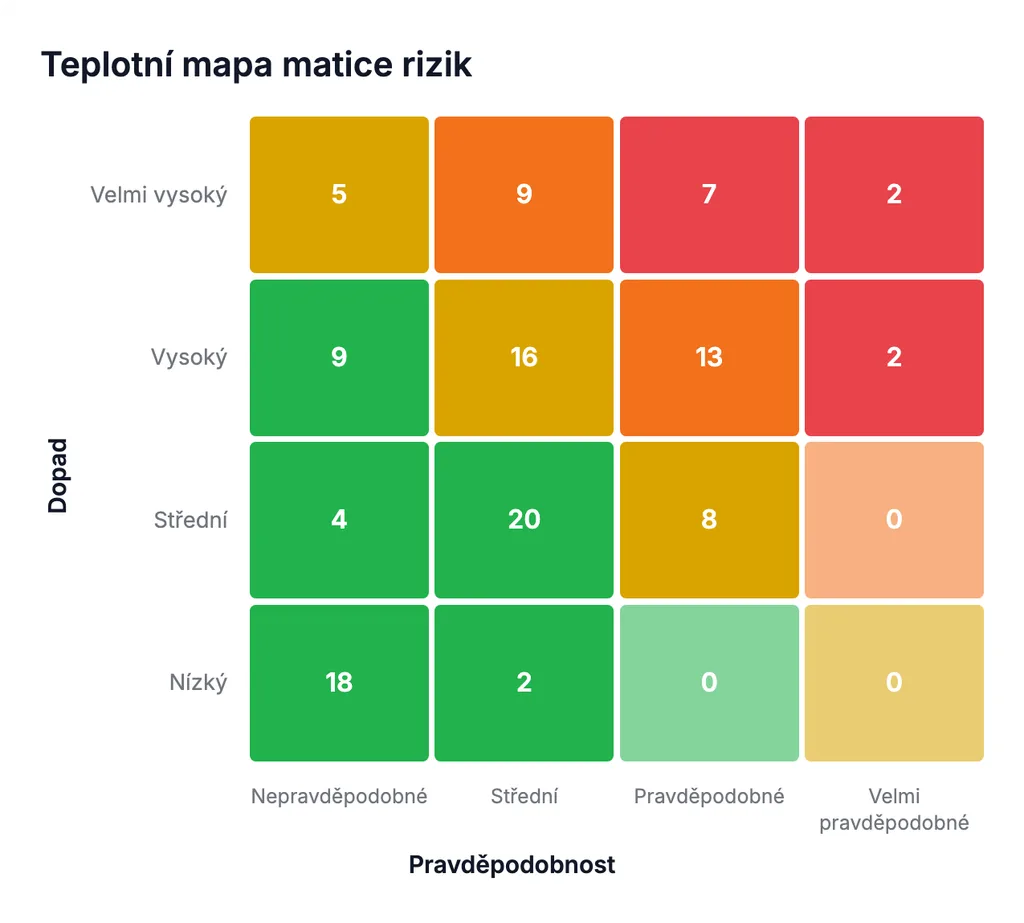
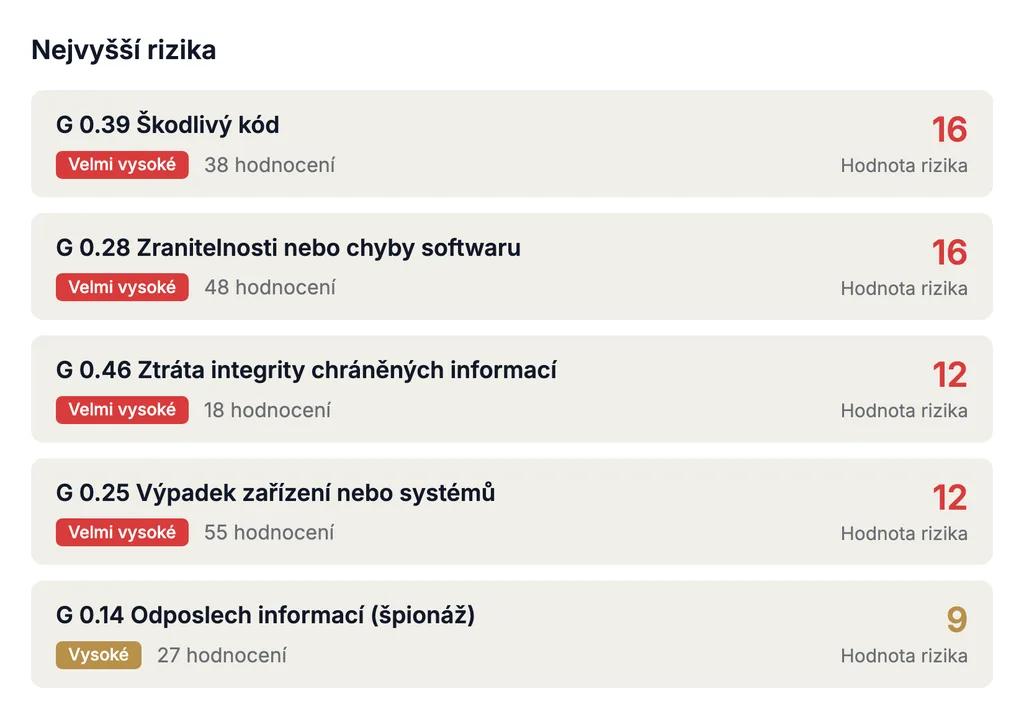
V Complaica je to souvislý proces: analýza rizik pro každé aktivum, hodnocení rizik v konfigurovatelné matici rizik, ošetření rizik s opatřeními a odpovědnými osobami, zbytkové riziko v čase. Posouzení účinnosti se opírá o stav zavedení a o důkazy uložené u každého opatření.
Deset opatření k řízení rizik podle § 30 odst. 2 BSIG
- 01Politiky analýzy rizik a bezpečnosti informačních technologií
- 02Řešení incidentů
- 03Řízení kontinuity provozu — správa zálohování, obnova provozu po havárii, krizové řízení
- 04Bezpečnost dodavatelského řetězce
- 05Zabezpečení pořizování, vývoje a údržby, včetně řešení zranitelností a jejich zveřejňování
- 06Posouzení účinnosti opatření k řízení rizik
- 07Školení a opatření ke zvyšování povědomí
- 08Používání kryptografie
- 09Bezpečnost lidských zdrojů, kontrola přístupu a správa systémů IKT
- 10Vícefaktorová autentizace a zabezpečená komunikace
Ohlašovací povinnosti NIS2 a bezpečnostní incidenty podle § 32 BSIG
Významný bezpečnostní incident spouští ohlašovací povinnost podle NIS2: § 32 BSIG vyžaduje hlášení společnému ohlašovacímu místu úřadů BSI a BBK v pevných lhůtách. Complaica eviduje každý bezpečnostní incident podle NIS2 jako samostatný záznam — s časovými razítky, odpovědnými osobami a dotčenými aktivy — a ohlašovací lhůty běží jako termíny.
Řízení incidentů tak zůstává dohledatelné: každý krok se zaznamená s autorem a datem, opatření vyplývající z incidentu se sledují jako všechna ostatní. Samotné hlášení podáváte ohlašovacímu místu vy.
Ohlašovací lhůty podle § 32 BSIG
- 24 hodin · včasné varování
Bez zbytečného odkladu, nejpozději do 24 hodin poté, co se subjekt o významném bezpečnostním incidentu dozvěděl.
- 72 hodin · hlášení
Potvrzuje nebo aktualizuje údaje ze včasného varování.
- Na žádost · průběžná zpráva
Aktualizace stavu, pokud si je úřad BSI vyžádá.
- Jeden měsíc · závěrečná zpráva
Nejpozději jeden měsíc po hlášení. Pokud incident stále trvá, nastupuje na její místo zpráva o pokroku.
Bezpečnost dodavatelského řetězce podle NIS2
Bezpečnost dodavatelského řetězce patří k opatřením k řízení rizik podle § 30 BSIG — včetně vztahů k přímým dodavatelům a poskytovatelům služeb. V Complaica jsou poskytovatelé služeb a dodavatelé ve stejném modelu jako vaše vlastní aktiva: rizika dodavatelů se hodnotí tam, kde závislost existuje.
Pro bezpečnost dodavatelského řetězce podle NIS2 (Supply Chain Security) tak Complaica využívá stejné funkce jako pro zbytek rozsahu — požadavky, rizika, opatření a důkazy.
Dodavatelský řetězec v Complaica
- Poskytovatelé služeb jako aktiva
Dodavatelé a poskytovatelé služeb se evidují s typem a atributy — stejně jako aplikace, systémy a lokality.
- Viditelné závislosti
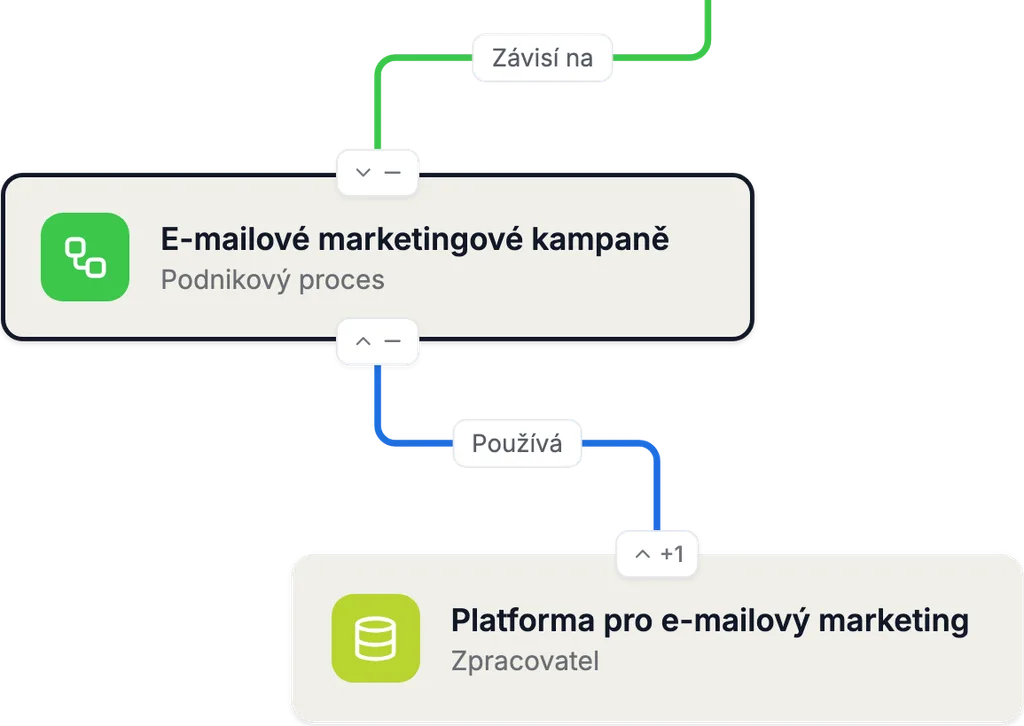
Graf a matice závislostí ukazují, který obchodní proces a která služba závisí na kterém poskytovateli.
- Požadavky a rizika dodavatelů
Pro každého poskytovatele služeb se posuzují požadavky a identifikují, hodnotí a ošetřují rizika.
- Důkazy u poskytovatele služeb
Dokumenty, odkazy a hodnocení jsou uloženy u objektu, s autorem a datem.
NIS2 pro vedení a bezpečnost informací
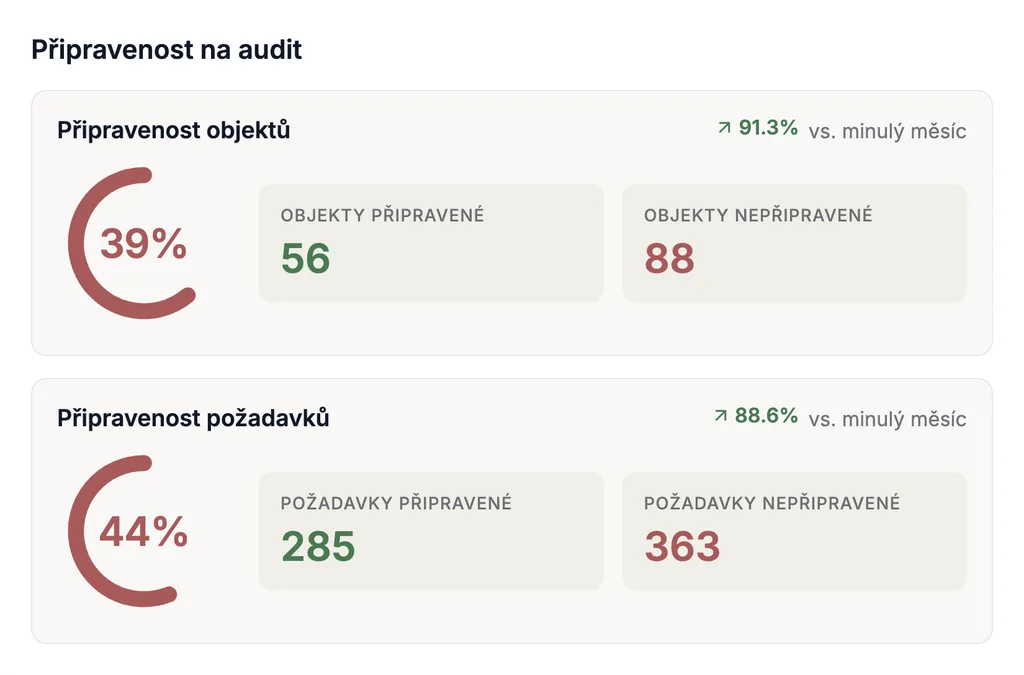
Podle § 38 BSIG vedení zavádí opatření k řízení rizik a dohlíží na jejich zavádění. Dashboardy v Complaica k tomu dávají vedení i manažerům bezpečnosti informací přehled: stav zavedení se kumuluje od jednotlivého požadavku přes tematickou oblast až po organizaci a ukazuje, nakolik jsou požadavky NIS2 zavedeny — a kde jsou mezery. Míra splnění je vyhodnocení, které Complaica sestavuje ze stavu zavedení posouzeného vámi, nikoli úředně stanovený ukazatel.
- 01Celková míra splnění — jedno číslo pro § 30 BSIG a tam, kde se použije, i pro prováděcí nařízení (EU) 2024/2690
- 02Členění podle tematické oblasti, lokality a organizačního útvaru
- 03Otevřené a částečně zavedené požadavky s odpovědnými osobami a termíny
- 04Vývoj v čase — stav ve srovnání s minulým měsícem
- 05Pohled pro vedení: podklad pro zavedení a dohled podle § 38 BSIG
Moduly Complaica pro soulad s NIS2
Moduly, jedna propojená datová základna: organizace, aktiva, požadavky, rizika, reporty, úkoly a integrace pracují nad stejnými objekty.
01 / 07 · Řízení organizace
Organizace, lokality a rozsah
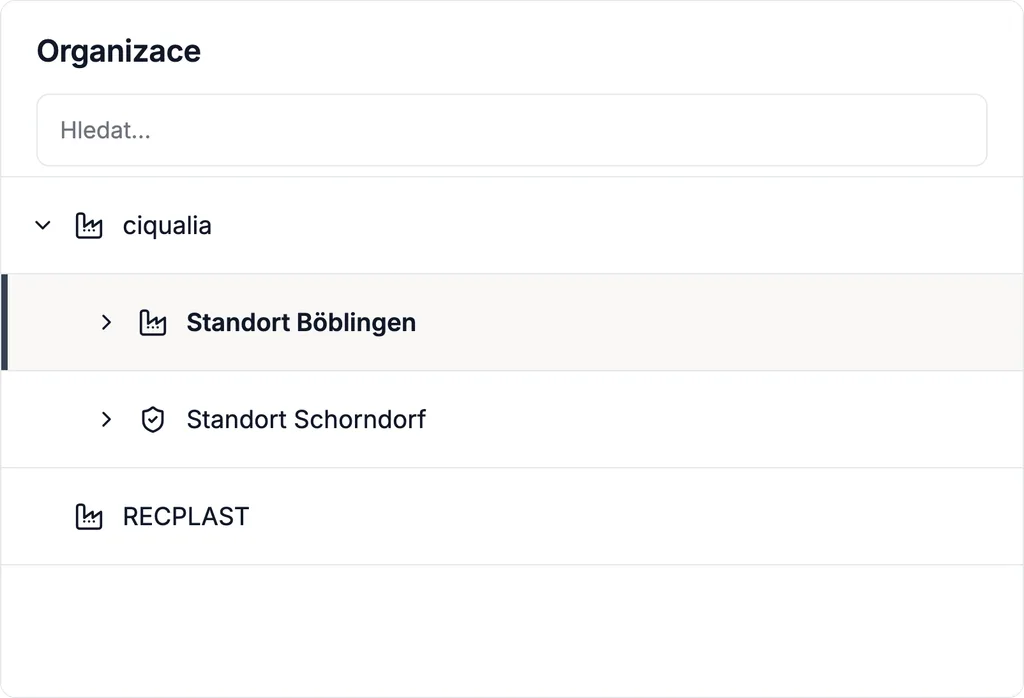
Zmapujte svou organizaci jako strom — společnosti, lokality, oddělení, útvary — a určete, které části a služby spadají pod NIS2. Odpovědnosti se přidělují za útvar a za objekt; přístupová práva sledují stejnou strukturu.
02 / 07 · Analýza struktury aktiv
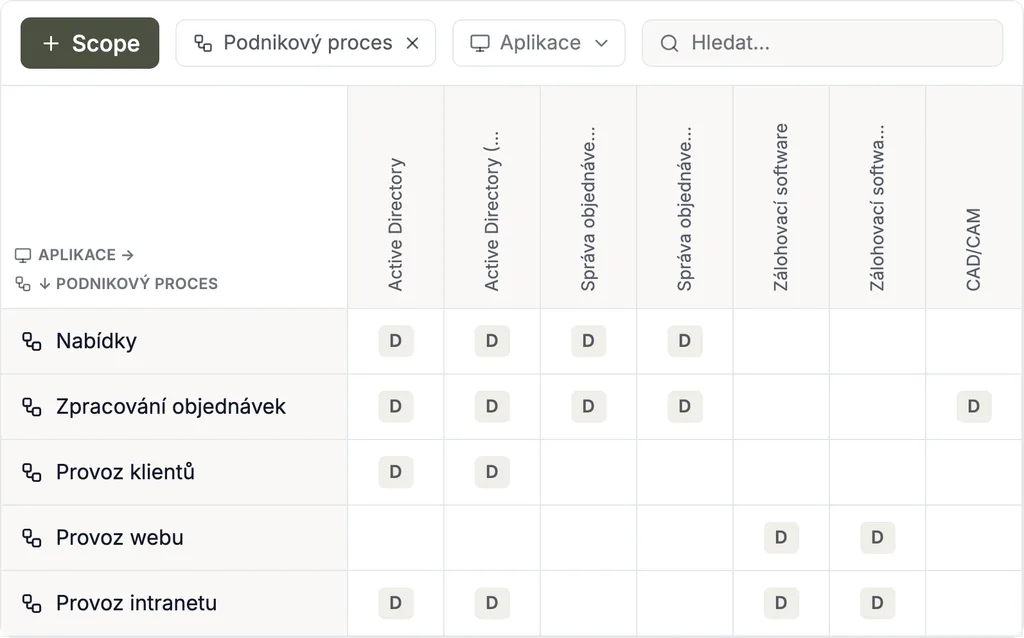
Aktiva, závislosti a dodavatelský řetězec
Evidujte aktiva — aplikace, systémy, data, lokality, dodavatele — s typem a dalšími atributy a propojte je s obchodními procesy a službami, které na nich závisejí. Aktiva lze importovat ze správy aktiv, CMDB, Microsoft Azure a dalších zdrojů.
Poskytovatelé služeb a dodavatelé jsou ve stejném modelu: grafy závislostí ukazují, která služba závisí na kterém poskytovateli — základ pro bezpečnost dodavatelského řetězce, kterou NIS2 vyžaduje.
03 / 07 · Řízení compliance
Požadavky, stav zavedení a míra splnění
Posuďte požadavky NIS2 — § 30 BSIG a pro dotčené druhy subjektů i prováděcí nařízení (EU) 2024/2690 — na svém stromu aktiv. Každý požadavek dostane stav zavedení, zdůvodnění a důkazy; stav se kumuluje zdola nahoru až na organizaci.
Vlastní katalogy požadavků a další soubory pravidel a standardy se posuzují na stejném modelu — stejná aktiva, stejné důkazy. Co je pro ISO 27001 již zdokumentováno, lze — pokud to obsahově odpovídá — využít i pro příslušné požadavky NIS2.
04 / 07 · Řízení rizik
Analýza, hodnocení a ošetření rizik
Identifikujte hrozby pro každé aktivum — ze standardních nebo vlastních katalogů hrozeb — a hodnoťte pravděpodobnost a dopad v konfigurovatelné matici rizik. Pro každé riziko se stanoví varianta ošetření, propojí se s opatřeními a zbytkové riziko se sleduje v čase — přístup zohledňující všechna rizika, který NIS2 vyžaduje.
05 / 07 · Reporting a analýza dat
Reporty pro vedení, audit a dozor
Generujte stav zavedení, plán ošetření rizik a reporty rizik z vlastních dat — jako šablonu reportu pro jednotlivý soubor pravidel nebo jako vlastní report. Dashboardy ukazují vedení aktuální stav; distribuci zajišťují integrace Complaica s Teams a mailový bot a externí nástroje BI a analýzy dat čtou data přes REST API nebo data marty.
06 / 07 · Řízení úkolů a spolupráce
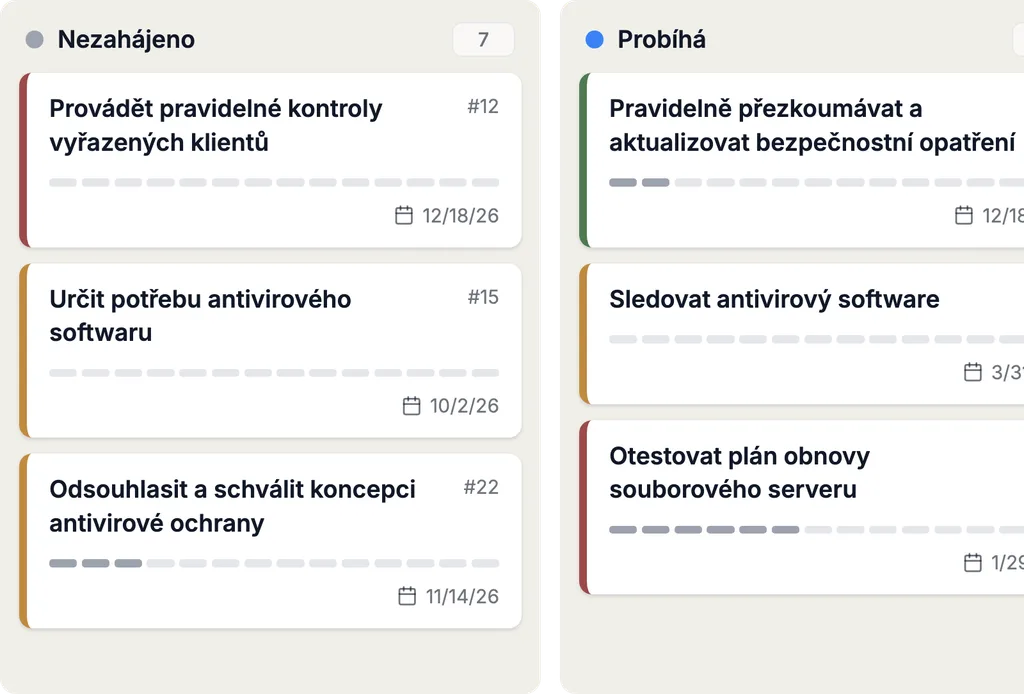
Opatření, bezpečnostní incidenty a lhůty
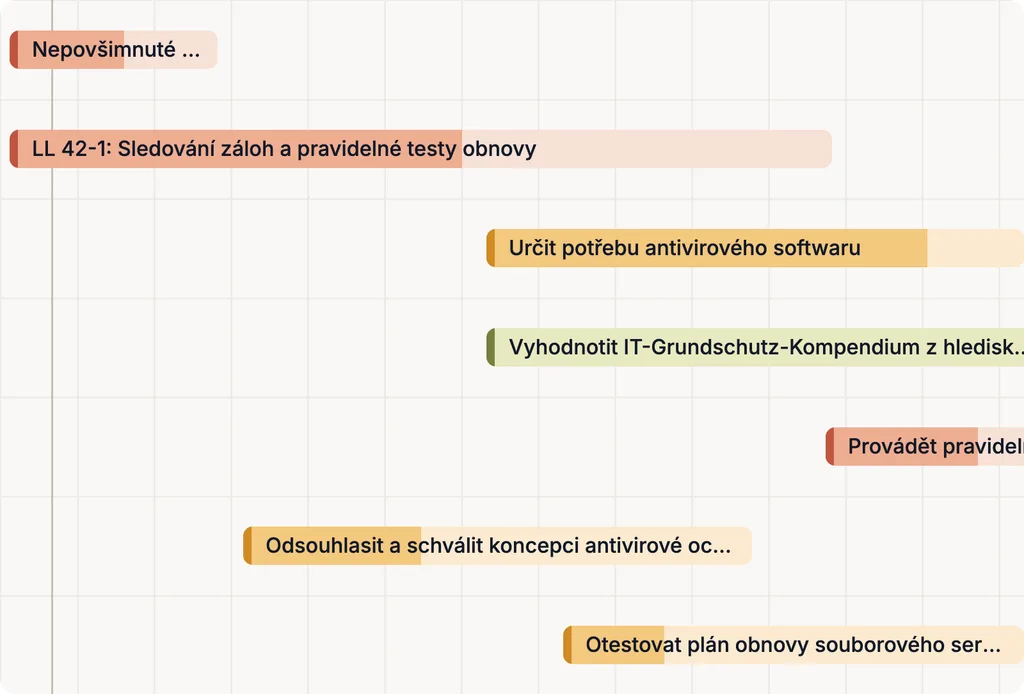
Opatření, úkoly a bezpečnostní incidenty mají odpovědné osoby, termíny a stav; každá změna stavu se zaznamená s autorem a datem. U bezpečnostního incidentu běží ohlašovací lhůty jako termíny — 24 hodin, 72 hodin, závěrečná zpráva. Interní i externí účastníci pracují ve stejném systému: přístup se uděluje za objekt a přes odkaz.
07 / 07 · Integrace a automatizace
Integrace Complaica
Přes REST API Complaica napojuje systémy správy aktiv a CMDB — Microsoft Azure, i-doit, GLPI, FNT Command a další — a udržuje evidenci aktiv v souladu se skutečností. Jira, Microsoft Planner a další lze napojit jako systémy úkolů.
Aplikační data jsou k dispozici přes předpřipravené data marty, REST API nebo MCP pro externí analytické a reportovací systémy.
Nástroj NIS2 Complaica: od rizika po důkaz
Jedna propojená datová základna: každý objekt odkazuje na další — od rozsahu a aktiva až po dashboard pro vedení.
- 01
Rozsah
Organizace, lokality a služby, které spadají pod NIS2 — s jejich odpovědnými osobami.
- 02
Aktiva
Procesy, systémy, data a dodavatelé, s jejich závislostmi.
- 03
Rizika
Identifikace hrozeb pro každé aktivum a jejich hodnocení v matici rizik.
- 04
Požadavky§ 30 BSIG · Nařízení (EU) 2024/2690
Posouzení a zdůvodnění míry zavedení pro každý požadavek.
- 05
Úkoly
Sledování zavedení s odpovědnými osobami, termíny a stavem.
- 06
Důkazy
Ukládání dokumentů a hodnocení u objektu, s autorem a datem.
- 07
Bezpečnostní incidentyOhlašovací lhůty podle § 32 BSIG
Hodnocení incidentů a jejich evidence se lhůtami — 24 hodin, 72 hodin, závěrečná zpráva.
- 08
Dashboardy
Míra splnění jako součet — pro vedení, audit a dozor.
Proč Complaica jako software NIS2?
Šest důvodů, proč firmy a organizace zavádějí NIS2 s Complaica a prokazují její plnění.
Software plus odborné poradenství
Software ISMS a poradenství z jednoho zdroje: naši experti na compliance provázejí ověřením dopadu, zavedením a prokazováním — v rozsahu, jaký potřebujete.
NIS2 připravena k použití — s nařízením (EU) 2024/2690
Opatření k řízení rizik podle § 30 BSIG, prováděcí nařízení (EU) 2024/2690 s čl. 1–14 a přílohou, šablony reportů a příručky jsou připraveny. Nezačínáte od nuly.
Míra splnění jako jedno číslo
Dashboardy kumulují stav zavedení od jednotlivého požadavku až po organizaci. Vedení vidí, jak na tom firma je — aniž by někdo slučoval tabulky.
Integrace, API a reporting
Systémy CMDB a správy aktiv, Jira, SAP a Microsoft Azure přes REST API; reporty, dashboardy, AI a data marty pro vedení a auditory.
Od výchozího stavu po průběžné prokazování
Jedna datová základna pro zavedení, provoz a opakované audity: stav zůstává mezi audity aktuální, nic se nebuduje znovu.
Soulad s NIS2 s podporou AI
Díky volitelné integraci AI (MCP) Complaica odpovídá na dotazy k NIS2, BSIG a prováděcímu nařízení (EU) 2024/2690, vysvětluje požadavky, pomáhá s opatřeními a úkoly a nachází odpovědi ve vašich vlastních směrnicích a dokumentech. Podporuje práci v ISMS — hodnocení a rozhodnutí zůstávají na vás.
- 01Odpovídání na dotazy k NIS2, BSIG a prováděcímu nařízení (EU) 2024/2690
- 02Vysvětlení požadavků — co se vyžaduje a co obstojí jako důkaz
- 03Navrhování, formulace a přiřazování opatření a úkolů
- 04Analýza vašich směrnic, postupů a dokumentů a odpovídání na dotazy k nim
- 05Vysvětlení obsluhy Complaica — která funkce k čemu
Reference zákazníků k ISMS s Complaica
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Poradenství k zavedení NIS2
Bezpečnost informací jako služba: naši experti provázejí zavedením NIS2 od ověření dopadu po důkaz — v rozsahu, jaký potřebujete.
- Ověření dopadu a gap analýza
Spadá vaše firma pod NIS2 — a jako jaký druh subjektu? Poté porovnání vašeho současného stavu s § 30 BSIG a tam, kde se použije, s prováděcím nařízením (EU) 2024/2690. Výsledek: prioritizovaný seznam mezer a plán zavedení.
- Vybudování a zavedení ISMS
Rozsah, organizace, struktura aktiv a role se založí v Complaica. Získáte funkční ISMS s procesy, které NIS2 vyžaduje.
- Řízení rizik a plánování opatření
Stanovení metodiky rizik a matice rizik, identifikace, analýza a hodnocení rizik, volba variant ošetření a odvození plánu ošetření rizik.
- Řízení incidentů a cesty hlášení
Proces řešení bezpečnostních incidentů, posouzení významnosti a cesty hlášení pro lhůty 24 hodin, 72 hodin a jednoho měsíce.
- Směrnice, školení a vedení
Vytvoření a údržba politik a směrnic, které NIS2 vyžaduje, a školení pro zaměstnance a vedení podle § 38 BSIG.
- Externí manažer bezpečnosti informací
Kontaktní osoba pro váš ISMS, dočasně nebo trvale — pro organizace bez vlastní role pro tuto oblast.
Společné řízení NIS2 a ISO 27001
NIS2 a ISO 27001 se překrývají v mnoha organizačních a technických tématech — řízení rizik, řešení bezpečnostních incidentů, dodavatelský řetězec, kontrola přístupu. Complaica spravuje oba soubory pravidel nad stejnými aktivy, riziky, opatřeními a důkazy: co je v ISMS pro ISO 27001 s Complaica již zdokumentováno, lze — pokud to obsahově odpovídá — využít i pro příslušné požadavky NIS2. Společná opatření a společné důkazy ušetří dvojí údržbu. Certifikace ISO 27001 přesto neznamená, že jsou povinnosti podle NIS2 splněny: přistupují k nim registrace a ohlašovací a důkazní povinnosti.
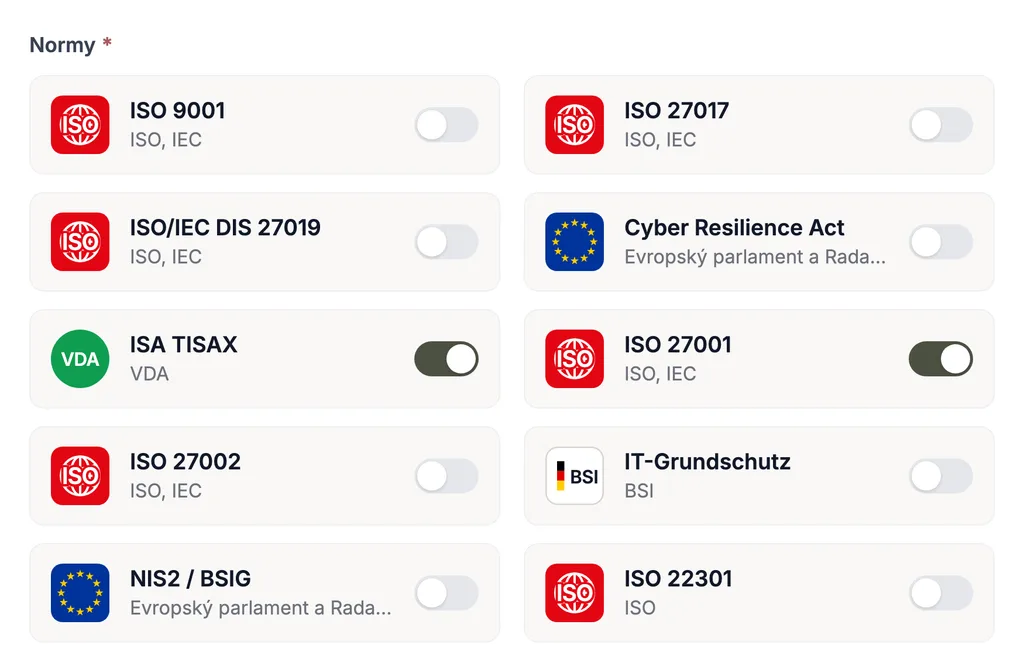
Totéž platí pro další podporované soubory pravidel a standardy — BSI IT-Grundschutz, DORA, TISAX nebo řízení ochrany osobních údajů podle GDPR. Každý soubor pravidel je k dispozici se svým katalogem požadavků; vlastní katalogy lze doplnit kdykoli. Více o platformě pro compliance Complaica a o softwaru ISMS.
Časté dotazy: software NIS2 a soulad s NIS2
Co je NIS2?
NIS2 je směrnice (EU) 2022/2555 o opatřeních k zajištění vysoké společné úrovně kybernetické bezpečnosti v Unii. Ukládá důležitým a základním subjektům opatření k řízení rizik, hlášení významných bezpečnostních incidentů a registraci a zavazuje vedení. V Německu je zákonem o transpozici směrnice NIS2 provedena v zákoně o BSI (BSIG), který v novém znění platí od 6. prosince 2025.
Co je software NIS2?
Software NIS2 zobrazuje povinnosti podle NIS2 v jednom datovém modelu — rozsah, aktiva, požadavky, rizika, opatření, bezpečnostní incidenty a důkazy — a propojuje je navzájem. Věcně jde o software ISMS, který přináší katalog požadavků NIS2: místo ručního udržování konzistence tabulek spravujete každý objekt jednou a reporty a dashboardy vznikají z dat.
Jak software pomáhá při zavedení NIS2?
Software pro zavedení NIS2 práci nenahrazuje, ale dává jí řád: požadavky NIS2 jsou k dispozici jako katalog a každý se posoudí, zdůvodní a doloží důkazy. Rizika a opatření jsou navázána na aktiva, kterých se týkají, lhůty a odpovědné osoby jsou zaznamenány. Soulad s NIS2 tak lze dokumentovat a o stavu kdykoli podat zprávu — aniž by někdo slučoval tabulky.
Které požadavky NIS2 Complaica podporuje?
Complaica podporuje celé zavedení NIS2: deset opatření k řízení rizik podle § 30 BSIG, pro dotčené druhy subjektů prováděcí nařízení (EU) 2024/2690 s čl. 1–14 a 13 tematickými oblastmi jeho přílohy, evidenci bezpečnostních incidentů s ohlašovacími lhůtami podle § 32 BSIG a pohled pro vedení podle § 38 BSIG. Katalogy se posuzují na vašem stromu aktiv.
Jaká opatření k řízení rizik NIS2 vyžaduje?
§ 30 BSIG uvádí deset oblastí, které musí opatření přinejmenším zahrnovat: analýzu rizik a bezpečnostní politiky, řešení bezpečnostních incidentů, kontinuitu provozu a krizové řízení, bezpečnost dodavatelského řetězce, zabezpečení pořizování, vývoje a údržby, posouzení účinnosti, školení, kryptografii, bezpečnost lidských zdrojů a kontrolu přístupu a také vícefaktorovou autentizaci a zabezpečenou komunikaci. Opatření musí být vhodná, přiměřená a účinná a jejich dodržování je třeba dokumentovat.
Co upravuje prováděcí nařízení (EU) 2024/2690?
Provádí směrnici NIS2. Čl. 1 a 2 stanoví spolu s přílohou technické a metodické požadavky na opatření k řízení rizik; čl. 3 a 4 určují, kdy se bezpečnostní incident považuje za významný; čl. 5 až 14 to stanoví pro jednotlivé druhy subjektů — od provozovatelů DNS přes poskytovatele služeb cloud computingu a služeb datových center až po poskytovatele služeb vytvářejících důvěru. Přímo se nařízení vztahuje jen na tyto druhy subjektů.
Na které firmy se vztahuje prováděcí nařízení (EU) 2024/2690?
Přímo se prováděcí nařízení (EU) 2024/2690 vztahuje jen na druhy subjektů, které samo uvádí: provozovatele DNS, registry domén nejvyšší úrovně, poskytovatele služeb cloud computingu a služeb datových center, poskytovatele sítí pro doručování obsahu (CDN), poskytovatele řízených služeb a řízených bezpečnostních služeb (Managed Service Provider, Managed Security Service Provider), poskytovatele on-line tržišť, internetových vyhledávačů a služeb platforem sociálních sítí a také poskytovatele služeb vytvářejících důvěru. Pro všechny ostatní důležité a základní subjekty platí povinnosti podle BSIG; nařízení jim může sloužit jako vodítko, závazné pro ně však není.
Jaké ohlašovací povinnosti platí při bezpečnostních incidentech podle NIS2?
Významné bezpečnostní incidenty je podle § 32 BSIG třeba hlásit společnému ohlašovacímu místu úřadů BSI a BBK: včasným varováním, hlášením a závěrečnou zprávou, na žádost úřadu BSI navíc průběžnými zprávami. Complaica eviduje bezpečnostní incidenty s časovými razítky, odpovědnými osobami a lhůtami a každý krok zaznamená s autorem a datem. Samotné hlášení podáváte ohlašovacímu místu vy.
Co znamená lhůta 24 a 72 hodin podle NIS2?
Obě lhůty běží od okamžiku, kdy se subjekt o významném bezpečnostním incidentu dozví. Do 24 hodin je třeba podat včasné varování, do 72 hodin hlášení, které první údaje potvrzuje nebo aktualizuje. Nejpozději jeden měsíc po tomto hlášení následuje závěrečná zpráva; pokud incident stále trvá, nastupuje na její místo zpráva o pokroku.
Jak Complaica podporuje bezpečnost dodavatelského řetězce podle NIS2?
Poskytovatelé služeb a dodavatelé se evidují jako aktiva a propojují se s obchodními procesy a službami, které na nich závisejí. Pro každého poskytovatele služeb lze posoudit požadavky, identifikovat a ošetřit rizika dodavatelů a uložit důkazy. Graf a matice závislostí ukazují, která služba závisí na kterém poskytovateli.
Jaké povinnosti má vedení podle NIS2?
Podle § 38 BSIG musí vedení zavést opatření k řízení rizik, dohlížet na jejich zavádění a pravidelně se účastnit školení. Dashboardy a reporty v Complaica jsou proto koncipovány pro pohled vedení: míra splnění, největší rizika a otevřená opatření na jedné stránce.
Jak Complaica ukazuje míru splnění NIS2?
Každý požadavek dostane stav zavedení. Complaica jej kumuluje zdola nahoru — od požadavku přes tematickou oblast až po organizaci — a ukazuje jej v dashboardech: jako celkovou hodnotu, podle tematické oblasti, podle lokality a ve srovnání s minulým měsícem. Míra splnění je vyhodnocení, které Complaica sestavuje z vašich vlastních posouzení, nikoli úředně stanovený ukazatel.
Na koho NIS2 dopadá?
Dopad vyplývá z odvětví, velikosti a činnosti. Zahrnuty jsou subjekty v odvětvích podle příloh 1 a 2 BSIG — například energetika, doprava, zdravotnictví, digitální infrastruktura, služby IKT nebo zpracovatelský průmysl — zpravidla od 50 zaměstnanců nebo s ročním obratem a roční bilanční sumou nad 10 mil. eur; některé subjekty jsou zahrnuty bez ohledu na velikost. Zda se to týká vaší firmy, s vámi rádi ověříme.
Jak spolu souvisejí NIS2 a ISO 27001?
NIS2 je právní předpis, ISO 27001 norma pro ISMS — obsahově se obě překrývají v mnoha tématech, od řízení rizik po kontrolu přístupu. V Complaica se NIS2 a ISO 27001 posuzují na stejném modelu rozsahu a využívají stejná aktiva, rizika, opatření a důkazy. Totéž platí pro TISAX, BSI IT-Grundschutz, DORA, GDPR a ISO 22301: co je již zdokumentováno, lze — pokud to obsahově odpovídá — využít pro každý soubor pravidel, kterého se to týká.
Stačí pro NIS2 certifikace ISO 27001?
Pokrývá podstatnou část požadavků § 30 BSIG, nenahrazuje však registraci ani ohlašovací a důkazní povinnosti. V Complaica využívají oba soubory pravidel stejná aktiva, rizika, opatření a důkazy; rozdíl se zobrazí jako seznam otevřených požadavků.
Existuje certifikace NIS2 pro software?
Ne. NIS2 je právní předpis, nikoli certifikační norma: neexistuje certifikát NIS2 pro subjekty ani pro software. Subjekt musí opatření zavést a na žádost dozorového orgánu to umět prokázat; zda je povinnost splněna, posuzuje příslušný orgán. Complaica k tomu uchovává důkazy u objektu, který dokládají.
Lze Complaica provozovat on-premises?
Ano. Complaica je k dispozici jako SaaS i on-premises: varianta SaaS je hostována v Německu; on-premises provozujete software pro soulad s NIS2 ve vlastní infrastruktuře. Licence stojí v obou případech stejně.
Lze stávající ISMS migrovat do Complaica?
Ano. Complaica importuje a exportuje data z Excelu a do Excelu, přes REST API a z jiných nástrojů ISMS; migrace vašich dat je bezplatná a provázejí ji naši specialisté. Nástroj tak hodnotíte na vlastní datové základně místo na demo datech.
Jaké systémy lze s Complaica integrovat?
Přes REST API systémy správy aktiv a CMDB jako i-doit, GLPI, FNT Command a další a také Jira, SAP a Microsoft Azure. Aplikační data jsou k dispozici přes data marty pro externí analytické a reportovací systémy a přes MCP lze napojit asistenta AI.
Jak dlouho trvá zavedení?
Pro definovaný rozsah jsou první spolehlivé reporty o stavu k dispozici typicky po několika týdnech — podle stávající dokumentace a dostupných zdrojů. S připraveným obsahem a poradenstvím se menší organizace pohybují na dolní hranici.
Začněte s NIS2 s Complaica
Poznat Complaica jako software NIS2: vyzkoušet, vyžádat demo nebo probrat vaše zavedení NIS2 a stávající ISMS — napište nám.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.