Software GDPR pro řízení
ochrany osobních údajů
Complaica je software pro řízení ochrany osobních údajů pro firmy a pověřence pro ochranu osobních údajů. Spravujte činnosti zpracování, posouzení vlivu na ochranu osobních údajů, žádosti subjektů údajů a porušení zabezpečení osobních údajů na jednom místě — s jasnými odpovědnostmi, lhůtami a dohledatelnými důkazy.
Propojte svůj systém řízení ochrany osobních údajů (DPMS) se svým ISMS a využívejte společná aktiva, rizika a opatření.
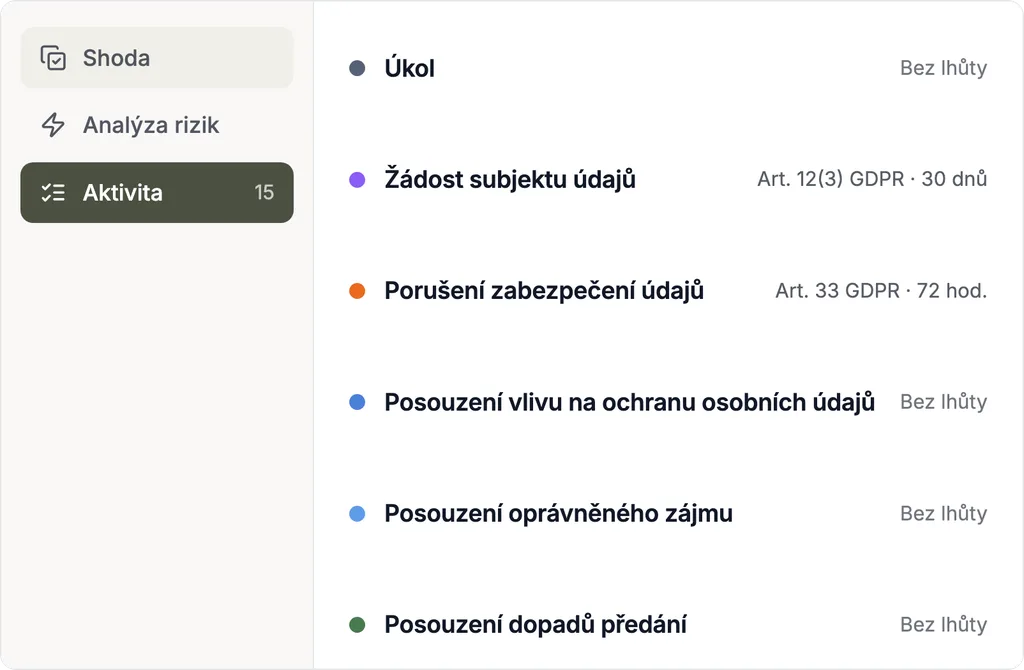
- 01Deset typických činností ochrany osobních údajů jako případy — od činnosti zpracování po závazek mlčenlivosti
- 02Záznamy o činnostech zpracování (čl. 30) a zpráva DPIA (čl. 35) z vašich dat
- 03Lhůty u případu: odpověď na žádosti subjektů údajů do jednoho měsíce, ohlášení porušení zabezpečení pokud možno do 72 hodin
- 04Převzetí stávajících záznamů z Excelu — jako SaaS nebo on-premises
- 05Na přání navíc: poradenství v ochraně osobních údajů a externí pověřenec pro ochranu osobních údajů
Software pro řízení ochrany osobních údajů: záznamy, DPIA a práva subjektů údajů
Co software Complaica pro ochranu osobních údajů pokrývá v každodenní práci — od záznamů o činnostech zpracování až po doložení dozorovému úřadu.
- 01Záznamy o činnostech zpracování podle čl. 30 — účely, kategorie údajů, subjekty údajů, příjemci, lhůty pro výmaz a TOM, propojené s procesy, systémy a dodavateli
- 02Koncepce výmazu pro každou činnost zpracování — pravidla výmazu s počátečním okamžikem a lhůtou, jednotky výmazu pro každý systém, ze standardního katalogu nebo vlastní
- 03Posouzení nutnosti DPIA a posouzení vlivu na ochranu osobních údajů podle čl. 35 s maticí rizik, opatřeními a zprávou
- 04Žádosti subjektů údajů, stížnosti a porušení zabezpečení osobních údajů jako případy s workflow, odpovědnými osobami a zákonnou lhůtou
- 05Souhlasy, posouzení oprávněného zájmu, posouzení dopadů předání a závazky mlčenlivosti dohledatelně zdokumentované
- 06Hodnocení požadavků GDPR, BDSG a vlastních směrnic u každého objektu — se stavem zavedení a kritičností
- 07Protokol každé změny: kdo kdy co změnil, s dokumenty a rozhodnutími u objektu
- 08Reporty a dashboardy pro pověřence pro ochranu osobních údajů a vedení — otevřené případy, splatné lhůty, míra splnění u každé normy
- 09Spolupráce s odbornými útvary a externími účastníky — přístup za objekt a přes odkaz
Deset činností ochrany osobních údajů s workflow, lhůtou a důkazem
Řízení ochrany osobních údajů se skládá z opakujících se případů. Complaica vede každý z nich jako samostatný typ případu — s workflow, lhůtou a důkazem, které pro něj GDPR předpokládá.
Každý případ je navázán na objekt, kterého se týká — činnost zpracování, systém, dodavatele, osobu —, nese odpovědné osoby, dokumenty a úkoly a každou změnu stavu protokoluje s autorem a datem. Řetězec stavů níže je workflow tak, jak je v softwaru uložen. Další typy případů — prověření zpracovatele, bezpečnostní incident, lesson learned — jsou obsaženy také; datový model lze přizpůsobit vašim postupům.
- PA
Činnost zpracování
Každé zpracování osobních údajů jako případ s účelem, kategoriemi údajů, subjekty údajů, příjemci, právním základem, lhůtami pro výmaz a TOM — propojený s procesy, systémy a dodavateli, které ho nesou. Ze schválených případů vznikají záznamy o činnostech zpracování.
Workflow- Návrh
- V kontrole
- Schváleno
- Revize k provedení
- Ukončeno
- DSR
Žádost subjektu údajů
Přístup, oprava, výmaz, omezení, přenositelnost údajů, námitka: každá žádost se vede s datem přijetí, ověřením totožnosti, odpovědnou osobou a lhůtou; odpověď, případné prodloužení lhůty včetně odůvodnění a důkazy leží u případu.
Workflow- Přijato
- Ověření totožnosti
- V řešení
- Zodpovězeno
- Zamítnuto
- Uzavřeno
- CMP
Stížnost
Stížnosti subjektů údajů — přímo nebo přes dozorový úřad — s vyjádřením, korespondencí a výsledkem. Probíhá-li opravný prostředek, zůstává případ otevřený, dokud není rozhodnuto.
Workflow- Přijato
- V kontrole
- Vyjádření vypracováno
- U dozorového úřadu
- Uzavřeno
- Probíhá opravný prostředek
- DPI
Porušení zabezpečení osobních údajů
Od zjištění přes posouzení rizika až po rozhodnutí, zda je třeba porušení ohlásit dozorovému úřadu — ledaže je nepravděpodobné, že by mělo za následek riziko pro subjekty údajů — a zda je při vysokém riziku třeba je bez zbytečného odkladu oznámit subjektům údajů. Každý krok se dokumentuje s datem, i porušení, které ohlašovací povinnosti nepodléhá (čl. 33 odst. 5).
Workflow- Zjištěno
- V hodnocení
- Klasifikováno
- Bez ohlašovací povinnosti
- Ohlášeno úřadu (čl. 33)
- Úřad vyrozuměn
- Posouzení subjektů údajů (čl. 34)
- Výjimka čl. 34 odst. 3
- Subjekty údajů informovány (čl. 34)
- Probíhá náprava
- Uzavřeno
- TA
Posouzení nutnosti DPIA
Předběžná kontrola u každé činnosti zpracování: bude mít pravděpodobně za následek vysoké riziko pro subjekty údajů — podle skupin případů čl. 35 odst. 3 a seznamů dozorových úřadů? Výsledek rozhoduje a zdůvodňuje, zda následuje DPIA.
Workflow- Návrh
- V kontrole
- Schváleno
- Nahrazeno
- DPIA
Posouzení vlivu na ochranu osobních údajů
Popis zpracování, nezbytnost a přiměřenost, rizika pro subjekty údajů a opatření k jejich řešení — s maticí rizik, propojenými TOM a zprávou pro spis nebo pro předchozí konzultaci s dozorovým úřadem.
Workflow- Posouzení nutnosti
- DPIA nutná
- Není nutná
- V řešení
- Uzavřeno
- TIA
Posouzení dopadů předání
Pro každé předání do třetí země: příjemce, nástroj předání — rozhodnutí o odpovídající ochraně, standardní smluvní doložky, závazná podniková pravidla —, právní situace v cílové zemi a doplňková opatření. Výsledek nese termín revize, protože právní situace se mění.
Workflow- Návrh
- V kontrole
- Schváleno — přípustné
- Schváleno — s podmínkami
- Nepřípustné
- Revize k provedení
- Zastaralé
- CR
Souhlas
Souhlasy s účelem, zněním, datem, subjektem údajů a kanálem — tak, abyste je mohli doložit, jak vyžaduje čl. 7 odst. 1. Odvolání změní stav a zpracování, které se o souhlas opírá, to vidí.
Workflow- Aktivní
- Odvolaný
- Vypršelý
- LIA
Posouzení oprávněného zájmu
Třístupňový test oprávněného zájmu: zájem, nezbytnost, balanční test proti zájmům a základním právům subjektů údajů — zdokumentovaný a propojený s činností zpracování, která se o něj opírá.
Workflow- Návrh
- V kontrole
- Uzavřeno
- CC
Závazek mlčenlivosti
Písemný závazek mlčenlivosti a zpracování pouze na pokyn — obvyklý doklad k čl. 29 a čl. 32 odst. 4; u zpracovatelů vyžaduje čl. 28 odst. 3 písm. b) závazek k mlčenlivosti. U každé osoby se stavem, datem a dokumentem.
Workflow- Otevřeno
- Odesláno
- Podepsáno
- Odmítnuto
- Vypršelo
- Bezpředmětné
Koncepce výmazu: pravidla a jednotky výmazu pro každou činnost zpracování
Osobní údaje smějí být uloženy jen po dobu nezbytnou pro účely, pro které jsou zpracovávány (čl. 5 odst. 1 písm. e) GDPR), a záznamy uvádějí, je-li to možné, plánované lhůty pro výmaz (čl. 30 odst. 1 písm. f)). Koncepce výmazu z toho dělá pravidla, která lze zavést a doložit.
Jak koncepci výmazu sestavit, popisuje DIN EN ISO/IEC 27555 — nástupkyně DIN 66398, jejíž metodu přebírá. V Complaica má každá činnost zpracování vlastní záložku „Koncepce výmazu“.
- 01Na každém řádku jeden druh údajů a jedna skupina subjektů údajů — například „Odborné protokolové údaje“ a „Zaměstnanci obchodních partnerů“ — s pravidlem výmazu a jednotkou výmazu, které pro ně platí
- 02Pravidla výmazu (LR) s počátečním okamžikem, spouštěcí událostí a lhůtou — například šest měsíců od doručení zamítnutí uchazeči
- 03Jednotky výmazu (LE) popisují, kde a jak se maže: systém, referenční objekt, granularitu a zda lze mazat selektivně
- 04Pravidla a jednotky výmazu převzaté ze standardního katalogu nebo založené vlastní a seřazené přetažením myší
Šest modulů, jedna datová základna
Organizace, aktiva, požadavky, rizika, reporty a případy pracují nad stejnými objekty — změna je vidět všude, kde se objekt vyskytuje.
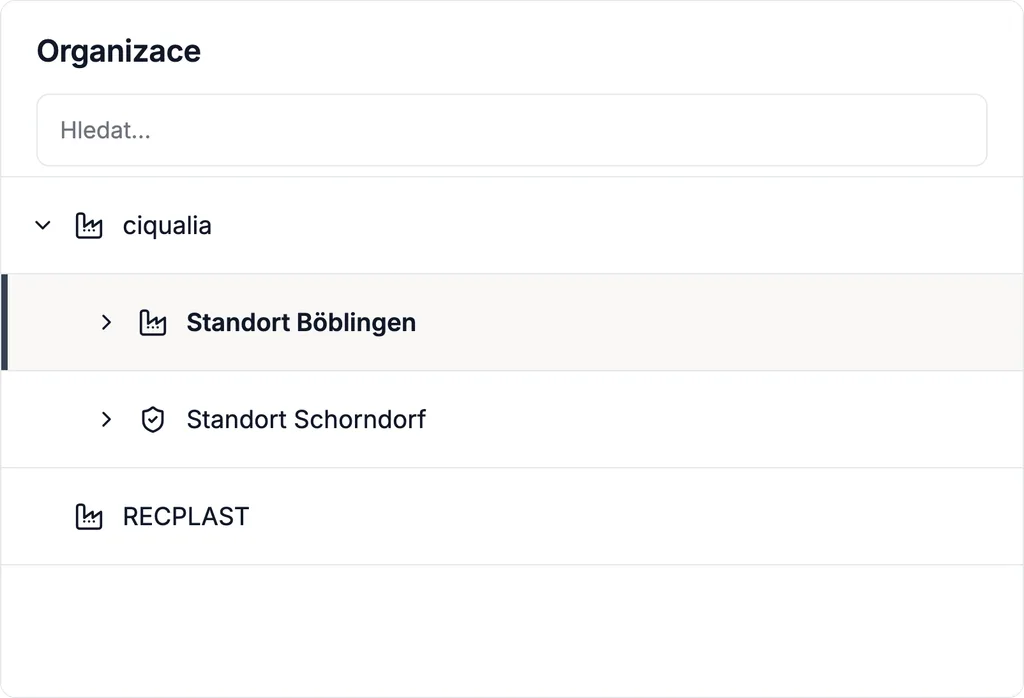
01 / 06 · Řízení organizace
Správci, zpracovatelé a lokality
Zmapujte svou organizaci jako strom — společnosti, lokality, oddělení, role — a určete, kdo je správce, společný správce nebo zpracovatel. Práva se udělují za útvar a za objekt.
02 / 06 · Analýza struktury aktiv
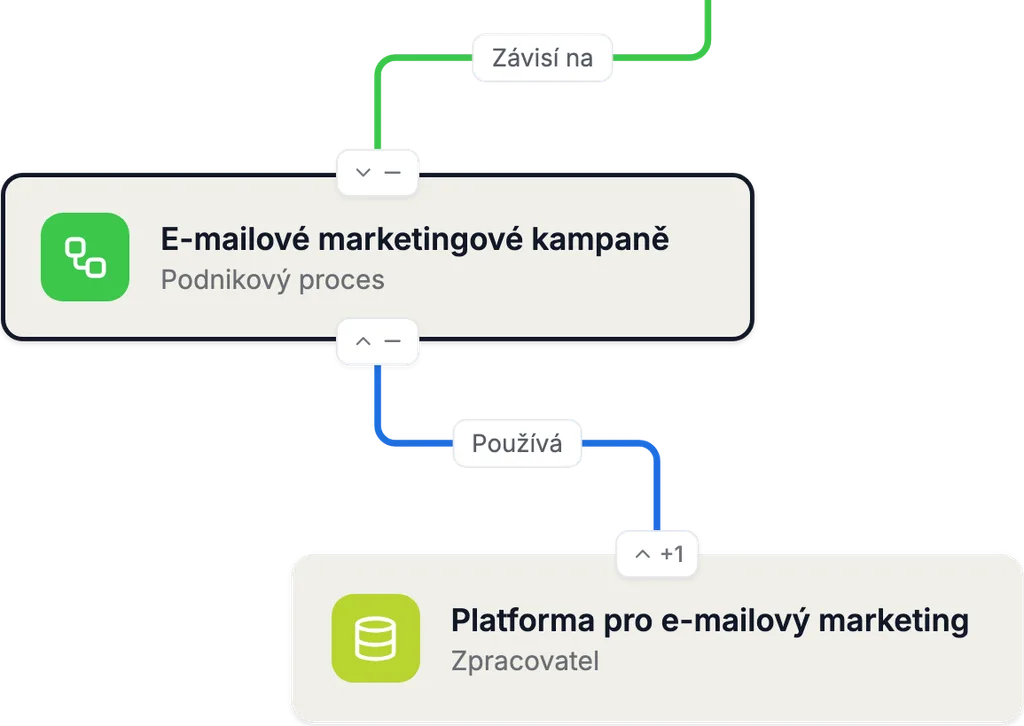
Procesy, systémy, kategorie údajů a příjemci
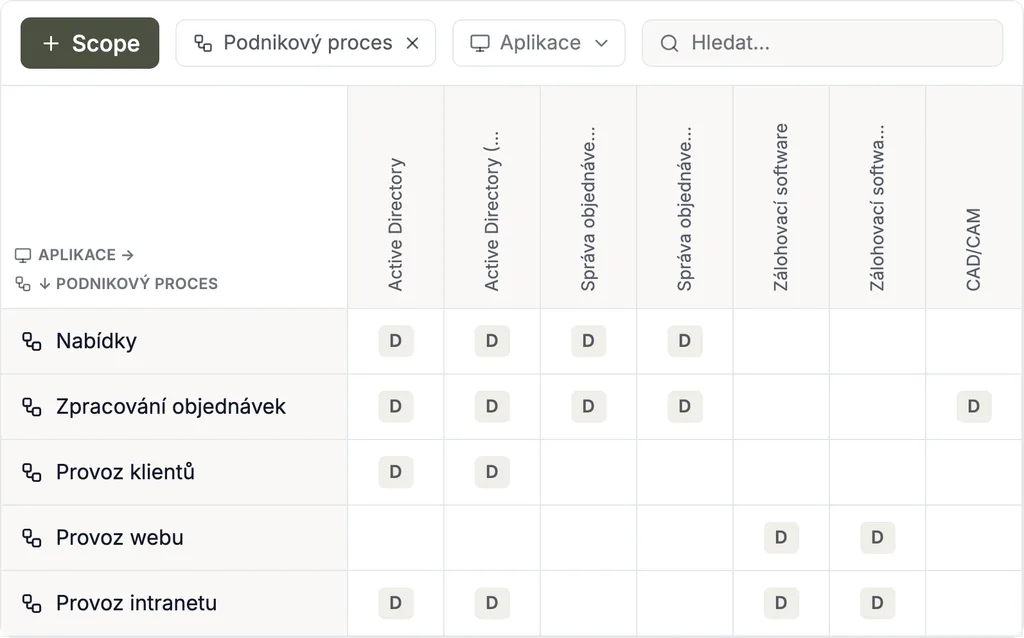
Obchodní procesy, aplikace, systémy, kategorie osobních údajů, skupiny subjektů údajů, zpracovatelé a příjemci jsou aktiva s atributy, propojená s činnostmi zpracování, které na nich běží.
Grafy a matice závislostí ukazují, které zpracování používá který systém a který dodavatel vidí která data — a tím i koho se incident týká.
03 / 06 · Řízení compliance
GDPR, BDSG a vlastní směrnice u každého objektu
Hodnoťte požadavky GDPR (čl. 5–49), BDSG a vašich vlastních směrnic u každé činnosti zpracování, systému nebo útvaru — s mírou zavedení, kritičností, odpovědnými osobami a důkazy. Hodnocení se kumuluje přes strom do míry splnění u každé normy.
04 / 06 · Řízení rizik
Rizika pro subjekty údajů
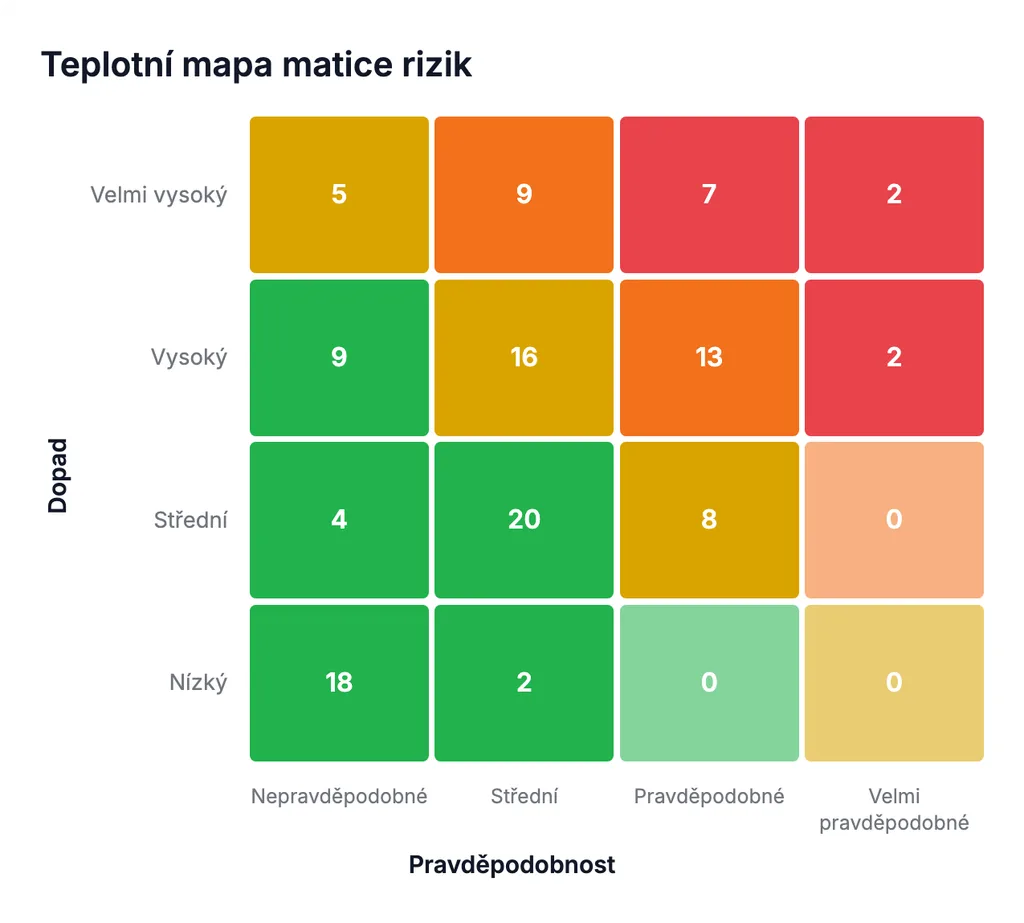
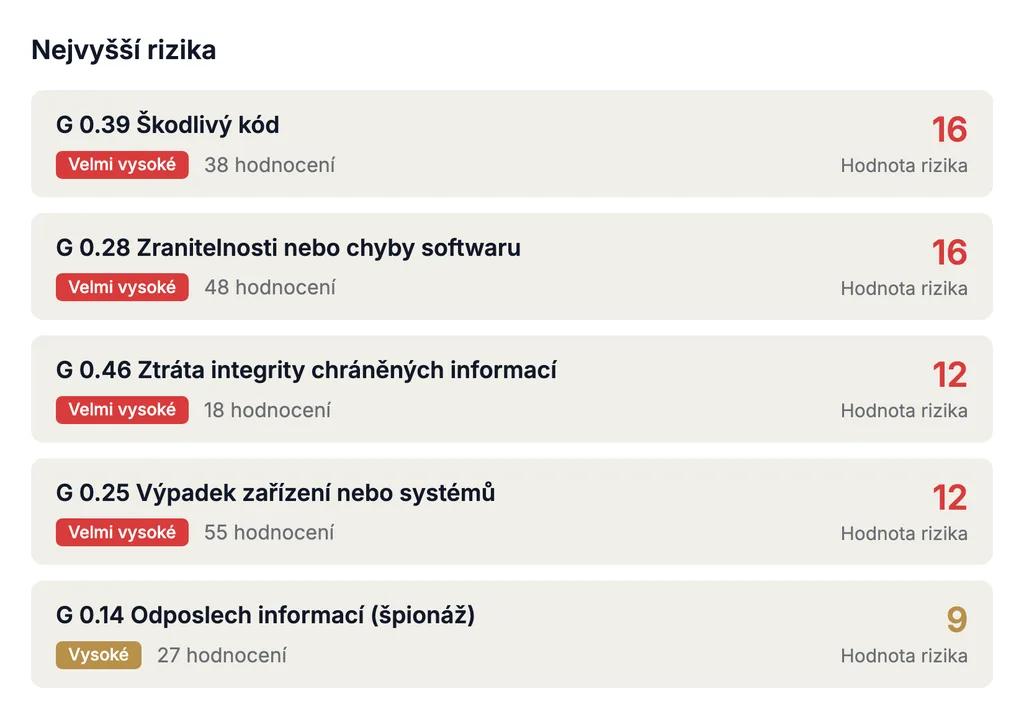
GDPR hodnotí rizika z pohledu subjektů údajů. Identifikujte hrozby u každé činnosti zpracování, hodnoťte pravděpodobnost a závažnost v konfigurovatelné matici rizik a sledujte opatření a zbytkové riziko v čase. Posouzení nutnosti DPIA i DPIA pracují se stejnými riziky.
05 / 06 · Reporting a analýza dat
Záznamy, zpráva DPIA a dashboardy
Záznamy o činnostech zpracování, zprávy DPIA, dokumentace porušení zabezpečení osobních údajů a přehledy otevřených případů vznikají z vašich vlastních dat — jako šablona reportu nebo vlastní report. Distribuci zajišťují integrace s Teams a mailový bot.
06 / 06 · Řízení úkolů a spolupráce
Případy, odpovědné osoby a lhůty
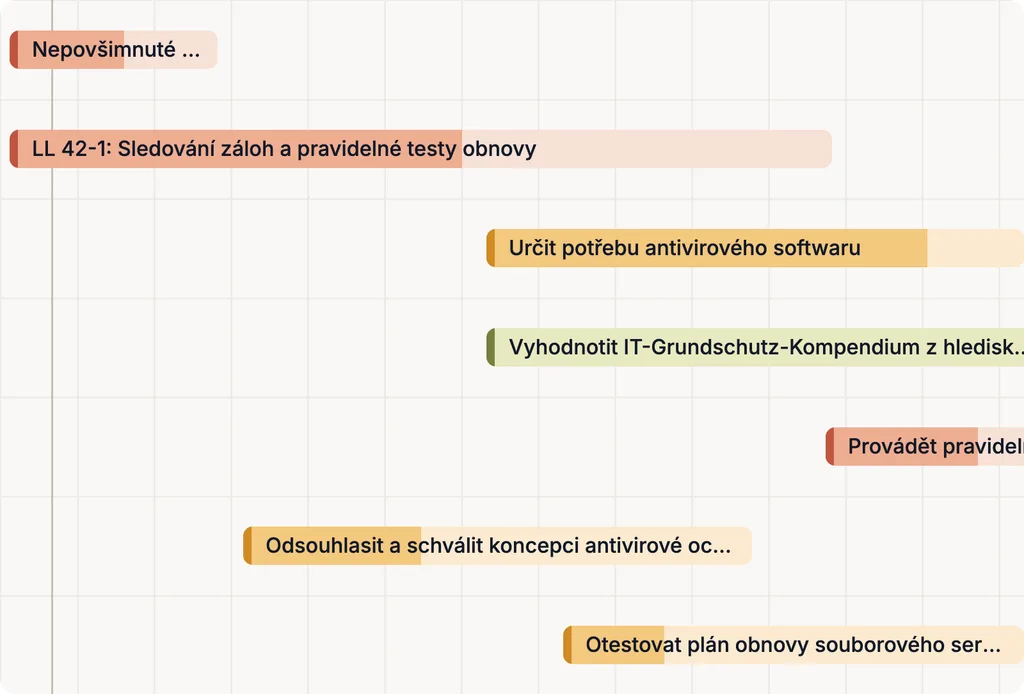
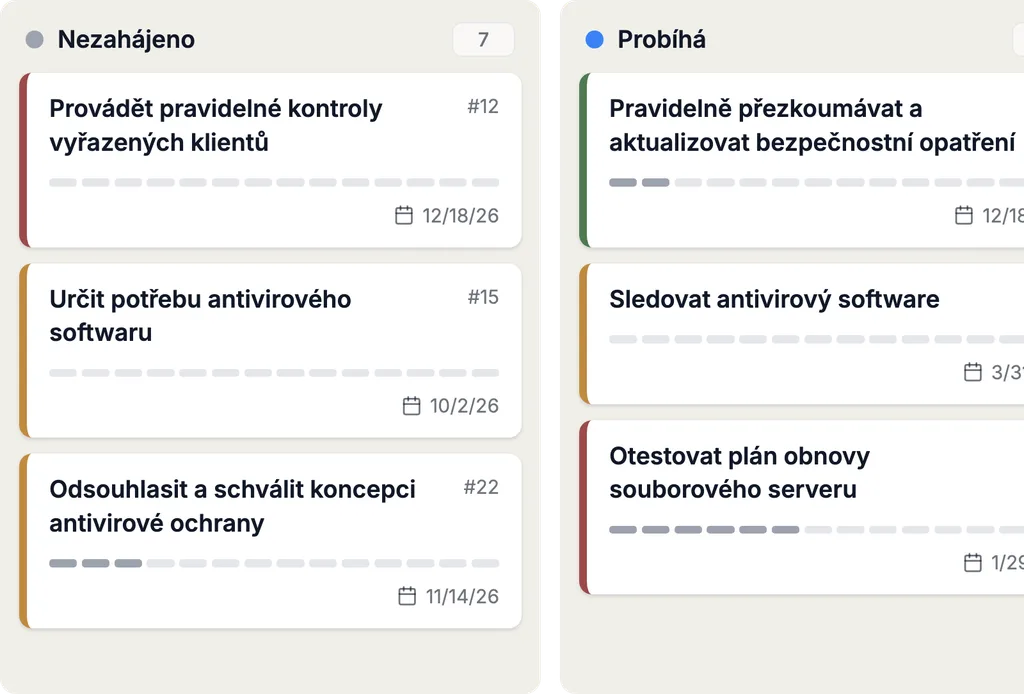
Případy a úkoly nesou odpovědné osoby, lhůty a stav; každá změna se zaznamená s autorem a datem. Odborné útvary, pověřenec pro ochranu osobních údajů i externí účastníci pracují ve stejném systému.
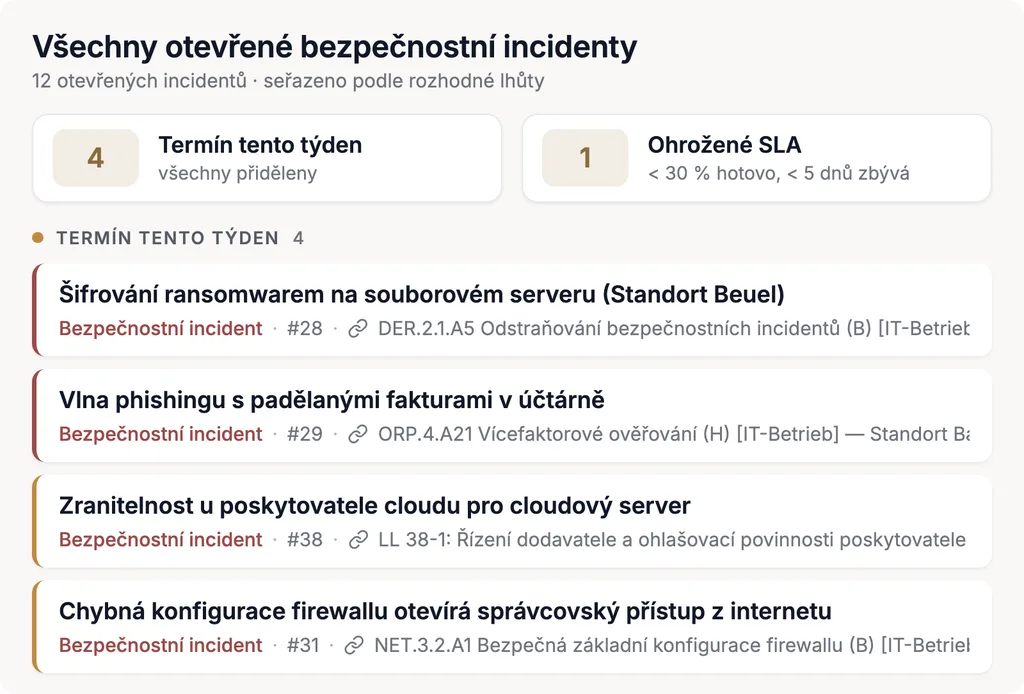
DPMS a ISMS na jedné platformě
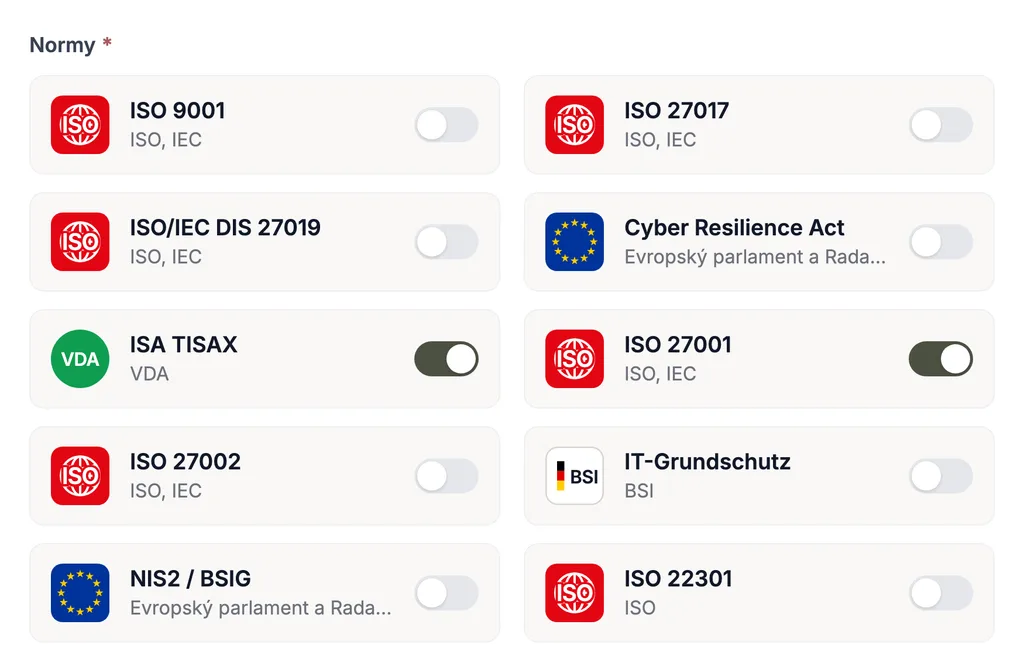
Ochrana osobních údajů a bezpečnost informací pracují se stejnými systémy, dodavateli a riziky. V Complaica sdílejí váš systém řízení ochrany osobních údajů (DPMS) a váš ISMS aktiva, rizika, opatření a důkazy: technická a organizační opatření podle čl. 32 lze — pokud to obsahově odpovídá — převzít z ISMS podle ISO 27001 nebo z IT-Grundschutz, bezpečnostní incident se může stát porušením zabezpečení osobních údajů a NIS2 nebo kapitola ochrany osobních údajů TISAX se hodnotí nad stejnou datovou základnou.
Šablony, katalogy a připravený model organizace pro start přináší Data Protection Kit. Každá norma se dodává se svým katalogem požadavků; vlastní katalogy lze doplnit.
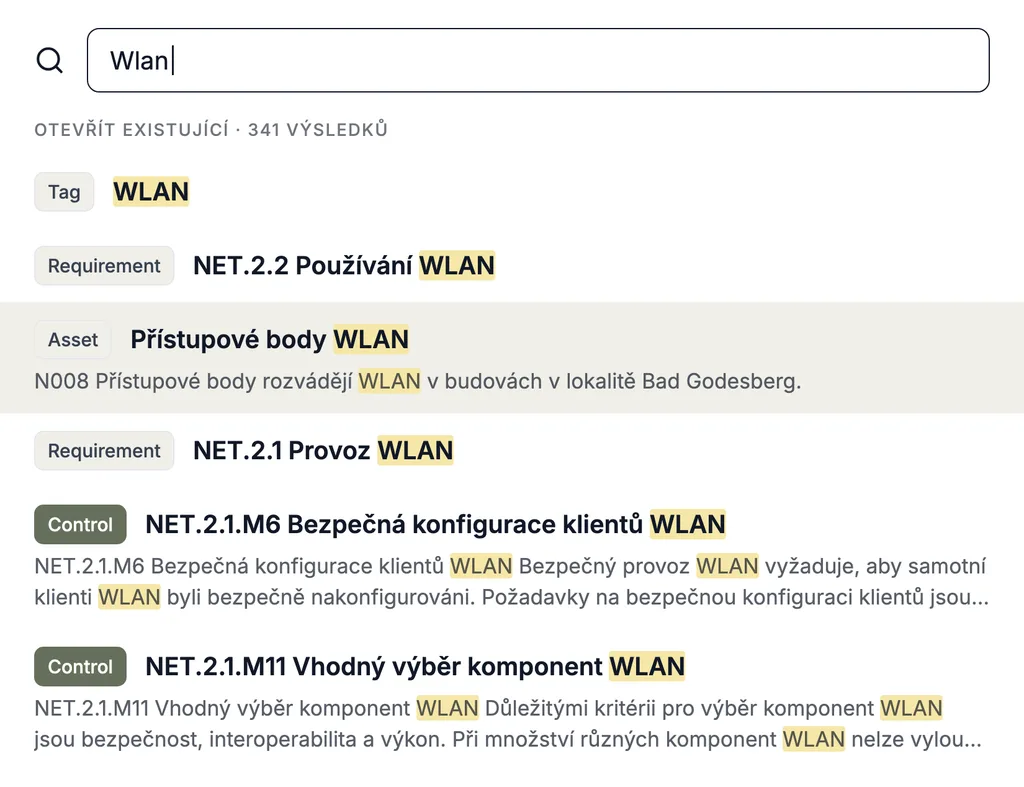
Převzetí stávající dokumentace ochrany osobních údajů
Nezačínáte od nuly: vaše dosavadní záznamy, seznamy systémů a přehledy dodavatelů lze převzít.
- 01Import a export z Excelu a do Excelu — například vašich stávajících záznamů o činnostech zpracování
- 02Napojení systémů CMDB a správy aktiv, jako jsou Microsoft Azure, i-doit, GLPI nebo FNT Command, přes REST API
- 03Jira, Microsoft Planner a další jako systém úkolů
- 04Data marty, REST API a MCP pro externí analytické a reportovací systémy
- 05Migrace vašich dat je bezplatná a provázejí ji naši specialisté
SaaS nebo on-premises: provoz Complaica podle vašich potřeb
Complaica je k dispozici ve dvou režimech provozu. Licence stojí v obou případech stejně.
- SaaS
Complaica pro vás běží jako služba; varianta SaaS je hostována v Německu.
- On-premises
Complaica provozujete ve vlastní infrastruktuře.
- Integrace AI podle volby
Integrace AI je volitelná a přes MCP se propojuje s ChatGPT, Claude nebo lokálně hostovanou službou AI.
Co GDPR vyžaduje — a který případ tomu odpovídá
Obecné nařízení o ochraně osobních údajů (nařízení (EU) 2016/679) platí od 25. května 2018 přímo ve všech členských státech. Vztahuje se na zpracování v souvislosti s činnostmi provozovny v EU a — za podmínek čl. 3 odst. 2 — i na správce mimo EU, kteří subjektům údajů v Unii nabízejí zboží nebo služby nebo monitorují jejich chování. Německý BDSG (spolkový zákon o ochraně osobních údajů) ho doplňuje, například při jmenování pověřence pro ochranu osobních údajů.
Jádrem je zásada odpovědnosti podle čl. 5 odst. 2: správce odpovídá za dodržení zásad a musí být schopen je doložit. Complaica zobrazuje povinnosti jako případy s workflow a důkazem — právní posouzení zůstává na vás a vašem pověřenci pro ochranu osobních údajů.
Šest skupin povinností a jejich typy případů
Záznamy a odpovědnost
čl. 5 odst. 2, čl. 24, čl. 30
Správci a zpracovatelé vedou záznamy o činnostech zpracování a na požádání je zpřístupní dozorovému úřadu. Výjimka pro méně než 250 zaměstnanců neplatí, pokud zpracování pravděpodobně představuje riziko, není příležitostné nebo zahrnuje zvláštní kategorie (čl. 9) či údaje o trestných činech (čl. 10).
V Complaica: PA · zpráva podle čl. 30
Právní základ u každého zpracování
čl. 6, čl. 7, čl. 9
Žádné zpracování bez právního základu: souhlas, smlouva, právní povinnost, životně důležité zájmy, veřejný zájem nebo oprávněný zájem — ten po zdokumentovaném balančním testu. Zvláštní kategorie navíc vyžadují výjimku podle čl. 9 odst. 2.
V Complaica: CR · LIA
Práva subjektů údajů
čl. 12–22, čl. 77
Přístup, oprava, výmaz, omezení, přenositelnost údajů a námitka — vyřídit bez zbytečného odkladu, nejpozději do jednoho měsíce; u složitých nebo početných žádostí lze lhůtu prodloužit o dva měsíce. Každý subjekt údajů může navíc podat stížnost u dozorového úřadu.
V Complaica: DSR · CMP
Zabezpečení a incidenty
čl. 28, čl. 29, čl. 32–34
Technická a organizační opatření přiměřená riziku; osoby s přístupem k údajům je zpracovávají jen na pokyn; zpracovatelé jsou smluvně vázáni. Porušení zabezpečení osobních údajů se ohlásí bez zbytečného odkladu a pokud možno do 72 hodin, je-li pravděpodobné, že povede k riziku — a v každém případě se zdokumentuje.
V Complaica: DPI · CC · TOM · prověření zpracovatele
Riziko a posouzení vlivu
čl. 35, čl. 36
Bude-li mít zpracování pravděpodobně za následek vysoké riziko pro práva a svobody subjektů údajů, provede se předem posouzení vlivu na ochranu osobních údajů. Vyplývá-li z něj, že by zpracování mělo za následek vysoké riziko, pokud by nebyla přijata opatření k jeho zmírnění, konzultuje se před zpracováním dozorový úřad.
V Complaica: TA · DPIA
Předání do třetích zemí
čl. 44–49
Osobní údaje opouštějí EU jen na základě kapitoly V: rozhodnutí o odpovídající ochraně, vhodné záruky jako standardní smluvní doložky Komise nebo závazná podniková pravidla — od rozsudku Schrems II (C-311/18) s posouzením právní situace v cílové zemi.
V Complaica: TIA
V pěti krocích k fungujícímu DPMS
Jak zavedení s Complaica probíhá — od převzetí vašeho stávajícího stavu až po doložení.
- 01
PřevzítStav a struktura
Převzít stávající záznamy, seznamy systémů a dodavatele z Excelu nebo z napojených systémů; Data Protection Kit dodá výchozí strukturu.
- 02
PropojitZpracování a aktiva
Každou činnost zpracování propojit s procesy, systémy, kategoriemi údajů a příjemci — základ pro záznamy a analýzu rizik.
- 03
PosouditPosouzení nutnosti DPIA a DPIA
U každého zpracování vyjasnit, zda je DPIA nutná, a k rizikům přiřadit opatření; TOM pocházejí, pokud to odpovídá, z ISMS.
- 04
ProvozovatŽádosti, incidenty, souhlasy
Vést průběžné případy s workflow, lhůtou a odpovědnou osobou; dashboard ukazuje, co je splatné.
- 05
DoložitReporty a revize
Generovat záznamy, zprávy DPIA a dokumentaci incidentů z dat a pravidelně je revidovat.
Proč Complaica jako software pro ochranu osobních údajů?
Šest důvodů, proč správci a pověřenci pro ochranu osobních údajů vedou svůj DPMS s Complaica.
Workflow místo e-mailu a Excelu
Každá činnost ochrany osobních údajů běží jako případ se stavem, lhůtou a odpovědnou osobou — místo v e-mailových schránkách a tabulkách, které se jen těžko dají udržovat aktuální současně.
Dohledatelné do detailu
Každá změna se protokoluje s autorem a datem; dokumenty, hodnocení a rozhodnutí leží u objektu, k němuž se vztahují.
Připraveno se sadou Data Protection Kit
Data Protection Kit přináší typickou organizační strukturu, šablonu záznamů podle čl. 30, hodnocení a zprávu DPIA i katalogy hrozeb a opatření.
Přizpůsobení vaší organizaci
Datový model se přizpůsobí vašim postupům; další normy a interní katalogy požadavků lze doplnit.
Spolupráce s externisty
Odborné útvary, zpracovatelé, advokáti nebo auditoři pracují ve stejném systému — přístup se uděluje za objekt a přes odkaz.
Kritičnost a stav zavedení na první pohled
Zavedené požadavky jsou označeny a ukazují odpovědné osoby, dokumenty, případy a poznámky. Požadavky se plní přes případy, úkoly nebo jednotlivá opatření — nebo se hodnotí sebehodnocením.
Optimalizujte úkoly ochrany osobních údajů s asistencí AI
Díky volitelné integraci AI (MCP) Complaica odpovídá na dotazy ke GDPR, vysvětluje požadavky a typy případů, pomáhá se zakládáním činností zpracování a případů a nachází odpovědi ve vašich vlastních směrnicích a smlouvách. Podporuje práci na DPMS — hodnocení a rozhodnutí zůstávají na vás a vašem pověřenci pro ochranu osobních údajů.
- 01Odpovídání na dotazy ke GDPR, k BDSG a ke lhůtám
- 02Vysvětlení požadavků a typů případů — co se vyžaduje a co obstojí jako důkaz
- 03Navrhování, formulace a přiřazování činností zpracování, případů a opatření
- 04Analýza vašich směrnic, zpracovatelských smluv a dokumentů a odpovídání na dotazy k nim
- 05Vysvětlení obsluhy Complaica — která funkce k čemu
Reference zákazníků k Complaica
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Navíc: poradenství v ochraně osobních údajů a externí pověřenec pro ochranu osobních údajů
Software funguje samostatně. Pokud chcete podporu, provedou vás navíc naši experti na ochranu osobních údajů — od gap analýzy až po roli externího pověřence pro ochranu osobních údajů.
- Gap analýza a audit ochrany osobních údajů
Porovnání vašeho současného stavu s požadavky GDPR a BDSG. Výsledek: míra splnění u každého článku, prioritizovaný seznam mezer a plán zavedení.
- Vybudování DPMS a záznamů o činnostech zpracování
Organizace, role, procesy, systémy a činnosti zpracování se založí v Complaica. Získáte funkční DPMS se záznamy podle čl. 30.
- Posouzení nutnosti DPIA a DPIA
Doprovod při předběžné kontrole vašich zpracování a při posouzení vlivu na ochranu osobních údajů u těch rizikových — pojmenovat rizika, přiřadit opatření, sestavit zprávu.
- Zpracovatelské smlouvy a předání do třetích zemí
Prověření zpracovatelských smluv podle čl. 28, nasazení standardních smluvních doložek, provedení posouzení dopadů předání (TIA).
- Školení a závazek mlčenlivosti zaměstnanců
Školení v ochraně osobních údajů a bezpečnosti dat, závazky mlčenlivosti a pokyny pro odborné útvary — aby se žádosti a incidenty rozpoznaly a předaly dál.
- Externí pověřenec pro ochranu osobních údajů
Naši experti na ochranu osobních údajů převezmou roli podle čl. 37 GDPR a § 38 BDSG — jako kontaktní osoba pro dozorový úřad, subjekty údajů a vedení, dočasně nebo trvale.
Časté dotazy k softwaru GDPR
Co je GDPR?
Obecné nařízení o ochraně osobních údajů (nařízení (EU) 2016/679, anglicky General Data Protection Regulation, GDPR) je právo ochrany osobních údajů Evropské unie. Platí od 25. května 2018 přímo ve všech členských státech a stanoví, za jakých podmínek smějí být osobní údaje zpracovávány, jaká práva mají subjekty údajů a jaké povinnosti mají správci a zpracovatelé. V Německu ho doplňuje spolkový zákon o ochraně osobních údajů (BDSG), v Česku zákon č. 110/2019 Sb.
Co je systém řízení ochrany osobních údajů (DPMS)?
Systém řízení ochrany osobních údajů (DPMS, anglicky Data Protection Management System) je souhrn pravidel, procesů, rolí a důkazů, jimiž organizace dodržuje GDPR a dokáže to doložit. Zahrnuje záznamy o činnostech zpracování, právní základy, technická a organizační opatření, vyřizování žádostí a incidentů i pravidelnou revizi.
Co je software GDPR?
Software GDPR zobrazuje požadavky nařízení jako katalog a propojuje je s tím, k čemu se vztahují — činnostmi zpracování, systémy, kategoriemi údajů, dodavateli, osobami. Opakující se činnosti běží jako případy s workflow a lhůtou a záznamy o činnostech zpracování, zpráva DPIA a dokumentace incidentů vznikají z dat místo v tabulkách.
Jaký je rozdíl oproti sadě Data Protection Kit?
Data Protection Kit je připravený výchozí obsah softwaru DPMS Complaica: typická organizační struktura, šablona záznamů podle čl. 30, hodnocení a zpráva DPIA i katalogy hrozeb a opatření. Tato stránka popisuje funkce a postupy softwaru GDPR; obsah sady představuje stránka o softwaru DPMS.
Jaké činnosti ochrany osobních údajů Complaica podporuje?
Deset typů případů s vlastním workflow: činnost zpracování (PA), žádost subjektu údajů (DSR), stížnost (CMP), porušení zabezpečení osobních údajů (DPI), posouzení nutnosti DPIA (TA), posouzení vlivu na ochranu osobních údajů (DPIA), posouzení dopadů předání (TIA), souhlas (CR), posouzení oprávněného zájmu (LIA) a závazek mlčenlivosti (CC). K tomu prověření zpracovatele, bezpečnostní incident a lesson learned.
Jak dlouho smí trvat odpověď na žádost subjektu údajů?
Podle čl. 12 odst. 3 GDPR bez zbytečného odkladu, v každém případě však do jednoho měsíce od obdržení žádosti. Je-li to nezbytné s ohledem na složitost a počet žádostí, lze tuto lhůtu prodloužit o další dva měsíce; subjekt údajů musí být o prodloužení a jeho důvodech informován do jednoho měsíce od obdržení žádosti. V Complaica nese každá žádost svou lhůtu a dashboard ukazuje, co je splatné.
Kdy je třeba ohlásit porušení zabezpečení osobních údajů?
Podle čl. 33 odst. 1 GDPR ohlásí správce porušení zabezpečení osobních údajů příslušnému dozorovému úřadu bez zbytečného odkladu a pokud možno do 72 hodin od okamžiku, kdy se o něm dozvěděl — ledaže je nepravděpodobné, že by toto porušení mělo za následek riziko pro práva a svobody fyzických osob. Není-li ohlášení učiněno do 72 hodin, musí být současně uvedeny důvody tohoto zpoždění. Zpracovatel ohlásí porušení správci bez zbytečného odkladu. Je-li pravděpodobné, že porušení bude mít za následek vysoké riziko, oznámí se podle čl. 34 bez zbytečného odkladu i subjektům údajů. Podle čl. 33 odst. 5 se dokumentuje každé porušení.
Kdy je nutné posouzení vlivu na ochranu osobních údajů?
Podle čl. 35 GDPR tehdy, když zpracování — zejména při využití nových technologií — bude mít pravděpodobně za následek vysoké riziko pro práva a svobody fyzických osob. Čl. 35 odst. 3 uvádí zejména systematické a rozsáhlé vyhodnocování osobních aspektů včetně profilování, na němž se zakládají rozhodnutí s právními účinky, rozsáhlé zpracování zvláštních kategorií údajů nebo údajů o trestných činech a rozsáhlé systematické monitorování veřejně přístupných prostorů; dozorové úřady zveřejňují seznamy podle čl. 35 odst. 4. Zda je DPIA nutná, v Complaica vyjasní posouzení nutnosti DPIA u každé činnosti zpracování.
Co je posouzení dopadů předání (TIA)?
Posouzení, zda je předání osobních údajů do třetí země přípustné: který nástroj kapitoly V se uplatní — rozhodnutí o odpovídající ochraně, standardní smluvní doložky, závazná podniková pravidla —, zda právo cílové země ochranu oslabuje a jaká doplňková opatření jsou nutná. Soudní dvůr EU toto posouzení požadoval v rozsudku Schrems II (C-311/18). V Complaica je TIA typem případu s termínem revize.
Jak doložím souhlas?
Podle čl. 7 odst. 1 GDPR musí být správce schopen doložit, že subjekt údajů udělil souhlas. Podle čl. 7 odst. 3 lze souhlas kdykoli odvolat a odvolání musí být stejně snadné jako jeho udělení. Complaica vede souhlasy jako případy se stavy aktivní, odvolaný a vypršelý, propojené s činností zpracování, která se o ně opírá.
Co je posouzení oprávněného zájmu?
Posouzení, zda se zpracování může opřít o oprávněný zájem podle čl. 6 odst. 1 písm. f) GDPR: existuje oprávněný zájem, je zpracování pro něj nezbytné a nepřevažují nad ním zájmy nebo základní práva subjektu údajů? Výsledek se dokumentuje — v Complaica jako případ navázaný na činnost zpracování.
K čemu slouží závazek mlčenlivosti?
Osoby, které jednají z pověření správce nebo zpracovatele a mají přístup k osobním údajům, smějí tyto údaje zpracovávat pouze na pokyn (čl. 29, čl. 32 odst. 4); pracovníci zpracovatelů musí být podle čl. 28 odst. 3 písm. b) zavázáni k mlčenlivosti. Písemný závazek mlčenlivosti je obvyklým dokladem. Complaica ho vede u každé osoby: odeslaný, podepsaný, prošlý nebo odmítnutý, s dokumentem a datem.
Co patří do koncepce výmazu?
Koncepce výmazu stanoví, kdy a jak se které osobní údaje vymažou. Druhy údajů se přiřazují k pravidlům výmazu — s počátečním okamžikem a lhůtou odvozenými z účelu a ze zákonných povinností uchovávání — a jednotky výmazu popisují, ve kterém systému a s jakou granularitou se maže. Metodu popisuje norma DIN EN ISO/IEC 27555:2025-09, která v září 2025 nahradila DIN 66398. V GDPR za tím stojí zásada omezení uložení (čl. 5 odst. 1 písm. e)), právo na výmaz (čl. 17) a lhůty pro výmaz v záznamech (čl. 30 odst. 1 písm. f)).
Kdo musí vést záznamy o činnostech zpracování?
Podle čl. 30 GDPR každý správce a každý zpracovatel. Čl. 30 odst. 5 vyjímá podniky a organizace zaměstnávající méně než 250 osob — ne však tehdy, pokud zpracování, které provádějí, pravděpodobně představuje riziko pro práva a svobody subjektů údajů, není příležitostné nebo zahrnuje zvláštní kategorie údajů podle čl. 9 odst. 1 nebo osobní údaje týkající se rozsudků v trestních věcech a trestných činů podle čl. 10. V Complaica vznikají záznamy ze schválených činností zpracování jako zpráva.
Co doplňuje BDSG?
Německý spolkový zákon o ochraně osobních údajů (BDSG) využívá otevírací klauzule GDPR. Mimo jiné § 38 BDSG ukládá povinnost jmenovat pověřence pro ochranu osobních údajů, pokud se zpravidla nejméně dvacet osob trvale zabývá automatizovaným zpracováním osobních údajů nebo pokud se provádí zpracování, které podléhá posouzení vlivu na ochranu osobních údajů. V Complaica se BDSG hodnotí jako samostatný katalog požadavků vedle GDPR.
Nabízíte externího pověřence pro ochranu osobních údajů?
Ano, jako doplňkovou službu. Naši experti na ochranu osobních údajů převezmou roli podle čl. 37 GDPR a § 38 BDSG — jako kontaktní osoba pro dozorový úřad, subjekty údajů a vedení, s Complaica jako pracovním nástrojem. Vedle toho radíme při gap analýze, záznamech, DPIA, zpracovatelských smlouvách a školení.
Zdroje Reference a právní základy
6 zdrojů · GDPR, BDSG, DIN EN ISO/IEC 27555, WP 248, … Zobrazit Skrýt
Právní předpisy
Normy a standardy
Pokyny a publikace úřadů
Právně závazné je výhradně znění zveřejněné v příslušném úředním věstníku. Normy lze získat u uvedených vydavatelů.
Začněte s GDPR s Complaica
Požádat o zkušební účet a vyzkoušet Complaica sami, získat ceník nebo probrat převzetí vašich stávajících záznamů — napište nám.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.