Software pro řízení
interních auditů
Pro auditory a týmy kvality, ISMS a compliance, které provádějí interní audity a audity dodavatelů. Plánujte audity, dokumentujte zjištění a sledujte opatření až do uzavření — zprávy z auditu a přezkoumání vedením vznikají ze stejných dat místo z tabulek.
- 01Plánování auditů: programy auditů a audity s rozsahem, kritérii a harmonogramem
- 02Relace auditu: každý požadavek hodnocen jako shoda, částečně, neshoda nebo nepoužitelné
- 03Sledování opatření: neshody a pozorování u požadavku, opatření s odpovědnými osobami a termíny
- 04Zprávy z auditu a přezkoumání vedením ze stejných dat
Průběh odpovídá směrnici ISO 19011:2026 pro auditování systémů managementu — pro ISO 9001, ISO 27001, NIS2 a další normy.
Proč Complaica jako software pro řízení auditů
Co získají auditoři a odpovědné osoby, když se audity přestanou vést v tabulkách.
Audity u požadavků
Hodnocení, zjištění a důkazy jsou navázány na požadavek normy a na objekty, kterých se týká — ne na tabulku vedle systému.
Důkazy u objektu
Dokumenty a důkazy jsou u procesu, systému nebo lokality, které dokládají; auditor je najde tam, kde ověřuje. Jak Complaica tyto důkazy řetězí a zajišťuje časovými razítky eIDAS, ukazuje stránka o správě důkazů.
Opatření až do uzavření
Z neshody se stane opatření s odpovědnou osobou, termínem a stavem; každá změna stavu se zaznamenává s autorem a datem.
Práce v jednom systému
Interní i externí účastníci — auditoři, vlastníci procesů, dodavatelé — pracují ve stejném systému; přístup se uděluje podle objektu a odkazem.
SaaS nebo on-premises
Hostováno v Německu nebo ve vaší vlastní infrastruktuře — licence stojí v obou případech stejně.
Software pro interní audity: modul auditů krok za krokem
Takto provádíte interní audity v Complaica — od programu auditů po přezkoumání vedením.
- Stanovit rozsah
- Určit auditory
- Připravit požadavky
- Hodnotit
- Evidovat zjištění
- Přiřadit opatření
- Ověřit výsledek
- Zpráva a přezkoumání vedením
01 / 07 · Program auditů
Plánovat programy auditů
Vytvořte programy auditů na určité období — například roční program 2027 — s cíli, rozsahem, kritérii auditu a harmonogramem. Interní audity, audity dodavatelů a kombinované audity jsou ve stejném stromu, každý se svými relacemi a zjištěními. Auditory a odpovědné osoby určíte pro každý audit; externí auditoři dostanou přístup podle objektu a odkazem.
ISO 19011 doporučuje směřovat zdroje tam, kde jsou rizika vysoká a výkonnost nízká. Míra plnění a hodnocení rizik v Complaica ukazují, kde to je.
02 / 07 · Plán a relace auditu
Provádět relace auditu
Rozdělte audit do relací — podle procesu, lokality, kapitoly nebo termínu rozhovoru. V relaci auditoři hodnotí každý požadavek jako shodu, částečně, neshodu nebo nepoužitelné; postup relace je kdykoli vidět. Požadavky pocházejí z katalogu normy; dokumenty a důkazy už jsou u objektů.
Relace probíhají na místě, na dálku nebo kombinovaně — ISO 19011:2026 k tomu dává rozšířené pokyny.
03 / 07 · Zjištění
Evidovat zjištění a neshody
Přímo z relace vytvoříte zjištění u požadavku: neshodu nebo pozorování, se stavem, závažností, důkazy a odpovědnými osobami. Všechna zjištění auditu a programu jsou v jednom filtrovatelném seznamu.
04 / 07 · Opatření
Nápravná a preventivní opatření
Z neshod se stávají opatření s odpovědnými osobami, termíny a stavem — náprava, nápravné opatření a tam, kde to norma vyžaduje, preventivní opatření. Pracovní postup si určíte sami — například že se opatření uzavírá až po ověření; každá změna stavu se zaznamenává s autorem a datem. V následném auditu zůstává předchozí hodnocení u požadavku vidět.
05 / 07 · Zprávy z auditu
Vytvářet zprávy z auditu
Zpráva z auditu shrnuje cíle, rozsah, kritéria, zjištění a závěry auditu a prochází svými stavy až po vydání. Program auditů, audit a auditované normy jsou ke zprávě přiřazeny.
06 / 07 · Přezkoumání vedením
Přezkoumání vedením
Výsledky auditů, otevřené neshody a stav nápravných opatření vstupují do přezkoumání vedením, jak to ISO 9001 a ISO 27001 vyžadují v kapitole 9.3. Závěry a rozhodnuté aktivity se zaznamenávají u přezkoumání a jeho historie zůstává dohledatelná.
07 / 07 · Záznamy
Záznamy z auditu a připravenost na audit
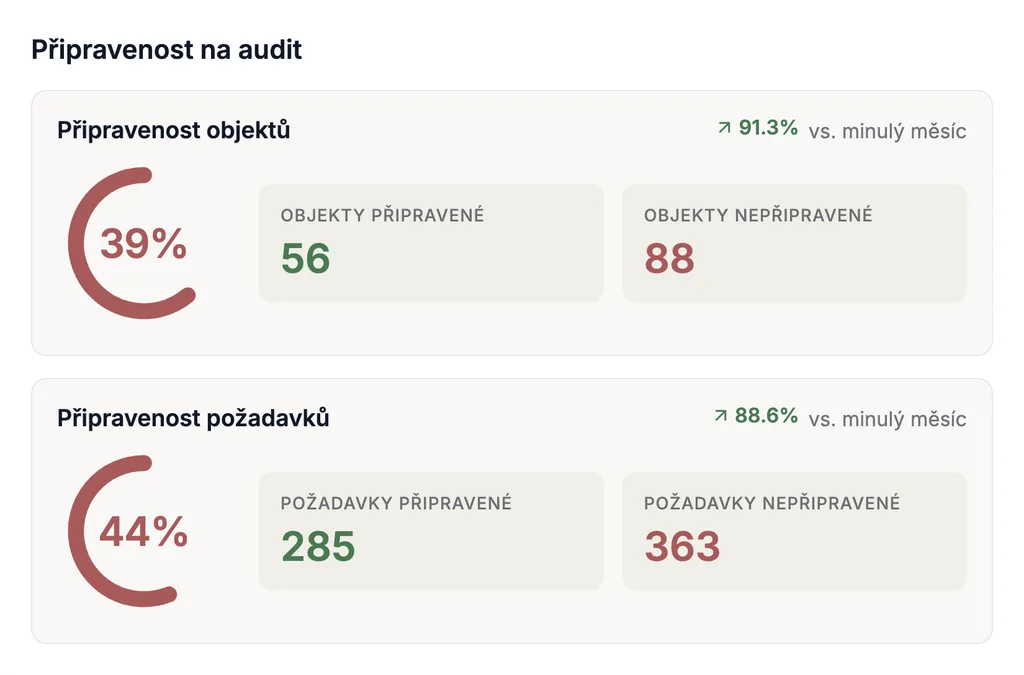
ISO 19011 doporučuje vést záznamy související s auditem (kapitola 5.5.7): o programu, každém auditu, zjištěních a opatřeních. V Complaica jsou u objektů a požadavků; dashboardy ukazují před dalším interním nebo externím auditem, nakolik jsou objekty a požadavky připravené.
Od kontrolních seznamů v Excelu k softwaru pro řízení auditů
Audity lze vést s kontrolními seznamy v Excelu a zprávami ve Wordu — dokud se nesejdou zjištění z několika auditů, opatření s termíny a druhá norma. Pět bodů, v nichž Complaica organizuje práci jinak.
| Excel a Word | Complaica | |
|---|---|---|
| Program auditů | Roční plán v tabulce, termíny v kalendáři. | Programy s jejich audity, relacemi a zjištěními v jednom stromu; stav a postup každého auditu. |
| Kontrolní seznamy | Otázky pro každý audit znovu kopírované, hodnocení v buňkách. | Požadavky pocházejí z katalogu normy; hodnocení zůstává u požadavku a je vidět v dalším auditu. |
| Zjištění a opatření | Seznam opatření, sledovaný ručně. | Ze zjištění se stávají opatření s odpovědnými osobami, termíny, stavem a ověřením účinnosti. |
| Zprávy z auditu | Dokument Word pro každý audit, opsaný z tabulky. | Zpráva vychází z dat auditu a prochází svými stavy až po vydání. |
| Více norem | Jeden kontrolní seznam na normu, dvojí údržba. | Kombinované audity napříč ISO 9001, ISO 27001, NIS2 nebo GDPR nad stejnými objekty. |
Druhy auditů a více norem
Interní audity, audity dodavatelů a příprava na certifikační audit probíhají ve stejných programech auditů — pro každou normu, kterou v Complaica vedete.
Každá norma se dodává se svým katalogem požadavků; vlastní katalogy lze doplnit kdykoli.
- Interní audity (první strana)
Organizace audituje sama sebe — jak to ISO 9001, ISO 27001 a ostatní normy pro systémy managementu vyžadují v kapitole 9.2.
- Audity dodavatelů (druhá strana)
Audity u externích poskytovatelů; v Complaica jsou dodavatelé objekty se svými procesy, riziky a zjištěními.
- Certifikační audity (třetí strana)
Certifikační orgán audituje podle ISO/IEC 17021-1. Complaica pro to poskytuje důkazy, zprávy a stav opatření.
- Kombinované audity
Dva nebo více systémů managementu v jednom auditu, například ISO 9001 a ISO 27001; zpráva z auditu uvádí auditované normy.
SaaS nebo on-premises
Complaica běží tam, kde to vaše organizace potřebuje — licence stojí v obou případech stejně.
- SaaS hostovaný v Německu
Varianta SaaS je provozována v Německu; pracujete v prohlížeči, bez vlastní infrastruktury.
- On-premises ve vaší infrastruktuře
Complaica provozujete ve vlastním prostředí — pro organizace, jejichž data nesmějí opustit firmu.
- Převzetí stávajících dat
Import a export z Excelu a do Excelu i přes REST API; převzetí vašich dat doprovázejí naši specialisté zdarma.
Poradenství k auditům podle ISO 19011
Poradenství podél celého procesu auditu — od programu auditů po přezkoumání vedením, v rozsahu, který potřebujete.
- Nastavení programu auditů
Stanovit cíle, rizika, rozsah a harmonogram programu a založit ho v Complaica.
- Interní audity
Provádět nebo doprovázet interní audity podle ISO 19011 — pro ISO 9001, ISO 27001, NIS2 a další normy.
- Audity dodavatelů
Plánovat a provádět audity u externích poskytovatelů, sledovat zjištění a opatření spolu s dodavatelem.
- Příprava na certifikaci
Předložit důkazy, zprávy a otevřená opatření tak, jak je chce vidět certifikační orgán.
- Přezkoumání vedením
Připravit vstupy z auditů a opatření a doprovodit přezkoumání vedením.
Co o Complaica říkají zákazníci
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Optimalizujte úkoly compliance s asistencí AI
S volitelnou integrací AI (MCP) Complaica odpovídá na otázky k ISO 19011 a auditovaným normám, navrhuje auditní otázky, formuluje zjištění a nápravná opatření a shrnuje výsledky auditů. Hodnocení a rozhodnutí zůstávají na auditorech.
- 01Odpovídat na otázky k ISO 19011 a vydání 2026
- 02Navrhovat auditní otázky k požadavku
- 03Formulovat a přiřazovat zjištění a nápravná opatření
- 04Shrnout výsledky auditu pro zprávu a přezkoumání vedením
- 05Vysvětlit ovládání Complaica — která funkce k čemu slouží
ISO 19011 ve zkratce
ISO 19011 je mezinárodní směrnice pro auditování systémů managementu — doporučení, ne norma s požadavky; certifikovat se podle ní nelze. Čtvrté vydání z května 2026 rozšiřuje především pokyny k metodám auditu na dálku (z ISO/IEC TS 17012) a k virtuálním lokalitám v příloze A.
- 4 Principy auditování
Integrita, poctivá prezentace, náležitá odborná péče, důvěrnost, nezávislost, přístup založený na důkazech a na riziku.
- 5 Řízení programu auditů
Cíle, rizika a příležitosti, rozsah, zdroje a záznamy programu; monitorování a zlepšování.
- 6 Provádění auditu
Příprava, provedení, zjištění a závěry, zpráva, ukončení a následné činnosti.
- 7 Kompetence auditorů
Chování, znalosti a dovednosti auditorů a vedoucích auditorů a jejich hodnocení.
- Příloha A
Doplňující pokyny pro auditory, mimo jiné k auditům na dálku a virtuálním lokalitám.
Stav údajů ISO: 25. října 2026
Časté dotazy k softwaru pro řízení auditů
Co je software pro řízení auditů?
Software pro řízení auditů vede proces auditu v jednom systému: plánování v programech a auditech, hodnocení požadavků v relacích auditu, zjištění, sledování opatření, zprávy z auditu a přezkoumání vedením. Místo odděleného vedení kontrolních seznamů, seznamů opatření a zpráv pracují auditoři a odpovědné osoby nad jedním souborem dat.
Pro koho je Complaica jako software pro interní audity určena?
Pro auditory systémů managementu a týmy kvality, ISMS a compliance, které provádějí interní audity a audity dodavatelů podle ISO 9001, ISO 27001, NIS2, TISAX, Grundschutz++ nebo vlastních pravidel.
Jak probíhá interní audit v Complaica?
Audit založíte v programu s rozsahem a kritérii, rozdělíte ho do relací, ohodnotíte každý požadavek, zaznamenáte zjištění u požadavku a k neshodám založíte opatření. Zpráva z auditu prochází svými stavy až po vydání; výsledky vstupují do přezkoumání vedením.
Jak se sledují zjištění a opatření?
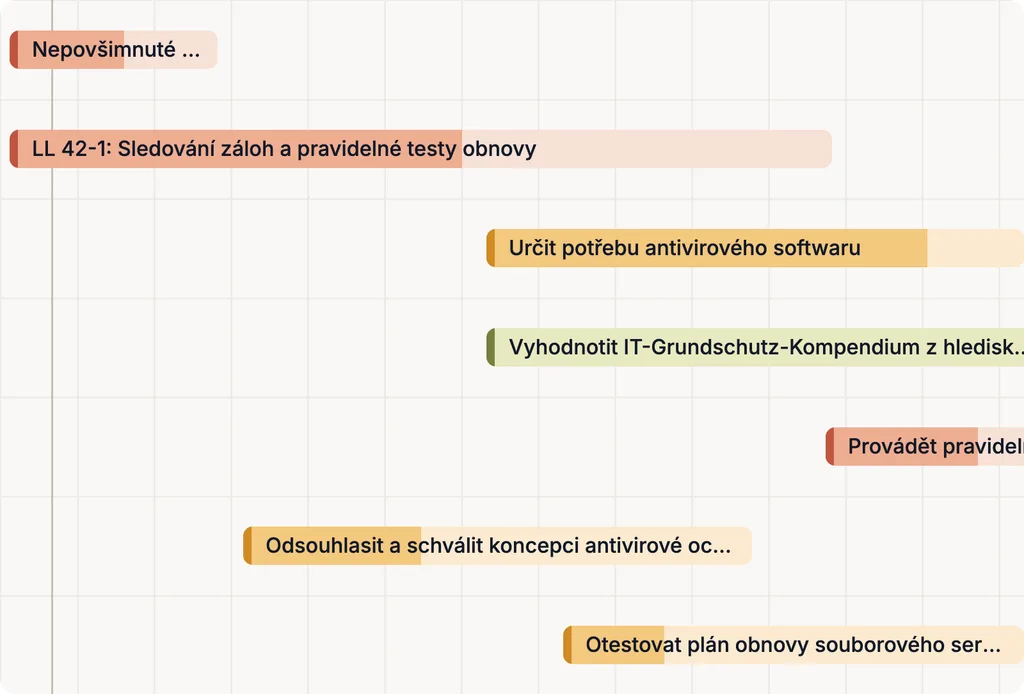
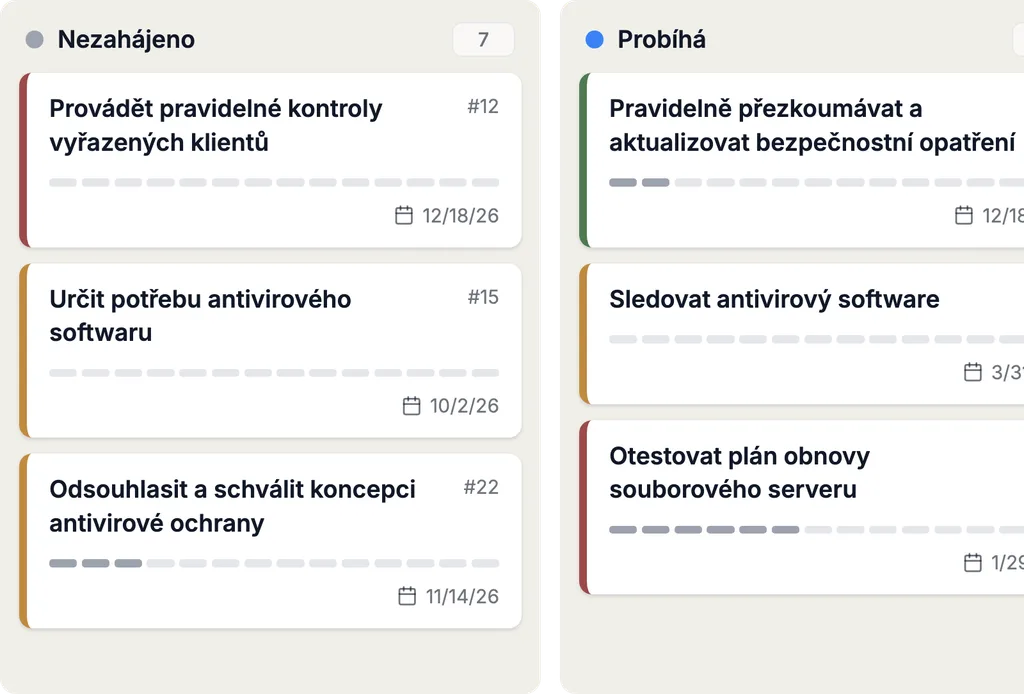
Zjištění — neshody a pozorování — jsou se stavem a závažností ve filtrovatelném seznamu podle auditu a programu. Opatření mají odpovědné osoby, termíny a stav a zobrazují se v harmonogramu a na tabuli; každá změna stavu se zaznamenává s autorem a datem.
Mohou v Complaica pracovat externí auditoři?
Ano. Interní i externí účastníci — auditoři, dodavatelé, poradci — pracují ve stejném systému; přístup se uděluje podle objektu a odkazem.
Mohou audity zahrnovat více norem?
Ano. Program auditů může obsahovat audity různých norem a zpráva z auditu uvádí auditované normy. Kombinované audity dvou systémů managementu — například ISO 9001 a ISO 27001 — popisuje i ISO 19011.
Jak souvisí interní audit a přezkoumání vedením?
ISO 9001 a ISO 27001 vyžadují v kapitole 9.3, aby výsledky auditů vstupovaly do přezkoumání vedením. V Complaica jsou k tomu připraveny zprávy z auditu, otevřené neshody a stav opatření; závěry a aktivity se zaznamenávají u přezkoumání.
Co je ISO 19011 a lze se podle ní certifikovat?
ISO 19011 je mezinárodní směrnice pro auditování systémů managementu: principy, řízení programu auditů, provádění auditů a kompetence auditorů. Dává doporučení a certifikovat se podle ní nelze; certifikuje se systém managementu, například podle ISO 9001 nebo ISO 27001. Ani Complaica není „certifikována podle ISO 19011“ — software podporuje procesy, které směrnice popisuje.
Co je nového v ISO 19011:2026?
Čtvrté vydání z května 2026 nahrazuje ISO 19011:2018. Hlavní změny: rozšířené pokyny k metodám auditu na dálku, převzaté z ISO/IEC TS 17012, a rozšířená příloha A o auditech na dálku a virtuálních lokalitách. Termíny vycházejí z ISO 9000:2026.
Lze převzít stávající kontrolní seznamy?
Ano. Complaica importuje a exportuje data z a do Excelu a přes REST API; dokumenty se ukládají u objektu. Převzetí vašich dat zdarma doprovázejí naši specialisté.
Je Complaica k dispozici jako SaaS nebo on-premises?
Obojí. Verze SaaS je hostována v Německu; on-premises provozujete Complaica ve vlastní infrastruktuře. Licence stojí v obou případech stejně.
Zdroje Reference a právní základy
3 zdroje · ISO 19011, ISO 9001, ISO/IEC 27001 Zobrazit Skrýt
Normy a standardy
Právně závazné je výhradně znění zveřejněné v příslušném úředním věstníku. Normy lze získat u uvedených vydavatelů.
Řízení auditů s Complaica
Vyžádejte si demo nebo ceník — nebo s námi proberte svůj program auditů a převzetí stávajících kontrolních seznamů.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.