Software IT-Grundschutz
pro váš ISMS
Complaica je software IT-Grundschutz pro vybudování, provoz a neustálé zlepšování ISMS podle BSI IT-Grundschutz — se všemi kroky metodiky: analýza struktury (Strukturanalyse), stanovení potřeby ochrany (Schutzbedarfsfeststellung), modelování (Modellierung), IT-Grundschutz-Check, analýza rizik (Risikoanalyse) a plánování realizace (Realisierungsplanung). Kompendium IT-Grundschutz (IT-Grundschutz-Kompendium) se pravidelně aktualizuje, migrace na Grundschutz++ je připravena.
- 01Nástroj IT-Grundschutz pro všechny kroky metodiky — v jedné datové základně
- 02Základní, standardní a jádrové zabezpečení podle BSI-Standard 200-2
- 03Kompendium IT-Grundschutz jako katalog, pravidelně aktualizovaný
- 04Připraveno na migraci na Grundschutz++
- 05Integrace AI (MCP) plus odborné poradenství — Co-Intelligence
Zavedení a správa BSI IT-Grundschutz s Complaica
Software IT-Grundschutz a jeho funkce v přehledu: od informační domény až po auditní důkaz, krok za krokem podle BSI-Standard 200-2.
- 01Zmapování informační domény (Informationsverbund) a rozsahu (Geltungsbereich) — organizace (Institution), lokality a obchodní procesy
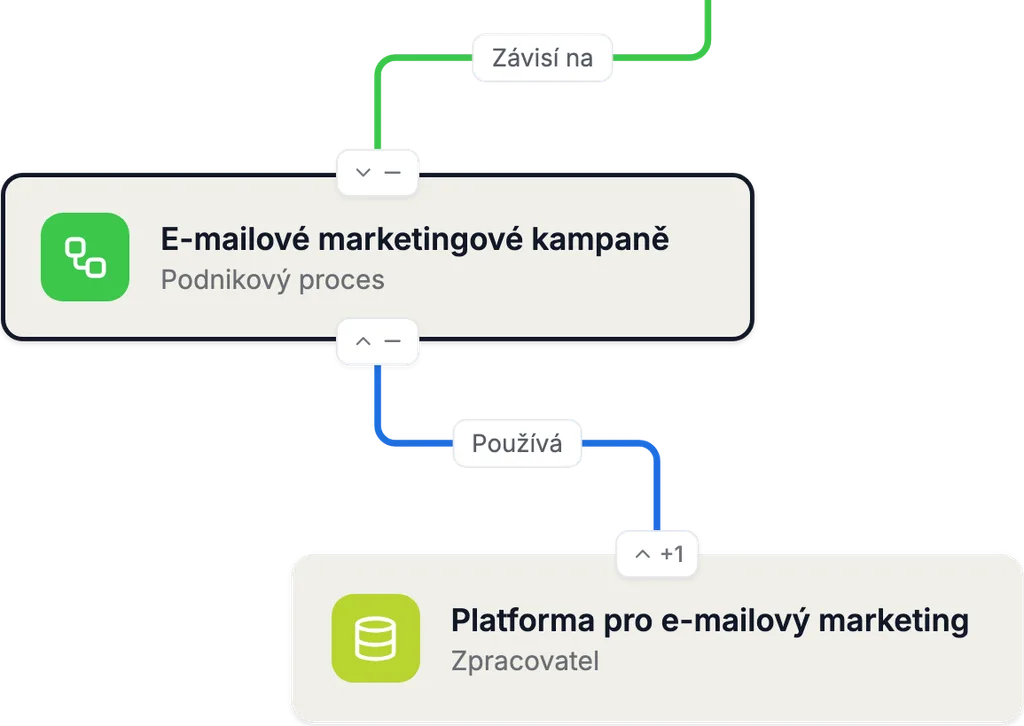
- 02Analýza struktury (Strukturanalyse): evidence a seskupení cílových objektů (Zielobjekte) a zobrazení jejich závislostí jako graf a matice
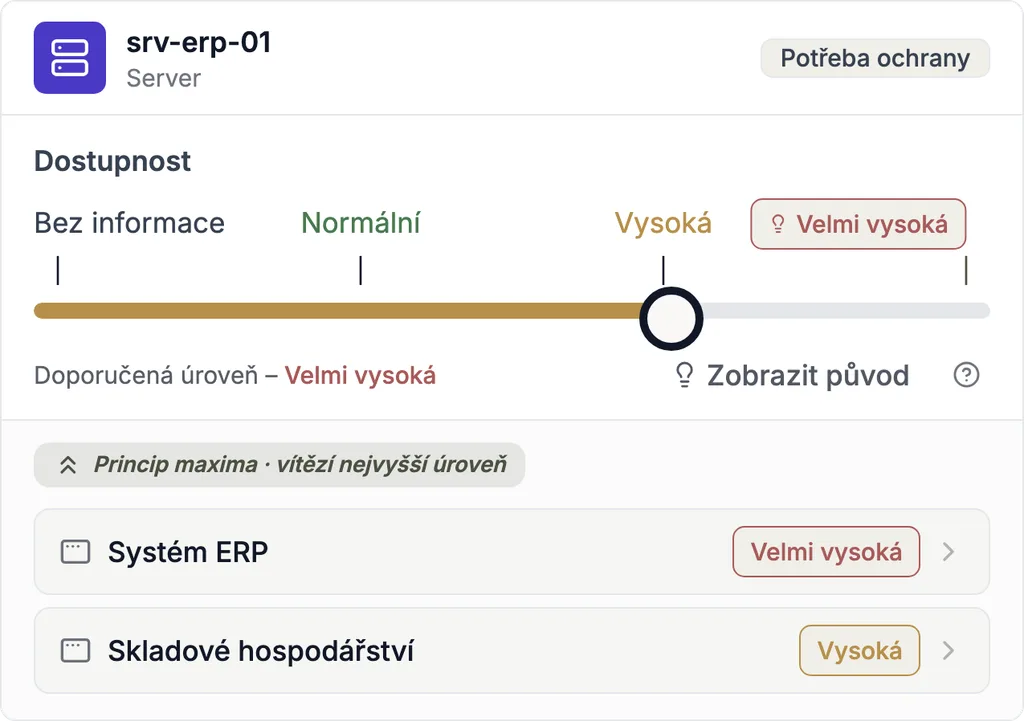
- 03Stanovení potřeby ochrany (Schutzbedarfsfeststellung) pro důvěrnost, integritu a dostupnost — s děděním podle principu maxima (Maximumprinzip)
- 04Modelování (Modellierung): přiřazení modulů (Bausteine) kompendia IT-Grundschutz (IT-Grundschutz-Kompendium) cílovým objektům
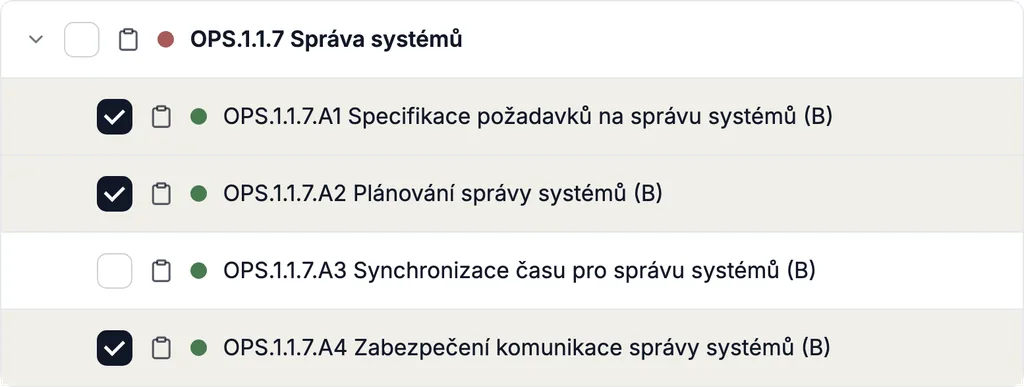
- 05IT-Grundschutz-Check: posouzení stavu zavedení pro každý požadavek (Anforderung), kumulovaně až po informační doménu
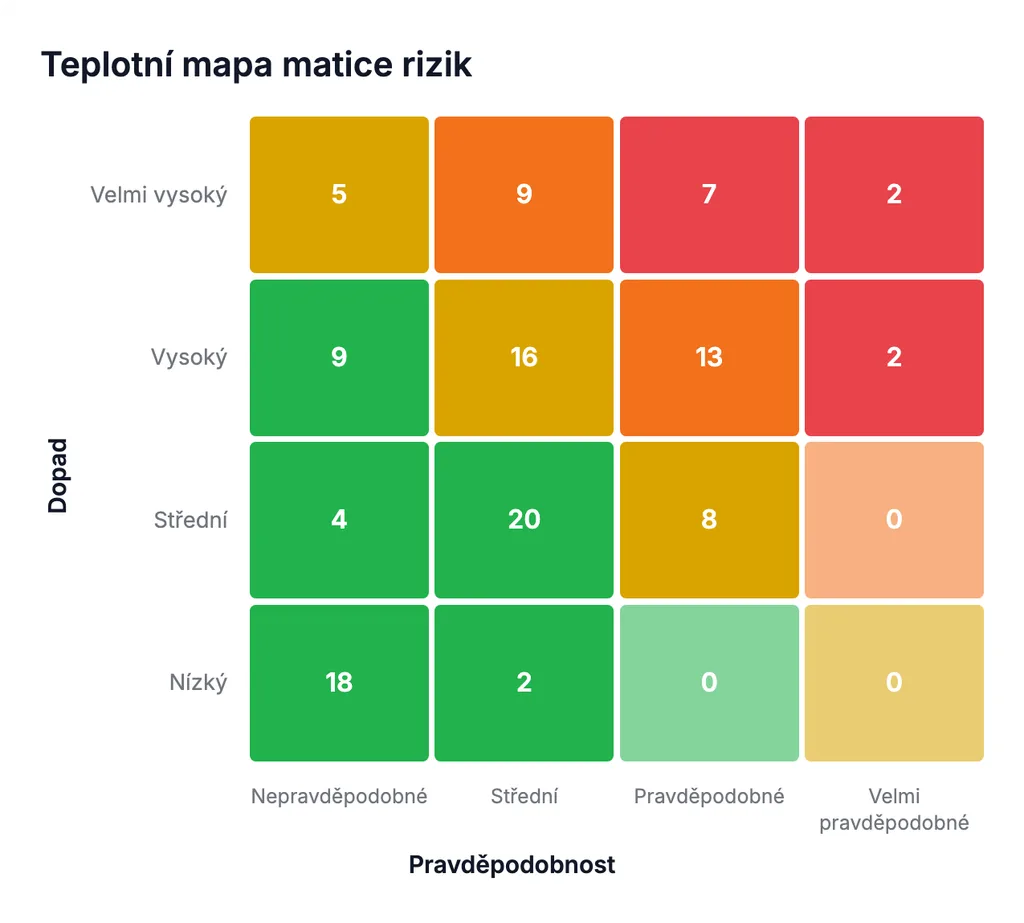
- 06Analýza rizik (Risikoanalyse) podle BSI-Standard 200-3 s elementárními hrozbami (elementare Gefährdungen) a konfigurovatelnými maticemi rizik
- 07Plán realizace (Realisierungsplan): sledování opatření s odpovědnými osobami, termíny a stavem
- 08Ukládání důkazů u příslušného objektu — dokumenty, odkazy a hodnocení s autorem a datem
- 09Referenční dokumenty (Referenzdokumente) A.1 až A.6, reporty a dashboardy pro vedení a audit
- 10Pravidelné aktualizace kompendia IT-Grundschutz; Grundschutz++ jako katalog pro migraci
- 11Integrace s Microsoft Azure, SAP, Jira a dalšími systémy; import a export z Excelu a do Excelu
- 12Integrace AI (MCP) pro dotazy k IT-Grundschutz, modulům a požadavkům i k obsluze nástroje
Software ISMS pro IT-Grundschutz: moduly a funkce
Sedm modulů, které tvoří software ISMS, jedna propojená datová základna: informační doména, cílové objekty, potřeba ochrany, moduly kompendia, rizika, reporty, úkoly a integrace pracují nad stejnými objekty.
01 / 07 · Řízení organizace
Organizace, lokality a informační doména
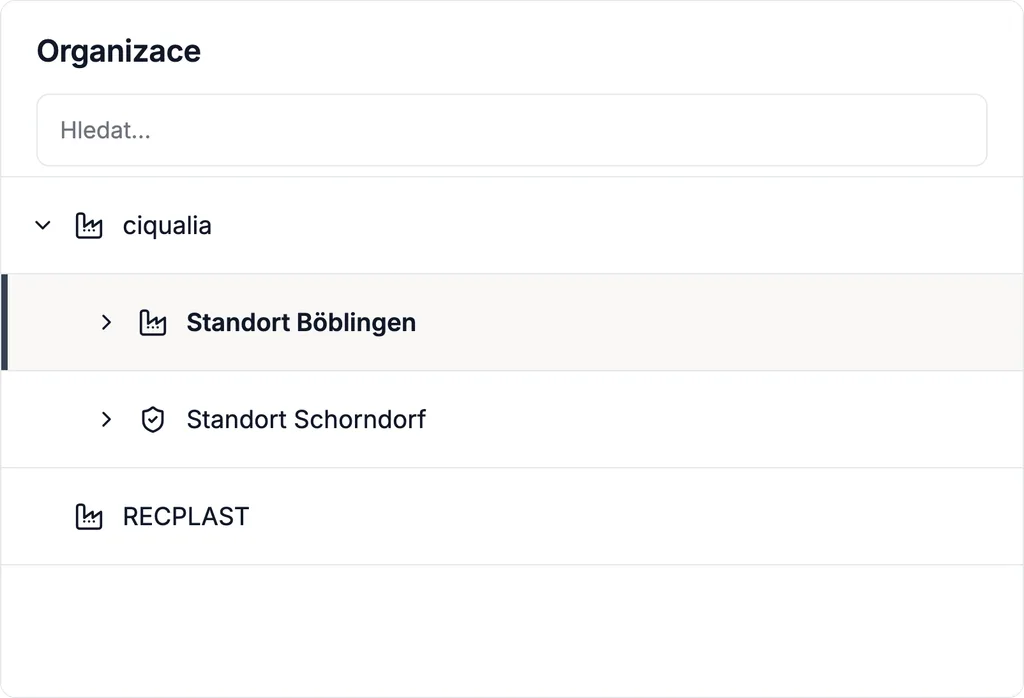
Zmapujte svou organizaci (Institution) jako strom — společnosti, lokality, oddělení, útvary — a určete rozsah (Geltungsbereich): které části tvoří informační doménu (Informationsverbund). Odpovědnosti se přidělují za útvar a za objekt; přístupová práva sledují stejnou strukturu.
02 / 07 · Analýza struktury a potřeba ochrany
Analýza struktury a stanovení potřeby ochrany
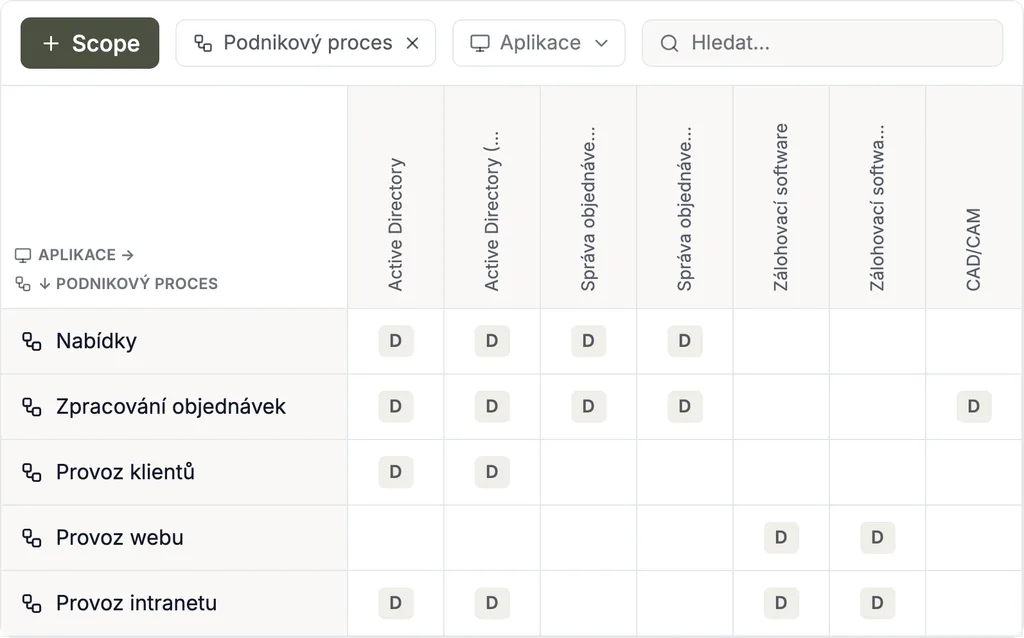
Analýza struktury (Strukturanalyse): evidujte cílové objekty (Zielobjekte) informační domény — obchodní procesy, aplikace, IT systémy, sítě, místnosti a dodavatele — s typem a dalšími atributy, shodné objekty sdružte do skupin a propojte je podél jejich závislostí. Cílové objekty lze importovat ze správy aktiv, CMDB, Microsoft Azure a dalších zdrojů.
Stanovení potřeby ochrany (Schutzbedarfsfeststellung): potřeba ochrany (Schutzbedarf) se stanoví pro každý cílový objekt z hlediska důvěrnosti, integrity a dostupnosti — normální, vysoká nebo velmi vysoká (normal, hoch, sehr hoch) — a dědí se podél závislostí podle principu maxima (Maximumprinzip). Původ každého zařazení zůstává dohledatelný.
03 / 07 · Řízení compliance
Modelování a IT-Grundschutz-Check
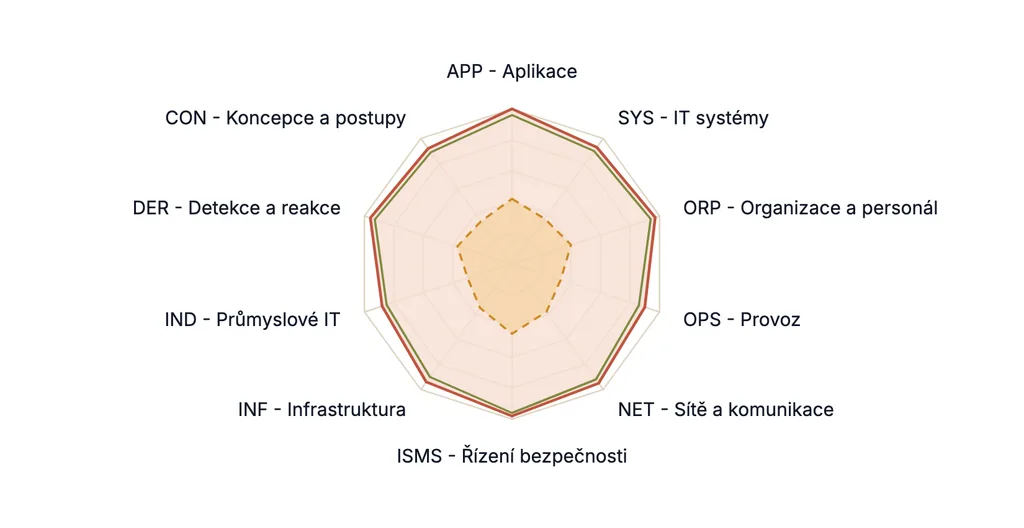
Modelování (Modellierung): přiřaďte cílovým objektům moduly (Bausteine) kompendia IT-Grundschutz (IT-Grundschutz-Kompendium) — ze všech deseti vrstev (Schichten), od ISMS a ORP po NET a INF. V rámci IT-Grundschutz-Check dostane každý požadavek (Anforderung) stav zavedení, zdůvodnění a důkazy; stav se kumuluje zdola nahoru až na informační doménu.
Základní požadavky (Basis-Anforderungen), standardní požadavky (Standard-Anforderungen) a požadavky při zvýšené potřebě ochrany (Anforderungen bei erhöhtem Schutzbedarf) lze vyhodnocovat odděleně — můžete tak začít základním zabezpečením (Basis-Absicherung) a rozšířit je na standardní zabezpečení (Standard-Absicherung). Vlastní moduly a další normy se posuzují na stejném modelu.
04 / 07 · Řízení rizik
Analýza rizik podle BSI-Standard 200-3
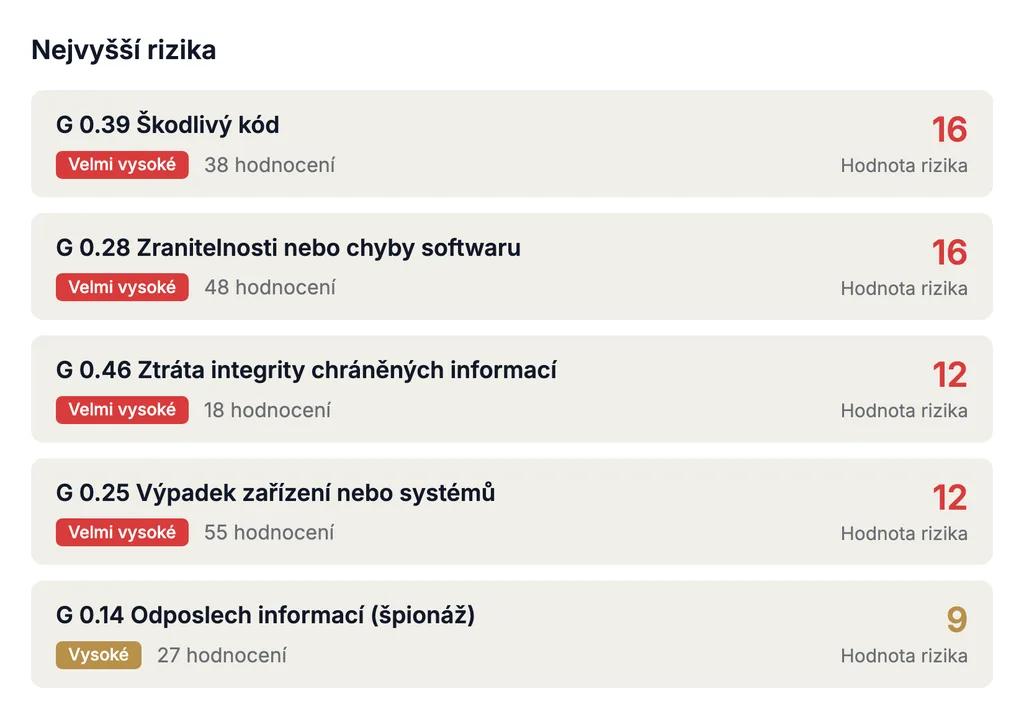
Analýza rizik (Risikoanalyse): pro cílové objekty s vysokou nebo velmi vysokou potřebou ochrany — a pro ty, které nelze pomocí modulů dostatečně modelovat — identifikujte hrozby z elementárních hrozeb (elementare Gefährdungen) kompendia nebo z vlastních katalogů a hodnoťte četnost výskytu a dopad v konfigurovatelné matici rizik. Pro každé riziko se stanoví varianta ošetření, propojí se s požadavky a opatřeními a zbytkové riziko se sleduje v čase.
05 / 07 · Reporting a analýza dat
Referenční dokumenty a reporty pro vedení a audit
Generujte referenční dokumenty (Referenzdokumente) A.1 až A.6 — analýzu struktury, stanovení potřeby ochrany, modelování, IT-Grundschutz-Check, analýzu rizik a plán realizace (Realisierungsplan) — z vlastních dat. Dashboardy ukazují vedení stav ISMS; distribuci zajišťují integrace Complaica s Teams a mailový bot a externí nástroje BI a analýzy dat čtou data přes REST API nebo data marty.
06 / 07 · Řízení úkolů a spolupráce
Plán realizace: opatření a termíny
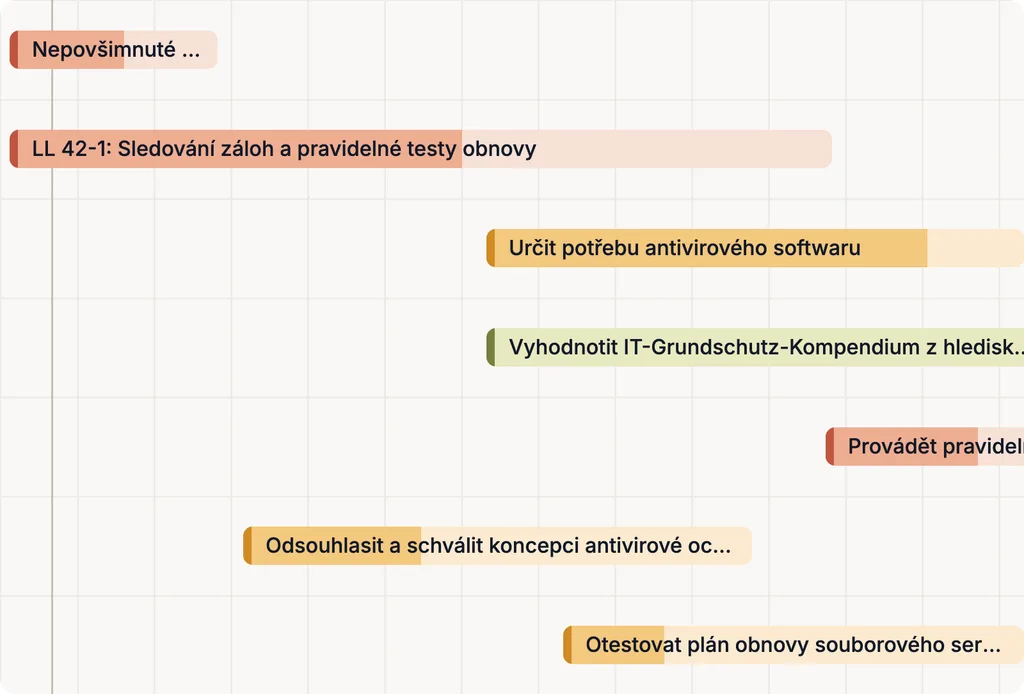
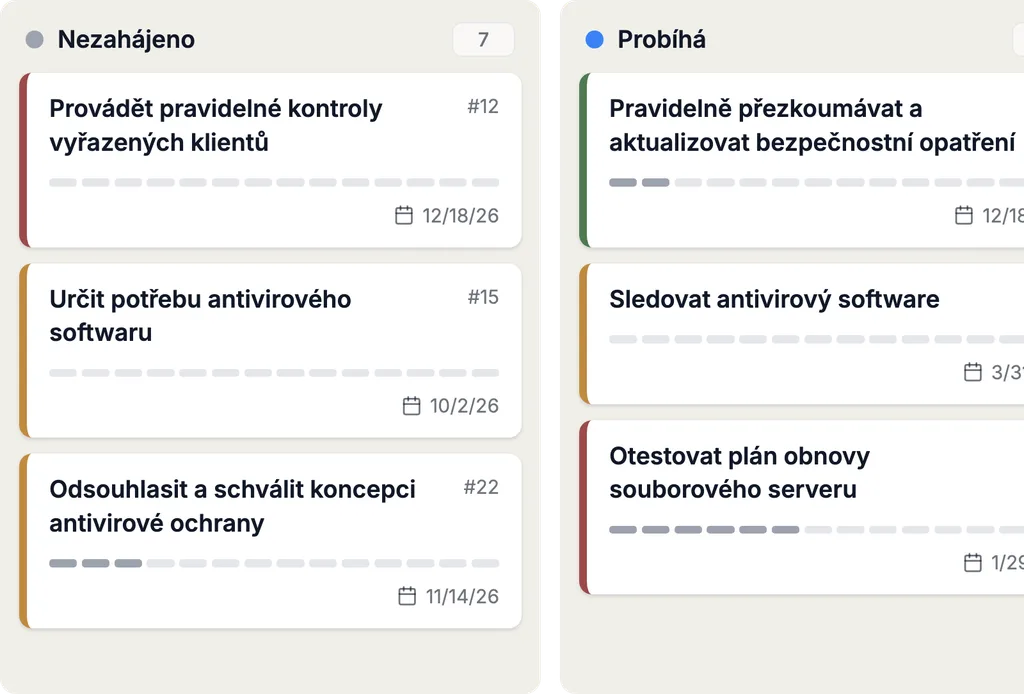
Z otevřených požadavků a ošetřených rizik vzniká plán realizace: opatření a úkoly mají odpovědné osoby, termíny a stav; každá změna stavu se zaznamená s autorem a datem. Interní i externí účastníci — například auditoři nebo dodavatelé — pracují ve stejném systému: přístup k jednotlivým cílovým objektům a dokumentům se uděluje za objekt a přes odkaz.
07 / 07 · Integrace a automatizace
Integrace Complaica
Přes REST API Complaica napojuje systémy správy aktiv a CMDB — Microsoft Azure, i-doit, GLPI, FNT Command a další — a udržuje analýzu struktury v souladu se skutečností. Jira, Microsoft Planner a další lze napojit jako systémy úkolů.
Aplikační data jsou k dispozici přes předpřipravené data marty, REST API nebo MCP pro externí analytické a reportovací systémy.
Nástroj IT-Grundschutz: všechny kroky metodiky
Jako nástroj IT-Grundschutz podporuje Complaica každý krok metodiky IT-Grundschutz podle BSI-Standard 200-2 — od informační domény po audit. Každý krok pracuje s výsledky předchozího, v jedné propojené datové základně.
- 01
Informační doména
Informationsverbund
Určení organizace, lokalit a obchodních procesů, pro které bezpečnostní koncepce platí.
- 02
Analýza struktury
Strukturanalyse
Evidence a seskupení aplikací, IT systémů, sítí a místností a jejich propojení s procesy.
- 03
Stanovení potřeby ochrany
Schutzbedarfsfeststellung
Zařazení důvěrnosti, integrity a dostupnosti pro každý cílový objekt; potřeba ochrany se dědí.
- 04
Modelování
Modellierung
Přiřazení modulů kompendia IT-Grundschutz cílovým objektům.
- 05
IT-Grundschutz-Check
Porovnání cílového a skutečného stavu
Posouzení stavu zavedení každého požadavku — se zdůvodněním a důkazem.
- 06
Analýza rizik
BSI-Standard 200-3
Při zvýšené potřebě ochrany identifikace hrozeb, hodnocení a ošetření rizik.
- 07
Plánování realizace
Realisierungsplanung
Konsolidace a prioritizace opatření a jejich zavedení s odpovědnými osobami a termíny.
- 08
Audit
Udržování a zlepšování
Referenční dokumenty A.1 až A.6 a důkazy pro interní audit a certifikační audit.
Kompendium IT-Grundschutz a migrace na Grundschutz++
Soubor pravidel se vyvíjí, váš ISMS zůstává: Complaica udržuje kompendium IT-Grundschutz aktuální a vede Grundschutz++ jako katalog — migrace probíhá na stávající datové základně.
- Pravidelné aktualizace kompendia
Kompendium IT-Grundschutz je obsaženo jako katalog s moduly, požadavky a elementárními hrozbami. Nová vydání a opravy BSI jsou pravidelně poskytovány jako aktualizace katalogu.
- Hodnocení zůstávají zachována
Při aktualizaci zůstávají stávající hodnocení, opatření a důkazy zachovány. Nově se posuzuje to, co se změnilo — ne celá informační doména.
- Grundschutz++ jako katalog
BSI rozvíjí IT-Grundschutz do podoby Grundschutz++: procesně orientovaný soubor pravidel ve strojově čitelném formátu, jehož uživatelský katalog nahrazuje kompendium. Complaica již Grundschutz++ podporuje.
- Migrace bez budování od začátku
Informační doména, cílové objekty, potřeba ochrany, rizika, opatření a důkazy zůstávají při migraci zachovány; požadavky Grundschutz++ se posuzují na stejných objektech. V přechodném období lze oba soubory pravidel vést souběžně.
- Čas na spořádaný přechod
Plán milníků BSI (stav: září 2026) uvádí datum 1. ledna 2027 pro začátek certifikovatelnosti Grundschutz++ a 30. listopadu 2031 pro konec certifikovatelnosti IT-Grundschutz.
Proč Complaica jako software IT-Grundschutz?
Šest důvodů, proč organizace budují a provozují svůj ISMS podle IT-Grundschutz s Complaica.
Software plus odborné poradenství
Software ISMS a poradenství z jednoho zdroje: naši experti na compliance provázejí vybudováním, provozem a přípravou na audit — v rozsahu, jaký potřebujete.
IT-Grundschutz připraven k použití — kompendium a standardy BSI
Moduly kompendia IT-Grundschutz se svými požadavky a elementárními hrozbami, kroky metodiky podle BSI-Standard 200-2, analýza rizik podle BSI-Standard 200-3 a šablony reportů pro referenční dokumenty jsou připraveny. Nezačínáte od nuly.
Jedna propojená datová základna místo Excelu, PowerPointu a sdílených složek
Cílové objekty, potřeba ochrany, moduly, rizika, opatření a důkazy zůstávají propojeny v jednom datovém modelu — místo rozptýlení po tabulkách, prezentacích a sdílených složkách, jejichž konzistenci hlídá někdo ručně.
Včetně aktualizací kompendia a Grundschutz++
Aktualizace katalogu udržují kompendium aktuální a Grundschutz++ se posuzuje na stejné datové základně — migrace je přechod, ne budování od začátku.
Od prvního auditu po recertifikaci
Jedna datová základna pro počáteční certifikaci, dozorové audity a recertifikaci: stav ISMS zůstává mezi audity aktuální, nic se nebuduje znovu.
IT-Grundschutz s podporou AI
Díky volitelné integraci AI (MCP) Complaica odpovídá na dotazy k IT-Grundschutz, vysvětluje moduly a požadavky, pomáhá s opatřeními a úkoly a nachází odpovědi ve vašich vlastních směrnicích a dokumentech. Podporuje práci v ISMS — hodnocení a rozhodnutí zůstávají na vás.
- 01Odpovídání na dotazy k metodice IT-Grundschutz a ke kompendiu
- 02Vysvětlení modulů a požadavků — co se vyžaduje a co obstojí jako důkaz
- 03Navrhování, formulace a přiřazování opatření a úkolů
- 04Analýza vašich směrnic, postupů a dokumentů a odpovídání na dotazy k nim
- 05Vysvětlení obsluhy Complaica — která funkce k čemu
Reference zákazníků k ISMS s Complaica
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Poradenství k IT-Grundschutz
Bezpečnost informací jako služba: poradenství podél metodiky IT-Grundschutz — od gap analýzy po přípravu na audit a migraci na Grundschutz++, v rozsahu, jaký potřebujete.
- Gap analýza a příprava
Porovnání vašeho současného stavu s požadavky kompendia IT-Grundschutz. Výsledek: prioritizovaný seznam mezer a plán zavedení.
- Vybudování a zavedení ISMS
Bezpečnostní organizace, politika bezpečnosti informací, rozsah a role podle BSI-Standard 200-1 a 200-2 — s postupem, který vám vyhovuje: základní, standardní nebo jádrové zabezpečení.
- Analýza struktury, potřeba ochrany a modelování
Informační doména se založí v Complaica: cílové objekty se zaevidují a seskupí, stanoví se potřeba ochrany a přiřadí se moduly.
- Analýza rizik a plánování opatření
Analýza rizik podle BSI-Standard 200-3 pro cílové objekty se zvýšenou potřebou ochrany, volba variant ošetření a odvození plánu realizace.
- Audity a příprava na audit
Interní audity, přezkoumání vedením a příprava na certifikační audit — s referenčními dokumenty, které chce auditor vidět.
- Migrace na Grundschutz++
Plánování a doprovod přechodu z kompendia IT-Grundschutz na Grundschutz++, na vaší stávající datové základně.
- Externí manažer bezpečnosti informací
Kontaktní osoba pro váš ISMS, dočasně nebo trvale — pro organizace bez vlastní role pro tuto oblast.
IT-Grundschutz a další normy
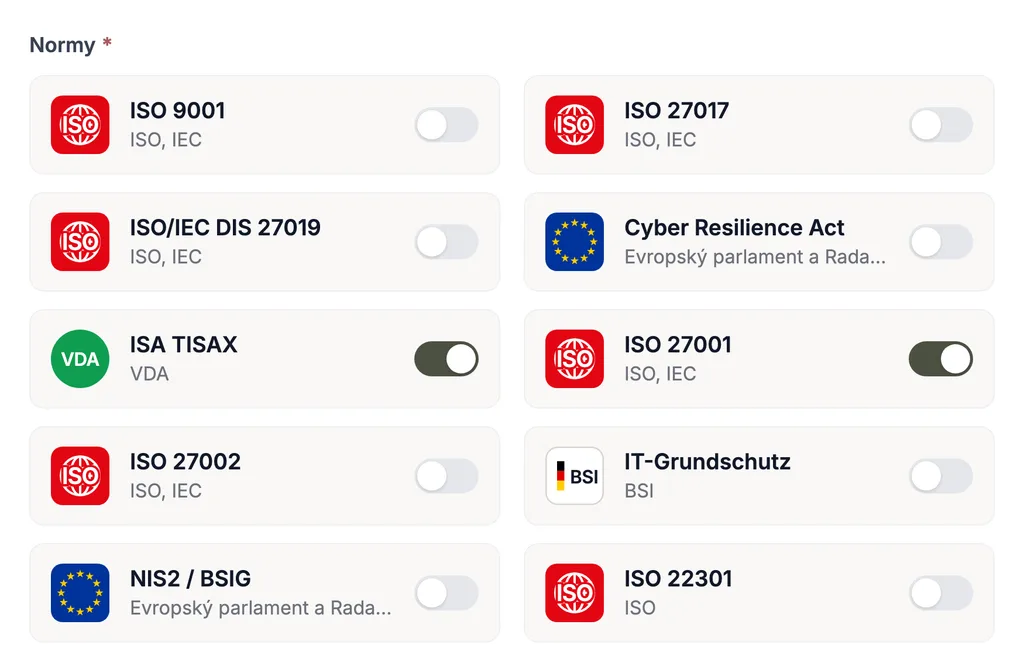
IT-Grundschutz je zřídka jediným souborem pravidel, který pro organizaci platí. V Complaica používají požadavky dalších norem stejné cílové objekty, rizika, opatření a důkazy: co je zdokumentováno pro IT-Grundschutz, platí i pro ISMS podle ISO 27001, pro NIS2, DORA, TISAX nebo řízení ochrany osobních údajů podle GDPR. Žádná dvojí údržba.
Každá norma se dodává se svým katalogem požadavků; vlastní katalogy lze doplnit kdykoli. Všechny oblasti ukazuje platforma GRC Complaica.
Časté dotazy: software IT-Grundschutz
Co je BSI IT-Grundschutz?
IT-Grundschutz je metodika německého Spolkového úřadu pro bezpečnost informační techniky (BSI) pro vybudování a provoz systému řízení bezpečnosti informací (ISMS). Tvoří jej standardy BSI — 200-1 pro systém řízení, 200-2 pro metodiku, 200-3 pro analýzu rizik — a kompendium IT-Grundschutz, jehož moduly v deseti vrstvách popisují požadavky a elementární hrozby ke každému tématu.
Co je software IT-Grundschutz?
Software IT-Grundschutz je software ISMS, který zobrazuje metodiku BSI v jednom datovém modelu: informační doména, cílové objekty, potřeba ochrany, moduly, požadavky, rizika, opatření a důkazy jsou navzájem propojeny. Místo ručního udržování konzistence tabulek a dokumentů spravujete každý objekt jednou a reporty, jako jsou referenční dokumenty, vznikají z dat.
Který nástroj podporuje BSI IT-Grundschutz?
Vhodný je nástroj IT-Grundschutz, který obsahuje kompendium IT-Grundschutz jako katalog a pokrývá všechny kroky metodiky podle BSI-Standard 200-2. Complaica je takovým nástrojem: analýza struktury, stanovení potřeby ochrany, modelování, IT-Grundschutz-Check, analýza rizik a plánování realizace pracují nad jednou datovou základnou, jako SaaS nebo On-Premises.
Které kroky metodiky IT-Grundschutz Complaica podporuje?
Všechny kroky podle BSI-Standard 200-2: vymezení informační domény (Informationsverbund), analýzu struktury (Strukturanalyse), stanovení potřeby ochrany (Schutzbedarfsfeststellung), modelování (Modellierung) s moduly (Bausteine) kompendia IT-Grundschutz (IT-Grundschutz-Kompendium), IT-Grundschutz-Check, analýzu rizik (Risikoanalyse) podle BSI-Standard 200-3, plánování realizace (Realisierungsplanung) a také udržování, audit a neustálé zlepšování. Každý krok pracuje s výsledky předchozího, v jedné datové základně.
Podporuje Complaica BSI-Standard 200-1, 200-2 a 200-3?
Ano. Complaica implementuje standardy BSI 200-1 (systémy řízení bezpečnosti informací), 200-2 (metodika IT-Grundschutz) a 200-3 (analýza rizik na základě IT-Grundschutz). Kroky metodiky a analýza rizik jsou v softwaru zobrazeny jako pracovní postupy, kompendium IT-Grundschutz je obsaženo jako katalog.
Podporuje Complaica základní, standardní a jádrové zabezpečení?
Ano. BSI-Standard 200-2 zná tři postupy: základní zabezpečení je vstupem do ISMS, jádrové zabezpečení se nejprve zaměřuje na malou, zvlášť důležitou část informační domény a standardním zabezpečením se zavádí úplný bezpečnostní proces. V Complaica lze základní požadavky, standardní požadavky a požadavky při zvýšené potřebě ochrany vyhodnocovat odděleně, takže můžete začít jedním postupem a později jej rozšířit.
Jak v Complaica funguje analýza struktury?
Cílové objekty — obchodní procesy, aplikace, IT systémy, sítě, místnosti — se evidují nebo importují ze správy aktiv, CMDB a Microsoft Azure, sdružují se do skupin a propojují podél svých závislostí. Graf závislostí a matice závislostí ukazují strukturu informační domény; analýza struktury je k dispozici jako referenční dokument A.1.
Jak v Complaica funguje stanovení potřeby ochrany?
Potřeba ochrany se stanoví pro každý cílový objekt z hlediska důvěrnosti, integrity a dostupnosti — normální, vysoká nebo velmi vysoká. Podél závislostí se dědí podle principu maxima; původ každého zařazení lze zobrazit.
Jak v Complaica fungují modelování a IT-Grundschutz-Check?
Při modelování se cílovým objektům přiřazují vhodné moduly kompendia IT-Grundschutz. V rámci IT-Grundschutz-Check, porovnání cílového a skutečného stavu, posuzujete stav zavedení každého požadavku, zdůvodňujete jej a ukládáte důkazy. Stav se kumuluje od jednotlivého cílového objektu až po informační doménu, otevřené požadavky vstupují do plánu realizace.
Podporuje Complaica analýzu rizik podle BSI-Standard 200-3?
Ano. Pro cílové objekty s vysokou nebo velmi vysokou potřebou ochrany a pro ty, které nelze pomocí modulů dostatečně modelovat, se identifikují hrozby — z elementárních hrozeb kompendia nebo z vlastních katalogů — a hodnotí se v konfigurovatelné matici rizik. Pro každé riziko se stanoví varianta ošetření a opatření; zbytkové riziko lze sledovat v čase.
Generuje Complaica referenční dokumenty A.1 až A.6?
Ano. Analýza struktury (A.1), stanovení potřeby ochrany (A.2), modelování (A.3), výsledek IT-Grundschutz-Check (A.4), analýza rizik (A.5) a plán realizace (A.6) se generují jako reporty z aktuální datové základny — při počátečním auditu i před každým dozorovým auditem, bez přepisování dokumentů.
Podporuje Complaica kompendium IT-Grundschutz?
Ano. Kompendium IT-Grundschutz je obsaženo jako katalog se svými moduly, požadavky a elementárními hrozbami. Zveřejní-li BSI nové vydání nebo opravy, katalog se aktualizuje a poskytne jako aktualizace; stávající hodnocení, opatření a důkazy zůstávají zachovány.
Co je Grundschutz++?
Grundschutz++ je nově vyvinutá podoba Grundschutz od BSI: plně procesně orientovaný soubor pravidel, jehož požadavky jsou k dispozici ve strojově čitelném formátu, a lze je proto vyhodnocovat nástroji. Uživatelský katalog Grundschutz++ nahrazuje kompendium IT-Grundschutz.
Podporuje Complaica Grundschutz++?
Ano. Complaica je jedním z prvních nástrojů s podporou BSI Grundschutz++. Požadavky Grundschutz++ se vedou jako katalog a posuzují se na stejné datové základně jako IT-Grundschutz.
Jak funguje migrace na Grundschutz++?
Migrace probíhá na stávající datové základně: informační doména, cílové objekty, potřeba ochrany, rizika, opatření a důkazy zůstávají zachovány a požadavky Grundschutz++ se posuzují na stejných objektech. V přechodném období lze oba soubory pravidel vést souběžně. Na přání migraci doprovodí naši poradci.
Jak dlouho bude IT-Grundschutz ještě certifikovatelný?
Podle plánu milníků BSI (stav: září 2026) lze od 1. ledna 2027 podávat žádosti o certifikaci ISO 27001 na základě Grundschutz++; certifikovatelnost IT-Grundschutz končí 30. listopadu 2031. BSI plán průběžně upravuje — rozhodující je stav na webu BSI.
Jaký je rozdíl mezi IT-Grundschutz a ISO 27001?
ISO/IEC 27001 popisuje, co musí ISMS zajistit, a konkrétní podobu ponechává na organizaci. IT-Grundschutz k tomu předepisuje konkrétní metodiku a s moduly kompendia podrobné požadavky. Obojí lze spojit: standardní zabezpečení je kompatibilní s certifikací ISO 27001, certifikát se pak nazývá „ISO 27001 na základě IT-Grundschutz“. V Complaica běží obojí na stejné datové základně.
Lze stávající ISMS převzít z Excelu nebo jiných systémů?
Ano. Complaica importuje a exportuje data z Excelu a do Excelu, přes REST API a z jiných nástrojů ISMS; migrace vašich dat je bezplatná a provázejí ji naši specialisté. Nástroj tak hodnotíte na vlastní datové základně místo na demo datech.
Může Complaica spravovat více norem najednou?
Ano. ISO 27001, NIS2, TISAX, GDPR, ISO 22301 a další normy se posuzují na stejném modelu a využívají stejné cílové objekty, rizika, opatření a důkazy. Co je zdokumentováno pro IT-Grundschutz, platí i pro ostatní normy.
Je Complaica k dispozici jako SaaS i On-Premises?
Ano, obojí. Varianta SaaS je hostována v Německu; On-Premises provozujete Complaica ve vlastní infrastruktuře. Licence stojí v obou případech stejně.
Jak Complaica podporuje audit a certifikaci IT-Grundschutz?
Důkazy jsou uloženy u objektu, který dokládají, a referenční dokumenty se generují z aktuální datové základny. Dashboardy ukazují stav před auditem a externím auditorům lze udělit cílený přístup. Protože stejná datová základna běží dál, dozorové audity a recertifikace se připravují z běžného provozu. Samotnou certifikaci provádí BSI na základě auditu provedeného certifikovaným auditorem.
Začněte s IT-Grundschutz s Complaica
Vyzkoušet software IT-Grundschutz, vyžádat demo nebo probrat váš stávající ISMS a migraci na Grundschutz++ — napište nám.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.