Nástroj Grundschutz++
pro váš ISMS
S Complaica zavádíte Grundschutz++ na stávající sadě dat vašeho ISMS. Propojte požadavky s aktivy, naplánujte opatření a dokumentujte interní audity — centrálně a dohledatelně.
- 01Uživatelský katalog Grundschutz++ jako katalog OSCAL, aktualizovaný přímo z GitHubu BSI
- 02Všech pět kroků procesu Methodik-GS++ — od zmapování a plánování po neustálé zlepšování
- 03Migrace z IT-Grundschutz a ISO 27001 na základě mapování BSI
- 04Interní audity podle PERF.3 a ISO 19011: program auditů, plán auditu, hodnoticí schéma, zpráva z auditu
- 05Integrace AI (MCP) a odborné poradenství — Co-Intelligence
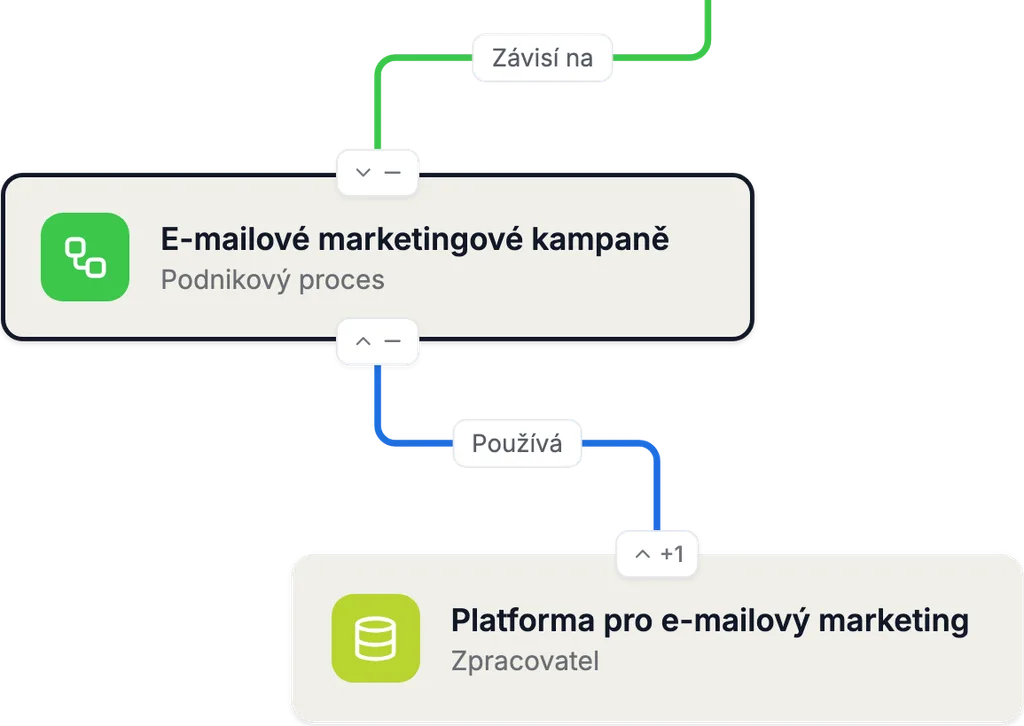
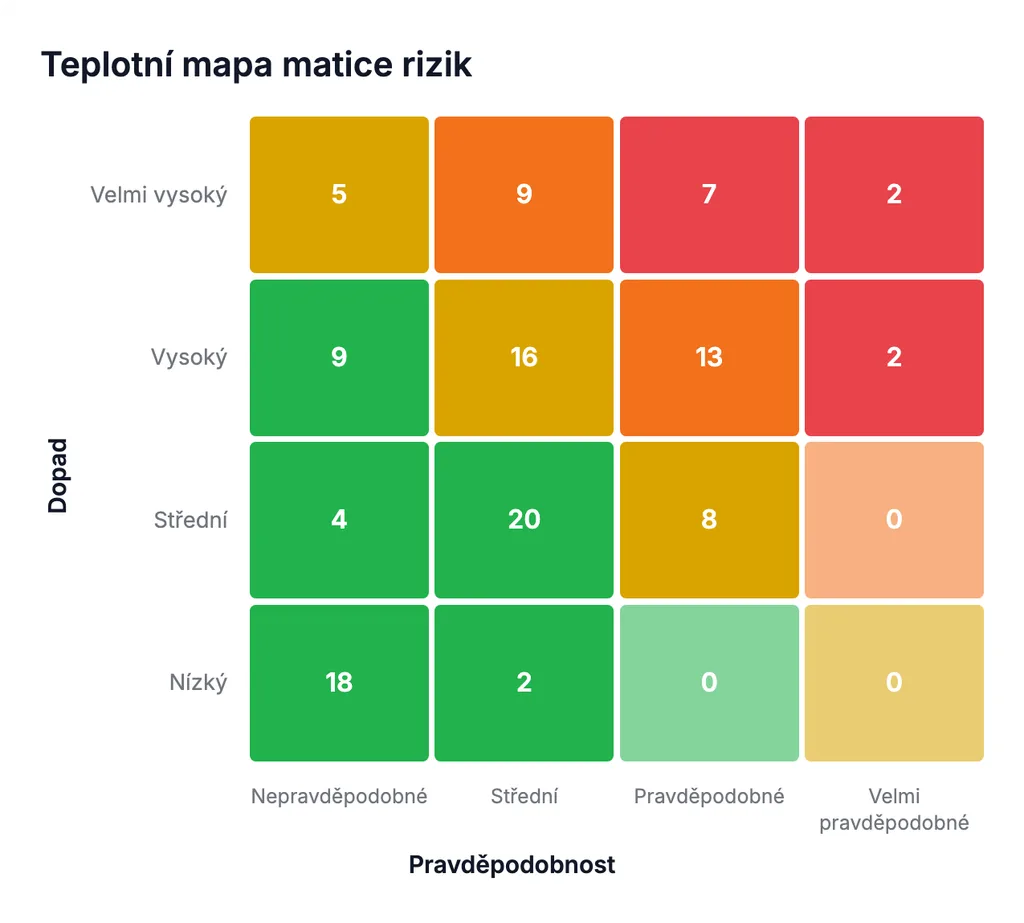
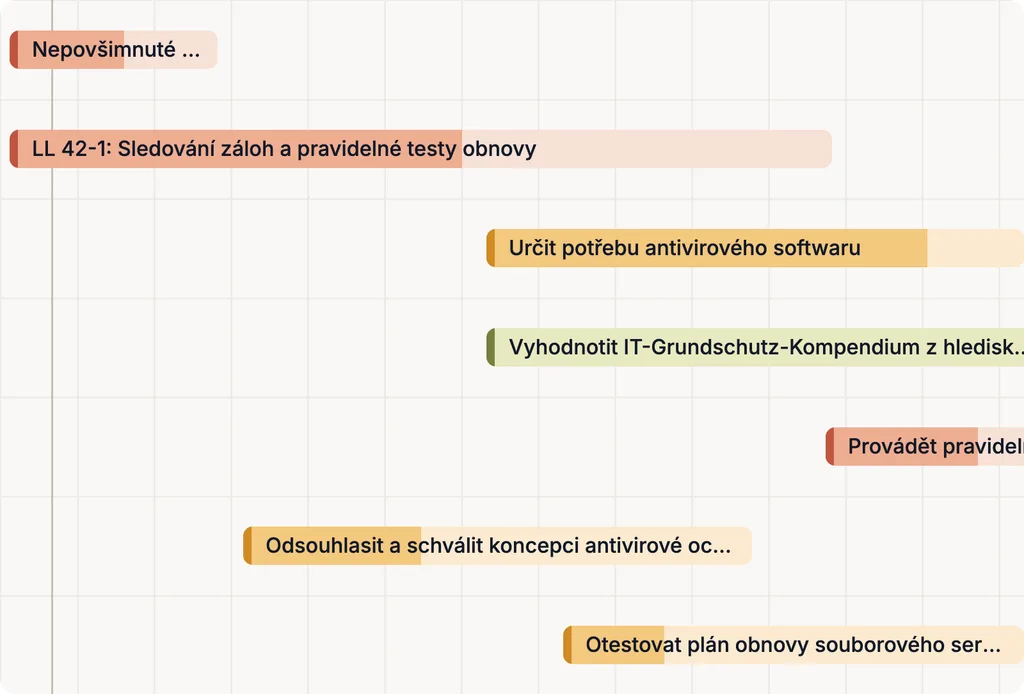
Zavedení a správa Grundschutz++ v Complaica
Co software Grundschutz++ přináší vašemu zavedení — v přehledu.
- 01Uživatelský katalog Grundschutz++ jako katalog OSCAL — importovaný a aktualizovaný přímo z GitHubu BSI
- 02Znovu využít stávající data ISMS: aktiva, rizika, opatření a důkazy z IT-Grundschutz nebo ISO 27001
- 03Balíček požadavků z aktiv a kategorií cílových objektů — s děděním, úrovní zabezpečení a vazbami požadavků
- 04Plánovat opatření: odpovědné osoby, termíny, výjimky a stav zavedení „zavedeno“ nebo „nezavedeno“
- 05Interní audity, zjištění a přezkoumání vedením podle PERF.3 a ISO 19011
- 06Všech pět kroků procesu Methodik-GS++ a integrace AI (MCP) s pohledy přímo v chatu
Proč Complaica jako nástroj Grundschutz++?
Šest důvodů, proč organizace budují a provozují svůj ISMS podle Grundschutz++ s Complaica.
Software a odborné poradenství
Software ISMS a poradenství z jedné ruky: naši odborníci na compliance doprovázejí vybudování, migraci, provoz i přípravu na audit — v rozsahu, který potřebujete.
Přímo u stavu techniky
Uživatelský katalog pochází z Knihovny stavu techniky BSI a zůstává s ní aktuální — bez přepisování a bez čekání na vydání.
Migrace místo nové výstavby
Co je evidováno pro IT-Grundschutz, zůstává a převádí se do systematiky Grundschutz++; během přechodu běží oba soubory pravidel souběžně.
Stavěno pro strojově čitelné požadavky
Dědění přes kategorie cílových objektů, konsolidaci, parametry a metadata zpracovává software místo ručního udržování — zavedení s podporou nástroje, které doporučuje průvodce BSI.
Od interního auditu k certifikaci
Program auditů, zjištění, nápravy a přezkoumání vedením na jedné sadě dat — pro první audit podle Grundschutz++ i každý další.
Grundschutz++ v Complaica: od katalogu k důkazu
Takto pracujete se softwarem Grundschutz++: pět kroků na jedné sadě dat, každý navazuje na předchozí.
- 01
Katalog
Uživatelský katalog · OSCAL
Importovat uživatelský katalog Grundschutz++ jako katalog OSCAL z Knihovny stavu techniky BSI; opakovaný import aktualizuje tentýž standard.
- 02
Aktiva
Kategorie cílových objektů
Evidovat aktiva nebo je převzít z CMDB, správy aktiv nebo Microsoft Azure a přiřadit je ke kategoriím cílových objektů.
- 03
Požadavky
Balíček požadavků
Požadavky kategorií tvoří balíček požadavků — s úrovní zabezpečení, hrozbami a vazbami z katalogu.
- 04
Opatření
Plánování zavedení
Otevřené požadavky naplánovat jako opatření s odpovědnými osobami, termíny a stavem; výjimky zdůvodnit a schválit.
- 05
Důkazy
Auditní stopa · zprávy
Dokumenty a hodnocení ukládat u objektu, s autorem a datem; zprávy a dashboardy ukazují stav pro vedení a audit.
Migrace z IT-Grundschutz a dalších norem na Grundschutz++
Migrace je přechod, nikoli nová výstavba: obchodní procesy, aktiva, rizika, opatření a důkazy zůstávají a převádějí se do systematiky Grundschutz++. Základem jsou mapování, která BSI zveřejňuje v Knihovně stavu techniky. Až do konce certifikovatelnosti IT-Grundschutz lze oba soubory pravidel vést souběžně.
Z kompendia IT-Grundschutz
Mapování BSI přiřazuje požadavky kompendia, vydání 2023, požadavkům Grundschutz++ — s druhem vztahu: shodný, podmnožina, nadmnožina nebo průnik. V Complaica je u každého požadavku vidět, odkud pochází a které hodnocení je třeba znovu ověřit.
Mapování IT-Grundschutz 2023 → GS++
Od cílových objektů ke kategoriím
Cílové objekty ze strukturní analýzy se stávají aktivy, kterým se přiřadí jedna nebo více kategorií cílových objektů — podle jejich funkce v obchodním procesu, nejen podle technických znaků. Nadřazené kategorie se dědí.
STM.2.1.2 · STM.2.1.3 · STM.2.1.4.1
Nově klasifikovat potřebu ochrany
Ze tří kategorií jsou dvě: obchodní procesy a informace se klasifikují jako „normální“ nebo „vysoká“. Vysoká potřeba ochrany vede k samostatnému posouzení rizik zvolenou metodou.
GC.7.1.2 · GC.7.2 · STM.4.1
Vyčistit stav zavedení
„Částečně“ a „postradatelné“ už neexistují. Částečně zavedené požadavky se stávají „nezavedenými“ a jdou do plánování; zdůvodněné odchylky se stávají schválenými a zdokumentovanými výjimkami.
UMS.1.1 · UMS.2 · UMS.5
Z ISO 27001
Pro ISMS podle ISO/IEC 27001 přiřazuje mapování BSI opatření z přílohy A požadavkům metodiky a uživatelského katalogu. Kontext, politika, řízení rizik a audity se znovu objevují v praxích ISMS.
Mapování ISO/IEC 27001:2022 příloha A → GS++
Interní audity podle Grundschutz++ a ISO 19011
Grundschutz++ vyžaduje v praxi Monitorování a hodnocení program auditů s interními audity plánovanými podle rizik (PERF.3). Směrnice pro program auditů, provádění auditů a kompetence auditorů dává ISO 19011:2026. Complaica propojuje obojí s balíčkem požadavků.
- 01Zakládat a udržovat programy auditů s jejich audity — např. první audit podle Grundschutz++ (PERF.3.1)
- 02Vybírat předměty a hloubku auditu z balíčku požadavků podle rizik (PERF.3.1.2)
- 03Provádět audity v relacích: hodnotit každý požadavek jako shodu, částečně, neshodu nebo nepoužitelné, s postupem za každou relaci
- 04Jedno jednotné hodnoticí schéma pro všechny audity a standardy (PERF.3.2.1)
- 05Vytvářet zjištění přímo u požadavku — jako pozorování nebo neshodu, se stavem a závažností
- 06Zprávy z auditu se stavem pro program, audit a standard (PERF.3.2)
- 07Přezkoumání vedením se vstupy, závěry, aktivitami a historií (PERF.4)
- 08Převádět neshody do plánu nápravy a zlepšení a ověřovat účinnost (VRB)
- ISO 19011:2026
Návod pro auditování systémů managementu, vydání 4 z května 2026: zásady auditování, řízení programu auditů, provádění auditů a kompetence a hodnocení auditorů — pro interní i externí audity.
- Dál v cyklu PDCA
Neshody z auditů se zkoumají z hlediska příčin a opakování (VRB.2), nápravy se plánují (VRB.4, VRB.5) a ověřuje se jejich účinnost (VRB.6); zprávy z auditu vstupují do zprávy pro vedení (PERF.4.1.4).
- Auditní vrstva BSI
Průvodce ohlašuje vlastní auditní vrstvu, Knihovna stavu techniky vrstvu hodnocení pro strojově čitelné auditní artefakty. Ani jedna zatím nebyla zveřejněna (stav k 23. říjnu 2026).
Grundschutz++ s podporou AI
S volitelnou integrací AI (MCP) odpovídá Complaica na dotazy ke Grundschutz++, vysvětluje praxe a požadavky, pomáhá s opatřeními a úkoly a hledá odpovědi ve vašich vlastních směrnicích a dokumentech. Díky MCP Apps odpovídá Complaica v chatu nejen textem, ale interaktivními pohledy na vaše data — například maticí rizik aktiva nebo objekty informační domény. Hodnocení a rozhodnutí zůstávají na vás.
- 01Matice rizik, seznamy objektů a další pohledy přímo v chatu — s MCP Apps, v asistentech AI, jako je Claude
- 02Odpovídat na dotazy k Methodik-GS++ a uživatelskému katalogu
- 03Vysvětlovat požadavky — co se vyžaduje a jaká dokumentace se hodí
- 04Navrhovat, formulovat a přiřazovat opatření a úkoly
- 05Vyhodnocovat vaše směrnice, postupy a dokumenty a odpovídat na dotazy k nim
- 06Vysvětlovat obsluhu Complaica — která funkce k čemu
Provoz a zavedení: SaaS nebo on-premises
Complaica běží tam, kde to vaše organizace potřebuje — licence stojí v obou případech stejně.
- SaaS hostovaný v Německu
Varianta SaaS je provozována v Německu; pracujete v prohlížeči, bez vlastní infrastruktury.
- On-premises ve vaší infrastruktuře
Complaica provozujete ve vlastním prostředí — pro organizace, jejichž data nesmějí opustit firmu.
- Převzetí stávajících dat
Import a export z Excelu a do Excelu i přes REST API; převzetí vašich dat doprovázejí naši specialisté zdarma.
- Zavedení s doprovodem
Naši poradci doprovázejí vybudování a migraci v rozsahu, který potřebujete; integrace vašich aplikací je zdarma.
Poradenství Grundschutz++
Bezpečnost informací jako služba: poradenství podél Methodik-GS++ — od gap analýzy přes migraci po interní audit, v rozsahu, který potřebujete.
- Gap analýza vůči uživatelskému katalogu
Porovnání vašeho současného stavu s požadavky Grundschutz++. Výsledek: seznam mezer seřazený podle úrovně zabezpečení a úrovně náročnosti.
- Migrace z IT-Grundschutz
Plánování a doprovod přechodu — aktiva a kategorie cílových objektů, potřeba ochrany, stav zavedení a balíček požadavků, na vaší stávající sadě dat.
- Vybudování ISMS podle Methodik-GS++
Kontext, politika, rozsah, klasifikace bezpečnosti informací a organizace bezpečnosti — krok procesu 1 jako základ všeho dalšího.
- Posouzení rizik
Výběr a zavedení metody řízení rizik bezpečnosti informací a posouzení rizik pro obchodní procesy s vysokou potřebou ochrany.
- Interní audity
Založit program auditů, provádět nebo doprovázet interní audity podle PERF.3 a ISO 19011, převádět zjištění do plánu zlepšení.
- Příprava na certifikaci
Příprava na certifikaci ISO 27001 na základě Grundschutz++, o kterou má být podle harmonogramu BSI možné žádat od 1. ledna 2027.
- Externí manažer bezpečnosti informací
Kontaktní osoba pro váš ISMS, dočasně nebo trvale — pro organizace bez vlastní role pro tuto oblast.
Zkušenosti zákazníků s ISMS v Complaica
„Optimalizovaný proces compliance“
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu. V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí. Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
Více …Méně
Jednou z funkcí, které se nám na Complaica líbí nejvíc, je optimalizovaný proces compliance. Uživatelské rozhraní má přehledný a strukturovaný design, který nabízí větší uživatelský komfort a podporuje vyšší rychlost práce. Noví uživatelé se rychle zaučí a zkušení uživatelé mohou minimalizovat svou námahu.
V každé fázi životního cyklu řízení bezpečnosti jsou opakující se úkoly jako scoping, strukturální analýza, modelování a dokonce sledování rizik a opatření podporovány řadou funkcí.
Kromě toho je výkon platformy skvělý — je stabilní a z hlediska rychlosti vynikající.
„Vše, co potřebujeme, zvládneme v jednom nástroji“
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji. Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
Více …Méně
Complaica je mimořádně uživatelsky přívětivá a její přizpůsobení je hračka. Řešíme s ní soulad s ISO i ochranu osobních údajů — vše, co potřebujeme, zvládneme v jednom nástroji.
Pro nás je Complaica lepší než alternativy dostupné na trhu a zároveň levnější.
„Vedený přístup pro nás sehrál rozhodující roli“
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem. Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval. Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Více …Méně
Byli jsme v oblasti compliance a zavádění ISO 27001 noví a museli jsme projít složitým certifikačním procesem.
Vzhledem k regulatorní složitosti jsme chtěli najít nejlepší způsob, jak začít. Náš projektový manažer (zároveň bezpečnostní manažer) nikdy předtím s takovými normami a pravidly compliance nepracoval.
Proto jsme se rozhodli pro podporu třetí strany, konkrétně Complaica. Vedený přístup pro nás sehrál rozhodující roli. Complaica měla všechna podrobná vysvětlení ke kontrole souladu a analýze rizik, včetně praktických návrhů.
Co se s Grundschutz++ mění
Grundschutz++ není nové vydání kompendia, ale nově postavený soubor pravidel: uživatelský katalog Grundschutz++ nahrazuje kompendium IT-Grundschutz (IT-Grundschutz-Kompendium) a Methodik-GS++ metodiku IT-Grundschutz ze standardu BSI 200-2. Hlavní rozdíly — s požadavky, v nichž je Grundschutz++ upravuje.
| IT-Grundschutz (kompendium 2023) | Grundschutz++ | |
|---|---|---|
| Soubor pravidel | Kompendium IT-Grundschutz v ročních vydáních, naposledy vydání 2023; metodika ve standardu BSI 200-2 | Uživatelský katalog ve formátu OSCAL v Knihovně stavu techniky, průběžně zveřejňovaný na GitHubu; metodika v průvodci k Methodik-GS++ |
| Členění | Moduly (Bausteine) v deseti vrstvách, od ISMS a ORP po NET a INF | 20 praxí (Praktiken): šest metodických (GC, STM, UMS, VRB, PERF, RISK), osm organizačních a šest technických — zhruba 1 000 požadavků |
| Modelování | Moduly se přiřazují cílovým objektům (Zielobjekte) | Aktiva se přiřazují kategoriím cílových objektů; požadavky se dědí podél hierarchie a konsolidují do balíčku požadavků (STM.2.1.3 až STM.2.1.4.2) |
| Potřeba ochrany | normální, vysoká nebo velmi vysoká pro cílový objekt a cíl ochrany, děděná podle principu maxima | „normální“ nebo „vysoká“ pro obchodní proces nebo informaci, stanovená s vedením (GC.7.1.2); u „vysoké“ následuje samostatné posouzení rizik (GC.7.2) |
| Přístup k zabezpečení | Základní, standardní a jádrové zabezpečení; základní, standardní požadavky a požadavky při zvýšené potřebě ochrany | Úroveň zabezpečení (Sicherheitsniveau) pro každý požadavek — normal-SdT nebo zvýšená (erhöht) —, ověřitelná v balíčku požadavků (STM.3.1) |
| Závaznost | MUSÍ a MĚL BY, obojí i v záporu | MUSS, SOLLTE a KANN (musí, měl by, může) podle DIN 820-2, k tomu úroveň náročnosti 0 až 5 pro každý požadavek k určení priorit |
| Stav zavedení | ano, částečně, ne, postradatelné | „zavedeno“ nebo „nezavedeno“ — zavedeno jen tehdy, když jsou zavedeny i všechny závislé požadavky (UMS.1.1); odchylky přes správu výjimek (UMS.5) |
| Riziko | Analýza rizik podle standardu BSI 200-3 | Posouzení rizik (Risikobetrachtung) zvolenou metodou, např. ISO 27005, ISO 31000 nebo standard BSI 200-3 (GC.12.1, RISK.1.1) |
| Cíle ochrany | Důvěrnost, integrita, dostupnost | navíc autenticita; požadavky uvádějí, jak silně působí na každý cíl ochrany |
| Ověřování | IT-Grundschutz-Check a referenční dokumenty A.1 až A.6 | Program auditů, interní audity plánované podle rizik, jednotné hodnoticí schéma a zprávy z auditu (PERF.3) |
Methodik-GS++: pět kroků procesu v cyklu PDCA
Complaica pokrývá pět kroků procesu (Prozessschritte) z průvodce metodikou Grundschutz++ ve verzi z března 2026. Každému kroku odpovídá praxe ISMS z uživatelského katalogu; její požadavky platí jednou pro celou informační doménu (STM.2.1.1).
- 01
Zmapování a plánování
Plan · kapitola 2 Praxe GC
Stanovit kontext, řízení souladu, zainteresované strany, politiku, rozsah, klasifikaci bezpečnosti informací, organizaci bezpečnosti a řízení rizik.
- 02
Analýza požadavků
Plan · kapitola 3 Praxe STM
Vymezit informační doménu, evidovat aktiva a přiřadit kategorie cílových objektů, modelovat, doplnit a konsolidovat balíček požadavků.
- 03
Realizace
Do · kapitola 4 Praxe UMS
Zjistit stav zavedení, vyhodnotit chybějící zavedení, zavedení naplánovat, stanovit priority, schválit a sledovat.
- 04
Monitorování
Check · kapitola 5 Praxe PERF
Hodnotit výkonnost ISMS, sledovat soulad, provádět interní audity a přezkoumání vedením, validovat požadavky.
- 05
Neustálé zlepšování
Act · kapitola 6 Praxe VRB
Analyzovat neshody, plánovat nápravná a zlepšovací opatření a ověřovat jejich účinnost.
20 praxí uživatelského katalogu
Místo do modulů člení uživatelský katalog Grundschutz++ své požadavky do praxí (Praktiken). Zkratka praxe stojí před každým požadavkem: GC.7.1.2 například patří do skupiny GC.7 Klasifikace bezpečnosti informací praxe Řízení a soulad. V Complaica je každá praxe oblastí katalogu, vyhodnotitelnou až po informační doménu.
Metodika
6 praxí · 99 požadavků
- GC Řízení a soulad 35
- STM Modelování struktury 15
- UMS Zavádění 11
- VRB Zlepšování 10
- PERF Monitorování a hodnocení 24
- RISK Řízení rizik 4
Organizační
8 praxí · 450 požadavků
- ASST Informace a aktiva 58
- PERS Personál 30
- BES Řízení nákupu 109
- DLS Řízení dodavatelů služeb 18
- TEST Změny a testy 36
- GEB Správa budov 75
- SENS Zvyšování povědomí 87
- NOT Krizové plánování 37
Technické
6 praxí · 451 požadavků
- ARCH Architektura 63
- BER Oprávnění 92
- DET Detekce 82
- REA Zvládání bezpečnostních incidentů 23
- KONF Konfigurace 157
- DEV Vývoj 34
Spočítáno v uživatelském katalogu Grundschutz++, verze katalogu 2026-10-22 (commit 9fb19de z 23. 10. 2026): 1 000 požadavků, z toho 149 MUSS, 627 SOLLTE a 224 KANN. Čísla se mění s publikacemi BSI.
Uživatelský katalog jako katalog OSCAL — přímo z GitHubu BSI
BSI už nezveřejňuje stav techniky ve vydáních, ale průběžně: jako katalogy OSCAL v Knihovně stavu techniky na GitHubu. Complaica napojí uživatelský katalog jako katalog OSCAL a udržuje jej aktuální.
- Přímo z Knihovny stavu techniky
Complaica přebírá rozvinutý uživatelský katalog Grundschutz++ přímo z repozitáře BSI na GitHubu. Opakovaný import aktualizuje tentýž místní standard — bez exportu, bez převodu a bez čekání na nové vydání.
- Změny označeny, hodnocení zachována
Nové, změněné a odstraněné požadavky jsou označeny. Stávající hodnocení zůstávají zachována. U požadavků se změněným obsahem je vhodné znovu ověřit jejich věcnou platnost.
- Vlastnosti a vazby požadavků
Co katalog k požadavku přináší, zůstává u něj: úroveň zabezpečení, hrozby a vazby — vyžadované požadavky, bez nichž se nepočítá jako zavedený, a související požadavky (UMS.1.1).
- Verze a auditní stopa
Každý stav katalogu zůstává dohledatelný jako verze a auditní stopa změn přetrvá aktualizace. Více na stránce o nástroji OSCAL.
- Schválené online zdroje
Vedle uživatelského katalogu Grundschutz++ jsou jako schválené online zdroje k dispozici BSI Methodik Grundschutz++ jako samostatný katalog a NIST SP 800-53 Revision 5 a NIST Cybersecurity Framework 2.0. Vlastní katalogy OSCAL se přidávají stejným způsobem.
Harmonogram: certifikace plánována od roku 2027
Plánování BSI pro přechod podle jeho harmonogramu milníků (stav k říjnu 2026, ověřeno 23. října 2026). Jde o plánované termíny; BSI plán průběžně upravuje — rozhodující je verze na jeho webu.
- 27. října 2026
Plánováno: zveřejnění Methodik-GS++ na veletrhu it-sa 2026 v Norimberku.
- 30. listopadu 2026
Plánováno: koncepce školení pro praktiky a poradce GS++.
- Prosinec 2026
Plánováno: příklad použití na fiktivním vzorovém úřadu „BDIT“.
- 1. ledna 2027
Plánováno: Grundschutz++ bude certifikovatelný — žádosti o certifikaci ISO 27001 na základě GS++ mají být možné, rovněž pro poradce GS++ a vedoucí auditorských týmů GS++.
- 1. čtvrtletí 2027
Plánováno: začátek fáze early adopter a doplňkového školení pro již certifikované poradce a vedoucí auditorských týmů IT-Grundschutz.
- Únor a březen 2027
Plánováno: koncepce měření výkonnosti ISMS v metodice; ukazatele výkonnosti pro každý požadavek praxí ISMS.
- 31. prosince 2027
Plánováno: konec fáze early adopter.
- 30. listopadu 2031
Plánováno: konec certifikovatelnosti IT-Grundschutz — pět let po zveřejnění GS++.
Grundschutz++ a další standardy
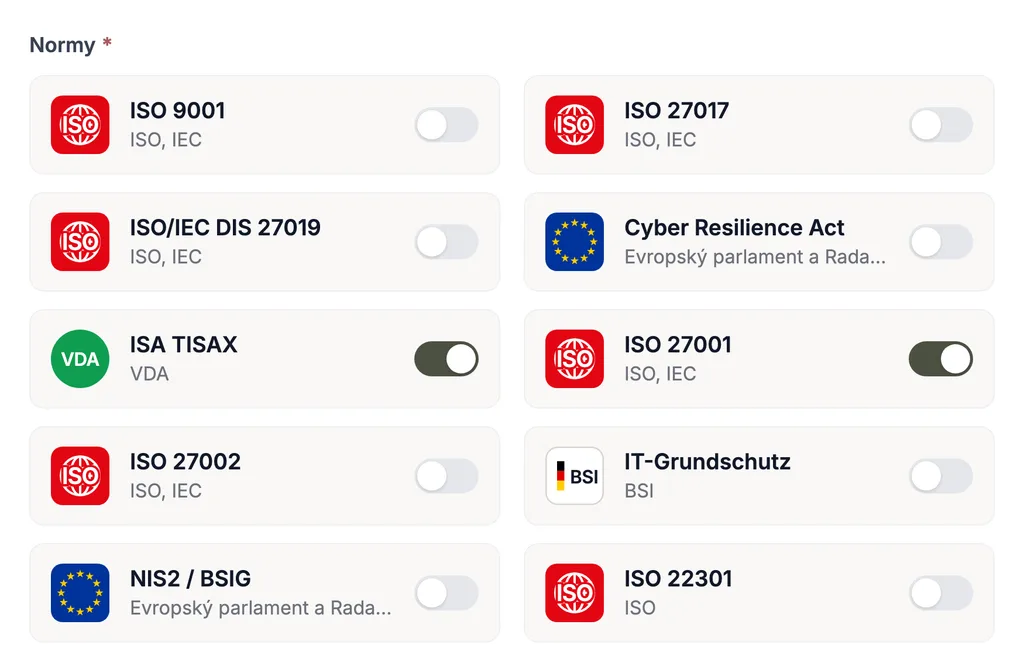
Grundschutz++ je jen zřídka jediným souborem pravidel, který pro organizaci platí. V Complaica využívají požadavky dalších standardů stejná aktiva, rizika, opatření a důkazy: co je zdokumentováno pro Grundschutz++, platí během přechodu i pro IT-Grundschutz, pro ISMS podle ISO 27001, pro NIS2, DORA, TISAX nebo řízení ochrany osobních údajů podle GDPR. Dvojí údržba odpadá.
Každá norma se dodává se svým katalogem požadavků; vlastní katalogy lze kdykoli doplnit. Všechny oblasti ukazuje platforma GRC Complaica.
Časté dotazy: nástroje Grundschutz++
Co je Grundschutz++?
Grundschutz++ (GS++) je nové pojetí Grundschutz od německého Spolkového úřadu pro bezpečnost informační techniky (BSI): plně procesně orientovaný soubor pravidel pro vybudování a provoz ISMS. Skládá se z Methodik-GS++ a z uživatelského katalogu Grundschutz++ (Anwenderkatalog), jehož požadavky jsou strojově čitelné ve formátu OSCAL. Uživatelský katalog nahrazuje kompendium IT-Grundschutz.
Jaký je rozdíl mezi IT-Grundschutz a Grundschutz++?
IT-Grundschutz přiřazuje moduly kompendia cílovým objektům a zná tři kategorie potřeby ochrany, tři přístupy a čtyři stavy zavedení. Grundschutz++ člení zhruba 1 000 požadavků do 20 praxí, modeluje je přes kategorie cílových objektů do balíčku požadavků a zná potřebu ochrany „normální“ a „vysokou“, úrovně zabezpečení normal-SdT a zvýšenou a jen „zavedeno“ nebo „nezavedeno“. Metodu posouzení rizik lze zvolit libovolně.
Co je nástroj Grundschutz++?
Nástroj Grundschutz++ je software ISMS, který načítá uživatelský katalog jako strojově čitelný katalog a zobrazuje Methodik-GS++ v datovém modelu: obchodní procesy, aktiva, kategorie cílových objektů, balíček požadavků, stav zavedení, rizika, audity a důkazy jsou propojeny. Dědění, konsolidaci a aktualizace přebírá software.
Podporuje Complaica Grundschutz++?
Ano. Complaica je jedním z prvních nástrojů s podporou BSI Grundschutz++. Uživatelský katalog se napojuje jako katalog OSCAL z Knihovny stavu techniky a hodnotí se na stejné sadě dat jako IT-Grundschutz.
Jak Complaica aktualizuje uživatelský katalog?
Complaica importuje nové stavy uživatelského katalogu přímo z repozitáře BSI na GitHubu; opakovaný import aktualizuje tentýž místní standard. Nové, změněné a odstraněné požadavky jsou označeny, stávající hodnocení a auditní stopa zůstávají zachovány. U požadavků se změněným obsahem je vhodné znovu ověřit jejich věcnou platnost.
Jak probíhá migrace z IT-Grundschutz na Grundschutz++?
Migrace probíhá na stávající sadě dat. Cílové objekty se stávají aktivy s kategoriemi cílových objektů, potřeba ochrany se klasifikuje jako „normální“ nebo „vysoká“, částečně zavedené požadavky jdou do plánování zavedení. Mapování BSI z kompendia 2023 na uživatelský katalog ukazuje, který požadavek odpovídá kterému. Během přechodu lze oba soubory pravidel vést souběžně; na přání migraci doprovázejí naši poradci.
Lze ISMS podle ISO 27001 převést na Grundschutz++?
Ano. BSI zveřejňuje mapování opatření z přílohy A ISO/IEC 27001:2022 na požadavky Grundschutz++. V Complaica zůstávají aktiva, rizika, opatření a důkazy; požadavky Grundschutz++ se hodnotí na stejných objektech. Podle harmonogramu BSI má být možné žádat o certifikaci ISO 27001 na základě Grundschutz++ od 1. ledna 2027.
Jak Complaica podporuje interní audity podle Grundschutz++?
Založíte program auditů (PERF.3.1) s jeho audity, vyberete předměty auditu z balíčku požadavků podle rizik (PERF.3.1.2) a provedete audit v relacích: každý požadavek se podle jednotného schématu hodnotí jako shoda, částečně, neshoda nebo nepoužitelné (PERF.3.2.1) a zjištění — pozorování nebo neshody — se vytvářejí přímo u požadavku. Zprávy z auditu mají stav (PERF.3.2), přezkoumání vedením shromažďují vstupy a závěry (PERF.4), neshody jdou do plánu zlepšení (VRB).
Jakou roli hraje ISO 19011 při interních auditech?
ISO 19011 je mezinárodní návod pro auditování systémů managementu, nyní ve vydání 4 z roku 2026. Popisuje zásady auditování, řízení programu auditů, provádění auditů a kompetence auditorů. Grundschutz++ stanoví, čeho má program auditů dosáhnout; ISO 19011 dává osvědčený postup, jak na to.
Od kdy je Grundschutz++ certifikovatelný?
Podle harmonogramu milníků BSI (stav k říjnu 2026, ověřeno 23. října 2026) mají být od 1. ledna 2027 možné žádosti o certifikaci ISO 27001 na základě Grundschutz++ a certifikovatelnost IT-Grundschutz má skončit 30. listopadu 2031. Jde o plány, které BSI průběžně upravuje — rozhodující je verze na webu BSI.
Je Complaica k dispozici jako SaaS i On-Premises?
Ano, obojí. Varianta SaaS je hostována v Německu; On-Premises provozujete Complaica ve vlastní infrastruktuře. Licence stojí v obou případech stejně.
Jak začít s Grundschutz++ v Complaica?
Vyžádejte si účet nebo demo. Stávající data z Excelu, přes REST API nebo z jiných nástrojů ISMS se převezmou — migrace vašich dat je zdarma a doprovázejí ji naši specialisté. Poté importujete uživatelský katalog, přiřadíte aktiva ke kategoriím cílových objektů a zpracujete balíček požadavků; naši poradci pomohou v rozsahu, který potřebujete.
Zdroje Reference a právní základy
8 zdrojů · Grundschutz++, Methodik-GS++, Anwenderkatalog Grundschutz++, GS++ catalog file, … Zobrazit Skrýt
Normy a standardy
Pokyny a publikace úřadů
Materiály BSI ke Grundschutz++ se průběžně vyvíjejí: uživatelský katalog vychází jako verzovaný soubor OSCAL na GitHubu, průvodce a harmonogram milníků ve verzích s vlastním datem. Rozhodující je aktuální verze u BSI; datum přístupu je uvedeno u každého zdroje. Normy jsou k dispozici u uvedených vydavatelů.
Začněte s Grundschutz++ v Complaica
Vyzkoušet nástroj Grundschutz++, vyžádat demo nebo probrat migraci vašeho IT-Grundschutz — napište nám.
Děkujeme.
Ozveme se do jednoho pracovního dne.
Neodesláno.
Nepovedlo se. Zkontrolujte prosím pole nebo nám napište přímo.